Zendesk AI Agent code à usage unique : mise en place, limites, tarifs

Rama Adi

Katelin Teen
Dernière modification 12 novembre 2026
Le code à usage unique (OTP) de Zendesk permet à un AI Agent de messagerie de vérifier l'identité d'un client en envoyant un code à 6 chiffres par e-mail avant de partager des réponses restreintes ou d'effectuer une action sensible. Tu ajoutes un bloc de vérification par e-mail à un dialogue, sans travail de développeur, et ça fonctionne sur des canaux comme WhatsApp que la connexion JWT ne peut pas couvrir. Le piège : ça ne prouve que le contrôle d'une boîte de réception, ça demande un dialogue scripté, et ce n'est pas disponible sur les AI Agents Essential. L'intégration Zendesk d'eesel ne documente aucune étape de code, la vérification d'identité reste donc du côté de Zendesk, tandis que la eesel CLI permet à un agent de code IA de mettre en place les automatisations de tickets du coéquipier helpdesk et de tester ses réponses avant que quoi que ce soit ne passe en production.
Qu'est-ce que le code à usage unique de l'AI Agent Zendesk ?
C'est une étape de vérification à l'intérieur d'une conversation avec un AI Agent de messagerie. Zendesk l'a annoncé le 2 novembre 2026 comme une alternative plus simple à l'authentification JWT pour la messagerie, qui nécessite du développement back-end pour connecter les utilisateurs. Le guide de configuration de Zendesk l'appelle "authentification ad-hoc" pour les utilisateurs finaux avant qu'ils n'accèdent à certaines données ou actions sensibles.
Le problème que ça résout est ancien. Avant cela, un AI Agent qui demandait une adresse e-mail n'avait aucun moyen de savoir si l'adresse saisie appartenait à la personne qui la tapait. L'article de Zendesk sur l'authentification en messagerie dit lui-même qu'avec le Web Widget ou les applications mobiles, les utilisateurs peuvent donner un e-mail en réponse à une question de l'AI Agent, et "rien n'empêche un utilisateur malveillant de fournir l'adresse e-mail de quelqu'un d'autre." Un code referme cette brèche, mais seulement pour l'adresse e-mail.
Un détail que beaucoup supposent à tort : la documentation ne décrit qu'un code par e-mail. Je n'ai trouvé aucune option SMS dans l'annonce ni dans le guide de configuration de Zendesk.
Zendesk fait aussi migrer ses clients vers sa pile d'IA agentique, ce qui compte pour savoir qui peut utiliser ceci. Mon guide du nouvel AI Agent couvre ce changement plus large. AI Agents - Essential est en legacy depuis le 11 mai 2026, n'aura plus de correctifs à partir du 31 août 2026, et disparaît le 10 décembre 2026. Si tu hésites encore entre les deux niveaux, ma comparaison Advanced vs Essential couvre l'ancien panorama, et le guide des AI Agents Advanced couvre la direction que prend Zendesk.
Comment fonctionne le flux du code à usage unique ?
La conversation passe par quatre étapes, selon le guide de configuration de Zendesk.
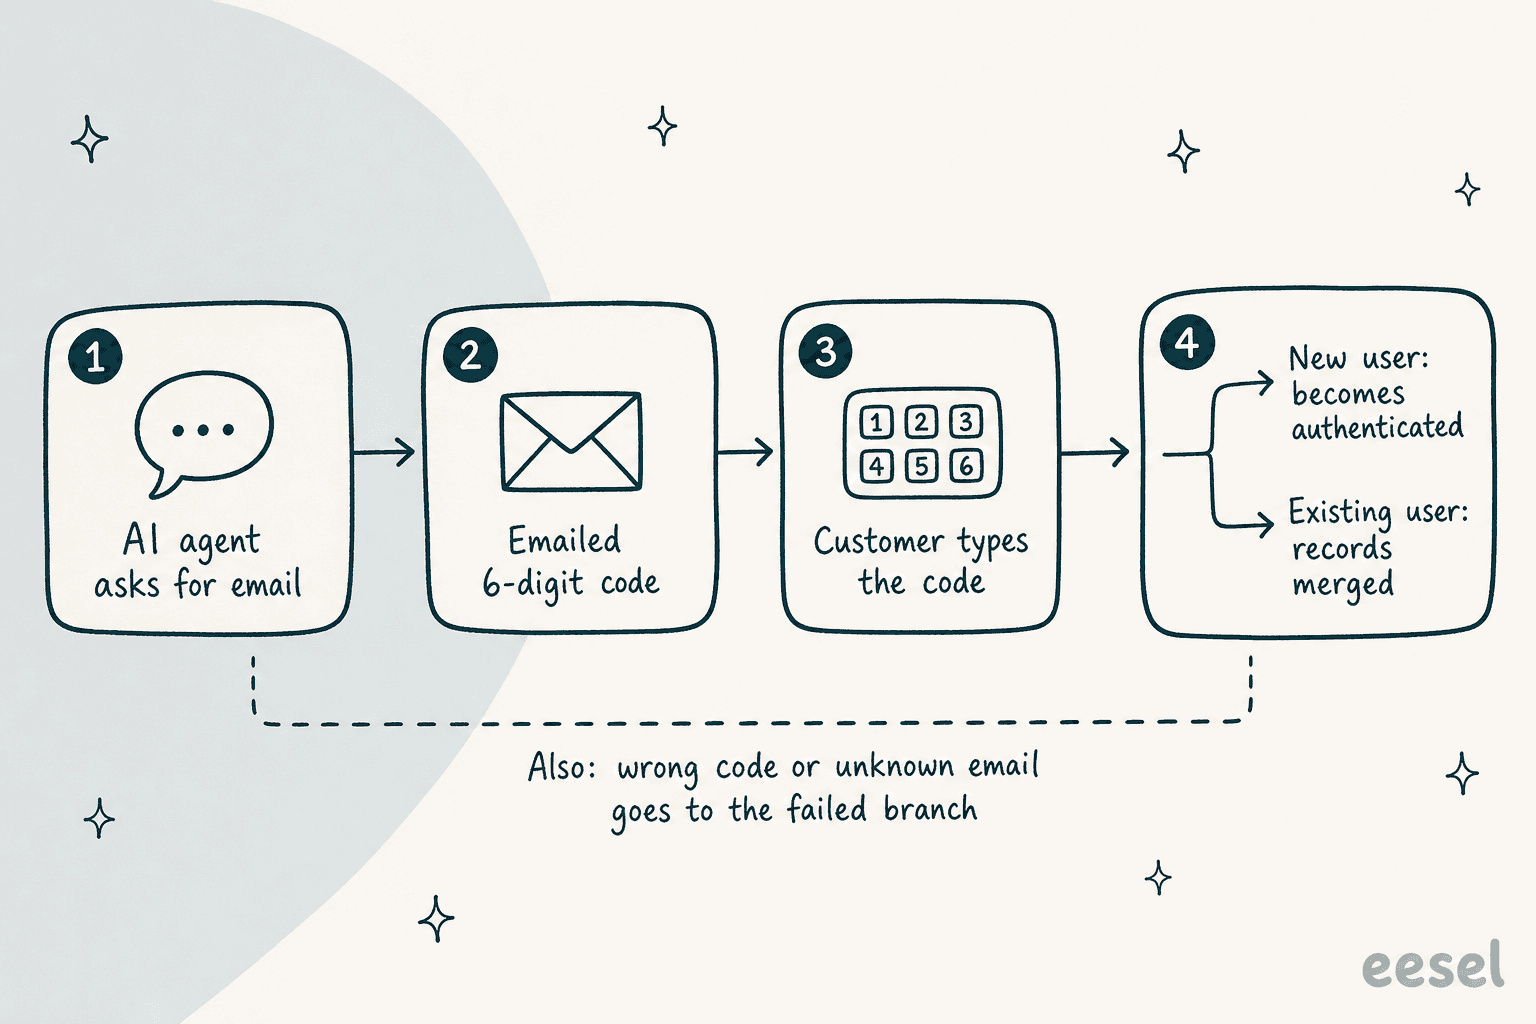
- L'AI Agent demande au client son adresse e-mail.
- Zendesk envoie à cette adresse un code, lié à l'utilisateur actuellement non authentifié.
- Le client saisit dans la conversation le code reçu par e-mail.
- L'AI Agent le vérifie. Un utilisateur tout nouveau est mis à niveau vers authentifié. Si un utilisateur authentifié existe déjà pour cet e-mail, les deux fiches sont fusionnées, ainsi que les deux sessions de messagerie.
L'e-mail lui-même est figé : "Your
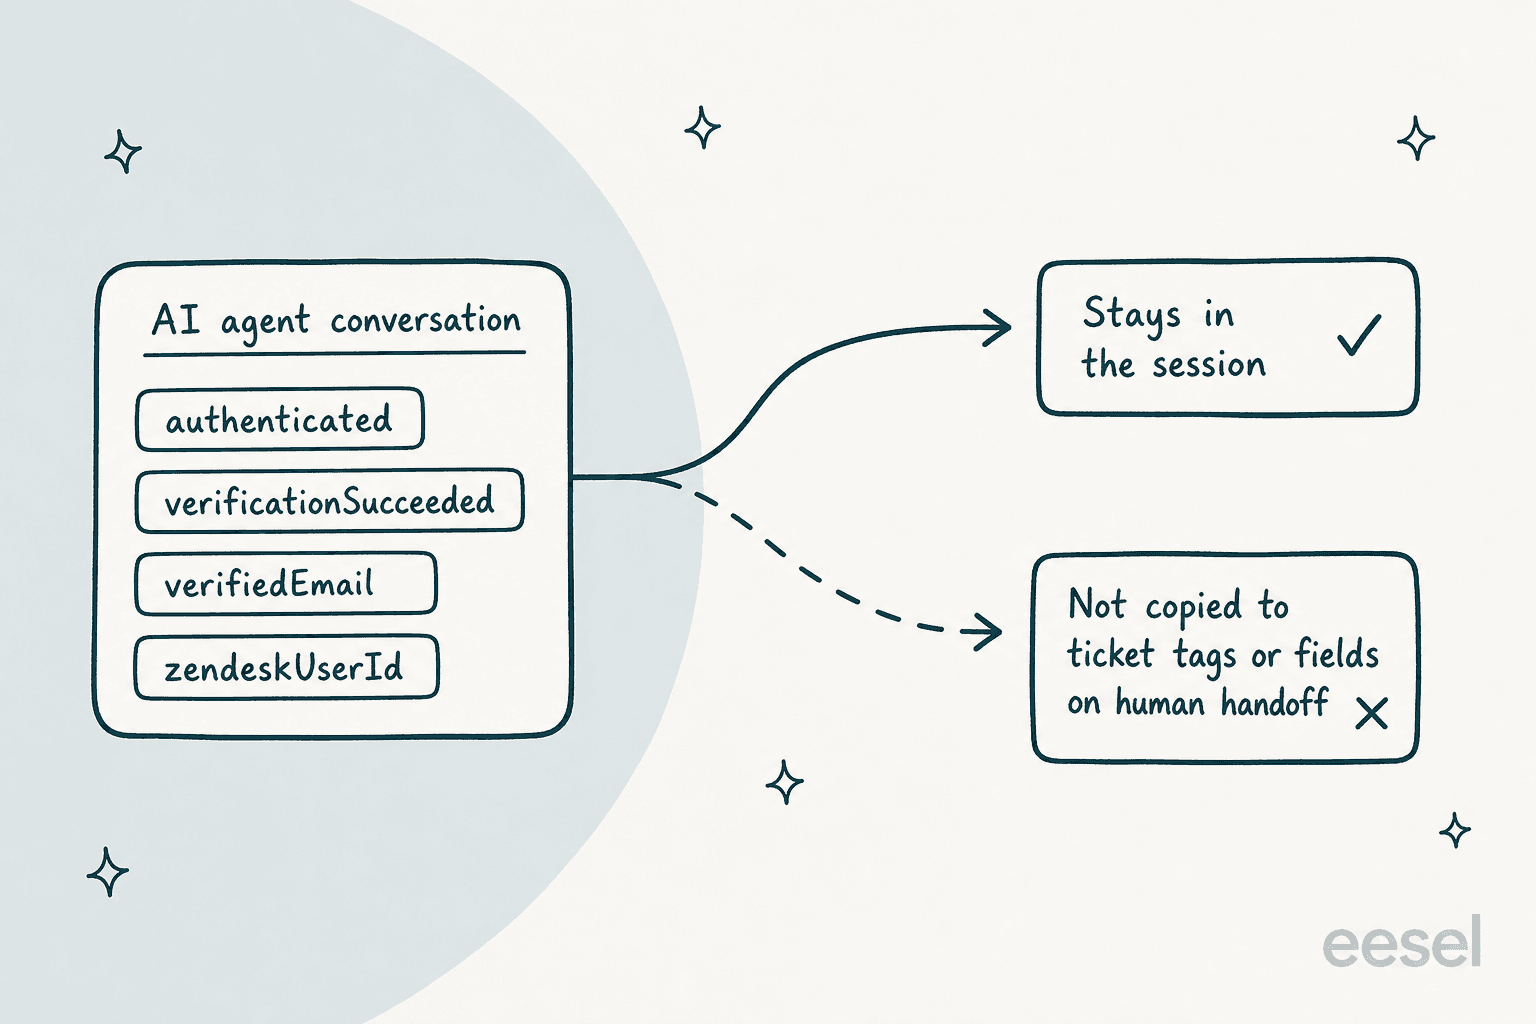
Après une vérification réussie, Zendesk ajoute automatiquement quatre paramètres de session : authenticated, verificationSucceeded, verifiedEmail et zendeskUserId. C'est un détail facile à manquer et il compte pour les transferts, sur lesquels je reviens plus bas.
Comment configurer le bloc de vérification par e-mail ?
Tu ajoutes un bloc à un dialogue, le flux de conversation scripté de Zendesk. Si tu n'as pas encore utilisé le builder, mon guide du conversation flow builder passe en revue les autres types de blocs.
- Crée un nouveau dialogue ou ouvre-en un existant.
- Clique sur l'icône plus (+) à l'endroit où la vérification doit avoir lieu et choisis Email verification.
- Dans le panneau latéral Details, modifie les messages que l'AI Agent envoie, ou laisse-les vides pour garder les valeurs par défaut.
- Sous Successful verification, ajoute les blocs qui poursuivent la conversation, comme une recherche de connaissances restreintes et une réponse.
- Sous Failed verification, ajoute ce qui se passe ensuite : un message de nouvelle tentative ou une escalade vers une personne.
- Enregistre et publie le dialogue.
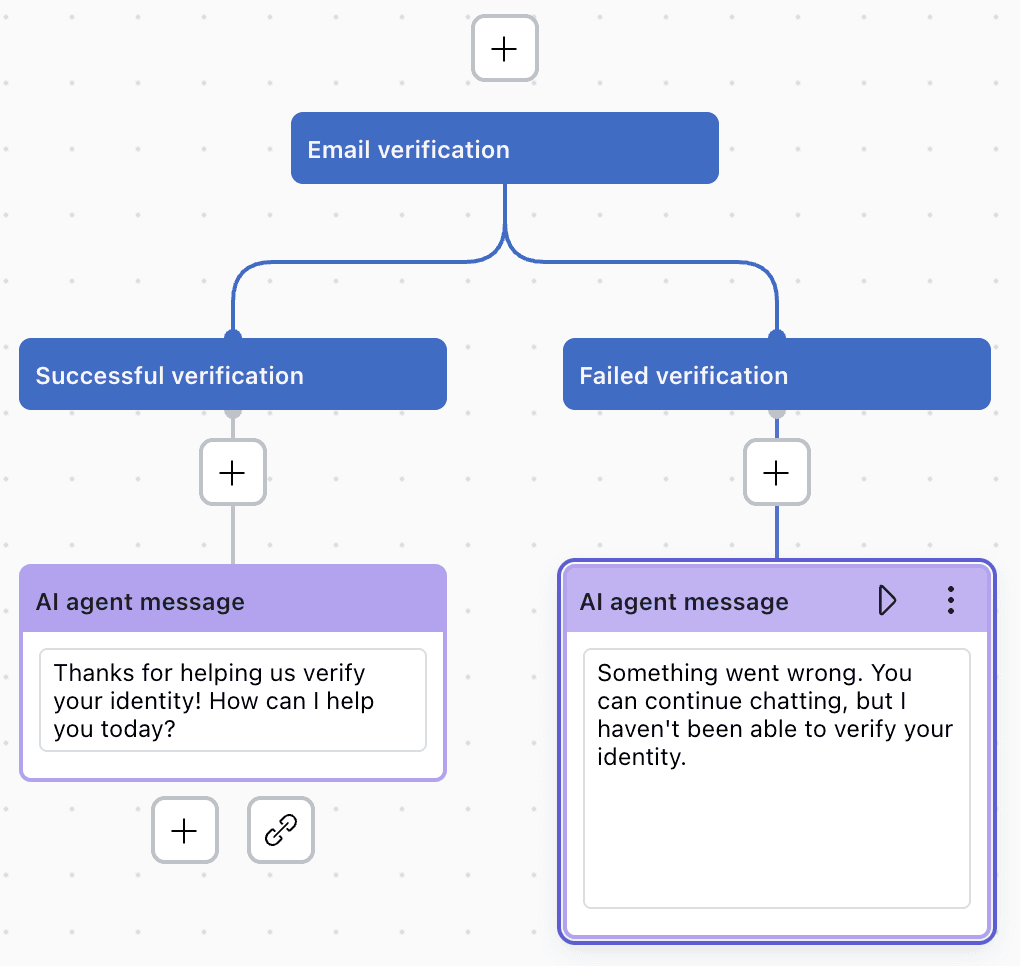
Il y a sept messages que tu peux personnaliser, tous affichés dans le panneau latéral, avec ces valeurs par défaut :
| Message | Texte par défaut |
|---|---|
| Demande d'e-mail | Enter your email. |
| Demande de code de vérification | Enter your verification code. |
| Vérification réussie | Your email has been verified. |
| Code invalide, nouvelle tentative | Invalid verification code. Please try again. |
| Vérification échouée | Invalid verification code. |
| Code expiré | This verification code has expired. |
| E-mail introuvable | A user by that email does not exist. |
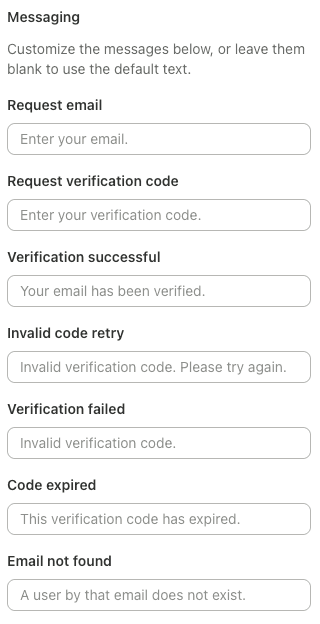
La bonne pratique de Zendesk est de placer le bloc dans la réponse de bienvenue de l'AI Agent pour que les personnes soient vérifiées dès le départ. Règle le reste dans le guide des réglages avancés, et associe le bloc à une action Get user qui vérifie une authentification existante, pour que les clients récurrents sautent l'invite tandis que les nouveaux sont interrogés tout de suite. Après le lancement, examine les échecs dans tes journaux de conversation, et écris un message de repli sensé pour la branche échouée. Si tu diriges les échecs vers une personne, lis d'abord mes notes sur le comportement d'escalade et la configuration du transfert vers un humain.
Quels plans et AI Agents Zendesk en ont besoin ?
Le guide OTP liste tous les plans Suite (Team, Growth, Professional, Enterprise, Enterprise Plus) ainsi que Support Team, Professional et Enterprise. Ça s'applique uniquement aux AI Agents de messagerie, donc le canal API et la voix sont exclus, et Zendesk indique trois limites :
- Il faut un flux de conversation scripté contrôlé par un dialogue.
- Ça ne fonctionne pas avec les AI Agents Essential.
- Les codes ne peuvent pas être envoyés aux comptes du personnel, agents et administrateurs inclus.
Je n'ai trouvé aucun prix séparé pour l'OTP. La fonctionnalité se situe dans l'usage de l'AI Agent, que Zendesk facture par résolution automatisée : une demande que l'AI Agent résout sans escalader vers un humain. Sur la page tarifaire de Zendesk, les résolutions automatisées en engagement coûtent $1.50 chacune et celles à l'usage coûtent $2.00 chacune. Les quotas inclus sont de 5 résolutions par agent et par mois sur Support Team et Suite Team, et 10 sur Suite Professional. Suite Team coûte $55 par agent et par mois en facturation annuelle.
Cela a une conséquence pratique. Selon la définition de Zendesk, une conversation qui échoue à la vérification et qui est escaladée n'est pas une résolution automatisée. Une qui vérifie puis résout, si. Pour le tableau complet des coûts, voir mon guide complet de mise en place et de coûts, mon avis sur l'AI Agent Zendesk et le guide du taux de résolution.
Une incohérence dans la documentation : le guide OTP liste encore Suite Growth, alors que la page tarifaire actuelle montre quatre plans de service sans celui-ci. Vérifie ce qui figure sur ton propre compte avant de planifier autour de la liste des plans.
Faut-il utiliser un code ou la connexion JWT ?
Utilise JWT si tu as un produit avec connexion et un développeur. Utilise un code si tu n'as ni l'un ni l'autre, ou si le canal ne peut pas faire de JWT. La propre comparaison de Zendesk est sans détour sur ce compromis.
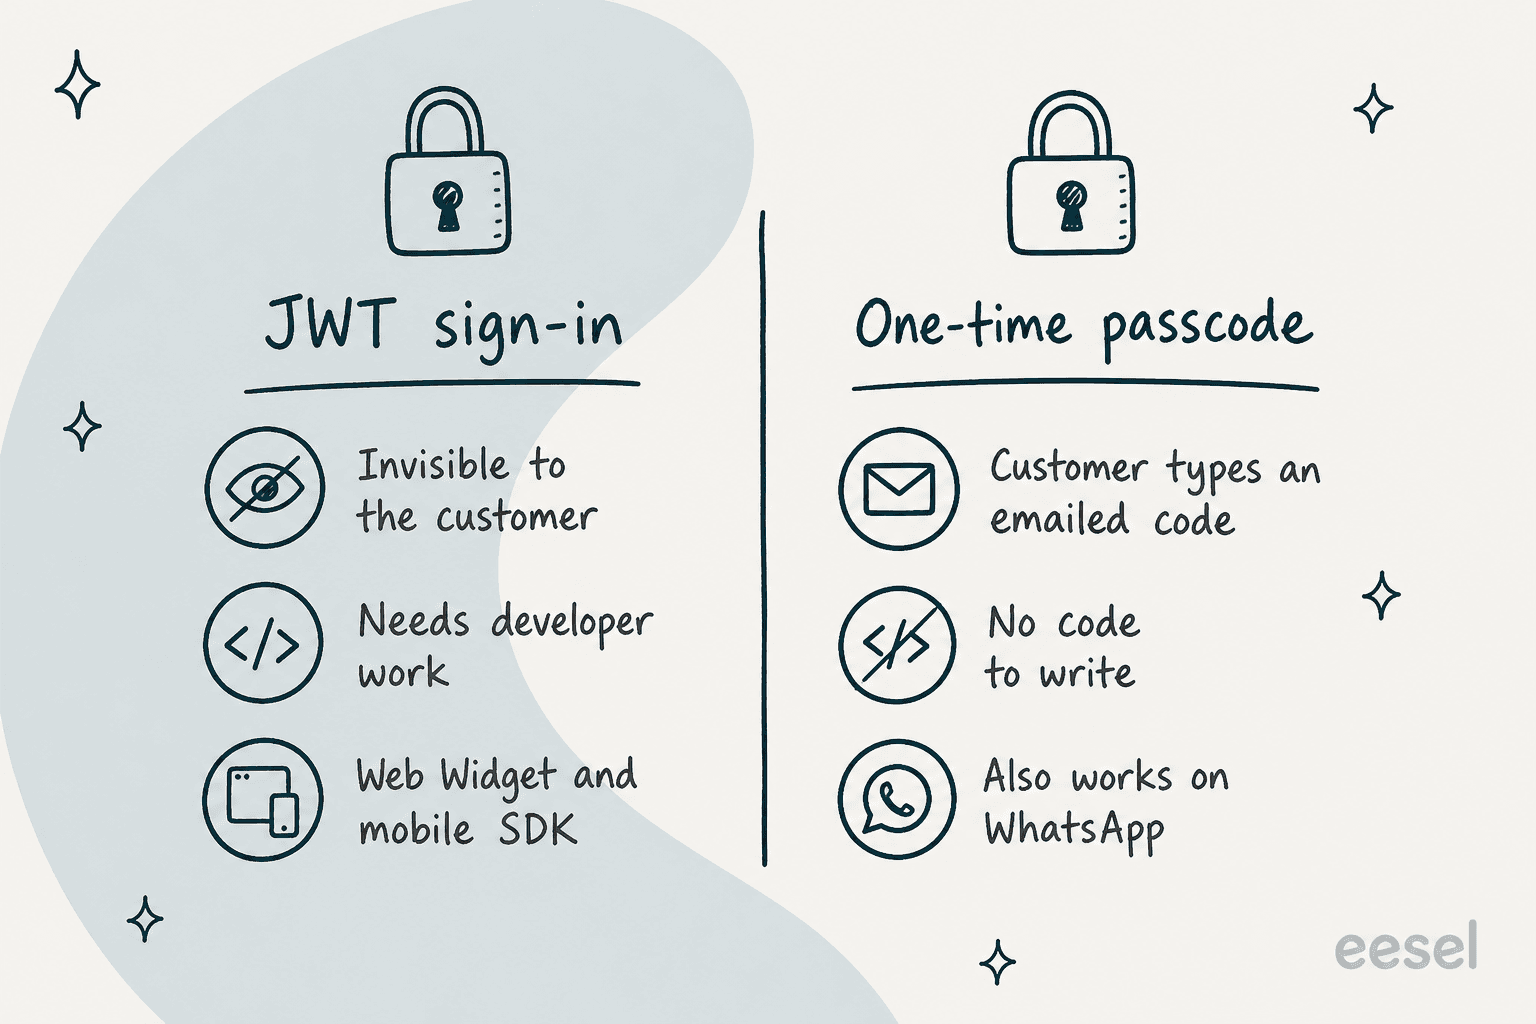
L'authentification JWT fonctionne en arrière-plan pour le client. Un code l'interrompt avec une étape e-mail. JWT est limité au Web Widget et au SDK mobile, alors qu'un code couvre aussi des canaux comme WhatsApp (voir mon tour d'horizon des plateformes de support WhatsApp). Zendesk ajoute que JWT "offre une posture de sécurité plus forte" car il s'appuie sur les méthodes de connexion que tu utilises déjà, et qu'un code n'est pas un remplacement viable si tu exiges une authentification à deux facteurs pour la connexion des clients. Si tu as besoin de la voie JWT, le guide des données utilisateur Sunshine Conversations explique comment les identités sont associées aux utilisateurs.
La demande pour un chemin plus simple se voit dans le centre d'aide de Zendesk lui-même. Sur l'article consacré au contenu restreint, un administrateur a écrit :
"Frankly, the setup instructions for this are overly complex, required extensive trial and error, and give the impression that this functionality was added as an afterthought rather than being a fully integrated feature."
Ce commentaire porte sur la configuration basée sur JWT pour le contenu restreint du centre d'aide, exactement le cas d'usage que l'OTP a été conçu pour faciliter.
Que ne fait pas un code à usage unique ?
Cinq limites méritent d'être connues avant de promettre quoi que ce soit à une équipe sécurité.
Il prouve une boîte de réception, pas un compte ni une commande. Quiconque contrôle l'adresse e-mail passe la vérification. Si la boîte mail d'un client est compromise, la vérification l'est aussi. Associe-le à une recherche qui relie l'e-mail vérifié à la fiche qui t'intéresse, et capture les numéros de commande avec la capture de données pour que la correspondance soit exacte.
Il a un compromis de sécurité avec le Web Widget. Le widget stocke l'identifiant de session dans le localStorage du navigateur, ou le sessionStorage si tu choisis "Forget history", ce qui efface l'état à la fermeture de l'onglet. Le JavaScript côté client peut lire les deux, donc une attaque de cross-site scripting réussie pourrait exposer la session de messagerie. Zendesk affiche un avertissement dans le builder et conseille d'utiliser JWT si ce risque est inacceptable.
L'état vérifié ne suit pas le transfert. Les paramètres de session ne sont pas automatiquement définis comme tags ou champs sur le ticket de support lorsqu'une conversation est escaladée. Un agent humain qui ouvre le ticket ne verra pas de tag "verified" à moins que tu ne l'écrives toi-même.
C'est réservé à la messagerie. Le guide s'applique aux AI Agents de messagerie. Les AI Agents du canal e-mail et du formulaire web n'ont pas ce bloc.
La documentation laisse deux choses en suspens. Le message par défaut "Email not found" et l'exemple de "vérification échouée" suggèrent tous deux que l'adresse doit correspondre à un utilisateur existant, pourtant l'étape 4 du flux dit qu'un utilisateur tout nouveau est mis à niveau. Je n'ai pas pu réconcilier ces points avec la documentation. Par ailleurs, l'ancien article sur le contenu restreint affirme encore que la messagerie a besoin de JWT pour les réponses restreintes du centre d'aide, et il n'a pas été mis à jour pour mentionner les codes. Teste les deux sur un bac à sable avant de te fier à l'un ou à l'autre.
Quelles demandes devrais-tu protéger par un code ?
J'ai placé chaque type de demande sur une échelle de risque, et je ne mettrais pas de code devant tout.
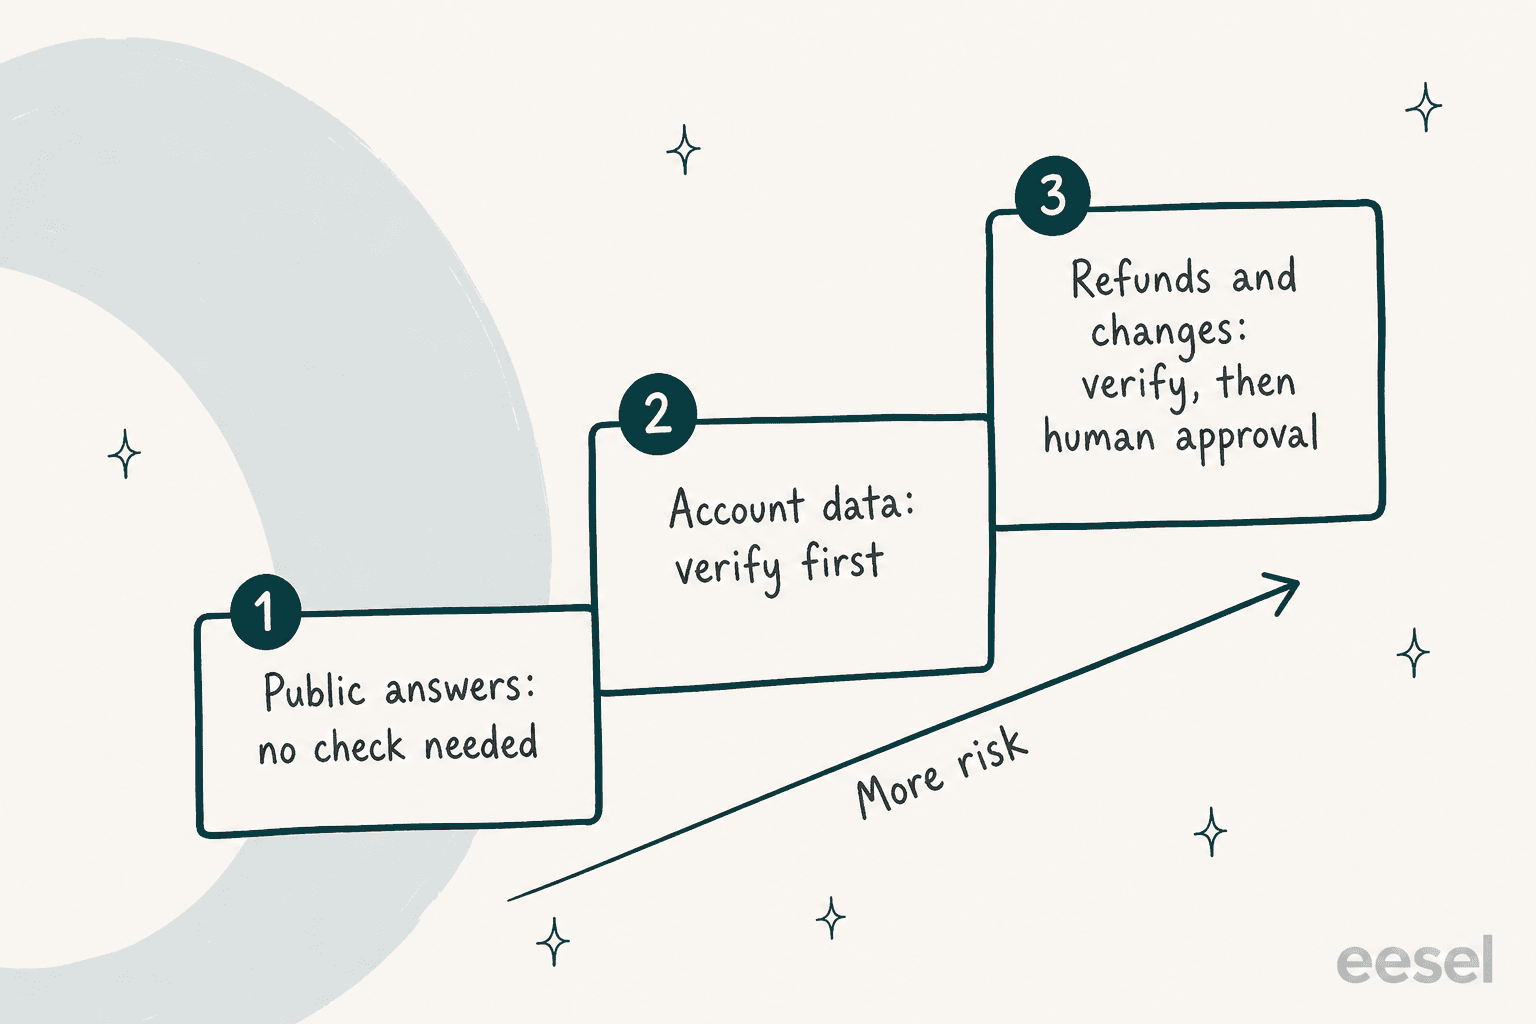
Lors d'un appel commercial eesel, un acheteur B2B dont la revue de sécurité interne conditionne tout essai m'a demandé si les tickets que nous traitons, qui contiennent parfois des détails de carte et des mots de passe, restaient à l'intérieur de son environnement. C'est le bon ordre d'inquiétude. La première question n'est pas "comment vérifie-t-on ?" C'est "qu'est-ce que cet AI Agent pourrait exposer ou changer si la mauvaise personne est à l'autre bout ?" Les articles d'aide publics n'ont besoin d'aucune vérification. Le statut de commande et les détails de compte, oui. Les remboursements et changements d'adresse ont besoin d'une vérification et d'une personne. Choisis ci-dessous le type de demande pour voir mon réglage par défaut.
Comment eesel gère-t-il les vérifications d'identité sur Zendesk ?
Honnêtement, eesel n'inclut pas d'étape de code à usage unique, et je ne vais pas prétendre le contraire. La documentation Zendesk d'eesel décrit un coéquipier IA pour helpdesk qui travaille à l'intérieur de ton Zendesk comme un agent de plus : il lit le ticket et ton centre d'aide, tes macros et les tickets passés, puis rédige ou envoie une réponse. Je n'ai trouvé aucune vérification par code ou par e-mail dans cette documentation.
Ce qu'il propose pour le travail sensible à l'identité, c'est le contrôle sur ce que le coéquipier peut faire. Chaque action a trois réglages, On, Ask first ou Off, selon Actions and Approvals. Une action Look up customer lit les détails client depuis Zendesk, et les nouveaux agents utilisent Send ticket reply réglé sur ask first, ce qui retient une réponse de ticket jusqu'à l'approbation d'une personne. Une limite à prévoir : les actions de chat en direct, comme répondre dans Zendesk Messenger, sont toujours sur On, car personne ne peut mettre en pause un chat en direct pour approuver une réponse. Sur le chat, ton verrou doit vivre dans les instructions et dans la vérification de Zendesk, pas dans un clic d'approbation. Et certaines actions sont réservées au chat d'équipe, car la documentation indique qu'elles montrent les dossiers d'autres clients et ne devraient pas tourner sur le propre ticket ou chat d'un client. Le guide Zendesk Messenger couvre le widget de chat en direct.
Le partage que j'utiliserais est donc celui-ci. Laisse l'OTP ou le JWT de Zendesk décider qui est dans le chat, pose des limites avec le contrôle d'accès pour AI Agents, et laisse un coéquipier IA pour helpdesk d'eesel ne rien décider sur l'argent sans une personne.
smava est un bon exemple d'un verrou construit à partir de données que tu as déjà. L'entreprise fait tourner trois agents eesel sur un seul Zendesk pour environ 27 000 tickets par mois dans la finance régulée. L'agent de catégorisation ne marque un ticket éligible à une réponse automatique que si aucun conseiller n'est assigné, et environ 1 100 des 27 000 tickets sont éligibles. Tout le reste est un brouillon qu'une personne approuve. C'est le même instinct qu'un code : décider qui reçoit une réponse automatique avant que la réponse ne soit écrite.
Si tu compares l'IA native de Zendesk à un module complémentaire, Zendesk AI vs eesel expose les différences, et ma checklist de confidentialité des données et mon guide RGPD couvrent ce qu'il faut revoir avec ton équipe sécurité. La page sécurité liste la posture d'eesel elle-même. Pour la connexion côté agent plutôt que côté client, voir authentification à deux facteurs Zendesk, une fonctionnalité différente du code de cet article.
Teste eesel pour Zendesk
Si ton inquiétude est "ce que l'IA a le droit de faire sur un ticket", eesel travaille à l'intérieur de ton Zendesk comme une nouvelle recrue : il apprend ton centre d'aide et tes macros, rédige des réponses à approuver par une personne, et n'envoie seul que pour les cas routiniers que tu actives. C'est tarifé sur la page tarifs d'eesel, et tu peux commencer avec des brouillons et regarder ce qu'il écrit avant que rien ne soit envoyé. Teste eesel d'abord sur une file de tickets bac à sable, et consulte mon guide IA pour Zendesk ou le guide des déclencheurs d'événements pour savoir comment démarrent les exécutions. Les agents de code peuvent piloter le même espace de travail via la eesel CLI pour agents.
Questions fréquentes
Qu'est-ce que le code à usage unique de l'AI Agent Zendesk ?
C'est une étape de vérification où un AI Agent de messagerie envoie au client un code à 6 chiffres par e-mail et le vérifie avant de partager des réponses restreintes ou d'effectuer des actions sensibles. Zendesk l'a annoncé le 2 novembre 2026 comme alternative sans code à la connexion JWT, et je couvre plus haut le contexte plus large des AI Agents Advanced.
Le code à usage unique fonctionne-t-il avec les AI Agents Essential ou les tickets e-mail ?
Non. Zendesk indique qu'il faut un dialogue scripté, que cela ne fonctionne pas avec les AI Agents Essential, et que ça s'applique uniquement aux AI Agents de messagerie, donc les AI Agents du canal e-mail ne l'ont pas. Voir la comparaison Advanced vs Essential.
Combien coûte la vérification OTP de l'AI Agent Zendesk ?
Je n'ai trouvé aucun tarif séparé pour l'OTP. Les AI Agents sont facturés par résolution automatisée, à 1,50 $ en engagement ou 2,00 $ à l'usage sur la page tarifaire de Zendesk. Mon avis sur l'AI Agent Zendesk donne le tableau complet des coûts.
Faut-il utiliser un code à usage unique ou l'authentification JWT ?
Utilise JWT si tes clients sont connectés et que tu as du temps de développeur, car Zendesk affirme que ça offre une posture de sécurité plus forte. Utilise un code quand tu n'as pas de capacité de développement ou qu'il te faut un canal comme WhatsApp. Zendesk précise qu'un code n'est pas viable si tu exiges une authentification à deux facteurs pour la connexion des clients.
Le statut vérifié arrive-t-il à l'agent humain après un transfert ?
Pas automatiquement. Les paramètres de session ne sont pas définis comme tags ou champs du ticket lors de l'escalade, donc écris le tag toi-même. Mon guide d'escalade et les bonnes pratiques de transfert couvrent ce schéma.
eesel peut-il vérifier l'identité d'un client avec un code à usage unique dans Zendesk ?
Non. La documentation Zendesk d'eesel ne décrit aucune étape de code. Garde la vérification de Zendesk pour savoir qui est dans le chat, et utilise l'intégration Zendesk d'eesel avec Ask first sur les actions qui changent quelque chose.
Comment configurer le code à usage unique de l'AI Agent Zendesk ?
Ajoute un bloc de vérification par e-mail à un dialogue, modifie ou garde les messages par défaut, puis construis les branches de vérification réussie et échouée et publie. Commence dans le conversation flow builder, idéalement dans la réponse de bienvenue.