

En bref
Hermes Agent pour le support informatique interne convient mieux que Hermes pour le support client, parce que vos utilisateurs sont des collègues que vous pouvez mettre sur une liste d'autorisation. Il brille comme assistant personnel de l'administrateur IT : contrôles de santé par cron, tri des alertes de Datadog ou Grafana et vraies commandes sur un serveur via SSH.
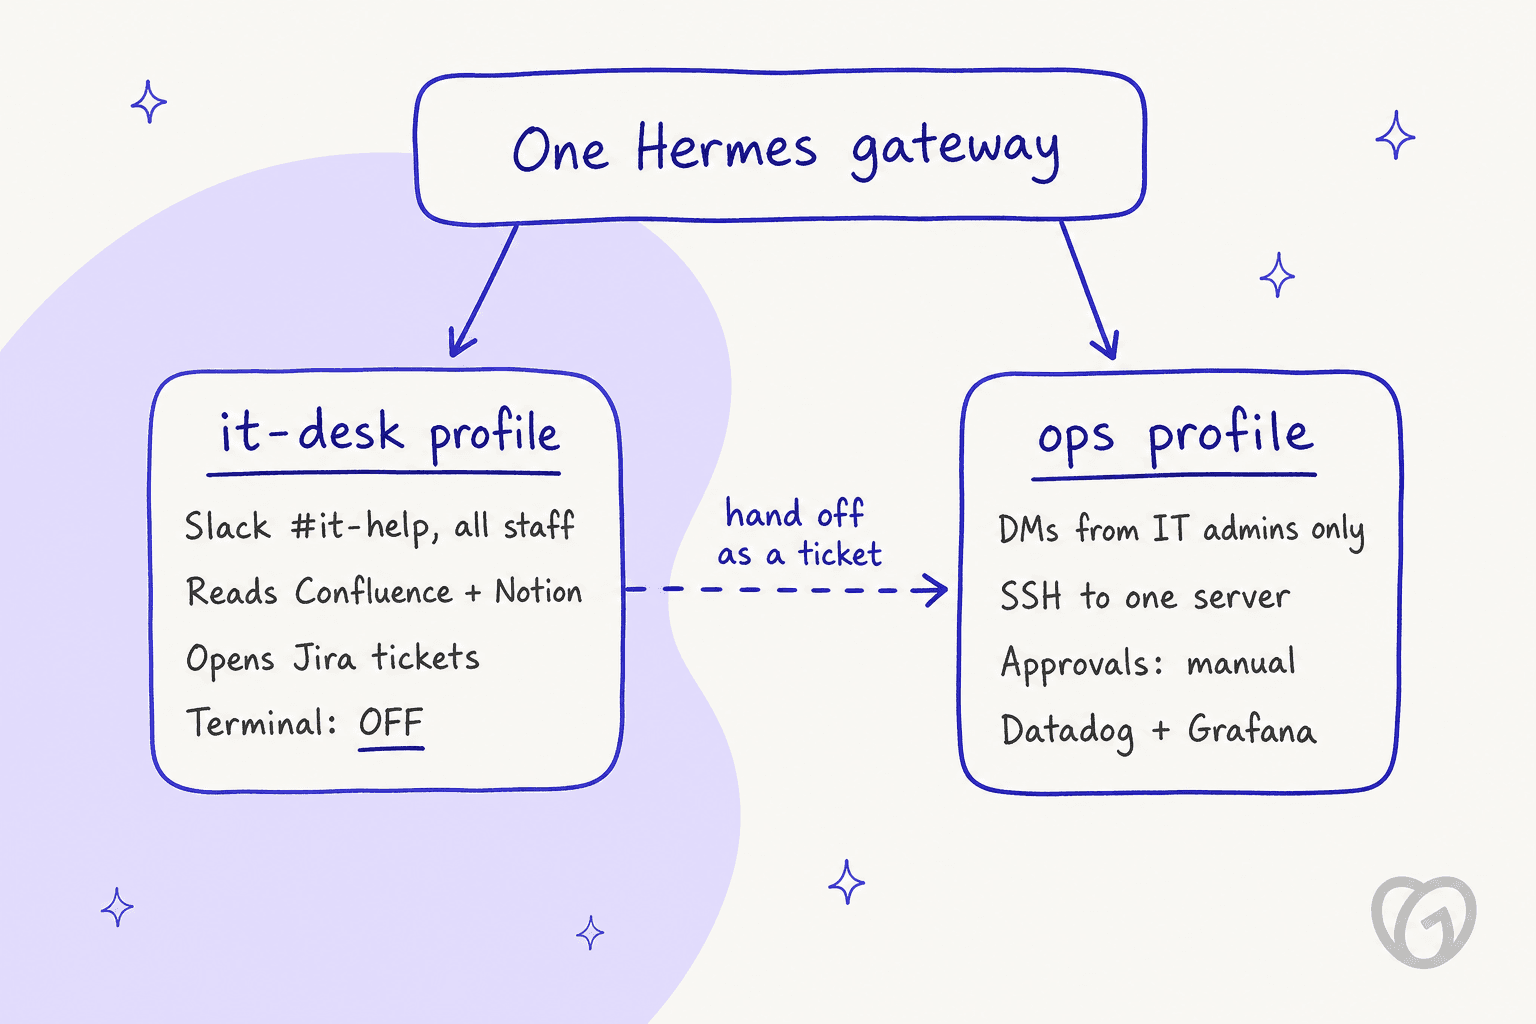
Le piège apparaît quand vous l'ouvrez à toute l'entreprise. L'accès s'accorde un identifiant d'utilisateur à la fois, la séparation admin/utilisateur ne limite que les commandes slash, et l'approbation d'une commande risquée revient à l'employé qui a demandé, pas à l'IT. La solution, ce sont deux profils : un profil « it-desk » en lecture seule pour tout le monde, avec le terminal désactivé, et un profil « ops » auquel seuls les administrateurs accèdent.
Si vous préférez vous passer du serveur, eesel répond aux questions IT des employés dans Slack à partir de votre Confluence, joue le rôle de premier intervenant dans Jira Service Management et ne laisse que vos administrateurs IT approuver des actions.
Pourquoi j'ai examiné Hermes pour l'IT interne
Je construis des agents IA chez eesel, et ces derniers temps, la question « on ne pourrait pas simplement utiliser Hermes ? » vient plus souvent des équipes IT que des équipes support. C'est logique quand on y pense. Une équipe IT gère déjà des serveurs, vit dans Slack ou Teams, et il y a généralement un ingénieur que ne dérange pas un fichier YAML.
Je suis de l'autre côté depuis un moment. eesel a travaillé comme premier intervenant sur le service IT interne d'InDebted, où une équipe IT de 5 à 10 personnes traitait les demandes de plus de 250 collaborateurs répartis sur cinq marchés. Il a dévié 15 % des problèmes, et a continué à s'entraîner sur les demandes passées vers un objectif de 55 %. Leur Head of IT l'a dit simplement :
"We use it to be the first responder to our Helpdesk tickets in Jira. It essentially acts just like an agent would."
Jason Loyola, Head of IT, InDebted
Ce travail m'a appris où se trouve vraiment le risque dans l'IT interne, et ce ne sont pas les inconnus. C'est le collègue serviable qui demande au bot de « juste le redémarrer ». J'ai donc lu la documentation de Hermes de bout en bout avec une question en tête : que se passe-t-il quand 200 employés peuvent parler à un agent qui dispose d'un terminal ?
Ce qu'Hermes Agent apporte à une équipe IT
Hermes Agent est l'agent open source et auto-hébergé de Nous Research. Il est sous licence MIT, compte 251,503 étoiles sur GitHub, et la dernière version est la v0.21.5, publiée le 24 septembre 2026.
Mon test de Hermes Agent couvre tout le produit, et mon tour d'horizon des agents IA open source le place à côté de ses pairs. Pour le travail IT, quatre éléments comptent.
- Sept backends de terminal. Hermes peut exécuter des commandes en local, dans Docker, via SSH, ou dans Modal, Daytona, Vercel Sandbox ou Singularity (Configuration). Le backend SSH maintient un shell persistant sur un serveur distant, et la documentation le qualifie de « Recommended for security » parce que l'agent ne peut pas modifier son propre code (Tools).
- Une passerelle de messagerie. Slack, Microsoft Teams, Google Chat, e-mail et plus de 20 autres canaux (Messaging Gateway), ce qui correspond à la façon dont la plupart des équipes font déjà de l'ITSM dans Slack.
- Cron et webhooks. Des tâches planifiées et des webhooks entrants d'outils comme GitHub, GitLab et Jira, avec vérification de signature HMAC (Webhooks).
- Serveurs MCP. Un catalogue sélectionné de
65serveurs vérifiés, désactivés par défaut (MCP catalog). Si MCP est nouveau pour vous, mon explication sur le serveur MCP pour agent IA couvre les bases.
C'est donc une vraie boîte à outils pour une équipe IT. La question ouverte est de savoir qui peut s'en servir.
Deux missions, un seul agent
La plupart des plans « Hermes pour l'IT » que je vois mélangent deux missions très différentes.
La mission 1, c'est l'assistant de l'administrateur IT. Deux ou trois administrateurs envoient un message privé à l'agent, qui lance des contrôles sur les serveurs, trie les alertes, puis rend compte de ce qu'il a trouvé. Celui qui approuve ici une commande risquée est un administrateur qui la comprend.
La mission 2, c'est la porte d'entrée des employés. Tout le monde dans l'entreprise lui demande dans #it-help « pourquoi mon VPN est-il en panne ? ». C'est la mission que les gens imaginent quand ils parlent d'IA pour les help desks IT internes. L'agent est le même, les outils aussi, mais le risque est très différent.
Chaque exemple IT de la documentation de Hermes relève de la mission 1. J'ai cherché dans toute la documentation « helpdesk », « IT support » ou « employee » et je n'ai trouvé aucun résultat. Les exemples montrent plutôt un opérateur qui gère ses propres opérations : tri d'alertes pour un canal d'astreinte, contrôles de disponibilité et alertes de disque.
Mission 1 : Hermes comme assistant de l'administrateur IT (ça marche)
Ici, Hermes mérite sa place. Plusieurs des modèles documentés s'appliquent presque tels quels à une équipe IT :
- Contrôles de santé des serveurs planifiés. Le guide Team Telegram Assistant inclut un prompt qui vérifie toutes les 6 heures l'utilisation du disque avec
df -h, la mémoire avecfree -het l'état des conteneurs avecdocker ps, livré dans un canal d'équipe. - Cron script seul, sans appel au modèle.
hermes cron create "*/15 * * * *" --no-agent --script disk-alert.sh --deliver telegramexécute un simple script et envoie la sortie (Script-only cron). C'est économique, et vous ne brûlez pas de jetons pour une vérification de disque. - Tri des alertes issues de la supervision. La page Automation Blueprints propose un webhook de tri d'alertes qui demande une recommandation d'escalade de P1 à P4 et se termine par « This goes to the on-call channel. »
- Échecs discrets. « A recurring job that keeps failing with the same error alerts you once, not on every run » (Cron). Si vous avez déjà mis en sourdine un canal d'alertes bruyant, vous apprécierez.
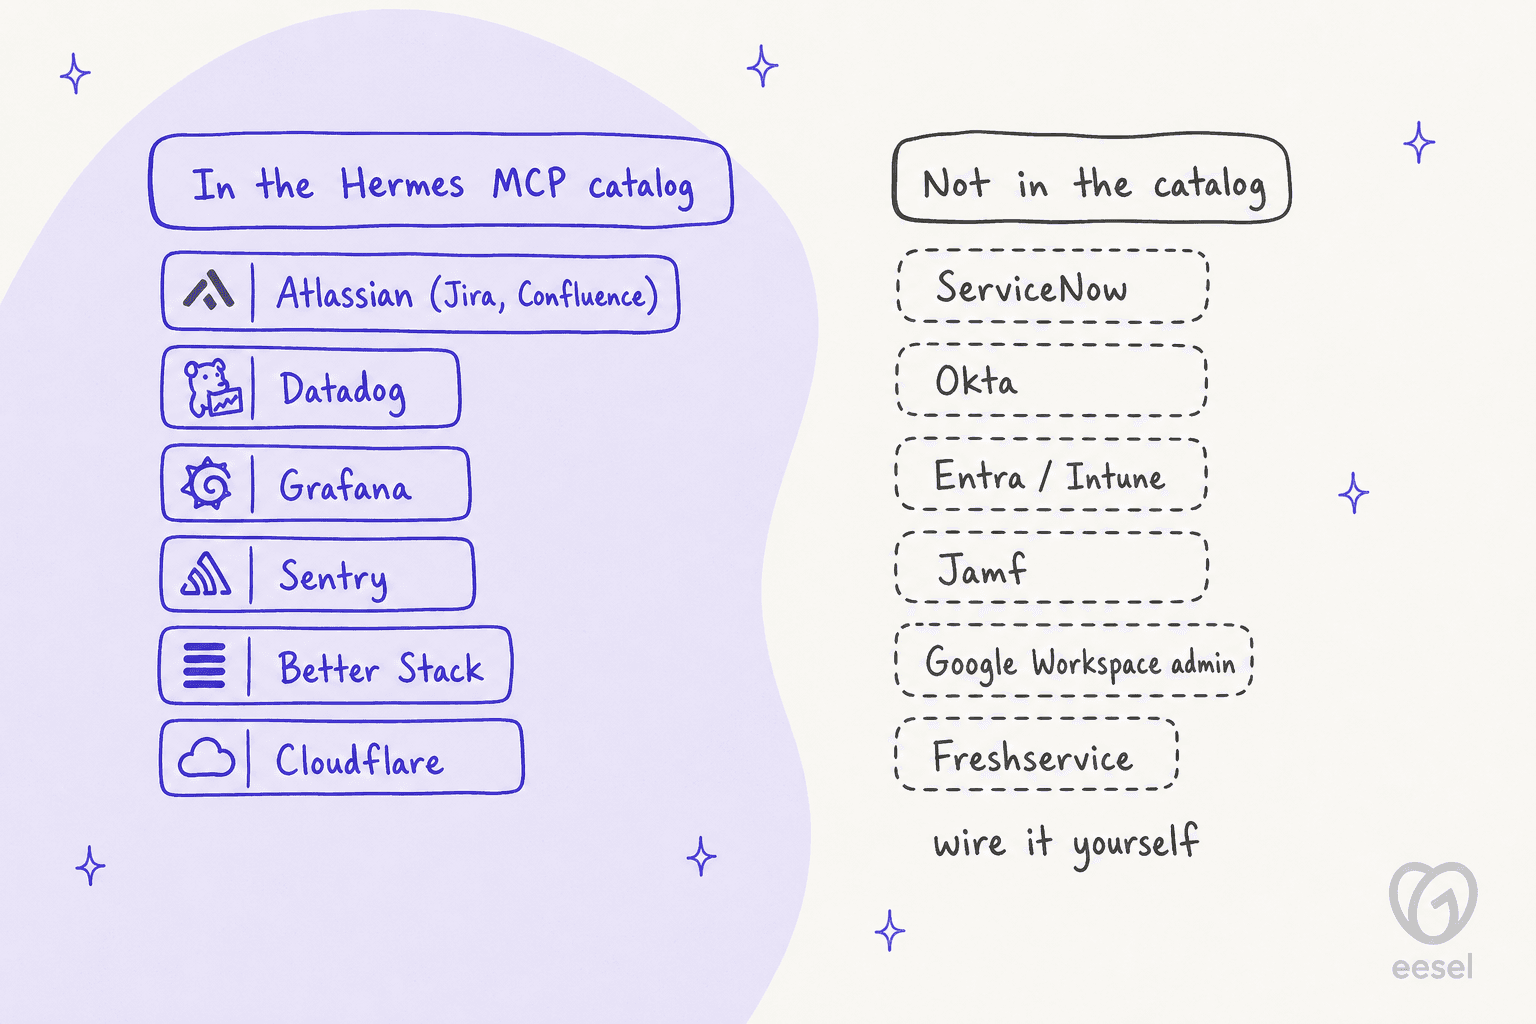
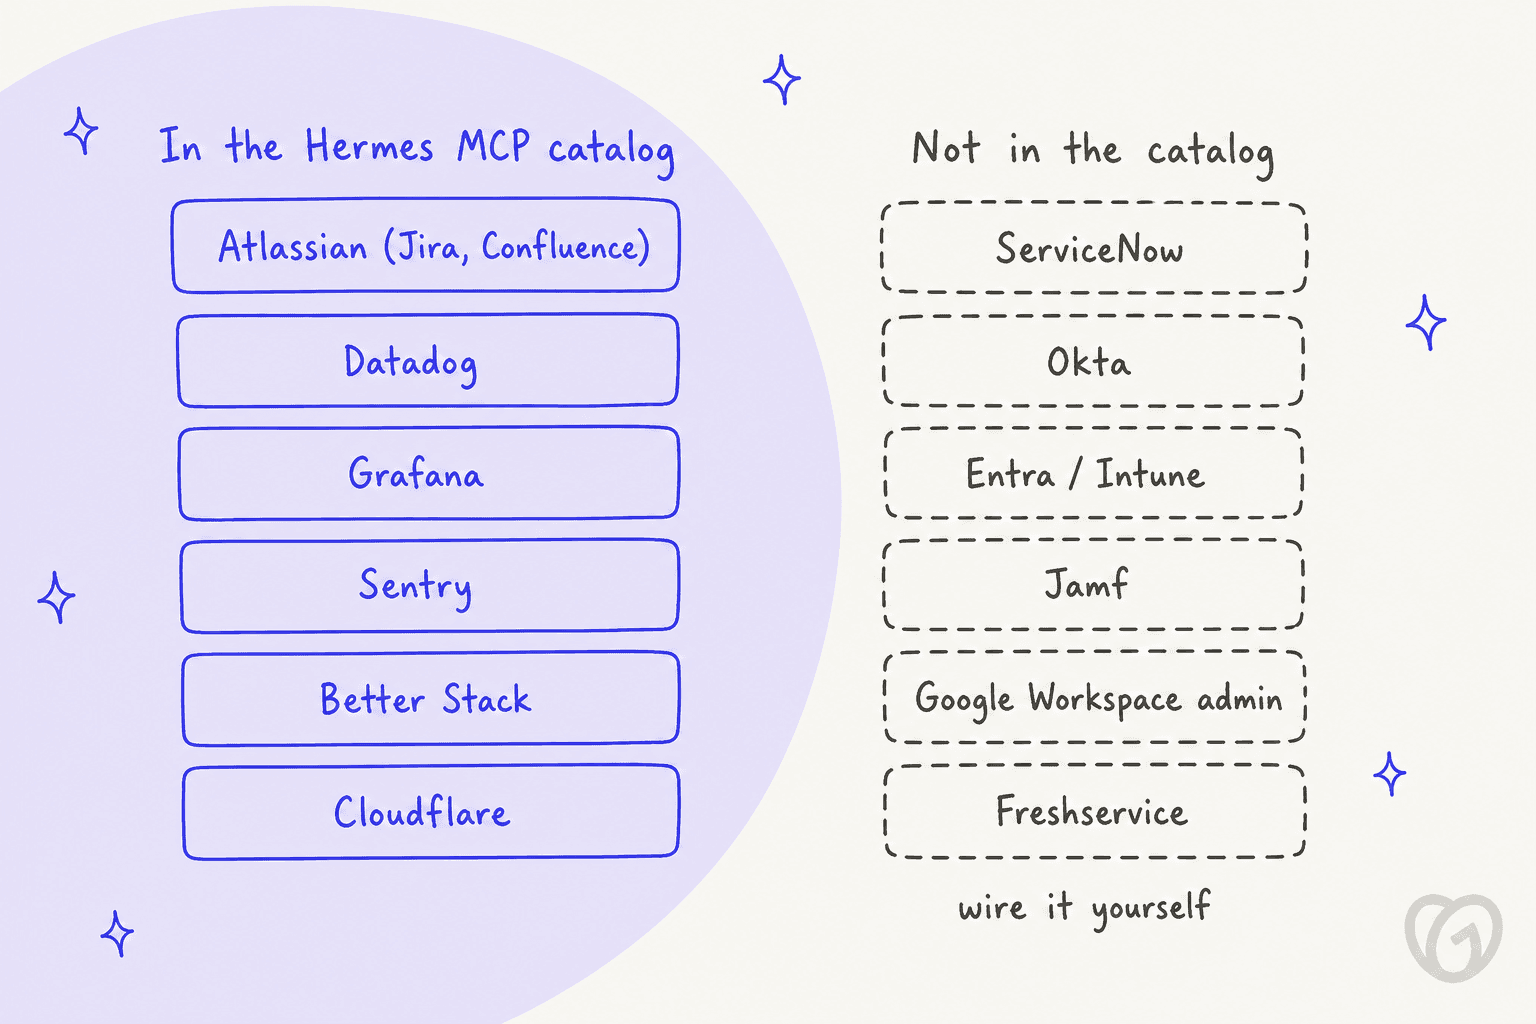
Côté outils, le catalogue contient déjà la pile de supervision que la plupart des équipes IT utilisent : Datadog, Grafana, Sentry, Better Stack et Cloudflare, tous via OAuth. Associez cela au backend SSH et vous obtenez un agent qui lit une alerte, vérifie la machine, puis vous dit ce qui lui semble clocher.
Deux paramètres de sécurité par défaut aident aussi. Les tâches cron refusent par défaut les commandes dangereuses (cron_mode: deny), donc une tâche planifiée ne peut rien systemctl restart à moins que vous ne changiez ce réglage (Security). Les contrôles de commandes dangereuses s'exécutent aussi sur les backends local et ssh, et c'est précisément là que se fait le travail IT.
C'est la configuration que décrivent les adeptes de homelab. Un commentateur de Hacker News l'utilise exactement ainsi, avec une étape d'approbation et un retour en arrière possible :
"I use Hermes at home. [...] it's a sysadmin for my homelab. It has a read-only mcp server to check the k8s status and has it's own ssh access to fix stuff after I approve it per session. It's magical. Each morning I get a small update whether the backup ran, if pods are stuck or behaving weirdly etc... Since the entire homelab is GitOps I can always reverse a change made by the agent."

Remarquez qui approuve là-bas : la même personne qui possède les serveurs. Si vous êtes une petite équipe IT avec un ingénieur qui aime ce genre de chose, la mission 1 est un bon usage pour un outil gratuit.
Mission 2 : Hermes comme porte d'entrée des employés (là où ça se complique)
Une fois que vous ouvrez le même agent à tout le monde, quatre éléments de la documentation commencent à compter. Aucun n'est un bug, soyons clairs. Hermes a été conçu comme un agent d'opérateur, et ce sont les coutures où cette conception transparaît.
1. L'accès s'accorde un identifiant à la fois
Chaque liste d'autorisation de chat est une liste d'identifiants individuels : identifiants de membre Slack, identifiants d'objet Azure AD pour Teams, adresses e-mail pour Google Chat (Environment variables). Je n'ai trouvé aucun joker de domaine comme *@company.com, et il n'existe pas non plus de réglage à l'échelle du tenant ou du workspace.
Les seuls interrupteurs « tout le monde », comme SLACK_ALLOW_ALL_USERS et TEAMS_ALLOW_ALL_USERS, sont étiquetés « (dev only) » dans la référence. L'accès par groupe existe, mais uniquement pour les rôles Discord. L'autre voie est l'appairage par message privé : chaque employé reçoit un code, et un administrateur l'approuve à la main avec hermes pairing approve. Pour 200 personnes, cela fait 200 approbations, puis chaque nouvelle recrue en plus.
L'authentification unique existe, mais seulement pour le tableau de bord web, via votre propre fournisseur OpenID Connect (Web Dashboard). Il n'y a pas non plus de SCIM : quand vous désactivez quelqu'un dans Okta, cette personne n'est pas retirée du bot.
2. Le niveau utilisateur limite les commandes, pas les outils
Hermes sépare administrateur et utilisateur, et il est tentant de croire que cela limite ce que peuvent faire les utilisateurs ordinaires. Ce qu'il limite en réalité, ce sont les commandes slash. Les utilisateurs ordinaires obtiennent les commandes que vous listez dans user_allowed_commands, plus /help et /whoami (Slash commands).
Le chat ordinaire n'est pas restreint du tout, ce qui signifie que tout employé autorisé peut demander à l'agent tout ce que ses outils permettent, terminal compris. Je me suis heurté au même mur côté client dans mon article sur Hermes pour le support client.
3. Les approbations vont à la personne qui a demandé
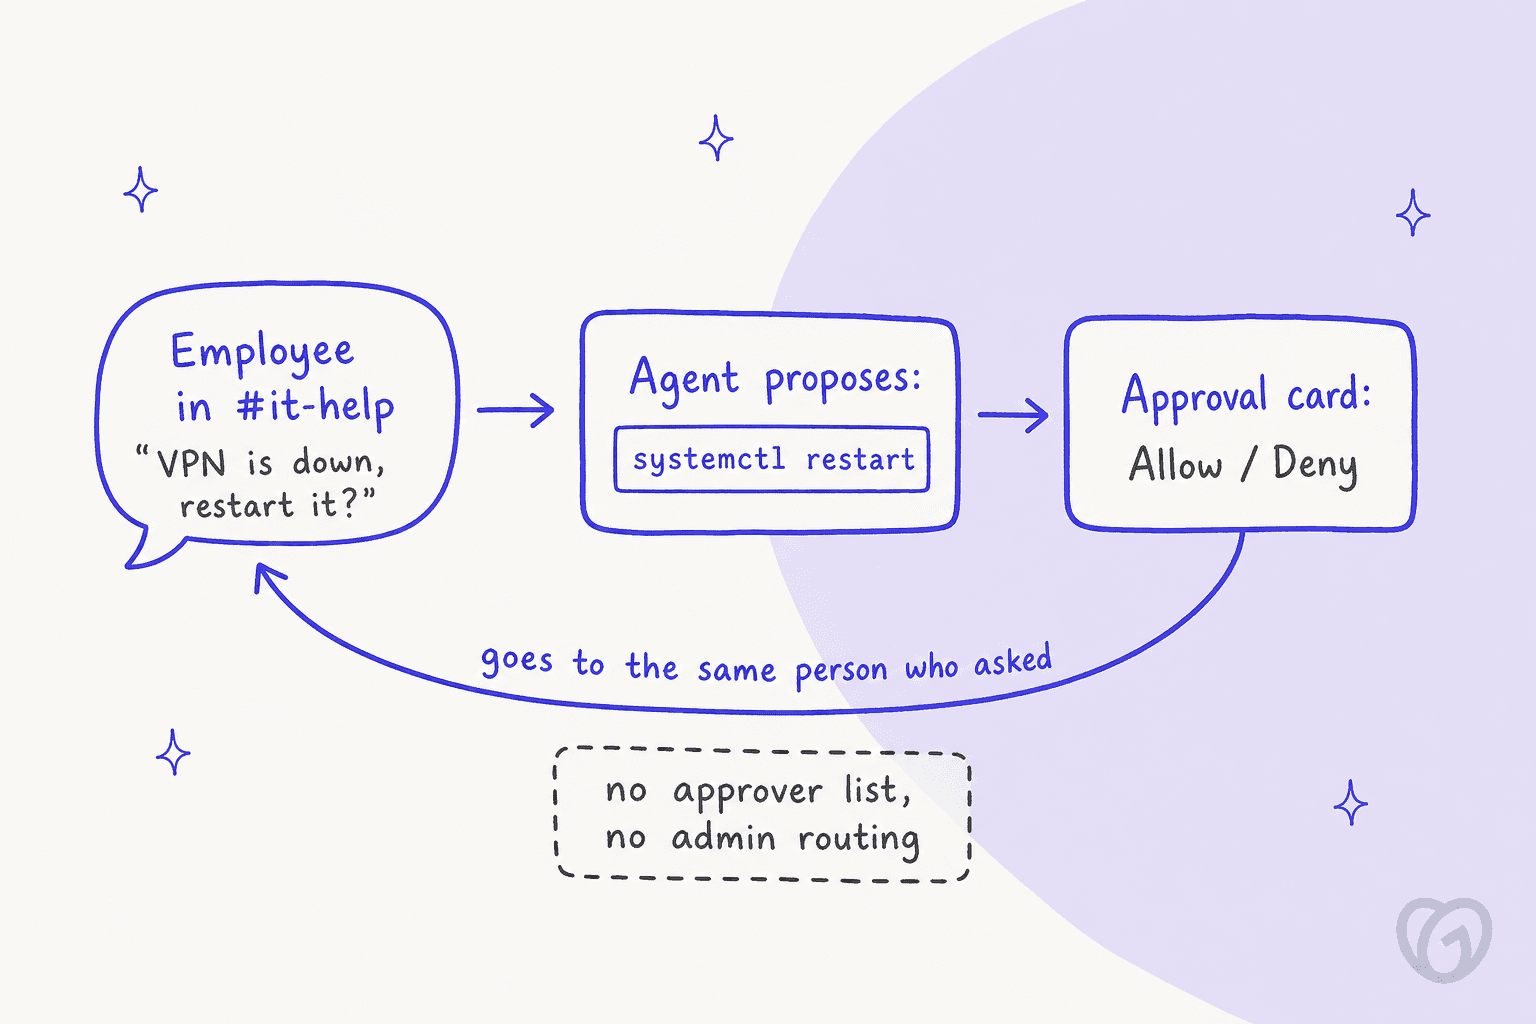
Si vous dirigez l'IT, c'est celui que je soulignerais deux fois. Quand Hermes veut exécuter une commande signalée, comme systemctl restart, chown -R root ou sed -i sur un fichier de /etc/, il demande l'approbation dans le même chat : « the agent sends the dangerous command details to the chat and waits for the user to reply » (Security).
La configuration approvals comporte mode, timeout, cron_mode et quelques autres options, mais aucune liste d'approbateurs et aucun moyen d'envoyer la carte à un administrateur IT ou à un canal séparé. Dans Teams, la carte a quatre boutons : Allow Once, Allow Session, Always Allow, Deny (Teams). Qui peut cliquer dessus dans une discussion de groupe, la documentation ne le dit pas.
« Always Allow » persiste aussi. Les commandes approuvées sont enregistrées dans config.yaml et « silently approved in all future sessions » (Security). Un seul clic d'un employé pressé, et cette commande est pré-approuvée pour tout le monde.
4. La mémoire est partagée, et il n'y a pas de journal d'audit des chats
La mémoire intégrée est un MEMORY.md (2 200 caractères) et un USER.md (1 375 caractères) par profil, chargés dans chaque session que ce profil exécute (Memory). Sur un bot IT partagé, cela veut dire que tout ce que l'agent enregistre pendant le chat d'un employé apparaîtra dans la session du suivant. La protection que propose la documentation est memory.write_approval: true, qui met en attente chaque enregistrement venant de la messagerie pour qu'un administrateur le revoie avec /memory pending.
Un développeur qui a essayé une configuration multi-utilisateurs est allé plus loin :
"we need a container per user, because, without modifications, if multiple users talk to the same Hermes instance then they can access each other's conversations by asking the agent."
La documentation de Hermes cite l'isolation entre sessions parmi ses huit couches de sécurité ; considérez donc cela comme l'expérience d'un développeur, pas comme un défaut documenté. C'est quand même la première chose que je testerais avant de mettre en ligne un canal où l'on pose des questions sur les réinitialisations de mot de passe.
Pour l'audit, la page de supervision de la passerelle indique que ce n'est pas des « analytics, audit logs, or detailed execution traces » (Gateway monitoring). La liste de contrôle de sécurité dit de « check ~/.hermes/logs/ ». Si votre équipe IT doit rendre des comptes à un auditeur SOC 2, c'est une lacune que vous combleriez seul.
Connecter Hermes à Slack, Teams et Google Chat
Chaque application de chat a sa propre forme, et ces différences finissent par décider où vous pouvez héberger la passerelle.
| Slack | Microsoft Teams | Google Chat | |
|---|---|---|---|
| Connexion | Socket Mode (WebSocket) | Webhook HTTPS public, port 3978 | Pull Cloud Pub/Sub |
| URL publique nécessaire | Non | Oui, avec un vrai certificat TLS | Non |
| Droits d'administrateur nécessaires | Installer l'application Slack | Enregistrement de l'application via la Teams CLI dans votre tenant | Administrateur du workspace pour publier l'application |
| Liste d'autorisation par | Identifiant de membre Slack | Identifiant d'objet Azure AD | Adresse e-mail |
| Dans les canaux | Répond quand on l'@mentionne, dans un fil | Répond quand on l'@mentionne | Répond dans le fil, une session par fil |
Sources : Slack, Teams, Google Chat.
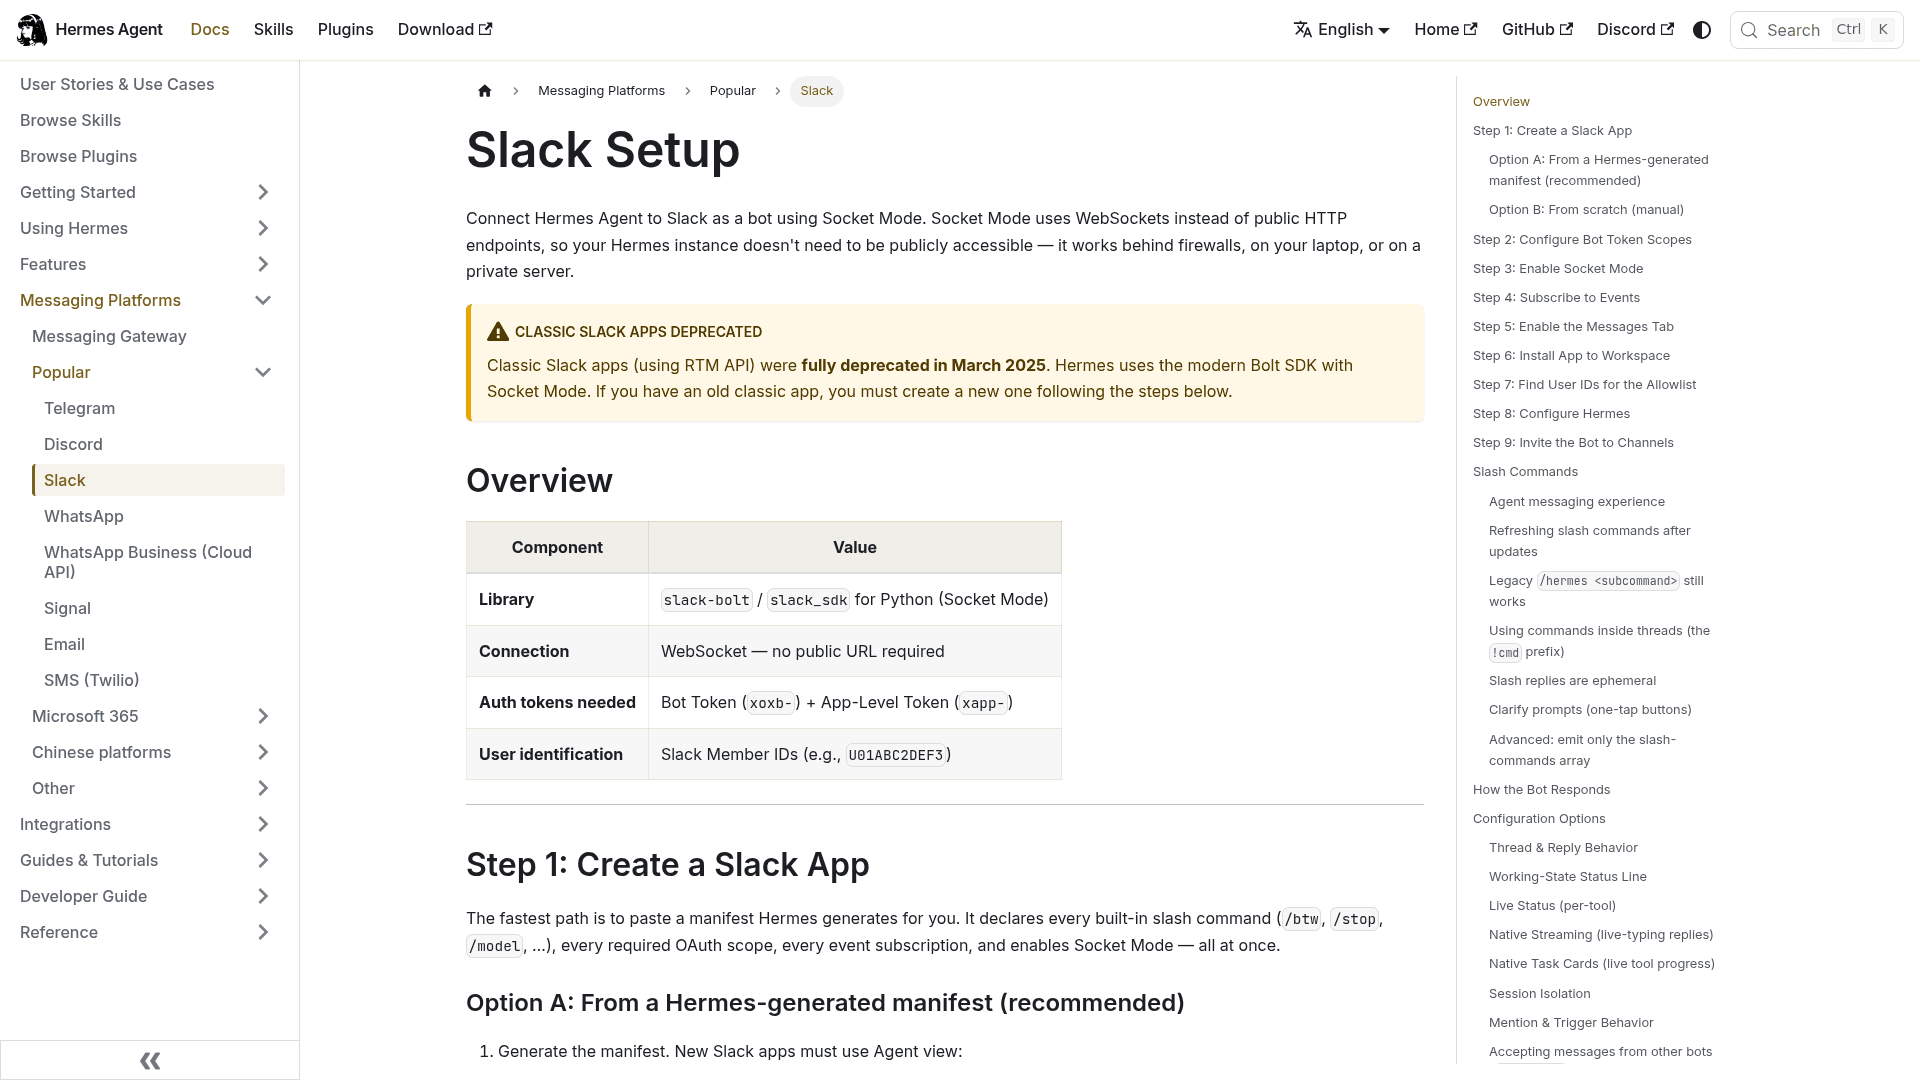
Slack est le plus simple. Socket Mode « works behind firewalls, on your laptop, or on a private server. » Pour l'IT, les deux réglages qui comptent sont channel_skill_bindings, qui charge une skill chaque fois qu'une session démarre dans un canal comme #it-help (les fils en héritent), et allowed_channels, qui fait ignorer au bot tous les autres canaux même s'il est @mentionné. Une particularité à connaître : les messages privés sont exemptés de allowed_channels.
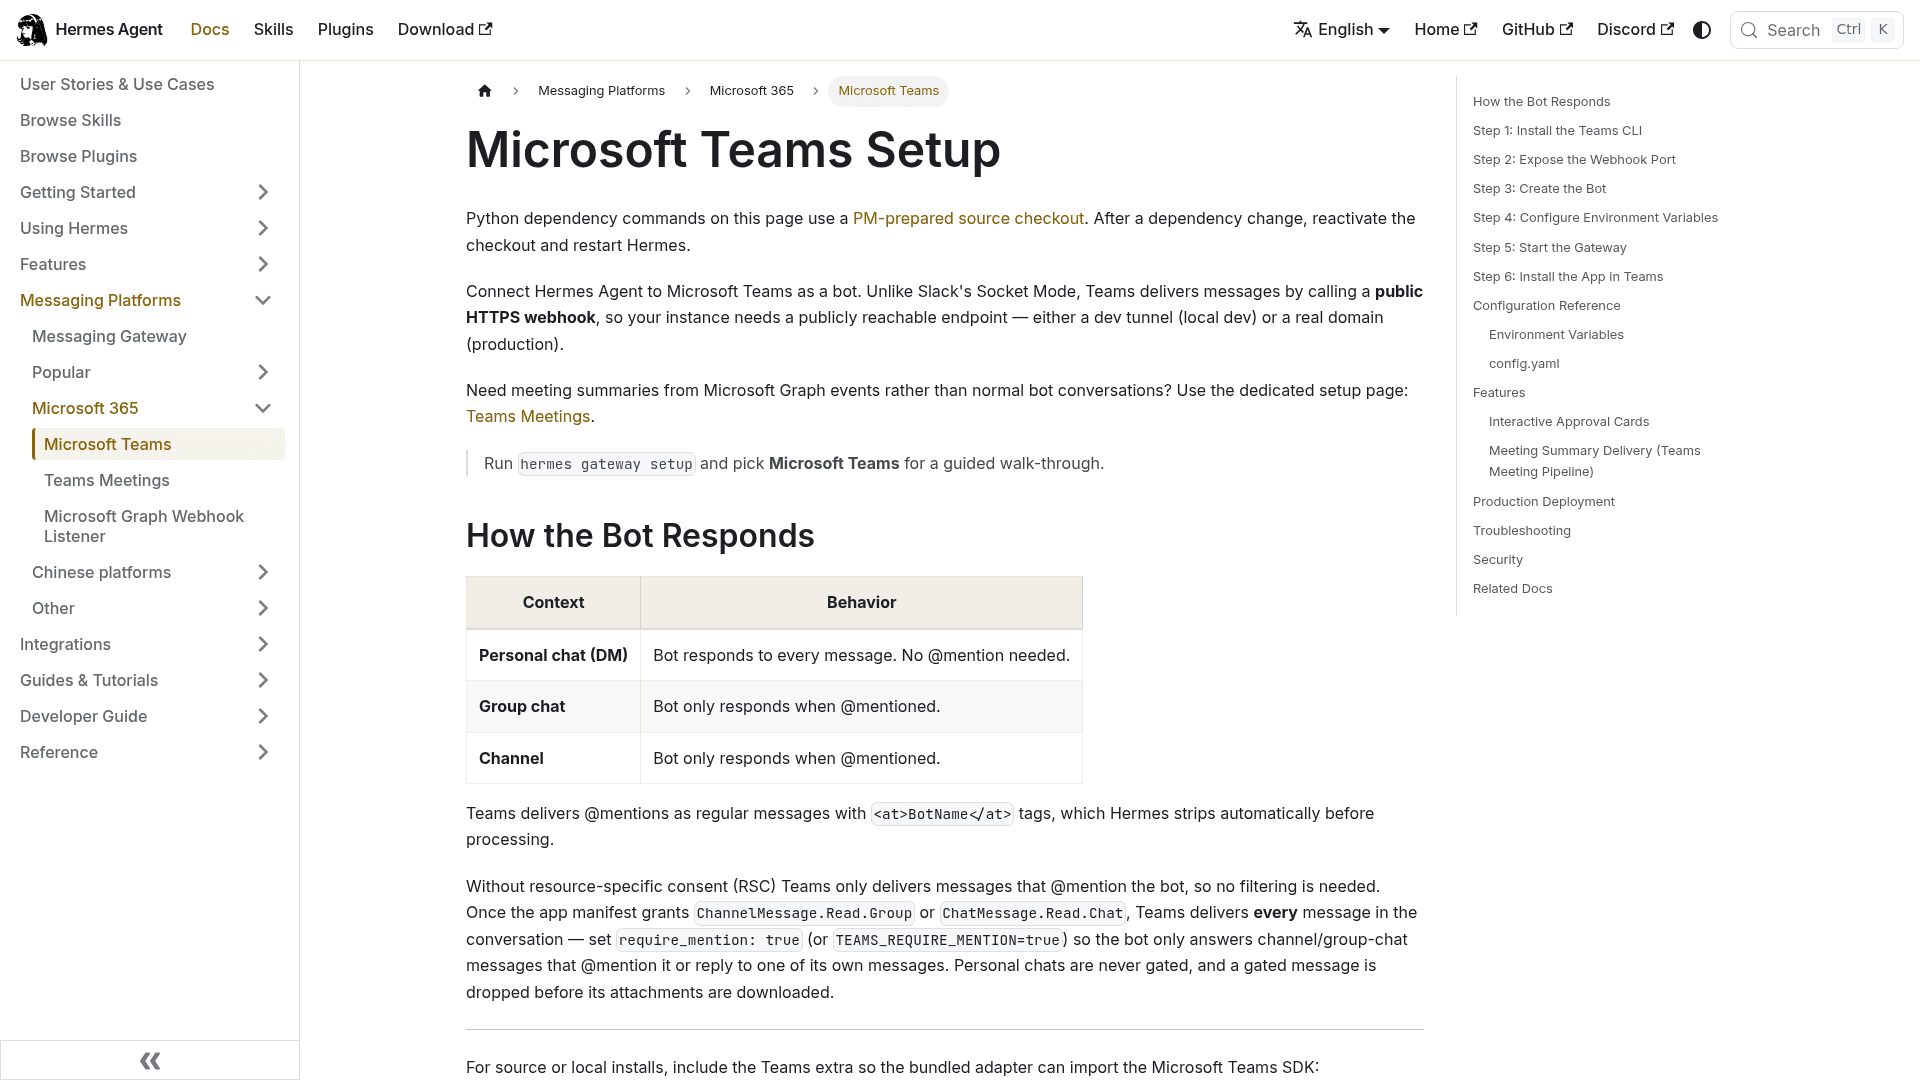
Teams demande plus de travail. « Teams delivers messages by calling a public HTTPS webhook, » la passerelle a donc besoin d'un point d'accès joignable et « Teams rejects self-signed certificates. » L'enregistrement passe par @microsoft/teams.cli de Microsoft (« no Azure portal needed »), qui vous remet un identifiant client, un secret et un identifiant de tenant. Il y a dans la documentation un avertissement que je prendrais au pied de la lettre : sans TEAMS_ALLOWED_USERS, « anyone who can find or install your bot can interact with it. »
Il existe aussi un écouteur Microsoft Graph (msgraph_webhook), mais aujourd'hui il alimente surtout le pipeline de résumés de réunions Teams (Graph webhook). Il ne donne pas à Hermes accès à l'annuaire des utilisateurs ni à la gestion des appareils, n'attendez donc pas de lui qu'il réinitialise des mots de passe ou consulte Intune. Mon guide sur l'automatisation du support dans Microsoft Teams examine la voie Teams plus largement.
Quels outils IT Hermes peut atteindre
Le catalogue MCP est l'endroit où les équipes IT sont souvent surprises. Il est solide sur la supervision, mais mince sur l'identité et la gestion de services.
Jira Service Management a une lacune cachée. L'entrée Atlassian du catalogue décrit « Jira issues and Confluence pages » et se connecte via OAuth. Le serveur MCP Rovo d'Atlassian possède bien un groupe d'outils JSM, mais ces quatre outils concernent les alertes d'astreinte et les plannings, et ils n'apparaissent qu'avec une authentification par jeton d'API qu'un administrateur de l'organisation doit activer. Par la voie OAuth du catalogue, Hermes voit donc une demande comme un simple work item Jira. Il n'y a aucun outil pour les types de demandes, les files, les SLA ou les approbations. Mon article sur Claude pour JSM passe en revue le même serveur en détail.
ServiceNow n'a pas d'entrée dans le catalogue. Le serveur MCP de ServiceNow est inclus dans Now Assist et les SKU AI Native, et son serveur Quickstart fournit quatre outils de lecture et de synthèse. Côté open source, la voie est un serveur communautaire que vous configurez vous-même sous mcp_servers. Voir mon guide sur l'intégration MCP de ServiceNow.
Identité et appareils, c'est du sur-mesure. Aucune entrée pour Okta, Entra, Intune, Jamf ou l'administration Google Workspace. Les skills communautaires sur skills.sh sont modestes : la meilleure skill ServiceNow compte 135 installations, Freshservice 118, Jamf 4. L'exception est la skill persona-it-admin de Google, avec 28,951 installations (skills.sh). Gardez à l'esprit que chacune de ces skills est du code tiers que Nous n'a pas examiné.
Si votre pile est Jira, Confluence et Datadog, Hermes couvre beaucoup. Si c'est ServiceNow, Okta et Intune, prévoyez un vrai temps de développement. Mon tour d'horizon de l'IA pour la gestion des services IT couvre les outils conçus pour cette seconde pile.
Comment configurer Hermes en toute sécurité pour l'IT interne
Le modèle que je retiendrais consiste à séparer les deux missions en deux profils. Dans Hermes, un profil est un agent complètement distinct avec sa propre configuration, sa mémoire, ses skills et ses jetons de bot, et une passerelle peut en servir plusieurs (Profiles).
Un développeur sur Hacker News est arrivé à la même idée, mais pour un autre risque :
"My solution to the problem, which I am implementing as a Hermes plugin + custom iOS / macOS app, is simple: an airlock architecture. One Hermes profile runs with local FS access and no internet access, inside an Apple container, and one Hermes profile runs with internet access and no FS access, inside an Apple container."
Voici comment je le construirais, étape par étape.
1. Faites tourner la passerelle sur sa propre machine
La documentation est directe : « For maximum security, run the gateway on a separate machine or VM. Set terminal.backend: ssh » (Security). Et n'exposez jamais le tableau de bord sans authentification. La documentation Docker décrit « the June 2026 MCP-config persistence campaign », où des scanners ont atteint des tableaux de bord exposés et « drove the agent into planting an SSH-key backdoor » (Docker).
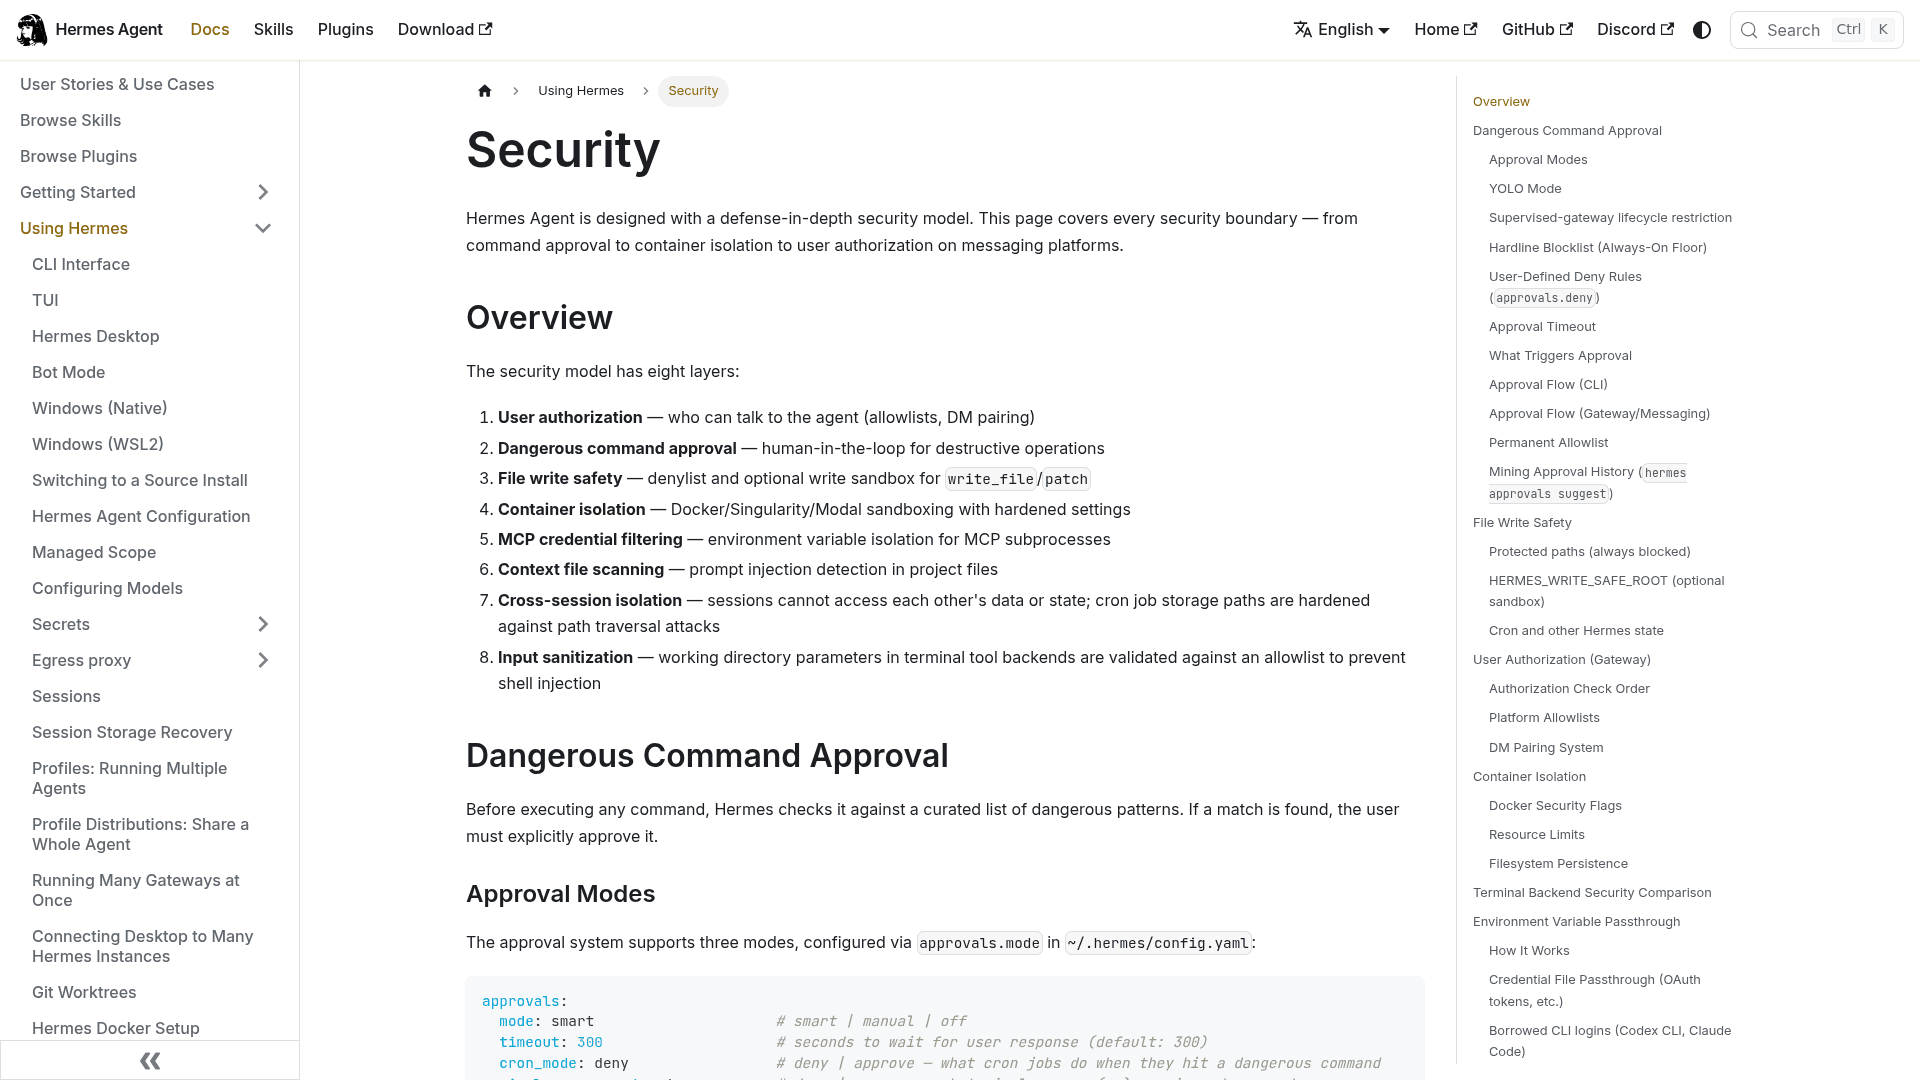
2. Désactivez le terminal pour le profil des employés
Dans le profil it-desk, ajoutez terminal et code_execution à agent.disabled_toolsets. La documentation indique qu'un toolset listé là est toujours retiré, « even if a platform's saved config still lists it » (Configuration). Sans terminal, le problème de « l'approbation va au demandeur » disparaît en grande partie, puisqu'il ne reste plus rien de dangereux à approuver.
Il reste le travail de lecture et d'orientation : répondre depuis votre base de connaissances interne dans Confluence ou Notion, consulter un ticket Jira, ouvrir un ticket. Cela couvre l'essentiel du volume de « comment configurer le VPN ? », et orienter le reste relève du simple tri de tickets.
3. Limitez-le à un canal et à une skill
Réglez allowed_channels sur #it-help et liez ce canal à une skill IT avec channel_skill_bindings. Utilisez aussi strict_mention, pour que dans un long fil le bot reste silencieux tant que quelqu'un ne le sollicite pas à nouveau. La documentation nomme exactement ce cas : « a long tech-support thread where the bot helped at the start and you'd rather it stay silent unless explicitly pinged again » (Slack).
4. Mettez les écritures de mémoire en attente
Réglez memory.write_approval: true sur le profil it-desk pour que le chat d'un employé ne puisse pas réécrire discrètement ce que l'agent dira ensuite à tous les autres.
5. Verrouillez le profil ops
Le profil ops reçoit le backend SSH, approvals.mode: manual et une liste d'autorisation limitée à vos administrateurs IT. Ajoutez en plus une liste approvals.deny pour les commandes que vous ne voulez jamais voir exécutées depuis le chat, et évitez « Always Allow » pour tout ce qui touche à /etc/ ou à un service. La liste de blocage stricte refuse rm -rf /, les fork bombs et les écritures brutes sur disque quoi qu'il arrive, ces cas sont donc déjà couverts.
6. Testez avant que les employés ne le voient
Hermes n'aide pas pour cette étape. Il n'existe aucun moyen intégré de rejouer les tickets IT du mois dernier dans l'agent pour voir ce qu'il aurait répondu. Il vous faudra un canal de test, une liste de vraies questions passées, et quelqu'un qui lit chaque réponse avant la mise en ligne de #it-help.
Ce que Hermes coûte à une équipe IT
La licence ne coûte rien. L'exploitation, c'est une autre histoire.
| Poste de coût | Ce que vous payez | Source |
|---|---|---|
| Logiciel Hermes Agent | $0, licence MIT | FAQ |
| Jetons du modèle via Nous Portal | Offre gratuite (modèles gratuits uniquement), Plus $20/mo pour $22 de crédit, Super $100/mo pour $110, Ultra $200/mo pour $220 | Nous Portal |
| Outils hébergés (recherche, navigateur, voix) | À l'usage, sur le même solde | Nous Portal |
| Serveur ou VM de la passerelle | Votre facture cloud ; Teams exige en plus un domaine public et TLS | Teams |
| Atlassian Rovo MCP | Gratuit sur tous les forfaits Atlassian Cloud | Atlassian |
| Temps d'ingénierie | Listes d'autorisation, profils, skills, branchement MCP, revues | Votre équipe |
Nous Portal vous permet aussi de connecter un forfait ChatGPT éligible pour l'inférence, avec les outils et l'hébergement facturés séparément. Mon article sur les alternatives à Hermes détaille les couches plus en profondeur.
La dernière ligne est celle qui n'apparaît jamais sur une facture. Quelqu'un doit être responsable de la liste d'autorisation, approuver les codes d'appairage des nouvelles recrues, relire la mémoire en attente et garder la passerelle à jour. Pour la mission 1, ce n'est pas un souci, car l'administrateur est l'utilisateur. Pour la mission 2, cela devient un petit produit interne que vous devez maintenant maintenir. Un client qui a décidé de ne pas construire le sien a bien résumé l'arbitrage :
"We could try to write our own LLM application but we didn't want to invest our time into that. We wanted something that we would not have to maintain."
an engineering lead at a crypto-hardware company, on why they bought instead of building
Hermes vs eesel pour le support informatique interne
Voici comment les deux se comparent sur ce que demande en premier un responsable IT.
| Hermes Agent | eesel | |
|---|---|---|
| Ce que c'est | Agent généraliste auto-hébergé | Coéquipier de help desk IA prêt à l'emploi |
| Où les employés posent leurs questions | Slack, Teams, Google Chat, e-mail, 20+ autres | Slack, Google Chat, Microsoft Teams (sur demande) |
| Qui peut approuver les actions risquées | Celui qui est en train de discuter | Seulement les Owners et Editors du workspace, identifiés par l'e-mail Slack |
| Configuration de l'accès | Listes d'autorisation par identifiant ou codes d'appairage | Installer l'application ; elle demande avant de rejoindre des canaux |
| Sources de connaissances | Serveurs MCP et skills que vous branchez | Confluence, Notion, Google Drive, fichiers |
| Ticketing | Jira via Atlassian MCP ; ServiceNow à faire soi-même | Premier intervenant Jira Service Management |
| Exécute des commandes sur des serveurs | Oui, via SSH | Non ; appelle des API REST via Network Access |
| Test sur d'anciens tickets | Non intégré | Simulation sur d'anciens tickets |
| Prix | Logiciel gratuit plus jetons, hébergement et temps de développement | 100 crédits gratuits ; à partir de $299/mo pour 500 crédits |
Sources : documentation Internal Operations d'eesel, approbations eesel, tarifs eesel.
Pour être franc sur les limites d'eesel : il n'exécute pas de commandes shell sur vos serveurs, et c'est voulu. C'est un coéquipier de service desk, pas un sysadmin. Si vous voulez un agent qui se connecte en SSH à une machine et redémarre nginx, c'est la mission 1 de Hermes, pas ce pour quoi eesel est fait. eesel n'a pas non plus d'intégration ServiceNow ou Freshservice aujourd'hui (mon tour d'horizon de l'IA pour Freshservice couvre cette pile), et Teams est activé sur demande plutôt qu'en libre-service.
Faut-il faire tourner Hermes pour l'IT interne ?
Oui, pour la mission 1. Si vous avez une petite équipe IT ou ops et un ingénieur qui aime cela, Hermes comme assistant réservé aux administrateurs est un bon outil, et gratuit. Faites-le tourner avec le backend SSH et des approbations manuelles, Datadog ou Grafana via MCP, et du cron script seul pour les contrôles ennuyeux.
Avec prudence, pour un it-desk en lecture seule. Si votre savoir vit dans Confluence et vos tickets dans Jira, un profil sans terminal limité à #it-help peut répondre aux questions de type « comment faire ». Prévoyez simplement l'entretien de la liste d'autorisation et les tests que personne n'a envie de faire.
Non, pour une porte d'entrée des employés avec un terminal. Tant que Hermes ne saura pas router les approbations vers un administrateur, je ne laisserais pas 200 employés discuter avec un agent capable d'exécuter systemctl. Ce n'est pas une critique de Hermes. Il a été conçu pour l'opérateur, et la documentation le dit.
Si vous hésitez encore, mes listes d'outils IA pour le support IT et de chatbots de support interne couvrent des outils conçus pour la porte d'entrée, et ma liste des systèmes de tickets dans Slack couvre le côté ticketing.
eesel pour le support informatique interne
Si ce que vous voulez vraiment, c'est la mission 2, un help desk IT que les employés peuvent interroger dans Slack sans que personne ne fasse tourner de serveur, c'est ce que fait le coéquipier help desk d'eesel. Il répond à partir de votre Confluence, Notion et Google Drive avec la source en lien, et quand il ne trouve pas quelque chose, il le dit.
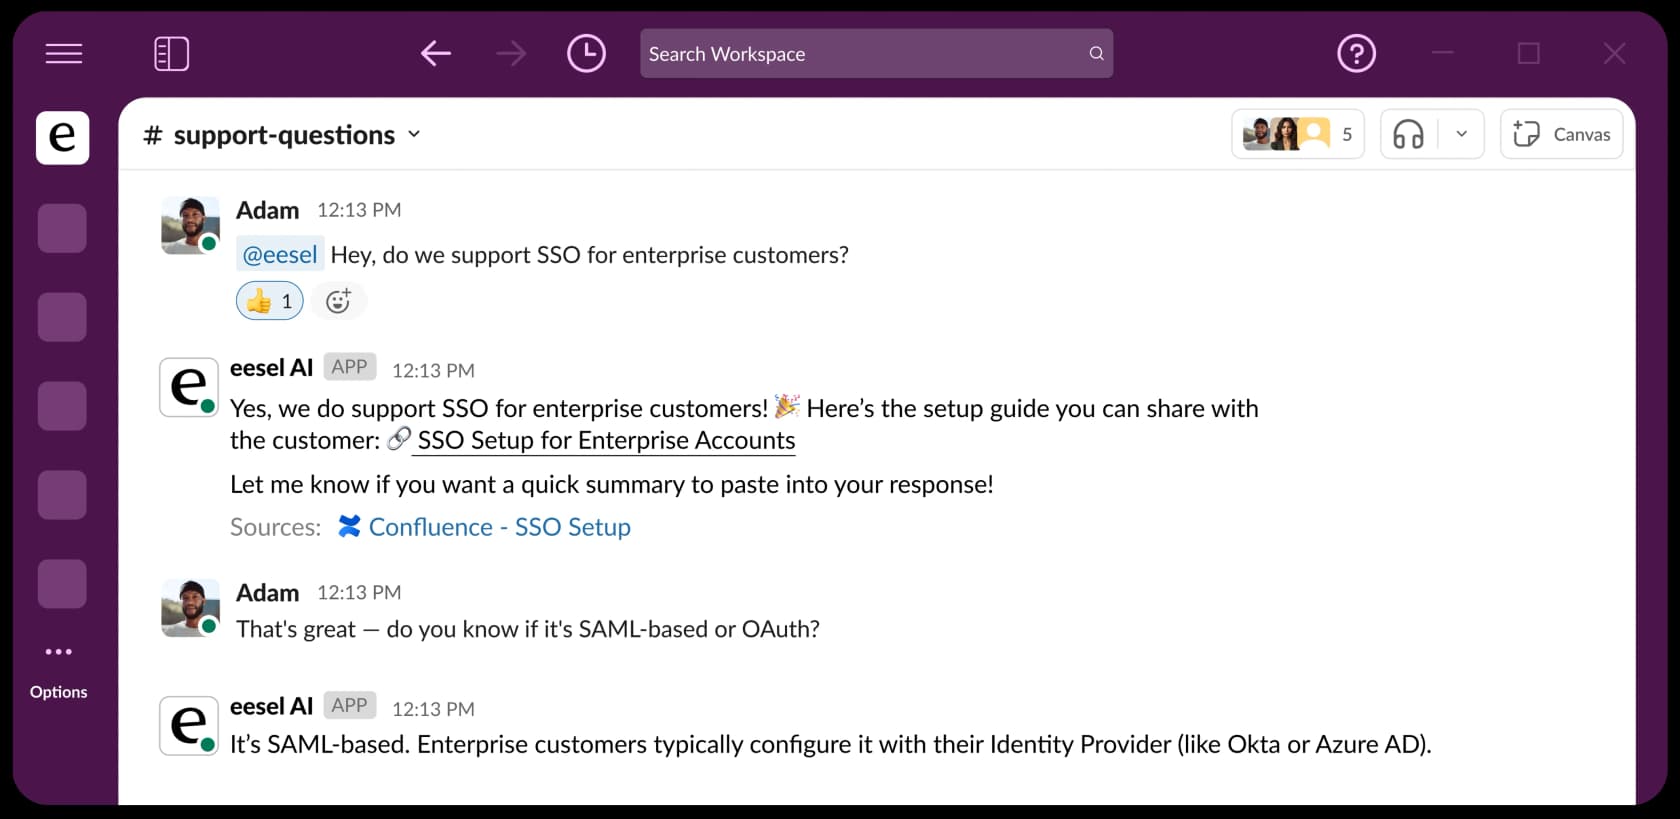
Le point le plus important pour cet article, ce sont les approbations. Chaque action est réglée sur Auto, Approbation requise ou Désactivée, et quand une exécution a démarré dans Slack, la carte d'approbation arrive dans ce fil. Seuls les Owners et Editors du workspace peuvent approuver, identifiés par l'e-mail de leur profil Slack (documentation des approbations). L'employé qui a demandé ne peut pas approuver sa propre demande.
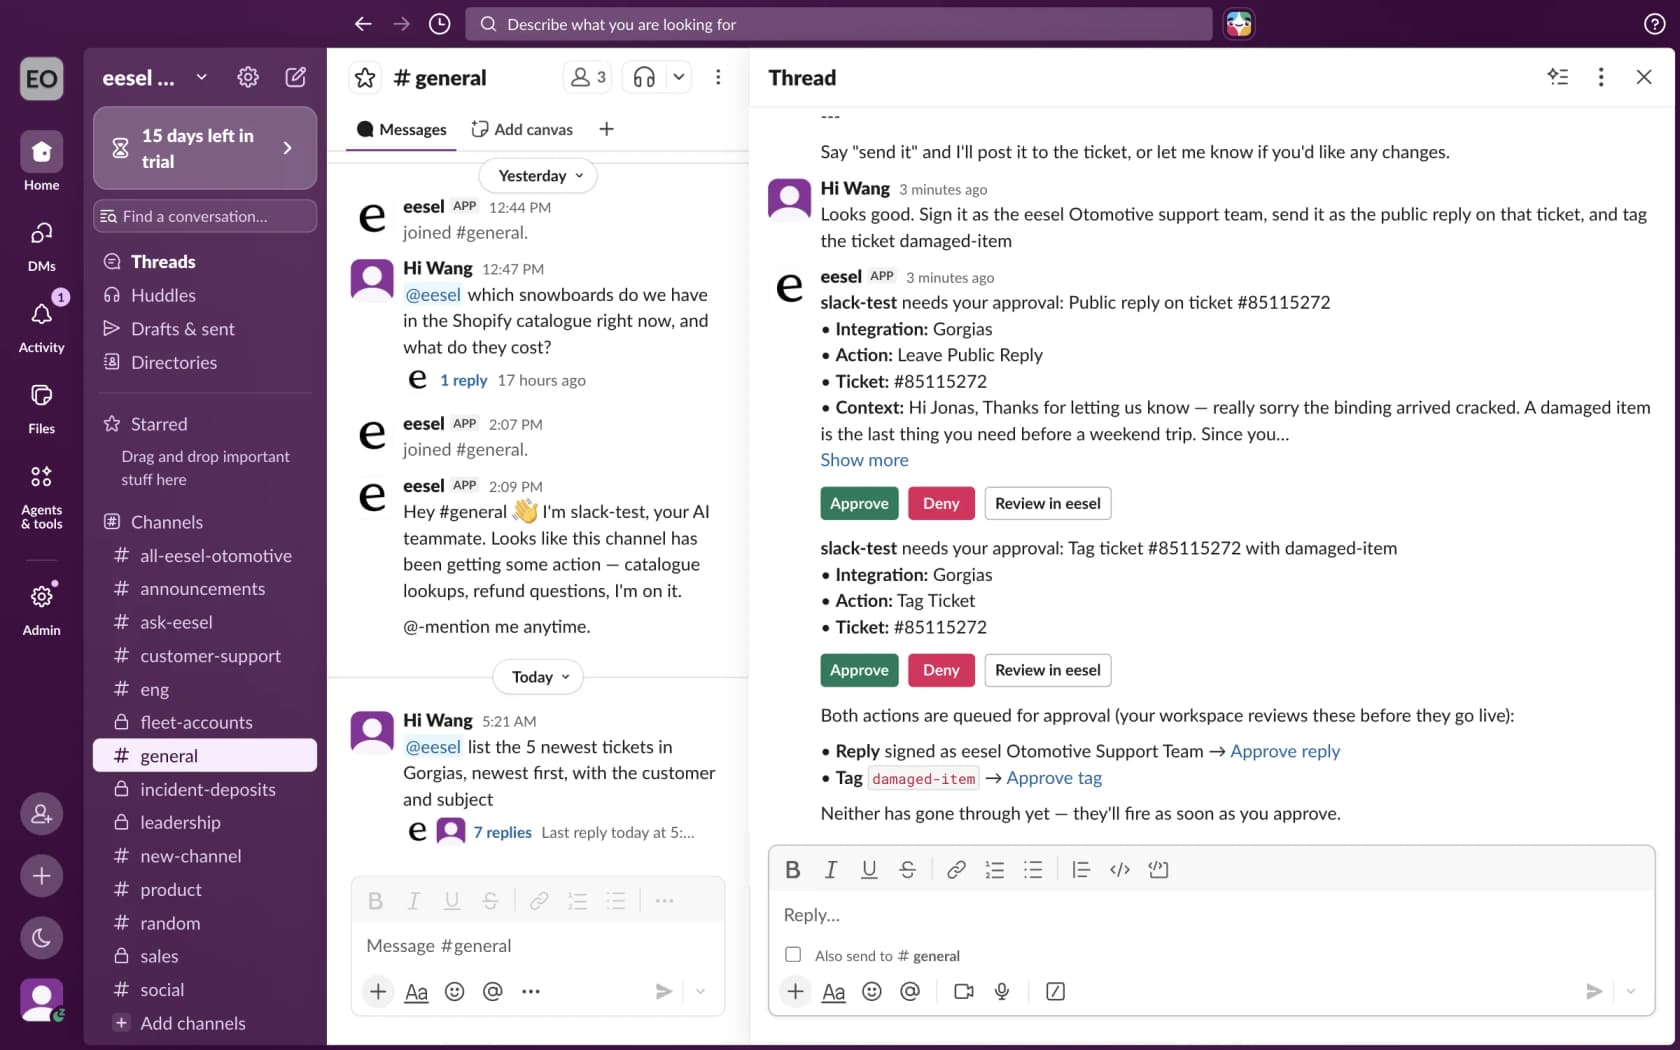
Pour l'IT avec tickets, eesel travaille dans Jira Service Management : il récupère les nouvelles demandes, répond au demandeur ou laisse une note interne, et assigne, étiquette et déplace les tickets. Et avant qu'il ne touche à une vraie demande, vous pouvez le lancer sur d'anciens tickets et lire chaque réponse qu'il aurait donnée.
Et si votre équipe aime le terminal autant que les utilisateurs de Hermes, la CLI eesel exécute le même coéquipier depuis un shell. eesel approvals liste les actions en attente, eesel chat "how do I reset a password?" teste une réponse, et chaque commande affiche du JSON, de sorte que Claude Code ou Codex peuvent piloter votre configuration. Besoin qu'il atteigne une base de données interne d'actifs ? Network Access lui permet d'appeler une API REST tandis que les identifiants restent hors de vue de l'IA.
Vous pouvez essayer eesel gratuitement avec 100 crédits, sans carte. Connectez Slack et Confluence, posez-lui vos dix questions IT les plus courantes et regardez ce qui revient.