

Qu'est-ce que la shadow AI dans le support client ?
La shadow AI désigne tout outil d'IA utilisé pour le travail sans l'approbation ni la supervision de l'entreprise. Dans le support, cela veut presque toujours dire le compte ChatGPT, Claude ou Gemini personnel d'un agent, utilisé pour écrire, corriger ou traduire des réponses à de vrais clients.
Ce n'est pas une habitude marginale. L'étude CX de Zendesk elle-même a constaté que l'usage de la shadow AI "has jumped up to 250% year-on-year in some industries", selon son communiqué CX Trends 2025. Le détail qui devrait le plus inquiéter un responsable support se trouve dans l'article de Zendesk sur la shadow AI : 87 % des agents qui utilisent la shadow AI s'en servent pour analyser des données clients. Le Work Trend Index 2024 de Microsoft et LinkedIn donne le chiffre plus large : 78 % des utilisateurs d'IA apportent leurs propres outils au travail, et 52 % hésitent à admettre qu'ils s'en servent pour leurs tâches les plus importantes.
Ce dernier chiffre explique pourquoi vous l'avez découvert tard. Les gens le cachent, car ils pensent avoir des ennuis. Un responsable sécurité sur Reddit a décrit exactement la version support :
"Support has also been using AI tools to draft replies with real customer data. I have no visibility into what's already been shared with these third-party models, and no practical way to monitor or control it right now."

Pourquoi vos agents le font
Avant d'écrire la politique, prenez le motif au sérieux, car il détermine par quoi vous remplacez l'habitude. Les agents qui utilisent la shadow AI estiment gagner "over two and a half hours every single day", selon l'étude de Zendesk. Personne n'y renonce à cause d'une note de service.
Côté file d'attente, les tâches sont banalement précises. Adoucir une réponse à un client en colère. Traduire un ticket d'une langue que personne de l'équipe en poste ne lit. Résumer un fil de 40 messages avant un relais. Transformer une politique de remboursement dense en deux phrases aimables. Chacune a désormais un équivalent dans le helpdesk, ce qui est tout l'enjeu de la solution plus loin dans cet article.
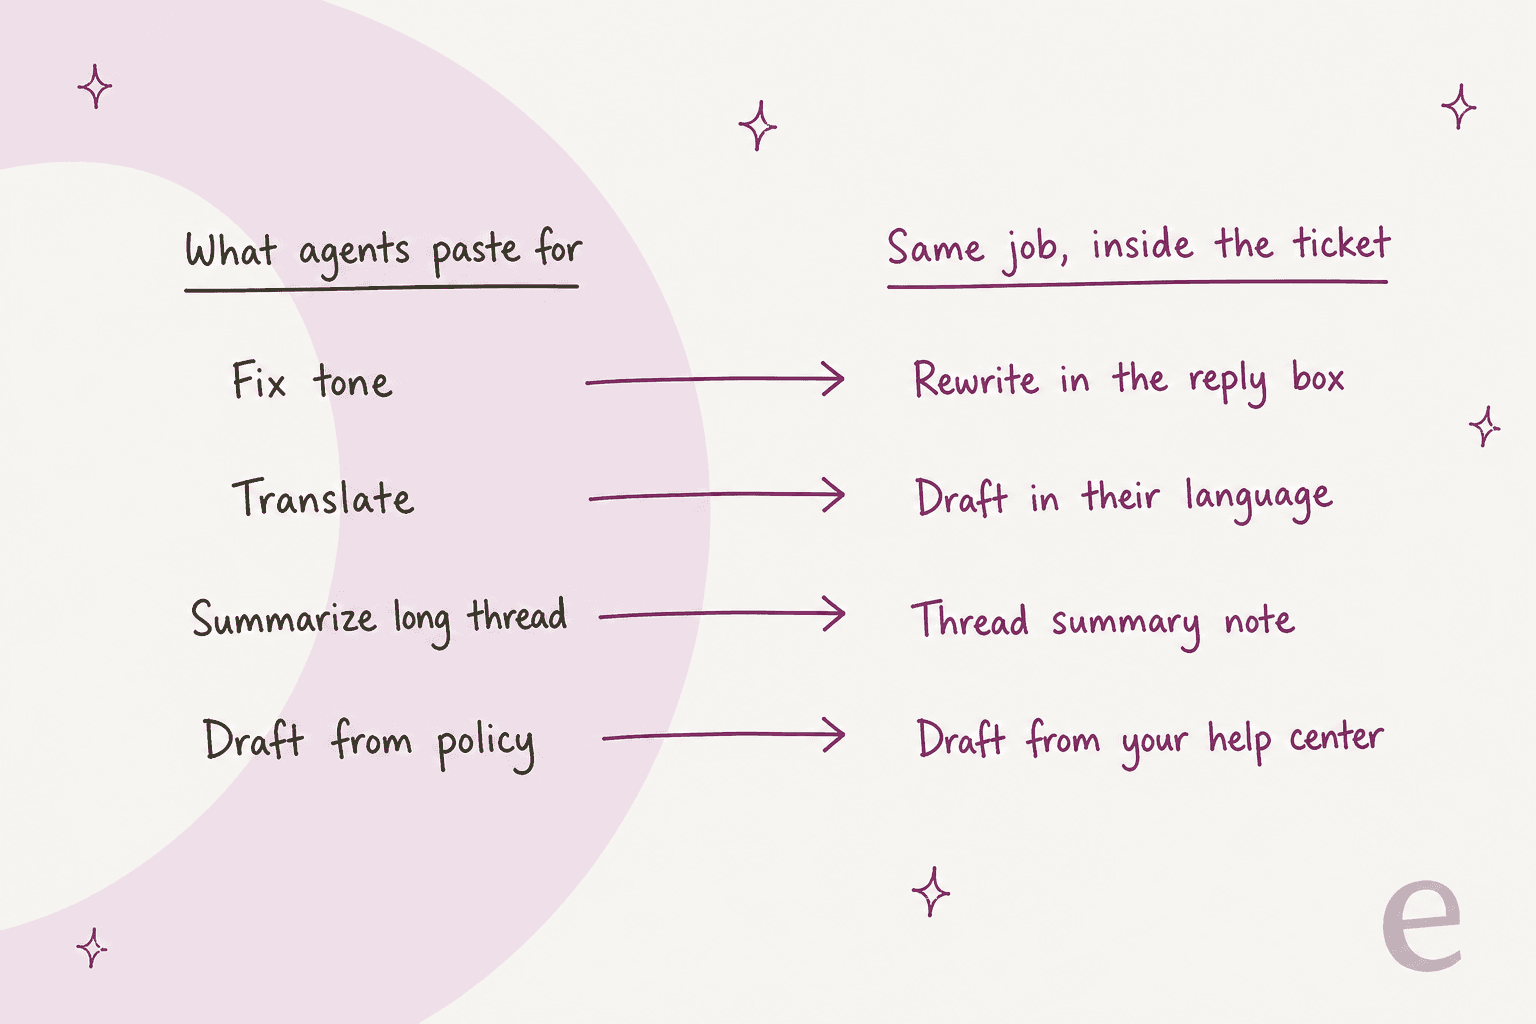
L'autre moteur, c'est que la plupart des agents ne considèrent pas un collage comme un partage de données. Ce message Reddit résume cet écart mieux que n'importe quel document de politique que j'aie lu :
"A coworker pasted a client report into ChatGPT to make it look cleaner and more structured as a PDF. Not just generic stuff. It had client names, pricing info, contact details, internal notes, all of it. I said that feels like sharing client data with a third party tool. She genuinely did not understand why I was concerned. Her point was basically: "I'm not uploading it publicly. I'm just using AI to format it.""
Votre premier message à l'équipe doit donc expliquer, pas accuser. Vos agents essayaient de répondre plus vite aux clients avec les outils dont ils disposaient. Si votre guide de ton ou votre glossaire de traduction est mince, c'est en partie pour cela qu'ils se sont tournés vers ChatGPT.
Que devient réellement un ticket collé ?
La réponse dépend entièrement du type de compte utilisé par l'agent. Voici ce que dit la documentation de chaque éditeur.
| Où le ticket est allé | Utilisé pour l'entraînement ? | Qui peut le voir ou le supprimer | Source |
|---|---|---|---|
| ChatGPT Free, Go, Plus, Pro | Oui par défaut, "Opt-out available" | Seulement l'agent | Tarifs OpenAI |
| Idem, avec "Improve the model for everyone" désactivé | Les nouvelles conversations non, mais un pouce levé ou baissé peut envoyer toute la conversation | Seulement l'agent | Contrôles des données OpenAI |
| ChatGPT Temporary Chat | Non, mais OpenAI peut en garder une copie jusqu'à 30 jours | Seulement l'agent | FAQ Temporary Chat |
| ChatGPT Business | Non par défaut | Les administrateurs de l'espace fixent la conservation | Données OpenAI Business |
| ChatGPT Enterprise | Non par défaut | Les administrateurs peuvent voir, exporter et supprimer les conversations des membres | Confidentialité Enterprise |
| Claude Free, Pro, Max | Au choix de l'utilisateur ; si autorisé, conservé jusqu'à 5 ans | Seulement l'agent | Conditions grand public d'Anthropic |
| Claude Team, Enterprise | "None by default" | Administrateurs (journaux d'audit sur Enterprise) | Tarifs de Claude |
| Gemini (grand public) | Certaines conversations relues par des humains, conservées jusqu'à 3 ans | Seulement l'agent | Centre de confidentialité de Gemini |
Trois détails de ce tableau changent la gravité de votre situation.
Entraînement désactivé ne veut pas dire que le ticket est resté chez vous. Une conversation avec opposition est quand même partie sur les serveurs d'OpenAI et reste dans l'historique de l'agent "until you delete them", selon l'article sur la conservation d'OpenAI. La supprimer programme une suppression définitive sous 30 jours. Les réglages d'entraînement concernent les futurs modèles. L'exposition tient à l'endroit où se trouvent les données maintenant.
Votre e-mail professionnel ne vous donne pas le contrôle. OpenAI est explicite : vérifier votre domaine "does not delete an existing personal ChatGPT workspace or merge its chats", selon son guide de vérification de domaine. Sur ChatGPT Business, les administrateurs "cannot require a merge or deletion" de l'espace personnel d'un employé, selon le guide d'intégration. Et si l'agent s'est inscrit avec Gmail, aucun réglage d'administrateur n'atteint ce compte.
Claude Enterprise est la seule exception, et elle est étroite. Anthropic permet aux administrateurs Enterprise de découvrir et de revendiquer des comptes Claude personnels sur un domaine d'entreprise vérifié, avec 30 jours de migration, selon son guide de revendication de domaine. Les offres Team peuvent seulement bloquer les nouveaux comptes personnels. Aucune des deux n'empêche un agent de coller dans un compte créé avec une adresse personnelle.
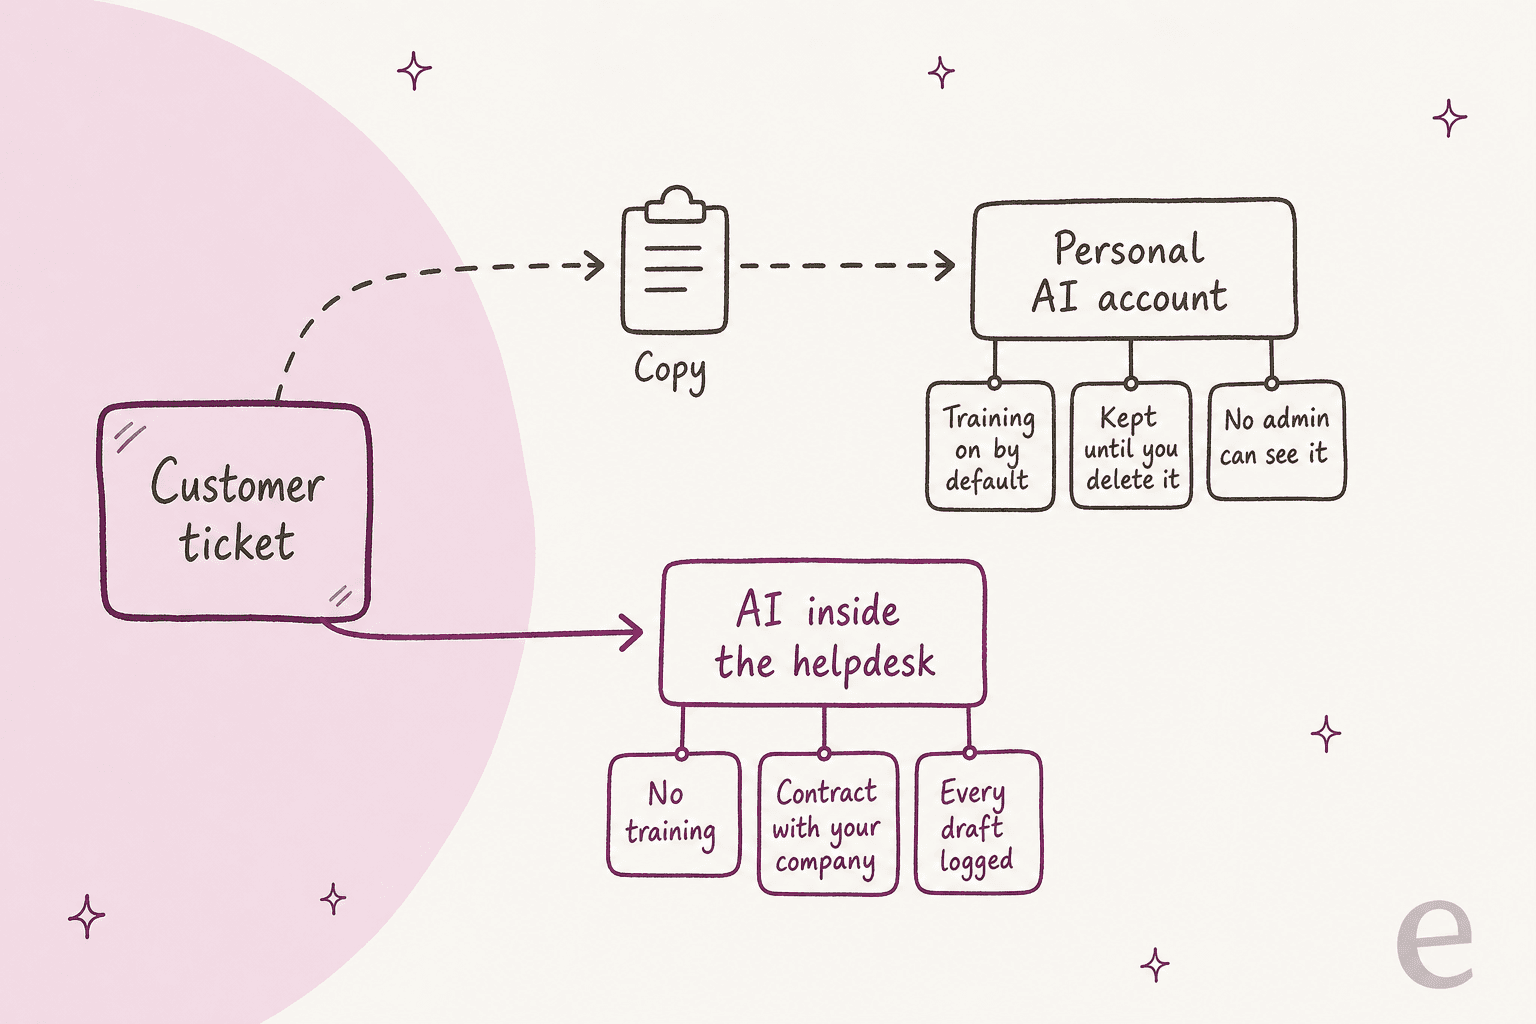
C'est pourquoi l'étape de copie est le vrai problème. Toute option où une personne emporte un ticket hors du helpdesk dépend des réglages de compte de cette personne. Toute option où l'IA lit le ticket sur place dépend d'un contrat que votre entreprise a signé.
Est-ce une violation de données ?
Pas automatiquement, et il vaut mieux bien l'évaluer pour ne ni paniquer ni hausser les épaules. Selon le RGPD, une violation de données à caractère personnel inclut la "unauthorised disclosure of, or access to, personal data", selon l'article 4, point 12. Le nom et l'e-mail d'un client collés dans un compte avec lequel votre entreprise n'a aucun contrat peuvent entrer dans cette définition. La nécessité de notifier dépend du risque pour les personnes concernées, et une violation à notifier va à l'autorité "not later than 72 hours" après que vous en avez eu connaissance, selon l'article 33.
La règle pratique : enregistrez-le dès maintenant comme incident, laissez votre responsable confidentialité ou juridique trancher sur la notification, et dimensionnez selon ce qui a réellement été collé. Choisissez le pire élément sorti :
Si vous accompagnez des patients ou des clients financiers, partez du principe que vous êtes dans les deux niveaux les plus hauts jusqu'à preuve du contraire. Les guides santé et fintech couvrent les règles supplémentaires de ces secteurs, et mes collègues ont écrit à part sur l'IA conforme à HIPAA.
Pourquoi interdire marche rarement
L'instinct est de bloquer chatgpt.com sur le réseau du bureau et de passer à autre chose. Ceux qui ont essayé rapportent le même résultat, et ce commentaire d'un forum de sécurité est le plus clair :
"Blocking the domains outright just pushed people to use their phones, which is worse since you lose all network visibility. What actually helped was getting an enterprise license with the API and data processing agreement locked down, then making that the only approved path. People stopped sneaking around when the official tool was easier than the workaround."
Bloquer un outil laisse aussi souvent le suivant ouvert. Un responsable customer success a signalé ChatGPT "recently disabled without explanation" tandis que "Claude remains unblocked", dans ce fil de r/CustomerSuccess. Et sur Hacker News, un ancien employé de banque a décrit comment il a contourné le blocage d'un seul geste :
"When I worked at a large bank they blocked ChatGPT on the network. Unfortunately I was a new grad who didn't know Java working in a Java team. I just turned off the vpn and copy pasted the code back and forth until it worked. Boss didn't seem to mind."

Une interdiction déplace l'habitude vers un endroit où vous en voyez encore moins. Voici comment les options se comparent sur les deux critères qui comptent pour un responsable support : combien de copie il faut et ce que votre équipe peut voir.
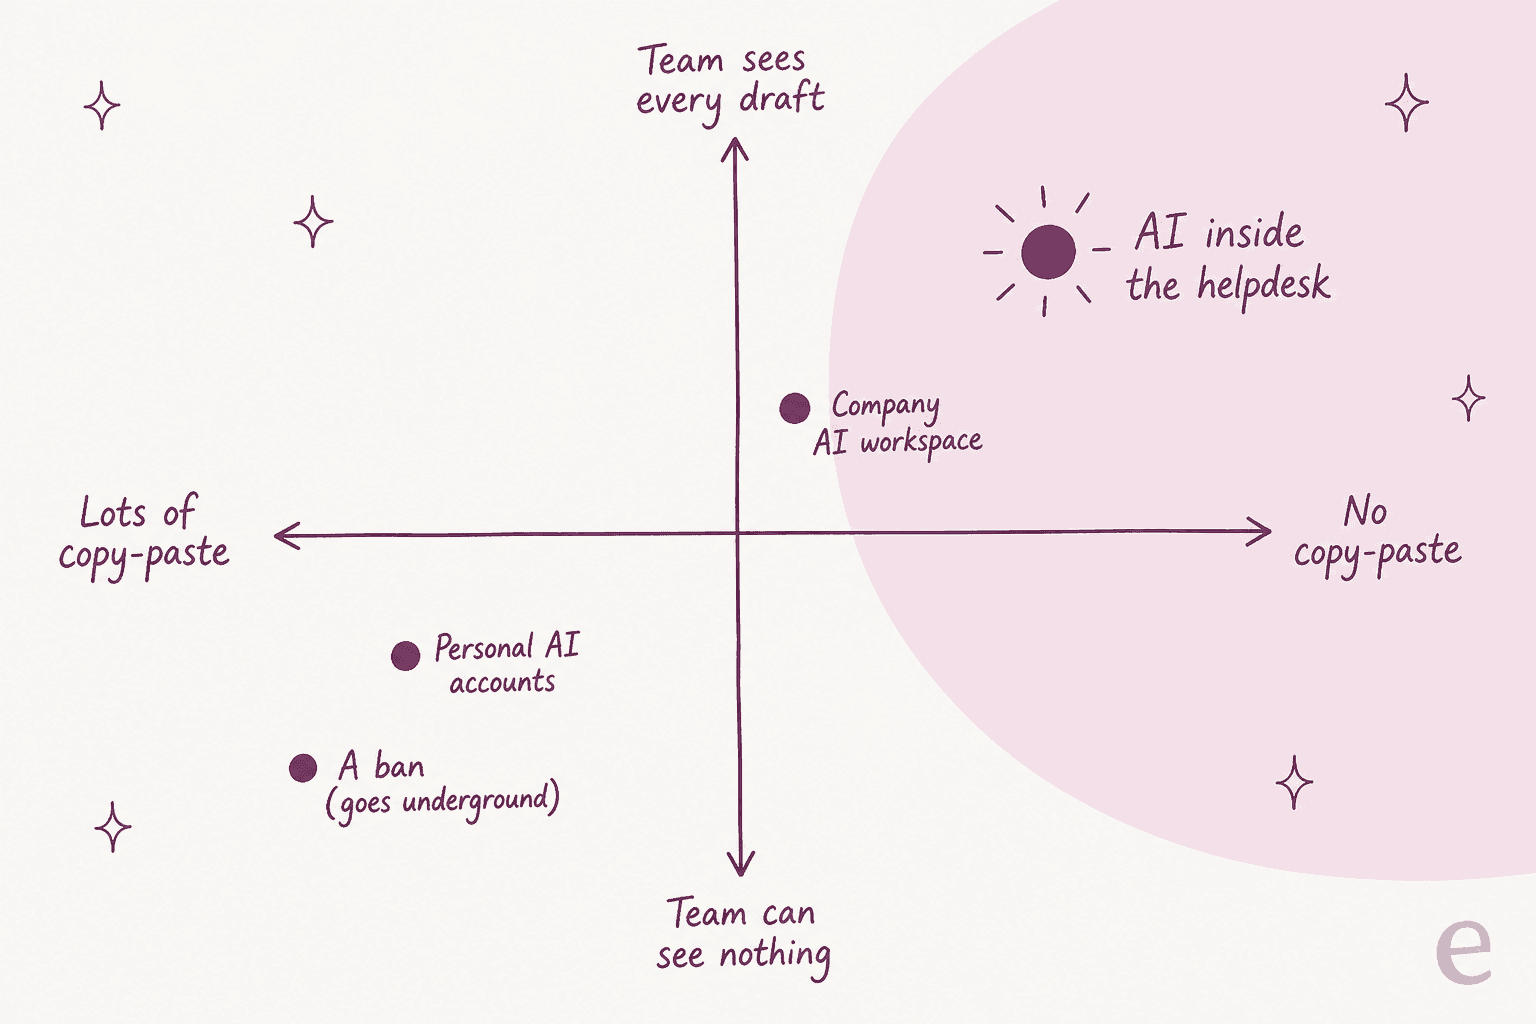
Un espace d'entreprise ChatGPT ou Claude est une vraie amélioration. ChatGPT Business coûte $20 par utilisateur et par mois en facturation annuelle ($25 au mois) et ne s'entraîne pas sur vos données par défaut, selon les tarifs entreprise d'OpenAI. Claude Team coûte pareil, $20/$25 par siège standard, selon la page de tarifs de Claude. Mais les deux demandent encore à un agent de copier le ticket à l'extérieur et de recoller la réponse, donc vous n'avez toujours ni trace liée au ticket ni ancrage dans votre centre d'aide. Pour le support, je verrais un espace d'entreprise comme une solution d'attente, pas comme une destination.
Un plan de 7 jours une fois que vous l'avez découvert
Vous n'avez pas besoin d'une politique d'IA de 40 pages pour régler ça. Il vous faut une semaine calme. Voici l'ordre que je suivrais.
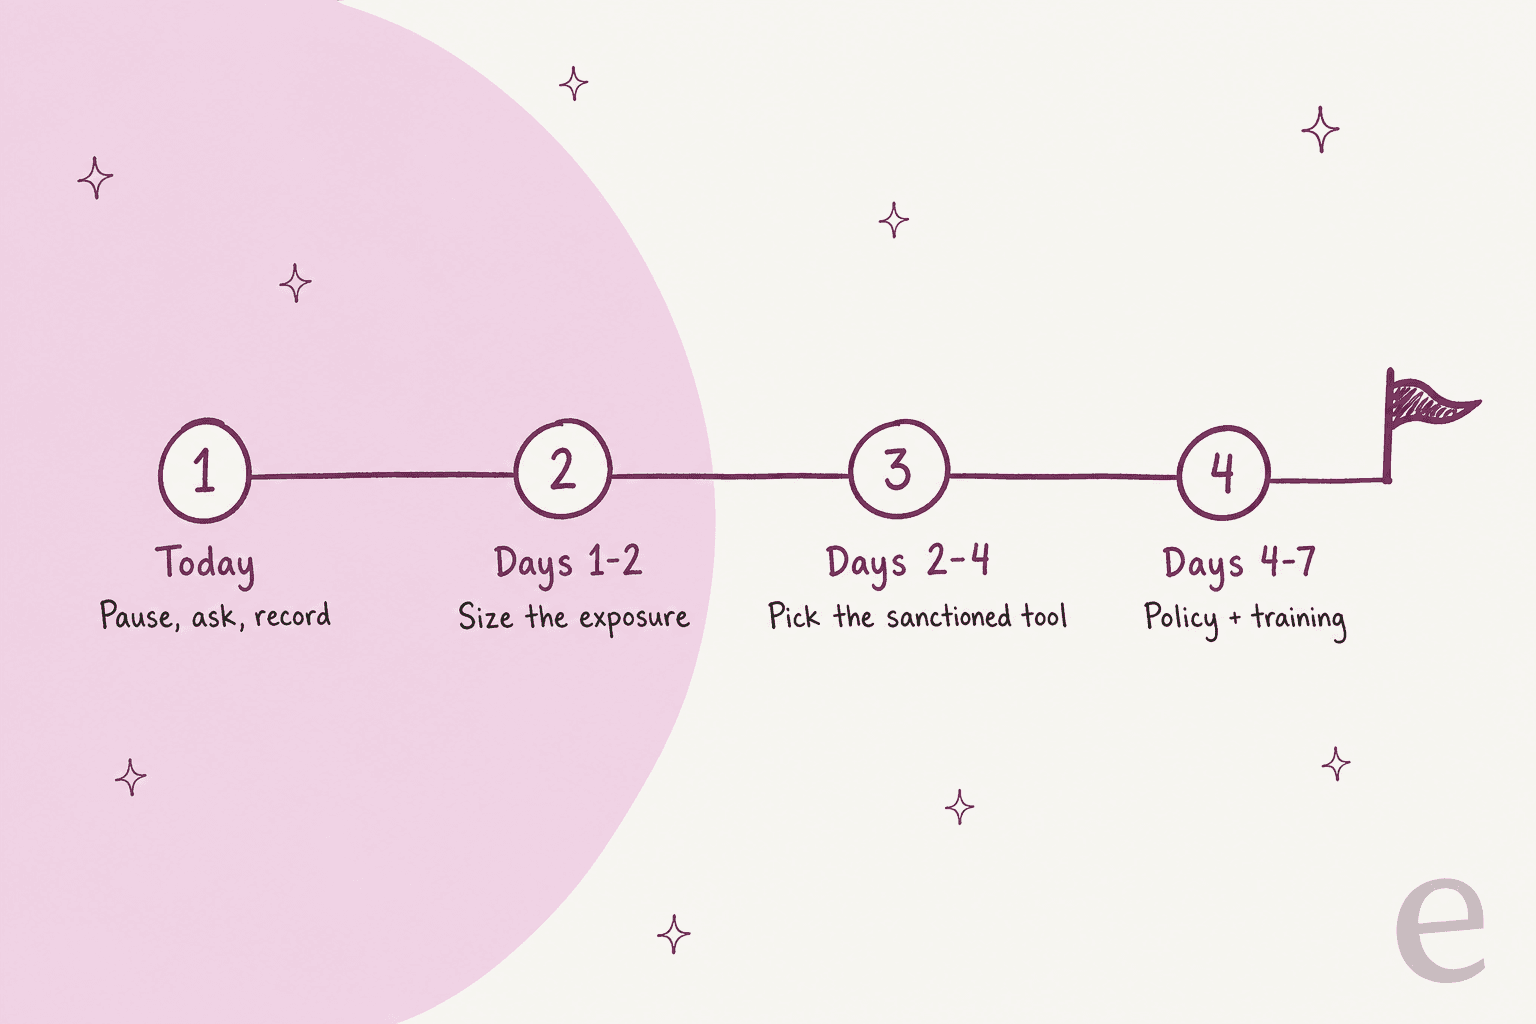
Aujourd'hui : faire une pause, demander, consigner
Envoyez à l'équipe un message court qui stoppe les nouveaux collages sans lancer une chasse aux sorcières. Quelque chose comme ceci fonctionne :
Nous avons appris que certains tickets ont été collés dans des comptes d'IA personnels pour aider à rédiger des réponses. Je comprends : c'est plus rapide. À partir de maintenant, merci de ne plus mettre de tickets ni de données clients dans ChatGPT, Claude, Gemini ou des outils personnels similaires. Nous mettons en place cette semaine une façon approuvée d'utiliser l'IA sur les tickets. Si vous l'avez déjà fait, dites-le-moi en privé pour que nous puissions vérifier ce qui a été partagé. Merci de ne pas supprimer ces conversations pour l'instant. Personne n'aura d'ennuis pour me l'avoir dit.
La phrase « personne n'aura d'ennuis » compte. Un responsable sécurité sur Reddit a suggéré d'y voir une amnistie : rendre la vieille habitude, obtenir un outil géré, et "we ask what they use it for, find out more about their pain points", selon cette réponse sur r/ciso. Vous apprenez ce qu'il faut remplacer, et les gens continuent à vous parler.
Jours 1-2 : mesurer l'exposition
Pour chaque agent : quel outil, quel type de compte (e-mail personnel ou professionnel), si l'entraînement était désactivé, environ combien de tickets, et la pire catégorie de données concernée. Utilisez l'outil de tri ci-dessus. Une fois que votre responsable confidentialité a ce qu'il lui faut, faites supprimer les conversations par les agents et consignez-le. Si votre helpdesk le permet, vérifiez si ces tickets contenaient des données que vous auriez dû masquer de toute façon.
Jours 2-4 : choisir l'outil approuvé
Choisissez quelque chose que les agents préféreront au contournement. S'il est plus lent que ChatGPT, l'habitude revient d'ici vendredi. La section ci-dessous couvre ce qu'il faut vérifier, y compris quelques points sur l'IA de votre propre helpdesk qui m'ont surpris.
Jours 4-7 : écrire la règle et former
Ajoutez une section IA d'une page à votre procédure opérationnelle de support : quel outil est approuvé, ce qui n'entre jamais dans un outil d'IA (numéros de carte, mots de passe, informations de santé) et à qui s'adresser. Intégrez-la à l'intégration des agents et, quand la politique change, déployez-la comme n'importe quel autre changement de politique.
L'IA intégrée de votre helpdesk est-elle sûre d'office ?
C'est là que je ralentirais. La solution évidente est « activer l'IA fournie avec notre helpdesk », et c'est généralement un bien meilleur endroit pour les données de tickets qu'un compte personnel. Chaque éditeur ci-dessous interdit par contrat à ses fournisseurs de modèles externes de s'entraîner sur vos tickets. Mais les petites lignes portent sur l'entraînement propre à l'éditeur et sur les contrôles d'administration, et ils diffèrent beaucoup.
| Helpdesk | Fournisseurs de modèles externes | Entraînement propre à l'éditeur | Contrôle d'administration | Outils de rédaction pour agents |
|---|---|---|---|---|
| Zendesk | Ne peuvent pas s'entraîner sur vos données (Zendesk) | Modèles de classification inter-comptes, champs de données personnelles exclus | Outils de rédaction activés par défaut pour tous les groupes | Copilot $50/agent/mois en paiement annuel |
| Freshdesk | Azure OpenAI ; aucune donnée stockée au repos (Freshworks) | Opposition par e-mail au support | Par agent via un rôle Copilot | Freddy Copilot $29/agent/mois en annuel |
| Gorgias | Aucun entraînement par des tiers (Gorgias) | AI Agent "does learn from interactions from other brands" | Réglages au niveau du compte | Résumés et traduction sur toutes les offres |
| HubSpot | Fournisseurs interdits d'entraînement (HubSpot) | Activé par défaut ; opposition par un Super Admin, uniquement pour l'avenir | Interrupteurs à l'échelle du compte | Reformulation et ton dans la boîte de réception sur toutes les offres |
| Help Scout | OpenAI conserve les données "up to 30 days" (Help Scout) | Échantillons limités pour ajuster le ton | AI Assist ne se désactive qu'en le demandant à Help Scout | AI Assist, Drafts, Summarize |
Les prix viennent de la page de tarifs de Zendesk et de la page de tarifs de Freshdesk. Deux choses ressortent de ma lecture de ces documents.
D'abord, l'IA de votre helpdesk est peut-être déjà activée. La fonction d'amélioration de la rédaction de Zendesk est livrée avec "By default, this feature is turned on" et "By default, all groups have access", selon son article de configuration. HubSpot indique "The conversation inbox AI assistant is on by default", selon son guide de la boîte de réception. C'est une bonne nouvelle pour ce problème : les agents ont peut-être déjà un bouton de reformulation approuvé qu'ils ignorent. Dites-le-leur.
Ensuite, les réglages d'entraînement de l'éditeur méritent cinq minutes de vérification. L'entraînement des modèles propres à HubSpot est activé par défaut, seuls les Super Admins peuvent s'y opposer, et "It is not possible to delete previously used data from trained models", selon son article sur l'entraînement. Freshworks exclut votre compte de l'entraînement de l'IA si vous écrivez à support@freshworks.com. Rien de cela ne rend ces outils dangereux. Cela veut dire que « intégré » ne dispense pas de lire la page des réglages.
Pour des analyses plus poussées, commencez par le guide de Zendesk Copilot et l'avis sur HubSpot Breeze.
Le volet confidentialité a ses propres articles : Freshdesk et RGPD, Gorgias et RGPD et SOC 2 pour les chatbots.
Ce dont un outil d'IA approuvé pour le support a besoin
Quel que soit votre choix, un module du helpdesk, un espace d'entreprise ou un outil d'assistance aux agents dédié, comparez-le à cette liste. Ce sont les questions que posent les relecteurs sécurité lors des appels commerciaux d'eesel, et ce sont les bonnes.
- Un contrat, pas un interrupteur. Aucun entraînement sur vos données dans les conditions de l'éditeur, plus un accord de traitement des données que vous pouvez remettre à votre responsable confidentialité.
- Masquage avant que le modèle ne voie les données. Numéros de carte, e-mails et téléphones retirés avant que les tickets ne soient stockés ou indexés.
- Aucune étape de copie. Le brouillon apparaît dans le ticket, comme note interne ou brouillon de réponse. C'est ce qui met fin à l'habitude.
- Des brouillons, pas des envois, au début. Une personne valide avant que quoi que ce soit n'atteigne un client. Mettez en place des workflows de validation pour les remboursements et la facturation.
- Ancré dans vos propres réponses. Centre d'aide, macros et anciens tickets, pour que le brouillon dise ce que dirait votre équipe. Un audit de la base de connaissances en amont paie ici.
- Accès par rôle et un journal. Vous décidez qui peut l'utiliser, et chaque brouillon est enregistré. Voir contrôle d'accès des agents.
Le niveau d'exigence en sécurité est réel. Lors des propres appels commerciaux d'eesel, une équipe danoise de télématique B2B a conditionné chaque essai à un examen de sécurité interne et voulait l'assurance que les tickets contenant des numéros de carte et des mots de passe restent dans son environnement. Un évaluateur technique d'une entreprise de matériel a demandé, en substance, si l'IA se rabat sur ChatGPT quand elle ne connaît pas une réponse, et si cela peut être désactivé. Ce sont exactement les questions à poser à tout outil que vous approuvez. Pour une liste d'achat plus longue, voyez ce guide sur le choix d'un agent IA de support et les erreurs de déploiement que je vois le plus souvent.
Comment eesel garde la rédaction dans le ticket
eesel est un coéquipier IA pour votre helpdesk. Il se branche sur Zendesk, Freshdesk, Gorgias, HubSpot et Help Scout, lit votre centre d'aide, vos macros et vos anciens tickets, et laisse le brouillon dans le ticket. L'agent ne copie jamais rien à l'extérieur.
Voici ce que cela donne dans des équipes réelles :
- smava (crédit à la consommation, Allemagne) fait tourner un seul Zendesk pour deux marques. En un mois, eesel a préparé environ 15 300 brouillons de réponse, chacun arrivant dans le ticket avec des boutons Approuver et Rejeter. Les agents modifient un brouillon en écrivant @eesel dans une note interne. Dans la finance réglementée, une réponse qui promet la mauvaise chose fait des dégâts, donc les humains gardent la main sur l'envoi.
- Timengo vend un logiciel de messagerie sécurisée au Danemark. Chaque nouveau ticket Freshdesk reçoit un brouillon en danois et une note interne pour l'ingénieur, et eesel ne répond jamais seul à un ticket client. Les ingénieurs utilisent aussi l'extension de navigateur d'eesel dans Freshdesk sur les tickets qu'ils traitent déjà.
- Qontro reçoit un brouillon sur chaque ticket Freshdesk. L'équipe compare les brouillons à ce qu'elle a réellement envoyé, et environ un sur dix part désormais avec peu ou pas de modifications. Les brouillons erronés pointent des articles d'aide trop minces, qu'elle corrige.
- OroSoft fait mentionner eesel par ses agents sur un ticket pour obtenir un brouillon appuyé sur 6 100 anciens tickets. Il nomme le ticket ou l'article utilisé et ne recopie jamais les noms ou détails de clients des anciens tickets.
Chaque exécution est tracée. La vue Activité affiche chaque conversation et action avec son état approuvé, rejeté ou en attente, pour que vous voyiez exactement ce que l'IA a rédigé et ce qu'une personne en a fait.

Côté données, la page sécurité d'eesel indique qu'il n'entraîne ni n'affine de modèles sur vos données, et que les fournisseurs de modèles ne les traitent que selon des conditions commerciales d'API qui n'autorisent pas l'entraînement. Chaque espace de travail est isolé, le masquage des PII retire e-mails, téléphones et numéros de carte des tickets synchronisés avant leur stockage, toute action peut attendre la validation d'une personne, et eesel s'engage à vous informer sous 48 heures d'une violation touchant vos données. SOC 2 Type II est en cours : la période d'observation a commencé le 1er octobre 2026, avec l'audit début 2027. HIPAA avec BAA signé est disponible sur Enterprise.
Avant la mise en production, eesel peut rejouer des centaines de vos anciens tickets et noter ses réponses par rapport à ce que votre équipe a réellement envoyé, pour que vous voyiez les lacunes avant un client.
Essayer eesel
Si vos agents collent des tickets dans ChatGPT, la solution la plus rapide est de leur donner un meilleur bouton dans le ticket. eesel rédige des réponses sur vos tickets Zendesk ou Freshdesk à partir de votre propre centre d'aide et de vos réponses passées, sans rien copier à l'extérieur et avec chaque brouillon journalisé. Les tarifs sont un forfait mensuel fixe : gratuit avec 100 crédits pour commencer, puis à partir de $299 par mois pour 500 tickets ou chats, avec agents et sièges illimités.

Essayez eesel sur vos propres tickets, ou réservez une démo si vous avez d'abord besoin d'un examen de sécurité.
Comment arrêter la shadow AI sans ralentir mon équipe support ?