

Une bonne communication client lors d'une violation de données dit aux gens ce qui s'est passé, ce qui a été pris, et quoi faire ensuite, dans l'objet et la première phrase, pas au troisième paragraphe. Planifiez selon le délai légal le plus court qui s'applique : 72 heures pour une autorité de contrôle de l'UE ou du Royaume-Uni, et 30 jours pour les clients en Californie, à New York, en Floride et au Colorado. Préparez-vous ensuite aux réponses. Je briefcerais le support avant la sortie de l'avis, je donnerais aux agents quelques macros approuvées, et je laisserais un agent IA pour le support répondre aux questions répétées depuis la FAQ approuvée, pendant que les humains gèrent tout ce qui est propre à un compte.
Avec la CLI eesel, un agent IA de développement peut charger votre FAQ approuvée sur la violation, resserrer les instructions de l'agent pour qu'il escalade les questions de compte, et faire passer des questions de test avant toute mise en ligne. Connecter votre support reste soumis à l'approbation d'un admin. Ce guide n'est pas un conseil juridique : vérifiez chaque délai avec un avocat.
Que devez-vous dire aux clients après une violation de données ?
Dites-leur cinq choses, dans cet ordre : ce qui s'est passé, quelles informations sont concernées, ce que vous faites, ce qu'ils peuvent faire, et comment vous contacter. Ce n'est pas mon invention. La loi californienne impose exactement ces intertitres, sous un titre intitulé « Notice of Data Breach » dans le Civil Code 1798.82, et la lettre type de la FTC utilise les mêmes cinq. Si vous écrivez selon cette structure, votre avis couvre le contenu de base exigé par la plupart des règles sur les violations, dans un ordre que les lecteurs peuvent suivre.
Je construis les intégrations support d'eesel, donc je passe mes journées à regarder comment un message passe d'un brouillon à un ticket, une macro et une réponse automatisée. Cet angle façonne ce guide : l'avis est la partie facile à faire approuver. La partie difficile, c'est la vague de réponses qui arrive dans votre file le lendemain matin, et si chacune d'elles reçoit la même réponse.
Voici ce que chaque intertitre devrait contenir, avec la source de chaque exigence :
| Intertitre | Ce qu'il contient | Pourquoi |
|---|---|---|
| Que s'est-il passé ? | Date ou période, une description courte et claire, quand vous l'avez découvert | La Californie exige la date ou période de la violation et la date de l'avis |
| Quelles informations sont concernées ? | Les types de données exacts : noms, e-mails, chiffres de carte, images d'identité | L'ICO et le RGPD veulent tous deux la nature de la violation en langage clair |
| Ce que nous faisons | Confinement, enquête, tout service gratuit de surveillance de crédit ou de protection d'identité | La Californie exige 12 mois de services gratuits de protection d'identité quand des données SSN ou d'identité venaient de vous |
| Ce que vous pouvez faire | Réinitialiser les mots de passe, surveiller le phishing, geler le crédit si pertinent | L'ICO dit de donner des « conseils précis et clairs » sur lesquels agir |
| Pour plus d'informations | Une page de FAQ dédiée, une ligne téléphonique et un contact support | La FTC suggère des lettres, des sites web et des numéros gratuits |
Deux phrases comptent plus que leur longueur ne le suggère. Dites d'abord comment vous allez contacter les clients désormais. La FTC suggère de dire aux gens si vous n'écrirez que par courrier, ou si vous n'appellerez jamais à propos de la violation, car les avis de violation attirent le phishing qui les imite. Ensuite, dites que vous êtes désolé, en mots simples. Des excuses sincères ne coûtent rien, et les omettre est une plainte courante dans les fils sur les violations.
Ce qu'il faut omettre est tout aussi clair en regardant comment les clients réagissent. Les fils sur les violations de Hacker News reviennent sans cesse à la même formule toute faite :
"I couldn't help but chuckle at We Take Your Security Seriously™. Why does every company, after demonstrating a lack of security, like to say this exact line?"

Évitez cette phrase, évitez la voix passive (« les informations ont peut-être été partagées »), et évitez tout ce que vous n'avez pas confirmé. Clair, précis et un peu inconfortable l'emporte sur poli et vague. Mon guide de ton et ces formules d'empathie aident quand vous devez sonner humain sans trop promettre.
Pourquoi l'objet de l'e-mail compte-t-il autant ?
Parce que la plupart des clients ne lisent que l'objet et la première phrase, et que trop d'e-mails de violation cachent la nouvelle dans les deux. Blue Shield of California a envoyé son avis de 2025 avec l'objet "Blue Shield of California Privacy Notification", et un destinataire sur Hacker News l'a relevé :
"It sounds like a fairly minor concern, but I find it quite distasteful that the email subject doesn't indicate that a breach occurred."
Coinbase est un cas utile car la page est réussie, l'e-mail un peu moins. Son avis de mai 2025 ouvre avec un TL;DR couvrant la cause, l'ampleur et ce qui n'a pas été exposé. Il liste ce que les attaquants ont obtenu et pas obtenu, nomme l'adresse exacte d'envoi et l'heure de l'e-mail client pour que les gens puissent repérer les faux, et se termine par des excuses directes.
L'e-mail qui y renvoyait les gens était une autre histoire, selon un client concerné :
"Additionally the email they sent me had the subject "important notice" and that my personal account was affected as the third sentence in a rather wordy paragraph."
La leçon que j'en tire : l'e-mail porte la nouvelle, la page porte le détail. Un objet comme « Avis de violation de données concernant votre compte [Entreprise] » et une première phrase qui dit si les données de cette personne étaient concernées vous épargnera plus de tickets que n'importe quelle macro. Si vous devez reconstruire la confiance des clients après ça, tout commence dans cette première ligne.
Quand devez-vous notifier les clients d'une violation de données ?
En quelques jours, pas en quelques mois, et les délais se raccourcissent. L'article 33 du RGPD vous donne 72 heures pour informer l'autorité de contrôle lorsque c'est possible, et l'article 34 dit que les violations à haut risque doivent atteindre les clients « sans délai indu » (EUR-Lex). Aux États-Unis, la Californie est passée à un délai fixe de 30 jours pour la notification client depuis le 1er janvier 2026, et la loi de New York fixe désormais aussi 30 jours.
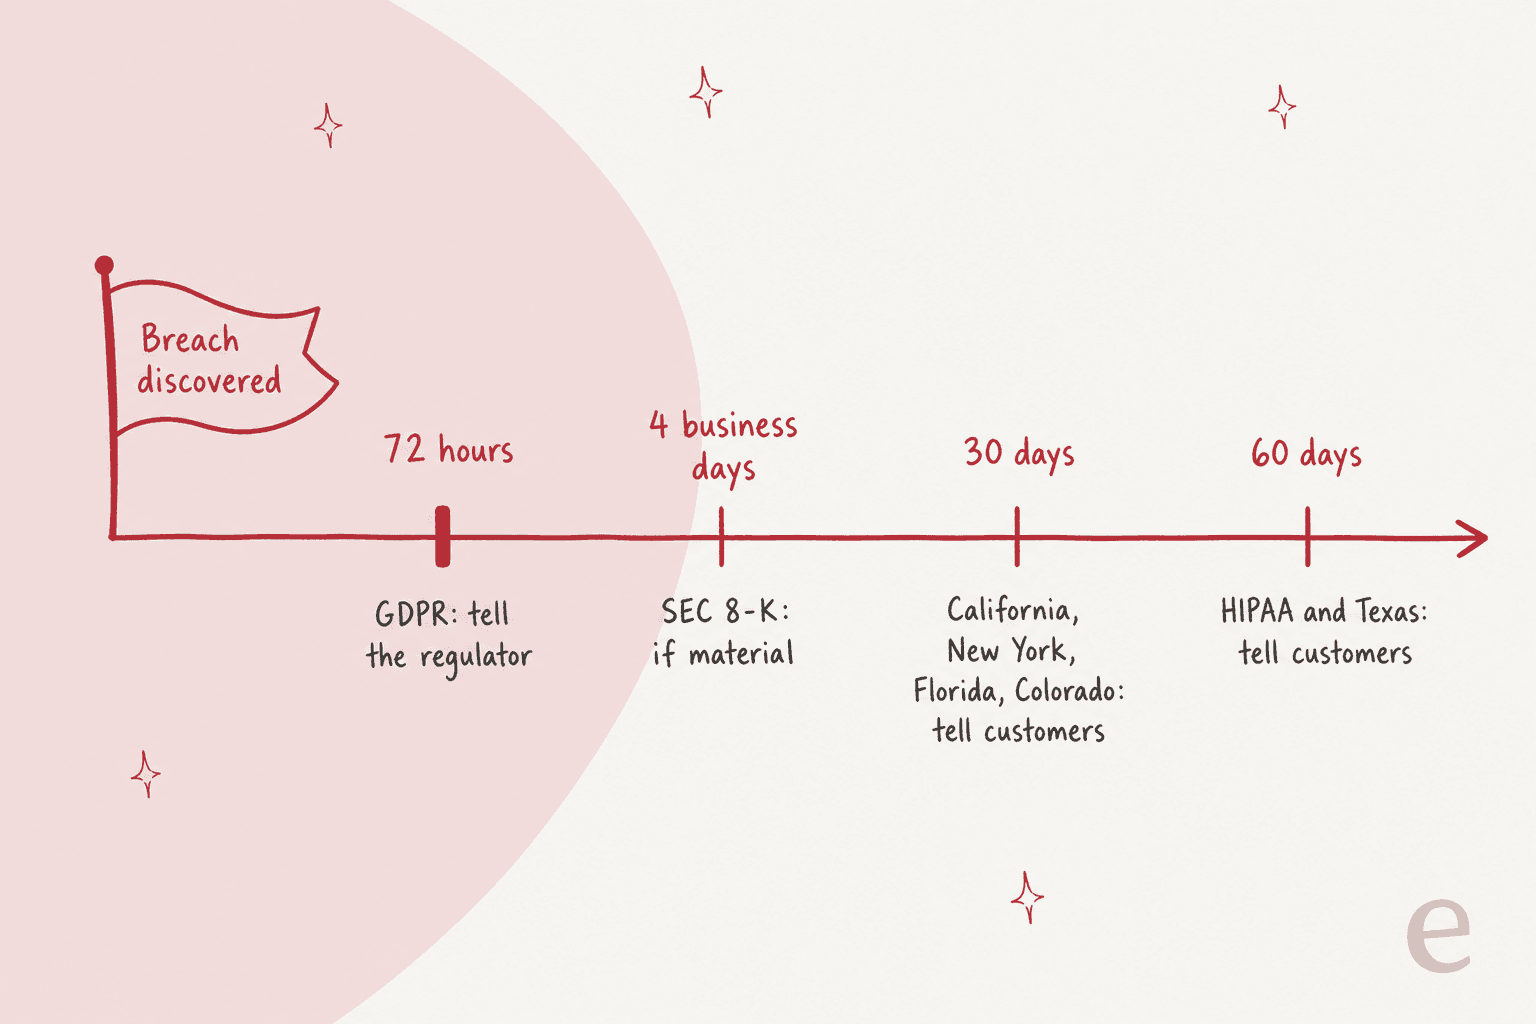
La règle pratique pour un responsable support : planifiez selon le délai le plus court qui s'applique à l'un de vos clients. Si vous avez un seul client en Floride, votre processus d'avis doit fonctionner en 30 jours. Choisissez une juridiction ci-dessous pour voir qui vous informez et quand, avec la source officielle pour chacune.
Recherche de délais de notification de violation
Qui vous informez, et quand, tel qu'écrit dans chaque source officielle (vérifié en novembre 2026). Pas un conseil juridique.
Sources : articles 33 et 34 RGPD, guide violations de l'ICO
Source : Cal. Civil Code 1798.82
Source : NY GBL 899-aa
Source : Fla. Stat. 501.171
Source : AG du Colorado
Source : Texas Bus. Code 521
Source : HHS Breach Notification Rule
Source : FTC Health Breach Notification Rule
Source : communiqué SEC 2023-139
Voici les juridictions que j'ai vérifiées par rapport à des sources officielles. D'autres états fixent leurs propres règles, et beaucoup de violations touchent plus d'une juridiction, donc c'est une aide à la planification, pas un conseil juridique. Si vous gérez un produit de santé, lisez mes notes sur l'IA conforme HIPAA avant de diriger une quelconque automatisation vers des patients concernés.
Encore une chose que dit l'ICO et que les responsables support manquent souvent : après une violation, attendez-vous à « un volume plus élevé de demandes ou plaintes liées à la protection des données » et ayez un plan pour ça. Les demandes d'accès et de suppression font partie de cette vague, et un processus clair pour les demandes RGPD les empêche de s'accumuler derrière les tickets « ai-je été concerné ? ».
Quels canaux doivent porter l'avis de violation ?
E-mail ou courrier pour l'avis formel, et une page de FAQ dédiée à la violation comme l'endroit vers lequel tous les autres canaux renvoient. La FTC dit de « mettre les questions principales et des réponses claires, en langage simple, sur votre site web, là où elles sont faciles à trouver », et suggère lettres, sites web et numéros gratuits ensemble. HIPAA exige le courrier de première classe à moins que le patient n'ait accepté l'e-mail, et la règle santé de la FTC rend insuffisant un avis uniquement par e-mail : il vous faut aussi un texto, un message in-app ou une bannière.
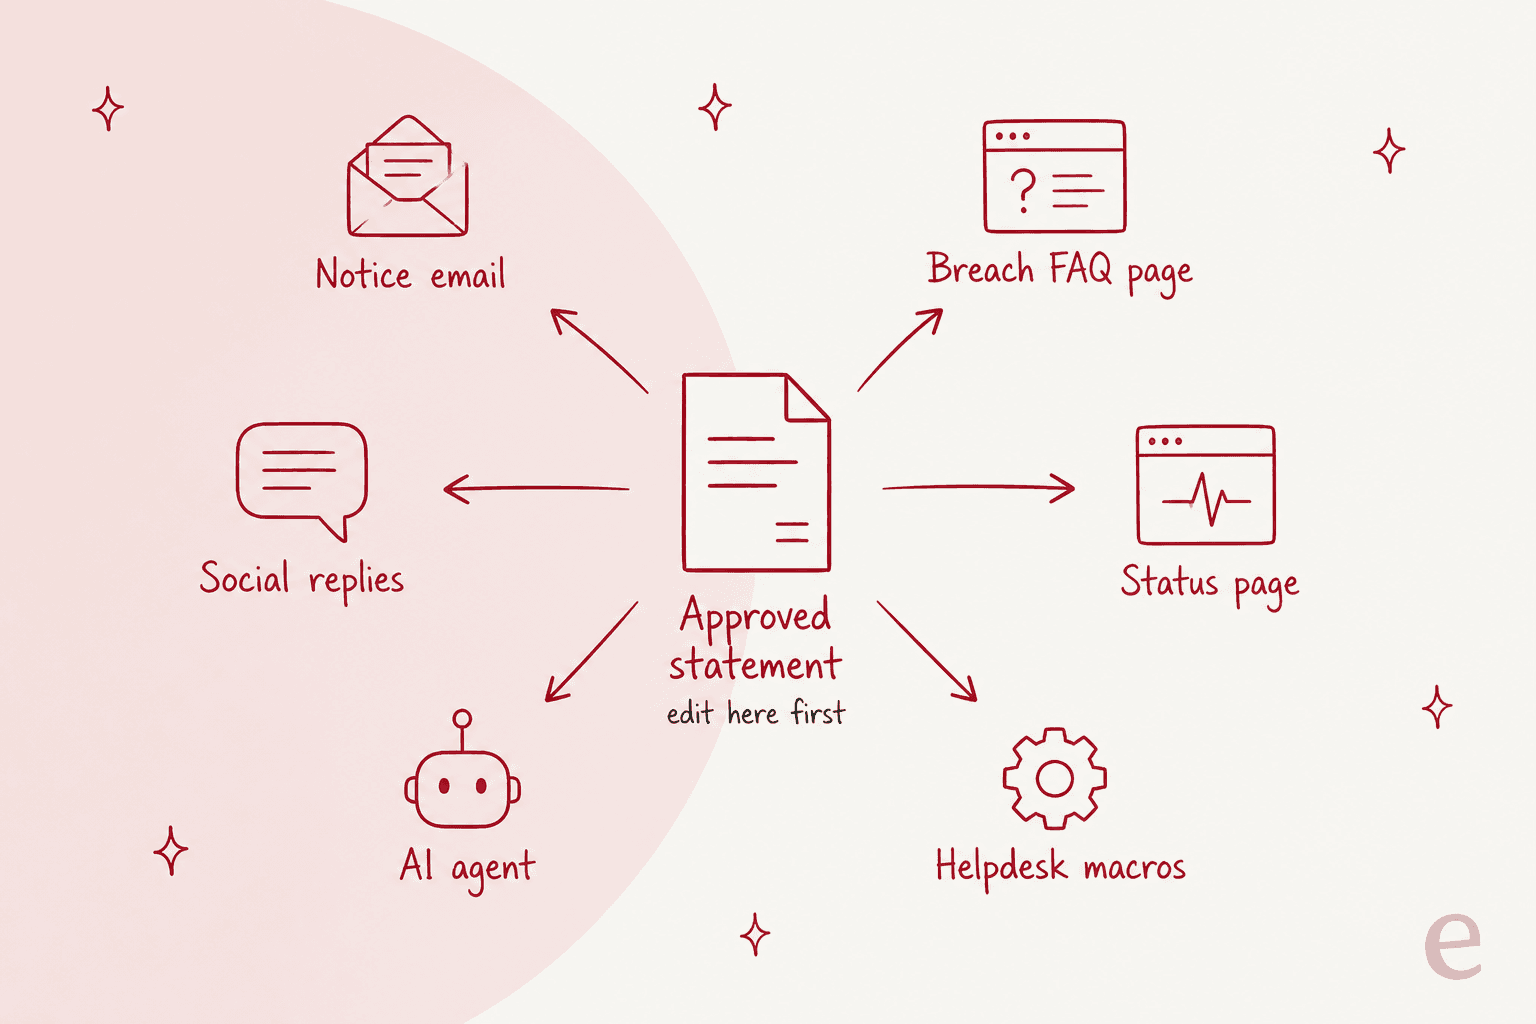
Voici comment je configurerais chaque canal :
- E-mail ou courrier d'avis. L'avis juridique, avec la violation nommée dans l'objet. Un piège de la loi californienne : si la violation a exposé les identifiants e-mail de quelqu'un, n'envoyez pas l'avis à cette même boîte.
- Page de FAQ sur la violation. Votre unique source de vérité. Chaque macro, réponse de chat et réponse sur les réseaux sociaux renvoie ici, et vous la mettez à jour au fil de l'enquête.
- Page de statut. Pour les incidents qui touchent aussi la disponibilité, une mise à jour de statut garde « c'est en panne ? » séparé de « mes données ont-elles été volées ? ». La documentation Statuspage d'Atlassian couvre la publication et la mise à jour d'un incident.
- Ligne téléphonique. L'avis de substitution d'HIPAA exige un numéro gratuit actif pendant 90 jours quand les coordonnées sont obsolètes, et la FTC suggère d'en envisager un pour toute violation.
- Bannière in-app. Le moyen le plus rapide d'atteindre les utilisateurs connectés, et obligatoire en plus de l'e-mail pour les apps santé sous la règle FTC.
- Réponses sur les réseaux sociaux. Courtes, renvoyant vers la FAQ, jamais propres à un compte en public.
La règle qui relie tout ça est celle du diagramme : une seule déclaration approuvée, modifiée en un seul endroit. Quand le juridique change une phrase, la page de FAQ, les macros et la source de l'agent IA changent dans la même heure. Le décalage entre canaux est ce qui fait qu'un client finit avec deux réponses différentes et publie les deux en ligne. Si votre incident met aussi le produit hors service, mon guide sur le support pendant les pannes SaaS couvre ce côté.
Comment l'équipe support doit-elle gérer le pic de tickets ?
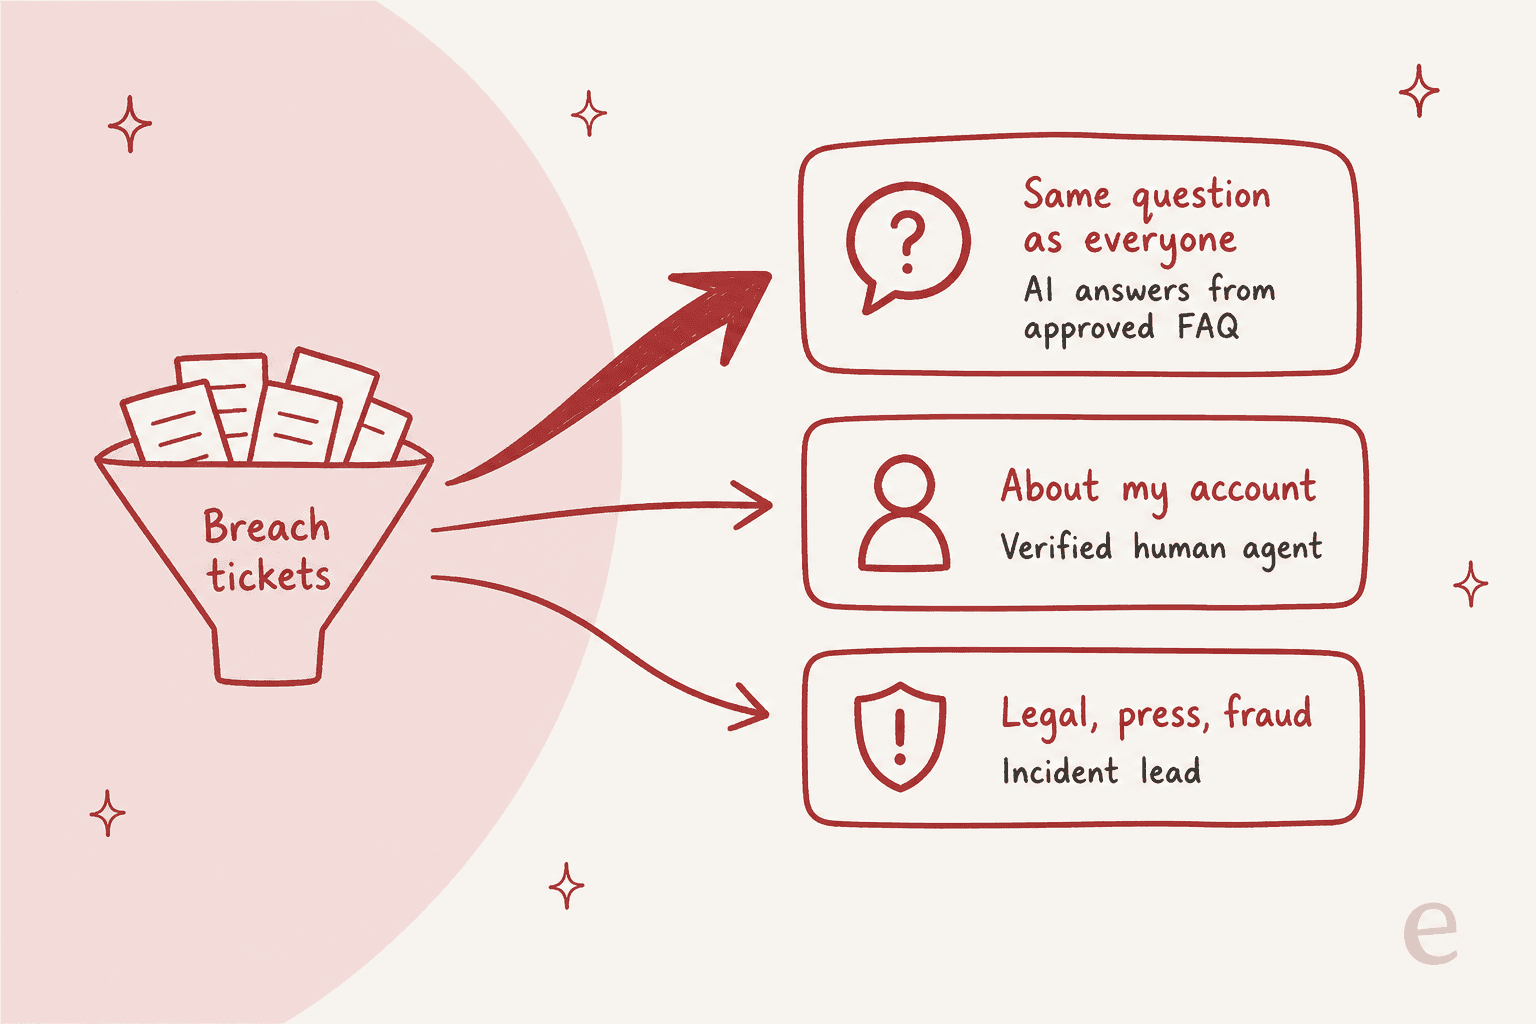
Traitez-le comme un lancement que vous n'aviez pas prévu : séparez la file sur la violation dès le premier jour, répondez aux questions répétées avec du texte approuvé, et protégez le temps de vos équipes pour les tickets difficiles. La majeure partie de ce qui arrivera sera les mêmes cinq ou six questions. Une part plus petite concernera le compte d'une personne, et quelques-uns seront des menaces juridiques, de la presse ou des signalements de fraude.
Commencez avant que l'avis ne sorte. La première ligne apprend la violation par les clients si personne ne les prévient avant, et c'est une plainte courante chez ceux qui ont travaillé dans le support :
"Having worked in support for years quite often higher layers of the company will give T1 support almost no information on what happened intentionally."
Donnez aux agents la déclaration approuvée, la FAQ, et une liste claire de ce qu'ils peuvent dire et ne peuvent pas dire, au moins quelques heures avant l'arrivée du premier e-mail. Construisez ensuite la file :
- Taguer et router. Créez un déclencheur qui tague les tickets mentionnant la violation, l'objet de l'avis ou le lien de la FAQ, et une vue qui n'affiche que ceux-là. Dans Zendesk, ce sont les déclencheurs plus une vue dédiée. Mon guide des déclencheurs Zendesk passe en revue les conditions.
- Écrivez cinq à huit macros. Une par question répétée, chacune citant la formulation approuvée. Zendesk les appelle macros, Freshdesk les appelle réponses prédéfinies, Gorgias a aussi des macros, et Help Scout a des réponses enregistrées.
- Fixez des règles d'escalade. Tout ce qui concerne le compte d'un client va à un agent vérifié. Les menaces juridiques, la presse et la fraude suspectée vont au responsable de l'incident. Écrivez-les, car des agents fatigués à 18h ne s'en souviendront pas. Mon guide sur les escalades support a un modèle.
- Renforcez pour un pic. Allongez les horaires la première semaine, tirez des gens d'autres équipes pour les tickets adaptés aux macros, et gardez vos spécialistes sur la voie d'escalade. La même approche fonctionne pour les pics support de fêtes.
Voici le jeu de macros que j'écrirais en premier. Chacune cite la déclaration approuvée et renvoie à la page de FAQ :
| Macro | Ce que demande le client | Routage |
|---|---|---|
| Mes données sont-elles concernées ? | « Est-ce que je faisais partie de ça ? » | Macro si vous pouvez confirmer depuis la liste de l'avis, sinon un agent vérifié |
| Qu'a-t-on pris ? | « Ont-ils eu ma carte ou mon mot de passe ? » | Macro, citant « quelles informations sont concernées » |
| Que dois-je faire maintenant ? | « Dois-je changer quelque chose ? » | Macro, avec conseils de réinitialisation et de phishing |
| Cet e-mail est-il réel ? | « J'ai reçu un e-mail bizarre sur la violation » | Macro avec l'expéditeur officiel, puis voie fraude si suspect |
| Surveillance de crédit | « Comment je m'inscris au service gratuit ? » | Macro avec les étapes d'inscription |
| Fermer mon compte | « Supprimez tout ce que vous avez sur moi » | Processus de demande de confidentialité |
| Juridique ou presse | « Mon avocat va vous contacter », « Je suis journaliste » | Responsable de l'incident, pas de macro |
Les tickets de réinitialisation de mot de passe méritent une mention à part, car forcer une réinitialisation est une des étapes suggérées par l'ICO et peut inonder la file à lui seul. Un flux propre de réinitialisation et une voie séparée de support anti-fraude empêchent ces tickets de bloquer le reste.
Surveillez aussi ce que les clients collent dans les tickets pendant une semaine de violation : des numéros de carte et des photos d'identité apparaissent, et caviarder les PII en transcriptions ou utiliser le caviardage de tickets Zendesk évite que votre support devienne la prochaine exposition.
Où un agent IA aide-t-il, et où doit-il rester à l'écart ?
Un agent IA n'aide que sur la voie du haut : questions répétées, répondues depuis la déclaration approuvée, avec tout le reste transmis à une personne. C'est là que se trouve l'essentiel du volume d'une violation, et là que la vitesse compte le plus, car un client qui attend huit heures pour « ai-je été concerné ? » suppose le pire. Il doit rester à l'écart de tout ce qui est propre à un compte, de tout ce que la déclaration ne couvre pas, et de tout ce qui ressemble à un cas juridique ou de fraude.
Le mode de défaillance est réel, et il est apparu pendant un incident d'hébergement en octobre 2026 :
"This morning I asked their support chatbot if this is related to the PHP vulnerabilities and it assured me that's not the case. I'm skeptical. ... They're being awfully vague about this issue so far. 8 hours ago I submitted a ticket requesting more information and they've not responded yet."
Ce sont les deux problèmes à la fois : un bot qui a improvisé une réponse que l'entreprise n'avait pas confirmée, et une file humaine trop lente pour la corriger. Pendant une violation, un agent IA qui devine est pire que pas d'agent IA du tout. La solution n'est pas d'éteindre l'IA. C'est de donner à l'agent une seule source, la FAQ approuvée, et une instruction de dire qu'il ne sait pas et d'escalader dès qu'une question en sort.
Cela correspond à ce que les acheteurs support disent à eesel lors des appels commerciaux sur l'IA en général. Une responsable CX d'une marque DTC gérant environ 7 000 tickets par mois l'a dit sans détour :
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
Chez eesel, cette règle n'est qu'un texte dans les instructions de l'agent. Vous écrivez qu'il ne peut répondre qu'à partir de documentation récupérée, et que si rien de pertinent n'existe il doit le dire, et l'agent le suit. Quand le juridique met à jour la déclaration, vous mettez à jour le document et l'instruction reste la même.

L'exemple réel le plus proche vers lequel je peux pointer est smava, une plateforme berlinoise de comparaison de prêts dans la finance régulée, où les mots ont un poids juridique. smava et sa marque sœur Finanzcheck partagent un seul Zendesk, et sur un mois eesel y a traité environ 27 000 tickets. L'agent de rédaction cherche dans la bibliothèque de macros approuvées et rédige la macro correspondante mot pour mot, et une personne l'approuve. Un ticket où le client a déjà un conseiller crédit reste avec ce conseiller, et un ticket avec pièces jointes va directement à une personne. Ce n'est pas une réponse à une violation, et je ne vais pas prétendre que ça l'est. Mais c'est exactement la forme dont a besoin une file lors d'une violation : uniquement du texte approuvé, des brouillons qu'une personne peut approuver, et des règles fermes sur ce qui va à un humain.
Si vous voulez démarrer plus prudemment, faites tourner l'agent en mode brouillon le premier jour. Les agents voient une réponse suggérée sur chaque ticket de la violation, l'approuvent ou la modifient, et vous activez les réponses automatiques pour la voie du haut une fois que les brouillons correspondent à la déclaration. Mes guides sur les brouillons de réponse IA et les flux d'approbation couvrent cette configuration.
Quel que soit l'outil que vous utilisez, vérifiez d'abord sa propre posture de sécurité ; ma checklist de revue sécurité du support IA est un bon point de départ, et celle d'eesel est sur sa page sécurité.
À quoi ressemble un bon e-mail de notification de violation de données ?
Court, précis, et dans l'ordre des cinq intertitres. Voici un modèle à adapter avec votre équipe juridique. Remplacez chaque crochet, et supprimez toute ligne que vous ne pouvez pas encore confirmer plutôt que de deviner :
Objet : Avis de violation de données concernant votre compte [Entreprise]

Bonjour [Prénom],

Nous vous écrivons car vos informations personnelles ont été
concernées par une violation de données chez [Entreprise]. Nous
sommes désolés. Voici ce qui s'est passé et ce que vous pouvez
faire.

Que s'est-il passé ?
Le [date], nous avons découvert que [description claire, par
exemple un attaquant a accédé à une base de données clients via un
identifiant employé volé]. L'accès a duré du [date] au [date]. Nous
l'avons stoppé le [date].

Quelles informations sont concernées ?
[Liste exacte, par exemple votre nom, votre adresse e-mail, votre
numéro de téléphone et les quatre derniers chiffres de votre carte].
Votre mot de passe et le numéro complet de votre carte n'étaient pas
concernés. [N'incluez cette ligne que si elle est confirmée.]

Ce que nous faisons
Nous [mesures de confinement]. Nous avons signalé la violation à
[régulateur ou forces de l'ordre]. Nous vous offrons [12 mois de
surveillance de crédit ou de protection d'identité gratuits], sans
frais pour vous.

Ce que vous pouvez faire
- Réinitialisez votre mot de passe [Entreprise], et partout où vous
  l'avez réutilisé.
- Surveillez les e-mails ou appels mentionnant cette violation. Nous
  ne vous contacterons que depuis [adresse]. Nous ne vous
  demanderons jamais votre mot de passe.
- [Inscrivez-vous à la surveillance de crédit sur le lien, avec le
  code XXXX.]

Pour plus d'informations
Lisez notre FAQ sur la violation sur [lien], répondez à cet e-mail,
ou appelez le [numéro gratuit], [horaires].

[Nom], [Titre]
Quelques notes sur le modèle. La première phrase répond à « ai-je été concerné ? » pour que personne n'ait à lire la suite pour le savoir. La phrase « nous ne vous contacterons que depuis » est le conseil anti-phishing de la FTC en une phrase. Et le lien vers la FAQ fait le plus gros du travail, c'est pourquoi il doit exister avant l'envoi de l'e-mail. Pour d'autres structures, mon article sur les modèles d'e-mails service client a des réponses à adapter pour les suivis.
Quelles sont les erreurs de communication les plus courantes lors d'une violation ?
Les erreurs se répètent de violation en violation, et presque toutes viennent de la prudence vis-à-vis de la responsabilité juridique, pas d'un plan pour induire en erreur. Les clients les lisent quand même comme évasives :
- Cacher la violation dans l'objet. « Avis important » et « Notification de confidentialité » sont survolés ou filtrés. Nommez-la.
- La voix passive. « Des informations ont peut-être été partagées sans autorisation » se lit comme une dérobade. Un lecteur de Hacker News a répondu exactement à cette phrase par "Vague passive voice, FTW." (neilv).
- Briefer le support en dernier. Les agents improvisent, et les clients comparent les réponses.
- Laisser les canaux diverger. La page de FAQ est mise à jour, les macros non, et le chatbot dit encore ce qu'il disait lundi.
- Aucune phrase sur « comment nous vous contacterons ». Cela laisse de la place au phishing qui copie votre avis.
- Traiter les réponses en colère comme du bruit. Certains de ces clients décident s'ils partent. Traitez-les avec soin grâce à mes notes sur les clients en colère, et surveillez les signaux de churn dans les semaines qui suivent.
Comment vous le gérez compte souvent plus pour les clients que la violation elle-même. Dans un fil LastPass de 2022, un commentateur a écrit que ce qui lui a coûté sa confiance était « comment ils ont géré la fuite », et un autre a répondu :
"Absolutely. I'm switching to 1Password ... at least they haven't stabbed me in the back or weasel worded me...yet."
Utiliser eesel pour la file support de la semaine d'une violation
Si la partie la plus difficile de votre plan de violation est la semaine qui suit l'avis, c'est exactement le travail pour lequel le coéquipier IA support d'eesel est construit. Il rejoint la file que vous gérez déjà dans Zendesk, Freshdesk, Gorgias ou Help Scout, répond aux questions répétées sur la violation depuis la FAQ approuvée que vous lui donnez, et transmet à votre équipe chaque ticket propre à un compte, juridique ou de fraude. Vous pouvez commencer avec des brouillons que vos agents approuvent, comme le fait smava sur Zendesk, et activer les réponses automatiques pour la voie du haut quand les brouillons correspondent à votre déclaration.

Configurez-le avant d'en avoir besoin, testez-le sur vos propres anciens tickets, et regardez les tarifs quand vous êtes prêt. Essayer eesel
Comment gérer le pic de tickets après une violation de données ?