

Ce que couvre le contrôle d'accès des agents de support
La plupart des équipes pensent au contrôle d'accès comme à « agent ou administrateur ». En pratique, il y a quatre couches, et une faille dans l'une d'elles annule les trois autres.
| Couche | La question à laquelle elle répond | Contrôles typiques |
|---|---|---|
| Identité | Est-ce bien votre agent ? | SSO, 2FA obligatoire, restrictions d'IP, expiration de session |
| Visibilité | Quels tickets et quelles données clients peut-il voir ? | Périmètre des tickets, accès par boîte de réception ou département, masquage des données |
| Capacité | Que peut-il en faire ? | Rôles et permissions : répondre, supprimer, exporter, rembourser, modifier les paramètres |
| Traçabilité | Pouvez-vous prouver ce qui s'est passé ? | Journal d'audit, journal d'accès, historique des approbations |
Je suis Rama et je construis les intégrations helpdesk d'eesel, donc je passe une grande partie de ma semaine de l'autre côté de ces écrans de permissions. Chaque fois qu'eesel se connecte à un helpdesk, il doit demander des scopes puis vivre dans le rôle d'un vrai agent. Dans Zendesk, par exemple, les réponses d'eesel sont publiées au nom de l'utilisateur Zendesk qui a approuvé la connexion, si bien que le rôle Zendesk de cette personne est le plafond strict de ce que l'IA peut faire. C'est la lentille que j'utilise tout au long de l'article : le contrôle d'accès concerne autant les sièges que l'on oublie que ceux que l'on configure le premier jour.
Si vous séparez aussi des clients ou des marques, la couche de visibilité recoupe le support client multimarque et les bases de connaissances par client, que je ne répéterai pas ici.
Pourquoi le périmètre des tickets n'est pas du contrôle d'accès
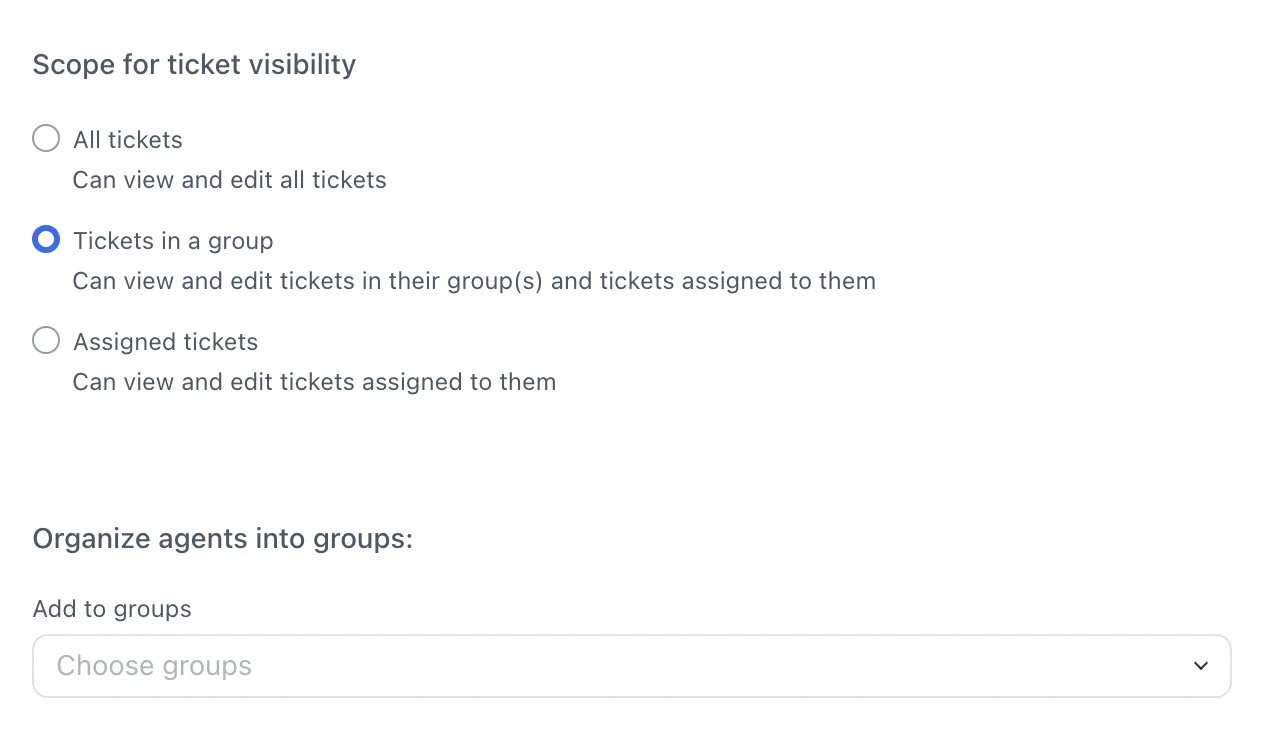
Le périmètre des tickets est le paramètre auquel la plupart des gens pensent quand ils disent « les agents ne voient que leurs propres tickets ». Dans Zendesk, les options sont : tous les tickets, les tickets des groupes de l'agent, les tickets de son organisation ou uniquement les tickets assignés. Freshdesk propose tous, par groupe ou assignés à partir de Growth.
Voici le genre d'équipe qui en a besoin, dans un fil r/Zendesk sur la séparation de divisions :
"the agents would belong to different business divisions under the same overall company. They'd work on tickets that employees submit with sensitive data so this is why we want the agents in one division not to have access to see another agent group's tickets and so on"

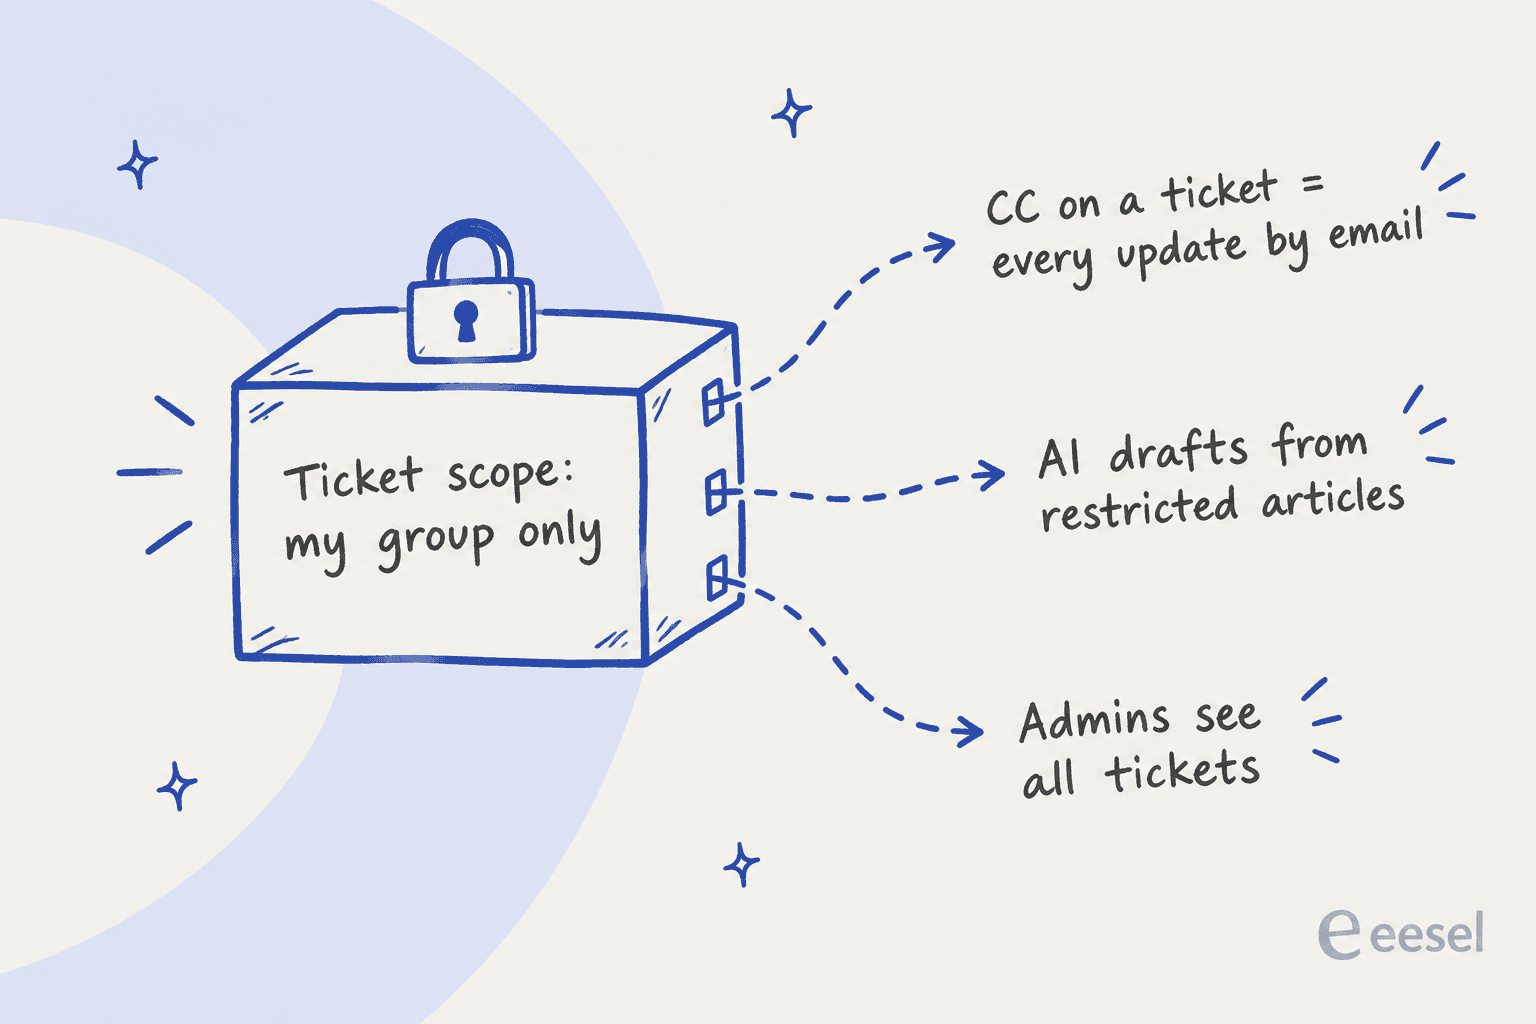
Le périmètre gère la porte d'entrée. La documentation des éditeurs décrit au moins trois portes latérales :
- Les CC. Zendesk indique que mettre un agent en CC, light agents compris, lui envoie par e-mail chaque mise à jour publique et privée, quel que soit son accès au ticket (rôles standard de Zendesk). Un seul CC sur un ticket sensible et le réglage de périmètre ne compte plus pour ce fil.
- Les administrateurs. Les administrateurs voient tout. Zoho Desk le dit clairement : même avec le partage réglé sur Privé, « support admins can view all the tickets within a department » (règles de partage de données de Zoho). La liste des administrateurs fait donc partie de votre politique de visibilité, que vous l'ayez prévu ou non.
- Les brouillons IA. L'auto assist de Zendesk « may generate text replies based on that content for agents and end users who don't belong to the related user segment ». Autrement dit, du contenu restreint du centre d'aide peut atteindre un agent qui ne pourrait pas ouvrir l'article. Par défaut, chaque groupe dispose de l'auto assist (configuration de l'auto assist).
Deux helpdesks sont plus francs sur les limites. Help Scout délimite par boîte de réception, et sa documentation dit « There is no method to restrict individual conversations » (rôles Help Scout). Gorgias donne à tous les rôles, y compris Observer, la permission « View tickets » et une vue par défaut de tous les tickets ouverts, et ne documente aucun blocage strict à l'ouverture d'un ticket (permissions utilisateur Gorgias). Ni l'un ni l'autre n'est un défaut pour une équipe mono-marque. Cela signifie simplement que la séparation doit venir de boîtes de réception ou de comptes distincts, pas d'un rôle.
Ce que chaque helpdesk vous permet de contrôler
Voici la comparaison que j'aurais aimé avoir la première fois que j'ai cartographié tout cela. Les prix sont par agent et par mois, tels qu'indiqués sur la page tarifs de chaque éditeur en octobre 2026, en facturation annuelle lorsque la page montre les deux.
| Zendesk | Freshdesk | Gorgias | Help Scout | Front | Zoho Desk | HubSpot Service Hub | |
|---|---|---|---|---|---|---|---|
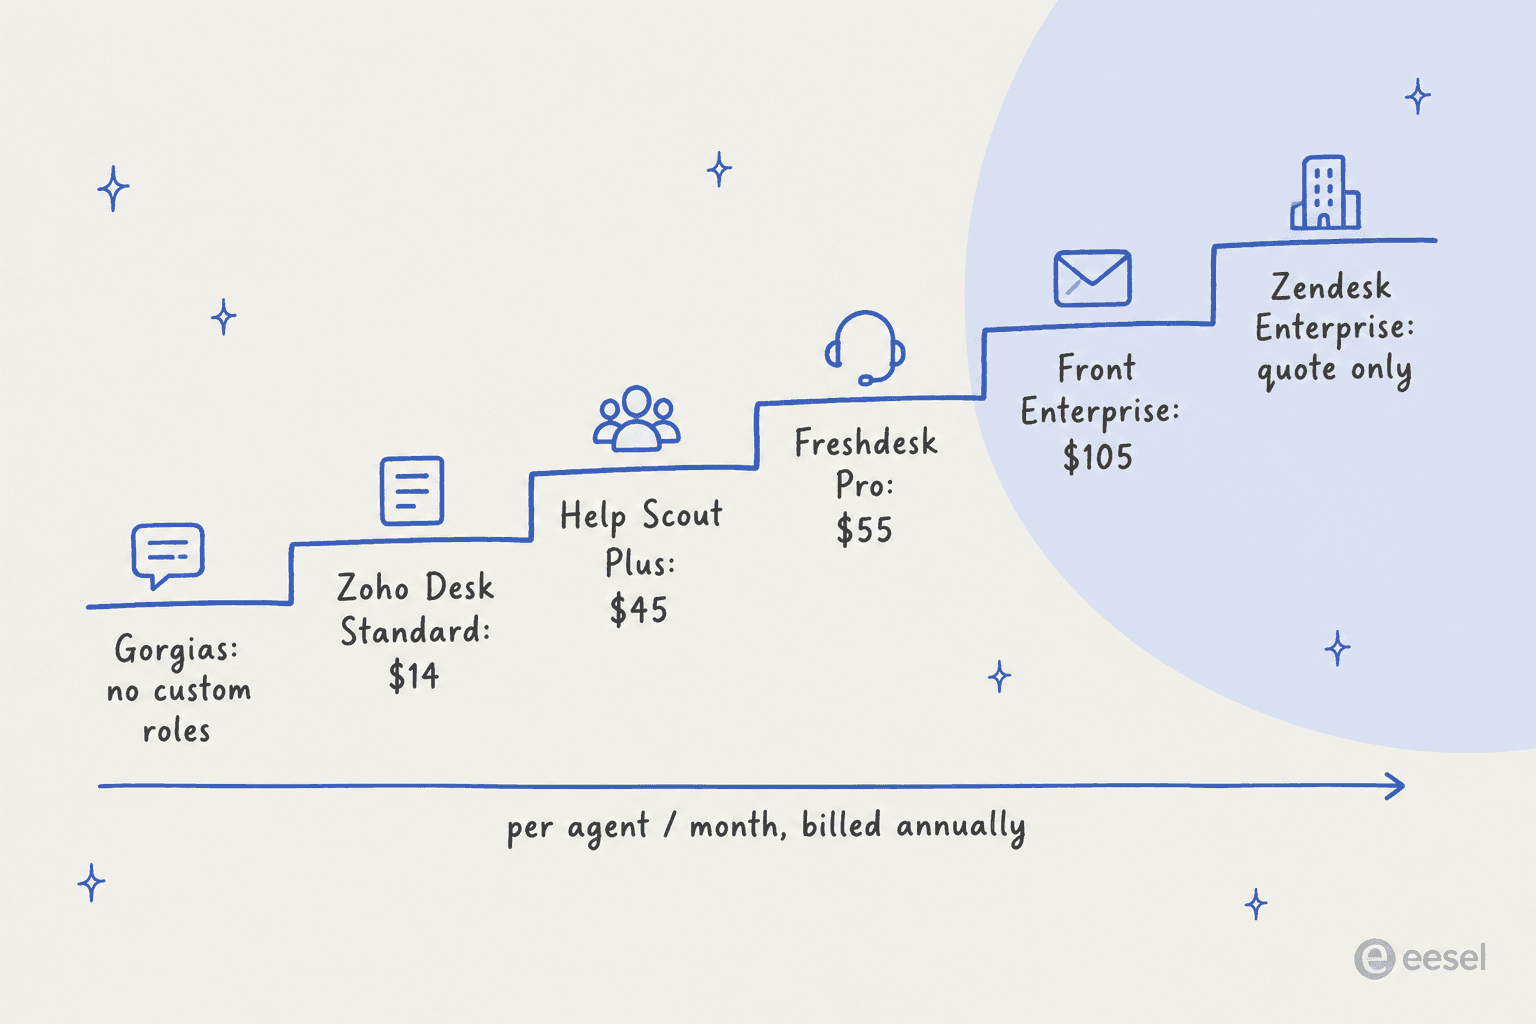
| Rôles personnalisés | Enterprise uniquement (devis) | Pro (55 $) et plus | Aucun, 5 rôles fixes | Personnalisés par utilisateur dans Plus (45 $) et Pro | Enterprise (105 $) | 5 dans Standard (14 $), 25 dans Professional, 50 dans Enterprise | Interrupteurs par utilisateur ; accès limité à l'équipe dans Professional+ |
| Périmètre des tickets | Groupes, organisation, assignés | Groupe, assignés ; groupes en lecture seule dans Enterprise | Vues uniquement, pas de blocage strict | Par boîte de réception | Par boîte de réception partagée | Par département ; règles de partage dans Enterprise | Tous, équipe, les siens |
| Siège économique ou limité | Light agents : 50 à 5 000 inclus à partir de Growth | Collaborateurs jusqu'à 5 000 ; pass journaliers de 2 à 12 $ | Pas de tarification par agent ; rôle Observer | Light Users : 5 gratuits dans Plus, 15 dans Pro | Comptes invités | Light agents 6 $/mois | Sièges en lecture seule, gratuits et illimités |
| SSO | SAML dans tous les forfaits | SAML à partir de Growth | OIDC personnalisé à partir d'Advanced | SAML dans Pro | SAML à partir de Professional | Active Directory | SAML à partir de Professional |
| Restriction d'IP | Tous les forfaits | Enterprise | Non documenté | Non documenté | Enterprise | Toutes les éditions | Non documenté |
| Journal d'audit | À partir d'Enterprise, conservé indéfiniment | Enterprise | 12 mois (Pro, Advanced) | Non documenté | Tous les forfaits, 365 jours | Enterprise | Vues sur 30 jours, complet dans Enterprise |
| Qui configure l'IA | Administrateurs du support par défaut | Administrateurs | Lead et Admin | Paramètres de Beacon | Préréglage administrateur de l'espace de travail | Non documenté | Permission d'éditeur d'agent client |
Sources : Zendesk, Freshdesk, Gorgias, Help Scout, Front, Zoho Desk, HubSpot.
Quelques cases méritent une phrase. Zendesk et Zoho Desk incluent les restrictions d'IP dans tous les forfaits, et dans Zendesk, les agents et les administrateurs ne peuvent pas les contourner (restrictions d'IP de Zendesk). Le journal d'audit de Front fonctionne dans tous les forfaits avec 365 jours d'historique et consigne aussi les modifications faites par Admin Copilot, l'API et les apps (journal d'audit de Front), ce qui est exceptionnellement généreux. Et Zendesk Enterprise supprime entièrement le rôle d'agent standard : l'accès de chaque agent vient donc d'un rôle personnalisé, avec un plafond de 197 par compte.
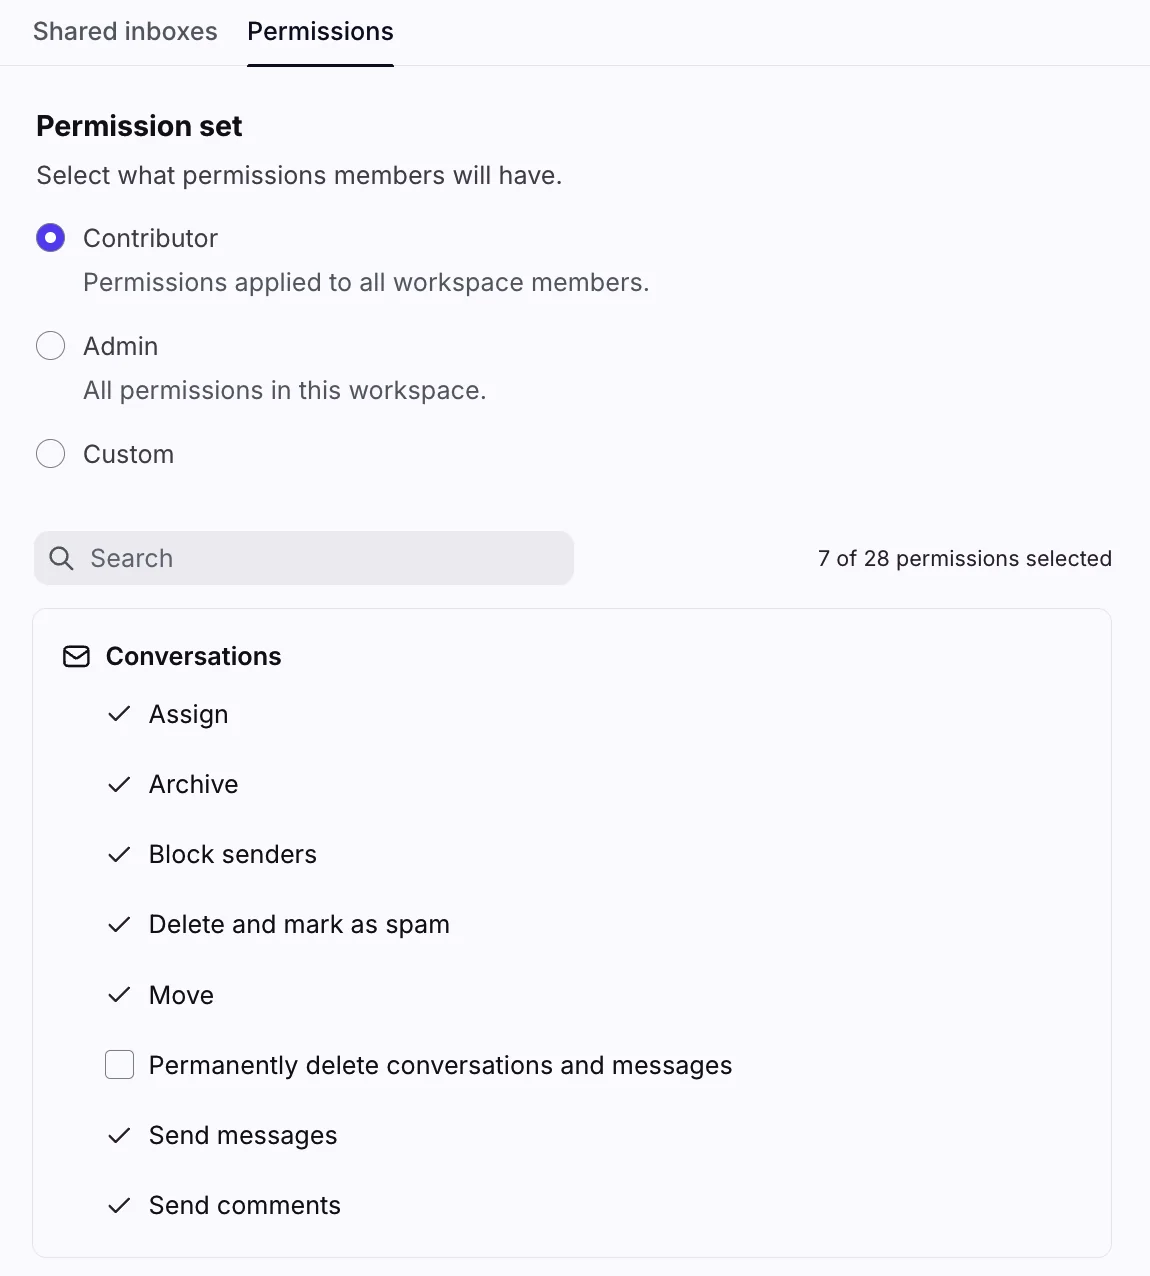
L'ensemble de permissions personnalisé de Front donne une bonne image du « moindre privilège » au niveau du bouton. L'exemple de Front lui-même : laisser les stagiaires rédiger des brouillons dans les boîtes de réception partagées avec « Send messages » désactivé tant qu'ils ne sont pas formés.
Pour le détail par éditeur, mon guide des rôles Zendesk parcourt la liste complète des permissions, et la version Freshdesk couvre les périmètres. Gorgias a aussi sa propre présentation des rôles.
Combien coûte le moindre privilège
Le schéma qui ressort du tableau : les rôles fins sont une fonctionnalité des forfaits supérieurs. Voici à partir de quand les rôles personnalisés sont débloqués dans chaque helpdesk.
Un consultant Zendesk, dans le même fil r/Zendesk, a résumé ce que cela signifie sur les forfaits inférieurs :
"Groups (even normal) can do this. As long as agents access is set to "Only tickets in their group". Admins will be able to always see all tickets but agents get locked down as long as Access is set that way. If in Enterprise custom roles is how you handle this."
Front reçoit cette critique depuis des années. Un avis Capterra de 2022 (le prix cité date de cette époque, pas d'aujourd'hui) le formule ainsi :
"basic features like a user and team management are exclusive to the highest tier. For this even managing just a few users and their permission and settings is a real pain as long as you're not willing to upgread to the highest tier"
Verified Reviewer, CPO, Food & Beverages, Capterra

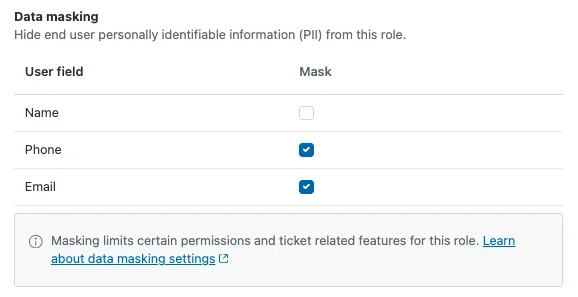
Les contrôles de confidentialité coûtent le plus cher. Le masquage des données de Zendesk, qui cache à un rôle les noms, e-mails et numéros de téléphone des utilisateurs finaux, se trouve dans le module complémentaire Advanced Data Privacy and Protection, vendu uniquement aux forfaits Enterprise à un prix non publié (Zendesk ADPP). Ce même module inclut le journal d'accès, qui enregistre qui a consulté quels tickets pendant 90 jours.
Mon avis honnête : si les permissions par rôle sont une exigence ferme et que vous n'avez pas le budget de Zendesk Enterprise, Freshdesk Pro et Zoho Desk Professional sont les versions complètes les moins chères de cet ensemble. Si vous utilisez déjà Zendesk en Suite Professional (115 $), des groupes avec un périmètre limité aux tickets assignés, une liste d'administrateurs courte et des restrictions d'IP vous mènent déjà loin. Consultez mes analyses des tarifs Zendesk et des tarifs Freshdesk avant de changer de forfait uniquement pour les rôles.
Les rôles que je mettrais en place pour une équipe de support type
La plupart des équipes ont besoin de cinq formes d'accès, pas de quinze. Voici la configuration dont je partirais.
| Rôle | Périmètre des tickets | Peut | Ne peut pas |
|---|---|---|---|
| Agent de première ligne | Ses groupes | Répondre, étiqueter, assigner au sein du groupe, utiliser des macros | Supprimer des tickets, exporter des données, modifier des utilisateurs finaux, gérer les règles métier |
| Responsable d'équipe | Tous les tickets | Tout ce que fait un agent de première ligne, plus rapports, vues et macros de l'équipe | Facturation, gestion des utilisateurs, jetons d'API |
| Prestataire ou agent externalisé | Assignés uniquement, ou un groupe | Répondre dans la file pour laquelle il est engagé | Exporter, actions groupées, voir le détail complet des paiements ou de l'identité |
| Siège léger pour d'autres équipes | Leurs groupes | Lire, laisser des notes internes | Répondre aux clients, modifier les champs du ticket |
| Administrateur | Tous | Paramètres, utilisateurs, intégrations | Rien n'est restreint, c'est pourquoi il devrait y en avoir deux |
La ligne du prestataire est celle sur laquelle je passerais le plus de temps. Après que Coinbase a révélé en mai 2025 que du personnel de support à l'étranger avait été soudoyé pour extraire des données clients, le fil Hacker News revenait sans cesse au même principe :
"That's not how front line support agent access should work. You get access based on active cases you are working on, not the keys to the kingdom because you might need to support a member at some future point in time."

Un autre commentateur, qui avait construit un panneau d'administration pour une entreprise de paiement PCI Level 1, a décrit les contrôles ajoutés lorsqu'ils ont recruté hors des États-Unis : « logging, monitoring and also rate-limiting (ask for manager to approve if more than 5 full details requests, etc.) » (vasusen, Hacker News). Cette dernière partie, l'approbation au-delà d'un seuil, est le même schéma que je reprendrai pour l'IA. Si vous travaillez avec un BPO, mes guides sur l'externalisation du service client et le transfert de connaissances au support offshore couvrent le reste de la configuration.
Pour la ligne du siège léger, choisissez le siège lecture et commentaire le moins cher que propose votre helpdesk. Zendesk inclut jusqu'à 100 light agents dans Suite Professional (sièges light agent), les collaborateurs Freshdesk ne peuvent pas répondre publiquement ni modifier les propriétés du ticket (collaborateurs Freshdesk), et les sièges en lecture seule de HubSpot sont gratuits et illimités sur les forfaits payants (sièges HubSpot).
Les ingénieurs et les équipes financières qui doivent seulement lire un fil et laisser une note n'ont pas besoin d'une licence d'agent complète, comme je l'ai expliqué dans l'escalade du support entre équipes.
Le départ d'un agent : là où l'accès persiste
Le contrôle d'accès échoue généralement à la sortie, pas à l'entrée. Tous les helpdesks permettent de retirer un utilisateur. Ce qui diffère, c'est ce qu'il advient de ses tickets, de ses automatisations et de votre facture.
| Helpdesk | Options de retrait | Sort des tickets ouverts | Facturation du siège |
|---|---|---|---|
| Zendesk | Rétrograder en utilisateur final, puis suspendre | Retournent au groupe | Toujours facturé tant que vous ne modifiez pas l'abonnement |
| Freshdesk | Désactiver ou supprimer | Vont dans la file non assignée | Siège libéré à la désactivation |
| Gorgias | Supprimer uniquement | Non assignés ; ses statistiques sont supprimées | Pas de tarification par agent |
| Help Scout | Supprimer uniquement | Vont dans Unassigned ; réassigner avec un Workflow avant la suppression | Non précisé |
| Front | Bloquer ou supprimer | Les conversations des boîtes partagées ne sont plus assignées | La licence reste jusqu'à la prochaine période du contrat |
| Zoho Desk | Désactiver ou supprimer | Vous choisissez qui prend le relais | Licence non annulée |
| HubSpot | Désactiver, puis retirer | Restent assignés jusqu'au retrait | Désassignez d'abord le siège |
Sources : Zendesk, Freshdesk, Gorgias, Help Scout, Front, Zoho Desk, HubSpot.
Trois pièges méritent d'être connus avant le dernier jour de quelqu'un :
- L'ordre compte dans Help Scout. Pour transmettre les conversations d'un partant à une personne précise, vous exécutez d'abord un Workflow, car « There is no way to do this after the user has been deleted » (Help Scout).
- Les intégrations tombent avec la personne. Zoho Desk indique que les intégrations configurées par un agent désactivé cessent de fonctionner jusqu'à ce qu'un administrateur les réautorise, et Zendesk prévient que les apps configurées avec les identifiants du partant peuvent se casser. Sachez toujours sous quel identifiant tournent vos intégrations, y compris votre IA.
- Les données partent avec eux. Rétrograder un agent Zendesk supprime ses données CSAT et ses macros personnelles, et supprimer un utilisateur Gorgias supprime ses statistiques. Exportez d'abord ce dont vous avez besoin.
L'échec le plus discret, c'est que plus personne ne se souvient de la façon dont les permissions ont été configurées. Un utilisateur de Zendesk a écrit ceci en avril 2026 :
"We had some turnover in IT so no one who set up Zendesk/my account for our team are here still and I can't figure out how to add it as an option for them."
Documentez la configuration des rôles et lisez votre journal d'audit une fois par trimestre. Zendesk conserve son journal indéfiniment dans Enterprise, avec l'auteur, l'adresse IP et le type d'activité de chaque modification (journal d'audit de Zendesk). Mon guide du journal d'audit Zendesk en détaille chaque champ.
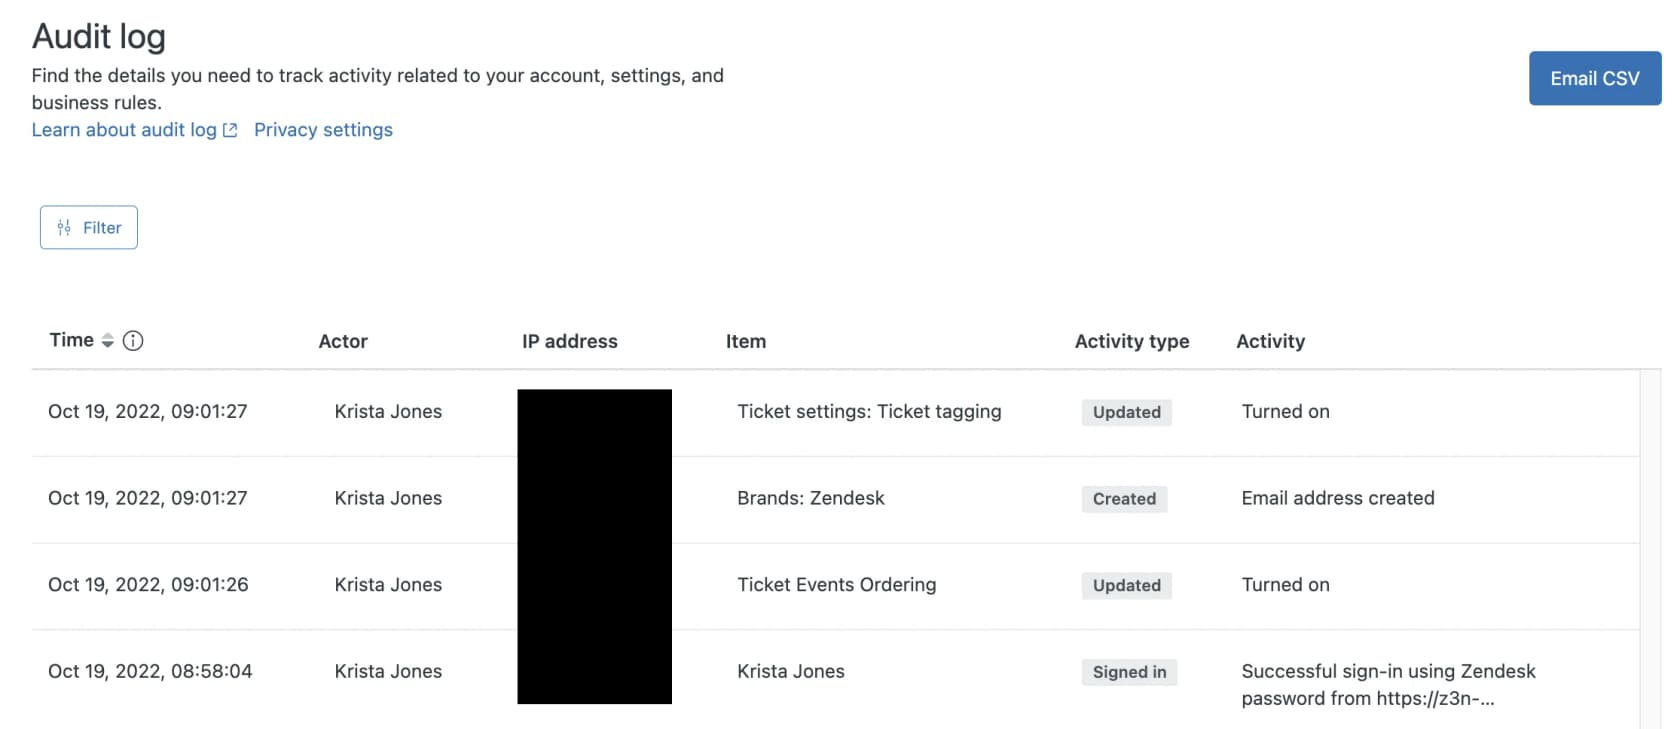
Dans Gorgias, le journal d'audit conserve 12 mois d'événements. Pour les recrutements saisonniers sur des sièges temporaires, mon article sur l'intégration du support saisonnier couvre les règles de chaque helpdesk.
Votre agent IA a aussi besoin d'un rôle
C'est la partie que la plupart des revues d'accès sautent. Un agent de support IA lit les tickets, fouille votre base de connaissances et, dans beaucoup de configurations, répond, étiquette, clôture et rembourse. C'est un membre de l'équipe qui a les mains les plus rapides du bâtiment, et il est souvent configuré par celui qui avait les droits d'administrateur cet après-midi-là.
La documentation des éditeurs montre à quel point la situation est inégale aujourd'hui :
- Zendesk : tout administrateur Support est administrateur client des agents IA par défaut (accès aux agents IA de Zendesk). L'agent IA côté client respecte les segments d'utilisateurs, mais l'auto assist côté agent non, comme vu plus haut.
- Freshdesk : créer des agents IA nécessite un accès administrateur, et l'agent IA n'apprend qu'à partir d'articles visibles par tous les utilisateurs, si bien que le contenu restreint reste entièrement à l'écart (sources de connaissances Freshdesk).
- Gorgias : seuls les Leads et les Admins gèrent l'AI Agent, mais tous les rôles voient ses réponses (permissions Gorgias).
- HubSpot : l'agent client nécessite une permission « Customer agent editor », et une fois créé « it can't be deleted », il peut seulement être mis en pause (agent client HubSpot).
- Front : les paramètres d'IA ne viennent qu'avec le préréglage administrateur de l'espace de travail, pas comme permission distincte (groupes de coéquipiers Front).
Aucun des sept éditeurs que j'ai examinés ne documente si son agent IA respecte le périmètre de tickets d'un agent individuel. L'hypothèse la plus sûre est donc que l'IA voit ce que voit sa connexion, et que vous la contrôlez au niveau de la connexion.
Un bon conseil est venu d'un fil r/AI_Agents sur l'accès des agents aux données clients :
"You should treat an agent like you would any user: limit access via end points and only give them access to the endpoints they absolutely need. So avoid full/broad access as much as possible."
Cela correspond à ce que j'entends des acheteurs. Un responsable CX d'une marque DTC de compléments alimentaires sur Gorgias et Shopify, avec environ 7,000 tickets par mois, l'a dit sans détour lors d'un appel commercial avec eesel :
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
Je pense donc à l'accès d'un agent IA comme à trois curseurs distincts, puis à un niveau de permission pour chaque action.
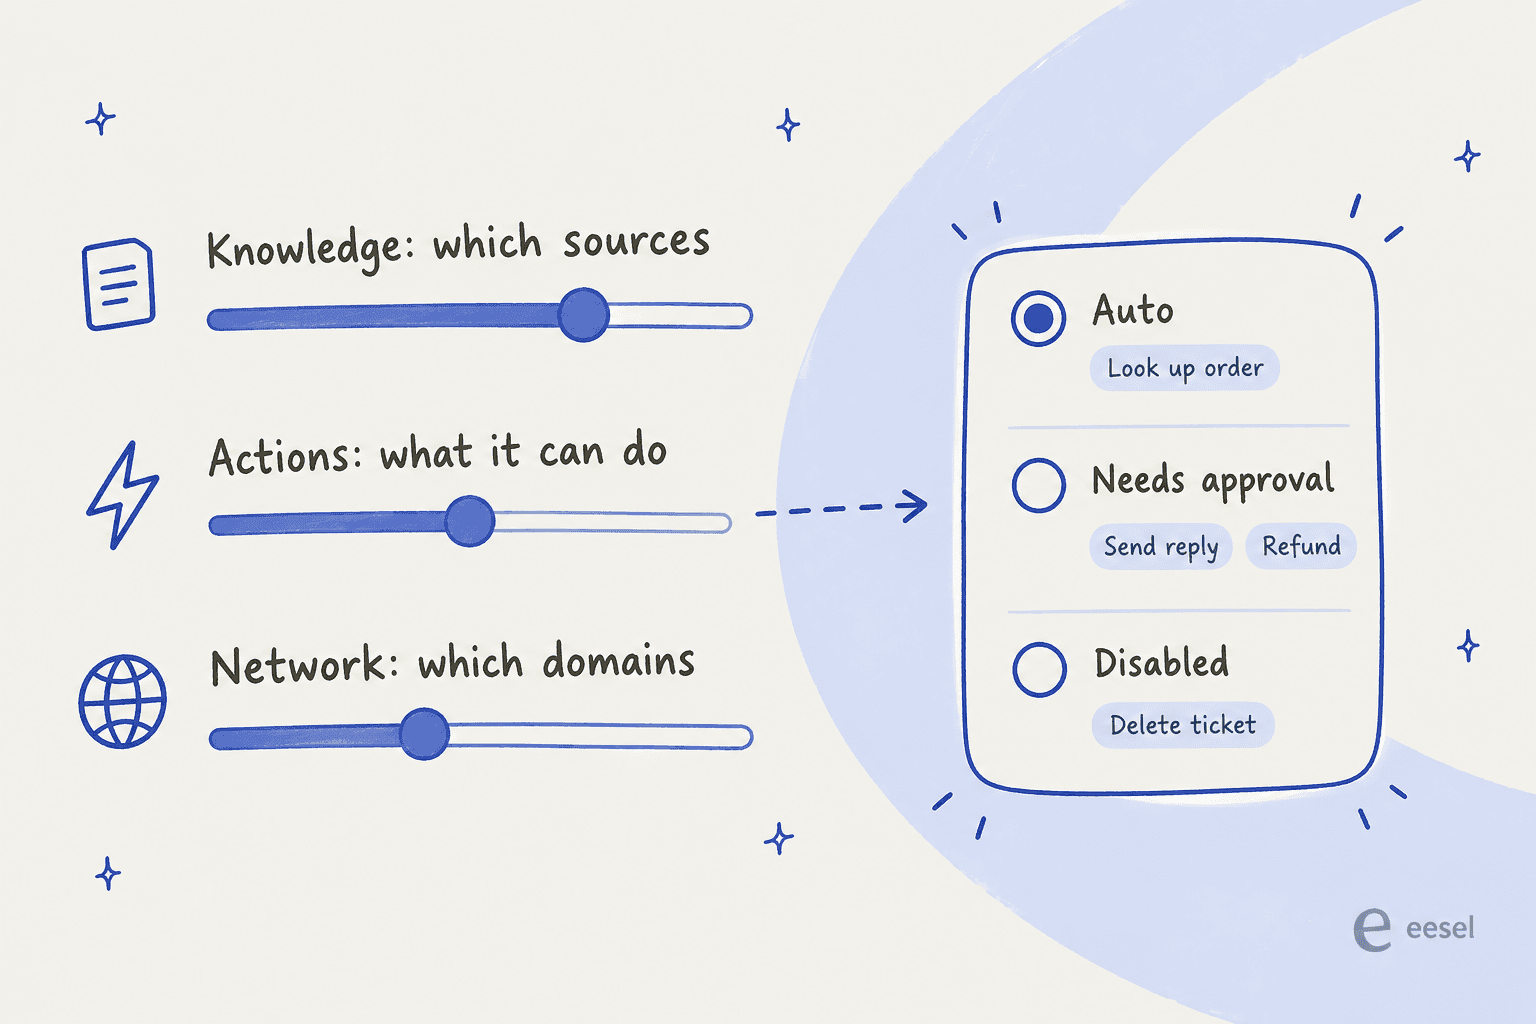
- Connaissances. Connectez uniquement les sources dont il a besoin. Si les agents d'une division ne peuvent pas voir les tickets d'une autre, l'IA qui répond à cette division ne devrait pas non plus apprendre à partir d'eux.
- Actions. Listez chaque action et réglez-la : automatique, approbation requise ou désactivée. Consulter une commande présente peu de risque. Envoyer une réponse ou émettre un remboursement, non, du moins tant que vous n'avez pas vu l'IA bien le faire.
- Réseau. Si l'IA appelle vos propres API, n'autorisez que les domaines dont elle a besoin et gardez les identifiants hors de portée du modèle.
C'est ainsi qu'est construit le coéquipier IA de helpdesk d'eesel. Chaque action est réglée par agent sur Auto, Approbation requise ou Désactivé, et les approbations ne s'exécutent jamais seules après un délai. Seuls les Owners et Editors de l'espace de travail peuvent approuver, et un Viewer peut lire le travail de l'agent, mais l'agent n'effectuera pas d'actions d'écriture en son nom (rôles de compte eesel). Les appels sortants n'atteignent que les domaines que vous ajoutez sous Network Access, et l'agent « only ever sees the name of the header, never its value », de sorte que les clés d'API restent hors du modèle.
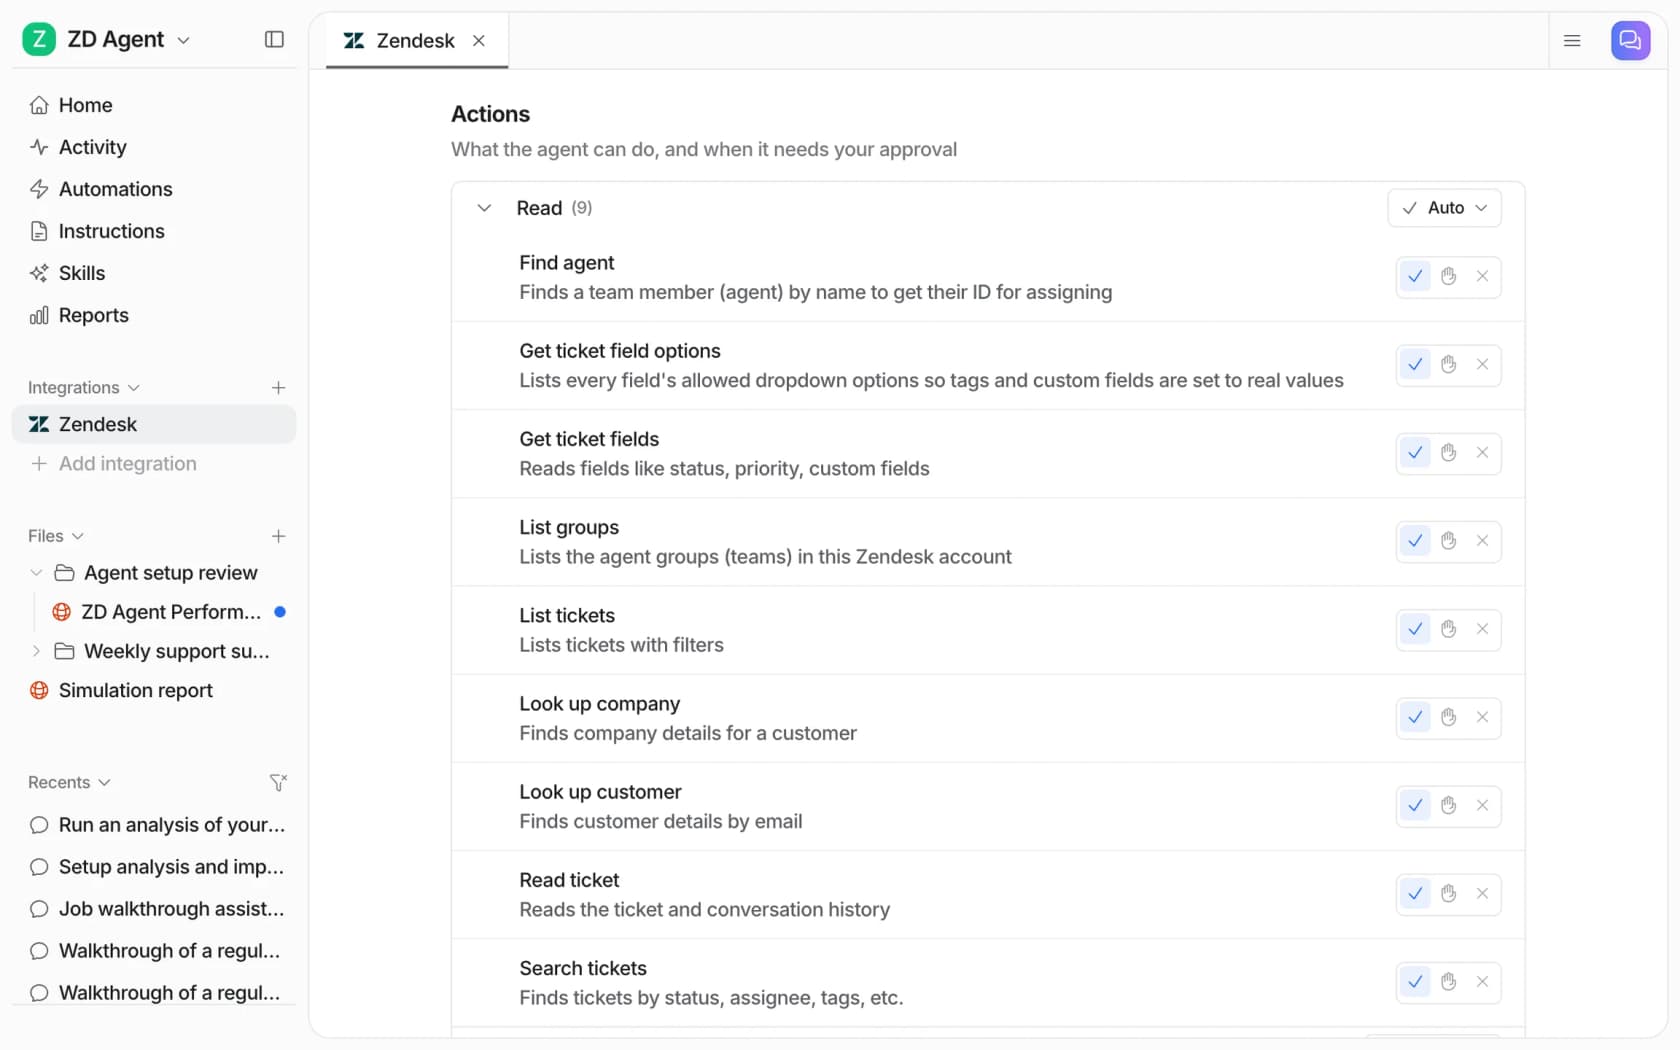
Les mêmes permissions s'appliquent depuis le terminal. La CLI d'eesel pilote le même agent que le tableau de bord, et eesel integrations zendesk actions affiche chaque action Zendesk avec son réglage d'approbation, ce qui vous permet d'auditer les permissions d'un agent en une commande ou de demander à un agent de code comme Claude Code de le faire. Les écritures depuis la CLI suivent les mêmes règles, et celles d'un Viewer sont toujours retenues pour un Editor. --dry-run montre l'appel exact qu'une écriture effectuerait avant que quoi que ce soit ne soit envoyé.
La documentation d'eesel recommande de commencer sous supervision : réponses et tout ce qui est irréversible en Approbation requise, remboursements et annulations derrière approbation de façon permanente. La plupart des équipes commencent par des notes internes, puis confient davantage à mesure que l'agent fait ses preuves, comme pour une nouvelle recrue. Si vous voulez le côté humain de ce parcours, mon guide sur l'intégration d'un agent de support IA le détaille, et l'escalade par l'IA couvre les règles de transfert.
Une réserve honnête côté eesel : le masquage des données personnelles s'applique aux anciens tickets avant leur indexation, mais lorsque l'agent récupère un ticket Zendesk en direct pour rédiger une réponse, le contenu brut du ticket atteint le modèle. Si masquer les numéros de carte à ce stade est une exigence ferme, associez eesel à la rédaction propre de votre helpdesk, comme la rédaction de tickets Zendesk.
Une liste de contrôle trimestrielle de revue des accès
Les accès dérivent. Les gens changent d'équipe, les prestataires partent et quelqu'un obtient les droits d'administrateur « juste pour cet après-midi ». Je ferais ceci chaque trimestre :
- Comptez vos administrateurs. Deux suffisent pour la plupart des équipes. Chaque administrateur supplémentaire voit tous les tickets.
- Comparez les sièges à l'effectif. Quelqu'un qui est parti et occupe encore un siège est à la fois une faille de sécurité et une ligne de coût, surtout dans Zendesk, Front et Zoho Desk où le siège continue d'être facturé.
- Vérifiez le périmètre des sièges de prestataires et d'externalisés. Assignés uniquement ou un groupe, sans export.
- Lisez le journal d'audit pour repérer les changements de rôle, les exports et les connexions depuis de nouvelles adresses IP.
- Passez vos agents IA en revue comme n'importe quel autre siège. Quelles sources, quelles actions en Auto, sous quel identifiant tourne la connexion. Posez les mêmes questions à votre dispositif d'IA pour les demandes d'accès aux systèmes, si vous en avez un.
Si vous renforcez aussi la conformité, ma liste de contrôle sur le SOC 2 et le RGPD pour les chatbots de support et l'aperçu de la sécurité de Zendesk sont de bonnes lectures à suivre.
Essayer eesel comme coéquipier IA encadré
Si votre helpdesk est Zendesk, Freshdesk, Gorgias, Help Scout ou Front et que le siège de l'IA est celui dont vous êtes le moins sûr, le coéquipier IA de helpdesk d'eesel est conçu pour cela. Il rejoint votre file existante via l'intégration Zendesk (ou Freshdesk et Gorgias), ne lit que les sources que vous connectez et n'effectue que les actions que vous activez. Connecter un outil ne change rien en soi : aucune automatisation ne s'active et aucune réponse n'est envoyée tant que vous n'ajoutez pas de déclencheur.

Chaque ticket qu'il touche apparaît dans Activity avec ce qu'il a cherché, ce qu'il a fait, qui l'a approuvé et pourquoi, et avant la mise en production, la compétence de simulation rejoue vos vrais tickets passés pour que vous voyiez ses réponses d'abord. Les tarifs incluent des agents et des sièges illimités dans tous les forfaits, en commençant gratuitement avec 100 crédits puis à partir de $299 par mois pour 500 crédits, si bien qu'ajouter des relecteurs pour surveiller l'IA ne coûte pas une licence chacun. Ce qu'il n'est pas encore : certifié SOC 2 Type II (c'est en cours, selon la page sécurité), et le SSO avec 2FA obligatoire est un module complémentaire à partir de $199 par mois. Si vous voulez une IA qui commence par des notes internes et gagne du terrain, essayez eesel gratuitement.
Comment restreindre les tickets qu'un agent de support peut voir ?