

Évaluer un fournisseur de support IA, c'est une revue SaaS classique plus trois nouvelles questions : où vont vos tickets une fois qu'un modèle les lit, qu'est-ce que l'agent a le droit de faire dans votre helpdesk, et pouvez-vous voir ensuite chaque réponse et chaque action ? Un rapport SOC 2 répond bien à la première couche. Il répond rarement aux trois autres, et c'est là que la plupart des revues cessent de poser des questions.
J'ai vérifié le 20 octobre 2026 les pages de confiance de 7 éditeurs de helpdesk dotés d'une IA intégrée. Les lacunes sont précises : Salesforce désactive le masquage des données pour Agentforce, les centres de données HubSpot en Australie et au Canada envoient le traitement IA aux États-Unis, Gorgias indique que son AI Agent apprend des interactions d'autres marques, et les délais de notification de violation vont de 48h chez Zendesk à « without undue delay » (sans nombre d'heures) chez quatre des sept. La checklist de 25 points ci-dessous est interactive : vous pouvez la cocher avec un fournisseur en visio.
La réponse d'eesel, sans détour : notre audit SOC 2 Type II est en cours (période d'observation du 1er octobre au 31 décembre 2026, rapport en 2027), et chaque action que peut effectuer notre coéquipier IA pour helpdesk est réglée sur Auto, Validation requise ou Désactivée. Un prêteur réglementé, smava, l'utilise sur 27,000 tickets Zendesk par mois avec une règle : « eesel never sends it itself. »
Pourquoi un rapport SOC 2 ne suffit-il pas pour un fournisseur de support IA ?
Je travaille côté agent chez eesel, donc je passe beaucoup de temps sur la partie du produit que les relecteurs sécurité examinent le plus. eesel a aussi perdu des contrats précisément à cause de cette checklist. Une plateforme de santé américaine sur Zendesk a interrompu l'échange en pleine démo parce que nous ne pouvions pas signer de BAA à l'époque. Une grande plateforme de podcasts sur Freshdesk ne pouvait pas avancer sans SOC 2 finalisé. Ces deux appels expliquent en grande partie pourquoi eesel a maintenant un centre de confiance public avec un calendrier d'audit daté, donc je serai honnête sur notre situation au fil du texte.
Voici ce que ces appels m'ont appris. Un rapport SOC 2 vous dit qu'un fournisseur exploite ses systèmes avec soin : chiffrement, revues d'accès, gestion des changements, réponse aux incidents. Les Trust Services Criteria de l'AICPA couvrent la sécurité, la disponibilité, l'intégrité du traitement, la confidentialité et la vie privée. C'est le socle, et il faut l'exiger.
Mais un agent de support IA est un autre type de fournisseur. Il ne se contente pas de stocker vos tickets. Il les lit, les envoie à un grand modèle de langage exploité par une autre entreprise, et dans beaucoup de configurations il peut rembourser une commande ou modifier un compte. Aucune catégorie SOC 2 ne demande « un client peut-il convaincre votre bot de faire un remboursement ? »
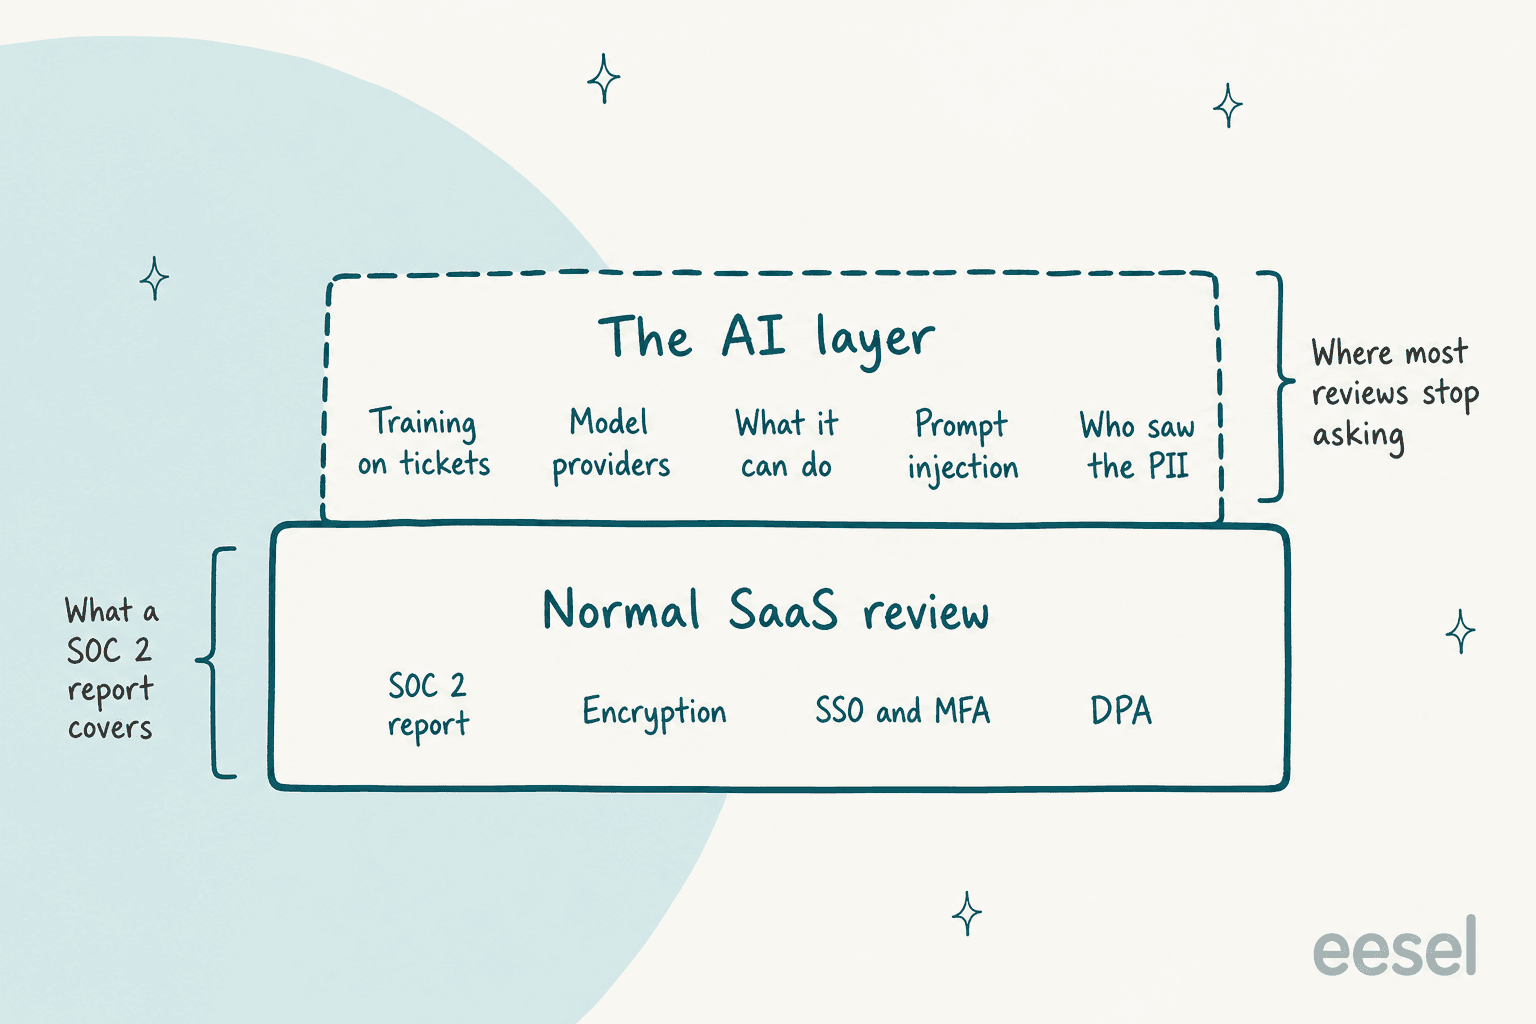
L'AICPA lui-même a commencé à mettre en garde les acheteurs contre la logique de collection de badges. Sa page thématique SOC 2 renvoie vers un article de 2026 intitulé « Promises of 'fast and easy' threaten SOC credibility. » Lisez donc le rapport, vérifiez ses dates, et vérifiez que le produit d'IA est bien dans son périmètre. Puis allez plus loin.
La bonne nouvelle, c'est qu'il n'y a pas à inventer la seconde couche. Les référentiels existent déjà :
| Référentiel | Qui le publie | Ce qu'il apporte à un acheteur de support |
|---|---|---|
| OWASP Top 10 for LLM Applications 2025 | OWASP | La liste des attaques : injection de prompt, divulgation d'informations sensibles, autonomie excessive (excessive agency) et 7 autres |
| NIST AI RMF et son profil IA générative (AI 600-1) | NIST | Quatre fonctions (gouverner, cartographier, mesurer, gérer) pour structurer la revue |
| CSA AI Controls Matrix v1.1 | Cloud Security Alliance | 247 objectifs de contrôle répartis en 18 domaines, plus le questionnaire AI-CAIQ pour évaluer les fournisseurs |
| Questionnaire SIG | Shared Assessments | « Artificial Intelligence (AI) » est désormais l'un de ses 21 domaines de risque |
| ISO/IEC 42001:2023 | ISO | Un système de management de l'IA certifiable, que l'ISO présente comme « the world's first » |
Si votre équipe sécurité utilise déjà SIG ou CAIQ, demandez au fournisseur une copie remplie avant le premier appel. Ça fait gagner une semaine. La checklist ci-dessous est ce que j'ajouterais par-dessus, formulée pour un responsable du support plutôt que pour un auditeur.
La checklist de sécurité pour fournisseurs de support IA
Cochez les points au fur et à mesure que le fournisseur répond. Ceux marqués critiques sont ceux que je traiterais comme bloquants avant qu'un agent IA touche à de vrais tickets clients. Le compteur en haut tient le score.
1. Entraînement et rétention
2. Où vont les données
3. Ce que l'agent peut faire
4. Attaques et données sensibles
5. Visibilité et contrôle
6. Documents contractuels
La suite de l'article parcourt les six groupes, avec ce que 7 éditeurs de helpdesk connus publient réellement pour chacun. J'ai choisi Zendesk, Freshworks, Salesforce, HubSpot, Gorgias, Help Scout et Front parce que leur IA vit dans le helpdesk : leurs pages de confiance sont donc celles que la plupart des équipes support finissent par lire.
Entraînent-ils sur vos tickets ?
C'est la première question que tout le monde pose, et les réponses sont moins uniformes qu'on le croit. Trois questions distinctes se cachent derrière : le fournisseur entraîne-t-il ses propres modèles sur vos données, le fournisseur de modèle derrière le fait-il, et vos données aident-elles les agents d'autres clients.
La plupart des éditeurs sont clairs sur le fournisseur de modèle. Zendesk indique que ses sous-traitants LLM « cannot use your Service Data to train their models », et Front interdit à ses sous-traitants d'utiliser les données clients « to train foundation models ». C'est avec les modèles propres des éditeurs que ça devient intéressant :
- Zendesk entraîne des « generic, cross-account machine learning models » pour la classification sur les données de service, après une passe d'assainissement qui supprime les identifiants, selon son Trust Center. Ses fonctions génératives sont un cas à part.
- Gorgias est inhabituellement direct : « Our AI Agent does learn from interactions from other brands, » avec des garde-fous pour limiter les fuites, dit sa FAQ de sécurité de l'AI Agent. Cette franchise est utile. Cela signifie aussi que l'agent d'un concurrent peut profiter de votre historique de tickets, ce que certaines marques accepteront et d'autres non.
- Freshworks propose un retrait de l'entraînement, mais il se fait en écrivant à support@freshworks.com, selon son cadre de traitement des données Freddy AI. Obtenez la confirmation par écrit.
Vient ensuite la rétention chez le fournisseur de modèle. « Zéro rétention de données » signifie que le fournisseur ne garde rien une fois la réponse renvoyée. Zendesk, Salesforce et Front le revendiquent tous pour leurs fonctions génératives. La documentation AI Assist de Help Scout indique qu'OpenAI conserve les données « for up to 30 days. » Trente jours ne sont pas rédhibitoires pour la plupart des équipes, mais c'est un chiffre que votre DPA devrait reprendre.
Côté eesel : nous n'entraînons ni n'affinons de modèles sur vos données, et les quatre hébergeurs de modèles ouverts de notre liste de sous-traitants fonctionnent avec zéro rétention de données. Pour Anthropic, OpenAI et Google, nous nous appuyons sur leurs conditions commerciales d'API, qui n'autorisent pas l'entraînement sur les données d'API. Si vous avez besoin d'un chiffre de rétention écrit pour ces trois-là, demandez-le-nous dans le cadre du dossier de sécurité plutôt que de croire la parole d'un article de blog.
Où va réellement un ticket ?
Imaginez un e-mail client. Il arrive dans votre helpdesk, est synchronisé vers le fournisseur d'IA, envoyé à un fournisseur de modèle, puis stocké dans un index de recherche (souvent une base de données vectorielle) et dans quelques journaux. Chaque étape est un endroit où il peut être conservé, copié ou déplacé au-delà d'une frontière.
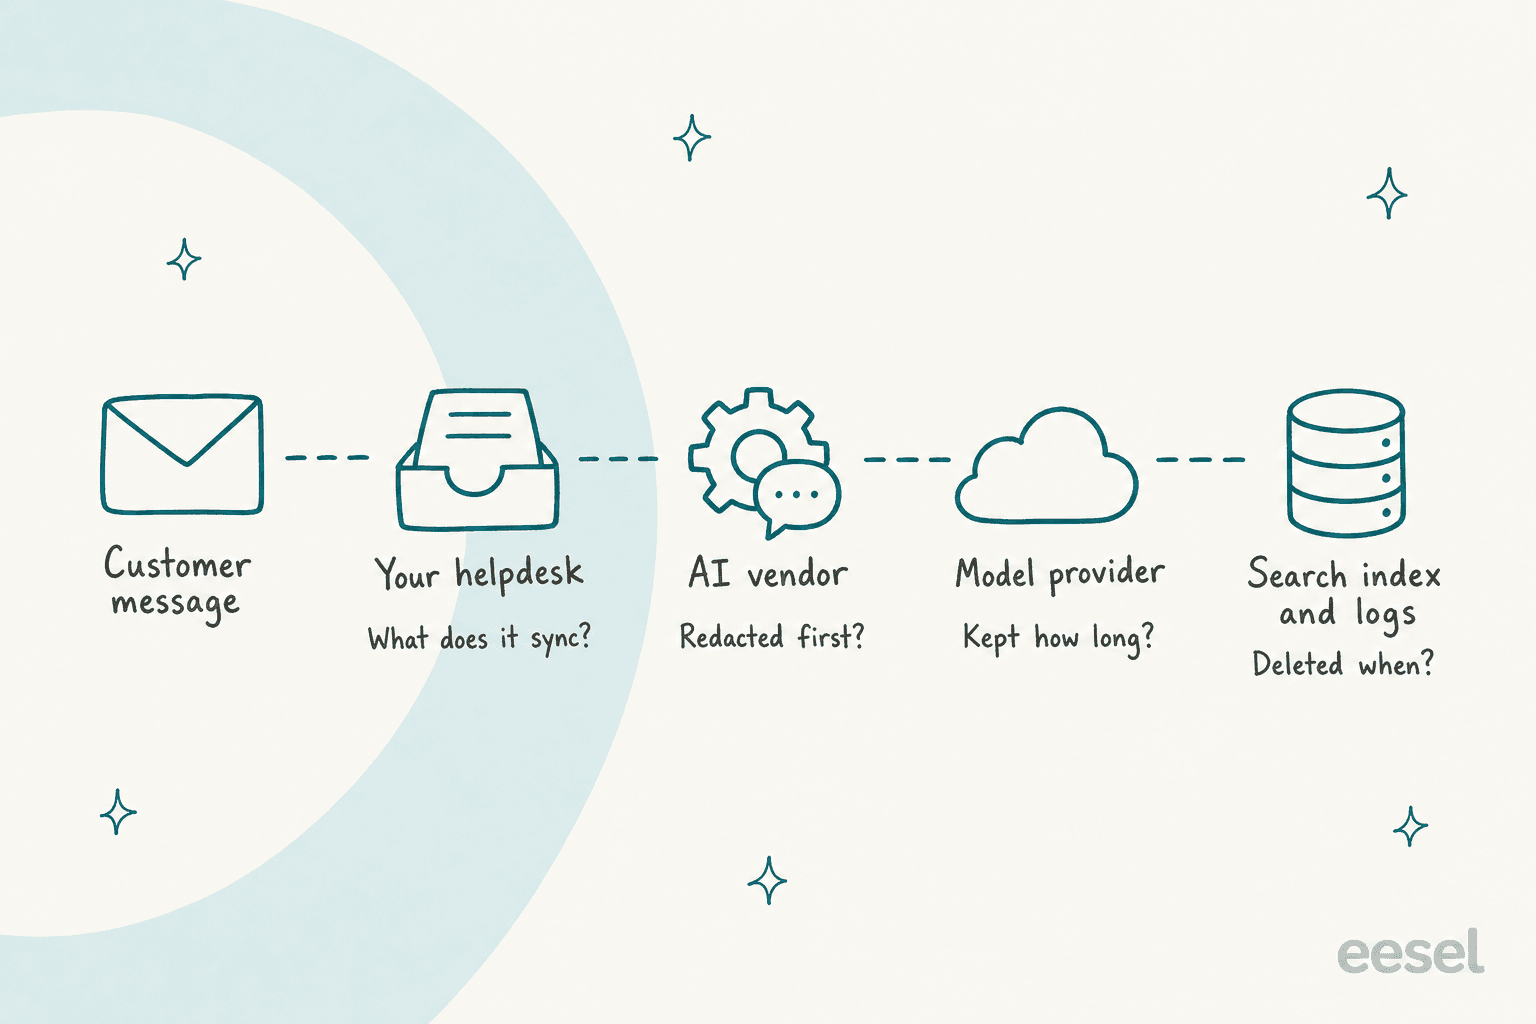
Selon l'article 28 du RGPD, le fournisseur de modèle est un sous-traitant ultérieur, et le fournisseur ne peut pas en ajouter sans vous prévenir et vous laisser la possibilité de vous y opposer. La liste des sous-traitants est donc un document juridique, pas une formalité. C'est aussi là que l'écart apparaît. La FAQ de Gorgias dit que l'AI Agent utilise « OpenAI, Anthropic, and internally fine-tuned LLMs, » alors que sa liste de sous-traitants, révisée pour la dernière fois le 30 mars 2026, ne cite qu'OpenAI comme fournisseur d'IA. La liste de Help Scout date de janvier 2025. Aucune n'est forcément fausse (un modèle hébergé chez un fournisseur cloud peut légalement figurer sous la ligne de ce fournisseur cloud, c'est exactement ce que Salesforce explique pour son usage d'Anthropic), mais c'est une question à poser.
La résidence des données est l'autre moitié, et c'est là que se trouvent les petits caractères. Chacun de ces points est documenté par l'éditeur lui-même :
- HubSpot : pour les centres de données d'Australie et du Canada, chaque ligne de fournisseur d'IA sur sa page des sous-traitants indique « United States. » Le centre de données de l'UE garde le traitement IA dans l'Espace économique européen.
- Salesforce : si les points d'accès de la région ne répondent pas, « the request falls back to Azure OpenAI in the United States. » Le désactiver exige d'abord Data 360, selon sa documentation sur le routage géographique.
- Freshworks : pour les comptes Inde, Australie et Moyen-Orient/Afrique, certaines fonctions sont traitées aux États-Unis, mais « AI features that require data processing outside your primary hosting region are disabled » par défaut. Ce réglage par défaut est bon. Plus sur Freddy dans le guide de la résidence des données Freshdesk.
- Zendesk : l'usage de l'IA « does not impact any Customer data locality commitments, » sauf que des produits acquis comme AI Agents - Advanced « may remain on » Google Cloud aux États-Unis ou en Europe « for a period of time, » selon le Trust Center.
- Front : vous choisissez un hébergement États-Unis ou EEE, mais les données « may be otherwise processed » en dehors « as reasonably necessary, » selon sa politique d'hébergement.
Rien de cela n'est caché. Tout figure sur les pages des éditeurs eux-mêmes, ce qui est à leur crédit. Simplement, ce n'est pas sur la page que votre commercial vous envoie. Chez eesel, la production tourne par défaut sur AWS aux États-Unis (N. Virginia), et notre centre de confiance lie la résidence complète dans l'UE, y compris le traitement IA, à l'offre Enterprise. Confirmez l'offre avant de faire des suppositions.
Que peut faire l'agent dans votre helpdesk ?
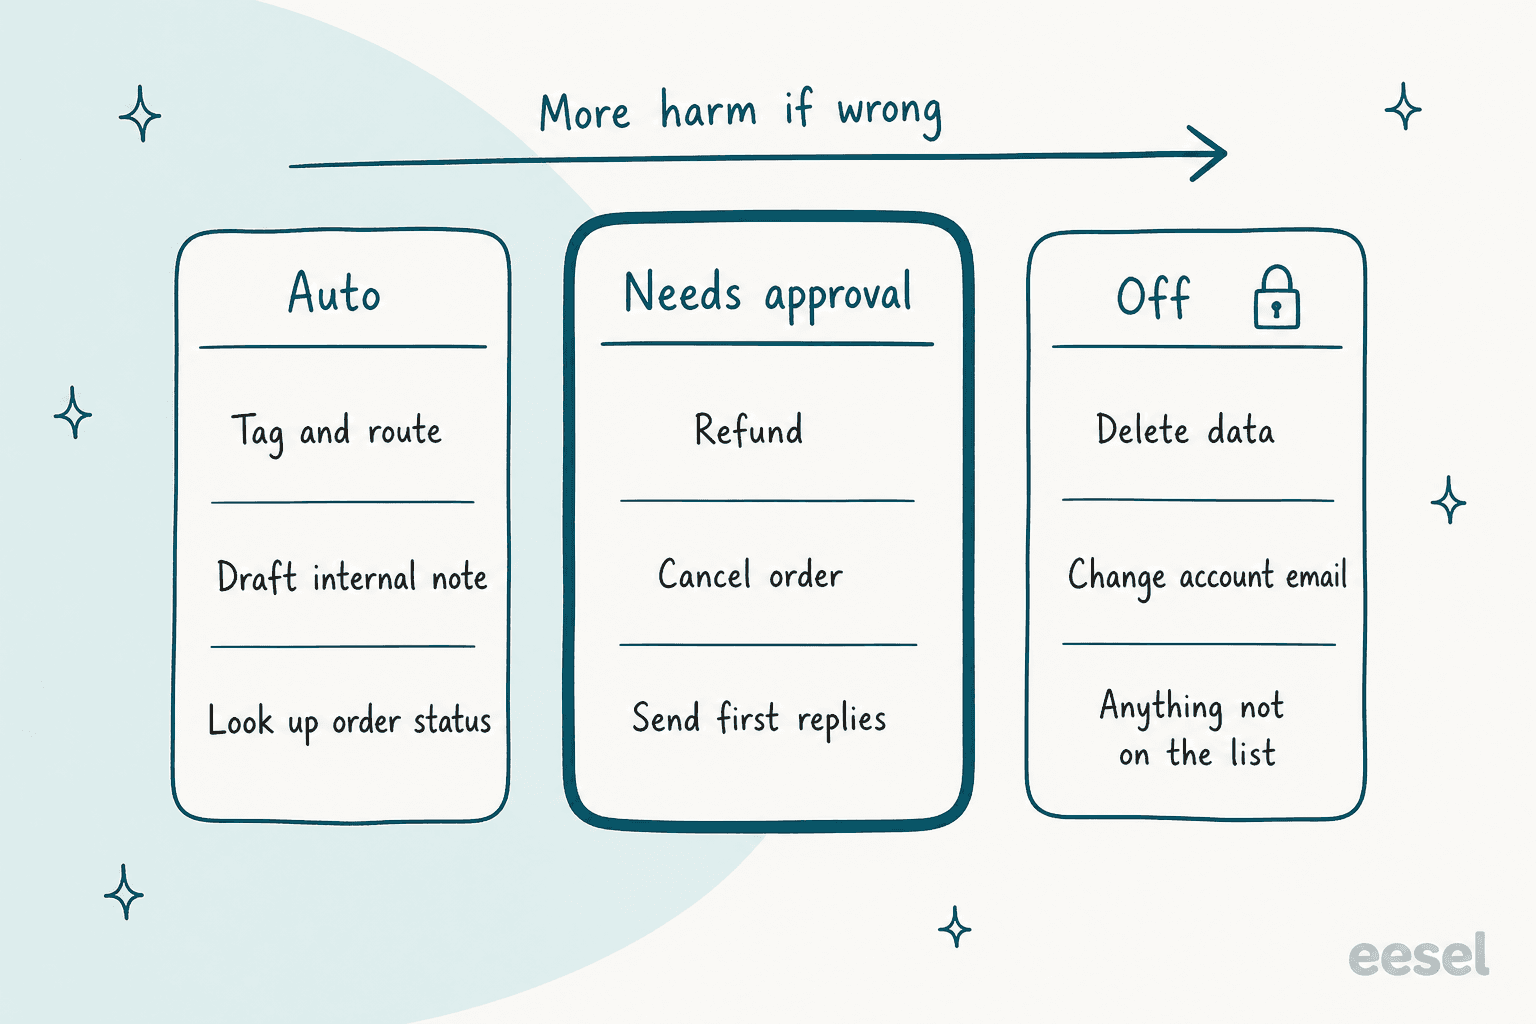
C'est la section où je passerais le plus de temps, parce que c'est là que les vrais dégâts se produisent. L'OWASP appelle cela Excessive Agency : des actions dommageables en réponse à des « unexpected, ambiguous or manipulated outputs. » Ses trois causes racines sont trop de fonctionnalités, trop de permissions et trop d'autonomie. Appliqué au support, c'est un agent qui peut émettre des remboursements alors qu'il avait seulement besoin de consulter des commandes.
Le droit a rattrapé le sujet lui aussi. Dans Moffatt v. Air Canada, un tribunal de Colombie-Britannique a rejeté l'argument de la compagnie selon lequel son chatbot était responsable de ses propres paroles : « It makes no difference whether the information comes from a static page or a chatbot. » Les dommages-intérêts étaient modestes ($812.02 CAD au total) et il s'agit d'une décision de tribunal, pas d'une jurisprudence contraignante. Mais le principe se transpose : ce que dit et fait votre agent engage votre responsabilité.
La question au fournisseur est donc concrète : montrez-moi la liste des permissions, et montrez-moi ce qui se passe avant l'exécution de tout ce qui est irréversible.
Voici ce que documentent les éditeurs :
- Gorgias a un bon réglage par défaut. Pour les actions irréversibles « like canceling an order or skipping a subscription, Customer confirmation is turned on automatically, » et le désactiver implique de confirmer qu'on a compris, selon sa documentation des actions. Plus dans notre analyse des actions du Gorgias AI Agent.
- HubSpot donne à chaque action de l'agent client un niveau de protection None, Match email ou Verify email, et conseille que les changements d'accès au compte envoient des liens sécurisés plutôt que d'agir directement, selon son guide de configuration. Notre guide des garde-fous de Breeze couvre le volet escalade.
- Salesforce fait que les agents « respect standard Salesforce access controls, » et les actions personnalisées héritent des permissions du flow ou de la classe Apex derrière elles, selon Trust and Agentforce. Puissant, mais cela veut dire que votre hygiène de permissions Salesforce devient votre hygiène de permissions IA.
- Freshworks dit que son agent « stays within predefined flows, » selon le cadre de confiance Freddy AI. Demandez à quoi cela ressemble dans l'écran d'administration.
Remarquez les deux formes différentes : Gorgias et HubSpot demandent au client de confirmer, alors qu'une file de validation humaine le demande à votre équipe. La confirmation du client arrête un attaquant qui n'est pas le titulaire du compte. Elle n'empêche pas l'agent de prendre une mauvaise décision que le vrai client accepte volontiers, comme un remboursement hors politique. Pour les actions qui déplacent de l'argent, je voudrais une personne de votre équipe dans la boucle, au moins les premiers mois. Notre guide des workflows de validation du support détaille où placer la limite.
C'est la partie d'eesel sur laquelle j'ai le plus d'opinions. Chaque action est une permission, réglée par agent sur Auto, Validation requise ou Désactivée, et la documentation sur les actions et validations recommande de garder « refunds, cancellations and anything that costs money behind an approval. » Les validations ne s'exécutent jamais toutes seules après un délai d'expiration, les Viewers ne peuvent pas valider, et chaque validation enregistre qui a décidé et quand.
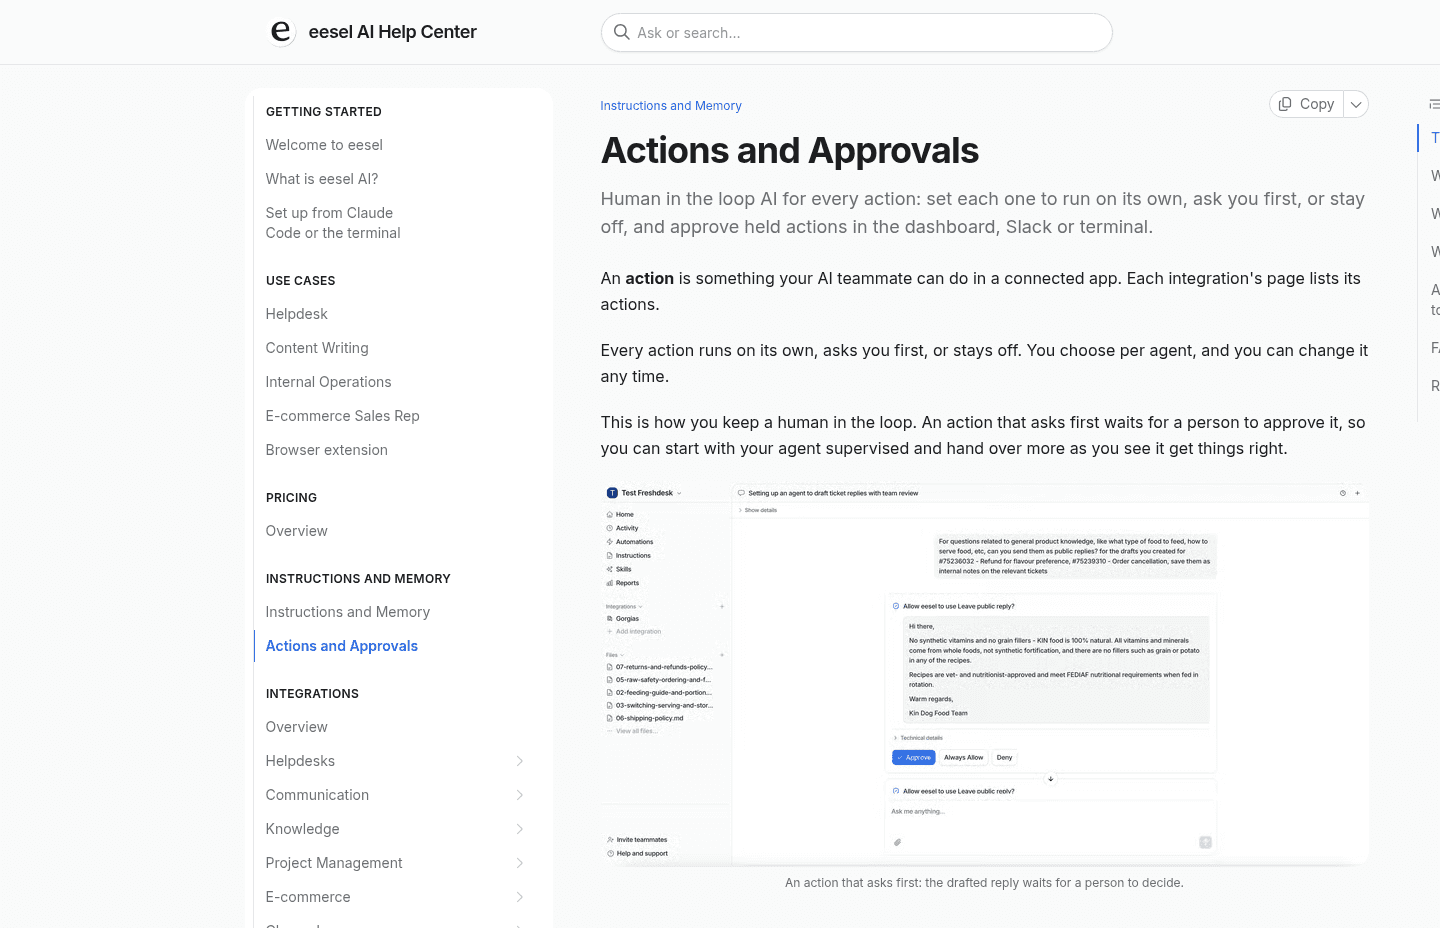
Deux autres points qu'un relecteur doit vérifier ici. D'abord les identifiants : chez eesel, les requêtes sortantes ne vont qu'aux domaines que vous avez autorisés dans Network Access, et l'en-tête d'authentification est ajouté côté serveur, de sorte qu'« a manipulated agent can't read out a key or token because it never had one. » Ensuite, toutes les autres portes d'entrée. eesel a une CLI (npx @eesel/cli) qui permet à une personne, un script ou un agent de code comme Claude Code ou Cursor de discuter avec le coéquipier, d'importer des connaissances, de brancher des automatisations et de vider la file de validations avec eesel approvals. Chaque espace de travail est aussi un serveur Model Context Protocol. Le point de sécurité est que les écritures via CLI et MCP « follow the same action permissions as everything else, » donc une action retenue reste retenue quelle que soit la porte par laquelle elle est arrivée. Posez la même question à chaque fournisseur sur son API.
Le périmètre compte autant que les permissions. Adverscale, qui aide des personnes avec leurs demandes de passeport américain, ne lance son agent Zendesk que lorsqu'une personne écrit @eesel dans une note interne, et « She never decides a refund. » XAP, une entreprise de logiciels éducatifs qui travaille avec des États et des universités américains, place un filtre devant son agent Freshdesk pour que seuls les cas d'orientation et les réinitialisations de mot de passe du portail passent.
Un e-mail client peut-il convaincre le bot de faire quelque chose ?
Potentiellement oui, et les bons fournisseurs le disent au lieu de prétendre à l'immunité. L'OWASP classe l'injection de prompt comme le risque numéro un et note que les instructions injectées « do not need to be human-visible/readable, as long as the content is parsed by the model. » Pour un agent de support, cela veut dire du texte blanc dans un e-mail, une ligne dans un PDF joint ou un article d'aide empoisonné. L'OWASP note aussi que la génération augmentée par récupération et le fine-tuning « do not fully mitigate » le problème. Notre entrée de glossaire sur l'injection de prompt en donne la version en langage clair.
Ce que documentent les éditeurs :
- Freshworks analyse les entrées avec « Azure AI Content Safety and Prompt Shields » (cadre de confiance Freddy AI).
- Salesforce a « Prompt Defense, » décrit comme des politiques système plus de la détection d'injection de prompt (Trust and Agentforce).
- Front liste un rapport « Front AI Pentest 2026 » sur son centre de confiance, exactement le genre de document que je demanderais à chaque fournisseur.
- Zendesk, HubSpot, Gorgias et Help Scout ne décrivent pas de défense contre l'injection de prompt sur les pages que j'ai vérifiées. Cela ne veut pas dire qu'il n'y en a pas. Cela veut dire qu'il faut poser la question.
La réponse honnête, c'est que les filtres réduisent le risque et que les permissions plafonnent les dégâts. La FAQ sécurité d'eesel le dit bien : « the protection isn't that the model can't act. It's that what it can act on is bounded, and you set the bounds. » Une action que vous n'avez pas activée n'est pas du tout disponible pour le modèle, quoi que lui dise un e-mail. Si vous voulez tester cela vous-même avant de signer, notre guide des tests adverses propose des prompts de test à essayer.
Les données sensibles sont le risque jumeau. La Sensitive Information Disclosure de l'OWASP couvre les données personnelles, les détails financiers, les dossiers de santé et les identifiants. Le piège que je vois le plus souvent est de supposer que le masquage de données personnelles d'un fournisseur couvre l'agent IA. Salesforce est étonnamment transparent ici : le masquage par motifs et par champs « is disabled for agents, » et sa FAQ sur la vie privée explique que c'est « to improve performance and accuracy of agents » (Data Masking Limitations in Agentforce). La rédaction automatique et le masquage de Zendesk se trouvent dans son module ADPP pour les offres Enterprise.
Je tiens eesel au même standard. Notre masquage des données personnelles couvre 15 catégories (cartes, numéros de sécurité sociale, coordonnées bancaires, clés d'API, noms, adresses et plus) sur les anciens tickets avant qu'ils ne soient stockés ou indexés, et il échoue de façon fermée : les tickets qu'il ne peut pas masquer sont ignorés, pas indexés bruts. Mais il est activable par intégration, désactivé par défaut sur les espaces de travail récents, et ne s'applique pas aux conversations en direct. Quand l'agent récupère un ticket en direct pour rédiger une réponse, le ticket brut atteint le modèle. Si cela compte pour vous, cela relève de la discussion sur le DPA. Notre guide sur le masquage des données personnelles dans les transcriptions de support couvre les autres options.
Pouvez-vous voir chaque réponse et action ensuite ?
Un journal d'audit transforme « nous pensons que l'agent s'est bien comporté » en « voici ce qu'il a fait sur le ticket 4,812 et pourquoi. » C'est aussi l'élément le plus souvent absent pour l'IA en particulier. Le journal d'audit d'administration général est courant. Un journal de ce que l'IA a fait ne l'est pas :
- Le journal d'audit de Front est sur toutes les offres, mais ses sources listées sont Admin Copilot, API, Applications, SCIM et Teammates. Autopilot n'en fait pas partie.
- L'historique d'activité de HubSpot « only records HubSpot-user based actions. »
- Le journal d'audit de Zendesk est réservé aux offres Enterprise et supérieures. Pour les Custom Agents, Zendesk dit qu'il montre « how an agent arrived at its responses or decisions. »
- Salesforce journalise prompts, réponses et signaux de confiance dans Data 360, avec une piste d'audit sur Enterprise et au-dessus avec un module Einstein. Le plus complet des sept sur le papier.
- Gorgias vous permet de « view every single answer AI Agent sends, including the knowledge sources it pulls from, » selon sa FAQ.
Dans eesel, Activity liste chaque exécution sur tous les canaux : ce qui l'a déclenchée, quelles connaissances elle a lues, quelles actions elle a effectuées, et son raisonnement. Vous pouvez filtrer par approuvées, rejetées et en attente.

La visibilité avant le lancement compte autant qu'après. La revue la plus sûre que j'aie vue se termine avec l'agent exécuté sur vos propres tickets résolus, sans rien envoyer, de sorte que votre équipe sécurité et vos responsables du support jugent de vraies réponses plutôt qu'un script de démo. Le rapport de simulation d'eesel le fait sur 20 tickets récemment résolus, et nos guides sur le test d'un agent IA avant le lancement et la conduite d'un pilote de support IA détaillent le reste. C'est aussi la meilleure défense contre les hallucinations de l'IA : l'agent de XAP « never invents a URL, a fee, a date or a policy, » et laisse un espace réservé pour l'équipe quand il ne peut pas étayer un détail.
Comment les 7 éditeurs de helpdesk se comparent-ils sur le papier ?
Voici le volet documentaire en un tableau, tiré du centre de confiance, du DPA et de la documentation d'aide de chaque éditeur, vérifié le 20 octobre 2026. « Not stated » signifie que je ne l'ai pas trouvé sur les pages publiques, pas qu'il n'existe pas.
| Éditeur | SOC 2 Type II | ISO 42001 (IA) | HIPAA pour l'IA | Exception de résidence IA | Contrôle des actions IA | Journal spécifique IA | Délai de notification de violation |
|---|---|---|---|---|---|---|---|
| Zendesk | Oui | Oui | IA éligible sous BAA, nécessite le module Advanced Compliance | AI Agents - Advanced sur Google Cloud US/UE pour l'instant | Copilot nécessite une relecture humaine, interrupteur d'arrêt admin | Les Custom Agents montrent le raisonnement | 48h |
| Freshworks | Oui | Non listé | Le périmètre du BAA ne mentionne pas Freddy | Certaines fonctions aux États-Unis pour l'Inde, l'Australie, MEA, désactivées par défaut | « Predefined flows » | Not stated | Without undue delay |
| Salesforce | Oui | Oui | Listé comme attestation | Repli aux États-Unis activé par défaut, le désactiver nécessite Data 360 | Hérite des permissions de l'utilisateur et du flow | Prompts et réponses dans Data 360 | Without undue delay |
| HubSpot | Oui | Non listé | Enterprise Sensitive Data, périmètre Breeze non précisé | IA Australie et Canada traitée aux États-Unis | None, match email ou verify email | Utilisateurs humains uniquement | 72h |
| Gorgias | Oui | Non listé | Rapport sur demande, offre non précisée | La ligne OpenAI ne liste que les États-Unis | Confirmation du client, activée pour les actions irréversibles | Chaque réponse avec ses sources | 72h |
| Help Scout | Oui (Security et Availability) | Not stated | Offre Pro plus un AI Healthcare Addendum séparé | Hébergement États-Unis uniquement | Not stated | Not stated | Without undue delay |
| Front | Oui | Non listé | Not stated | Peut traiter hors de la région choisie | Permissions granulaires pour les agents externes | Autopilot n'est pas une source listée | Without undue delay |
| eesel | Audit en cours, rapport en 2027 | Non listé | BAA en Enterprise | Par défaut États-Unis, résidence UE complète en Enterprise | Auto, validation requise ou désactivée par action | Chaque exécution avec son raisonnement | 48h |
Deux lignes de ce tableau méritent un second regard. D'abord, les délais de violation. L'article 33 du RGPD vous donne, à vous responsable de traitement, 72 heures pour notifier l'autorité, mais ne demande au sous-traitant que de vous prévenir « without undue delay. » Si le contrat de votre fournisseur dit la même chose, votre horloge de 72 heures peut démarrer avant même que vous le sachiez. Demandez un nombre d'heures.
Ensuite, HIPAA. L'exigence de Help Scout d'un AI Feature Healthcare Addendum séparé est en fait un bon modèle, car elle force la question que beaucoup d'acheteurs du secteur santé oublient : le BAA couvre-t-il l'IA, ou seulement la boîte de réception ? Notre guide de l'IA conforme HIPAA et l'article sur le service client IA pour la santé vont plus loin. Si vous êtes précisément sur l'un de ces helpdesks, nous avons aussi détaillé la sécurité et la conformité de Zendesk, SOC 2 de Freshdesk et SOC 2 de Gorgias.
Une loi de plus à garder sur la liste. L'article 50 de l'AI Act européen exige que les systèmes d'IA qui parlent à des personnes leur disent qu'elles parlent à une IA, sauf si c'est évident, et cette obligation s'applique depuis le 2 août 2026. Si vous servez des clients de l'UE, vérifiez que le fournisseur vous laisse configurer cette mention.
Comment mener la revue sans enliser le projet ?
Les revues de sécurité des outils d'IA meurent en général dans une file d'attente, pas sur un « non ». Voici l'ordre dans lequel je les mènerais, ce qui tient d'ordinaire en deux semaines :
- Demandez le dossier dès le premier jour. Rapport SOC 2 ou calendrier d'audit, DPA, liste des sous-traitants, et un CSA AI-CAIQ ou SIG Lite rempli. Un fournisseur qui met une semaine à les envoyer vous dit quelque chose.
- Passez en revue les 10 points critiques ci-dessus lors d'un appel. Entraînement, apprentissage inter-clients, rétention, fournisseurs de modèles, permissions par action, validations pour les mouvements d'argent, injection de prompt, journal des actions, périmètre SOC 2. Obtenez les réponses par écrit ensuite.
- Cartographiez le chemin des données pour votre région. Dessinez les cinq étapes du schéma ci-dessus avec les vraies réponses du fournisseur. Les exceptions de résidence apparaissent ici.
- Démarrez l'agent en mode brouillon. Notes internes uniquement, rien n'est envoyé aux clients. Timengo, un éditeur danois d'e-mail sécurisé dont les clients comprennent des municipalités et des écoles, exécute eesel ainsi sur Freshdesk : « The engineer sends; eesel does not. »
- Étendez les permissions une action à la fois. Surveillez le journal, puis passez l'étiquetage en automatique, ensuite les premières réponses, et gardez les remboursements sous validation le plus longtemps.
Si vous hésitez encore à acheter, construire ou acheter une IA de support couvre la voie interne, et comment changer de fournisseur de support IA aide si vous en remplacez un qui a échoué à une revue. Notre grille d'évaluation du pilote de support IA transforme l'étape 4 en chiffres de réussite ou d'échec.
Essayez eesel avec votre checklist de sécurité en main
Si votre équipe s'apprête à mener cette revue sur un agent IA pour Zendesk ou Freshdesk, menez-la aussi sur eesel. eesel est un coéquipier IA pour helpdesk qui rejoint votre file existante sur Zendesk, Freshdesk et d'autres helpdesks, avec chaque action sur une liste de permissions que vous contrôlez et chaque exécution journalisée avec son raisonnement. smava, un comparateur de finance grand public, exécute des agents eesel cloisonnés pour deux marques sur un même Zendesk, où « Each agent has one job and a list of things it must never do. »
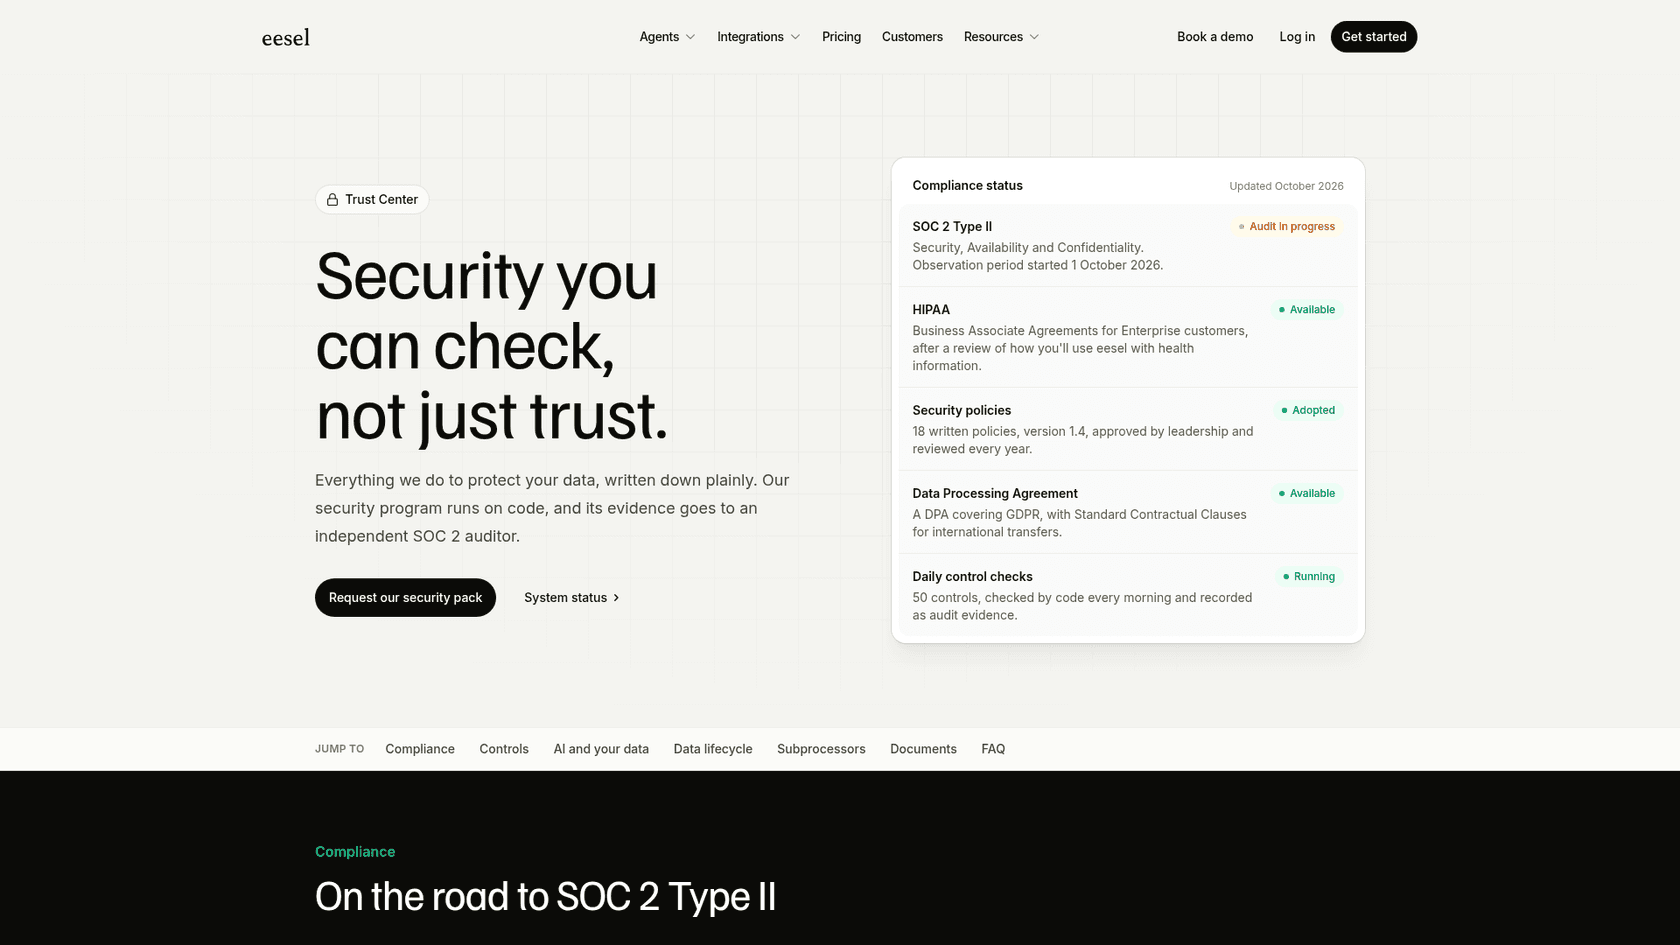
Le centre de confiance indique notre statut actuel, et le dossier de sécurité (politiques, DPA, réponses CAIQ ou SIG Lite) est disponible sur demande sous NDA, généralement sous un jour ouvré. Vous pouvez aussi démarrer gratuitement avec 100 crédits sur la page des tarifs et lancer une simulation sur vos propres anciens tickets avant que quiconque ne signe quoi que ce soit. Essayer eesel.
Comment empêcher un agent de support IA de rembourser tout seul ?