

L'IA pour le support en secteurs réglementés fonctionne quand vous triez les tickets selon ce que la réponse exige, et non selon le canal. Les questions de procédure (relevés, connexions, quel formulaire envoyer), l'IA peut y répondre à partir de contenus d'aide approuvés. Les questions propres à un compte reçoivent un brouillon de l'IA qu'une personne vérifie et envoie. Les litiges, réclamations, questions cliniques et décisions de crédit vont directement à une personne, et le seul travail de l'IA y est de les reconnaître vite.
Le piège que la plupart des équipes ratent : le BAA d'un helpdesk ne couvre pas automatiquement son IA. Zendesk nomme ses fonctions d'IA comme couvertes, Salesforce limite les données de patients à une liste nommée de services d'IA, et Freshworks limite son BAA à des produits nommés sur Enterprise sans mentionner Freddy AI. Vérifiez la fonction d'IA par son nom, pas le helpdesk.
La preuve que cela passe une revue de conformité est déjà en production. smava, une plateforme allemande de comparaison de prêts, fait tourner eesel sur environ 27 000 tickets Zendesk par mois : eesel trie chaque ticket et rédige à partir de macros approuvées, et une personne se charge de l'envoi. Si vous travaillez dans la santé, la finance ou l'assurance, eesel démarre en mode brouillon sur votre helpdesk et signe un BAA sur Enterprise.
Peut-on utiliser l'IA dans le support d'un secteur réglementé ?
Oui. La question que la conformité pose en réalité est plus étroite : quels tickets, à quelle étape, avec quelles données, et qui valide avant qu'un client lise la réponse.
Je construis les agents IA d'eesel et j'ai déjà été plus d'une fois de l'autre côté de cette conversation. En mars 2026, une équipe de support santé américaine sur Zendesk a arrêté une démo d'eesel avec une seule question : eesel signerait-il un Business Associate Agreement ? Ce n'était pas une inquiétude vague. C'était un arrêt net, et elle avait raison de le traiter ainsi. Une équipe de financement médical avec laquelle j'ai parlé le même mois avait besoin d'autre chose : la garantie que l'IA ne répondrait seule qu'aux tickets qu'elle sait vraiment traiter. Deux acheteurs réglementés, deux blocages différents, et aucun n'était « l'IA est trop risquée ».
C'est le schéma. Les équipes de conformité bloquent rarement l'IA en bloc. Elles bloquent des formulations générées que personne n'a approuvées, des données envoyées à un fournisseur sans contrat, et des réponses qui ressemblent à une décision sur une personne. Concevez autour de ces trois points et l'essentiel de la résistance disparaît.
Le reste de ce guide est la version que je remettrais à un responsable du support qui entre dans cette réunion. Si vous voulez des guides par secteur, j'ai aussi écrit sur l'IA pour le support en santé. Les équipes fintech peuvent commencer par le support fintech, et les assureurs par le guide du support en assurance.
Quels tickets l'IA peut-elle traiter dans un support réglementé ?
Commencez par trier votre file selon ce qu'exige une réponse correcte, car cela détermine le risque bien plus que le canal.
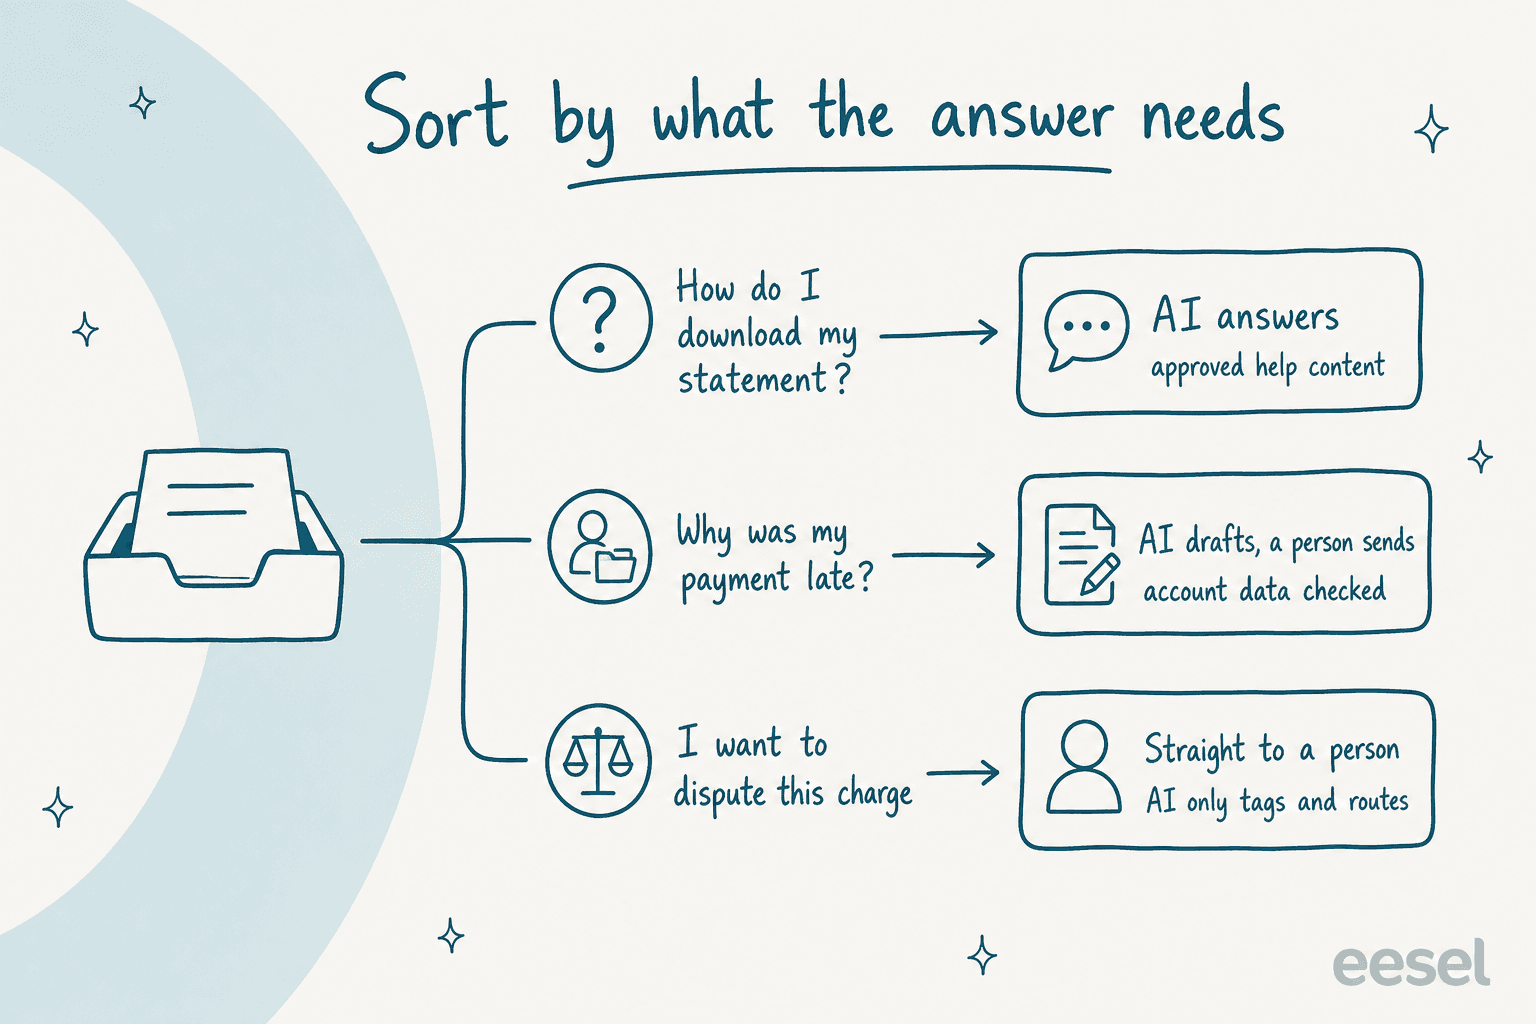
Dans toutes les files réglementées que j'ai vues, il y a trois types de tickets :
- De procédure. La réponse est la même pour tous les clients et se trouve dans votre centre d'aide. « Comment télécharger mon relevé ? » « Quel formulaire envoyer pour un sinistre ? » L'IA peut y répondre, car rien sur la personne n'est nécessaire pour répondre.
- Propres à un compte. La réponse dépend du dossier d'un client : un paiement, une demande, l'état d'un sinistre, une facture. L'IA peut lire le dossier et rédiger, mais une personne doit vérifier l'identité et le compte avant l'envoi. C'est là que le human-in-the-loop prend toute sa valeur.
- Jugement ou décision réglementée. Symptômes et médicaments, un refus de crédit, un refus de sinistre, un litige, une réclamation. Ceux-ci appartiennent à une personne dès la première seconde. Le travail de l'IA est d'étiqueter et d'orienter, pas de répondre.
La troisième voie est celle où se trouve le vrai risque, et ce n'est pas celui que l'on attend. Le rapport 2023 de la CFPB sur les chatbots en finance à la consommation s'inquiétait moins de bots disant quelque chose de grossier que de bots ne remarquant pas un litige, en avertissant que « only specific words or syntax may trigger the recognition of a dispute. » Un client qui écrit « Je n'ai jamais acheté ça » au lieu de « Je veux contester ce prélèvement » a quand même un litige.
"And even then the risk of AI misclassifying it as a routine question and not an urgent payments related question."

Ce qu'il faut tester en premier n'est donc pas la qualité d'écriture de l'IA. C'est la fiabilité avec laquelle elle reconnaît les tickets dont elle doit rester à l'écart. Si vous construisez la partie routage, mes notes sur le tri de tickets par IA vont plus loin, comme mon guide sur l'IA pour les litiges de paiement.
Voici comment je commencerais les types de tickets courants dans chaque secteur. Choisissez le vôtre :
Quels tickets l'IA peut-elle toucher dans votre secteur ?
Choisissez votre secteur pour voir les types de tickets courants, le mode dans lequel je démarrerais chacun, et pourquoi.
Aucun de ces modes n'est permanent. Un type de ticket passe de « rédige » à « répond » quand un test sur vos propres anciens tickets montre que l'IA le fait correctement, et ce test est ce que vous montrez à la conformité.
Que disent réellement les règles sur l'IA dans le support client ?
Moins que vous ne le craignez, et de façon plus précise que ce qu'admettent la plupart des pages de fournisseurs. Aucun des régulateurs ci-dessous n'interdit l'IA dans le support. Tous disent que vos obligations existantes continuent de s'appliquer quand une machine fait le travail.
| Règle | À qui elle s'applique | Ce que cela signifie pour l'IA sur les tickets |
|---|---|---|
| HIPAA, associés commerciaux | Prestataires de santé américains, régimes et leurs fournisseurs | Tout fournisseur d'IA qui lit des données de patients a d'abord besoin d'un BAA signé |
| HIPAA, minimum nécessaire | Les mêmes | L'IA ne doit lire que ce dont la réponse a besoin, pas tout le dossier |
| Rapport de la CFPB sur les chatbots | Finance à la consommation aux États-Unis | Les chatbots « must comply with all applicable federal consumer financial laws », y compris le traitement des litiges |
| Règle de sauvegarde de la FTC | Sociétés financières américaines non bancaires | Votre contrat avec le fournisseur d'IA doit fixer des exigences de sécurité et permettre le contrôle |
| FAQ PCI DSS sur la messagerie | Quiconque accepte des paiements par carte | Un numéro de carte dans le chat ou l'e-mail place ce canal dans le périmètre PCI |
| Règlement européen sur l'IA, article 50 | IA qui parle à des personnes dans l'UE | Les clients doivent être informés qu'ils parlent à une IA, applicable depuis le 2 août 2026 |
| RGPD, article 22 | Quiconque sert des personnes dans l'UE | Pas de décisions entièrement automatisées à effet juridique, comme refuser un crédit |
| Bonnes pratiques IA de la FCA | Sociétés financières britanniques | Les sociétés « remain responsible for consumer outcomes », support compris |
Trois d'entre elles changent la façon dont vous configurez l'IA, pas seulement ce que vous signez.
Le chiffrement ne dispense pas un fournisseur d'un BAA. Le HHS est direct à ce sujet dans ses conseils sur le cloud : « Lacking an encryption key does not exempt a CSP from business associate status. » Si l'IA touche aux données de patients, chiffrées ou non, vous avez besoin de l'accord. Je traite le volet santé plus en détail dans IA conforme à HIPAA.
La FCA a mis par écrit le schéma qui fonctionne. Sa revue de 2026 sur l'IA dans les services financiers cite comme bonne pratique les sociétés qui ont « limited chatbots and generative AI assistants to approved source material, with checks and escalation routes. » C'est le modèle des voies ci-dessus, dans les mots d'un régulateur.
L'information est désormais une obligation légale dans l'UE. Depuis le 2 août 2026, un client qui parle à une IA dans l'UE doit en être informé, sauf si c'est évident. Le guide du règlement européen sur l'IA que j'ai écrit explique ce que cela implique pour les widgets de chat et les réponses par e-mail.
Une réserve honnête : ce tableau est un point de départ pour votre équipe de conformité, pas un conseil juridique. Votre secteur peut ajouter ses propres règles (régulateurs d'assurance des États, autorités bancaires, lois nationales sur les données de santé), et votre service juridique saura lesquelles s'appliquent.
Le BAA de votre helpdesk couvre-t-il ses fonctions d'IA ?
Pas automatiquement. C'est la chose la plus utile à vérifier avant de signer quoi que ce soit, et c'est là que la plupart des équipes se font piéger. Les fournisseurs rédigent leurs BAA autour de produits nommés, et les fonctions d'IA s'ajoutent à cette liste une par une, souvent des mois après le lancement.
| Helpdesk | Comment obtenir un BAA | L'IA est-elle nommée dans le périmètre ? | Ce qu'il faut vérifier |
|---|---|---|---|
| Zendesk | Advanced Compliance, Suite Professional et supérieur | Oui : Copilot, AI Agents, résolution Answer Bot listés | Les fonctions en accès anticipé « should not be used with PHI » |
| Salesforce | BAA avec restrictions propres à chaque service | Oui : Agentforce et 13 autres services Einstein nommés | Le masquage du Trust Layer est désactivé pour les agents |
| Freshdesk | Forfait Enterprise uniquement | Le BAA liste Freshdesk, Freshchat, Freshcaller, Omnichannel ; Freddy AI non mentionnée | Demandez Freddy AI par écrit |
| HubSpot | Enterprise plus le paramètre Sensitive Data | Breeze fonctionne avec des restrictions ; aucune page ne le nomme dans le BAA | Les chatbots ne prennent pas en charge Sensitive Data |
| Zoho Desk | Demander le modèle de BAA par e-mail | Les champs PHI sont tenus à l'écart de Zia | Les PHI saisies dans le texte du ticket « will NOT be masked » |
| Gorgias | Non indiqué sur ses pages | La documentation d'AI Agent dit « HIPAA compliant » | Demandez quel forfait inclut un BAA signé |
Quelques-unes méritent un examen plus attentif.
Zendesk est la plus claire. Sa page des produits couverts liste AI Agents et Copilot sous HIPAA, et le BAA est fourni avec Advanced Compliance sur Suite Professional et supérieur. Mais les règles de configuration HIPAA ajoutent des conditions que la plupart des équipes ne lisent jamais : l'IA ne doit pas être utilisée d'une manière « which could be construed as (i) providing medical or healthcare advice », et les conversations de l'AI Agent qui ne deviennent jamais des tickets « are still stored in the system and it is the responsibility of Subscriber to delete those. » Si vous comparez les options, mon décryptage de la sécurité de Zendesk donne le reste.
Salesforce nomme ses services d'IA « PHI-Permitted » dans son document sur la sécurité de la plateforme Einstein, Agentforce inclus. Deux détails comptent. Les prestataires de santé et les régimes ne peuvent soumettre des données de patients que « where ... Salesforce has expressly permitted such submission contractually ». Et pour les agents, « Data masking through the Einstein Trust Layer is disabled to improve the performance and accuracy of agents », selon Trust et Agentforce. Pour les banques, le même document de sécurité indique que les numéros de compte bancaire et de carte ne peuvent pas être soumis aux services Einstein. Plus de détails sur le fonctionnement de cette couche dans mon article sur l'Einstein Trust Layer.
Freshdesk et HubSpot proposent tous deux un BAA sur Enterprise, et tous deux laissent la question de l'IA ouverte sur leurs propres pages. Le guide de Freshworks limite le BAA à des produits nommés et ne mentionne pas Freddy AI. HubSpot laisse Breeze fonctionner sur les comptes Sensitive Data mais dit aussi aux clients d'« avoid sharing any sensitive information in your configured data inputs for Breeze features, including your prompts. » Ni l'un ni l'autre n'est une raison de les écarter. C'est une raison de faire nommer la fonction d'IA par écrit avant que des données de patients s'en approchent.
"If a vendor handles PHI in any capacity you need to have a BAA and a Confidentiality agreement with them. ... A BAA is just a pinky-promise."

Le second point de ce commentaire est le bon. Un BAA est nécessaire, pas suffisant. Les paramètres que vous choisissez déterminent ce que l'IA voit réellement, ce qui nous amène à la partie que vous maîtrisez.
Pourquoi les équipes réglementées devraient-elles rédiger à partir de textes approuvés ?
Parce que l'objection de conformité la plus courante ne porte pas sur les données. Elle porte sur les mots. Une réponse de support en finance ou en santé peut faire une promesse, donner un conseil ou décrire une décision, et dès qu'une IA l'écrit de zéro, personne n'a approuvé ces phrases exactes.
"User asked "should I dispute this charge." Normal enough question. The bot answered like it had passed the bar. Walked through their rights, grounds for dispute, how to approach it. Clean language, no red flags, passed every content check without a hiccup."
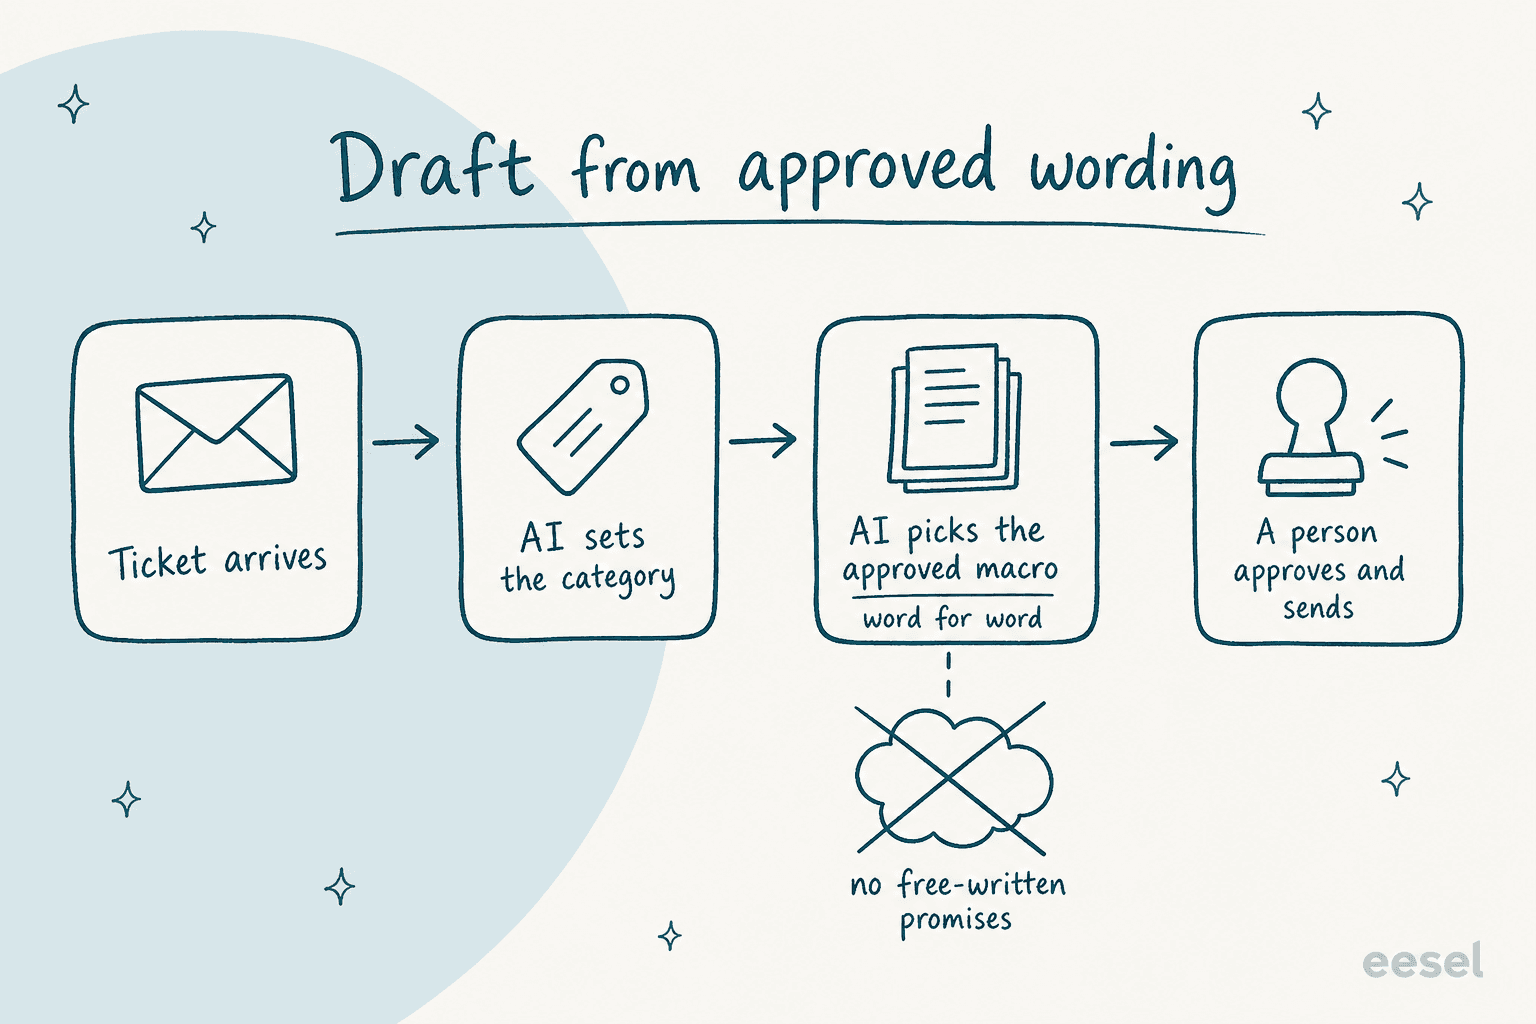
La solution qui a le mieux tenu dans les configurations avec lesquelles j'ai travaillé est simple : l'IA choisit le texte approuvé au lieu d'écrire le sien. Votre équipe a déjà ce texte, dans des macros et des articles du centre d'aide que la conformité a validés il y a des années.
smava est l'exemple le plus clair que je puisse citer. C'est une plateforme berlinoise de comparaison de crédit à la consommation et, depuis le rachat de Finanzcheck, elle gère le support des deux marques depuis un seul Zendesk. Son témoignage client énonce clairement l'enjeu : « This is regulated finance, so wording matters: a reply that promises something the team will do, names a competitor, or guesses at a loan the company can no longer see does harm. »
Voici comment sa configuration eesel s'en charge :
- Un agent de catégorisation étiquette chaque nouveau ticket, lit le champ conseiller et ne marque un ticket comme éligible à une réponse automatique que lorsqu'aucun conseiller n'est assigné. Il écrit la catégorie dans des champs Zendesk et ne touche à rien d'autre.
- Un agent de rédaction cherche parmi environ
820macros et articles du centre d'aide synchronisés, lit chaque candidat en entier et rédige la macro correspondante mot pour mot avec les champs variables remplis. Sa seule sortie est un brouillon avec des boutons Approuver et Rejeter. - Deux agents de réponse, un par marque, préparent des réponses prêtes pour le client sur les tickets éligibles selon des règles fixes : aucune promesse que l'équipe va vérifier ou organiser quoi que ce soit, aucun lien vers des comparateurs concurrents, une phrase de clôture parmi quatre phrases fixes. eesel ne les envoie jamais lui-même.
Entre le 8 août et le 8 septembre 2026, cela a représenté environ 27 000 tickets traités, 14 600 catégorisés et 15 300 brouillons préparés. L'agent de rédaction, dont la sortie attend une personne, a tourné sur environ 12 200 tickets ; les agents de réponse sur environ 1 100. L'essentiel du mois, c'était eesel qui triait et rédigeait, et une personne qui envoyait. Un client qui a déjà un conseiller crédit ne reçoit jamais de réponse automatique.
Le même schéma fonctionne hors de la finance. Timengo, une entreprise danoise dont le produit d'e-mail sécurisé est utilisé par des municipalités, des écoles et des fonds de pension, fait tourner eesel sur Freshdesk pour rédiger chaque ticket en danois à partir de sa documentation et d'environ 5 300 anciens tickets et articles. Un ingénieur support relit et envoie ; eesel ne répond jamais seul à un ticket client. Dokument 24, qui vend des documents juridiques en ligne au Danemark, fait laisser à eesel environ 670 brouillons de réponse en danois par mois en notes internes et étiqueter les tickets par produit (testaments, contrats de mariage, création d'entreprise).
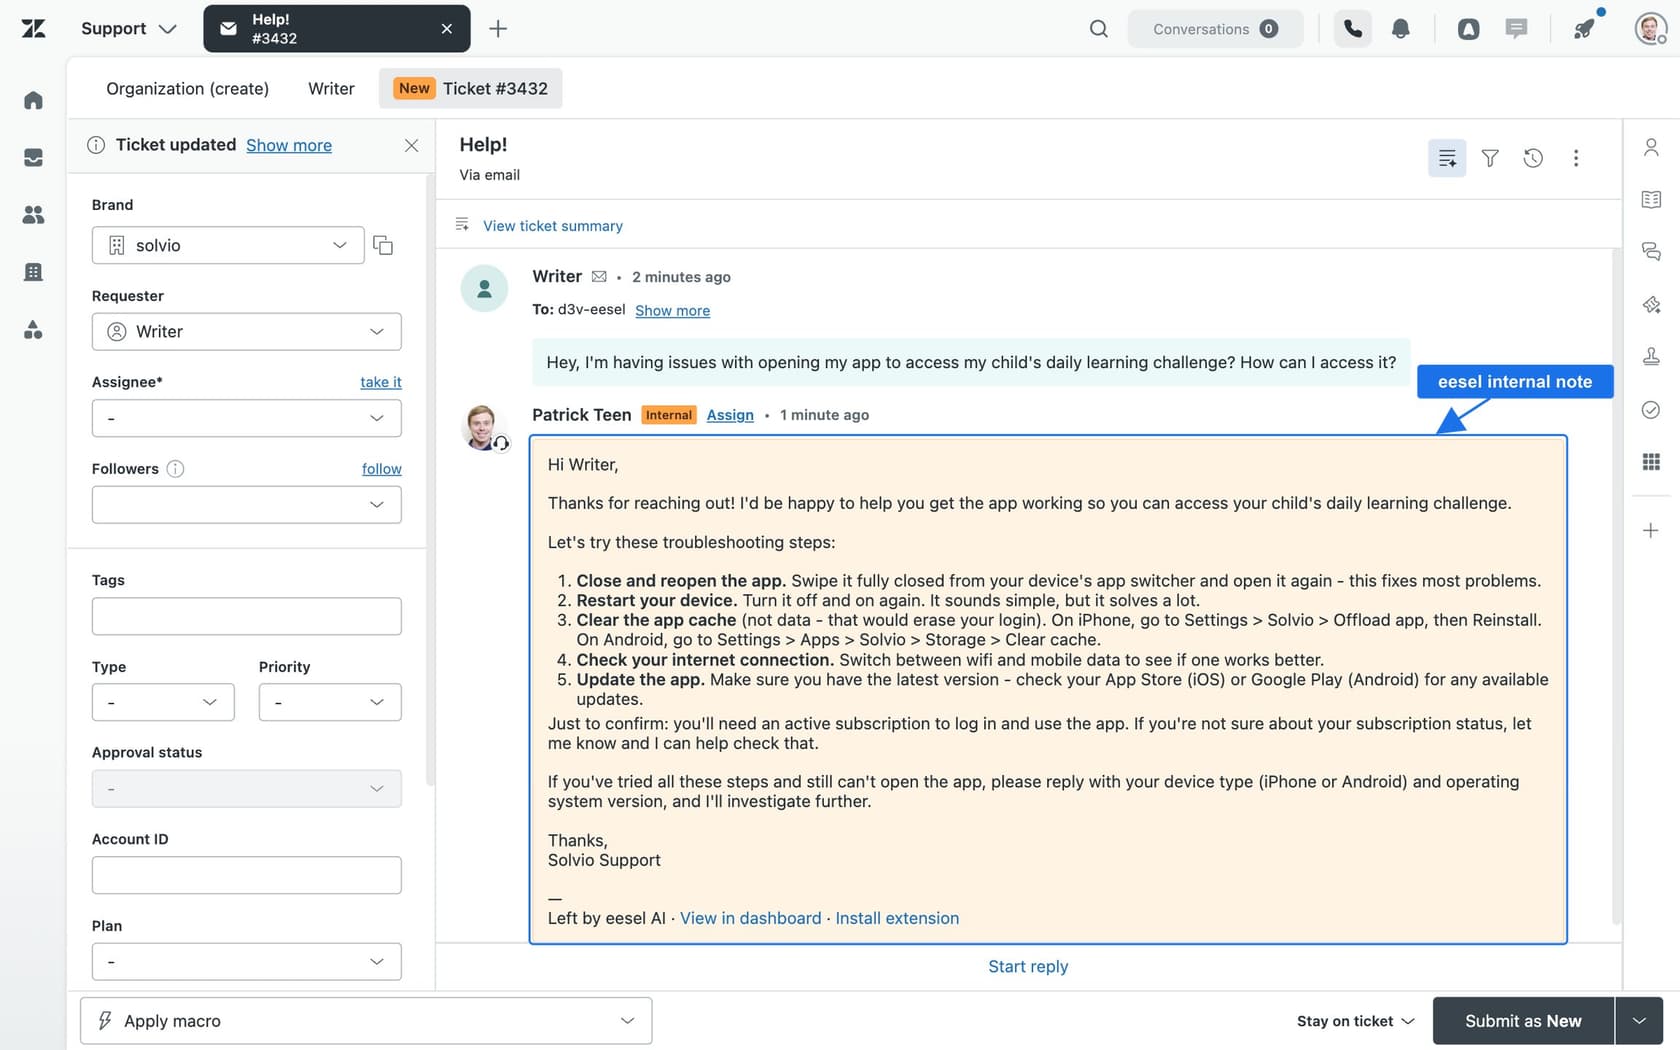
Si votre équipe n'a pas encore de bibliothèque de macros propre, c'est le premier chantier, pas l'IA. Ancrer les réponses dans du contenu approuvé est aussi la défense la plus fiable contre les hallucinations de l'IA dans le support.
Comment obtenir un oui de la conformité ?
Apportez des preuves, pas une prévision d'économies. Les équipes qui calent sont souvent celles qui arrivent avec un taux de déviation projeté et aucune réponse à « que verra-t-elle exactement, et comment saurons-nous ce qu'elle a fait ? »
"real blocker, not imagined. the prototype-to-prod gap is almost never engineering, it's the 6 to 10 week back and forth with risk and second line. teams either ship a neutered version (read-only, internal-only) or it dies in committee."
Le même commentateur a listé ce que veut vraiment la deuxième ligne : des journaux de prompts et d'appels d'outils, la preuve de l'occultation des PII, un rejeu de toute décision, une liste d'actions autorisées et une voie de désinscription pour le client. C'est une liste courte, et vous pouvez en réunir l'essentiel avant la première réunion.
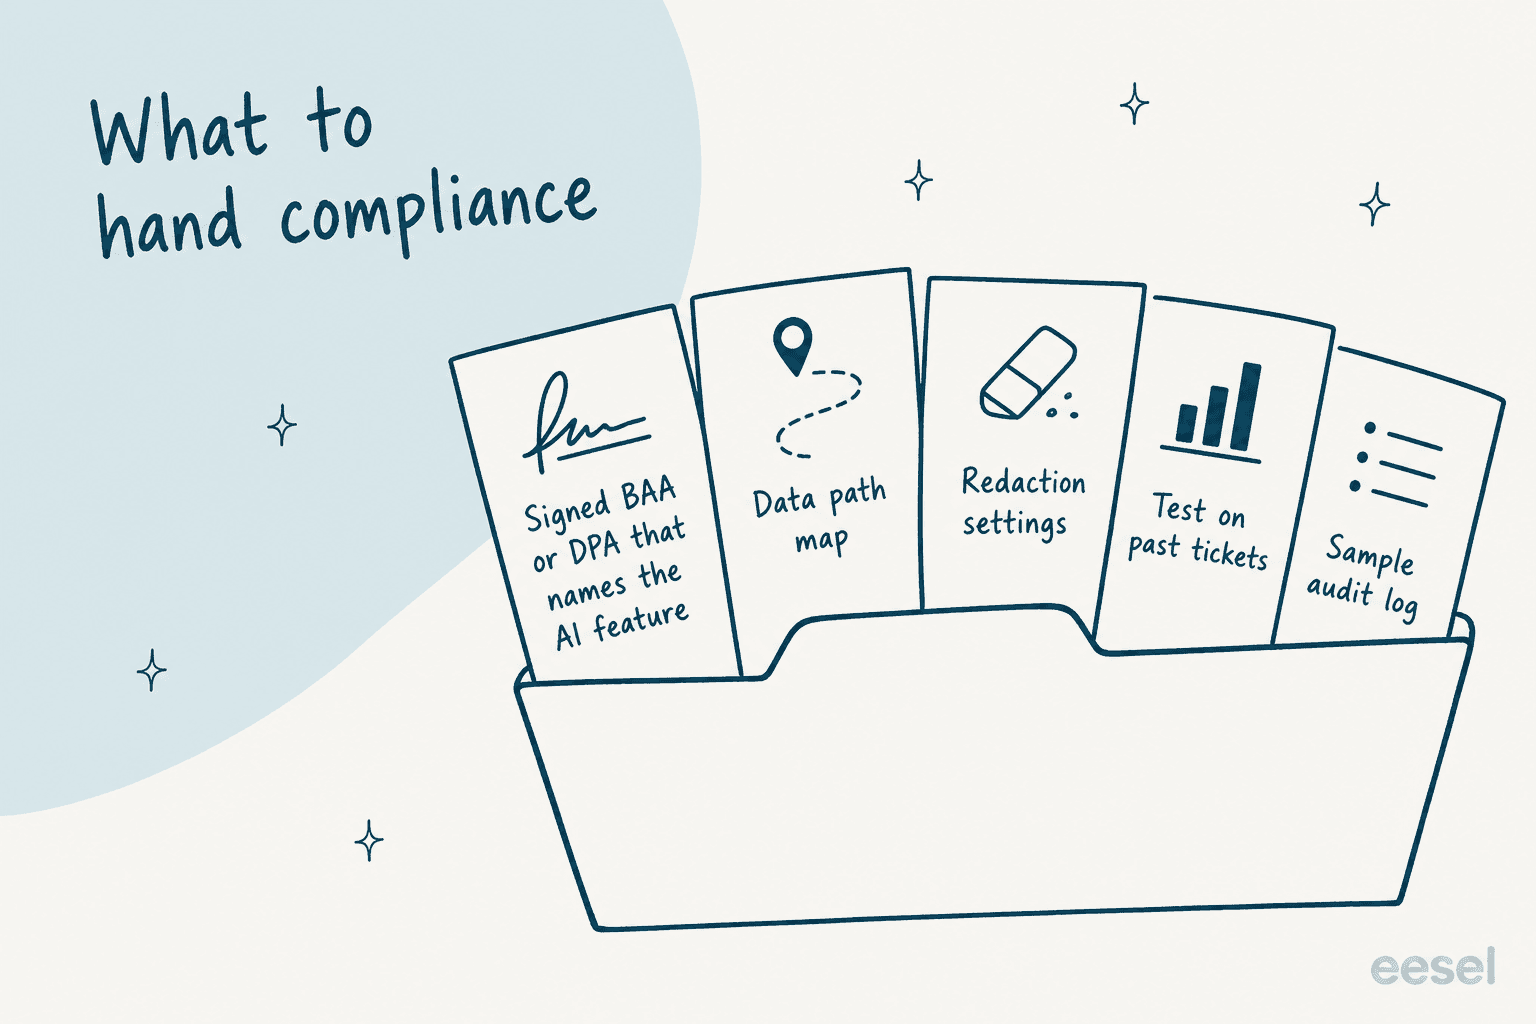
Voici le dossier que je constituerais :
- L'accord signé, avec l'IA nommée. Un BAA pour les données de santé, un DPA pour le RGPD et, au titre de la règle de sauvegarde de la FTC, un contrat qui va « spell out your security expectations » pour le fournisseur. Vérifiez la fonction d'IA par son nom, comme dans le tableau ci-dessus.
- Une carte du parcours des données. Une page : quels champs du helpdesk l'IA lit, quel fournisseur de modèle les traite, où il est hébergé et combien de temps tout est conservé. Si vous avez besoin d'un modèle, ma liste de contrôle de sécurité des fournisseurs contient les questions.
- Vos paramètres d'occultation, et leurs limites. Ce qui est masqué avant l'indexation par l'IA, et ce qui ne l'est pas. Soyez précis sur les lacunes ; la conformité fait bien plus confiance à une lacune connue qu'à une promesse vague.
- Un test sur vos propres anciens tickets. Faites tourner l'IA sur des tickets que votre équipe a déjà résolus et comparez. J'ai expliqué comment mener un test de simulation solide, y compris le nombre de tickets nécessaires par sujet.
- Un exemple de journal d'audit. Montrez un ticket de bout en bout : ce qui est arrivé, ce que l'IA a lu, ce qu'elle a rédigé, qui l'a approuvé.
"Usually the narrative. Raw logs exist, approvals happen, but nobody documented WHY the decision was made in language compliance can actually audit."
Cette dernière citation mérite d'être prise au sérieux. Un journal de ce que l'IA a fait est utile ; un journal qui consigne son raisonnement rend un audit rapide. Demandez à tout fournisseur de vous en montrer un avant d'acheter. Pour le processus de revue complet, mon guide sur la revue de sécurité de l'IA de support détaille qui est responsable de chaque étape.
À quoi ressemble un déploiement qui survit à la conformité ?
Des paliers, pas une date de lancement. Chaque palier ne s'ouvre que lorsque le précédent a des preuves derrière lui, et chacun a une condition qui vous renvoie d'une étape en arrière.
- Mode brouillon sur tout. L'IA écrit des brouillons en notes internes ; personne hors de votre équipe ne voit de texte d'IA. C'est là que vous apprenez, sans risque, ce qu'elle rate.
- Un test sur des tickets résolus. Avant qu'un client voie une sortie de l'IA, comparez ses brouillons à ce que votre équipe a réellement envoyé, par type de ticket.
- Un type de ticket de procédure passe en production. Choisissez la question la plus banale et la plus fréquente (aide à la connexion, téléchargement de relevés) et laissez l'IA répondre uniquement à celle-là, avec une information claire sur l'IA.
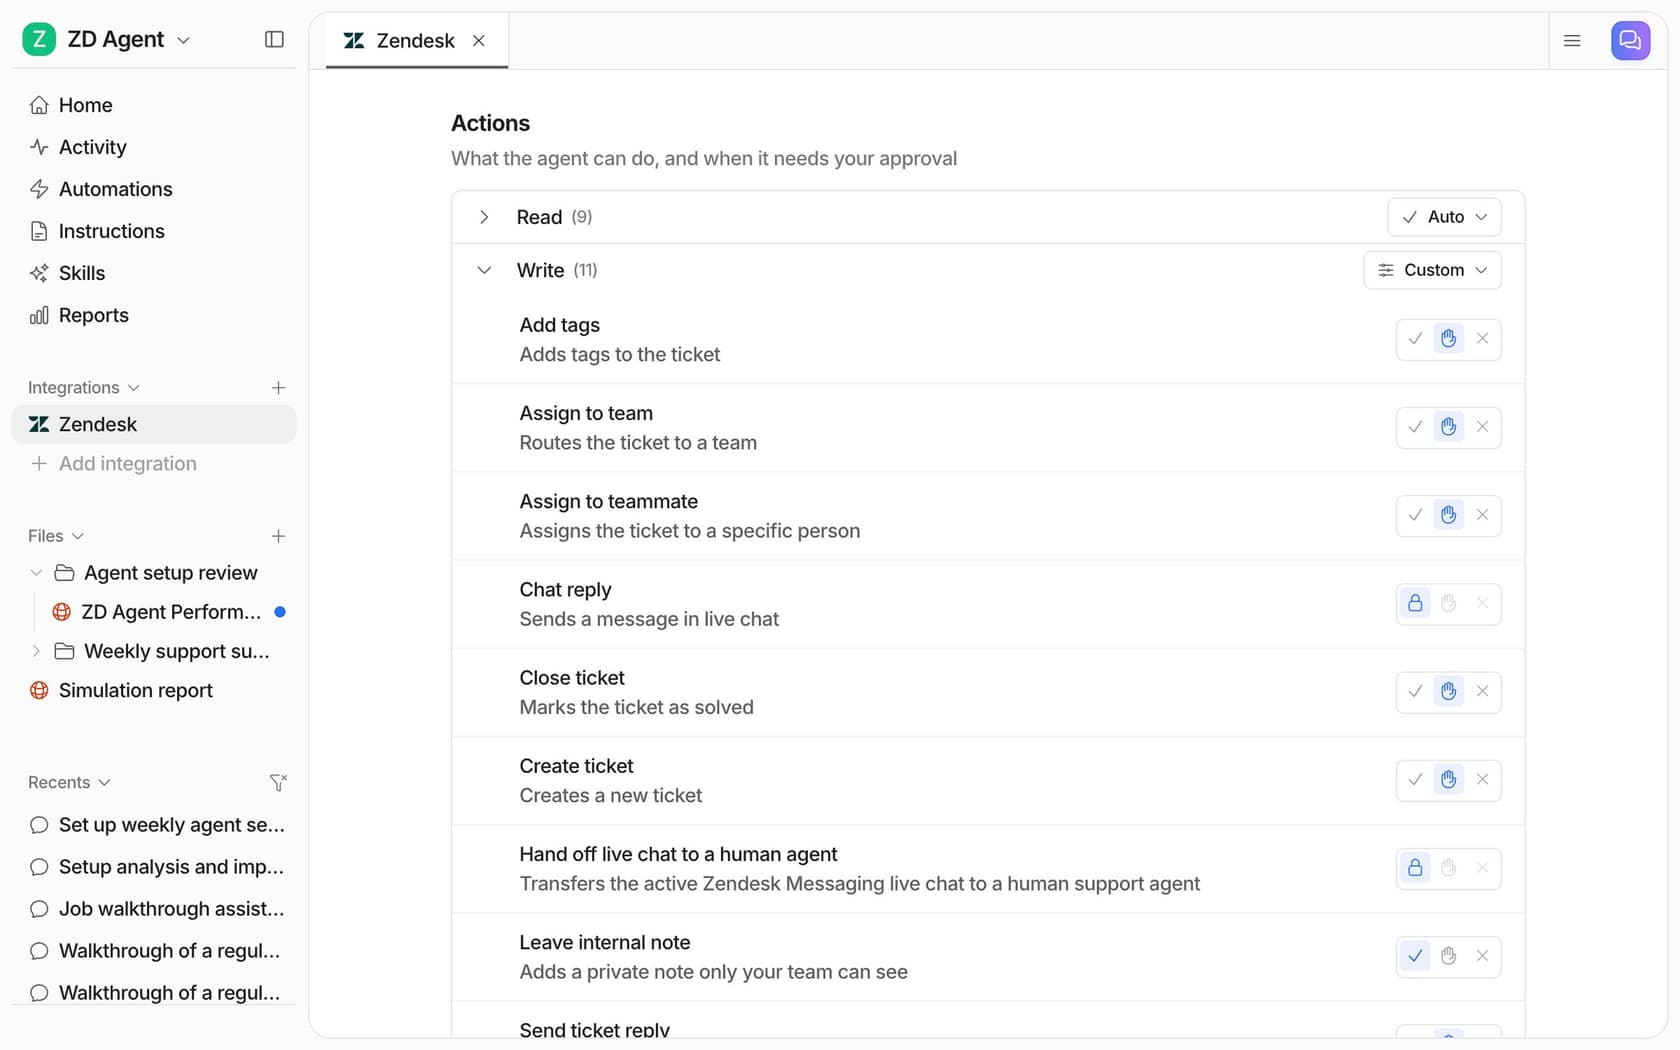
- Les actions restent soumises à approbation. Tout ce qui modifie un dossier, verse de l'argent ou ferme un ticket attend la confirmation d'une personne.
Dans eesel, chaque action qu'un agent peut effectuer est réglée sur Auto, Needs approval ou Disabled, selon les actions et approbations. Le conseil de la documentation elle-même est le bon réglage par défaut pour les équipes réglementées : « Start supervised » et « Keep refunds, cancellations and anything that costs money behind an approval. »
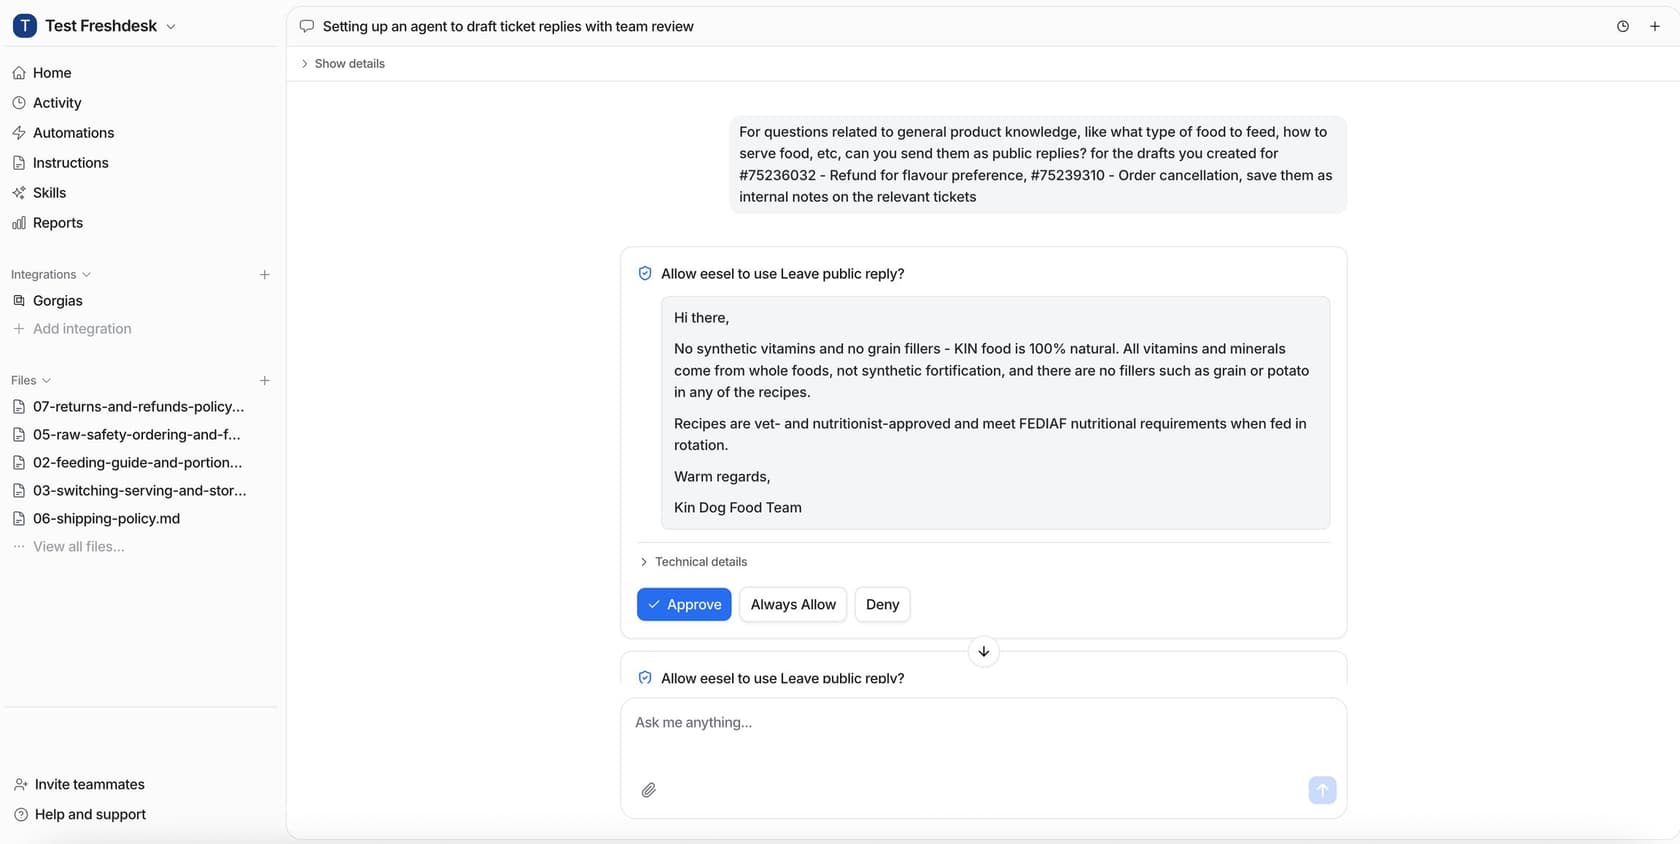
Pour l'étape 2, la simulation helpdesk d'eesel porte sur 20 tickets que votre équipe a récemment résolus, rédige sa propre réponse à chacun, la compare à celle de votre équipe et regroupe les résultats par thème. Selon la documentation des Skills, « It sends nothing to customers. » Ce rapport est le genre de preuve que la conformité peut vraiment lire.
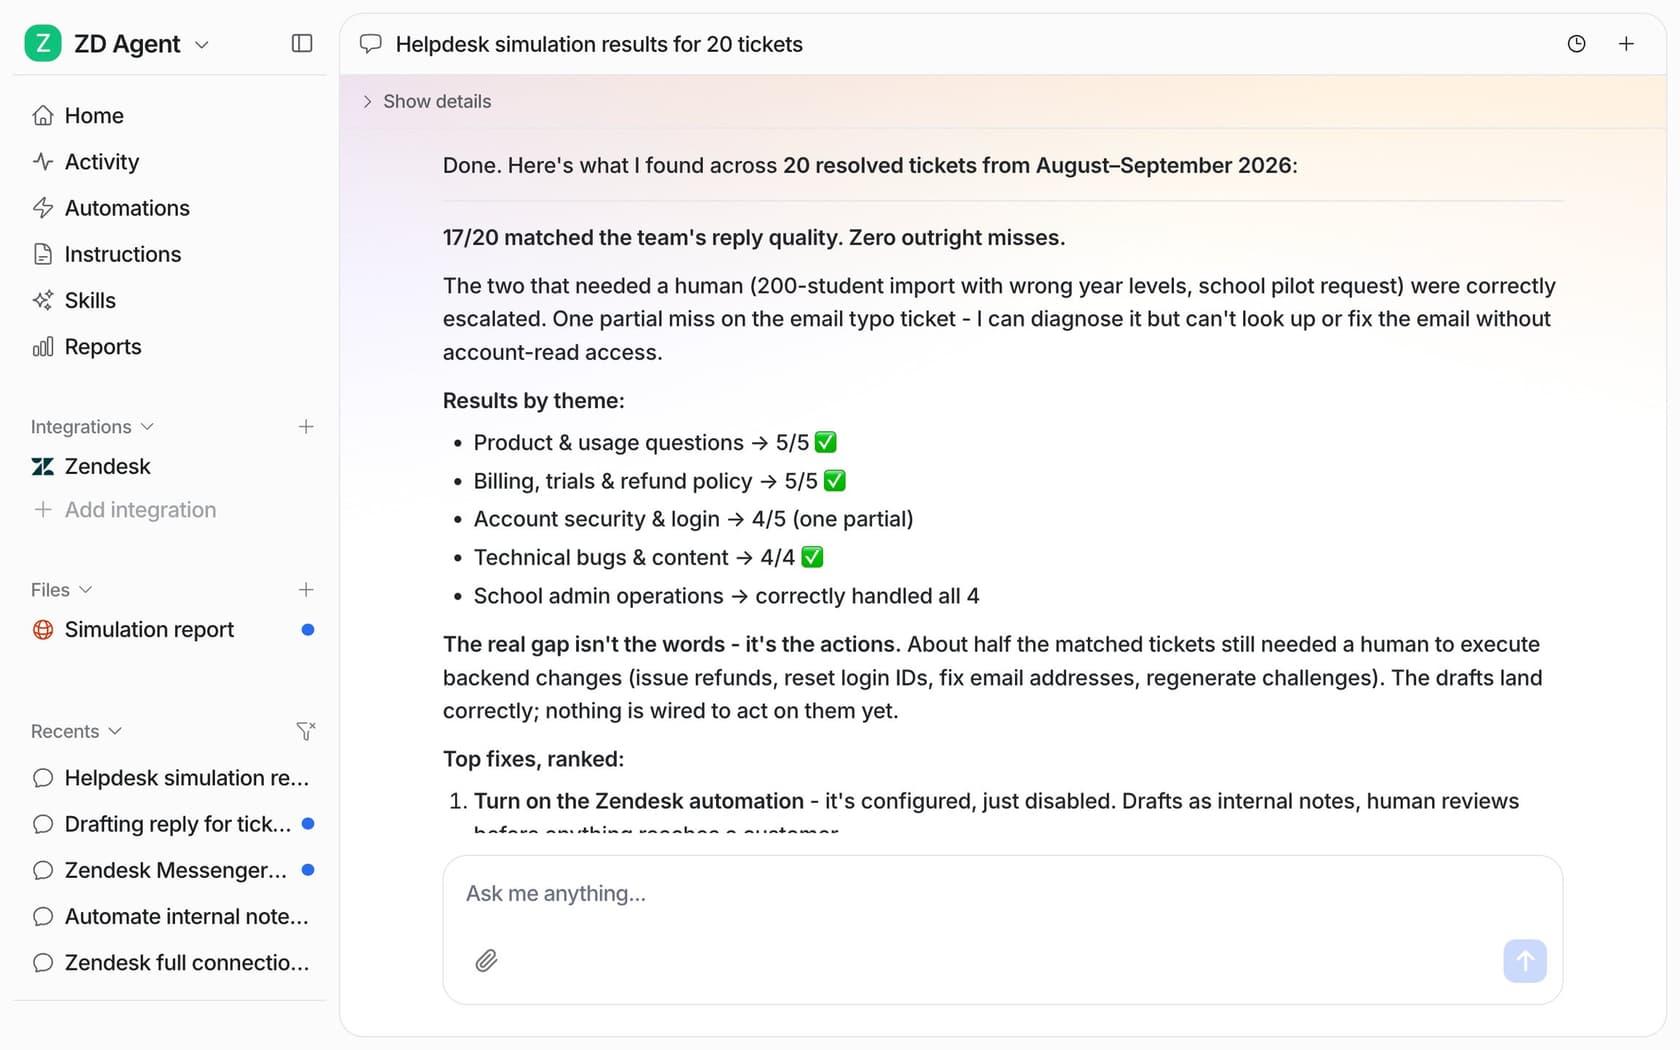
Combien de temps cela prend-il ? Mon article sur le calendrier de mise en œuvre l'estime à 2 à 8 semaines, et dans les équipes réglementées, la variable est le processus de revue plutôt que le logiciel. Si vous rédigez une demande formelle aux fournisseurs, le modèle d'appel d'offres pour l'IA de support transforme les paliers et le test sur tickets en questions auxquelles un fournisseur doit répondre.
Où faut-il tenir l'IA à l'écart du support réglementé ?
À quelques endroits, et le dire clairement fait partie de ce qui rend le reste du plan crédible.
- Les conseils cliniques. Les propres règles HIPAA de Zendesk disent aux clients de ne pas utiliser son IA pour le diagnostic, le traitement ou « making decisions scoping them into or out of any healthcare plan. » C'est une limite sensée pour n'importe quel fournisseur.
- Les décisions concernant une personne. Refus de crédit, refus de sinistre et éligibilité. L'article 22 du RGPD donne aux personnes le droit de « not to be subject to a decision based solely on automated processing », et les conditions de Salesforce exigent que « the final decision is made by a human being » pour les décisions à effet juridique.
- Les numéros de carte dans la conversation. Dirigez les clients vers votre parcours de paiement et masquez les numéros de carte avant toute indexation, car un numéro de carte dans le chat place ce canal dans le périmètre PCI.
- Les clients vulnérables sans autre voie. La FCA a pointé des sociétés qui « automatically excluded consumers with vulnerability indicators from AI journeys » sans offrir d'autre moyen d'obtenir de l'aide. Gardez une voie rapide vers une personne pour quiconque en a besoin.
Rien de tout cela n'est une raison d'attendre. C'est la limite qui vous permet de dire oui à tout le reste, et c'est la même limite que je recommanderais pour l'escalade par IA dans n'importe quelle file.
Essayer eesel pour le support réglementé
eesel est un coéquipier IA pour votre helpdesk. Il rejoint votre file Zendesk, Freshdesk ou Salesforce existante, apprend de vos anciens tickets, de vos macros et de votre centre d'aide, et démarre en mode brouillon, de sorte que rien n'atteint un client tant que votre équipe ne l'a pas approuvé. Vous choisissez, action par action, si elle s'exécute seule, attend une approbation ou est désactivée, et chaque conversation et chaque action est consignée avec son raisonnement.
Voici où il en est sur les points que posera votre équipe de conformité, d'après le Trust Center d'eesel :
- HIPAA : eesel signe des BAA avec les clients Enterprise après examen de la façon dont vous l'utiliserez avec des informations de santé. Un espace de travail sous BAA exécute chaque appel de modèle d'IA sur AWS Bedrock dans le compte AWS propre d'eesel, avec des outils comme la recherche web désactivés.
- Entraînement : eesel n'entraîne ni n'affine de modèles sur vos données.
- Occultation : l'occultation des PII masque
15catégories, dont les numéros de carte, les comptes bancaires et les identifiants nationaux, dans les anciens tickets avant leur indexation. Elle est désactivée par défaut sur les espaces de travail récents, et les consultations de tickets en direct atteignent le modèle sans occultation, donc vérifiez le paramètre et associez-le à des contrôles d'accès. - SOC 2 : l'audit Type II est en cours, avec une période d'observation du 1er octobre au 31 décembre 2026 et le rapport attendu en 2027 sous NDA.
C'est la version honnête : si vous avez besoin d'un rapport SOC 2 finalisé avant qu'un fournisseur touche à vos données, eesel n'y est pas avant 2027. Si vous avez besoin d'une IA qui rédige à partir de vos textes approuvés, attend une personne et montre son travail, la configuration de smava tourne aujourd'hui sur 27 000 tickets par mois. Essayez eesel en mode brouillon sur votre propre file, ou réservez une démo avec votre responsable conformité dans la salle.
Comment empêcher l'IA de donner de mauvaises réponses dans une file de support réglementée ?