

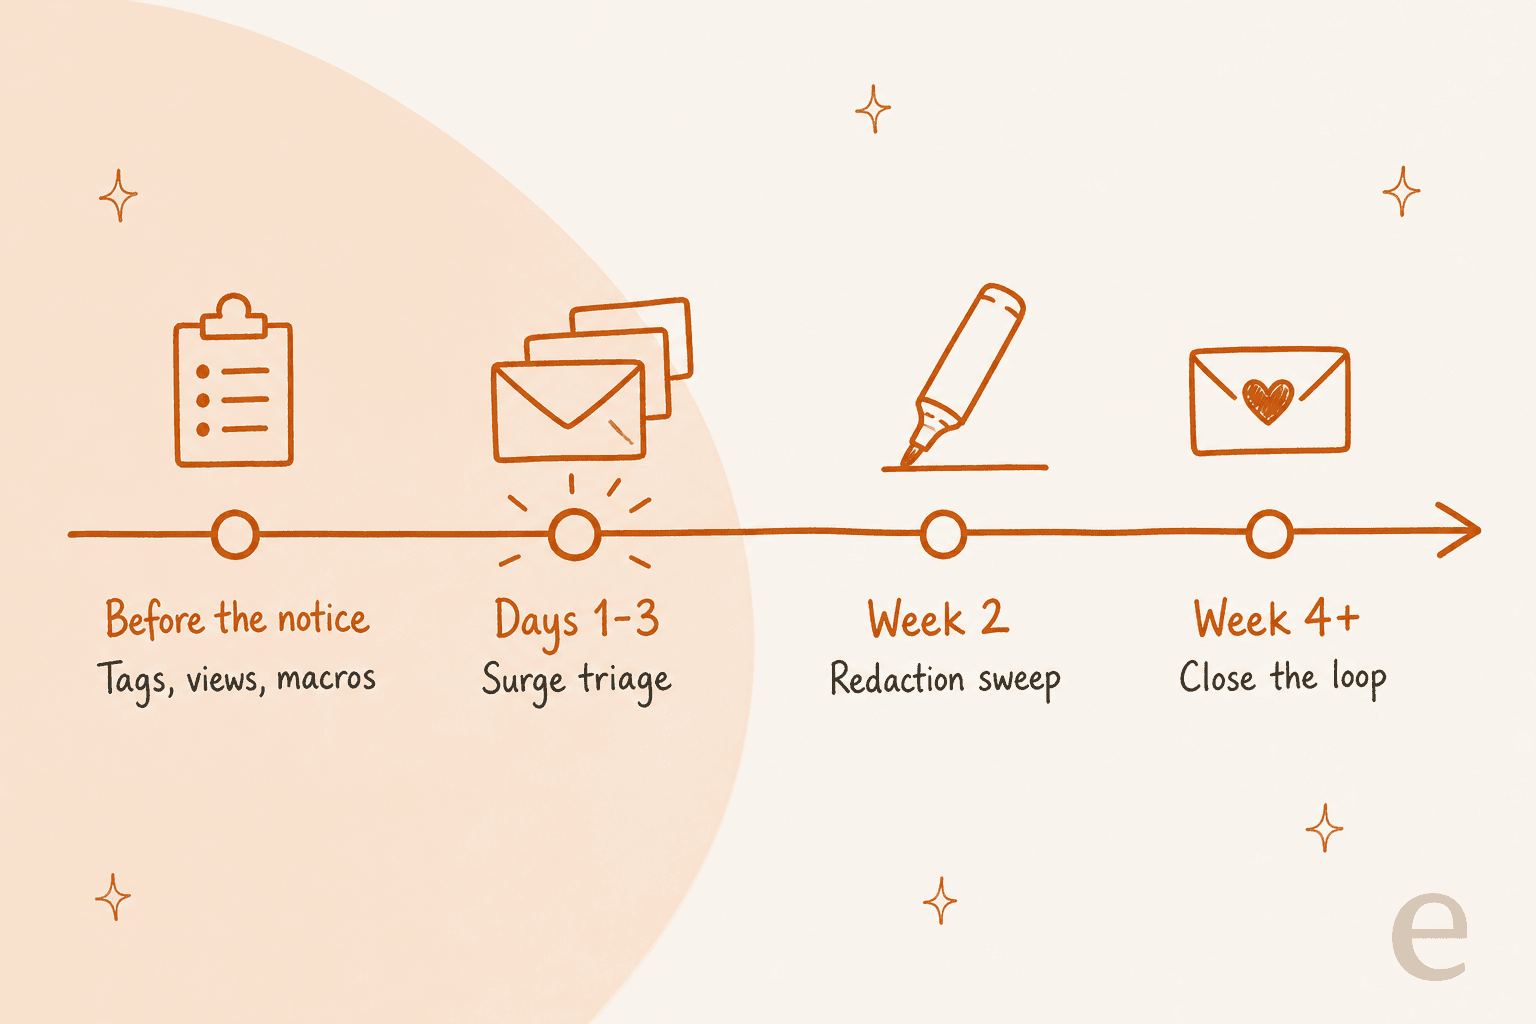
Pour gérer les tickets de support après une violation de données, mettez en place la file avant l'envoi de l'avis : un tag et un responsable pour chaque type de ticket lié à la violation, des macros construites uniquement à partir de la déclaration approuvée, et une règle stricte, les agents ne demandent jamais de mots de passe, de codes ou de numéros de carte. Masquez toute donnée sensible que les clients envoient malgré tout, et écartez du front les tickets juridiques, presse, confidentialité et les signalements de phishing.
La raison est simple : la semaine de la violation est le moment où votre file est la plus facile à imiter et la plus facile à mal gérer. Un agent d'IA comme eesel peut prendre en charge les questions récurrentes à partir de votre FAQ approuvée, à condition que chaque ticket propre à un compte aille à une personne.
Qu'est-ce qui change dans la file de support après une violation de données ?
Trois choses changent à la fois : le volume, le risque et le ton. L'e-mail d'avis part, et en quelques heures la file se remplit des cinq mêmes questions. En même temps, les escrocs qui lisent les nouvelles commencent à envoyer des e-mails qui ressemblent aux vôtres, et chaque réponse envoyée par votre équipe est désormais quelque chose qu'un avocat, un régulateur ou un journaliste pourrait lire plus tard.
Je travaille tous les jours dans la file de support d'eesel, et ce à quoi je reviens toujours, c'est qu'une file normale est conçue pour être utile et rapide. Une file de violation doit être utile, lente à improviser et stricte sur l'identité. Ces objectifs tirent dans des directions opposées, la configuration doit donc rendre le chemin sûr aussi facile.
Le côté client de tout cela est confus. Les avis partent souvent par vagues, si bien qu'un client reçoit l'e-mail et son collègue non, et les deux écrivent. Voici comment cela a été vécu côté client après une violation récente :
"I only received this same email a few hours ago, Oct 30. Why not tell all customers at once, especially if payment information was involved?"

Au fond, ce ticket pose deux questions : suis-je concerné, et pourquoi l'apprends-je si tard ? Votre équipe de première ligne a besoin d'une réponse approuvée pour les deux.
Cet article porte sur la gestion de la file. Si vous devez encore rédiger l'avis lui-même, les cinq sections, les délais et l'objet, commencez par mon guide complémentaire sur la communication après une violation de données et revenez ensuite ici. Si votre incident ressemble plus à une panne qu'à des données volées, mon modèle de communication en cas de panne convient mieux.
Si un agent de codage IA vous aide à gérer votre configuration de support, le CLI eesel lui permet de charger la FAQ approuvée sur la violation et les réponses d'attente comme connaissances, de renforcer les instructions de l'agent et de poser des questions de test pour vérifier les réponses avant toute mise en ligne. Connecter le helpdesk lui-même nécessite toujours qu'une personne avec un accès admin l'approuve.
Comment trier les tickets liés à une violation avant qu'ils ne s'accumulent ?
Donnez à chaque type de ticket lié à la violation son propre tag, son propre responsable et sa propre vue, et faites-le avant l'arrivée de l'avis. Le guide de réponse aux violations de la FTC indique aux entreprises disposant d'un centre de service client de s'assurer que le personnel sait où transmettre les informations susceptibles d'aider l'enquête. Les tags et les vues sont la manière dont cette instruction devient concrète dans un helpdesk.
J'utilise cinq files. La plupart des tickets liés à la violation entrent dans l'une d'elles, et ceux qui n'y entrent pas sont généralement des tickets normaux qui arrivent la même semaine par coïncidence.
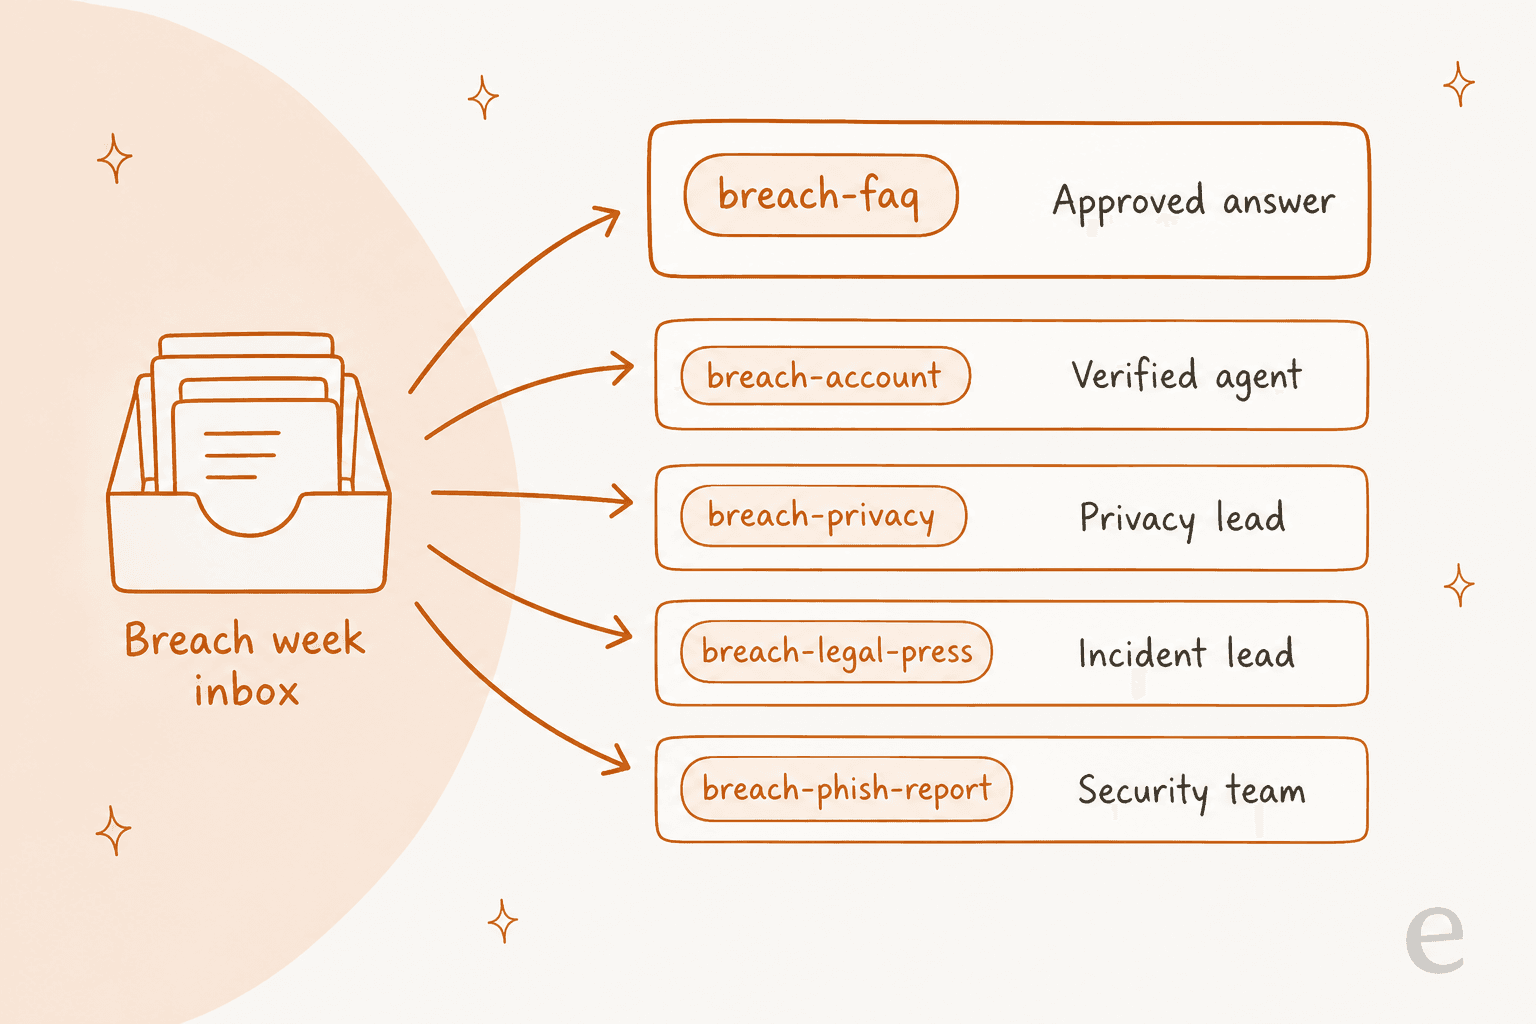
| Tag | Ce qui arrive ici | Responsable | Première réponse |
|---|---|---|---|
breach-faq | "Que s'est-il passé ?", "Quelles données ?", "Que dois-je faire ?" | N'importe quel agent, ou un agent d'IA | Macro FAQ approuvée |
breach-account | "Mes données ont-elles été exposées ?", débits étranges, comptes bloqués | Agent vérifié | Macro de vérification, puis une personne |
breach-privacy | Supprimer mes données, m'envoyer mes données | Responsable confidentialité | Accusé de réception avec le bon délai |
breach-legal-press | Avocats, journalistes, régulateurs | Responsable de l'incident | Accusé de réception seulement, aucun détail |
breach-phish-report | "Cet e-mail vient-il de vous ?" | Équipe sécurité | Macro de phishing |
Pour la mettre en place, commencez par les tags de tickets et des triggers par mot-clé. Dans Zendesk, les triggers de tickets peuvent ajouter un tag et définir un groupe quand un nouveau ticket mentionne des mots comme « violation », « piraté », « fuite » ou le nom de l'incident. Mon guide sur les triggers Zendesk détaille les conditions. Les triggers par mot-clé manqueront certains tickets et en attraperont d'autres à tort, traitez-les donc comme une première passe et laissez les agents re-taguer.
Construisez ensuite une vue par file. La documentation des vues de Zendesk permet d'ajouter jusqu'à 15 colonnes, largement suffisant pour le tag, le demandeur, l'heure de création et l'assigné. Un piège à connaître pour plus tard : les vues n'incluent pas les tickets archivés, votre passe de masquage en semaine 2 a donc besoin de la recherche, pas seulement des vues. Si vous configurez des vues pour la première fois, mon guide sur les vues pour les agents est un bon point de départ.
Si votre équipe utilise déjà le tagging par IA, c'est là que ça paie. Dokument 24 fait tourner eesel sur Zendesk, et chaque nouveau ticket arrive tagué par produit avec un brouillon de réponse en note interne. Sur un mois, cela représentait environ 430 tickets tagués et environ 670 brouillons que l'équipe devait envoyer. Une file liée à une violation n'est qu'un tag supplémentaire dans la même configuration. Plus sur le tagging de tickets par IA si vous voulez suivre cette voie.
Testez le trieur sur de vrais tickets de semaine de violation
Choisissez un ticket ci-dessous pour voir dans quelle file il part, qui en est responsable, la première réponse et la chose à ne pas faire. Voici les huit cas que j'attendrais dans les 72 premières heures.
Trieur de tickets de violation
Choisissez un ticket. La file, le responsable et la première réponse suivent la configuration à cinq files ci-dessus.
Quelles réponses les agents doivent-ils envoyer mot pour mot ?
Pendant la semaine de la violation, chaque phrase adressée au client doit venir d'une macro approuvée, et les agents doivent personnaliser la salutation, pas les faits. La FTC indique aux entreprises de désigner une personne de contact pour la diffusion des informations. La version support de cette règle est une bibliothèque de macros que seule cette personne, ou quelqu'un qu'elle autorise, peut modifier.
Le même guide de la FTC dit aussi d'anticiper les questions que les gens poseront et de mettre des réponses claires et en langage simple sur votre site. Construisez vos macros à partir de cette page, pas à côté. Si la macro et la page FAQ divergent, les clients capturerons la différence en capture d'écran.
Voici l'ensemble de départ que je construirais :
- Réponse FAQ sur la violation. Les cinq sections de l'avis sous forme courte, plus un lien vers la page de la violation. La plupart des tickets
breach-faqse referment avec celle-ci. - Réponse d'attente. Pour les questions que la déclaration ne couvre pas encore : « Je n'ai pas encore de réponse confirmée à ce sujet. Nous publions des mises à jour sur (lien), et je mettrai ce ticket à jour dès que nous en aurons une. » Ne devinez jamais ce qui manque.
- Comment nous vous contactons. La FTC suggère de dire aux gens comment vous les contacterez à l'avenir, par exemple « nous ne vous appellerons jamais à ce sujet ». Cette macro est votre meilleure défense contre le phishing, reliez-la donc depuis toutes les autres.
- Demande de vérification. Explique comment vous confirmerez l'identité sans demander de secrets (plus bas).
- Accusé de réception d'une demande de confidentialité. Enregistre la date et nomme le délai.
- Accusé de réception juridique et presse. Deux phrases, aucun détail.
Si vous utilisez Zendesk, macros 101 couvre les bases.
Les équipes Freshdesk les appellent des réponses prédéfinies, Help Scout les appelle des réponses enregistrées, et Gorgias a ses propres macros. Quel que soit le nom que lui donne votre outil, la règle est la même.
Autre chose sur les macros : mettez une version ou une date dans le titre de chaque macro, comme « FAQ violation v3, 19 nov. » La déclaration changera deux ou trois fois pendant la première semaine, et les agents doivent voir d'un coup d'œil qu'ils envoient la version actuelle. Mon guide sur les macros IA détaille comment garder une bibliothèque à jour.
Comment vérifier les clients sans les entraîner à se faire piéger par le phishing ?
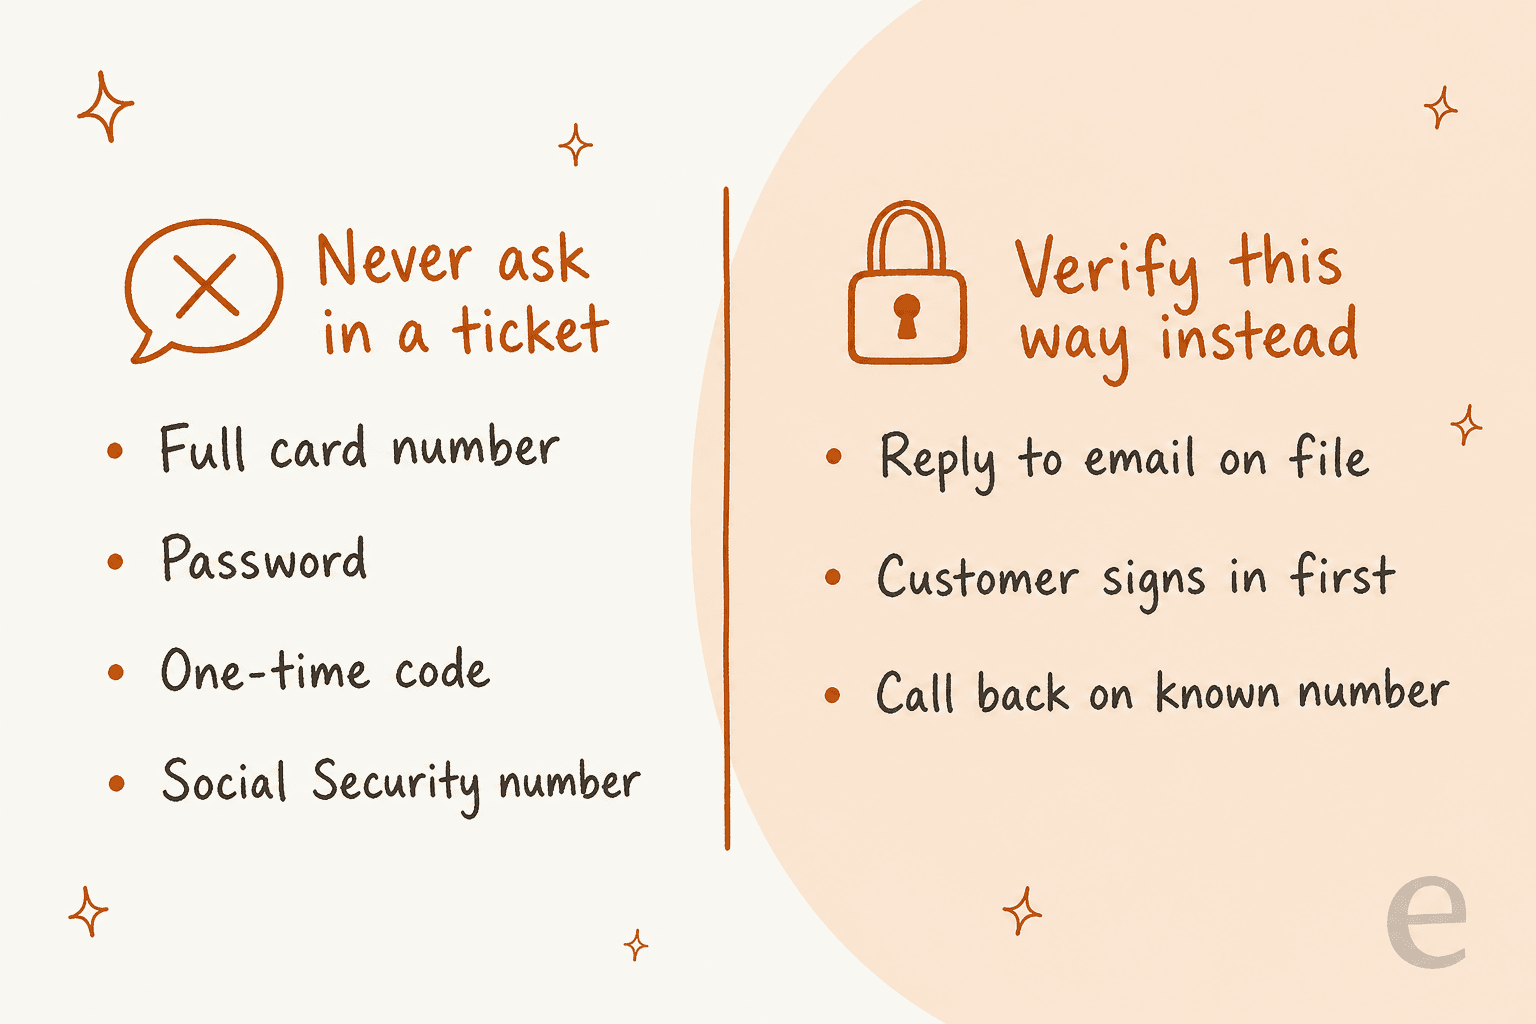
Vérifiez via des canaux auxquels le client fait déjà confiance, et ne demandez jamais dans un ticket un mot de passe, un code à usage unique, le numéro complet d'une carte ou un numéro de sécurité sociale. Après une violation, les criminels savent que vos clients attendent des e-mails de vous, et la FTC souligne que dire comment vous contacterez les gens les aide à éviter les escroqueries de phishing liées à la violation.
Le régulateur britannique dit la même chose de l'autre côté. Le guide des 72 heures de l'ICO suggère de dire aux personnes concernées de surveiller les e-mails de phishing ou l'activité frauduleuse sur leurs comptes. Votre équipe de support doit alors éviter de se comporter comme les escrocs dont elle vient d'avertir.
Les e-mails imitateurs arrivent vite, et ils sont souvent convaincants car ils utilisent de vraies données volées. Après la violation d'une compagnie aérienne, le premier commentaire du fil était celui-ci :
"Various users are reporting scam emails with full booking details. Stay safe guys."
Et voici à quoi ça ressemble quand un processus de support sape ses propres avertissements :
"Then, I've called my customer representative for help, who promptly asked me to tell her the security code in the email so that she can reset the app. Yet, the email, in bold letters, said to never divulge the code to anybody, including the bank personnel..."
Trois règles que je mettrais devant chaque agent cette semaine :
- Répondre, ne pas prendre l'initiative du contact. Répondez au ticket depuis votre helpdesk. Ne lancez pas de nouveaux fils depuis des boîtes personnelles et n'envoyez pas de liens par SMS que le client n'a pas demandés.
- Prouver l'identité via le compte. Demandez au client de se connecter et d'écrire depuis son compte, ou répondez uniquement à l'e-mail enregistré. S'il écrit depuis une nouvelle adresse, dites que vous ne pouvez discuter des détails du compte qu'avec l'e-mail que vous détenez.
- Ne jamais confirmer un e-mail suspect comme « probablement nous ». Si un client transfère quelque chose, la réponse est votre macro « comment nous vous contactons », et le transfert part dans la file
breach-phish-report. Le guide de la CISA sur le phishing est un bon lien pour les clients qui veulent en savoir plus.
Attendez-vous à du spam entrant et à des tentatives d'imitation visant aussi vos agents. Si vous filtrez déjà le spam avec l'IA, vérifiez que les tickets liés à la violation ne sont pas écartés avec lui. Mon article sur le filtrage du spam par IA explique comment régler cela.
Comment garder les données sensibles hors des tickets liés à une violation ?
Ne les collectez pas, et masquez ce qui arrive malgré tout. Les clients inquiets envoient bien plus que nécessaire : captures d'extraits bancaires, numéros de carte, photos de pièces d'identité, parfois des mots de passe. Chacune de ces choses transforme votre helpdesk en une seconde copie des données qui viennent d'être compromises.
Commencez par les macros. Chaque macro liée à la violation devrait se terminer par une ligne du type « merci de ne pas envoyer de numéros de carte, de mots de passe ou de documents d'identité dans ce ticket ». Activez ensuite le masquage que propose votre helpdesk.
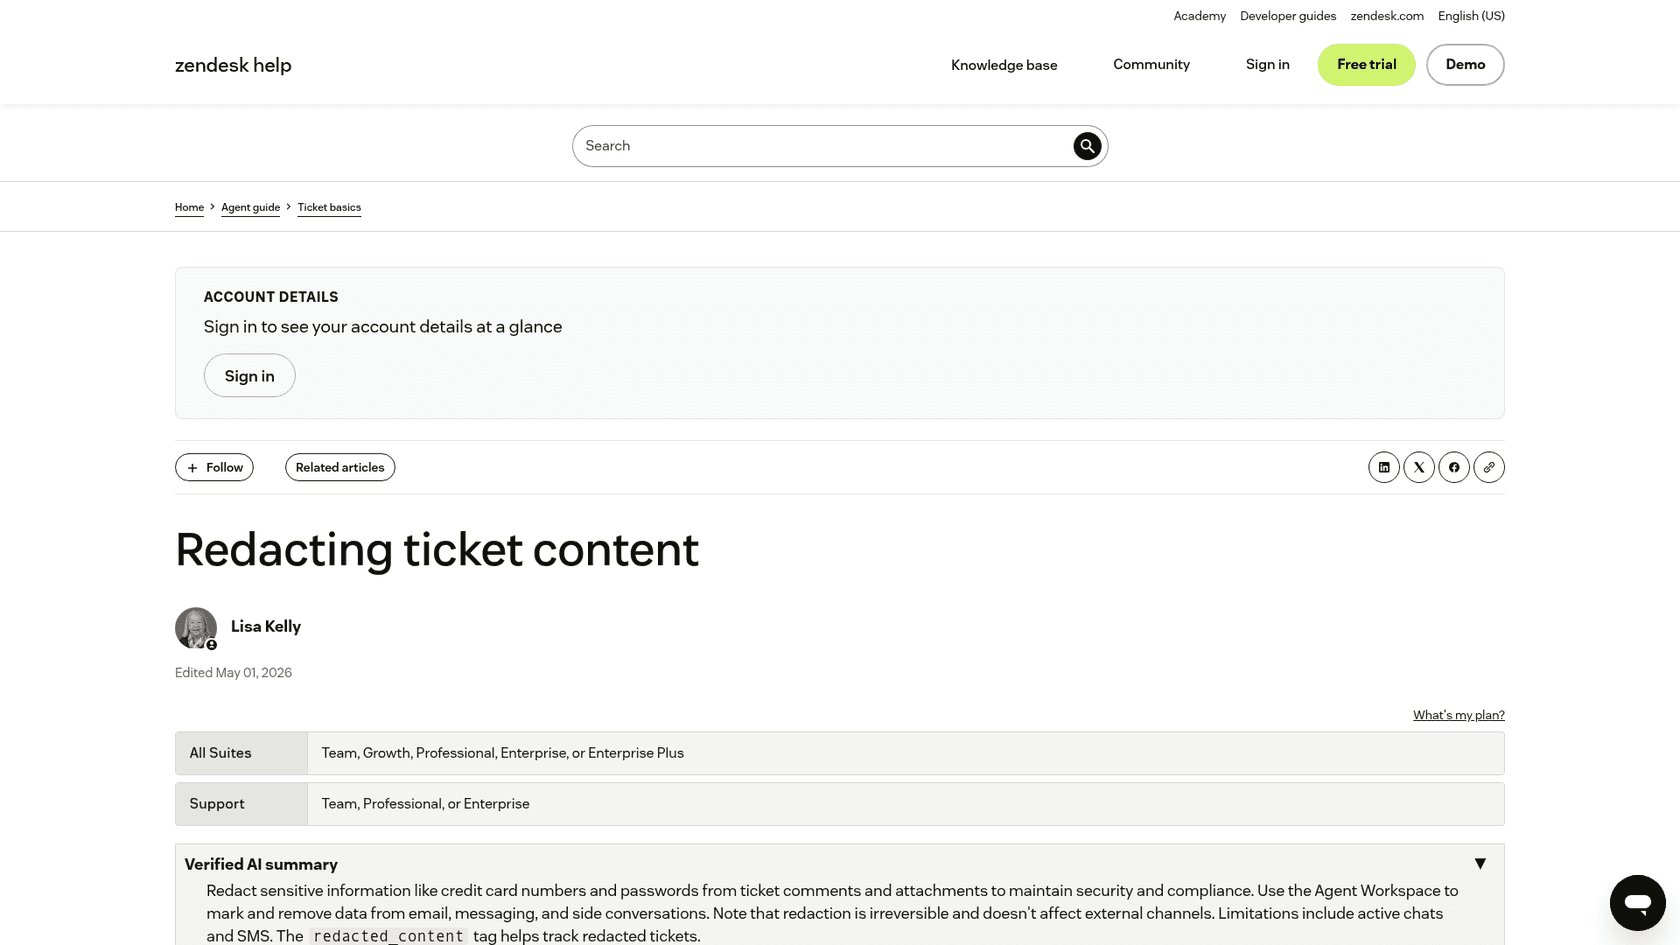
Zendesk. Le masquage de tickets fonctionne sur l'e-mail, la messagerie, les notes internes, les images et les pièces jointes, y compris les tickets clos sur plusieurs canaux, et il nécessite l'Agent Workspace. Les admins et les agents aux rôles personnalisés disposant de la permission peuvent masquer. Deux détails comptent lors d'une violation :
- Le masquage est irréversible, convenez donc de qui le fait.
- Il ne masque pas des tickets entiers, et si vous masquez l'original après une fusion, le ticket fusionné garde le contenu. Masquez d'abord, fusionnez ensuite.
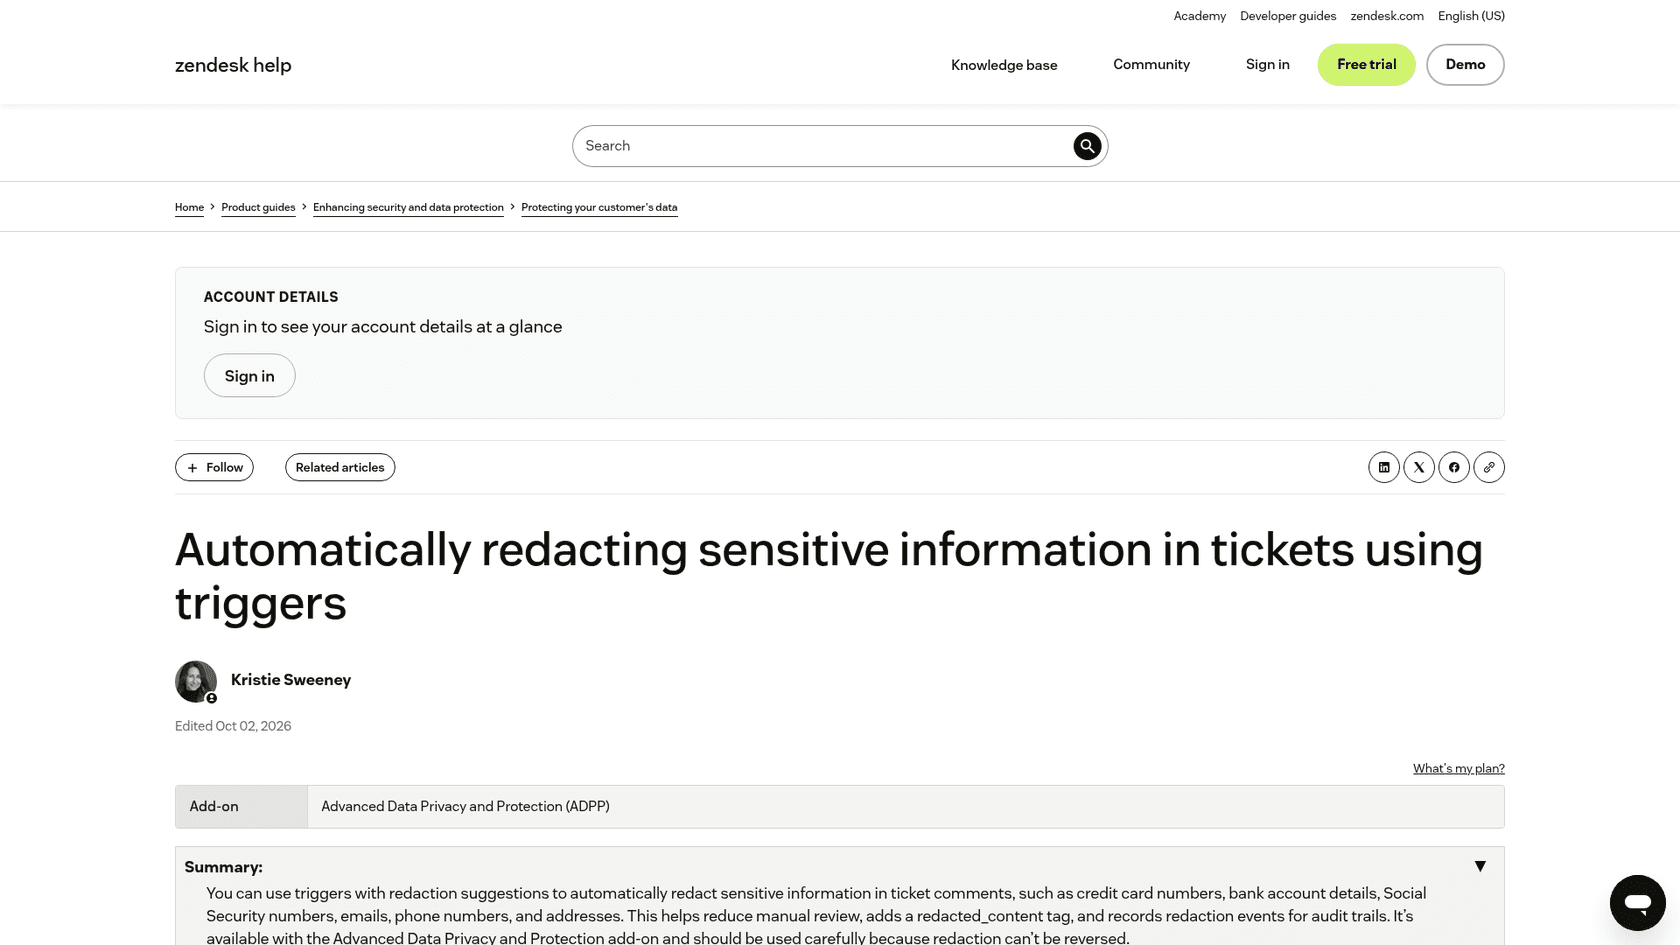
Zendesk a aussi le masquage automatique des cartes bancaires, qui masque les numéros de carte de 12 à 19 chiffres sur les nouveaux tickets et conserve les six premiers et les quatre derniers chiffres. Il ne nettoie pas les numéros de carte déjà présents dans le système. Avec le module Advanced Data Privacy and Protection, vous pouvez aller plus loin et utiliser des triggers qui masquent automatiquement : numéros de carte, coordonnées bancaires, numéros de sécurité sociale, e-mails, téléphones et adresses, avec un tag redacted_content ajouté. Mon guide sur le masquage des tickets Zendesk détaille la configuration.
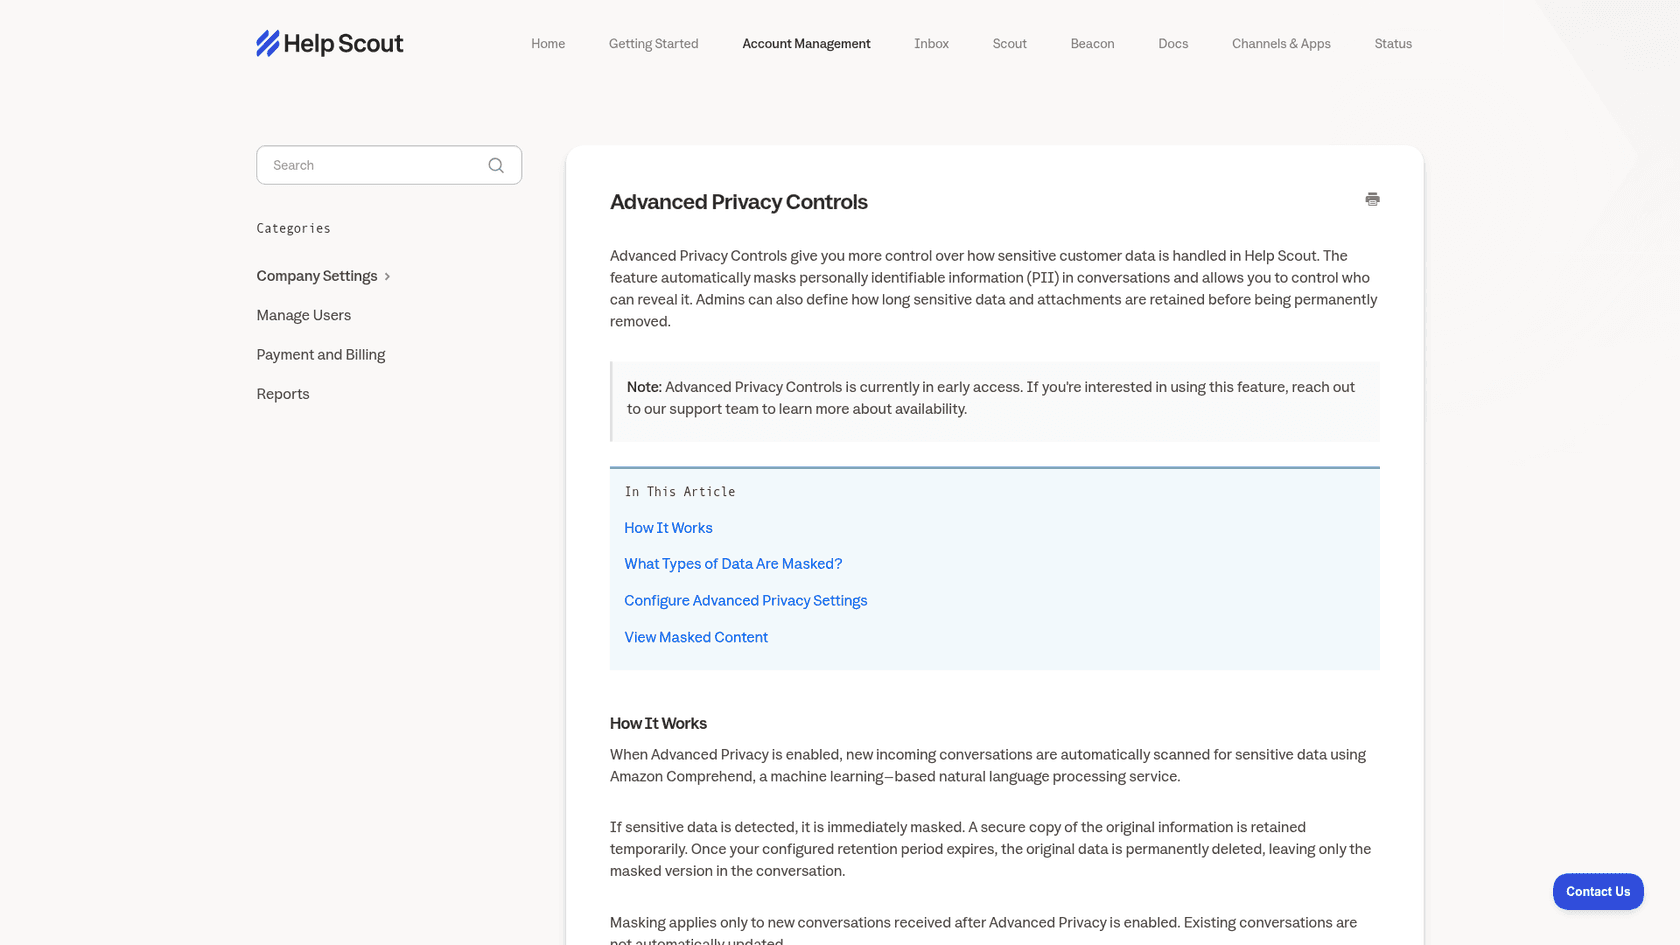
Help Scout. Les Advanced Privacy Controls masquent automatiquement les données personnelles et laissent les admins décider qui peut les révéler. C'est en accès anticipé, vous devez donc le demander à Help Scout. Cela ne masque que les nouvelles conversations après activation, et les pièces jointes ne sont pas masquées : une photo de pièce d'identité reste donc visible pour toute l'équipe jusqu'à ce que la période de conservation la supprime.
Quel que soit l'outil, programmez une passe de masquage en semaine 2. La recherche, pas les vues, car les vues Zendesk sautent les tickets archivés. Recherchez les motifs de numéros de carte, « SSN », « mot de passe », « passeport » et les pièces jointes sur les tickets tagués violation. Pour une approche plus large avec l'IA, voir le masquage des données par IA.
Si vous utilisez un agent d'IA au-dessus du helpdesk, vérifiez aussi ce qu'il stocke. Sur la page sécurité d'eesel, le masquage optionnel des données personnelles supprime les e-mails, téléphones et numéros de carte des tickets de helpdesk synchronisés avant leur stockage et leur indexation, et eesel n'entraîne pas de modèles sur vos données. C'est la question à poser à tout fournisseur de votre pile ; ma checklist de sécurité fournisseurs couvre le reste.
À quoi un agent d'IA doit-il répondre après une violation, et que doit-il transmettre ?
Un agent d'IA doit répondre uniquement à ce que répond la FAQ approuvée, et transmettre à une personne tout ticket du type « et moi ? ». Les questions générales sont les mêmes pour tout le monde, une IA peut donc y répondre de façon cohérente à 3 heures du matin. Les questions personnelles dépendent de recherches, de jugement et d'exposition juridique, elles appartiennent donc à votre équipe.
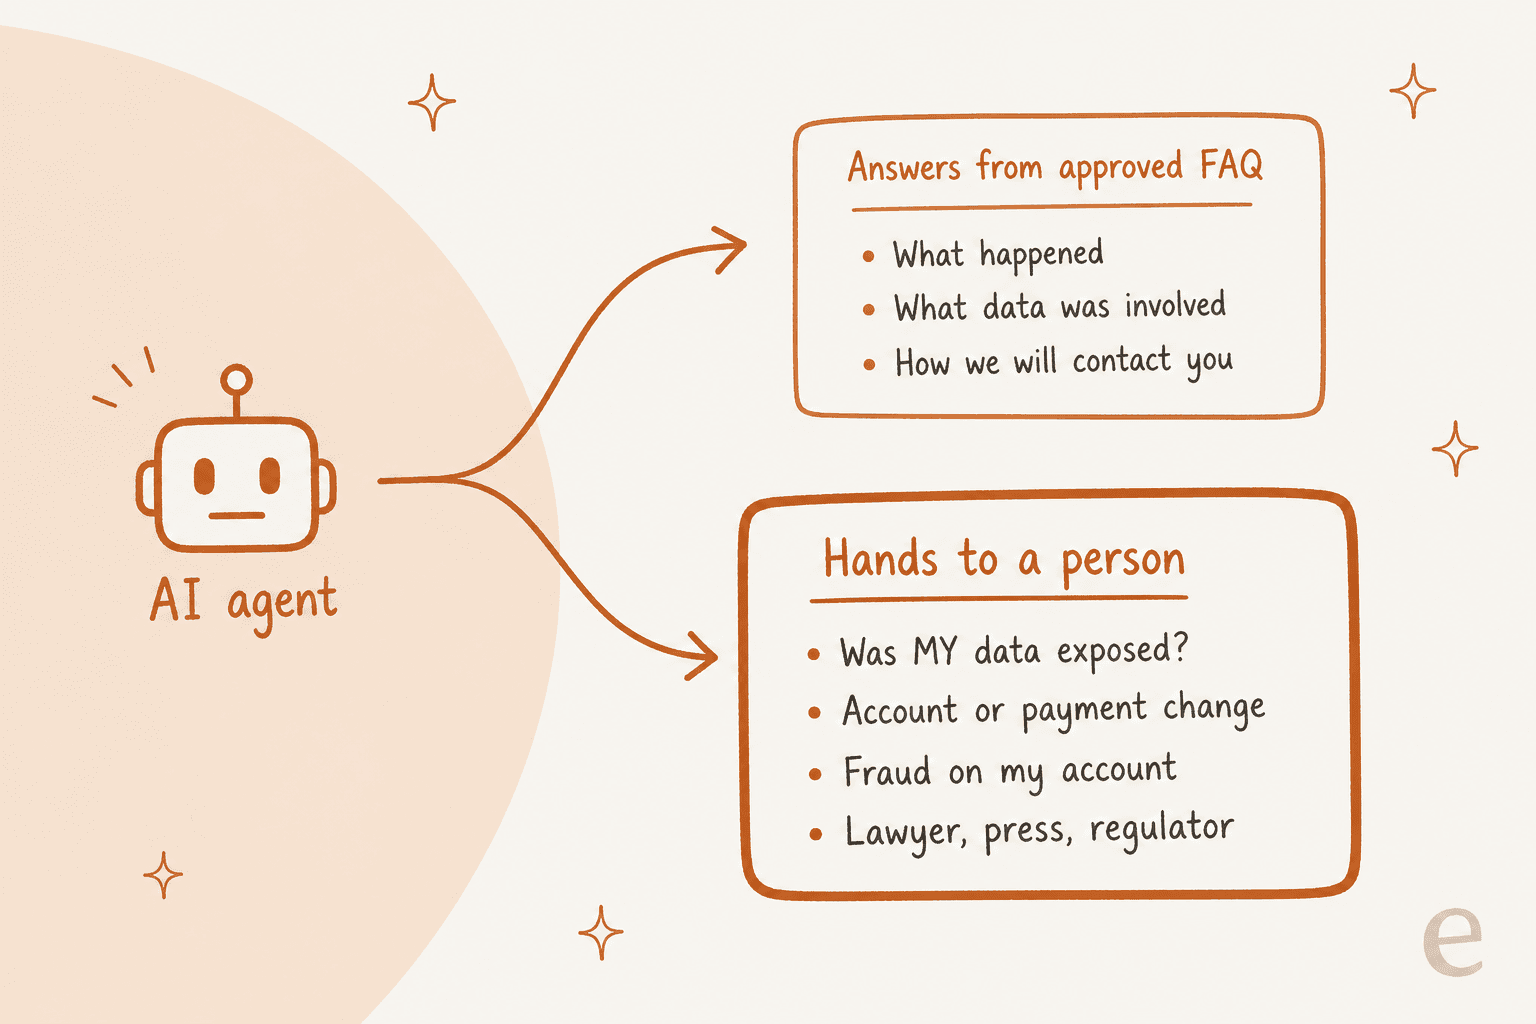
L'échec qui m'inquiète le plus est une IA qui généralise à partir de la déclaration. Si la FAQ dit « la plupart des clients n'ont pas été concernés », un agent peu rigoureux dira à un client concerné que tout va bien. J'ai vu la version hors violation de ce problème dans nos propres appels commerciaux : une équipe de support technique B2B a découvert que son bot confirmait la prise en charge de produits qu'il ne couvrait pas, parce que la base de connaissances disait « nous prenons en charge tous les modèles ». Leur leçon était que la configuration relève d'abord de l'essai-erreur. Lors d'une violation, cette erreur devient une fausse réassurance par écrit.
Les règles pour l'agent sont donc strictes :
- Répondre uniquement à partir de la FAQ et des macros approuvées sur la violation. Retirer les anciens articles d'aide mentionnant la sécurité s'ils contredisent la déclaration.
- Ne jamais dire si un client précis a été concerné, sauf si une recherche dans la liste des personnes concernées le confirme et que le client est vérifié.
- Transmettre par tag, pas au jugé : tout ce qui est en
breach-account,breach-privacy,breach-legal-pressoubreach-phish-reportpart vers une personne avec une note interne. - Marquer les réponses comme écrites par une IA, pour que personne ne confonde une réponse d'IA avec une déclaration officielle d'une personne nommée.
Une configuration réelle avec ces règles est Swiftreg, un vendeur britannique de plaques d'immatriculation qui fait tourner eesel sur Zendesk. Ce n'est pas un cas de violation, mais ses règles ont la forme dont une file de violation a besoin. Les détails de commande ne vont jamais qu'au titulaire vérifié du compte ; si cette vérification échoue, ils restent privés. eesel ne signale jamais un remboursement ou un envoi qu'une recherche en direct n'a pas confirmé, certains sujets vont toujours à des humains, et chaque réponse publique se termine par une mention indiquant que l'IA l'a écrite. Sur un mois, cette configuration a traité environ 2 100 tickets Zendesk, avec 1 494 réponses publiques et 1 055 notes internes pour l'équipe, là où une étape appartenait au personnel.
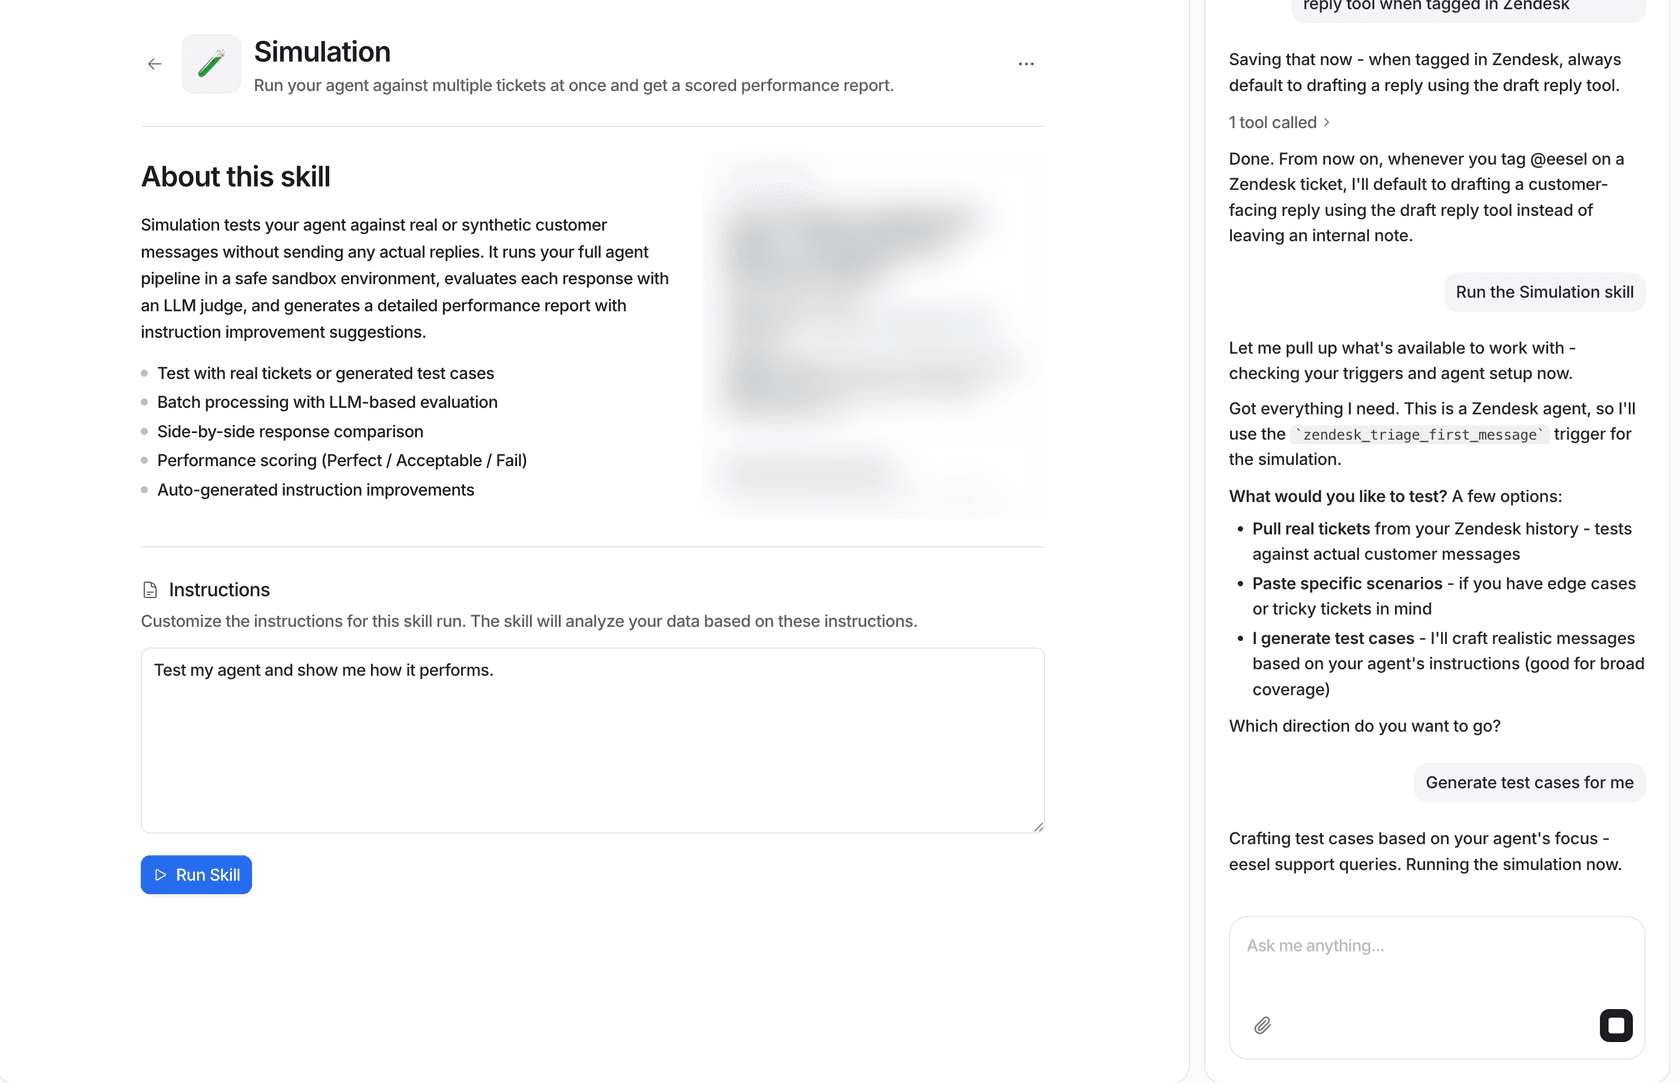
Avant d'activer un agent pour les tickets liés à une violation, testez-le sur eux. La simulation d'eesel fait tourner l'agent sur des tickets réels ou générés sans envoyer de réponses et note chaque réponse, vous pouvez donc lui soumettre les questions de votre trieur et lire chaque réponse au préalable.
Pour en savoir plus sur des transmissions propres, voir mes articles sur les bonnes pratiques de transmission IA et les règles d'escalade IA sur Zendesk.
Quand les tickets doivent-ils aller au juridique, à la sécurité ou à l'équipe confidentialité ?
Plus tôt que ne le ferait votre processus d'escalade normal. Lors d'une violation, trois types de tickets quittent le front dès leur arrivée, avant qu'un agent n'ait écrit un mot.
Juridique, presse et régulateurs. Un ticket venant d'un cabinet d'avocats, d'un journaliste ou d'un régulateur reçoit un accusé de réception de deux lignes et part directement vers le responsable de l'incident. L'ICO demande aux organisations de tenir un registre de la violation consignant ce qui s'est passé, qui est impliqué et ce qui est fait à ce sujet, et ces tickets y appartiennent. Mon guide sur l'escalade inter-équipes détaille la mécanique de transmission.
Tout ce qui peut aider l'enquête. L'instruction de la FTC aux centres de service client porte sur la transmission d'informations susceptibles d'aider l'enquête. Un client qui dit « j'ai vu cette connexion bizarre le 3 » vous remet une preuve, traitez donc le ticket en conséquence. Donnez aux agents un modèle de note interne pour cela et un contact sécurité désigné.
Demandes de confidentialité. Les semaines de violation apportent une vague de tickets « supprimez tout ce que vous avez sur moi ». En voici un issu du fil sur la violation de Framework :
"There's no reason Framework needed to be storing this much PII about me all this time including my address, IP addresses and phone number. I just requested a full delete courtesy of GDPR and CCPA and encourage others to do the same."
Celles-ci ont leurs propres horloges. Selon le RGPD britannique, le guide d'effacement de l'ICO vous donne un mois pour répondre. Selon le CCPA, le procureur général de Californie dit que les entreprises doivent répondre dans les 45 jours calendaires, prolongeables à 90 avec notification. Taguez-les dès leur arrivée pour que l'horloge démarre dans votre reporting, pas quand quelqu'un le remarque.
Mes articles sur l'IA pour les demandes RGPD et le RGPD sur Freshdesk vont plus loin.
Fraude. Si un client signale un usage abusif, la FTC suggère de l'orienter vers IdentityTheft.gov pour le signaler et obtenir un plan de récupération. Mettez ce lien dans la macro. Mon guide sur le support lié à la fraude et celui sur les demandes de rétrofacturation couvrent le côté paiement.
Comment clore le dossier une fois le pic passé ?
La plupart des équipes s'arrêtent quand le volume baisse. Je continuerais une semaine de plus, car le nettoyage est le moment où les erreurs de la semaine de violation sont corrigées ou figées.
- Retirer les macros liées à la violation. Laisser la réponse FAQ, archiver les réponses d'attente et retirer les articles sur la violation de la base de connaissances de tout agent d'IA une fois l'incident clos. Des réponses d'attente oubliées, c'est comment un client reçoit encore « nous enquêtons toujours » trois mois plus tard.
- Faire la dernière passe de masquage, puis fusionner les doublons. Masquer avant de fusionner, car un ticket fusionné garde le contenu que vous masquez plus tard dans l'original.
- Répondre à chaque ticket
breach-accountencore ouvert. Les réponses d'attente promettaient une mise à jour ; envoyez-la, même si la mise à jour est « rien de nouveau pour votre compte ». - Faire un rapport par tag. Le volume par file, le délai de première réponse et le taux de réouverture indiquent quelle macro n'était pas claire. Une file avec beaucoup de réouvertures signifie généralement que la macro a laissé la vraie question sans réponse.
- Tenir une rétrospective support. Qu'est-ce que les agents ont improvisé ? Ces moments sont vos prochaines macros.
Si vous voulez une mesure de satisfaction sur la façon dont ça s'est passé, sondez avec précaution. Un e-mail CSAT juste après une violation ressemble à du phishing pour les personnes que vous venez d'avertir. Mon article sur le CSAT par IA détaille le bon moment.
Les schémas ici recoupent tout grand événement de file. Si vous voulez approfondir le côté volume, les pics de support saisonniers et la communication lors d'incidents majeurs sont de bonnes lectures suivantes.
Quelles sont les erreurs les plus courantes dans une file de semaine de violation ?
- Improviser des faits. Un agent qui dit « seuls des e-mails ont été pris » avant que l'enquête ne le confirme a fait une déclaration publique.
- Demander des secrets pour « vérifier ». Numéros de carte, codes et mots de passe dans les tickets annulent chaque avertissement de phishing que vous avez envoyé.
- Laisser des données personnelles dans les tickets. Un masquage qui attend « après le pic » n'arrive jamais.
- Laisser l'IA improviser librement. Un agent avec tout votre centre d'aide et sans règles de violation répondra « ai-je été concerné ? » à partir d'articles généraux.
- Enterrer les demandes de confidentialité. Une demande de suppression traitée comme une plainte manque son délai.
- Oublier les clients normaux. Les tags de violation sur des tickets de commande en retard repoussent de vrais problèmes dans la file.
Gérer une file de semaine de violation avec eesel
Si la partie la plus difficile de votre plan de violation est la file, c'est exactement la tâche pour laquelle le coéquipier IA helpdesk d'eesel est conçu. Il rejoint le helpdesk que vous utilisez déjà, Zendesk, Freshdesk ou Help Scout, tague les tickets liés à la violation dans vos files, répond aux questions récurrentes à partir de la FAQ approuvée que vous lui donnez, et laisse une note interne sur chaque ticket de compte, juridique, confidentialité ou fraude pour votre équipe. Vous pouvez commencer par des brouillons que vos agents approuvent, le tester d'abord sur des tickets de type violation en simulation, et activer les réponses directes pour la file FAQ une fois que vous leur faites confiance.
Swiftreg montre la règle du compte vérifié en pratique sur Zendesk, et Dokument 24 montre la configuration tag-et-brouillon. Les forfaits et limites sont sur la page tarifs.
Essayez eesel sur votre propre file avant d'en avoir besoin.
Comment gérer les tickets de support après une violation de données ?