Zendesk AI Agent: código de uso único, limites, planos

Rama Adi

Katelin Teen
Última edição 12 de novembro de 2026
O código de uso único (OTP) da Zendesk permite que um AI Agent de mensagens confira a identidade de um cliente enviando um código de 6 dígitos por e-mail antes de compartilhar respostas restritas ou executar uma ação sensível. Você adiciona um bloco de verificação por e-mail a um diálogo, sem trabalho de desenvolvimento, e isso funciona em canais como o WhatsApp que o login JWT não cobre. A pegadinha: ele só prova o controle de uma caixa de entrada, exige um diálogo com script, e não está disponível nos AI Agents Essential. A integração com Zendesk do eesel não documenta nenhuma etapa de código, então a verificação de identidade fica com a Zendesk, enquanto a eesel CLI permite que um agente de código com IA configure as automações de tickets do colega de helpdesk e teste suas respostas antes que algo vá ao ar.
O que é o código de uso único do AI Agent da Zendesk?
É uma etapa de verificação dentro de uma conversa com um AI Agent de mensagens. A Zendesk anunciou isso em 2 de novembro de 2026 como uma alternativa mais simples à autenticação JWT para mensagens, que exige desenvolvimento de backend para fazer login dos usuários. O guia de configuração da Zendesk chama isso de "autenticação ad-hoc" para usuários finais antes que eles alcancem certos dados ou ações sensíveis.
O problema que isso resolve é antigo. Antes disso, um AI Agent que pedia um e-mail não tinha como saber se o endereço digitado pertencia à pessoa que o digitou. O próprio artigo da Zendesk sobre autenticação em mensagens diz que, com o Web Widget ou os aplicativos móveis, os usuários podem informar um e-mail em resposta a uma pergunta do AI Agent, e "não há nada que impeça um usuário malicioso de fornecer o e-mail de outra pessoa." Um código fecha essa brecha apenas para o endereço de e-mail.
Um detalhe que muita gente assume errado: a documentação descreve apenas um código por e-mail. Não encontrei opção de SMS no anúncio nem no guia de configuração da Zendesk.
A Zendesk também vem movendo seus clientes para a sua pilha de IA agêntica, o que importa para quem pode usar isso. Meu guia do novo AI Agent cobre essa mudança mais ampla. O AI agents - Essential é legado desde 11 de maio de 2026, deixa de receber correções em 31 de agosto de 2026, e desaparece em 10 de dezembro de 2026. Se você ainda está decidindo entre os dois níveis, minha comparação Advanced vs. Essential cobre o panorama anterior, e o guia de AI Agents Advanced cobre para onde a Zendesk está indo.
Como funciona o fluxo do código de uso único?
A conversa passa por quatro etapas, segundo o guia de configuração da Zendesk.
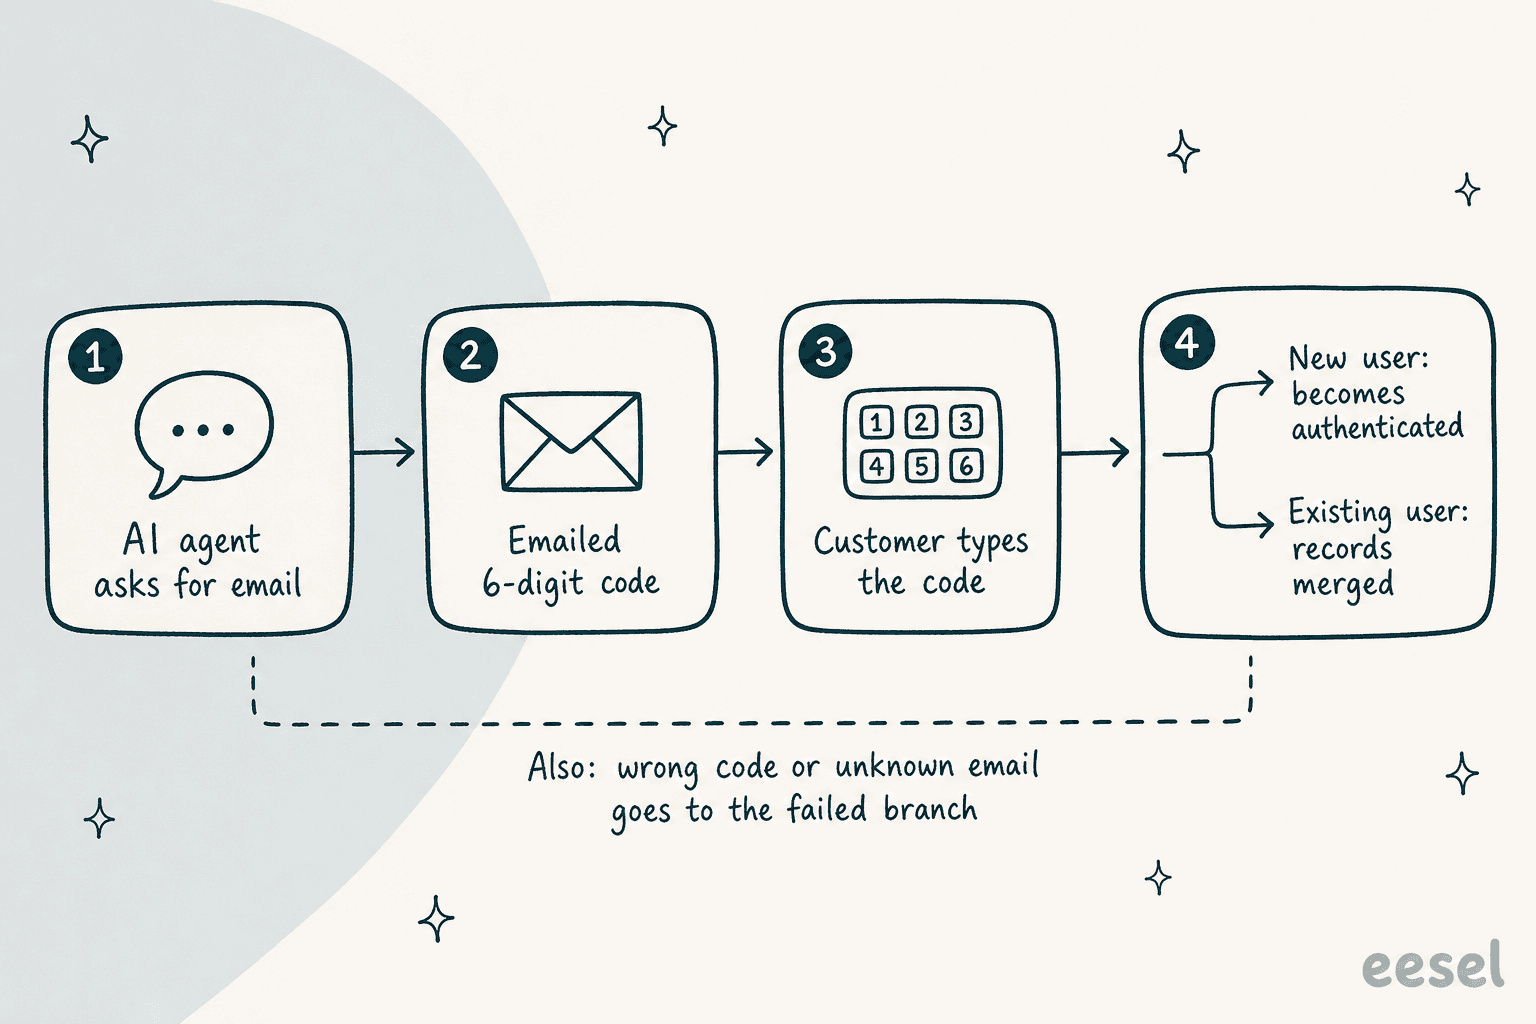
- O AI Agent pede ao cliente o endereço de e-mail dele.
- A Zendesk envia a esse endereço um código, vinculado ao usuário atualmente não autenticado.
- O cliente digita na conversa o código recebido por e-mail.
- O AI Agent o confere. Um usuário totalmente novo é atualizado para autenticado. Se já existir um usuário autenticado com esse e-mail, os dois registros são mesclados, assim como as duas sessões de mensagens.
O e-mail em si é fixo: "Seu código de verificação da
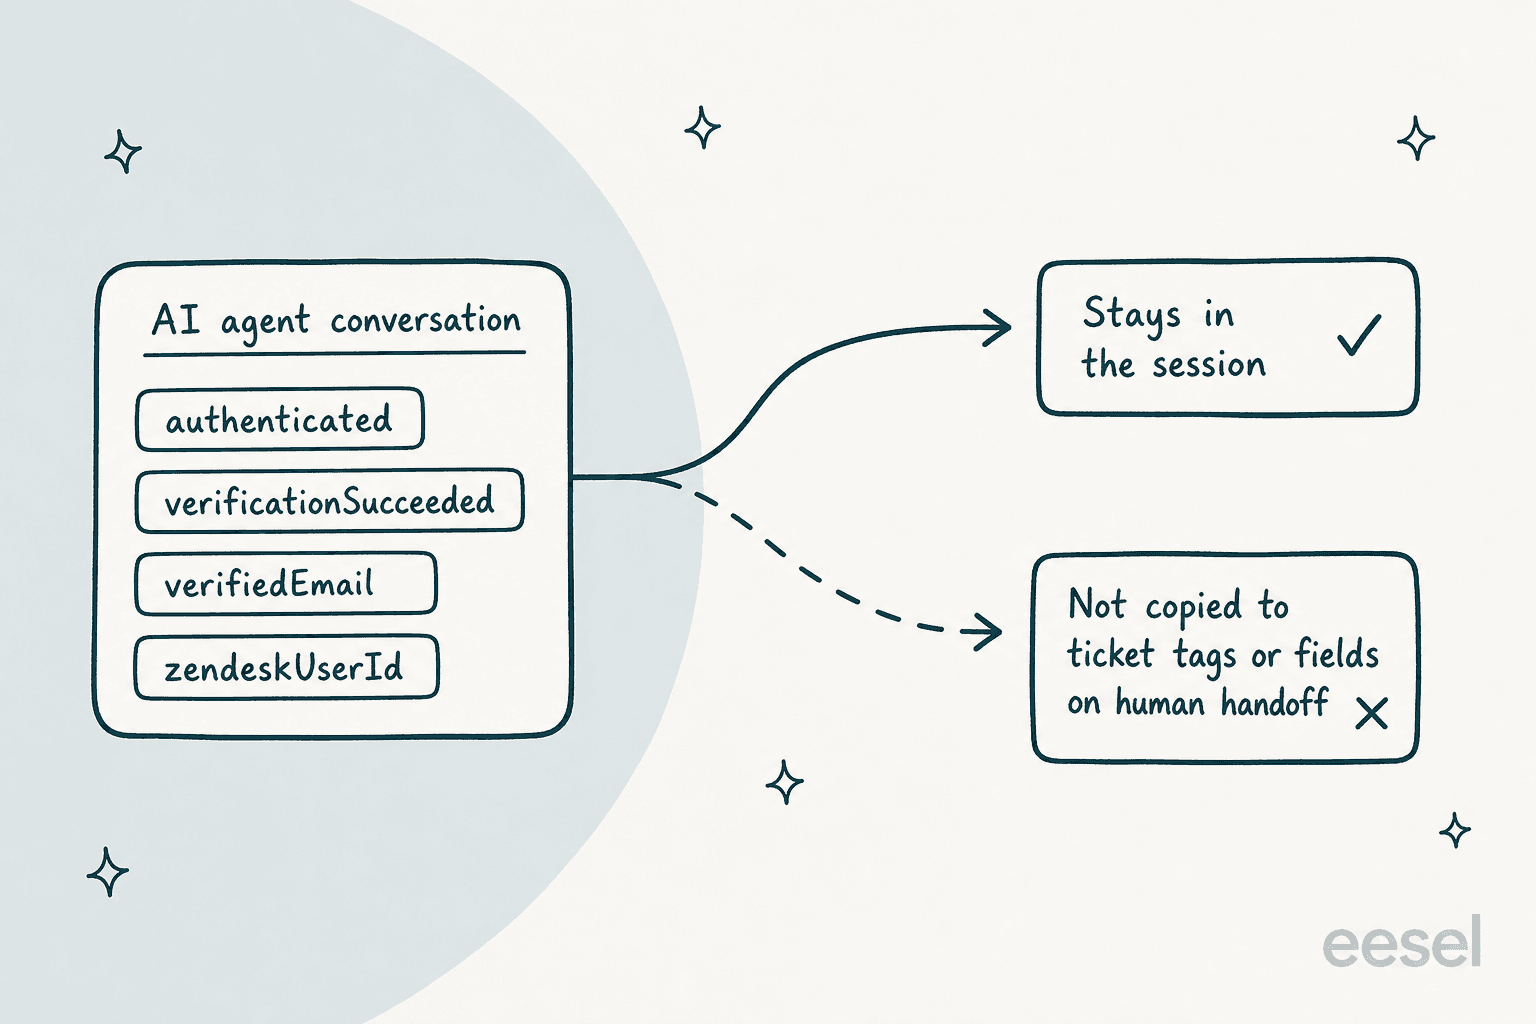
Após uma verificação bem-sucedida, a Zendesk adiciona automaticamente quatro parâmetros de sessão: authenticated, verificationSucceeded, verifiedEmail e zendeskUserId. Esse detalhe é fácil de passar batido e importa para as transferências, ao que volto mais abaixo.
Como você configura o bloco de verificação por e-mail?
Você adiciona um bloco a um diálogo, o fluxo de conversa com script da Zendesk. Se você ainda não usou o builder, meu guia do conversation flow builder percorre os outros tipos de bloco.
- Crie um novo diálogo ou abra um existente.
- Clique no ícone de mais (+) onde a verificação deve acontecer e escolha Email verification.
- Na barra lateral Details, edite as mensagens que o AI Agent envia, ou deixe-as em branco para manter as padrão.
- Em Successful verification, adicione os blocos que continuam a conversa, como uma busca de conhecimento restrito e uma resposta.
- Em Failed verification, adicione o que acontece depois: uma mensagem de nova tentativa ou uma escalada para uma pessoa.
- Salve e publique o diálogo.
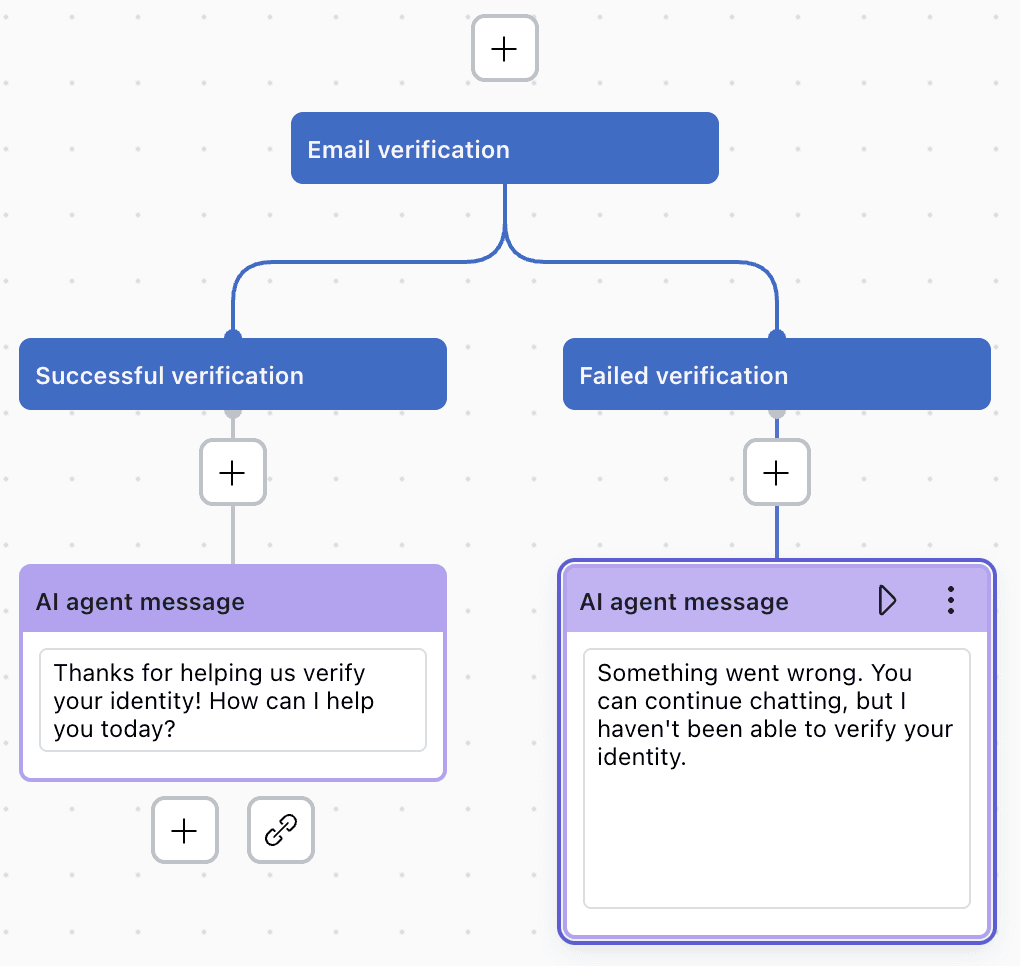
Há sete mensagens que você pode personalizar, todas exibidas na barra lateral, com estes valores padrão:
| Mensagem | Texto padrão |
|---|---|
| Pedir e-mail | Enter your email. |
| Pedir código de verificação | Enter your verification code. |
| Verificação bem-sucedida | Your email has been verified. |
| Código inválido, tentar novamente | Invalid verification code. Please try again. |
| Verificação falhou | Invalid verification code. |
| Código expirado | This verification code has expired. |
| E-mail não encontrado | A user by that email does not exist. |
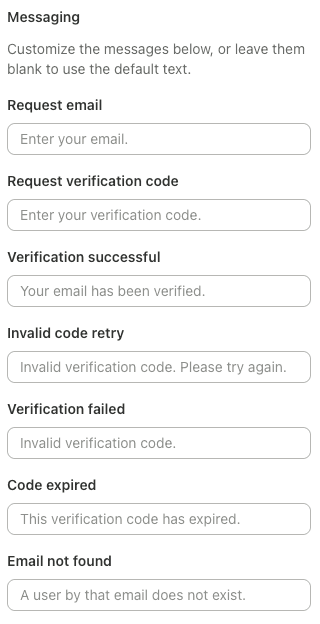
A boa prática da Zendesk é colocar o bloco na resposta de boas-vindas do AI Agent para que as pessoas sejam verificadas desde o início. Ajuste o resto no guia de configurações avançadas, e combine o bloco com uma ação Get user que verifique uma autenticação existente, de modo que clientes recorrentes pulem a pergunta enquanto os novos são questionados de imediato. Depois do lançamento, revise as falhas nos seus registros de conversa, e escreva uma mensagem de fallback sensata para o ramo de falha. Se você direcionar as falhas para uma pessoa, leia antes minhas notas sobre comportamento de escalonamento e a configuração de transferência para humano.
Quais planos e AI Agents da Zendesk precisam disso?
O guia de OTP lista todos os planos Suite (Team, Growth, Professional, Enterprise, Enterprise Plus) e Support Team, Professional e Enterprise. Isso só se aplica a AI Agents de mensagens, então o canal de API e a voz ficam de fora, e a Zendesk lista três limites:
- Precisa de um fluxo de conversa com script controlado por um diálogo.
- Não funciona com AI Agents Essential.
- Códigos não podem ser enviados a contas de funcionários, agentes e administradores incluídos.
Não encontrei um preço separado para o OTP. O recurso vive dentro do uso de AI Agent, que a Zendesk cobra por resolução automatizada: uma solicitação que o AI Agent resolve sem escalar para um humano. Na página de preços da Zendesk, resoluções automatizadas com compromisso custam $1.50 cada e resoluções por uso custam $2.00 cada. As cotas incluídas são 5 resoluções por agente por mês no Support Team e no Suite Team, e 10 no Suite Professional. O Suite Team custa $55 por agente por mês com cobrança anual.
Isso tem uma consequência prática. Pela definição da Zendesk, uma conversa que falha na verificação e é escalada não é uma resolução automatizada. Uma que verifica e depois resolve, é. Para o panorama completo de custos, veja meu guia completo de configuração e custos, minha análise do AI Agent da Zendesk e o guia de taxa de resolução.
Uma inconsistência na documentação: o guia de OTP ainda lista o Suite Growth, enquanto a página de preços atual mostra quatro planos de serviço sem ele. Confira o que está na sua própria conta antes de planejar em torno da lista de planos.
Você deveria usar um código ou o login JWT?
Use JWT se você tem um produto com login e um desenvolvedor. Use um código se não tiver nenhum dos dois, ou se o canal não suportar JWT. A própria comparação da Zendesk é direta sobre essa troca.
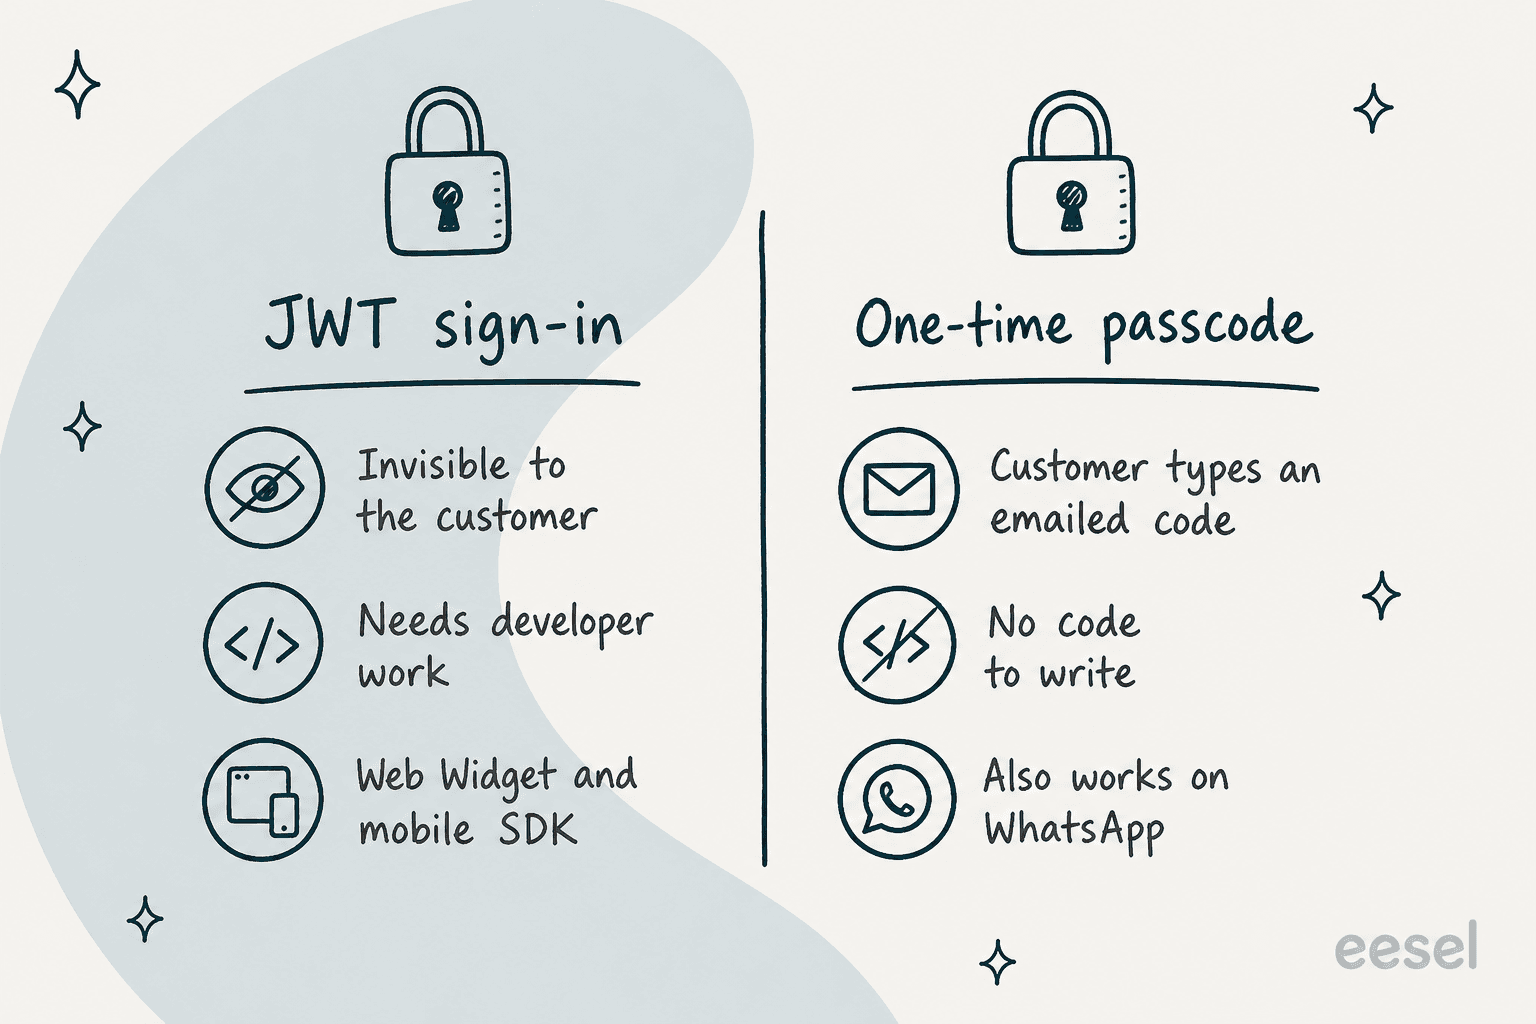
A autenticação JWT funciona em segundo plano para o cliente. Um código o interrompe com uma etapa de e-mail. O JWT fica limitado ao Web Widget e ao SDK móvel, enquanto um código também cobre canais como o WhatsApp (veja meu resumo de plataformas de suporte via WhatsApp). A Zendesk acrescenta que o JWT "oferece uma postura de segurança mais forte" porque se apoia nos métodos de login que você já usa, e que um código não é um substituto viável se você exige autenticação de dois fatores no login dos clientes. Se você precisar do caminho JWT, o guia de dados de usuário do Sunshine Conversations explica como as identidades são mapeadas para usuários.
A demanda por um caminho mais fácil é visível na própria central de ajuda da Zendesk. No artigo sobre conteúdo restrito, um administrador escreveu:
"Frankly, the setup instructions for this are overly complex, required extensive trial and error, and give the impression that this functionality was added as an afterthought rather than being a fully integrated feature."
Esse comentário é sobre a configuração baseada em JWT para conteúdo restrito da central de ajuda, exatamente o caso de uso que o OTP foi criado para facilitar.
O que um código de uso único não faz?
Há cinco limites que vale a pena conhecer antes de prometer algo a uma equipe de segurança.
Ele prova uma caixa de entrada, não uma conta nem um pedido. Quem controla o endereço de e-mail passa pela verificação. Se a caixa de entrada de um cliente estiver comprometida, a verificação também está. Combine isso com uma busca que vincule o e-mail verificado ao registro que importa para você, e capture números de pedido com captura de dados para que a correspondência seja exata.
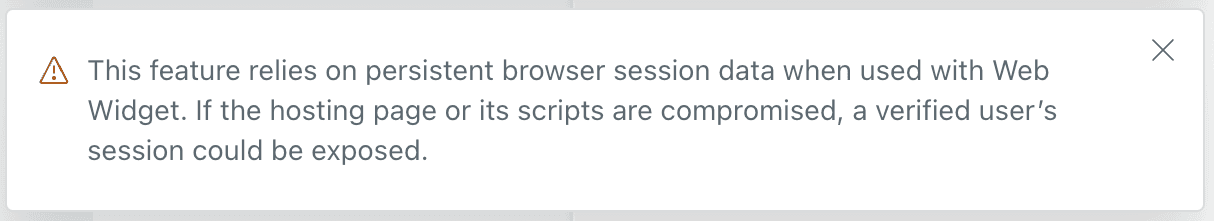
Tem uma troca de segurança com o Web Widget. O widget guarda o identificador de sessão no localStorage do navegador, ou no sessionStorage se você escolher "Forget history", o que limpa o estado quando a aba é fechada. O JavaScript do lado do cliente pode ler os dois, então um ataque de cross-site scripting bem-sucedido poderia expor a sessão de mensagens. A Zendesk mostra um aviso no builder e diz para usar JWT se esse risco for inaceitável.
O estado verificado não segue a transferência. Os parâmetros de sessão não são definidos automaticamente como tags ou campos do ticket de suporte quando uma conversa é escalada. Um agente humano que abrir o ticket não verá uma tag "verified" a menos que você mesmo escreva uma.
É só para mensagens. O guia se aplica a AI Agents de mensagens. Os AI Agents do canal de e-mail e do formulário web não têm esse bloco.
A documentação deixa duas coisas em aberto. A mensagem padrão "Email not found" e o exemplo de "verificação falhou" sugerem que o endereço precisa corresponder a um usuário existente, mas a etapa 4 do fluxo diz que um usuário totalmente novo é atualizado. Não consegui conciliar isso só com a documentação. Separadamente, o artigo mais antigo sobre conteúdo restrito ainda diz que mensagens precisam de JWT para respostas restritas da central de ajuda, e não foi atualizado para mencionar códigos. Teste os dois em um sandbox antes de confiar em qualquer um deles.
Quais solicitações você deveria proteger com um código?
Coloquei cada tipo de solicitação em uma escada de risco, e eu não poria um código na frente de tudo.
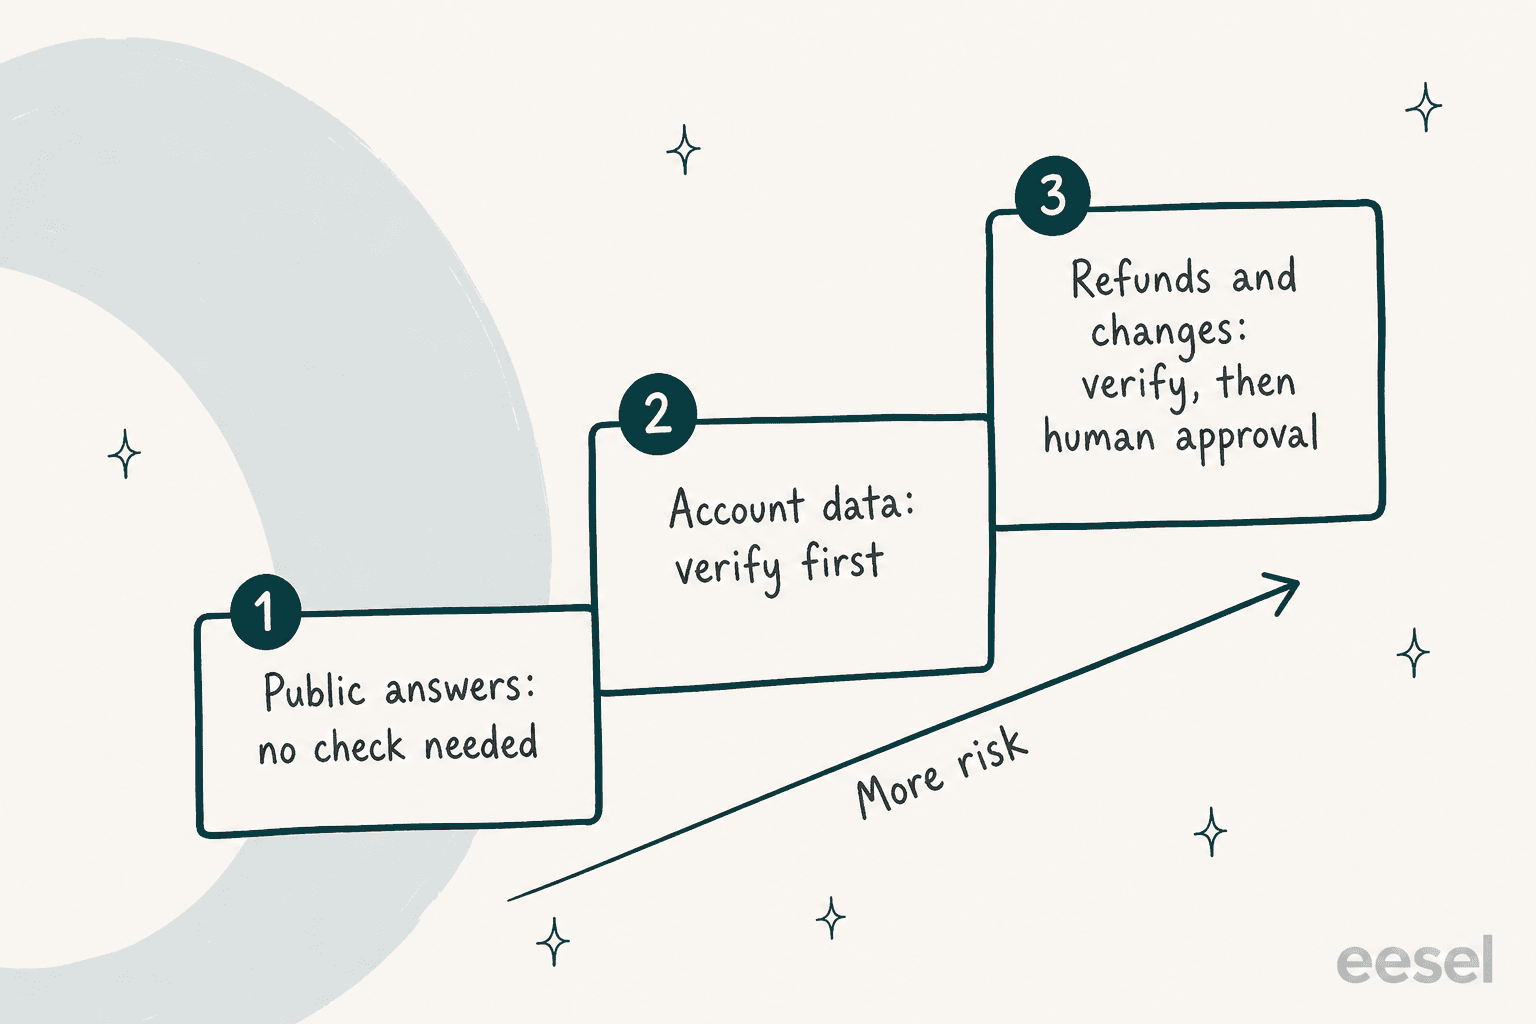
Numa chamada de vendas do eesel, um comprador B2B cuja revisão interna de segurança condiciona qualquer teste me perguntou se os tickets que processamos, que às vezes têm dentro dados de cartão e senhas, ficam dentro do ambiente deles. Essa é a ordem certa de preocupação. A primeira pergunta não é "como verificamos?" É "o que esse AI Agent poderia expor ou mudar se a pessoa errada estiver do outro lado?" Artigos de ajuda públicos não precisam de verificação. Status de pedido e detalhes de conta precisam. Reembolsos e mudanças de endereço precisam de verificação e de uma pessoa. Escolha abaixo o tipo de solicitação para ver meu padrão.
Como o eesel lida com verificações de identidade no Zendesk?
Sendo honesto, o eesel não traz uma etapa de código de uso único, e eu não vou fingir o contrário. A documentação de Zendesk do eesel descreve um colega de equipe de IA para helpdesk que trabalha dentro do seu Zendesk como mais um agente: ele lê o ticket e sua central de ajuda, macros e tickets passados, e então redige ou envia uma resposta. Não encontrei verificação por código ou por e-mail nessa documentação.
O que ele oferece para trabalho sensível à identidade é controle sobre o que o colega de equipe pode fazer. Cada ação tem três configurações, On, Ask first ou Off, segundo Actions and Approvals. Uma ação Look up customer lê os detalhes do cliente a partir do Zendesk, e os agentes novos usam Send ticket reply configurado como ask first, o que retém uma resposta de ticket até que uma pessoa a aprove. Um limite para planejar: ações de chat em tempo real, como responder no Zendesk Messenger, ficam sempre em On, porque ninguém pode pausar um chat em tempo real para aprovar uma resposta. No chat, seu controle precisa viver nas instruções e na verificação da Zendesk, não em um clique de aprovação. E algumas ações são só para chat de equipe, porque a documentação diz que elas mostram registros de outros clientes e não deveriam rodar no próprio ticket ou chat de um cliente. O guia do Zendesk Messenger cobre o widget de chat em tempo real.
Então a divisão que eu usaria é esta. Deixe que o OTP ou o JWT da Zendesk decidam quem está no chat, coloque limites com o controle de acesso para AI Agents, e deixe que um colega de equipe de IA para helpdesk do eesel não decida nada sobre dinheiro sem uma pessoa envolvida.
A smava é um bom exemplo de um controle construído a partir de dados que você já tem. Ela opera três agentes do eesel em um único Zendesk para cerca de 27.000 tickets por mês no setor financeiro regulado. O agente de categorização marca um ticket como elegível para resposta automática só quando nenhum consultor está atribuído, e cerca de 1.100 dos 27.000 tickets se qualificam. Todo o resto é um rascunho que uma pessoa aprova. É o mesmo instinto de um código: decidir quem recebe uma resposta automática antes de a resposta ser escrita.
Se você está comparando a IA nativa da Zendesk com um complemento, Zendesk AI vs. eesel expõe as diferenças, e minha lista de verificação de privacidade de dados e meu guia de LGPD/GDPR cobrem o que revisar com sua equipe de segurança. A página de segurança lista a própria postura do eesel. Para o login do lado do agente em vez do lado do cliente, veja autenticação de dois fatores da Zendesk, um recurso diferente do código deste artigo.
Teste o eesel para o Zendesk
Se a sua preocupação é "o que a IA pode fazer em um ticket", o eesel trabalha dentro do seu Zendesk como alguém recém-contratado: aprende sua central de ajuda e suas macros, redige respostas para uma pessoa aprovar, e só envia por conta própria nos casos de rotina que você ativar. O preço está na página de preços do eesel, e você pode começar com rascunhos e ver o que ele escreve antes de qualquer envio. Teste o eesel primeiro em uma fila de tickets de sandbox, e veja meu guia de IA para Zendesk ou o guia de gatilhos de eventos para entender como as execuções começam. Agentes de código podem operar o mesmo workspace através da eesel CLI para agentes.
Perguntas frequentes
O que é o código de uso único do AI Agent da Zendesk?
É uma etapa de verificação em que um AI Agent de mensagens envia ao cliente um código de 6 dígitos por e-mail e o confere antes de compartilhar respostas restritas ou executar ações sensíveis. A Zendesk anunciou isso em 2 de novembro de 2026 como uma alternativa sem código ao login JWT, e eu trato acima o contexto mais amplo dos AI Agents Advanced.
Como configuro o código de uso único do AI Agent da Zendesk?
Adicione um bloco de verificação por e-mail a um diálogo, edite ou mantenha as mensagens padrão, depois monte os ramos de verificação bem-sucedida e falha e publique. Comece pelo conversation flow builder, de preferência na resposta de boas-vindas.
O código de uso único funciona com AI Agents Essential ou tickets de e-mail?
Não. A Zendesk diz que precisa de um diálogo com script, não funciona com AI Agents Essential e só se aplica a AI Agents de mensagens, então os AI Agents do canal de e-mail não têm isso. Veja a comparação Advanced vs. Essential.
Quanto custa a verificação OTP do AI Agent da Zendesk?
Não encontrei uma tarifa separada para OTP. Os AI Agents são cobrados por resolução automatizada, a $1,50 com compromisso ou $2,00 por uso na página de preços da Zendesk. Minha análise do AI Agent da Zendesk tem o panorama completo de custos.
Devo usar um código de uso único ou autenticação JWT?
Use JWT se seus clientes estiverem logados e você tiver tempo de desenvolvimento, porque a Zendesk diz que isso oferece uma postura de segurança mais forte. Use um código quando não tiver capacidade de desenvolvimento ou precisar de um canal como WhatsApp. A Zendesk observa que um código não é viável se você exige autenticação de dois fatores no login dos clientes.
O status verificado chega ao agente humano depois de uma transferência?
Não automaticamente. Os parâmetros de sessão não são definidos como tags ou campos do ticket na escalada, então escreva a tag você mesmo. Meu guia de escalonamento e as melhores práticas de transferência cobrem esse padrão.
O eesel consegue verificar a identidade de um cliente com um código de uso único no Zendesk?
Não. A documentação de Zendesk do eesel não descreve nenhuma etapa de código. Mantenha a verificação da Zendesk para saber quem está no chat, e use a integração com Zendesk do eesel com Ask first nas ações que mudam alguma coisa.