Zendesk AI Agent: código de un solo uso, límites, planes

Rama Adi

Katelin Teen
Última edición 12 de noviembre de 2026
El código de un solo uso (OTP) de Zendesk permite que un AI Agent de mensajería compruebe la identidad de un cliente enviando un código de 6 dígitos por correo antes de compartir respuestas restringidas o realizar una acción sensible. Añades un bloque de verificación por correo a un diálogo, sin trabajo de desarrollo, y funciona en canales como WhatsApp que la autenticación JWT no puede cubrir. El truco: solo prueba el control de una bandeja de entrada, necesita un diálogo con script, y no está disponible en los AI Agents Essential. La integración de Zendesk de eesel no documenta ningún paso de código, así que la verificación de identidad se queda en Zendesk, mientras que la eesel CLI permite que un agente de código con IA configure las automatizaciones de tickets del compañero de helpdesk y pruebe sus respuestas antes de que nada salga a producción.
¿Qué es el código de un solo uso del AI Agent de Zendesk?
Es un paso de verificación dentro de una conversación de un AI Agent de mensajería. Zendesk lo anunció el 2 de noviembre de 2026 como alternativa más simple a la autenticación JWT para mensajería, que necesita desarrollo de backend para iniciar sesión a los usuarios. La guía de configuración de Zendesk lo llama "autenticación ad-hoc" para usuarios finales antes de que lleguen a ciertos datos o acciones sensibles.
El problema que resuelve es antiguo. Antes de esto, un AI Agent que pedía un correo electrónico no tenía forma de saber si la dirección escrita pertenecía a la persona que la escribía. El propio artículo de Zendesk sobre autenticación de mensajería dice que con el Web Widget o las apps móviles, los usuarios pueden dar un correo como respuesta a una pregunta del AI Agent, y "no hay nada que impida a un usuario malicioso dar el correo de otra persona." Un código cierra esa brecha solo para la dirección de correo.
Un detalle que mucha gente asume mal: la documentación describe solo un código por correo. No encontré opción de SMS en el anuncio ni en la guía de configuración de Zendesk.
Zendesk también ha estado moviendo a sus clientes hacia su stack de IA agéntica, lo cual importa para quién puede usar esto. Mi guía del nuevo AI Agent cubre el cambio más amplio. AI Agents - Essential es legado desde el 11 de mayo de 2026, deja de recibir arreglos el 31 de agosto de 2026, y desaparece el 10 de diciembre de 2026. Si todavía estás decidiendo entre los dos niveles, mi comparación Advanced vs. Essential cubre el panorama anterior, y la guía de AI Agents Advanced cubre hacia dónde va Zendesk.
¿Cómo funciona el flujo del código de un solo uso?
La conversación pasa por cuatro pasos, según la guía de configuración de Zendesk.
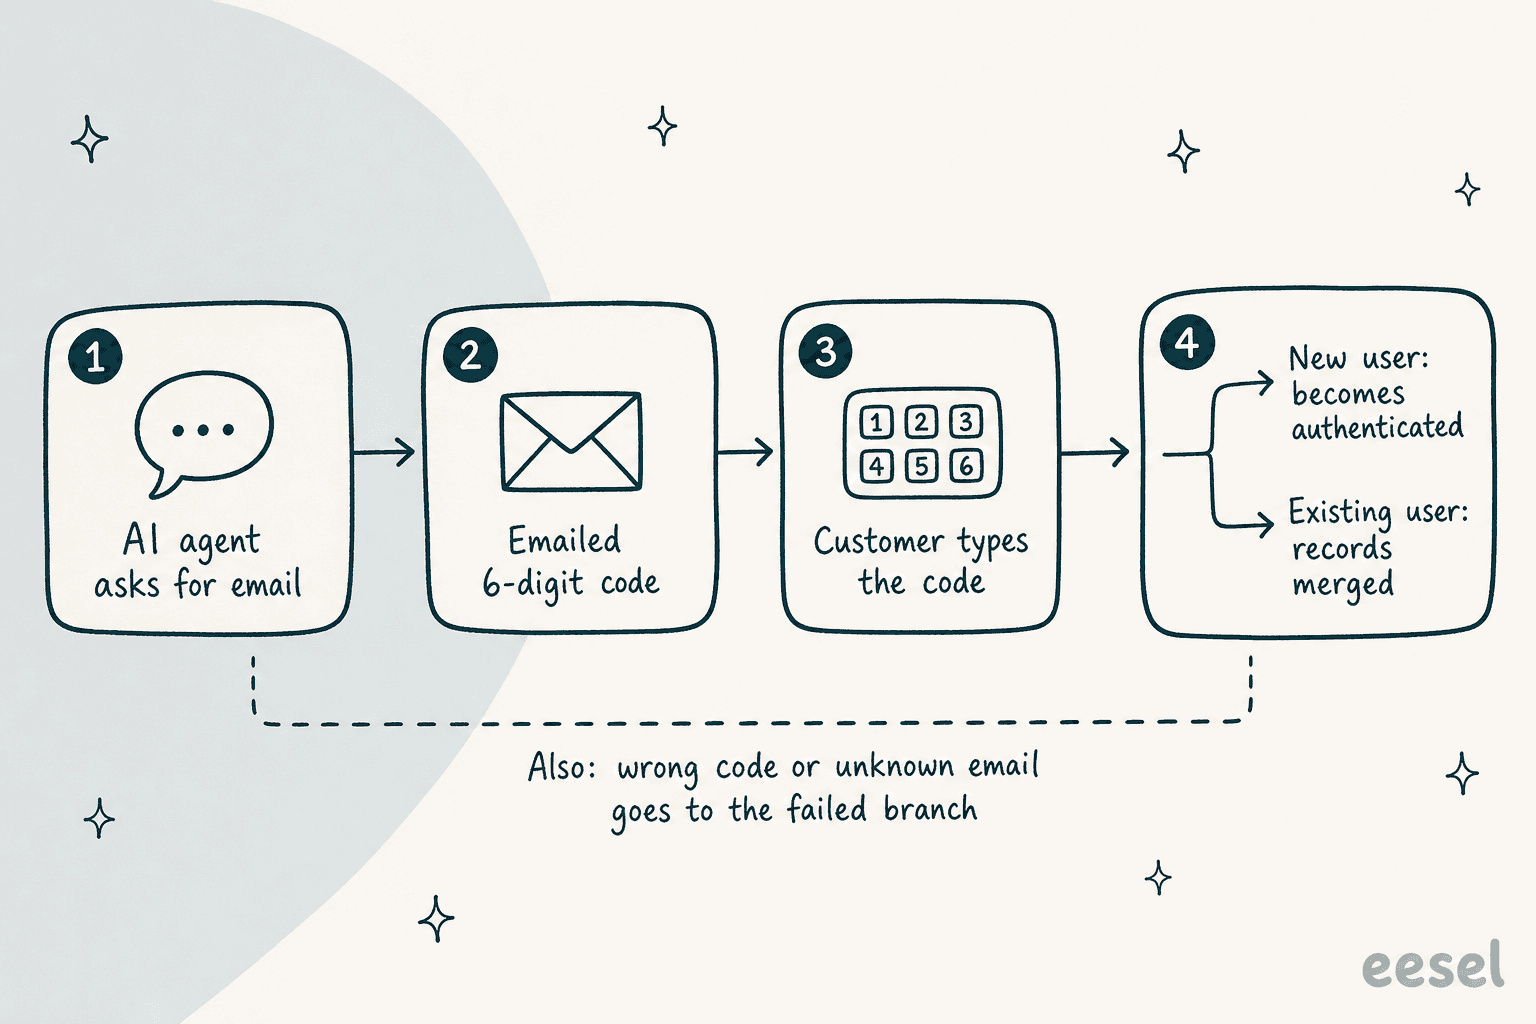
- El AI Agent pide al cliente su dirección de correo.
- Zendesk envía a esa dirección un código, vinculado al usuario actualmente no autenticado.
- El cliente escribe en la conversación el código recibido por correo.
- El AI Agent lo comprueba. Un usuario completamente nuevo se actualiza a autenticado. Si ya existe un usuario autenticado con ese correo, se fusionan los dos registros, y también las dos sesiones de mensajería.
El correo en sí es fijo: "Tu código de verificación de
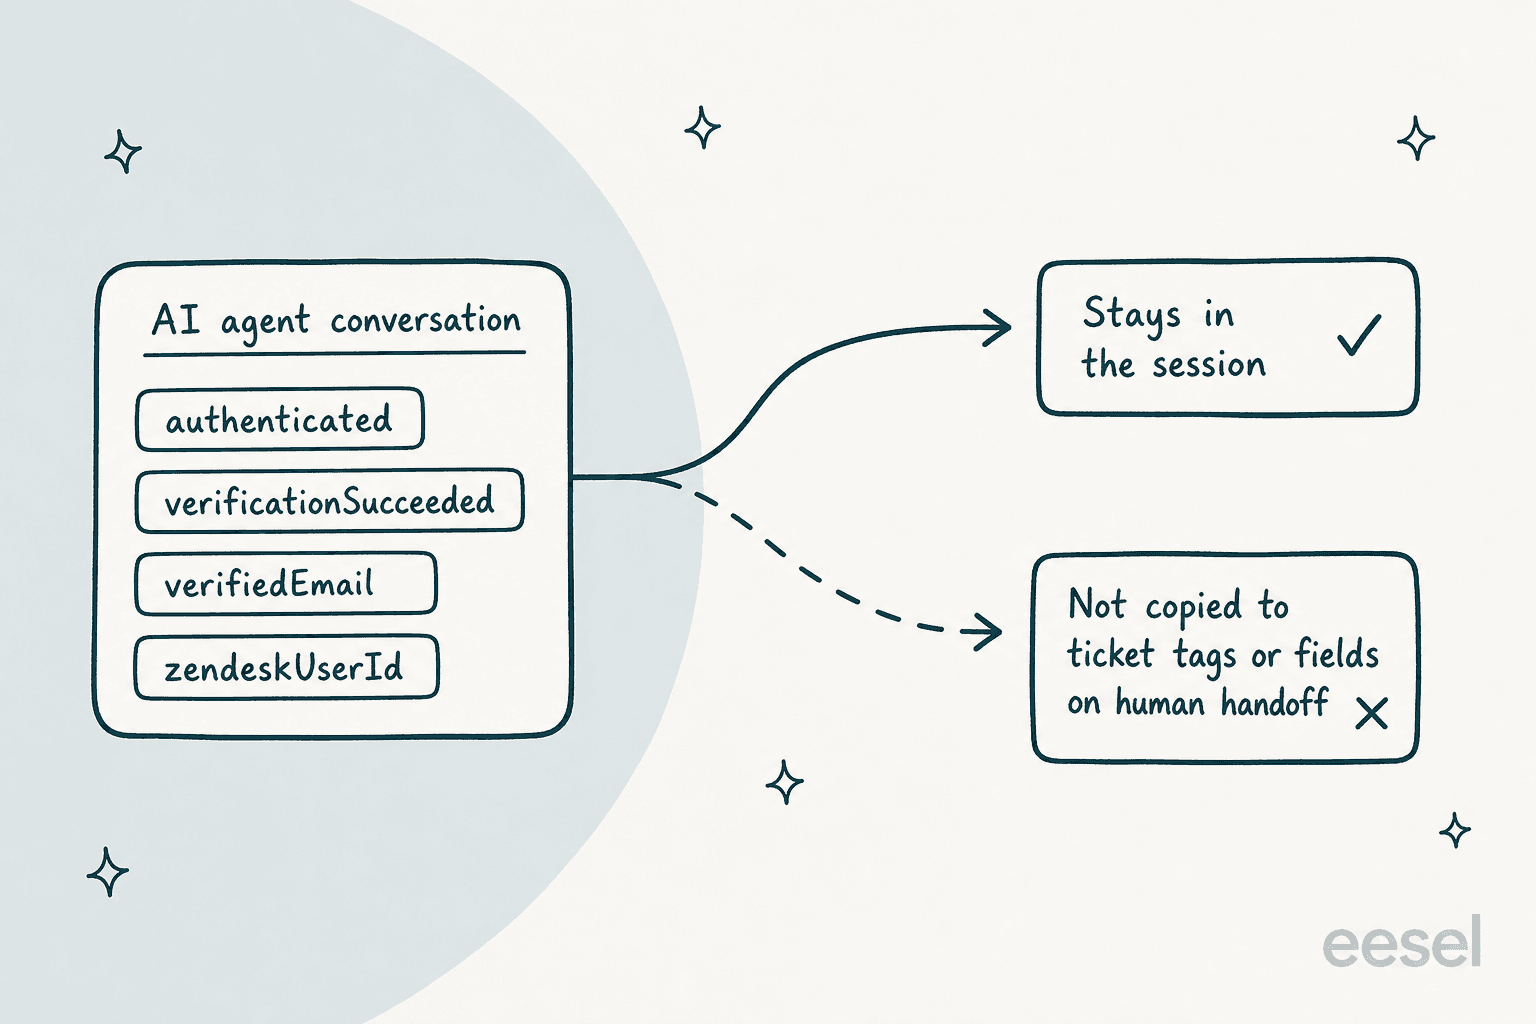
Tras una verificación exitosa, Zendesk añade automáticamente cuatro parámetros de sesión: authenticated, verificationSucceeded, verifiedEmail y zendeskUserId. Ese detalle es fácil de pasar por alto y cuenta para las transferencias, a lo que vuelvo más abajo.
¿Cómo configuras el bloque de verificación por correo?
Añades un bloque a un diálogo, el flujo de conversación con script de Zendesk. Si no has usado el builder, mi guía del conversation flow builder recorre los otros tipos de bloque.
- Crea un diálogo nuevo o abre uno existente.
- Haz clic en el icono más (+) donde deba ocurrir la verificación y elige Email verification.
- En la barra lateral Details, edita los mensajes que envía el AI Agent, o déjalos en blanco para conservar los predeterminados.
- En Successful verification, añade los bloques que continúan la conversación, como una búsqueda de conocimiento restringido y una respuesta.
- En Failed verification, añade qué pasa después: un mensaje de reintento o una escalada a una persona.
- Guarda y publica el diálogo.
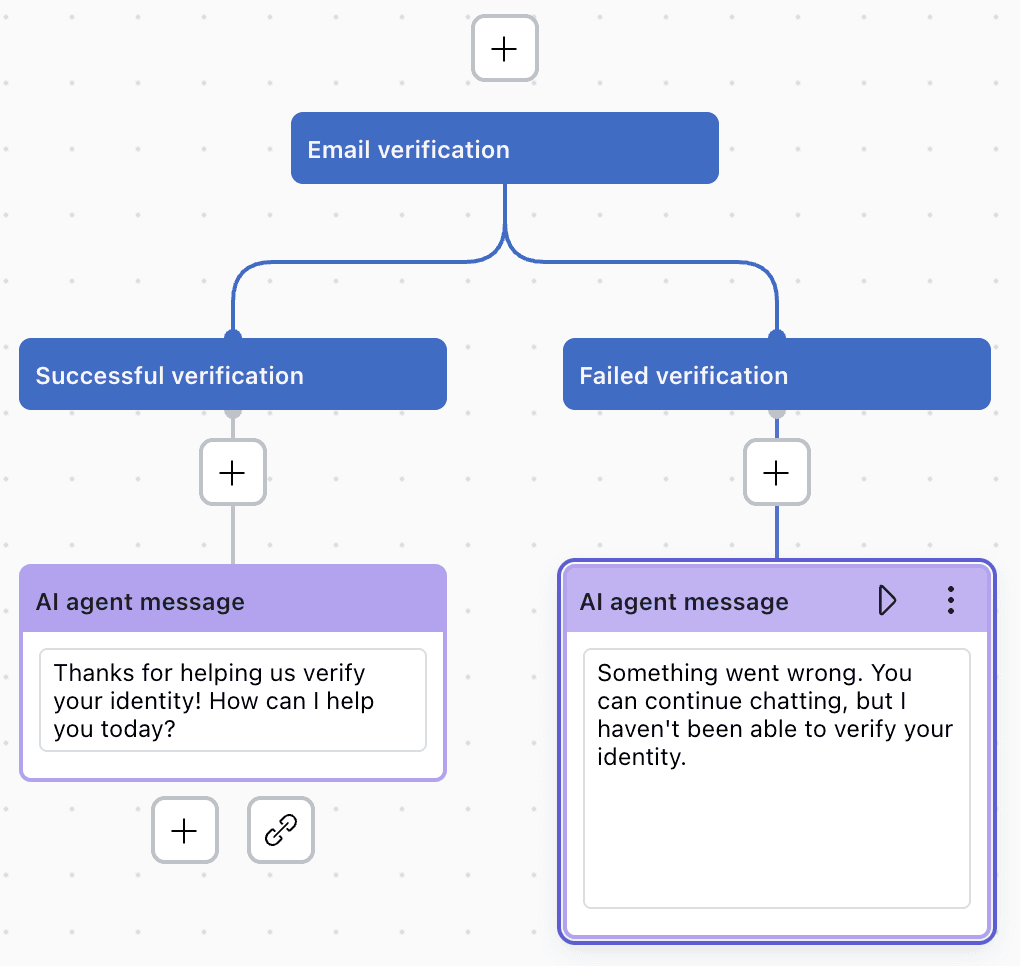
Hay siete mensajes que puedes personalizar, todos visibles en la barra lateral, con estos valores predeterminados:
| Mensaje | Texto predeterminado |
|---|---|
| Pedir correo | Enter your email. |
| Pedir código de verificación | Enter your verification code. |
| Verificación correcta | Your email has been verified. |
| Código inválido, reintentar | Invalid verification code. Please try again. |
| Verificación fallida | Invalid verification code. |
| Código caducado | This verification code has expired. |
| Correo no encontrado | A user by that email does not exist. |
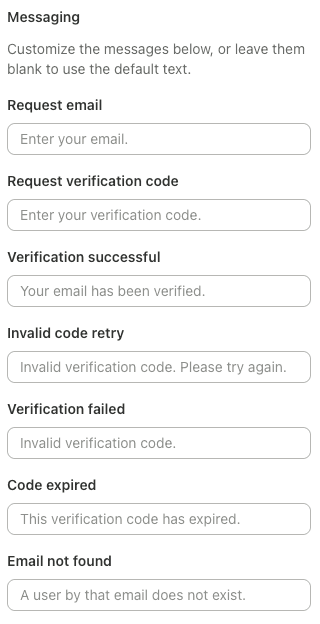
La mejor práctica de Zendesk es poner el bloque en la respuesta de bienvenida del AI Agent para que las personas se verifiquen desde el inicio. Ajusta el resto en la guía de configuración avanzada, y combina el bloque con una acción Get user que compruebe si ya hay verificación, de modo que los clientes recurrentes se saltan la pregunta mientras a los nuevos se les pregunta de inmediato. Tras el lanzamiento, revisa los fallos en tus registros de conversación, y escribe un mensaje de respaldo sensato para la rama fallida. Si enrutas los fallos a una persona, lee primero mis notas sobre comportamiento de escalado y la configuración de transferencia a humano.
¿Qué planes y AI Agents de Zendesk lo necesitan?
La guía de OTP enumera todos los planes Suite (Team, Growth, Professional, Enterprise, Enterprise Plus) y Support Team, Professional y Enterprise. Solo aplica a los AI Agents de mensajería, así que el canal de API y voz quedan fuera, y Zendesk señala tres límites:
- Necesita un flujo de conversación con script controlado por un diálogo.
- No funciona con los AI Agents Essential.
- Los códigos no pueden enviarse a usuarios internos, agentes y administradores incluidos.
No encontré un precio separado para OTP. La función vive dentro del uso de AI Agent, que Zendesk factura por resolución automatizada: una solicitud que el AI Agent resuelve sin escalar a un humano. En la página de precios de Zendesk, las resoluciones automatizadas con compromiso cuestan $1.50 cada una y las de pago por uso cuestan $2.00 cada una. Las asignaciones incluidas son 5 resoluciones por agente al mes en Support Team y Suite Team, y 10 en Suite Professional. Suite Team cuesta $55 por agente al mes con facturación anual.
Esto tiene una consecuencia práctica. Según la definición de Zendesk, una conversación que falla la verificación y se escala no es una resolución automatizada. Una que verifica y luego resuelve, sí lo es. Para el panorama completo de costos, mira mi guía completa de configuración y costos, mi análisis del AI Agent de Zendesk y la guía de tasa de resolución.
Una inconsistencia en la documentación: la guía de OTP todavía lista Suite Growth, mientras que la página de precios actual muestra cuatro planes de servicio sin él. Revisa qué tiene tu propia cuenta antes de planear según la lista de planes.
¿Deberías usar un código o el inicio de sesión JWT?
Usa JWT si tienes un producto con inicio de sesión y un desarrollador. Usa un código si no los tienes, o si el canal no puede usar JWT. La propia comparación de Zendesk es directa sobre esta disyuntiva.
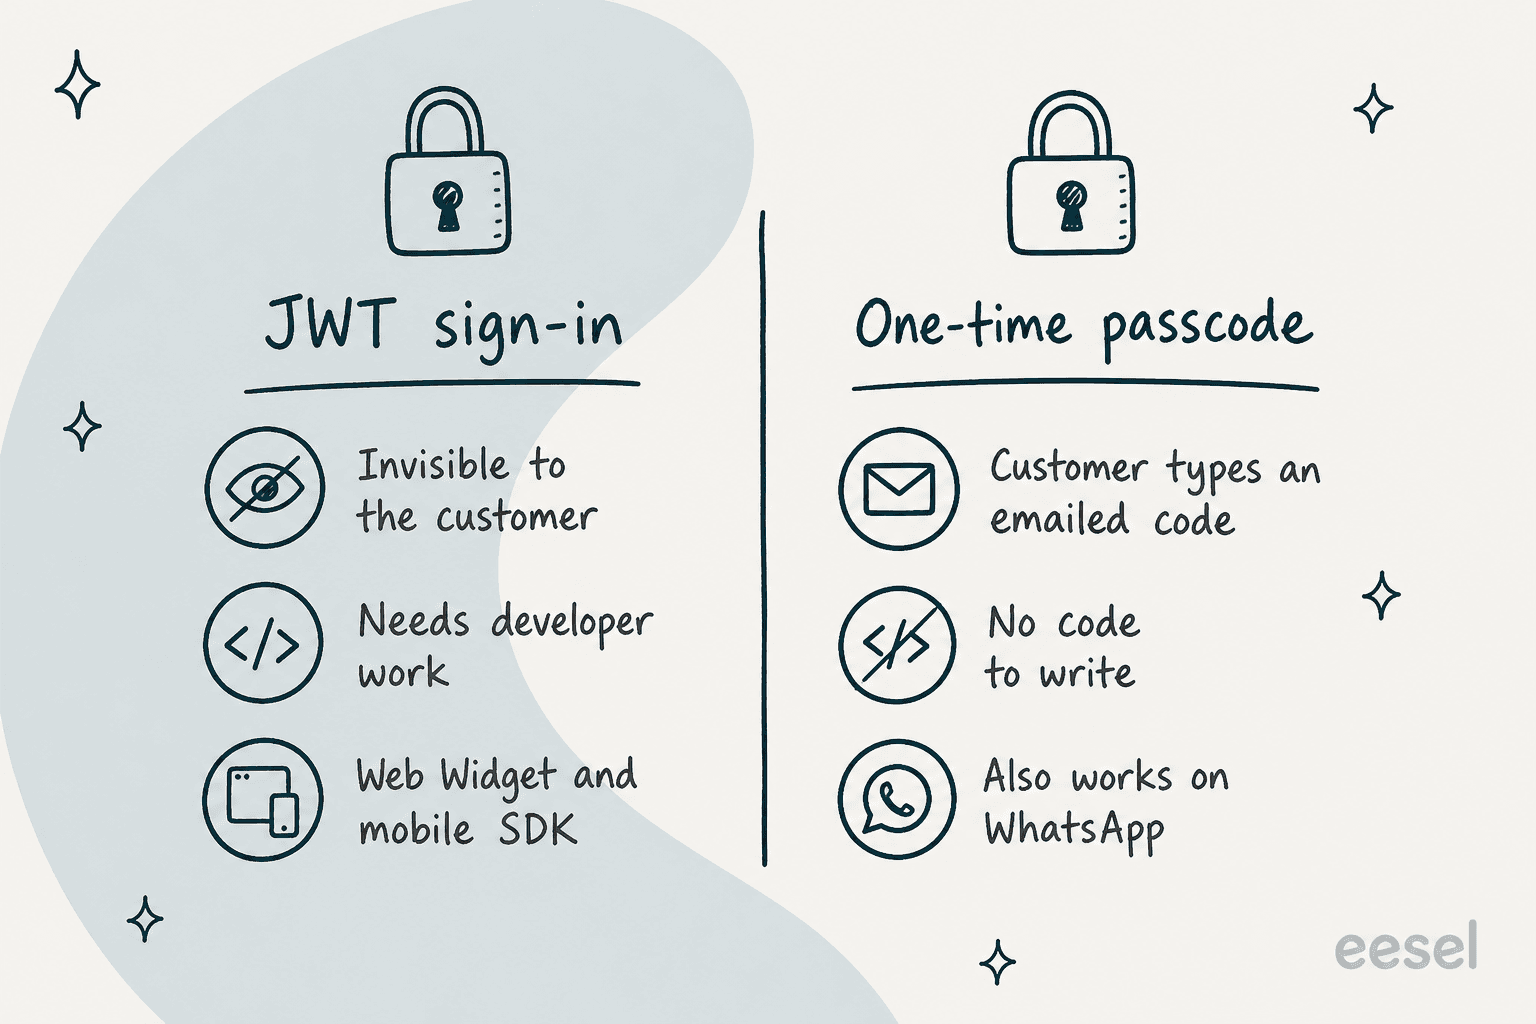
La autenticación JWT funciona en segundo plano para el cliente. Un código lo interrumpe con un paso de correo. JWT está limitado al Web Widget y al SDK móvil, mientras que un código también cubre canales como WhatsApp (mira mi resumen de plataformas de soporte por WhatsApp). Zendesk añade que JWT "ofrece una postura de seguridad más fuerte" porque se apoya en los métodos de inicio de sesión que ya usas, y que un código no es un sustituto viable si exiges autenticación de dos factores para el inicio de sesión de clientes. Si necesitas la vía JWT, la guía de datos de usuario de Sunshine Conversations explica cómo se mapean las identidades a usuarios.
La demanda de un camino más fácil es visible en el propio centro de ayuda de Zendesk. En el artículo sobre contenido restringido, un administrador escribió:
"Frankly, the setup instructions for this are overly complex, required extensive trial and error, and give the impression that this functionality was added as an afterthought rather than being a fully integrated feature."
Ese comentario es sobre la configuración basada en JWT para contenido restringido del centro de ayuda, justo el caso de uso que OTP fue creado para facilitar.
¿Qué no hace un código de un solo uso?
Hay cinco límites que vale la pena conocer antes de prometerle algo a un equipo de seguridad.
Prueba una bandeja de entrada, no una cuenta ni un pedido. Quien controla la dirección de correo pasa la verificación. Si el buzón de un cliente está comprometido, también lo está la verificación. Combínalo con una búsqueda que vincule el correo verificado con el registro que te importa, y captura los números de pedido con captura de datos para que la coincidencia sea exacta.
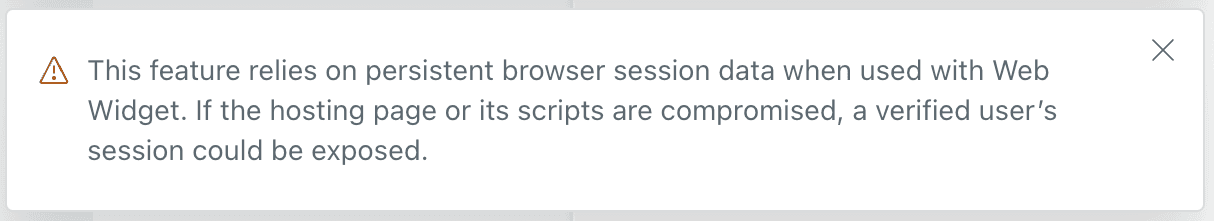
Tiene una disyuntiva de seguridad con el Web Widget. El widget guarda el identificador de sesión en el localStorage del navegador, o en sessionStorage si eliges "Forget history", lo que borra el estado al cerrar la pestaña. El JavaScript del lado del cliente puede leer ambos, así que un ataque de cross-site scripting exitoso podría exponer la sesión de mensajería. Zendesk muestra una advertencia en el builder y dice que uses JWT si ese riesgo es inaceptable.
El estado verificado no sigue a la transferencia. Los parámetros de sesión no se fijan automáticamente como etiquetas o campos del ticket de soporte cuando una conversación escala. Un agente humano que abra el ticket no verá una etiqueta "verified" a menos que la escribas tú mismo.
Solo es para mensajería. La guía aplica a los AI Agents de mensajería. Los AI Agents del canal de correo y del formulario web no tienen este bloque.
La documentación deja dos cosas abiertas. El mensaje predeterminado "Email not found" y el ejemplo de "verificación fallida" implican que la dirección debe coincidir con un usuario existente, pero el paso 4 del flujo dice que un usuario completamente nuevo se actualiza. No pude conciliar eso con la documentación. Por separado, el artículo más antiguo sobre contenido restringido todavía dice que la mensajería necesita JWT para respuestas restringidas del centro de ayuda, y no se ha actualizado para mencionar códigos. Prueba ambos en un sandbox antes de confiar en cualquiera de los dos.
¿Qué solicitudes deberías proteger con un código?
Puse cada tipo de solicitud en una escalera de riesgo, y no pondría un código delante de todo.
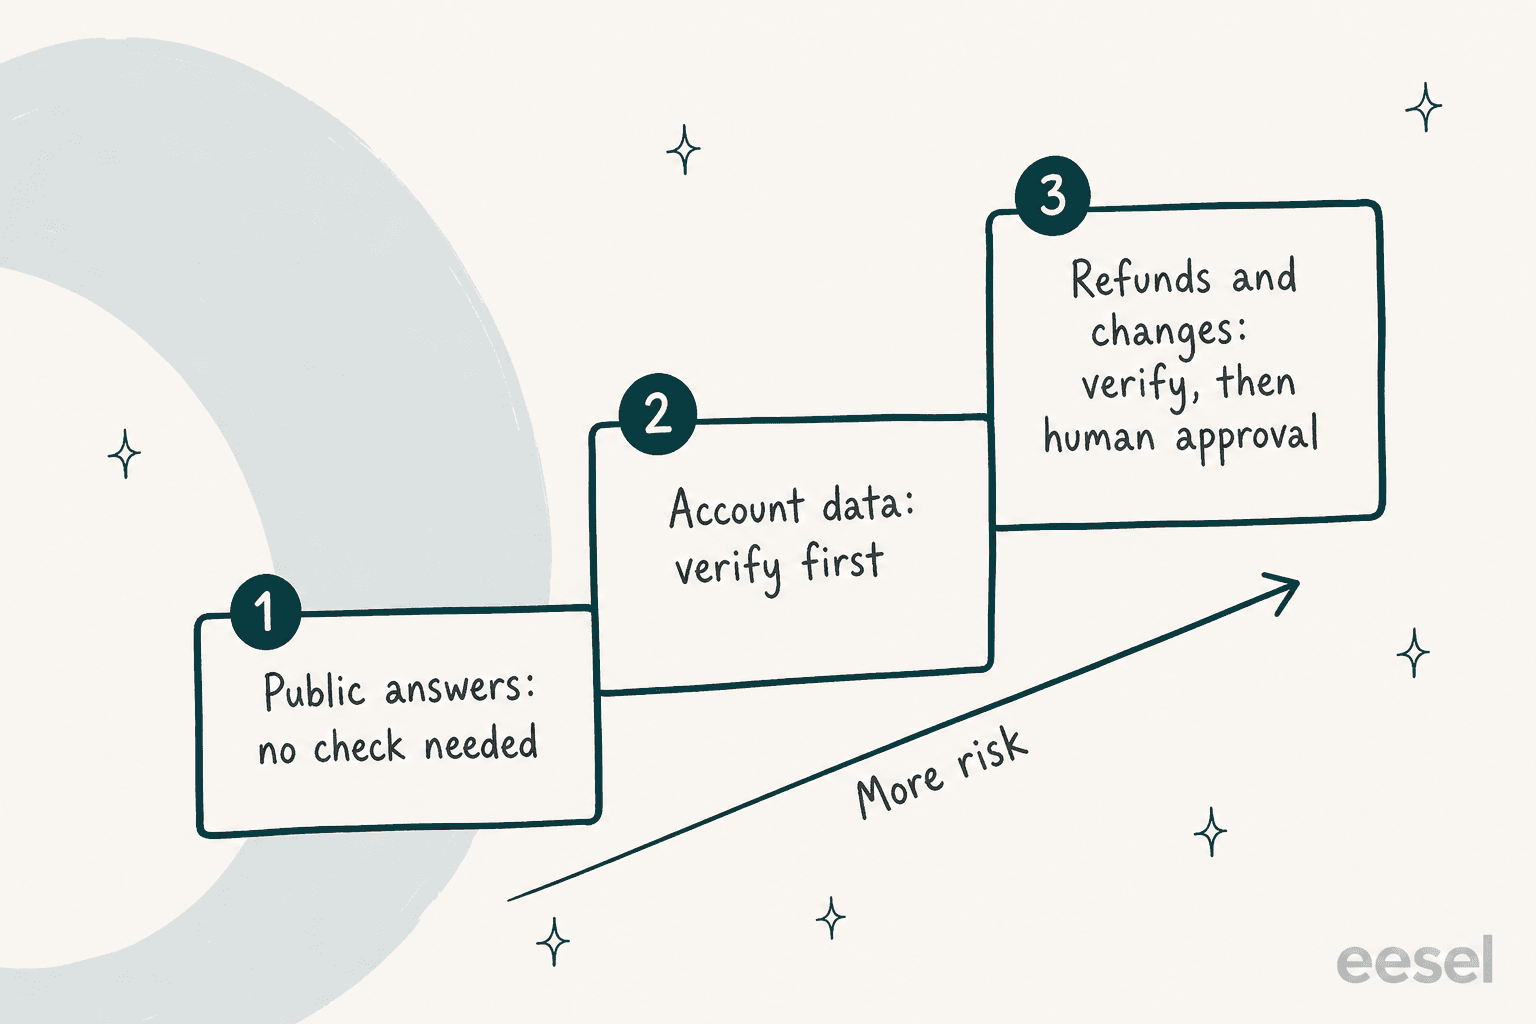
En una llamada de ventas de eesel, un comprador B2B cuya revisión interna de seguridad condiciona cualquier prueba me preguntó si los tickets que procesamos, que a veces tienen dentro datos de tarjeta y contraseñas, se quedan dentro de su entorno. Ese es el orden correcto de preocupación. La primera pregunta no es "¿cómo verificamos?" Es "¿qué podría exponer o cambiar este AI Agent si la persona equivocada está al otro lado?" Los artículos de ayuda públicos no necesitan verificación. El estado de pedidos y los detalles de cuenta sí. Los reembolsos y cambios de dirección necesitan verificación y una persona. Elige abajo el tipo de solicitud para ver mi valor predeterminado.
¿Cómo maneja eesel las verificaciones de identidad en Zendesk?
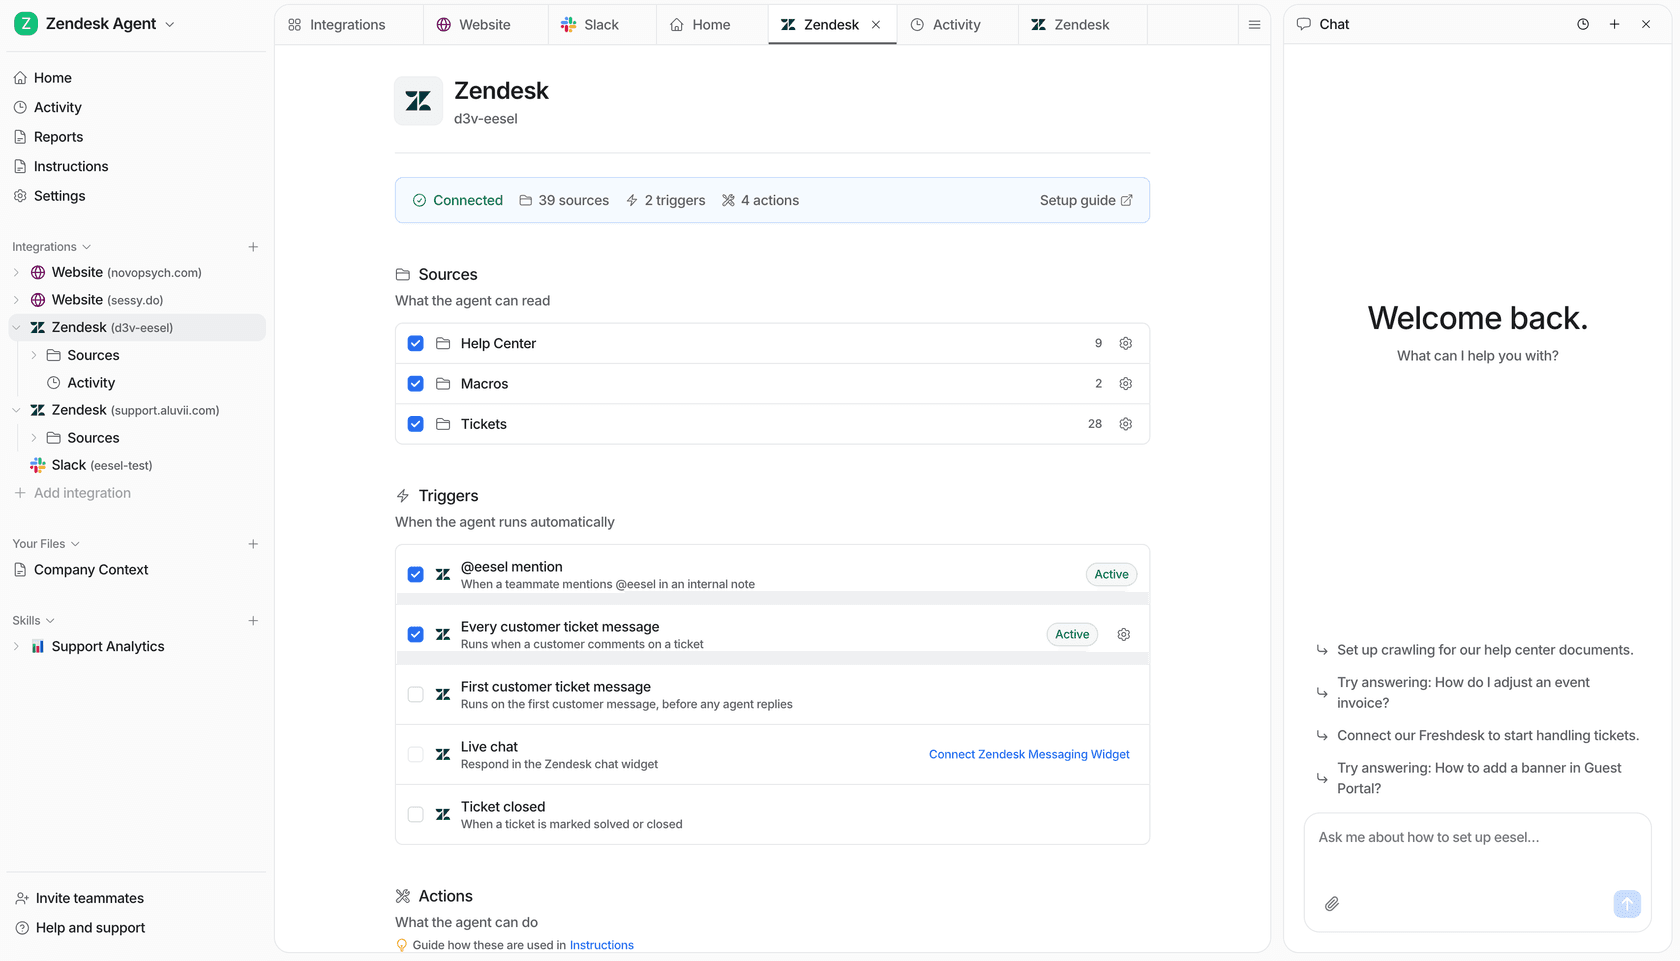
Honestamente, eesel no incluye un paso de código de un solo uso, y no voy a fingir lo contrario. La documentación de Zendesk de eesel describe un compañero de IA para helpdesk que trabaja dentro de tu Zendesk como otro agente: lee el ticket y tu centro de ayuda, macros y tickets pasados, y luego redacta o envía una respuesta. No encontré verificación por código ni por correo en esa documentación.
Lo que sí ofrece para el trabajo sensible a la identidad es control sobre lo que el compañero puede hacer. Cada acción tiene tres ajustes, On, Ask first u Off, según Actions and Approvals. Una acción Look up customer lee los detalles del cliente desde Zendesk, y los agentes nuevos usan Send ticket reply en ask first, lo que retiene una respuesta de ticket hasta que una persona la aprueba. Un límite a tener en cuenta: las acciones de chat en vivo, como responder en Zendesk Messenger, siempre están en On, porque nadie puede pausar un chat en vivo para aprobar una respuesta. En el chat, tu control tiene que vivir en las instrucciones y en la verificación de Zendesk, no en un clic de aprobación. Y algunas acciones son solo para chat de equipo, porque la documentación dice que muestran registros de otros clientes y no deberían ejecutarse en el propio ticket o chat de un cliente. La guía de Zendesk Messenger cubre el widget de chat en vivo.
Así que la división que yo usaría es esta. Deja que el OTP o el JWT de Zendesk decidan quién está en el chat, pon límites con control de acceso para AI Agents, y deja que un compañero de IA para helpdesk de eesel no decida nada sobre dinero sin una persona.
smava es un buen ejemplo de un control construido con datos que ya tienes. Opera tres agentes de eesel en un solo Zendesk para unos 27.000 tickets al mes en finanzas reguladas. El agente de categorización marca un ticket como elegible para respuesta automática solo cuando no hay asesor asignado, y alrededor de 1.100 de los 27.000 tickets califican. Todo lo demás es un borrador que aprueba una persona. Es el mismo instinto que un código: decidir quién recibe una respuesta automática antes de escribir la respuesta.
Si estás comparando la IA nativa de Zendesk con un complemento, Zendesk AI vs. eesel expone las diferencias, y mi lista de privacidad de datos y mi guía de RGPD cubren lo que deberías revisar con tu equipo de seguridad. La página de seguridad enumera la propia postura de eesel. Para el inicio de sesión del lado del agente en lugar del lado del cliente, mira autenticación de dos factores de Zendesk, una función distinta del código de este artículo.
Prueba eesel para Zendesk
Si tu preocupación es "qué puede hacer la IA en un ticket," eesel trabaja dentro de tu Zendesk como una persona nueva en el equipo: aprende tu centro de ayuda y tus macros, redacta respuestas para que una persona las apruebe, y solo envía por su cuenta en los casos rutinarios que tú activas. Tiene precio en la página de precios de eesel, y puedes empezar con borradores y ver qué escribe antes de que envíe nada. Prueba eesel primero en una cola de tickets de sandbox, y mira mi guía de IA para Zendesk o la guía de disparadores de eventos sobre cómo empiezan las ejecuciones. Los agentes de código pueden manejar el mismo workspace a través de la eesel CLI para agentes.
Preguntas frecuentes
¿Qué es el código de un solo uso del AI Agent de Zendesk?
Es un paso de verificación en el que un AI Agent de mensajería envía al cliente un código de 6 dígitos por correo y lo comprueba antes de compartir respuestas restringidas o realizar acciones sensibles. Zendesk lo anunció el 2 de noviembre de 2026 como alternativa sin código a JWT, y arriba cubro el contexto más amplio de los AI Agents Advanced.
¿Cómo configuro el código de un solo uso del AI Agent de Zendesk?
Añade un bloque de verificación por correo a un diálogo, edita o conserva los mensajes predeterminados, y luego construye las ramas de verificación correcta y fallida y publica. Empieza en el conversation flow builder, idealmente en la respuesta de bienvenida.
¿El código de un solo uso funciona con los AI Agents Essential o con tickets de correo?
No. Zendesk dice que necesita un diálogo con script, que no funciona con los AI Agents Essential y que solo aplica a los AI Agents de mensajería, así que los AI Agents del canal de correo no lo tienen. Mira la comparación Advanced vs. Essential.
¿Cuánto cuesta la verificación OTP del AI Agent de Zendesk?
No encontré una tarifa separada para OTP. Los AI Agents se facturan por resolución automatizada, a $1.50 con compromiso o $2.00 de pago por uso en la página de precios de Zendesk. Mi análisis del AI Agent de Zendesk tiene el panorama completo de costos.
¿Debería usar un código de un solo uso o autenticación JWT?
Usa JWT si tus clientes están conectados y tienes tiempo de desarrollo, porque Zendesk dice que ofrece una postura de seguridad más fuerte. Usa un código cuando no tengas capacidad de desarrollo o necesites un canal como WhatsApp. Zendesk señala que un código no es viable si exiges autenticación de dos factores para el inicio de sesión de clientes.
¿El estado verificado llega al agente humano tras una transferencia?
No automáticamente. Los parámetros de sesión no se fijan como etiquetas o campos del ticket al escalar, así que escribe la etiqueta tú mismo. Mi guía de escalado y las mejores prácticas de transferencia cubren el patrón.
¿Puede eesel verificar la identidad de un cliente con un código de un solo uso en Zendesk?
No. La documentación de Zendesk de eesel no describe ningún paso de código. Mantén la verificación de Zendesk para saber quién está en el chat, y usa la integración de Zendesk de eesel con Ask first en las acciones que cambian algo.