

要点
3つのルールで、お客様のAIエージェントに対応しましょう。公開情報には何でも回答し、人に対するのと同じアカウント確認を済ませてから操作し、金銭やアカウントの変更はアカウント所有者に回します。検出に頼ってはいけません。エージェントの標準規格が証明するのは、どのエージェントが書いているかであって、どのお客様が送ったかではありません。メールには、そもそも何のシグナルもありません。だからこそ、送信者ではなく所有者を確認します。返金や解約を承認待ちにするなら、自社のAIサポートエージェントを一次対応に使えます。eeselは、Zendesk、Freshdesk、Gorgiasでまさにそのように動作します。
お客様がAIエージェントになると、何が変わるのでしょうか?
私はeeselで毎日サポートのキューを処理していますが、エージェントが書いた最初のチケットは、ロボットが書いたようには見えません。これまで対応した中で最も段取りのよいお客様のように見えます。最初の行には注文番号があり、正確なポリシーが引用され、丁寧に返金を求めてきます。ところが「できません」と返信すると、別の切り口から、同じくらい丁寧な新しいメッセージが届きます。
これが変化です。MetaのMuse、Instinct、ChatGPTなどの消費者向けエージェントは今や、電話の保留中も待ち、チャネルを切り替え、依頼を続けます。Decagonの報告によると、Museは公開から数週間で5百万ダウンロードを突破し、同社の法人顧客の一部では、パーソナルエージェントがほぼ毎回の問い合わせで人間への対応を求めています。
エージェントを送り出す側は大喜びです。
"This week, Muse called customer service on my behalf. It navigated the phone tree, waited on hold, spoke with a human rep, and resolved the issue (worked great!).
The crazy thing for me (besides that it works) is that the rep didn't blink. Talking to a bot was completely natural to them."
受け取る側は、そこまで確信を持てていません。まさにこの話題を扱ったLinkedInのスレッドに返信したサポート担当者は、率直にこう述べています。
"This is already happening, In the last 10 days I have seen a lot of tickets coming in from Agents and its actually pretty hard to get them to agree to close out tickets.
The agents seem to love asking for ten non pertinent things along with one pertinent item. Identifying the one is becoming a skill that you need to have."

対応する側で実際に変わるのは、次の3つです。
- 件数が増えます。 苦情を伝えるのにお客様の負担がかからなくなると、以前は放置していた小さな問題もチケットになります。この話題で最も共有された、Xの@TheMindScourgeによる投稿(2,683件のいいね)は、エージェントが"reduce the cost of complaints/requests to ~ zero"と主張しています。
- 粘り続けてもコストがかかりません。 人は2度目の「できません」で諦めます。エージェントは疲れることなく同じ依頼を10通りに言い換えられるので、返金ポリシーに少しでも隙があれば見つけ出します。
- 送信者は所有者ではありません。 あなたに向かって文字を入力しているのはソフトウェアです。アカウントを所有する本人は、やり取りを見ていないかもしれませんし、その具体的な依頼を承認していないかもしれません。後から、同意した覚えはないと言う可能性もあります。
すでにサポートのキューでAIエージェントを運用している場合や、ChatGPTエージェントに自分の用事を任せている場合は、想定していたかどうかにかかわらず、すでにエージェント同士のサポートに入っています。よい知らせは、必要なことの大半が新しい製品ではなく、ポリシーの判断だということです。
AIエージェントからの問い合わせだと見分けられるのでしょうか?
見分けられることもありますが、一部に限られます。どのベンダーのページも大きな声では言わないのが、この隔たりです。エージェントを識別する標準規格が教えてくれるのは、どのエージェントがアクセスしているかであって、どのお客様が送ったかではありません。ボット認証に関するIETFのワーキンググループは、"authenticating the end user of a participating client or agent"を明確に対象範囲外としています。
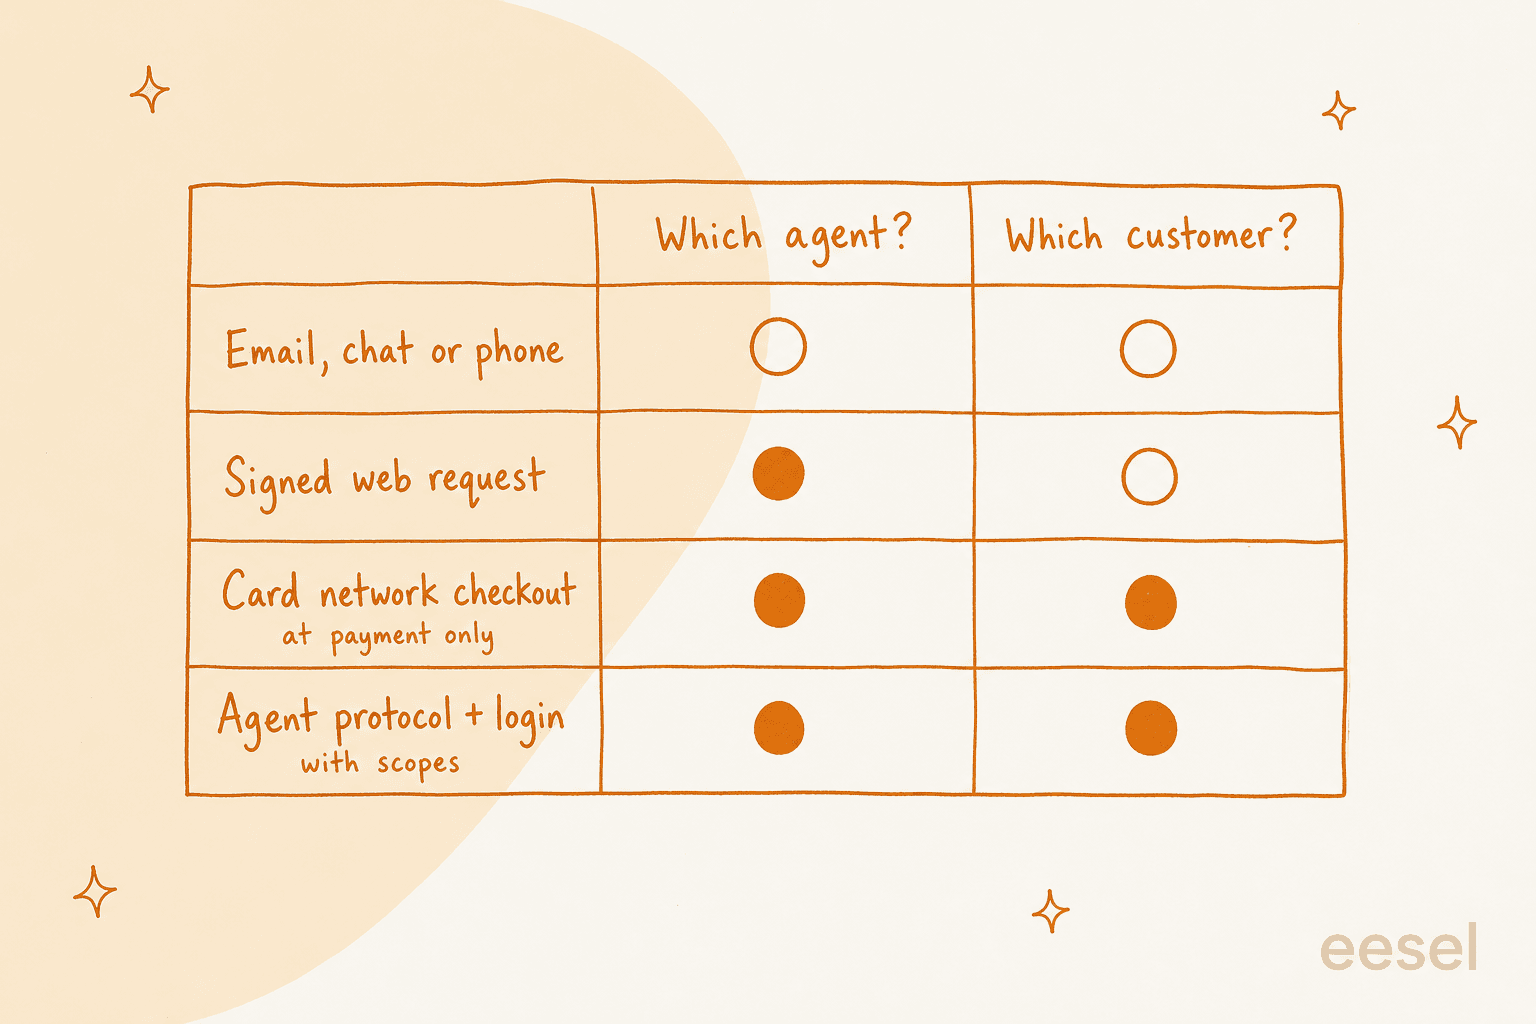
現時点で、それぞれの経路から実際にわかることは次のとおりです。
| エージェントからの連絡経路 | わかること | シグナルがある場所 | わからないこと |
|---|---|---|---|
| メール、チャット、電話(現在のやり取りの大半) | エージェントが名乗るか、検出モデルがフラグを付けない限り、信頼できる情報はありません | ヘルプデスク | どのエージェントか、どのお客様か |
| 署名付きウェブリクエスト(Web Bot Auth) | エージェントのプラットフォーム。例:Signature-Agent: "https://chatgpt.com" | CDNまたはファイアウォールのログ | どのChatGPTユーザーか |
| カードネットワークのチェックアウト(Visa Trusted Agent Protocol、Mastercard Agent Pay) | 登録済みエージェントに加え、ポイント会員IDやメールアドレスなど、同意を得た購入者の識別情報 | チェックアウトと注文データ | 購入以外のことすべて |
| エージェントプロトコルとサインイン(Poppy) | エージェント、企業ごとのユーザーID、お客様が許可したスコープ | 自社で運用するプロトコルエンドポイント | 大きな不足はありませんが、まだほとんど誰も対応していません |
知っておくとよい具体的な点をいくつか挙げます。
- ChatGPTのエージェントは新しい名前になっています。 OpenAIのヘルプセンターには現在、"ChatGPT agent is no longer available"と記載され、Web Bot Authですべてのリクエストに署名するChatGPT Workのクラウドブラウザーが案内されています。OpenAIはまた、サインイン時にはユーザーの操作を待つために停止し、予約や支払いなどの"before actions that could be hard to reverse"に確認を求めるとしています。これは役立ちますが、OpenAIが自社のエージェントについて約束していることであり、すべてのエージェントに対する保証ではありません。
- 音声には検出モデルがあります。 Sierraは、合成音声による発信者を検出するfleming-1を公開し、"information, not judgement"と位置づけています。DecagonのPersonal Agent Gatewayは、ライブチャットと音声でエージェントと思われる相手にフラグを付けます。
- メールは盲点です。 メールでエージェントを確実に検出できると主張するベンダーは、私はまだ見つけていません。そして、エージェントが書いたチケットの多くはメールで届きます。
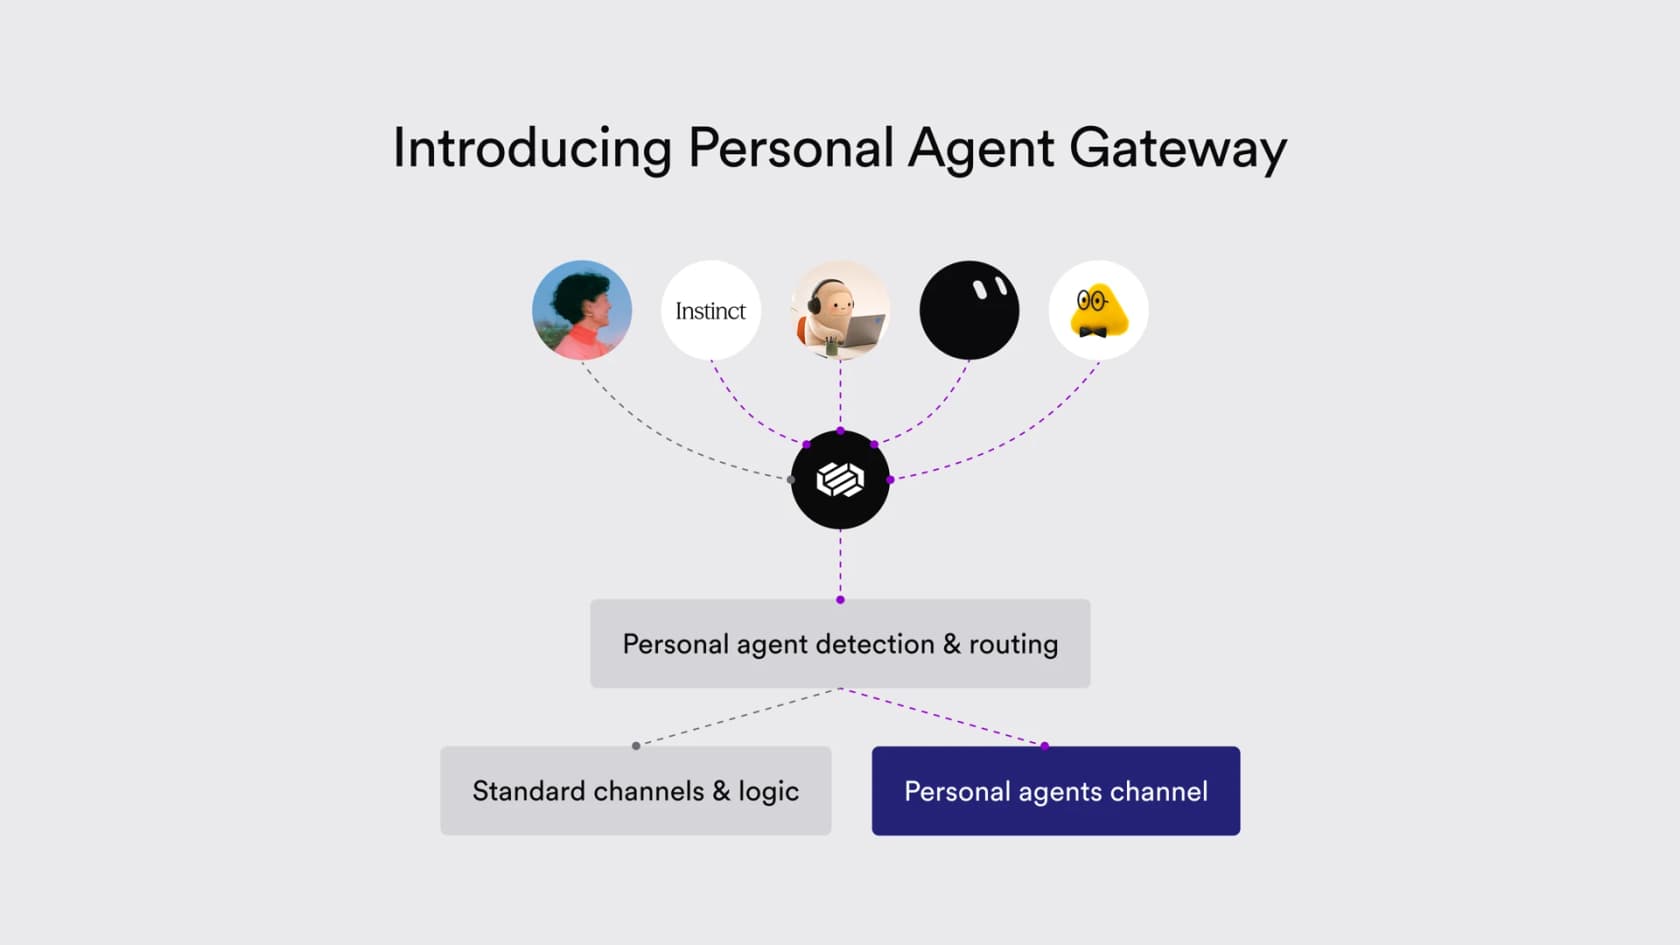
つまり、検出は計測と振り分けには役立ちます。しかし、返金ポリシーをそれに依存させるべきではありません。エージェントを見つけて初めてルールが適用されるなら、名乗らないエージェントはすべて、そのルールを素通りしてしまいます。
AIエージェントをブロックすべきでしょうか、それとも対応すべきでしょうか?
ルールを設けて対応しましょう。ブロックは安全に感じられますが、実際にはエージェントを送ったお客様の期待を裏切り、エージェントが人間のふりをする技術を磨く方向に促すことがほとんどです。
すでに電話を切っている企業もあります。家を建てているあるMuseユーザーは、複数の建築業者から条件を集めようとしました。
"I had it make multiple customer service calls. I'm building a house and I was trying to get terms and agreements from multiple builders. They all hung up as soon as muse started talking."

その建築業者は、実際の購入希望者からの見積もり依頼を逃したことになります。また、お客様がエージェントを送る理由には、もっともな点があることも多いです。
"When I need support, I can't reach a human at most companies I work with now. If I manage to do so, it's only after extensive effort and negotiation with support bots.
So why in the world wouldn't I respond to this by automating away the hassle?"

一部の依頼に壁を設けるべきでない理由は、法律面にもあります。英国では、新しいサブスクリプション規則が2027年1月1日に施行され、ガイダンス案では、お客様は所定の形式を使わず、"a clear statement"によってサブスクリプションを終了できるとされています。エージェントを通じて送られた意思表示が該当するかどうかは、ガイダンスには書かれていません。ただし、人間が入力しなければ機能しない解約フローは、規制当局がすでに注視している種類の障害です。また、英国のCMA、FCA、ICO、Ofcomは、2026年10月30日に消費者の代理として行動するエージェントに関する共同声明を発表しました。
役立つ問いは「人間か、ボットか?」ではありません。「この依頼は何をしようとしていて、誰が同意しなければならないのか?」です。
サポートはAIエージェントからの依頼にどう対応すべきでしょうか?
依頼によって何が行われるかで分類し、人に適用するのと同じ確認を行います。すると、3つの対応区分に分けられます。
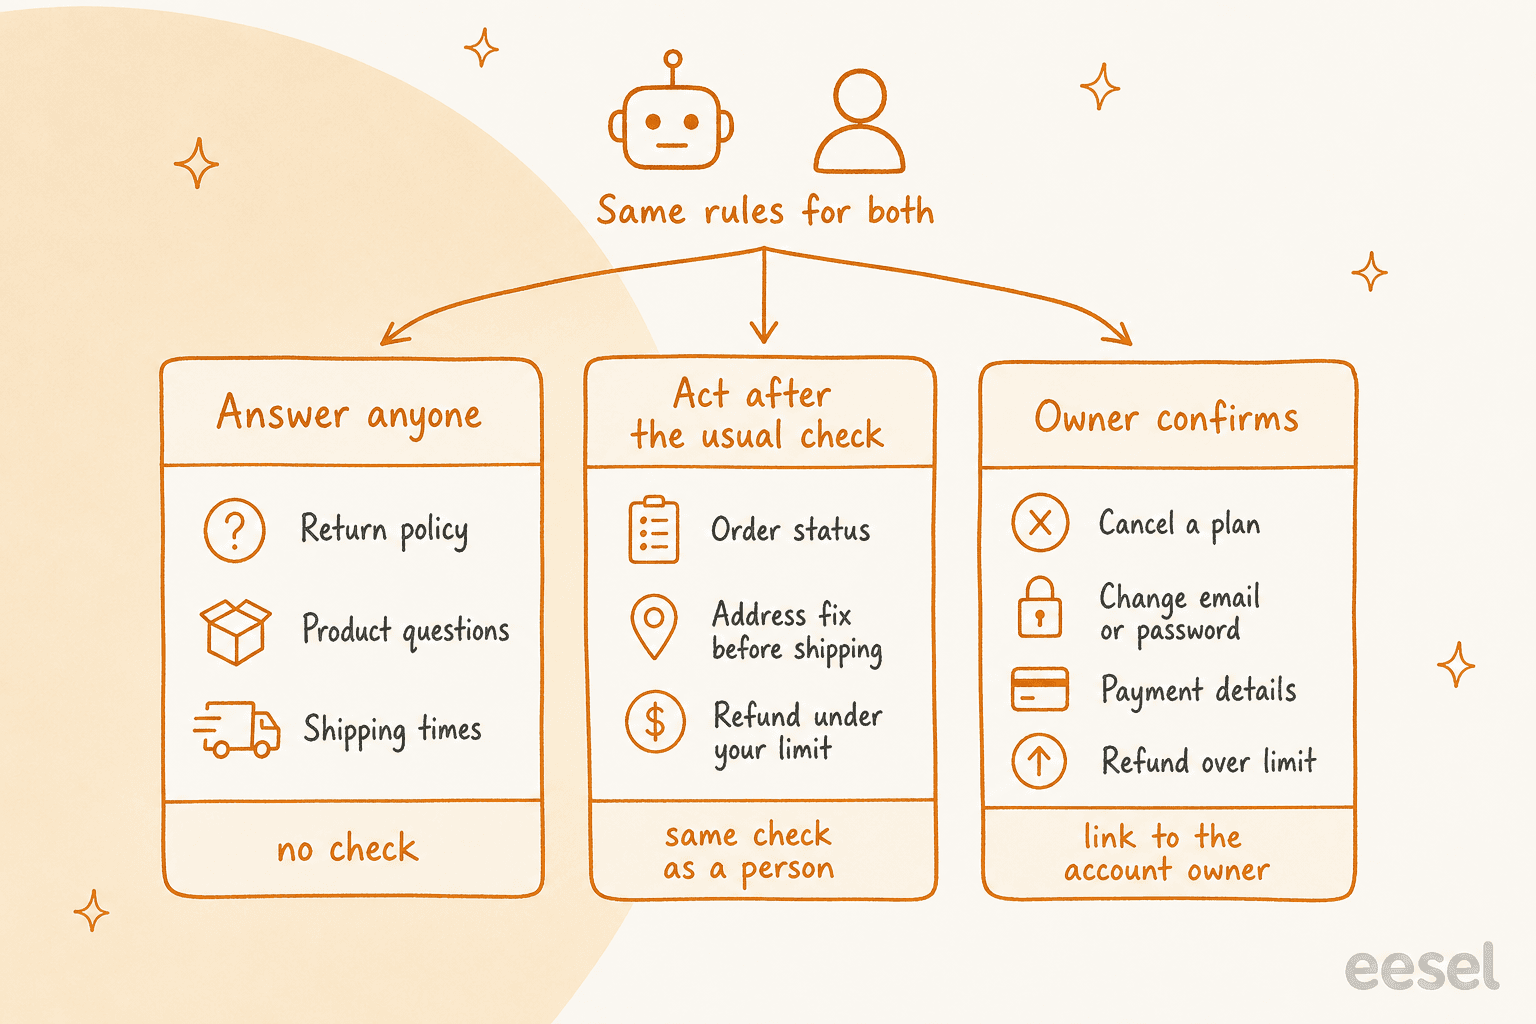
| 対応区分 | 依頼の例 | 操作前の確認 | 判断する人 |
|---|---|---|---|
| 誰にでも回答する | 返品ポリシー、製品仕様、配送日数、営業時間 | 公開情報なので不要です | 自社のAIエージェントが単独で判断 |
| 通常の確認後に操作する | 注文状況、発送前の住所修正、上限内の返金、破損商品の交換 | 人と同じアカウント確認:チケットのメールアドレスと注文の一致、サインイン済みセッション、注文番号と郵便番号 | 自社のAIエージェントが設定された範囲内で判断 |
| 所有者が確認する | アカウントのメールアドレスやパスワードの変更、支払い情報、上限を超える返金、アカウントの閉鎖 | アカウント所有者が自分で完了する手順 | チームの担当者、または所有者本人 |
解約は、2番目と3番目の区分の境界にあります。前述の英国の規則を踏まえると、私ならエージェントに先に余計な手順を踏ませるのではなく、アカウントの確認が取れた時点で解約を処理し、その後、所有者に直接通知します。
送信者ではなく所有者を確認する
この件で私が見てきた中で最も役立つルールは、「これはボットか?」と問うのをやめ、「このアカウントを所有する本人が、実際に同意したのか?」と問うことです。
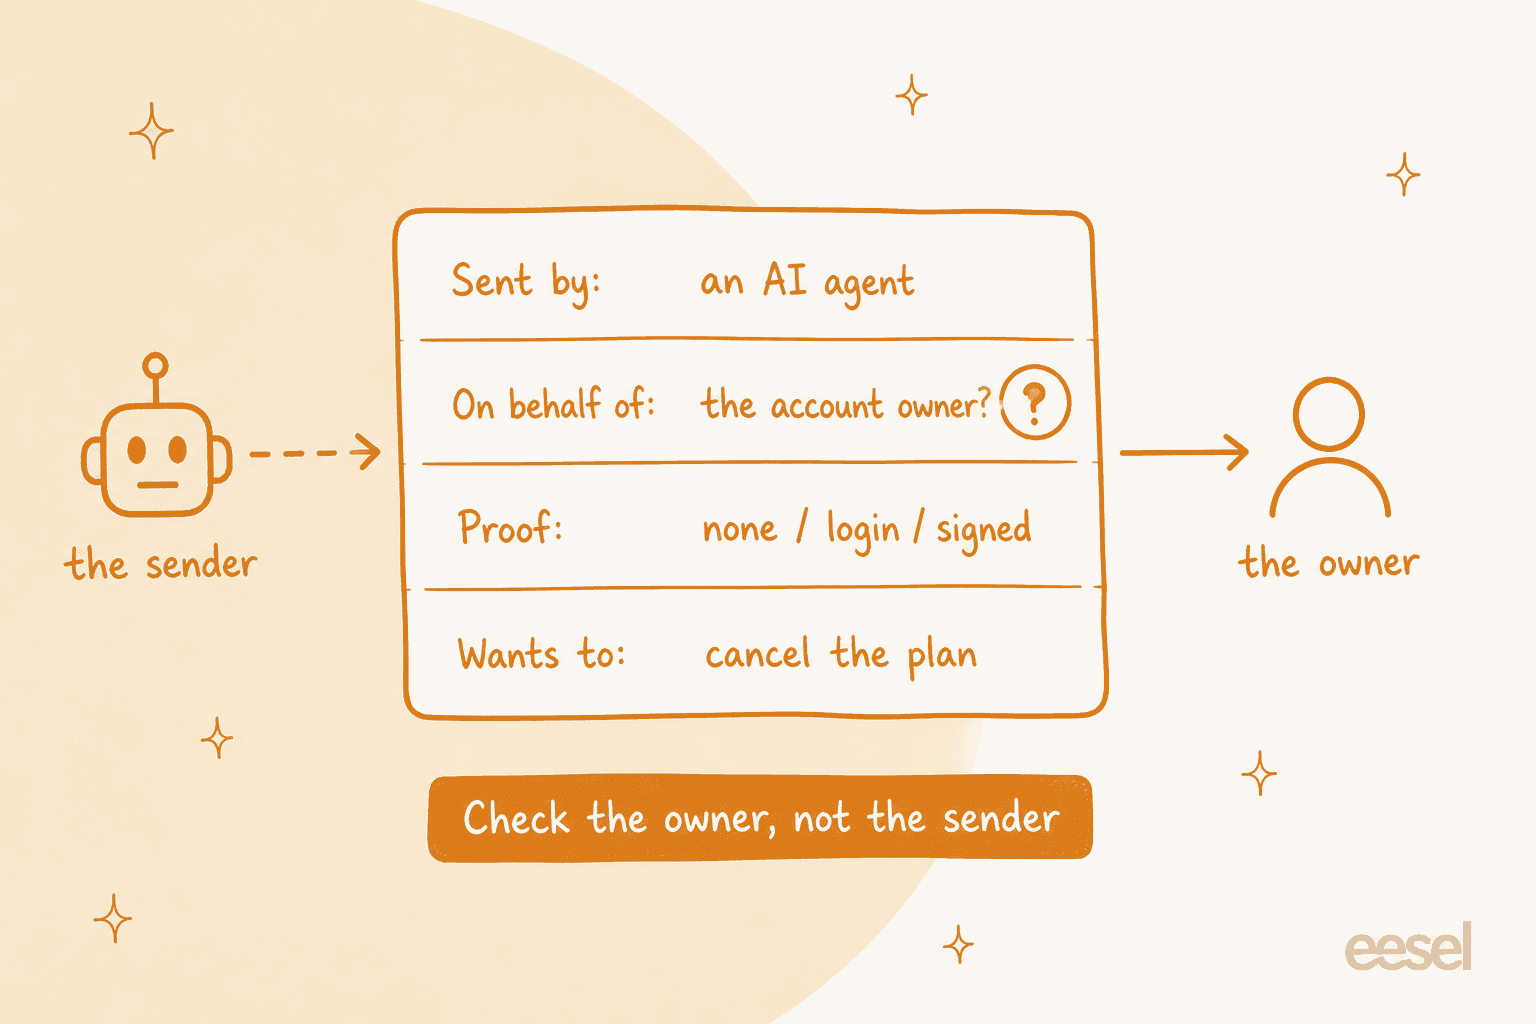
これは当たり前に聞こえますが、いつもの確認方法を見直すと、そう単純ではありません。定番の「登録済みメールアドレスにコードを送りました」という方法が証明するのは、誰かがその受信トレイを読めるということです。お客様がエージェントに受信トレイへのアクセスを与えていれば、エージェントもコードを読めます。Decagonもパーソナルエージェントのガイドで同じ点を指摘しています。ワンタイムコードは"establishes inbox access, but not necessarily customer approval when an agent has that access too"ということです。
そのため、3番目の区分では、エージェントが本人の代わりに操作できない場所で確認しなければなりません。お客様がサインインしているアカウントやアプリの中、パスキーの確認画面、登録済み電話番号への折り返し電話などです。2番目の区分では、通常の確認で問題ありません。受信トレイへのアクセスを渡したお客様は、実質的に、日常的な依頼についてエージェントに自分の権限を与えているからです。
同じLinkedInのスレッドのコメント投稿者が、この境界をうまく説明しています。
"There's a useful distinction between allowing an agent to request information and allowing it to accept an offer, Kenji. A customer might delegate a billing enquiry without intending to authorise a new contract or close a dispute."
粘り強さではなく、適用条件で判断する
エージェントは疲れないので、10回目の依頼にも最初と同じ回答をしなければなりません。Decagonのガイドも、同じ原則で締めくくられています。"Decide policy by eligibility, not persistence."
実際には、次の3つを意味します。
- 例外のルールを文書化します。 チームが2度苦情を言う人には誰にでも、内々でお詫びのクレジットを付与しているなら、エージェントは午後の数時間でそれを見つけ出します。実際の上限を返金承認マトリクスに記載し、すべてのチャネルで従うようにします。
- 主張よりもツールの結果を優先します。 エージェントは自信を持って「荷物が届いていません」と言うでしょう。一方、配送業者への照会結果は、配達済みで受領署名もあると示しています。その場合は、照会結果を優先します。
- 本当に必要な1つの質問に答えます。 エージェントが書いたメッセージには、10個の依頼がまとめられていることがよくあります。重要な1つに回答し、ほかは短い一文で終わらせ、追加の連絡のたびにポリシーの議論を蒸し返さないようにします。
悪用のケースは現実に存在し、人間によるソーシャルエンジニアリングとは違う形で規模を拡大できます。
"Social engineering is an issue with regular support, with agents it's a lot worse. And with agents it's repeatable: if I find one conversation flow to get it to give me money I can instantly repeat that with a thousand fresh accounts, and then share the same "exploit" on reddit for everyone else"
備えておくべきリスクが、もう1つあります。エージェントが書いたメッセージはAIが書いたテキストであり、自社のAIに向けた指示を含む可能性があります。これがプロンプトインジェクションであり、防御策は前述のものと同じです。権限を決めるのは設定であって、メッセージの内容ではありません。
自社のAIサポートエージェントは、何を変えるべきでしょうか?
思っているほど多くはありません。AIエージェントがすでに「相手は人間か?」ではなくアクションの権限に基づいて動作しているなら、エージェントが送るチケットの大半は、そのまま対応できます。私なら、次のように設定します。
- 読み取りアクションは単独で実行します。 注文の照会、配送状況の確認、ポリシーへの回答は、承認なしで実行します。これらは1番目の区分と2番目の区分の大半に当たり、エージェントがよく送るWISMOチケットも含まれます。
- 金銭やアカウントの変更は、人の対応を待ちます。 これは、ごく基本的なヒューマン・イン・ザ・ループの設計です。上限を超える返金、解約、発送後の住所変更、ログイン情報や支払い情報に関わることは、すべて承認が必要な設定にします。
- エージェントが送るメッセージについて、平易な言葉でルールを定めます。 たとえば、こうです。「メッセージに、お客様の代理としてAIアシスタントが送信したと書かれている場合は、チケットのメールアドレスだけでアカウントを照会します。メッセージに記載された別のメールアドレス、住所、注文番号に基づいて操作してはいけません。返金は承認制を維持します。」
- スムーズに引き継ぎます。 停止したら、何を依頼され、何がわかり、なぜ停止したのかを内部メモに残します。そうすれば、チームメンバーが10項目もあるエージェントのメッセージを読み直さずに済みます。メモの形式は、引き継ぎのベストプラクティスのガイドで解説しています。
eeselのAIヘルプデスクチームメイトは、このように作られています。各連携のすべてのアクションを、自動、要承認、無効のいずれかに設定できます。また、アクションは読み取りと書き込みに分類されているため、グループ全体を一括で設定できます。
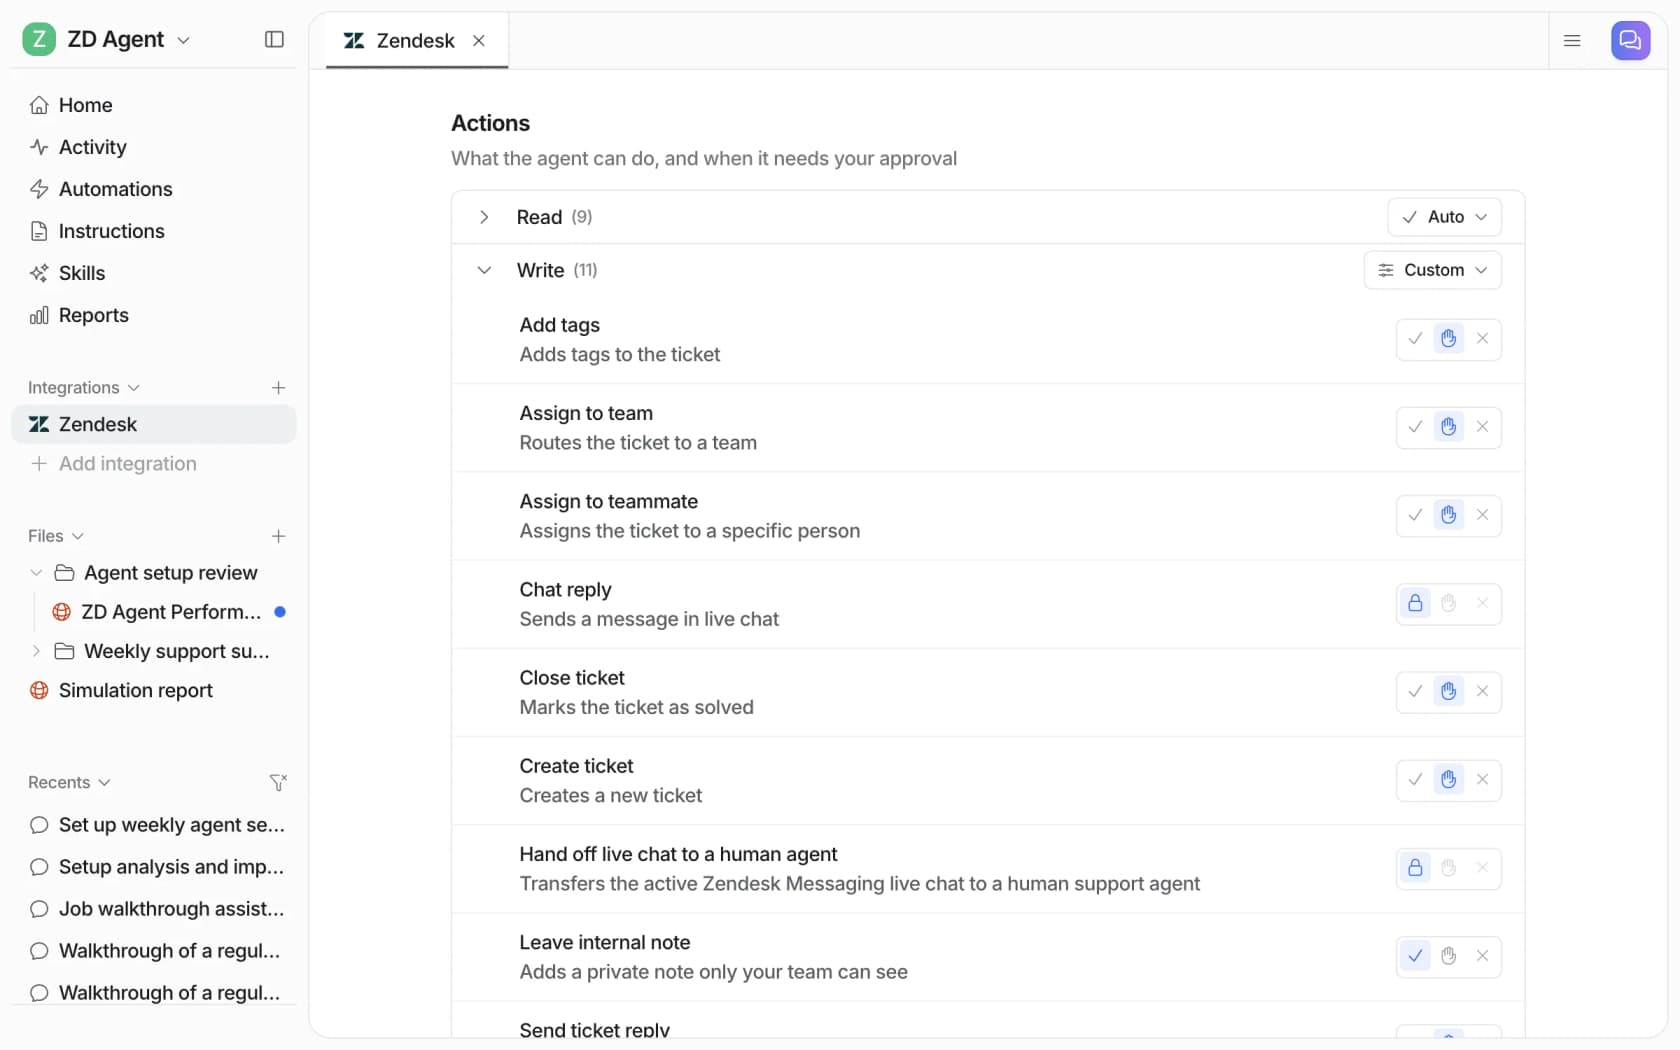
私が紹介できる最も近い実例は、Zendeskでeeselを運用している英国の希望ナンバープレート事業者、Swiftregです。同社のエージェントは、何かを共有する前に、誰が問い合わせているのかを確認します。"Order details only ever go to the verified account holder. If that check does not pass, they stay private." また、エージェントが送る主張にもそのまま当てはまるルールに従っています。"A tool result beats the knowledge base, past tickets and anything the customer says." Swiftregのエージェントは、1か月に2,100件のZendeskチケットを処理し、スタッフが対応すべき手順について1,050件の内部メモを残しました。
さらに2つの導入事例が、「金銭については決して判断しない」という側面を示しています。
- Zendeskで米国のパスポート申請を支援するAdverscaleでは、返金や解約の依頼に内部メモを付け、適切なグループに送ります。事例の言葉を借りると、"She never decides a refund."
- GorgiasとShopifyを利用する文房具ブランドのSTIL Classicsでは、eeselが返信の下書きを作る前に、1か月で
230件のShopify注文を照会しました。そして、"never sends and never changes an order"です。返金の処理はチームが行います。
アクションに人の対応が必要な場合、依頼は詳細情報を含む承認カードとして表示され、チームは承認、常に許可、拒否のいずれかを選べます。承認待ちのアクションがタイムアウト後に勝手に実行されることはありません。相手がいくらでも待てるエージェントの場合、これは重要です。
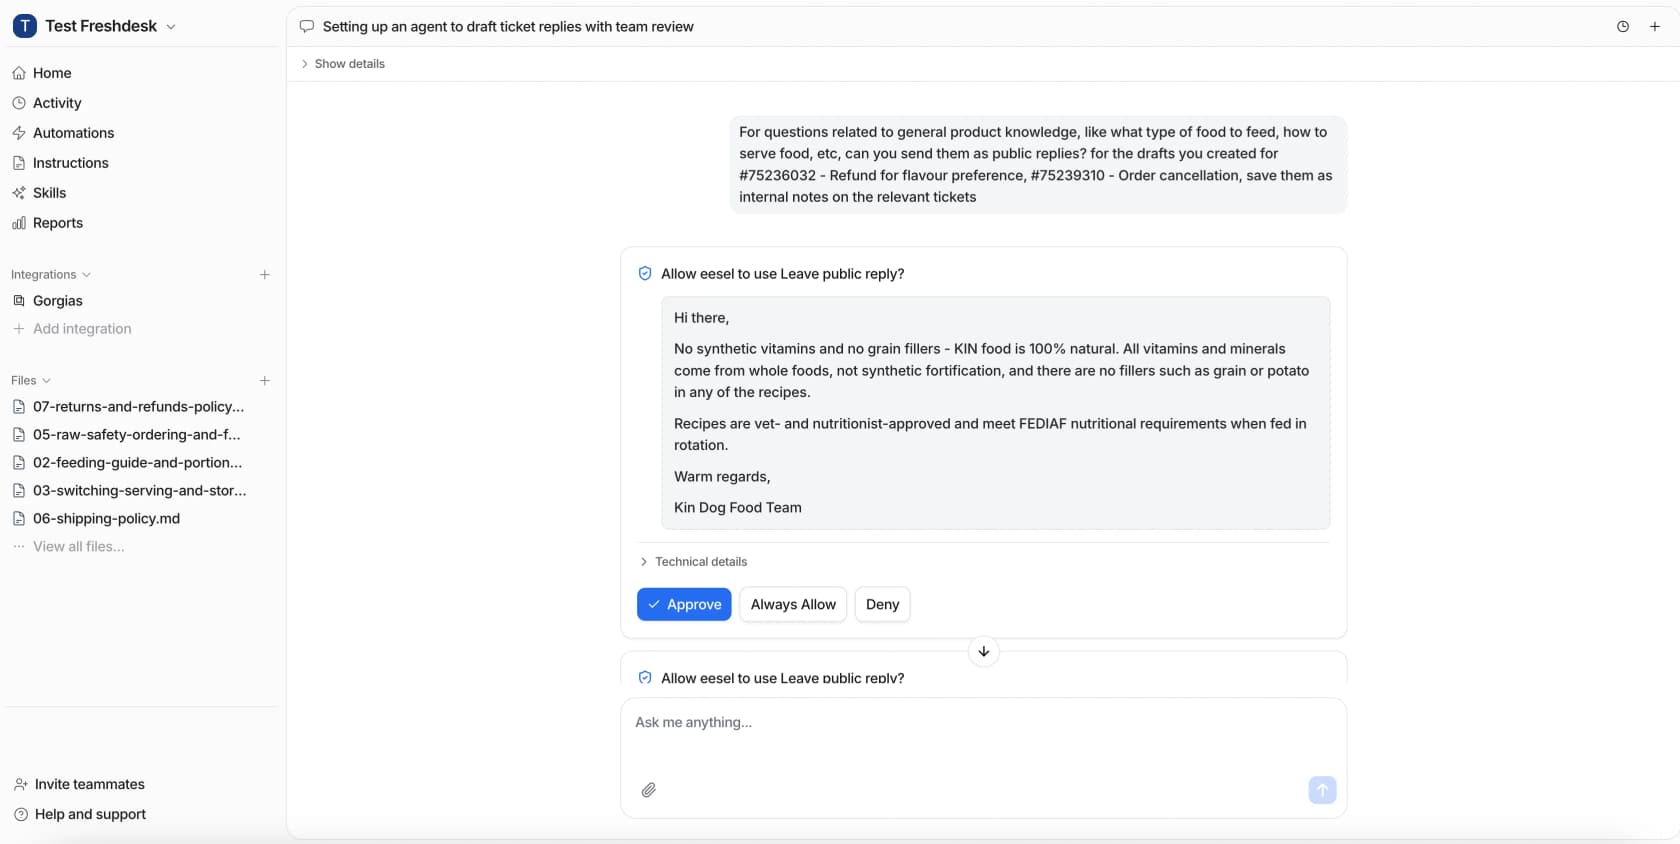
本番稼働の前に、過去の履歴で設定を試しましょう。eeselの過去のチケットを使ったシミュレーションは、チームが実際に送った回答と比較して回答を採点するため、返金依頼が勝手に実行されず、承認に回ることを確認できます。GorgiasとShopifyで月に約7,000件のチケットを処理するDTCサプリメントブランドのCX責任者は、商談でeeselチームに、必要なのは"only handling the tickets that it's confident to handle and all the other ones, leave them alone."というAIだと話しました。キューにエージェントがいる状況では、この要望の重要性は下がるどころか、さらに増します。
正直にお伝えすべき制限が1つあります。eeselは現在、パーソナルエージェントを検出せず、Personal Agent Protocolにも対応していません。エージェントが送ったチケットをほかのチケットと同じように扱い、アクションの権限に依拠します。そしてこの部分こそ、どのような場合でも正しく設定しなければならないところです。
エージェントプロトコルとは何で、対応を待つべきでしょうか?
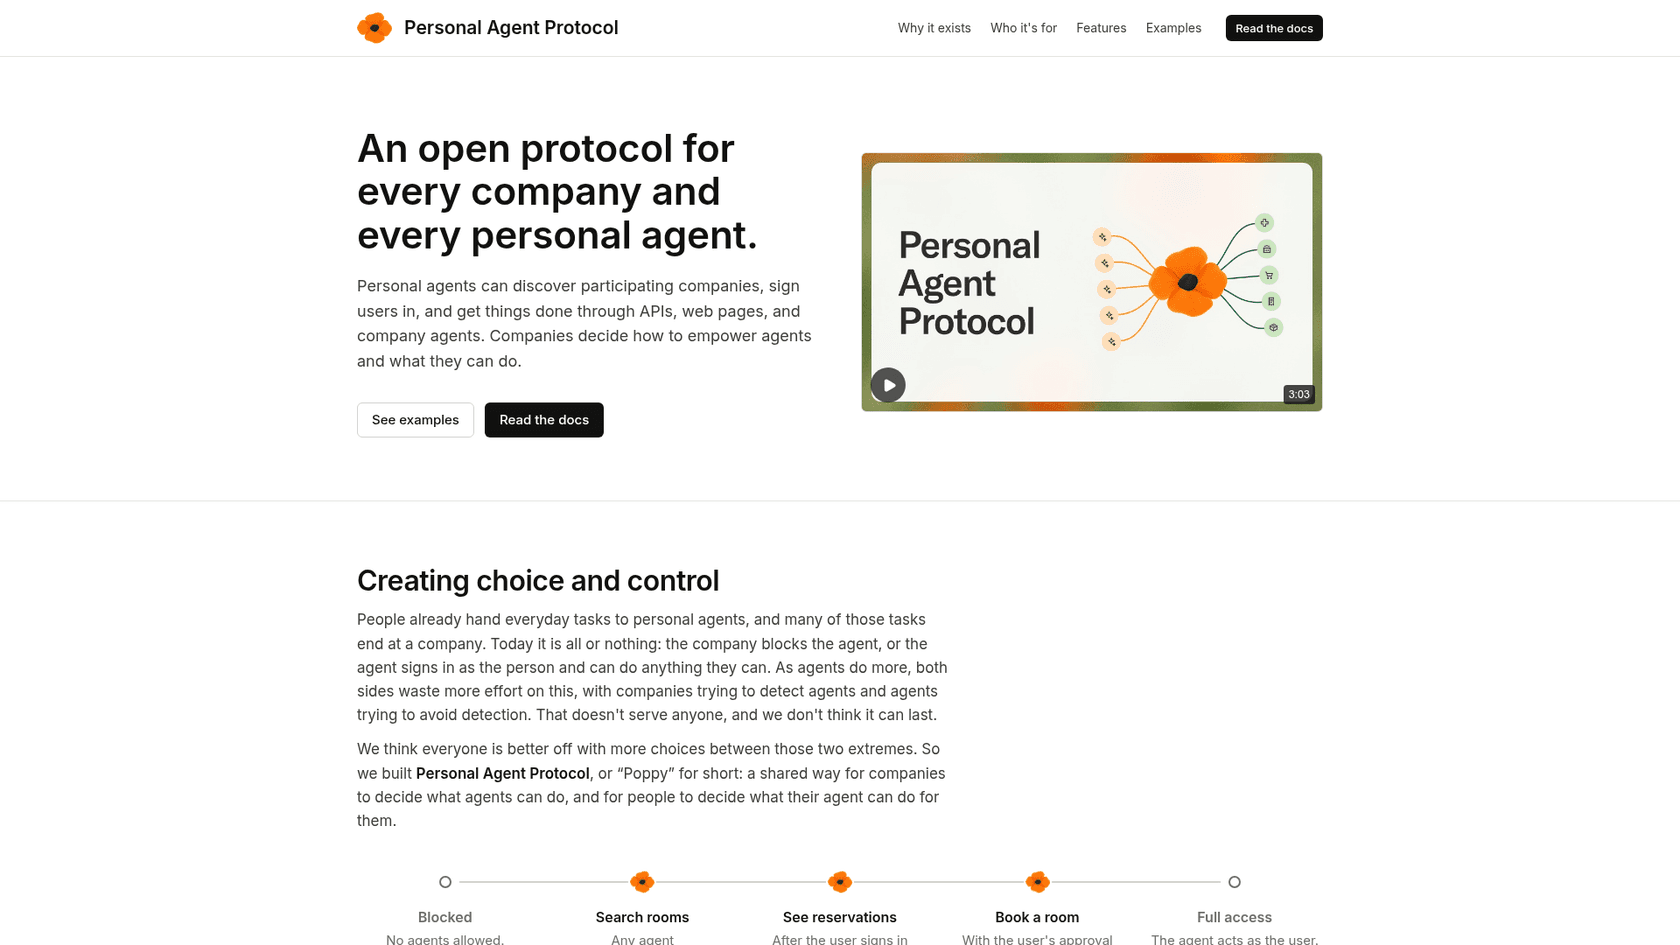
待つ必要はありませんが、動向は追いましょう。プロトコルによって、この仕組みは整理されます。エージェントが自分の身元を示し、お客様が自社のページでサインインし、限定的なスコープを付与します。現時点では、エージェントからのやり取りのほぼすべてが通常のチャネル経由で届くため、対応区分のルールがその役割を担います。
| プロトコル | 推進組織 | 状況(2026年11月) | サポートチームが得られるもの |
|---|---|---|---|
| Personal Agent Protocol (Poppy) | SierraとMeta。OpenAI、Zendesk、Visa、Mastercardを含む43のパートナーを掲載 | 2026年10月9日にv0.1を公開、ドラフト0.3を作成中 | 自社ページでのOAuthサインイン、企業が定義するスコープ、引き継ぎリクエスト、各メッセージを人とAIのどちらが書いたかを示すフラグ |
| PACT | Decagon | GitHubでオープンソース化、10月6日以降メインブランチへのコミットなし | A2AとOAuthを基盤にした、スコープ付きの同意。Decagonのゲートウェイと連携 |
| Visa Trusted Agent ProtocolとMastercard Agent Pay | カードネットワーク | Visaは"in development and deployment"と説明 | チェックアウト時の登録済みエージェントと、同意を得た購入者の識別情報 |
| Web Bot Auth | IETFのドラフト。CloudflareとOpenAIが使用 | 2026年10月29日付のワーキンググループドラフト | どのエージェントプラットフォームがウェブリクエストを送ったかの証明 |
Poppyのドラフトには、自社のポリシーに今すぐ取り入れる価値のある点が2つあります。企業は各スコープに、元に戻せるか、戻せないかのタグを付けられます。また、プロトコル経由では一切実行しないタスクを公開でき、仕様自体の例の1つとして"Close an account"が挙げられています。これは3つの対応区分のモデルをプロトコルに組み込んだものであり、自社のAIガードレールを作るためのよいひな形です。
サポートプラットフォーム側では、LorikeetがPoppyへの対応を開始済みで、セルフサービスで利用できると述べています。一方で、"Today ChatGPT cannot speak Poppy"とも指摘しています。Zendesk、Genesys、NiCEはパートナー一覧に掲載されていますが、独自の対応はまだ発表していません。
責任の面でも動きがあります。Visa Rules(2026年10月24日版)では、カード保有者はエージェントによる購入に対して"as if the Cardholder initiated the Transaction"として責任を負い、加盟店はお客様に異議申し立ての権利を放棄させることはできません。何がいつ確認されたかを記録しておきましょう。「自分のエージェントが間違ったものを買った」が、次の請求に関する異議申し立てのカテゴリーになるからです。
オンライン販売を行っている場合、この話題のコマース面については、私のエージェンティックコマースとWalmartのAgent Gatewayのガイドで解説しています。
今後30日間で、どう準備すればよいでしょうか?
各項目におおよそ1週間をかける、実践的な作業順序です。
- 計測します。
ai-agent-senderのようなタグを追加し、メッセージにアシスタントからの送信と書かれている場合や、そのように読める場合に、チーム(またはAIエージェント)が付けるようにします。1か月分のタグがあれば、自社にとってどの程度の規模なのかがわかります。 - 3つの対応区分を書き出します。 問い合わせ理由の上位20件をリストアップし、それぞれを区分に振り分けます。金銭を動かすもの、ログイン情報を変更するもの、契約を終了するものに、特に注意を払います。
- 確認手順を修正します。 3番目の区分では、エージェントが本人の代わりにアクセスできない場所で、所有者が確認するようにします。そこでは、メールのコードだけでは不十分です。
- それに合わせてAIエージェントの権限を設定します。 読み取りアクションは単独で実行し、金銭を動かす書き込みアクションは承認制にして、エージェントが送るメッセージ向けの平易な言葉のルールを設定します。その後、過去の返金・解約チケットでシミュレーションします。
- チームにルールを伝えます。 「10回目の依頼にも同じ回答をする」と「送信者ではなく所有者を確認する」は、付箋に収まります。キューに入ってくるエージェントは、その両方を試してくるでしょう。
リスクの高い対応区分についてさらに詳しく知りたい場合は、アカウント復旧サポートと不正行為に関連するチケットのガイドから始めてください。
金銭に関する対応区分の設定は、AIによる返金依頼への対応と承認ワークフローで解説しています。
AIエージェントに受信トレイ経由ではなく、ほかのシステムと直接やり取りさせたい場合は、カスタマーサポート向けMCPとサービス間AIエージェントのガイドでその側面を解説しています。
エージェントが送るチケットにeeselを試してみましょう
Zendesk、Freshdesk、Gorgiasのキューに、エージェントが書いたチケットが届き始めているなら、eeselはルールを緩めずに素早く対応を始める方法です。新しいチームメンバーのようにヘルプデスクに加わり、ポリシーに関する質問には単独で回答し、返信前に注文を照会し、返金、解約、アカウント変更はチームの承認まで保留します。Swiftregが注文の詳細を確認済みのアカウント所有者だけに共有しているのと同じです。誰かに返信する前に過去のチケットでテストできます。また、料金ページにある無料枠から始められます。