

Warum ich Hermes für den Support angeschaut habe
Ich baue Integrationen bei eesel, das heißt, ich verbringe einen großen Teil meiner Woche in Helpdesk-APIs und überlege, was eine KI anfassen darf und was nicht. eesel betreibt seit Jahren KI in Live-Support-Queues, und die Lektion, die ich immer wieder neu lerne, ist banal, aber teuer: Das Modell ist selten das Problem. Die Installation darum herum ist es. Wer darf mit ihr sprechen, woran erinnert sie sich, was darf sie senden, und woher wissen Sie, dass sie bereit ist.
Als Hermes Agent in Gesprächen à la „Kann ich das nicht einfach für den Support nehmen?“ immer wieder auftauchte, habe ich die Docs mit genau diesem Blick von vorn bis hinten gelesen. Es ist ein ernstzunehmendes Stück Software, mit 251.479 GitHub-Sternen und einem neuen Release vom 24. September. Die Frage ist nicht, ob es gut ist. Die Frage ist, ob es für eine Support-Queue gebaut ist.
Der Reiz ist echt, und ich verstehe ihn. Ein Kunde, der eesel verlassen hat, sagte dem Gründer beim Abschied Folgendes:
"But long term we will just build our own, which is so possible now with AI."
Ein abgewanderter Mid-Market-Kunde, in einer Antwort an den eesel-Gründer
Genau dieser Gedanke steckt hinter den meisten Suchen nach Hermes für den Support. Er ist berechtigt. In diesem Beitrag geht es darum, was „selbst bauen“ mit Hermes tatsächlich bedeutet.
Was Hermes Agent eigentlich ist
Hermes Agent ist der quelloffene, selbst gehostete KI-Agent von Nous Research, veröffentlicht unter der MIT-Lizenz. Er läuft auf Ihrem Rechner oder Server, behält Erinnerungen über Sitzungen hinweg, schreibt aus Erfahrung eigene Skills und ist über ein Gateway aus Chat-Apps erreichbar. Nous beschreibt ihn als Agenten, der „lives wherever you put it“, vom kleinen VPS bis zum GPU-Cluster (Docs).
Das Wichtige für Support-Teams: Es ist ein allgemeiner Agent, gebaut für seinen Betreiber. Es ist kein Helpdesk-Produkt und gibt auch nicht vor, eines zu sein. Ich habe den kompletten Docs-Export mit 240 Seiten nach „helpdesk“ und „support ticket“ durchsucht und null Treffer erhalten. Die nächsten Erwähnungen sind ein beiläufiges Beispiel für einen „customer-support bot“ auf der Seite zu Profil-Distributionen und „a support triage channel“ auf der Slack-Seite.
Das ist keine Kritik. Ein allgemeiner Agent ist gerade deshalb nützlich, weil er nicht auf eine Aufgabe festgelegt ist, weshalb er in Übersichten zu Open-Source-KI-Agenten neben OpenClaw auftaucht. Meine ausführlichere Einschätzung des Produkts steht im Hermes-Agent-Test.
Zwei Wege, Hermes auf den Support zu richten
Jedes Hermes-für-Support-Setup, das ich gesehen habe, fällt in eine von zwei Formen, und sie bergen sehr unterschiedliche Risiken.
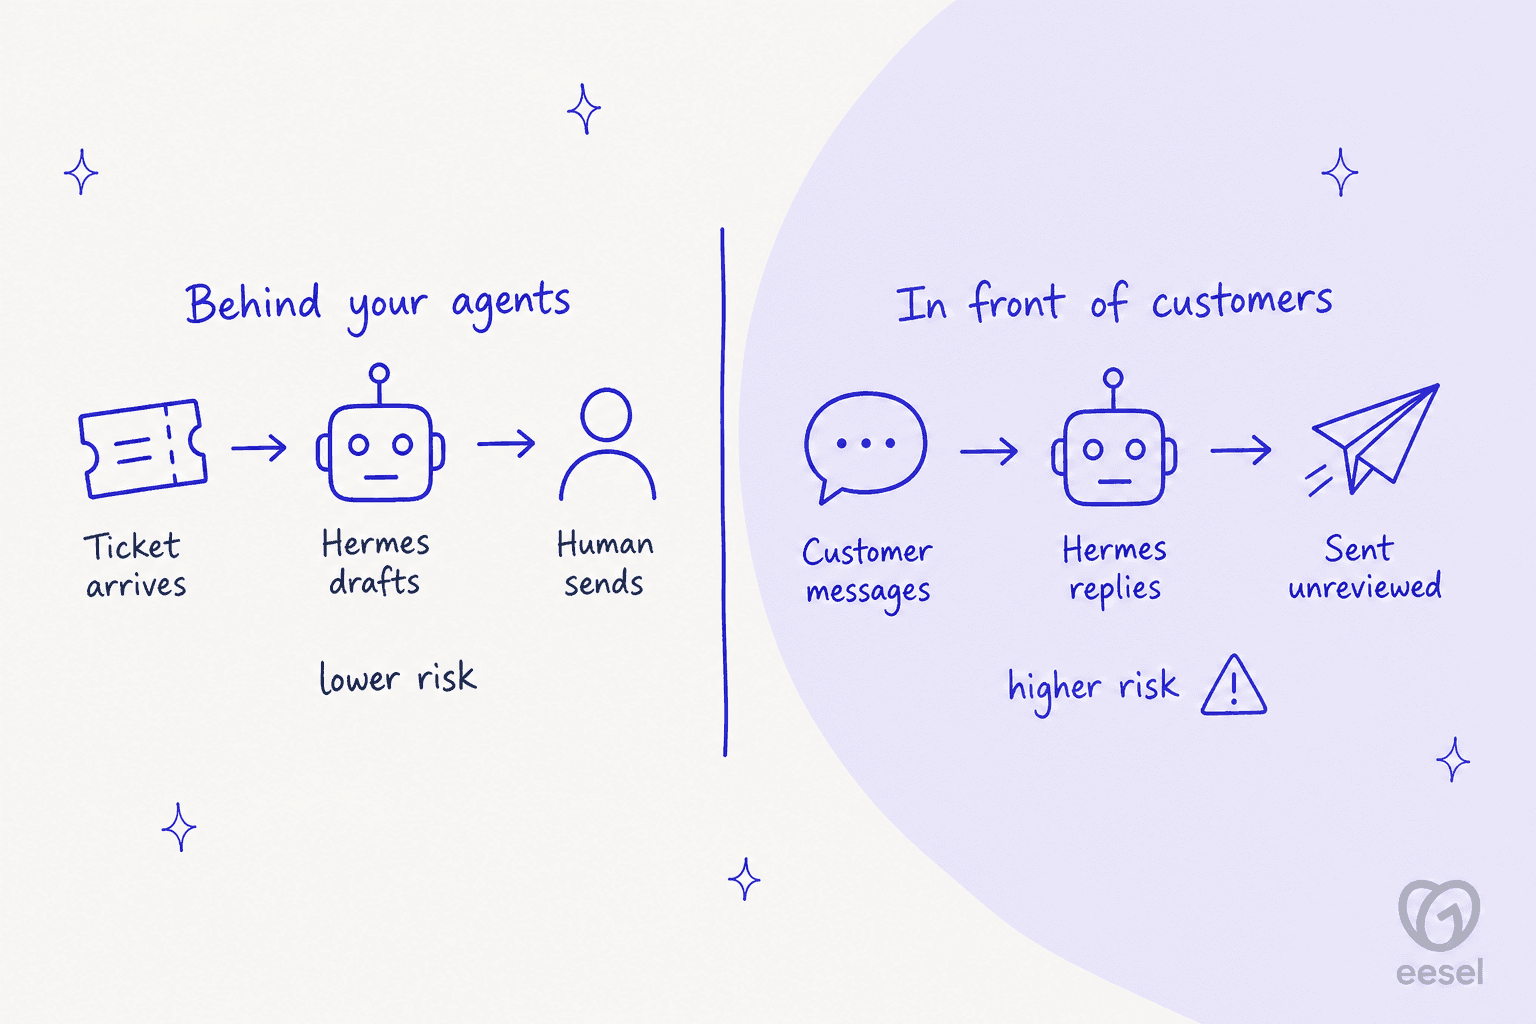
Hinter Ihren Mitarbeitenden. Hermes liest Tickets, holt Kontodaten und entwirft Antworten. Ein Mensch prüft und sendet. Das ist im Kern Agent Assist aus Einzelteilen gebaut, und hier schlägt sich Hermes heute gut.
Vor den Kunden. Kunden schreiben Hermes direkt auf WhatsApp, Telegram, per E-Mail oder im Web-Chat, und er antwortet selbstständig. Das ist die Aufgabe eines KI-Helpdesk-Agenten, und hier wehrt sich das Design fast bei jedem Schritt.
Das meiste Folgende handelt davon, warum die zweite Form schwieriger ist, als sie aussieht, und was Sie bauen müssten, um sie sicher zu machen.
Form 1: Hermes als Entwurfshelfer (das funktioniert)
Das beste Praxisbeispiel, das ich gefunden habe, ist ein Kleinunternehmer, der Hermes in Front einbindet:
"My current set up…Hermes agent logs into front with write only API token and reads whole context of customer thread. Then tries to look in our software for answers. (Unreliable right now). Then writes draft. This has been way harder than I expected. Been a side project for a while. Really focused on it right now. Goal - save CSR 80% of email writing time."
Beachten Sie die Form: lesen, nachschlagen, entwerfen, stoppen. Kein Senden. Eine weitere Antwort im selben Thread zielte auf die Wissensseite:
"yes this is close. easiest version is to have an FAQ document that it references. best way to build that is to point your agent at old emails"
Meine Regel obendrauf: Lassen Sie das Senden hinter einem menschlichen Klick, bis die Fehlgriffe langweilig werden. Das ist ein guter Rat für jede KI in einer Queue, und er deckt sich damit, was ich bei KI-Halluzinationen im Support auf die harte Tour gelernt habe. Erst abrufen, zuletzt senden.
Dasselbe Muster zeigt sich beim internen Support. Ein Hacker-News-Nutzer verband Hermes mit BigQuery, Stripe und Amplitude, damit „nontechnical teammates can ask and answer their own data questions via Slack. It works great!“ (brettcvz, Hacker News). Ein anderer berichtet, es „answers most of both my emails and slack messages“, aus einem Wiki, das ein täglicher Cron-Job aktualisiert (igorhvr, Hacker News). Wenn Ihr Ziel ein interner Support-Chatbot für Ihre eigenen Mitarbeitenden ist, ist Hermes ein vernünftiger Bausatz.
Wie die Helpdesk-Anbindung funktioniert
Dafür würde ich das meiste Zeitbudget einplanen. Hermes verbindet sich über MCP-Server mit externen Tools, konfiguriert unter mcp_servers in config.yaml, mit Filterung pro Server, sodass Sie nur die gewünschten Tools freigeben (MCP-Docs). Nous liefert außerdem einen kuratierten, vom Team geprüften MCP-Katalog mit 68 Servern.
Keiner dieser 68 ist Zendesk, Freshdesk, Gorgias, HubSpot oder Help Scout (Katalogverzeichnis). Ihre Optionen:
| Weg | Was es ist | Wer hat es geprüft |
|---|---|---|
| Eigener MCP-Server des Anbieters | z. B. der Erstanbieter-Server von Front, behandelt in meinem Beitrag Claude für Front | Der Helpdesk-Anbieter |
| Community-Skill auf skills.sh | zendesk-automation (4,053 Installationen), Freshdesk (652), Gorgias (59), laut skills.sh-Suche | Niemand bei Nous |
| Ihr eigener MCP-Server | Sie schreiben ihn gegen die Helpdesk-API | Sie |
Die Community-Skills sind Drittanbieter-Code, den Hermes aus einer öffentlichen Registry installieren kann. Ich würde jede Zeile lesen, bevor ich einem davon ein API-Token gebe, das in Kundentickets schreiben darf. Wenn Sie lieber von einem bestehenden Muster ausgehen, zeigt mein Leitfaden zu MCP für den Kundensupport, was ein Support-MCP-Server freigeben sollte und was nicht.
Form 2: Hermes vor den Kunden (hier bricht es)
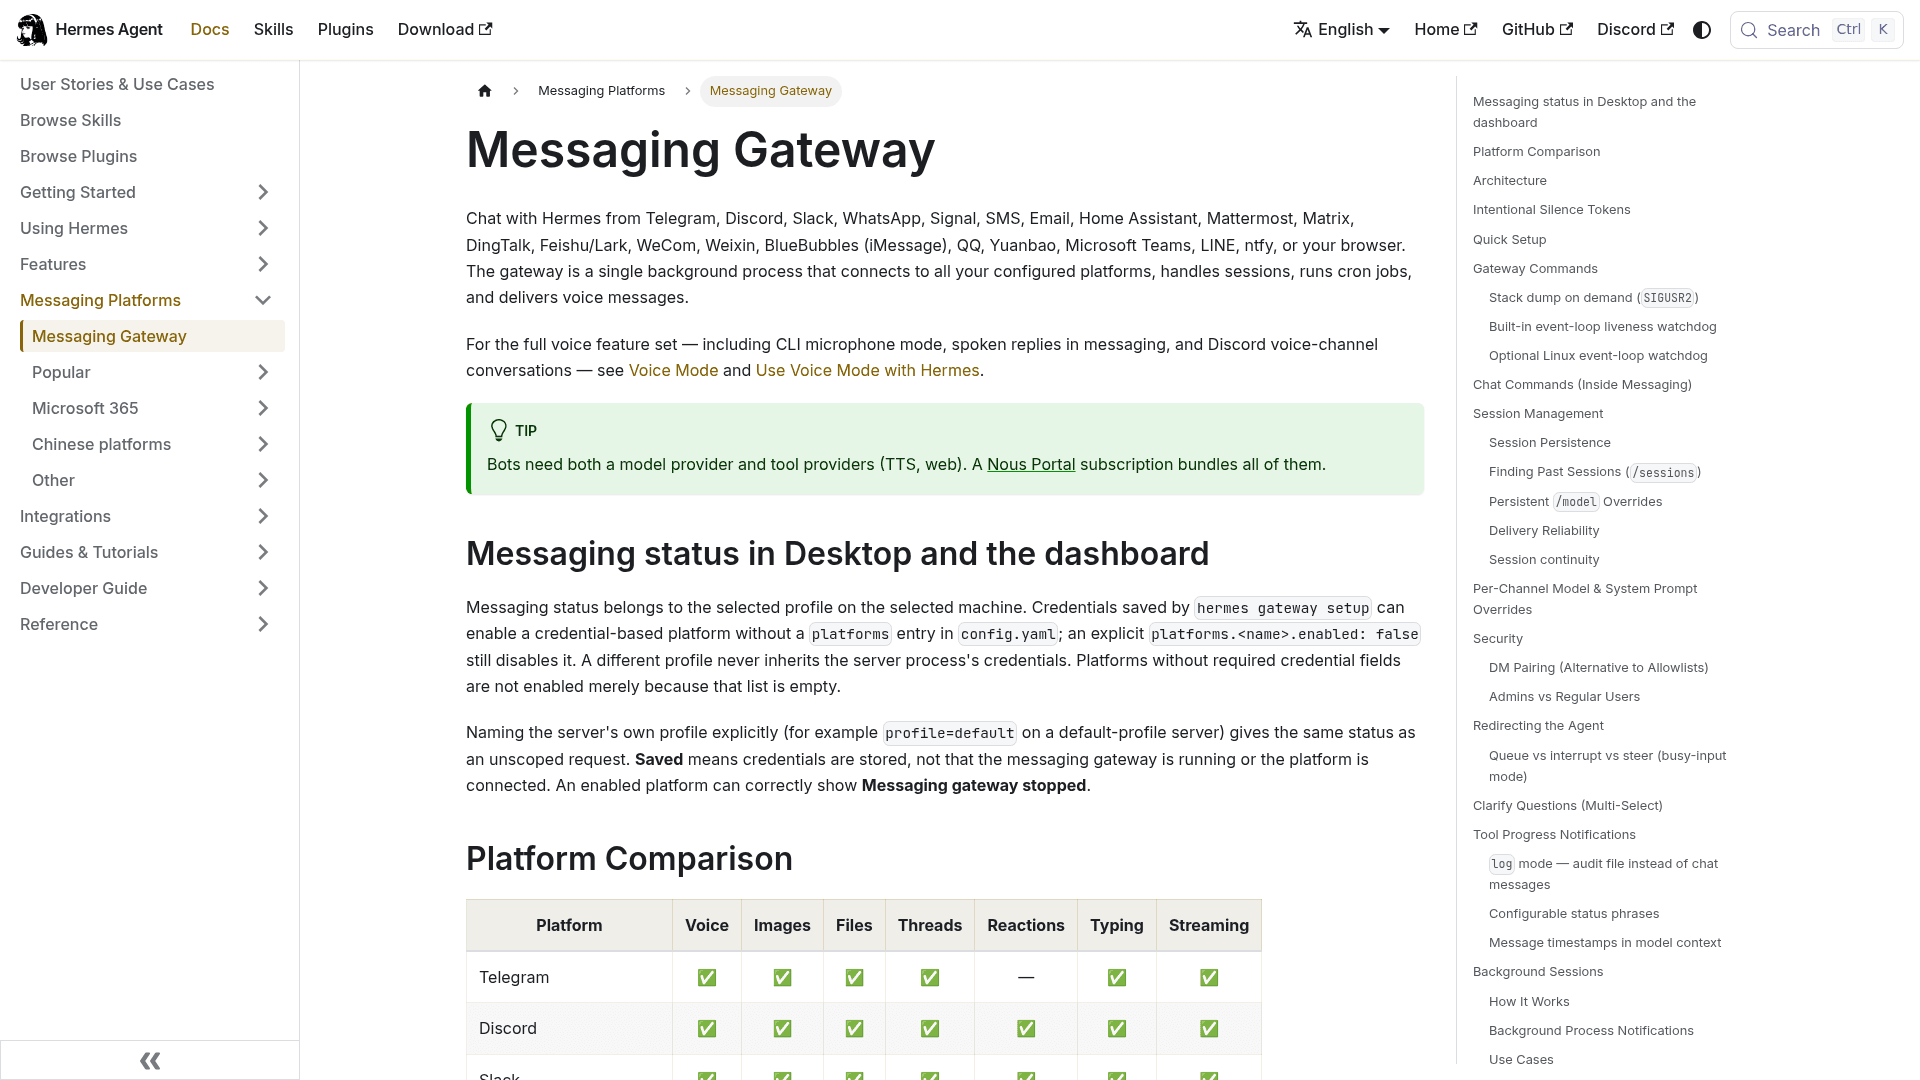
Jetzt wird es interessant, wenn man die Docs als Integrationsmensch liest. Das Gateway ist beeindruckend: Telegram, Discord, Slack, WhatsApp, Signal, SMS, E-Mail, Microsoft Teams, LINE und mehr, rund 29 Plattformen in der Vergleichstabelle (Messaging Gateway).
Die Kanäle sind nicht das Problem. Es sind vier Designentscheidungen, und jede ist ein sinnvoller Standard für einen persönlichen Agenten, die in einem öffentlichen Support-Kanal zu einer echten Lücke wird.
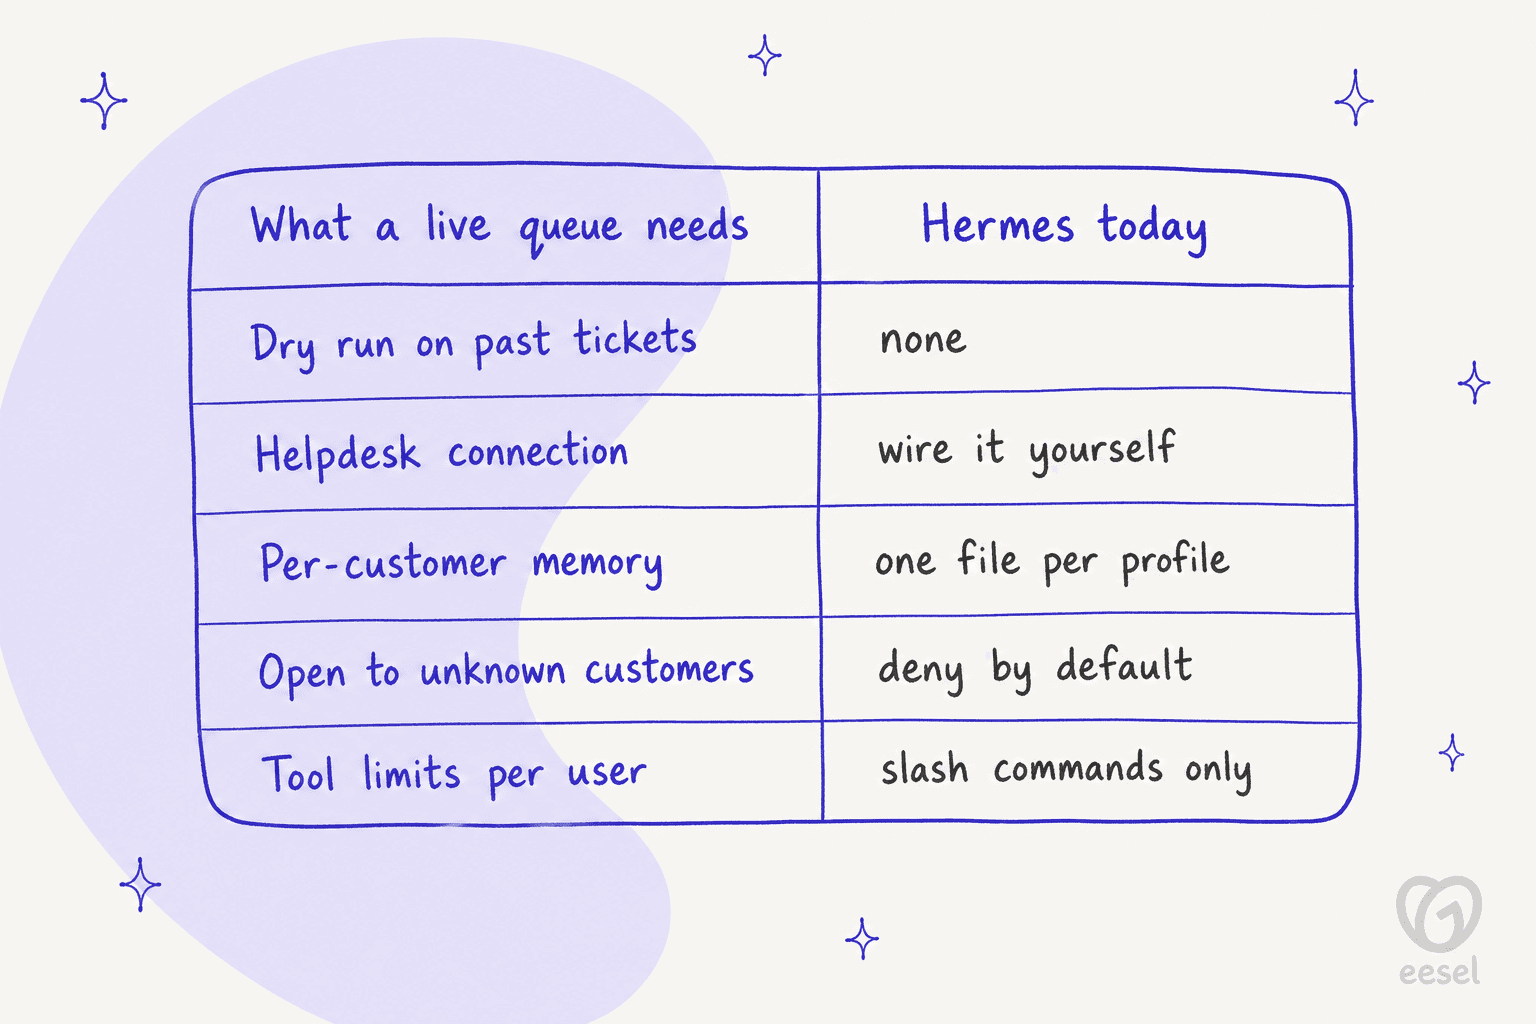
1. Er ist darauf gebaut, Fremde fernzuhalten
Die Worte des Gateways selbst: "By default, the gateway denies all users who are not in an allowlist or paired via DM. This is the safe default for a bot with terminal access" (Docs). Unbekannte Nutzer erhalten einen einmaligen Pairing-Code, den der Betreiber von Hand freigibt, und Codes laufen nach einer Stunde ab.
Das funktioniert bei einem Team von zehn Leuten. Bei einem Strom von Kunden, die Sie nie getroffen haben, funktioniert es nicht. Den Schalter zum Öffnen gibt es, aber die Sicherheits-Checkliste sagt: "never use GATEWAY_ALLOW_ALL_USERS=true in production." Ich würde das ernst nehmen, denn der nächste Punkt erklärt, warum.
2. Nutzerstufen begrenzen Befehle, nicht Tools
Hermes hat eine Aufteilung in Admin und Nutzer, aber sie steuert heute nur Slash-Befehle. Die Docs sagen "Plain chat is not affected", und der Tool-Zugriff soll an dieselbe Aufteilung gehängt werden "as we add them" (Docs). Ein normaler Chat-Nutzer spricht also mit einem Agenten, der den vollen Werkzeugkasten seines Profils hat.
Dazu kommt eine Besonderheit bei den Freigaben. Auf Messaging-Plattformen "sends the dangerous command details to the chat and waits for the user to reply", wenn Hermes einen riskanten Befehl ausführen will (Sicherheits-Docs). In einem Kundenkanal ist die Person in diesem Chat der Kunde. Das ist meine Schlussfolgerung aus dem dokumentierten Ablauf, aber so etwas würde ich vor dem Start ausgeschlossen haben wollen.
3. Der Speicher gilt pro Profil, nicht pro Kunde
Der eingebaute Speicher besteht aus zwei kleinen Dateien, MEMORY.md mit höchstens 2.200 Zeichen und USER.md mit 1.375, die beim Sitzungsstart in den System-Prompt eingefügt werden (Speicher-Docs). Die Docs sagen "Memory is scoped per profile by design."
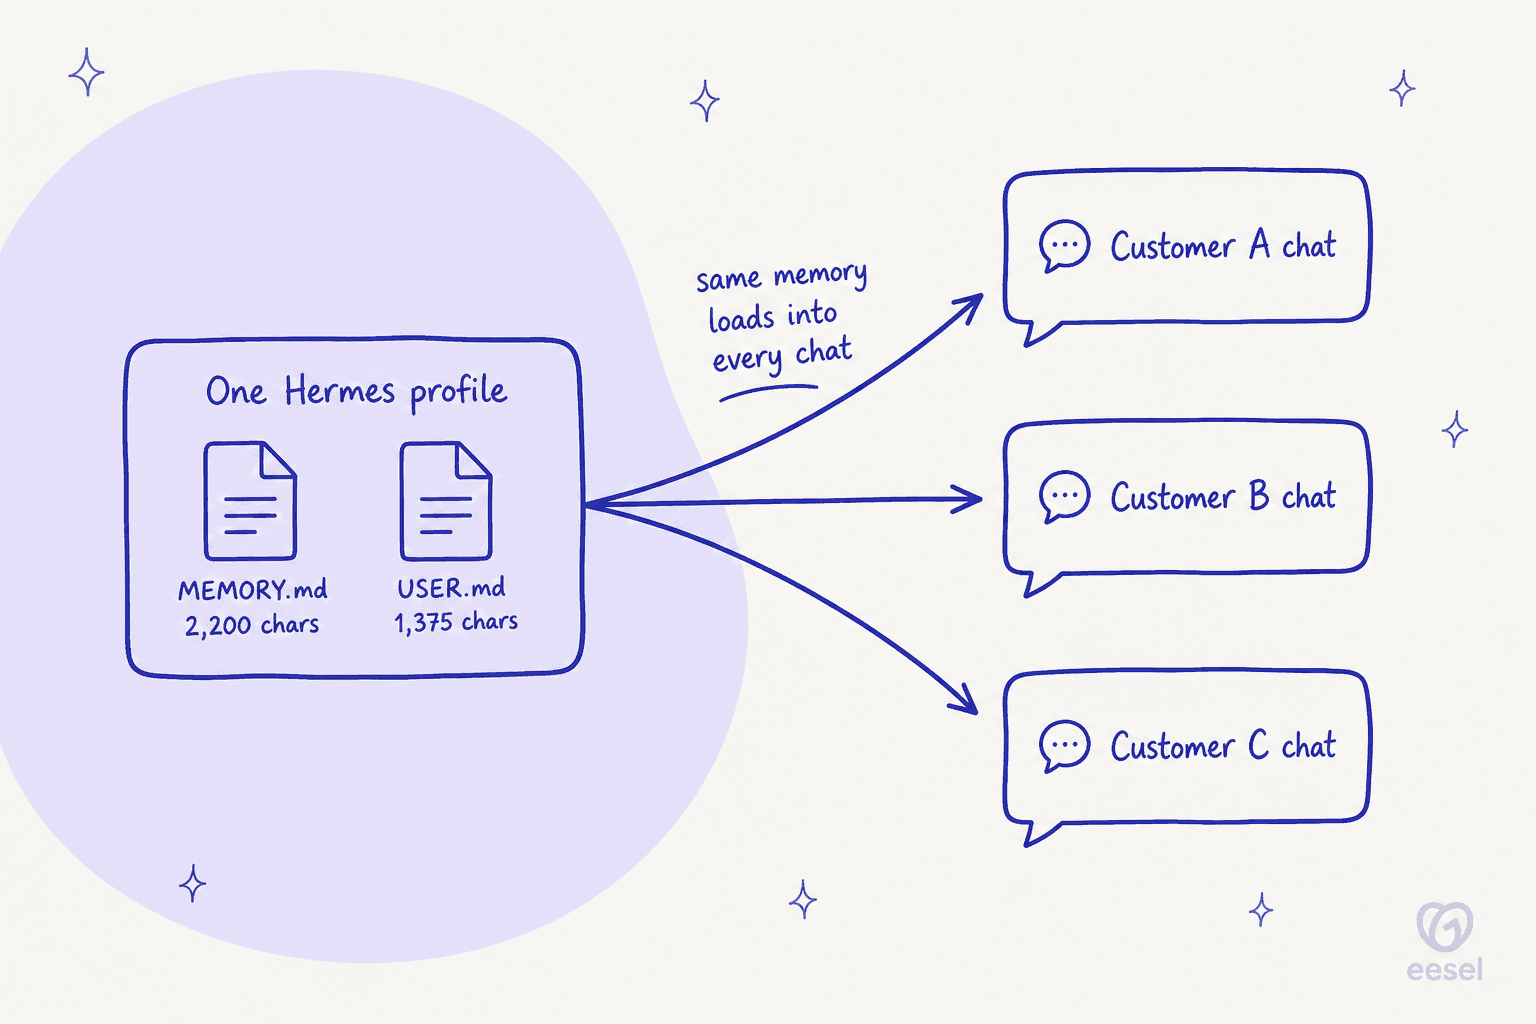
Chat-Verläufe sind pro Nutzer getrennt. Der Speicher nicht. Wenn Hermes während des Chats von Kunde A eine Notiz speichert, wird diese Notiz in die nächste Sitzung von Kunde B im selben Profil geladen. Die Docs sagen das nie ausdrücklich, aber es folgt daraus, wie der Speicher abgegrenzt ist, und genau diese Art von Datenabfluss zwischen Kunden lässt Datenschutz-Prüfungen scheitern. Die dokumentierten Lösungen sind ein eigenes Profil pro Nutzer oder das Honcho-Speicher-Add-on, das "each user their own peer" gibt (Honcho-Docs).
4. Der Prompt-Injection-Scan deckt Dateien ab, nicht Chats
Hermes scannt Kontextdateien und Speichereinträge auf Injection-Muster, und die Docs sind offen darüber, dass "These patterns are heuristics, not semantic intent detection" (Sicherheits-Docs). Ich habe keine Anleitung gefunden, wie man sich gegen Injection in eingehenden Kundennachrichten schützt. Die Community hat es bemerkt:
"If you re-use the Hermes agent, what are the cost and security implications? One Docker container per-customer sounds like it would be really expensive. Are they started on-demand, or run 24/7? What keeps users from using the agents for general purpose tasks, protects against prompt-injection, etc?"

Keiner dieser vier Punkte ist ein Bug. Es sind die richtigen Standards für einen Agenten, den eine Person für sich selbst betreibt. Sie sind nur das Gegenteil dessen, was ein öffentlicher KI-Chatbot für eine Website braucht.
Und ein Chat-Widget für die Website?
Gibt es nicht. Der „Browser“-Weg in den Docs ist ein OpenAI-kompatibler API-Server, und seine eigene Warnung sagt, er "gives full access to hermes-agent's toolset, including terminal commands." Ein Website-Chat hieße, ein Frontend und einen abgesicherten Proxy vor diesen Schlüssel zu bauen.
E-Mail ist besser abgedeckt. Hermes fragt alle 15 Sekunden ein IMAP-Postfach ab und antwortet im selben Thread als reiner Text, und er prüft DMARC oder ausgerichtetes SPF/DKIM, damit ein gefälschter Absender keine Sitzung kapern kann (E-Mail-Docs). Unbekannte Absender werden standardmäßig stillschweigend ignoriert, was sicher ist und zugleich heißt, dass ein Kunde, der ihm schreibt, keine Antwort bekommt. Einen breiteren Blick auf die E-Mail-Aufgabe finden Sie unter E-Mail-Support automatisieren.
Was Hermes nicht kann: an Ihren vergangenen Tickets proben
Diese Lücke ist mir am wichtigsten, weil dieser Schritt mich mehr als einmal gerettet hat. Hermes hat echte Sicherheitsfunktionen: Sandbox-Ausführung über Terminal-Backends, Befehlsfreigabe mit einem smart-Modus, der gefährliche Befehle automatisch ablehnt, und eine Regel „standardmäßig ablehnen“ für unbeaufsichtigte Cron- und Webhook-Sitzungen (Sicherheits-Docs). Diese begrenzen eine schlechte Aktion.
Was Hermes nicht hat, ist eine Möglichkeit, Ihnen vor dem Go-live zu zeigen, wie er die Tickets des letzten Monats beantwortet hätte. Kein Replay, kein bewerteter Probelauf. Im Support finden Sie mit dieser Generalprobe die selbstbewusste falsche Antwort, bevor es ein Kunde tut. Ohne sie ist Ihr erster echter Test Ihre Kundschaft.
Sie können natürlich selbst ein Eval-Harness bauen. Ein paar hundert historische Tickets ziehen, Hermes in einer Sandbox darüber laufen lassen und die Entwürfe mit dem vergleichen, was Ihr Team tatsächlich gesendet hat. Das ist ein solides Wochenendprojekt für einen Entwickler und ein dauerhaftes, sobald sich Ihre Richtlinien ändern.
Was Hermes Agent für ein Support-Team kostet
Die Lizenz ist kostenlos. Der Betrieb nicht, und die Rechnung hat mehr Schichten, als man erwartet.
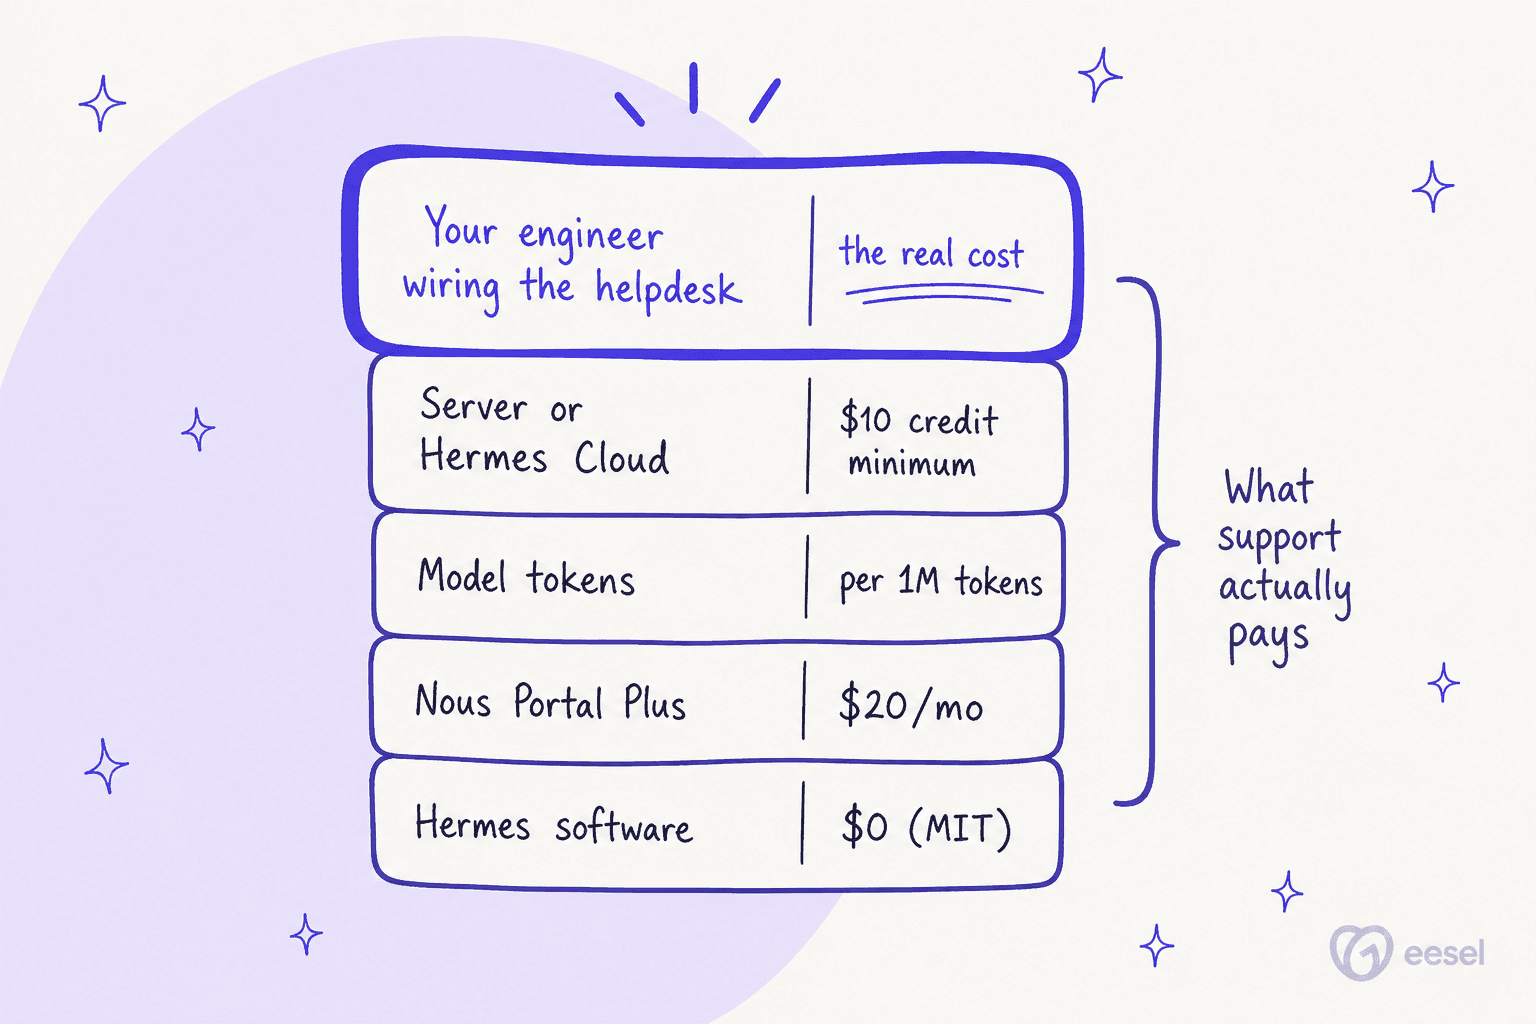
Im Nous Portal liegt das Geld. Es verkauft Prepaid-Guthabenpläne, und jede bezahlte Stufe gibt 110 % ihres Preises als nutzbares Guthaben zurück (Nous Portal):
| Stufe | Preis | Monatliches Guthaben | Übertragslimit | Was Sie bekommen |
|---|---|---|---|---|
| Free | $0 | $0 | n/a | Nur kostenlose Modelle, keine gehosteten Tools |
| Plus | $20/Monat | $22 | $10 | 200+ Modelle, gehostete Tools, hohe Rate Limits |
| Super | $100/Monat | $110 | $50 | Wie Plus, größeres Guthaben |
| Ultra | $200/Monat | $220 | $100 | Wie Plus, größtes Guthaben |
Ein paar Dinge, die Sie vor dem Budgetieren wissen sollten:
- Modelle werden pro Token abgerechnet. Der Katalog listet aktuelle Preise pro Million Tokens, wobei alle Modelle um mindestens 20 % vergünstigt sind (Modelle). Seit August neu: Im Nous Portal können Sie statt eines Abos auch einen berechtigten ChatGPT-Plan für die Inferenz verbinden.
- Gehostete Tools werden pro Nutzung abgerechnet. Websuche, Browser, Sprach- und Bildtools kommen aus demselben Guthaben, und die Preise pro Nutzung stehen auf keiner Seite, die ich lesen konnte.
- Hermes Cloud braucht mindestens 10 $ Guthaben zum Deployen und "scales to zero when idle" (Hermes Cloud). Die Instanzpreise stehen hinter dem Login.
Pro Antwort kann es günstig sein. Ein Entwickler, der Hermes auf WhatsApp betreibt, gab seine Kosten mit "~$0.005 per reply" an (dandinu, Hacker News), allerdings über eine inoffizielle WhatsApp-Verbindung an seine private Nummer, "a ban risk I accepted."
Die Kosten, die auf keiner Rechnung auftauchen, sind der Aufbau. Ein Berater, der Hermes für kleine Unternehmen einrichtet, fasste zusammen, was sie ausbremst:
"On top of that, you need API connections, OAuth, tools, permissions, gateways, sources, context, skills. SMB owners won't set that up alone."
Diese Liste ist der ehrliche Preis von Hermes für den Support. Meine Aufschlüsselung zu Selbst bauen oder kaufen rechnet diesen Entwicklungsaufwand durch.
Sollten Sie Hermes auf Ihre Support-Queue setzen?
So würde ich entscheiden, je nachdem, was Sie tatsächlich erreichen wollen.
Die Kurzfassung: Hermes ist ein guter Agent für Leute, die ihn selbst betreiben. Der Kundensupport ist die eine Aufgabe, bei der „läuft als sein Betreiber“ in die falsche Richtung schneidet, denn die Leute, die mit ihm sprechen, sind nicht Sie.
Was Sie stattdessen für eine Live-Queue nutzen
Wenn Sie sich Hermes angesehen haben, weil Sie „KI auf meiner Support-Queue“ wollten, ist das passende Werkzeug eines, das um die Queue herum gebaut ist. Diese Lücke füllt eesel.
eesel ist eine Plattform für KI-Teamkollegen, und der passende Teamkollege hier ist sein KI-Helpdesk-Agent. Er wird als App in Ihr Helpdesk eingebunden und übernimmt so dessen Nutzer, Berechtigungen und Ticketverlauf, statt dass Sie diese Schichten bauen. Auf jede der vier oben genannten Lücken gibt es eine eingebaute Antwort:

- Generalprobe vor dem Go-live. eesel spielt Hunderte Ihrer vergangenen Tickets nach und bewertet seine Antworten gegen das, was Ihr Team tatsächlich gesendet hat, und schlägt dann Anpassungen der Anweisungen vor. Das ist der Probelauf, den Hermes nicht mitbringt, und so fange ich die selbstbewusste falsche Antwort früh ab.
- Helpdesk-Anbindungen, die schon existieren. Zendesk, Freshdesk, Gorgias, Front, Help Scout, HubSpot und der Rest der Integrationsliste verbinden sich in Minuten, ohne dass Sie einen MCP-Server schreiben.
- Für Kunden gebaut. Er beantwortet, wovon er überzeugt ist, und übergibt den Rest an einen Menschen mit einer sauberen Übergabe an Mitarbeitende. Wenn Sie kein Helpdesk haben, setzt die Chat-Blase mit einem einzigen Script-Tag auf Ihre Website.
- Ein Protokoll jeder Antwort. Das Aktivitätsprotokoll zeigt jede Konversation, die die KI angefasst hat, und verlinkt zurück zum Ticket, sodass Sie sie mit Ihrer Wissensdatenbank trainieren und sehen können, was sich geändert hat.
Und wenn der Reiz von Hermes das Terminal war: Das hat eesel auch. Die eesel CLI (@eesel/cli) steuert denselben Teamkollegen, der Ihre Queue bearbeitet: eesel instructions liest und bearbeitet seine ständigen Regeln, eesel approvals lässt einen Menschen ausstehende Aktionen freigeben oder ablehnen, und eesel activity listet jeden Lauf auf. Jeder Befehl gibt JSON aus, schreibende Befehle unterstützen --dry-run, und headless-Authentifizierung funktioniert über Umgebungsvariablen, sodass Skripte und Coding-Agenten wie Claude Code ihn bedienen können. Jeder Workspace ist außerdem ein MCP-Server. Mein Beitrag zur CLI für den Kundensupport geht tiefer.
Wenn Sie zuerst das breitere Feld sehen wollen, ist meine Übersicht zu KI-Software für den Kundenservice eine gute nächste Station. Für direkte Alternativen sehen Sie meine Liste der Hermes-Agent-Alternativen.
Ich habe außerdem über Grok Bot für den Support geschrieben, plus eine separate Einschätzung zu Meta Muse.
eesel auf Ihrer Support-Queue testen
Sie haben sich Hermes angesehen, weil Sie eine KI wollten, die tatsächlich Ihre Tickets bearbeitet? eesel erledigt diese Aufgabe ohne die Verkabelung: Verbinden Sie Zendesk, Freshdesk oder Front in wenigen Minuten, lassen Sie es aus Ihrem Help Center und früheren Antworten lernen und sehen Sie ihm beim Proben an Ihren alten Tickets zu, bevor es ein Live-Ticket beantwortet. Ein Ticket oder Chat zählt als ein Credit, die Pläne starten bei 299 $ für 500 Credits, und der kostenlose Plan enthält 100 Credits und keine Karte.

Behalten Sie Hermes für das, worin er großartig ist: ein Agent, den Sie für sich und Ihr Team betreiben. Für die Kunden: eesel testen.