

Warum sortiere ich Patientennachrichten in Bereiche, bevor ich ein Tool wähle?
Die meisten Telemedizin-Support-Teams, mit denen ich spreche, beginnen mit einem Anbietervergleich. Ich würde mit einer Liste der letzten 200 Patientennachrichten und einem Stift anfangen. Das Tool spielt eine weit geringere Rolle als die Frage, wo Sie die Grenzen ziehen, und KI-Kundenservice für das Gesundheitswesen geht von demselben Punkt aus.
Warum ich dabei so bestimmt bin: Im März 2026 brach eine US-Physiotherapie-Plattform auf Zendesk mit rund 500 Tickets pro Monat eine Demo bei einer einzigen Frage ab: Würden wir ein BAA unterzeichnen? Wir konnten damals keines anbieten, und damit war es beendet. Es ist das klarste Beispiel dafür, dass eine Compliance-Frage ein Geschäft schon im ersten Gespräch entscheidet, und deshalb frage ich sie heute zuerst. Wir haben außerdem jahrelang beobachtet, wie selbstsicher klingende Bots Kunden falsche Antworten gaben. Deshalb wird jeder Rollout bei uns vor dem Livegang an historischen Tickets simuliert. In der Telemedizin sind die Kosten einer falschen Antwort höher als in den meisten Warteschlangen, also muss die Sortierung strenger sein.
Ich behandle HIPAA-Compliance und Patientensicherheit als zwei getrennte Pflichten. Eine Nachricht kann perfekt geschützt sein und der darin enthaltene Rat trotzdem unsicher. Deshalb sortiere ich in zwei Durchgängen. Erstens: Was muss die KI sehen, um diese Aufgabe zu erledigen? Zweitens: Was passiert, wenn die Antwort falsch ist?
Welche Patientenanfragen kann die KI bearbeiten und welche nicht?
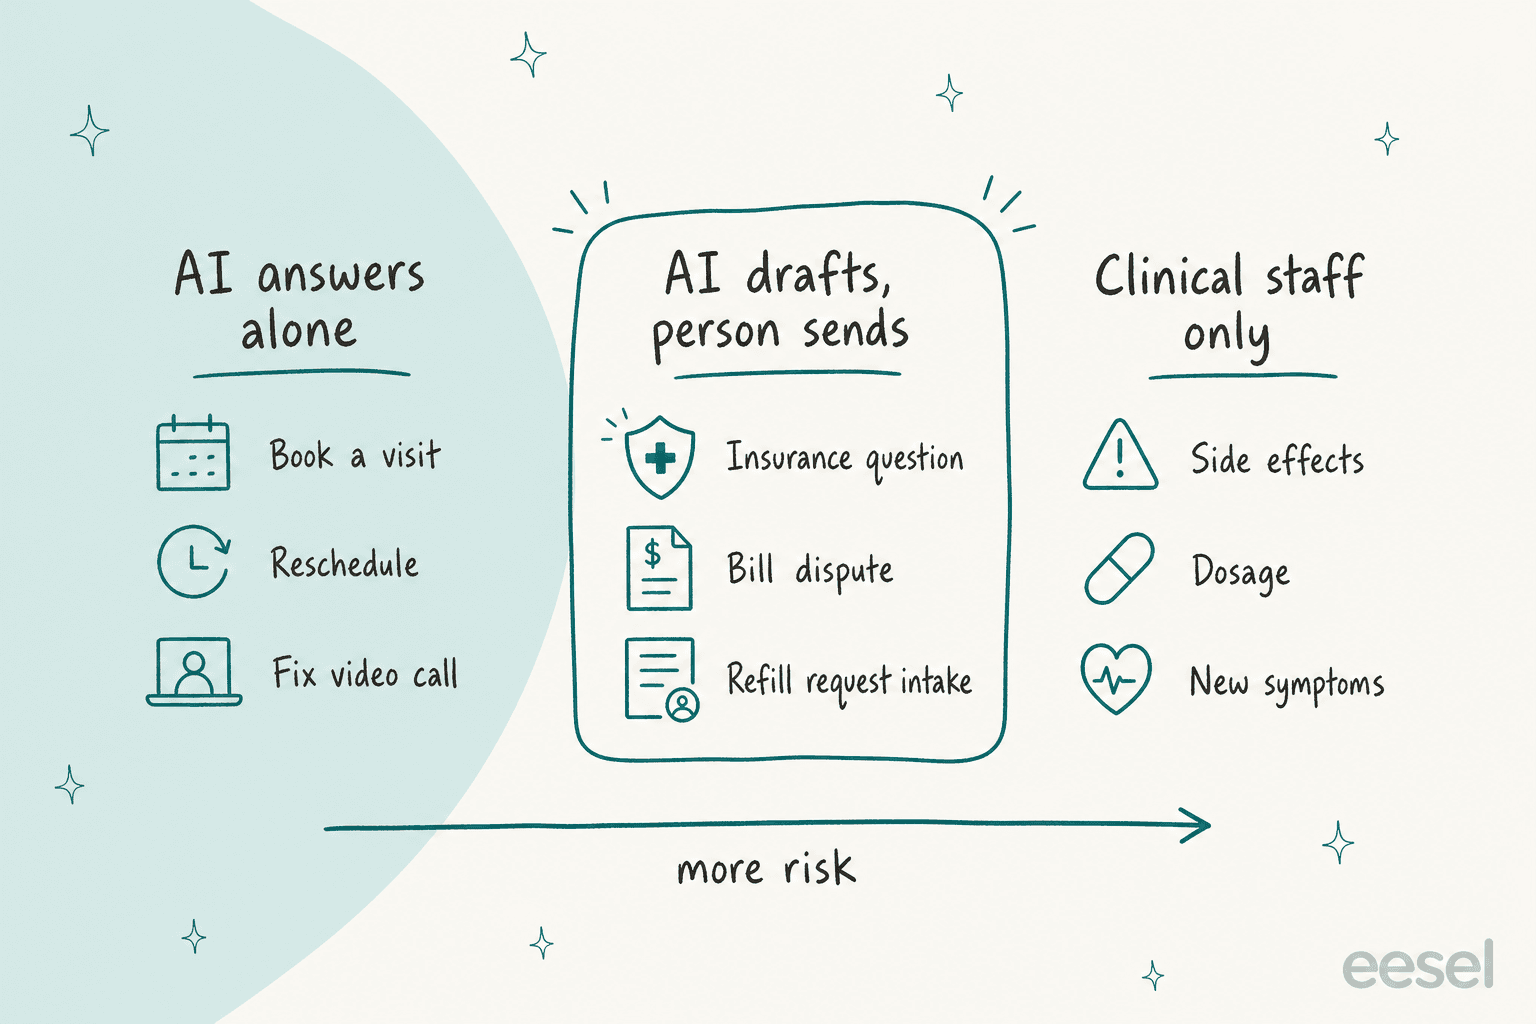
Drei Bereiche decken fast alles ab, was ein Telemedizin-Posteingang sieht. Bereich eins: Die KI antwortet allein, bei Anfragen, bei denen der schlimmste Fall ein verärgerter Patient ist. Bereich zwei: Die KI bereitet die Arbeit vor und ein Mensch sendet sie ab (in der Branche Human-in-the-Loop genannt), bei Anfragen zu Geld, Versicherungsschutz oder Medikamentenunterlagen. Bereich drei: nur klinisches Personal, wobei die KI auf die Eingangsbestätigung und die Weitergabe einer Zusammenfassung beschränkt ist.
| Patientenanfrage | Risiko | Bereich | Was die KI tut | Wer es abschließt |
|---|---|---|---|---|
| Termin buchen oder verschieben | Niedrig | KI antwortet allein | Bietet freie Termine an, bestätigt, sendet den Beitrittslink | Niemand, außer wenn kein Termin passt |
| Kann dem Videoanruf nicht beitreten | Niedrig | KI antwortet allein | Führt anhand Ihres Help Centers durch Schritte zu Browser, Kamera und Bandbreite | Support-Mitarbeiter, wenn die Schritte scheitern |
| Frage zu Versicherung oder Kostenübernahme | Mittel | KI entwirft, Mensch sendet | Holt Tarifdaten und entwirft eine Antwort | Mitarbeiter für Abrechnung oder Aufnahme |
| Abrechnungsstreit oder doppelte Abbuchung | Mittel | KI entwirft, Mensch sendet | Stellt die Abbuchungen zusammen und entwirft die Antwort | Abrechnungsmitarbeiter genehmigt Erstattungen |
| Rezeptanfrage | Mittel | KI entwirft, Mensch sendet | Erfasst Medikamentenname, Apotheke und letztes Abholdatum und leitet an die klinische Warteschlange weiter | Klinisches Personal entscheidet, immer |
| Nebenwirkungen, Dosierung, neue Symptome | Hoch | Nur klinisches Personal | Bestätigt, markiert die Dringlichkeit, übergibt eine Zusammenfassung | Pflegekraft oder Arzt |
Die Zeile zum Rezept ist die, bei der ich Teams nervös werden sehe, und sie würde ich nie über die Aufnahme hinaus automatisieren. Die KI erfasst die Anfrage und leitet sie weiter. Sie genehmigt nie, schlägt nie eine Dosis vor und sagt nie „das sollte in Ordnung sein“. Die Leitlinie der FDA zur klinischen Entscheidungsunterstützung legt Kriterien für Entscheidungsunterstützungs-Software fest, die nicht unter die Definition eines Medizinprodukts fällt, und ihre FAQ sagt, dass Software zur Unterstützung zeitkritischer Entscheidungen die Definition von Nicht-Geräte-CDS nicht erfüllt. Ich bin Support-Mitarbeiter, kein Jurist, und versuche deshalb nicht zu klären, wo diese Grenze für einen patientennahen Bot verläuft. Ich halte klinische Ratschläge komplett aus dem KI-Bereich heraus, und die Frage stellt sich nie.
Müssen der Helpdesk oder das KI-Tool ein BAA unterzeichnen?
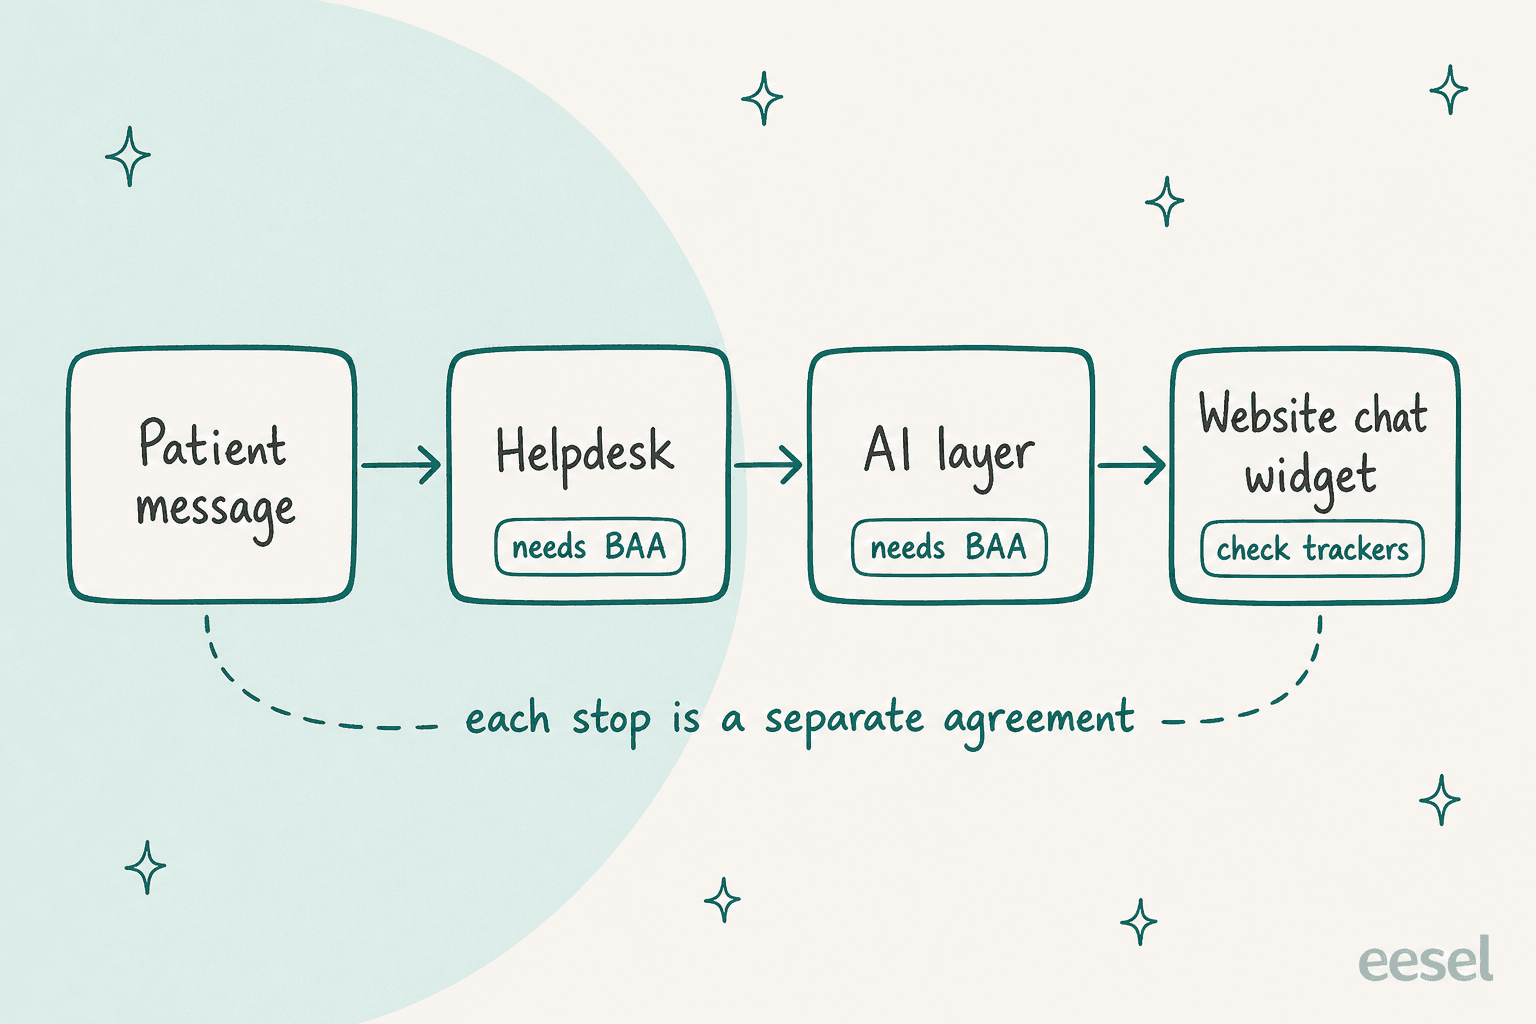
Wenn das Tool Patientendaten für Sie erstellt, empfängt, speichert oder übermittelt, ja. Überraschend ist für viele, wie weit das reicht. Die Cloud-Computing-Leitlinie von HHS sagt, dass ein Cloud-Anbieter, den eine betroffene Einrichtung zum Speichern oder Verarbeiten von ePHI nutzt, ein Business Associate ist, und dass dies gilt, „auch wenn die Einrichtung die ePHI tatsächlich nicht einsehen kann“. Wer nur verschlüsselte Daten ohne Schlüssel hält, ist nicht ausgenommen.
Für einen Support-Stack bedeutet das eine Kette, nicht einen einzelnen Vertrag. Der Helpdesk hält die Tickets. Die KI-Schicht liest sie. Das Chat-Widget auf Ihrer Website erfasst, was Patienten tippen, noch bevor ein Ticket existiert. HHS sagt außerdem in einer separaten FAQ, dass die Regeln nicht verlangen, dass ein Anbieter Ihnen seine Sicherheitsdokumentation aushändigt, Sie aber über das BAA oder einen Servicevertrag danach fragen können. Ich frage immer.
Der Minimum-Necessary-Standard ist die andere Hälfte des Designs. HHS sagt, betroffene Einrichtungen müssten angemessene Schritte unternehmen, um Nutzung und Weitergabe von PHI auf das für den Zweck notwendige Minimum zu begrenzen, und die Richtlinien einer Einrichtung sollten festlegen, wer Zugriff wofür braucht. Für einen KI-Agenten ist das eine Frage des Zuschnitts: Ein Umbuchungsablauf braucht einen Namen und einen Termin, keine Diagnose. Geben Sie jedem Bereich nur die Felder, die er braucht, und der Schaden eines Fehlers schrumpft mit. Wenn Sie die ausführliche Version möchten, geht mein Leitfaden zu HIPAA-konformer KI die Architektur durch.
Noch ein praktischer Punkt aus der Community. Ein Kommentator auf Hacker News beschrieb, wie Gesundheitsorganisationen tatsächlich darüber denken:
"... there is an extreme abundance of caution in the healthcare industry regarding everything surrounding HIPAA."

Diese Vorsicht ist rational, und deshalb schlägt ein Anbieter, der in einer E-Mail antwortet „wir unterzeichnen ein BAA, hier ist der Tarif und das deckt es ab“, einen mit der besseren Demo.
Was sagen die großen Helpdesks zu HIPAA und KI?
Ich vertraue einer HIPAA-Aussage nur, wenn sie auf der eigenen Seite des Anbieters steht. Hier steht, was die Seiten sagen, Stand Oktober 2026. Prüfen Sie die aktuelle Seite, bevor Sie etwas unterzeichnen, denn diese Bedingungen ändern sich.
| Helpdesk | Weg zum BAA laut Anbieter | KI und Add-ons | Worauf achten |
|---|---|---|---|
| Zendesk | Advanced-Compliance-Add-on für Suite Professional, Enterprise oder Enterprise Plus, danach BAA unterzeichnen | AI Agents - Advanced, Contact Center und Forethought AI Agents sind als HIPAA-fähige Add-ons aufgeführt | Marketplace-Apps und Drittanbieter-Dienste sind nicht abgedeckt; Contact-Center-Nutzer brauchen zusätzlich ein BAA mit AWS |
| Freshdesk | Die Tarifübersicht hakt nur Enterprise und Enterprise Omnichannel ab | Der Leitfaden begrenzt das BAA auf Freshdesk, Freshchat, Freshcaller und Omnichannel und sagt, andere Produkte seien nicht abgedeckt | Pflichteinstellungen umfassen IP-Whitelisting und SSO oder eine starke Passwortrichtlinie; Standardfelder lassen sich nicht verschlüsseln, daher gehört PHI in verschlüsselte benutzerdefinierte Felder |
| Help Scout | HIPAA-Unterstützung ist nur im Pro-Tarif enthalten, mit unterzeichnetem BAA | Die MCP-Seite sagt, das BAA decke Ihren KI-Anbieter nicht ab | Integrationen, die PHI zurückleiten könnten, etwa ein CRM, brauchen ein eigenes BAA |
| eesel | Business Associate Agreements für Enterprise-Kunden, nach einer Prüfung, wie Sie eesel mit Gesundheitsdaten einsetzen | Agenten laufen in Ihrem Helpdesk, jede Aktion kann auf Freigabe warten | SOC-2-Type-II-Audit läuft; sprechen Sie mit eesel, bevor Sie PHI anbinden |
Zwei Dinge fallen auf. Erstens: Der Tarif, den Sie für ein BAA brauchen, ist oft nicht der, den Sie haben. Ein Team auf einer niedrigeren Zendesk-Suite-Stufe oder auf Freshdesk Pro stellt womöglich fest, dass das Compliance-Gespräch mit einem Upgrade beginnt. Zweitens: Oft ist die KI das schwache Glied der Kette, nicht der Helpdesk. Help Scout sagt es deutlich: Ihre Vereinbarung mit ihnen erstreckt sich nicht auf den KI-Anbieter, den Sie anbinden. Zendesks Liste ist bei den eigenen KI-Add-ons klarer, schließt aber Drittanbieter-Apps weiterhin aus. Wenn Sie die KI-Seite dieser Tools vergleichen, zeigen meine Notizen zu Zendesk AI Agents, zum KI-Agenten von Freshdesk und zu Help Scout AI, was jedes davon leistet, sobald der Papierkram erledigt ist.
Ist Ihr Website-Chat-Widget ein HIPAA-Risiko?
Es kann eines sein, und dieses würde ich zuerst prüfen, weil man es am leichtesten unbemerkt falsch macht. Das Bulletin von HHS zu Online-Tracking-Technologien sagt, Tracking-Technologien auf einer nutzerauthentifizierten Seite, etwa einem Patientenportal oder einer Telemedizin-Plattform, hätten im Allgemeinen Zugriff auf PHI. Es sagt auch, eine Tracking-Technologie auf einer nicht authentifizierten Seite, auf der man einen Termin vereinbaren oder einen Symptomcheck nutzen kann, könne Zugriff auf PHI haben, zum Beispiel auf eine E-Mail-Adresse oder den eingegebenen Grund. Anbieter, die diese Daten erhalten, sind Business Associates und brauchen ein BAA.
Eine Einschränkung, weil sich die Lage bewegt hat: Im Juni 2024 hob ein Bundesgericht einen Teil dieses Bulletins auf, nämlich den Abschnitt zur Verbindung einer IP-Adresse mit dem Besuch einer nicht authentifizierten Seite über eine Erkrankung oder einen Leistungserbringer, und HHS erklärte, man prüfe die nächsten Schritte. Die Teile zu Login-Seiten, Portalen und Terminplanungstools waren laut der Seite nicht Gegenstand dieses Urteils. FTC und HHS schrieben außerdem 2023 an rund 130 Anbieter wegen Pixeln und Analyse-Skripten, und die FTC wies darauf hin, dass auch Unternehmen, die nicht unter HIPAA fallen, für Lecks bei Gesundheitsdaten geradestehen müssen, und verwies auf ihre Verfahren gegen BetterHelp und GoodRx.
Meine praktische Regel: Listen Sie vor dem Hinzufügen eines KI-Chat-Widgets jedes Skript der Seite auf, die es hostet. Wenn neben einem Feld, in das ein Patient „Ich muss mein Medikament gegen Angstzustände verlängern“ tippt, ein Werbe-Pixel sitzt, haben Sie ein Problem, das kein BAA mit Ihrem Helpdesk löst. Unser Leitfaden zum Hinzufügen eines KI-Agenten zu einer Website behandelt die Installationswege, und die Chat-Bubble-Integration ist einer davon.
Wo liegt die Sicherheitsgrenze, und was passiert um 2 Uhr nachts?
Sicherheit ist keine HIPAA-Funktion. Ein Tool kann alles verschlüsseln und dem Patienten trotzdem das Falsche sagen. Deshalb baue ich drei Schutzmaßnahmen, die nichts mit dem BAA zu tun haben.
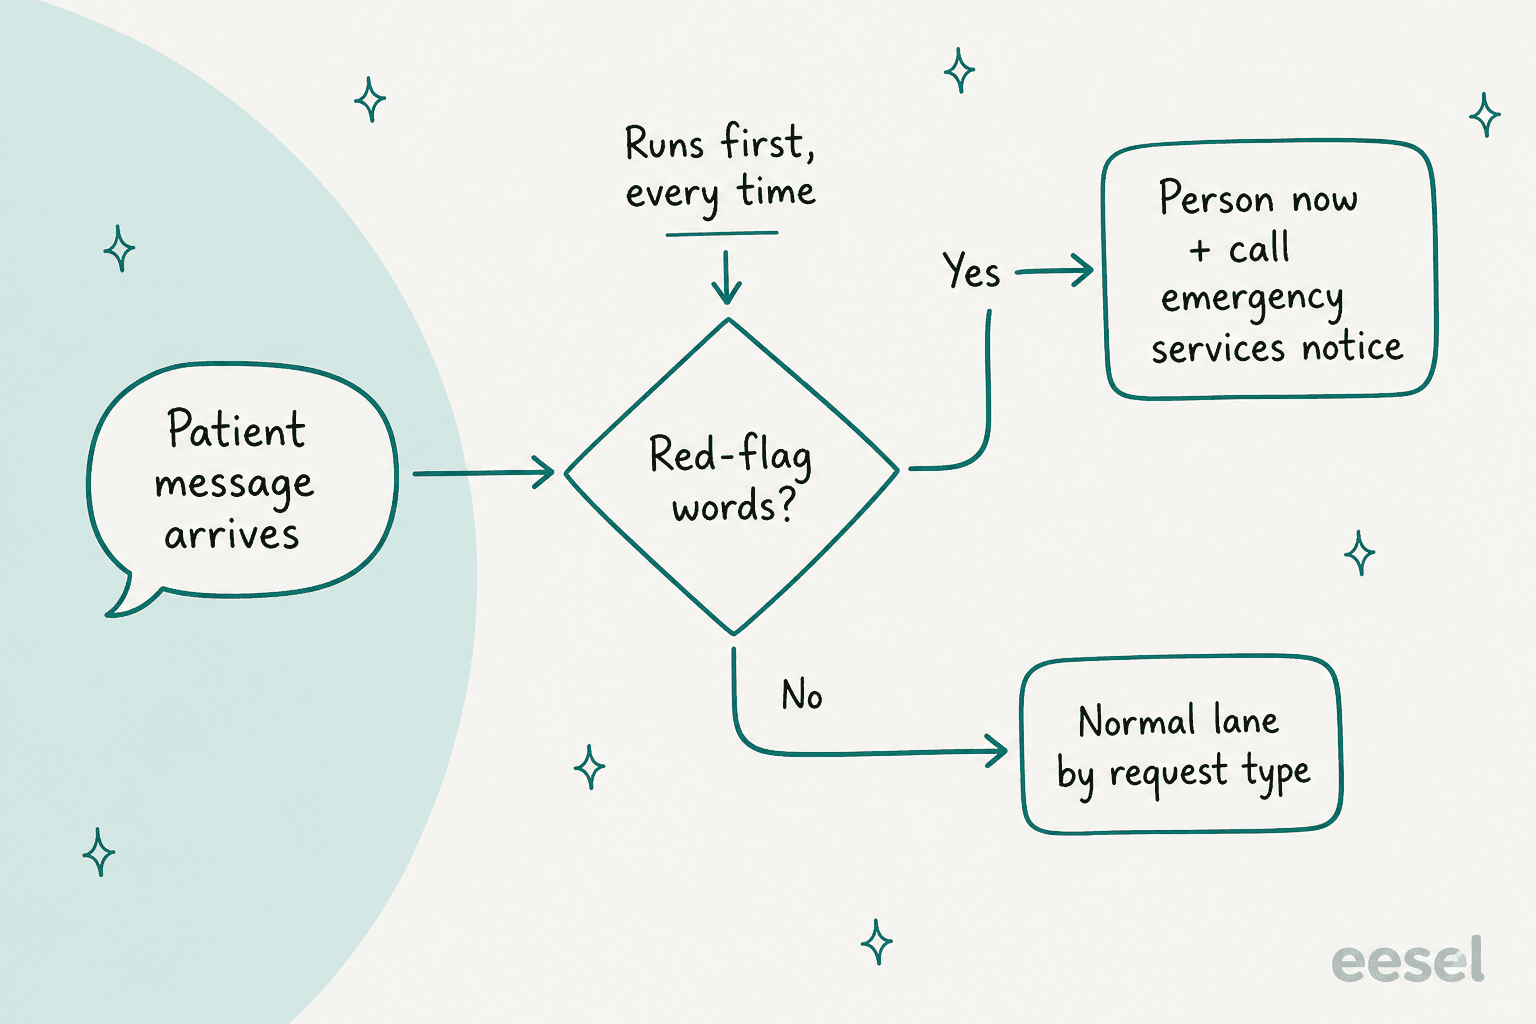
Die erste ist eine Warnzeichen-Prüfung, die vor jeder Bereichslogik läuft. Enthält die Nachricht Wörter wie Brustschmerzen, Atemnot oder Überdosis, stoppt die KI, weist den Patienten an, den Notruf zu kontaktieren, und löst eine Eskalation an einen Menschen aus. Der Wortlaut dieses Hinweises ist eine klinische Entscheidung, also schreibt ihn ein Arzt, nicht das Support-Team und nicht die KI.
Die zweite ist Grounding. Der Agent antwortet nur aus Ihrem freigegebenen Help Center und Ihren Richtlinien, und wenn er die Antwort nicht findet, sagt er das und übergibt. Wenn Sie die Mechanik wollen, gehen meine Notizen zur Vermeidung von KI-Halluzinationen und zu den Best Practices für Übergaben die Fälle durch. Die dritte ist eine saubere Übergabe: Der Mensch, der das Gespräch übernimmt, sollte den gesamten Verlauf und eine kurze Zusammenfassung sehen, damit der Patient sich nie wiederholen muss. Einer zweiten Person die Symptomliste erneut zu nennen, ist genau der Weg, auf dem Details verloren gehen.
Nach Feierabend wird das auf die Probe gestellt. Ein Patient, der um 2 Uhr nachts schreibt, kann nicht warten, bis eine Pflegekraft aufwacht, und eine KI, die selbstsicher antwortet, ist genau das, was Sie nicht wollen. Das Setup für Zeiten außerhalb der Geschäftszeiten, das ich empfehle, ist unspektakulär: Die KI bearbeitet Anfragen aus Bereich eins, sendet bei Warnzeichen den Notfallhinweis und stellt alles andere mit einer Zusammenfassung für die Frühschicht in die Warteschlange.
In welchen Bereich gehört diese Patientennachricht?
Hier ist die obige Bereichslogik zum Durchklicken. Wählen Sie eine Nachricht, und Sie sehen, wohin ich sie leiten würde, was die KI tun darf und wer die Aufgabe abschließt.
Wählen Sie eine Patientennachricht, um ihren Bereich zu sehen, was die KI tun darf und wer es abschließt. Das ist mein Ausgangspunkt für eine Telemedizin-Warteschlange; Ihre klinische Leitung legt die endgültigen Regeln fest.
Wie würde ich den Start ohne Patientensicherheitsvorfall angehen?
Ich würde mit dem Entwurfsmodus beginnen, nicht mit automatischen Antworten. Mein Leitfaden für KI-Support-Pilotprojekte enthält einen Vierwochenplan, und dieselbe Form funktioniert hier mit einer Änderung: Die klinische Prüfung bekommt schon in Woche null einen Platz.
- Woche 0, Papierkram und Umfang. BAA mit jedem Anbieter der Kette unterzeichnet, Widget-Skripte geprüft, Warnzeichen-Wortlaut von einem Arzt freigegeben und die Bereichstabelle schriftlich vereinbart.
- Woche 1 bis 2, nur Entwürfe. Die KI schreibt Antworten für Bereich eins und Bereich zwei. Menschen senden jede einzelne. Sie messen die Bearbeitungsquote, nicht die Deflection.
- Woche 3 bis 4, Bereich eins eigenständig. Terminbuchung, Umbuchung und Video-Fixes gehen ohne Mensch raus, mit aktiver Warnzeichen-Prüfung. Testen Sie den Agenten zuvor an früheren Tickets, wofür mein Scorecard gedacht ist.
- Später, vorsichtig erweitern. Aufnahme für Rezepte und Unterlagenanfragen hinzufügen. Bereich drei dauerhaft in menschlicher Hand lassen.
Keiner der Kunden, deren Geschichten ich verlinken kann, ist ein Telemedizin-Unternehmen, und das sage ich offen. Sie sind nützlich, weil sie dasselbe Muster in der Praxis zeigen. Lesson Pro betreibt eesel auf zwei Zendesk-Konten und bearbeitete in einem Monat etwa 1,900 Tickets, wobei etwa 1,700 interne Notizen entstanden und etwa 560 Antworten entworfen wurden, die das Team freigibt, bevor etwas einen Kunden erreicht. Es erkennt, zu welcher Marke ein Ticket gehört, bevor es ein Wort schreibt, und wenn es das nicht erkennt, fragt es das Team, statt zu raten. Bewerbungen, Voicemails und Freigabeformulare werden bewusst übersprungen. Diese „diese Kategorien überspringen“-Liste ist dieselbe Idee wie Bereich drei.
Poseidon Animal Health ist die nähere Analogie für Gesundheitsinhalte. Das Team entwarf in einem Monat etwa 610 Konversationen, und jeder Entwurf wird gelesen, bevor er rausgeht; Futtermengen, Auto-Ship-Änderungen und Produktwahl prüft jemand, der sich mit Pferden auskennt. Ersetzen Sie Pferde durch Patienten und „jemand, der sich mit Pferden auskennt“ durch eine Pflegekraft, und das ist das Modell.
Was macht eesel für den Telemedizin-Support?
eesel ist ein KI-Teammate, der in die Warteschlange Ihres bestehenden Helpdesks einsteigt und mit Ihrem Help Center und früheren Tickets arbeitet. Für ein Telemedizin-Team lässt sich das Bereichsmodell direkt auf Einstellungen abbilden: Entwürfe für Bereich zwei, Freigabestufen für jede Aktion und Anweisungen, die alles Klinische an einen Menschen senden.
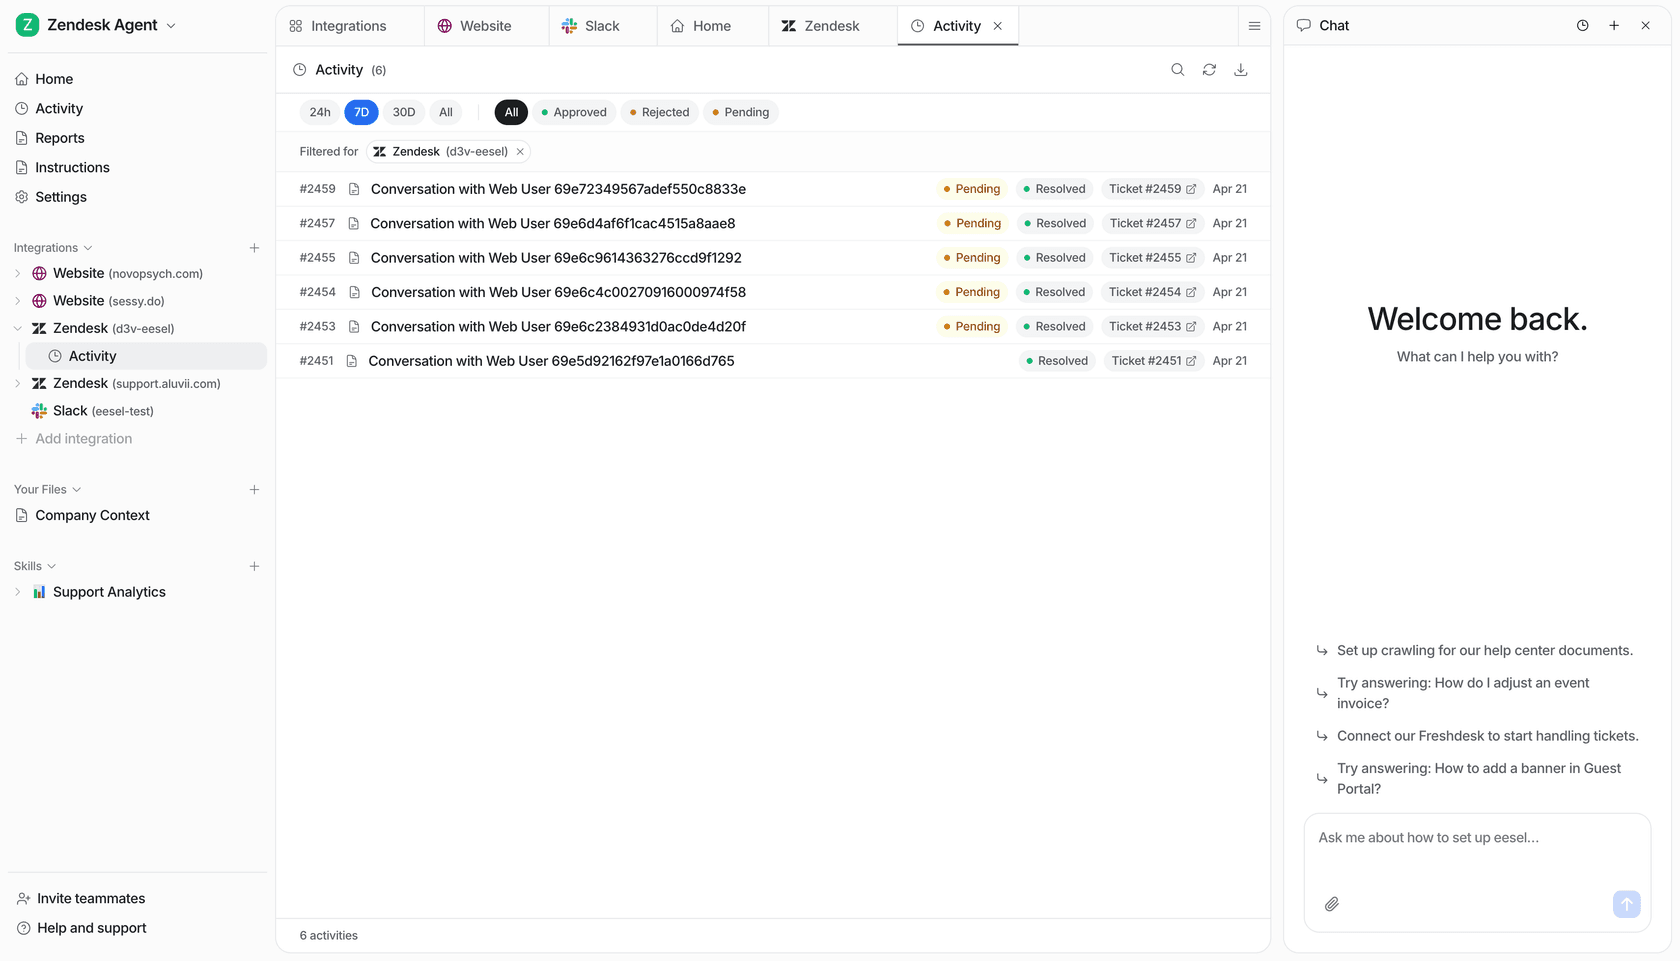
Das kann ich auf Basis der Sicherheitsseite und der Preisseite von eesel sagen, Stand Oktober 2026:
- HIPAA: Business Associate Agreements für Enterprise-Kunden, nach einer Prüfung, wie Sie eesel mit Gesundheitsdaten einsetzen. Die Preisseite führt „HIPAA with a signed BAA“ nur unter Enterprise auf, es gehört also nicht zu den Self-Serve-Tarifen.
- SOC 2 Type II: Das Audit läuft, mit einem Beobachtungszeitraum vom 1. Oktober bis 31. Dezember 2026, und der Bericht wird 2027 unter NDA erwartet.
- Datenverarbeitung: eesel trainiert oder feintunt keine Modelle mit Ihren Daten, und Sie können eine Schwärzung aktivieren, die persönliche Angaben wie E-Mail-Adressen, Telefonnummern und Kartennummern aus synchronisierten Helpdesk-Tickets entfernt, bevor sie gespeichert werden. Der Betrieb läuft auf AWS in den USA, und EU-Datenresidenz ist im Enterprise-Tarif verfügbar.
- Kontrolle: Agenten nutzen nur die Tools, die Sie einschalten, jede Aktion kann auf die Freigabe eines Menschen warten, und jede Konversation und Aktion wird in Ihrem Workspace protokolliert.
Die ehrlichen Grenzen: Verbinden Sie keine Patientendaten mit einem Test-Workspace, und sprechen Sie zuerst mit eesel, damit das Setup stimmt. Der kostenlose Tarif gibt 100 Credits zum Ausprobieren mit Testdaten, und die Teammate-Tarife beginnen bei $299 pro Monat für 500 Credits, wobei ein Ticket oder ein Chat einen Credit kostet. Ein Telemedizin-Team, das das BAA braucht, erhält ein individuelles Enterprise-Angebot. Wenn Sie Zendesk nutzen, ist die Zendesk-Integration der übliche Startpunkt, und eesel verbindet sich auch mit Freshdesk und Help Scout.
eesel ausprobieren
Wenn Ihre Patientenwarteschlange zwischen „nichts automatisieren“ und „einen Bot alles beantworten lassen“ feststeckt, bietet eesel die Mitte: einen KI-Helpdesk-Teammate, der Antworten zu Terminen, Abrechnung und Aufnahme in dem Helpdesk entwirft, den Sie schon nutzen, jede Aktion für einen Menschen zurückhält und von jedem Durchlauf ein Protokoll hinterlässt. Buchen Sie eine Demo und sagen Sie uns gleich, dass Patientendaten im Spiel sind, damit wir das Enterprise-BAA besprechen können, bevor etwas verbunden wird, oder testen Sie eesel zuerst mit Testdaten.