Qu'est-ce que Codex Security Cloud ?
Codex Security est l'agent de sécurité applicative d'OpenAI au sein d'OpenAI Codex. Il trouve et confirme les vulnérabilités, et propose aussi le correctif. Codex Security Cloud est la version qui s'exécute dans Codex cloud sur vos dépôts GitHub connectés. Vous l'installez comme plugin et le pointez vers un dépôt, puis il continue de travailler que votre machine soit allumée ou non.
Le récapitulatif de la DevDay d'OpenAI le dit simplement : Codex "investigates findings, removes duplicates and prepares fixes in the cloud, even with your laptop closed." Il est disponible en préversion de recherche sur le web et dans l'application Codex.
C'était l'un des nombreux lancements de la DevDay, aux côtés d'OpenAI Dots, toujours actif, et du modèle GPT-6.1 Sol.
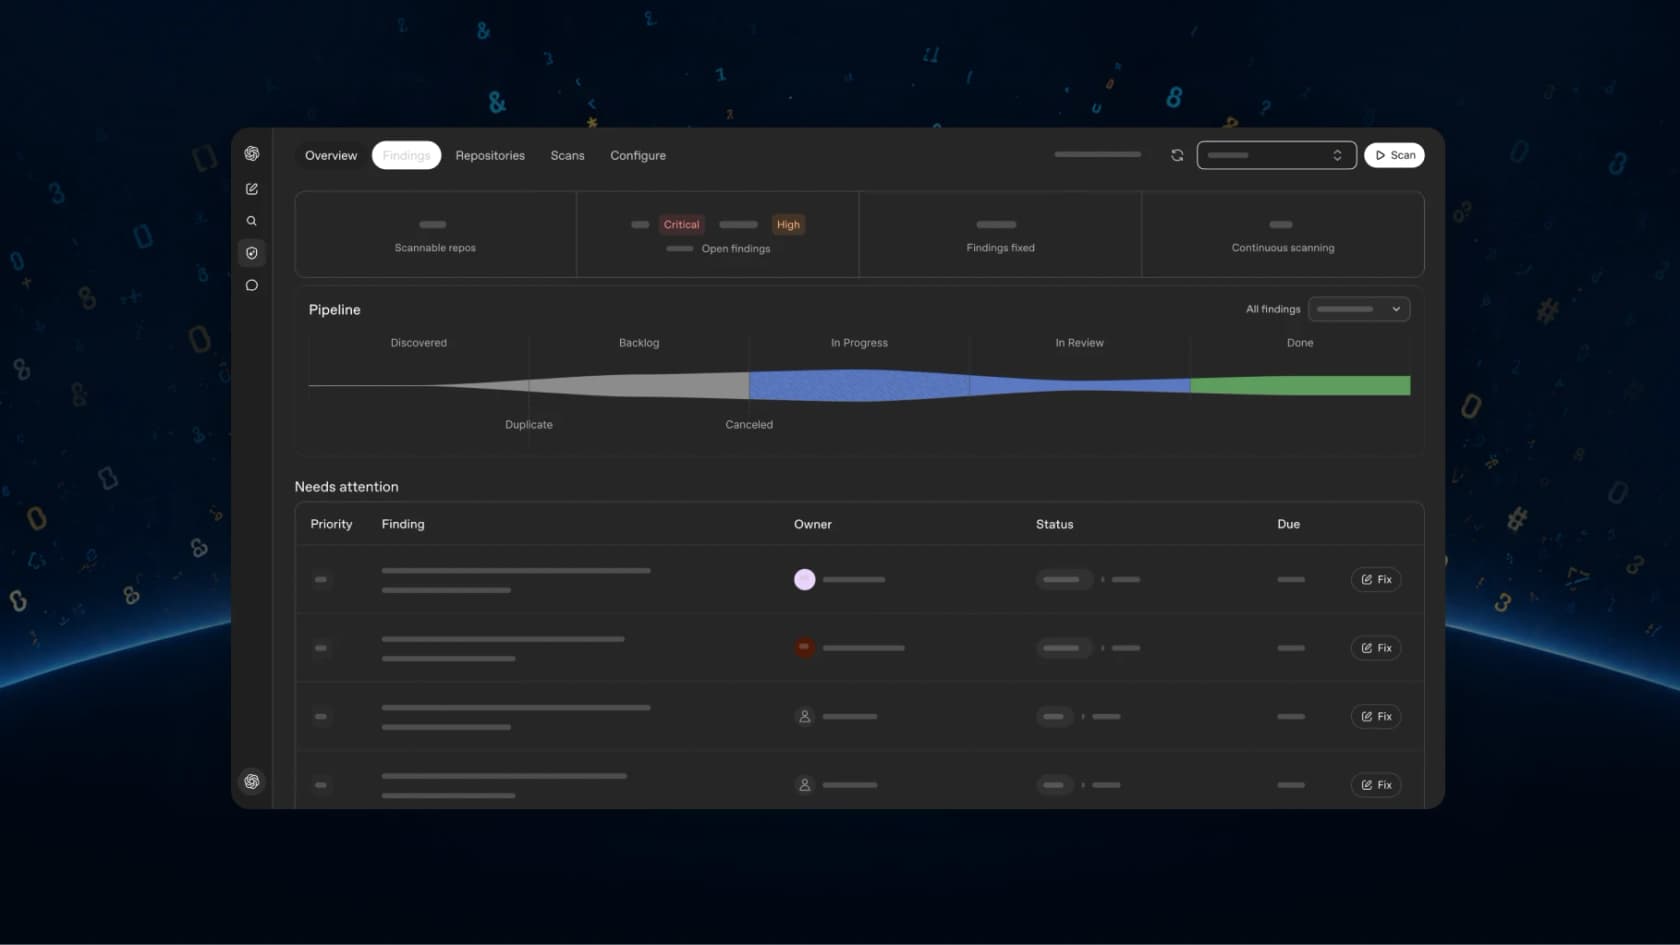
Cela n'est pas sorti de nulle part. Le produit a une histoire plus longue, utile à connaître car les chiffres cités par OpenAI viennent des étapes précédentes :
| Date | Ce qui est sorti | Qui pouvait l'utiliser |
|---|---|---|
| 30 oct. 2025 | Aardvark, "an agentic security researcher powered by GPT-5" | Bêta privée, partenaires sélectionnés |
| 6 mars 2026 | Rebaptisé Codex Security, préversion de recherche dans Codex web | Pro, Enterprise, Business, Edu, gratuit le premier mois |
| Juil. 2026 | CLI et SDK TypeScript publics sur GitHub, Apache-2.0 | Tout le monde peut l'installer ; les analyses nécessitent l'accès à Codex Security |
| 29 sept. 2026 | Plugin Codex Security Cloud, Daybreak Blue inclus | Pro, Business, Enterprise, Edu |
Le bilan qu'OpenAI met en avant est réel. Aardvark a trouvé 92 % des vulnérabilités connues et introduites de façon synthétique dans ses dépôts de test "golden". Dans les 30 jours précédant le lancement de mars, les analyses du groupe bêta ont couvert plus de 1,2 million de commits et fait ressortir 792 résultats critiques et 10 561 de gravité élevée. OpenAI affirme aussi que les taux de faux positifs ont baissé de plus de 50 % sur l'ensemble des dépôts, et que 14 CVE ont été attribués à la suite de son travail open source, dont des signalements à OpenSSH et GnuTLS, ainsi qu'à Chromium.
Comment fonctionne Codex Security Cloud
Le pipeline compte quatre étapes, et la FAQ de Cloud les présente dans l'ordre. J'ai construit des pipelines d'agents de ce genre chez eesel, donc ce qui m'intéresse, c'est l'ordre : la validation vient avant que quoi que ce soit n'atteigne un humain.
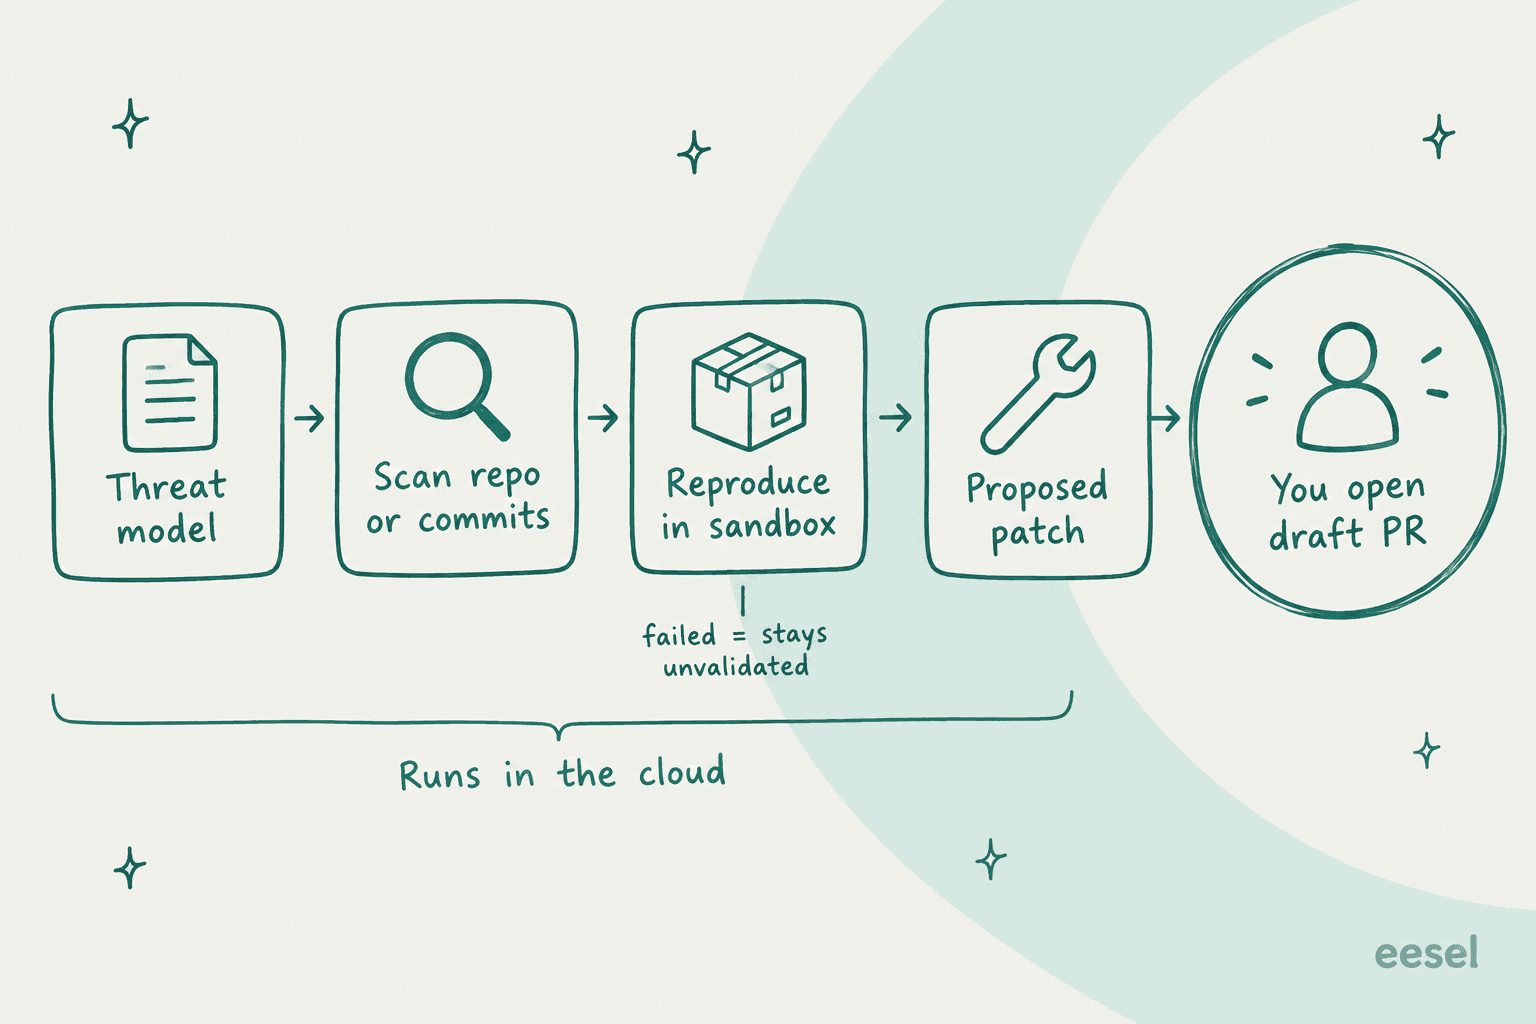
- Analyse. Codex lit le dépôt et rédige un modèle de menaces : points d'entrée, frontières de confiance, hypothèses d'authentification, composants à risque.
- Scan. Un scan de Repository passe tout en revue une fois. Commit changes surveille les nouveaux commits et peut aussi remonter dans l'historique existant.
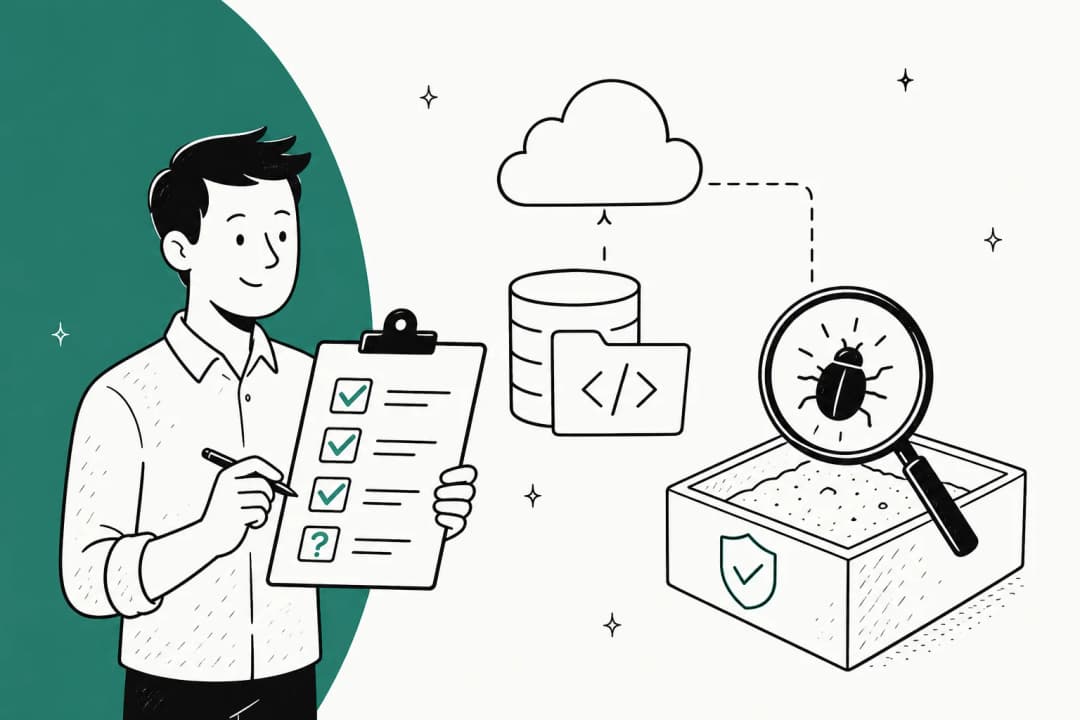
- Validation. Pour chaque problème probable, il tente de le reproduire dans un conteneur propre, en exécutant des commandes ou des tests et en joignant les logs comme preuve. Les résultats qui se reproduisent sont marqués comme validés. Les autres restent non validés, la tentative restant consignée.
- Correction. Vous obtenez des conseils et, quand il peut en générer un, un "minimal actionable diff" avec le contexte de fichier et de ligne.
Quelques comportements méritent d'être connus avant de faire confiance au résultat. Il est indépendant du langage, même si OpenAI précise que la qualité dépend de la façon dont le modèle raisonne sur votre langage et votre framework. Il n'a pas besoin d'étape de build pour trouver des problèmes, mais il peut essayer de compiler dans le conteneur pour en reproduire un. Et chaque job s'exécute dans un "ephemeral Codex container with session-scoped tools" qui est détruit à la fin du job.
La plupart des équipes sous-utiliseront le modèle de menaces. Codex le rédige à partir de votre code, puis il guide chaque scan de commits et le classement des résultats. Le guide du modèle de menaces d'OpenAI dit de le modifier quand votre architecture change ou "when findings miss the areas you care about." En pratique, je le modifierais dès le premier jour, car le modèle connaît votre code mais ignore que le service de facturation est ce que vos auditeurs demandent.
Quatre façons d'utiliser Codex Security, et laquelle est Cloud
C'est ici que les gens s'emmêlent, voici donc la carte. OpenAI livre le même scanner via quatre interfaces, et une seule s'appelle "Cloud".
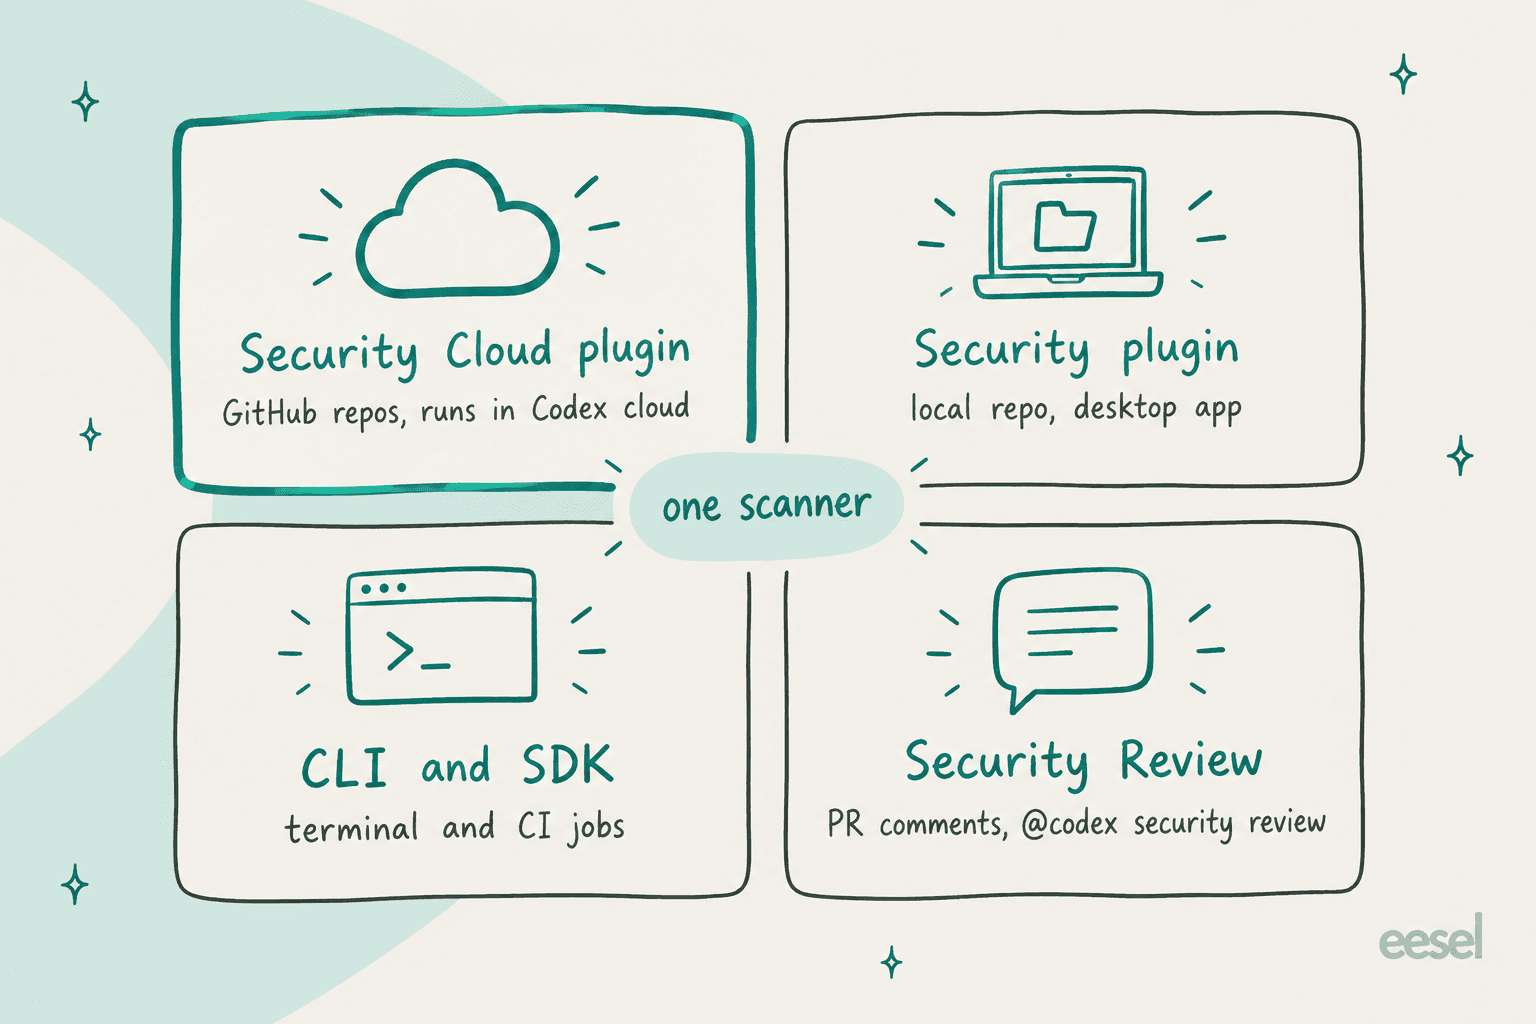
| Interface | Où elle s'exécute | Idéale pour |
|---|---|---|
| Plugin Codex Security Cloud | Codex cloud, sur les dépôts GitHub connectés | Scans de dépôt permanents et surveillance des commits |
| Plugin Codex Security | Une tâche Codex sur votre machine, via le workbench Security de bureau | Analyser un dépôt local ou un dossier, scans approfondis |
| CLI et SDK TypeScript | Votre terminal ou CI, npx @openai/codex-security | Scans en masse sur de nombreux dépôts, barrières de CI, export SARIF |
| Codex Security Review | Pull requests GitHub | Un passage centré sécurité sur chaque PR, @codex security review |
Security Review se marie bien avec Cloud. Il va plus loin que la revue de code générale de Codex sur les risques de sécurité, et vous pouvez le déclencher à l'ouverture d'une PR ou à chaque push, ou en plus de la revue de code. Par défaut, les revues automatiques ne publient sur la PR que les résultats High et Critical. Si vous utilisez déjà l'intégration GitHub de Codex, c'est un réglage à activer, pas un nouvel outil.
La CLI mérite un coup d'œil même si vous comptez rester dans Cloud. C'est là que la mécanique se voit. Vous avez --max-cost pour une limite de dépense estimée et --fail-on-severity high pour la CI, ainsi que findings false-positive pour consigner pourquoi un résultat ne s'applique pas. Cette note est renvoyée comme contexte aux scans futurs, sans toutefois supprimer la règle. C'est la même raison pour laquelle j'aime une vraie CLI sur n'importe quel agent : le modèle de la CLI d'agent IA rend l'agent pilotable par scripts au lieu d'un tableau de bord à surveiller.
Comment configurer Codex Security Cloud
La configuration se fait en cinq étapes d'après le guide de configuration d'OpenAI, et Codex cloud doit déjà être configuré pour votre espace de travail.
- Installez le plugin. Ouvrez Plugins dans ChatGPT sur le web ou le bureau, cherchez Codex Security Cloud, installez-le et activez-le, puis ouvrez Security Cloud.
- Connectez GitHub. Sélectionnez New scan, puis Connect GitHub si on vous le demande, et accordez l'accès aux dépôts à analyser.
- Lancez un scan de dépôt. Choisissez le dépôt, sélectionnez un Cloud environment compatible (ou créez-en un), laissez What to scan sur Repository et sélectionnez Start scan.
- Examinez les résultats. Ouvrez Findings pour voir le code concerné, les preuves de validation et les conseils de correction. Là où vous voyez Fix with Codex, générez un correctif, relisez-le, puis sélectionnez Create draft pull request.
- Activez la surveillance des commits. Lancez un New scan, choisissez Commit changes et sélectionnez Create. Sous Monitoring settings, vous pouvez changer l'environnement, définir le nombre de jours d'historique à examiner, mettre la surveillance en pause et modifier le modèle de menaces sous Project context.
Si le plugin n'apparaît pas du tout, la documentation ne donne qu'une réponse : "check with your workspace administrator." Cela nous amène à la partie la plus confuse du lancement.
Qui peut utiliser Codex Security Cloud ?
Sur le papier, quatre forfaits. Le récapitulatif de la DevDay d'OpenAI indique que Cloud est "Available to all Pro, Business, Enterprise and Edu users on desktop and web." Plus n'est pas dans la liste, et la documentation de Security Review précise sans détour que ce n'est "not available on Plus."
Voici le hic : le même jour, la grille de fonctionnalités de la page tarifaire de Codex d'OpenAI marque encore "Codex Security for connected GitHub repositories" comme disponible uniquement sur Enterprise / Education, Pro et Business étant indiqués comme indisponibles. L'une de ces deux pages est périmée, et je parie sur la grille car l'article de lancement est plus récent. Je ne promettrais quand même pas l'accès à un utilisateur Pro ou Business tant qu'il ne voit pas le plugin dans son propre marketplace.
| Forfait | Prix | Codex Security Cloud (selon la DevDay) | Codex cloud |
|---|---|---|---|
| Plus | 20 $/mois | Non disponible | Oui |
| Pro | 100 $, 200 $ ou 500 $/mois | Oui | Oui |
| Business | 20 $/utilisateur/mois en annuel, 25 $ en mensuel | Oui | Oui |
| Enterprise et Edu | Contacter les ventes | Oui | Oui |
| Clé API seule | Tarifs API | Non (aucune fonction cloud) | Non |
Les prix proviennent de la page tarifaire de Codex d'OpenAI. Un détail de plus : une clé API peut exécuter la CLI, mais l'option clé API a "No cloud-based features", donc Cloud nécessite un forfait ChatGPT.
Combien coûte Codex Security Cloud ?
Il n'existe aucune ligne Codex Security nulle part. Les analyses s'exécutent comme du travail Codex cloud, elles puisent donc dans la même réserve que tout le reste. Selon la documentation de Security Review, les revues de sécurité "consume included Codex allowance or ChatGPT credits." Une fois l'usage inclus de votre forfait épuisé, les utilisateurs Plus et Pro peuvent acheter des crédits, tandis que les forfaits Business, Edu et Enterprise à tarification flexible achètent des crédits d'espace de travail, comme je l'explique dans mon guide des tarifs Codex.
Le chiffre qui compte est le tarif du modèle. Le tableau des crédits d'OpenAI indique "Daybreak Blue uses GPT-5.6 Sol credit rates", soit 100 crédits par million de tokens en entrée, 10 par million en entrée mise en cache et 500 par million en sortie.
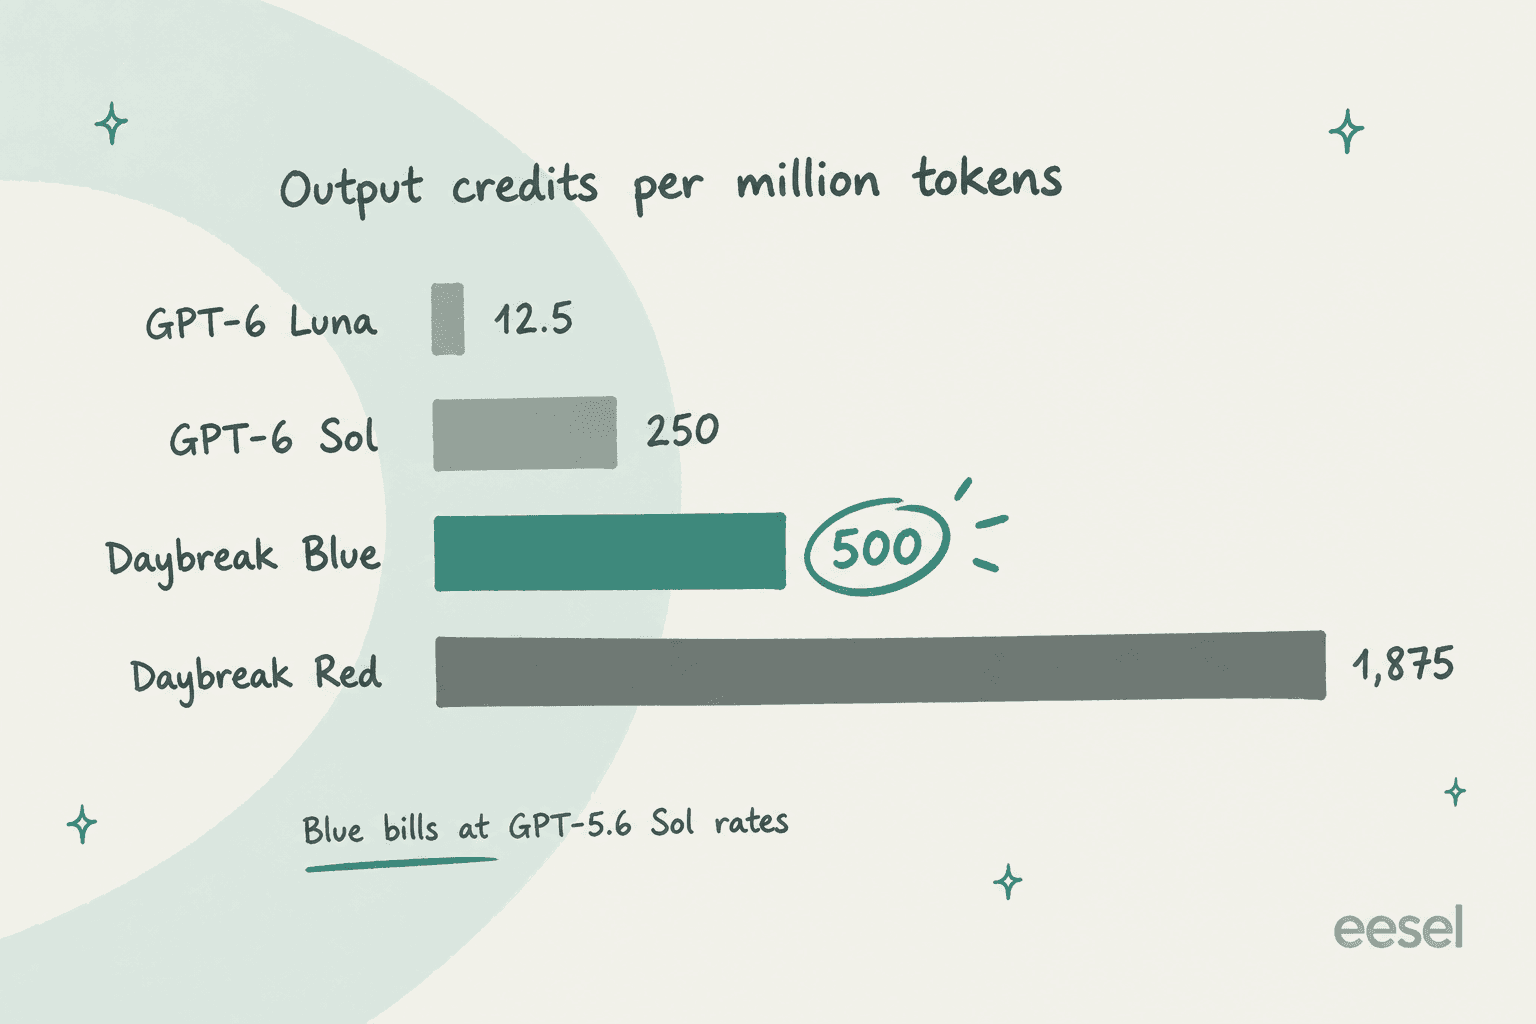
C'est le double du tarif par token de GPT-6 Sol (50 / 5 / 250) et 40 fois celui de GPT-6 Luna en sortie. L'accès à moins de refus n'est donc pas gratuit, et vous payez pour lui le prix de l'ancien GPT-5.6 Sol.
Daybreak Red, le modèle spécialisé qui nécessite une approbation séparée, se situe à 312,5 / 31,25 / 1 875. Pour être juste envers Blue, la documentation des scans approfondis du plugin local recommande déjà gpt-5.6-sol pour la meilleure qualité d'analyse, c'est donc à peu près le tarif auquel un scan sérieux tournerait de toute façon.
Pour rendre cela concret, voici un calcul illustratif, pas un scan mesuré. Supposons qu'un scan complet de dépôt lise 5 millions de tokens en entrée, dont la moitié en cache, et écrive 400 000 tokens en sortie sur Daybreak Blue :
| Ligne | Tokens | Tarif (crédits par 1 M) | Crédits |
|---|---|---|---|
| Entrée fraîche | 2,5 M | 100 | 250 |
| Entrée en cache | 2,5 M | 10 | 25 |
| Sortie | 0,4 M | 500 | 200 |
| Total | 475 |
Pour situer l'échelle, OpenAI dit qu'une tâche GPT-5.6 Sol typique consomme 5 à 30 crédits. Un scan de dépôt avec validation représente le travail de nombreuses tâches, et la surveillance des commits continue. Si vous exécutez la CLI avec une clé API OpenAI à la place, la facturation suit les tarifs de l'API OpenAI, pas les crédits. De vrais utilisateurs de la CLI l'ont rapporté de la même façon : l'un a dit qu'un scan "ate through 25% of my weekly credits", un autre qu'une exécution échouée avait coûté environ 13 $. La limite --max-cost de la CLI aide, mais la FAQ de la CLI d'OpenAI est claire : c'est "an estimate, not a hard spending cap."
Mon conseil : lancez un scan de dépôt sur un dépôt de taille moyenne et consultez votre tableau de bord d'utilisation avant et après. Ce n'est qu'ensuite qu'il faut activer la surveillance des commits sur toute l'organisation.
Pourquoi Daybreak Blue fourni d'office est ce qui compte le plus
Si vous ne lisez qu'une section, lisez celle-ci. La plainte la plus courante sur Codex Security avant Cloud n'était pas les faux positifs, c'était les refus.
Daybreak est le programme d'OpenAI pour les défenseurs. Daybreak Blue donne "access to flagship models with reduced refusals for authorized defensive workflows" tels que la découverte de vulnérabilités, la revue de code sécurisée, la modélisation des menaces et la validation de correctifs. Normalement, on l'obtient en candidatant via Trusted Access for Cyber, et l'approbation n'est pas garantie. Les niveaux sont détaillés dans mon article sur GPT-5.6-Cyber.
Sans lui, les garde-fous cyber du modèle standard se déclenchent précisément sur le travail pour lequel un agent de sécurité existe. Quand OpenAI a ouvert le code de la CLI en juillet, le fil Hacker News regorgeait de gens qui se sont heurtés à ce mur :
"Thing is, you WILL encounter refusals with Sol doing anything remotely adjacent to security work. Which for Codex Security is kinda... problematic."

Un autre utilisateur l'a lancé sur une petite bibliothèque open source et, après l'avoir regardé tourner pendant 41 minutes, a reçu à la fin "This content was flagged for possible cybersecurity risk" :
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("
Codex Security Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", d'après le récapitulatif de la DevDay. C'est la vraie amélioration. Une réserve honnête : le lancement date de deux jours et je n'ai encore trouvé personne confirmant que les refus ont disparu spécifiquement sur Cloud. Le fil de lancement sur Hacker News n'avait aucun commentaire quand j'ai vérifié.
Ce que disent les premiers utilisateurs
Les retours pratiques portent encore surtout sur la CLI et le plugin précédent, puisqu'ils utilisent le même scanner. Les éloges sont réels, même s'ils sont précoces. Simon Willison, qui l'a testé en préversion en avril, l'a formulé ainsi :
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Les inquiétudes se répartissent en trois catégories :
- Coût et résilience. Au-delà des histoires de refus, le scan d'un utilisateur a atteint la limite de débit de son compte et a abandonné au bout d'une minute, pour un coût d'environ 13 $. Un membre de l'équipe OpenAI a répondu dans le fil que les nouvelles tentatives et la reprise étaient encore à venir (Hacker News).
- Le code qui quitte la maison. Ce n'est pas un scanner hors ligne. Comme un membre de l'équipe OpenAI l'a expliqué sur Hacker News, le code et le contexte sont envoyés au modèle hébergé d'OpenAI, et "If your company doesn't allow source code to leave its environment, you shouldn't run this against that codebase."
- Affirmations de couverture. Un commentateur de Hacker News, relayant des publications du mainteneur de curl Daniel Stenberg, a dit que Codex Security comme Claude Mythos d'Anthropic n'avaient trouvé aucun problème dans curl, avant que le scan d'un autre outil ne mène à six CVE. C'est de seconde main, prenez-le donc comme une mise en garde contre le fait de ne compter que sur un seul scanner, et non comme un benchmark.
Sa place à côté des outils que vous utilisez déjà
La FAQ d'OpenAI répond à la question du remplacement en un mot : "Does it replace SAST? No. Codex Security complements SAST." Les scanners à base de règles offrent une couverture large et déterministe, tandis que Codex Security ajoute du raisonnement sur l'articulation de votre code et une validation en sandbox. Et comme c'est un scan par IA, les résultats peuvent varier d'une exécution à l'autre même avec la même configuration.
Voici comment se comparent les options les plus proches, d'après les pages de chaque éditeur :
| Outil | Prix publié | Teste les résultats ? | Propose des correctifs ? |
|---|---|---|---|
| Codex Security Cloud | Usage Codex inclus, puis crédits | Oui, reproduit dans un sandbox | Oui, vous ouvrez la PR brouillon |
| Claude Code Security | Pas de prix ; préversion limitée pour Enterprise et Team | Réexamine chaque résultat pour le "prove or disprove" | Oui, avec approbation humaine |
| GitHub Code Security | 30 $ par committer actif/mois | Non précisé (analyse statique CodeQL) | Oui, Copilot Autofix |
| Snyk | Gratuit ; Team à partir de 25 $/mois | Réanalyse chaque correctif candidat | Oui, Snyk Agent Fix |
| Semgrep | Gratuit jusqu'à 10 contributeurs ; Teams à partir de 30 $/contributeur/mois | Non précisé | Remédiation listée |
L'association que je ferais tourner : gardez votre scanner à base de règles (CodeQL via les forfaits payants de GitHub, ou Snyk ou Semgrep) comme socle, puis ajoutez Codex Security Cloud pour les bugs qui demandent du raisonnement et qu'une règle ne sait pas exprimer. Si votre équipe vit dans Claude Code, sa commande /security-review et sa GitHub Action sont l'équivalent le plus proche.
Mon test de Claude Code montre comment cet agent se comporte au quotidien. Si vous hésitez encore sur un agent de code, ma liste des meilleurs outils d'assistant de code IA est le point de départ, et l'intégration GitHub de Claude Code montre la configuration côté PR.
Pour un tour d'horizon plus large, voir le panorama des alternatives à OpenAI Codex et la liste des alternatives à GPT-5.6-Cyber.
Cinq choses à vérifier avant de l'activer
Elles viennent directement de la documentation. Chacune a déjà piégé quelqu'un, ou le fera.
- Les commentaires de PR sont aussi publics que votre PR. Selon la documentation de Security Review, les résultats publiés sur une pull request "inherit that pull request's GitHub visibility." Sur un dépôt public, n'importe qui peut lire le rapport d'une vulnérabilité avant que vous l'ayez corrigée. Réglez le seuil de signalement en conséquence, ou gardez les résultats dans Codex.
- Un résultat absent n'est pas un résultat corrigé. La FAQ de la CLI dit "A missing finding or scan comparison alone doesn't prove that a fix worked." Relancez le scan d'origine et revérifiez le problème précis.
- Surveillez la couverture, pas seulement les résultats. Les scans indiquent la couverture comme
complete,partialouunknown. Un rapport vide avec une couverture partielle signifie "n'a pas regardé", pas "il n'y a rien". - Les correctifs sont des propositions. Codex n'applique jamais automatiquement un correctif et ne modifie jamais la branche de votre PR, ce qui est une bonne chose. Gardez cela aussi dans votre processus, et exécutez vos tests sur chaque PR brouillon qu'il ouvre.
- C'est une préversion de recherche. Le comportement, les limites et la disponibilité par forfait peuvent changer. Le plugin a publié six versions entre le 21 août et le 24 septembre 2026, alignez donc vos attentes sur la version que vous avez sous les yeux.
eesel, pour les tâches qu'un agent de sécurité ne couvre pas
Codex Security Cloud est un bon exemple de ce à quoi ressemble un collègue IA prêt à travailler : une seule mission, les bons outils pour la remplir et des preuves avant de demander à un humain d'agir. C'est la même forme que je construis chez eesel, mais pour d'autres tâches. eesel est une plateforme de collègues IA, et aujourd'hui vous pouvez recruter deux collègues : un collègue IA de helpdesk qui rejoint Zendesk, Freshdesk, Gorgias ou Front, et un rédacteur de blog IA pour le contenu et le SEO. Le panorama des meilleurs collègues IA montre comment d'autres abordent la même idée.
L'idée de valider d'abord s'applique directement. Codex reproduit une vulnérabilité avant de vous la montrer ; eesel fait tourner le collègue de helpdesk sur des centaines de vos anciens tickets dans une simulation avant qu'il touche un vrai client. Et l'écart entre "validé" et "prêt à envoyer" existe aussi en support. Lors d'un essai en conditions réelles sur une boîte Zendesk e-commerce, le collègue a atteint 93 % de précision de tri et 100 % de détection du spam, pourtant les agents n'ont envoyé tels quels que 12 % des brouillons et ont réécrit le reste. Précis ne veut pas dire prêt, c'est pourquoi les actions hors des règles d'un collègue attendent l'approbation d'un humain et chaque exécution atterrit dans un journal d'activité partagé.

Si c'est la CLI de Codex Security qui vous a attiré, eesel propose le même type d'interface. La CLI d'eesel permet de piloter votre collègue et votre espace de travail depuis un terminal : eesel approvals list montre ce qui attend un humain, eesel activity liste chaque exécution, et des scripts peuvent automatiser le reste. Chaque espace de travail fonctionne aussi comme un serveur MCP, de sorte que Codex ou Claude Code peuvent piloter le même collègue que vous voyez dans le tableau de bord. Mon explication sur les collègues IA approfondit le modèle.
Les tarifs sont publics : un forfait gratuit avec 100 crédits, puis des forfaits de collègue à partir de 299 $/mois pour 500 crédits, où un ticket ou un chat vaut un crédit. Voir la page des tarifs, ou essayez eesel et regardez le collègue de helpdesk répondre à vos vrais anciens tickets dès l'après-midi.
Questions fréquentes
Qu'est-ce que Codex Security Cloud ?
Qui peut utiliser Codex Security Cloud ?
Combien coûte Codex Security Cloud ?
Codex Security Cloud remplace-t-il les outils SAST comme CodeQL ou Snyk ?
Codex Security Cloud corrige-t-il les vulnérabilités automatiquement ?
Qu'est-ce que Daybreak Blue dans Codex Security Cloud ?
Mon code est-il en sécurité avec Codex Security Cloud ?
En quoi Codex Security Cloud diffère-t-il de la CLI Codex Security ?
@openai/codex-security) s'exécute depuis votre terminal ou en CI et peut utiliser une clé API, tandis que Codex Security Cloud s'exécute dans Codex cloud sur des dépôts GitHub connectés et continue de travailler quand votre ordinateur est fermé. Le guide de la CLI d'agent IA explique pourquoi une interface CLI compte pour l'automatisation par scripts.

Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.