Les 8 meilleures alternatives à Codex Security Cloud en 2026 (comparées)

Kira

Katelin Teen
Dernière modification October 1, 2026
Pourquoi les équipes cherchent des alternatives à Codex Security Cloud
Codex Security Cloud fait bien son travail, soyons honnêtes. En gros, c'est l'agent de sécurité hébergé qui vit dans OpenAI Codex. Une fois un dépôt GitHub connecté, il rédige un modèle de menaces et scanne le code (ou chaque nouveau commit), puis il essaie de reproduire chaque bug probable dans un sandbox jetable avant de suggérer le moindre correctif. Ma collègue Rama a testé le scanner en conditions réelles pour l'avis sur Codex Security Cloud : il a repéré les 5 bugs plantés dans une appli Flask de 56 lignes, en 8 minutes 56 secondes, pour $3,75 à $6,77 de tokens.
Alors pourquoi chercher ailleurs ? D'après ma lecture, cinq raisons reviennent sans cesse, et aucune n'est « ça ne marche pas ».
- C'est réservé à GitHub. Cloud scanne des « connected GitHub repositories », selon le guide de configuration d'OpenAI. Si votre code est sur GitLab ou Bitbucket, ou sur un réseau verrouillé, il est hors de portée, même si l'intégration GitHub de Codex est la seule dont vous avez besoin aujourd'hui.
- La liste des forfaits est une cible mouvante. Le récapitulatif du DevDay d'OpenAI cite Pro, Business, Enterprise et Edu. La matrice de fonctionnalités de la page de tarifs de Codex indique toujours le scan de dépôts GitHub pour Enterprise et Edu seulement. Dans les deux cas, Plus est exclu, et les comptes sur clé d'API n'ont aucune fonctionnalité cloud.
- Il n'y a pas d'étiquette de prix. Les scans puisent dans l'usage Codex inclus dans votre forfait, puis dans les crédits. Daybreak Blue, le modèle de sécurité à moindres refus qu'il intègre, est facturé aux tarifs de crédits GPT-5.6 Sol, ce qui veut dire que vous découvrez le coût après le scan et non avant.
- Votre code part chez OpenAI. C'est par définition un service hébergé, donc une entreprise qui interdit ChatGPT n'autorisera pas non plus celui-ci.
- C'est une préversion de recherche. Il a été lancé le 29 septembre 2026, deux jours seulement avant que j'écrive ces lignes, et la CLI précédente a connu un été difficile avec les refus.
Ce dernier point est celui auquel j'accorderais le plus de poids. Avant que Daybreak Blue soit intégré, les utilisateurs de la CLI perdaient régulièrement de longs scans à cause du garde-fou cyber :
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

Intégrer Blue par défaut est la façon dont OpenAI tente de corriger exactement cela. Personne ne peut encore dire si ça a marché, puisqu'aucun test pratique de Cloud n'a été publié jusqu'ici.
Comment j'ai choisi ces alternatives
J'ai cherché des outils qui font au moins l'un des trois travaux de Codex Security Cloud : trouver les vulnérabilités dans votre code, vérifier qu'elles sont réelles et proposer un correctif. Chaque prix et chaque fonctionnalité ci-dessous vient de la page de tarifs ou de la documentation de l'éditeur, vérifiées le 1er octobre 2026.
Ce à quoi j'ai prêté le plus d'attention, c'est la validation. Un scanner qui vous noie sous 400 bugs possibles ne vous a pas fait gagner de temps, il vous a juste confié un travail de tri. Chez eesel, j'ai vu plus d'une fois des bots à l'air sûrs d'eux donner de mauvaises réponses, et c'est la raison pour laquelle le coéquipier helpdesk d'eesel tourne dans une simulation sur des centaines de tickets passés avant d'en toucher un seul en production. Le responsable CX d'une marque de compléments alimentaires a formulé l'exigence mieux que moi :
"The AI will never be able to answer 100% of the questions... I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
CX lead at a DTC supplements brand, on an eesel customer call
Si vous remplacez « tickets » par « résultats », c'est à peu près la barre pour tout agent IA qui agit en votre nom, la sécurité comprise. Pour chaque outil, j'ai donc posé une question : se contente-t-il de faire correspondre des règles ou revérifie-t-il son propre travail, ou exécute-t-il vraiment l'exploit ?
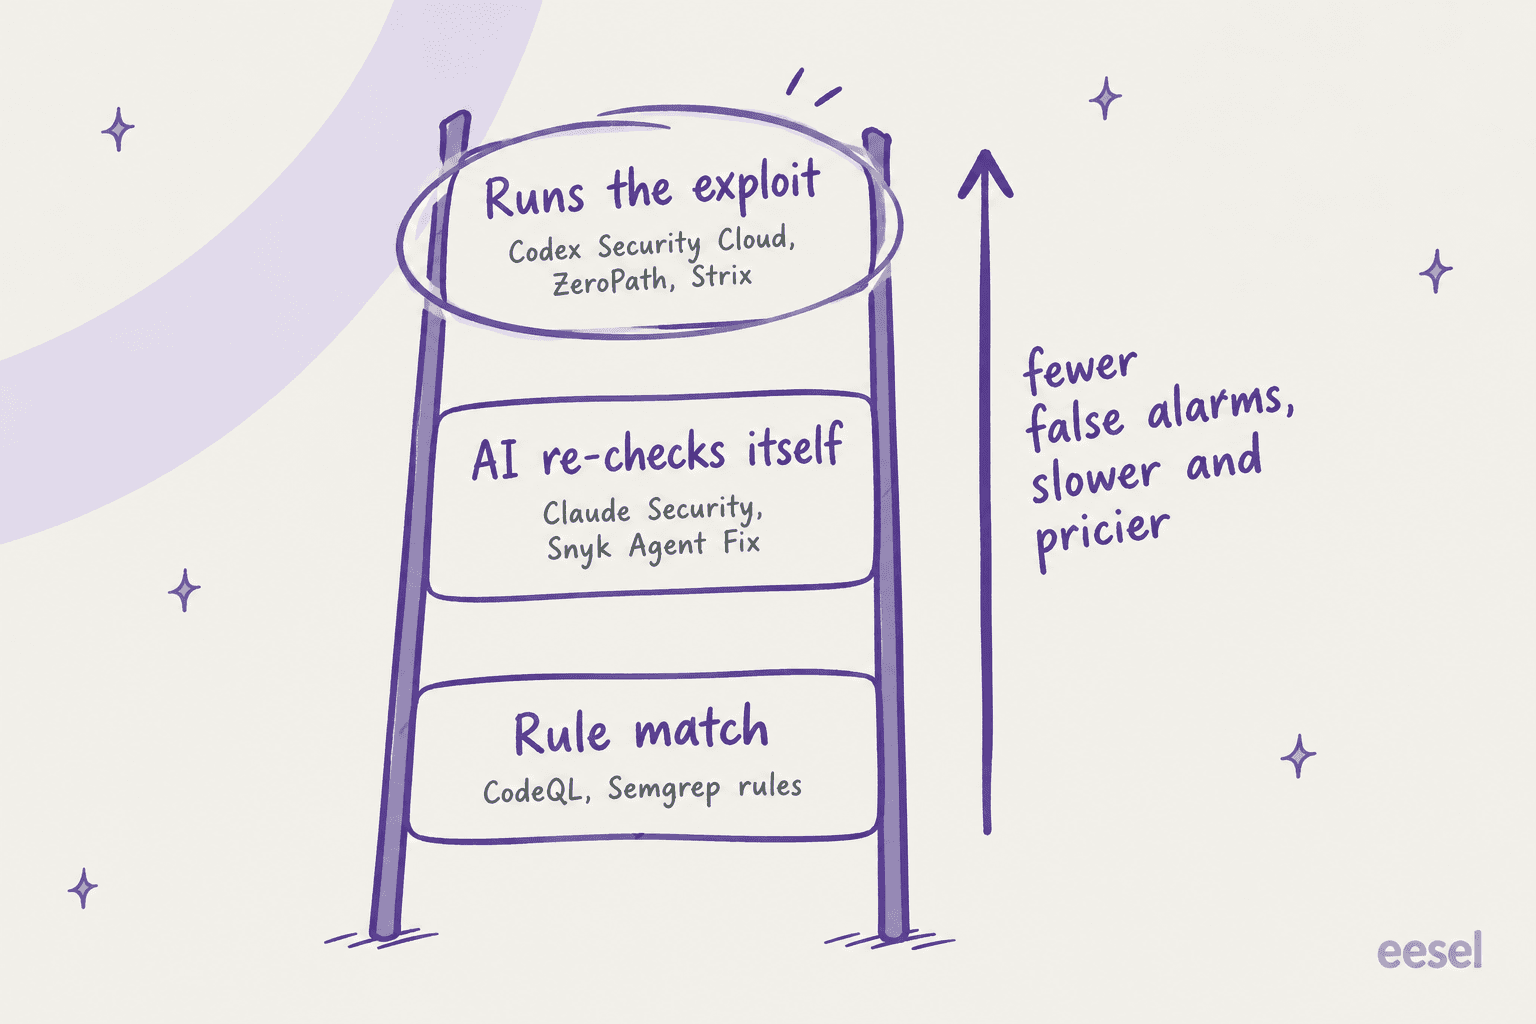
Plus on monte sur l'échelle, moins il y a de bruit, mais chaque scan prend plus de temps et coûte aussi plus cher. Aucun des deux extrêmes n'est mauvais en soi ; l'erreur consiste à acheter un outil du barreau supérieur et à attendre la vitesse du barreau inférieur dans la CI.
Les alternatives à Codex Security Cloud en un coup d'œil
| Outil | Comment il trouve les bugs | Comment il vérifie les résultats | Propose des correctifs | Où il s'exécute | Option gratuite | Prix d'entrée publié | Statut |
|---|---|---|---|---|---|---|---|
| Claude Security | Agent de raisonnement (Mythos 5.1) | Passe de vérification adversariale, indice de confiance | Oui, ouverts dans Claude Code sur le web | Cloud Anthropic, dépôts GitHub | Non | Claude Enterprise, $20/licence/mois + usage API | Bêta publique |
| Plugin Claude Security | Scan multi-agents, le modèle de votre session | Agents vérificateurs indépendants ; le relecteur de correctifs exécute les tests | Oui, fichiers .patch à appliquer avec git apply | Votre machine, tout dépôt git | Non | Tout forfait Claude payant ou usage API | Bêta |
| Codex Security CLI | Agent de raisonnement (GPT-5.6 Sol par défaut) | Validation par traçage du code source | Remédiation écrite | Votre terminal ou CI | Apache-2.0, vous payez les tokens | Usage API (~$3,75-6,77 par petit scan dans notre test) | Open source |
| GitHub Code Security | Règles CodeQL | Analyse statique, pas de preuve d'exploit annoncée | Suggestions Copilot Autofix | GitHub | CodeQL + Autofix sur les dépôts publics | $30/committer actif/mois | GA |
| Snyk | Moteur statique + Agent Fix | Re-scanne chaque correctif candidat | Oui, Snyk Agent Fix | Cloud Snyk + IDE/CI | Forfait à $0 | À partir de $25/mois par développeur | GA |
| Semgrep | Règles + raisonnement IA (Multimodal) | Tri par IA pour chaque résultat | AI Autofix | Cloud Semgrep + CI | Gratuit jusqu'à 10 contributeurs | $30/mois par contributeur (Code) | GA |
| ZeroPath | SAST, SCA, secrets, IaC natifs IA | Validation à l'exécution des résultats exploitables | Revues de PR, autofix en un clic | Cloud ZeroPath, ou auto-hébergé sur Enterprise | Espace de travail personnel gratuit | $1 000/mois + $60/dév. | GA |
| Strix | Agents de pentest autonomes | Preuve d'exploit par résultat | PR d'autofix | Cloud Strix, ou votre Docker | CLI Apache-2.0 | $29/licence/mois + par test | GA + open source |
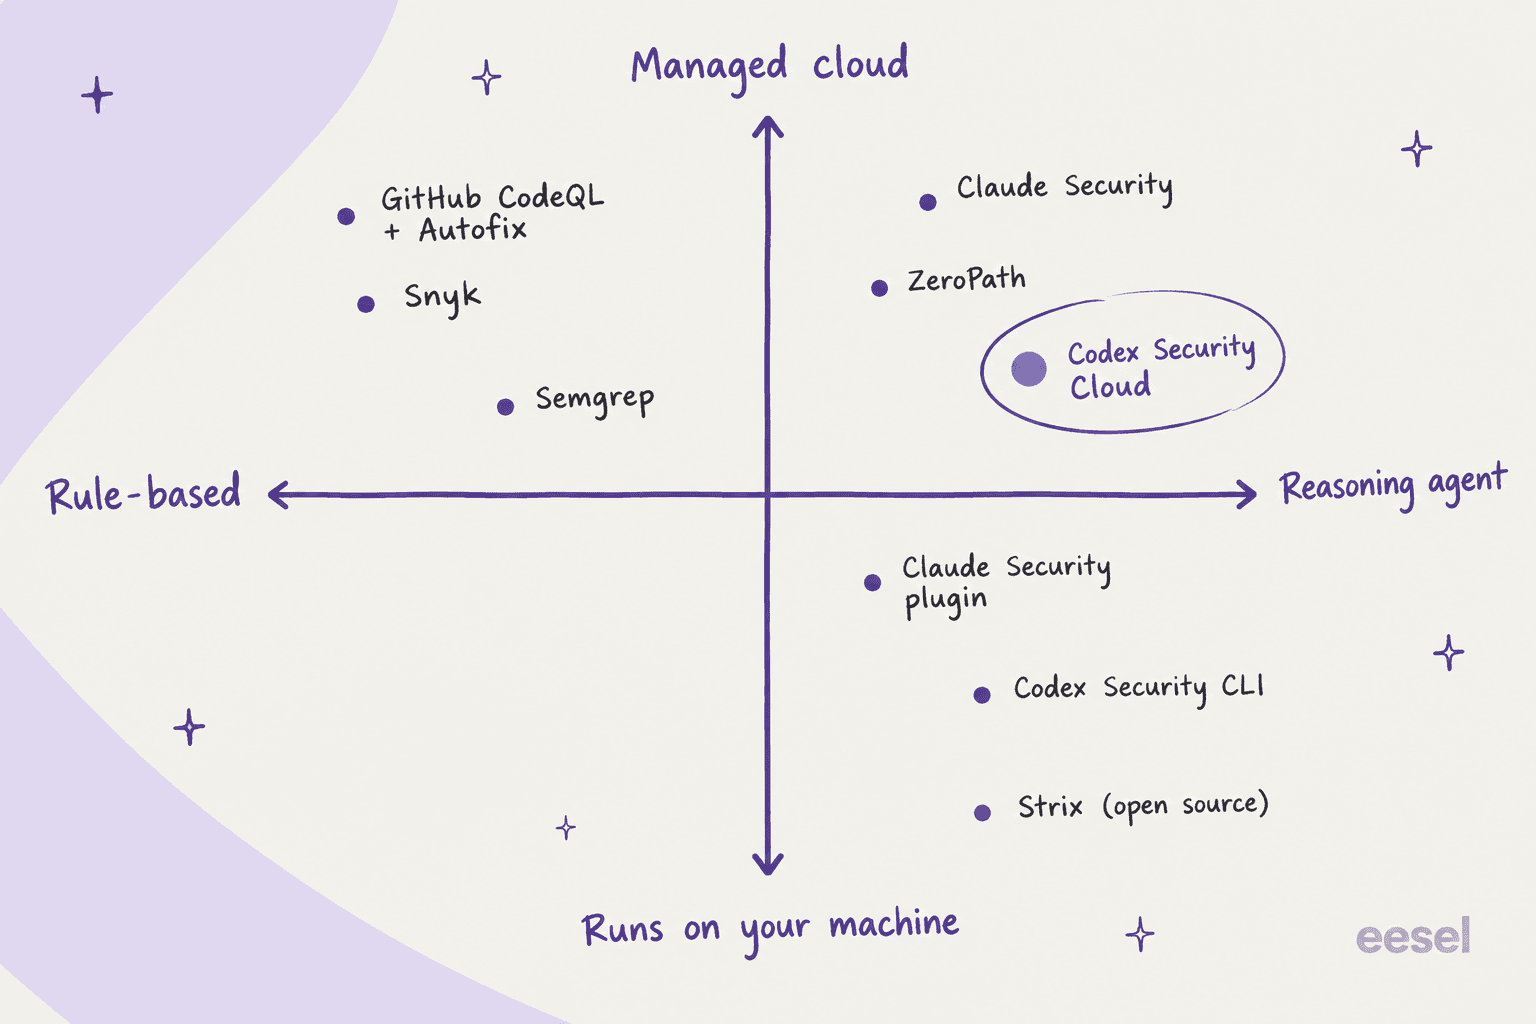
La carte ci-dessous les classe selon deux questions qui comptent plus à mes yeux que les fonctionnalités : raisonne-t-il ou compare-t-il des règles, et votre code quitte-t-il votre machine ?
1. Claude Security
Idéal pour : les équipes sur Claude Enterprise qui veulent un scanner géré comme Codex Security Cloud, mais sur le modèle d'un autre laboratoire.
Des huit, c'est le remplacement le plus proche, terme à terme. Il a démarré sous le nom de Claude Code Security, une préversion de recherche limitée en février 2026, avant d'être renommé et ouvert en bêta publique pour Enterprise le 30 avril. Selon Anthropic, des centaines d'organisations l'ont testé pendant la préversion. La page produit indique désormais que les scans tournent sur Claude Mythos 5.1 pour tous les clients Enterprise, le modèle le plus performant d'Anthropic en cybersécurité, sans que vous ayez besoin d'un accès direct à Mythos lui-même.
Le déroulé vous sera familier. Vous l'ouvrez depuis la barre latérale de Claude.ai, choisissez un dépôt GitHub (ou seulement un répertoire ou une branche), puis lancez un scan. Chaque résultat passe par une « adversarial verification pass » où Claude conteste son propre constat, puis revient avec un indice de confiance, une gravité, l'impact probable, les étapes de reproduction et un correctif suggéré. La correction se fait ensuite dans Claude Code sur le web, avec les modèles dont dispose votre compte.
Ce qui se démarque :
- Des scans planifiés et des scans limités à un répertoire, qui permettent de couvrir le code d'authentification chaque semaine sans tout re-scanner.
- Chaque rejet porte un motif documenté, pour que le relecteur suivant puisse se fier au tri précédent.
- Les résultats partent par webhook vers Slack, Jira ou autre chose, et s'exportent en CSV ou Markdown pour les audits.
Où il pèche :
- Réservé à Enterprise. La page de tarifs d'Anthropic marque Claude Security comme « No » sur Team.
- Il se connecte à des dépôts GitHub, ce qui oblige les équipes sur GitLab et Bitbucket à passer par le plugin.
- La page décrit de l'auto-vérification plus des étapes de reproduction, pas l'exécution d'un exploit dans un sandbox comme le fait Codex Security Cloud.
Tarifs : inclus avec Claude Enterprise, qu'Anthropic affiche à $20 par licence et par mois plus l'usage aux tarifs d'API, facturé annuellement. Il n'y a pas de prix distinct par scan en plus.
Mon avis : si votre entreprise a déjà standardisé sur Claude, c'est le choix par défaut, et avoir Mythos 5.1 sous la main est en soi un vrai atout. Si vous êtes sur ChatGPT Enterprise et satisfait, changer de laboratoire uniquement pour le scanner représente beaucoup de travail d'achats pour ce qui est au fond un mouvement latéral.
2. Plugin Claude Security pour Claude Code
Idéal pour : les développeurs sur n'importe quel forfait Claude payant, et tous ceux dont le code vit hors de GitHub.
C'est celui que je conseillerais d'essayer en premier à la plupart des lecteurs, pour la simple raison que c'est le moyen le moins cher d'obtenir aujourd'hui un vrai scan approfondi. C'est un plugin Claude Code, en bêta pour tous les utilisateurs de Claude Code. Installez-le avec /plugin install claude-security@claude-plugins-official, lancez /claude-security, et une équipe d'agents cartographie votre architecture et construit un modèle de menaces, puis part à la chasse aux bugs et fait relire chaque résultat par des agents vérificateurs indépendants avant qu'il n'arrive dans le rapport.
La documentation du plugin est d'une honnêteté inhabituelle sur les limites. Les scans sont non déterministes, donc « two scans of the same code can surface different findings ». Les correctifs sont rédigés dans une copie temporaire de votre dépôt et relus par un agent distinct qui exécute vos tests, et ils ne sont écrits que si ce relecteur peut garantir que le correctif traite ce seul résultat sans ouvrir une nouvelle faille. Les appliquer vous revient, avec git apply. Rien ne se fait automatiquement.
Ce qui se démarque :
- Il atteint du code que le produit géré ne peut pas atteindre : GitLab, Bitbucket, ou des réseaux qui bloquent les connexions entrantes.
- Scanne un dépôt entier, le diff d'une branche, une pull request ou un seul commit.
- La sortie arrive dans un dossier
CLAUDE-SECURITY-<timestamp>/avec un rapport Markdown, du JSONL et un fichier SARIF 2.1.0 pour le code scanning de GitHub, plus son propre.gitignorepour qu'ungit addmalheureux ne le commite jamais. - Tourne sur l'API d'Anthropic, Amazon Bedrock, Google Cloud ou Microsoft Foundry.
Où il pèche :
- Pas de Mythos. Les scans Mythos 5.1 n'existent que dans l'appli gérée ; le plugin utilise le modèle de votre session.
- Il nécessite Python 3.9+ dans votre
PATH, et Claude Code doit rester ouvert pendant tout le scan. - Chaque scan compte dans votre usage, et la documentation avertit elle-même qu'il « may use a significant number of tokens ».
- Sur un modèle Fable, vous pouvez voir un avis « safeguards flagged this message », et Claude Code relance la requête sur Opus.
Tarifs : pas de frais distincts. Il tourne sur votre forfait Claude payant, votre accès API ou votre fournisseur cloud, aux tarifs habituels de Claude Code.
Mon avis : pour une petite équipe, c'est le meilleur rapport qualité-prix de la liste. Vous obtenez un scan vérifié qui produit des correctifs pour le prix des tokens, sur l'hébergeur git de votre choix. Prévoyez simplement du budget pour des scans qui durent longtemps et varient d'une exécution à l'autre.
3. Codex Security CLI
Idéal pour : les équipes qui aiment le scanner d'OpenAI mais sont sur Plus, en API seule, ou en ont besoin dans la CI.
Avant de quitter OpenAI complètement, sachez que le scanner derrière Cloud existe aussi comme outil open source gratuit. La Codex Security CLI est sortie en juillet 2026 sous Apache-2.0 et comptait 10 941 étoiles GitHub quand j'ai vérifié. Vous l'exécutez avec npx @openai/codex-security sur n'importe quel checkout local, ce qui signifie que le code sur GitLab et Bitbucket fonctionne sans problème, et elle exporte aussi du SARIF pour la CI.
Le meilleur chiffre réel que je puisse donner vient du test de Rama. Sur l'appli de test de 56 lignes, le scan par défaut sur GPT-5.6 Sol a trouvé 5 bugs plantés sur 5, a utilisé 3 623 546 tokens (dont 93 % de lectures de cache) et a coûté $3,75 à $6,77. En pratique, le gain se trouve dans les options de CI : --fail-on-severity high pour bloquer un merge et --max-cost pour une limite de dépense estimée.
Ce qui se démarque :
- Le même scanner que Cloud, sans forfait ChatGPT nécessaire.
- Il fonctionne partout où vous pouvez exécuter Node, runners de CI compris.
findings false-positiveenregistre pourquoi un résultat ne s'applique pas et réinjecte ce contexte dans les scans futurs.
Où il pèche :
--max-costest une estimation, pas un plafond. L'exécution de Rama avec--max-cost 4s'est terminée avec une estimation haute de $6,77.- L'issue GitHub #1024 signale que Daybreak Blue est abandonné avec l'authentification par clé d'API, donc les scans en CI tournent avec les garde-fous standard et leur risque de refus.
- Il n'y a pas de reproduction en sandbox comme dans Cloud ; le scan standard fait sa validation en traçant le code source.
- Dans le test de Rama, la première exécution a échoué au contrôle préalable et a continué d'échouer jusqu'à ce que Rama passe
--pythonet hérite de l'environnement du shell.
Tarifs : logiciel gratuit ; vous payez les tokens aux tarifs de l'API OpenAI.
Mon avis : c'est le bon choix quand votre blocage avec Cloud est le forfait ou l'hébergeur git plutôt que le scanner. Si c'étaient les refus qui vous bloquaient, la voie par clé d'API ne règle pas encore ce point.
4. GitHub Code Security (CodeQL et Copilot Autofix)
Idéal pour : les équipes GitHub qui veulent une base peu coûteuse, prévisible et à base de règles dans chaque pull request.
La réponse de GitHub va dans le sens opposé par sa conception. CodeQL trouve les problèmes avec des requêtes, ce qui le rend rapide, reproductible et aussi auditable. Puis Copilot Autofix « automatically generates fix suggestions for CodeQL alerts on pull requests and the default branch », avec une explication pour chacune, et il ne nécessite pas d'abonnement GitHub Copilot.
Ce qui se démarque :
- Il vit là où se trouve déjà votre code, donc pas de nouveau fournisseur ni de nouveau flux de données à gérer.
- Déterministe : le même code donne les mêmes alertes, ce que les auditeurs apprécient.
- CodeQL et Autofix sont gratuits sur les dépôts publics, d'après la page des forfaits de GitHub.
Où il pèche :
- Comme il est piloté par des règles, les bugs de logique métier et les contrôles d'accès défaillants qu'aucune requête ne décrit passeront à travers.
- La documentation décrit des suggestions de correctifs, pas de preuve d'exploit.
- Réservé à GitHub, comme Codex Security Cloud.
Tarifs : Code Security coûte $30 par committer actif et par mois, et Secret Protection $19 en supplément. Voyez ma décomposition des tarifs GitHub pour les forfaits de base.
Mon avis : gardez-le actif quoi que vous achetiez d'autre. Voyez-le comme le plancher bon marché qui attrape les cas courants dans chaque PR, l'agent IA par-dessus servant pour les bugs qu'il ne voit pas.
5. Snyk
Idéal pour : les équipes qui veulent scanner code, dépendances, conteneurs et IaC au même endroit, avec un vrai forfait gratuit.
Côté périmètre, Snyk couvre plus que n'importe quel agent de cette liste. Sa couche de correction par IA, Snyk Agent Fix (rebaptisée depuis DeepCode AI Fix en mai 2026), rédige des correctifs candidats et re-scanne chacun « to ensure the vulnerability is gone and no new ones have been introduced », et réessaie en cas d'échec. Elle puise dans une base de plus de 35 000 correctifs écrits par des experts.
Tous les utilisateurs de Snyk ne sont pas fans, ce qui explique en partie pourquoi des agents comme Codex Security attirent autant l'attention :
"I wonder if tools like this will put companies like snyk out of business. We use snyk at work and I have not been satisfied."
Ce qui se démarque :
- Dépendances, conteneurs et infrastructure as code, pas seulement votre propre code source.
- La vérification des correctifs est concrète : le moteur statique doit cesser de signaler le problème.
- Il existe un forfait à $0 avec lequel démarrer sans appel commercial.
Où il pèche :
- Ici, vérification signifie que le scanner ne signale plus le problème, pas qu'un exploit a été prouvé.
- Le pentest IA de Snyk (Evo) n'est ni dans Free ni dans Team. Il exige Enterprise et est tarifé à 4 000 crédits par évaluation, soit environ $4 000 à $1 le crédit.
- Le forfait Free est serré : 5 projets et 100 tests Code par mois.
Tarifs :
| Forfait | Prix | Limites |
|---|---|---|
| Free | $0 | 5 projets, 100 tests Code/mois |
| Team | À partir de $25/mois par développeur contributeur | Jusqu'à 10 développeurs, 100 projets, 1 000 tests Code/mois |
| Enterprise | Crédits (1 crédit = $1), contacter les ventes | Code à 1,0 crédit par contributeur actif et par jour |
Mon avis : un choix solide si les dépendances sont pour vous un risque plus grand que votre propre logique, ce qui est souvent le cas. Je traiterais Agent Fix comme un assistant rapide de correctifs, pas comme un remplaçant d'un agent qui raisonne à travers les fichiers.
6. Semgrep
Idéal pour : les petites équipes qui veulent un scanner gratuit avec des règles personnalisées, plus un tri IA facturé à l'usage.
Semgrep s'est fait un nom avec des règles que vous pouvez écrire vous-même, et il a ajouté avec le temps une couche d'IA par-dessus. Semgrep Multimodal associe « AI reasoning with rule-based analysis for detection, triage, and remediation », et ses Agentic Workflows, plus récents, tracent les entrées non fiables à travers des contrôles d'injection SQL, XSS, SSRF et injection de commandes.
Ce qui se démarque :
- Gratuit jusqu'à 10 contributeurs et 10 dépôts, avec 60 crédits IA par mois.
- Avec des règles personnalisées, vous pouvez coder « ne jamais faire ça dans notre base de code » d'une façon qu'un agent IA ne peut pas promettre.
- L'IA est facturée par résultat, vous voyez donc ce qu'elle coûte.
Où il pèche :
- Les pages que j'ai consultées ne décrivent ni preuve d'exploit ni flux automatique de PR de correctif.
- Les tarifs Teams passent par « Contact us » plutôt que par un paiement en ligne.
- Les crédits IA sont maigres sur les forfaits payants : 20 par développeur et par mois sur Teams.
Tarifs : Free Edition à $0. Teams démarre à $30 par mois et par contributeur pour Code, avec Supply Chain à $30 de plus et Secrets à $15. Enterprise est sur mesure.
Mon avis : si vous avez 10 contributeurs ou moins, c'est le meilleur point de départ gratuit. Associez-le au plugin Claude Security pour des scans approfondis occasionnels et vous couvrez les deux barreaux de l'échelle pour très peu d'argent.
7. ZeroPath
Idéal pour : les équipes de sécurité qui veulent une plateforme native IA avec validation à l'exécution et scans illimités à tarif fixe.
Côté philosophie, ZeroPath est l'équivalent commercial le plus proche de Codex Security Cloud. Son forfait Team liste du SAST natif IA « with business logic & broken auth detection », du SCA avec analyse d'atteignabilité, du scan de secrets et d'IaC, et de la validation à l'exécution des résultats exploitables, plus des revues de PR et de l'autofix en un clic. Sa couche DAST est présentée comme « live testing, exploit proof, and fix verification ».
Ce qui se démarque :
- Dépôts, scans de PR et scans complets illimités sur Team, donc le coût ne croît pas avec le nombre de scans.
- La validation va plus loin que relire le code, jusqu'au test en conditions réelles.
- Enterprise ajoute le déploiement sur site ou auto-hébergé et vos propres clés LLM.
Où il pèche :
- Team passe obligatoirement par une démo, avec « Book a Demo » comme seul bouton.
- Son forfait de crédits à l'usage par scan est toujours marqué « Coming soon ».
- Pour une petite équipe, il est cher comparé à tout ce qui précède.
Tarifs : Team démarre à $1 000 par mois plus $60 par développeur, Enterprise est sur mesure, et les startups peuvent obtenir jusqu'à 50 % de remise. La documentation de démarrage rapide de ZeroPath propose aussi un espace de travail personnel gratuit pour les développeurs individuels.
Mon avis : la démo vaut le coup si vous avez une équipe de sécurité et assez de dépôts pour que les scans illimités s'amortissent. Pour une équipe de développement de 10 personnes, $1 600 par mois sont difficiles à justifier face au plugin.
8. Strix
Idéal pour : les équipes qui veulent du pentest open source piloté par des agents, avec preuve d'exploit pour chaque résultat.
Strix aborde le problème du côté de l'attaquant. Il mène des pentests autonomes sur des API et des applis web, ainsi que sur du code et des pull requests, et son dépôt open source promet une preuve d'exploit pour chaque résultat et des PR d'autofix prêtes à fusionner. Il est sous Apache-2.0 et comptait 65 804 étoiles GitHub le 1er octobre 2026, avec des commits arrivant le jour même.
Vous obtenez une vraie boîte à outils de pentesteur : un proxy d'interception HTTP, de l'exploitation dans le navigateur pour XSS et contournement d'authentification, un sandbox Python pour des exploits de preuve de concept, de la reconnaissance, et du SAST plus du DAST. Il fournit aussi des agent skills, pour que Claude Code, Cursor ou Codex puissent le piloter.
Ce qui se démarque :
- La preuve d'exploit, le barreau le plus haut de l'échelle, gratuite si vous l'auto-hébergez.
- Teste l'appli en fonctionnement, pas seulement le code source, donc il attrape des bugs de configuration et de déploiement qu'un scanner de code ne voit pas.
- Enterprise prend en charge vos propres clés de modèle et un déploiement VPC ou sur site.
Où il pèche :
- La CLI auto-hébergée nécessite Docker et votre propre clé LLM, donc « gratuit » veut dire que vous payez la facture du modèle.
- Le prix géré par test n'est pas publié, vous ne pouvez donc pas totaliser à l'avance une facture Pro.
- Pentester une cible en production exige une autorisation et un environnement de test, ce qui demande plus de mise en place que de pointer un scanner sur un dépôt.
Tarifs : Pro est à $29 par licence et par mois avec des pentests « billed separately, pay per test », et un essai gratuit de 7 jours. Enterprise est sur mesure, et les startups en phase de démarrage obtiennent 50 % de remise sur Pro pendant 6 mois.
Mon avis : l'outil le plus intéressant ici, si vous pouvez le lancer contre un environnement de préproduction. Associez-le à un scanner de code, car il fait un autre travail et n'est pas un substitut.
Ce que ces alternatives coûtent réellement à une équipe de 10 personnes
Comparer les prix devient confus, parce que chaque éditeur facture sur une unité différente : committers actifs, développeurs contributeurs, contributeurs, licences ou tokens. Voici donc la même équipe de 10 développeurs, au prix catalogue :
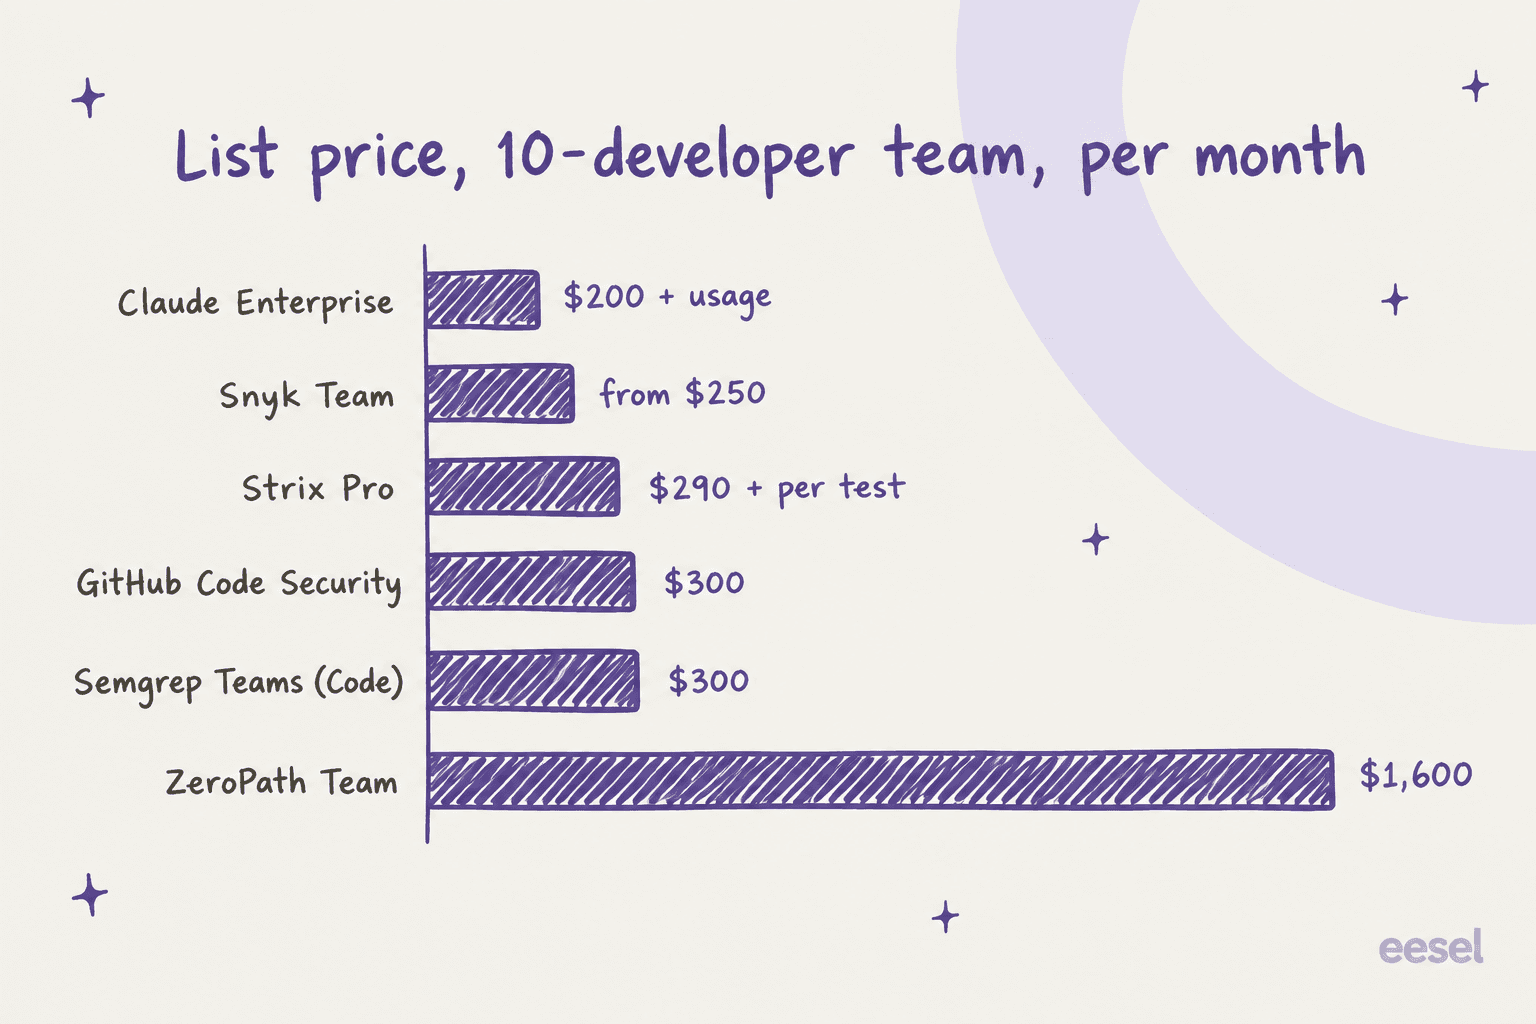
Le graphique cache trois choses. Claude Enterprise et Strix ajoutent tous deux de l'usage par-dessus, et ni l'un ni l'autre ne vous donne de moyen de l'estimer à l'avance. Le forfait Team de Snyk s'arrête à 10 développeurs, donc une 11e embauche vous fait passer à un forfait piloté par les ventes. Et les options facturées au token, Codex Security Cloud, le plugin Claude et la Codex CLI, coûtent ce que coûtent vos scans. Le test de la CLI de Rama sur la petite appli est tombé entre $3,75 et $6,77, et une vraie base de code coûtera bien des fois plus.
Si vous êtes déjà sur ChatGPT Business, Codex Security Cloud reste l'endroit le moins cher pour commencer, car les scans puisent dans un usage que vous payez déjà. Les alternatives gagnent quand vous êtes sur le mauvais forfait ou le mauvais hébergeur git, ou quand il vous faut un chiffre que votre service financier puisse valider avant le lancement du scan.
Quelle alternative à Codex Security Cloud choisir ?
Voici la version courte que je donnerais à un ami :
| Votre situation | Choix |
|---|---|
| Sur Claude Enterprise, vous voulez des scans gérés | Claude Security |
| Tout forfait Claude payant, ou code sur GitLab ou Bitbucket | Plugin Claude Security |
| Vous aimez le scanner d'OpenAI, mais êtes sur Plus ou en API seule | Codex Security CLI |
| Équipe GitHub, vous voulez une base économique sur chaque PR | GitHub Code Security |
| Les dépendances et les conteneurs sont le plus gros risque | Snyk |
| 10 contributeurs ou moins, vous voulez du gratuit | Semgrep Free Edition |
| Équipe de sécurité, beaucoup de dépôts, validation à l'exécution voulue | ZeroPath |
| Vous voulez une preuve d'exploit contre une appli de préproduction | Strix |
Quel que soit votre choix, ne sautez pas la couche ennuyeuse. OpenAI et Anthropic affirment tous deux que leurs agents complètent l'analyse statique au lieu de la remplacer, et la documentation du plugin d'Anthropic cite « your existing static analysis and dependency scanners » comme couche de CI sous tout le reste. Lancez un outil de règles sur chaque PR, ajoutez un agent pour les bugs de logique profonds, et gardez un humain sur le merge. Le modèle de sécurité de Claude Code d'Anthropic fonctionne de la même façon, avec des permissions que vous approuvez.
La première impression de Simon Willison sur Codex Security pointe vers un usage qui vaut d'être repris, quel que soit l'outil choisi :
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Cette idée de vérification croisée fonctionne dans les deux sens. Si votre équipe écrit du code avec Claude, le scanner avec un modèle OpenAI (ou l'inverse) donne un deuxième avis bon marché. Mon tour d'horizon des meilleurs assistants de codage IA couvre le côté écriture.
Une dernière réserve, sur la confidentialité. Toute option gérée envoie votre code au modèle hébergé de quelqu'un d'autre. Sur Hacker News, un développeur a résumé simplement le blocage :
"Yes, I suspect companies that don't allow ChatGPT will not be able to use the ChatGPT security analysis tool."
Si cela ressemble à votre entreprise, regardez les options qui tournent sur votre propre machine ou votre propre cloud : le plugin Claude sur Bedrock ou Google Cloud, Strix auto-hébergé ou ZeroPath Enterprise sur site.
Essayez eesel pour le travail qui exige une preuve avant d'agir
Chaque bon outil de cette liste suit une règle : l'agent prouve son travail, puis un humain approuve le changement. Chez eesel, je construis des agents IA sur cette même règle. eesel est une plateforme de coéquipiers IA, et pour la plupart des équipes, la recrue pertinente est le coéquipier IA pour le helpdesk, qui rejoint votre file existante dans Zendesk, Freshdesk, Gorgias ou Front et traite les tickets comme un nouveau membre du support.
La partie qui rejoint cet article est l'étape de validation. Avant de répondre à un seul client réel, le coéquipier rejoue des centaines de vos tickets passés dans une simulation pour que vous puissiez lire chaque réponse qu'il aurait envoyée. Une fois en production, tout ce qui sort de ses règles attend une approbation, de la même manière qu'un correctif de sécurité attend votre relecture.
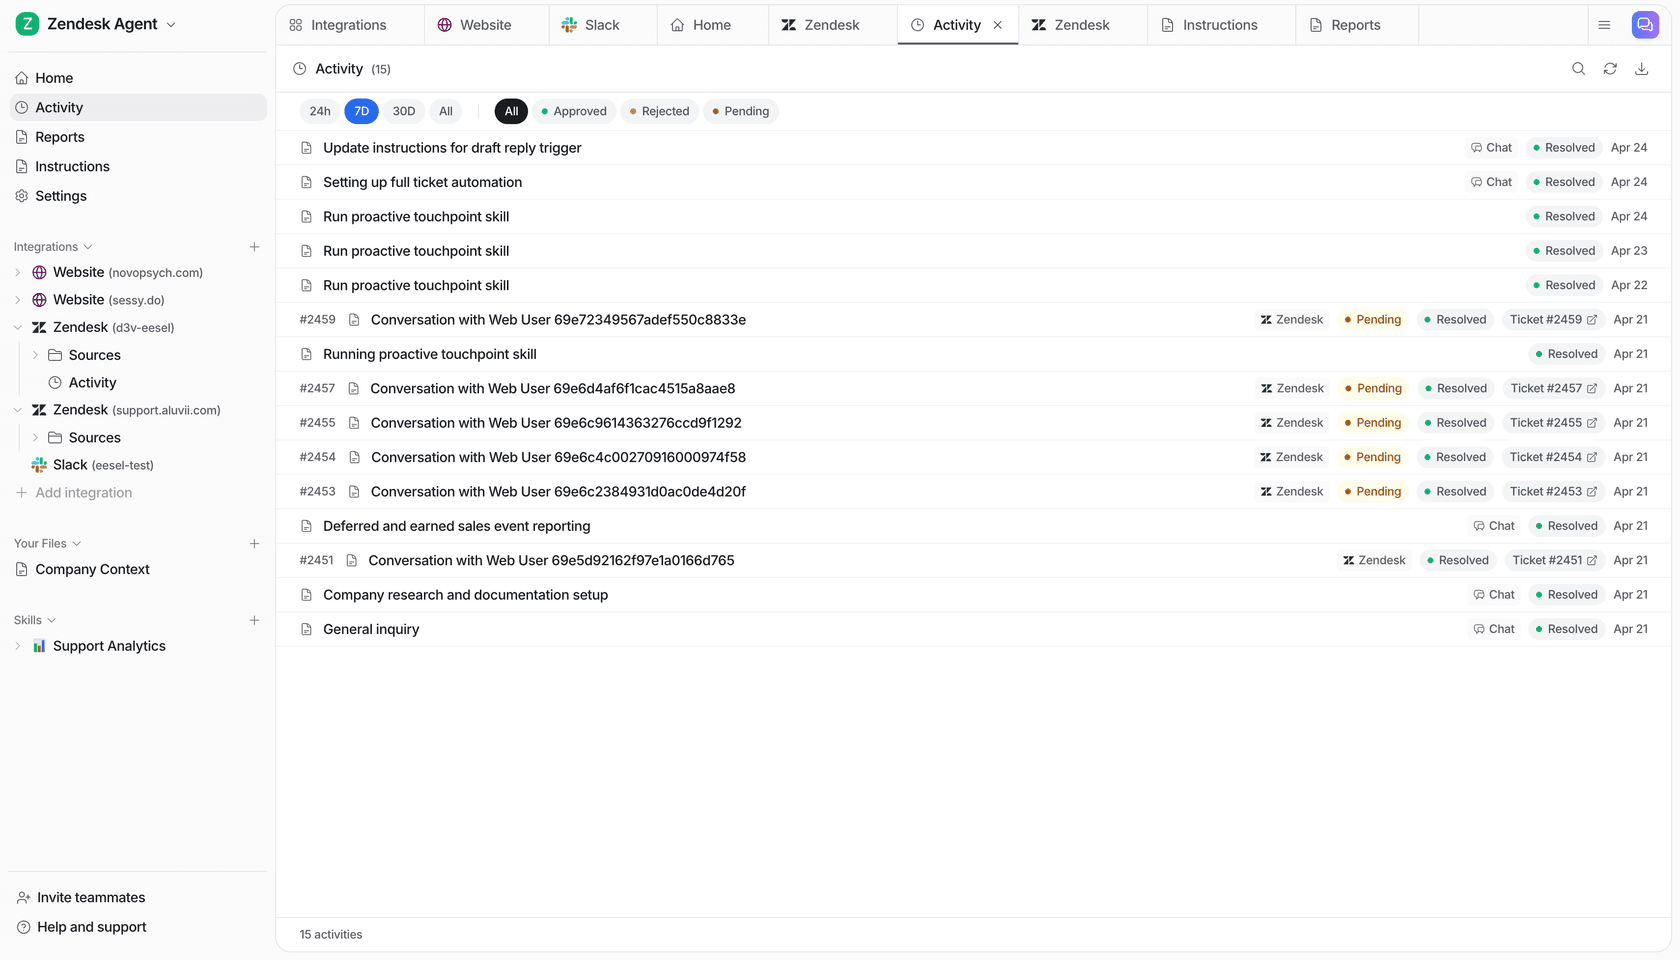
Si les outils en ligne de commande d'ici sont plus votre style, eesel fonctionne pareil depuis un terminal. La CLI eesel exécute le même coéquipier et le même espace de travail que le tableau de bord : eesel approvals list montre ce qui attend un humain, eesel activity liste chaque exécution comme piste d'audit, et --dry-run affiche l'appel exact qu'une écriture ferait sans l'envoyer. Comme chaque espace de travail est aussi un serveur MCP, Claude Code et Codex peuvent le piloter comme n'importe quel autre outil. Mon guide sur la CLI d'agent IA va plus loin.
Les tarifs sont sur la page de tarifs d'eesel : un forfait gratuit avec 100 crédits, puis des forfaits à partir de $299 par mois pour 500 crédits, où un ticket ou un chat vaut un crédit. Essayez eesel et lancez la simulation sur votre propre historique de tickets. Si vous êtes curieux du fonctionnement du modèle de coéquipiers dans son ensemble, mon explication sur les coéquipiers IA le couvre.
Questions fréquentes
Quelle est la meilleure alternative à Codex Security Cloud ?
Existe-t-il une alternative gratuite à Codex Security Cloud ?
Puis-je utiliser une alternative à Codex Security Cloud avec GitLab ou Bitbucket ?
Combien coûtent les alternatives à Codex Security Cloud ?
Les alternatives à Codex Security Cloud remplacent-elles l'analyse statique ?
Quelle alternative à Codex Security Cloud fonctionne sans forfait ChatGPT ?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.



Comment Codex Security Cloud se compare-t-il à Claude Security ?