Combien coûte Codex Security Cloud ?
La plupart des gens qui cherchent « tarifs Codex Security Cloud » veulent un seul chiffre, et je l'ai cherché aussi. OpenAI n'en publie aucun. La page des tarifs Codex n'a pas de ligne Codex Security, et la FAQ de Cloud ne mentionne pas du tout le coût. La seule déclaration de disponibilité figure dans le récapitulatif du DevDay 2026 : "Available to all Pro, Business, Enterprise and Edu users on desktop and web."
La réponse honnête, pour autant que je puisse en juger, est donc que Codex Security Cloud coûte ce que coûtent ses jetons sur votre forfait. Il tourne dans le cloud de Codex, et la page des tarifs dit clairement que "ChatGPT Work and Codex share usage." Vos scans se disputent la même enveloppe avec vos tâches de code et vos travaux ChatGPT Work, ainsi qu'avec le complément Excel.
J'écris sur les tarifs de l'IA pour eesel, et j'ai lu assez de notes d'appels commerciaux d'eesel pour savoir pourquoi c'est important. Lors d'un appel eesel cette année, un acheteur a dit avoir vu le prix d'un fournisseur précédent plus que doubler, et la première chose qu'il a demandée était un prix bloqué. Un compteur d'usage sans prix publié par tâche est à peu près l'opposé, ce qui convient pour un test mais s'intègre plus difficilement dans un budget.
Quels forfaits incluent Codex Security Cloud ?
C'est là que ça se complique, car deux pages d'OpenAI se contredisent. Le récapitulatif du DevDay nomme quatre familles de forfaits. La matrice de fonctionnalités en bas de la page des tarifs Codex liste "Codex Security for connected GitHub repositories" comme disponible uniquement sur Enterprise, et indisponible sur Plus, Pro, Business et clé API.
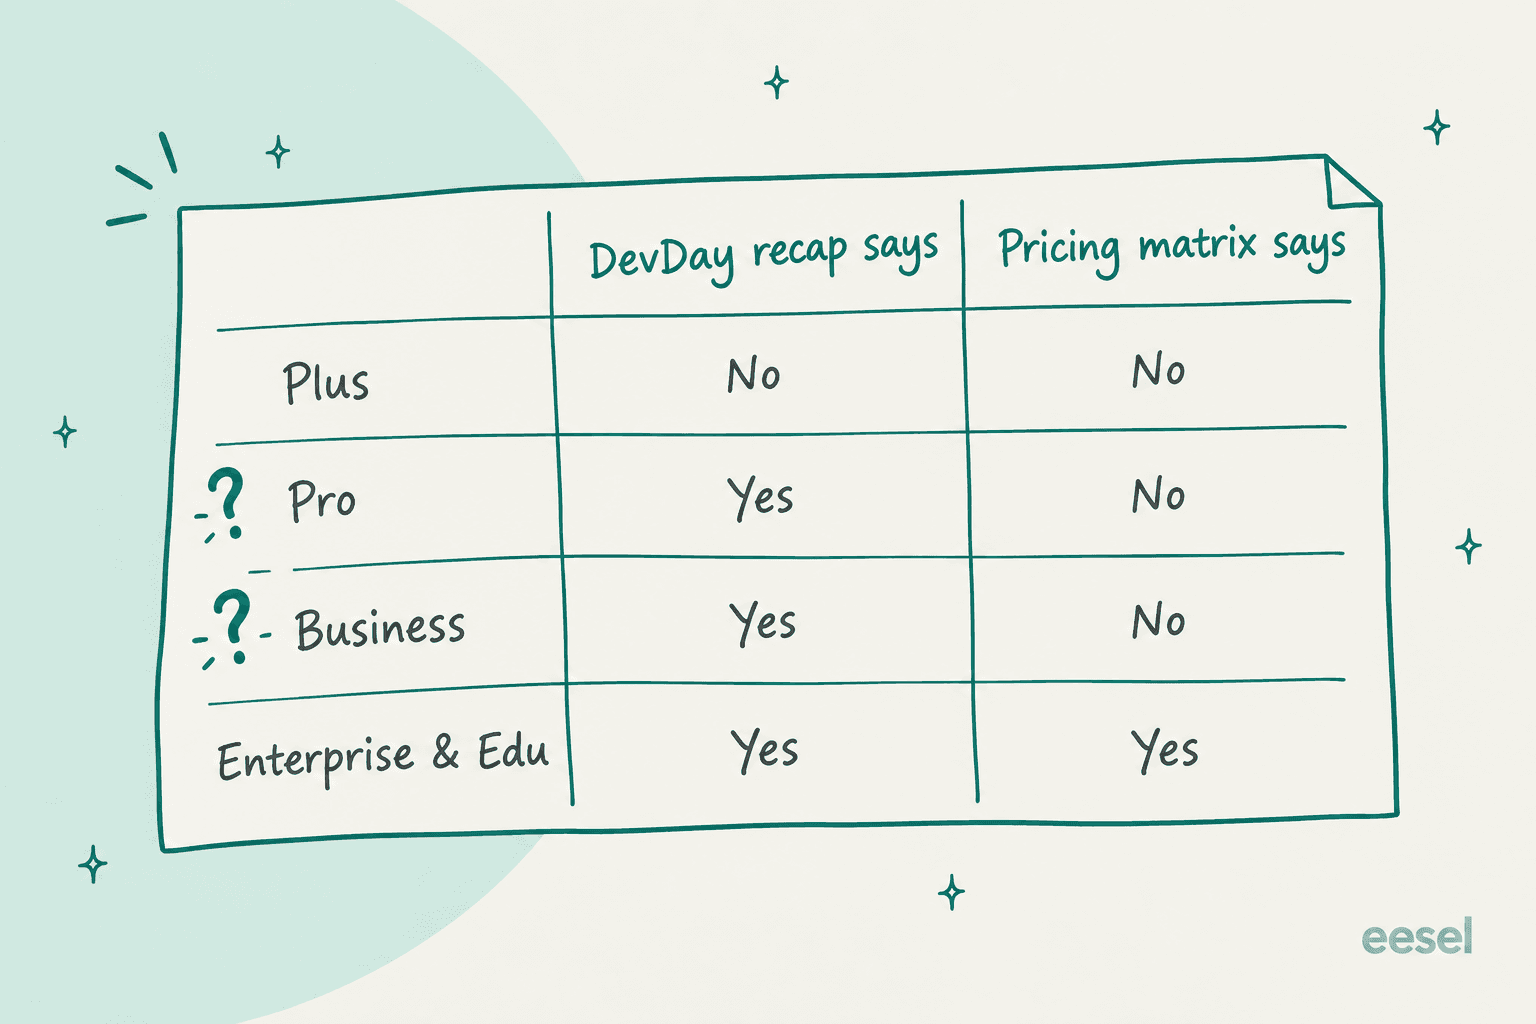
Mon interprétation est que la matrice n'a simplement pas rattrapé le lancement, puisque le récapitulatif est la page la plus récente. La documentation de Codex Security se couvre aussi : "If access is unavailable, check with your workspace administrator." Je ne changerais pas de forfait uniquement pour cela tant que vous n'avez pas vu le plugin dans votre propre espace de travail.
Voici les forfaits, avec le prix de base que vous payez avant tout scan :
| Forfait | Prix | Accès à Cloud selon le DevDay | Grille tarifaire | Après l'enveloppe incluse |
|---|---|---|---|---|
| Free | 0 $/mois | Non | Non | Test de crédits limité |
| Go | 8 $/mois | Non | Non | Test de crédits limité |
| Plus | 20 $/mois | Non | Non | Crédits personnels |
| Pro | 100, 200 ou 500 $/mois | Oui | Non | Crédits personnels |
| Business, siège standard | 20 $/utilisateur/mois en annuel, 25 $ en mensuel | Oui | Non | Réserve de crédits de l'espace de travail |
| Business, siège premium | 100 $/utilisateur/mois en annuel, 125 $ en mensuel | Oui | Non | Réserve de crédits de l'espace de travail |
| Enterprise et Edu | Contacter les ventes | Oui | Oui | Réserve de crédits par contrat |
| Clé API | Tarifs API | Aucune fonctionnalité cloud | Non | Facturé au jeton |
Les prix viennent de la page des tarifs Codex et des tarifs entreprise d'OpenAI. Business exige au moins 2 sièges. Pro n'a pas de limite de cinq heures, même si des limites hebdomadaires peuvent s'appliquer, et cela compte si vous comptez laisser la surveillance des commits tourner.
Comment les crédits de Codex Security Cloud sont-ils calculés ?
Une fois l'usage inclus épuisé, chaque scan est facturé aux jetons. La grille tarifaire de ChatGPT donne la formule : jetons en entrée fois le tarif d'entrée, plus entrée en cache fois le tarif de cache, plus sortie fois le tarif de sortie, chacun par million.
Le modèle qui compte ici est Daybreak Blue. Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", d'après le récapitulatif du DevDay. Cet accès est la réponse d'OpenAI aux refus rencontrés par les utilisateurs de la CLI en juillet, et la grille le tarife aux tarifs de GPT-5.6 Sol. Voici la partie de la grille qui s'applique au travail de sécurité :
| Modèle | Entrée (crédits par 1 M) | Entrée en cache | Sortie |
|---|---|---|---|
| Daybreak Blue (tarifs GPT-5.6 Sol) | 100 | 10 | 500 |
| Daybreak Red | 312,5 | 31,25 | 1 875 |
| GPT-6.1 Sol | 50 | 2,5 | 250 |
| GPT-6 Sol | 50 | 5 | 250 |
| GPT-6 Luna | 2,5 | 0,25 | 12,5 |
Trois détails tirés des mêmes pages changent le calcul. Codex ne facture pas les écritures en cache. Le mode rapide coûte 2 fois le tarif en crédits et consomme l'enveloppe incluse à 2,5 fois. Ensuite, la page des tarifs note aussi "GPT-5.6 Sol's promotional pricing is available at least through November 21, 2026", pour l'usage payé avec des crédits achetés. OpenAI ne dit pas ce que devient le tarif après cette date, donc je traiterais le tarif Blue comme un chiffre qui peut encore bouger.
Daybreak Red est une voie entièrement séparée. Il nécessite l'approbation Trusted Access for Cyber en plus de Blue, et l'approbation de Blue "doesn't grant access to Daybreak Red." La plupart des équipes qui scannent leur propre code n'y toucheront jamais. Mon article sur GPT-5.6 Cyber couvre les niveaux de modèles cyber.
Combien coûte un vrai scan en crédits ?
OpenAI ne vous le dit pas, donc j'en ai mesuré un moi-même. Pour mon test de Codex Security Cloud, j'ai lancé la CLI Codex Security open source sur une appli Flask de 56 lignes avec 5 bugs plantés. Elle les a trouvés tous les 5. Le scan a duré 8 minutes 56 secondes et a consigné ces jetons :
18,684jetons d'entrée neufs173,804écritures en cache3,357,854lectures du cache73,204jetons de sortie
Comme Codex ne facture pas les écritures en cache séparément, je les ai comptées comme de l'entrée. En passant ces chiffres dans la grille, on obtient ceci :
| Tarif appliqué | Entrée | Entrée en cache | Sortie | Total |
|---|---|---|---|---|
| Daybreak Blue | 19,2 crédits | 33,6 crédits | 36,6 crédits | 89 crédits |
| GPT-6 Sol | 9,6 crédits | 16,8 crédits | 18,3 crédits | 45 crédits |
| GPT-6.1 Sol | 9,6 crédits | 8,4 crédits | 18,3 crédits | 36 crédits |
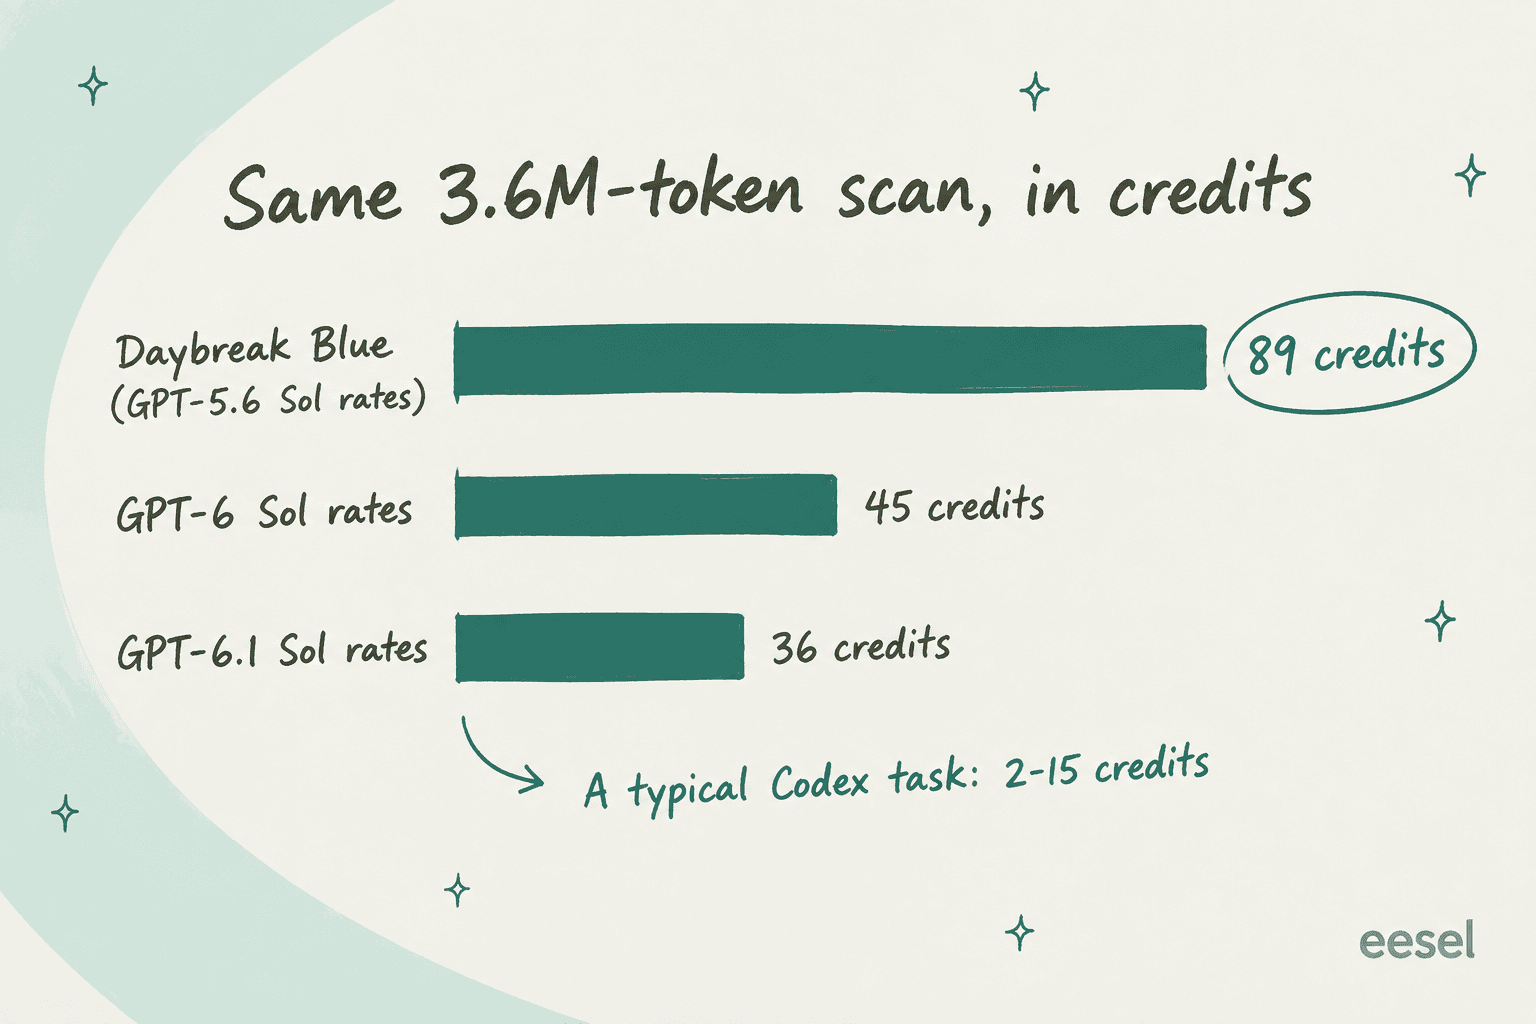
Pour situer l'échelle, la grille dit "a typical Codex task using GPT-6.1 Sol may consume between 2 and 15 credits", et la page des tarifs place une tâche GPT-5.6 Sol typique entre 5 et 30. Un scan d'une appli jouet a coûté à peu près autant que 6 à 45 tâches Codex ordinaires.
Et en dollars ? OpenAI ne publie pas de prix par crédit pour les forfaits personnels ou Business, donc le repère le plus proche que j'ai trouvé est l'e-mail d'attribution d'un abonné Pro, publié sur Hacker News, qui décrit "62,500 usage credits (a $2,500 USD value)." Cela fait 0,04 $ par crédit, soit environ 3,58 $ pour mon scan. C'est à peu près en phase avec l'estimation de la CLI elle-même sur la voie API, qui était de 3,75 à 6,77 $.
Mon chiffre appelle deux réserves. C'est un dépôt minuscule, et une vraie base de code utilisera plus de jetons, même si 93 % des miens étaient des lectures du cache, l'agent relisant son propre contexte, ce qui est surtout une charge fixe. Et le plugin Cloud n'exécute peut-être pas exactement les mêmes étapes que la CLI. Considérez 89 crédits comme un point de référence plutôt plancher, pas comme un devis.
Combien cela coûte-t-il pour toute une équipe ?
Voici l'exemple chiffré que j'utiliserais pour un budget. Une équipe de 10 personnes sur ChatGPT Business, facturée annuellement, paie 200 $ par mois en sièges. Supposons qu'elle lance un scan complet par semaine sur chacun de 5 dépôts, soit environ 20 scans par mois. Si chaque scan coûtait ce que le mien a coûté, cela fait environ 1 780 crédits, soit environ 71 $ au repère de 0,04 $, une fois l'enveloppe incluse épuisée. Des dépôts plus gros font monter ce chiffre, et la surveillance des commits aussi.
À titre de comparaison, la grille d'OpenAI dit "Codex costs approximately $100–$200 per developer per month" en moyenne, avant que quiconque n'active les scans de sécurité. Le module complémentaire GitHub Code Security coûte 30 $ forfaitaires par committer actif, soit 300 $ par mois pour les mêmes 10 personnes, sans compteur.
Vous pouvez saisir vos propres chiffres ci-dessous. Le nombre de crédits par scan par défaut est le 89 que j'ai mesuré, et changer le tarif montre ce qui se passe si Cloud passe à un modèle GPT-6.
Si les chiffres vous semblent élevés, le levier n'est pas le forfait, c'est la fréquence des scans. Un scan complet hebdomadaire plus la surveillance des commits sur vos 2 ou 3 dépôts les plus risqués couvre l'essentiel de la valeur pour une fraction des crédits.
D'où viennent les coûts cachés ?
La grille tarifaire est la partie facile. L'argent que vous n'avez pas prévu vient souvent de scans qui vous facturent sans rien rendre.
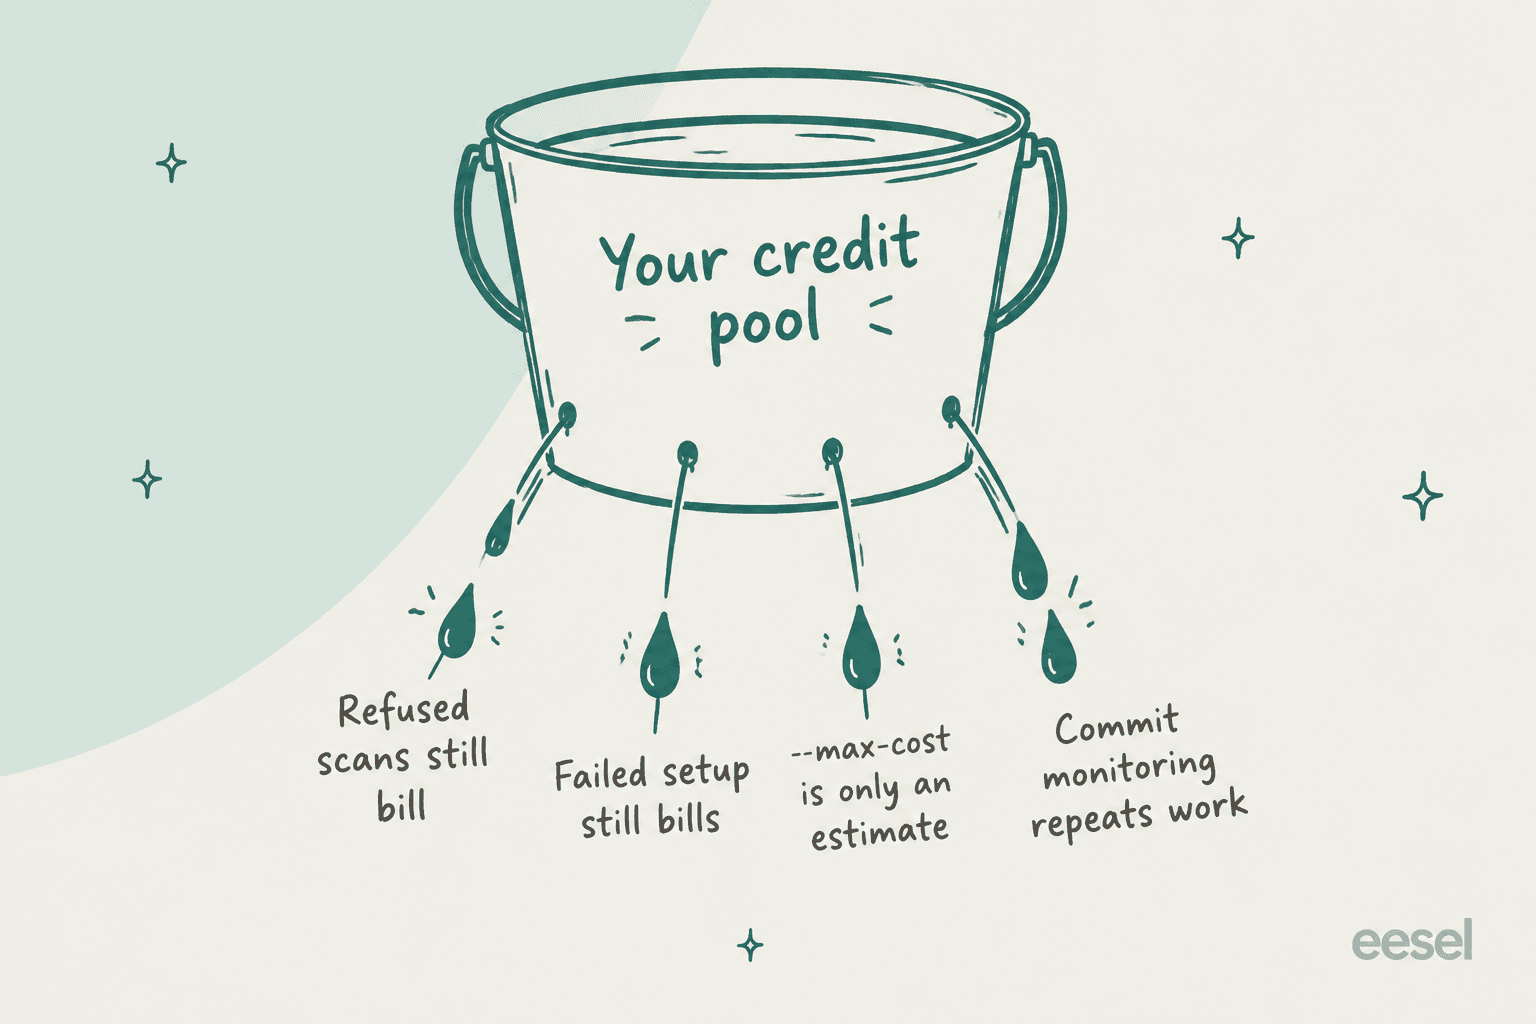
- Les scans refusés sont quand même facturés. Avant que Daybreak Blue soit fourni d'office, les utilisateurs de la CLI lançaient de longs scans qui se terminaient par un refus pour risque cyber, et ils payaient quand même toute l'exécution.
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

- Une configuration échouée est quand même facturée. Ma propre première exécution s'est arrêtée au contrôle préalable et a laissé un dossier de sortie vide, après avoir utilisé environ 0,74 à 1,40 $ de jetons. Un autre utilisateur a signalé un échec dû à la limite de débit qui "cost me ~$13", et un membre de l'équipe OpenAI a répondu dans le même fil que les nouvelles tentatives et la reprise n'étaient pas encore construites.
"it started a scan but stopped after hitting the rate-limit of my account. It gave up after just a minute of retrying"
- Le plafond de coût n'est pas un plafond. L'option
--max-costde la CLI est, selon la FAQ de la CLI d'OpenAI, "an estimate, not a hard spending cap." J'ai réglé$4, et mon estimation haute finale est quand même sortie à 6,77 $. - La surveillance des commits répète le travail. Le mode Commit changes examine les nouveaux commits et peut remonter dans l'historique existant, selon la documentation de configuration. Chaque push entame un peu plus l'enveloppe. Vous pouvez la mettre en pause par dépôt dans Monitoring settings.
- Les tâches cloud coûtent plus que les tâches locales. La page des tarifs prévient que "Cloud tasks may use more of your allowance than local messages", et le scanner tourne entièrement dans le cloud.
Le pack Blue devrait réduire le premier problème, mais personne n'a encore publié de facture Cloud réelle, donc je ne peux pas le confirmer par un usage concret. Le fil de lancement sur Hacker News avait zéro commentaire quand j'ai regardé.
Comment fonctionnent les crédits selon les forfaits ?
La façon de recharger dépend de quel côté de la maison ChatGPT vous êtes.
Plus et Pro. Quand vous atteignez une limite, vous pouvez acheter des crédits personnels depuis les Paramètres, avec rechargement automatique optionnel et un maximum mensuel. Selon l'article d'OpenAI sur les crédits, les crédits sont "valid for 12 months from purchase", non remboursables hors erreurs de facturation et "not API credits." Les prix "can vary by account, region, and plan."
Business. Les crédits sont optionnels et mutualisés à l'échelle de l'espace de travail, achetés dans Settings > Billing, valables 12 mois. Selon la FAQ d'OpenAI sur la tarification flexible, si la réserve est vide "the feature is blocked". Pour une équipe soucieuse des coûts, c'est une bonne valeur par défaut. Réglez les Usage Alerts avant de connecter un dépôt.
Enterprise et Edu. Une réserve partagée par contrat, sans plafond par siège par défaut. Les administrateurs peuvent fixer des limites de dépassement, mais même une limite de 0 "does not guarantee that your credit balance stays at or above zero", puisque les requêtes en cours se terminent. Les longs scans sont exactement le type de requête concerné.
Le parcours de configuration de Codex Security Cloud va de l'installation du plugin au choix entre un scan ponctuel de Repository et la surveillance Commit changes. Ce choix est votre plus gros levier de coût :
Peut-on utiliser une clé API à la place ?
Pas pour Cloud. La page des tarifs dit que les comptes avec clé API ont "No cloud-based features (GitHub code review, Slack, etc.)." Ce que vous pouvez faire, c'est lancer la CLI open source en CI avec une clé API OpenAI et payer les tarifs API au jeton. C'est la voie que j'ai testée, et c'est aussi la seule qui donne un vrai chiffre en dollars : 3,75 à 6,77 $ pour ma minuscule appli.
Il y a toutefois un piège. Un ticket GitHub ouvert, #1024, signale que la sélection de Daybreak Blue est perdue avec l'authentification par clé API. La voie CI peut donc scanner avec les garde-fous standard, ce qui a produit les refus mentionnés plus haut. Si ce sont les refus qui vous inquiètent, Cloud avec une connexion ChatGPT est le choix le plus sûr. Mon guide sur l'intégration d'OpenAI Codex avec GitHub couvre les autres connexions GitHub.
Une voie moins chère est aussi en route. Un commit récent du dépôt codex-security fait passer la valeur par défaut de la CLI à GPT-6 Sol. Aux tarifs de GPT-6 Sol, mon scan aurait coûté 45 crédits au lieu de 89. OpenAI n'a pas dit si Cloud suivrait.
Existe-t-il des options gratuites ou à prix réduit ?
Il y en a quelques-unes, et elles sont plus étroites que ne le laissent croire les titres.
- Le mois d'aperçu gratuit est terminé. L'aperçu de recherche de mars 2026 offrait "with free usage for the next month." Cette fenêtre s'est fermée il y a longtemps.
- Crédits Daybreak pour les défenseurs. La page Daybreak d'OpenAI promet "$1 billion in Daybreak credits for defenders", destinés aux gouvernements des États et collectivités locales, aux opérateurs d'infrastructures critiques, aux banques communautaires, aux associations et aux mainteneurs open source. Il faut en faire la demande.
- Codex for OSS. L'article sur l'aperçu de recherche dit que les mainteneurs open source peuvent obtenir des comptes ChatGPT Pro et Plus gratuits plus Codex Security via Codex for OSS. L'accès n'est pas instantané, cependant. Un mainteneur de vim a dit sur Hacker News avoir "applied twice already never heard anything back."
Codex Security Cloud vaut-il son prix ?
Pour une équipe qui paie déjà ChatGPT Business, Pro ou Enterprise, un test ne coûte presque rien de plus. Le scanner lui-même est bon : dans mon test, il a trouvé chaque bug planté et bien expliqué chacun. Le problème de prix n'est pas la taille de la facture, c'est que vous ne pouvez pas la voir à l'avance.
Voici comment il se positionne face aux outils par siège que la plupart des équipes connaissent déjà :
| Outil | Prix | Unité de facturation | Idéal pour |
|---|---|---|---|
| Codex Security Cloud | Usage inclus du forfait, puis crédits | Jetons (environ 89 crédits pour mon scan de test) | Résultats approfondis et validés sur quelques dépôts clés |
| GitHub Code Security | 30 $ par committer actif/mois | Siège | Un plancher déterministe sur chaque PR |
| Snyk | Gratuit ; Team à partir de 25 $/mois | Forfait, jusqu'à 10 développeurs sur Team | Risque lié aux dépendances et à l'open source |
| Semgrep | Gratuit jusqu'à 10 contributeurs ; Code à partir de 30 $/contributeur/mois | Siège | Règles personnalisées que vous écrivez vous-même |
La FAQ d'OpenAI répond elle-même à la question « remplacer ou ajouter » : "Codex Security complements SAST." Je budgétiserais donc Codex Security en plus d'un outil facturé au siège, pas à sa place. Si vous comparez aussi des agents de code, mes articles sur les alternatives à OpenAI Codex et les tarifs de Claude Code traitent la même question de mesure de l'autre côté. Claude Mythos est le concurrent le plus proche pour la recherche en sécurité.
Mon verdict : mérite un test, ne mérite pas encore une ligne de budget. Je le réévaluerais après le 21 novembre, quand la fenêtre promotionnelle de GPT-5.6 Sol se termine et que les premières vraies factures Cloud commencent à apparaître.
Envie d'une IA au prix connu d'avance ?
eesel ne scanne pas le code. C'est une plateforme de coéquipiers IA que vous embauchez pour des tâches précises, à commencer par un coéquipier IA pour le helpdesk qui traite votre file de support et un rédacteur de blog IA. La tarification fonctionne à l'opposé d'un compteur de jetons. Un ticket ou un chat représente un crédit, avec un forfait gratuit de 100 crédits et des forfaits payants à partir de 299 $ par mois pour 500, le tout sur la page des tarifs.

Avant de répondre à un client, le coéquipier helpdesk s'exécute sur vos anciens tickets, ce qui vous permet de voir ce qu'il dirait et ce que cela coûterait. Si vous préférez le piloter depuis un terminal, la CLI eesel vous permet d'exécuter vous-même le même coéquipier, ou de le confier à un script ou à un agent de code comme Claude Code. Essayez eesel sur une semaine de vrais tickets.
Questions fréquentes
Combien coûte Codex Security Cloud ?
Codex Security Cloud est-il gratuit ?
De quel forfait ChatGPT ai-je besoin pour Codex Security Cloud ?
Quel est le tarif en crédits de Daybreak Blue dans les tarifs de Codex Security Cloud ?
Combien coûte un scan Codex Security avec une clé API ?
Les scans Codex Security qui échouent consomment-ils quand même des crédits ?
Codex Security Cloud est-il moins cher que GitHub Code Security ?


Article by
Kurnia Kharisma
Kurnia is a software engineer and writer at eesel AI with two years of SEO experience, writing about AI tools, helpdesk software, and customer support. He pairs a developer's understanding of how these products are built with search-driven research into what actually ranks and resonates with the people searching for them.