

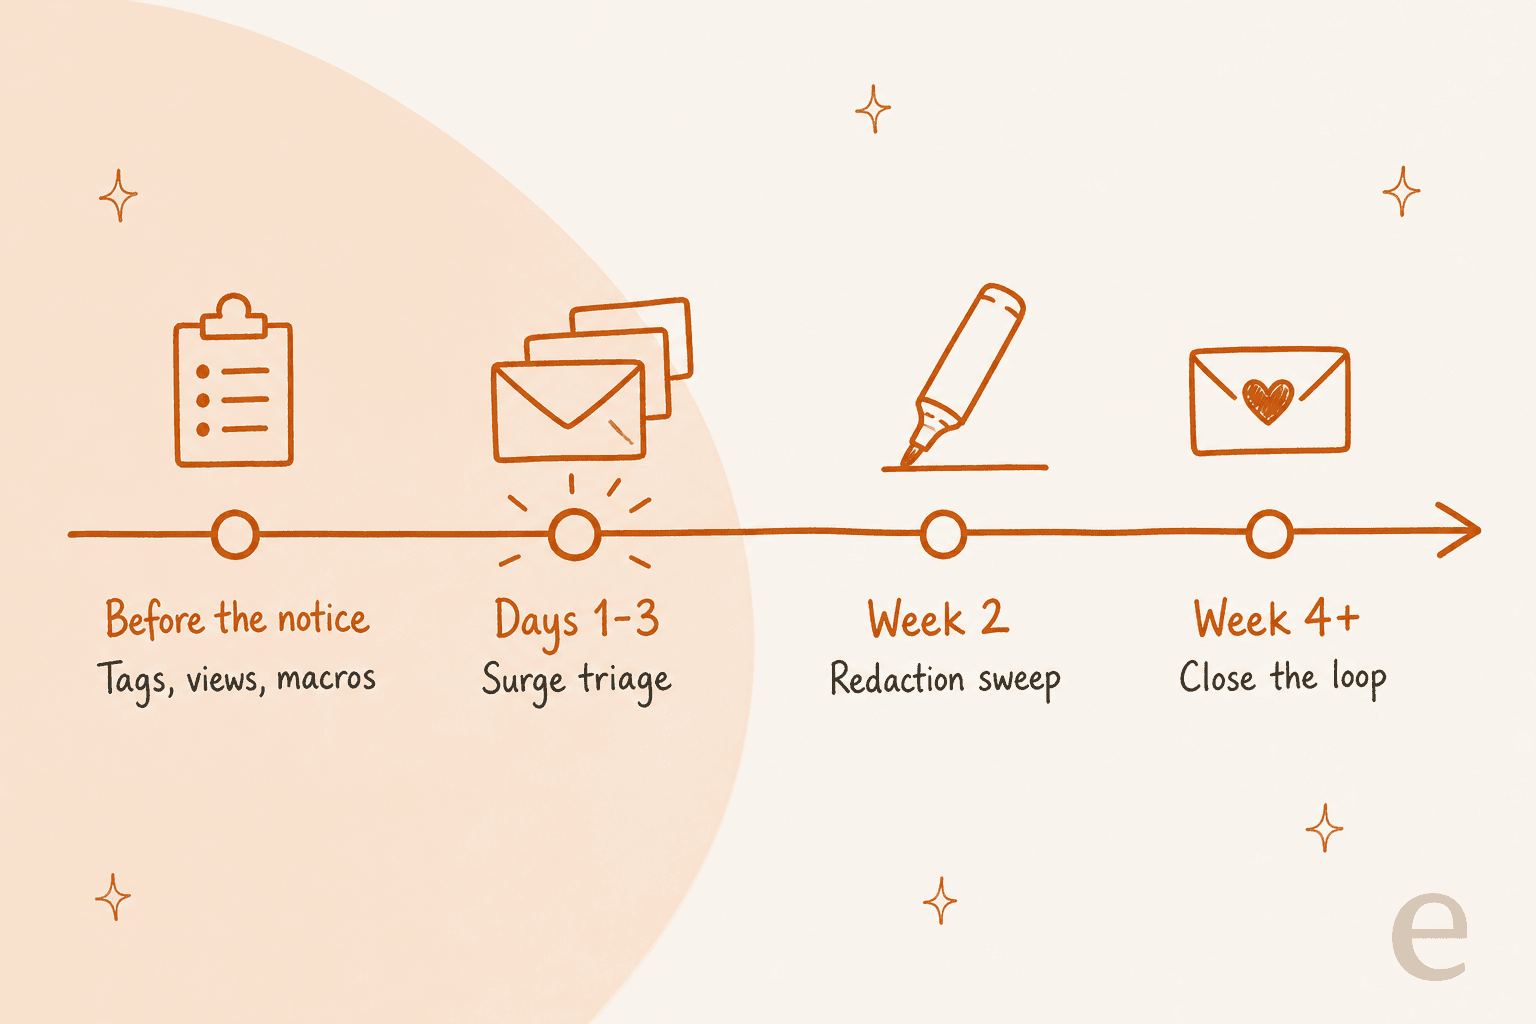
Um Support-Tickets nach einer Datenschutzverletzung zu handhaben, richten Sie die Warteschlange ein, bevor die Mitteilung verschickt wird: ein Tag und ein Verantwortlicher für jede Art von Breach-Ticket, Makros, die nur auf der freigegebenen Erklärung basieren, und eine feste Regel, dass Mitarbeiter nie nach Passwörtern, Codes oder Kartennummern fragen. Schwärzen Sie alles Sensible, das Kunden trotzdem senden, und leiten Sie Rechts-, Presse-, Datenschutz- und Phishing-Meldungen von der ersten Linie weg.
Der Grund ist einfach: die Breach-Woche ist der Moment, in dem Ihre Warteschlange am leichtesten zu imitieren und am leichtesten falsch zu handhaben ist. Ein KI-Agent wie eesel kann die wiederkehrenden Fragen aus Ihrer freigegebenen FAQ übernehmen, solange jedes account-spezifische Ticket an eine Person geht.
Was ändert sich in der Support-Warteschlange nach einer Datenschutzverletzung?
Drei Dinge ändern sich gleichzeitig: Volumen, Risiko und Wortlaut. Die Mitteilungs-E-Mail geht raus, und innerhalb von Stunden füllt sich die Warteschlange mit denselben fünf Fragen. Gleichzeitig beginnen Betrüger, die die Nachrichten lesen, E-Mails zu verschicken, die wie Ihre aussehen, und jede Antwort, die Ihr Team sendet, ist nun etwas, das ein Anwalt, eine Behörde oder ein Journalist später lesen könnte.
Ich arbeite täglich in eesels Support-Warteschlange, und worauf ich immer wieder zurückkomme: Eine normale Warteschlange ist darauf ausgelegt, hilfreich und schnell zu sein. Eine Breach-Warteschlange muss hilfreich, langsam beim Improvisieren und streng bei der Identität sein. Diese Ziele ziehen in verschiedene Richtungen, also muss der Aufbau den sicheren Weg zum einfachen machen.
Die Kundenseite davon ist verwirrend. Mitteilungen gehen oft in Wellen raus, sodass ein Kunde die E-Mail erhält und sein Kollege nicht, und beide schreiben. So fühlte es sich aus Kundensicht nach einer aktuellen Datenschutzverletzung an:
"I only received this same email a few hours ago, Oct 30. Why not tell all customers at once, especially if payment information was involved?"

Im Kern stellt dieses Ticket zwei Fragen: Bin ich betroffen, und warum höre ich erst jetzt davon? Ihr First-Level-Team braucht eine freigegebene Antwort auf beides.
Dieser Beitrag handelt davon, die Warteschlange zu betreiben. Wenn Sie noch die Mitteilung selbst schreiben müssen, die fünf Überschriften, die Fristen und die Betreffzeile, beginnen Sie mit meinem Begleitleitfaden zur Kommunikation nach einer Datenschutzverletzung und kommen Sie dann hierher zurück. Wenn Ihr Vorfall eher ein Ausfall als gestohlene Daten ist, passt meine Kommunikationsvorlage für Ausfälle besser.
Wenn ein KI-Coding-Agent bei Ihrem Support-Aufbau hilft, erlaubt die eesel-CLI ihm, die freigegebene Breach-FAQ und Zwischenantworten als Wissen hochzuladen, die Anweisungen des Agenten zu verschärfen und Testfragen zu stellen, um die Antworten zu prüfen, bevor irgendetwas live geht. Das Verbinden des Helpdesks selbst braucht weiterhin jemanden mit Admin-Zugriff, der es freigibt.
Wie sortiert man Breach-Tickets, bevor sie sich stauen?
Geben Sie jeder Art von Breach-Ticket ihr eigenes Tag, ihren eigenen Verantwortlichen und ihre eigene View, und tun Sie das, bevor die Mitteilung eintrifft. Der Breach-Response-Leitfaden der FTC weist Unternehmen mit einem Kundenservice-Center an, sicherzustellen, dass das Personal weiß, wohin es Informationen weiterleiten soll, die der Untersuchung helfen könnten. Tags und Views sind, wie diese Anweisung in einem Helpdesk real wird.
Ich nutze fünf Spuren. Die meisten Breach-Tickets passen in eine davon, und die, die nicht passen, sind meist normale Tickets, die zufällig in derselben Woche eintreffen.
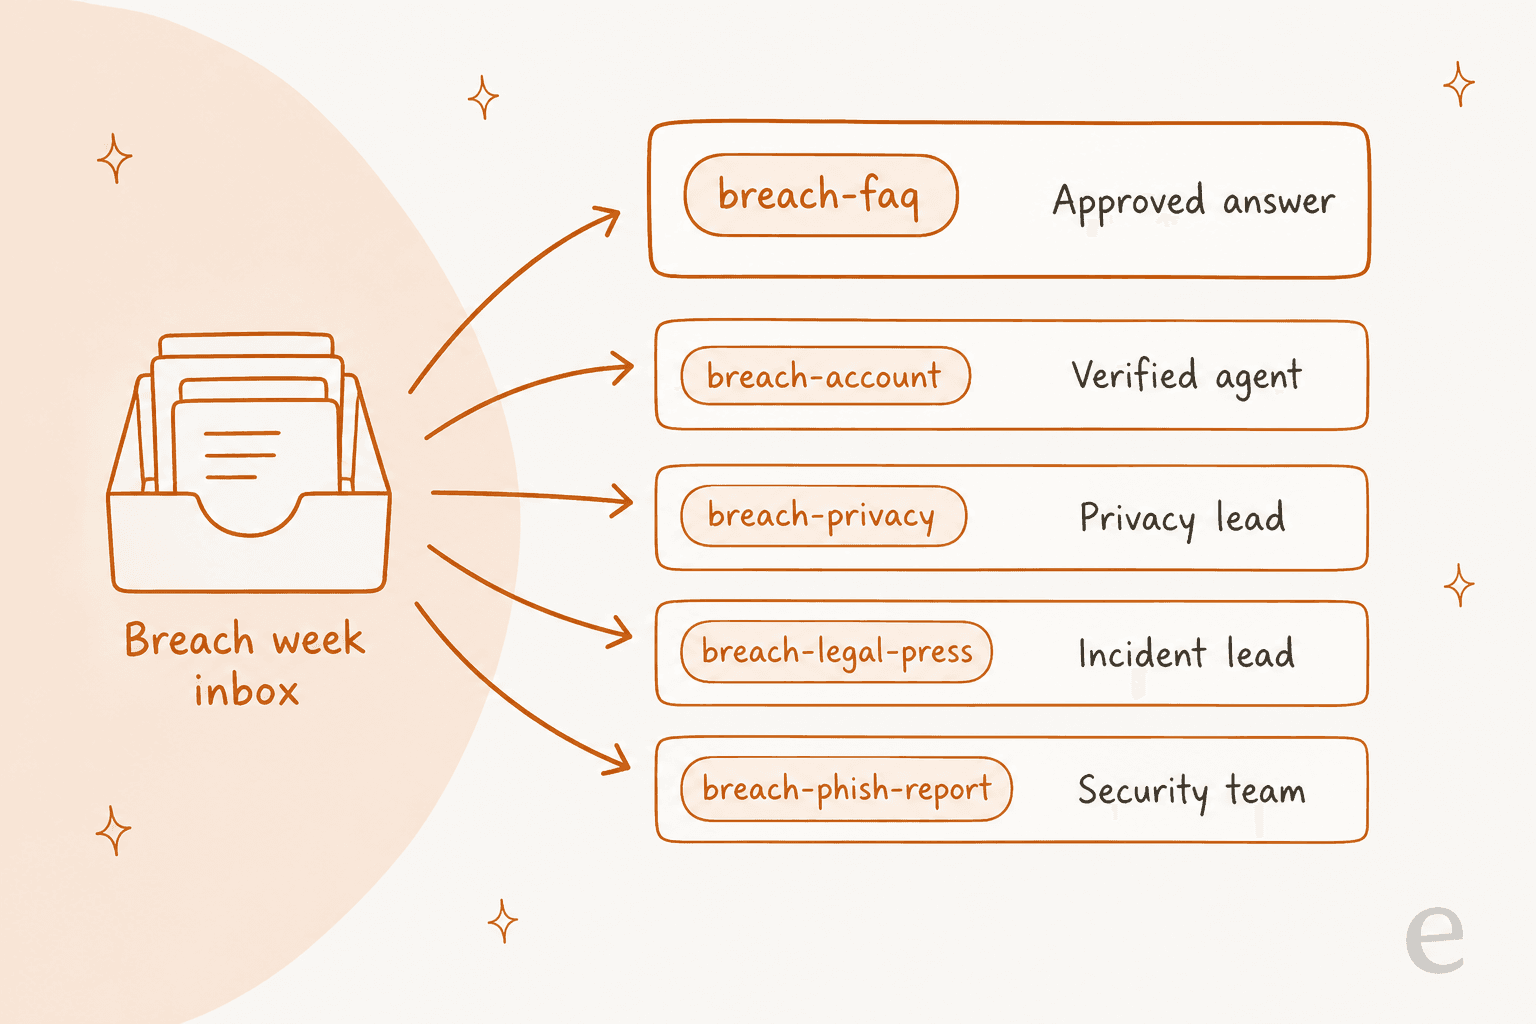
| Tag | Was hier landet | Verantwortlich | Erste Antwort |
|---|---|---|---|
breach-faq | "Was ist passiert?", "Welche Daten?", "Was soll ich tun?" | Jeder Mitarbeiter, oder ein KI-Agent | Freigegebenes FAQ-Makro |
breach-account | "Waren meine Daten betroffen?", ungewöhnliche Buchungen, gesperrte Accounts | Verifizierter Mitarbeiter | Verifizierungs-Makro, dann eine Person |
breach-privacy | Meine Daten löschen, mir meine Daten schicken | Datenschutz-Leitung | Bestätigung mit der richtigen Frist |
breach-legal-press | Anwälte, Journalisten, Behörden | Incident-Leitung | Nur Bestätigung, keine Details |
breach-phish-report | "Ist diese E-Mail von Ihnen?" | Security-Team | Phishing-Makro |
Um es aufzubauen, beginnen Sie mit Ticket-Tags und Keyword-Triggern. In Zendesk können Ticket-Trigger ein Tag hinzufügen und eine Gruppe setzen, wenn ein neues Ticket Wörter wie "breach", "gehackt", "Leak" oder den Namen des Vorfalls erwähnt. Mein Leitfaden zu Zendesk-Triggern behandelt die Bedingungen. Keyword-Trigger verpassen manche Tickets und erfassen manche unpassende, behandeln Sie sie also als ersten Durchgang und lassen Sie Mitarbeiter neu taggen.
Bauen Sie dann eine View pro Spur. Zendesks Views-Dokumentation erlaubt bis zu 15 Spalten, was reichlich für Tag, Anfragenden, Erstellungszeit und Zugewiesenen ist. Eine Falle, die man für später kennen sollte: Views enthalten keine archivierten Tickets, Ihre Schwärzungsrunde in Woche 2 braucht also Suche, nicht nur Views. Wenn Sie Views zum ersten Mal einrichten, ist meine Anleitung zu Views für Mitarbeiter ein schneller Einstieg.
Wenn Ihr Team bereits KI-Tagging nutzt, zahlt sich das hier aus. Dokument 24 betreibt eesel auf Zendesk, und jedes neue Ticket kommt nach Produkt getaggt mit einem Antwortentwurf als interner Notiz an. In einem Monat waren das etwa 430 getaggte Tickets und etwa 670 Entwürfe für das Team zum Versenden. Eine Breach-Spur ist einfach ein weiteres Tag in demselben Aufbau. Mehr zu KI-Ticket-Tagging, wenn Sie diesen Weg gehen wollen.
Testen Sie den Sortierer an echten Breach-Woche-Tickets
Wählen Sie unten ein Ticket aus, um zu sehen, in welche Spur es geht, wer es verantwortet, die erste Antwort und die eine Sache, die man nicht tun sollte. Das sind die acht Formen, die ich in den ersten 72 Stunden erwarten würde.
Breach-Ticket-Sortierer
Wählen Sie ein Ticket aus. Die Spur, der Verantwortliche und die erste Antwort folgen dem oben beschriebenen Fünf-Spuren-Aufbau.
Welche Antworten sollten Mitarbeiter wortgenau senden?
Während der Breach-Woche sollte jeder kundenseitige Satz aus einem freigegebenen Makro kommen, und Mitarbeiter sollten die Begrüßung personalisieren, nicht die Fakten. Die FTC weist Unternehmen an, eine Ansprechperson zu benennen für die Herausgabe von Informationen. Die Support-Version dieser Regel ist eine Makro-Bibliothek, die nur die Ansprechperson, oder jemand, den sie dazu freigibt, bearbeiten kann.
Derselbe FTC-Leitfaden sagt auch, die Fragen vorauszusehen, die Menschen stellen werden, und klare, verständliche Antworten auf Ihre Website zu stellen. Bauen Sie Ihre Makros aus dieser Seite, nicht daneben. Wenn Makro und FAQ-Seite auseinanderlaufen, werden Kunden den Unterschied als Screenshot festhalten.
Hier ist das Starter-Set, das ich bauen würde:
- Breach-FAQ-Antwort. Die fünf Überschriften aus der Mitteilung in Kurzform, plus ein Link zur Breach-Seite. Die meisten
breach-faq-Tickets schließen mit dieser. - Zwischenantwort. Für Fragen, die die Erklärung noch nicht abdeckt: "Ich habe dazu noch keine bestätigte Antwort. Wir veröffentlichen Updates unter (Link), und ich aktualisiere dieses Ticket, sobald wir eine haben." Raten Sie die Lücke nie.
- Wie wir Sie kontaktieren. Die FTC schlägt vor, Menschen zu sagen, wie Sie sie künftig kontaktieren werden, zum Beispiel "wir werden Sie dazu niemals anrufen". Dieses Makro ist Ihre beste Phishing-Verteidigung, verlinken Sie es also von jedem anderen.
- Verifizierungsanfrage. Erklärt, wie Sie die Identität bestätigen, ohne nach Geheimnissen zu fragen (mehr dazu unten).
- Bestätigung der Datenschutzanfrage. Protokolliert das Datum und benennt die Frist.
- Bestätigung für Legal und Presse. Zwei Sätze, keine Details.
Wenn Sie Zendesk nutzen, behandelt Makros 101 die Grundlagen.
Freshdesk-Teams nennen diese vorgefertigte Antworten, Help Scout nennt sie gespeicherte Antworten, und Gorgias hat seine eigenen Makros. Wie auch immer Ihr Tool sie nennt, die Regel ist dieselbe.
Noch etwas zu Makros: Setzen Sie eine Version oder ein Datum in den Titel jedes Makros, wie "Breach-FAQ v3, 19. Nov." Die Erklärung wird sich in der ersten Woche zwei- oder dreimal ändern, und Mitarbeiter müssen auf einen Blick sehen, dass sie die aktuelle Version versenden. Mein Leitfaden zu KI-Makros hat mehr dazu, eine Bibliothek aktuell zu halten.
Wie verifiziert man Kunden, ohne sie fürs Phishing zu trainieren?
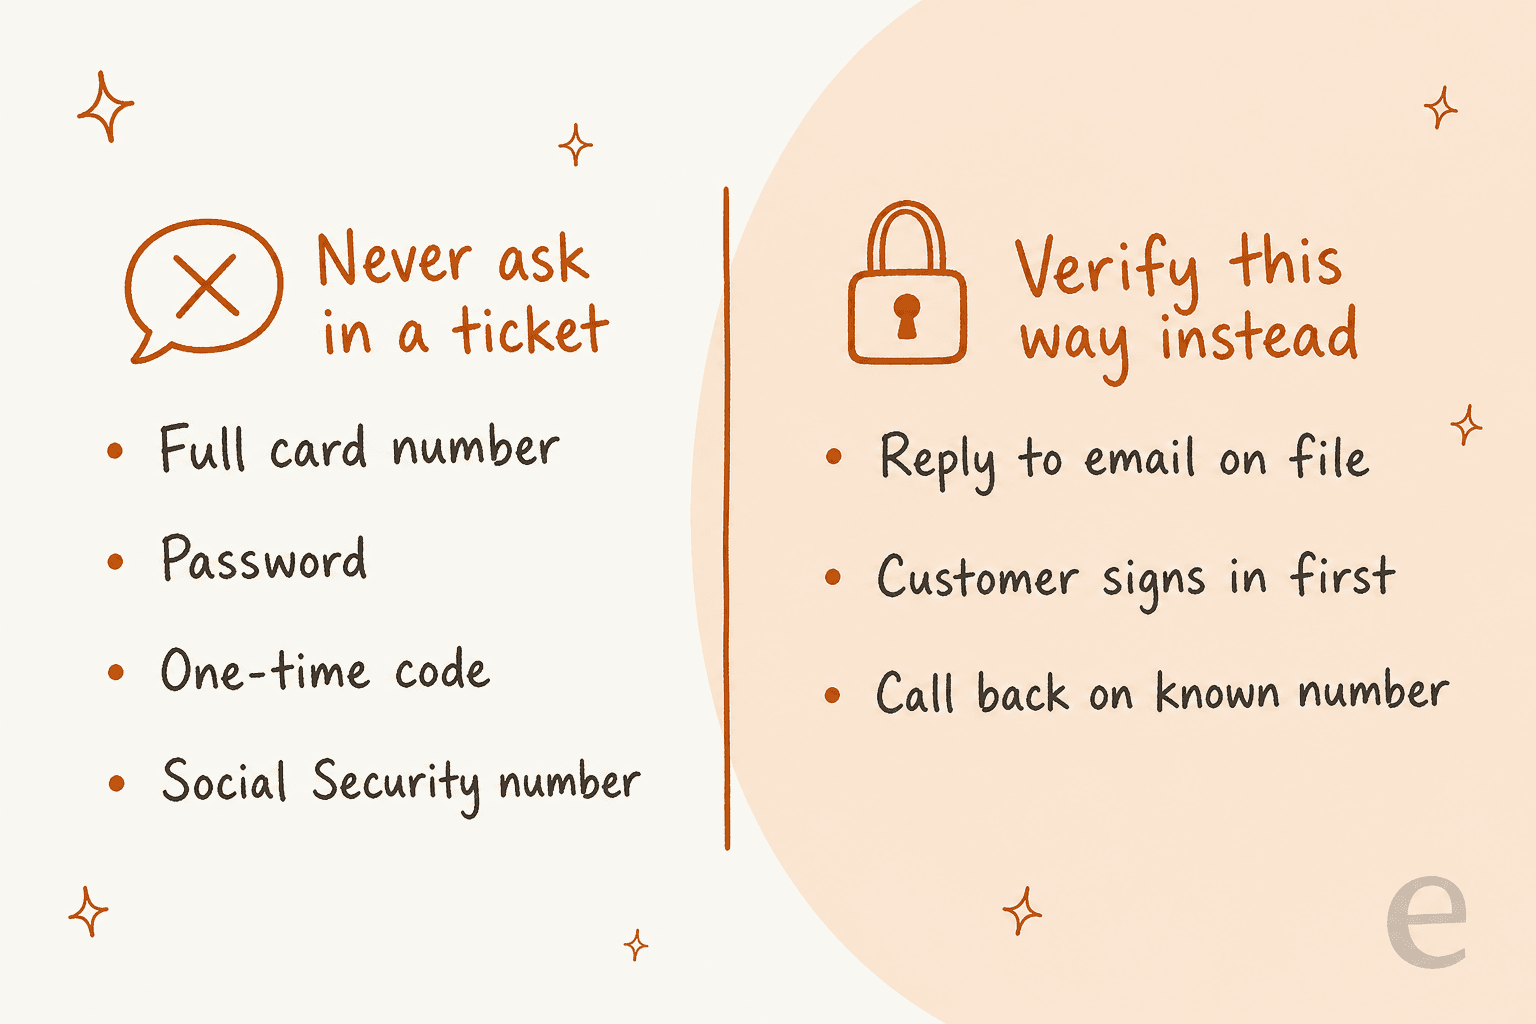
Verifizieren Sie über Kanäle, denen der Kunde bereits vertraut, und fragen Sie niemals in einem Ticket nach einem Passwort, einem Einmalcode, der vollständigen Kartennummer oder der Sozialversicherungsnummer. Nach einer Datenschutzverletzung wissen Kriminelle, dass Ihre Kunden E-Mails von Ihnen erwarten, und die FTC weist darauf hin, dass zu sagen, wie Sie Menschen kontaktieren werden, ihnen hilft, Phishing-Betrug im Zusammenhang mit der Datenschutzverletzung zu vermeiden.
Die britische Aufsichtsbehörde sagt dasselbe von der anderen Seite. Der 72-Stunden-Leitfaden der ICO schlägt vor, betroffenen Personen zu sagen, sie sollten auf Phishing-E-Mails oder betrügerische Aktivitäten auf ihren Konten achten. Ihr Support-Team muss dann vermeiden, sich wie die Phisher zu verhalten, vor denen es gerade gewarnt hat.
Die nachgemachten E-Mails kommen schnell, und sie sind oft überzeugend, weil sie echte gestohlene Details nutzen. Nach einer Datenschutzverletzung bei einer Fluggesellschaft war der erste Kommentar im Thread dieser:
"Various users are reporting scam emails with full booking details. Stay safe guys."
Und so sieht es aus, wenn ein Support-Prozess seine eigenen Warnungen unterläuft:
"Then, I've called my customer representative for help, who promptly asked me to tell her the security code in the email so that she can reset the app. Yet, the email, in bold letters, said to never divulge the code to anybody, including the bank personnel..."
Drei Regeln, die ich diese Woche jedem Mitarbeiter vorgeben würde:
- Antworten, nicht selbst Kontakt aufnehmen. Beantworten Sie das Ticket aus Ihrem Helpdesk. Starten Sie keine neuen Threads aus persönlichen Postfächern und senden Sie keine Links per SMS, nach denen der Kunde nicht gefragt hat.
- Identität über den Account nachweisen. Bitten Sie den Kunden, sich anzumelden und aus seinem Account zu schreiben, oder antworten Sie nur an die hinterlegte E-Mail. Wenn er von einer neuen Adresse schreibt, sagen Sie, dass Sie Account-Details nur mit der E-Mail besprechen können, die Sie haben.
- Eine verdächtige E-Mail nie als "wahrscheinlich von uns" bestätigen. Wenn ein Kunde etwas weiterleitet, ist die Antwort Ihr "Wie wir Sie kontaktieren"-Makro, und die Weiterleitung geht in die
breach-phish-report-Spur. Die CISA-Phishing-Hinweise sind ein guter Link für Kunden, die mehr wollen.
Erwarten Sie eingehenden Spam und Imitationsversuche, die auch auf Ihre Mitarbeiter zielen. Wenn Sie Spam bereits mit KI filtern, prüfen Sie, dass Breach-Tickets nicht mit ausgesiebt werden. Mein Beitrag zu KI-Spam-Filterung behandelt, wie man das abstimmt.
Wie hält man sensible Daten aus Breach-Tickets heraus?
Sammeln Sie sie nicht, und schwärzen Sie, was trotzdem ankommt. Besorgte Kunden senden weit mehr, als Sie brauchen: Screenshots von Kontoauszügen, Kartennummern, Ausweisfotos, manchmal Passwörter. Jedes davon macht Ihren Helpdesk zu einer zweiten Kopie der Daten, die gerade kompromittiert wurden.
Beginnen Sie mit den Makros. Jedes Breach-Makro sollte mit einem Satz wie "bitte senden Sie keine Kartennummern, Passwörter oder Ausweisdokumente in diesem Ticket" enden. Schalten Sie dann ein, was Ihr Helpdesk an Schwärzung bietet.
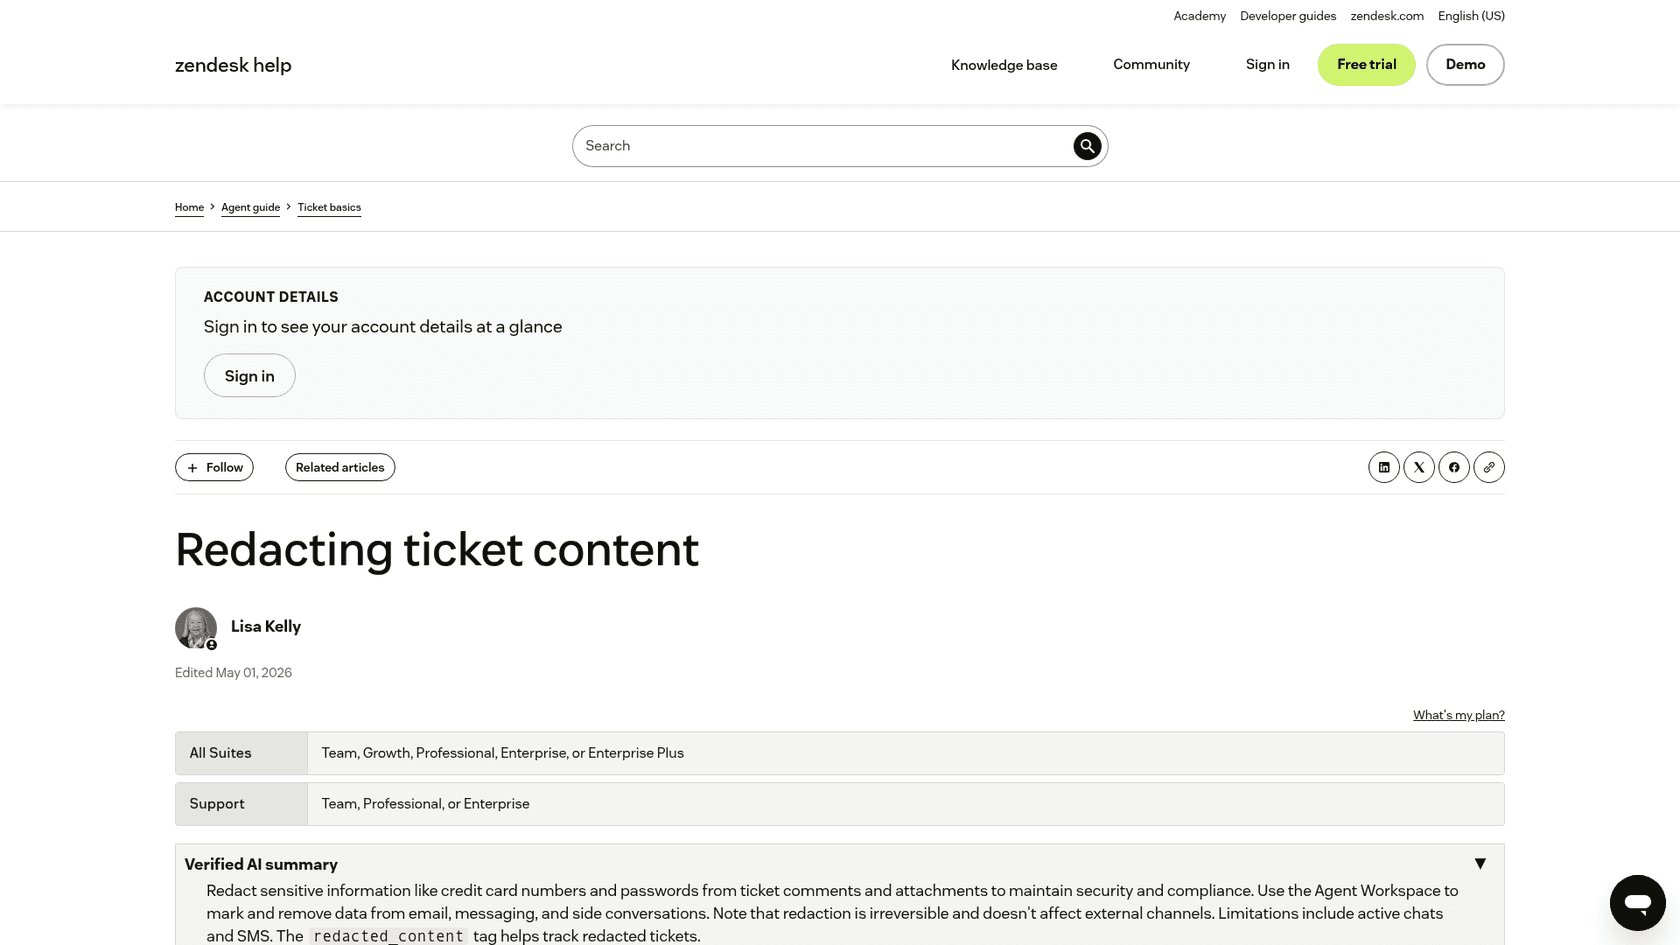
Zendesk. Die Ticket-Schwärzung funktioniert bei E-Mail, Messaging, internen Notizen, Bildern und Anhängen, auch bei geschlossenen Tickets auf mehreren Kanälen, und sie braucht den Agent Workspace. Admins und Mitarbeiter mit benutzerdefinierten Rollen mit Berechtigung können schwärzen. Zwei Details sind bei einer Datenschutzverletzung wichtig:
- Schwärzung ist unumkehrbar, einigen Sie sich also, wer sie vornimmt.
- Sie schwärzt keine ganzen Tickets, und wenn Sie das Original nach einem Merge schwärzen, behält das zusammengeführte Ticket den Inhalt. Erst schwärzen, dann zusammenführen.
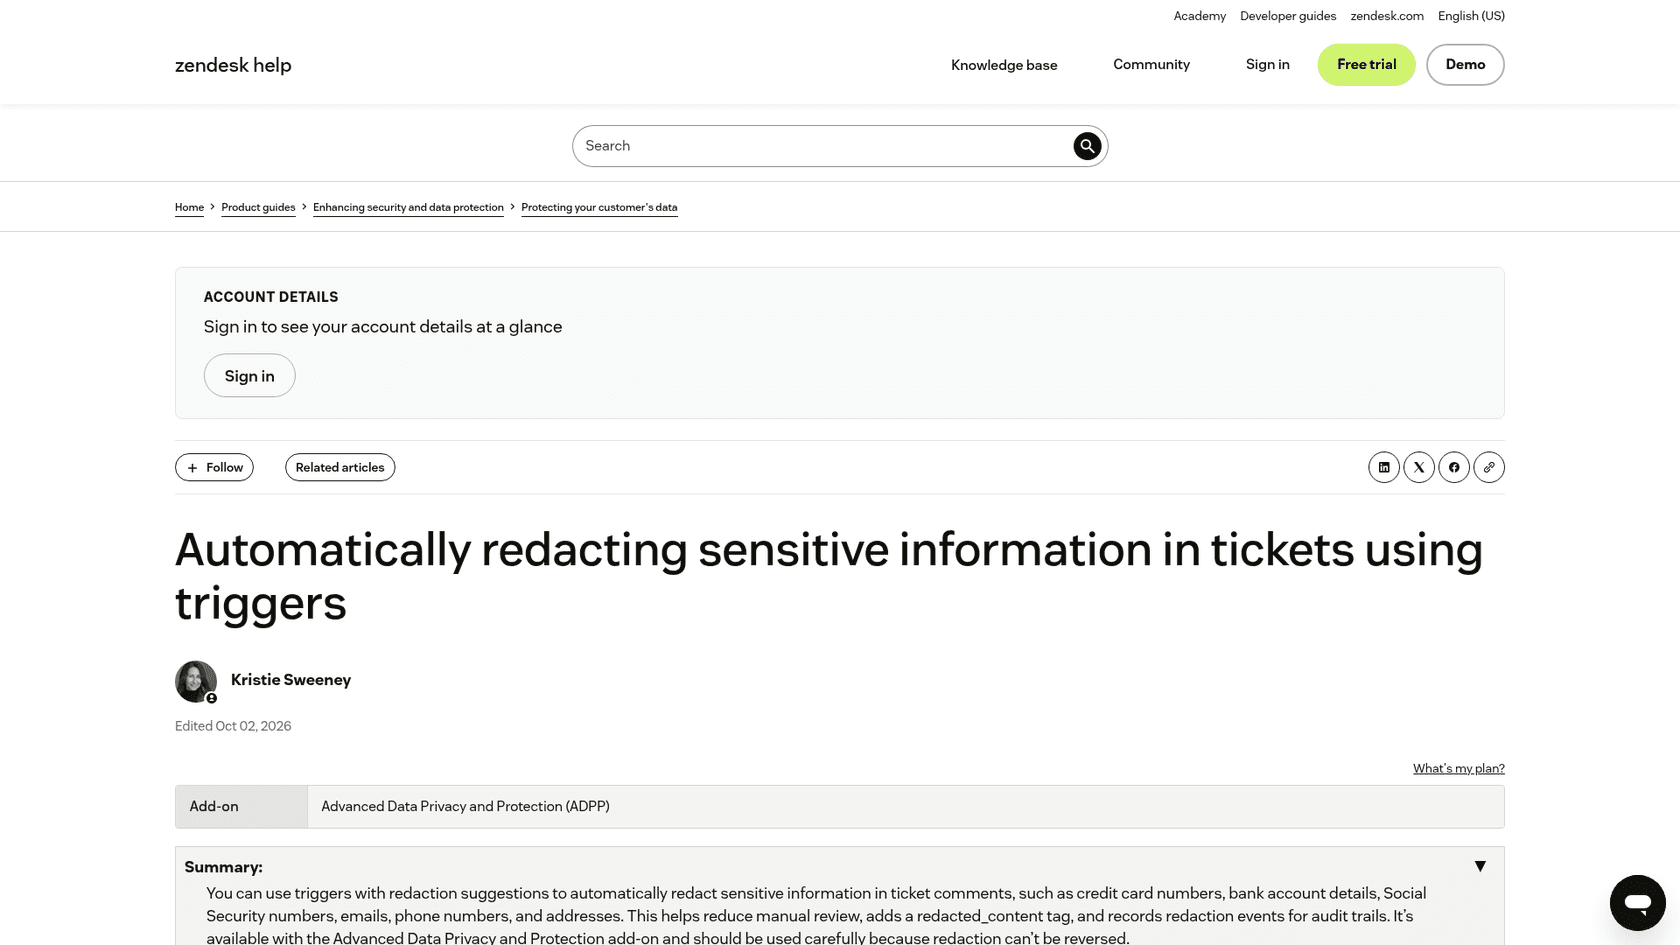
Zendesk hat auch die automatische Kreditkarten-Schwärzung, die 12- bis 19-stellige Kartennummern in neuen Tickets maskiert und die ersten sechs und letzten vier Ziffern behält. Sie bereinigt keine Kartennummern, die bereits im System sind. Mit dem Advanced Data Privacy and Protection Add-on können Sie weiter gehen und Trigger, die automatisch schwärzen, nutzen: Kartennummern, Bankdaten, Sozialversicherungsnummern, E-Mails, Telefonnummern und Adressen, mit einem hinzugefügten redacted_content-Tag. Mein Leitfaden zur Zendesk-Ticket-Schwärzung führt durch die Einrichtung.
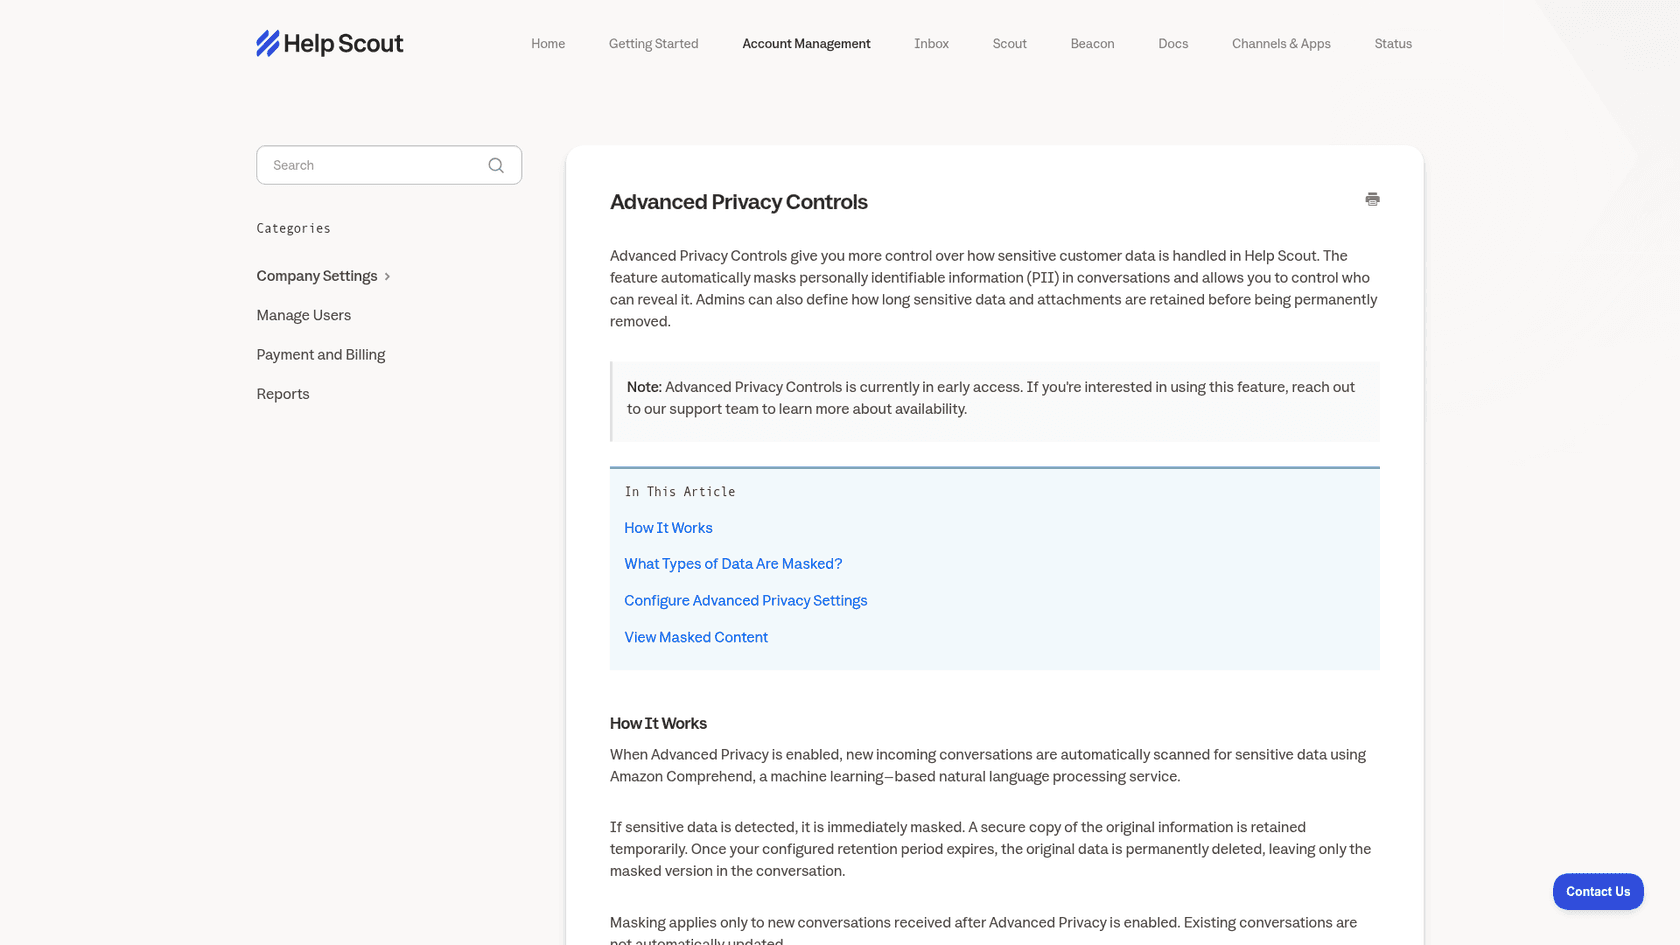
Help Scout. Die Advanced Privacy Controls maskieren PII automatisch und lassen Admins entscheiden, wer sie aufdecken kann. Sie sind im Early Access, Sie müssen also Help Scout danach fragen. Sie maskieren nur neue Konversationen, nachdem Sie sie einschalten, und Anhänge werden nicht maskiert, ein Foto eines Ausweises bleibt also für das gesamte Team sichtbar, bis die Aufbewahrungsfrist es löscht.
Planen Sie, welches Tool auch immer Sie nutzen, eine Schwärzungsrunde in Woche 2. Suche, nicht Views, denn Zendesk-Views überspringen archivierte Tickets. Suchen Sie nach Kartennummern-Mustern, "SSN", "Passwort", "Reisepass" und Anhängen auf breach-getaggten Tickets. Für einen breiteren Blick mit KI siehe KI-PII-Schwärzung.
Wenn Sie einen KI-Agenten auf dem Helpdesk einsetzen, prüfen Sie auch, was er speichert. Auf eesels Security-Seite entfernt die optionale PII-Schwärzung E-Mails, Telefonnummern und Kartennummern aus synchronisierten Helpdesk-Tickets, bevor sie gespeichert und indexiert werden, und eesel trainiert keine Modelle mit Ihren Daten. Das ist die Frage, die Sie jedem Anbieter in Ihrem Stack stellen sollten; meine Sicherheitscheckliste für Anbieter hat den Rest.
Was sollte ein KI-Agent nach einer Datenschutzverletzung beantworten, und was sollte er übergeben?
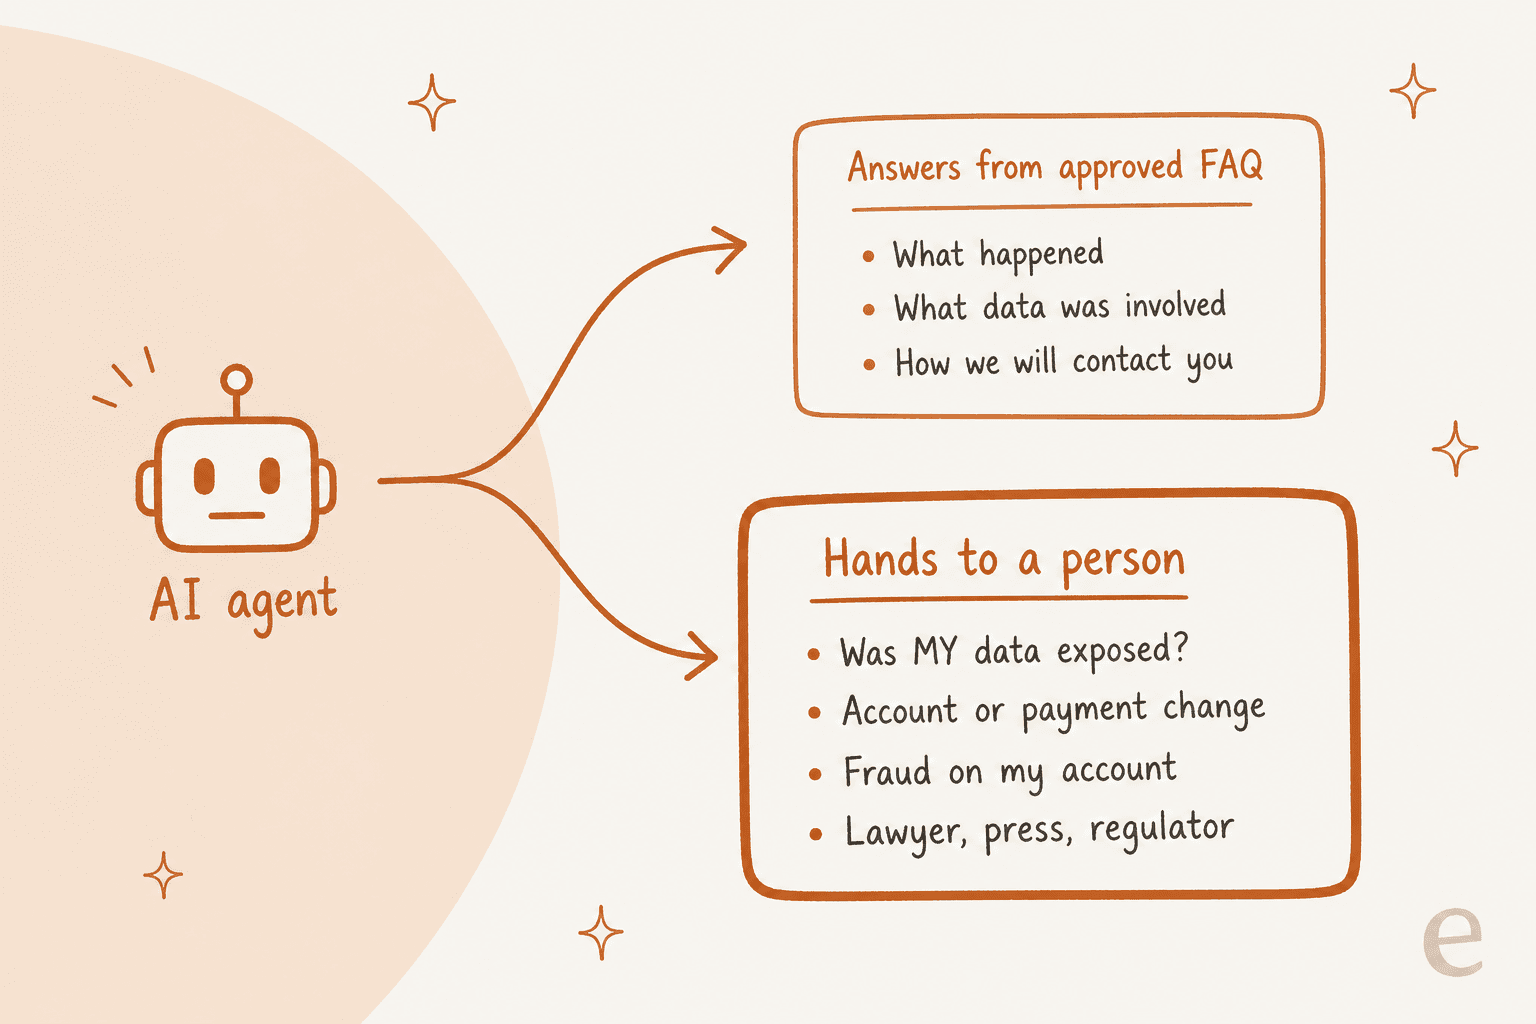
Ein KI-Agent sollte nur beantworten, was die freigegebene FAQ beantwortet, und jedes "was ist mit mir"-Ticket an eine Person übergeben. Die allgemeinen Fragen sind für alle gleich, ein KI kann sie also um 3 Uhr nachts konsistent beantworten. Die persönlichen Fragen hängen von Abfragen, Urteilsvermögen und rechtlicher Haftung ab, sie gehören also zu Ihrem Team.
Das Versagen, das mir am meisten Sorgen macht, ist eine KI, die aus der Erklärung verallgemeinert. Wenn die FAQ sagt "die meisten Kunden waren nicht betroffen", wird ein nachlässiger Agent einem betroffenen Kunden sagen, es sei alles in Ordnung. Ich habe die Nicht-Breach-Version davon in unseren eigenen Vertriebsgesprächen gesehen: Ein B2B-Technical-Support-Team fand seinen Bot bestätigend, dass er Produkte unterstützt, die er nicht abdeckte, weil die Wissensdatenbank sagte "wir unterstützen alle Modelle". Ihre Lektion war, dass der Aufbau zunächst Trial and Error ist. Bei einer Datenschutzverletzung ist dieser Fehler eine falsche Beruhigung in Schriftform.
Die Regeln für den Agenten sind also eng gefasst:
- Nur aus der freigegebenen Breach-FAQ und den Makros antworten. Ältere Hilfeartikel entfernen, die Sicherheit erwähnen, wenn sie der Erklärung widersprechen.
- Nie sagen, ob ein bestimmter Kunde betroffen war, außer eine Abfrage gegen die Liste der Betroffenen bestätigt es und der Kunde ist verifiziert.
- Nach Tag übergeben, nicht nach Vermutung: alles in
breach-account,breach-privacy,breach-legal-pressoderbreach-phish-reportgeht mit einer internen Notiz an eine Person. - Antworten als KI-geschrieben markieren, damit niemand eine KI-Antwort für eine offizielle Erklärung einer namentlich genannten Person hält.
Ein lebender Aufbau mit diesen Regeln ist Swiftreg, ein britischer Kennzeichen-Verkäufer, der eesel auf Zendesk betreibt. Es ist kein Breach-Fall, aber seine Regeln haben die Form, die eine Breach-Warteschlange braucht. Bestelldetails gehen immer nur an den verifizierten Account-Inhaber; schlägt diese Prüfung fehl, bleiben sie privat. eesel meldet nie eine Rückerstattung oder einen Versand, den eine Live-Abfrage nicht bestätigt hat, manche Themen gehen immer an Menschen, und jede öffentliche Antwort endet mit einem Hinweis, dass die KI sie geschrieben hat. In einem Monat bearbeitete dieser Aufbau rund 2.100 Zendesk-Tickets, mit 1.494 öffentlichen Antworten und 1.055 internen Notizen für das Team, wo ein Schritt zum Personal gehörte.
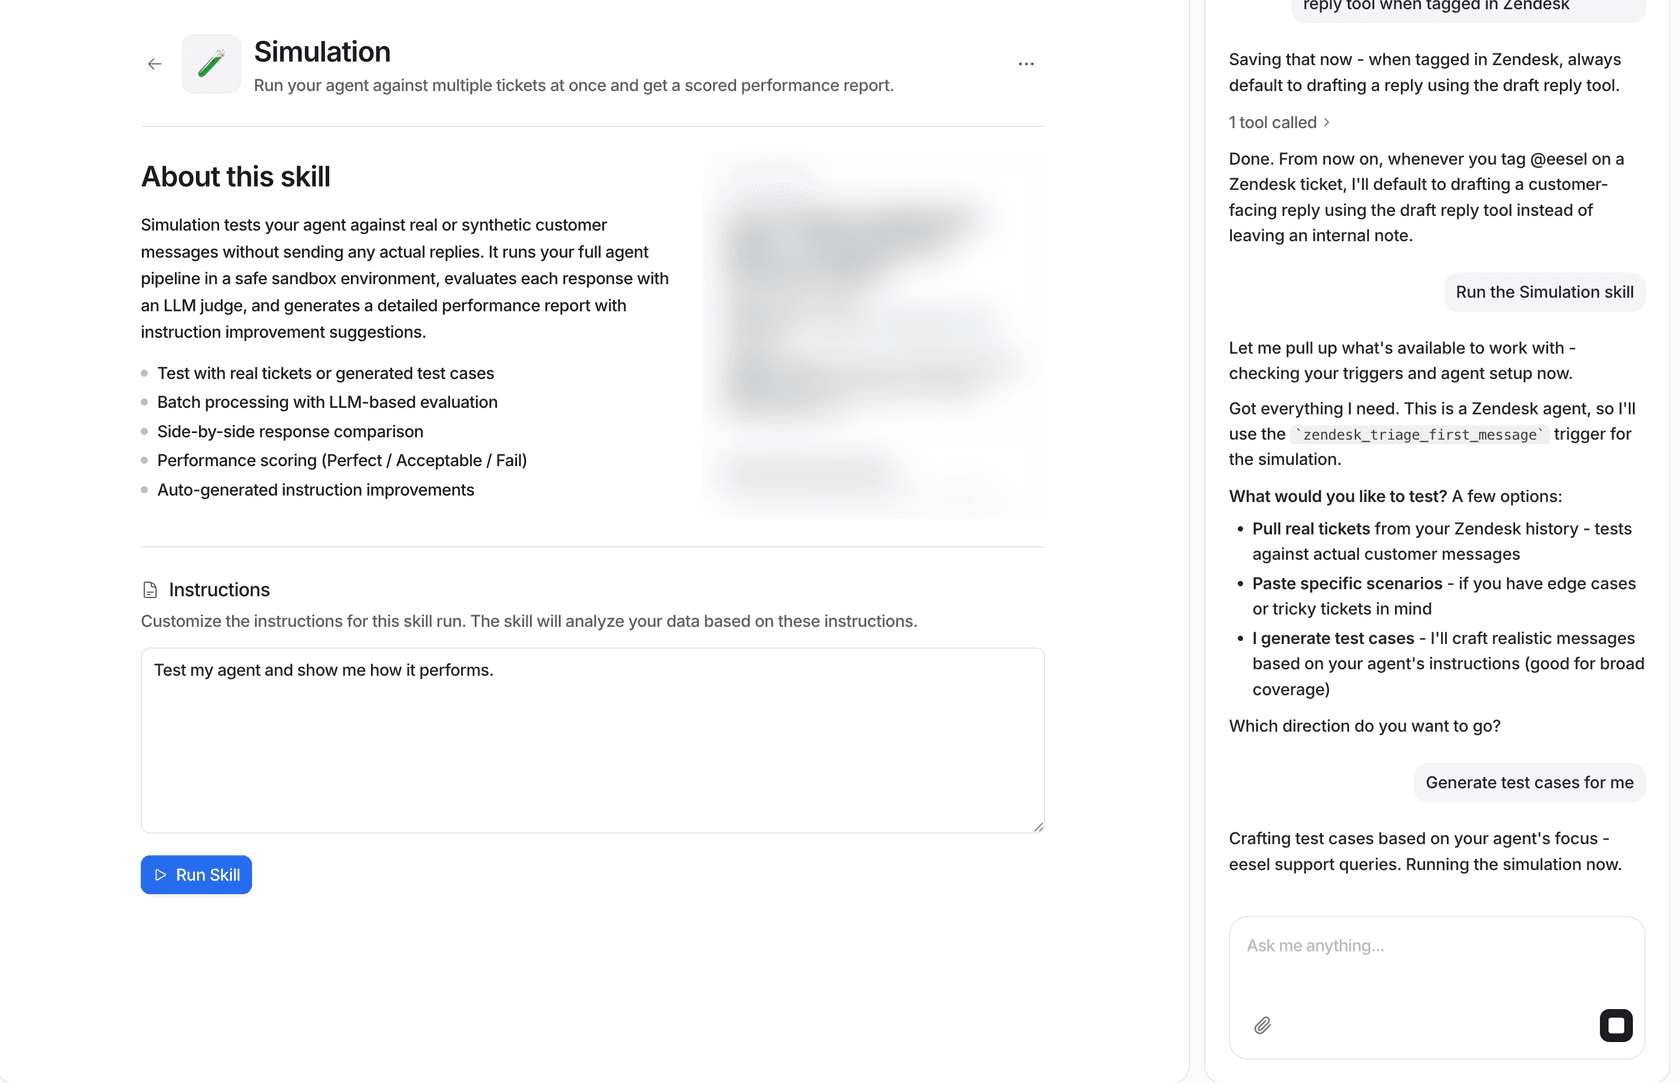
Bevor Sie einen Agenten für Breach-Tickets einschalten, testen Sie ihn daran. eesels Simulation lässt den Agenten gegen echte oder generierte Tickets laufen, ohne Antworten zu senden, und bewertet jede Antwort, sodass Sie ihm die Fragen aus Ihrem Sortierer geben und jede Antwort vorab lesen können.
Mehr zu saubereren Übergaben finden Sie in meinen Beiträgen zu Best Practices für KI-Übergaben und Zendesk-KI-Eskalationsregeln.
Wann gehen Tickets an Legal, Security oder das Datenschutz-Team?
Früher, als Ihr normaler Eskalationsprozess sie schicken würde. Bei einer Datenschutzverletzung verlassen drei Arten von Tickets die erste Linie sofort bei Eingang, bevor ein Mitarbeiter ein Wort geschrieben hat.
Legal, Presse und Behörden. Ein Ticket von einer Anwaltskanzlei, einem Journalisten oder einer Behörde erhält eine zweizeilige Bestätigung und geht direkt an die Incident-Leitung. Die ICO verlangt von Organisationen, ein Breach-Protokoll zu führen, das aufzeichnet, was passiert ist, wer beteiligt ist und was dagegen unternommen wird, und diese Tickets gehören dort hinein. Mein Leitfaden zur teamübergreifenden Eskalation behandelt die Übergabe-Mechanik.
Alles, was der Untersuchung helfen könnte. Die Anweisung der FTC an Kundenservice-Center betrifft das Weiterleiten von Informationen, die der Untersuchung helfen könnten. Ein Kunde, der sagt "Ich habe am 3. diesen merkwürdigen Login gesehen", übergibt Ihnen Beweise, behandeln Sie das Ticket also entsprechend. Geben Sie Mitarbeitern eine interne Notiz-Vorlage dafür und einen benannten Security-Kontakt.
Datenschutzanfragen. Breach-Wochen bringen eine Welle von "löschen Sie alles, was Sie über mich haben"-Tickets. Hier ist eine aus dem Framework-Breach-Thread:
"There's no reason Framework needed to be storing this much PII about me all this time including my address, IP addresses and phone number. I just requested a full delete courtesy of GDPR and CCPA and encourage others to do the same."
Diese haben ihre eigenen Uhren. Nach der UK-DSGVO gibt Ihnen die Löschungs-Leitlinie der ICO einen Monat Zeit zur Antwort. Nach dem CCPA sagt der kalifornische Generalstaatsanwalt, dass Unternehmen innerhalb von 45 Kalendertagen antworten müssen, verlängerbar auf 90 mit Ankündigung. Taggen Sie sie bei Eingang, damit die Uhr in Ihrem Reporting läuft, nicht erst, wenn jemand es merkt.
Meine Beiträge zu KI für DSGVO-Anfragen und Freshdesk-DSGVO gehen tiefer darauf ein.
Betrug. Wenn ein Kunde Missbrauch meldet, schlägt die FTC vor, ihn auf IdentityTheft.gov zu verweisen, um es zu melden und einen Wiederherstellungsplan zu bekommen. Setzen Sie diesen Link in das Makro. Mein Leitfaden zu betrugsbezogenem Support und der zu Chargeback-Anfragen behandeln die Zahlungsseite.
Wie schließt man den Fall ab, sobald der Ansturm vorbei ist?
Die meisten Teams hören auf, wenn das Volumen sinkt. Ich würde noch eine Woche weitermachen, denn die Aufräumarbeit ist der Punkt, an dem die Fehler der Breach-Woche behoben oder festgeschrieben werden.
- Die Breach-Makros zurückziehen. Die FAQ-Antwort belassen, die Zwischenantworten archivieren und die Breach-Artikel aus dem Wissen jedes KI-Agenten entfernen, sobald der Vorfall abgeschlossen ist. Liegen gebliebene Zwischenantworten sind, wie ein Kunde drei Monate später noch "wir untersuchen das noch" erhält.
- Die letzte Schwärzungsrunde durchführen, dann Duplikate zusammenführen. Vor dem Zusammenführen schwärzen, denn ein zusammengeführtes Ticket behält Inhalt, den Sie später im Original schwärzen.
- Jedes offene
breach-account-Ticket beantworten. Zwischenantworten haben ein Update versprochen; senden Sie es, selbst wenn das Update "nichts Neues für Ihren Account" ist. - Nach Tag berichten. Volumen pro Spur, Zeit bis zur ersten Antwort und Reopen-Rate zeigen, welches Makro unklar war. Eine Spur mit vielen Reopens bedeutet meist, dass das Makro die eigentliche Frage unbeantwortet ließ.
- Eine Support-Retro abhalten. Was haben Mitarbeiter improvisiert? Diese Momente sind Ihre nächsten Makros.
Wenn Sie eine Zufriedenheitsmessung darüber wollen, wie es lief, befragen Sie vorsichtig. Eine CSAT-E-Mail direkt nach einer Datenschutzverletzung sieht für die Menschen, die Sie gerade gewarnt haben, wie Phishing aus. Mein Beitrag zu KI-CSAT behandelt das Timing.
Die Muster hier überschneiden sich mit jedem großen Warteschlangen-Ereignis. Wenn Sie die Volumenseite vertiefen wollen, sind saisonale Support-Spitzen und Kommunikation bei größeren Vorfällen gute nächste Beiträge.
Was sind die häufigsten Fehler in einer Breach-Woche-Warteschlange?
- Fakten improvisieren. Ein Mitarbeiter, der sagt "nur E-Mails wurden entnommen", bevor die Untersuchung es bestätigt, hat eine öffentliche Aussage getroffen.
- Nach Geheimnissen fragen, um "zu prüfen". Kartennummern, Codes und Passwörter in Tickets machen jede Phishing-Warnung, die Sie verschickt haben, zunichte.
- PII in Tickets lassen. Schwärzung, die auf "nach dem Ansturm" wartet, passiert nie.
- Die KI frei schalten lassen. Ein Agent mit Ihrem gesamten Helpcenter und ohne Breach-Regeln wird "war ich betroffen?" aus allgemeinen Artikeln beantworten.
- Datenschutzanfragen vergraben. Eine Löschanfrage, die als Beschwerde behandelt wird, verpasst ihre Frist.
- Normale Kunden vergessen. Breach-Tags auf verspäteten Bestelltickets drücken echte Probleme in der Warteschlange nach hinten.
Eine Breach-Woche-Warteschlange mit eesel betreiben
Wenn der schwierigste Teil Ihres Breach-Plans die Warteschlange ist, ist das die Aufgabe, für die eesels KI-Helpdesk-Teammitglied gebaut ist. Es arbeitet in dem Helpdesk, den Sie bereits nutzen, Zendesk, Freshdesk oder Help Scout, taggt Breach-Tickets in Ihre Spuren, beantwortet die wiederkehrenden Fragen aus der freigegebenen FAQ, die Sie ihm geben, und hinterlässt eine interne Notiz bei jedem Account-, Rechts-, Datenschutz- oder Betrugsticket für Ihr Team. Sie können mit Entwürfen beginnen, die Ihre Mitarbeiter freigeben, ihn zuerst an Breach-ähnlichen Tickets in der Simulation testen und direkte Antworten für die FAQ-Spur einschalten, sobald Sie ihnen vertrauen.
Swiftreg zeigt die Regel zum verifizierten Account in der Praxis auf Zendesk, und Dokument 24 zeigt den Tag-und-Entwurf-Aufbau. Pläne und Limits stehen auf der Preisseite.
eesel testen in Ihrer eigenen Warteschlange, bevor Sie es brauchen.