

Was ist Schatten-KI im Kundensupport?
Schatten-KI ist jedes KI-Tool, das ohne Freigabe oder Aufsicht des Unternehmens für die Arbeit genutzt wird. Im Support heißt das fast immer: das eigene ChatGPT-, Claude- oder Gemini-Konto eines Agents, mit dem Antworten an echte Kunden geschrieben, korrigiert oder übersetzt werden.
Das ist keine Randerscheinung. Zendesks eigene CX-Studie fand, dass die Nutzung von Schatten-KI „has jumped up to 250% year-on-year in some industries“, laut der CX-Trends-Meldung 2025. Das Detail, das eine Support-Leitung mehr beunruhigen sollte, steht in Zendesks Beitrag zu Schatten-KI: 87 % der Agents, die Schatten-KI nutzen, analysieren damit Kundendaten. Der Work Trend Index 2024 von Microsoft und LinkedIn nennt die breitere Zahl: 78 % der KI-Nutzer bringen ihre eigenen Tools mit zur Arbeit, und 52 % zögern zuzugeben, dass sie KI für ihre wichtigsten Aufgaben nutzen.
Diese letzte Zahl erklärt, warum Sie es spät erfahren haben. Die Leute verstecken es, weil sie Ärger erwarten. Ein Sicherheitsverantwortlicher auf Reddit beschrieb die Support-Variante genau so:
"Support has also been using AI tools to draft replies with real customer data. I have no visibility into what's already been shared with these third-party models, and no practical way to monitor or control it right now."

Warum Ihre Agents es tun
Bevor Sie die Richtlinie schreiben, nehmen Sie das Motiv ernst, denn es bestimmt, wodurch Sie die Gewohnheit ersetzen. Agents, die Schatten-KI nutzen, schätzen laut Zendesk-Studie, dass sie „over two and a half hours every single day“ sparen. Das gibt niemand wegen einer Rundmail auf.
Aus Sicht der Warteschlange sind die Aufgaben banal und konkret. Eine Antwort an einen wütenden Kunden entschärfen. Ein Ticket aus einer Sprache übersetzen, die in der Schicht niemand liest. Einen Thread mit 40 Nachrichten vor einer Übergabe zusammenfassen. Eine dichte Erstattungsrichtlinie in zwei freundliche Sätze fassen. Für jede dieser Aufgaben gibt es inzwischen ein Gegenstück im Helpdesk, und genau darauf zielt die Lösung weiter unten.
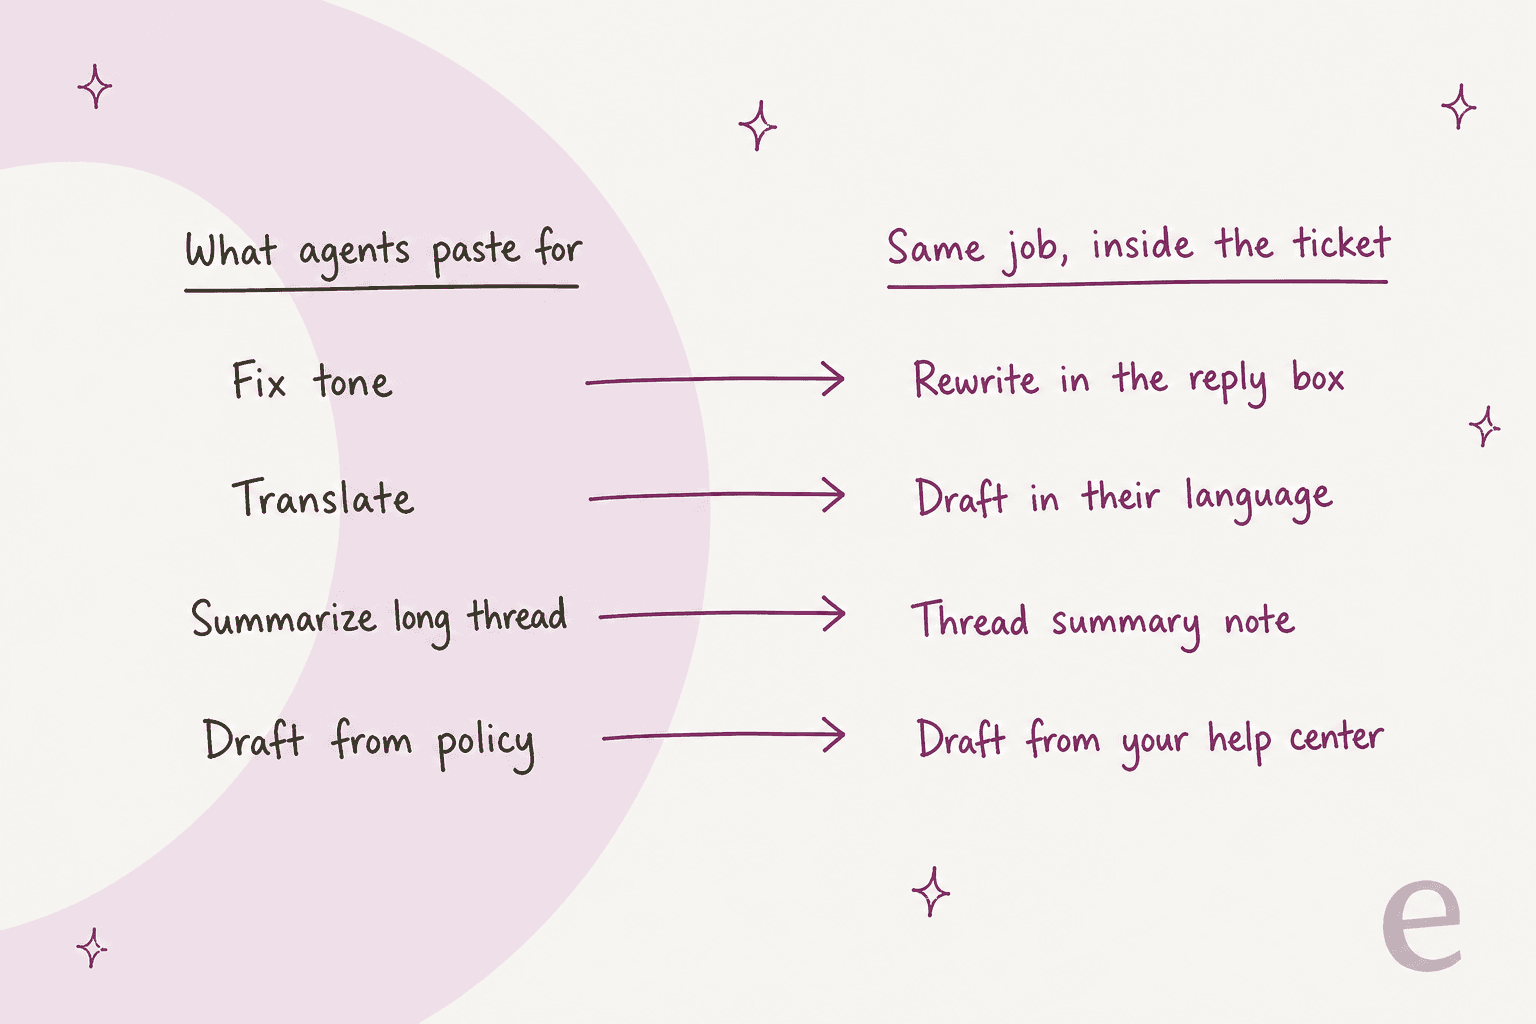
Der andere Treiber: Die meisten Agents halten Einfügen gar nicht für Datenweitergabe. Dieser Reddit-Beitrag fasst die Lücke besser zusammen als jedes Richtliniendokument, das ich kenne:
"A coworker pasted a client report into ChatGPT to make it look cleaner and more structured as a PDF. Not just generic stuff. It had client names, pricing info, contact details, internal notes, all of it. I said that feels like sharing client data with a third party tool. She genuinely did not understand why I was concerned. Her point was basically: "I'm not uploading it publicly. I'm just using AI to format it.""
Ihre erste Nachricht ans Team sollte also erklären, nicht anklagen. Ihre Agents wollten Kunden mit den Mitteln, die sie hatten, schneller antworten. Wenn Ihr Leitfaden zum Tonfall oder Ihr Übersetzungsglossar dünn ist, ist das ein Teil des Grundes, warum sie überhaupt zu ChatGPT griffen.
Was passiert wirklich mit einem eingefügten Ticket?
Die Antwort hängt ganz davon ab, welche Art Konto der Agent genutzt hat. Das sagt die Dokumentation des jeweiligen Anbieters.
| Wohin das Ticket ging | Für Training genutzt? | Wer es sehen oder löschen kann | Quelle |
|---|---|---|---|
| ChatGPT Free, Go, Plus, Pro | Standardmäßig ja, "Opt-out available" | Nur der Agent | OpenAI-Preise |
| Dasselbe, mit "Improve the model for everyone" aus | Neue Chats nein, aber ein Daumen hoch oder runter kann den ganzen Chat senden | Nur der Agent | OpenAI-Datenkontrollen |
| ChatGPT Temporary Chat | Nein, aber OpenAI kann eine Kopie bis zu 30 Tage behalten | Nur der Agent | Temporary-Chat-FAQ |
| ChatGPT Business | Standardmäßig nein | Workspace-Admins legen die Aufbewahrung fest | OpenAI Business-Daten |
| ChatGPT Enterprise | Standardmäßig nein | Admins können Chats von Mitgliedern ansehen, exportieren und löschen | Enterprise-Datenschutz |
| Claude Free, Pro, Max | Entscheidung des Nutzers; falls erlaubt, bis zu 5 Jahre gespeichert | Nur der Agent | Anthropic-Verbraucherbedingungen |
| Claude Team, Enterprise | "None by default" | Admins (Audit-Logs bei Enterprise) | Claude-Preise |
| Gemini (Verbraucher) | Manche Chats werden von Menschen geprüft, bis zu 3 Jahre gespeichert | Nur der Agent | Gemini-Datenschutzcenter |
Drei Details in dieser Tabelle verändern, wie ernst Ihre Lage ist.
Training aus heißt nicht, dass das Ticket zu Hause blieb. Ein Chat mit Opt-out ging trotzdem an OpenAIs Server und bleibt im Verlauf des Agents „until you delete them“, laut OpenAIs Artikel zur Aufbewahrung. Löschen veranlasst die endgültige Löschung innerhalb von 30 Tagen. Trainingseinstellungen betreffen künftige Modelle. Das Risiko liegt darin, wo die Daten jetzt liegen.
Ihre Firmen-E-Mail gibt Ihnen keine Kontrolle. OpenAI stellt klar, dass die Verifizierung Ihrer Domain „does not delete an existing personal ChatGPT workspace or merge its chats“, laut Leitfaden zur Domain-Verifizierung. In ChatGPT Business können Admins ein privates Workspace eines Mitarbeiters laut Onboarding-Leitfaden „cannot require a merge or deletion“. Und hat sich der Agent mit Gmail angemeldet, erreicht keine Admin-Einstellung der Welt das Konto.
Claude Enterprise ist die einzige Ausnahme, und sie ist eng. Anthropic erlaubt Enterprise-Admins, private Claude-Konten auf einer verifizierten Firmendomain zu entdecken und zu übernehmen, mit 30 Tagen Migrationsfrist, laut Leitfaden zur Domain-Übernahme. Team-Tarife können nur neue private Konten blockieren. Keines von beiden verhindert, dass ein Agent in ein Konto mit privater E-Mail-Adresse einfügt.
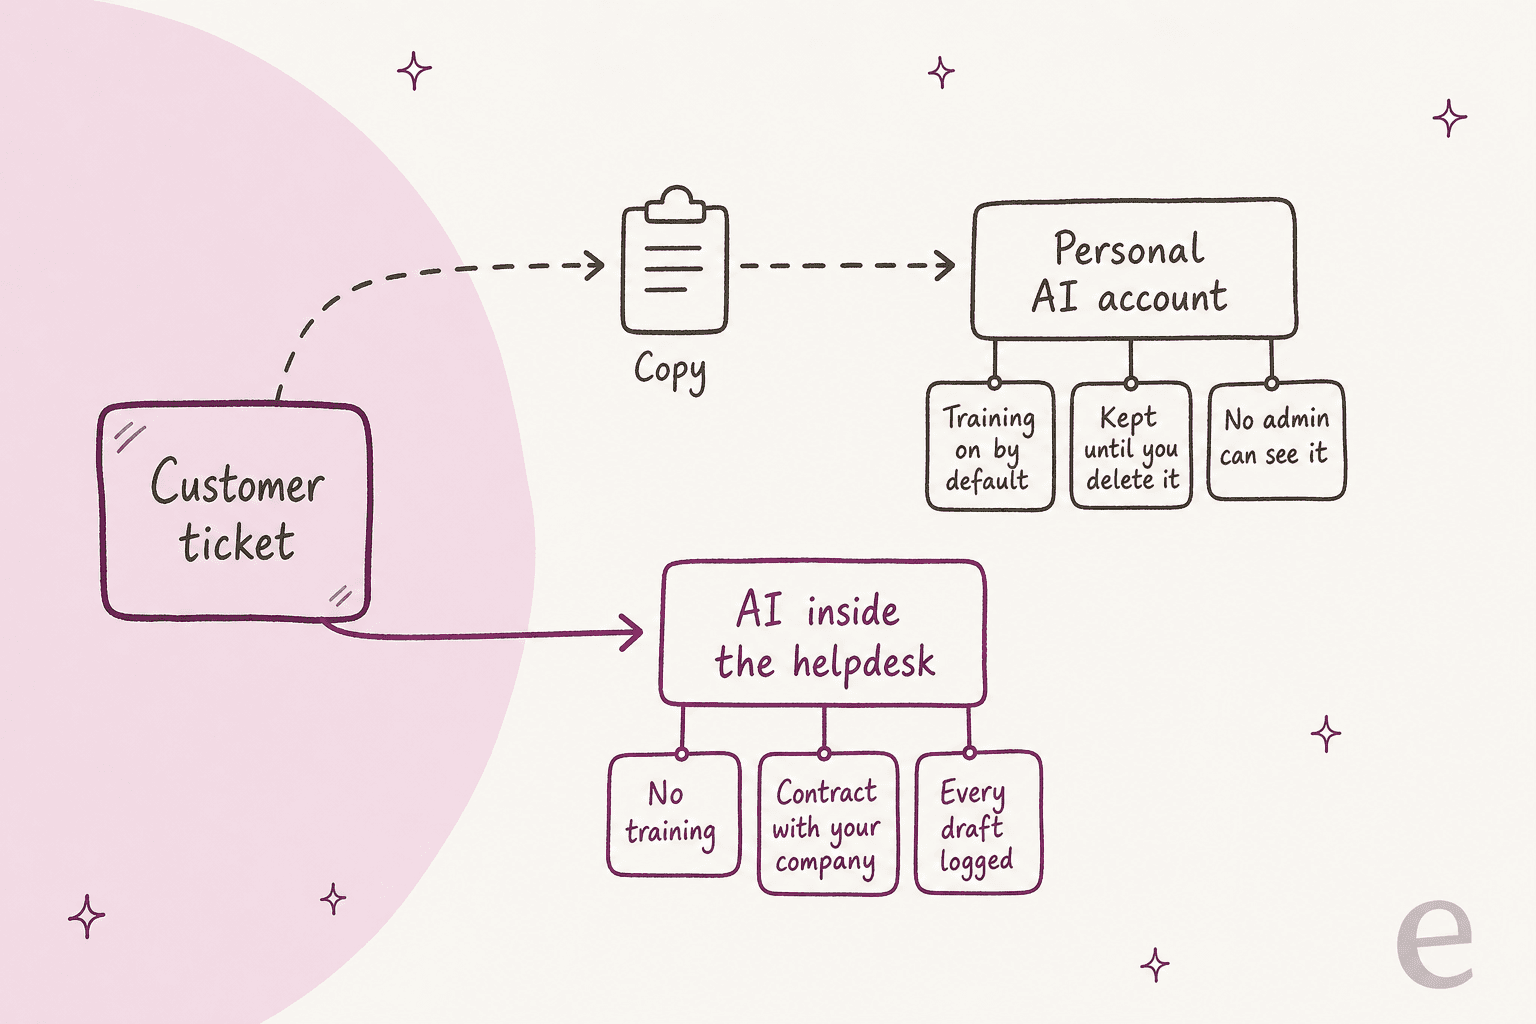
Deshalb ist der Kopierschritt das eigentliche Problem. Jede Option, bei der ein Mensch ein Ticket aus dem Helpdesk herausträgt, hängt von den Kontoeinstellungen dieser Person ab. Jede Option, bei der die KI das Ticket an Ort und Stelle liest, hängt von einem Vertrag ab, den Ihr Unternehmen unterschrieben hat.
Ist das eine Datenpanne?
Nicht automatisch, und es lohnt sich, das richtig einzuordnen, damit Sie weder in Panik geraten noch abwinken. Nach der DSGVO umfasst eine Verletzung des Schutzes personenbezogener Daten die „unauthorised disclosure of, or access to, personal data“, laut Artikel 4 Nr. 12. Name und E-Mail eines Kunden, eingefügt in ein Konto, mit dem Ihr Unternehmen keinen Vertrag hat, können unter diese Definition fallen. Ob Sie melden müssen, hängt vom Risiko für die Betroffenen ab, und eine meldepflichtige Panne geht „not later than 72 hours“ nach Kenntnisnahme an die Aufsichtsbehörde, laut Artikel 33.
Die praktische Regel: jetzt als Vorfall erfassen, die Meldung der Datenschutz- oder Rechtsverantwortlichen überlassen und die Größe danach bemessen, was tatsächlich eingefügt wurde. Wählen Sie das Schlimmste, was nach außen gelangt ist:
Wenn Sie Patienten oder Finanzkunden betreuen, gehen Sie von den beiden obersten Stufen aus, bis das Gegenteil bewiesen ist. Die Leitfäden zu Gesundheitswesen und Fintech behandeln die zusätzlichen Regeln dieser Branchen, und meine Kollegen haben separat zu HIPAA-konformer KI geschrieben.
Warum ein Verbot selten funktioniert
Der Reflex ist, chatgpt.com im Firmennetz zu sperren und weiterzumachen. Wer es versucht hat, berichtet dasselbe Ergebnis, und dieser Beitrag aus einem Sicherheitsforum bringt es am klarsten auf den Punkt:
"Blocking the domains outright just pushed people to use their phones, which is worse since you lose all network visibility. What actually helped was getting an enterprise license with the API and data processing agreement locked down, then making that the only approved path. People stopped sneaking around when the official tool was easier than the workaround."
Die Sperre eines Tools lässt zudem oft das nächste offen. Ein Customer-Success-Manager berichtete, ChatGPT sei „recently disabled without explanation“ worden, während „Claude remains unblocked“, in diesem r/CustomerSuccess-Thread. Und auf Hacker News beschrieb ein ehemaliger Bankmitarbeiter, wie er die Sperre mit einem Handgriff umging:
"When I worked at a large bank they blocked ChatGPT on the network. Unfortunately I was a new grad who didn't know Java working in a Java team. I just turned off the vpn and copy pasted the code back and forth until it worked. Boss didn't seem to mind."

Ein Verbot verlagert die Gewohnheit an eine Stelle, die Sie noch weniger einsehen können. So vergleichen sich die Optionen bei den zwei Dingen, die eine Support-Leitung interessieren: wie viel kopiert werden muss und wie viel Ihr Team sehen kann.
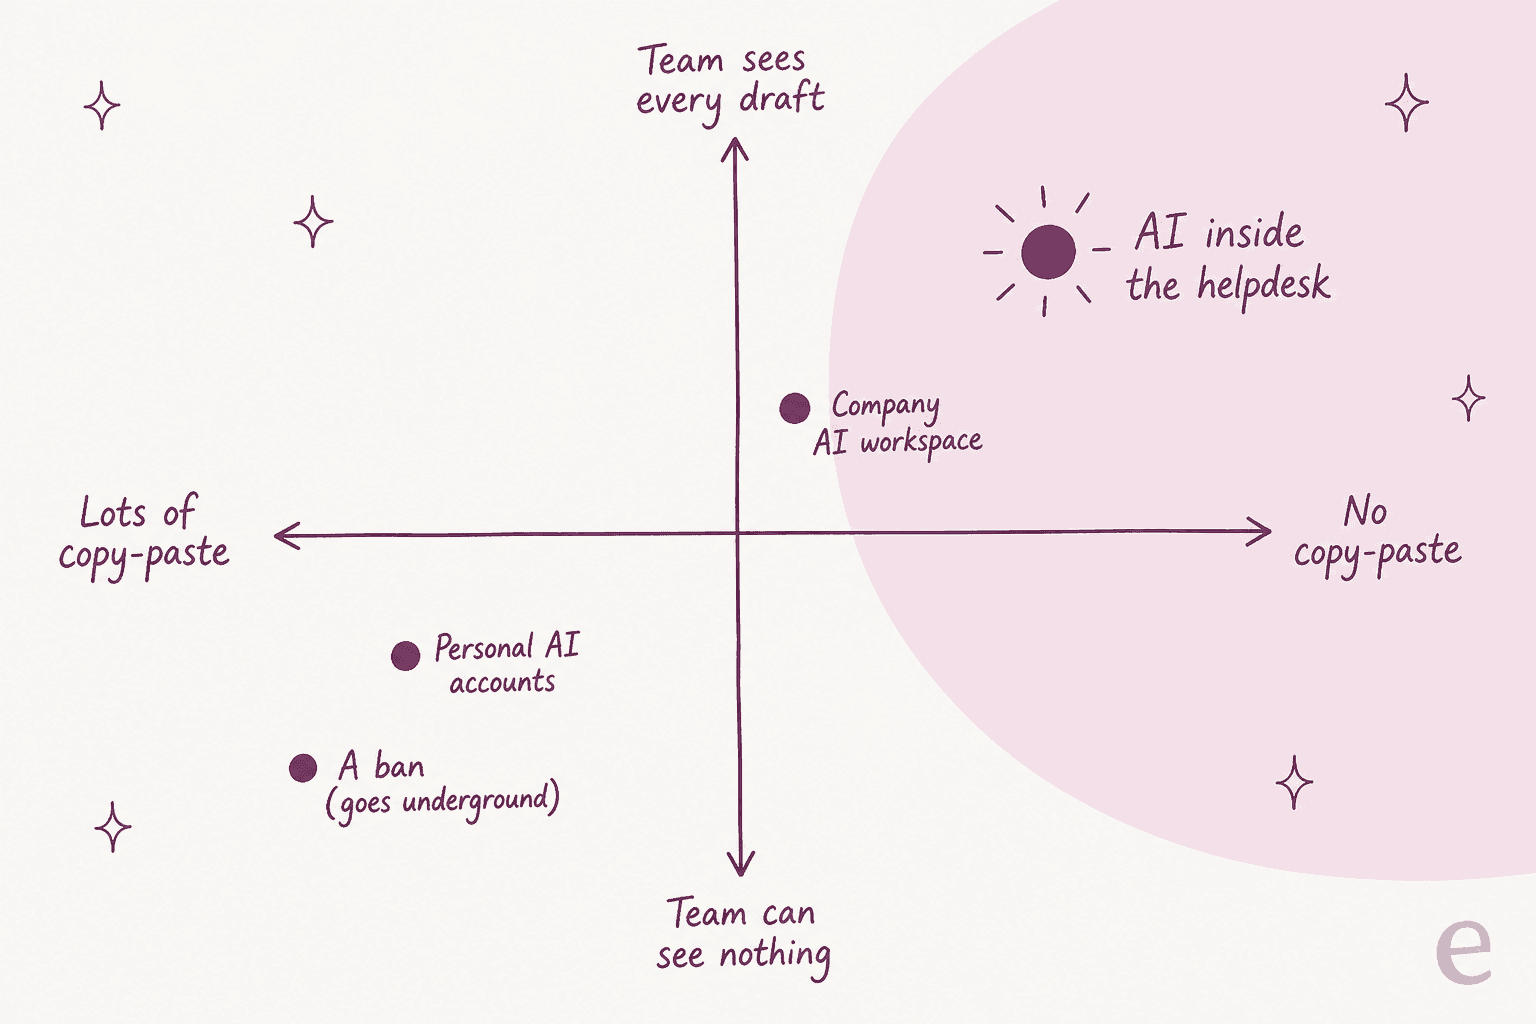
Ein Firmen-Workspace für ChatGPT oder Claude ist eine echte Verbesserung. ChatGPT Business kostet $20 pro Nutzer und Monat bei jährlicher Abrechnung ($25 monatlich) und trainiert standardmäßig nicht mit Ihren Daten, laut OpenAIs Business-Preisen. Claude Team kostet dasselbe, $20/$25 pro Standardplatz, laut Claudes Preisseite. Beide verlangen aber weiterhin, dass ein Agent das Ticket herauskopiert und die Antwort wieder einfügt. Sie haben also weiterhin keinen Nachweis am Ticket und keine Verankerung in Ihrem Help Center. Für den Support sehe ich einen Firmen-Workspace als Übergangslösung, nicht als Ziel.
Ein 7-Tage-Plan, nachdem Sie es herausgefunden haben
Sie brauchen keine 40-seitige KI-Richtlinie, um das zu lösen. Sie brauchen eine ruhige Woche. In dieser Reihenfolge würde ich vorgehen.
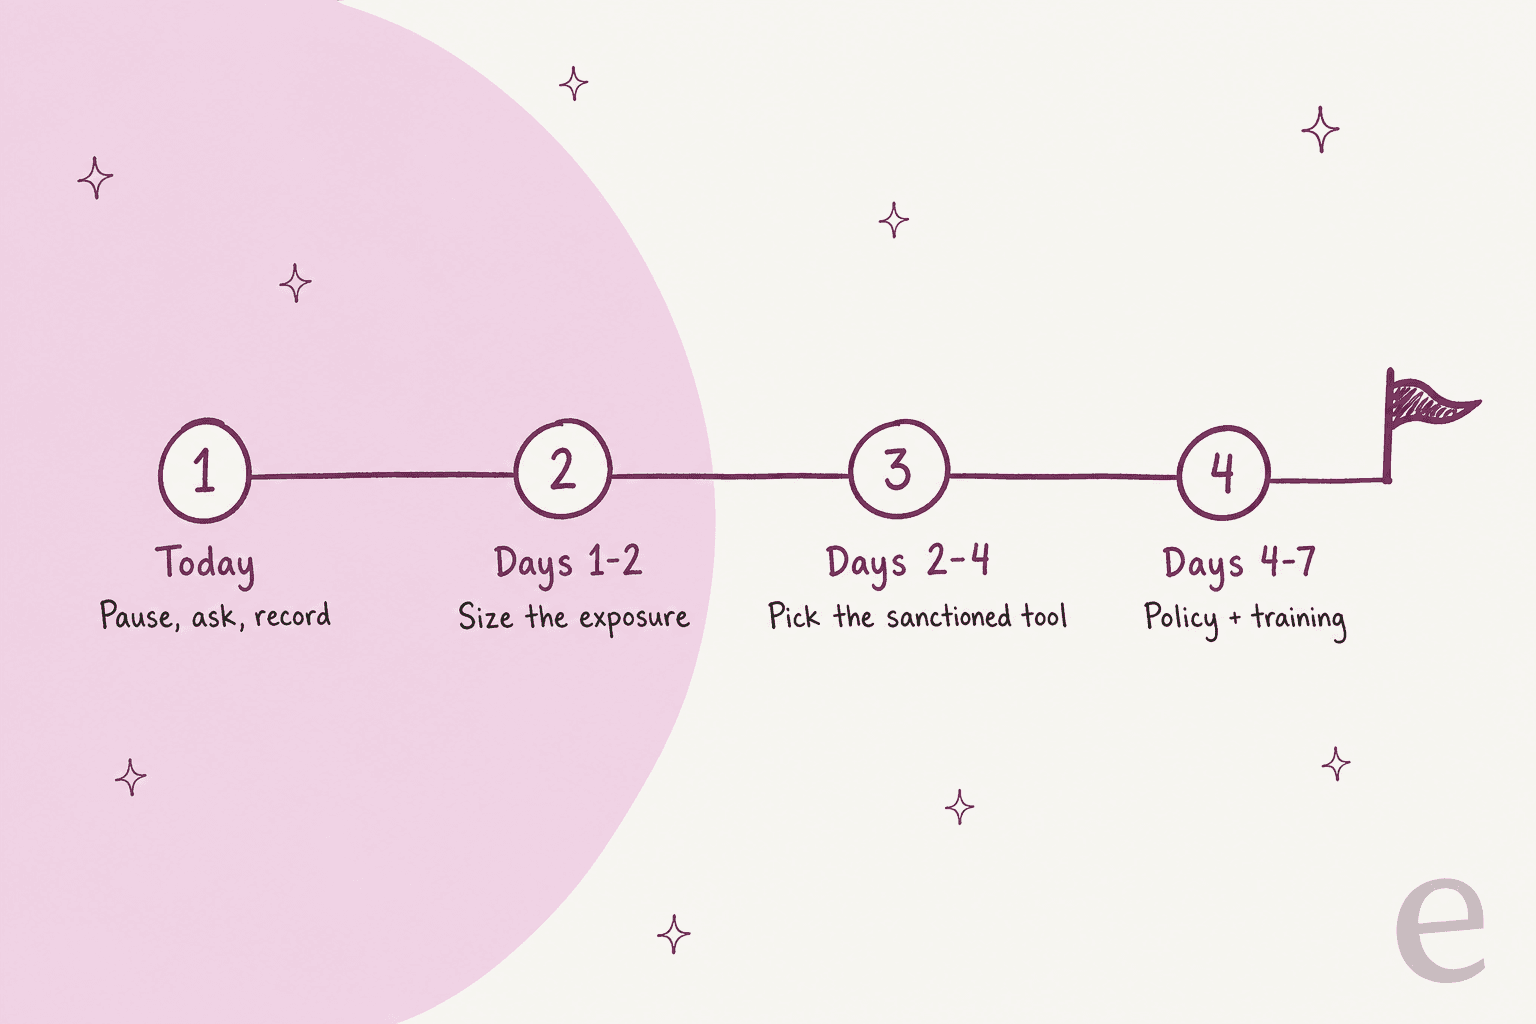
Heute: pausieren, fragen, erfassen
Schicken Sie dem Team eine kurze Nachricht, die neues Einfügen stoppt, ohne eine Hexenjagd zu starten. Etwa so:
Uns ist aufgefallen, dass einige Tickets in private KI-Konten eingefügt wurden, um Antworten zu entwerfen. Ich verstehe das: Es geht schneller. Ab sofort bitte keine Kundentickets oder Kundendaten mehr in private ChatGPT-, Claude-, Gemini- oder ähnliche Tools einfügen. Wir richten diese Woche einen freigegebenen Weg ein, KI für Tickets zu nutzen. Wenn ihr das schon getan habt, sagt es mir bitte privat, damit wir prüfen können, was geteilt wurde. Bitte löscht diese Chats noch nicht. Niemand bekommt Ärger, weil er es mir sagt.
Der Satz „Niemand bekommt Ärger“ ist wichtig. Ein Sicherheitsverantwortlicher auf Reddit schlug vor, es wie eine Amnestie zu behandeln: die alte Gewohnheit abgeben, ein verwaltetes Tool bekommen, und „we ask what they use it for, find out more about their pain points“, laut dieser Antwort in r/ciso. So erfahren Sie, was Sie ersetzen müssen, und die Leute erzählen Ihnen weiter Dinge.
Tag 1-2: Ausmaß bestimmen
Pro Agent: welches Tool, welcher Kontotyp (private oder Firmen-E-Mail), ob das Training ausgeschaltet war, ungefähr wie viele Tickets und die schlimmste betroffene Datenkategorie. Nutzen Sie das Triage-Tool oben. Sobald Ihre Datenschutzverantwortlichen haben, was sie brauchen, lassen Sie die Agents die Chats löschen und dokumentieren, dass sie es getan haben. Wenn Ihr Helpdesk es unterstützt, prüfen Sie, ob diese Tickets Daten enthielten, die Sie ohnehin hätten schwärzen sollen.
Tag 2-4: freigegebenes Tool wählen
Wählen Sie etwas, das Agents dem Umweg vorziehen. Ist es langsamer als ChatGPT, kehrt die Gewohnheit bis Freitag zurück. Der Abschnitt unten behandelt, was Sie prüfen sollten, einschließlich einiger Dinge an der KI Ihres Helpdesks, die mich überrascht haben.
Tag 4-7: Regel schreiben und schulen
Fügen Sie Ihrer Support-SOP einen einseitigen KI-Abschnitt hinzu: welches Tool freigegeben ist, was nie in ein KI-Tool gehört (Kartennummern, Passwörter, Gesundheitsdaten) und wen man fragen kann. Nehmen Sie ihn ins Agent-Onboarding auf, und wenn sich die Richtlinie ändert, führen Sie sie so ein wie jede andere Richtlinienänderung.
Ist die integrierte KI Ihres Helpdesks automatisch sicher?
Hier würde ich bremsen. Die naheliegende Lösung ist „die KI einschalten, die mit unserem Helpdesk kam“, und sie ist meist ein deutlich besserer Ort für Ticketdaten als ein privates Konto. Jeder Anbieter unten verbietet seinen externen Modellanbietern vertraglich, mit Ihren Tickets zu trainieren. Das Kleingedruckte betrifft aber das eigene Training des Anbieters und die Admin-Kontrollen, und die unterscheiden sich stark.
| Helpdesk | Externe Modellanbieter | Eigenes Training des Anbieters | Admin-Kontrolle | Schreibhilfen für Agents |
|---|---|---|---|---|
| Zendesk | Dürfen nicht mit Ihren Daten trainieren (Zendesk) | Kontoübergreifende Klassifikationsmodelle, Felder mit personenbezogenen Daten ausgenommen | Schreibhilfen standardmäßig für alle Gruppen an | Copilot $50/Agent/Monat bei jährlicher Zahlung |
| Freshdesk | Azure OpenAI; keine Speicherung ruhender Daten (Freshworks) | Opt-out per E-Mail an den Support | Pro Agent über eine Copilot-Rolle | Freddy Copilot $29/Agent/Monat jährlich |
| Gorgias | Kein Training durch Dritte (Gorgias) | AI Agent "does learn from interactions from other brands" | Einstellungen auf Kontoebene | Zusammenfassungen und Übersetzung in allen Tarifen |
| HubSpot | Anbietern ist Training untersagt (HubSpot) | Standardmäßig an; Opt-out durch Super Admin, nur für die Zukunft | Kontoweite Schalter | Umformulieren und Tonfall im Posteingang in allen Tarifen |
| Help Scout | OpenAI behält Daten "up to 30 days" (Help Scout) | Begrenzte Stichproben zur Tonabstimmung | AI Assist nur auf Anfrage bei Help Scout abschaltbar | AI Assist, Drafts, Summarize |
Preise stammen von Zendesks Preisseite und Freshdesks Preisseite. Zwei Dinge fallen mir beim Lesen dieser Dokumente auf.
Erstens: Die KI Ihres Helpdesks ist womöglich schon an. Zendesks Funktion zum Verbessern von Texten wird mit „By default, this feature is turned on“ und „By default, all groups have access“ ausgeliefert, laut Einrichtungsartikel. HubSpot sagt: „The conversation inbox AI assistant is on by default“, laut Posteingang-Leitfaden. Für dieses Problem ist das eine gute Nachricht: Agents haben womöglich schon einen freigegebenen Umformulieren-Button, von dem sie nichts wissen. Sagen Sie es ihnen.
Zweitens: Die Trainingseinstellungen des Anbieters sind einen Fünf-Minuten-Check wert. HubSpots eigenes Modelltraining ist standardmäßig an, nur Super Admins können widersprechen, und „It is not possible to delete previously used data from trained models“, laut Trainingsartikel. Freshworks nimmt Ihr Konto vom KI-Training aus, wenn Sie support@freshworks.com anschreiben. Nichts davon macht diese Tools unsicher. Es bedeutet, dass „integriert“ kein Ersatz dafür ist, die Einstellungsseite zu lesen.
Für tiefere Vergleiche beginnen Sie mit dem Zendesk-Copilot-Leitfaden und der HubSpot-Breeze-Bewertung.
Die Datenschutzseite hat eigene Beiträge: Freshdesk DSGVO, Gorgias DSGVO und SOC 2 für Chatbots.
Was ein freigegebenes KI-Tool für den Support braucht
Was immer Sie wählen, ein Helpdesk-Add-on, einen Firmen-Workspace oder ein spezielles Agent-Assist-Tool: Prüfen Sie es gegen diese Liste. Das sind die Fragen, die Sicherheitsprüfer in eesels Vertriebsgesprächen stellen, und es sind die richtigen.
- Ein Vertrag, kein Schalter. Kein Training mit Ihren Daten in den Bedingungen des Anbieters, plus ein AVV, den Sie Ihrer Datenschutzverantwortlichen übergeben können.
- Schwärzung, bevor das Modell die Daten sieht. Kartennummern, E-Mails und Telefonnummern werden entfernt, bevor Tickets gespeichert oder indexiert werden.
- Kein Kopierschritt. Der Entwurf erscheint im Ticket, als interne Notiz oder als Antwortentwurf. Das ist der Punkt, der die Gewohnheit beendet.
- Zunächst Entwürfe, kein Senden. Ein Mensch gibt frei, bevor etwas den Kunden erreicht. Richten Sie Freigabe-Workflows für Erstattungen und Abrechnung ein.
- Verankert in Ihren eigenen Antworten. Help Center, Makros und frühere Tickets, damit der Entwurf sagt, was Ihr Team sagen würde. Ein vorheriges Audit der Wissensdatenbank zahlt sich hier aus.
- Zugriff pro Rolle und ein Protokoll. Sie entscheiden, wer es nutzen darf, und jeder Entwurf wird aufgezeichnet. Siehe Zugriffskontrolle für Agents.
Die Sicherheitslatte liegt wirklich hoch. In eesels eigenen Vertriebsgesprächen knüpfte ein dänisches B2B-Telematik-Team jeden Test an eine interne Sicherheitsprüfung und wollte die Zusicherung, dass Tickets mit Kartennummern und Passwörtern in seiner Umgebung bleiben. Ein technischer Prüfer eines Hardware-Unternehmens fragte sinngemäß, ob die KI auf ChatGPT zurückfällt, wenn sie eine Antwort nicht kennt, und ob sich das abschalten lässt. Genau diese Fragen sollten Sie jedem Tool stellen, das Sie freigeben. Eine längere Checkliste für Käufer finden Sie in diesem Leitfaden zur Auswahl eines KI-Support-Agents und bei den Einführungsfehlern, die ich am häufigsten sehe.
Wie eesel das Entwerfen im Ticket hält
eesel ist ein KI-Teamkollege für Ihr Helpdesk. Er bindet sich an Zendesk, Freshdesk, Gorgias, HubSpot und Help Scout an, liest Ihr Help Center, Ihre Makros und frühere Tickets und legt den Entwurf im Ticket ab. Der Agent kopiert nie etwas heraus.
So sieht das bei echten Teams aus:
- smava (Verbraucherkredite, Deutschland) betreibt ein Zendesk für zwei Marken. In einem Monat bereitete eesel rund 15.300 Antwortentwürfe vor, jeder landet mit Buttons zum Freigeben und Ablehnen im Ticket. Agents ändern einen Entwurf, indem sie in einer internen Notiz @eesel schreiben. In der regulierten Finanzbranche schadet eine Antwort mit falschem Versprechen, deshalb behalten Menschen die Kontrolle über das Senden.
- Timengo verkauft sichere E-Mail-Software in Dänemark. Jedes neue Freshdesk-Ticket erhält einen dänischen Entwurf und eine interne Notiz für den Techniker, und eesel antwortet nie von selbst auf ein Kundenticket. Techniker nutzen außerdem eesels Browser-Erweiterung in Freshdesk bei Tickets, die sie ohnehin bearbeiten.
- Qontro erhält einen Entwurf zu jedem Freshdesk-Ticket. Das Team vergleicht Entwürfe mit dem, was tatsächlich gesendet wurde, und etwa jeder zehnte geht inzwischen mit wenig oder keiner Bearbeitung raus. Falsche Entwürfe zeigen dünne Hilfeartikel, die das Team dann verbessert.
- OroSoft lässt Agents eesel in einem Ticket erwähnen, um einen Entwurf zu bekommen, der auf 6.100 früheren Tickets beruht. Er nennt das Ticket oder den Artikel, den er genutzt hat, und kopiert nie Kundennamen oder Details aus alten Tickets herüber.
Jeder Durchlauf ist dokumentiert. Die Aktivitätsansicht zeigt jede Konversation und Aktion mit ihrem Status freigegeben, abgelehnt oder ausstehend, sodass Sie genau sehen, was die KI entworfen hat und was ein Mensch damit gemacht hat.

Zu den Daten: eesels Sicherheitsseite sagt, dass eesel keine Modelle mit Ihren Daten trainiert oder feinabstimmt und Modellanbieter sie nur unter kommerziellen API-Bedingungen verarbeiten, die kein Training erlauben. Jedes Workspace ist isoliert, die PII-Schwärzung entfernt E-Mails, Telefonnummern und Kartennummern aus synchronisierten Tickets, bevor sie gespeichert werden, jede Aktion kann auf die Freigabe durch einen Menschen warten, und eesel sagt zu, Sie innerhalb von 48 Stunden über eine Datenpanne zu informieren, die Ihre Daten betrifft. SOC 2 Typ II läuft: Der Beobachtungszeitraum begann am 1. Oktober 2026, das Audit folgt Anfang 2027. HIPAA mit unterzeichnetem BAA gibt es im Enterprise-Tarif.
Vor dem Livegang kann eesel Hunderte Ihrer früheren Tickets nachspielen und seine Antworten mit dem vergleichen, was Ihr Team tatsächlich gesendet hat, sodass Sie die Lücken sehen, bevor ein Kunde sie sieht.
eesel testen
Wenn Ihre Agents Tickets in ChatGPT einfügen, ist die schnellste Lösung ein besserer Button direkt im Ticket. eesel erstellt Antwortentwürfe in Ihren Zendesk- oder Freshdesk-Tickets aus Ihrem eigenen Help Center und früheren Antworten, ohne dass etwas herauskopiert wird und mit protokolliertem Entwurf. Die Preise sind ein fester Monatstarif: kostenlos mit 100 Credits zum Start, danach ab $299 im Monat für 500 Tickets oder Chats, mit unbegrenzt vielen Agents und Plätzen.

Testen Sie eesel mit Ihren eigenen Tickets, oder buchen Sie eine Demo, wenn Sie zuerst eine Sicherheitsprüfung brauchen.