

Gute Kundenkommunikation bei einer Datenschutzverletzung sagt Menschen was passiert ist, was entwendet wurde und was als Nächstes zu tun ist, in der Betreffzeile und im ersten Satz, nicht im dritten Absatz. Plane nach der kürzesten rechtlichen Frist, die gilt: 72 Stunden für eine Aufsichtsbehörde in der EU oder im UK, und 30 Tage für Kunden in Kalifornien, New York, Florida und Colorado. Dann bereite dich auf die Antworten vor. Ich würde den Support briefen, bevor die Benachrichtigung rausgeht, Agenten ein paar freigegebene Makros geben und einen KI-Helpdesk-Agenten die wiederkehrenden Fragen aus der freigegebenen FAQ beantworten lassen, während Menschen sich um alles Kontospezifische kümmern.
Mit der eesel CLI kann ein KI-Coding-Agent deine freigegebene FAQ zur Datenschutzverletzung hochladen, die Anweisungen des Agenten so verschärfen, dass er kontospezifische Fragen eskaliert, und Testfragen durchlaufen lassen, bevor irgendetwas live geht. Dein Helpdesk zu verbinden braucht trotzdem die Freigabe eines Admins. Dieser Leitfaden ist keine Rechtsberatung: Prüfe jede Frist mit einem Anwalt.
Was solltest du Kunden nach einer Datenschutzverletzung mitteilen?
Teile ihnen fünf Dinge mit, in dieser Reihenfolge: was passiert ist, welche Informationen betroffen waren, was du tust, was sie tun können, und wie sie dich erreichen. Das ist nicht meine Erfindung. Kalifornisches Recht schreibt genau diese Überschriften vor, unter einem Titel, der „Notice of Data Breach“ lautet, in Civil Code 1798.82, und der Musterbrief der FTC nutzt dieselben fünf. Wenn du dich an diese Struktur hältst, hat deine Benachrichtigung den Kerninhalt, den die meisten Vorschriften zu Datenschutzverletzungen verlangen, in einer Reihenfolge, der Leser folgen können.
Ich baue eesels Helpdesk-Integrationen, deshalb verbringe ich meine Tage damit, zu beobachten, wie eine Nachricht von einem Entwurf zu einem Ticket, einem Makro und einer automatisierten Antwort wird. Dieser Blickwinkel prägt diesen Leitfaden: Die Benachrichtigung ist der leichte Teil, der genehmigt werden muss. Der schwere Teil ist die Welle an Antworten, die am nächsten Morgen in deiner Warteschlange landet, und ob jede einzelne davon dieselbe Antwort erhält.
Hier ist, was jede Überschrift enthalten sollte, mit der Quelle für jede Anforderung:
| Überschrift | Was hineingehört | Warum |
|---|---|---|
| Was ist passiert? | Datum oder Zeitraum, eine kurze, klare Beschreibung, wann du es entdeckt hast | Kalifornien verlangt das Datum bzw. den Zeitraum der Verletzung und das Datum der Benachrichtigung |
| Welche Informationen waren betroffen? | Die genauen Datentypen: Namen, E-Mail-Adressen, Kartenziffern, Ausweisbilder | Sowohl das ICO als auch die DSGVO wollen die Art der Verletzung in einfacher Sprache |
| Was wir tun | Eindämmung, Untersuchung, kostenlose Kreditüberwachung oder Identitätsschutzdienste | Kalifornien verlangt 12 Monate kostenlose Identitätsschutzdienste, wenn SSN- oder Ausweisdaten von dir stammen |
| Was du tun kannst | Passwörter zurücksetzen, auf Phishing achten, Kredit sperren, wo relevant | Das ICO sagt, man solle „konkrete und klare Hinweise“ geben, nach denen Menschen handeln können |
| Für weitere Informationen | Eine eigene FAQ-Seite, eine Telefonleitung und ein Support-Kontakt | Die FTC schlägt Briefe, Websites und kostenlose Rufnummern vor |
Zwei Sätze zählen mehr, als ihre Länge vermuten lässt. Sag erstens, wie du Kunden ab jetzt kontaktieren wirst. Die FTC empfiehlt, Menschen zu sagen, wenn du nur per Post schreibst oder nie wegen der Datenschutzverletzung anrufen wirst, weil solche Benachrichtigungen Phishing-Nachbauten anziehen. Zweitens: Entschuldige dich in klaren Worten. Eine ehrliche Entschuldigung kostet nichts, und sie wegzulassen ist eine häufige Beschwerde in Diskussionen über Datenschutzverletzungen.
Was du weglassen solltest, zeigt sich genauso klar daran, wie Kunden reagieren. Diskussionen zu Datenschutzverletzungen auf Hacker News kreisen immer wieder um dieselbe Standardformel:
"I couldn't help but chuckle at We Take Your Security Seriously™. Why does every company, after demonstrating a lack of security, like to say this exact line?"

Lass diesen Satz weg, lass das Passiv weg ("Informationen könnten weitergegeben worden sein") und lass alles weg, was du nicht bestätigt hast. Klar, konkret und ein bisschen unangenehm schlägt poliert und vage. Mein Leitfaden zum Tonfall im Kundenservice und diese Empathie-Formulierungen helfen, wenn du menschlich klingen willst, ohne zu viel zu versprechen.
Warum ist die Betreffzeile so wichtig?
Weil die meisten Kunden nur die Betreffzeile und den ersten Satz lesen, und zu viele Benachrichtigungs-Mails die eigentliche Nachricht in beidem verstecken. Blue Shield of California verschickte seine Benachrichtigung 2025 mit dem Betreff „Blue Shield of California Privacy Notification“, und ein Empfänger auf Hacker News kritisierte das:
"It sounds like a fairly minor concern, but I find it quite distasteful that the email subject doesn't indicate that a breach occurred."
Coinbase ist ein nützliches Beispiel, weil die Seite gelungen ist, die E-Mail dagegen weniger. Die Benachrichtigung vom Mai 2025 beginnt mit einem TL;DR zu Ursache, Umfang und dem, was nicht offengelegt wurde. Sie listet auf, was die Angreifer bekommen haben und was nicht, nennt die genaue Absenderadresse und den Versandzeitpunkt der Kunden-E-Mail, damit Menschen Fälschungen erkennen können, und endet mit einer direkten Entschuldigung.
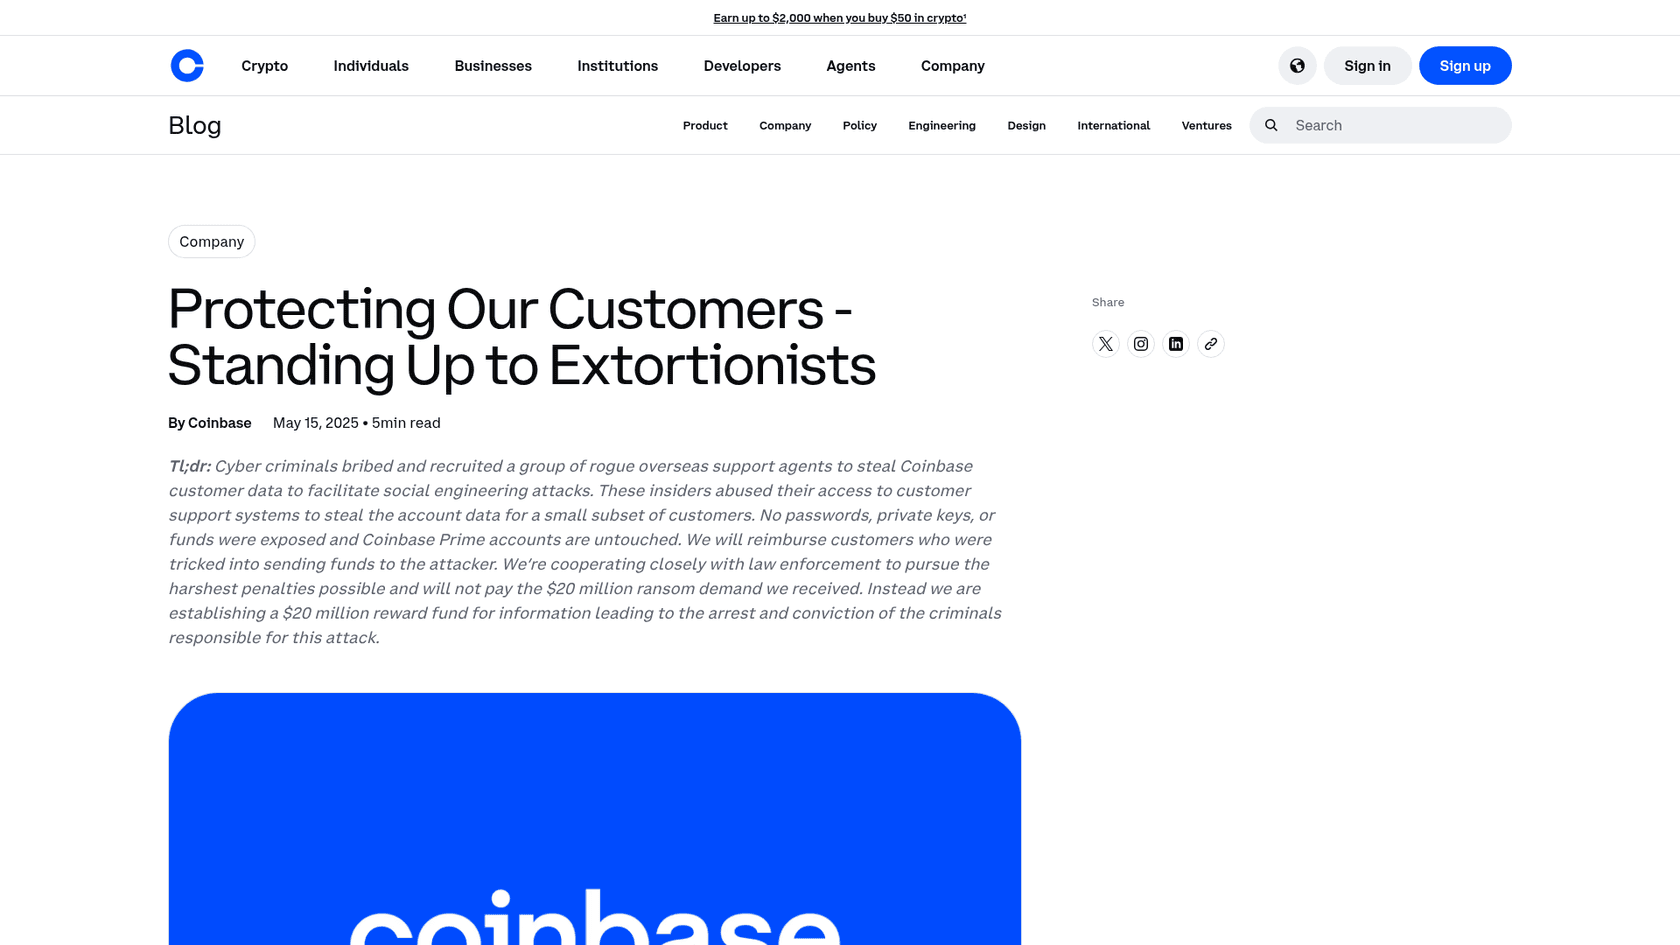
Die E-Mail, die Menschen dorthin verwies, war eine andere Geschichte, laut einem betroffenen Kunden:
"Additionally the email they sent me had the subject "important notice" and that my personal account was affected as the third sentence in a rather wordy paragraph."
Die Lehre, die ich daraus ziehe: Die E-Mail trägt die Nachricht, die Seite trägt die Details. Ein Betreff wie „Benachrichtigung über eine Datenschutzverletzung, die dein [Firma]-Konto betrifft“ und ein erster Satz, der sagt, ob die Daten dieser Person betroffen waren, erspart deinem Support-Team mehr Tickets als jedes Makro. Wenn du danach wieder Vertrauen bei Kunden aufbauen musst, beginnt das in dieser ersten Zeile.
Wann musst du Kunden über eine Datenschutzverletzung benachrichtigen?
Innerhalb von Tagen, nicht Monaten, und die Fristen werden kürzer. Art. 33 DSGVO gibt dir 72 Stunden, um die Aufsichtsbehörde zu informieren, soweit möglich, und Art. 34 sagt, dass Kunden bei Verletzungen mit hohem Risiko „unverzüglich“ informiert werden müssen (EUR-Lex). In den USA ist Kalifornien seit dem 1. Januar 2026 zu einer festen 30-Tage-Frist für die Kundenbenachrichtigung übergegangen, und das Gesetz in New York sieht inzwischen ebenfalls 30 Tage vor.
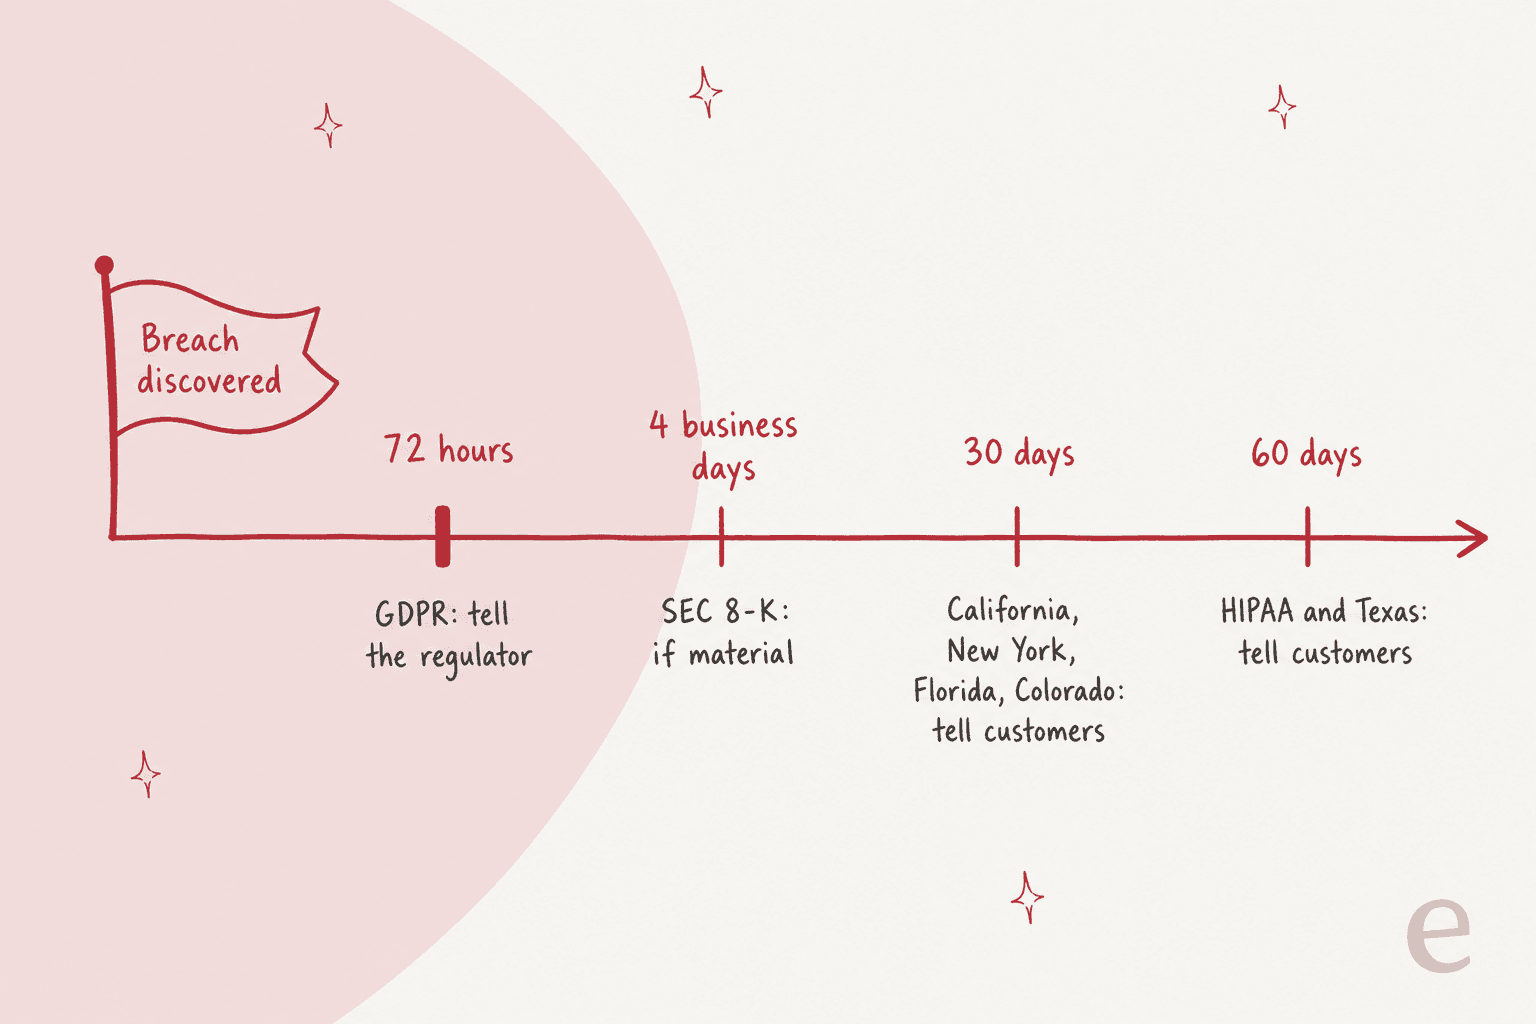
Die praktische Regel für eine Support-Leitung: plane nach der kürzesten Frist, die für irgendeinen deiner Kunden gilt. Wenn du einen einzigen Kunden in Florida hast, muss dein Benachrichtigungsprozess in 30 Tagen funktionieren. Wähle unten eine Rechtsordnung aus, um zu sehen, wen du informierst und bis wann, mit der offiziellen Quelle für jede.
Fristen-Rechner für Datenschutzverletzungen
Wen du informierst und bis wann, wie es in jeder offiziellen Quelle steht (Stand November 2026 geprüft). Keine Rechtsberatung.
Quellen: DSGVO Art. 33 und 34, ICO-Leitfaden zu Datenschutzverletzungen
Quelle: Cal. Civil Code 1798.82
Quelle: NY GBL 899-aa
Quelle: Fla. Stat. 501.171
Quelle: Colorado AG
Quelle: Texas Bus. Code 521
Quelle: HHS Breach Notification Rule
Quelle: SEC-Pressemitteilung 2023-139
Das sind die Rechtsordnungen, die ich gegen offizielle Quellen geprüft habe. Andere Bundesstaaten setzen eigene Regeln, und viele Datenschutzverletzungen betreffen mehr als eine, deshalb ist das eine Planungshilfe, keine Rechtsberatung. Wenn du ein Gesundheitsprodukt betreibst, lies meine Hinweise zu HIPAA-konformer KI, bevor du irgendeine Automatisierung auf betroffene Patienten ansetzt.
Noch etwas, das das ICO sagt und das Support-Leitungen oft übersehen: Erwarte nach einer Datenschutzverletzung „ein höheres Volumen an Anfragen oder Beschwerden zum Datenschutz“ und hab einen Plan dafür. Auskunfts- und Löschanfragen sind Teil dieser Welle, und ein klarer Prozess für DSGVO-Anfragen verhindert, dass sie sich hinter den „War ich betroffen?“-Tickets stauen.
Welche Kanäle sollten die Benachrichtigung zur Datenschutzverletzung tragen?
E-Mail oder Brief für die formelle Benachrichtigung, und eine eigene FAQ-Seite zur Datenschutzverletzung als die Stelle, auf die jeder andere Kanal verweist. Die FTC sagt, man solle „die wichtigsten Fragen und klare, einfach formulierte Antworten gut auffindbar auf der eigenen Website platzieren“, und schlägt Briefe, Websites und kostenlose Rufnummern zusammen vor. HIPAA verlangt Post, sofern der Patient nicht einer E-Mail zugestimmt hat, und die Gesundheitsregel der FTC macht eine reine E-Mail-Benachrichtigung unzureichend: Du brauchst zusätzlich eine SMS, eine In-App-Nachricht oder einen Banner.
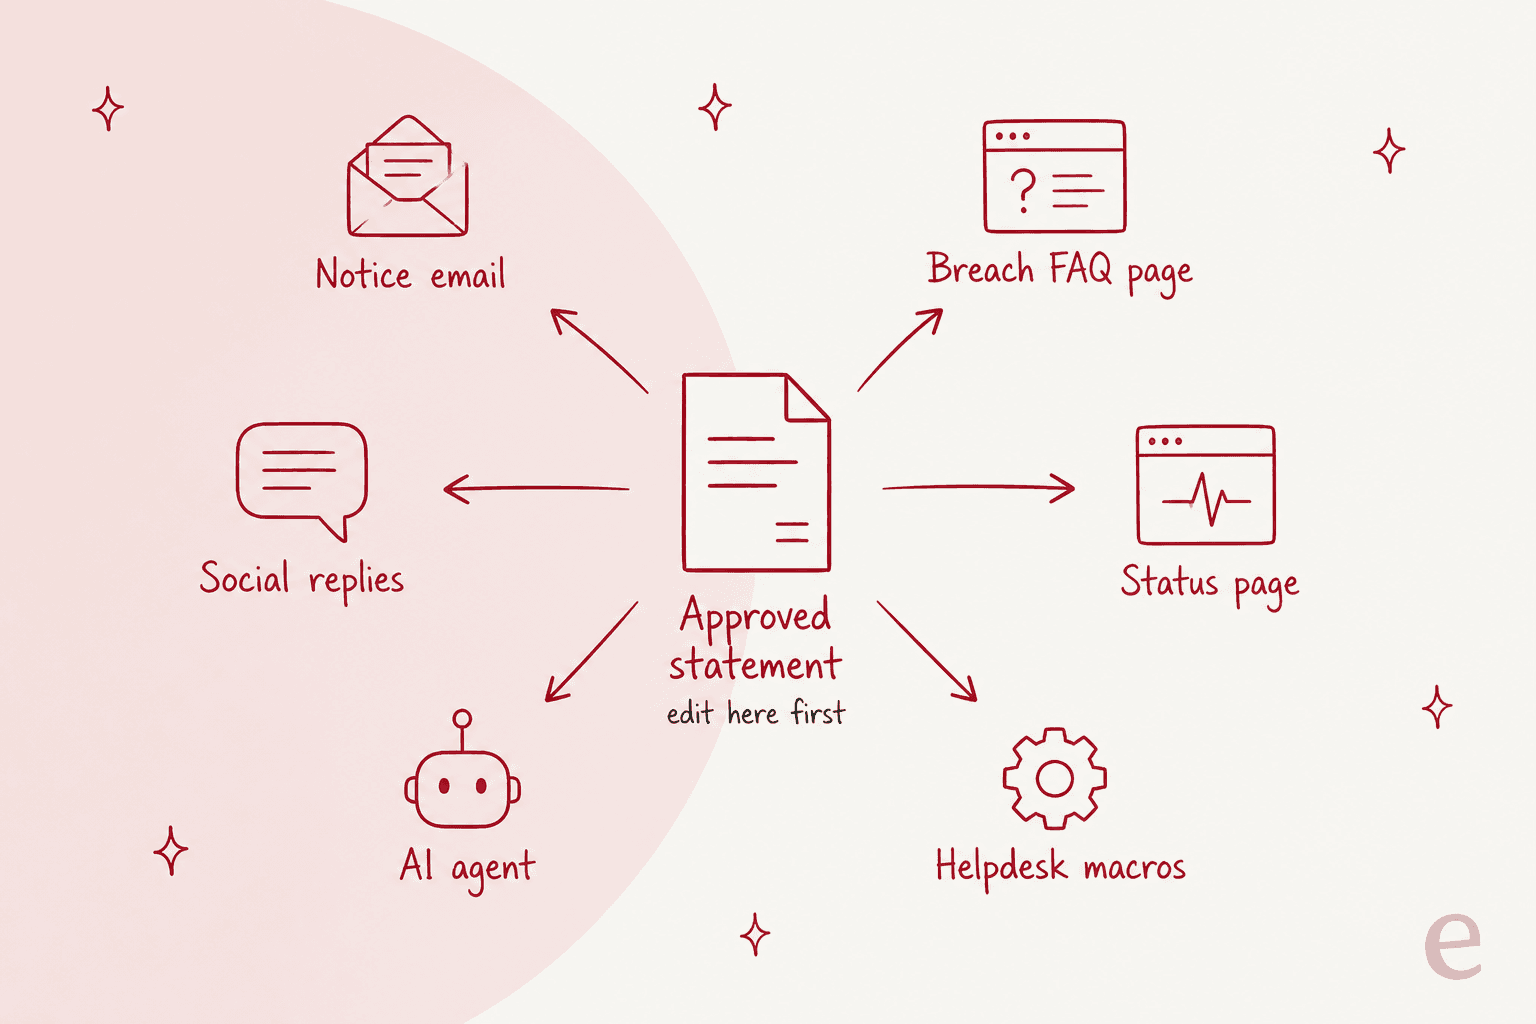
So würde ich jeden Kanal aufsetzen:
- Benachrichtigungs-E-Mail oder -Brief. Die rechtliche Benachrichtigung, mit der Datenschutzverletzung im Betreff genannt. Eine Falle aus dem kalifornischen Recht: Wenn die Verletzung die E-Mail-Zugangsdaten jemandes offengelegt hat, schick die Benachrichtigung nicht an genau dieses Postfach.
- FAQ-Seite zur Datenschutzverletzung. Deine einzige verlässliche Quelle. Jedes Makro, jede Chat-Antwort und jede Antwort in sozialen Netzwerken verlinkt hierhin, und du aktualisierst sie, sobald sich die Untersuchung weiterentwickelt.
- Statusseite. Bei Vorfällen, die auch die Verfügbarkeit treffen, hält ein Update der Statusseite „Ist es down?“ getrennt von „Wurden meine Daten gestohlen?“. Die Statuspage-Doku von Atlassian beschreibt, wie man einen Vorfall postet und aktualisiert.
- Telefonleitung. Die Ersatzbenachrichtigung nach HIPAA verlangt eine 90 Tage lang aktive, kostenlose Rufnummer, wenn Kontaktdaten veraltet sind, und die FTC schlägt vor, bei jeder Datenschutzverletzung eine einzurichten.
- In-App-Banner. Der schnellste Weg, eingeloggte Nutzer zu erreichen, und laut FTC-Regel bei Gesundheitsapps zusätzlich zur E-Mail vorgeschrieben.
- Antworten in sozialen Netzwerken. Kurz, verlinkt zur FAQ-Seite, öffentlich nie kontospezifisch.
Die Regel, die das alles zusammenhält, ist die im Diagramm: eine freigegebene Stellungnahme, an einer einzigen Stelle bearbeitet. Wenn die Rechtsabteilung einen Satz ändert, ändern sich die FAQ-Seite, die Makros und die Quelle des KI-Agenten in derselben Stunde. Abweichungen zwischen den Kanälen sind der Grund, warum ein Kunde am Ende zwei unterschiedliche Antworten bekommt und beide online postet. Wenn dein Vorfall auch das Produkt lahmlegt, deckt mein Leitfaden zu Support während SaaS-Ausfällen diese Seite ab.
Wie sollte das Support-Team mit der Ticket-Flut umgehen?
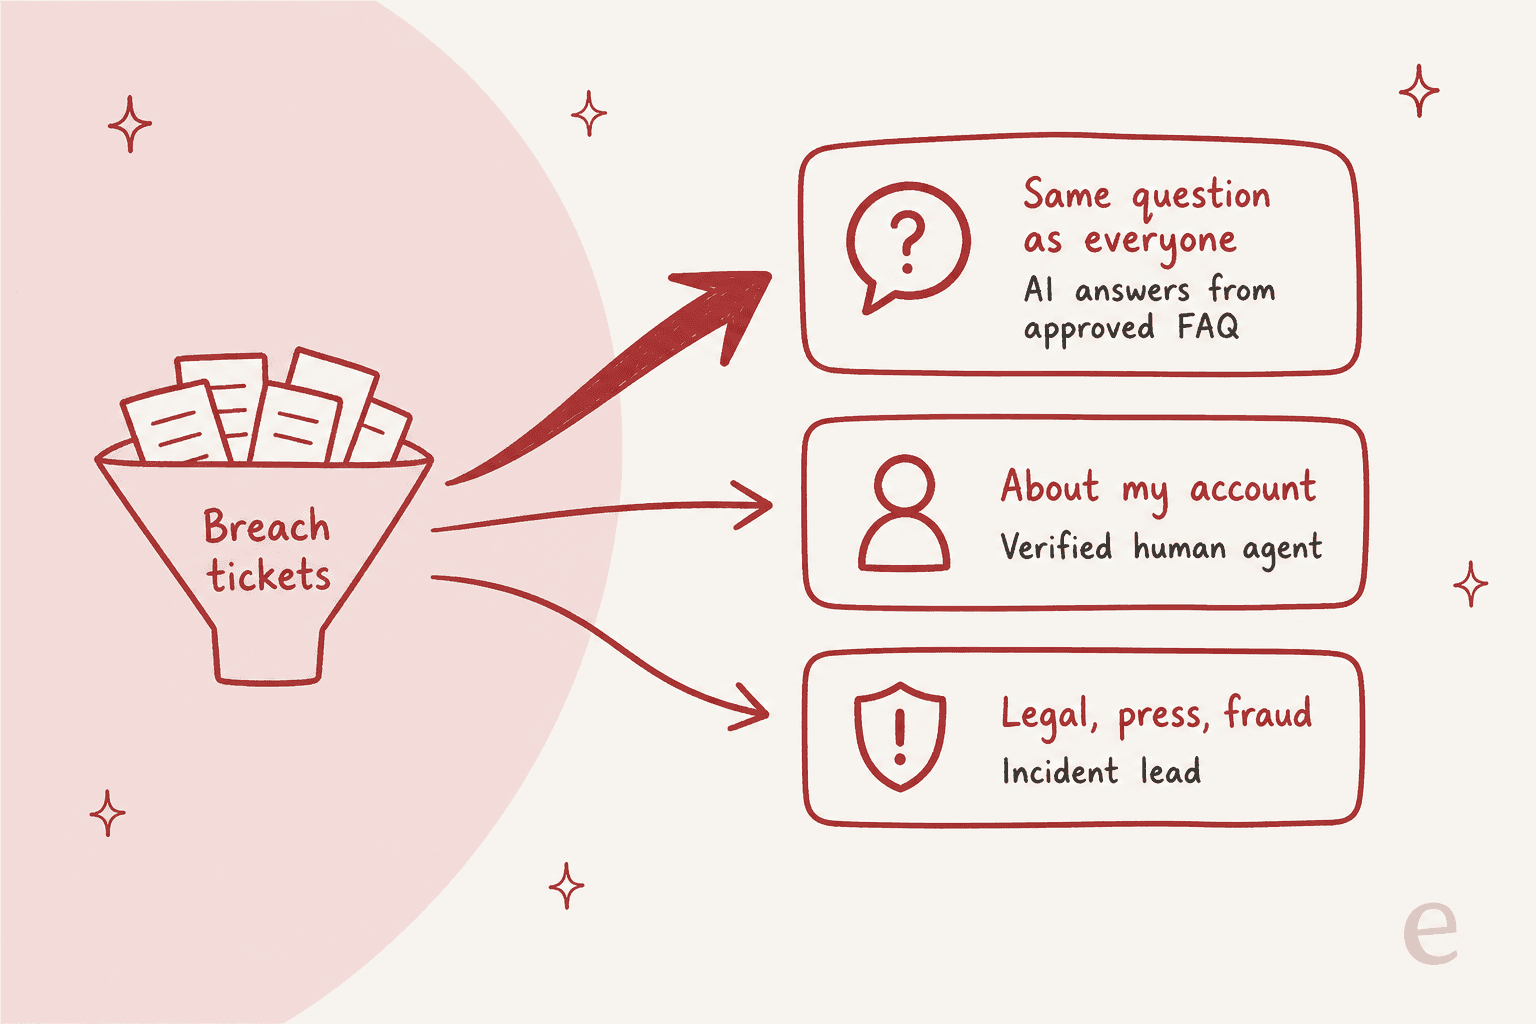
Behandle es wie einen Launch, den du nicht geplant hast: trenne die Warteschlange zur Datenschutzverletzung schon am ersten Tag ab, beantworte die wiederkehrenden Fragen aus freigegebenem Text und schütze die Zeit deiner Leute für die schwierigen Tickets. Das meiste, was eingeht, sind dieselben fünf oder sechs Fragen. Ein kleinerer Teil betrifft das Konto einer einzelnen Person, und einige wenige sind rechtliche Drohungen, Presseanfragen oder Betrugsmeldungen.
Fang an, bevor die Benachrichtigung rausgeht. Die erste Linie erfährt von der Datenschutzverletzung durch Kunden, wenn ihr niemand vorher Bescheid gibt, und das ist eine häufige Beschwerde von Leuten, die im Support gearbeitet haben:
"Having worked in support for years quite often higher layers of the company will give T1 support almost no information on what happened intentionally."
Gib Agenten die freigegebene Stellungnahme, die FAQ und eine klare Liste, was sie sagen dürfen und was nicht, mindestens ein paar Stunden, bevor die erste E-Mail eingeht. Dann baue die Warteschlange auf:
- Markieren und routen. Erstelle einen Trigger, der Tickets markiert, die die Datenschutzverletzung, den Betreff der Benachrichtigung oder den FAQ-Link erwähnen, und eine Ansicht, die nur diese zeigt. In Zendesk sind das Trigger plus eine eigene Ansicht. Mein Leitfaden zu Zendesk-Triggern geht die Bedingungen durch.
- Fünf bis acht Makros schreiben. Eines pro wiederkehrender Frage, jedes mit dem freigegebenen Wortlaut. Zendesk nennt sie Makros, Freshdesk nennt sie Textbausteine, Gorgias hat ebenfalls Makros, und Help Scout hat gespeicherte Antworten.
- Eskalationsregeln festlegen. Alles, was das Konto eines einzelnen Kunden betrifft, geht an einen verifizierten Agenten. Rechtliche Drohungen, Presse und vermuteter Betrug gehen an die Vorfall-Verantwortlichen. Schreib das auf, denn müde Agenten um 18 Uhr werden sich nicht daran erinnern. Mein Leitfaden zu Support-Eskalationen hat eine Vorlage.
- Für eine Spitze besetzen. Verlängere die Arbeitszeiten für die erste Woche, hol dir Leute aus anderen Teams für die makrotauglichen Tickets, und halte deine Spezialisten auf der Eskalationsspur. Dasselbe Vorgehen funktioniert bei Support-Spitzen in der Urlaubszeit.
Hier ist der Makro-Satz, den ich zuerst schreiben würde. Jedes zitiert die freigegebene Stellungnahme und verlinkt die FAQ-Seite:
| Makro | Was der Kunde fragt | Weiterleitung |
|---|---|---|
| Waren meine Daten betroffen? | „War ich davon betroffen?“ | Makro, wenn du es anhand der Benachrichtigungsliste bestätigen kannst, sonst ein verifizierter Agent |
| Was wurde entwendet? | „Haben sie meine Karte oder mein Passwort bekommen?“ | Makro, zitiert „Welche Informationen waren betroffen“ |
| Was sollte ich jetzt tun? | „Muss ich etwas ändern?“ | Makro, mit Hinweisen zum Passwort-Reset und zu Phishing |
| Ist diese E-Mail echt? | „Ich habe eine seltsame E-Mail zur Datenschutzverletzung erhalten“ | Makro mit dem offiziellen Absender, danach die Betrugs-Spur bei Verdacht |
| Kreditüberwachung | „Wie melde ich mich für den kostenlosen Dienst an?“ | Makro mit den Schritten zur Anmeldung |
| Mein Konto schließen | „Löscht alles, was ihr über mich habt“ | Datenschutz-Anfrageprozess |
| Rechtliches oder Presse | „Mein Anwalt wird sich melden“, „Ich bin Journalist“ | Vorfall-Verantwortliche, kein Makro |
Tickets zum Passwort-Reset verdienen eine eigene Erwähnung, denn ein erzwungener Reset ist einer der vom ICO vorgeschlagenen Schritte und kann die Warteschlange ganz allein überschwemmen. Ein saubererer Passwort-Reset-Ablauf und eine eigene Spur für Betrugs-Support verhindern, dass diese Tickets den Rest blockieren.
Achte außerdem darauf, was Kunden während einer Woche mit Datenschutzverletzung in Tickets einfügen: Kartennummern und Ausweisfotos tauchen auf, und PII in Transkripten schwärzen oder die Ticket-Schwärzung in Zendesk verhindert, dass dein Helpdesk zur nächsten Datenpanne wird.
Wo hilft ein KI-Agent, und wo sollte er sich heraushalten?
Ein KI-Agent hilft nur in der obersten Spur: wiederkehrende Fragen, beantwortet aus der freigegebenen Stellungnahme, mit allem anderen übergeben an eine Person. Dort liegt der größte Teil des Volumens bei einer Datenschutzverletzung, und dort zählt Geschwindigkeit am meisten, denn ein Kunde, der acht Stunden auf „War ich betroffen?“ wartet, nimmt das Schlimmste an. Er sollte sich aus allem Kontospezifischen heraushalten, aus allem, was die Stellungnahme nicht abdeckt, und aus allem, was wie ein rechtlicher oder Betrugsfall klingt.
Dieses Versagensmuster ist real, und es zeigte sich bei einem Hosting-Vorfall im Oktober 2026:
"This morning I asked their support chatbot if this is related to the PHP vulnerabilities and it assured me that's not the case. I'm skeptical. ... They're being awfully vague about this issue so far. 8 hours ago I submitted a ticket requesting more information and they've not responded yet."
Das sind beide Probleme gleichzeitig: ein Bot, der eine Antwort improvisiert hat, die das Unternehmen nicht bestätigt hatte, und eine menschliche Warteschlange, die zu langsam war, um das zu korrigieren. Während einer Datenschutzverletzung ist ein KI-Agent, der rät, schlimmer als gar kein KI-Agent. Die Lösung ist nicht, KI abzuschalten. Sie ist, dem Agenten eine einzige Quelle zu geben, die freigegebene FAQ, und die Anweisung, zu sagen, dass er es nicht weiß, und zu eskalieren, wann immer eine Frage darüber hinausgeht.
Das passt zu dem, was Support-Einkäufer eesel in Sales-Calls allgemein über KI erzählen. Eine CX-Verantwortliche einer DTC-Marke, die etwa 7.000 Tickets im Monat bearbeitet, hat es unumwunden gesagt:
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
Bei eesel ist diese Regel einfach Text in den Anweisungen des Agenten. Du schreibst, dass er nur mit abgerufener Dokumentation antworten darf und dass er es sagen soll, wenn nichts Passendes vorliegt, und der Agent befolgt das. Wenn die Rechtsabteilung die Stellungnahme aktualisiert, aktualisierst du das Dokument, und die Anweisung bleibt gleich.

Das nächstliegende reale Beispiel, auf das ich verweisen kann, ist smava, eine Berliner Kreditvergleichsplattform in der regulierten Finanzbranche, wo Formulierungen rechtliches Gewicht haben. smava und die Schwestermarke Finanzcheck teilen sich ein Zendesk, und in einem Monat hat eesel dort rund 27.000 Tickets bearbeitet. Der Entwurfs-Agent durchsucht die freigegebene Makro-Bibliothek und entwirft das passende Makro Wort für Wort, und eine Person genehmigt es. Ein Ticket, bei dem der Kunde bereits einen Kreditberater hat, bleibt bei diesem Berater, und ein Ticket mit Anhängen geht direkt an eine Person. Das ist keine Reaktion auf eine Datenschutzverletzung, und ich werde nicht so tun, als wäre es das. Aber es ist genau die Form, die eine Warteschlange bei einer Datenschutzverletzung braucht: nur freigegebener Text, Entwürfe, die eine Person genehmigen kann, und feste Regeln dafür, was an einen Menschen geht.
Wenn du vorsichtiger starten willst, lass den Agenten am ersten Tag im Entwurfsmodus laufen. Agenten sehen bei jedem Ticket zur Datenschutzverletzung eine vorgeschlagene Antwort, genehmigen oder bearbeiten sie, und du schaltest automatische Antworten für die oberste Spur ein, sobald die Entwürfe zur Stellungnahme passen. Meine Leitfäden zu KI-Antwortentwürfen in Zendesk und Genehmigungs-Workflows decken diesen Aufbau ab.
Welches Tool du auch nutzt, prüfe zuerst dessen eigene Sicherheitslage; meine Checkliste Sicherheitsprüfung für KI-Support ist ein fairer Ausgangspunkt, und eesels eigene findest du auf der Sicherheitsseite.
Wie sieht eine gute Benachrichtigungs-E-Mail zu einer Datenschutzverletzung aus?
Kurz, konkret und in der Reihenfolge der fünf Überschriften. Hier ist eine Vorlage, die du mit deiner Rechtsabteilung anpassen kannst. Ersetze jede Klammer, und lösch jede Zeile, die du noch nicht bestätigen kannst, statt zu raten:
Betreff: Benachrichtigung über eine Datenschutzverletzung, die dein [Firma]-Konto betrifft

Hallo [Vorname],

wir schreiben dir, weil deine persönlichen Daten von einer
Datenschutzverletzung bei [Firma] betroffen waren. Das tut uns leid.
Hier ist, was passiert ist und was du tun kannst.

Was ist passiert?
Am [Datum] haben wir festgestellt, dass [kurze Beschreibung, z. B. ein
Angreifer über ein gestohlenes Mitarbeiter-Login auf eine Kundendatenbank
zugegriffen hat]. Der Zugriff lief von [Datum] bis [Datum]. Wir haben ihn
am [Datum] gestoppt.

Welche Informationen waren betroffen?
[Genaue Liste, z. B. dein Name, deine E-Mail-Adresse, deine
Telefonnummer und die letzten vier Ziffern deiner Karte]. Dein Passwort
und deine vollständige Kartennummer waren nicht betroffen. [Diese Zeile
nur einfügen, wenn bestätigt.]

Was wir tun
Wir [Eindämmungsmaßnahmen]. Wir haben die Datenschutzverletzung an
[Aufsichtsbehörde oder Strafverfolgung] gemeldet. Wir bieten dir
[12 Monate kostenlose Kreditüberwachung oder Identitätsschutz] kostenlos
an.

Was du tun kannst
- Setz dein [Firma]-Passwort zurück, und überall, wo du es wiederverwendet hast.
- Achte auf E-Mails oder Anrufe, die diese Datenschutzverletzung erwähnen.
  Wir werden dich nur von [Adresse] aus kontaktieren. Wir werden dich nie
  nach deinem Passwort fragen.
- [Für die Kreditüberwachung unter Link anmelden, mit Code XXXX.]

Für weitere Informationen
Lies unsere FAQ zur Datenschutzverletzung unter [Link], antworte auf diese
E-Mail oder ruf uns an unter [kostenlose Rufnummer], [Öffnungszeiten].

[Name], [Titel]
Ein paar Anmerkungen zur Vorlage. Der erste Satz beantwortet „War ich betroffen?“, damit niemand weiterlesen muss, um das herauszufinden. Der Satz „Wir werden dich nur von … aus kontaktieren“ ist die Anti-Phishing-Empfehlung der FTC in einem Satz. Und der FAQ-Link übernimmt den größten Teil der Arbeit, weshalb er existieren muss, bevor die E-Mail rausgeht. Für weitere Strukturen hat mein Beitrag zu E-Mail-Vorlagen für den Kundenservice Antworten, die du für Follow-ups anpassen kannst.
Was sind die häufigsten Fehler bei der Kommunikation zu einer Datenschutzverletzung?
Die Fehler wiederholen sich von Fall zu Fall, und fast alle entstehen aus Vorsicht wegen der Haftung, nicht aus der Absicht zu täuschen. Kunden lesen sie trotzdem als ausweichend:
- Die Datenschutzverletzung in der Betreffzeile verstecken. „Wichtiger Hinweis“ und „Datenschutzmitteilung“ werden überflogen oder gefiltert. Nenn es beim Namen.
- Passiv-Konstruktionen. „Informationen könnten ohne Berechtigung weitergegeben worden sein“ wirkt ausweichend. Ein Hacker-News-Leser antwortete auf genau diesen Satz mit "Vague passive voice, FTW." (neilv).
- Den Support zuletzt briefen. Agenten improvisieren, und Kunden vergleichen die Antworten.
- Kanäle auseinanderlaufen lassen. Die FAQ-Seite wird aktualisiert, die Makros nicht, und der Chatbot sagt immer noch, was er am Montag gesagt hat.
- Kein Satz dazu, wie ihr kontaktieren werdet. Das lässt Raum für Phishing, das eure Benachrichtigung kopiert.
- Die wütenden Antworten als Rauschen behandeln. Manche dieser Kunden entscheiden gerade, ob sie gehen. Geh sorgfältig mit ihnen um, mit meinen Hinweisen zu wütenden Kunden, und achte in den Wochen danach auf Abwanderungssignale.
Wie du damit umgehst, zählt für Kunden oft mehr als die Datenschutzverletzung selbst. In einem LastPass-Thread von 2022 schrieb ein Kommentator, was ihn das Vertrauen gekostet habe, sei „wie sie mit dem Leak umgegangen sind“, und ein anderer antwortete:
"Absolutely. I'm switching to 1Password ... at least they haven't stabbed me in the back or weasel worded me...yet."
eesel für die Support-Warteschlange in der Woche nach einer Datenschutzverletzung nutzen
Wenn der schwerste Teil deines Plans für eine Datenschutzverletzung die Woche nach der Benachrichtigung ist, ist genau das die Aufgabe, für die eesels KI-Helpdesk-Teammitglied gebaut ist. Es schaltet sich in die Warteschlange ein, die du schon in Zendesk, Freshdesk, Gorgias oder Help Scout betreibst, beantwortet die wiederkehrenden Fragen zur Datenschutzverletzung aus der freigegebenen FAQ, die du ihm gibst, und übergibt jedes kontospezifische, rechtliche oder betrugsbezogene Ticket an dein Team. Du kannst mit Entwürfen starten, die deine Agenten genehmigen, so wie es smava in Zendesk macht, und automatische Antworten für die oberste Spur einschalten, sobald die Entwürfe zu deiner Stellungnahme passen.

Richte es ein, bevor du es brauchst, teste es an deinen eigenen vergangenen Tickets und schau dir die Preise an, wenn du bereit bist. eesel ausprobieren