

O que é IA paralela no suporte ao cliente?
IA paralela é qualquer ferramenta de IA usada no trabalho sem a aprovação ou a supervisão da empresa. No suporte, quase sempre significa a conta própria de ChatGPT, Claude ou Gemini de um agente, usada para escrever, corrigir ou traduzir respostas a clientes reais.
Não é um hábito marginal. A própria pesquisa de CX da Zendesk constatou que o uso de IA paralela "has jumped up to 250% year-on-year in some industries", segundo o comunicado do CX Trends 2025. O detalhe que mais deveria preocupar um líder de suporte está no artigo da Zendesk sobre IA paralela: 87% dos agentes que usam IA paralela analisam dados de clientes com ela. O Work Trend Index 2024 da Microsoft e do LinkedIn traz o número mais amplo: 78% dos usuários de IA levam as próprias ferramentas para o trabalho, e 52% relutam em admitir que a usam nas tarefas mais importantes.
Esse último número explica por que você descobriu tarde. As pessoas escondem, porque supõem que teriam problemas. Um responsável de segurança no Reddit descreveu exatamente a versão de suporte:
"Support has also been using AI tools to draft replies with real customer data. I have no visibility into what's already been shared with these third-party models, and no practical way to monitor or control it right now."

Por que seus agentes fazem isso
Antes de escrever a política, leve o motivo a sério, porque ele define pelo que você substitui o hábito. Agentes que usam IA paralela estimam que economizam "over two and a half hours every single day", segundo a pesquisa da Zendesk. Ninguém abre mão disso por causa de um comunicado.
Do ponto de vista da fila, as tarefas são tediosamente específicas. Suavizar uma resposta a um cliente irritado. Traduzir um ticket de um idioma que ninguém do turno lê. Resumir uma conversa de 40 mensagens antes de uma passagem de turno. Transformar uma política de reembolso densa em duas frases simpáticas. Cada uma dessas tarefas já tem um equivalente dentro do helpdesk, que é justamente o ponto da solução mais adiante neste artigo.
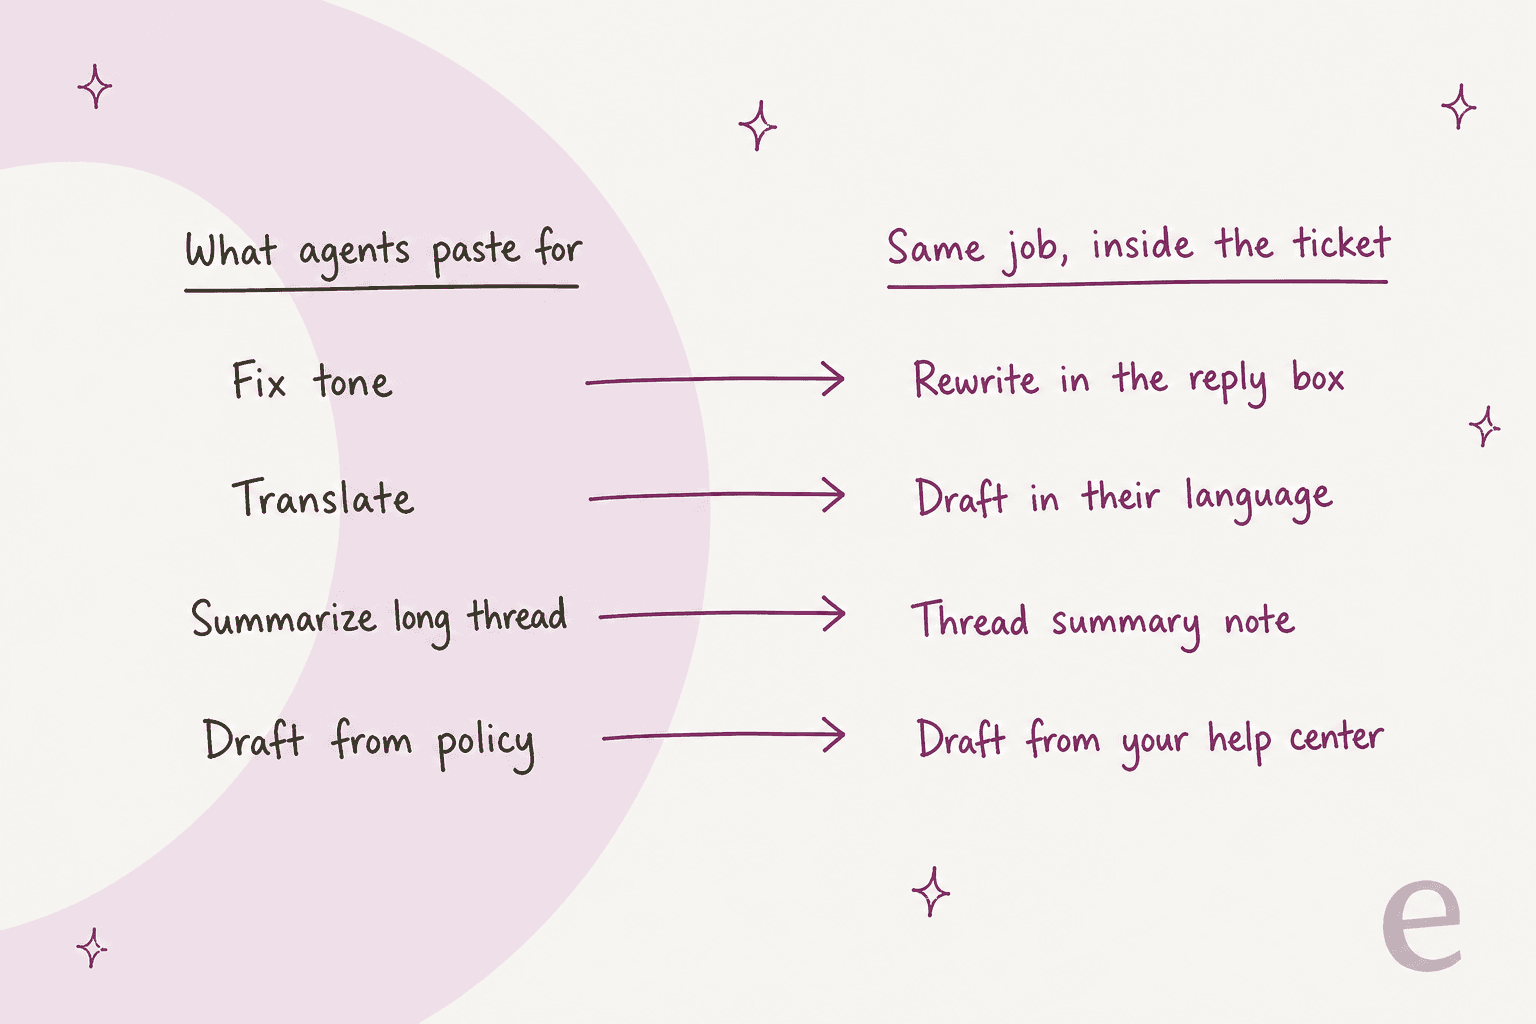
O outro motor é que a maioria dos agentes não considera colar como compartilhar dados. Este post do Reddit capta essa lacuna melhor do que qualquer documento de política que já li:
"A coworker pasted a client report into ChatGPT to make it look cleaner and more structured as a PDF. Not just generic stuff. It had client names, pricing info, contact details, internal notes, all of it. I said that feels like sharing client data with a third party tool. She genuinely did not understand why I was concerned. Her point was basically: "I'm not uploading it publicly. I'm just using AI to format it.""
Portanto, sua primeira mensagem à equipe deve explicar, não acusar. Seus agentes tentavam responder mais rápido aos clientes com as ferramentas que tinham. Se o seu guia de tom ou o seu glossário de tradução for escasso, isso é parte do motivo de terem recorrido ao ChatGPT.
O que realmente acontece com um ticket colado?
A resposta depende inteiramente do tipo de conta que o agente usou. Veja o que diz a documentação de cada fornecedor.
| Para onde o ticket foi | Usado para treinamento? | Quem pode ver ou excluir | Fonte |
|---|---|---|---|
| ChatGPT Free, Go, Plus, Pro | Sim por padrão, "Opt-out available" | Só o agente | Preços da OpenAI |
| Igual, com "Improve the model for everyone" desativado | Chats novos não, mas um joinha ou "não gostei" pode enviar o chat inteiro | Só o agente | Controles de dados da OpenAI |
| ChatGPT Temporary Chat | Não, mas a OpenAI pode guardar uma cópia por até 30 dias | Só o agente | FAQ do Temporary Chat |
| ChatGPT Business | Não por padrão | Administradores do workspace definem a retenção | Dados do OpenAI Business |
| ChatGPT Enterprise | Não por padrão | Administradores podem ver, exportar e excluir chats dos membros | Privacidade do Enterprise |
| Claude Free, Pro, Max | Escolha do usuário; se permitido, guardado por até 5 anos | Só o agente | Termos para consumidores da Anthropic |
| Claude Team, Enterprise | "None by default" | Administradores (logs de auditoria no Enterprise) | Preços do Claude |
| Gemini (consumidor) | Alguns chats são revisados por pessoas, guardados por até 3 anos | Só o agente | Central de privacidade do Gemini |
Três detalhes dessa tabela mudam a gravidade da sua situação.
Treinamento desativado não significa que o ticket ficou em casa. Um chat com opt-out ainda foi para os servidores da OpenAI e permanece no histórico do agente "until you delete them", segundo o artigo de retenção da OpenAI. Excluir agenda a exclusão permanente em até 30 dias. As configurações de treinamento tratam de modelos futuros. A exposição tem a ver com onde os dados estão agora.
Seu e-mail corporativo não lhe dá controle. A OpenAI é explícita ao dizer que verificar seu domínio "does not delete an existing personal ChatGPT workspace or merge its chats", segundo o guia de verificação de domínio. No ChatGPT Business, os administradores "cannot require a merge or deletion" do workspace pessoal de um funcionário, segundo o guia de integração. E se o agente se cadastrou com Gmail, nenhuma configuração de administrador alcança a conta.
O Claude Enterprise é a única exceção, e é restrita. A Anthropic permite que administradores do Enterprise descubram e reivindiquem contas pessoais do Claude em um domínio corporativo verificado, com 30 dias para migração, segundo o guia de reivindicação de domínio. Os planos Team só conseguem bloquear novas contas pessoais. Nenhum dos dois impede que um agente cole em uma conta com e-mail pessoal.
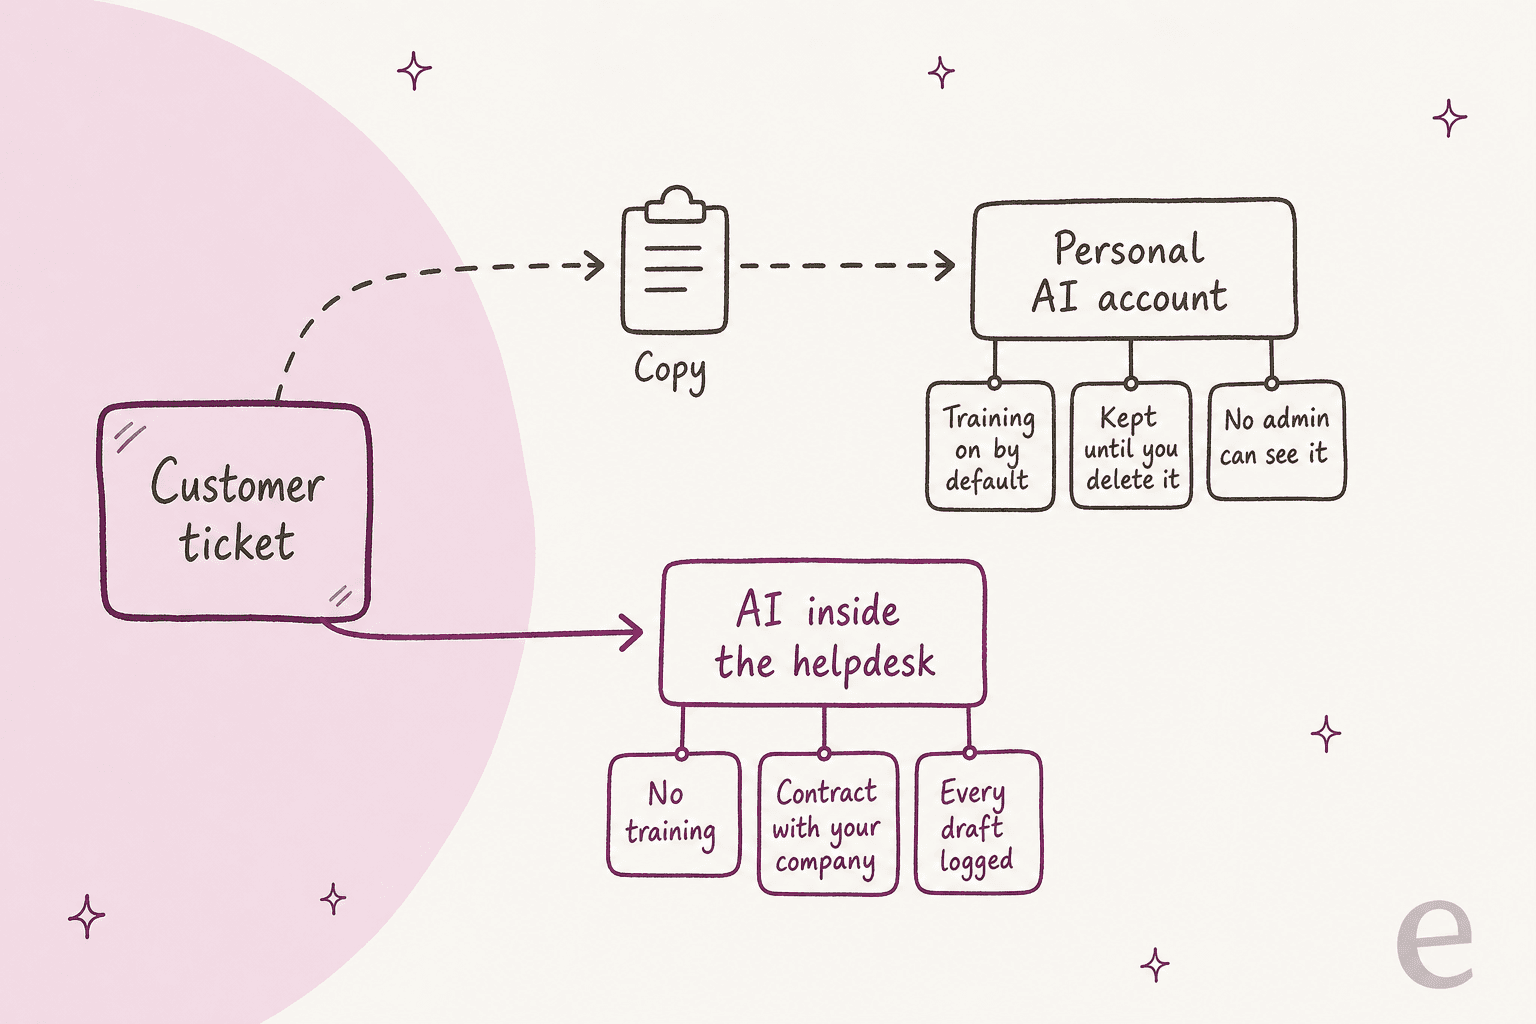
Por isso a etapa de copiar é o verdadeiro problema. Toda opção em que uma pessoa leva um ticket para fora do helpdesk depende das configurações da conta dessa pessoa. Toda opção em que a IA lê o ticket no lugar depende de um contrato que sua empresa assinou.
É uma violação de dados?
Não automaticamente, e vale acertar isso para não entrar em pânico nem dar de ombros. Pelo GDPR, uma violação de dados pessoais inclui a "unauthorised disclosure of, or access to, personal data", segundo o Artigo 4(12). O nome e o e-mail de um cliente colados numa conta com a qual sua empresa não tem contrato podem se enquadrar nessa definição. Se você precisa notificar depende do risco para as pessoas envolvidas, e uma violação notificável vai à autoridade "not later than 72 hours" depois de você tomar conhecimento dela, segundo o Artigo 33.
A regra prática: registre agora como incidente, deixe seu responsável de privacidade ou jurídico decidir sobre a notificação e dimensione pelo que realmente foi colado. Escolha o pior item que saiu:
Se você atende pacientes ou clientes financeiros, parta do princípio de que está nos dois níveis mais altos até provar o contrário. Os guias de saúde e fintech cobrem as regras adicionais desses setores, e meus colegas escreveram separadamente sobre IA em conformidade com a HIPAA.
Por que proibir raramente funciona
O instinto é bloquear o chatgpt.com na rede do escritório e seguir em frente. Quem tentou relata o mesmo resultado, e este comentário de um fórum de segurança é o mais claro:
"Blocking the domains outright just pushed people to use their phones, which is worse since you lose all network visibility. What actually helped was getting an enterprise license with the API and data processing agreement locked down, then making that the only approved path. People stopped sneaking around when the official tool was easier than the workaround."
Bloquear uma ferramenta também costuma deixar a próxima aberta. Um gerente de customer success relatou o ChatGPT "recently disabled without explanation" enquanto "Claude remains unblocked", neste tópico do r/CustomerSuccess. E no Hacker News, um ex-funcionário de banco descreveu como contornou o bloqueio com um único gesto:
"When I worked at a large bank they blocked ChatGPT on the network. Unfortunately I was a new grad who didn't know Java working in a Java team. I just turned off the vpn and copy pasted the code back and forth until it worked. Boss didn't seem to mind."

Uma proibição leva o hábito para um lugar onde você enxerga ainda menos. Veja como as opções se comparam nas duas coisas que importam a um líder de suporte: quanto é preciso copiar e quanto sua equipe consegue ver.
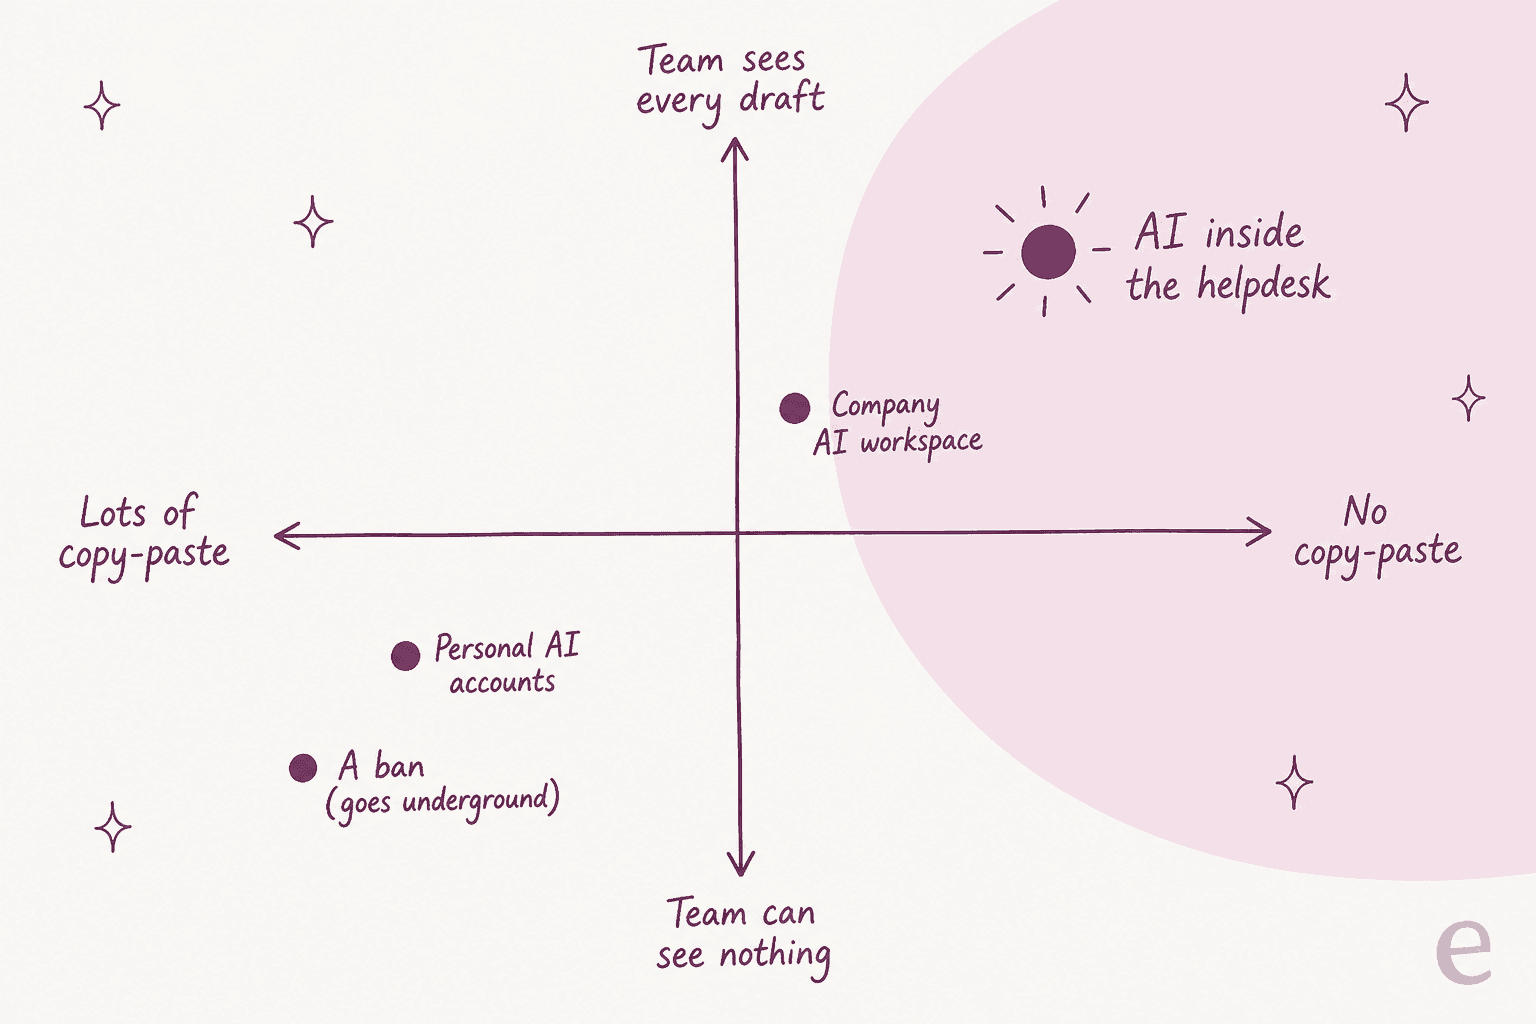
Um workspace de empresa do ChatGPT ou do Claude é uma melhoria real. O ChatGPT Business custa $20 por usuário ao mês com cobrança anual ($25 mensal) e não treina com seus dados por padrão, segundo os preços empresariais da OpenAI. O Claude Team custa o mesmo, $20/$25 por assento padrão, segundo a página de preços do Claude. Mas ambos ainda pedem que o agente copie o ticket e cole a resposta de volta, então continua sem haver registro vinculado ao ticket nem base na sua central de ajuda. No suporte, eu trataria um workspace da empresa como solução provisória, não como destino.
Um plano de 7 dias depois de descobrir
Você não precisa de uma política de IA de 40 páginas para resolver isso. Precisa de uma semana tranquila. Esta é a ordem que eu seguiria.
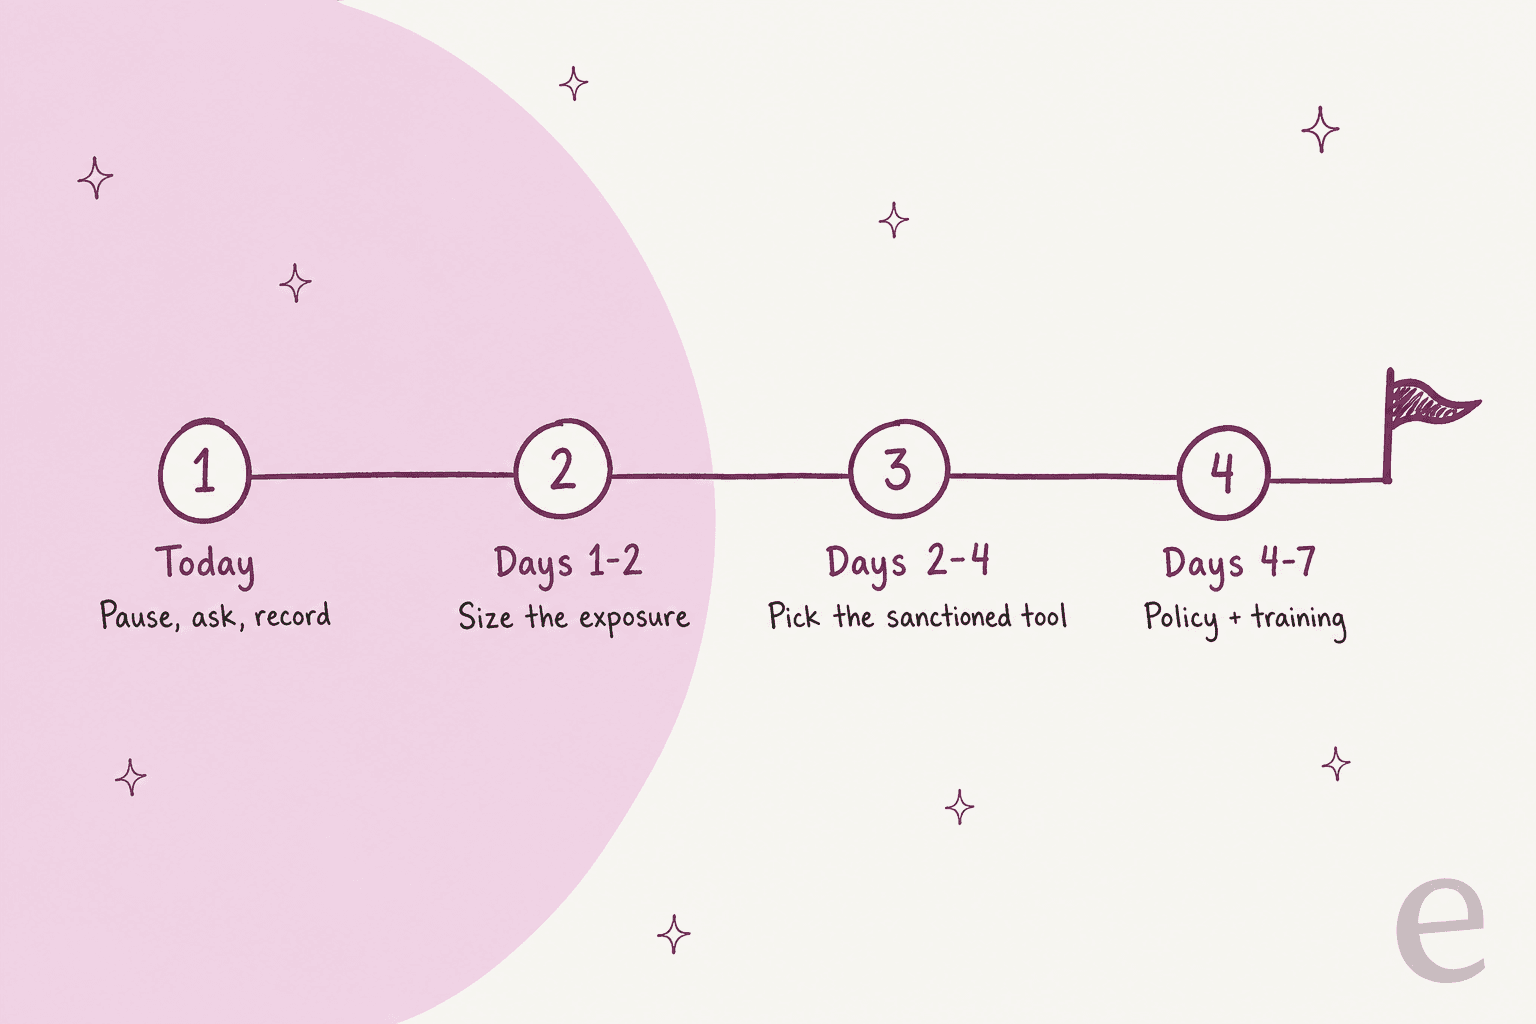
Hoje: pausar, perguntar, registrar
Envie à equipe uma mensagem curta que pare novas colagens sem iniciar uma caça às bruxas. Algo assim funciona:
Descobrimos que alguns tickets foram colados em contas pessoais de IA para ajudar a redigir respostas. Eu entendo: é mais rápido. A partir de agora, por favor, não coloquem tickets nem dados de clientes no ChatGPT, Claude, Gemini ou ferramentas pessoais semelhantes. Estamos montando esta semana uma forma aprovada de usar IA nos tickets. Se vocês já fizeram isso, me avisem em particular para que possamos verificar o que foi compartilhado. Por favor, não excluam esses chats ainda. Ninguém terá problemas por me contar.
A frase "ninguém terá problemas" importa. Um responsável de segurança no Reddit sugeriu tratar como uma anistia: entregar o hábito antigo, receber uma ferramenta gerenciada e "we ask what they use it for, find out more about their pain points", segundo esta resposta no r/ciso. Assim você descobre o que precisa substituir, e as pessoas continuam lhe contando as coisas.
Dias 1-2: dimensionar a exposição
Para cada agente: qual ferramenta, qual tipo de conta (e-mail pessoal ou de trabalho), se o treinamento estava desativado, aproximadamente quantos tickets e a pior categoria de dados envolvida. Use a ferramenta de triagem acima. Quando seu responsável de privacidade tiver o que precisa, peça aos agentes que excluam os chats e registrem que o fizeram. Se o seu helpdesk permitir, verifique se esses tickets continham dados que você já deveria estar redigindo.
Dias 2-4: escolher a ferramenta autorizada
Escolha algo que os agentes prefiram ao atalho. Se for mais lenta que o ChatGPT, o hábito volta na sexta-feira. A seção abaixo cobre o que verificar, incluindo algumas coisas sobre a IA do seu próprio helpdesk que me surpreenderam.
Dias 4-7: escrever a regra e treinar
Adicione uma seção de IA de uma página ao seu procedimento operacional de suporte: qual ferramenta está aprovada, o que nunca vai para nenhuma ferramenta de IA (números de cartão, senhas, dados de saúde) e a quem perguntar. Inclua na integração de agentes e, quando a política mudar, implemente como faria com qualquer outra mudança de política.
A IA integrada do seu helpdesk é segura automaticamente?
Aqui eu desaceleraria. A solução óbvia é "ligar a IA que veio com o nosso helpdesk", e costuma ser um lugar bem melhor para dados de tickets do que uma conta pessoal. Cada fornecedor abaixo proíbe, por contrato, que seus provedores externos de modelos treinem com seus tickets. Mas a letra miúda trata do treinamento próprio do fornecedor e dos controles de administração, e eles variam muito.
| Helpdesk | Provedores externos de modelos | Treinamento próprio do fornecedor | Controle de administração | Ferramentas de escrita para agentes |
|---|---|---|---|---|
| Zendesk | Não podem treinar com seus dados (Zendesk) | Modelos de classificação entre contas, com campos de dados pessoais excluídos | Ferramentas de escrita ativadas por padrão para todos os grupos | Copilot $50/agente/mês com pagamento anual |
| Freshdesk | Azure OpenAI; sem dados armazenados em repouso (Freshworks) | Opt-out enviando e-mail ao suporte | Por agente por meio de um papel de Copilot | Freddy Copilot $29/agente/mês anual |
| Gorgias | Sem treinamento de terceiros (Gorgias) | AI Agent "does learn from interactions from other brands" | Configurações no nível da conta | Resumos e tradução em todos os planos |
| HubSpot | Provedores proibidos de treinar (HubSpot) | Ativado por padrão; opt-out pelo Super Admin, só daqui para frente | Chaves no nível da conta | Reescrita e tom na caixa de entrada em todos os planos |
| Help Scout | A OpenAI guarda os dados "up to 30 days" (Help Scout) | Amostras limitadas para ajuste de tom | AI Assist só é desativado pedindo à Help Scout | AI Assist, Drafts, Summarize |
Os preços vêm da página de preços da Zendesk e da página de preços do Freshdesk. Duas coisas se destacam na minha leitura desses documentos.
Primeiro, a IA do seu helpdesk pode já estar ligada. O recurso de melhoria de escrita da Zendesk vem com "By default, this feature is turned on" e "By default, all groups have access", segundo o artigo de configuração. A HubSpot diz "The conversation inbox AI assistant is on by default", segundo o guia da caixa de entrada. Isso é uma boa notícia para este problema: os agentes podem já ter um botão de reescrita autorizado que desconhecem. Conte a eles.
Segundo, as configurações de treinamento do próprio fornecedor valem uma checagem de cinco minutos. O treinamento de modelos da própria HubSpot vem ativado por padrão, só Super Admins podem desativar e "It is not possible to delete previously used data from trained models", segundo o artigo de treinamento. A Freshworks exclui sua conta do treinamento de IA se você escrever para support@freshworks.com. Nada disso torna essas ferramentas inseguras. Significa que "integrada" não substitui ler a página de configurações.
Para análises mais profundas, comece pelo guia do Zendesk Copilot e pela análise do HubSpot Breeze.
O lado da privacidade tem textos próprios: Freshdesk e GDPR, Gorgias e GDPR e SOC 2 para chatbots.
O que uma ferramenta de IA autorizada para suporte precisa ter
Seja qual for a escolha, um complemento do helpdesk, um workspace da empresa ou uma ferramenta de assistência a agentes dedicada, confira-a com esta lista. São as perguntas que revisores de segurança fazem nas chamadas de vendas da eesel, e são as certas.
- Um contrato, não uma chave liga/desliga. Sem treinamento com seus dados nos termos do fornecedor, mais um DPA que você possa entregar ao seu responsável de privacidade.
- Redação antes de o modelo ver. Números de cartão, e-mails e telefones removidos antes de os tickets serem armazenados ou indexados.
- Sem etapa de copiar. O rascunho aparece no ticket, como nota interna ou rascunho de resposta. É isso que acaba com o hábito.
- Rascunhos, não envios, no começo. Uma pessoa aprova antes de qualquer coisa chegar ao cliente. Configure fluxos de aprovação para reembolsos e cobranças.
- Baseada nas suas próprias respostas. Central de ajuda, macros e tickets anteriores, para que o rascunho diga o que sua equipe diria. Uma auditoria da base de conhecimento antes compensa aqui.
- Acesso por papel e um registro. Você decide quem pode usar e cada rascunho é registrado. Veja controle de acesso de agentes.
O nível de exigência em segurança é real. Nas próprias chamadas de vendas da eesel, uma equipe dinamarquesa de telemática B2B condicionou cada teste a uma revisão interna de segurança e queria garantia de que tickets com números de cartão e senhas permanecem no seu ambiente. Um avaliador técnico de uma empresa de hardware perguntou, na prática, se a IA recorre ao ChatGPT quando não sabe uma resposta e se isso pode ser desligado. São exatamente as perguntas a fazer a qualquer ferramenta que você autorize. Para uma lista de compra mais longa, veja este guia sobre como escolher um agente de IA para suporte e os erros de implantação que mais vejo.
Como a eesel mantém a redação dentro do ticket
A eesel é uma colega de IA para o seu helpdesk. Ela se conecta ao Zendesk, ao Freshdesk, ao Gorgias, ao HubSpot e ao Help Scout, lê sua central de ajuda, suas macros e tickets anteriores, e deixa o rascunho no ticket. O agente nunca copia nada para fora.
Veja como isso aparece em equipes reais:
- smava (crédito ao consumidor, Alemanha) opera um Zendesk para duas marcas. Em um mês a eesel preparou cerca de 15.300 rascunhos de resposta, cada um no ticket com botões de Aprovar e Rejeitar. Os agentes alteram um rascunho escrevendo @eesel numa nota interna. Em finanças reguladas, uma resposta que promete algo errado causa dano, por isso as pessoas mantêm o controle do envio.
- Timengo vende software de e-mail seguro na Dinamarca. Cada novo ticket do Freshdesk recebe um rascunho em dinamarquês e uma nota interna para o engenheiro, e a eesel nunca responde sozinha a um ticket de cliente. Os engenheiros também usam a extensão de navegador da eesel dentro do Freshdesk em tickets em que já estão trabalhando.
- Qontro recebe um rascunho em cada ticket do Freshdesk. A equipe compara os rascunhos com o que realmente enviou, e cerca de um em cada dez já sai com pouca ou nenhuma edição. Rascunhos errados apontam artigos de ajuda fracos, que eles corrigem.
- OroSoft faz os agentes mencionarem a eesel num ticket para obter um rascunho baseado em 6.100 tickets anteriores. Ela cita o ticket ou o artigo que usou e nunca copia nomes ou dados de clientes de tickets antigos.
Toda execução fica registrada. A visão de Atividade mostra cada conversa e ação com o estado de aprovada, rejeitada ou pendente, para que você veja exatamente o que a IA redigiu e o que uma pessoa fez com isso.

Sobre dados: a página de segurança da eesel diz que ela não treina nem faz fine-tuning de modelos com seus dados, e que os provedores de modelos os processam apenas sob termos comerciais de API que não permitem treinamento. Cada workspace é isolado, a redação de PII remove e-mails, telefones e números de cartão dos tickets sincronizados antes de serem armazenados, qualquer ação pode aguardar a aprovação de uma pessoa, e a eesel se compromete a avisar você em 48 horas sobre uma violação que afete seus dados. O SOC 2 Tipo II está em andamento: o período de observação começou em 1º de outubro de 2026, com a auditoria no início de 2027. HIPAA com BAA assinado está no Enterprise.
Antes de entrar no ar, a eesel pode reproduzir centenas dos seus tickets anteriores e pontuar suas respostas em relação ao que sua equipe realmente enviou, para que você veja as lacunas antes de um cliente.
Experimente a eesel
Se seus agentes estão colando tickets no ChatGPT, a solução mais rápida é dar a eles um botão melhor dentro do ticket. A eesel redige respostas nos seus tickets do Zendesk ou Freshdesk a partir da sua própria central de ajuda e de respostas anteriores, sem copiar nada para fora e com cada rascunho registrado. Os preços são um plano mensal fixo: grátis com 100 créditos para começar, depois a partir de $299 por mês para 500 tickets ou chats, com agentes e assentos ilimitados.

Experimente a eesel com seus próprios tickets, ou agende uma demo se precisar primeiro de uma revisão de segurança.