

Para lidar com tickets de suporte após uma violação de dados, monte a fila antes de enviar o aviso: uma tag e um responsável para cada tipo de ticket da violação, macros criadas apenas a partir da declaração aprovada, e uma regra rígida de que os agentes nunca pedem senhas, códigos ou números de cartão. Oculte qualquer dado sensível que os clientes enviem mesmo assim, e tire da linha de frente os tickets jurídicos, de imprensa, de privacidade e as denúncias de phishing.
A razão é simples: a semana da violação é quando sua fila é mais fácil de imitar e mais fácil de gerenciar mal. Um agente de IA como o eesel pode assumir as perguntas repetidas com sua FAQ aprovada, desde que todo ticket específico de conta vá para uma pessoa.
O que muda na fila de suporte após uma violação de dados?
Três coisas mudam ao mesmo tempo: volume, risco e tom. O e-mail do aviso sai, e em horas a fila se enche com as mesmas cinco perguntas. Ao mesmo tempo, golpistas que leem a notícia começam a enviar e-mails parecidos com os seus, e toda resposta que sua equipe envia agora é algo que um advogado, um regulador ou um jornalista pode ler depois.
Trabalho na fila de suporte da eesel todos os dias, e o que sempre volto a pensar é que uma fila normal é feita para ser útil e rápida. Uma fila de violação precisa ser útil, lenta para improvisar e rígida quanto à identidade. Esses objetivos puxam em direções opostas, então a configuração precisa tornar o caminho seguro o mais fácil.
O lado do cliente nisso é confuso. Os avisos costumam saber em ondas, então um cliente recebe o e-mail e o colega não, e os dois escrevem. Foi assim que pareceu do lado do cliente após uma violação recente:
"I only received this same email a few hours ago, Oct 30. Why not tell all customers at once, especially if payment information was involved?"

No fundo, esse ticket faz duas perguntas: estou afetado, e por que estou sabendo disso tão tarde? Sua equipe de primeira linha precisa de uma resposta aprovada para as duas.
Este artigo trata de como gerenciar a fila. Se ainda precisar escrever o próprio aviso, as cinco seções, os prazos e o assunto, comece pelo meu guia complementar sobre comunicação após uma violação de dados e volte depois. Se seu incidente parece mais com uma interrupção do que com dados roubados, meu modelo de comunicação de interrupções encaixa melhor.
Se um agente de codificação com IA ajuda a gerenciar sua configuração de suporte, a CLI da eesel permite que ele envie a FAQ aprovada da violação e as respostas provisórias como conhecimento, aperte as instruções do agente e faça perguntas de teste para checar as respostas antes de qualquer coisa ir ao ar. Conectar o helpdesk em si ainda precisa de alguém com acesso de administrador para aprovar.
Como organizar os tickets da violação antes que se acumulem?
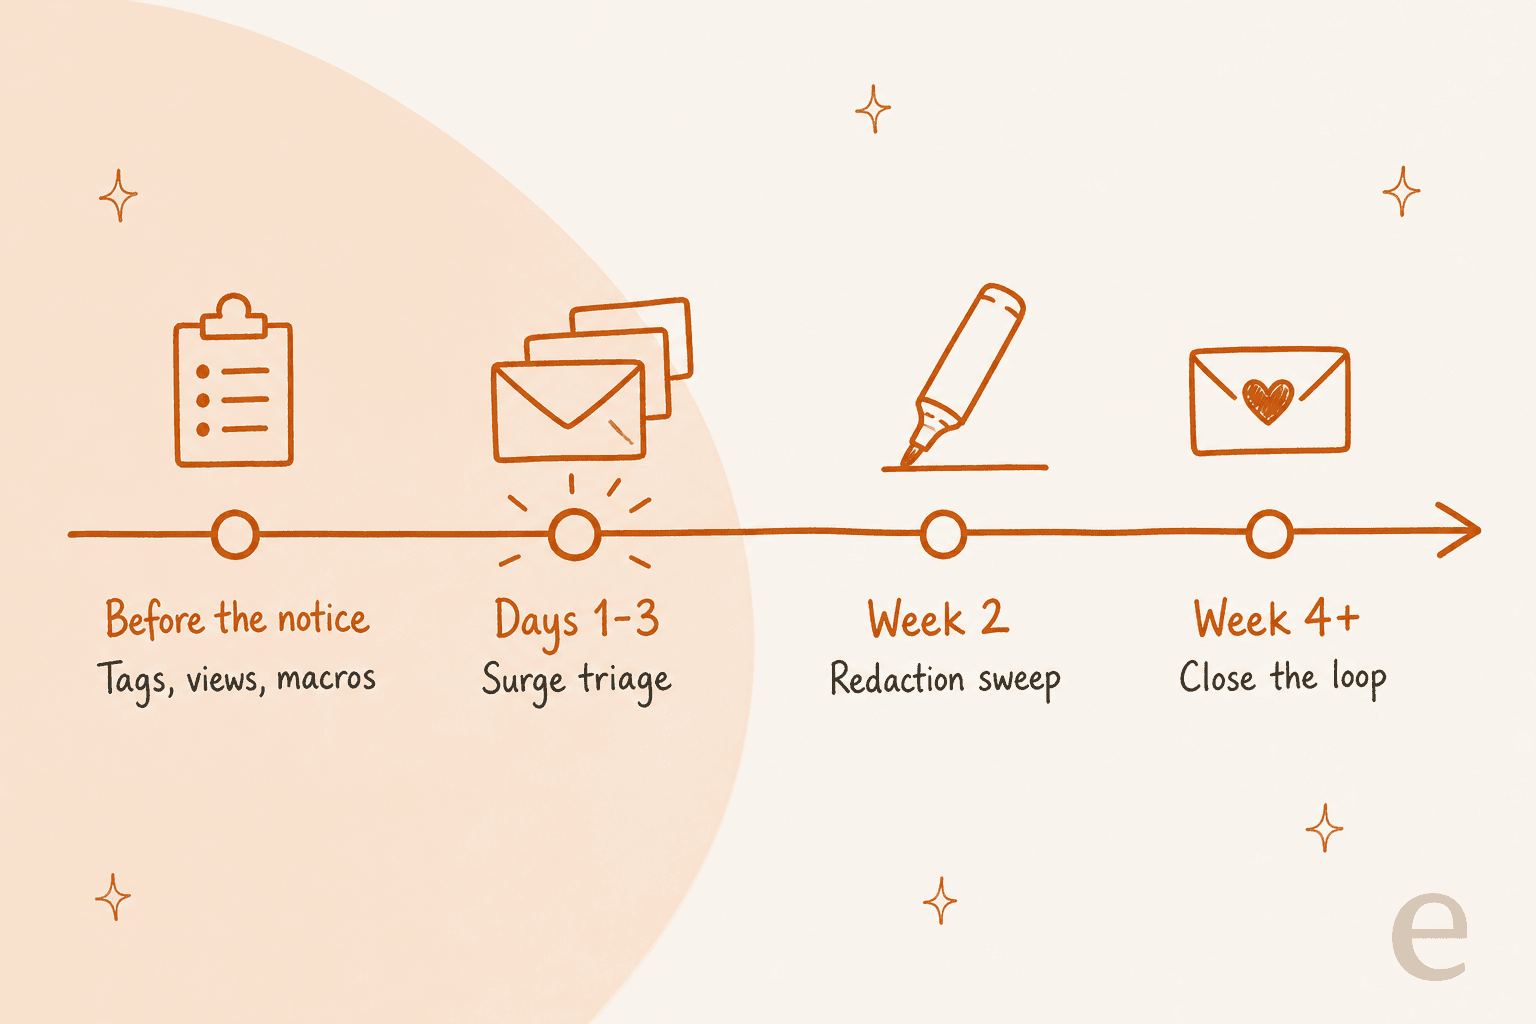
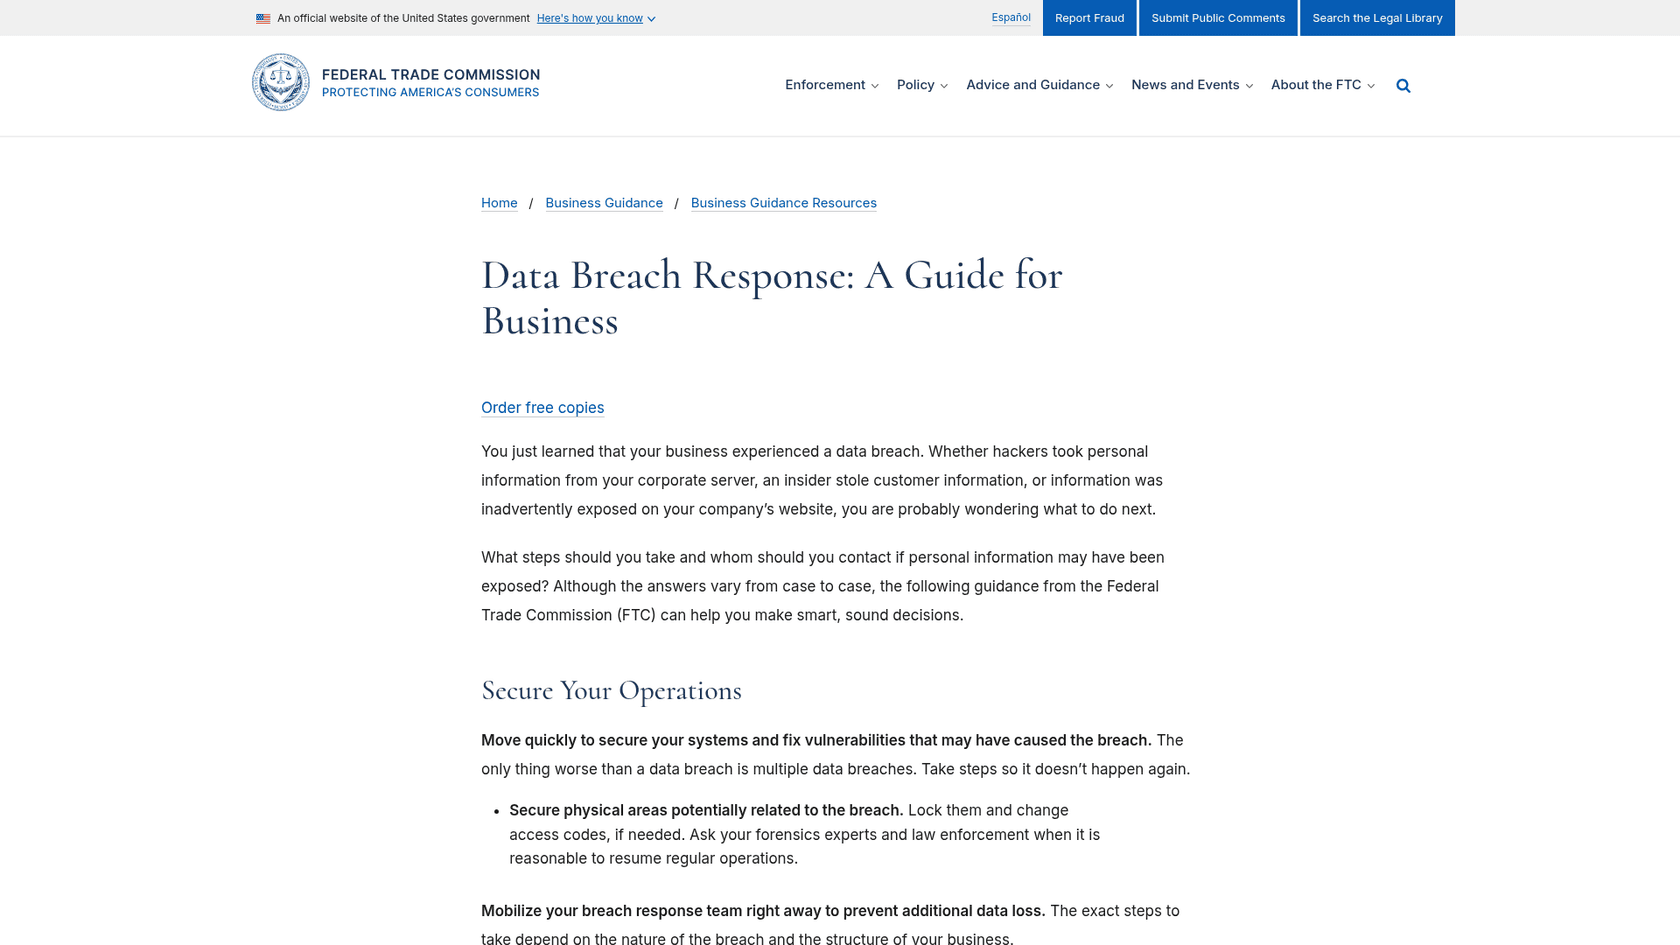
Dê a cada tipo de ticket da violação sua própria tag, seu próprio responsável e sua própria visualização, e faça isso antes do aviso chegar. O guia de resposta a violações da FTC instrui empresas com um centro de atendimento ao cliente a garantir que a equipe saiba para onde encaminhar as informações que possam ajudar a investigação. Tags e visualizações são como essa instrução se torna real num helpdesk.
Eu uso cinco faixas. A maioria dos tickets da violação se encaixa em uma delas, e os que não se encaixam costumam ser tickets normais que chegam naquela mesma semana por coincidência.
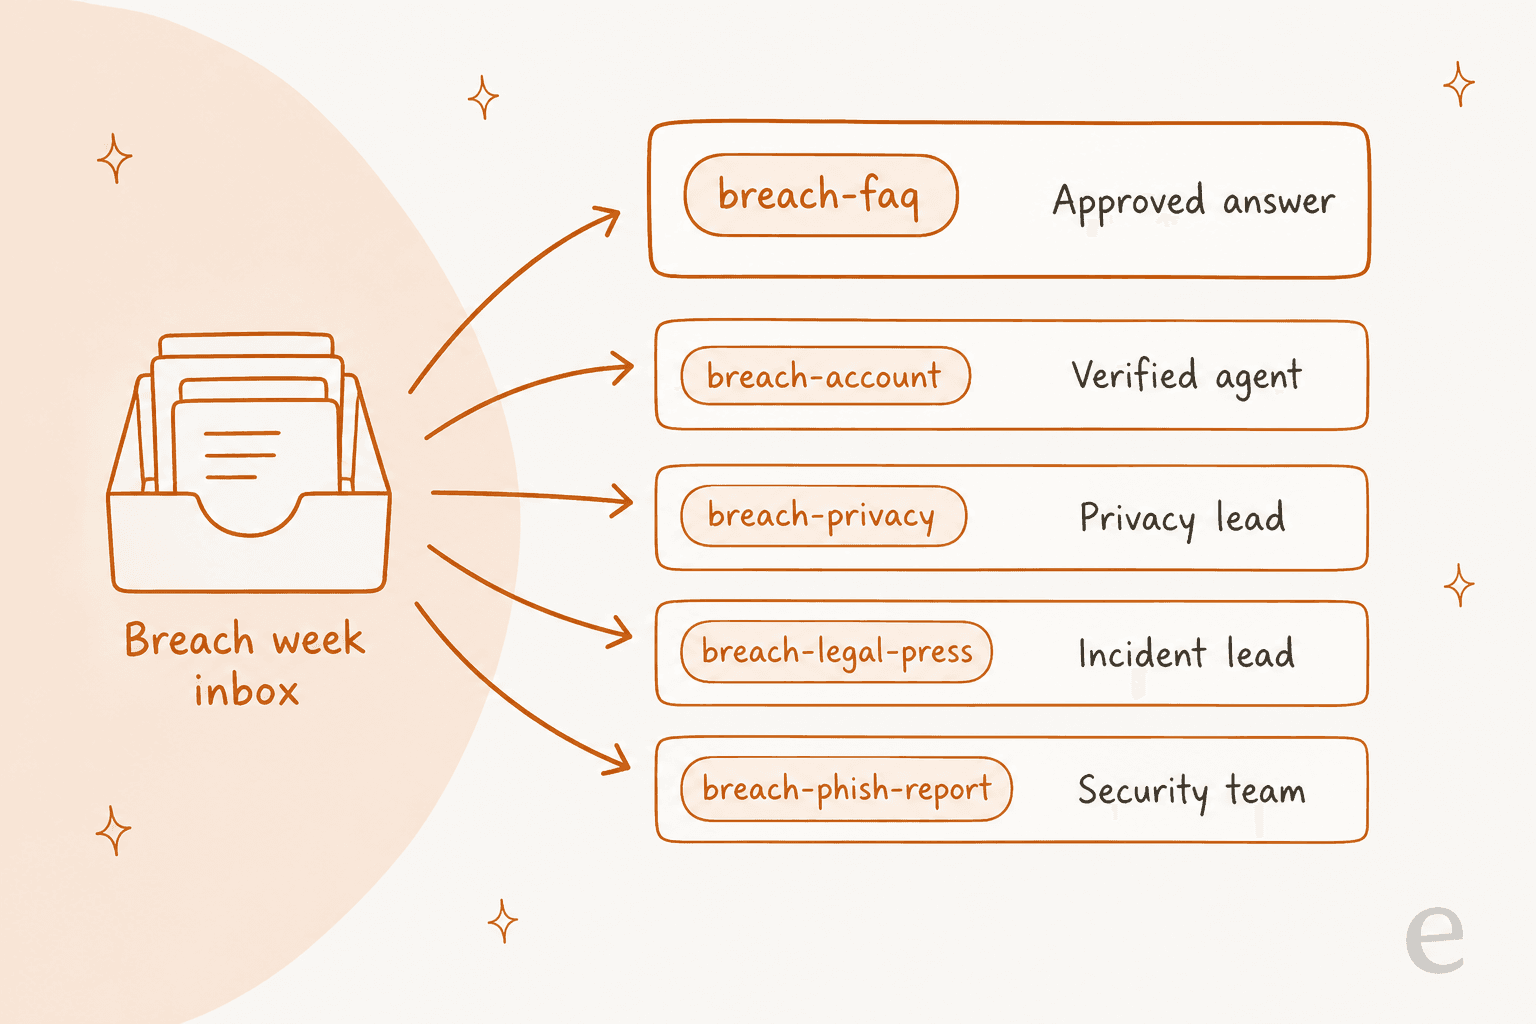
| Tag | O que cai aqui | Responsável | Primeira resposta |
|---|---|---|---|
breach-faq | "O que aconteceu?", "Quais dados?", "O que devo fazer?" | Qualquer agente, ou um agente de IA | Macro de FAQ aprovada |
breach-account | "Meus dados foram expostos?", cobranças estranhas, contas bloqueadas | Agente verificado | Macro de verificação, depois uma pessoa |
breach-privacy | Apagar meus dados, me enviar meus dados | Responsável pela privacidade | Confirmação com o prazo correto |
breach-legal-press | Advogados, jornalistas, reguladores | Responsável pelo incidente | Só confirmação, sem detalhes |
breach-phish-report | "Esse e-mail é seu?" | Equipe de segurança | Macro de phishing |
Para montar isso, comece com tags de tickets e triggers por palavra-chave. No Zendesk, triggers de tickets podem adicionar uma tag e definir um grupo quando um novo ticket menciona palavras como "violação", "hackeado", "vazamento" ou o nome do incidente. Meu guia sobre triggers do Zendesk detalha as condições. Triggers por palavra-chave vão perder alguns tickets e pegar outros errados, então trate-os como uma primeira passada e deixe os agentes marcarem de novo.
Depois, crie uma visualização por faixa. A documentação de visualizações do Zendesk permite adicionar até 15 colunas, o suficiente para tag, solicitante, hora de criação e responsável. Uma armadilha para saber mais tarde: visualizações não incluem tickets arquivados, então sua rodada de ocultação na semana 2 precisa de busca, não só visualizações. Se estiver configurando visualizações pela primeira vez, meu guia sobre visualizações para agentes é um bom começo.
Se sua equipe já usa marcação por IA, é aqui que isso compensa. A Dokument 24 roda a eesel no Zendesk, e todo ticket novo chega marcado por produto com um rascunho de resposta como nota interna. Em um mês, foram cerca de 430 tickets marcados e cerca de 670 rascunhos para a equipe enviar. Uma faixa da violação é só mais uma tag na mesma configuração. Mais sobre marcação de tickets com IA se quiser seguir esse caminho.
Teste o organizador em tickets reais de semana de violação
Escolha um ticket abaixo para ver em qual faixa ele cai, quem é responsável, a primeira resposta e o que não fazer. Estes são os oito formatos que eu esperaria nas primeiras 72 horas.
Organizador de tickets da violação
Escolha um ticket. A faixa, o responsável e a primeira resposta seguem a configuração de cinco faixas acima.
Quais respostas os agentes devem enviar palavra por palavra?
Durante a semana da violação, toda frase voltada ao cliente deve vir de uma macro aprovada, e os agentes devem personalizar a saudação, não os fatos. A FTC instrui as empresas a designar uma pessoa de contato para divulgar informações. A versão de suporte dessa regra é uma biblioteca de macros que só essa pessoa, ou alguém que ela autorizar, pode editar.
O mesmo guia da FTC também diz para antecipar as perguntas que as pessoas vão fazer e colocar respostas claras e em linguagem simples no seu site. Construa suas macros a partir dessa página, não ao lado dela. Se a macro e a página de FAQ se separarem, os clientes vão capturar a diferença em print.
Aqui está o conjunto inicial que eu montaria:
- Resposta da FAQ da violação. As cinco seções do aviso de forma resumida, mais um link para a página da violação. A maioria dos tickets
breach-faqse encerra com essa. - Resposta provisória. Para perguntas que a declaração ainda não cobre: "Ainda não tenho uma resposta confirmada sobre isso. Publicamos atualizações em (link), e vou atualizar este ticket quando tivermos uma." Nunca adivinhe a lacuna.
- Como entramos em contato. A FTC sugere dizer às pessoas como você vai contatá-las no futuro, por exemplo "nunca vamos te ligar sobre isso". Essa macro é sua melhor defesa contra phishing, então ligue a ela em todas as outras.
- Pedido de verificação. Explica como você vai confirmar a identidade sem pedir segredos (mais abaixo).
- Confirmação de pedido de privacidade. Registra a data e nomeia o prazo.
- Confirmação jurídica e de imprensa. Duas frases, sem detalhes.
Se você usa Zendesk, macros 101 cobre o básico.
As equipes do Freshdesk chamam isso de respostas prontas, o Help Scout chama de respostas salvas, e o Gorgias tem suas próprias macros. Seja qual for o nome que sua ferramenta usa, a regra é a mesma.
Mais uma coisa sobre macros: coloque uma versão ou data no título de cada macro, como "FAQ da violação v3, 19 de nov." A declaração vai mudar duas ou três vezes na primeira semana, e os agentes precisam ver de imediato que estão enviando a versão atual. Meu guia sobre macros com IA tem mais sobre manter uma biblioteca atualizada.
Como verificar clientes sem treiná-los a cair em phishing?
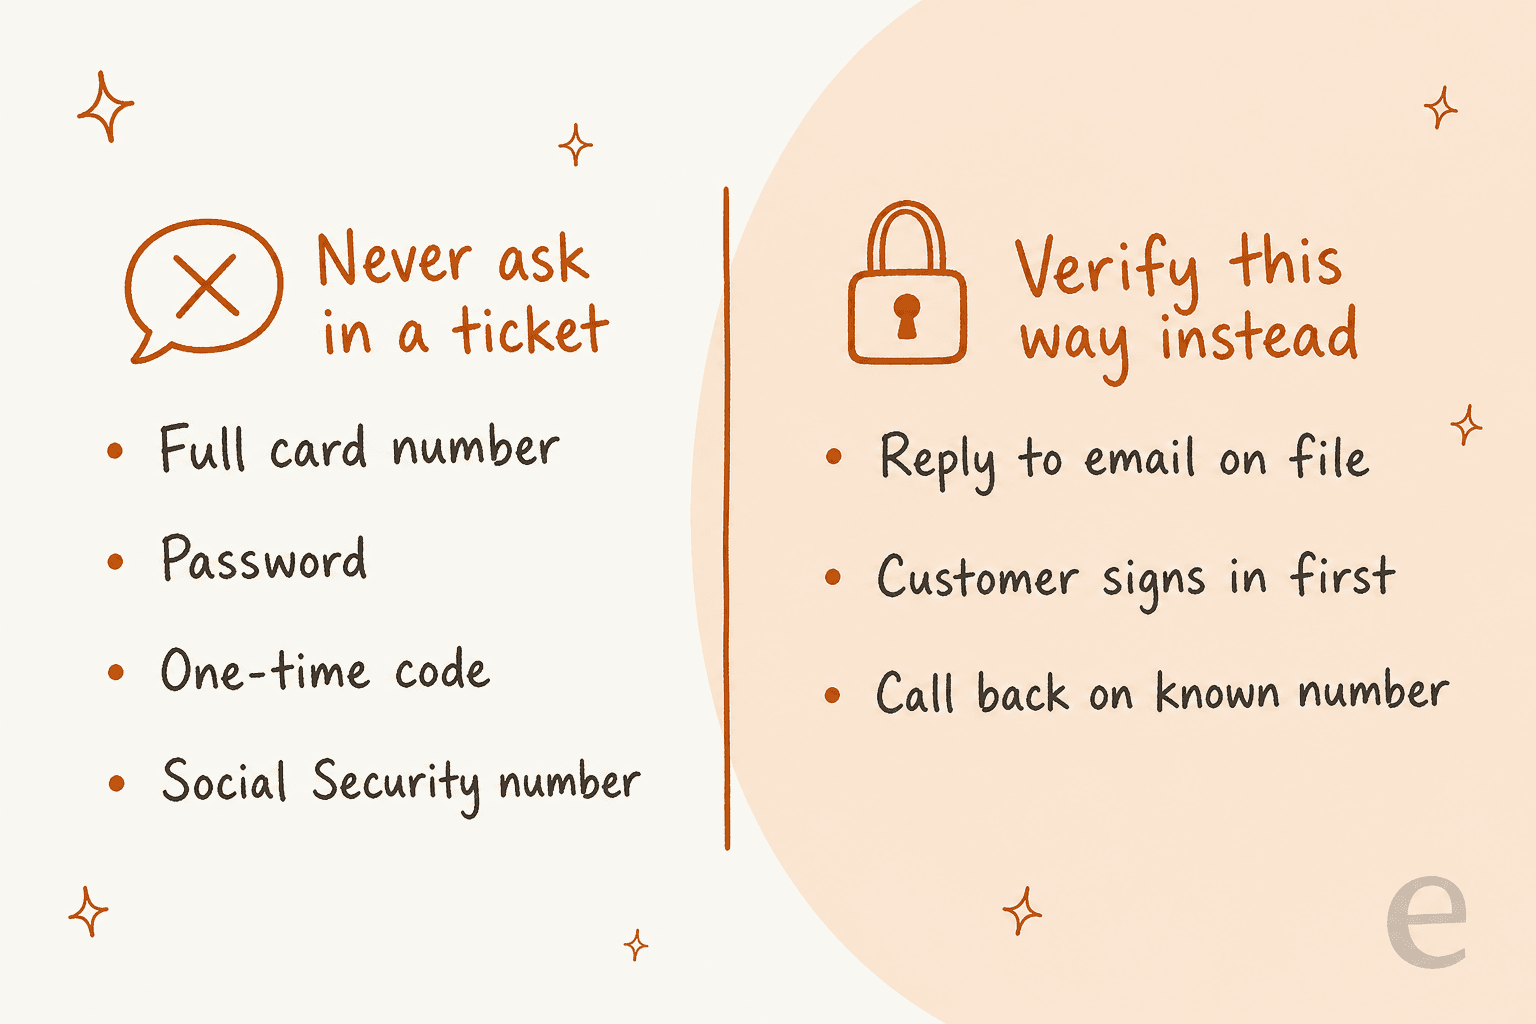
Verifique por canais em que o cliente já confia, e nunca peça dentro de um ticket uma senha, um código de uso único, o número completo do cartão ou o número da seguridade social. Após uma violação, os criminosos sabem que seus clientes esperam e-mails seus, e a FTC destaca que dizer como você vai contatar as pessoas ajuda a evitar golpes de phishing ligados à violação.
O regulador britânico diz o mesmo pelo outro lado. O guia das 72 horas do ICO sugere dizer às pessoas afetadas para ficarem atentas a e-mails de phishing ou atividade fraudulenta nas contas delas. Sua equipe de suporte então precisa evitar se comportar como os phishers de quem acabou de avisar.
Os e-mails imitadores chegam rápido, e costumam ser convincentes porque usam dados reais roubados. Após a violação de uma companhia aérea, o primeiro comentário no tópico foi este:
"Various users are reporting scam emails with full booking details. Stay safe guys."
E é assim que fica quando um processo de suporte sabota seus próprios avisos:
"Then, I've called my customer representative for help, who promptly asked me to tell her the security code in the email so that she can reset the app. Yet, the email, in bold letters, said to never divulge the code to anybody, including the bank personnel..."
Três regras que eu colocaria na frente de cada agente esta semana:
- Responder, não entrar em contato por conta própria. Responda ao ticket a partir do seu helpdesk. Não inicie novos tópicos de caixas pessoais nem envie links por SMS que o cliente não pediu.
- Provar a identidade pela conta. Peça ao cliente para fazer login e escrever a partir da conta, ou responda só ao e-mail cadastrado. Se ele escrever de um endereço novo, diga que só pode falar sobre detalhes da conta com o e-mail que você tem registrado.
- Nunca confirmar um e-mail suspeito como "provavelmente nós". Se um cliente reenviar algo, a resposta é sua macro de "como entramos em contato", e o reenvio vai para a faixa
breach-phish-report. O guia de phishing da CISA é um bom link para clientes que querem saber mais.
Espere spam e tentativas de imitação direcionadas também aos seus agentes. Se você já filtra spam com IA, verifique se os tickets da violação não estão sendo descartados junto. Meu artigo sobre filtragem de spam com IA explica como ajustar isso.
Como manter dados sensíveis fora dos tickets da violação?
Não os colete, e oculte o que chegar mesmo assim. Clientes preocupados enviam muito mais do que o necessário: capturas de extratos bancários, números de cartão, fotos de documentos de identidade, às vezes senhas. Cada uma dessas coisas transforma seu helpdesk em uma segunda cópia dos dados que acabaram de ser comprometidos.
Comece pelas macros. Toda macro da violação deveria terminar com uma linha como "por favor não envie números de cartão, senhas ou documentos de identidade neste ticket". Depois ative a ocultação que seu helpdesk oferecer.
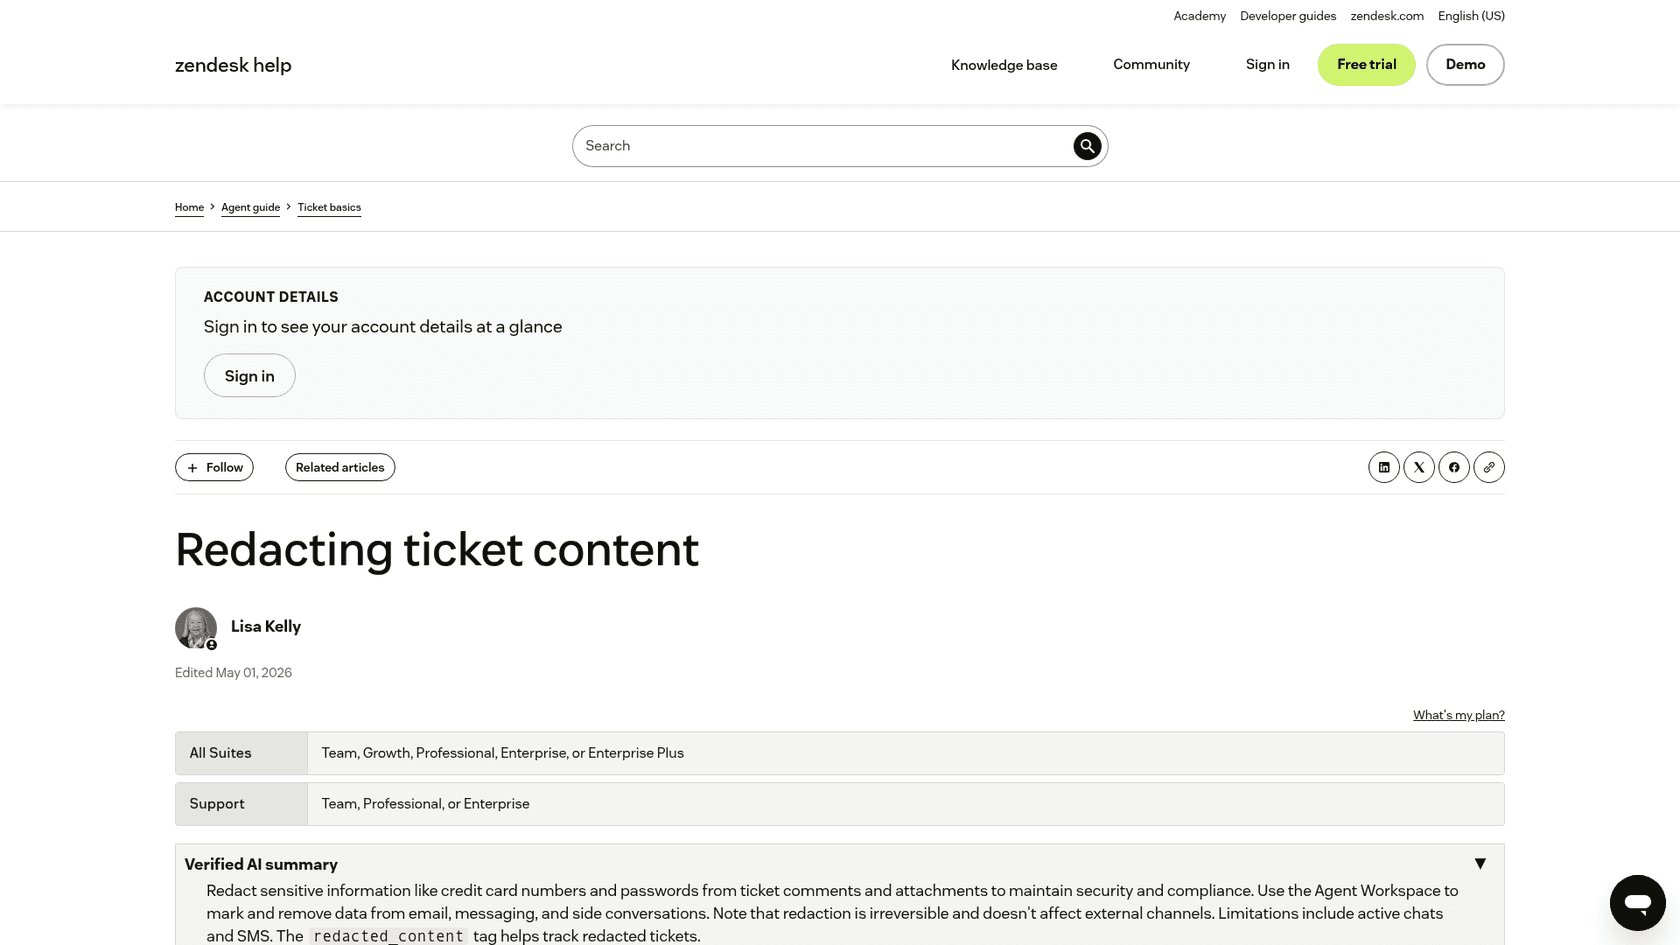
Zendesk. A ocultação de tickets funciona em e-mail, mensagens, notas internas, imagens e anexos, incluindo tickets fechados em vários canais, e precisa do Agent Workspace. Administradores e agentes com papéis personalizados que tenham permissão podem ocultar. Dois detalhes importam numa violação:
- Ocultar é irreversível, então acordem quem faz isso.
- Não oculta tickets inteiros, e se você ocultar o original depois de uma fusão, o ticket fundido mantém o conteúdo. Oculte primeiro, funda depois.
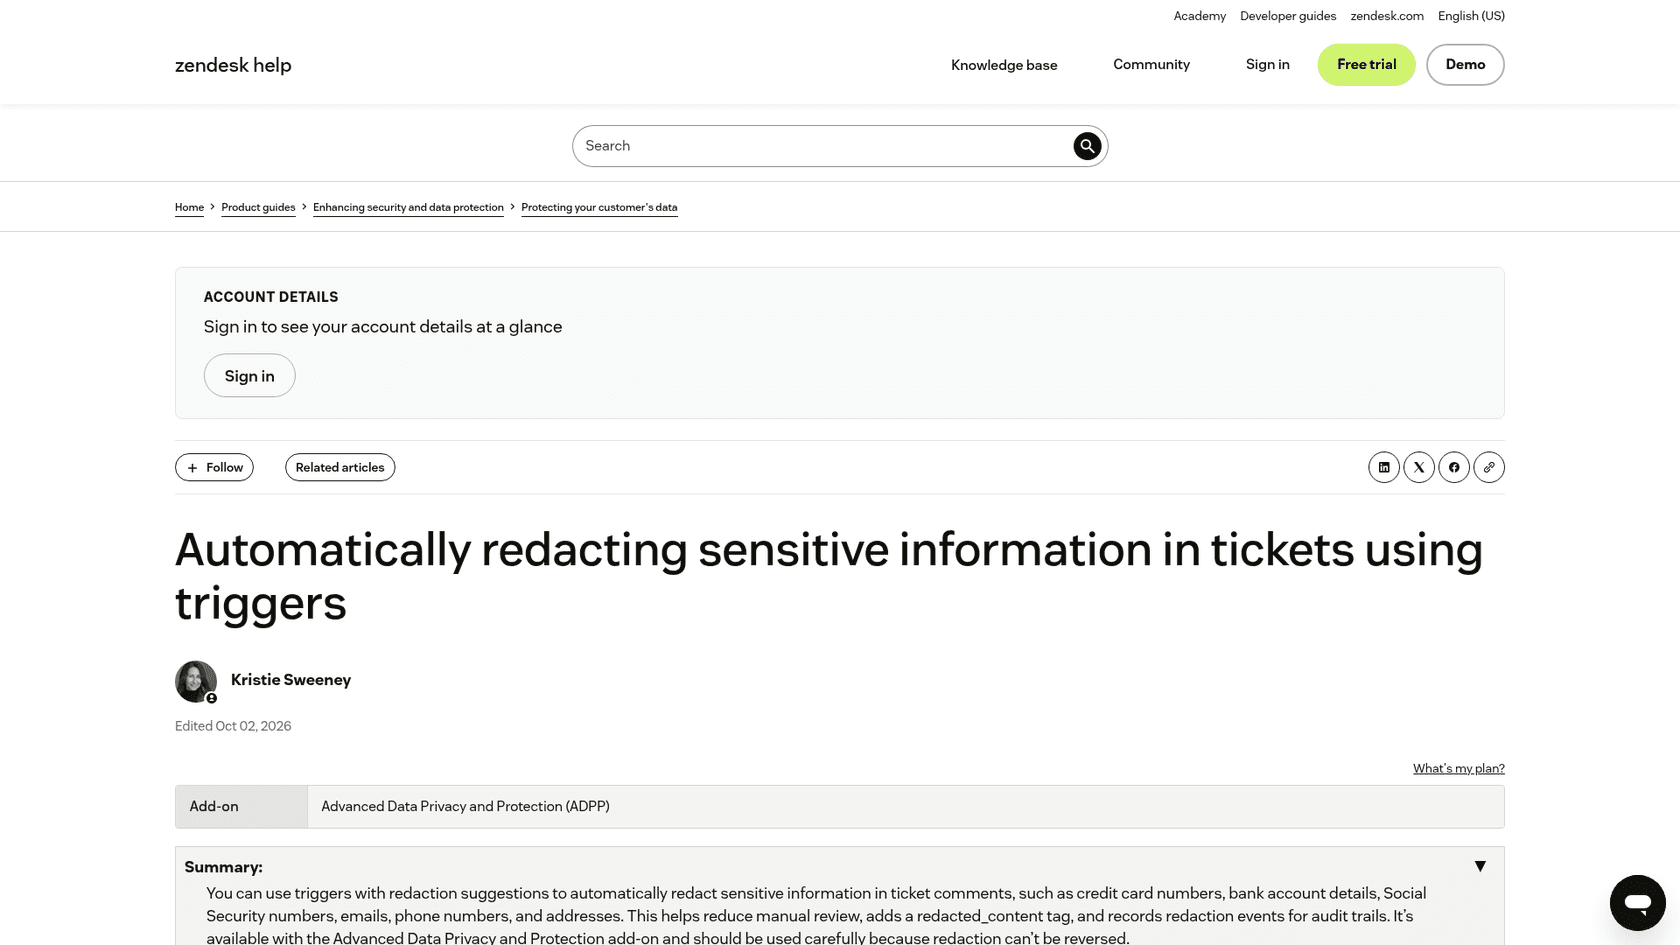
O Zendesk também tem a ocultação automática de cartões de crédito, que mascara números de cartão de 12 a 19 dígitos em tickets novos e mantém os seis primeiros e os quatro últimos dígitos. Ela não limpa números de cartão já presentes no sistema. Com o complemento Advanced Data Privacy and Protection, você pode ir além e usar triggers que ocultam automaticamente: números de cartão, dados bancários, números da seguridade social, e-mails, telefones e endereços, com uma tag redacted_content adicionada. Meu guia de ocultação de tickets no Zendesk detalha a configuração.
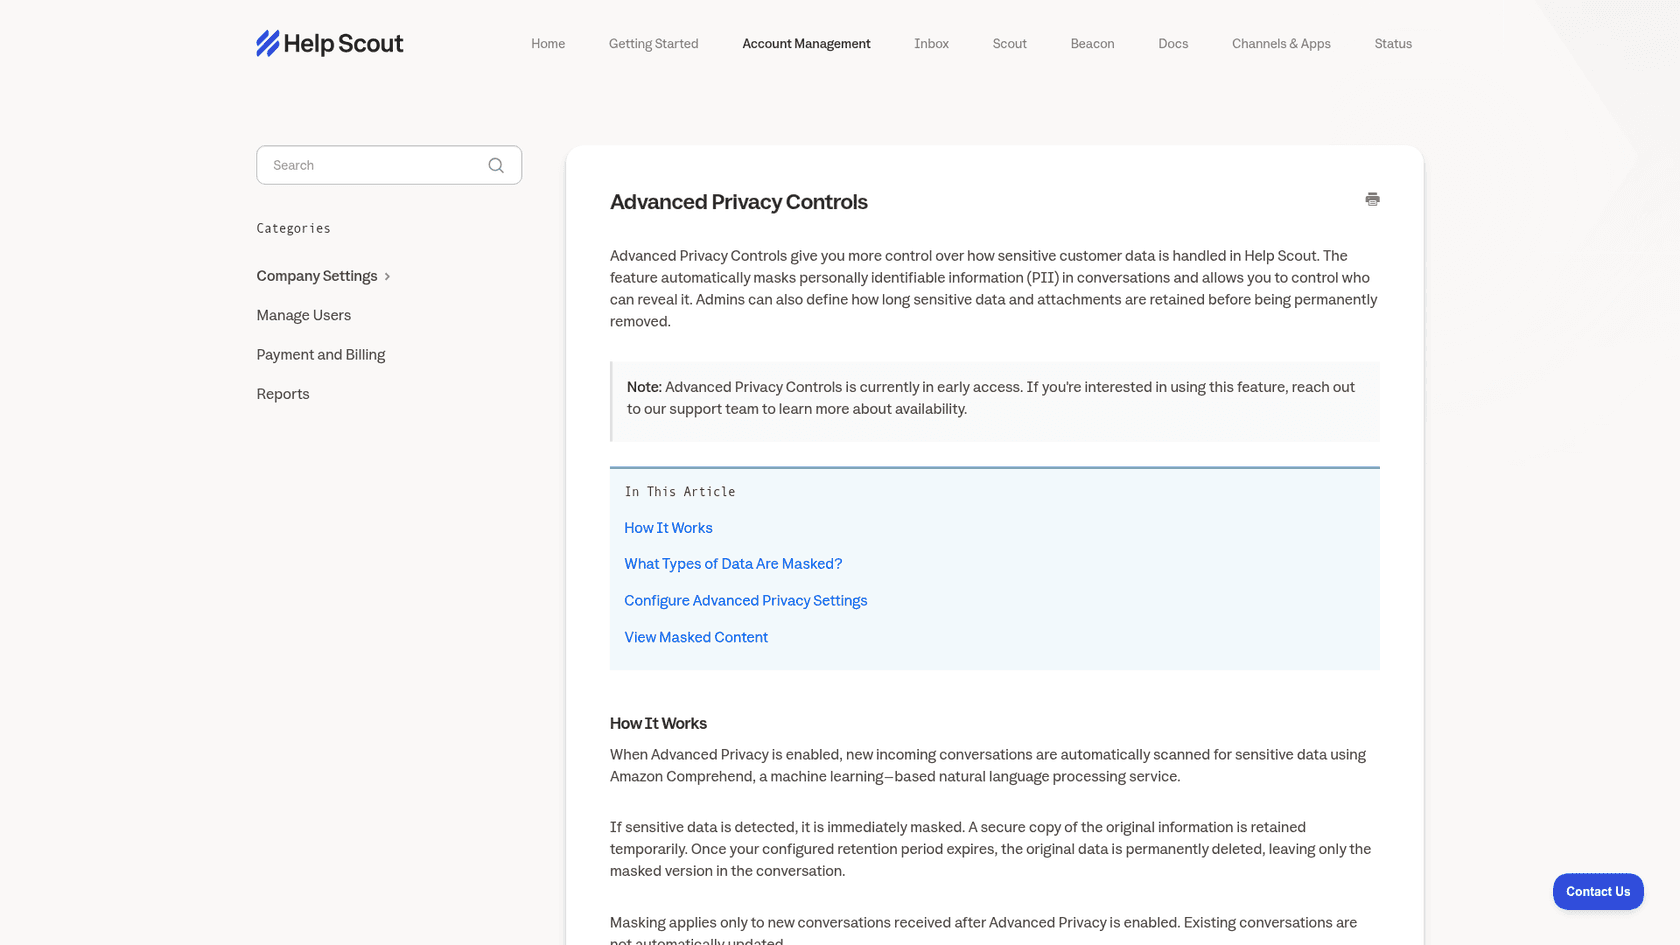
Help Scout. O Advanced Privacy Controls mascara PII automaticamente e deixa os administradores decidirem quem pode revelá-lo. Está em acesso antecipado, então você precisa pedir isso ao Help Scout. Ele só mascara conversas novas depois de ativado, e anexos não são mascarados, então uma foto de um documento de identidade fica visível para toda a equipe até o período de retenção apagá-la.
Seja qual for a ferramenta, programe uma rodada de ocultação na semana 2. Busca, não visualizações, porque as visualizações do Zendesk pulam tickets arquivados. Procure por padrões de números de cartão, "SSN", "senha", "passaporte" e anexos em tickets marcados com a tag da violação. Para uma visão mais ampla com IA, veja ocultação de PII com IA.
Se você usa um agente de IA sobre o helpdesk, verifique também o que ele armazena. Na página de segurança da eesel, a ocultação opcional de PII remove e-mails, telefones e números de cartão dos tickets do helpdesk sincronizados antes de serem armazenados e indexados, e a eesel não treina modelos com seus dados. Essa é a pergunta a fazer para qualquer fornecedor na sua pilha; minha checklist de segurança de fornecedores tem o resto.
O que um agente de IA deve responder após uma violação, e o que deve entregar?
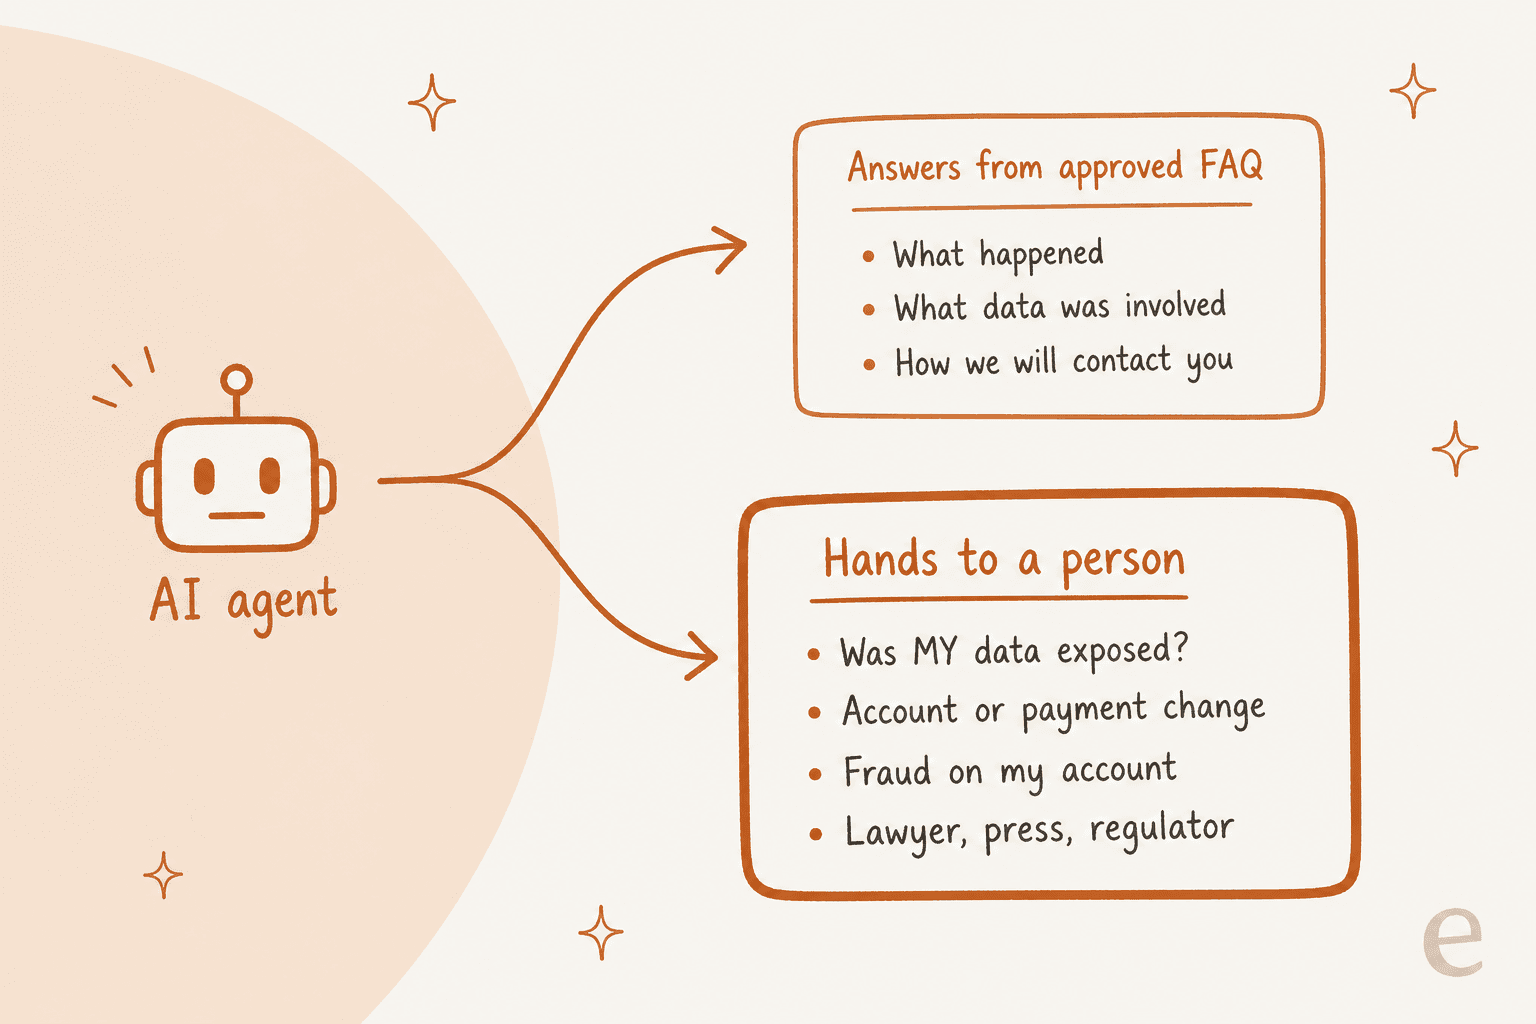
Um agente de IA deve responder apenas o que a FAQ aprovada responde, e entregar a uma pessoa todo ticket do tipo "e eu?". As perguntas gerais são as mesmas para todo mundo, então uma IA pode respondê-las de forma consistente às 3 da manhã. As perguntas pessoais dependem de consultas, julgamento e exposição jurídica, então pertencem à sua equipe.
A falha que mais me preocupa é uma IA generalizando a partir da declaração. Se a FAQ diz "a maioria dos clientes não foi afetada", um agente pouco rigoroso vai dizer a um cliente afetado que tudo está bem. Já vi a versão sem violação disso em nossas próprias chamadas de vendas: uma equipe de suporte técnico B2B descobriu que seu bot confirmava suporte para produtos que não cobria, porque a base de conhecimento dizia "damos suporte a todos os modelos". A lição deles foi que a configuração é tentativa e erro no começo. Numa violação, esse erro se torna uma falsa garantia por escrito.
Então as regras para o agente são estreitas:
- Responder apenas a partir da FAQ e das macros aprovadas da violação. Remover artigos de ajuda antigos que mencionem segurança se eles contradisserem a declaração.
- Nunca dizer se um cliente específico foi afetado, a menos que uma consulta à lista de afetados confirme e o cliente esteja verificado.
- Entregar por tag, não por suposição: tudo em
breach-account,breach-privacy,breach-legal-pressoubreach-phish-reportvai para uma pessoa com uma nota interna. - Marcar respostas como escritas por IA, para que ninguém confunda uma resposta de IA com uma declaração oficial de uma pessoa nomeada.
Uma configuração real com essas regras é a Swiftreg, uma vendedora britânica de placas de carro que roda a eesel no Zendesk. Não é um caso de violação, mas suas regras têm o formato de que uma fila de violação precisa. Detalhes de pedidos só vão para o titular verificado da conta; se essa checagem falhar, eles ficam privados. A eesel nunca informa um reembolso ou envio que uma consulta em tempo real não tenha confirmado, alguns temas sempre vão para humanos, e toda resposta pública termina com uma nota dizendo que a IA a escreveu. Em um mês, essa configuração tratou cerca de 2.100 tickets do Zendesk, com 1.494 respostas públicas e 1.055 notas internas para a equipe, onde uma etapa pertencia à equipe.
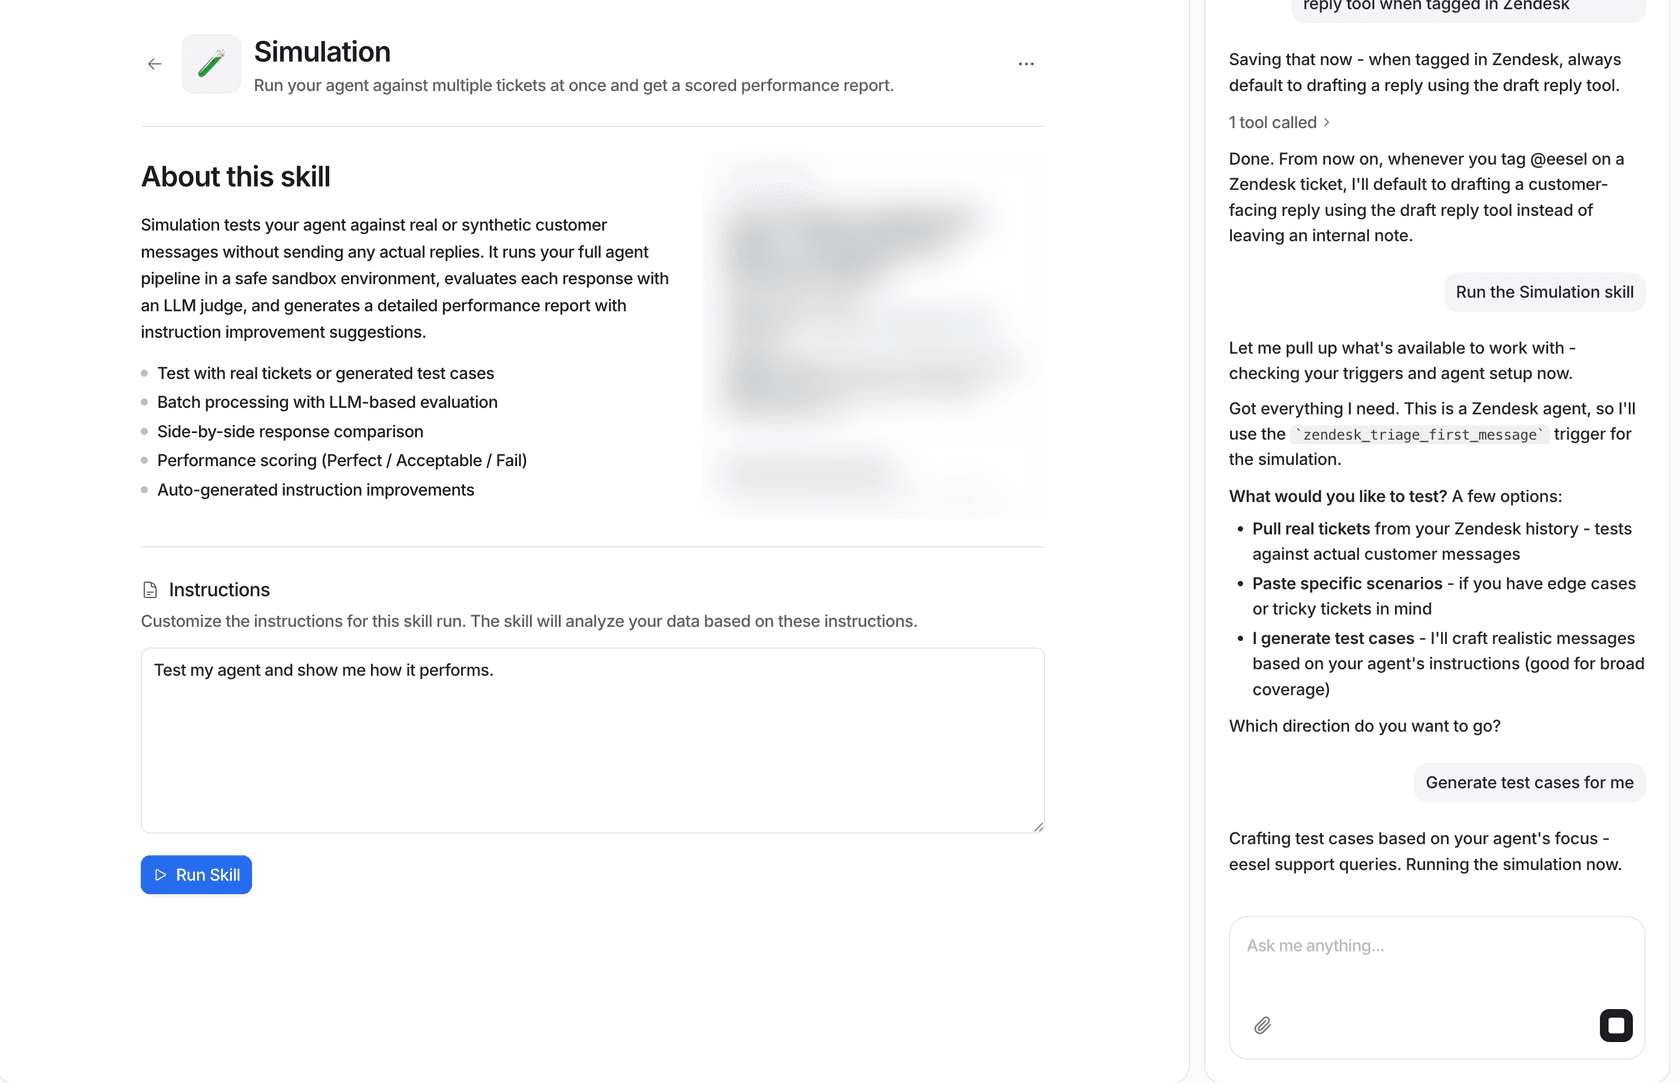
Antes de ativar um agente para tickets da violação, teste-o neles. A simulação da eesel roda o agente contra tickets reais ou gerados sem enviar respostas e pontua cada resposta, então você pode passar a ele as perguntas do seu organizador e ler cada resposta antes de tudo.
Para mais sobre entregas limpas, veja meus artigos sobre práticas de entrega de IA e regras de escalonamento de IA no Zendesk.
Quando os tickets devem ir para o jurídico, a segurança ou a equipe de privacidade?
Mais cedo do que seu processo de escalonamento normal os enviaria. Numa violação, três tipos de ticket saem da linha de frente na chegada, antes de um agente escrever uma palavra.
Jurídico, imprensa e reguladores. Um ticket de um escritório de advocacia, um jornalista ou um regulador recebe uma confirmação de duas linhas e vai direto para o responsável pelo incidente. O ICO pede que organizações mantenham um registro da violação anotando o que aconteceu, quem está envolvido e o que está sendo feito, e esses tickets pertencem ali. Meu guia sobre escalonamento entre equipes detalha a mecânica da transferência.
Qualquer coisa que possa ajudar a investigação. A instrução da FTC aos centros de atendimento ao cliente é sobre encaminhar informações que possam ajudar a investigação. Um cliente que diz "vi esse login estranho no dia 3" está te entregando uma prova, então trate o ticket assim. Dê aos agentes um modelo de nota interna para isso e um contato de segurança designado.
Pedidos de privacidade. As semanas de violação trazem uma onda de tickets do tipo "apaguem tudo que vocês têm sobre mim". Aqui está um do tópico da violação da Framework:
"There's no reason Framework needed to be storing this much PII about me all this time including my address, IP addresses and phone number. I just requested a full delete courtesy of GDPR and CCPA and encourage others to do the same."
Esses têm seus próprios relógios. Pelo RGPD britânico, o guia de apagamento do ICO dá um mês para responder. Pela CCPA, o procurador-geral da Califórnia diz que as empresas devem responder em até 45 dias corridos, prorrogáveis para 90 com aviso. Marque-os na chegada para que o relógio comece no seu relatório, não quando alguém notar.
Meus artigos sobre IA para pedidos de RGPD e RGPD no Freshdesk vão mais a fundo.
Fraude. Se um cliente denunciar uso indevido, a FTC sugere direcioná-lo ao IdentityTheft.gov para denunciar e obter um plano de recuperação. Coloque esse link na macro. Meu guia sobre suporte relacionado a fraude e o sobre consultas de chargeback cobrem o lado de pagamentos.
Como encerrar o caso depois que o pico passa?
A maioria das equipes para quando o volume cai. Eu continuaria por mais uma semana, porque a limpeza é onde os erros da semana da violação são corrigidos ou se fixam.
- Retirar as macros da violação. Deixar a resposta da FAQ, arquivar as respostas provisórias e remover os artigos da violação do conhecimento de qualquer agente de IA quando o incidente for encerrado. Respostas provisórias esquecidas são como um cliente recebe "ainda estamos investigando" três meses depois.
- Fazer a rodada final de ocultação, depois fundir duplicados. Ocultar antes de fundir, porque um ticket fundido mantém o conteúdo que você ocultar depois no original.
- Responder cada ticket
breach-accountainda aberto. As respostas provisórias prometeram uma atualização; envie, mesmo que a atualização seja "nada de novo para sua conta". - Relatar por tag. Volume por faixa, tempo de primeira resposta e taxa de reabertura mostram qual macro não estava clara. Uma faixa com muitas reaberturas geralmente significa que a macro deixou a pergunta real sem resposta.
- Fazer uma retrospectiva de suporte. O que os agentes improvisaram? Esses momentos são suas próximas macros.
Se você quiser uma medida de satisfação sobre como foi, pesquise com cuidado. Um e-mail de CSAT logo após uma violação parece phishing para as pessoas que você acabou de avisar. Meu artigo sobre CSAT com IA detalha o momento certo.
Os padrões aqui se sobrepõem a qualquer grande evento de fila. Se quiser se aprofundar no lado do volume, picos sazonais de suporte e comunicação de incidentes maiores são boas leituras seguintes.
Quais são os erros mais comuns numa fila de semana de violação?
- Improvisar fatos. Um agente que diz "só e-mails foram levados" antes da investigação confirmar fez uma declaração pública.
- Pedir segredos para "checar". Números de cartão, códigos e senhas em tickets anulam todo aviso de phishing que você enviou.
- Deixar PII nos tickets. Ocultação que espera "depois do pico" nunca acontece.
- Deixar a IA agir por conta própria. Um agente com todo o seu centro de ajuda e sem regras da violação vai responder "fui afetado?" a partir de artigos gerais.
- Enterrar pedidos de privacidade. Um pedido de exclusão tratado como reclamação perde seu prazo.
- Esquecer clientes normais. Tags da violação em tickets de pedidos atrasados empurram problemas reais para o fim da fila.
Operando uma fila de semana de violação com a eesel
Se a parte mais difícil do seu plano de violação é a fila, essa é exatamente a tarefa para a qual o colega de IA para helpdesk da eesel foi feito. Ele entra no helpdesk que você já usa, Zendesk, Freshdesk ou Help Scout, marca os tickets da violação nas suas faixas, responde às perguntas repetidas com a FAQ aprovada que você fornecer, e deixa uma nota interna em todo ticket de conta, jurídico, privacidade ou fraude para sua equipe. Você pode começar com rascunhos que seus agentes aprovam, testá-lo primeiro em tickets estilo violação na simulação, e ativar respostas diretas para a faixa da FAQ quando confiar nelas.
A Swiftreg mostra a regra da conta verificada na prática no Zendesk, e a Dokument 24 mostra a configuração de tag e rascunho. Planos e limites estão na página de preços.
Experimente a eesel na sua própria fila antes de precisar dela.