

Uma boa comunicação com clientes após uma violação de dados diz às pessoas o que aconteceu, o que foi levado, e o que fazer a seguir, no assunto e na primeira frase, não no terceiro parágrafo. Planeje pelo prazo legal mais curto que se aplica: 72 horas para uma autoridade reguladora da UE ou do Reino Unido, e 30 dias para clientes na Califórnia, Nova York, Flórida e Colorado. Depois prepare-se para as respostas. Eu orientaria o suporte antes do aviso sair, daria aos agentes algumas macros aprovadas, e deixaria um agente de IA de suporte responder às perguntas repetidas a partir do FAQ aprovado, enquanto as pessoas cuidam de tudo que é específico de conta.
Com a CLI da eesel, um agente de IA para programação pode subir seu FAQ aprovado sobre a violação, ajustar as instruções do agente para que ele escale perguntas de conta, e rodar perguntas de teste antes de qualquer coisa entrar no ar. Conectar seu suporte ainda precisa da aprovação de um admin. Este guia não é um conselho jurídico: confira cada prazo com um advogado.
O que você deve dizer aos clientes depois de uma violação de dados?
Diga a eles cinco coisas, nesta ordem: o que aconteceu, quais informações foram envolvidas, o que você está fazendo, o que eles podem fazer, e como entrar em contato com você. Isso não é invenção minha. A lei da Califórnia exige exatamente esses títulos, sob um título que diz "Notice of Data Breach" no Civil Code 1798.82, e a carta modelo da FTC usa esses mesmos cinco. Se você escrever seguindo essa estrutura, terá um aviso que cobre o conteúdo central exigido pela maioria das regras sobre violações, em uma ordem que os leitores conseguem acompanhar.
Eu construo as integrações de suporte da eesel, então passo meus dias olhando como uma mensagem vira um rascunho, um chamado, uma macro e uma resposta automática. Esse ângulo molda este guia: o aviso é a parte fácil de aprovar. A parte difícil é a onda de respostas que chega na sua fila na manhã seguinte, e se cada uma delas recebe a mesma resposta.
Aqui está o que cada título deve conter, com a fonte de cada exigência:
| Título | O que colocar | Por quê |
|---|---|---|
| O que aconteceu? | Data ou período, uma descrição curta e clara, quando você descobriu | A Califórnia exige a data ou período da violação e a data do aviso |
| Quais informações foram envolvidas? | Os tipos exatos de dados: nomes, e-mails, dígitos de cartão, imagens de identidade | A ICO e o RGPD querem a natureza da violação em linguagem simples |
| O que estamos fazendo | Contenção, investigação, qualquer monitoramento de crédito ou serviço de proteção de identidade gratuito | A Califórnia exige 12 meses de serviços gratuitos de proteção de identidade quando dados de SSN ou identidade vieram de você |
| O que você pode fazer | Redefinir senhas, ficar atento a phishing, congelar o crédito quando relevante | A ICO diz para dar "orientações específicas e claras" sobre as quais agir |
| Para mais informações | Uma página de FAQ dedicada, uma linha telefônica e um contato de suporte | A FTC sugere cartas, sites e números gratuitos |
Duas frases importam mais do que o tamanho sugere. Primeiro, diga como você vai contatar os clientes a partir de agora. A FTC sugere dizer às pessoas se você só vai escrever por correio, ou nunca vai ligar sobre a violação, porque avisos de violação atraem phishing que os imita. Segundo, diga que lamenta, em palavras simples. Um pedido de desculpas sincero não custa nada, e deixá-lo de fora é uma reclamação comum em discussões sobre violações.
O que deixar de fora fica igualmente claro ao ver como os clientes reagem. Discussões sobre violações no Hacker News voltam sempre à mesma frase batida:
"I couldn't help but chuckle at We Take Your Security Seriously™. Why does every company, after demonstrating a lack of security, like to say this exact line?"

Evite essa frase, evite a voz passiva ("a informação pode ter sido compartilhada"), e evite qualquer coisa que você não tenha confirmado. Claro, específico e um pouco desconfortável vence o polido e vago. Meu guia de tom e estas frases de empatia ajudam quando você precisa parecer humano sem prometer demais.
Por que o assunto do e-mail importa tanto?
Porque a maioria dos clientes só lê o assunto e a primeira frase, e e-mails de violação demais escondem a notícia em ambos. A Blue Shield of California enviou seu aviso de 2025 com o assunto "Blue Shield of California Privacy Notification", e um destinatário no Hacker News apontou isso:
"It sounds like a fairly minor concern, but I find it quite distasteful that the email subject doesn't indicate that a breach occurred."
A Coinbase é um caso útil porque acertou na página e menos no e-mail. Seu aviso de maio de 2025 abre com um TL;DR cobrindo a causa, o alcance e o que não ficou exposto. Lista o que os atacantes conseguiram e o que não conseguiram, nomeia o endereço exato de envio e o horário do e-mail ao cliente para que as pessoas possam identificar falsificações, e termina com um pedido de desculpas direto.
O e-mail que direcionava as pessoas para lá foi outra história, segundo um cliente afetado:
"Additionally the email they sent me had the subject "important notice" and that my personal account was affected as the third sentence in a rather wordy paragraph."
A lição que tiro disso: o e-mail carrega a notícia, a página carrega o detalhe. Um assunto como "Aviso de violação de dados afetando sua conta [Empresa]" e uma primeira frase que diz se os dados dessa pessoa foram envolvidos vai economizar mais chamados para sua equipe de suporte do que qualquer macro. Se depois disso você precisar reconstruir a confiança com clientes, isso começa nessa primeira linha.
Quando você precisa notificar os clientes sobre uma violação de dados?
Em dias, não em meses, e os prazos vêm encurtando. O artigo 33 do RGPD dá 72 horas para avisar a autoridade reguladora quando possível, e o artigo 34 diz que violações de alto risco devem chegar aos clientes "sem demora indevida" (EUR-Lex). Nos EUA, a Califórnia passou para um prazo fixo de 30 dias para o aviso ao cliente a partir de 1º de janeiro de 2026, e a lei de Nova York agora também diz 30 dias.
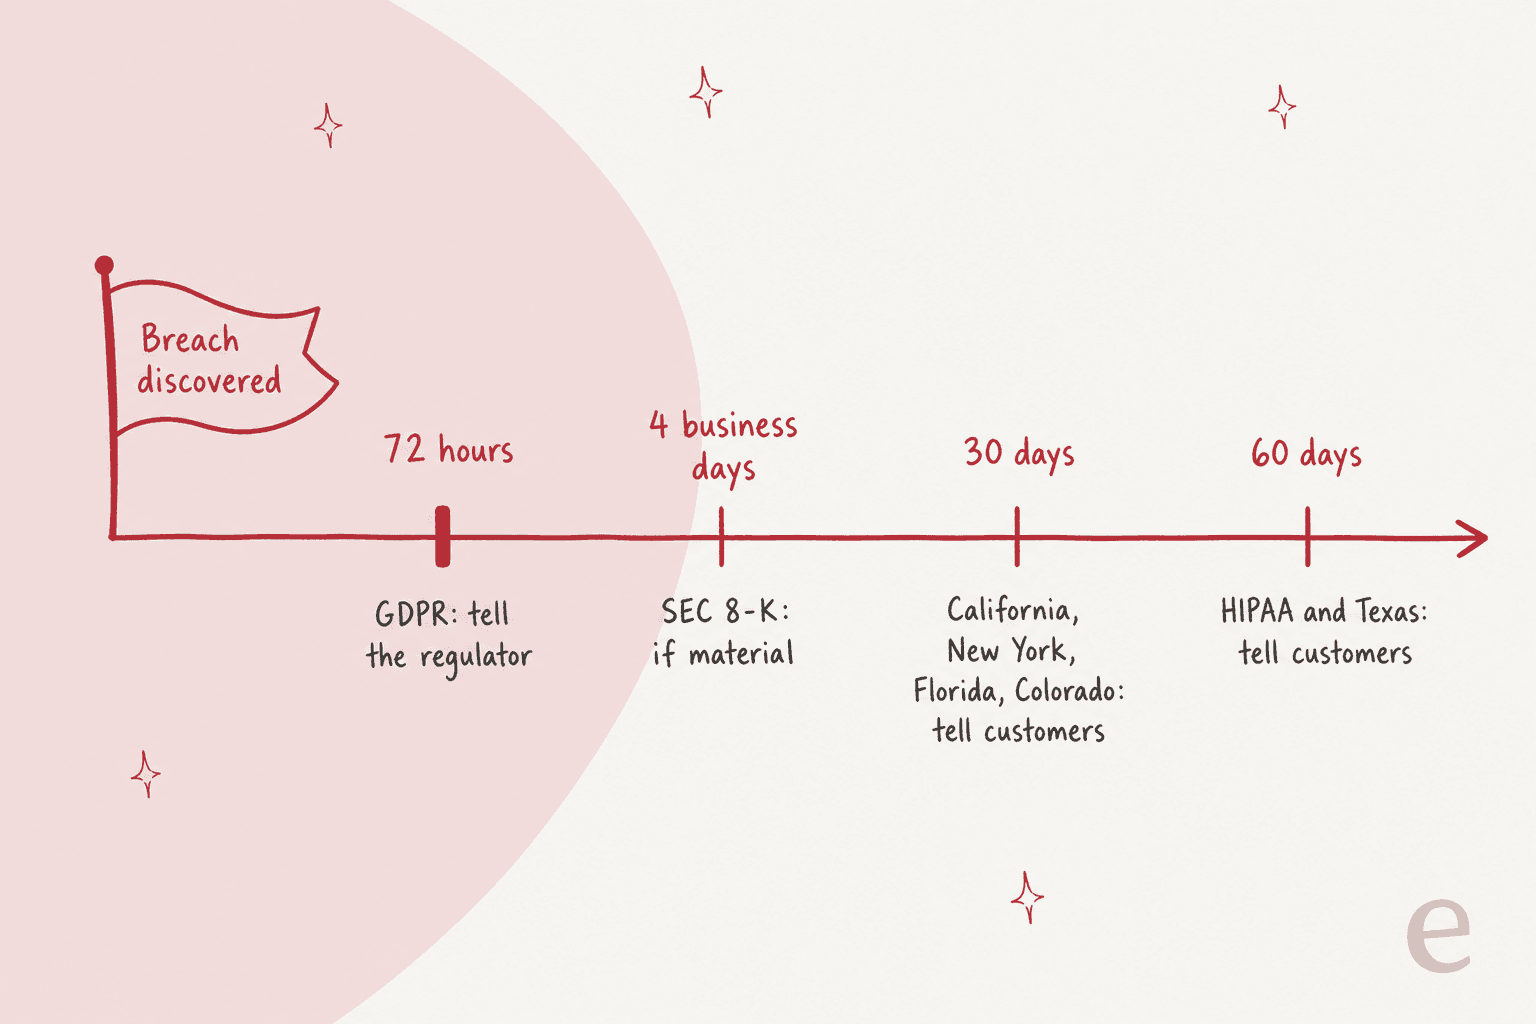
A regra prática para um líder de suporte: planeje pelo prazo mais curto que se aplica a qualquer um dos seus clientes. Se você tem um único cliente na Flórida, seu processo de aviso precisa funcionar em 30 dias. Escolha uma jurisdição abaixo para ver quem você avisa e quando, com a fonte oficial de cada uma.
Consulta de prazos de notificação de violação
Quem você avisa, e quando, como escrito em cada fonte oficial (verificado em novembro de 2026). Não é um conselho jurídico.
Fonte: Cal. Civil Code 1798.82
Fonte: NY GBL 899-aa
Fonte: Fla. Stat. 501.171
Fonte: Texas Bus. Code 521
Fonte: HHS Breach Notification Rule
Fonte: comunicado da SEC 2023-139
Estas são as jurisdições que verifiquei contra fontes oficiais. Outros estados têm suas próprias regras, e muitas violações afetam mais de uma, então isto é uma ajuda de planejamento, não um conselho jurídico. Se você gerencia um produto de saúde, leia minhas notas sobre IA compatível com HIPAA antes de direcionar qualquer automação a pacientes afetados.
Mais uma coisa que a ICO diz e que líderes de suporte tendem a perder: depois de uma violação, espere "um volume maior de solicitações ou reclamações de proteção de dados" e tenha um plano para isso. Solicitações de acesso e exclusão fazem parte dessa onda, e um processo claro para solicitações do RGPD evita que se acumulem atrás dos chamados de "fui afetado?".
Quais canais devem levar o aviso da violação?
E-mail ou carta para o aviso formal, e uma página de FAQ dedicada à violação como o lugar para onde todo outro canal aponta. A FTC diz para "colocar as principais perguntas e respostas claras, em linguagem simples, no seu site, onde sejam fáceis de encontrar", e sugere cartas, sites e números gratuitos juntos. A HIPAA exige correio de primeira classe a menos que o paciente tenha concordado com e-mail, e a regra de saúde da FTC torna insuficiente um aviso só por e-mail: você também precisa de uma mensagem de texto, no app ou um banner.
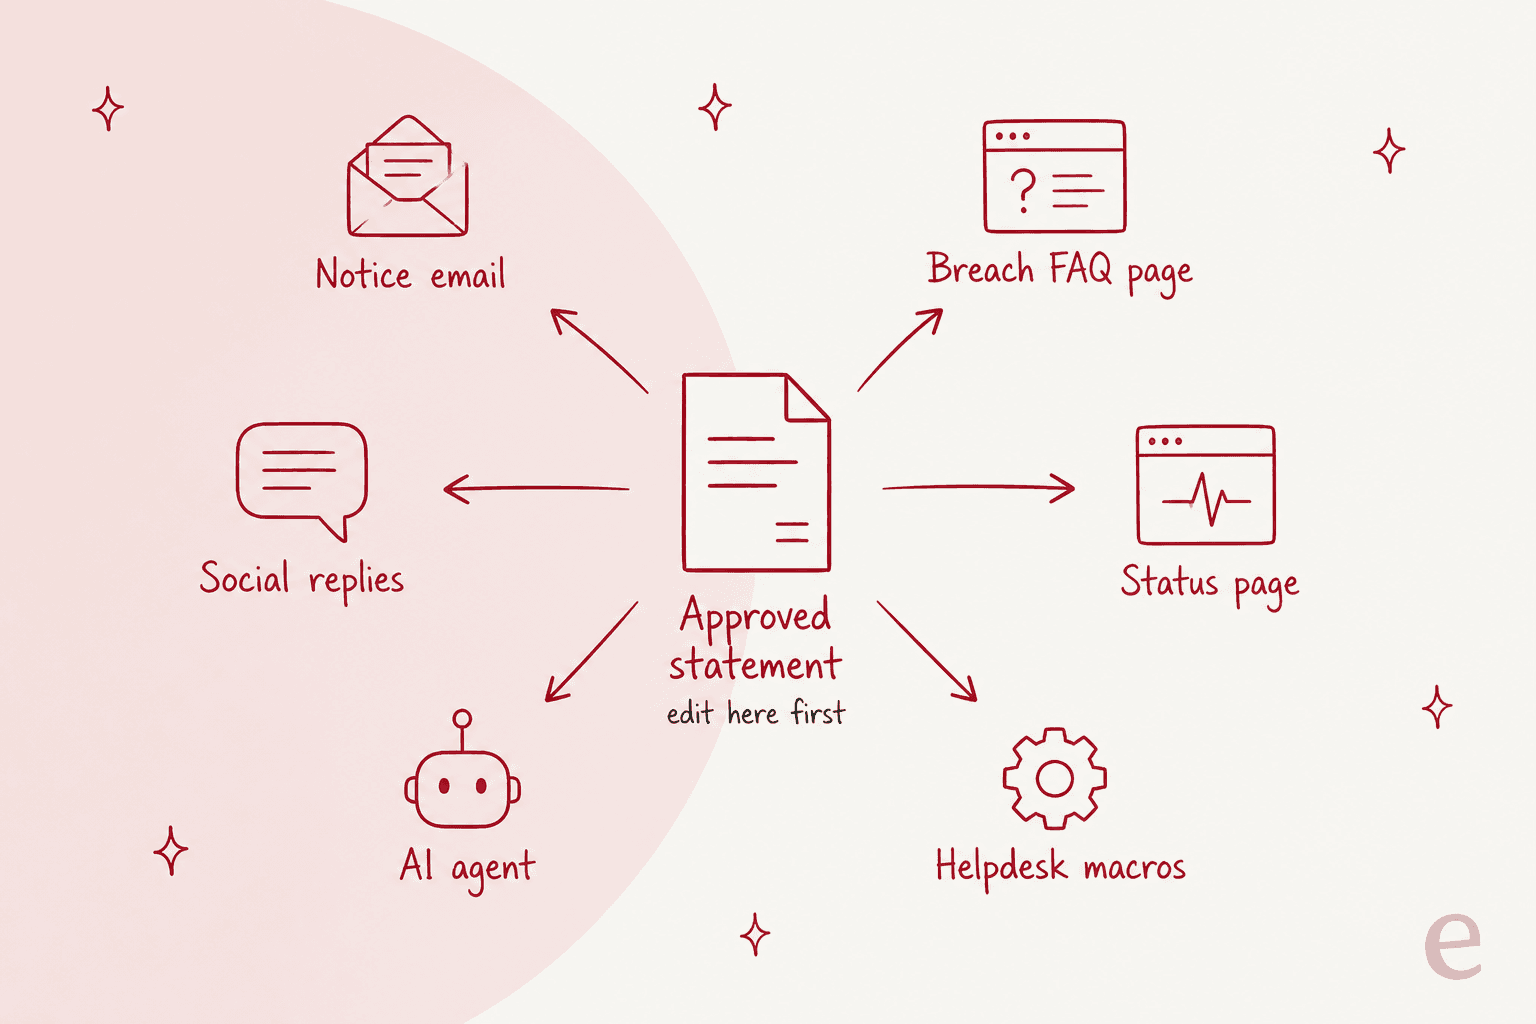
Veja como eu configuraria cada canal:
- E-mail ou carta de aviso. O aviso jurídico, com a violação nomeada no assunto. Uma armadilha da lei da Califórnia: se a violação expôs o login de e-mail de alguém, não envie o aviso para essa mesma caixa de entrada.
- Página de FAQ da violação. Sua única fonte de verdade. Toda macro, resposta de chat e resposta em redes sociais aponta para aqui, e você a atualiza conforme a investigação avança.
- Página de status. Para incidentes que também afetam a disponibilidade, uma atualização da página de status mantém "está fora do ar?" separado de "meus dados foram roubados?". A documentação do Statuspage da Atlassian cobre como postar e atualizar um incidente.
- Linha telefônica. O aviso substituto da HIPAA exige um número gratuito ativo por 90 dias quando os dados de contato estão desatualizados, e a FTC sugere considerar um para toda violação.
- Banner no app. A forma mais rápida de alcançar usuários logados, e exigido junto com o e-mail para apps de saúde sob a regra da FTC.
- Respostas em redes sociais. Curtas, apontando para o FAQ, nunca específicas de conta em público.
A regra que une tudo isso é a do diagrama: uma única declaração aprovada, editada em um único lugar. Quando o jurídico muda uma frase, a página de FAQ, as macros e a fonte do agente de IA mudam na mesma hora. A divergência entre canais é como um cliente acaba com duas respostas diferentes e posta ambas online. Se seu incidente também tirar o produto do ar, meu guia sobre suporte durante interrupções de SaaS cobre esse lado.
Como a equipe de suporte deve lidar com o aumento de chamados?
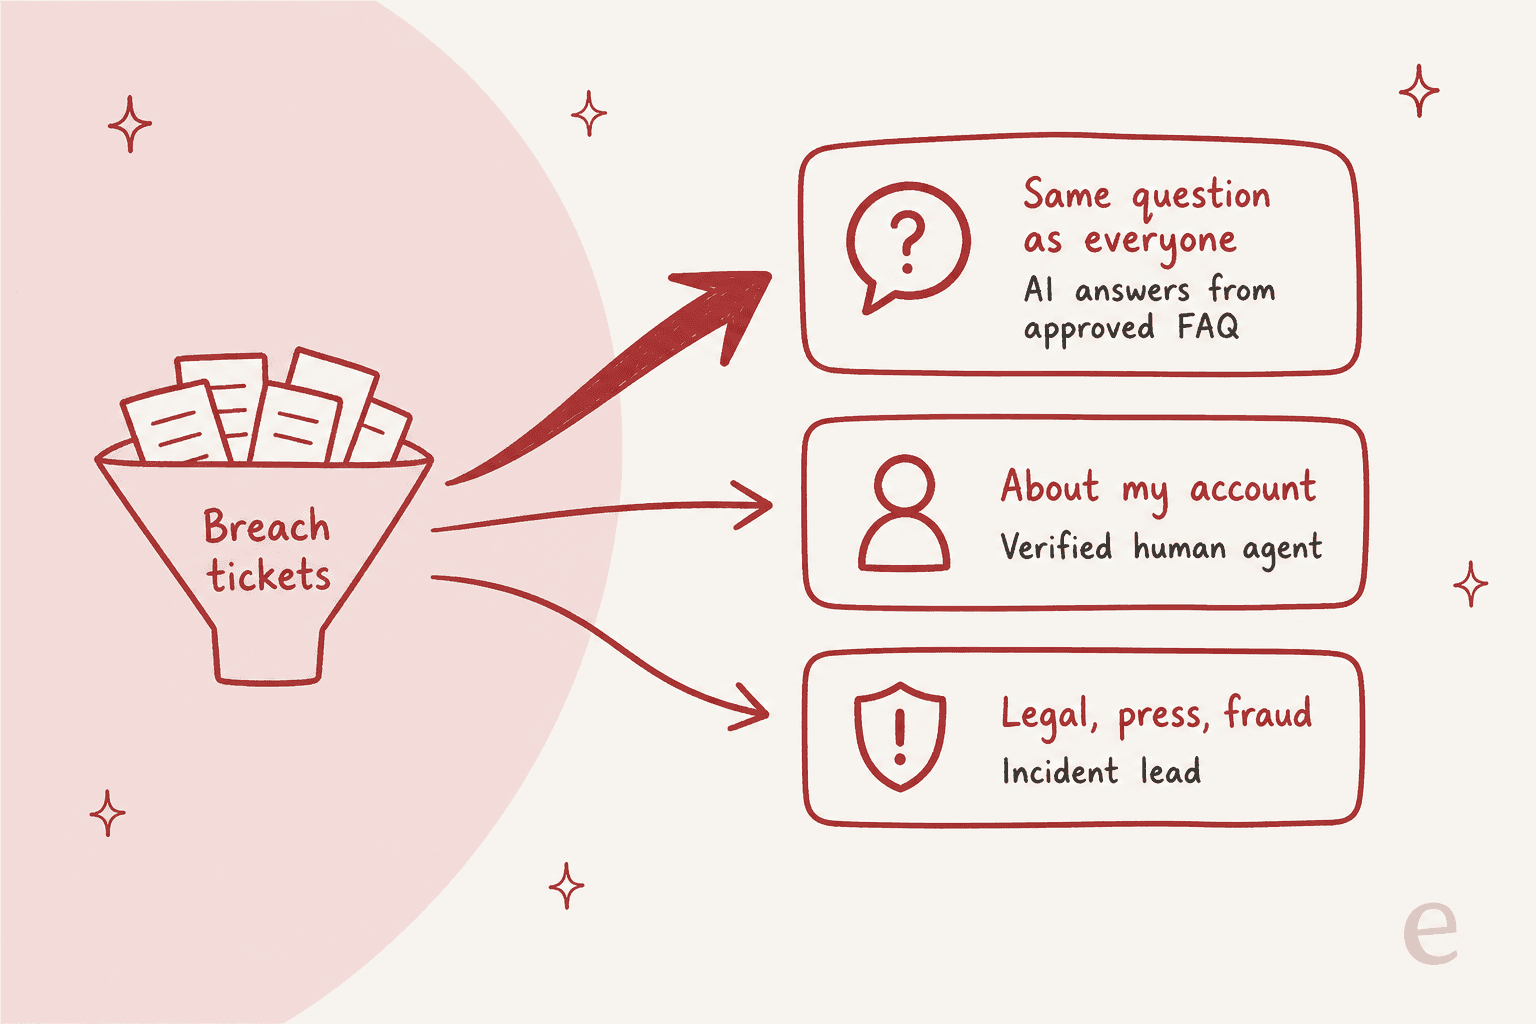
Trate como um lançamento que você não planejou: separe a fila da violação desde o primeiro dia, responda às perguntas repetidas com texto aprovado, e proteja o tempo da sua equipe para os chamados difíceis. A maior parte do que chegar serão as mesmas cinco ou seis perguntas. Uma parte menor será sobre a conta de uma pessoa específica, e alguns poucos serão ameaças jurídicas, imprensa ou relatos de fraude.
Comece antes do aviso saber. A linha de frente fica sabendo da violação pelos clientes se ninguém avisar antes, e isso é uma reclamação comum de quem já trabalhou em suporte:
"Having worked in support for years quite often higher layers of the company will give T1 support almost no information on what happened intentionally."
Dê aos agentes a declaração aprovada, o FAQ, e uma lista clara do que podem e não podem dizer, pelo menos algumas horas antes do primeiro e-mail chegar. Depois construa a fila:
- Marcar e rotear. Crie um gatilho que marca chamados que mencionam a violação, o assunto do aviso ou o link do FAQ, e uma visualização que mostra só esses. No Zendesk isso é gatilhos mais uma visualização dedicada. Meu guia de gatilhos do Zendesk passa pelas condições.
- Escreva de cinco a oito macros. Uma por pergunta repetida, cada uma citando o texto aprovado. O Zendesk as chama de macros, o Freshdesk as chama de respostas prontas, o Gorgias também tem macros, e o Help Scout tem respostas salvas.
- Defina regras de escalonamento. Qualquer coisa sobre a conta de um cliente vai para um agente verificado. Ameaças jurídicas, imprensa e fraude suspeita vão para o responsável pelo incidente. Escreva isso, porque agentes cansados às 18h não vão lembrar. Meu guia sobre escalonamentos de suporte tem um modelo.
- Reforce a equipe para um pico. Estenda o horário na primeira semana, traga pessoas de outras equipes para os chamados adequados a macros, e mantenha seus especialistas na faixa de escalonamento. A mesma estratégia funciona para picos de suporte em feriados.
Aqui está o conjunto de macros que eu escreveria primeiro. Cada uma cita a declaração aprovada e aponta para a página de FAQ:
| Macro | O que o cliente pergunta | Rota |
|---|---|---|
| Meus dados foram afetados? | «Eu fazia parte disso?» | Macro se você puder confirmar pela lista do aviso, senão um agente verificado |
| O que foi levado? | «Pegaram meu cartão ou minha senha?» | Macro, citando "quais informações foram envolvidas" |
| O que devo fazer agora? | «Preciso mudar alguma coisa?» | Macro, com orientação de redefinição de senha e phishing |
| Este e-mail é real? | «Recebi um e-mail estranho sobre a violação» | Macro com o remetente oficial, depois a rota de fraude se suspeito |
| Monitoramento de crédito | «Como me inscrevo no serviço gratuito?» | Macro com os passos de inscrição |
| Encerrar minha conta | «Excluam tudo que vocês têm sobre mim» | Processo de solicitação de privacidade |
| Jurídico ou imprensa | «Meu advogado vai entrar em contato», «sou jornalista» | Responsável pelo incidente, sem macro |
Chamados de redefinição de senha merecem uma menção própria, já que forçar uma redefinição é um dos passos sugeridos pela ICO e pode inundar a fila por si só. Um fluxo de redefinição de senha e uma faixa separada de suporte antifraude evitam que esses chamados bloqueiem o resto.
Fique atento também ao que os clientes colam nos chamados durante uma semana de violação: aparecem números de cartão e fotos de identidade, e redigir PII em transcrições ou usar a redação de chamados do Zendesk evita que seu suporte se torne a próxima exposição.
Onde um agente de IA ajuda, e onde ele deve ficar de fora?
Um agente de IA ajuda apenas na faixa superior: perguntas repetidas, respondidas a partir da declaração aprovada, com tudo o resto entregue a uma pessoa. É aí que está a maior parte do volume de uma violação, e onde a velocidade mais importa, já que um cliente que espera oito horas por "fui afetado?" assume o pior. Ele deve ficar fora de tudo que é específico de conta, de tudo que a declaração não cobre, e de tudo que parece um caso jurídico ou de fraude.
O modo de falha é real, e apareceu durante um incidente de hospedagem em outubro de 2026:
"This morning I asked their support chatbot if this is related to the PHP vulnerabilities and it assured me that's not the case. I'm skeptical. ... They're being awfully vague about this issue so far. 8 hours ago I submitted a ticket requesting more information and they've not responded yet."
Isso é os dois problemas ao mesmo tempo: um bot que improvisou uma resposta que a empresa não tinha confirmado, e uma fila humana muito lenta para corrigir isso. Durante uma violação, um agente de IA que adivinha é pior do que nenhum agente de IA. A solução não é desligar a IA. É dar ao agente uma única fonte, o FAQ aprovado, e uma instrução para dizer que não sabe e escalar sempre que uma pergunta ficar fora dela.
Isso combina com o que compradores de suporte dizem à eesel em chamadas de vendas sobre IA em geral. Uma líder de CX em uma marca DTC que lida com cerca de 7.000 chamados por mês disse isso sem rodeios:
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
Na eesel, essa regra é só texto nas instruções do agente. Você escreve que ele só pode responder usando documentação recuperada, e que se nada relevante existir ele deve dizer isso, e o agente segue. Quando o jurídico atualiza a declaração, você atualiza o documento e a instrução permanece a mesma.

O exemplo real mais próximo que posso apontar é a smava, uma plataforma berlinense de comparação de empréstimos no setor financeiro regulado, onde as palavras têm peso jurídico. A smava e sua marca irmã Finanzcheck compartilham um único Zendesk, e em um mês a eesel tratou lá cerca de 27.000 chamados. O agente de rascunho busca na biblioteca de macros aprovadas e redige a macro correspondente palavra por palavra, e uma pessoa aprova. Um chamado em que o cliente já tem um consultor de crédito permanece com esse consultor, e um chamado com anexos vai direto para uma pessoa. Isso não é uma resposta a uma violação, e eu não vou fingir que é. Mas é exatamente a forma que uma fila de violação precisa: só texto aprovado, rascunhos que uma pessoa pode aprovar, e regras firmes sobre o que vai para um humano.
Se você quiser começar com mais cautela, deixe o agente em modo rascunho no primeiro dia. Os agentes veem uma resposta sugerida em cada chamado da violação, aprovam ou editam, e você ativa as respostas automáticas para a faixa superior quando os rascunhos corresponderem à declaração. Meus guias sobre rascunhos de resposta com IA e fluxos de aprovação cobrem essa configuração.
Seja qual for a ferramenta que você usar, verifique primeiro sua própria postura de segurança; minha checklist de revisão de segurança do suporte é um bom ponto de partida, e a da eesel está na sua página de segurança.
Como é um bom e-mail de notificação de violação de dados?
Curto, específico, e na ordem dos cinco títulos. Aqui está um modelo que você pode adaptar com sua equipe jurídica. Substitua cada colchete, e exclua qualquer linha que ainda não possa confirmar, em vez de adivinhar:
Assunto: Aviso de violação de dados afetando sua conta [Empresa]

Olá [Primeiro nome],

Estamos escrevendo porque suas informações pessoais foram
envolvidas em uma violação de dados na [Empresa]. Lamentamos.
Aqui está o que aconteceu e o que você pode fazer.

O que aconteceu?
Em [data], descobrimos que [descrição simples, por exemplo um
atacante acessou um banco de dados de clientes usando um login
de funcionário roubado]. O acesso durou de [data] a [data].
Interrompemos isso em [data].

Quais informações foram envolvidas?
[Lista exata, por exemplo seu nome, endereço de e-mail, telefone
e os últimos quatro dígitos do seu cartão]. Sua senha e o número
completo do cartão não foram envolvidos. [Inclua esta linha só
se confirmado.]

O que estamos fazendo
Nós [medidas de contenção]. Relatamos a violação ao [regulador
ou autoridades]. Estamos oferecendo [12 meses de monitoramento
de crédito ou proteção de identidade gratuitos] sem custo para
você.

O que você pode fazer
- Redefina sua senha da [Empresa], e em qualquer lugar onde a
  reutilizou.
- Fique atento a e-mails ou ligações que mencionem esta
  violação. Só vamos contatar você de [endereço]. Nunca vamos
  pedir sua senha.
- [Inscreva-se no monitoramento de crédito pelo link, usando o
  código XXXX.]

Para mais informações
Leia nosso FAQ sobre a violação em [link], responda a este
e-mail, ou ligue para [número gratuito], [horário].

[Nome], [Cargo]
Algumas notas sobre o modelo. A primeira frase responde "fui afetado?" para que ninguém precise continuar lendo para descobrir. A frase "só vamos contatar você de" é a orientação antiphishing da FTC em uma frase. E o link do FAQ faz a maior parte do trabalho pesado, por isso precisa existir antes do e-mail sair. Para mais estruturas, meu artigo de modelos de e-mail para atendimento tem respostas que você pode adaptar para acompanhamentos.
Quais são os erros mais comuns na comunicação de uma violação?
Os erros se repetem de violação em violação, e quase todos vêm de cautela com responsabilidade legal, não de um plano para enganar. Os clientes os leem como evasivos de qualquer forma:
- Esconder a violação no assunto. "Aviso importante" e "Notificação de privacidade" são ignorados ou filtrados. Nomeie a violação.
- Voz passiva. "A informação pode ter sido compartilhada sem autorização" parece uma fuga. Um leitor do Hacker News respondeu exatamente a essa frase com "Vague passive voice, FTW." (neilv).
- Orientar o suporte por último. Os agentes improvisam, e os clientes comparam respostas.
- Deixar os canais se desalinharem. A página de FAQ é atualizada, as macros não, e o chatbot ainda diz o que dizia na segunda-feira.
- Nenhuma frase sobre "como vamos contatar você". Isso deixa espaço para phishing que copia seu aviso.
- Tratar as respostas com raiva como ruído. Alguns desses clientes estão decidindo se vão sair. Trate-os com cuidado usando minhas notas sobre clientes irritados, e observe sinais de churn nas semanas seguintes.
Como você lida com isso muitas vezes importa mais para os clientes do que a violação em si. Em um fórum do LastPass de 2022, um comentarista escreveu que o que custou sua confiança foi "como eles lidaram com o vazamento", e outro respondeu:
"Absolutely. I'm switching to 1Password ... at least they haven't stabbed me in the back or weasel worded me...yet."
Usando a eesel para a fila de suporte na semana de uma violação
Se a parte mais difícil do seu plano de violação é a semana depois do aviso, esse é exatamente o trabalho para o qual o parceiro de IA de suporte da eesel foi feito. Ele entra na fila que você já administra no Zendesk, Freshdesk, Gorgias ou Help Scout, responde às perguntas repetidas sobre a violação a partir do FAQ aprovado que você fornece, e passa para sua equipe todo chamado específico de conta, jurídico ou de fraude. Você pode começar com rascunhos que seus agentes aprovam, como a smava faz no Zendesk, e ativar respostas automáticas para a faixa superior quando os rascunhos corresponderem à sua declaração.

Configure antes de precisar, teste com seus próprios chamados antigos, e confira os preços quando estiver pronto. Testar a eesel