

良いデータ漏洩時の顧客対応とは、何が起きたか、何が盗まれたか、次に何をすべきかを件名と最初の一文で伝えることです。第3段落で伝えるのでは遅すぎます。適用される最短の法的期限を基準に計画しましょう。EUや英国の監督当局には72時間、カリフォルニア州、ニューヨーク州、フロリダ州、コロラド州の顧客には30日です。そのうえで返信の波に備えます。私なら通知を出す前にサポートへブリーフィングを行い、エージェントに承認済みマクロをいくつか渡し、AIヘルプデスクエージェントに承認済みFAQから繰り返しの質問を答えさせ、人はアカウント固有の対応に専念できるようにします。
eesel CLIを使えば、AIコーディングエージェントが承認済みの漏洩FAQをアップロードし、アカウント固有の質問をエスカレーションするようエージェントの指示を厳密にし、公開前にテスト用の質問を流すことができます。ヘルプデスクの接続自体は、やはり管理者の承認が必要です。このガイドは法的アドバイスではありません。期限はすべて弁護士に確認してください。
データ漏洩後、顧客に何を伝えるべきか?
次の5つを、この順番で伝えましょう。何が起きたか、どの情報が影響を受けたか、何をしているか、顧客は何をすべきか、連絡先です。これは私の思いつきではありません。カリフォルニア州法はまさにこの見出しを義務づけています。「Notice of Data Breach」という表題のもと、Civil Code 1798.82に定められており、FTCのモデル文例も同じ5項目を使っています。この構成に沿って書けば、ほとんどの漏洩規則が求める中核的な内容を、読者が追いやすい順序で盛り込んだ通知になります。
私はeeselのヘルプデスク連携を作っているので、メッセージが下書きからチケット、マクロ、自動返信へと変わっていく様子を毎日見ています。この視点がこのガイドの軸になっています。通知自体は承認を得やすい部分です。難しいのは翌朝キューに届く返信の波で、そのすべてに同じ答えが返るかどうかです。
各見出しに入れるべき内容と、その根拠は次のとおりです。
| 見出し | 入れるべき内容 | 根拠 |
|---|---|---|
| 何が起きたか | 発生日または期間、簡潔で平易な説明、発覚した日 | カリフォルニア州は漏洩の日付・期間と通知日を求める |
| どの情報が影響を受けたか | 具体的なデータの種類:氏名、メールアドレス、カード番号の一部、身分証の画像 | ICOとGDPRはいずれも漏洩の性質を平易な言葉で説明するよう求める |
| 何をしているか | 封じ込め、調査、無料のクレジットモニタリングや本人確認サービス | SSNや身分証情報が漏れた場合、カリフォルニア州は12か月分の無料本人確認サービスを求める |
| 顧客は何をすべきか | パスワードの再設定、フィッシングへの注意、必要に応じたクレジットの凍結 | ICOは行動につながる「具体的で明確な助言」を示すよう求める |
| 詳細情報の入手先 | 専用のFAQページ、電話窓口、サポートの連絡先 | FTCは手紙、ウェブサイト、フリーダイヤルを併用するよう提案する |
文の長さ以上に重要な一文が2つあります。1つ目は、今後どのように顧客と連絡を取るかです。FTCは、手紙のみで連絡するのか、漏洩について電話は一切しないのかを伝えるよう提案しています。漏洩通知はそれを模倣するフィッシングを呼び込むからです。2つ目は、平易な言葉で謝罪することです。誠実な謝罪のメッセージは何のコストもかからず、それを省くことは漏洩に関するスレッドでよくある不満点です。
何を省くべきかは、顧客の反応を見れば同じくらい明確です。Hacker Newsの漏洩スレッドは、同じ決まり文句に何度も戻ってきます。
"I couldn't help but chuckle at We Take Your Security Seriously™. Why does every company, after demonstrating a lack of security, like to say this exact line?"

この一文は避け、受動態(「情報が共有された可能性があります」)も避け、確認していないことは何も書かないようにしましょう。明確で具体的、少し気まずいくらいの方が、洗練されているが曖昧な文章より優れています。私のカスタマーサービスのトーンガイドと、これらの共感を示す言い回しは、過剰な約束をせずに人間らしく聞こえさせたいときに役立ちます。
なぜ件名がそれほど重要なのか?
多くの顧客は件名と最初の一文しか読まないからです。そして多くの漏洩メールは、そのどちらにもニュースを隠しています。Blue Shield of Californiaは2025年の通知を「Blue Shield of California Privacy Notification」という件名で送り、Hacker Newsの受信者がそれを指摘しました。
"It sounds like a fairly minor concern, but I find it quite distasteful that the email subject doesn't indicate that a breach occurred."
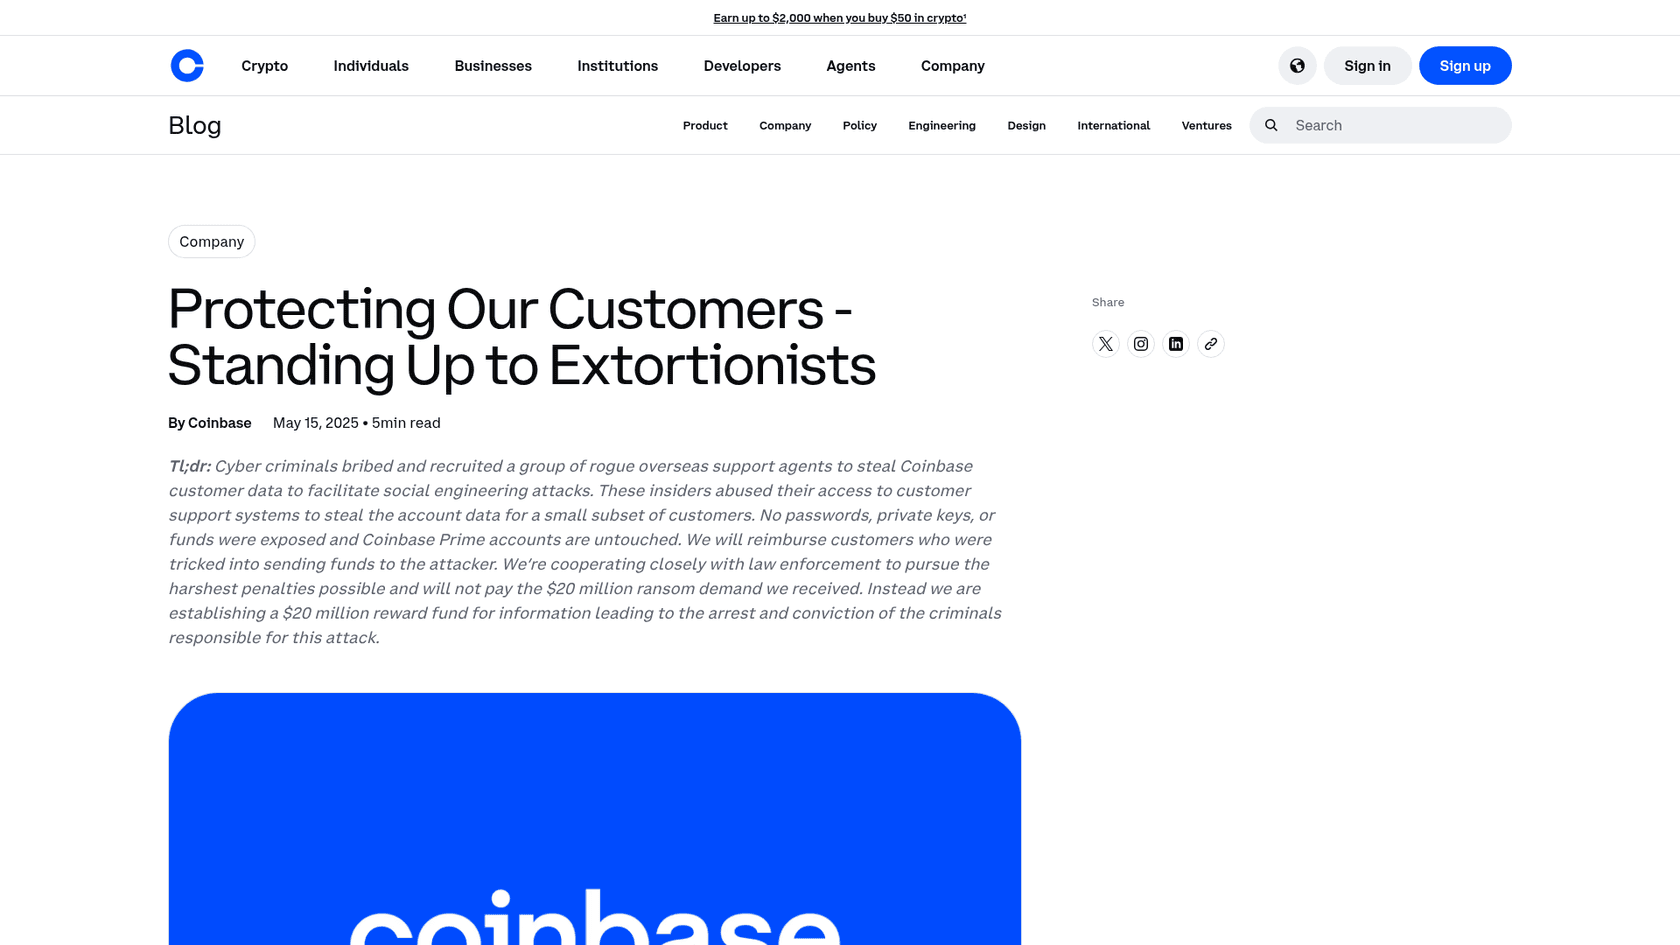
Coinbaseはページはうまく作れたのに、メールはそうでもなかった興味深い例です。2025年5月の通知は、原因、範囲、流出しなかったものをまとめたTL;DRから始まります。攻撃者が入手したものと入手しなかったものを列挙し、なりすましを見分けられるよう顧客メールの正確な送信元アドレスと送信時刻を明記し、率直な謝罪で終わっています。
そこへ誘導したメールの方は話が別だった、とある被害顧客は述べています。
"Additionally the email they sent me had the subject "important notice" and that my personal account was affected as the third sentence in a rather wordy paragraph."
そこから得られる教訓は、メールがニュースを運び、ページが詳細を運ぶということです。「[会社名]のアカウントに関するデータ漏洩のお知らせ」のような件名と、この人のデータが影響を受けたかどうかを示す最初の一文は、どのマクロよりもサポートチームのチケットを減らします。この後で顧客との信頼を再構築する必要があるなら、それはこの最初の一行から始まります。
データ漏洩はいつまでに顧客へ通知すべきか?
数か月ではなく数日の単位で、期限はどんどん短くなっています。GDPR第33条は、可能な場合監督当局への通知を72時間以内と定め、第34条は高リスクの漏洩が「不当な遅延なく」顧客に届くことを求めています(EUR-Lex)。米国では、カリフォルニア州が2026年1月1日から顧客通知を厳格な30日の期限に移行し、ニューヨーク州法も現在は同じく30日を定めています。
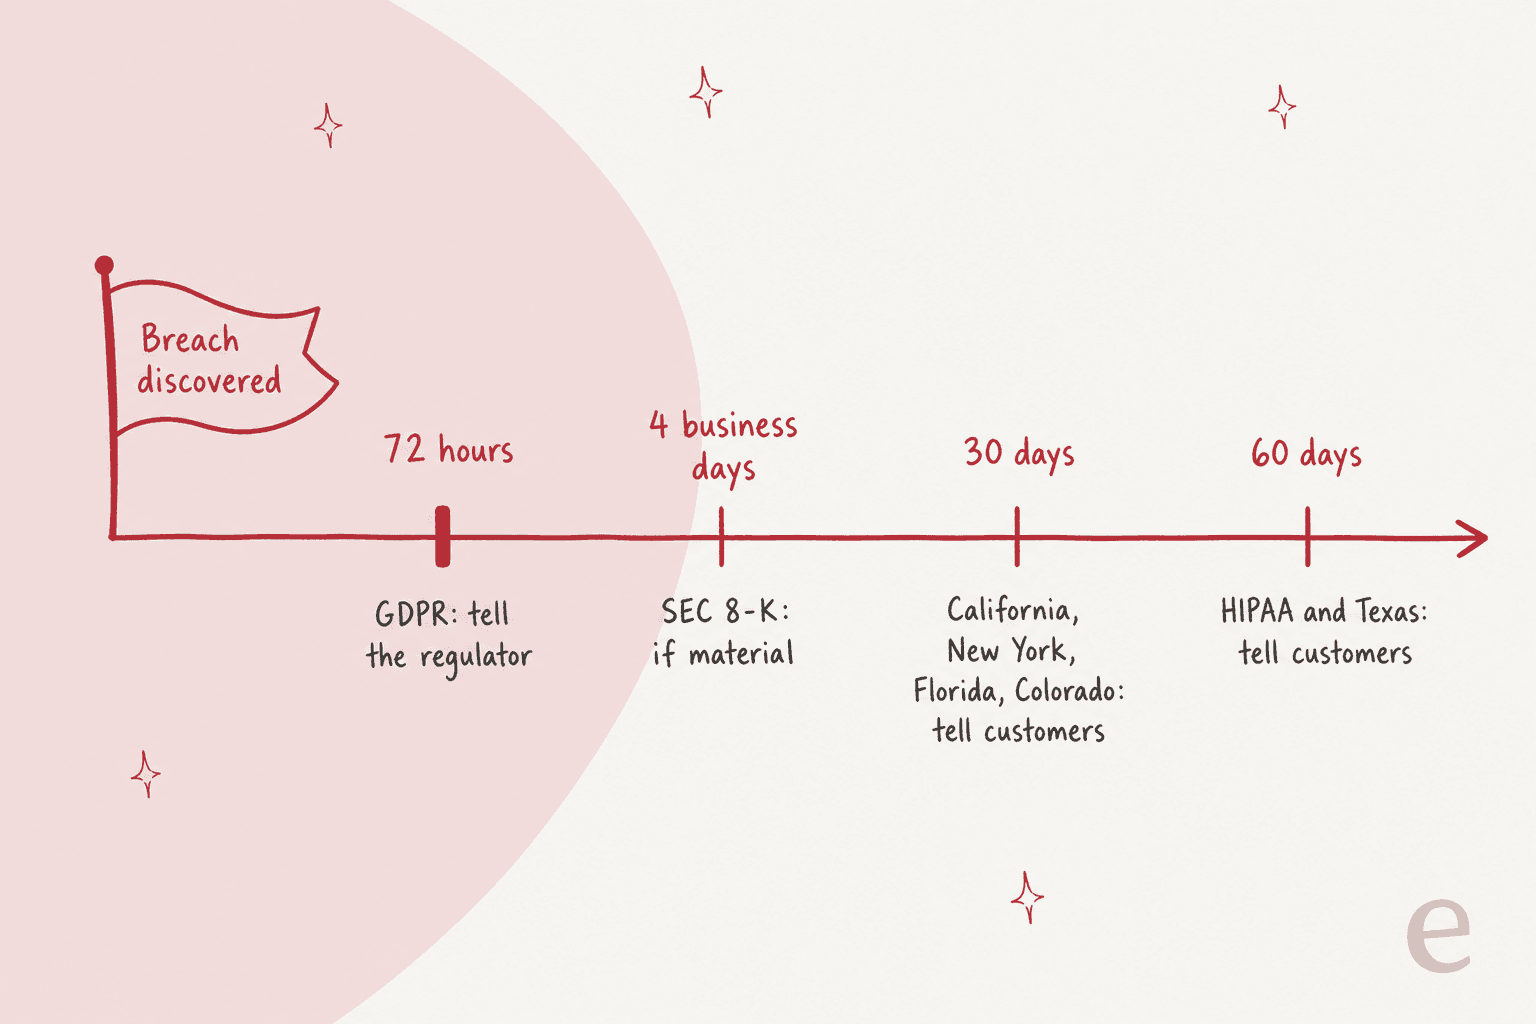
サポート責任者にとっての実務的なルールは、自社の顧客のいずれかに適用される最短の期限を基準に計画することです。フロリダ州に顧客が1人でもいれば、通知プロセスは30日以内に機能する必要があります。以下から法域を選ぶと、誰にいつまでに通知すべきか、各項目の公式な出典とともに確認できます。
漏洩通知期限チェッカー
誰にいつまでに通知するか、各公式ソースの記載どおりに掲載(2026年11月時点で確認)。法的アドバイスではありません。
出典:コロラド州司法長官
出典:テキサス州事業法521条
出典:HHS漏洩通知規則
出典:FTC健康漏洩通知規則
これらは私が公式ソースと照らし合わせて確認した法域です。他の州にも独自のルールがあり、多くの漏洩は複数の法域にまたがるため、これは計画の助けであり、法的アドバイスではありません。ヘルスケア関連のプロダクトを運営している場合は、影響を受けた患者に何らかの自動化を適用する前に、HIPAA準拠のAIについての解説も読んでおいてください。
サポート責任者が見落としがちな、ICOが指摘するもう一つの点があります。漏洩後は「データ保護に関する依頼や苦情の件数が増加する」ことを想定し、備えておく必要があります。アクセス開示や削除の依頼もその波の一部であり、GDPR対応の依頼に対する明確なプロセスがあれば、「自分も影響を受けたのか」というチケットの後ろに積み重なることを防げます。
どのチャネルで漏洩の通知を伝えるべきか?
正式な通知にはメールや書面を使い、他のすべてのチャネルが参照する先として専用の漏洩FAQページを用意しましょう。FTCは「主要な質問とわかりやすい言葉での回答を、見つけやすい形で自社ウェブサイトに掲載する」ことを勧めており、手紙、ウェブサイト、フリーダイヤルを併用するよう提案しています。HIPAAは患者が電子メールに同意していない限り第一種郵便を要求し、FTCの健康関連規則ではメールのみの通知は不十分とされ、テキストメッセージやアプリ内通知、バナーも必要になります。
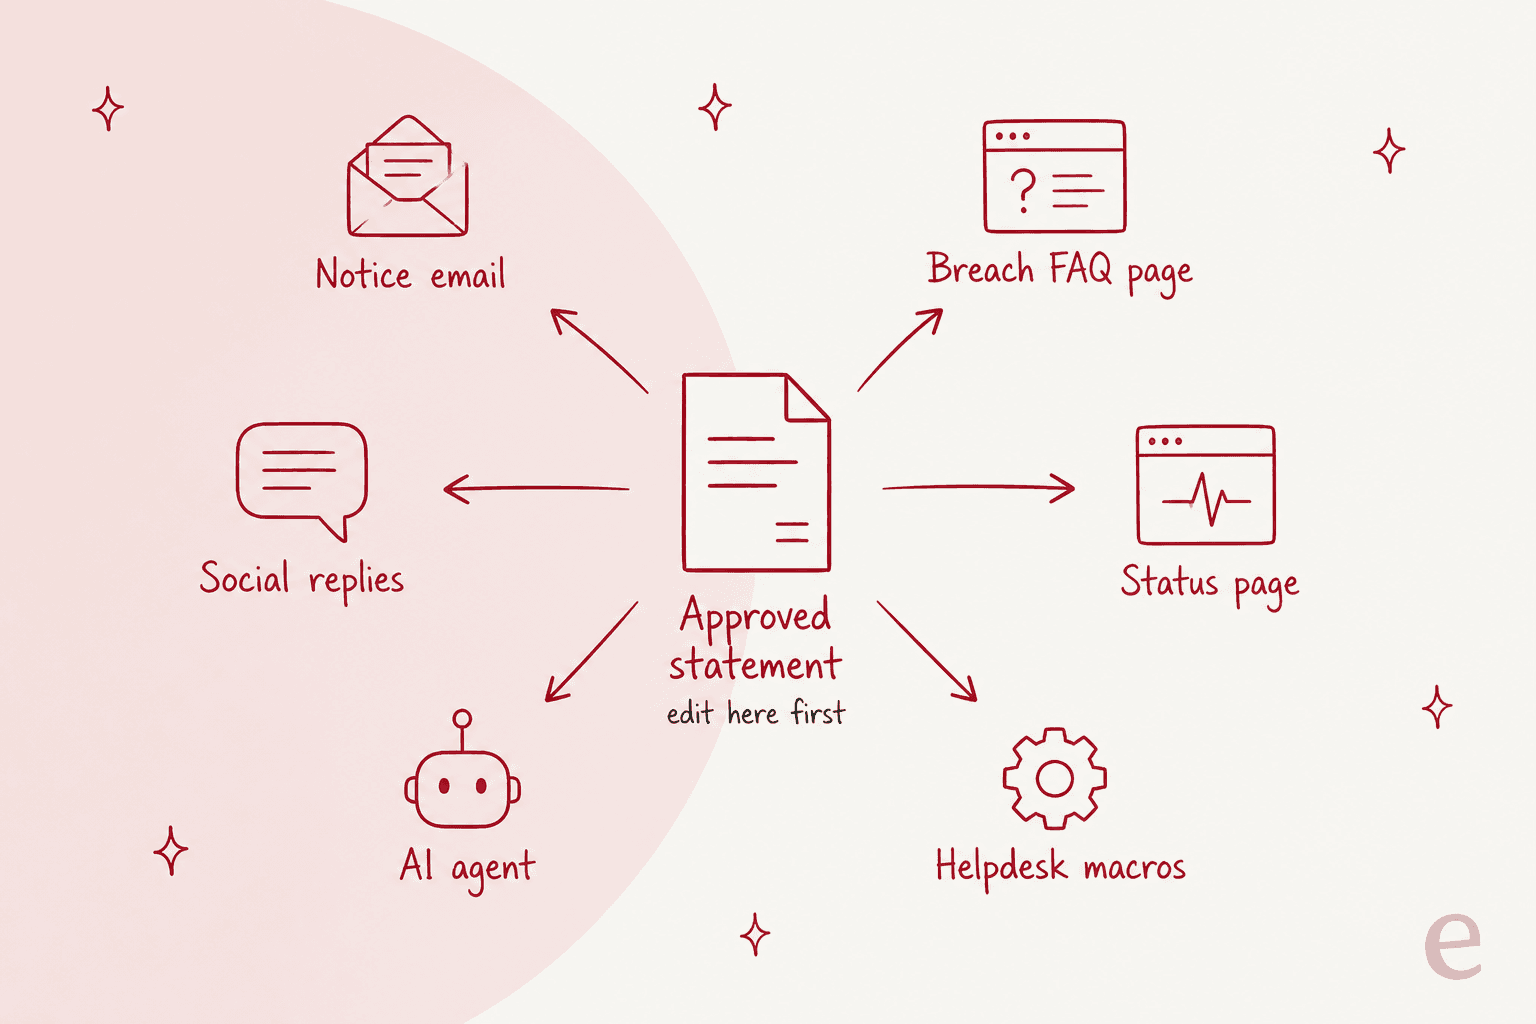
各チャネルは次のように整えるとよいでしょう。
- 通知メールまたは書面。 法的な通知で、件名には漏洩であることを明記します。カリフォルニア州法の落とし穴の一つは、漏洩でメールのログイン情報が露出した場合、その同じ受信箱に通知を送ってはいけないという点です。
- 漏洩FAQページ。 唯一の正式な情報源です。すべてのマクロ、チャット回答、SNSへの返信はここにリンクし、調査の進展に応じて更新していきます。
- ステータスページ。 可用性にも影響するインシデントでは、ステータスページの更新によって「落ちているか」と「データが盗まれたか」を分けて扱えます。AtlassianのStatuspageドキュメントにインシデントの投稿と更新の方法がまとめられています。
- 電話窓口。 HIPAAの代替通知では、連絡先情報が古い場合に90日間稼働するフリーダイヤルが必要とされ、FTCはどの漏洩でも検討するよう勧めています。
- アプリ内バナー。 ログイン中のユーザーに最速で届く手段で、FTCの規則では健康系アプリにメールと併用することが求められています。
- SNSへの返信。 短く、FAQへリンクし、公開の場でアカウント固有の内容には触れません。
これらすべてをつなぐルールは、図にあるとおり承認済みの声明は一つだけで、編集も一か所だけというものです。法務が一文を変更すれば、FAQページ、マクロ、AIエージェントの参照元は同じ時間内に変わります。チャネル間のずれこそが、顧客が異なる2つの回答を受け取り、両方をオンラインに投稿する原因です。インシデントでプロダクト自体も止まっている場合は、SaaS障害時のサポートについてのガイドがその側面をカバーしています。
サポートチームはチケットの急増にどう対応すべきか?
計画していなかったローンチのように扱いましょう。初日から漏洩専用のキューを分け、承認済みテキストで繰り返しの質問に答え、難しいチケットのために人の時間を確保するということです。届くもののほとんどは同じ5〜6個の質問です。一部は個人のアカウントに関するもので、ごく一部は法的な警告、報道、不正の報告です。
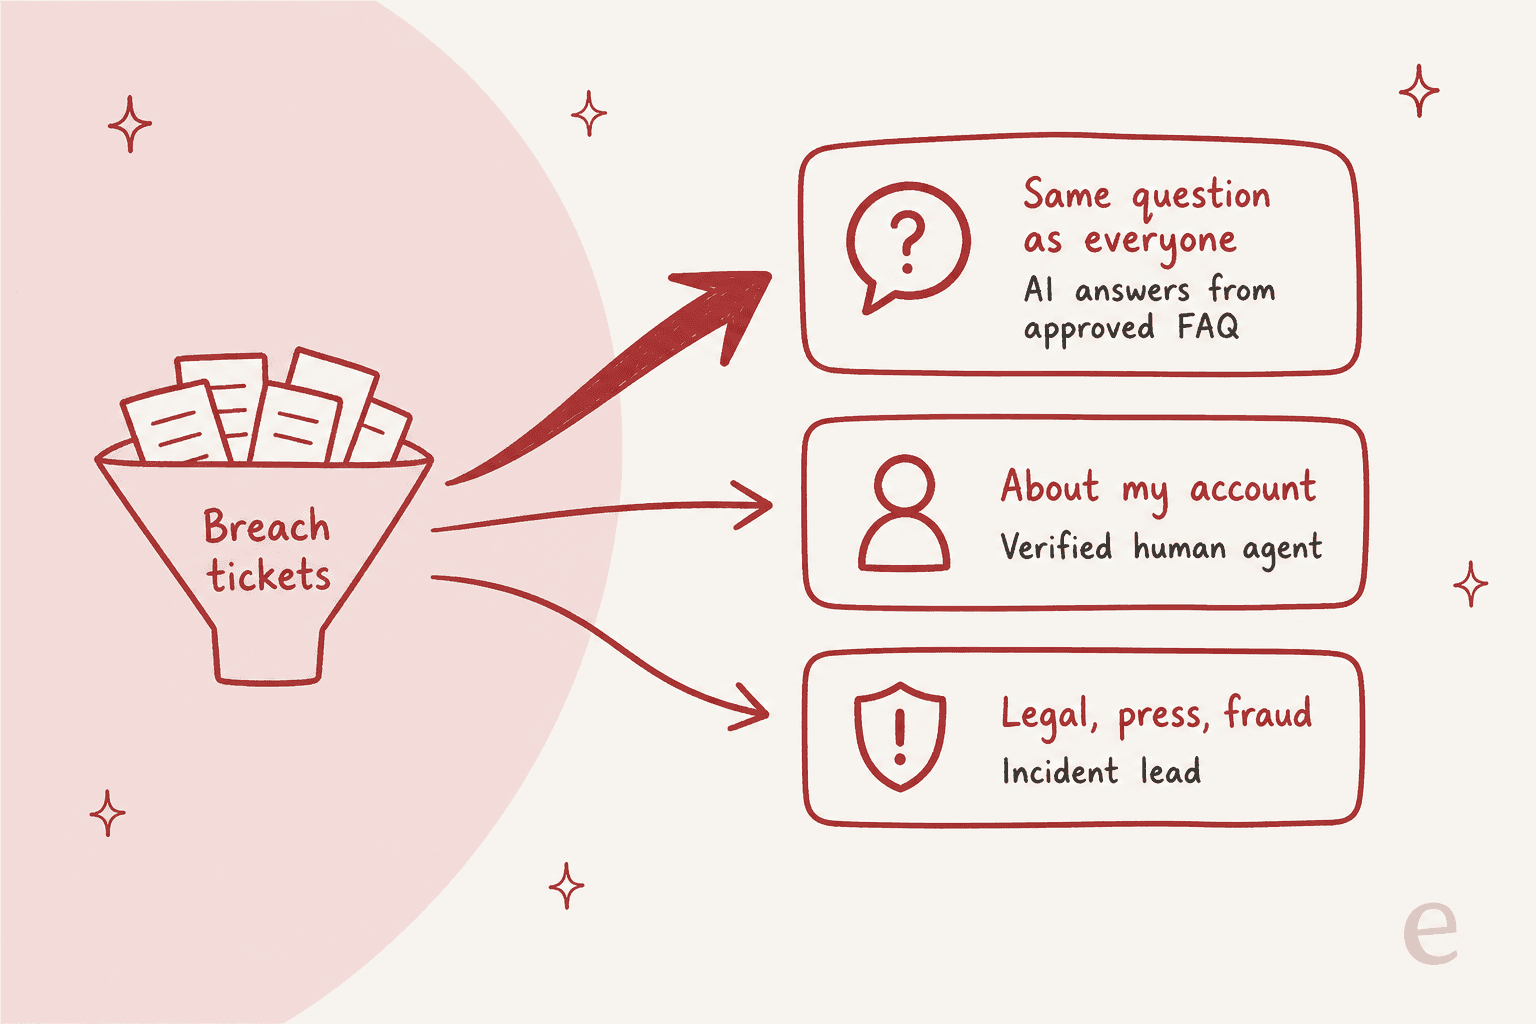
通知が出る前に始めましょう。誰も事前に伝えていなければ、最前線のスタッフは顧客から漏洩のことを知ることになります。これはサポートで働いてきた人々によく見られる不満です。
"Having worked in support for years quite often higher layers of the company will give T1 support almost no information on what happened intentionally."
最初のメールが届く少なくとも数時間前には、承認済みの声明、FAQ、そして言ってよいこと・言ってはいけないことの明確なリストをエージェントに渡しましょう。そのうえでキューを組み立てます。
- タグ付けとルーティング。 漏洩、通知の件名、FAQへのリンクに言及するチケットにタグを付けるトリガーと、それだけを表示するビューを作成します。Zendeskならトリガーと専用ビューの組み合わせです。私のZendeskトリガーのガイドで条件を解説しています。
- 5〜8個のマクロを書く。 繰り返しの質問1つにつき1個、それぞれ承認済みの文言を引用します。Zendeskではマクロ、Freshdeskでは定型文、Gorgiasにもマクロ、Help Scoutには保存済み返信という機能があります。
- エスカレーションのルールを決める。 個人のアカウントに関することはすべて認証済みのエージェントへ。法的な警告、報道、疑わしい不正はインシデント責任者へ。これは書面に残しておきましょう。18時に疲れたエージェントは覚えていません。私のサポートのエスカレーションのガイドにテンプレートがあります。
- 急増に合わせて人員を増やす。 最初の週は対応時間を延長し、マクロで対応できるチケットには他チームからも人を回し、専門担当者はエスカレーションのレーンに残しましょう。同じやり方は休暇時期のサポート急増にも使えます。
最初に書くべきマクロのセットはこちらです。それぞれ承認済みの声明を引用し、FAQページにリンクします。
| マクロ | 顧客からの質問 | ルーティング |
|---|---|---|
| 私のデータは影響を受けましたか? | 「私もこの件に含まれていますか?」 | 通知リストで確認できればマクロ、できなければ認証済みエージェント |
| 何が盗まれましたか? | 「カードやパスワードは盗まれましたか?」 | 「どの情報が影響を受けたか」を引用するマクロ |
| 今何をすればいいですか? | 「何か変える必要はありますか?」 | パスワード再設定とフィッシング対策を含むマクロ |
| このメールは本物ですか? | 「漏洩についておかしなメールが来ました」 | 公式の送信元を示すマクロ、疑わしければ不正対応レーンへ |
| クレジットモニタリング | 「無料サービスにはどう登録しますか?」 | 登録手順を含むマクロ |
| アカウントを閉じたい | 「私に関するデータを全部削除してください」 | プライバシー関連の依頼プロセス |
| 法務または報道 | 「弁護士から連絡します」「記者です」 | マクロなし、インシデント責任者へ |
パスワード再設定のチケットは特筆に値します。再設定を強制することはICOが提案する手順の一つですが、それだけでキューを溢れさせることがあるからです。整理されたパスワード再設定のフローと、独立した不正対応サポートのレーンがあれば、こうしたチケットが他の処理を妨げません。
漏洩が起きた週に顧客がチケットへ貼り付ける内容にも注意しましょう。カード番号や身分証の写真が出てくることがあります。トランスクリプトのPIIを削除する方法や、Zendeskチケットの削除機能を使うことで、ヘルプデスク自体が次の漏洩元になることを防げます。
AIエージェントはどこで役立ち、どこで控えるべきか?
AIエージェントが役立つのは最上位のレーンだけです。承認済みの声明から回答する繰り返しの質問で、それ以外はすべて人に渡すという範囲です。漏洩対応のボリュームの大半はここにあり、スピードが最も重要になる場所でもあります。「自分も影響を受けたのか」に8時間も待たされた顧客は、最悪の事態を想定してしまいます。アカウント固有の内容、声明が触れていない内容、法的または不正の案件らしきものには一切関わらせないようにしましょう。
この失敗パターンは実際に起きており、2026年10月のホスティング関連のインシデントで現れました。
"This morning I asked their support chatbot if this is related to the PHP vulnerabilities and it assured me that's not the case. I'm skeptical. ... They're being awfully vague about this issue so far. 8 hours ago I submitted a ticket requesting more information and they've not responded yet."
これは2つの問題が同時に起きている例です。会社がまだ確認していない回答をボットが即興で作ってしまったこと、そしてそれを訂正するには人のキューが遅すぎたことです。漏洩の最中は、推測するAIエージェントは、AIエージェントがいないよりも悪い結果になります。解決策はAIを止めることではありません。エージェントに与える情報源を承認済みFAQ一つに絞り、わからないことはわからないと言い、そこから外れる質問は必ずエスカレーションするよう指示することです。
これは、サポート担当の購買者がeeselとの商談でAI全般について語ることとも一致します。月に約7,000件のチケットを処理するDTCブランドのCX責任者は、はっきりとこう言いました。
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
eeselでは、このルールはエージェントの指示に書かれたテキストにすぎません。取得したドキュメントだけを使って回答すること、関連する情報が何もなければそう伝えることを書いておけば、エージェントはそれに従います。法務が声明を更新すれば、ドキュメントを更新するだけで指示自体は変える必要がありません。

実例として最も近いのはsmavaです。ベルリンのローン比較プラットフォームで、規制の厳しい金融業界では言葉遣いそのものが法的な重みを持ちます。smavaと姉妹ブランドのFinanzcheckは1つのZendeskを共有し、eeselは1か月でそこで約27,000件のチケットを処理しました。ドラフトを作るエージェントは承認済みのマクロライブラリを検索し、該当するマクロを一語一句そのまま起草し、人が承認します。顧客に既にクレジットアドバイザーが付いている場合、そのアドバイザーが引き続き対応し、添付ファイルのあるチケットは直接人に渡ります。これは漏洩対応そのものではなく、そうであるかのように言うつもりはありません。しかしこれは、漏洩時のキューに必要な形そのものです。承認済みのテキストだけ、人が承認できるドラフト、そして何を人に渡すかを定める明確なルールです。
もっと慎重に始めたい場合は、初日はエージェントをドラフトモードで動かしましょう。エージェントは漏洩に関するすべてのチケットで提案された返信を示し、人がそれを承認または編集し、ドラフトが声明と一致するようになった段階で最上位レーンの自動返信を有効にします。私のZendeskでのドラフト返信と承認ワークフローのガイドでこの設定を解説しています。
どのツールを使うにしても、まずそのツール自体のセキュリティ姿勢を確認してください。私のAIサポートのセキュリティレビューのチェックリストは良い出発点になりますし、eesel自身のものはセキュリティページにあります。
良いデータ漏洩の通知メールとはどのようなものか?
短く、具体的で、5つの見出しの順番に沿ったものです。法務チームと一緒に調整できるテンプレートを紹介します。角括弧はすべて置き換え、まだ確認できていない行は推測せずに削除してください。
件名:[会社名]のアカウントに関するデータ漏洩のお知らせ

[名前]様

お客様の個人情報が[会社名]におけるデータ漏洩の影響を受けたため、
ご連絡しています。心よりお詫び申し上げます。以下に、何が起きたか
と、お客様にお願いしたいことをまとめました。

何が起きたか
[日付]、[平易な説明。例:盗まれた従業員のログイン情報を通じて
攻撃者が顧客データベースにアクセスしました]ことが判明しました。
アクセスは[日付]から[日付]まで続き、[日付]に停止しました。

どの情報が影響を受けたか
[具体的なリスト。例:お名前、メールアドレス、電話番号、カード
番号の末尾4桁]。パスワードとカード番号全体は影響を受けていません。
[確認できている場合のみこの行を含めてください。]

現在対応していること
[封じ込めの措置]を行いました。[監督当局または法執行機関]に漏洩
を報告しました。お客様には無償で[12か月分の無料クレジット
モニタリングまたは本人確認保護サービス]を提供します。

お客様にお願いしたいこと
- [会社名]のパスワードを再設定してください。同じパスワードを
  他で使っている場合はそちらも変更してください。
- この漏洩に言及するメールや電話にご注意ください。ご連絡は
  [アドレス]からのみ行います。パスワードを尋ねることは決して
  ありません。
- [リンクからコードXXXXでクレジットモニタリングにご登録ください。]

詳細情報
漏洩についてのFAQを[リンク]でご確認いただくか、このメールに
ご返信いただくか、[フリーダイヤル]([対応時間])へお電話ください。

[名前]、[役職]
このテンプレートについて補足します。最初の一文が「自分は影響を受けたのか」に答えるので、読み進めなくても知ることができます。「ご連絡は〜からのみ行います」という一文は、FTCのフィッシング対策アドバイスをそのまま一文にしたものです。そしてFAQへのリンクが仕事の大半を担うため、メールを送る前に必ず用意しておく必要があります。他の構成については、私のカスタマーサービスのメールテンプレートの記事に、フォローアップに応用できる返信例があります。
漏洩に関するコミュニケーションでよくある間違いは何か?
間違いは漏洩のたびに繰り返され、そのほとんどは誤解させようという計画からではなく、法的責任への慎重さから生まれます。それでも顧客にはごまかしているように見えます。
- 件名で漏洩を隠す。 「重要なお知らせ」や「プライバシー通知」は読み飛ばされたり、フィルタで振り分けられたりします。はっきり名前を出しましょう。
- 受動態。 「情報が無許可で共有された可能性があります」は言い逃れのように聞こえます。あるHacker Newsの読者はまさにこの一文に"Vague passive voice, FTW."と返信しました(neilv)。
- サポートへのブリーフィングを最後にする。 エージェントは即興で答え、顧客は回答を比較します。
- チャネルがずれたまま放置する。 FAQページは更新されるのにマクロは更新されず、チャットボットは月曜に言っていたことをまだ言い続けます。
- 「どう連絡するか」の一文がない。 それが、通知を模倣するフィッシングの余地を残します。
- 怒りの返信を雑音として扱う。 こうした顧客の一部は、離れるかどうかを決めかねています。私の怒っている顧客についてのノートで丁寧に対応し、その後数週間は解約の兆候にも目を配りましょう。
どう対応するかは、漏洩そのものより顧客にとって重要になることがよくあります。2022年のLastPassに関するスレッドで、あるコメント投稿者は信頼を失わせたのは「流出への対応のしかただった」と書き、別の投稿者がこう返しました。
"Absolutely. I'm switching to 1Password ... at least they haven't stabbed me in the back or weasel worded me...yet."
漏洩直後のサポートキューにeeselを使う
漏洩対応計画で最も大変なのが通知後の1週間だとしたら、それはまさにeeselのAIヘルプデスクのチームメイトが作られた目的です。すでにZendesk、Freshdesk、Gorgias、Help Scoutで運用しているキューに参加し、与えた承認済みFAQから漏洩に関する繰り返しの質問に回答し、アカウント固有・法務・不正関連のチケットはすべてチームに引き渡します。smavaがZendeskで行っているように、エージェントが承認するドラフトから始め、ドラフトが声明と一致するようになったら最上位レーンの自動返信を有効にできます。
