

En bref
Je réponds chaque jour à la file de support d'eesel, et la première chose que je dis à une équipe de télésanté, c'est de trier les messages des patients selon ce qui se passe si l'IA se trompe, et non selon le canal. La réservation, la replanification et les dépannages d'appel vidéo peuvent être confiés à l'IA seule. L'assurance, la facturation et l'admission des renouvellements doivent être des brouillons de l'IA qu'une personne envoie. Tout ce qui touche aux symptômes, à la posologie ou aux effets secondaires reste au personnel clinique. Une détection des signaux d'alerte s'exécute avant les trois.
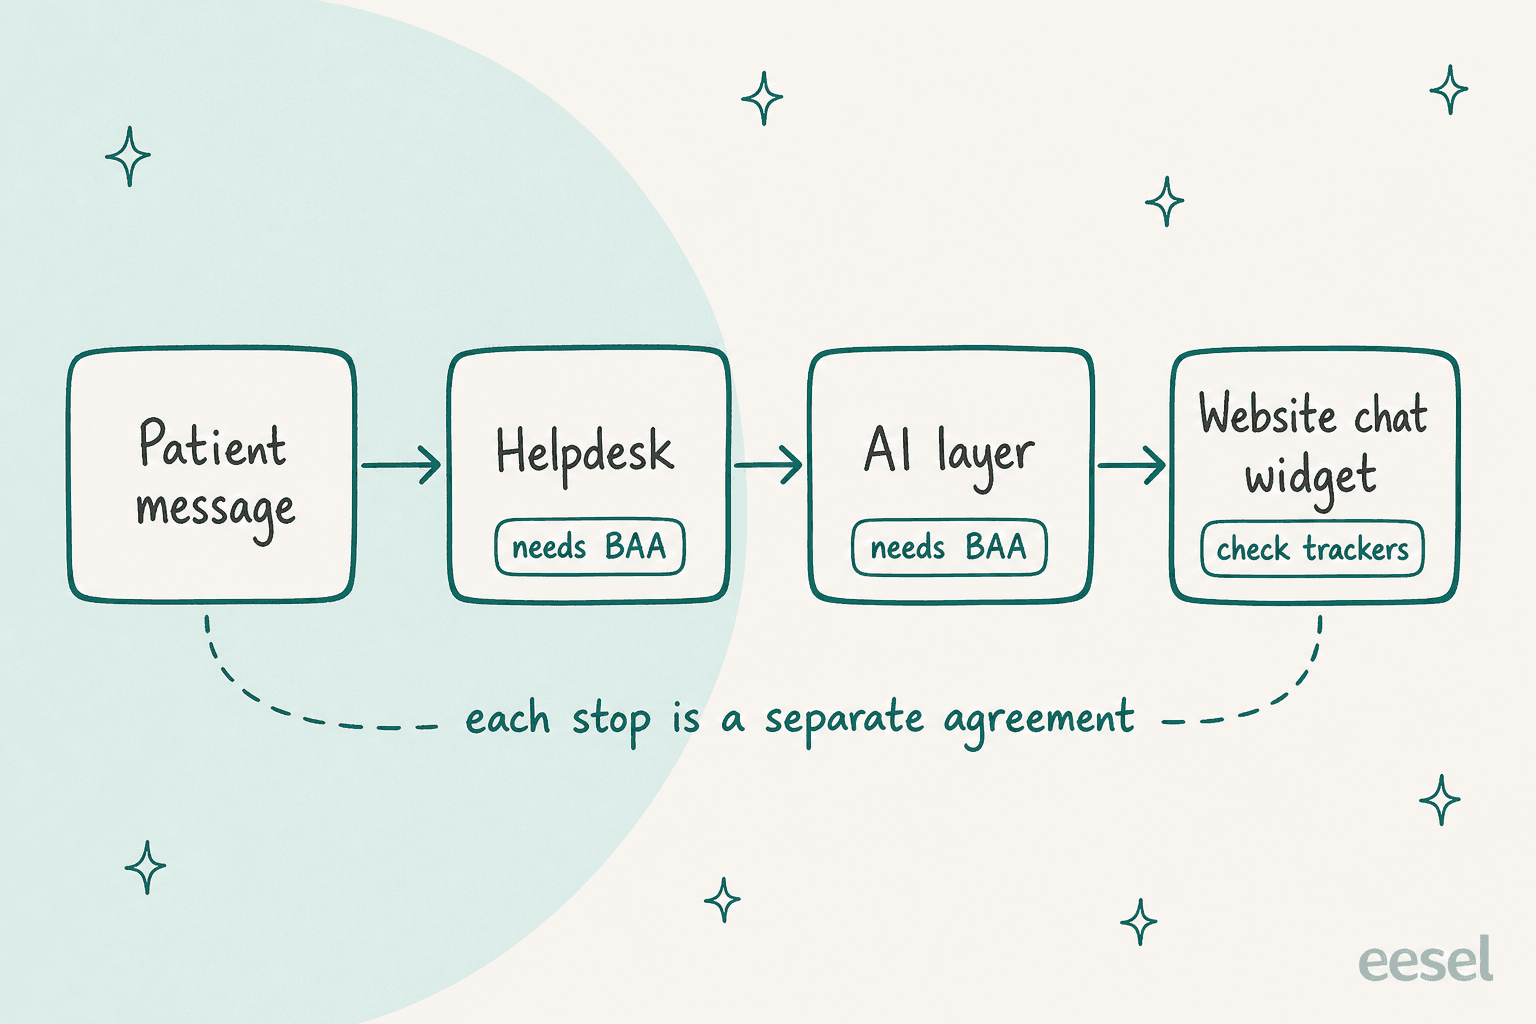
Côté HIPAA, ce que les équipes oublient, c'est que chaque outil traversé par un message de patient fait l'objet de son propre accord : le helpdesk, la couche d'IA et le widget de chat du site. Le HHS indique qu'un fournisseur cloud qui ne stocke que des ePHI chiffrées reste un partenaire commercial, et les éditeurs diffèrent beaucoup sur l'offre qui donne accès à un BAA : Zendesk exige un module complémentaire, le guide de Freshdesk ne coche que Enterprise, et Help Scout cite l'offre Pro.
Pour eesel, HIPAA est une fonctionnalité de l'offre Enterprise : eesel signe un accord de partenariat commercial (BAA) après avoir examiné la façon dont vous utiliserez eesel avec des informations de santé. L'audit SOC 2 Type II d'eesel est en cours, avec une période d'observation jusqu'en décembre 2026. Aujourd'hui, une équipe de télésanté obtient des brouillons dans son helpdesk, des validations sur toute action et un journal de chaque exécution. Lesson Pro applique ce schéma sur environ 1,900 tickets Zendesk par mois.
Pourquoi trier les messages des patients en voies avant de choisir un outil ?
La plupart des équipes de support en télésanté que je rencontre commencent par comparer des éditeurs. Je commencerais plutôt par la liste des 200 derniers messages de patients et un stylo. L'outil compte bien moins que l'endroit où l'on trace les limites, et le service client IA pour la santé part du même point.
Voici pourquoi j'y tiens. En mars 2026, une plateforme américaine de kinésithérapie sous Zendesk, environ 500 tickets par mois, a arrêté une démo sur une seule question : signerions-nous un BAA ? Nous ne pouvions pas en proposer à l'époque, et ce fut la fin de l'échange. C'est l'exemple le plus clair que je connaisse d'une question de conformité qui décide d'un contrat dès le premier appel, et c'est pourquoi je la pose désormais en premier. Nous avons aussi passé des années à voir des bots sûrs d'eux donner une mauvaise réponse à un client, et c'est pourquoi chaque déploiement que nous réalisons est simulé sur des tickets historiques avant d'être mis en ligne. En télésanté, le coût d'une mauvaise réponse est plus élevé que dans la plupart des files, donc le tri doit être plus strict.
Je traite la conformité HIPAA et la sécurité des patients comme deux obligations distinctes. Un message peut être parfaitement protégé et le conseil qu'il contient peut tout de même être dangereux. Je trie donc en deux passes. D'abord, que doit voir l'IA pour faire ce travail ? Ensuite, que se passe-t-il si la réponse est fausse ?
Quelles demandes de patients l'IA peut-elle gérer, et lesquelles non ?
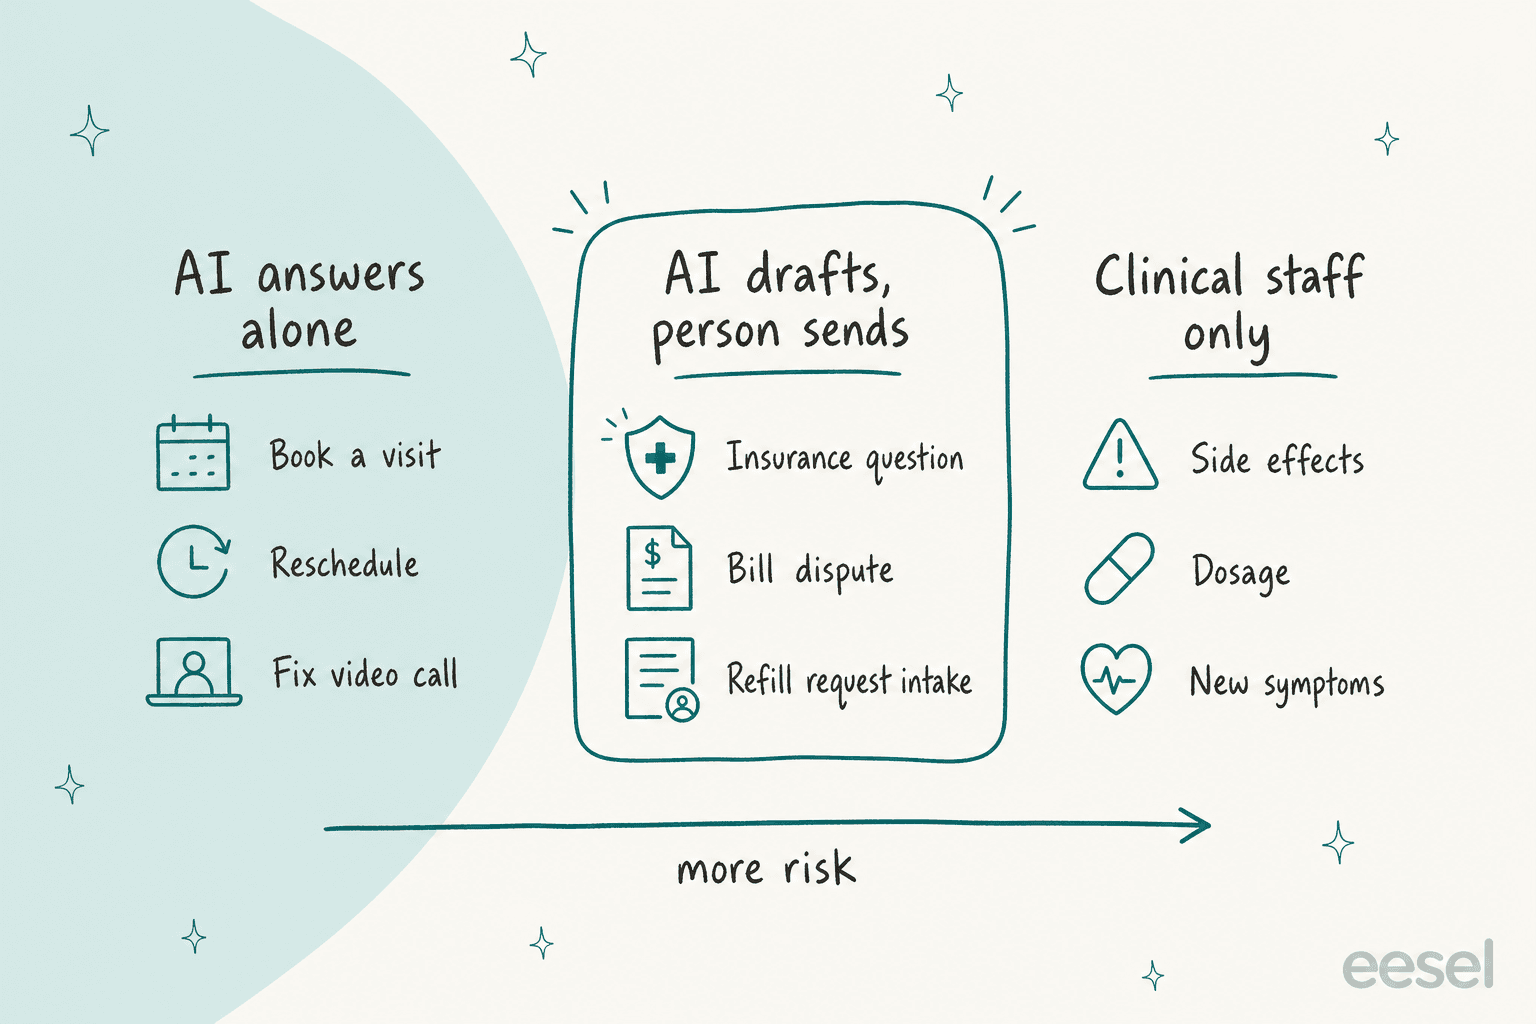
Trois voies couvrent presque tout ce que reçoit une boîte de réception de télésanté. La voie un : l'IA répond seule, pour les demandes où le pire scénario est un patient agacé. La voie deux : l'IA prépare le travail et une personne l'envoie (ce que l'on appelle human-in-the-loop), pour les demandes qui touchent à l'argent, à la couverture ou aux papiers de médicaments. La voie trois : personnel clinique uniquement, l'IA se limitant à accuser réception et à transmettre un résumé.
| Demande du patient | Risque | Voie | Ce que fait l'IA | Qui termine |
|---|---|---|---|---|
| Réserver ou replanifier une consultation | Faible | L'IA répond seule | Propose les créneaux libres, confirme, envoie le lien de connexion | Personne, sauf si aucun créneau ne convient |
| Impossible de rejoindre l'appel vidéo | Faible | L'IA répond seule | Déroule les étapes navigateur, caméra et bande passante de votre centre d'aide | Un agent de support si les étapes échouent |
| Question d'assurance ou de couverture | Moyen | L'IA rédige, une personne envoie | Récupère les informations du régime et rédige une réponse | Un agent de facturation ou d'admission |
| Litige de facturation ou double paiement | Moyen | L'IA rédige, une personne envoie | Rassemble les débits, rédige la réponse | Un agent de facturation approuve les remboursements |
| Demande de renouvellement | Moyen | L'IA rédige, une personne envoie | Recueille le nom du médicament, la pharmacie et la date de dernière délivrance, achemine vers la file clinique | Le personnel clinique décide, toujours |
| Effets secondaires, posologie, nouveaux symptômes | Élevé | Personnel clinique uniquement | Accuse réception, signale l'urgence, transmet un résumé | Infirmier ou clinicien |
La ligne des renouvellements est celle où je vois les équipes se crisper, et c'est celle que je n'automatiserais jamais au-delà de l'admission. L'IA recueille la demande et la transmet. Elle n'approuve jamais, ne suggère jamais de dose et ne dit jamais « cela devrait aller ». Les recommandations de la FDA sur l'aide à la décision clinique fixent des critères pour les logiciels d'aide à la décision qui sortent de la définition de dispositif médical, et sa FAQ précise qu'un logiciel destiné à soutenir une prise de décision urgente ne répond pas à la définition d'une aide à la décision non assimilée à un dispositif. Je suis un professionnel du support, pas un juriste, donc je n'essaie pas de défendre où passe cette ligne pour un bot destiné aux patients. Je garde les conseils cliniques entièrement hors de la voie de l'IA et la question ne se pose jamais.
Le helpdesk ou l'outil d'IA doit-il signer un BAA ?
Si l'outil crée, reçoit, conserve ou transmet des informations de patients pour vous, oui. Ce qui surprend, c'est l'étendue de cette règle. Les recommandations du HHS sur l'informatique en nuage disent que lorsqu'une entité couverte utilise un fournisseur cloud pour stocker ou traiter des ePHI, ce fournisseur est un partenaire commercial, et que cela vaut « even if the entity cannot actually view the ePHI ». Ne détenir que des données chiffrées, sans la clé, ne l'en exempte pas.
Pour une pile de support, cela signifie une chaîne, pas un contrat unique. Le helpdesk conserve les tickets. La couche d'IA les lit. Le widget de chat de votre site capture ce que les patients saisissent avant même qu'un ticket existe. Le HHS précise aussi dans une autre FAQ que les règles n'obligent pas un fournisseur à vous remettre sa documentation de sécurité, mais que vous pouvez la demander via le BAA ou un contrat de service. Je la demande toujours.
Le principe du minimum nécessaire est l'autre moitié de la conception. Le HHS indique que les entités couvertes doivent prendre des mesures raisonnables pour limiter l'utilisation et la divulgation des PHI au minimum nécessaire à la finalité, et que les politiques d'une entité doivent identifier qui a besoin d'accéder à quoi et pourquoi. Pour un agent d'IA, c'est une question de périmètre : un flux de replanification a besoin d'un nom et d'un créneau, pas d'un diagnostic. Donnez à chaque voie uniquement les champs dont elle a besoin, et le rayon d'impact d'une erreur diminue d'autant. Pour la version longue, mon guide sur l'IA conforme à HIPAA détaille l'architecture.
Un point pratique de plus venant de la communauté. Un commentateur de Hacker News a décrit la façon dont les organisations de santé abordent réellement le sujet :
"... there is an extreme abundance of caution in the healthcare industry regarding everything surrounding HIPAA."

Cette prudence est rationnelle, et c'est pourquoi un éditeur qui répond « nous signons un BAA, voici l'offre et voici ce qu'il couvre » en un seul e-mail l'emporte sur un autre qui a une meilleure démo.
Que disent les grands helpdesks sur HIPAA et l'IA ?
Je ne fais confiance à une affirmation sur HIPAA que si elle figure sur la page de l'éditeur, voici donc ce que disent les pages, en octobre 2026. Vérifiez la page en ligne avant de signer quoi que ce soit, car ces conditions évoluent.
| Helpdesk | Accès à un BAA, selon l'éditeur | IA et modules | À surveiller |
|---|---|---|---|
| Zendesk | Module Advanced Compliance sur Suite Professional, Enterprise ou Enterprise Plus, puis signature du BAA | AI Agents - Advanced, Contact Center et les agents IA Forethought sont listés comme modules compatibles HIPAA | Les applications de la marketplace et les services tiers ne sont pas couverts ; les utilisateurs de Contact Center ont aussi besoin d'un BAA avec AWS |
| Freshdesk | Le tableau des offres ne coche que Enterprise et Enterprise Omnichannel | Le guide limite le BAA à Freshdesk, Freshchat, Freshcaller et Omnichannel, et précise que les autres produits ne sont pas couverts | Les réglages obligatoires incluent la liste blanche d'adresses IP et le SSO ou une politique de mot de passe robuste ; les champs par défaut ne peuvent pas être chiffrés, donc les PHI vont dans des champs personnalisés chiffrés |
| Help Scout | La prise en charge de HIPAA n'est incluse que dans l'offre Pro, avec un BAA signé | Sa page MCP indique que le BAA ne couvre pas votre fournisseur d'IA | Les intégrations susceptibles de renvoyer des PHI, comme un CRM, ont besoin de leur propre BAA |
| eesel | Accords de partenariat commercial (BAA) pour les clients Enterprise, après examen de la façon dont vous utiliserez eesel avec des informations de santé | Les agents fonctionnent dans votre helpdesk, toute action peut attendre une validation | Audit SOC 2 Type II en cours ; parlez à eesel avant de connecter des PHI |
Deux points ressortent. Premièrement, l'offre qu'il faut pour obtenir un BAA n'est souvent pas celle que vous avez. Une équipe sur un niveau inférieur de Zendesk Suite ou sur Freshdesk Pro peut découvrir que la discussion sur la conformité commence par une montée en gamme. Deuxièmement, c'est souvent l'IA, et non le helpdesk, le maillon faible de la chaîne. Help Scout le dit clairement : votre accord avec eux ne s'étend pas au fournisseur d'IA que vous connectez. La liste de Zendesk est plus claire sur ses propres modules d'IA mais exclut toujours les applications tierces. Si vous comparez le volet IA de ces outils, mes notes sur les agents IA de Zendesk, l'agent IA de Freshdesk et Help Scout AI détaillent ce que fait chacun une fois la paperasse réglée.
Le widget de chat de votre site est-il un risque HIPAA ?
Il peut l'être, et c'est le point que je vérifierais en premier, car c'est le plus facile à rater sans que personne ne s'en aperçoive. Le bulletin du HHS sur les technologies de suivi en ligne indique que les technologies de suivi présentes sur une page authentifiée, comme un portail patient ou une plateforme de télésanté, ont généralement accès à des PHI. Il indique aussi qu'une technologie de suivi sur une page non authentifiée qui permet de prendre rendez-vous ou d'utiliser un vérificateur de symptômes peut avoir accès à des PHI, par exemple une adresse e-mail ou le motif saisi par la personne. Les éditeurs qui reçoivent ces données sont des partenaires commerciaux et ont besoin d'un BAA.
Une réserve, car la situation a évolué. En juin 2024, un tribunal fédéral a annulé une partie de ce bulletin, celle qui concernait le rapprochement d'une adresse IP avec une visite sur une page non authentifiée consacrée à une pathologie ou à un praticien, et le HHS a dit étudier la suite à donner. Les parties sur les pages de connexion, les portails et les outils de prise de rendez-vous ne faisaient pas partie de cette décision, telle que la page la décrit. La FTC et le HHS ont aussi écrit à environ 130 prestataires en 2023 au sujet des pixels et des scripts d'analyse, et la FTC a rappelé que les entreprises non couvertes par HIPAA répondent quand même des fuites de données de santé, citant ses actions contre BetterHelp et GoodRx.
Ma règle pratique : avant d'ajouter un widget de chat IA, listez tous les scripts de la page qui l'héberge. Si un pixel publicitaire se trouve à côté d'une zone où un patient écrit « Je dois renouveler mon traitement contre l'anxiété », vous avez un problème qu'aucun BAA avec votre helpdesk ne règle. Notre guide pour ajouter un agent IA à un site couvre les modes d'installation, et l'intégration de bulle de chat en fait partie.
Où se situe la limite de sécurité, et que se passe-t-il à 2 h du matin ?
La sécurité n'est pas une fonctionnalité HIPAA. Un outil peut tout chiffrer et dire quand même la mauvaise chose à un patient. Je mets donc en place trois garde-fous qui n'ont rien à voir avec le BAA.
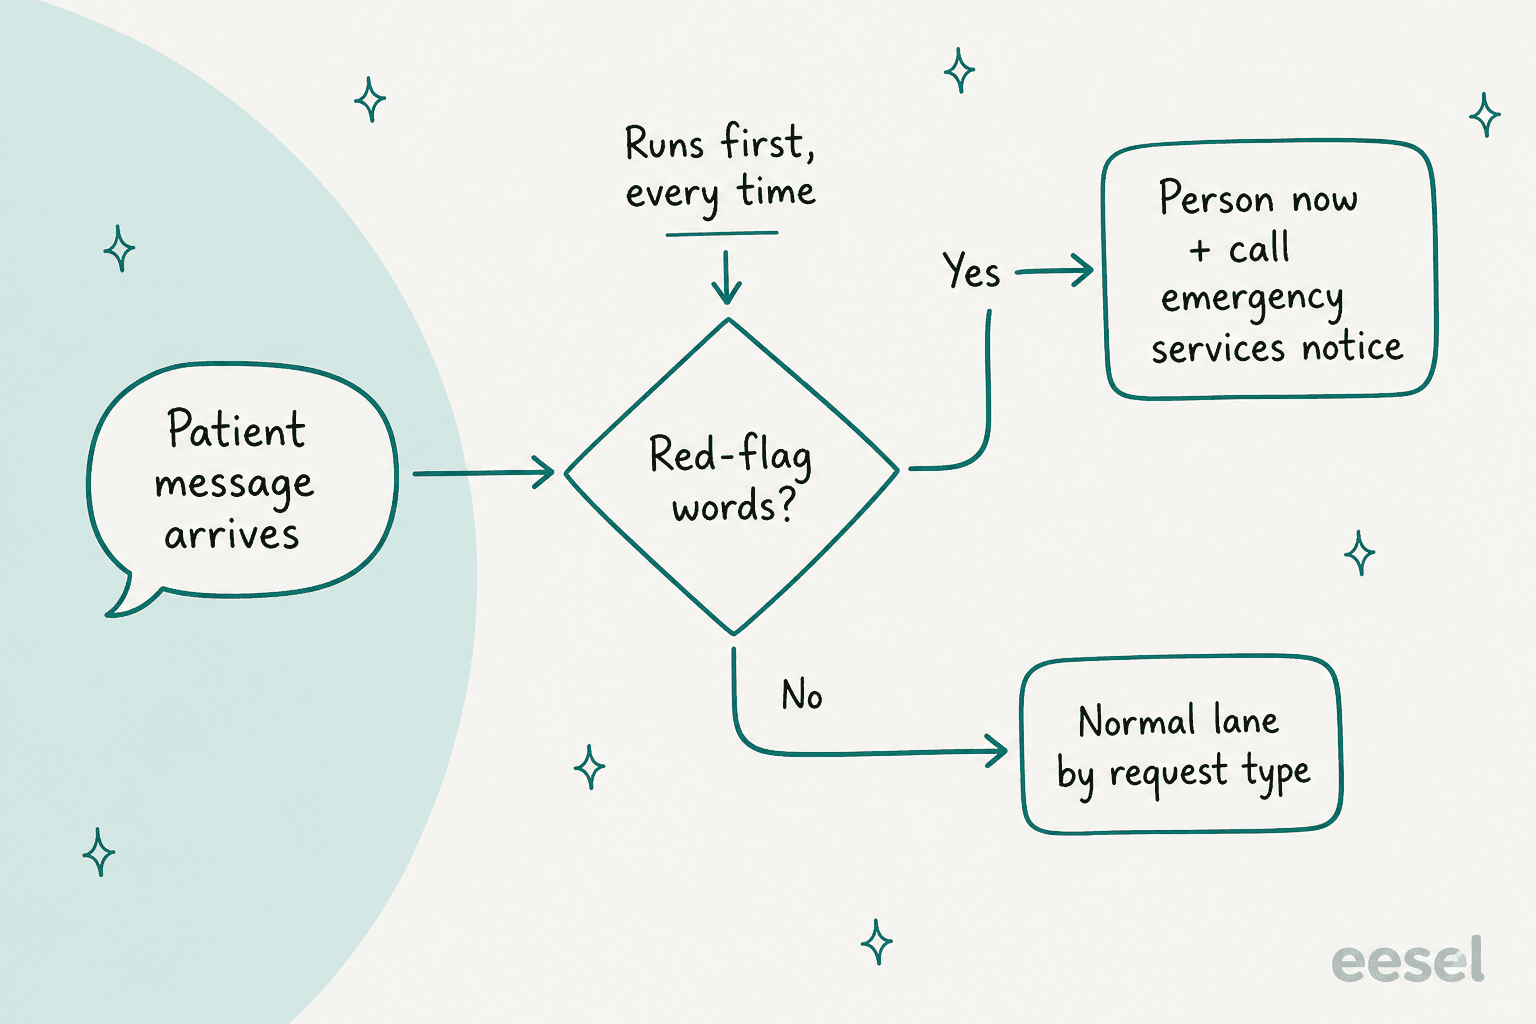
Le premier est une détection des signaux d'alerte qui s'exécute avant toute logique de voie. Si le message contient des mots comme douleur thoracique, difficulté à respirer ou surdose, l'IA s'arrête, dit au patient de contacter les services d'urgence et déclenche une escalade vers une personne. La formulation de cet avis est une décision clinique : c'est donc un clinicien qui l'écrit, pas l'équipe de support ni l'IA.
Le deuxième est l'ancrage. L'agent ne répond qu'à partir de votre centre d'aide et de vos politiques approuvés, et quand il ne trouve pas la réponse, il le dit et passe la main. Pour la mécanique, mes notes sur la prévention des hallucinations de l'IA et les bonnes pratiques de transfert passent en revue les cas. Le troisième est un transfert propre : la personne qui reprend la conversation doit voir tout l'échange et un court résumé, pour que le patient n'ait jamais à se répéter. Répéter une liste de symptômes à une seconde personne est ainsi que des détails se perdent.
C'est en dehors des heures ouvrées que cela se vérifie. Un patient qui écrit à 2 h du matin ne peut pas attendre qu'une infirmière se réveille, et une IA qui répond avec assurance est exactement ce que vous ne voulez pas. La configuration hors horaires que je recommande est sobre : l'IA traite les demandes de la voie un, envoie l'avis d'urgence en cas de signal d'alerte et met tout le reste en file avec un résumé pour l'équipe du matin.
Dans quelle voie ce message de patient doit-il aller ?
Voici la logique des voies ci-dessus sous une forme interactive. Choisissez un message et le widget montre où je l'acheminerais, ce que l'IA peut faire et qui termine le travail.
Choisissez un message de patient pour voir sa voie, ce que l'IA a le droit de faire et qui termine. C'est mon point de départ pour une file de télésanté ; votre responsable clinique fixe les règles définitives.
Comment déployer sans incident de sécurité pour les patients ?
Je commencerais en mode brouillon, pas en réponse automatique. Mon guide du pilote de support IA détaille un plan en quatre semaines, et le même schéma fonctionne ici avec un changement : la revue clinique a sa place dès la semaine zéro.
- Semaine 0, paperasse et périmètre. BAA signé avec chaque fournisseur de la chaîne, scripts du widget audités, formulation des signaux d'alerte approuvée par un clinicien, et tableau des voies validé par écrit.
- Semaines 1 à 2, brouillons uniquement. L'IA rédige les réponses des voies un et deux. Des personnes envoient chacune d'elles. Vous mesurez le taux de modification, pas la déflexion.
- Semaines 3 à 4, voie un en autonomie. La réservation, la replanification et les dépannages vidéo partent sans intervention humaine, avec la détection des signaux d'alerte active. Testez l'agent sur d'anciens tickets d'abord, c'est à cela que sert ma grille d'évaluation.
- Ensuite, élargir prudemment. Ajoutez l'admission des renouvellements et des demandes de dossiers. Gardez la voie trois humaine, définitivement.
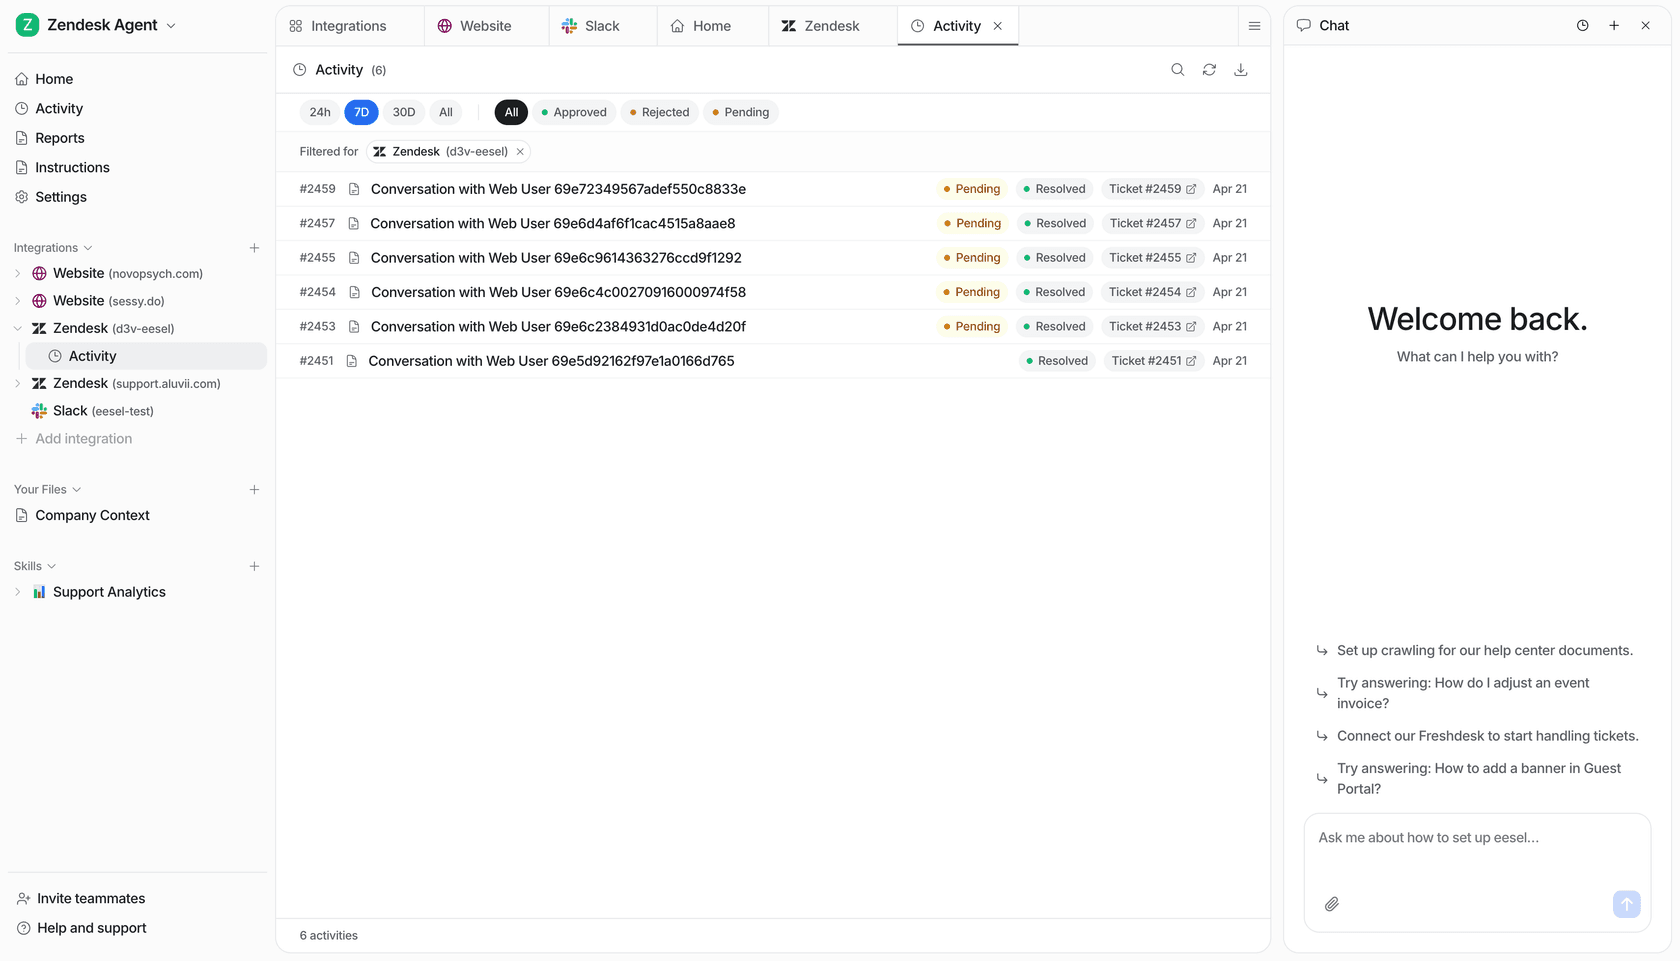
Aucun des clients dont je peux relier les témoignages n'est une entreprise de télésanté, et je préfère être franc là-dessus. Ils sont utiles parce qu'ils montrent le même schéma en pratique. Lesson Pro fait tourner eesel sur deux comptes Zendesk et il a traité environ 1,900 tickets en un mois, laissant environ 1,700 notes internes et rédigeant environ 560 réponses que l'équipe approuve avant que quoi que ce soit n'atteigne un client. Il identifie à quelle marque appartient un ticket avant d'écrire un mot, et quand il ne sait pas, il demande à l'équipe plutôt que de deviner. Les candidatures, les messages vocaux et les formulaires de validation sont ignorés volontairement. Cette liste de catégories à ignorer relève de la même idée que la voie trois.
Poseidon Animal Health est l'analogie la plus proche pour le contenu de santé. L'équipe a rédigé environ 610 conversations en un mois et chaque brouillon est relu avant l'envoi ; les quantités à servir, les changements d'envoi automatique et les choix de produits sont vérifiés par quelqu'un qui connaît les chevaux. Remplacez les chevaux par des patients et « quelqu'un qui connaît les chevaux » par un infirmier, et c'est le modèle.
Que fait eesel pour le support en télésanté ?
eesel est un coéquipier IA qui rejoint la file de votre helpdesk existant et travaille à partir de votre centre d'aide et de vos anciens tickets. Pour une équipe de télésanté, le modèle des voies se traduit directement en réglages : des brouillons pour la voie deux, des validations sur toute action, et des instructions qui envoient tout ce qui est clinique à une personne.
Voici ce que je peux affirmer d'après la page sécurité et la page tarifs d'eesel, en octobre 2026 :
- HIPAA : accords de partenariat commercial (BAA) pour les clients Enterprise, après examen de la façon dont vous utiliserez eesel avec des informations de santé. La page des tarifs liste « HIPAA with a signed BAA » uniquement dans Enterprise, donc cela ne fait pas partie des offres en libre-service.
- SOC 2 Type II : l'audit est en cours, avec une période d'observation du 1er octobre au 31 décembre 2026 et un rapport attendu en 2027 sous NDA.
- Traitement des données : eesel n'entraîne ni n'affine de modèles sur vos données, et vous pouvez activer la rédaction (redaction) pour retirer les informations personnelles comme les e-mails, numéros de téléphone et numéros de carte des tickets synchronisés du helpdesk avant leur stockage. La production tourne sur AWS aux États-Unis, et la résidence des données dans l'UE est disponible en Enterprise.
- Contrôle : les agents n'utilisent que les outils que vous activez, toute action peut attendre l'approbation d'une personne, et chaque conversation et action est consignée dans votre espace de travail.
Les limites, en toute honnêteté : ne connectez pas d'informations de patients à un espace d'essai, et parlez d'abord à eesel pour que la configuration soit correcte. L'offre gratuite donne 100 crédits pour essayer avec des données de test, et les offres Teammate commencent à $299 par mois pour 500 crédits, où un ticket ou un chat vaut un crédit. Une équipe de télésanté qui a besoin du BAA relève d'un devis Enterprise sur mesure. Si vous utilisez Zendesk, l'intégration Zendesk est le point de départ habituel, et eesel se connecte aussi à Freshdesk et à Help Scout.
Essayer eesel
Si votre file de patients est coincée entre « ne rien automatiser » et « laisser un bot tout répondre », eesel offre le juste milieu : un coéquipier IA de helpdesk qui rédige les réponses de réservation, de facturation et d'admission dans le helpdesk que vous utilisez déjà, met toute action en attente d'une personne et laisse une trace de chaque exécution. Réservez une démo et dites-nous dès le départ que des informations de patients sont concernées, afin que nous puissions discuter du BAA Enterprise avant que quoi que ce soit ne soit connecté, ou essayez eesel d'abord avec des données de test.