

L'IA pour les demandes RGPD fonctionne mieux comme détectrice et gardienne du calendrier, pas comme celle qui supprime. Laissez l'IA lire chaque ticket, reconnaître « envoyez-moi mes données » ou « supprimez mon compte » même quand personne ne tape le mot RGPD, étiqueter le type de demande, lancer le délai d'un mois et rédiger l'accusé de réception. Gardez trois étapes pour une personne : confirmer l'identité en cas de doute, approuver l'export des données et approuver toute suppression.
Ce partage compte parce que la suppression est irréversible et que le droit à l'effacement n'est pas absolu. Un client avec une facture impayée ou un litige en cours peut demander quelque chose que la loi vous oblige à refuser en partie. Un modèle qui lit un seul e-mail ne peut pas le savoir. Une personne qui a le compte sous les yeux, si.
Deux points que la plupart des guides omettent : votre helpdesk dispose déjà d'un outil de suppression ou de rédaction sur lequel vous vous appuierez (celui de Zendesk est le plus complet), et votre outil d'IA figure lui aussi sur la liste de suppression s'il a appris à partir de tickets passés. eesel assure la détection, l'étiquetage et la rédaction dans Zendesk, Freshdesk et d'autres helpdesks, met en attente d'approbation toute action que vous choisissez et peut masquer les données personnelles des tickets passés avant de les stocker. smava, un comparateur allemand de crédits, fait fonctionner ce type de configuration qui catégorise d'abord sur environ 27 000 tickets Zendesk par mois.
Qu'est-ce qui compte comme demande RGPD dans une file de support ?
Une demande RGPD est tout message où une personne demande à voir, déplacer, corriger ou supprimer les données personnelles que vous détenez sur elle. Dans une file de support, elle n'arrive presque jamais étiquetée.
Le régulateur britannique est franc sur ce point. Son guide sur la reconnaissance des demandes indique qu'une personne peut faire une demande oralement ou par écrit, y compris sur les réseaux sociaux, auprès de n'importe quelle partie de votre organisation, et qu'elle n'a pas à employer les mots « demande d'accès » ni à nommer la loi. Il suffit qu'il soit clair qu'elle veut ses informations personnelles. La même page précise que n'importe quel employé peut recevoir une demande valide et que vous devez identifier et traiter chacune correctement.
C'est tout l'argument en faveur de l'IA ici. Une règle de mots-clés sur « RGPD » attrape les clients qui ont lu une politique de confidentialité. Elle rate ceux qui écrivent « qu'avez-vous vraiment sur moi ? » ou « fermez mon compte et effacez tout » au bas d'une réclamation de facturation. Un agent IA lit chaque ticket comme le ferait une personne, il attrape donc les deux.
Je conçois les intégrations helpdesk d'eesel, et les types de demande ci-dessous sont ceux que j'apprendrais en premier à reconnaître à un agent. Ils correspondent aux droits des articles 15 à 21 du RGPD.
| Type de demande | Ce que le client écrit réellement | Ce que l'IA peut faire | Ce qui reste à une personne |
|---|---|---|---|
| Accès (une copie de ses données) | « Pouvez-vous m'envoyer tout ce que vous avez sur moi ? » | L'étiqueter, lancer le délai, rédiger l'accusé de réception, demander une pièce d'identité si nécessaire | Confirmer l'identité, vérifier que l'export ne contient pas de données d'autres personnes, approuver l'envoi |
| Effacement (supprimer) | « Supprimez mon compte et toutes mes données » | L'étiqueter, vérifier s'il y a une commande ou un litige en cours et le signaler, rédiger la réponse | Décider ce qui peut être supprimé et ce qui doit être conservé, exécuter la suppression |
| Rectification (corriger) | « Mon adresse est fausse dans votre système » | Rédiger la mise à jour et la confirmation | Approuver le changement s'il touche aux champs de facturation ou d'identité |
| Portabilité (déplacer) | « Je veux mon historique de commandes dans un fichier » | L'étiqueter, recenser les systèmes qui détiennent les données | Approuver le fichier et son mode de livraison |
| Opposition ou retrait du consentement | « Arrêtez de m'envoyer des e-mails » / « Je ne veux pas que vous utilisiez mes données pour le marketing » | L'étiqueter et l'orienter vers le responsable de la liste d'e-mails | Confirmer que la désinscription a bien été prise en compte dans chaque outil |
La dernière ligne paraît anodine et c'est celle que les équipes ratent le plus souvent. Un « désinscrivez-moi » traité comme un ticket ordinaire reçoit une réponse polie et rien d'autre. Traité comme une opposition, il est vérifié dans chaque outil marketing. Un étiquetage de tickets par IA qui connaît la différence vaut plus que n'importe quelle réponse astucieuse.
De combien de temps disposez-vous pour répondre à une demande RGPD ?
Vous disposez d'un mois calendaire à compter du jour où vous recevez la demande, selon l'article 12 du RGPD. Vous pouvez prolonger de deux mois supplémentaires si la demande est complexe ou si vous en avez reçu beaucoup, mais vous devez en informer la personne, en indiquant les motifs, dans ce premier mois.
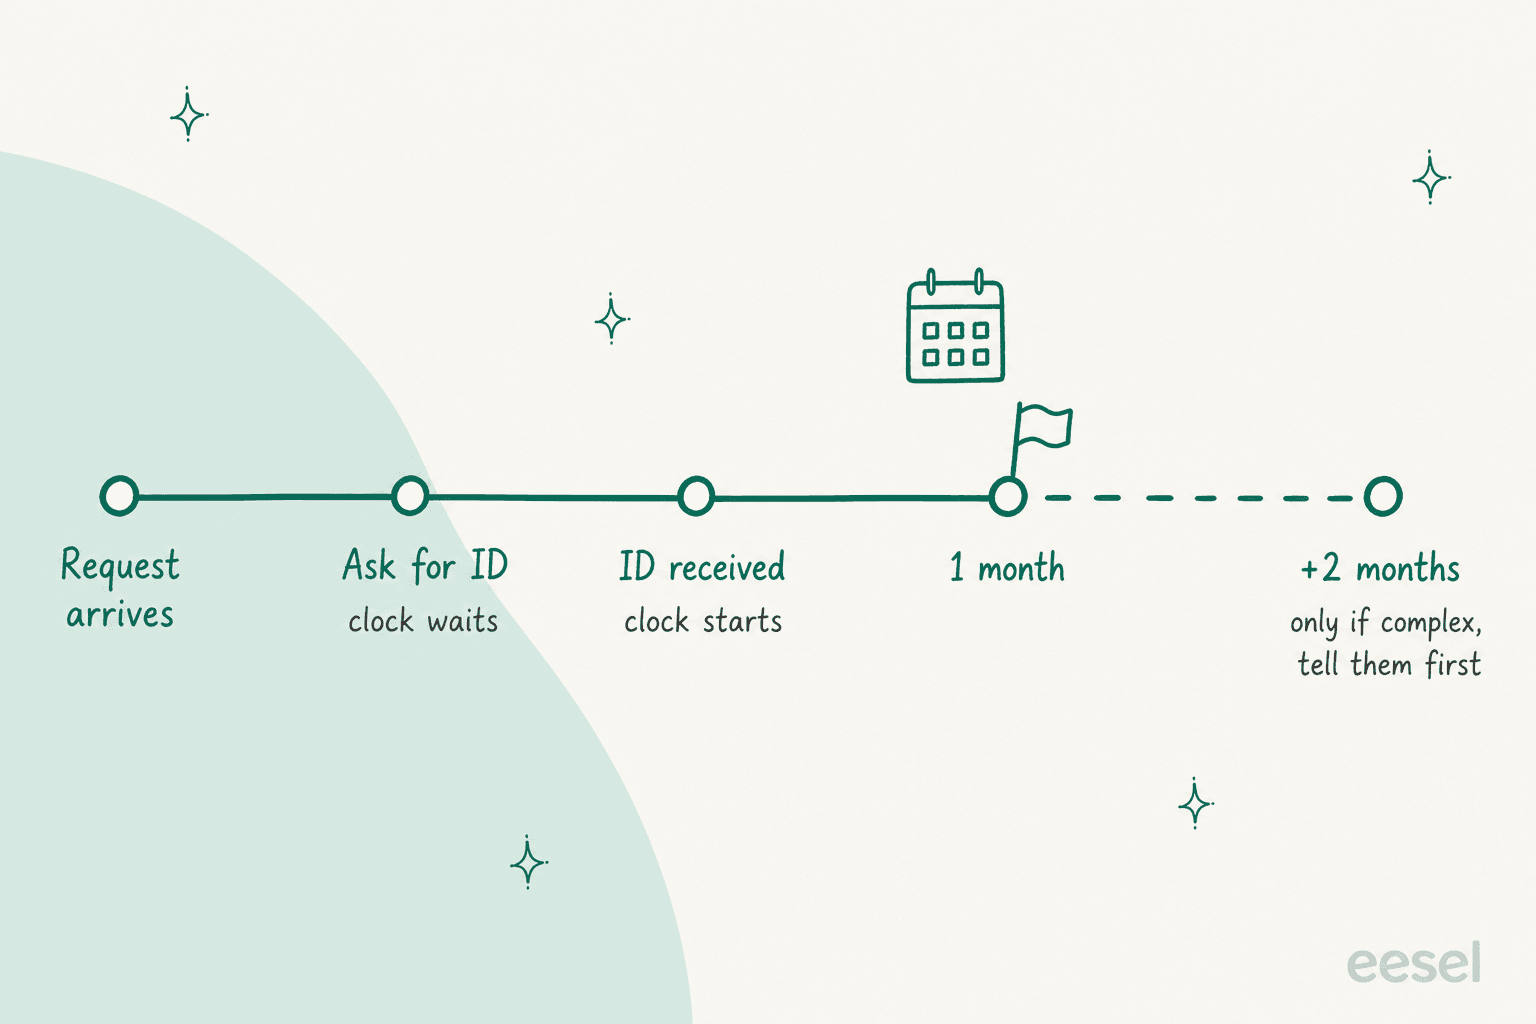
Le guide sur la réponse du régulateur britannique précise les règles de calcul sur lesquelles on trébuche :
- Le mois court jusqu'à la même date du mois suivant. Une demande du 14 mai est due à la fin du 14 juin. Si la date n'existe pas (31 janvier), utilisez le dernier jour du mois suivant.
- Le compte à rebours attend la pièce d'identité demandée. Si vous avez un doute réel sur l'identité du demandeur, le mois commence à l'arrivée de sa pièce d'identité ou de l'autorisation d'un tiers, pas avant.
- Une demande de précisions suspend le compte à rebours. Si vous demandez des précisions le 15 mai et recevez la réponse le 18 mai, vous ajoutez ces 4 jours.
- Les week-ends se reportent. Une échéance un samedi passe à la fin du jour ouvré suivant.
- Un objectif interne de 28 jours est permis si vos systèmes ont besoin d'un nombre de jours fixe, et il tombe toujours dans le mois.
C'est avec cette règle de la pièce d'identité qu'un agent IA se rend utile. Plus vite vous demandez la confirmation, moins vous consommez de votre mois avant même que le compte à rebours ait démarré, et l'agent peut envoyer cette demande dès la première minute plutôt qu'à la prochaine ouverture de la file. Une réserve honnête : ces règles de calcul sont l'interprétation du régulateur britannique, donc si vous êtes dans l'UE, vérifiez les indications de votre propre autorité sur le point de départ du délai. Demandez la pièce d'identité le jour où la demande arrive et la différence n'aura jamais d'importance.
Saisissez ici les dates d'un vrai ticket pour voir l'échéance. Le calculateur applique les règles de calcul britanniques ci-dessus.
Si votre helpdesk dispose d'un minuteur de SLA, c'est la date jusqu'à laquelle il doit compter. La plupart en ont un, et le guide de gestion des SLA explique comment en configurer un par type de ticket.
Quelles parties d'une demande RGPD l'IA peut-elle traiter ?
L'IA peut traiter tout ce qui relève de la lecture, du tri, du chronométrage et de la rédaction. Elle ne doit rien traiter qui divulgue des données à quelqu'un ou les détruise.
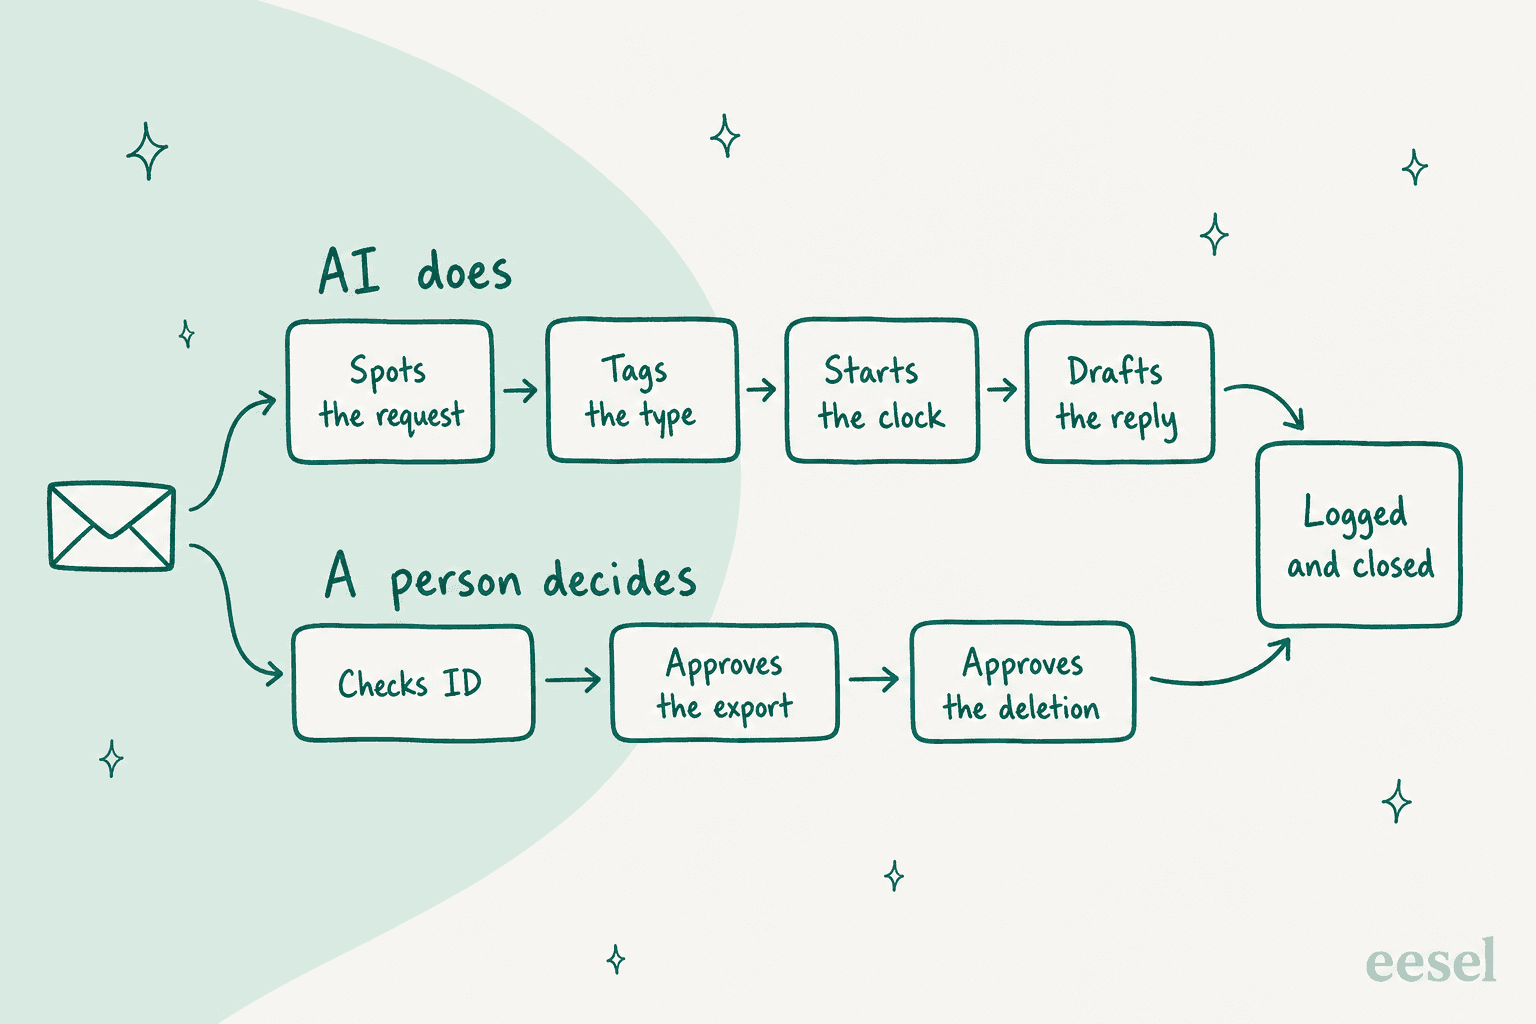
Voici le partage avec lequel je démarrerais n'importe quelle équipe :
À confier à l'IA dès le premier jour
- Repérer. Lire chaque nouveau ticket et commentaire et signaler ceux qui portent sur des données personnelles, dans n'importe quelle langue. C'est l'étape où une règle de mots-clés échoue.
- Étiqueter le type. Accès, effacement, rectification, portabilité ou opposition, inscrit dans un champ du ticket pour pouvoir établir des rapports.
- Lancer le compte à rebours. Fixer la date de réception et la date d'échéance dès l'arrivée du ticket, pas quand une personne s'en occupe.
- Rédiger. L'accusé de réception, la demande de pièce d'identité, la note « nous avons besoin de précisions » et la confirmation finale, tous à partir de modèles que votre responsable de la protection des données a approuvés une fois.
- Rassembler. Consulter le compte, lister les systèmes qui détiennent des données sur cette personne et signaler tout ce qui bloque la suppression, comme une commande en cours ou une facture impayée.
À garder pour une personne
- L'identité, en cas de doute. Le régulateur recommande d'être raisonnable et proportionné et d'utiliser des vérifications dont vous disposez déjà, comme un compte connecté. Une demande provenant de l'adresse e-mail du compte d'un client connu n'exige généralement rien de plus. Une demande depuis une nouvelle adresse réclamant l'historique de commandes de quelqu'un d'autre exige une personne.
- Approuver l'export. Quelqu'un lit le fichier avant qu'il ne parte, car les tickets de support sont pleins de noms d'autres personnes : le coursier, le collègue en copie, la personne dont on s'est plaint.
- Approuver la suppression. Traitée dans la section suivante, car c'est celle qui tourne mal.
Si vous avez déjà un transfert vers un humain pour les remboursements, c'est le même schéma avec une règle plus stricte : l'IA prépare, la personne appuie sur le bouton.
Pourquoi l'IA ne devrait-elle pas supprimer seule les données des clients ?
Parce qu'une suppression est irréversible et que la loi exige souvent que vous conserviez malgré tout une partie des données.
Le guide sur le droit à l'effacement du régulateur britannique commence par là : ce droit n'est pas absolu et ne s'applique que dans certaines circonstances. Vous pouvez refuser, en tout ou en partie, lorsque vous avez besoin des données pour respecter une obligation légale ou pour constater, exercer ou défendre des droits en justice. Côté support, c'est le client qui veut tout voir disparaître alors qu'une contestation de paiement est ouverte, ou dont vous devez conserver les factures pour des raisons fiscales.
Les outils de helpdesk eux-mêmes reposent sur la même hypothèse. La rédaction de tickets de Zendesk est irréversible. La suppression de profils de Help Scout supprime toutes les conversations liées sans annulation possible. Delete forever de Freshdesk supprime les tickets et les notes d'un contact, et son propre guide indique que les demandes de suppression et d'export doivent passer par un administrateur qui vérifie que le demandeur est authentique.
Il y a aussi un ordre à respecter. Le guide RGPD de Zendesk dit de supprimer l'utilisateur en dernier : nettoyez d'abord les données personnelles des conversations des tickets, car vous avez besoin du profil pour retrouver ces tickets. Un agent qui supprime le profil en premier vient de compliquer le reste du travail.
La règle que j'écrirais dans les instructions de n'importe quel agent est donc courte : n'exécutez jamais une suppression, préparez-en toujours une. Rédigez la liste de ce qu'il faut supprimer et de ce qu'il faut conserver, signalez les motifs et remettez-la à une personne pour approbation.
Quels outils RGPD votre helpdesk possède-t-il déjà ?
Tous les grands helpdesks peuvent supprimer un client. Ils diffèrent sur la rédaction, l'aide de l'IA et le point d'entrée de la demande. J'ai vérifié le centre d'aide de chaque éditeur :
| Helpdesk | Suppression intégrée | Rédaction dans les tickets | Aide de l'IA | Réception des demandes | À savoir |
|---|---|---|---|---|---|
| Zendesk | Suppression définitive de l'utilisateur et des tickets ; tickets supprimés restaurables pendant 30 jours | Oui, sur chaque formule Suite, irréversible | Les suggestions de rédaction signalent 12 types de données personnelles, dans le module payant Advanced Data Privacy and Protection | Aucune intégrée | Les calendriers de suppression retirent automatiquement les tickets archivés |
| Freshdesk | Suppression douce, puis Delete forever | Non trouvé dans la documentation RGPD | Absent de la documentation RGPD | Aucune intégrée | Delete forever se fait un contact à la fois |
| Gorgias | Supprimer le client, sélection groupée possible | Non trouvé dans la documentation RGPD | Absent de la documentation RGPD | Aucune intégrée | Ne supprime pas les données dans Shopify, Klaviyo ni les notes internes |
| Help Scout | Supprimer le profil retire toutes les conversations liées | Non trouvé dans la documentation RGPD | Absent de la documentation RGPD | Aucune intégrée | Les profils de plus de 100 conversations nécessitent le support de Help Scout |
| HubSpot | Suppression définitive, purgée sous 30 jours | Non trouvé dans la documentation RGPD | Absent de la documentation RGPD | Oui : une page publique de demande et une file de demandes, sur toutes les formules | Une liste de blocage empêche l'e-mail d'être rajouté |
| Front | Contacts privés en libre-service ; les contacts partagés nécessitent une demande au support de Front | Suppression de messages individuels | Absent de la documentation RGPD | Aucune intégrée | Supprimer un contact partagé dans l'application ne fait que le masquer |
« Non trouvé » signifie que les pages d'aide RGPD de l'éditeur ne le décrivent pas, pas que la fonctionnalité ne peut pas exister ailleurs dans le produit.
Zendesk est le seul des six à intégrer l'IA au volet RGPD lui-même. Ses suggestions de rédaction surlignent les données personnelles en orange pour qu'un agent puisse les rédiger en une seule passe :
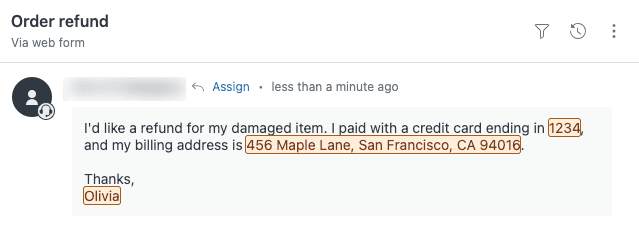
Cette fonctionnalité fait partie du module Advanced Data Privacy and Protection pour Suite Enterprise et supérieur, vérifiez donc votre formule Zendesk avant de bâtir dessus. Zendesk précise aussi qu'elle ne fonctionne pas sur les tickets d'agents IA.
La page de demande de HubSpot est celle que je copierais sur d'autres helpdesks. Un formulaire qui demande « supprimer ou exporter ? » transforme un e-mail vague en demande typée avec une adresse vérifiée, exactement l'entrée que traite le mieux un agent IA. Si vous utilisez Freshdesk, je traite sa configuration RGPD séparément. Les équipes Gorgias trouveront la même chose dans Gorgias et le RGPD.
Comment configurer l'IA pour les demandes RGPD dans votre helpdesk
Voici la configuration que j'appliquerais sur n'importe quel helpdesk, dans cet ordre. Les étapes 1 à 3 valent la peine dès votre première semaine, même si vous ne laissez jamais l'IA toucher à autre chose.
Étape 1 : écrivez la règle de détection en mots simples
Donnez à l'agent des exemples de ce à quoi ressemble une demande, pas une liste de mots-clés. « Quelles données avez-vous sur moi », « supprimez mon compte », « retirez-moi de partout », « je veux une copie de mon historique de commandes », « arrêtez d'utiliser mes données », dans chaque langue que vous prenez en charge. Dites-lui qu'une demande enfouie dans une réclamation compte quand même, et que la demande d'un avocat ou d'un proche au nom de quelqu'un reste une demande.
Étape 2 : étiquetez le type et fixez les dates
Faites écrire par l'agent le type de demande dans un champ du ticket et fixer la date de réception. Laissez ensuite le SLA de votre helpdesk gérer le chronométrage. Établir des rapports sur ce champ vous permettra de savoir si vous en recevez cinq ou cinquante par mois, ce que traite le guide sur le reporting de support par IA.
smava utilise exactement ce schéma dans la finance réglementée. Un agent eesel se déclenche à chaque nouveau ticket et commentaire, étiquette la langue, choisit une catégorie dans un document de correspondance rédigé par l'équipe et l'écrit dans deux champs Zendesk. Il ne touche à rien d'autre. Sur environ 27 000 tickets en un mois, il en a catégorisé environ 14 600, et seuls environ 1 100 ont été marqués comme éligibles à une réponse automatique. Dans une file réglementée, l'essentiel de la valeur est dans le tri.
Étape 3 : rédigez l'accusé de réception et la demande de pièce d'identité
Rédigez les modèles une fois avec votre responsable de la protection des données : l'accusé de réception avec la date d'échéance, le message « merci de confirmer que c'est bien vous », la note de demande de précisions et l'avis de prolongation. L'agent les remplit. Si la demande est arrivée par les réseaux sociaux, faites-lui demander un canal privé, car le régulateur note que les réseaux sociaux ne sont pas un moyen sûr d'envoyer à quelqu'un ses données.
Étape 4 : exigez une approbation pour toute action irréversible
C'est l'étape qui rend le reste sûr. Dans eesel, chaque action qu'un agent peut effectuer est réglée pour s'exécuter seule, demander d'abord ou rester désactivée, par agent. La documentation sur les actions et approbations recommande de commencer en mode supervisé, avec les réponses et tout ce qui est irréversible soumis à approbation.
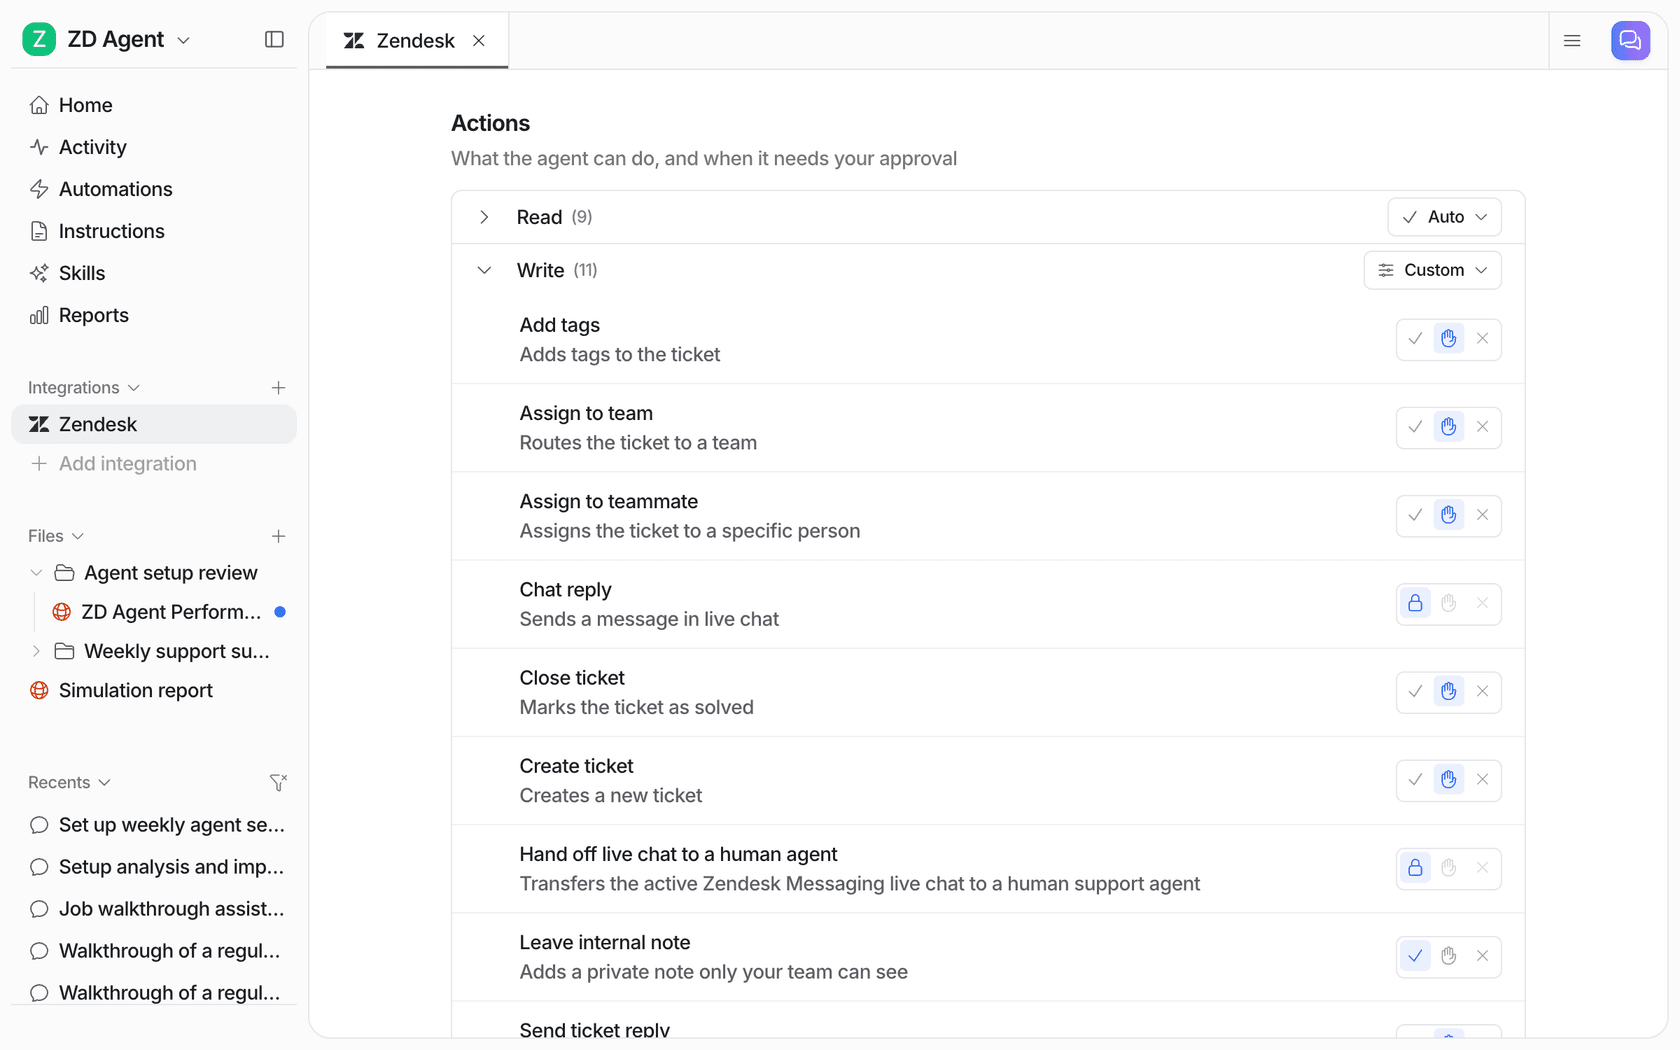
Pour les tickets RGPD, je laisserais l'étiquetage et les notes internes s'exécuter seuls, je soumettrais les réponses publiques à approbation et je garderais toute action de suppression ou d'export de données désactivée ou soumise à approbation. Vous pouvez aussi retenir un cas même quand une action est activée : une instruction comme « demande avant de répondre à tout ce qui concerne la suppression de données » fait s'arrêter l'agent uniquement dans ce cas. Mon article sur les workflows d'approbation traite du schéma pour d'autres types de tickets.
Étape 5 : orientez vers un responsable nommé
Chaque type de demande doit arriver chez une personne, pas dans une boîte de groupe. Il s'agit généralement de votre responsable de la protection des données pour l'effacement et l'accès, et des opérations support pour la rectification et les désinscriptions. Un agent IA peut orienter selon l'étiquette instantanément ; il ne peut pas réparer une règle d'orientation qui ne mène nulle part. Si vous cherchez qui sera ce responsable, l'article sur les rôles du support propose un modèle.
Étape 6 : conservez le journal
Vous devrez montrer ce qui s'est passé si un régulateur ou le client le demande. Le helpdesk conserve l'historique du ticket, et l'outil d'IA doit tenir son propre registre de chaque action. Dans eesel, chaque exécution figure dans la vue Activité avec son statut d'approbation :

Étape 7 : testez-la sur vos anciens tickets RGPD
Avant la mise en service, faites tourner l'agent sur les demandes que vous avez déjà traitées. En a-t-il repéré toutes, y compris celles cachées dans des réclamations ? A-t-il étiqueté « désinscrivez-moi » comme une opposition plutôt que comme une question générale ? Une simulation sur des tickets passés y répond en un après-midi, et c'est le moyen le moins cher de trouver la demande que votre règle aurait manquée.
Votre outil d'IA fait-il partie de la demande RGPD ?
Oui, et c'est l'étape que presque tous les guides omettent. Si votre agent IA a appris à partir de tickets passés, le client qui demande à être oublié peut toujours se trouver dans l'historique de tickets stocké et l'index de recherche de l'outil d'IA après que vous l'avez supprimé du helpdesk.
Il y a deux façons de s'en occuper. La première consiste à garder les données personnelles hors de l'index de l'IA dès le départ. La rédaction des PII d'eesel fait passer les tickets passés par un détecteur avant que quoi que ce soit ne soit stocké ou indexé, et masque 15 catégories dont les noms, e-mails, numéros de téléphone, adresses, IBAN et pièces d'identité nationales. L'agent apprend toujours comment votre équipe répond ; il ne stocke simplement jamais qui a posé la question. Elle est facultative par intégration, s'applique aux tickets passés synchronisés depuis votre helpdesk et ne couvre pas les tickets indexés avant son activation, activez-la donc avant la première synchronisation. La seconde consiste à mettre le fournisseur d'IA sur votre liste de suppression et à confirmer combien de temps ses sauvegardes conservent les données. Le Trust Center d'eesel indique que les sauvegardes chiffrées expirent sous 35 jours.
Cette fenêtre de 35 jours est normale, et le guide sur l'effacement du régulateur l'accepte : les données peuvent rester dans une sauvegarde jusqu'à leur écrasement, tant qu'elles sont rendues inutilisables et que vous êtes clair avec la personne sur ce qui va se passer.
Le reste de la vérification du fournisseur est le même que celui que vous feriez pour n'importe quel fournisseur d'IA de support :
- Un accord de traitement des données. Celui d'eesel couvre le RGPD, avec des clauses contractuelles types pour les transferts internationaux.
- Une liste publiée des sous-traitants. Sur le Trust Center, y compris les fournisseurs de modèles d'IA.
- Aucun entraînement sur vos données. eesel n'entraîne ni n'affine de modèles avec les données des clients.
- Où se trouvent les données. La résidence des données dans l'UE ou aux États-Unis est indiquée sur chaque formule eesel, gratuite comprise.
Une lacune à nommer clairement : l'audit SOC 2 Type II d'eesel est en cours, avec une période d'observation du 1er octobre au 31 décembre 2026 et un rapport attendu en 2027. Si vos achats ont besoin du rapport dès aujourd'hui, c'est une vraie contrainte. Mon guide de revue de sécurité explique ce qu'il faut demander à la place.
Des équipes de l'UE utilisent eesel avec ces exigences depuis un moment. Simployer, un éditeur nordique de logiciels de conformité RH, l'a formulé ainsi dans son étude de cas :
"We needed a turnkey solution for Confluence that met our GDPR requirements and could serve different teams through dedicated Slack bots. eesel AI delivered exactly that, with EU data residency included."
Flemming Ottosen, Development Director, Simployer
Erreurs courantes avec l'IA et les demandes RGPD
Voici celles que je surveillerais durant le premier mois :
- Laisser l'agent répondre « c'est fait » avant que ce soit réellement fait. Un e-mail de confirmation est une déclaration de fait. Faites-le rédiger par l'agent et n'envoyez-le qu'après approbation et achèvement de la suppression ou de l'export.
- Répondre à une demande d'accès avec une transcription de chat. Une demande d'accès couvre tous les systèmes, pas seulement le fil du ticket. Le rôle de l'agent est de lister les systèmes ; une personne valide que la liste est complète.
- Envoyer l'export à quiconque le demande. Une demande depuis une nouvelle adresse e-mail réclamant les données d'un client existant est le classique de l'ingénierie sociale. C'est précisément là que s'applique la vérification d'identité du régulateur.
- Oublier les autres outils. Gorgias dit clairement que supprimer un client ne touche pas Shopify ni Klaviyo. Votre liste de contrôle doit couvrir chaque outil, y compris celui de l'IA.
- Traiter « désinscription » comme une simple remarque. C'est une opposition au traitement. Étiquetez-la, orientez-la et confirmez que la désinscription a bien été prise en compte.
Si vous voulez un second avis sur les points où un déploiement comme celui-ci déraille, l'article sur le calendrier de mise en œuvre traite plus en détail du curseur de mise en service.
Essayez eesel pour les demandes RGPD dans votre helpdesk
eesel rejoint votre helpdesk comme coéquipier IA pour le support. Pour les demandes RGPD, cela signifie qu'il lit chaque nouveau ticket, reconnaît une demande de données quelle que soit la formulation ou la langue, étiquette le type, rédige l'accusé de réception et la demande de pièce d'identité à partir de vos modèles et met en attente chaque réponse ou action que vous choisissez pour qu'une personne l'approuve. Il fonctionne dans Zendesk et les autres helpdesks du tableau ci-dessus. Sur Freshdesk, l'intégration Freshdesk fonctionne de la même façon.
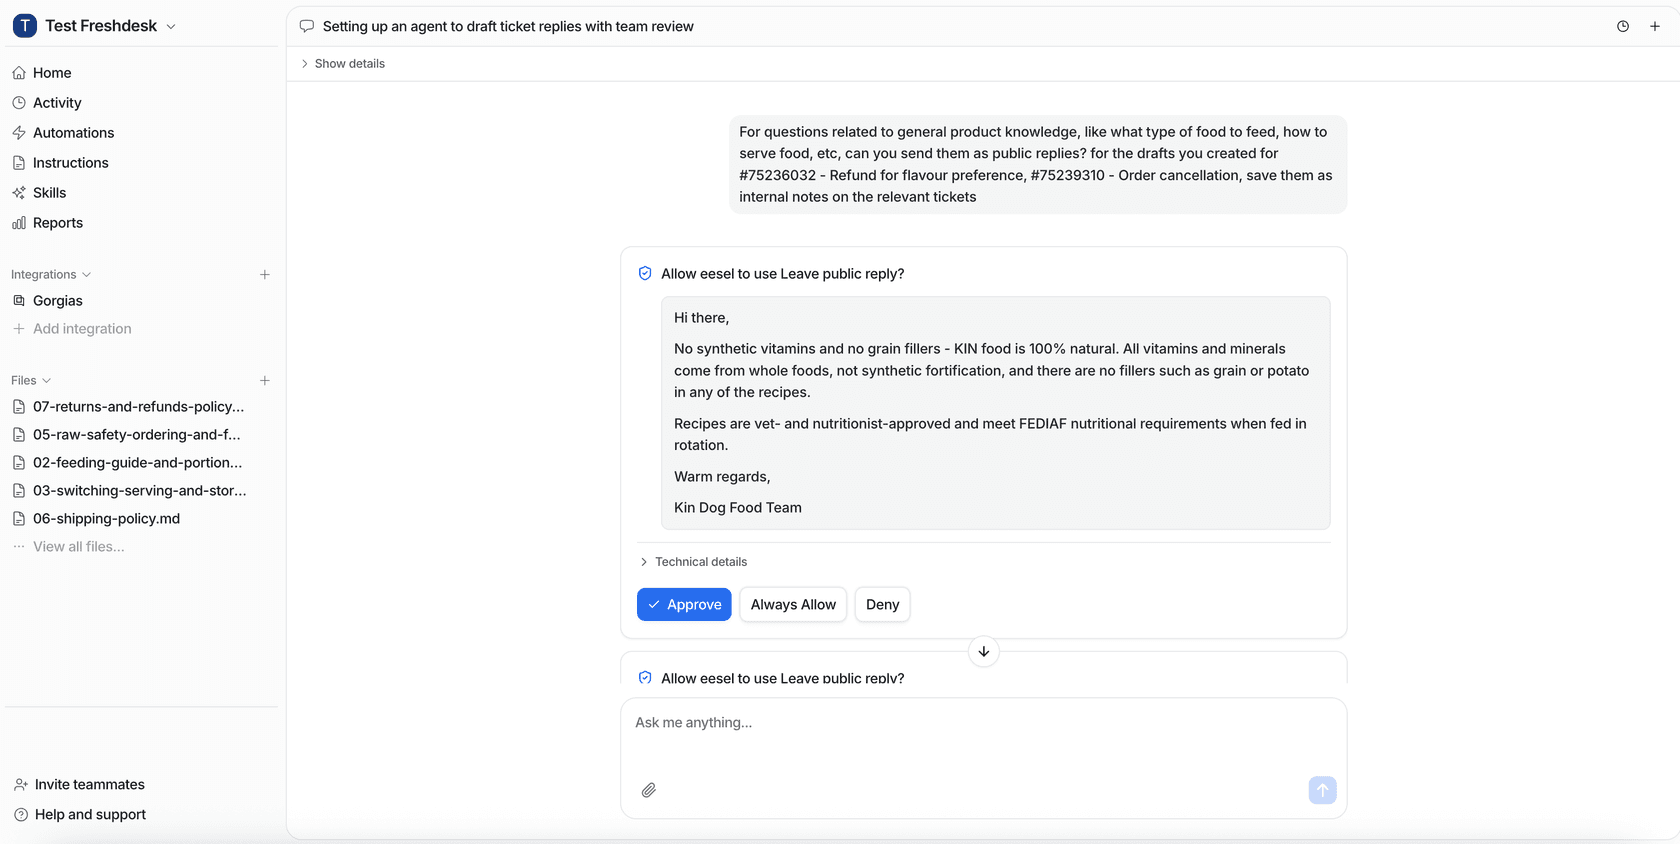
Les approbations arrivent là où votre équipe travaille déjà : le tableau de bord, un fil Slack ou un lien dans la note du helpdesk. Les équipes qui gèrent la confidentialité depuis un terminal peuvent lister et approuver les actions en attente avec la CLI eesel (eesel approvals), que des agents de code comme Claude Code peuvent aussi piloter.
Les règles sont du texte simple que vous écrivez. Swiftreg, un revendeur britannique de plaques d'immatriculation, fait tourner un agent eesel sur Zendesk qui désigne les vendeurs particuliers uniquement comme « le vendeur » ou « le propriétaire actuel », jamais par leur nom, parce que c'est ce que disent ses instructions. Dokument 24, au Danemark, fait étiqueter par son agent environ 430 tickets par mois par produit et laisse environ 670 brouillons de réponse en danois sous forme de notes internes que son équipe envoie. C'est le schéma que j'utiliserais pour les demandes RGPD : l'agent trie et rédige, les personnes décident.
Les formules démarrent gratuitement avec 100 crédits, et un ticket RGPD coûte le même 1 crédit que n'importe quel autre. Essayez eesel sur votre propre file, ou lisez d'abord d'autres témoignages clients.