

¿Qué es la IA en la sombra en atención al cliente?
La IA en la sombra es cualquier herramienta de IA usada para trabajar sin la aprobación ni la supervisión de la empresa. En soporte, casi siempre significa la cuenta propia de ChatGPT, Claude o Gemini de un agente, usada para escribir, corregir o traducir respuestas a clientes reales.
No es un hábito marginal. La propia investigación de CX de Zendesk encontró que el uso de IA en la sombra "has jumped up to 250% year-on-year in some industries", según su comunicado de CX Trends 2025. El dato que más debería preocupar a un responsable de soporte está en el artículo de Zendesk sobre IA en la sombra: el 87 % de los agentes que usan IA en la sombra analizan datos de clientes con ella. El Work Trend Index 2024 de Microsoft y LinkedIn da la cifra general: el 78 % de los usuarios de IA llevan sus propias herramientas al trabajo, y el 52 % duda en admitir que la usa para sus tareas más importantes.
Esa última cifra explica por qué se enteró tarde. La gente lo oculta porque da por hecho que tendría problemas. Un responsable de seguridad en Reddit describió exactamente la versión de soporte:
"Support has also been using AI tools to draft replies with real customer data. I have no visibility into what's already been shared with these third-party models, and no practical way to monitor or control it right now."

Por qué lo hacen sus agentes
Antes de escribir la política, tome en serio el motivo, porque condiciona por qué sustituye el hábito. Los agentes que usan IA en la sombra calculan que ahorran "over two and a half hours every single day", según la investigación de Zendesk. Nadie renuncia a eso por un memorando.
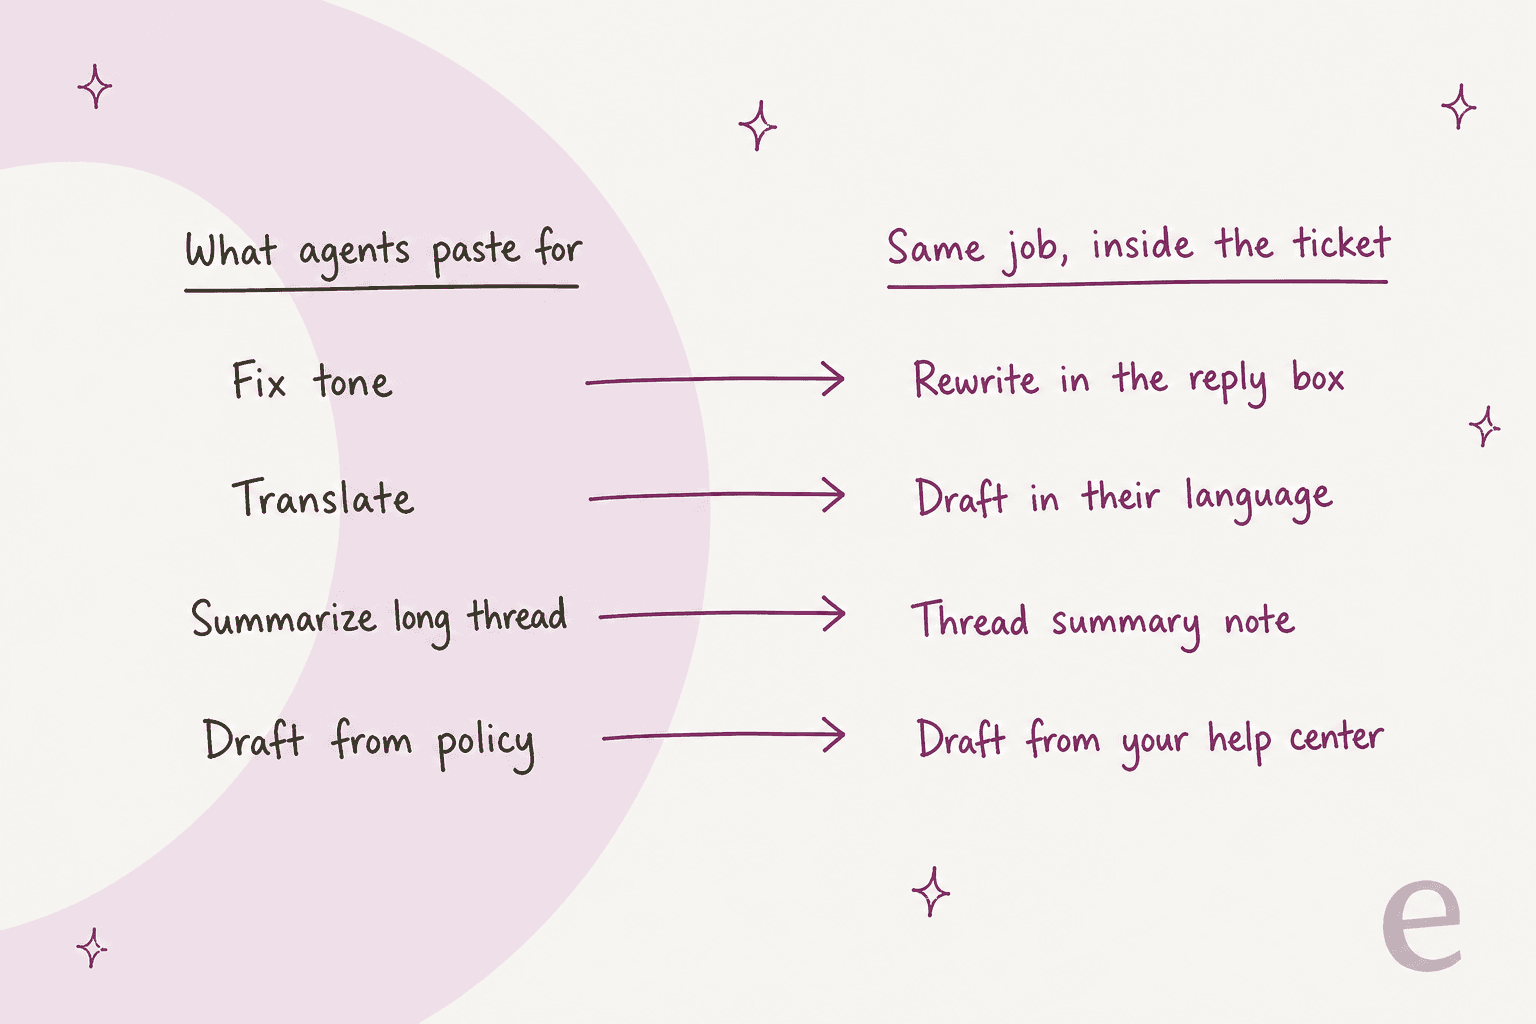
Desde la cola, las tareas son aburridamente concretas. Suavizar una respuesta a un cliente enfadado. Traducir un ticket de un idioma que nadie del turno lee. Resumir un hilo de 40 mensajes antes de un traspaso. Convertir una política de reembolsos densa en dos frases amables. Cada una de ellas tiene ya un equivalente dentro del helpdesk, que es el sentido de la solución más adelante en este artículo.
El otro motivo es que la mayoría de los agentes no piensa que pegar sea compartir datos. Esta publicación de Reddit recoge esa brecha mejor que cualquier documento de política que haya leído:
"A coworker pasted a client report into ChatGPT to make it look cleaner and more structured as a PDF. Not just generic stuff. It had client names, pricing info, contact details, internal notes, all of it. I said that feels like sharing client data with a third party tool. She genuinely did not understand why I was concerned. Her point was basically: "I'm not uploading it publicly. I'm just using AI to format it.""
Así que su primer mensaje al equipo debería explicar, no acusar. Sus agentes intentaban responder más rápido a los clientes con las herramientas que tenían. Si su guía de tono o su glosario de traducción es escasa, es parte de la razón por la que acudieron a ChatGPT.
¿Qué pasa realmente con un ticket pegado?
La respuesta depende por completo del tipo de cuenta que usó el agente. Esto dice la documentación de cada proveedor.
| Adónde fue el ticket | ¿Se usa para entrenar? | Quién puede verlo o borrarlo | Fuente |
|---|---|---|---|
| ChatGPT Free, Go, Plus, Pro | Sí por defecto, "Opt-out available" | Solo el agente | Precios de OpenAI |
| Igual, con "Improve the model for everyone" desactivado | Los chats nuevos no, pero un pulgar arriba o abajo puede enviar el chat entero | Solo el agente | Controles de datos de OpenAI |
| ChatGPT Temporary Chat | No, pero OpenAI puede guardar una copia hasta 30 días | Solo el agente | FAQ de Temporary Chat |
| ChatGPT Business | No por defecto | Los administradores del espacio fijan la retención | Datos de OpenAI Business |
| ChatGPT Enterprise | No por defecto | Los administradores pueden ver, exportar y borrar chats de los miembros | Privacidad Enterprise |
| Claude Free, Pro, Max | Elige el usuario; si lo permite, se conserva hasta 5 años | Solo el agente | Términos para consumidores de Anthropic |
| Claude Team, Enterprise | "None by default" | Administradores (registros de auditoría en Enterprise) | Precios de Claude |
| Gemini (consumidor) | Algunos chats los revisan personas, se conservan hasta 3 años | Solo el agente | Centro de privacidad de Gemini |
Tres detalles de esa tabla cambian la gravedad de su situación.
Desactivar el entrenamiento no significa que el ticket se quedara en casa. Un chat con exclusión igualmente fue a los servidores de OpenAI y permanece en el historial del agente "until you delete them", según el artículo de retención de OpenAI. Borrarlo programa la eliminación definitiva en un plazo de 30 días. Los ajustes de entrenamiento afectan a modelos futuros. La exposición depende de dónde están los datos ahora.
Su correo corporativo no le da control. OpenAI es explícita en que verificar su dominio "does not delete an existing personal ChatGPT workspace or merge its chats", según su guía de verificación de dominio. En ChatGPT Business, los administradores "cannot require a merge or deletion" del espacio personal de un empleado, según la guía de incorporación. Y si el agente se registró con Gmail, ningún ajuste de administración llega a esa cuenta.
Claude Enterprise es la única excepción, y es limitada. Anthropic permite que los administradores de Enterprise descubran y reclamen cuentas personales de Claude en un dominio de empresa verificado, con 30 días para migrar, según su guía para reclamar dominios. Los planes Team solo pueden bloquear cuentas personales nuevas. Ninguno impide que un agente pegue en una cuenta con correo personal.
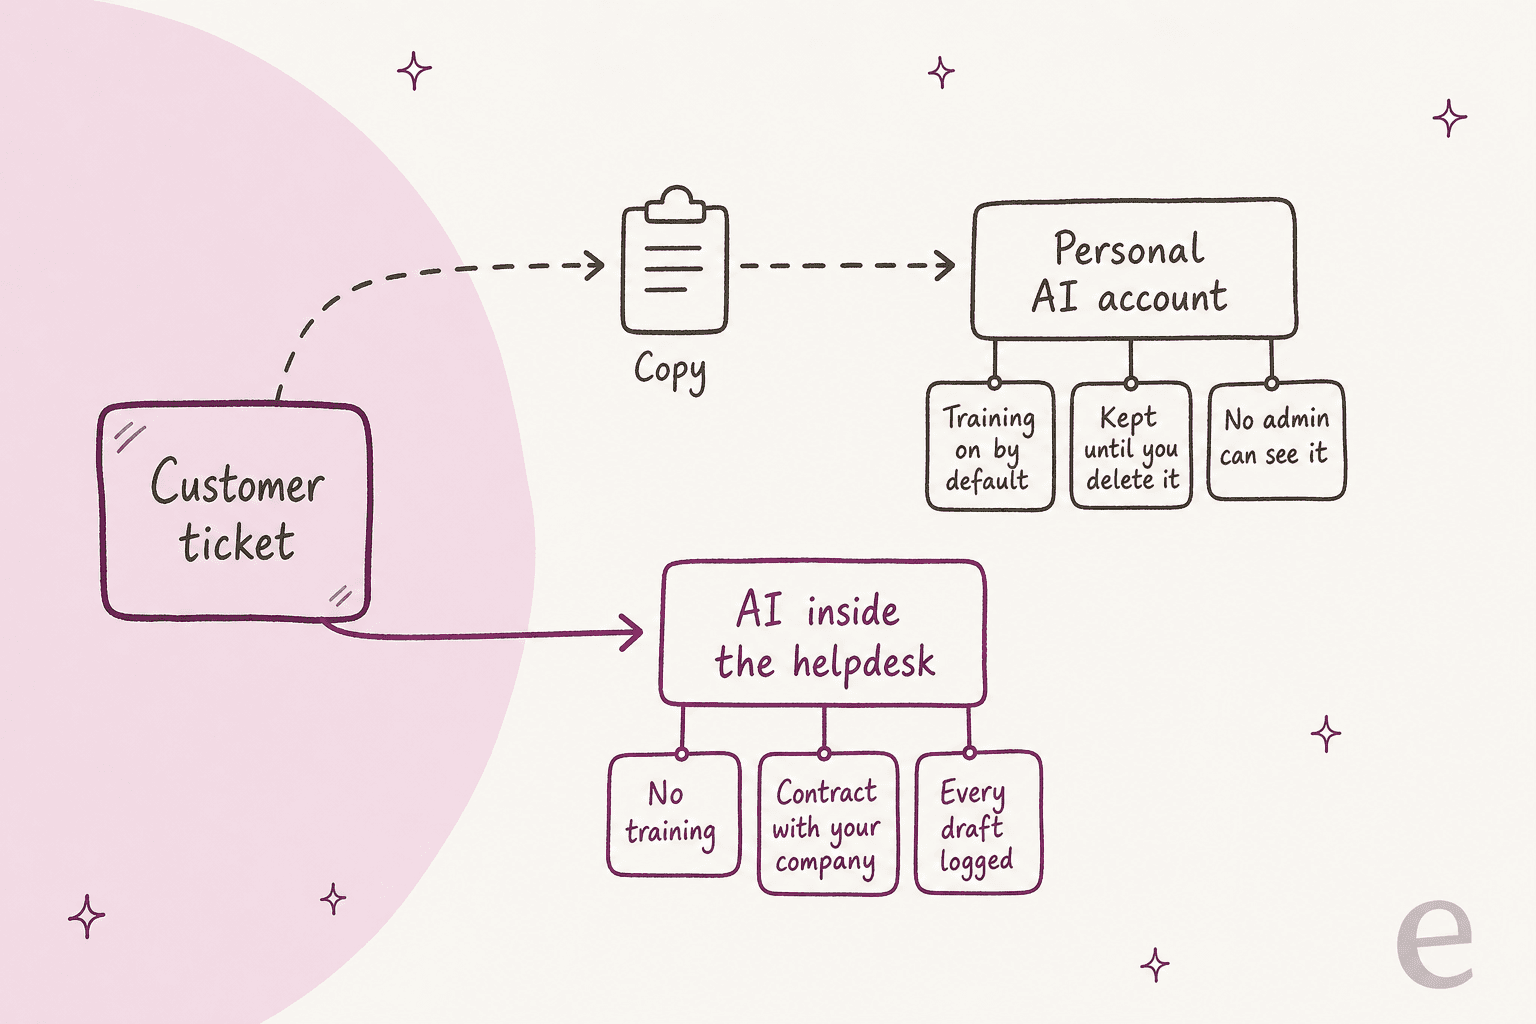
Por eso el paso de copiar es el verdadero problema. Toda opción en la que una persona saca un ticket del helpdesk depende de los ajustes de la cuenta de esa persona. Toda opción en la que la IA lee el ticket en su sitio depende de un contrato que firmó su empresa.
¿Es una brecha de datos?
No automáticamente, y conviene acertar para no entrar en pánico ni encogerse de hombros. Según el RGPD, una violación de la seguridad de los datos personales incluye la "unauthorised disclosure of, or access to, personal data", según el artículo 4(12). El nombre y el correo de un cliente pegados en una cuenta con la que su empresa no tiene contrato pueden encajar en esa definición. Si debe notificarla depende del riesgo para las personas afectadas, y una brecha notificable va a la autoridad de control "not later than 72 hours" después de tener conocimiento de ella, según el artículo 33.
La regla práctica: regístrelo ya como incidente, deje que su responsable de privacidad o legal decida sobre la notificación y dimensione según lo que realmente se pegó. Elija lo peor que salió:
Si atiende a pacientes o a clientes financieros, dé por hecho que está en los dos niveles superiores hasta que se demuestre lo contrario. Las guías de sanidad y fintech cubren las reglas adicionales de esos sectores, y mis compañeros escribieron aparte sobre IA conforme con HIPAA.
Por qué prohibirlo rara vez funciona
El instinto es bloquear chatgpt.com en la red de la oficina y seguir adelante. Quienes lo han probado cuentan lo mismo, y este comentario de un foro de seguridad es el más claro:
"Blocking the domains outright just pushed people to use their phones, which is worse since you lose all network visibility. What actually helped was getting an enterprise license with the API and data processing agreement locked down, then making that the only approved path. People stopped sneaking around when the official tool was easier than the workaround."
Bloquear una herramienta suele dejar abierta la siguiente. Un responsable de éxito del cliente contó que ChatGPT estaba "recently disabled without explanation" mientras "Claude remains unblocked", en este hilo de r/CustomerSuccess. Y en Hacker News, un antiguo empleado de un banco describió cómo superó el bloqueo con un solo movimiento:
"When I worked at a large bank they blocked ChatGPT on the network. Unfortunately I was a new grad who didn't know Java working in a Java team. I just turned off the vpn and copy pasted the code back and forth until it worked. Boss didn't seem to mind."

Una prohibición traslada el hábito a un sitio donde ve todavía menos. Así se comparan las opciones en las dos cosas que le importan a un responsable de soporte: cuánto hay que copiar y cuánto puede ver su equipo.
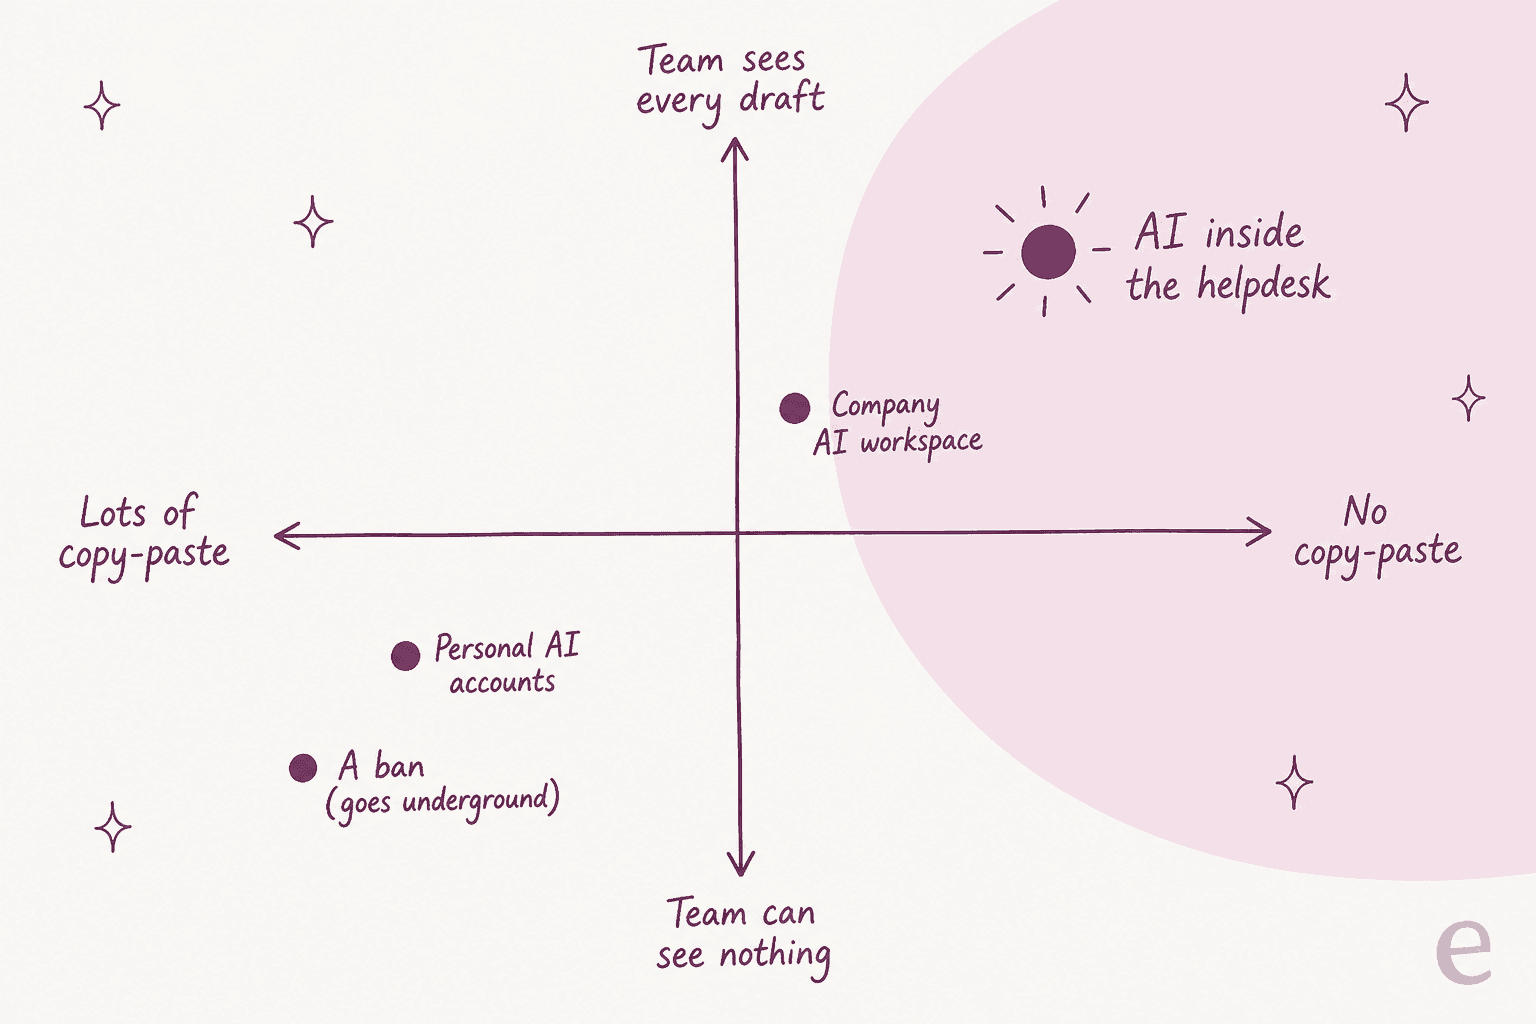
Un espacio de trabajo de empresa de ChatGPT o Claude es una mejora real. ChatGPT Business cuesta $20 por usuario al mes con facturación anual ($25 mensual) y no entrena con sus datos por defecto, según los precios de OpenAI para empresas. Claude Team cuesta lo mismo, $20/$25 por puesto estándar, según la página de precios de Claude. Pero ambos siguen pidiendo a un agente que copie el ticket y pegue la respuesta, así que sigue sin haber un registro vinculado al ticket ni anclaje en su centro de ayuda. En soporte, yo trataría un espacio de empresa como solución provisional, no como destino.
Un plan de 7 días cuando se ha enterado
No necesita una política de IA de 40 páginas para arreglar esto. Necesita una semana tranquila. Este es el orden que seguiría.
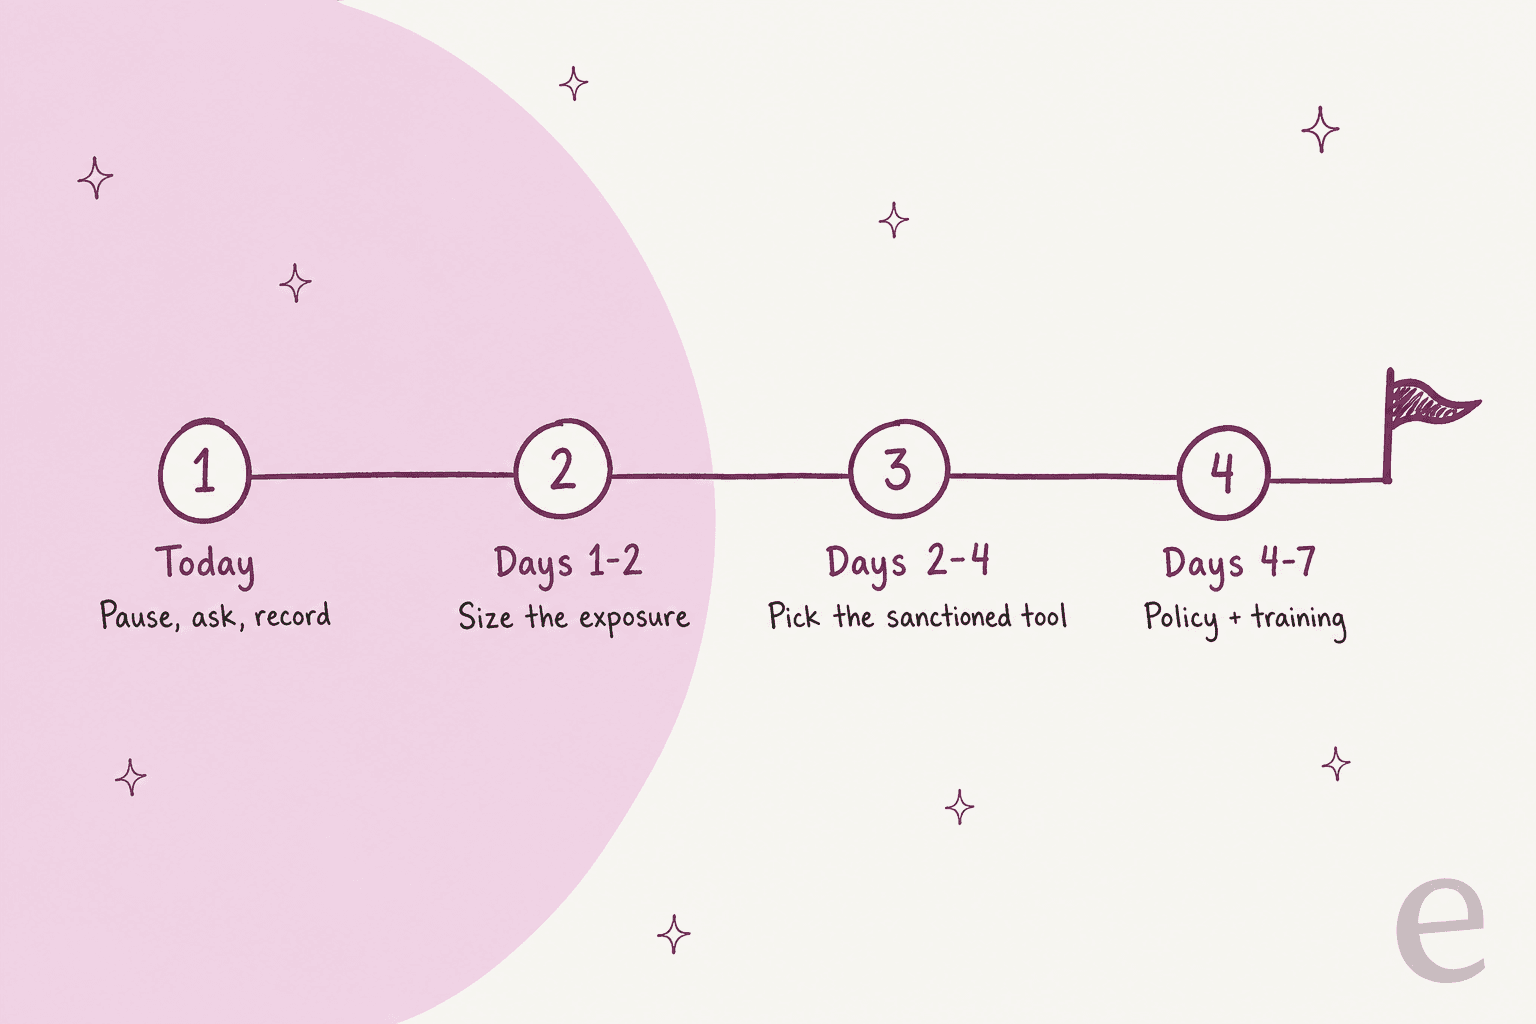
Hoy: pausar, preguntar, registrar
Envíe al equipo un mensaje corto que detenga nuevos pegados sin iniciar una caza de brujas. Algo así funciona:
Hemos sabido que algunos tickets se han pegado en cuentas personales de IA para ayudar a redactar respuestas. Lo entiendo: es más rápido. A partir de ahora, por favor, no pongáis tickets ni datos de clientes en ChatGPT, Claude, Gemini ni herramientas similares de uso personal. Esta semana estamos preparando una forma aprobada de usar IA en los tickets. Si ya lo habéis hecho, decídmelo en privado para que podamos revisar qué se compartió. Por favor, no borréis todavía esos chats. Nadie tiene problemas por contármelo.
La frase "nadie tiene problemas" importa. Un responsable de seguridad en Reddit propuso tratarlo como una amnistía: entregar el viejo hábito, recibir una herramienta gestionada y "we ask what they use it for, find out more about their pain points", según esta respuesta en r/ciso. Así descubre qué debe sustituir, y la gente le sigue contando cosas.
Días 1-2: dimensionar la exposición
Para cada agente: qué herramienta, qué tipo de cuenta (correo personal o de trabajo), si el entrenamiento estaba desactivado, cuántos tickets aproximadamente y la categoría de datos más grave implicada. Use la herramienta de triaje de arriba. Cuando su responsable de privacidad tenga lo que necesita, pida a los agentes que borren los chats y que dejen constancia de que lo hicieron. Si su helpdesk lo permite, compruebe si esos tickets llevaban datos que de todos modos debería haber estado redactando.
Días 2-4: elegir la herramienta autorizada
Elija algo que los agentes prefieran al atajo. Si es más lenta que ChatGPT, el hábito vuelve el viernes. La sección siguiente cubre qué revisar, incluidas algunas cosas de la IA de su propio helpdesk que me sorprendieron.
Días 4-7: escribir la norma y formar
Añada una sección de IA de una página a su procedimiento operativo de soporte: qué herramienta está aprobada, qué nunca va a una herramienta de IA (números de tarjeta, contraseñas, datos de salud) y a quién preguntar. Inclúyala en la incorporación de agentes y, cuando la política cambie, despliéguela como desplegaría cualquier otro cambio de política.
¿Es automáticamente segura la IA integrada de su helpdesk?
Aquí yo iría más despacio. La solución obvia es "activar la IA que venía con nuestro helpdesk", y suele ser un lugar bastante mejor para los datos de tickets que una cuenta personal. Cada proveedor de abajo impide por contrato que sus proveedores externos de modelos entrenen con sus tickets. Pero la letra pequeña trata del entrenamiento propio del proveedor y de los controles de administración, y varía mucho.
| Helpdesk | Proveedores externos de modelos | Entrenamiento propio del proveedor | Control de administración | Herramientas de escritura para agentes |
|---|---|---|---|---|
| Zendesk | No pueden entrenar con sus datos (Zendesk) | Modelos de clasificación entre cuentas, con campos de datos personales excluidos | Herramientas de escritura activadas por defecto para todos los grupos | Copilot $50/agente/mes con pago anual |
| Freshdesk | Azure OpenAI; sin datos almacenados en reposo (Freshworks) | Exclusión escribiendo a soporte | Por agente mediante un rol de Copilot | Freddy Copilot $29/agente/mes anual |
| Gorgias | Sin entrenamiento de terceros (Gorgias) | AI Agent "does learn from interactions from other brands" | Ajustes a nivel de cuenta | Resúmenes y traducción en todos los planes |
| HubSpot | Se prohíbe el entrenamiento a los proveedores (HubSpot) | Activado por defecto; exclusión por Super Admin, solo hacia delante | Interruptores a nivel de cuenta | Reescritura y tono en la bandeja en todos los planes |
| Help Scout | OpenAI conserva los datos "up to 30 days" (Help Scout) | Muestras limitadas para ajustar el tono | AI Assist solo se desactiva pidiéndolo a Help Scout | AI Assist, Drafts, Summarize |
Los precios provienen de la página de precios de Zendesk y la página de precios de Freshdesk. Dos cosas destacan de mi lectura de estos documentos.
Primero, la IA de su helpdesk puede que ya esté activada. La función de mejora de escritura de Zendesk viene con "By default, this feature is turned on" y "By default, all groups have access", según su artículo de configuración. HubSpot dice "The conversation inbox AI assistant is on by default", según su guía de la bandeja. Eso es una buena noticia para este problema: puede que los agentes ya tengan un botón de reescritura autorizado que desconocen. Dígaselo.
Segundo, los ajustes de entrenamiento del propio proveedor merecen una revisión de cinco minutos. El entrenamiento de modelos propio de HubSpot está activado por defecto, solo los Super Admin pueden excluirse y "It is not possible to delete previously used data from trained models", según su artículo de entrenamiento. Freshworks excluye su cuenta del entrenamiento de IA si escribe a support@freshworks.com. Nada de esto vuelve inseguras estas herramientas. Significa que "integrada" no sustituye a leer la página de ajustes.
Para revisiones más profundas, empiece por la guía de Zendesk Copilot y la reseña de HubSpot Breeze.
El lado de la privacidad tiene sus propios artículos: RGPD en Freshdesk, RGPD en Gorgias y SOC 2 para chatbots.
Qué necesita una herramienta de IA autorizada para soporte
Elija lo que elija, un complemento del helpdesk, un espacio de empresa o una herramienta de asistencia a agentes específica, compárela con esta lista. Son las preguntas que los revisores de seguridad plantean en las llamadas comerciales de eesel, y son las correctas.
- Un contrato, no un interruptor. Sin entrenamiento con sus datos en los términos del proveedor, más un acuerdo de encargo de tratamiento que pueda entregar a su responsable de privacidad.
- Redacción antes de que el modelo lo vea. Números de tarjeta, correos y teléfonos eliminados antes de almacenar o indexar los tickets.
- Sin paso de copiar. El borrador aparece en el ticket, como nota interna o como respuesta en borrador. Es lo que acaba con el hábito.
- Borradores, no envíos, al principio. Una persona aprueba antes de que algo llegue al cliente. Configure flujos de aprobación para reembolsos y facturación.
- Basada en sus propias respuestas. Centro de ayuda, macros y tickets anteriores, para que el borrador diga lo que diría su equipo. Una auditoría de la base de conocimiento previa rinde aquí.
- Acceso por rol y un registro. Usted decide quién puede usarla y cada borrador queda registrado. Vea control de acceso de agentes.
El listón de seguridad es real. En las propias llamadas comerciales de eesel, un equipo danés de telemática B2B condicionó cada prueba a una revisión de seguridad interna y quería garantías de que los tickets con números de tarjeta y contraseñas permanecen en su entorno. Un evaluador técnico de una empresa de hardware preguntó, en esencia, si la IA recurre a ChatGPT cuando no sabe una respuesta y si eso se puede desactivar. Esas son exactamente las preguntas que hacer a cualquier herramienta que autorice. Para una lista de compra más larga, vea esta guía sobre cómo elegir un agente de IA para soporte y los errores de implantación que veo con más frecuencia.
Cómo eesel mantiene la redacción dentro del ticket
eesel es un compañero de IA para su helpdesk. Se conecta con Zendesk, Freshdesk, Gorgias, HubSpot y Help Scout, lee su centro de ayuda, sus macros y sus tickets anteriores, y deja el borrador en el ticket. El agente nunca copia nada fuera.
Así se ve en equipos reales:
- smava (préstamos al consumo, Alemania) gestiona un solo Zendesk para dos marcas. En un mes eesel preparó unas 15.300 respuestas en borrador, cada una en el ticket con botones de Aprobar y Rechazar. Los agentes modifican un borrador escribiendo @eesel en una nota interna. En finanzas reguladas, una respuesta que promete algo equivocado hace daño, así que las personas mantienen el control del envío.
- Timengo vende software de correo seguro en Dinamarca. Cada ticket nuevo de Freshdesk recibe un borrador en danés y una nota interna para el ingeniero, y eesel nunca responde por su cuenta a un ticket de cliente. Los ingenieros también usan la extensión de navegador de eesel dentro de Freshdesk en los tickets en los que ya trabajan.
- Qontro recibe un borrador en cada ticket de Freshdesk. El equipo compara los borradores con lo que realmente envió, y aproximadamente uno de cada diez sale ya con poca o ninguna edición. Los borradores erróneos señalan artículos de ayuda escasos, que corrigen.
- OroSoft hace que los agentes mencionen a eesel en un ticket para obtener un borrador basado en 6.100 tickets anteriores. Nombra el ticket o el artículo que usó y nunca copia nombres ni datos de clientes de tickets antiguos.
Cada ejecución queda registrada. La vista de Actividad muestra cada conversación y acción con su estado de aprobada, rechazada o pendiente, para que vea exactamente qué redactó la IA y qué hizo una persona con ello.

Sobre los datos: la página de seguridad de eesel dice que no entrena ni ajusta modelos con sus datos, y que los proveedores de modelos los procesan solo bajo términos comerciales de API que no permiten entrenar. Cada espacio de trabajo está aislado, la redacción de PII elimina correos, teléfonos y números de tarjeta de los tickets sincronizados antes de almacenarlos, cualquier acción puede esperar la aprobación de una persona y eesel se compromete a avisarle en 48 horas de una brecha que afecte a sus datos. SOC 2 Tipo II está en curso: el periodo de observación empezó el 1 de octubre de 2026, con la auditoría a principios de 2027. HIPAA con BAA firmado está en Enterprise.
Antes de salir en producción, eesel puede reproducir cientos de sus tickets anteriores y puntuar sus respuestas frente a lo que su equipo realmente envió, para que vea las lagunas antes que un cliente.
Pruebe eesel
Si sus agentes pegan tickets en ChatGPT, la solución más rápida es darles un botón mejor dentro del ticket. eesel redacta respuestas en sus tickets de Zendesk o Freshdesk a partir de su propio centro de ayuda y de respuestas anteriores, sin copiar nada fuera y con cada borrador registrado. Los precios son un plan mensual fijo: gratis con 100 créditos para empezar, luego desde $299 al mes por 500 tickets o chats, con agentes y puestos ilimitados.

Pruebe eesel con sus propios tickets, o reserve una demo si necesita una revisión de seguridad primero.