

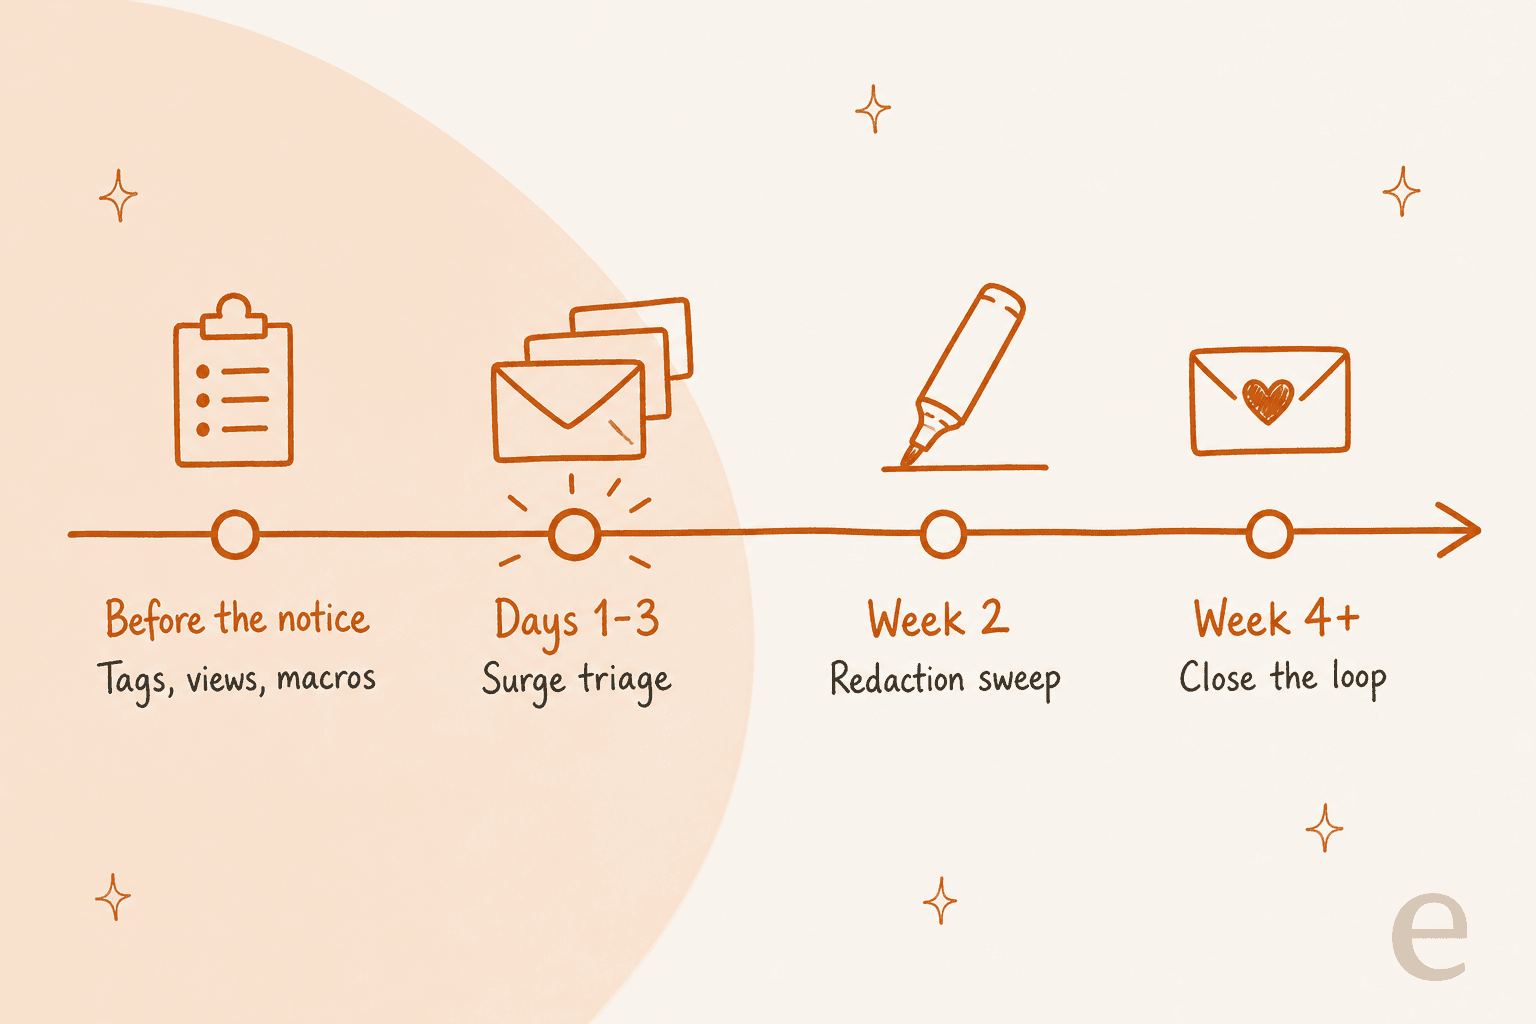
Para gestionar los tickets de soporte tras una brecha de datos, monte la cola antes de enviar el aviso: una etiqueta y un responsable para cada tipo de ticket de la brecha, macros construidas solo a partir de la declaración aprobada, y una regla estricta de que los agentes nunca pidan contraseñas, códigos o números de tarjeta. Redacte cualquier dato sensible que los clientes envíen igualmente, y aparte de la primera línea los tickets legales, de prensa, de privacidad y los avisos de phishing.
La razón es simple: la semana de la brecha es cuando su cola es más fácil de imitar y más fácil de gestionar mal. Un agente de IA como eesel puede encargarse de las preguntas repetidas con su FAQ aprobada, siempre que cada ticket específico de cuenta vaya a una persona.
¿Qué cambia en la cola de soporte tras una brecha de datos?
Tres cosas cambian a la vez: volumen, riesgo y redacción. El correo del aviso se envía, y en horas la cola se llena con las mismas cinco preguntas. Al mismo tiempo, los estafadores que leen la noticia empiezan a enviar correos que parecen suyos, y cada respuesta que envía su equipo es ahora algo que un abogado, un regulador o un periodista podría leer después.
Trabajo en la cola de soporte de eesel todos los días, y a lo que siempre vuelvo es que una cola normal está diseñada para ser útil y rápida. Una cola de brecha tiene que ser útil, lenta para improvisar y estricta con la identidad. Esos objetivos tiran en direcciones distintas, así que la configuración tiene que hacer que el camino seguro sea el fácil.
El lado del cliente en esto es confuso. Los avisos suelen salir en oleadas, así que un cliente recibe el correo y su colega no, y los dos escriben. Así se sintió desde la silla del cliente tras una brecha reciente:
"I only received this same email a few hours ago, Oct 30. Why not tell all customers at once, especially if payment information was involved?"

Debajo, ese ticket pregunta dos cosas: ¿estoy afectado?, y ¿por qué me entero tan tarde? Su equipo de primera línea necesita una respuesta aprobada para ambas.
Este artículo trata sobre cómo gestionar la cola. Si todavía necesita escribir el aviso en sí, los cinco apartados, los plazos y el asunto, empiece por mi guía complementaria sobre comunicación tras una brecha de datos y vuelva después. Si su incidente se parece más a una interrupción de servicio que a datos robados, mi plantilla de comunicación de interrupciones encaja mejor.
Si un agente de codificación con IA ayuda a gestionar su configuración de soporte, el CLI de eesel le permite subir como conocimiento la FAQ aprobada de la brecha y las respuestas provisionales, reforzar las instrucciones del agente y hacer preguntas de prueba para comprobar las respuestas antes de que nada salga en vivo. Conectar el helpdesk en sí todavía necesita que alguien con acceso de administrador lo apruebe.
¿Cómo se ordenan los tickets de la brecha antes de que se acumulen?
Dé a cada tipo de ticket de la brecha su propia etiqueta, su propio responsable y su propia vista, y hágalo antes de que llegue el aviso. La guía de respuesta a brechas de la FTC indica a las empresas con un centro de atención al cliente que se asegure de que el personal sepa a dónde reenviar la información que pueda ayudar a la investigación. Las etiquetas y vistas son cómo esa instrucción se vuelve real en un helpdesk.
Yo uso cinco carriles. La mayoría de los tickets de la brecha encajan en uno de ellos, y los que no suelen ser tickets normales que llegan esa misma semana por casualidad.
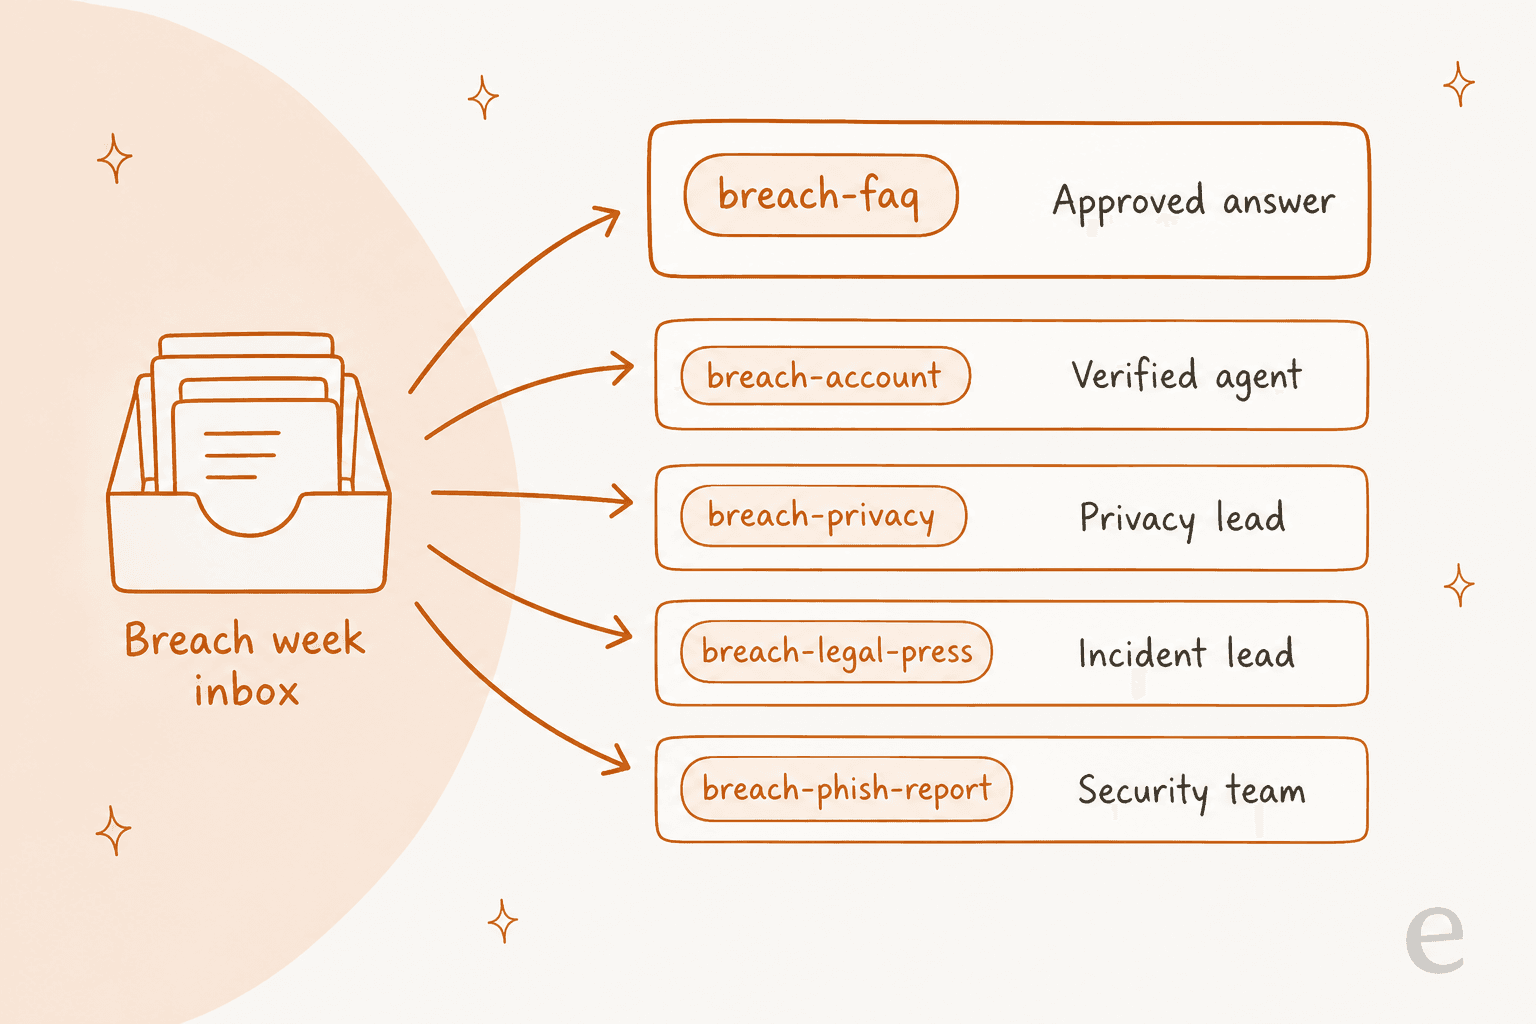
| Etiqueta | Qué cae aquí | Responsable | Primera respuesta |
|---|---|---|---|
breach-faq | "¿Qué pasó?", "¿Qué datos?", "¿Qué debo hacer?" | Cualquier agente, o un agente de IA | Macro de FAQ aprobada |
breach-account | "¿Se expusieron mis datos?", cargos extraños, cuentas bloqueadas | Agente verificado | Macro de verificación, luego una persona |
breach-privacy | Borrar mis datos, enviarme mis datos | Responsable de privacidad | Acuse de recibo con el plazo correcto |
breach-legal-press | Abogados, periodistas, reguladores | Responsable del incidente | Solo acuse de recibo, sin detalles |
breach-phish-report | "¿Este correo es suyo?" | Equipo de seguridad | Macro de phishing |
Para montarlo, empiece con etiquetas de tickets y triggers por palabra clave. En Zendesk, los triggers de tickets pueden añadir una etiqueta y asignar un grupo cuando un ticket nuevo menciona palabras como "brecha", "hackeo", "filtración" o el nombre del incidente. Mi guía sobre triggers de Zendesk explica las condiciones. Los triggers por palabra clave se perderán algunos tickets y atraparán otros que no corresponden, así que trátelos como una primera pasada y deje que los agentes vuelvan a etiquetar.
Después, cree una vista por carril. La documentación de vistas de Zendesk permite añadir hasta 15 columnas, de sobra para etiqueta, solicitante, hora de creación y asignado. Una trampa que conviene conocer para después: las vistas no incluyen tickets archivados, así que su ronda de redacción en la semana 2 necesita búsqueda, no solo vistas. Si está configurando vistas por primera vez, mi guía sobre vistas para agentes es un buen punto de partida.
Si su equipo ya usa etiquetado con IA, aquí es donde se nota. Dokument 24 ejecuta eesel sobre Zendesk, y cada ticket nuevo llega etiquetado por producto con un borrador de respuesta como nota interna. En un mes eso fueron unos 430 tickets etiquetados y unos 670 borradores para que el equipo enviara. Un carril de brecha es simplemente otra etiqueta en esa misma configuración. Más sobre etiquetado de tickets con IA si quiere seguir ese camino.
Pruebe el clasificador con tickets reales de semana de brecha
Elija un ticket abajo para ver a qué carril va, quién lo lleva, la primera respuesta y lo que no debe hacer. Estas son las ocho formas que esperaría en las primeras 72 horas.
Clasificador de tickets de la brecha
Elija un ticket. El carril, el responsable y la primera respuesta siguen la configuración de cinco carriles de arriba.
¿Qué respuestas deben enviar los agentes palabra por palabra?
Durante la semana de la brecha, cada frase de cara al cliente debe salir de una macro aprobada, y los agentes deben personalizar el saludo, no los hechos. La FTC indica a las empresas que designen una persona de contacto para publicar información. La versión de soporte de esa regla es una biblioteca de macros que solo esa persona, o alguien a quien ella lo autorice, puede editar.
La misma guía de la FTC también dice que anticipe las preguntas que la gente hará y ponga respuestas claras y en lenguaje sencillo en su web. Construya sus macros a partir de esa página, no en paralelo. Si la macro y la página de la FAQ se separan, los clientes capturarán la diferencia en una captura de pantalla.
Aquí está el conjunto inicial que yo montaría:
- Respuesta de FAQ de la brecha. Los cinco apartados del aviso en forma breve, más un enlace a la página de la brecha. La mayoría de los tickets
breach-faqse cierran con esta. - Respuesta provisional. Para preguntas que la declaración todavía no cubre: "No tengo una respuesta confirmada sobre eso todavía. Publicamos actualizaciones en (enlace), y actualizaré este ticket cuando la tengamos." Nunca adivine el hueco.
- Cómo le contactamos. La FTC sugiere decir a la gente cómo la contactará en el futuro, por ejemplo "nunca le llamaremos por esto". Esta macro es su mejor defensa contra el phishing, así que enlácela desde cualquier otra.
- Solicitud de verificación. Explica cómo confirmará la identidad sin pedir secretos (más abajo).
- Acuse de recibo de solicitud de privacidad. Registra la fecha y nombra el plazo.
- Acuse de recibo legal y de prensa. Dos frases, sin detalles.
Si usa Zendesk, macros 101 cubre lo básico.
Los equipos de Freshdesk las llaman respuestas predefinidas, Help Scout las llama respuestas guardadas, y Gorgias tiene sus propias macros. Como sea que su herramienta las llame, la regla es la misma.
Una cosa más sobre las macros: ponga una versión o fecha en el título de cada macro, como "FAQ de la brecha v3, 19 nov." La declaración cambiará dos o tres veces en la primera semana, y los agentes necesitan ver de un vistazo que están enviando la versión actual. Mi guía sobre macros con IA tiene más sobre mantener una biblioteca actualizada.
¿Cómo se verifica a los clientes sin entrenarlos para que caigan en el phishing?
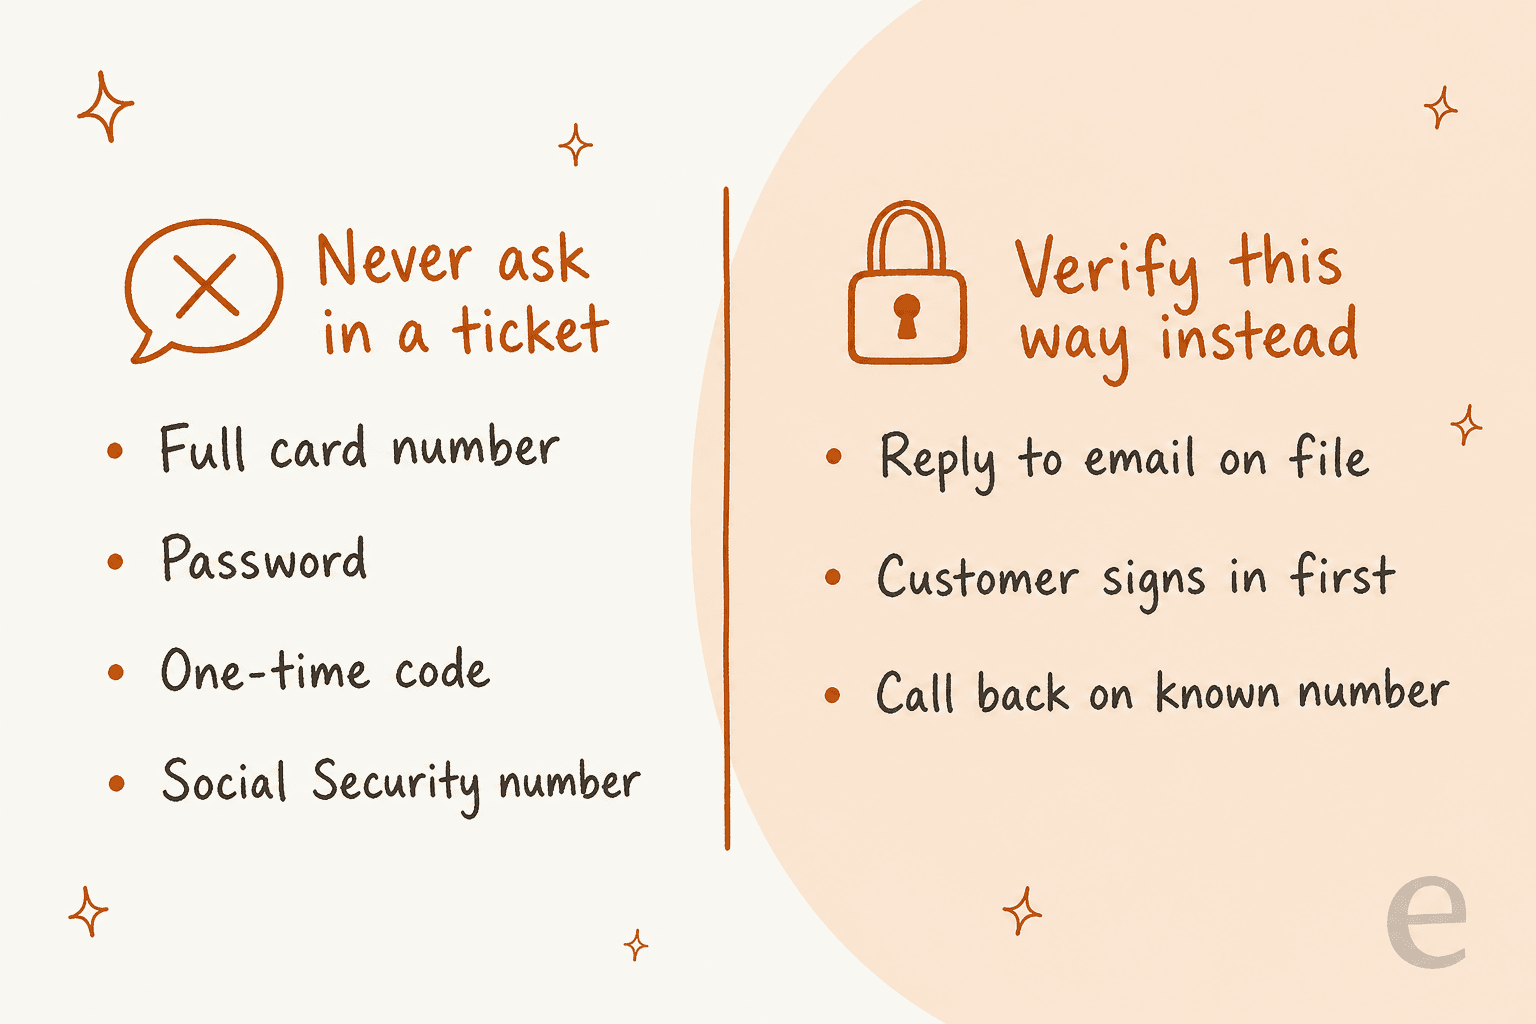
Verifique a través de canales en los que el cliente ya confía, y nunca pida dentro de un ticket una contraseña, un código de un solo uso, el número completo de la tarjeta o el número de la seguridad social. Tras una brecha, los delincuentes saben que sus clientes esperan correos suyos, y la FTC señala que decir cómo contactará a la gente les ayuda a evitar las estafas de phishing ligadas a la brecha.
El regulador británico dice lo mismo desde el otro lado. La guía de 72 horas de la ICO sugiere decir a las personas afectadas que estén atentas a correos de phishing o actividad fraudulenta en sus cuentas. Su equipo de soporte entonces tiene que evitar comportarse como los phishers de los que acaba de advertir.
Los correos imitadores llegan rápido, y a menudo son convincentes porque usan datos robados reales. Tras la brecha de una aerolínea, el primer comentario del hilo fue este:
"Various users are reporting scam emails with full booking details. Stay safe guys."
Y así se ve cuando un proceso de soporte socava sus propias advertencias:
"Then, I've called my customer representative for help, who promptly asked me to tell her the security code in the email so that she can reset the app. Yet, the email, in bold letters, said to never divulge the code to anybody, including the bank personnel..."
Tres reglas que yo pondría ante cada agente esta semana:
- Responda, no contacte usted mismo. Responda el ticket desde su helpdesk. No inicie hilos nuevos desde bandejas personales ni envíe enlaces por SMS que el cliente no pidió.
- Demuestre la identidad a través de la cuenta. Pida al cliente que inicie sesión y escriba desde su cuenta, o responda solo al correo registrado. Si escribe desde una dirección nueva, diga que solo puede hablar de detalles de la cuenta con el correo que tiene registrado.
- Nunca confirme un correo sospechoso como "probablemente nosotros". Si un cliente reenvía algo, la respuesta es su macro de "cómo le contactamos", y el reenvío va al carril
breach-phish-report. La guía de phishing de CISA es un buen enlace para los clientes que quieran saber más.
Espere spam y suplantaciones dirigidas también a sus agentes. Si ya filtra spam con IA, compruebe que los tickets de la brecha no se están descartando con él. Mi artículo sobre filtrado de spam con IA explica cómo ajustar eso.
¿Cómo se mantienen los datos sensibles fuera de los tickets de la brecha?
No los recopile, y redacte lo que llegue igualmente. Los clientes preocupados envían mucho más de lo que necesita: capturas de extractos bancarios, números de tarjeta, fotos de identificación, a veces contraseñas. Cada una de esas cosas convierte su helpdesk en una segunda copia de los datos que acaban de ser comprometidos.
Empiece por las macros. Cada macro de la brecha debería terminar con una línea como "por favor no envíe números de tarjeta, contraseñas ni documentos de identidad en este ticket". Después active la redacción que ofrezca su helpdesk.
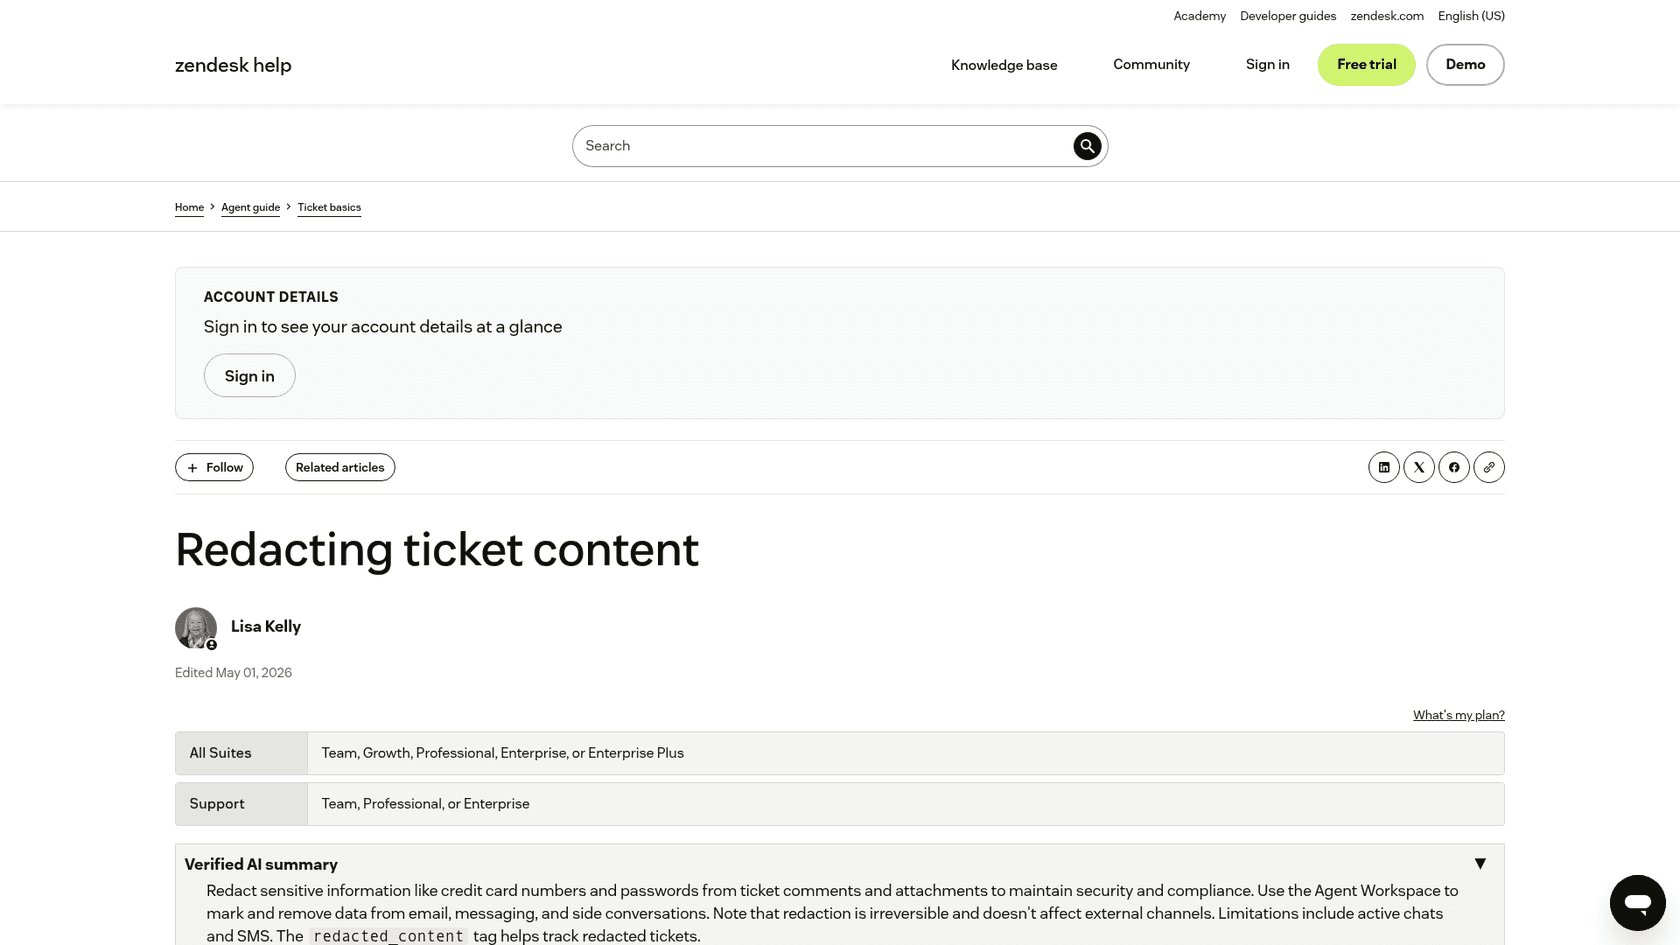
Zendesk. La redacción de tickets funciona en correo, mensajería, notas internas, imágenes y archivos adjuntos, incluidos tickets cerrados en varios canales, y necesita el Agent Workspace. Pueden redactar los administradores y los agentes con roles personalizados que tengan permiso. Dos detalles importan en una brecha:
- La redacción es irreversible, así que acuerden quién la hace.
- No redacta tickets enteros, y si redacta el original después de una fusión, el ticket fusionado conserva el contenido. Redacte primero, fusione después.
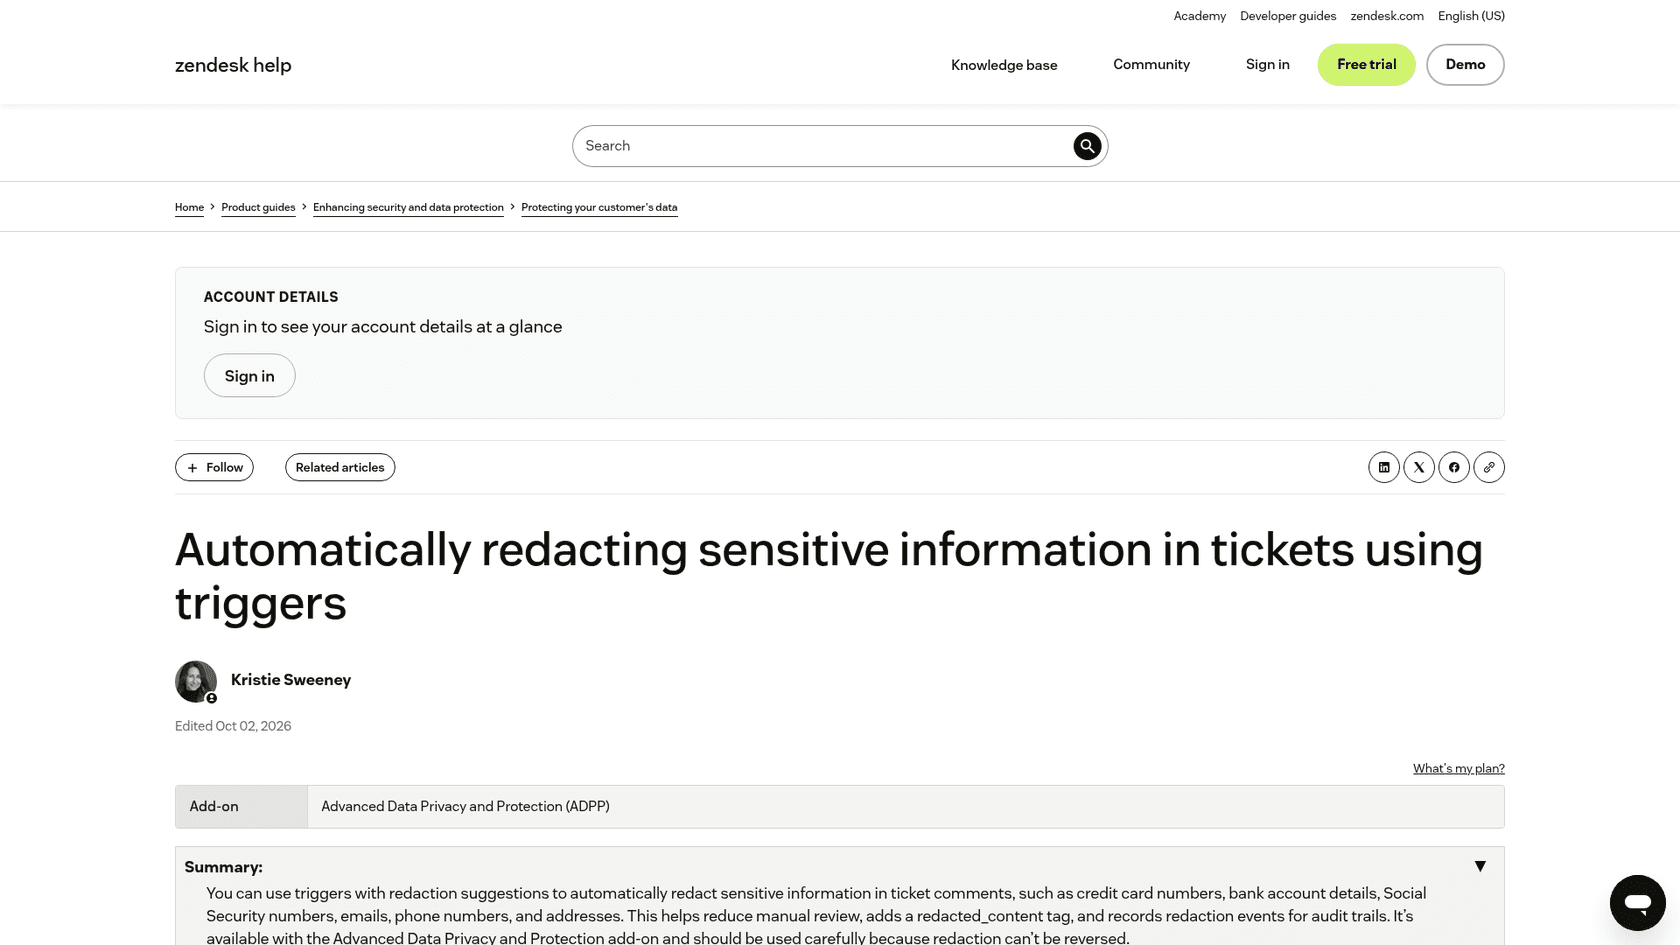
Zendesk también tiene la redacción automática de tarjetas de crédito, que enmascara números de tarjeta de 12 a 19 dígitos en tickets nuevos y conserva los primeros seis y los últimos cuatro dígitos. No limpia los números de tarjeta que ya están en el sistema. Con el complemento Advanced Data Privacy and Protection, puede ir más allá y usar triggers que redactan automáticamente: números de tarjeta, datos bancarios, números de la seguridad social, correos, teléfonos y direcciones, con una etiqueta redacted_content añadida. Mi guía de redacción de tickets en Zendesk explica la configuración.
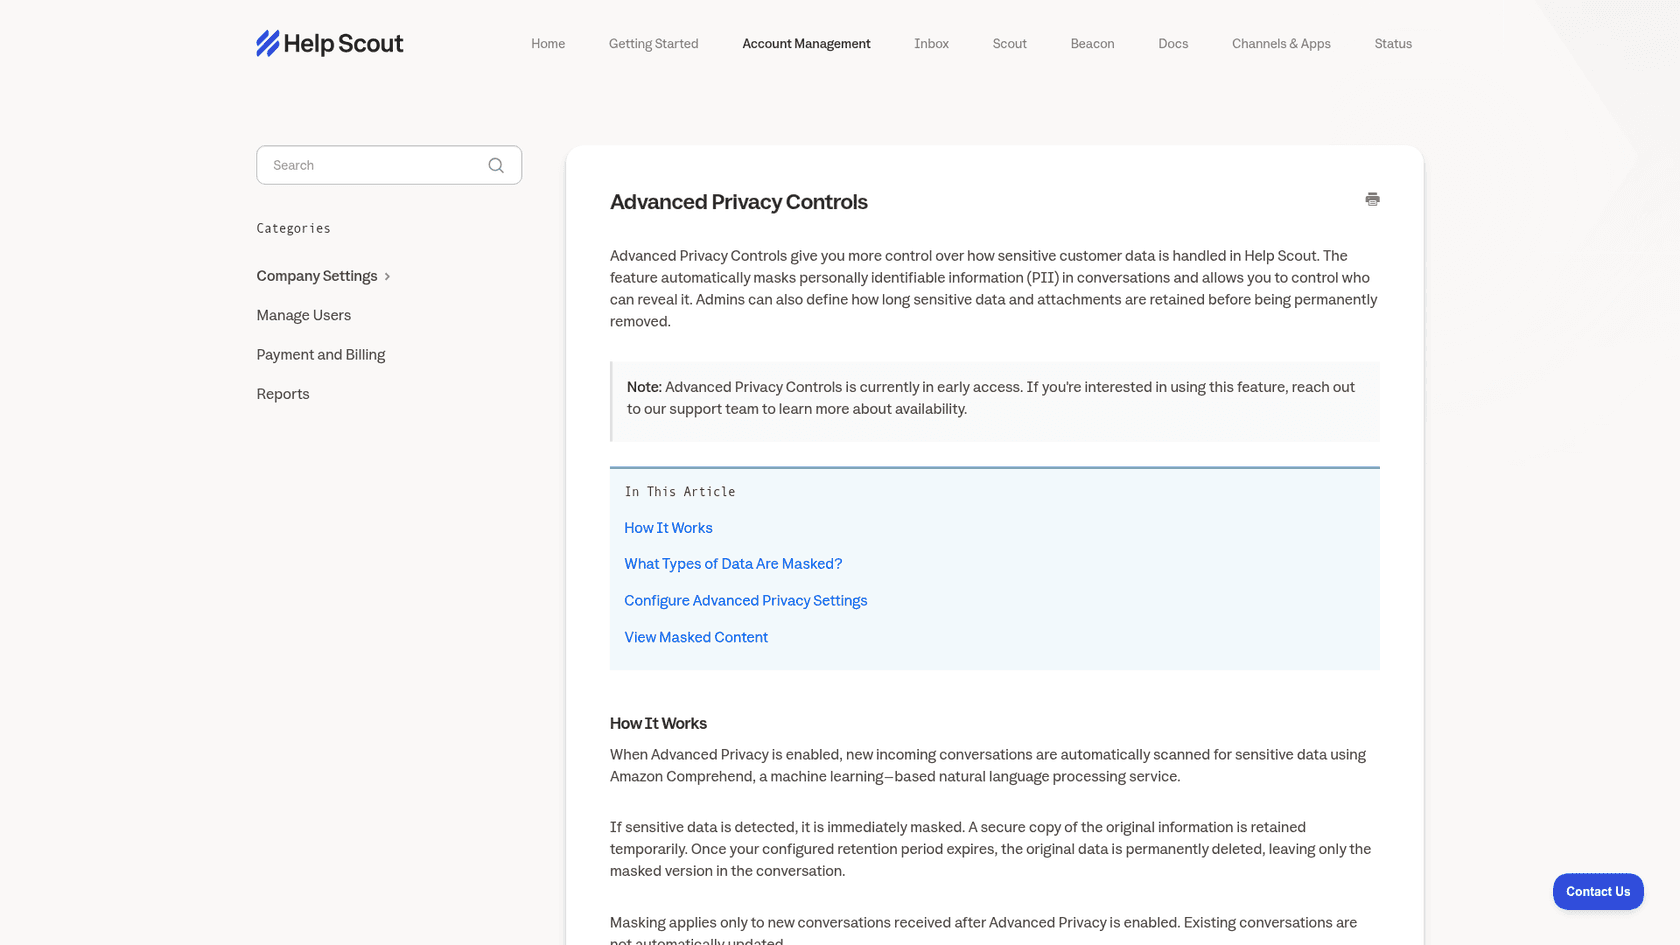
Help Scout. Los Advanced Privacy Controls enmascaran PII automáticamente y permiten a los administradores decidir quién puede revelarla. Está en acceso anticipado, así que tiene que pedírselo a Help Scout. Solo enmascara conversaciones nuevas después de activarlo, y los archivos adjuntos no se enmascaran, así que una foto de un documento de identidad sigue visible para todo el equipo hasta que el periodo de retención la borre.
Sea cual sea la herramienta, programe una ronda de redacción en la semana 2. Búsqueda, no vistas, porque las vistas de Zendesk se saltan los tickets archivados. Busque patrones de números de tarjeta, "SSN", "contraseña", "pasaporte" y archivos adjuntos en los tickets etiquetados como de la brecha. Para un enfoque más amplio con IA, vea redacción de PII con IA.
Si usa un agente de IA sobre el helpdesk, compruebe también qué almacena. En la página de seguridad de eesel, la redacción opcional de PII elimina correos, teléfonos y números de tarjeta de los tickets de helpdesk sincronizados antes de que se almacenen e indexen, y eesel no entrena modelos con sus datos. Esa es la pregunta que debe hacer a cualquier proveedor de su stack; mi checklist de seguridad para proveedores tiene el resto.
¿Qué debería responder un agente de IA tras una brecha, y qué debería entregar?
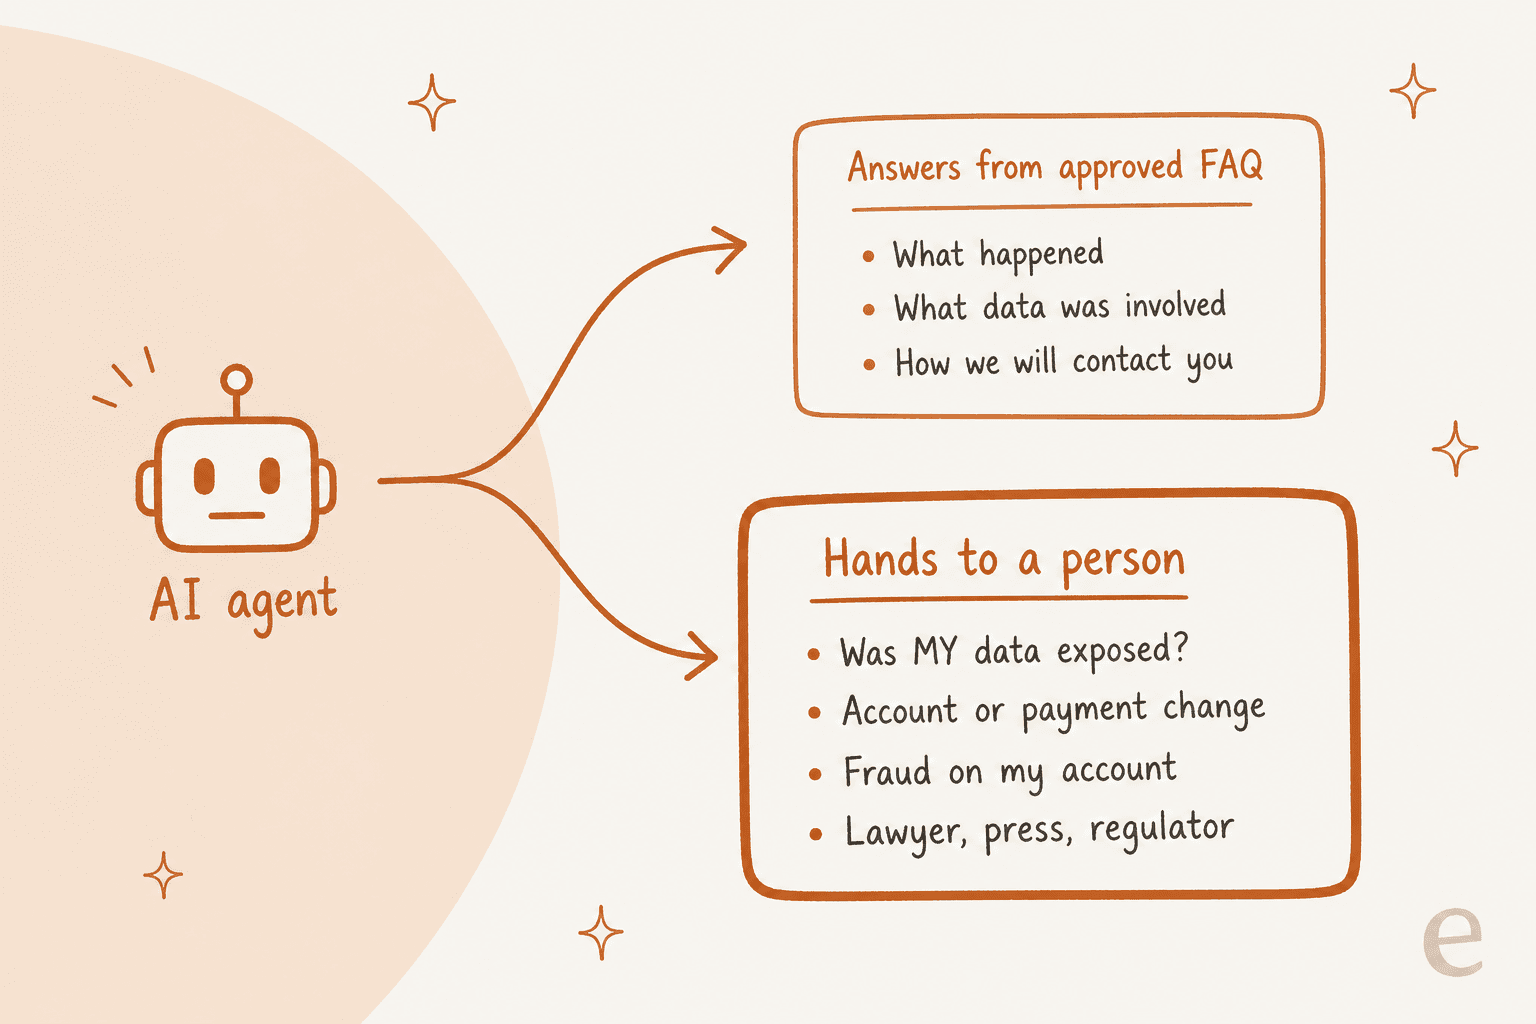
Un agente de IA debería responder solo lo que responde la FAQ aprobada, y entregar a una persona todo ticket de "qué pasa conmigo". Las preguntas generales son iguales para todos, así que una IA puede responderlas de forma consistente a las 3 de la madrugada. Las preguntas personales dependen de consultas, criterio y exposición legal, así que pertenecen a su equipo.
El fallo que más me preocupa es una IA que generaliza a partir de la declaración. Si la FAQ dice "la mayoría de los clientes no se vieron afectados", un agente poco estricto le dirá a un cliente afectado que está bien. He visto la versión sin brecha de esto en nuestras propias llamadas de ventas: un equipo de soporte técnico B2B descubrió que su bot confirmaba soporte para productos que no cubría, porque la base de conocimiento decía "soportamos todos los modelos". Su lección fue que la configuración es prueba y error al principio. En una brecha, ese error es una falsa tranquilidad por escrito.
Así que las reglas para el agente son estrechas:
- Responder solo con la FAQ y las macros aprobadas de la brecha. Retirar artículos de ayuda antiguos que mencionen seguridad si contradicen la declaración.
- Nunca decir si un cliente concreto se vio afectado, salvo que una consulta contra la lista de afectados lo confirme y el cliente esté verificado.
- Entregar por etiqueta, no por conjetura: todo lo de
breach-account,breach-privacy,breach-legal-pressobreach-phish-reportva a una persona con una nota interna. - Marcar las respuestas como escritas por IA, para que nadie confunda una respuesta de IA con una declaración oficial de una persona con nombre.
Una configuración real con estas reglas es Swiftreg, un vendedor británico de placas de matrícula que ejecuta eesel sobre Zendesk. No es un caso de brecha, pero sus reglas tienen la forma que necesita una cola de brecha. Los detalles del pedido solo van siempre al titular verificado de la cuenta; si esa comprobación falla, permanecen privados. eesel nunca informa de un reembolso o un envío que una consulta en vivo no haya confirmado, algunos temas van siempre a personas, y cada respuesta pública termina con una nota diciendo que la IA la escribió. En un mes, esa configuración gestionó unos 2.100 tickets de Zendesk, con 1.494 respuestas públicas y 1.055 notas internas para el equipo donde un paso correspondía al personal.
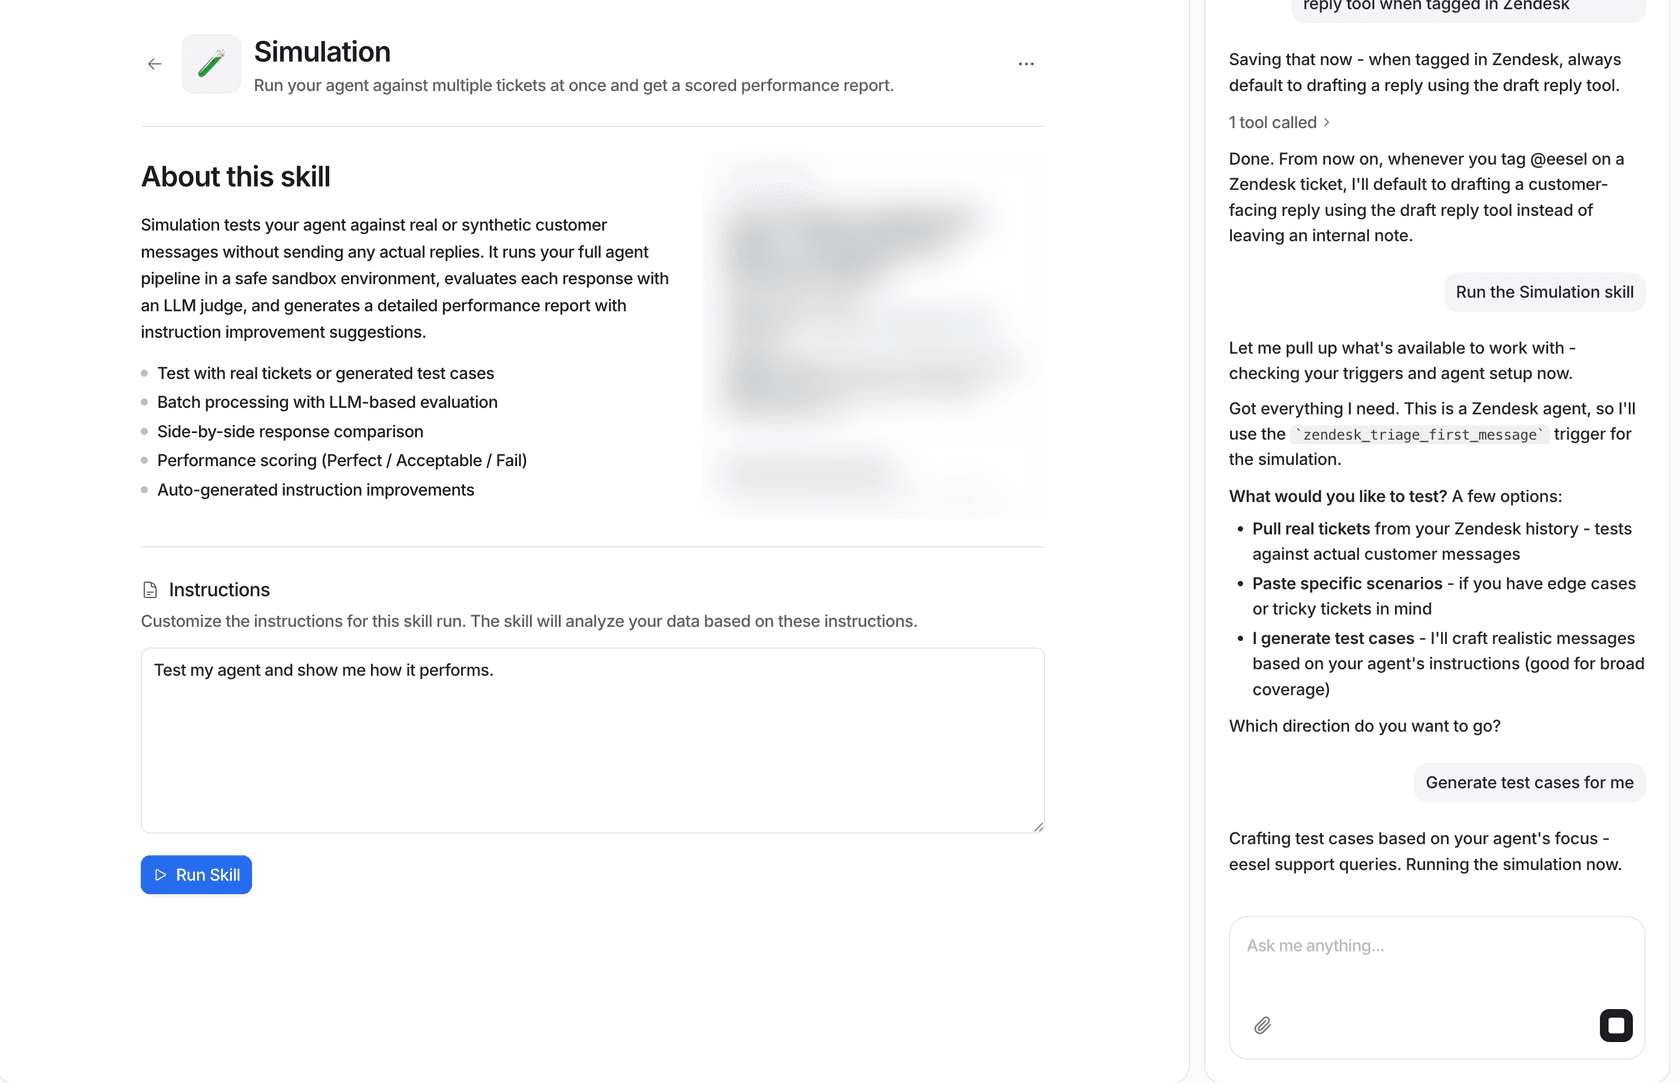
Antes de activar un agente para tickets de la brecha, pruébelo con ellos. La simulación de eesel ejecuta el agente contra tickets reales o generados sin enviar ninguna respuesta y puntúa cada respuesta, así que puede darle las preguntas de su clasificador y leer cada respuesta antes de nada.
Para más sobre entregas limpias, vea mis artículos sobre las prácticas de entrega de IA y las reglas de escalado de IA en Zendesk.
¿Cuándo van los tickets a legal, seguridad o el equipo de privacidad?
Antes de lo que los enviaría su proceso de escalado normal. En una brecha, tres tipos de tickets salen de la primera línea al llegar, antes de que un agente escriba una palabra.
Legal, prensa y reguladores. Un ticket de un bufete de abogados, un periodista o un regulador recibe un acuse de recibo de dos líneas y va directo al responsable del incidente. La ICO pide a las organizaciones que mantengan un registro de la brecha que anote qué pasó, quién está implicado y qué se está haciendo al respecto, y estos tickets pertenecen ahí. Mi guía sobre escalado entre equipos explica la mecánica del traspaso.
Cualquier cosa que pueda ayudar a la investigación. La instrucción de la FTC a los centros de atención al cliente es sobre reenviar información que pueda ayudar a la investigación. Un cliente que dice "vi este inicio de sesión raro el día 3" le está entregando una prueba, así que trate el ticket en consecuencia. Dé a los agentes una plantilla de nota interna para esto y un contacto de seguridad designado.
Solicitudes de privacidad. Las semanas de brecha traen una oleada de tickets de "borren todo lo que tengan sobre mí". Aquí hay uno del hilo de la brecha de Framework:
"There's no reason Framework needed to be storing this much PII about me all this time including my address, IP addresses and phone number. I just requested a full delete courtesy of GDPR and CCPA and encourage others to do the same."
Estas tienen sus propios relojes. Según el RGPD del Reino Unido, la guía de supresión de la ICO le da un mes para responder. Según la CCPA, el fiscal general de California dice que las empresas deben responder dentro de 45 días naturales, ampliables a 90 con aviso. Etiquételas al llegar para que el reloj empiece en su reporte, no cuando alguien se dé cuenta.
Mis artículos sobre IA para solicitudes de RGPD y RGPD en Freshdesk profundizan más.
Fraude. Si un cliente denuncia un uso indebido, la FTC sugiere dirigirlo a IdentityTheft.gov para denunciarlo y obtener un plan de recuperación. Ponga ese enlace en la macro. Mi guía sobre soporte relacionado con fraude y la de consultas de contracargos cubren el lado de los pagos.
¿Cómo se cierra el ciclo una vez que pasa el pico?
La mayoría de los equipos se detienen cuando baja el volumen. Yo seguiría una semana más, porque la limpieza es donde los errores de la semana de la brecha se corrigen o se fijan para siempre.
- Retirar las macros de la brecha. Dejar la respuesta de la FAQ, archivar las respuestas provisionales y eliminar los artículos de la brecha del conocimiento de cualquier agente de IA una vez cerrado el incidente. Las respuestas provisionales olvidadas son cómo un cliente recibe "seguimos investigando" tres meses después.
- Hacer la ronda final de redacción, luego fusionar duplicados. Redactar antes de fusionar, porque un ticket fusionado conserva el contenido que redacte después en el original.
- Responder cada ticket abierto de
breach-account. Las respuestas provisionales prometieron una actualización; envíela, incluso si la actualización es "nada nuevo para su cuenta". - Informar por etiqueta. El volumen por carril, el tiempo de primera respuesta y la tasa de reapertura dicen qué macro no estaba clara. Un carril con muchas reaperturas suele significar que la macro dejó sin responder la pregunta real.
- Hacer una retrospectiva de soporte. ¿Qué improvisaron los agentes? Esos momentos son sus próximas macros.
Si quiere medir la satisfacción con cómo fue, encueste con cuidado. Un correo de CSAT justo después de una brecha parece phishing para la gente a la que acaba de advertir. Mi artículo sobre CSAT con IA explica el momento adecuado.
Los patrones aquí se superponen con cualquier gran evento de la cola. Si quiere profundizar en el lado del volumen, picos de soporte estacionales y comunicación de incidentes mayores son buenas lecturas siguientes.
¿Cuáles son los errores más comunes en una cola de semana de brecha?
- Improvisar hechos. Un agente que dice "solo se llevaron correos" antes de que la investigación lo confirme ha hecho una declaración pública.
- Pedir secretos para "comprobar". Números de tarjeta, códigos y contraseñas en los tickets anulan cada advertencia de phishing que envió.
- Dejar PII en los tickets. La redacción que espera a "después del pico" nunca llega a pasar.
- Dejar que la IA actúe por libre. Un agente con todo su centro de ayuda y sin reglas de brecha responderá "¿me vi afectado?" a partir de artículos generales.
- Enterrar las solicitudes de privacidad. Una solicitud de borrado tratada como una queja pierde su plazo.
- Olvidar a los clientes normales. Las etiquetas de brecha en tickets de pedidos tardíos empujan hacia atrás problemas reales en la cola.
Gestionar una cola de semana de brecha con eesel
Si la parte más difícil de su plan de brecha es la cola, esa es la tarea para la que está construido el compañero de IA para helpdesk de eesel. Se une al helpdesk que ya usa, Zendesk, Freshdesk o Help Scout, etiqueta los tickets de la brecha en sus carriles, responde las preguntas repetidas con la FAQ aprobada que le dé, y deja una nota interna en cada ticket de cuenta, legal, privacidad o fraude para su equipo. Puede empezar con borradores que aprueben sus agentes, probarlo primero con tickets tipo brecha en simulación, y activar respuestas directas para el carril de la FAQ cuando confíe en ellas.
Swiftreg muestra la regla de la cuenta verificada en la práctica en Zendesk, y Dokument 24 muestra la configuración de etiqueta y borrador. Los planes y límites están en la página de precios.
Pruebe eesel en su propia cola antes de necesitarlo.