

Una buena comunicación con clientes tras una brecha de datos dice a la gente qué pasó, qué se llevaron y qué hacer a continuación, en el asunto y en la primera frase, no en el tercer párrafo. Planifica según el plazo legal más corto que te aplique: 72 horas para un regulador de la UE o el Reino Unido, y 30 días para clientes en California, Nueva York, Florida y Colorado. Después prepárate para las respuestas. Yo informaría a soporte antes de que salga el aviso, le daría a los agentes unas macros aprobadas, y dejaría que un agente de IA para helpdesk responda las preguntas repetidas desde la FAQ aprobada mientras las personas se encargan de todo lo específico de cada cuenta.
Con la CLI de eesel, un agente de IA para programar puede subir tu FAQ aprobada sobre la brecha, ajustar las instrucciones del agente para que escale las preguntas de cuenta, y pasar preguntas de prueba antes de que nada se publique. Conectar tu helpdesk sigue necesitando la aprobación de un administrador. Esta guía no es asesoría legal: comprueba cada plazo con un abogado.
¿Qué deberías decirle a los clientes tras una brecha de datos?
Dile cinco cosas, en este orden: qué pasó, qué información se vio afectada, qué estás haciendo, qué pueden hacer ellos, y cómo contactarte. Eso no es invención mía. La ley de California exige exactamente esos encabezados bajo un título que dice "Notice of Data Breach" en el Código Civil 1798.82, y la carta modelo de la FTC usa esos mismos cinco. Si escribes con esa estructura, tienes un aviso que cubre el contenido básico que exigen la mayoría de las normas sobre brechas, en un orden que los lectores pueden seguir.
Yo construyo las integraciones de helpdesk de eesel, así que paso mis días viendo cómo un mensaje pasa de un borrador a un ticket, una macro y una respuesta automatizada. Ese ángulo da forma a esta guía: el aviso es la parte fácil de aprobar. La parte difícil es la ola de respuestas que llega a tu cola a la mañana siguiente, y si cada una de ellas recibe la misma respuesta.
Esto es lo que debería llevar cada encabezado, con la fuente de cada requisito:
| Encabezado | Qué va dentro | Por qué |
|---|---|---|
| ¿Qué pasó? | Fecha o rango de fechas, una descripción corta y clara, cuándo lo descubriste | California exige la fecha o rango de la brecha y la fecha del aviso |
| ¿Qué información se vio afectada? | Los tipos de datos exactos: nombres, correos, dígitos de tarjeta, imágenes de identificación | Tanto la ICO como el RGPD quieren la naturaleza de la brecha en lenguaje claro |
| Qué estamos haciendo | Contención, investigación, cualquier monitoreo de crédito o servicio de protección de identidad gratuito | California exige 12 meses de servicios gratuitos de protección de identidad cuando los datos de SSN o identificación vinieron de ti |
| Qué puedes hacer tú | Restablecer contraseñas, estar atento al phishing, congelar el crédito donde sea relevante | La ICO dice que hay que dar "consejos específicos y claros" sobre los que la gente pueda actuar |
| Para más información | Una página de FAQ dedicada, una línea telefónica y un contacto de soporte | La FTC sugiere cartas, sitios web y números gratuitos |
Dos frases importan más de lo que su longitud sugiere. Primero, di cómo vas a contactar a los clientes desde ahora. La FTC sugiere decirle a la gente si solo vas a escribir por correo postal, o si nunca vas a llamar por la brecha, porque los avisos de brecha atraen phishing que los imita. Segundo, di que lo sientes, con palabras claras. Una disculpa sincera no cuesta nada, y omitirla es una queja habitual en los hilos sobre brechas.
Lo que hay que dejar fuera queda igual de claro al ver cómo reaccionan los clientes. Los hilos sobre brechas en Hacker News vuelven una y otra vez a la misma frase hecha:
"I couldn't help but chuckle at We Take Your Security Seriously™. Why does every company, after demonstrating a lack of security, like to say this exact line?"

Evita esa frase, evita la voz pasiva ("la información puede haber sido compartida"), y evita cualquier cosa que no hayas confirmado. Claro, específico y un poco incómodo gana a pulido y vago. Mi guía de tono y estas frases de empatía ayudan cuando necesitas sonar humano sin prometer de más.
¿Por qué importa tanto el asunto del correo?
Porque la mayoría de los clientes solo leen el asunto y la primera frase, y demasiados correos de brecha ocultan la noticia en ambos. Blue Shield of California envió su aviso de 2025 con el asunto "Blue Shield of California Privacy Notification", y un destinatario en Hacker News lo señaló:
"It sounds like a fairly minor concern, but I find it quite distasteful that the email subject doesn't indicate that a breach occurred."
Coinbase es un caso útil porque le salió bien la página y no tanto el correo. Su aviso de mayo de 2025 empieza con un TL;DR que cubre la causa, el alcance y lo que no quedó expuesto. Enumera lo que los atacantes obtuvieron y lo que no, nombra la dirección exacta del remitente y la hora de envío del correo a clientes para que la gente pueda detectar falsificaciones, y termina con una disculpa directa.
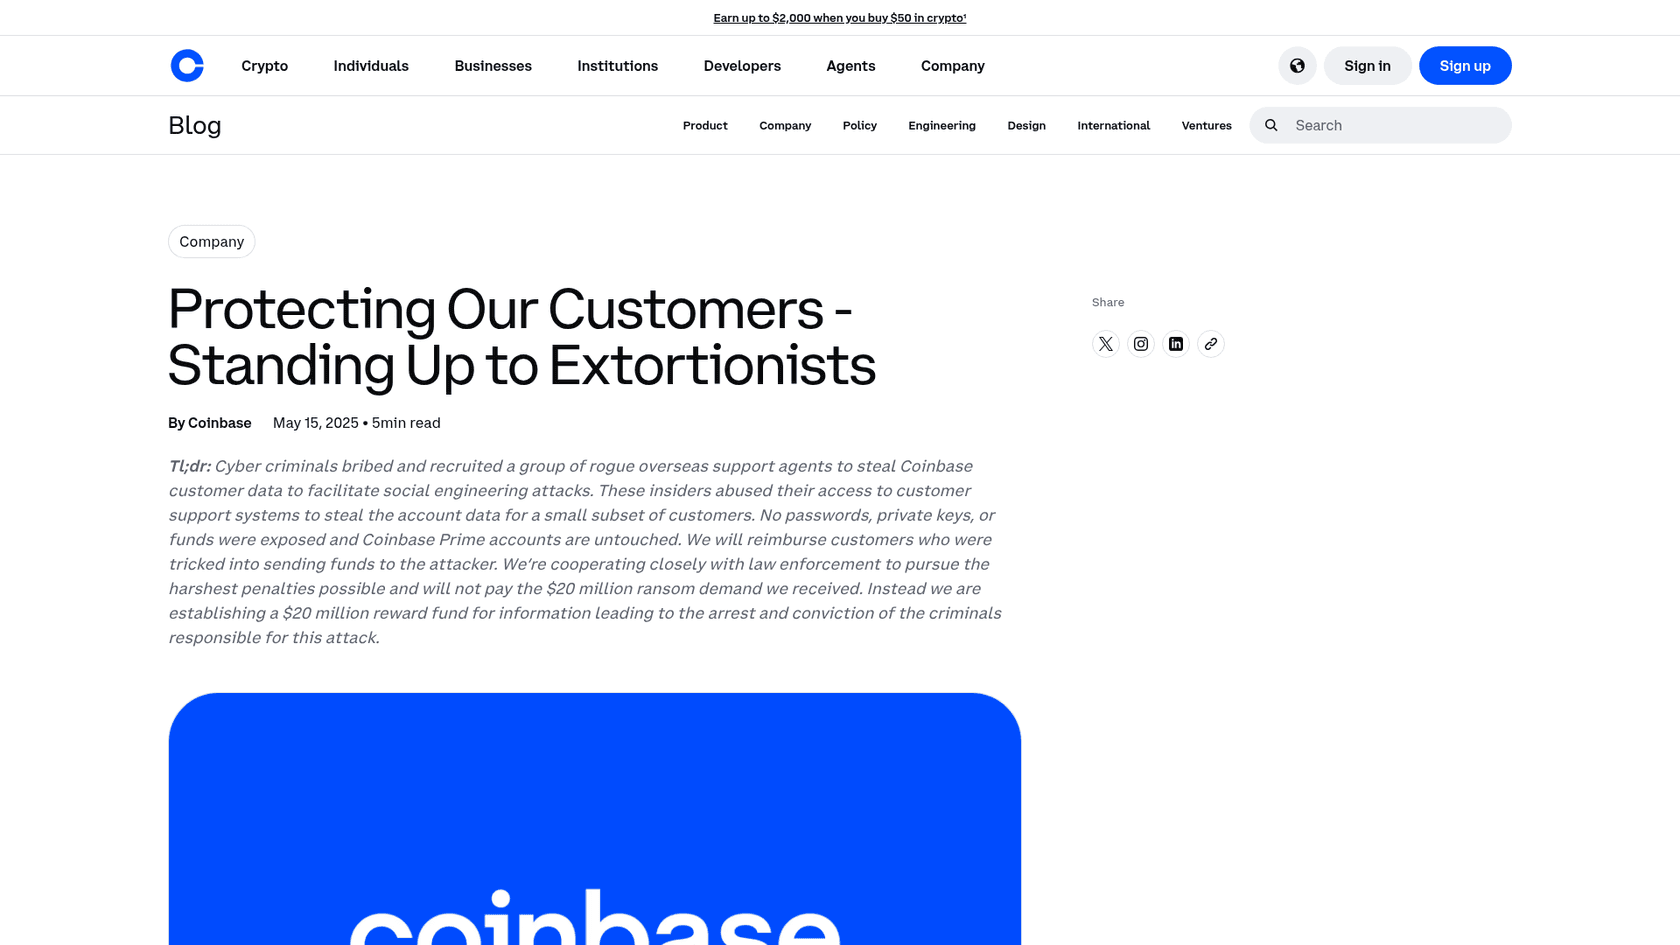
El correo que dirigía a la gente hacia ahí fue otra historia, según un cliente afectado:
"Additionally the email they sent me had the subject "important notice" and that my personal account was affected as the third sentence in a rather wordy paragraph."
La lección que yo saco: el correo lleva la noticia, la página lleva el detalle. Un asunto como "Aviso de brecha de datos que afecta tu cuenta de [Empresa]" y una primera frase que diga si los datos de esta persona se vieron afectados le ahorrará a tu equipo de soporte más tickets que cualquier macro. Si después de esto tienes que reconstruir la confianza con clientes, empieza en esa primera línea.
¿Cuándo tienes que notificar a los clientes de una brecha de datos?
En días, no en meses, y los plazos se han ido acortando. El artículo 33 del RGPD te da 72 horas para avisar al regulador cuando es posible, y el artículo 34 dice que las brechas de alto riesgo deben llegar a los clientes "sin dilación indebida" (EUR-Lex). En EE. UU., California pasó a un plazo fijo de 30 días para el aviso a clientes desde el 1 de enero de 2026, y la ley de Nueva York ahora también dice 30 días.
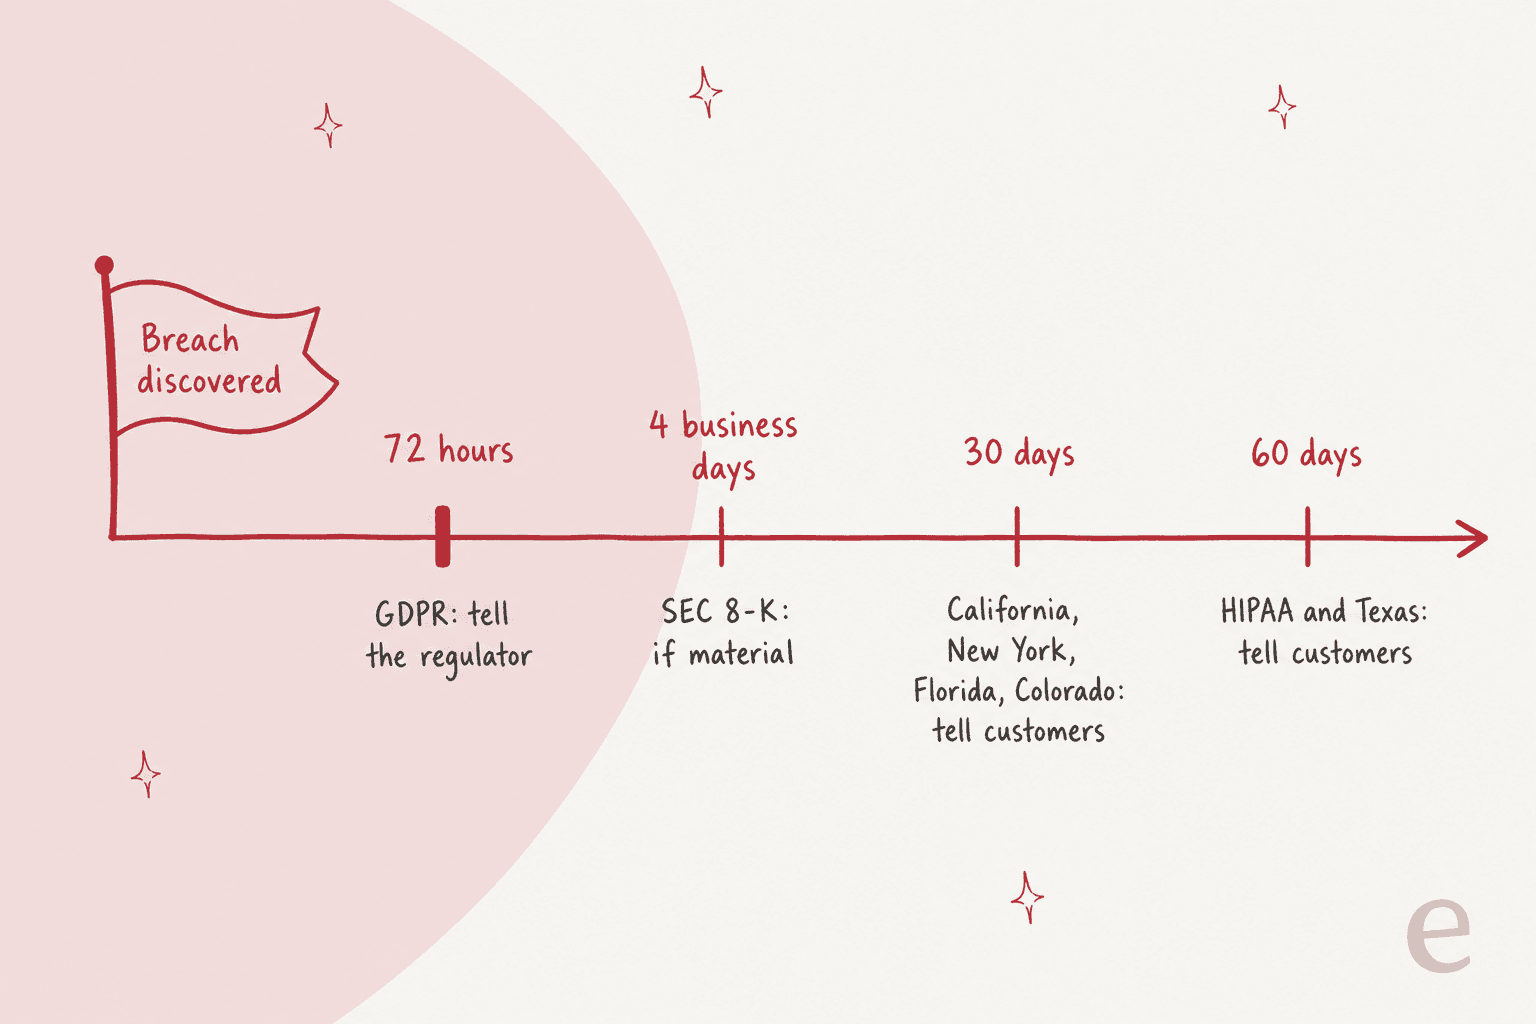
La regla práctica para un líder de soporte: planifica según el plazo más corto que aplique a cualquiera de tus clientes. Si tienes un solo cliente en Florida, tu proceso de aviso tiene que funcionar en 30 días. Elige una jurisdicción abajo para ver a quién avisas y cuándo, con la fuente oficial de cada una.
Buscador de plazos de notificación de brechas
A quién avisas y cuándo, tal como lo dice cada fuente oficial (revisado en noviembre de 2026). No es asesoría legal.
Fuentes: artículos 33 y 34 RGPD, guía de brechas de ICO
Fuente: NY GBL 899-aa
Fuente: Fla. Stat. 501.171
Fuente: Fiscalía General de Colorado
Fuente: Texas Bus. Code 521
Fuente: HHS Breach Notification Rule
Fuente: comunicado de la SEC 2023-139
Estas son las jurisdicciones que verifiqué contra fuentes oficiales. Otros estados fijan sus propias reglas, y muchas brechas afectan a más de una, así que esto es una ayuda de planificación, no asesoría legal. Si gestionas un producto de salud, lee mis notas sobre IA conforme con HIPAA antes de apuntar cualquier automatización a pacientes afectados.
Otra cosa que dice la ICO y que los líderes de soporte suelen pasar por alto: tras una brecha, espera "un mayor volumen de solicitudes o quejas de protección de datos" y ten un plan para ello. Las solicitudes de acceso y borrado forman parte de esa ola, y un proceso claro para solicitudes del RGPD evita que se acumulen detrás de los tickets de "¿fui afectado?".
¿Qué canales deberían llevar el aviso de la brecha?
Correo electrónico o carta para el aviso formal, y una página de FAQ dedicada a la brecha como el lugar al que apunta cualquier otro canal. La FTC dice que hay que "poner las preguntas principales y respuestas claras y sencillas en tu sitio web, donde sean fáciles de encontrar", y sugiere cartas, sitios web y números gratuitos juntos. HIPAA exige correo postal de primera clase a menos que el paciente haya aceptado el correo electrónico, y la norma de salud de la FTC hace insuficiente el aviso solo por correo electrónico: también necesitas un mensaje de texto, en la app o un banner.
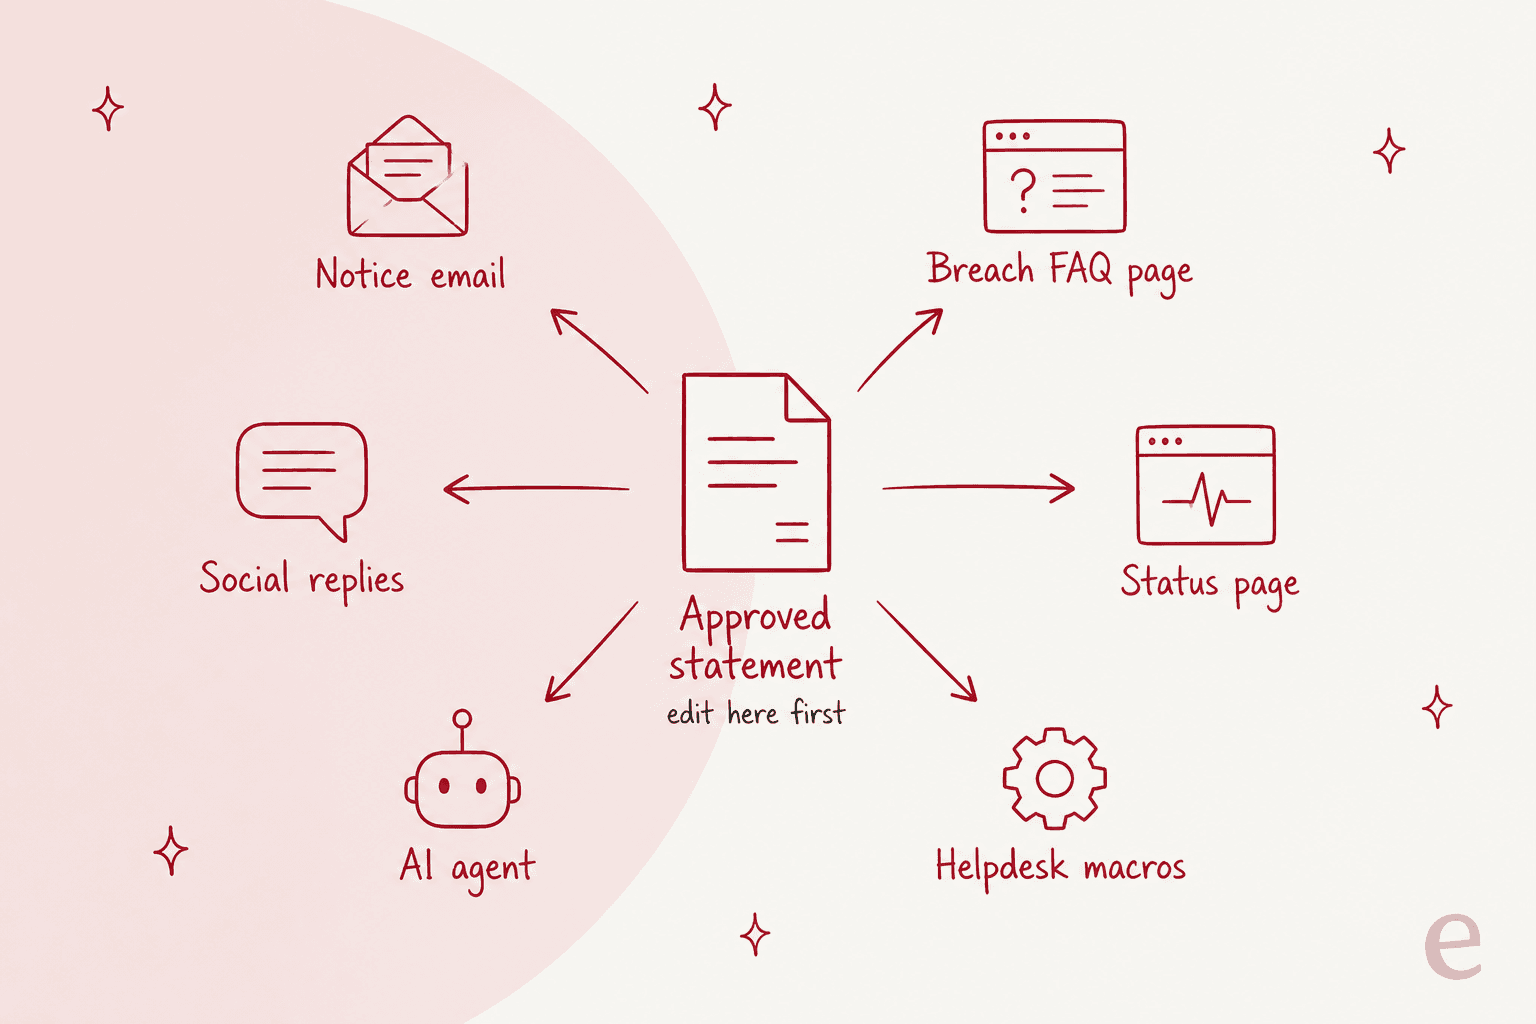
Así es como yo configuraría cada canal:
- Correo o carta de aviso. El aviso legal, con la brecha nombrada en el asunto. Una trampa de la ley de California: si la brecha expuso el acceso de correo de alguien, no le envíes el aviso a esa misma bandeja de entrada.
- Página de FAQ de la brecha. Tu única fuente de verdad. Cada macro, respuesta de chat y respuesta en redes sociales enlaza aquí, y la actualizas a medida que avanza la investigación.
- Página de estado. Para incidentes que también afectan la disponibilidad, una actualización de página de estado mantiene "¿está caído?" separado de "¿me robaron los datos?". La documentación de Statuspage de Atlassian cubre cómo publicar y actualizar un incidente.
- Línea telefónica. El aviso sustitutivo de HIPAA exige un número gratuito activo durante 90 días cuando los datos de contacto están desactualizados, y la FTC sugiere considerar uno para toda brecha.
- Banner en la app. La forma más rápida de llegar a usuarios con sesión iniciada, y obligatorio junto con el correo para apps de salud bajo la norma de la FTC.
- Respuestas en redes sociales. Cortas, enlazadas a la FAQ, nunca específicas de una cuenta en público.
La regla que une todo esto es la del diagrama: una sola declaración aprobada, editada en un solo lugar. Cuando legal cambia una frase, la página de FAQ, las macros y la fuente del agente de IA cambian en la misma hora. La deriva entre canales es cómo un cliente acaba con dos respuestas distintas y publica ambas online. Si tu incidente también deja caído el producto, mi guía sobre soporte durante caídas de SaaS cubre ese lado.
¿Cómo debería el equipo de soporte gestionar el aumento de tickets?
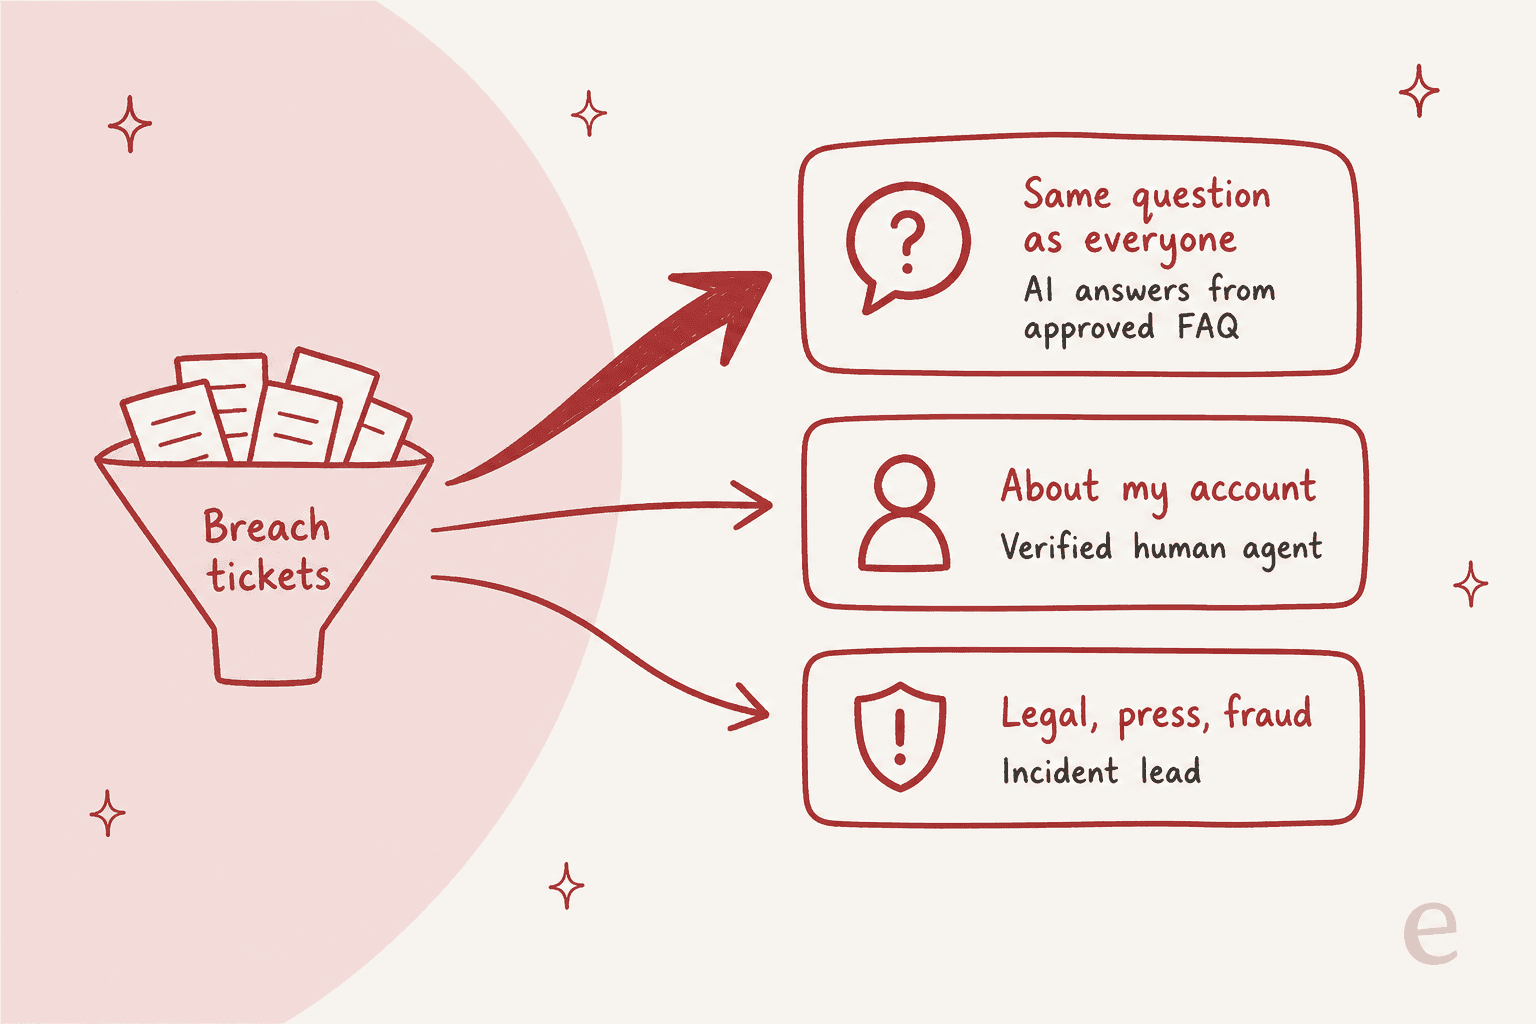
Trátalo como un lanzamiento que no planificaste: separa la cola de la brecha desde el primer día, responde las preguntas repetidas con texto aprobado, y protege el tiempo de tu gente para los tickets difíciles. La mayor parte de lo que llegue serán las mismas cinco o seis preguntas. Una parte menor será sobre la cuenta de una persona concreta, y unas pocas serán amenazas legales, prensa o reportes de fraude.
Empieza antes de que salga el aviso. La primera línea se entera de la brecha por los clientes si nadie les avisa antes, y es una queja habitual entre quienes han trabajado en soporte:
"Having worked in support for years quite often higher layers of the company will give T1 support almost no information on what happened intentionally."
Dale a los agentes la declaración aprobada, la FAQ, y una lista clara de qué pueden y no pueden decir, al menos unas horas antes de que llegue el primer correo. Luego construye la cola:
- Etiquetar y derivar. Crea un trigger que etiquete los tickets que mencionen la brecha, el asunto del aviso o el enlace a la FAQ, y una vista que muestre solo esos. En Zendesk eso son triggers más una vista dedicada. Mi guía de triggers de Zendesk repasa las condiciones.
- Escribe entre cinco y ocho macros. Una por cada pregunta repetida, cada una citando el texto aprobado. Zendesk las llama macros, Freshdesk las llama respuestas predefinidas, Gorgias también tiene macros, y Help Scout tiene respuestas guardadas.
- Fija reglas de escalado. Cualquier cosa sobre la cuenta de un cliente va a un agente verificado. Las amenazas legales, la prensa y el fraude sospechoso van al responsable del incidente. Escríbelo, porque los agentes cansados a las 6 de la tarde no lo van a recordar. Mi guía sobre escaladas de soporte tiene una plantilla.
- Refuerza el equipo para un pico. Amplía el horario durante la primera semana, trae a gente de otros equipos para los tickets aptos para macros, y mantén a tus especialistas en el carril de escalado. La misma estrategia funciona para picos de soporte en vacaciones.
Este es el conjunto de macros que yo escribiría primero. Cada una cita la declaración aprobada y enlaza la página de FAQ:
| Macro | Qué pregunta el cliente | Ruta |
|---|---|---|
| ¿Se vieron afectados mis datos? | «¿Yo formaba parte de esto?» | Macro si puedes confirmarlo desde la lista del aviso, si no, un agente verificado |
| ¿Qué se llevaron? | «¿Se llevaron mi tarjeta o mi contraseña?» | Macro, citando "qué información se vio afectada" |
| ¿Qué debería hacer ahora? | «¿Necesito cambiar algo?» | Macro, con consejos de restablecimiento de contraseña y phishing |
| ¿Es real este correo? | «Recibí un correo raro sobre la brecha» | Macro con el remitente oficial, luego el carril de fraude si es sospechoso |
| Monitoreo de crédito | «¿Cómo me inscribo en el servicio gratuito?» | Macro con los pasos de inscripción |
| Cerrar mi cuenta | «Borren todo lo que tienen sobre mí» | Proceso de solicitud de privacidad |
| Legal o prensa | «Mi abogado se pondrá en contacto», «Soy periodista» | Responsable del incidente, sin macro |
Los tickets de restablecimiento de contraseña merecen su propia mención, ya que forzar un restablecimiento es uno de los pasos sugeridos por la ICO y puede inundar la cola por sí solo. Un flujo de restablecimiento de contraseña y un carril separado de soporte ante fraude evitan que esos tickets bloqueen el resto.
Vigila también qué pegan los clientes en los tickets durante una semana de brecha: aparecen números de tarjeta y fotos de identificación, y redactar PII en transcripciones o usar la redacción de tickets de Zendesk evita que tu helpdesk se convierta en la siguiente exposición.
¿Dónde ayuda un agente de IA, y dónde debería quedarse fuera?
Un agente de IA ayuda solo en el carril superior: preguntas repetidas, respondidas desde la declaración aprobada, con todo lo demás entregado a una persona. Ahí es donde está la mayor parte del volumen de una brecha, y donde más importa la velocidad, ya que un cliente que espera ocho horas por "¿fui afectado?" asume lo peor. Debería quedarse fuera de todo lo específico de una cuenta, de todo lo que la declaración no cubre, y de todo lo que suene a un caso legal o de fraude.
El modo de fallo es real, y apareció durante un incidente de hosting en octubre de 2026:
"This morning I asked their support chatbot if this is related to the PHP vulnerabilities and it assured me that's not the case. I'm skeptical. ... They're being awfully vague about this issue so far. 8 hours ago I submitted a ticket requesting more information and they've not responded yet."
Eso es los dos problemas a la vez: un bot que improvisó una respuesta que la empresa no había confirmado, y una cola humana demasiado lenta para corregirlo. Durante una brecha, un agente de IA que adivina es peor que ningún agente de IA. La solución no es apagar la IA. Es darle al agente una única fuente, la FAQ aprobada, y una instrucción de decir que no lo sabe y escalar siempre que una pregunta quede fuera de ella.
Coincide con lo que los compradores de soporte le dicen a eesel en las llamadas de ventas sobre la IA en general. Una responsable de CX en una marca DTC que gestiona unos 7.000 tickets al mes lo dijo sin rodeos:
"I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
En eesel, esa regla es simplemente texto en las instrucciones del agente. Escribes que solo puede responder usando documentación recuperada, y que si no existe nada relevante debe decirlo, y el agente lo cumple. Cuando legal actualiza la declaración, tú actualizas el documento y la instrucción se queda igual.

El ejemplo real más cercano al que puedo referirme es smava, una plataforma berlinesa de comparación de préstamos en el sector financiero regulado, donde las palabras tienen peso legal. smava y su marca hermana Finanzcheck comparten un Zendesk, y en un mes eesel gestionó allí unos 27.000 tickets. El agente de redacción busca en la biblioteca de macros aprobadas y redacta la macro correspondiente palabra por palabra, y una persona la aprueba. Un ticket donde el cliente ya tiene un asesor de crédito se queda con ese asesor, y un ticket con adjuntos va directo a una persona. Eso no es una respuesta a una brecha, y no voy a fingir que lo es. Pero es exactamente la forma que necesita una cola de brecha: solo texto aprobado, borradores que una persona puede aprobar, y reglas firmes sobre qué va a un humano.
Si quieres empezar con más cautela, pon al agente en modo borrador el primer día. Los agentes ven una respuesta sugerida en cada ticket de la brecha, la aprueban o la editan, y activas las respuestas automáticas para el carril superior cuando los borradores coincidan con la declaración. Mis guías de borradores de respuesta con IA y flujos de aprobación cubren esa configuración.
Sea cual sea la herramienta que uses, revisa primero su propia postura de seguridad; mi lista de verificación revisión de seguridad para soporte es un buen punto de partida, y la de eesel está en su página de seguridad.
¿Cómo es un buen correo de notificación de brecha de datos?
Corto, específico, y en el orden de los cinco encabezados. Aquí tienes una plantilla que puedes adaptar con tu equipo legal. Sustituye cada corchete, y borra cualquier línea que aún no puedas confirmar, en vez de adivinar:
Asunto: Aviso de brecha de datos que afecta tu cuenta de [Empresa]

Hola [Nombre],

Te escribimos porque tu información personal se vio involucrada en
una brecha de datos en [Empresa]. Lo sentimos. Esto es lo que pasó y
lo que puedes hacer.

¿Qué pasó?
El [fecha], descubrimos que [descripción clara, por ejemplo un
atacante accedió a una base de datos de clientes mediante un acceso
de empleado robado]. El acceso duró desde [fecha] hasta [fecha]. Lo
detuvimos el [fecha].

¿Qué información se vio afectada?
[Lista exacta, por ejemplo tu nombre, dirección de correo, teléfono
y los últimos cuatro dígitos de tu tarjeta]. Tu contraseña y el
número completo de tu tarjeta no se vieron afectados. [Incluye esta
línea solo si está confirmado.]

Qué estamos haciendo
[Medidas de contención]. Hemos reportado la brecha a [regulador o
autoridades]. Te ofrecemos [12 meses de monitoreo de crédito o
protección de identidad gratuitos] sin costo alguno para ti.

Qué puedes hacer tú
- Restablece tu contraseña de [Empresa], y en cualquier lugar donde
  la hayas reutilizado.
- Presta atención a correos o llamadas que mencionen esta brecha.
  Solo te contactaremos desde [dirección]. Nunca te pediremos tu
  contraseña.
- [Inscríbete en el monitoreo de crédito en el enlace, con el código
  XXXX.]

Para más información
Lee nuestra FAQ sobre la brecha en [enlace], responde a este correo,
o llama al [número gratuito], [horario].

[Nombre], [Cargo]
Unas notas sobre la plantilla. La primera frase responde "¿fui afectado?" para que nadie tenga que seguir leyendo para averiguarlo. La frase "solo te contactaremos desde" es el consejo antiphishing de la FTC en una frase. Y el enlace a la FAQ hace la mayor parte del trabajo pesado, por lo que tiene que existir antes de que salga el correo. Para más estructuras, mi artículo de plantillas de correo para clientes tiene respuestas que puedes adaptar para seguimientos.
¿Cuáles son los errores más comunes al comunicar una brecha?
Los errores se repiten de brecha en brecha, y casi todos vienen de la cautela por responsabilidad legal, no de un plan para engañar. Los clientes los leen como evasivos de todas formas:
- Esconder la brecha en el asunto. "Aviso importante" y "Notificación de privacidad" se leen por encima o se filtran. Nómbrala.
- Voz pasiva. "La información puede haber sido compartida sin autorización" se lee como una evasiva. Un lector de Hacker News respondió exactamente a esa frase con "Vague passive voice, FTW." (neilv).
- Informar a soporte al final. Los agentes improvisan, y los clientes comparan respuestas.
- Dejar que los canales se desalineen. La página de FAQ se actualiza, las macros no, y el chatbot sigue diciendo lo que decía el lunes.
- Sin una frase sobre "cómo te contactaremos". Eso deja espacio para el phishing que copia tu aviso.
- Tratar las respuestas enojadas como ruido. Algunos de esos clientes están decidiendo si se van. Trátalos con cuidado con mis notas sobre clientes enojados, y vigila las señales de abandono en las semanas siguientes.
Cómo lo gestiones a menudo importa más para los clientes que la brecha en sí. En un hilo de LastPass de 2022, un comentarista escribió que lo que le costó su confianza fue "cómo manejaron la filtración", y otro respondió:
"Absolutely. I'm switching to 1Password ... at least they haven't stabbed me in the back or weasel worded me...yet."
Usar eesel para la cola de soporte en la semana de una brecha
Si la parte más difícil de tu plan ante una brecha es la semana después del aviso, ese es precisamente el trabajo para el que está hecho el compañero de IA para helpdesk de eesel. Se une a la cola que ya gestionas en Zendesk, Freshdesk, Gorgias o Help Scout, responde las preguntas repetidas sobre la brecha desde la FAQ aprobada que le das, y pasa a tu equipo cada ticket específico de cuenta, legal o de fraude. Puedes empezar con borradores que tus agentes aprueban, como hace smava en Zendesk, y activar respuestas automáticas para el carril superior cuando los borradores coincidan con tu declaración.

Configúralo antes de necesitarlo, pruébalo con tus propios tickets pasados, y revisa los precios cuando estés listo. Probar eesel