

KI im Support regulierter Branchen funktioniert, wenn Sie Tickets danach sortieren, was die Antwort braucht, und nicht nach Kanal. Standardfragen (Kontoauszüge, Logins, welches Formular zu senden ist) kann KI aus freigegebenen Hilfeinhalten beantworten. Bei kontobezogenen Fragen erstellt die KI einen Entwurf, den eine Person prüft und sendet. Streitfälle, Beschwerden, klinische Fragen und Kreditentscheidungen gehen direkt an eine Person, und die einzige Aufgabe der KI ist es dort, sie schnell zu erkennen.
Die Falle, die die meisten Teams übersehen: Ein BAA für das Helpdesk deckt dessen KI nicht automatisch ab. Zendesk nennt seine KI-Funktionen ausdrücklich als abgedeckt, Salesforce beschränkt Patientendaten auf eine benannte Liste von KI-Diensten, und Freshworks bezieht sein BAA im Enterprise-Tarif auf benannte Produkte, ohne Freddy AI zu erwähnen. Prüfen Sie die KI-Funktion namentlich, nicht das Helpdesk.
Der Beweis, dass dies eine Compliance-Prüfung übersteht, läuft bereits produktiv. smava, eine deutsche Kreditvergleichsplattform, betreibt eesel mit etwa 27.000 Zendesk-Tickets pro Monat: eesel sortiert jedes Ticket und entwirft aus freigegebenen Makros, und eine Person sendet. Wenn Sie im Gesundheitswesen, in der Finanz- oder Versicherungsbranche arbeiten: eesel startet im Entwurfsmodus in Ihrem Helpdesk und unterzeichnet im Enterprise-Tarif ein BAA.
Kann man KI im Support einer regulierten Branche einsetzen?
Ja. Die Frage, die die Compliance eigentlich stellt, ist enger: Welche Tickets, in welchem Schritt, mit welchen Daten, und wer gibt frei, bevor ein Kunde die Antwort liest?
Ich baue die KI-Agenten von eesel und habe diese Diskussion schon mehrfach von der anderen Seite erlebt. Im März 2026 stoppte ein US-Support-Team im Gesundheitswesen mit Zendesk eine eesel-Demo mit einer einzigen Frage: Würde eesel ein Business Associate Agreement unterzeichnen? Das war kein weiches Bedenken. Es war ein harter Stopp, und sie hatten recht, ihn so zu behandeln. Ein Team für medizinische Finanzierung, mit dem ich im selben Monat sprach, brauchte etwas anderes: eine Garantie, dass die KI nur bei Tickets selbstständig antwortet, die sie tatsächlich bewältigen kann. Zwei regulierte Käufer, zwei verschiedene Blocker, und keiner lautete „KI ist zu riskant“.
Das ist das Muster. Compliance-Teams blockieren KI selten grundsätzlich. Sie blockieren generierte Formulierungen, die niemand freigegeben hat, Daten, die ohne Vertrag zu einem Anbieter gehen, und Antworten, die wie eine Entscheidung über eine Person aussehen. Wer diese drei Punkte berücksichtigt, räumt den Großteil des Widerstands aus.
Der Rest dieses Leitfadens ist die Version, die ich einer Support-Leitung mitgeben würde, die in dieses Gespräch geht. Wenn Sie branchenspezifische Playbooks suchen: Ich habe auch über KI für den Support im Gesundheitswesen geschrieben. Fintech-Teams können mit dem Leitfaden zum Fintech-Support beginnen, Versicherer mit dem zum Versicherungs-Support.
Welche Tickets kann KI im regulierten Support bearbeiten?
Sortieren Sie Ihre Warteschlange zuerst danach, was eine korrekte Antwort braucht, denn das bestimmt das Risiko weit stärker als der Kanal.
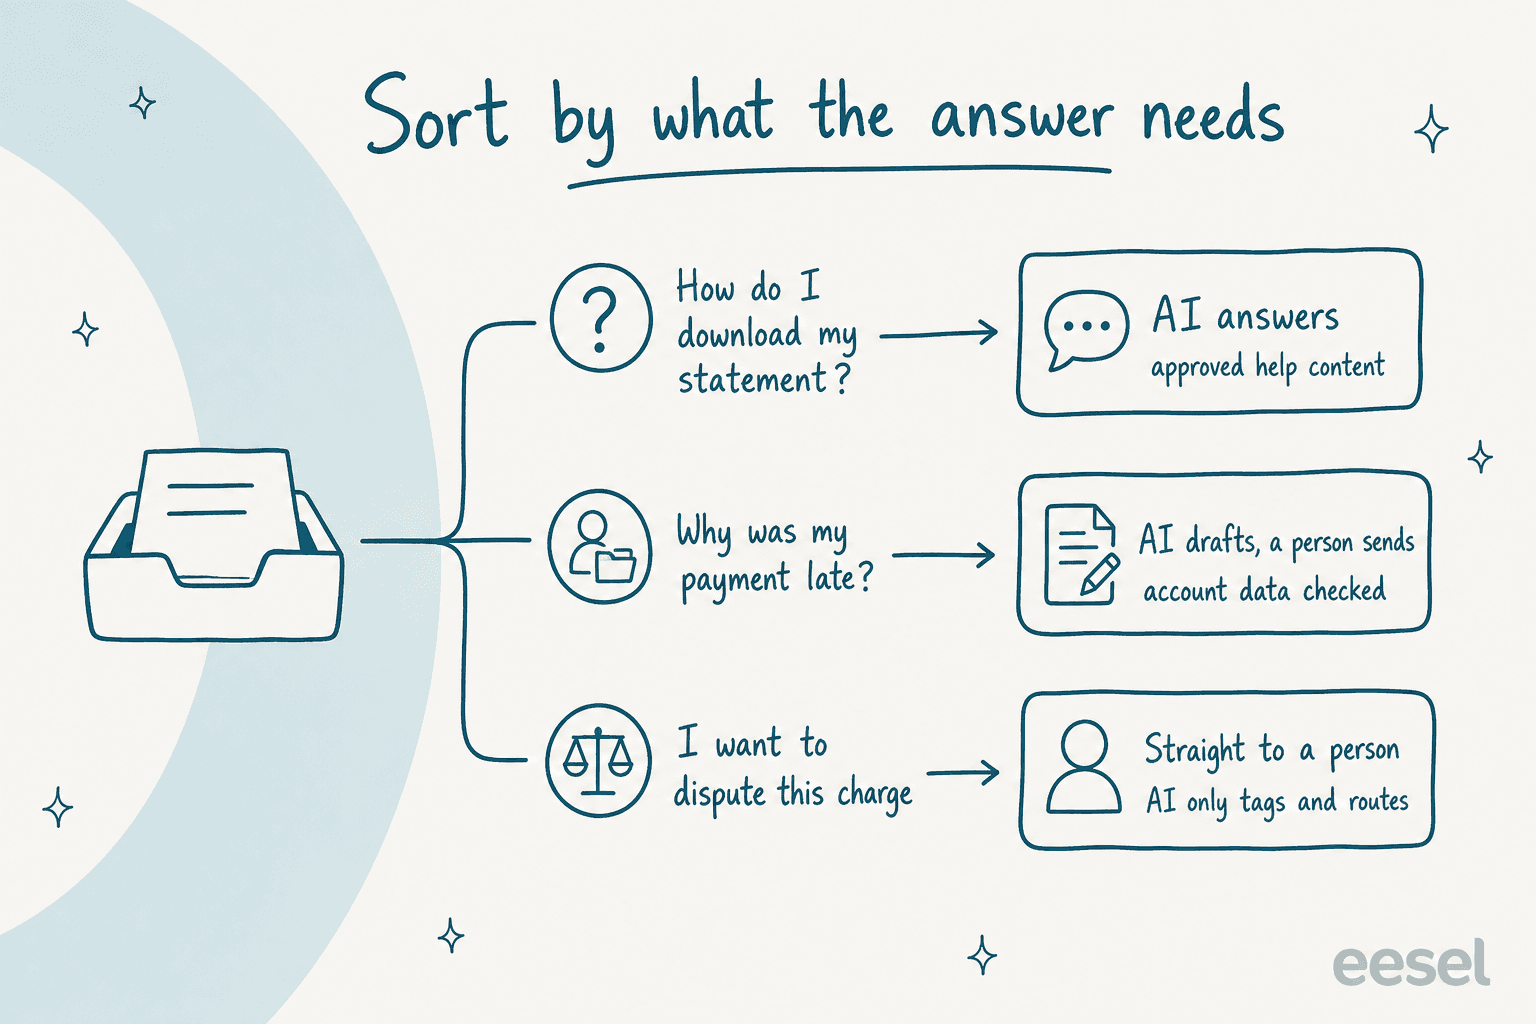
In jeder regulierten Warteschlange, die ich gesehen habe, gibt es drei Arten von Tickets:
- Verfahrensfragen. Die Antwort ist für alle Kunden gleich und steht in Ihrem Help Center. „Wie lade ich meinen Kontoauszug herunter?“ „Welches Formular schicke ich für einen Schaden?“ KI kann diese beantworten, weil für die Antwort nichts über die Person nötig ist.
- Kontobezogene Fragen. Die Antwort hängt vom Datensatz eines Kunden ab: einer Zahlung, einem Antrag, einem Schadenstatus, einer Rechnung. KI kann den Datensatz lesen und entwerfen, aber eine Person sollte Identität und Konto prüfen, bevor die Antwort rausgeht. Hier zahlt sich Human-in-the-Loop aus.
- Ermessens- oder regulierte Entscheidung. Symptome und Medikamente, eine Kreditablehnung, eine Schadenablehnung, ein Streitfall, eine Beschwerde. Diese gehören vom ersten Moment an einer Person. Die Aufgabe der KI ist Tagging und Routing, nicht das Antworten.
Die dritte Spur ist die, in der das eigentliche Risiko liegt, und es ist nicht das Risiko, das man erwartet. Der CFPB-Bericht von 2023 zu Chatbots im Verbraucherfinanzwesen sorgte sich weniger darum, dass Bots etwas Unhöfliches sagen, als darum, dass sie einen Streitfall nicht erkennen, und warnte, dass „only specific words or syntax may trigger the recognition of a dispute.“ Ein Kunde, der „Das habe ich nie gekauft“ statt „Ich möchte diese Abbuchung anfechten“ schreibt, hat trotzdem einen Streitfall.
"And even then the risk of AI misclassifying it as a routine question and not an urgent payments related question."

Das Erste, was Sie testen sollten, ist also nicht, wie gut die KI schreibt. Es ist, wie zuverlässig sie die Tickets erkennt, von denen sie sich fernhalten muss. Wenn Sie die Routing-Seite aufbauen, gehen meine Notizen zur KI-Ticket-Triage tiefer, ebenso mein Leitfaden zu KI bei Zahlungsstreitigkeiten.
So würde ich die üblichen Tickettypen in jeder Branche beginnen. Wählen Sie Ihre:
Welche Tickets darf KI in Ihrer Branche anfassen?
Wählen Sie Ihre Branche, um die üblichen Tickettypen zu sehen, den Modus, in dem ich jeden beginnen würde, und warum.
Keiner dieser Modi ist dauerhaft. Ein Tickettyp wechselt von „entwirft“ zu „antwortet“, sobald ein Test mit Ihren eigenen vergangenen Tickets zeigt, dass die KI ihn richtig beherrscht, und dieser Test ist das, was Sie der Compliance zeigen.
Was sagen die Regeln tatsächlich über KI im Kundensupport?
Weniger, als Sie befürchten, und konkreter, als die meisten Anbieterseiten zugeben. Keine der unten genannten Aufsichtsbehörden verbietet KI im Support. Alle sagen, dass Ihre bestehenden Pflichten weiter gelten, wenn eine Maschine die Arbeit macht.
| Regel | Für wen sie gilt | Was sie für KI bei Tickets bedeutet |
|---|---|---|
| HIPAA Business Associates | US-Gesundheitsdienstleister, Versicherungspläne und ihre Anbieter | Jeder KI-Anbieter, der Patientendaten liest, braucht zuvor ein unterzeichnetes BAA |
| HIPAA Minimum Necessary | Dieselben | Die KI sollte nur lesen, was die Antwort braucht, nicht die ganze Akte |
| CFPB-Chatbot-Bericht | US-Verbraucherfinanzwesen | Chatbots „must comply with all applicable federal consumer financial laws“, einschließlich der Bearbeitung von Streitfällen |
| FTC Safeguards Rule | US-Finanzunternehmen außerhalb des Bankensektors | Ihr Vertrag mit dem KI-Anbieter muss Sicherheitserwartungen festlegen und Überwachung erlauben |
| PCI-DSS-Messaging-FAQ | Alle, die Kartenzahlungen annehmen | Eine Kartennummer in Chat oder E-Mail zieht diesen Kanal in den PCI-Geltungsbereich |
| EU AI Act Artikel 50 | KI, die mit Menschen in der EU spricht | Kunden müssen informiert werden, dass sie mit KI sprechen, angewendet seit 2. August 2026 |
| DSGVO Artikel 22 | Alle, die Menschen in der EU bedienen | Keine vollautomatisierten Entscheidungen mit rechtlicher Wirkung, etwa die Ablehnung eines Kredits |
| FCA-Leitlinien zu guter KI-Praxis | Britische Finanzunternehmen | Unternehmen „remain responsible for consumer outcomes“, den Support eingeschlossen |
Drei davon verändern, wie Sie die KI einrichten, nicht nur, was Sie unterschreiben.
Verschlüsselung befreit einen Anbieter nicht von einem BAA. Das HHS ist darin in seinen Hinweisen zum Cloud Computing eindeutig: „Lacking an encryption key does not exempt a CSP from business associate status.“ Wenn die KI überhaupt mit Patientendaten in Berührung kommt, verschlüsselt oder nicht, brauchen Sie die Vereinbarung. Die Seite des Gesundheitswesens behandle ich ausführlicher in HIPAA-konforme KI.
Die FCA hat das funktionierende Muster aufgeschrieben. Ihre Überprüfung von 2026 zu KI in Finanzdienstleistungen nennt als gute Praxis Unternehmen, die „limited chatbots and generative AI assistants to approved source material, with checks and escalation routes.“ Das ist das Spurenmodell von oben, in den Worten einer Aufsichtsbehörde.
Kennzeichnung ist in der EU jetzt Gesetz. Seit dem 2. August 2026 muss ein Kunde, der in der EU mit einer KI spricht, darüber informiert werden, es sei denn, es ist offensichtlich. Der von mir geschriebene Leitfaden zum EU AI Act behandelt, was das für Chat-Widgets und E-Mail-Antworten bedeutet.
Eine ehrliche Einschränkung: Diese Tabelle ist ein Ausgangspunkt für Ihr Compliance-Team, keine Rechtsberatung. Ihre Branche kann eigene Regeln hinzufügen (staatliche Versicherungsaufsichten, Bankenaufsichten, nationale Gesundheitsdatengesetze), und Ihre Rechtsabteilung weiß, welche gelten.
Deckt das BAA Ihres Helpdesks auch seine KI-Funktionen ab?
Nicht automatisch. Das ist das Nützlichste, was Sie vor jeder Unterschrift prüfen können, und genau dort werden die meisten Teams erwischt. Anbieter schreiben ihre BAAs rund um benannte Produkte, und KI-Funktionen kommen einzeln zu dieser Liste hinzu, oft Monate nach dem Start.
| Helpdesk | Wie Sie ein BAA bekommen | Ist die KI ausdrücklich abgedeckt? | Was Sie prüfen sollten |
|---|---|---|---|
| Zendesk | Advanced Compliance, Suite Professional und höher | Ja: Copilot, AI Agents, Answer-Bot-Lösungen aufgeführt | Early-Access-Funktionen „should not be used with PHI“ |
| Salesforce | BAA mit dienstspezifischen Einschränkungen | Ja: Agentforce und 13 weitere benannte Einstein-Dienste | Das Masking des Trust Layer ist für Agenten aus |
| Freshdesk | Nur Enterprise-Tarif | BAA nennt Freshdesk, Freshchat, Freshcaller, Omnichannel; Freddy AI nicht erwähnt | Fragen Sie schriftlich nach Freddy AI |
| HubSpot | Enterprise plus Einstellung „Sensitive Data“ | Breeze funktioniert mit Einschränkungen; keine Seite nennt es im BAA | Chatbots unterstützen Sensitive Data nicht |
| Zoho Desk | BAA-Vorlage per E-Mail anfordern | PHI-Felder werden von Zia ferngehalten | In Ticket-Text getippte PHI „will NOT be masked“ |
| Gorgias | Auf den Seiten nicht angegeben | Die Doku zum AI Agent sagt „HIPAA compliant“ | Fragen Sie, welcher Tarif ein unterzeichnetes BAA enthält |
Einige davon verdienen einen genaueren Blick.
Zendesk ist am klarsten. Die Seite zu den abgedeckten Produkten führt AI Agents und Copilot unter HIPAA auf, und das BAA kommt mit Advanced Compliance ab Suite Professional. Die HIPAA-Konfigurationsregeln fügen jedoch Bedingungen hinzu, die die meisten Teams nie lesen: Die KI soll nicht so verwendet werden, dass es „which could be construed as (i) providing medical or healthcare advice“, und Gespräche mit dem AI Agent, die nie zu Tickets werden, „are still stored in the system and it is the responsibility of Subscriber to delete those.“ Wenn Sie Optionen vergleichen, enthält meine Aufschlüsselung zur Zendesk-Sicherheit den Rest.
Salesforce benennt seine „PHI-Permitted“-KI-Dienste im Dokument zur Sicherheit der Einstein-Plattform, Agentforce eingeschlossen. Zwei Details sind wichtig. Gesundheitsdienstleister und Krankenversicherungen dürfen Patientendaten nur übermitteln, „where ... Salesforce has expressly permitted such submission contractually“. Und für Agenten gilt: „Data masking through the Einstein Trust Layer is disabled to improve the performance and accuracy of agents“, laut Trust und Agentforce. Für Banken sagt dasselbe Sicherheitsdokument, dass Bankkonto- und Kartennummern nicht an Einstein-Dienste übermittelt werden dürfen. Mehr dazu, wie diese Schicht funktioniert, in meinem Beitrag zum Einstein Trust Layer.
Freshdesk und HubSpot bieten beide ein BAA im Enterprise-Tarif an, und beide lassen die KI-Frage auf ihren eigenen Seiten offen. Der Leitfaden von Freshworks bezieht das BAA auf benannte Produkte und erwähnt Freddy AI nicht. HubSpot lässt Breeze in Konten mit Sensitive Data laufen, rät Kunden aber auch, „avoid sharing any sensitive information in your configured data inputs for Breeze features, including your prompts.“ Beides ist kein Grund, sie auszuschließen. Es ist ein Grund, die KI-Funktion schriftlich benennen zu lassen, bevor Patientendaten in ihre Nähe kommen.
"If a vendor handles PHI in any capacity you need to have a BAA and a Confidentiality agreement with them. ... A BAA is just a pinky-promise."

Der zweite Punkt dieses Kommentars ist der richtige. Ein BAA ist notwendig, nicht ausreichend. Die Einstellungen, die Sie wählen, bestimmen, was die KI tatsächlich sieht, und damit kommen wir zu dem Teil, den Sie selbst steuern.
Warum sollten regulierte Teams aus freigegebenen Formulierungen entwerfen?
Weil der häufigste Compliance-Einwand nicht Daten betrifft. Er betrifft Worte. Eine Support-Antwort in Finanzwesen oder Gesundheitswesen kann etwas versprechen, Rat geben oder eine Entscheidung beschreiben, und sobald eine KI sie frei formuliert, hat niemand genau diese Sätze freigegeben.
"User asked "should I dispute this charge." Normal enough question. The bot answered like it had passed the bar. Walked through their rights, grounds for dispute, how to approach it. Clean language, no red flags, passed every content check without a hiccup."
Die Lösung, die sich in den Setups, mit denen ich gearbeitet habe, am besten bewährt hat, ist einfach: Die KI wählt den freigegebenen Text aus, statt einen eigenen zu schreiben. Ihr Team hat diesen Text bereits, in Makros und Help-Center-Artikeln, die die Compliance vor Jahren freigegeben hat.
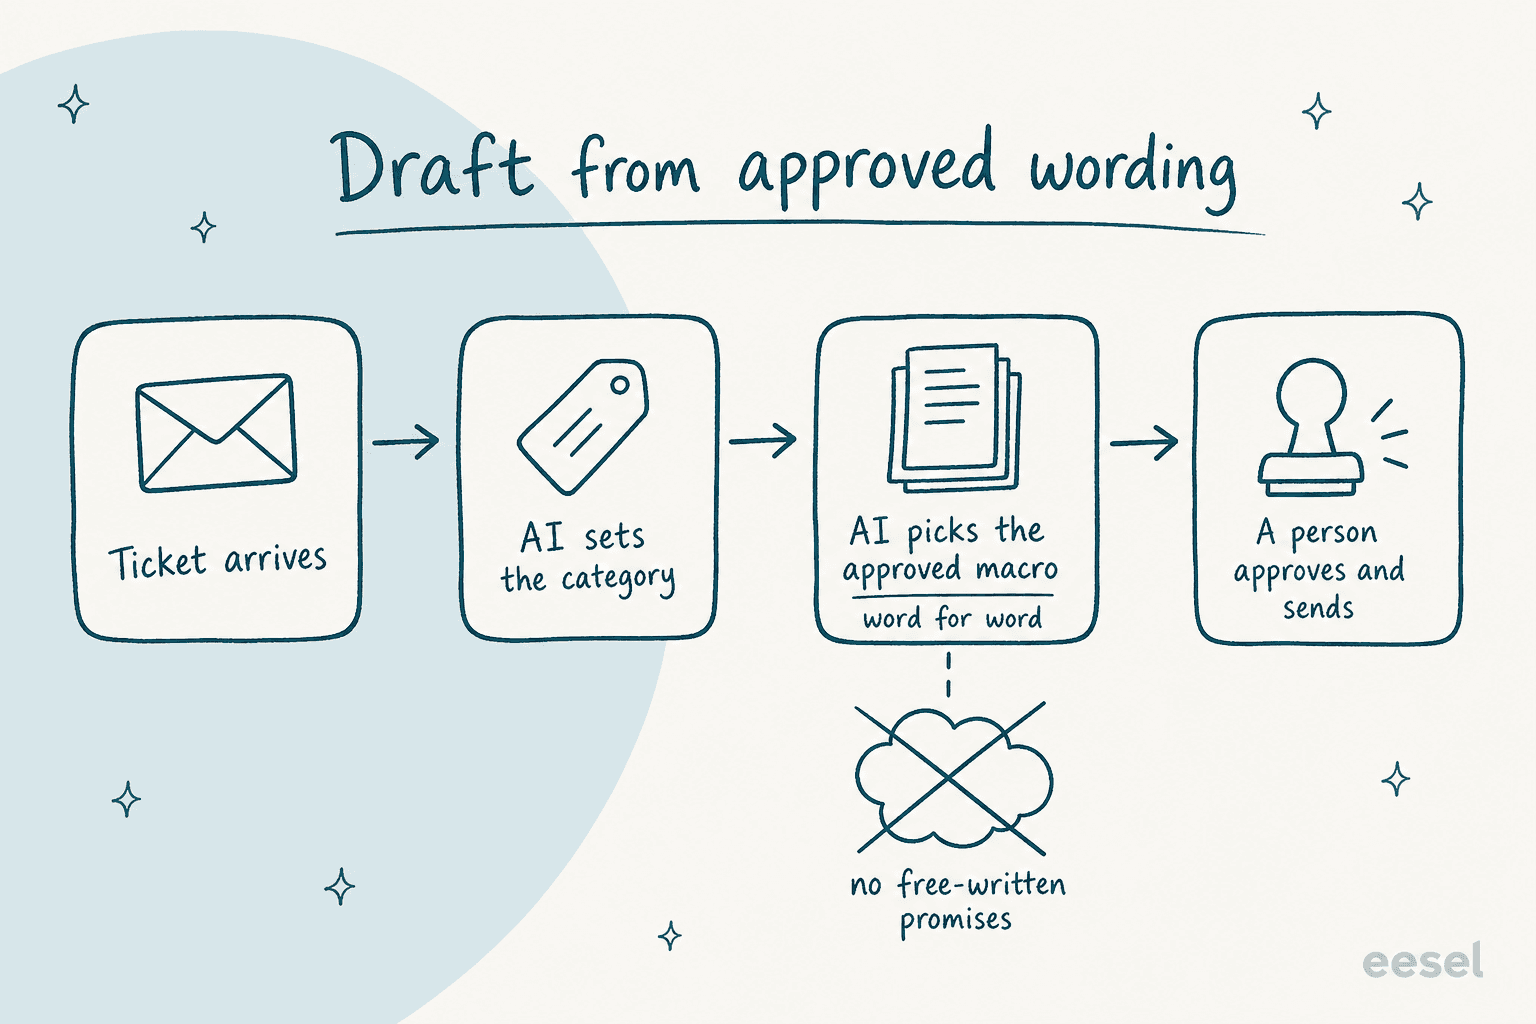
smava ist das klarste Beispiel, auf das ich verweisen kann. Es ist eine Berliner Vergleichsplattform für Verbraucherkredite und betreibt seit der Übernahme von Finanzcheck den Support beider Marken in einem Zendesk. Die Kundengeschichte benennt die Einsätze klar: „This is regulated finance, so wording matters: a reply that promises something the team will do, names a competitor, or guesses at a loan the company can no longer see does harm.“
So geht das eesel-Setup damit um:
- Ein Kategorisierungs-Agent taggt jedes neue Ticket, liest das Beraterfeld und markiert ein Ticket nur dann als berechtigt für eine automatische Antwort, wenn kein Berater zugewiesen ist. Er schreibt die Kategorie in Zendesk-Felder und fasst sonst nichts an.
- Ein Entwurfs-Agent durchsucht etwa
820synchronisierte Makros und Help-Center-Artikel, liest jeden Kandidaten vollständig und entwirft das passende Makro wortgetreu mit ausgefüllten Platzhaltern. Seine einzige Ausgabe ist ein Entwurf mit den Schaltflächen Genehmigen und Ablehnen. - Zwei Antwort-Agenten, einer pro Marke, bereiten kundenfertige Antworten für berechtigte Tickets nach festen Regeln vor: keine Versprechen, dass das Team etwas prüft oder veranlasst, keine Links zu Vergleichsseiten von Wettbewerbern, einer von vier festen Schlusssätzen. eesel sendet sie nie selbst.
Zwischen dem 8. August und dem 8. September 2026 bedeutete das etwa 27.000 bearbeitete Tickets, 14.600 kategorisierte und 15.300 vorbereitete Entwürfe. Der Entwurfs-Agent, dessen Ausgabe auf eine Person wartet, lief bei etwa 12.200 Tickets; die Antwort-Agenten bei etwa 1.100. Der größte Teil des Monats bestand darin, dass eesel sortierte und entwarf und eine Person sendete. Ein Kunde, der bereits einen Kreditberater hat, bekommt überhaupt nie eine automatische Antwort.
Dasselbe Muster funktioniert auch außerhalb der Finanzbranche. Timengo, ein dänisches Unternehmen, dessen sicheres E-Mail-Produkt von Kommunen, Schulen und Pensionsfonds genutzt wird, betreibt eesel auf Freshdesk, um jedes Ticket auf Dänisch aus seiner Dokumentation und etwa 5.300 vergangenen Tickets und Artikeln zu entwerfen. Ein Support-Ingenieur prüft und sendet; eesel antwortet nie von selbst auf ein Kundenticket. Dokument 24, das in Dänemark Rechtsdokumente online verkauft, lässt eesel im Monat etwa 670 dänische Entwurfsantworten als interne Notizen hinterlegen und Tickets nach Produkt taggen (Testamente, Eheverträge, Firmengründung).
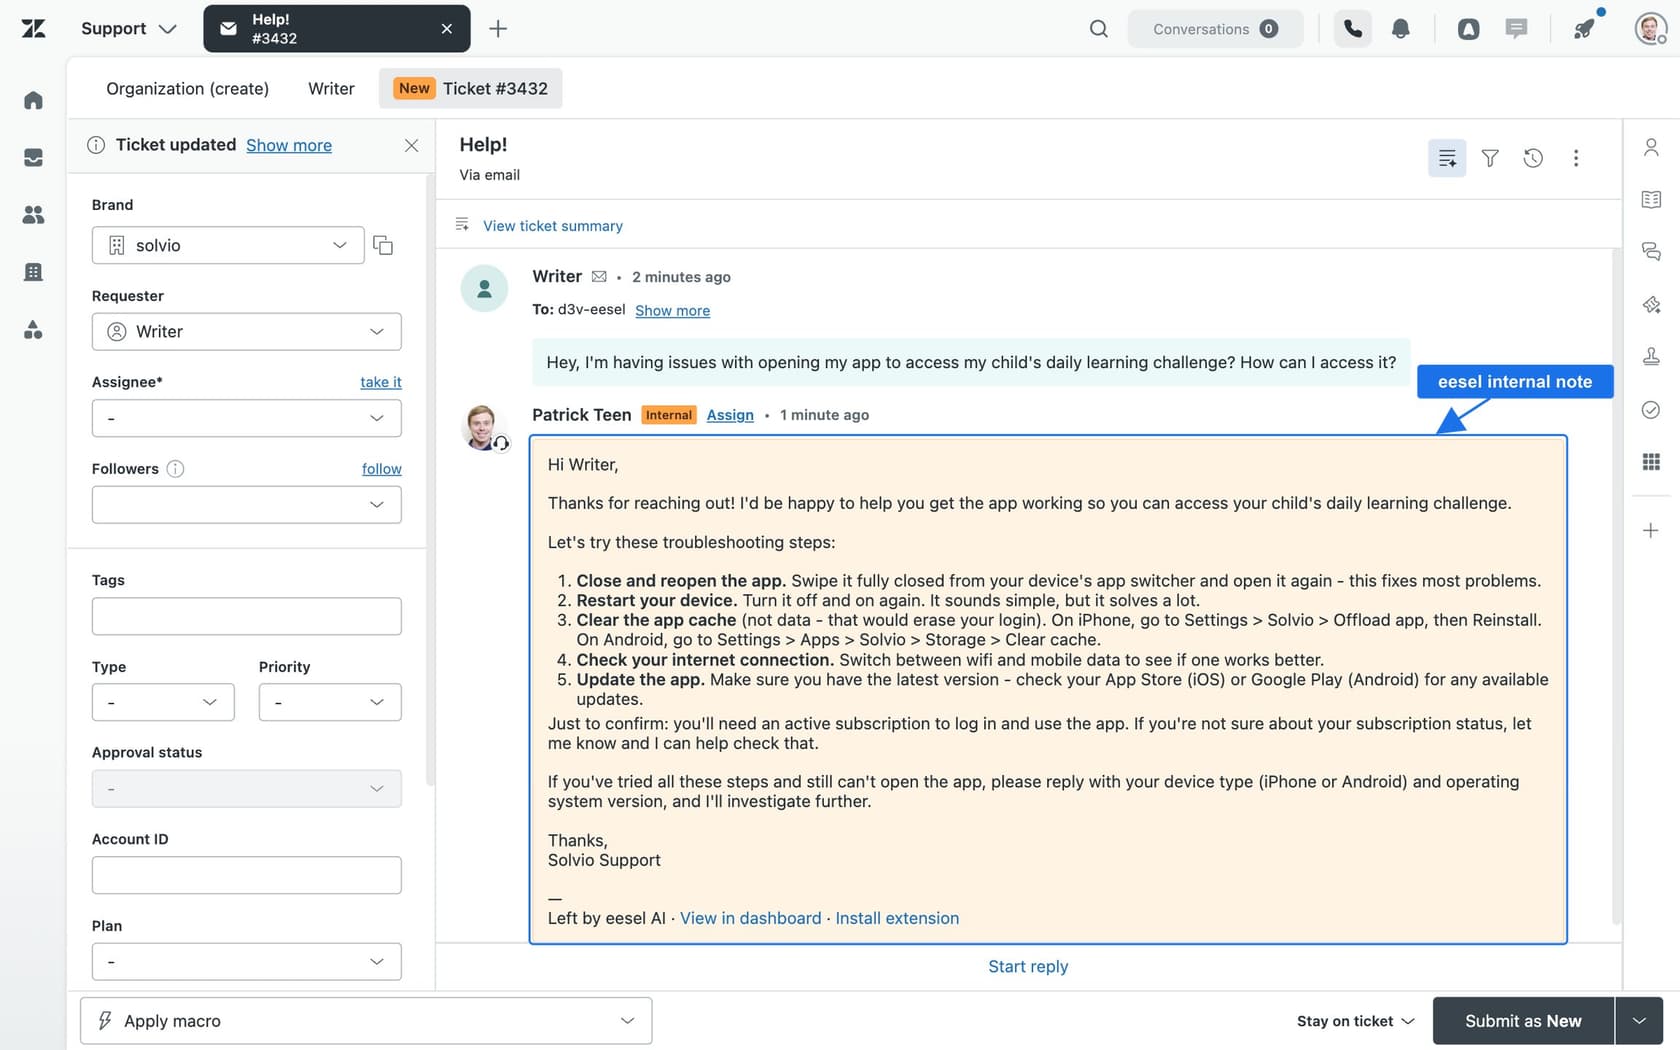
Wenn Ihr Team noch keine saubere Makro-Bibliothek hat, ist das das erste Projekt, nicht die KI. Antworten in freigegebenen Inhalten zu verankern ist außerdem die zuverlässigste Verteidigung gegen KI-Halluzinationen im Support.
Wie bekommt man die Compliance zu einem Ja?
Bringen Sie Belege, keine Einsparungsprognose. Die Teams, die steckenbleiben, sind meist die, die mit einer prognostizierten Deflection-Rate kommen und keine Antwort auf „Was genau wird sie sehen, und woher wissen wir, was sie getan hat?“ haben.
"real blocker, not imagined. the prototype-to-prod gap is almost never engineering, it's the 6 to 10 week back and forth with risk and second line. teams either ship a neutered version (read-only, internal-only) or it dies in committee."
Derselbe Kommentator listete auf, was die zweite Verteidigungslinie tatsächlich will: Prompt- und Tool-Call-Logs, Nachweis der PII-Schwärzung, eine Wiedergabe jeder Entscheidung, eine Liste erlaubter Aktionen und einen Opt-out-Weg für den Kunden. Das ist eine kurze Liste, und das meiste können Sie vor dem ersten Termin zusammenstellen.
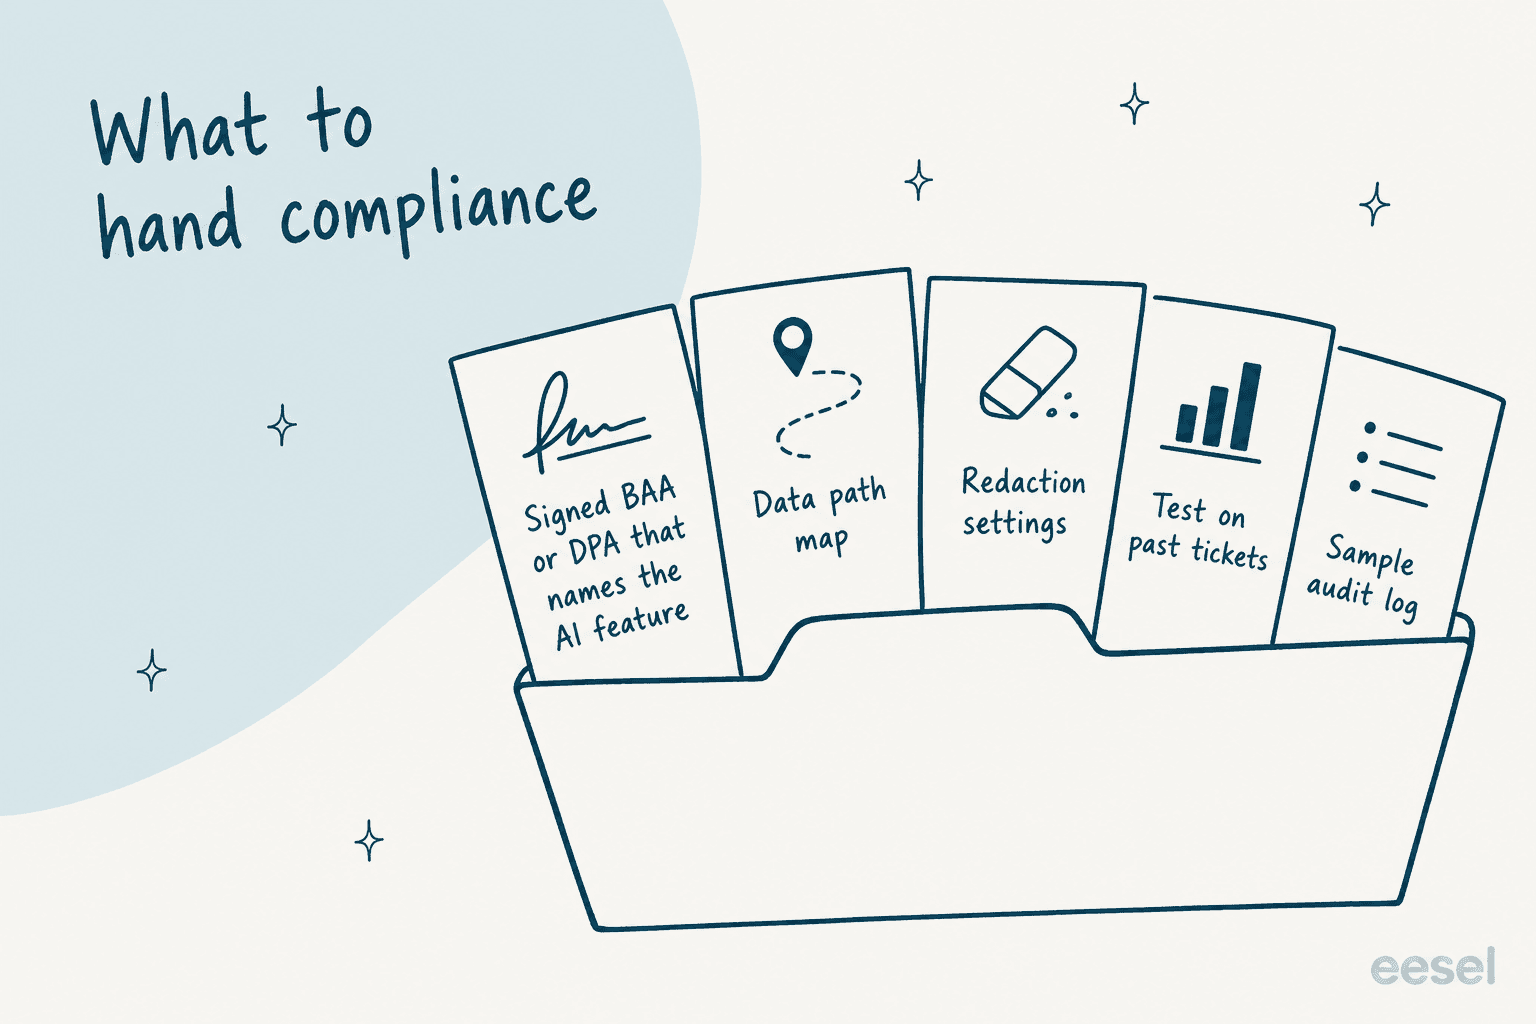
So würde ich das Paket zusammenstellen:
- Die unterzeichnete Vereinbarung, mit benannter KI. Ein BAA für Gesundheitsdaten, ein DPA für die DSGVO und, nach der FTC Safeguards Rule, ein Vertrag, der Ihre „spell out your security expectations“ gegenüber dem Anbieter festhält. Prüfen Sie die KI-Funktion namentlich, wie in der Tabelle oben.
- Eine Karte des Datenwegs. Eine Seite: welche Helpdesk-Felder die KI liest, welcher Modellanbieter sie verarbeitet, wo sie gehostet wird und wie lange etwas gespeichert bleibt. Wenn Sie eine Vorlage brauchen, enthält meine Sicherheits-Checkliste für Anbieter die Fragen.
- Ihre Schwärzungseinstellungen und deren Grenzen. Was vor der Indexierung durch die KI maskiert wird und was nicht. Seien Sie bei den Lücken konkret; die Compliance vertraut einer bekannten Lücke weit mehr als einem vagen Versprechen.
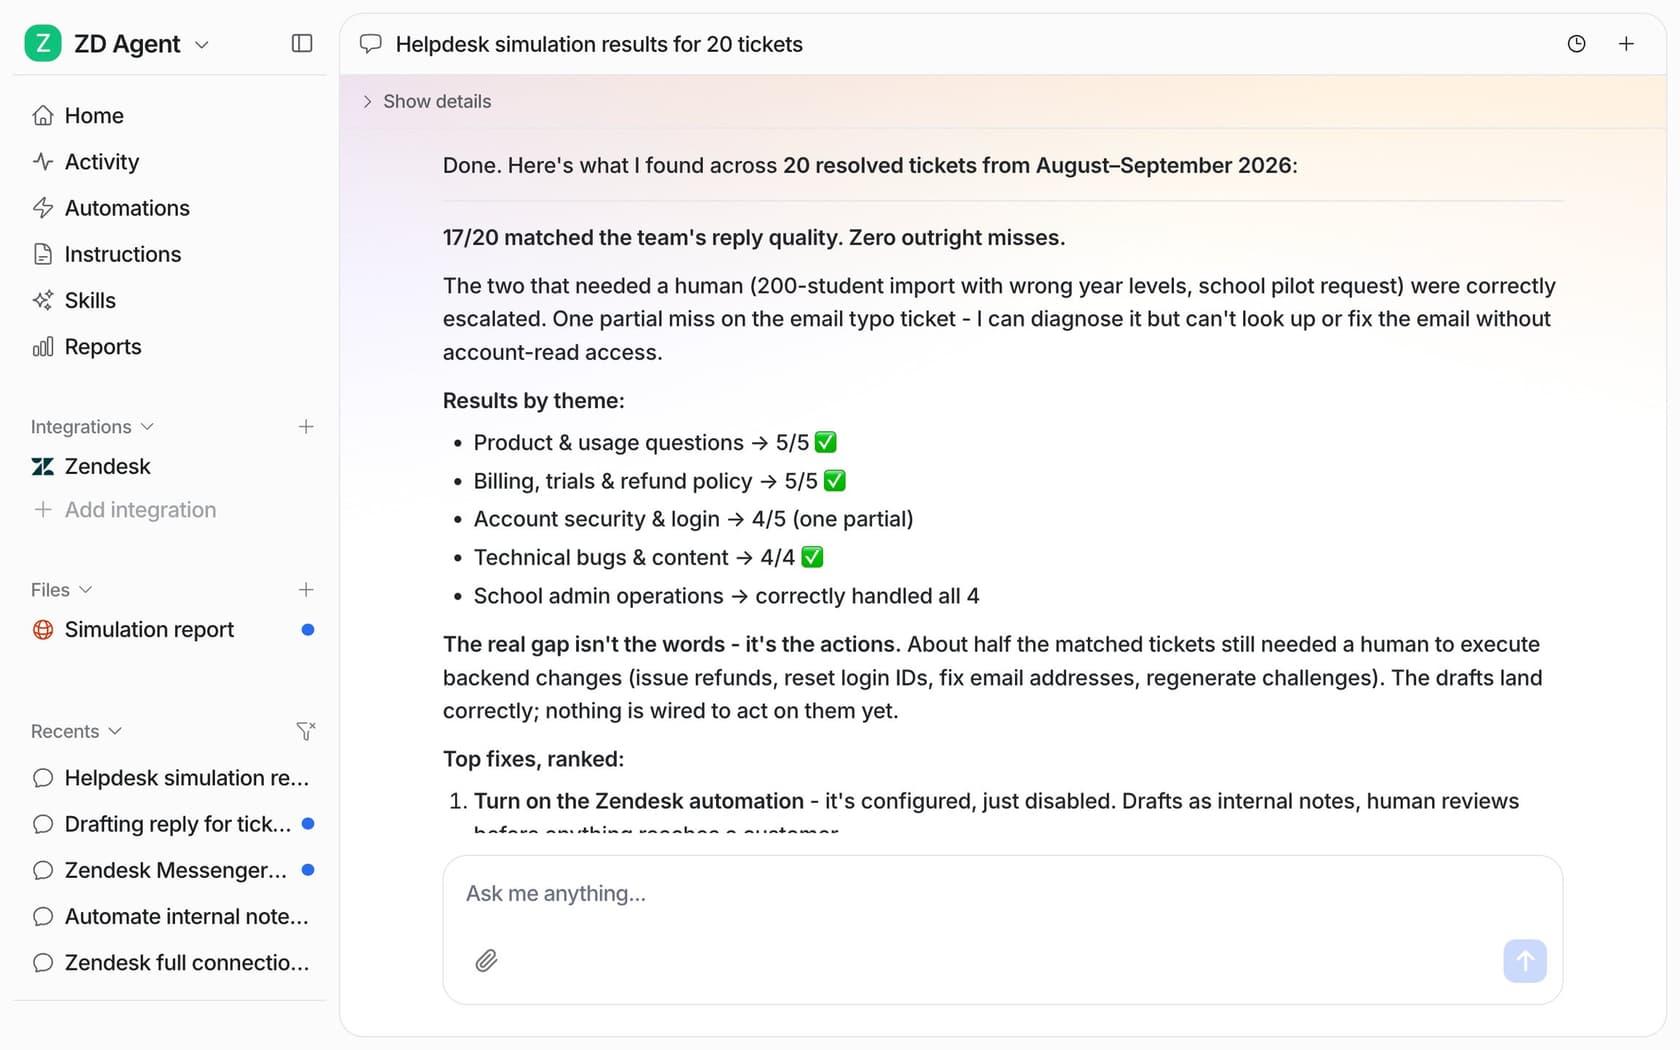
- Ein Test mit Ihren eigenen vergangenen Tickets. Lassen Sie die KI gegen Tickets laufen, die Ihr Team bereits gelöst hat, und vergleichen Sie. Ich habe beschrieben, wie man einen belastbaren Simulationstest durchführt, einschließlich der Zahl der Tickets pro Thema.
- Ein Beispiel-Audit-Log. Zeigen Sie ein Ticket von Anfang bis Ende: was hereinkam, was die KI las, was sie entwarf, wer es freigab.
"Usually the narrative. Raw logs exist, approvals happen, but nobody documented WHY the decision was made in language compliance can actually audit."
Dieses letzte Zitat sollten Sie ernst nehmen. Ein Log dessen, was die KI getan hat, ist nützlich; ein Log, das ihre Begründung festhält, macht ein Audit schnell. Lassen Sie sich von jedem Anbieter eines zeigen, bevor Sie kaufen. Für den vollständigen Prüfprozess zeigt mein Leitfaden zur Sicherheitsprüfung von KI im Support, wer welchen Schritt verantwortet.
Wie sieht ein Rollout aus, der die Compliance übersteht?
Stufen, kein Starttermin. Jede Stufe öffnet sich erst, wenn die vorherige Belege hat, und jede hat eine Bedingung, die Sie einen Schritt zurückschickt.
- Entwurfsmodus für alles. Die KI schreibt Entwürfe als interne Notizen; niemand außerhalb Ihres Teams sieht KI-Text. Hier lernen Sie sicher, was sie falsch macht.
- Ein Test mit gelösten Tickets. Bevor ein Kunde KI-Ausgaben sieht, vergleichen Sie ihre Entwürfe nach Tickettyp mit dem, was Ihr Team tatsächlich gesendet hat.
- Ein Verfahrens-Tickettyp geht live. Wählen Sie die langweiligste Frage mit dem höchsten Volumen (Login-Hilfe, Kontoauszug-Download) und lassen Sie die KI nur diese beantworten, mit klarer KI-Kennzeichnung.
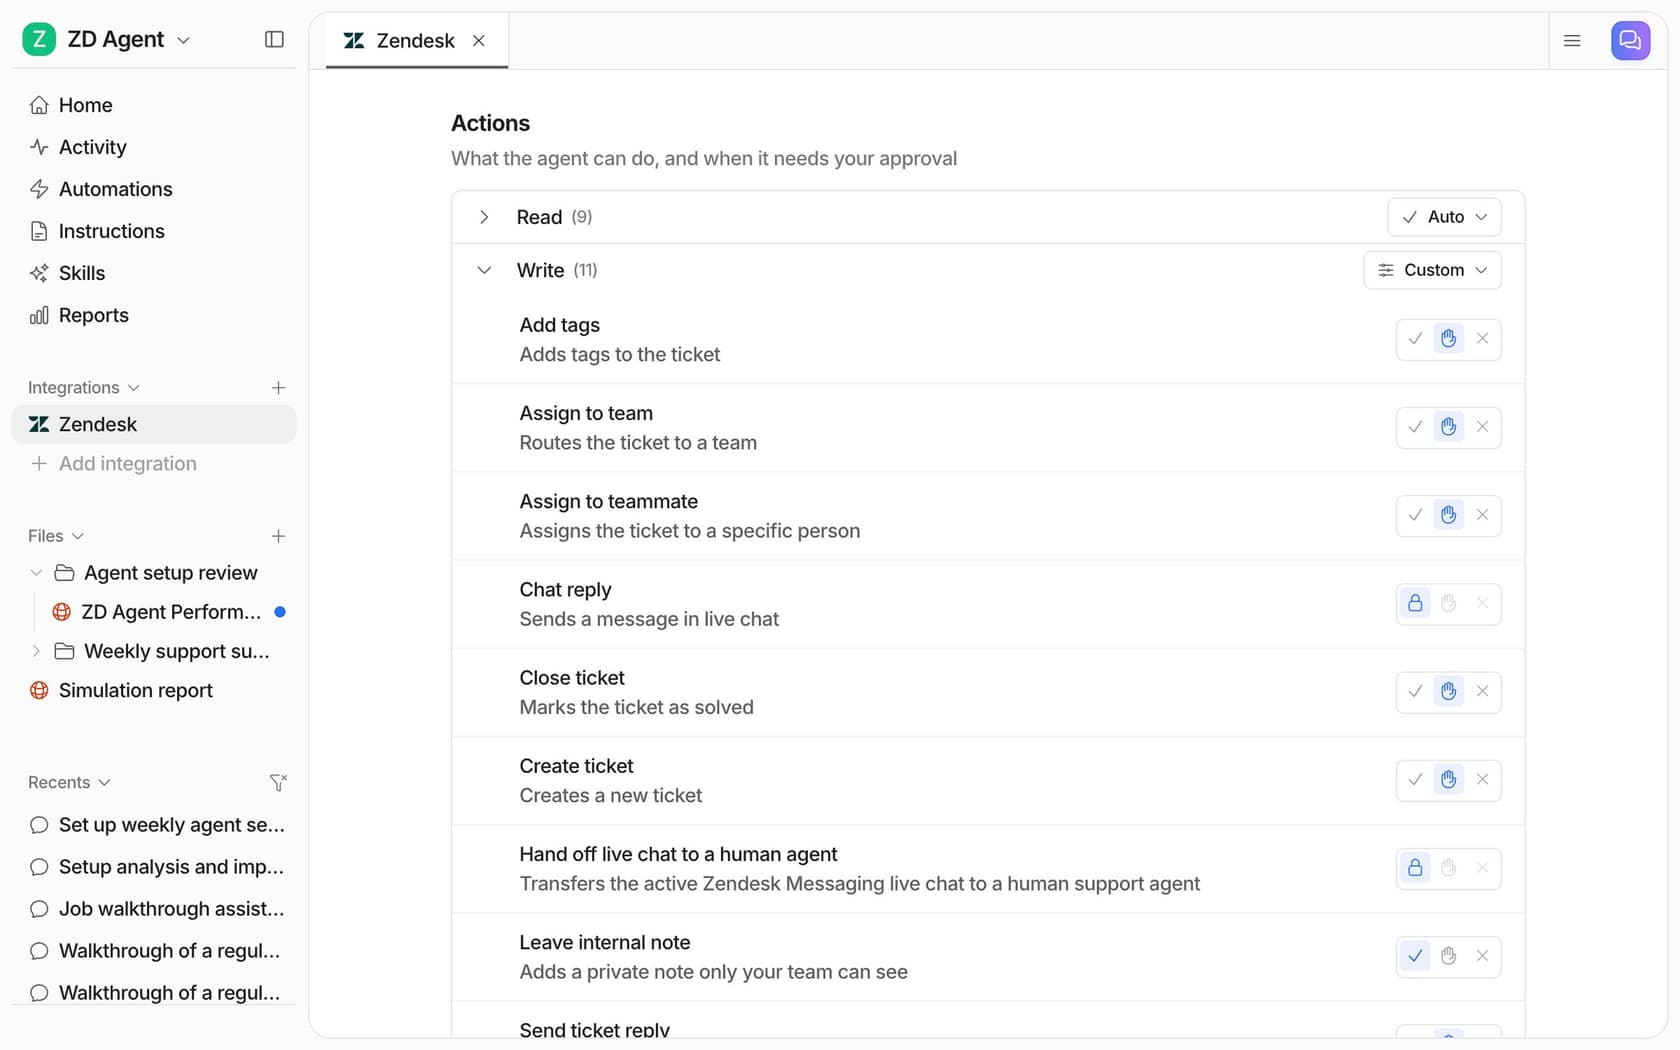
- Aktionen bleiben hinter einer Freigabe. Alles, was einen Datensatz ändert, Geld auszahlt oder ein Ticket schließt, wartet auf die Bestätigung einer Person.
In eesel wird jede Aktion, die ein Agent ausführen kann, auf Auto, Needs approval oder Disabled gesetzt, gemäß Aktionen und Freigaben. Der Rat der Doku selbst ist der richtige Standard für regulierte Teams: „Start supervised“ und „Keep refunds, cancellations and anything that costs money behind an approval.“
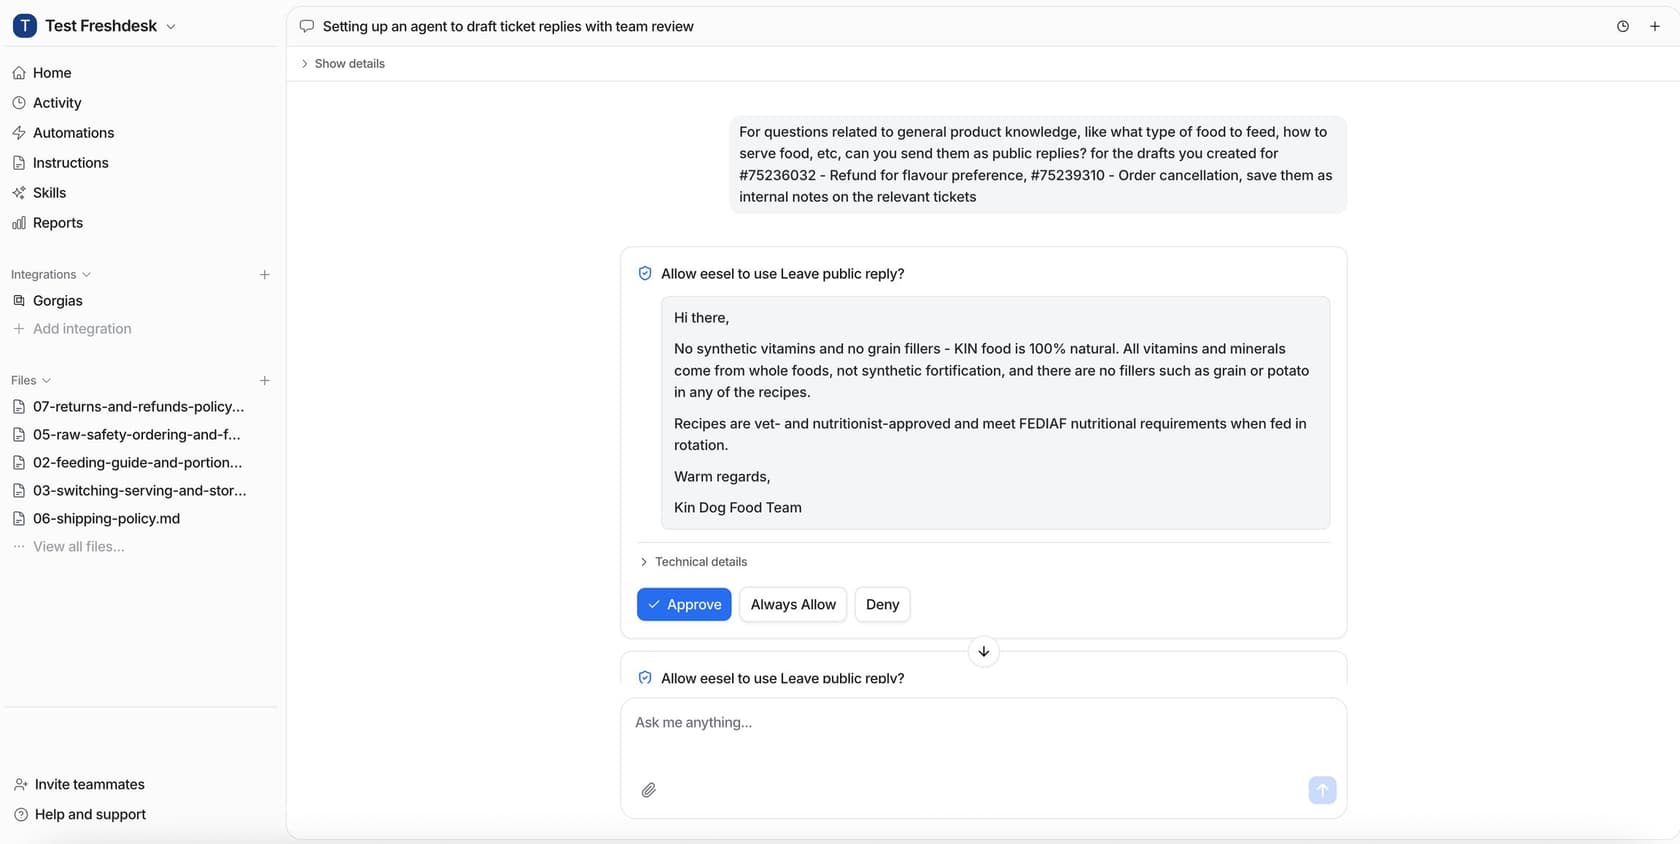
Für Schritt 2 läuft die Helpdesk-Simulation von eesel mit 20 Tickets, die Ihr Team kürzlich gelöst hat, entwirft zu jedem eine eigene Antwort, vergleicht sie mit der Ihres Teams und gruppiert die Ergebnisse nach Thema. Laut den Skills-Docs gilt: „It sends nothing to customers.“ Dieser Bericht ist die Art von Beleg, den die Compliance tatsächlich lesen kann.
Wie lange dauert das? Mein Beitrag zum Implementierungszeitplan nennt 2 bis 8 Wochen, und in regulierten Teams ist die Variable der Prüfprozess und nicht die Software. Wenn Sie eine formale Anbieteranfrage schreiben, macht die RFP-Vorlage für KI im Support aus den Stufen und dem Ticket-Test Fragen, die ein Anbieter beantworten muss.
Wo sollten Sie KI aus dem regulierten Support heraushalten?
An einigen Stellen, und das klar zu sagen, macht den Rest des Plans glaubwürdig.
- Klinische Ratschläge. Die HIPAA-Regeln von Zendesk selbst sagen Kunden, die KI nicht für Diagnose, Behandlung oder „making decisions scoping them into or out of any healthcare plan“ zu verwenden. Das ist eine sinnvolle Grenze für jeden Anbieter.
- Entscheidungen über eine Person. Kreditablehnungen, Schadenablehnungen und Anspruchsberechtigung. DSGVO Artikel 22 gibt Menschen das Recht, „not to be subject to a decision based solely on automated processing“, und die Bedingungen von Salesforce verlangen bei Entscheidungen mit rechtlicher Wirkung, dass „the final decision is made by a human being“.
- Kartennummern im Gespräch. Verweisen Sie Kunden auf Ihren Zahlungsablauf und maskieren Sie Kartennummern, bevor etwas indexiert wird, denn eine Kartennummer im Chat zieht diesen Kanal in den PCI-Geltungsbereich.
- Schutzbedürftige Kunden ohne anderen Weg. Die FCA beanstandete Unternehmen, die „automatically excluded consumers with vulnerability indicators from AI journeys“, ohne einen anderen Weg zur Hilfe anzubieten. Halten Sie einen schnellen Weg zu einer Person für jeden bereit, der ihn braucht.
Nichts davon ist ein Grund zu warten. Es ist die Grenze, die es Ihnen erlaubt, zu allem anderen Ja zu sagen, und es ist dieselbe Grenze, die ich für KI-Eskalation in jeder Warteschlange empfehlen würde.
eesel für regulierten Support ausprobieren
eesel ist ein KI-Teammitglied für Ihr Helpdesk. Es schließt sich Ihrer bestehenden Zendesk-, Freshdesk- oder Salesforce-Warteschlange an, lernt aus Ihren vergangenen Tickets, Makros und Ihrem Help Center und startet im Entwurfsmodus, sodass nichts bei einem Kunden ankommt, bevor Ihr Team es freigibt. Sie wählen pro Aktion, ob sie selbstständig läuft, auf Freigabe wartet oder abgeschaltet ist, und jedes Gespräch und jede Aktion wird mit ihrer Begründung protokolliert.
So steht eesel bei den Dingen, nach denen Ihr Compliance-Team fragen wird, laut eesel Trust Center:
- HIPAA: eesel unterzeichnet BAAs mit Enterprise-Kunden nach einer Prüfung, wie Sie es mit Gesundheitsinformationen einsetzen. Ein BAA-Workspace führt jeden KI-Modellaufruf auf AWS Bedrock im eigenen AWS-Konto von eesel aus, mit abgeschalteten Werkzeugen wie der Websuche.
- Training: eesel trainiert oder feintunt keine Modelle mit Ihren Daten.
- Schwärzung: Die PII-Schwärzung maskiert
15Kategorien, darunter Kartennummern, Bankkonten und nationale IDs, aus vergangenen Tickets, bevor sie indexiert werden. Sie ist in neueren Workspaces standardmäßig aus, und Live-Ticketabfragen erreichen das Modell ungeschwärzt, also prüfen Sie die Einstellung und kombinieren Sie sie mit Zugriffskontrollen. - SOC 2: Das Type-II-Audit läuft, mit einem Beobachtungszeitraum vom 1. Oktober bis 31. Dezember 2026 und dem Bericht, der 2027 unter NDA erwartet wird.
Das ist die ehrliche Version: Wenn Sie einen fertigen SOC-2-Bericht brauchen, bevor ein Anbieter Ihre Daten anfasst, ist eesel erst 2027 so weit. Wenn Sie eine KI brauchen, die aus Ihren freigegebenen Formulierungen entwirft, auf eine Person wartet und ihre Arbeit zeigt, läuft das smava-Setup heute mit 27.000 Tickets im Monat. Testen Sie eesel im Entwurfsmodus in Ihrer eigenen Warteschlange, oder buchen Sie eine Demo mit Ihrer Compliance-Leitung im Raum.