

Jira Service Managementの変更管理は、ITチームに変更リクエストタイプ、レビューとCABのワークフロー、承認、リスクパネル、変更カレンダー、CI/CDツール向けのデプロイメントゲーティングを提供する。2024年10月16日以降はPremiumとEnterpriseだけが対象で、これはロールアウトを計画する前に最初に確認すべき点だ。デフォルトのワークフローは誰にも承認を強制しないため、承認は自分で有効化する必要がある。これらの要素のうち、パイプラインが判断を待つことになるデプロイメントゲーティングが、チームの働き方を一番変える部分だ。eeselのようなAIチームメイトはリクエストキュー側に座り、あなたのポリシーから「変更を申請するには?」に答え、新しいチケットを直近の変更と結びつけながら、承認はすべて人に残すことができる。
私はeeselのインテグレーションとAPIを担当しているので、この機能もインテグレーターの視点で読む。つまり、各データはどこから来るのか、接続されたツールは何に触れることを許されているのか。このガイドのためにAtlassianの変更管理ドキュメントと価格ページを読み込んだところ、答えはマーケティングが示唆するよりもずっと具体的だった。eesel CLIを使えば、AIコーディングエージェントが承認済みの変更ポリシー、たとえば標準変更カタログやCAB憲章をアップロードし、テストの質問を投げて、何かが本番に出る前に回答を確認できる。Jiraのサイト自体の接続には、依然としてJira管理者の承認が必要だ。
Jira Service Managementの変更管理は何をカバーしていますか?
変更リクエストが申請されてから完了するまで、ライフサイクル全体をカバーしている。Atlassian自身の定義は「サービスに影響を与えうる何かの追加、変更、削除」であり、サービス品質に影響する前にそれらの変更を識別し、レビューし、承認するプロセスを伴う。
実際には、1つずつ導入できる6つの要素になっている。
- 変更リクエストタイプとワークフロー:ITILプロセスに基づく。
- 承認:サービスに紐づいたCABレビューの段階と承認者を含む。
- リスクインサイト:競合、インシデント、過去の失敗を表示するパネル。
- AIリスク評価:Rovoを活用した要約と、低・中・高のレーティング。
- 変更カレンダー:メンテナンス期間とフリーズ期間つき。
- デプロイメントのトラッキングとゲーティング:CI/CDパイプラインと変更リクエストを結びつける。
これらはすべてITSMサービススペースの中にある。先にJiraを他のツールと比較したいなら、私のJira Service ManagementレビューとFreshservice比較でプロダクト全体を扱っている。チームがサービスデスクとヘルプデスクのどちらが必要か迷っているなら、ヘルプデスクとサービスデスクの違いで説明している。
どのプランにJira Service Managementの変更管理が含まれますか?
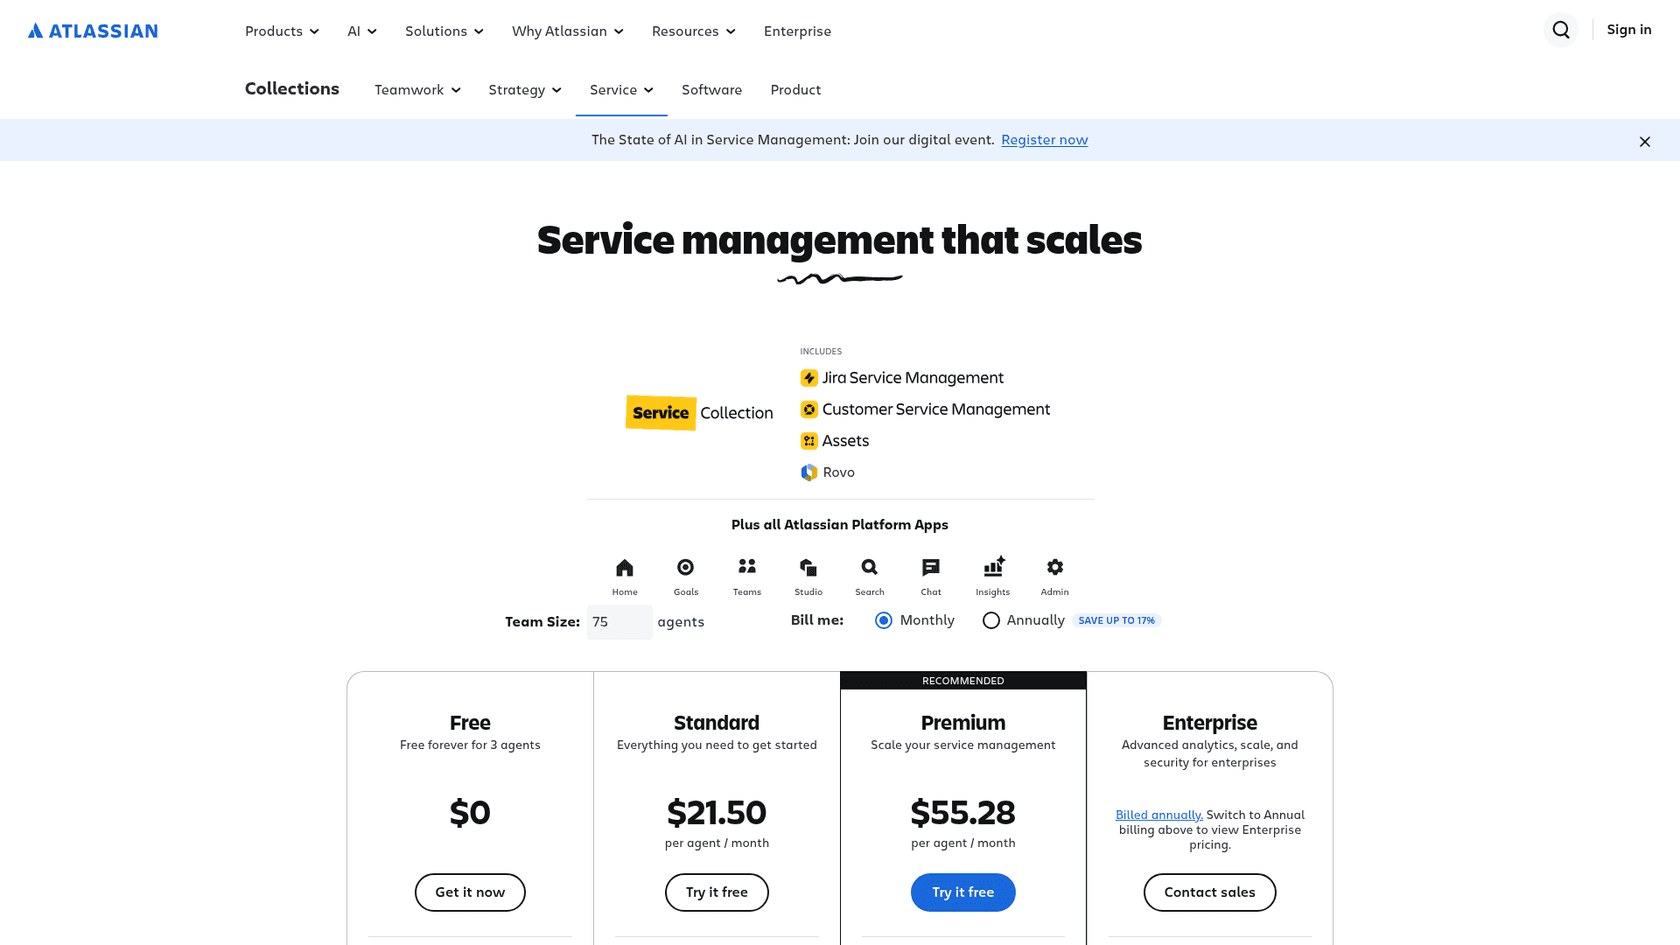
PremiumとEnterprise。Atlassianのリスクインサイトのページによれば、2024年10月16日以降、変更管理は「StandardからPremiumへ移行した」とされており、既存のFreeとStandardのスペースは既存のリクエストタイプとワークタイプを維持する。これらのプランで新たに導入する場合は、この機能は使えない。
価格ページでは、各機能がPremiumとEnterpriseの行として示されている。
| 変更機能 | Free | Standard | Premium | Enterprise |
|---|---|---|---|---|
| 承認(複数ユーザー・グループ) | なし | なし | あり | あり |
| 変更リスク評価 | なし | なし | あり | あり |
| 変更カレンダー | なし | なし | あり | あり |
| デプロイメントトラッキング | なし | なし | あり | あり |
| デプロイメントゲーティング | なし | なし | あり | あり |
| AIリスク評価 | なし | なし | あり | あり |
| サービスレジストリと依存関係マッピング | なし | あり | あり | あり |
最後の行は注目に値する。変更に文脈を与えるサービスレジストリと依存関係マッピングはStandardから使えるが、それを利用する変更系の機能は使えない。
費用について、2026年11月12日に確認した時点で価格ページはPremiumでエージェント1人あたり月55.28ドル、Standardで21.50ドルを示しており、Enterpriseは営業への問い合わせが前提だった。これは、75人のエージェントというデフォルトチーム構成に対する計算機の月額ブレンド料金だ。Atlassianは月額料金が段階的で、エージェント数のバンドによって量が増えるほど割引があると説明しているため、実際の金額はエージェント数によって変わる。バンドごとの詳細は私の料金内訳で解説している。
Jira Service Managementはどんな変更タイプをサポートしていますか?
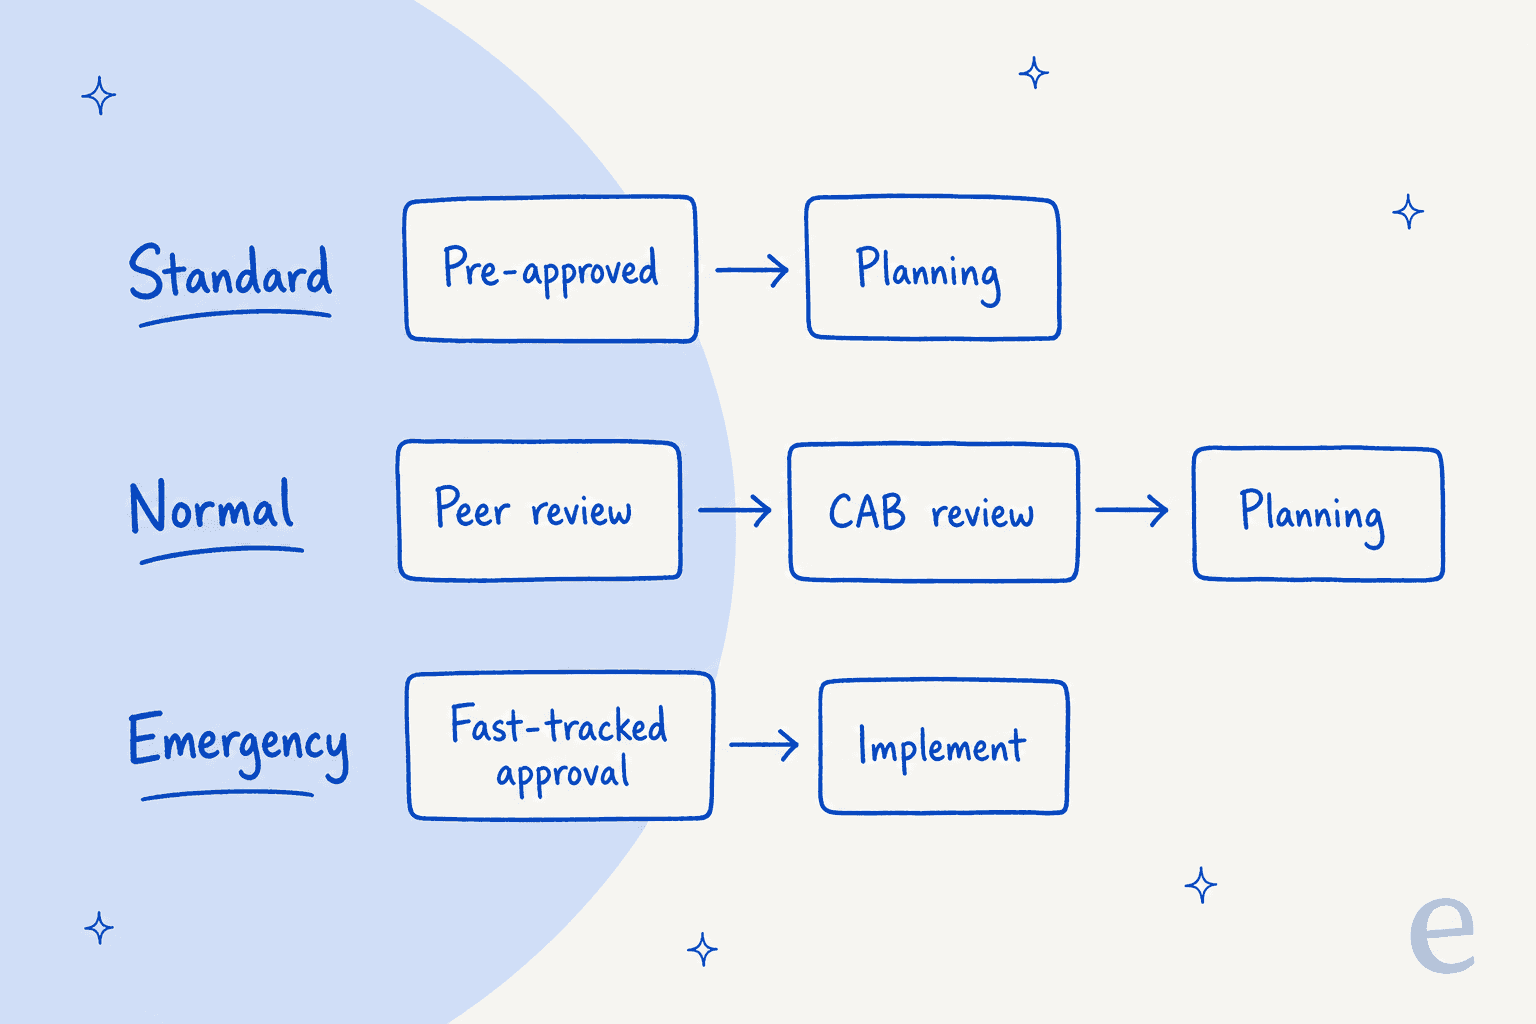
ITILに沿って3種類ある。Atlassianの変更のページでの定義は次のとおり。
- 標準変更:低リスクで事前承認済み、文書化もされているため、追加のレビューなしで進む。
- 通常変更:プロセスを通じて計画・評価・レビューされる。変更リクエストを申請すると1件開始される。
- 緊急変更:インシデントの解決、デプロイのロールバック、セキュリティパッチの適用などのために、できるだけ早く行う必要がある。評価は加速され、Atlassianは時間の制約からテストが少なくなる場合があると述べている。
変更タイプは各変更リクエストの変更タイプフィールドに入る。デフォルトのフォームには変更リスク、影響、緊急度、変更理由、Change Advisory Board (CAB)のフィールド、承認者、さらにカレンダーで後から重要になる4つの日付フィールドもある。Atlassianのデフォルトフィールドのページは、見落としやすい1つのルールを加えている。デプロイパイプラインが機能するためには、Change作業タイプで必須にすべきフィールドは要約と説明だけにすべきという点だ。
その背後にあるワークフローは、変更管理ワークフローのページで説明されている通り、ITILの6つのステップに従う。影響を受けるシステムとリスクを含むリクエスト、ピアまたは変更管理者によるレビュー、計画(成果、リソース、スケジュール、テスト、ロールバック)、タイプとリスクに応じたCABレビュー、実装、そして変更管理者による完了レビューだ。ITSMテンプレートはこのワークフローをすべてのプロジェクトに追加するが、調整も可能。ITSMツール全体を広く見たい場合は、私のITSMチケットシステムガイドを参照。先にITILの文脈を知りたいなら、私のAIとITILフレームワークの記事がその枠組みをカバーしている。
誰がこの変更をレビューしますか?
変更タイプとリスクを選んでください。回答はAtlassianが説明するデフォルトワークフローに従っています。
変更承認とCABをどう設定しますか?
強制する必要がある。これはほとんどの人が見落とす点だ。デフォルトでは変更ワークフローは承認を強制しない。Atlassianの承認強制のページでは、どちらのレビュー段階でも、エージェントや管理者なら誰でも作業項目を通過させられると説明されている。ワークフローには変更管理者またはピアレビューとCABレビューという2つのレビュー段階があるが、どちらも自分でゲートにするまでは関門にはならない。
承認ステップを強制するには:
- サービススペースでスペース設定を開き、次にワークフローを開く。
- Jira Service Management向けChange Managementワークフローの横にあるワークフローを編集を選ぶ。
- 承認を必須にするステータスを選び、承認ステップを含めるにチェックを入れる。
- 承認者数と承認者のソースを選ぶ。影響を受けるサービスを選ぶと、そのサービスに紐づく承認者が必須になる。
- 承認済みと拒否のステータスを選び、承認者から除外を使って自分自身のリクエストを承認できないようにする。
- ドラフトを公開を選ぶ。
2つの制限がある。このページは企業管理スペースのみを対象としており、承認ステップのページによればJira管理者である必要がある。承認オプションは、そのステータスに少なくとも2つの遷移(承認用と拒否用)がある場合にしか表示されない。サービスごとに承認者を設定したい場合は、まずサービスを作成し、影響を受けるサービスフィールドをリクエストタイプに追加する。
標準変更は自動承認できますか?
できる。ITSMテンプレートには、変更タイプが標準である変更リクエストを探し、ピアレビューまたは変更管理者の承認を経てプランニングへ進めるオートメーションルールが含まれている。テンプレート名は「低リスク」としているが、ドキュメントではトリガーを標準タイプと説明しているため、どちらの説明を信じる前にもスペース内のルールを確認したほうがいい。他に2つのプリセットがある。1つはリクエスト作成時に変更タイプとリスクを更新するもの、もう1つはデプロイが完了・失敗・キャンセルされたときにリクエストを進めるものだ。これらのフローはオートメーションフローのページで説明されている。サポートチーム向けの同じ原則は、私の承認ワークフローガイドで扱っている。
リスク評価はどのように機能しますか?
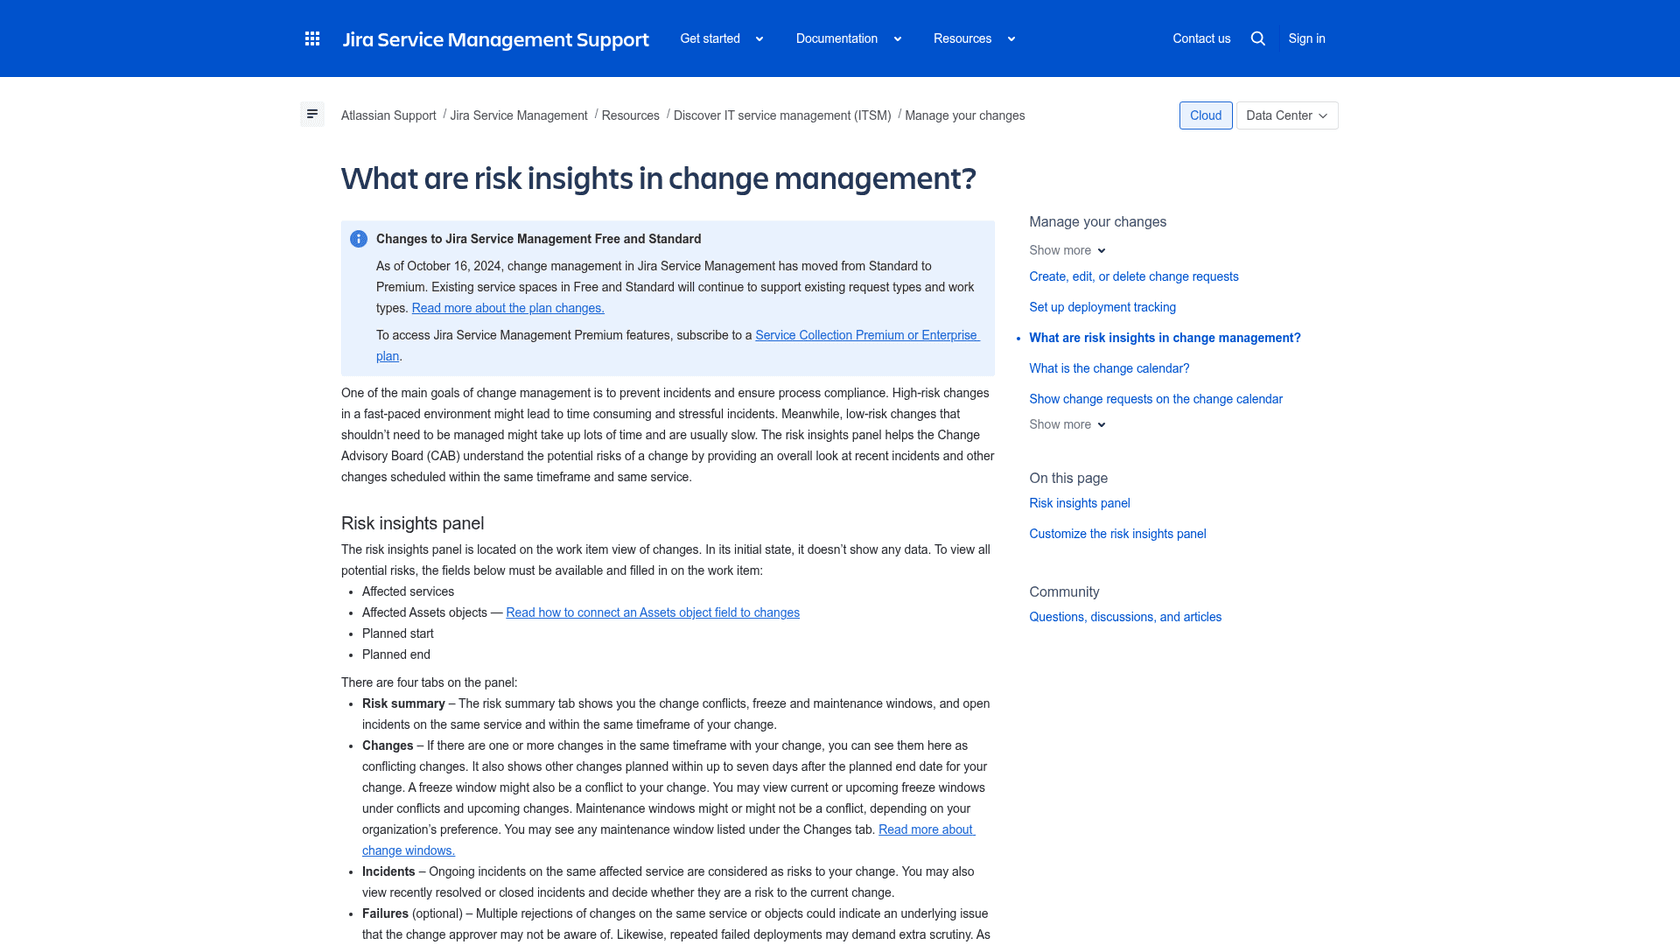
Jiraは承認者に2つの層を提供する。データパネルとAIの要約だ。データパネルは、変更の作業項目に表示されるリスクインサイトのこと。変更に影響を受けるサービス、計画開始日、計画終了日が入力され、Assetsを使っている場合は影響を受けるAssetsオブジェクトも入力されるまで空のままだ(この情報がなぜ重要かは私のIT資産管理ガイドで説明している)。4つのタブがある。
- リスク要約:同じサービスと期間について、競合、フリーズ・メンテナンス期間、未解決のインシデントを表示する。
- 変更:同じ期間の他の変更や、計画終了日から7日後までに計画されている変更を一覧表示する。
- インシデント:影響を受けるサービスで進行中のインシデントと、最近解決したインシデントを表示する。
- 失敗(オプション):拒否された変更、失敗したデプロイ、作成者自身の拒否された変更を追跡する。
管理者はスペース設定、次にオペレーション、次にChange Management、次にリスクインサイトから、どのタブを表示するか選べる。すべてのタブをオフにすると、パネルは変更から消える。
AIリスク評価は何を追加しますか?
文章による要約、低・中・高のレベル、提案される対策だ。AtlassianのAIリスク評価のページによれば、PremiumとEnterpriseで利用可能で、Rovo(Atlassianの Ops Expert、旧Rovo Ops)を活用し、リンクされたナレッジベースの記事、変更の説明内のURL、接続されたデプロイメントパイプラインといったソースを読み取る。信頼度スコアも返す。
限界は率直に述べられている。変更を自動で「承認または拒否することはなく」、必須のアクションを強制せず、保証された予測も与えない。ユーザーごとに生成されるため、各自がアクセスできるレコードに基づく結果を見ることになる。そしてHIPAAには準拠していないため、Atlassianは保護対象の健康情報には使わないよう述べている。管理者はAIリスク評価タブから有効化し、読み取りを許可するナレッジベースを選び、技術的と運用的のリスクカテゴリをオン・オフできる。Atlassianの設定ページによる。
この出力はブリーフィングとして扱うべきだと思う。AtlassianのAI全体を広く見たいなら、私のJSM AI評価とRovoガイドでカバーしており、Atlassian Intelligenceでは以前のブランド名について説明している。
変更カレンダーはどのように機能しますか?
サービススペース全体の変更リクエストを示すカレンダーだ。Atlassianの変更カレンダーのページによれば、予定された変更を日・週・月単位で確認でき、時間を選んで変更を作成し、既存の変更を編集し、サービスプロジェクト・ステータス・影響を受けるサービスでフィルタできる。アクセスにはJira Service Managementのエージェントライセンスが必要。
変更は日付が入力されていなければ表示されない。カレンダー設定ページによると、4つのフィールドがこれを制御している。
| フィールド | 意味 |
|---|---|
| 計画開始日 | 変更が開始予定の日時 |
| 計画終了日 | 変更が終了予定の日時 |
| 実際の開始日(変更開始日) | 実際に開始した日時 |
| 実際の終了日(変更完了日) | 実際に終了した日時 |
4つすべてが入力されていれば、リクエストは実際の日付に基づいて表示される。管理者は作成・編集・表示の各画面にフィールドを追加し、それぞれに日付時刻範囲ピッカーの検索テンプレートがあることを確認し、フィールド設定で表示にする必要がある。2つの「実際の」フィールドは、変更が完了したときにオートメーションルールで入力できる。
変更ウィンドウとは何ですか?
カレンダー上の色付きの帯のことだ。Atlassianの変更ウィンドウのページでは2種類が定義されている。メンテナンスウィンドウは、ピーク利用を避け、十分な人員が監視できるようにするため、変更を予定すべき時間帯を示す。フリーズウィンドウ(デプロイメントブラックアウトウィンドウと呼ばれることもある)は、休日や事業上重要なイベントの際など、変更を行うべきでない時間帯を示す。
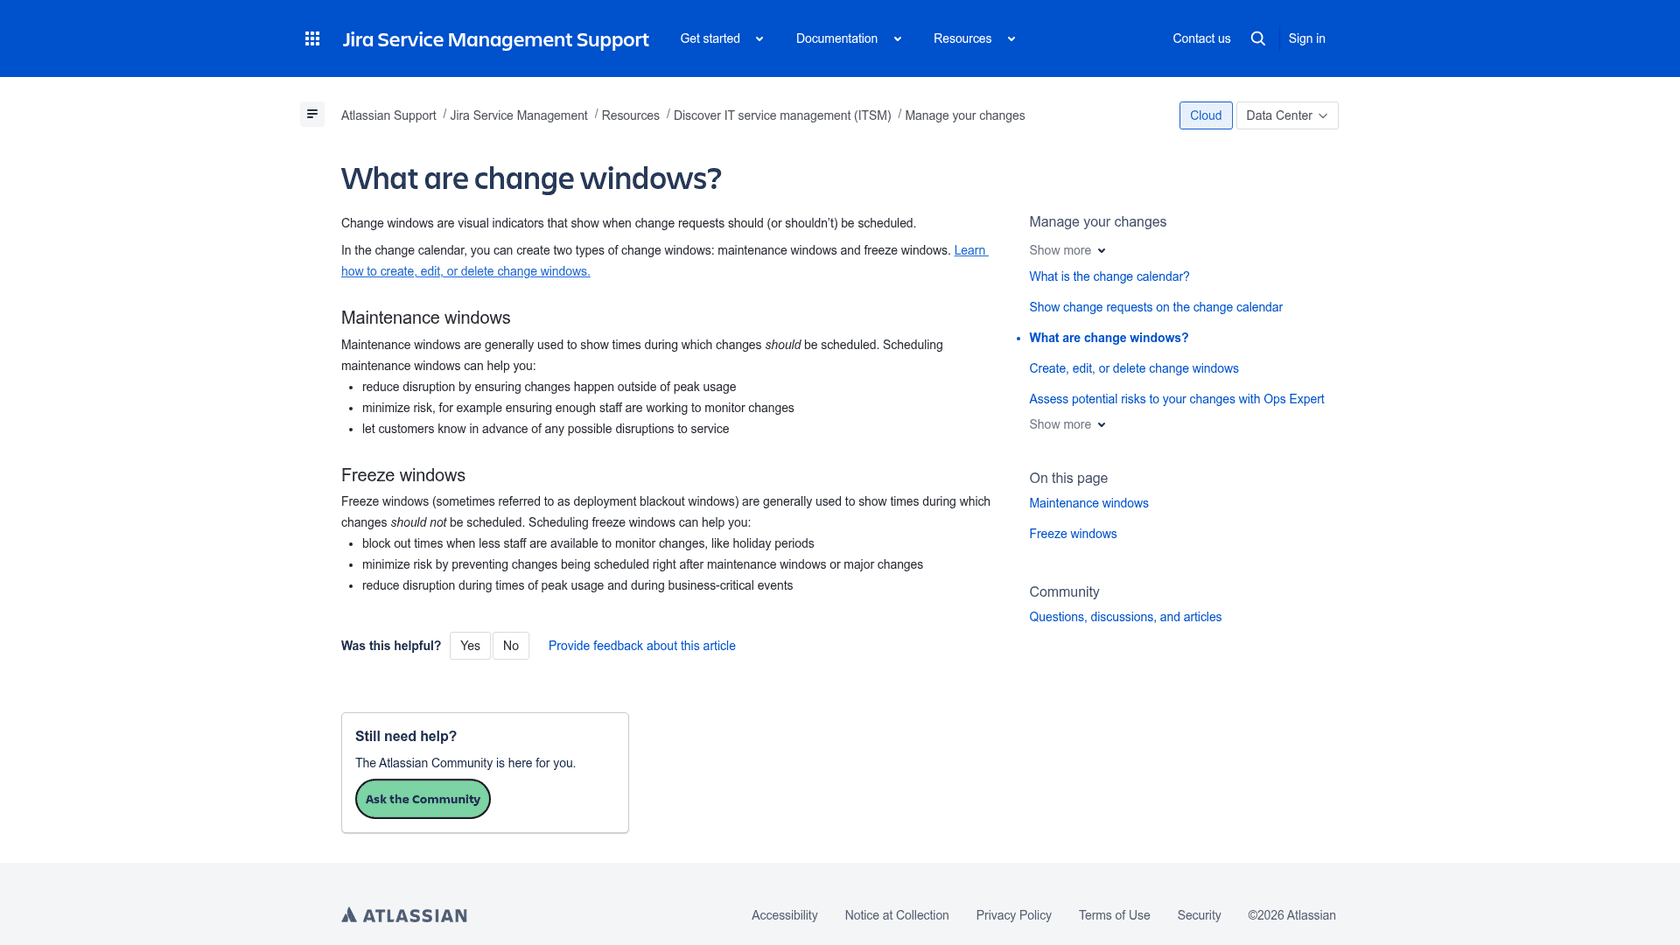
「すべき」という言葉に注目してほしい。ウィンドウはリスクパネル上の視覚的な目印と競合の信号であり、それ自体が変更をブロックするとドキュメントに書かれている箇所は見つからなかった。Google、Apple、Outlookのカレンダーからカレンダーを購読することもできる。
Bitbucket、GitHub、Jenkinsでデプロイメントゲーティングはどう機能しますか?
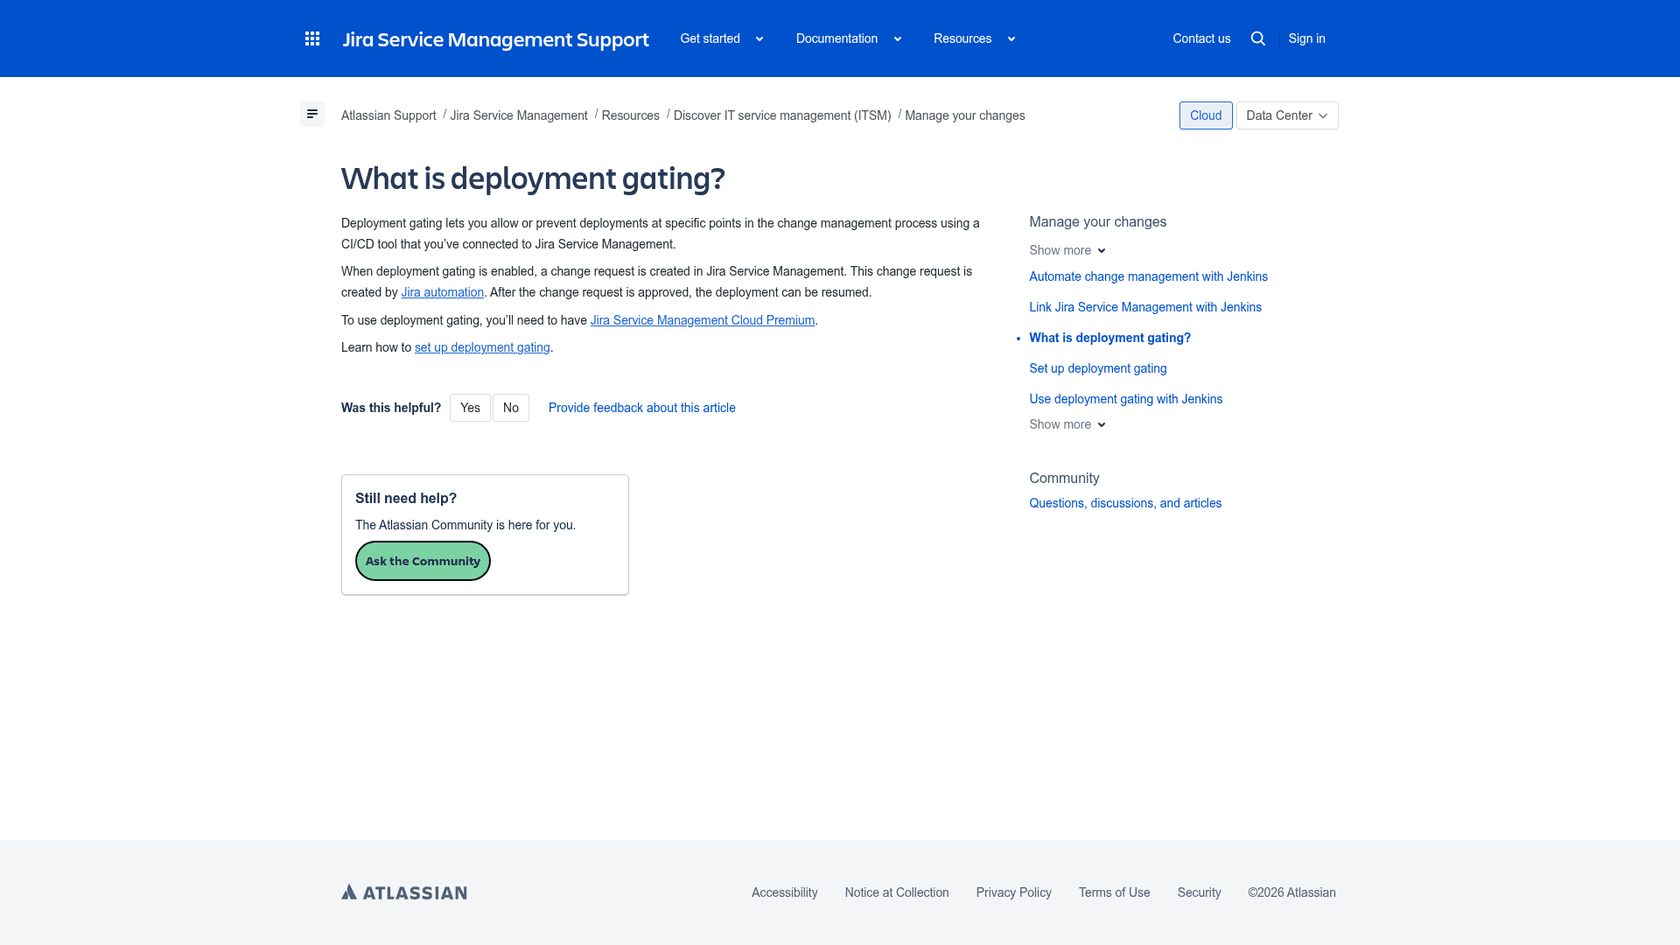
パイプラインがデプロイを開始すると、Jiraが変更リクエストを作成し、そのリクエストが承認されない限りデプロイは進まない。Atlassianのデプロイメントゲーティングのページでは、「変更管理プロセスの特定のポイントでデプロイを許可または阻止できる」機能であり、変更リクエストはJiraのオートメーションによって作成され、Premiumが必要と説明されている。
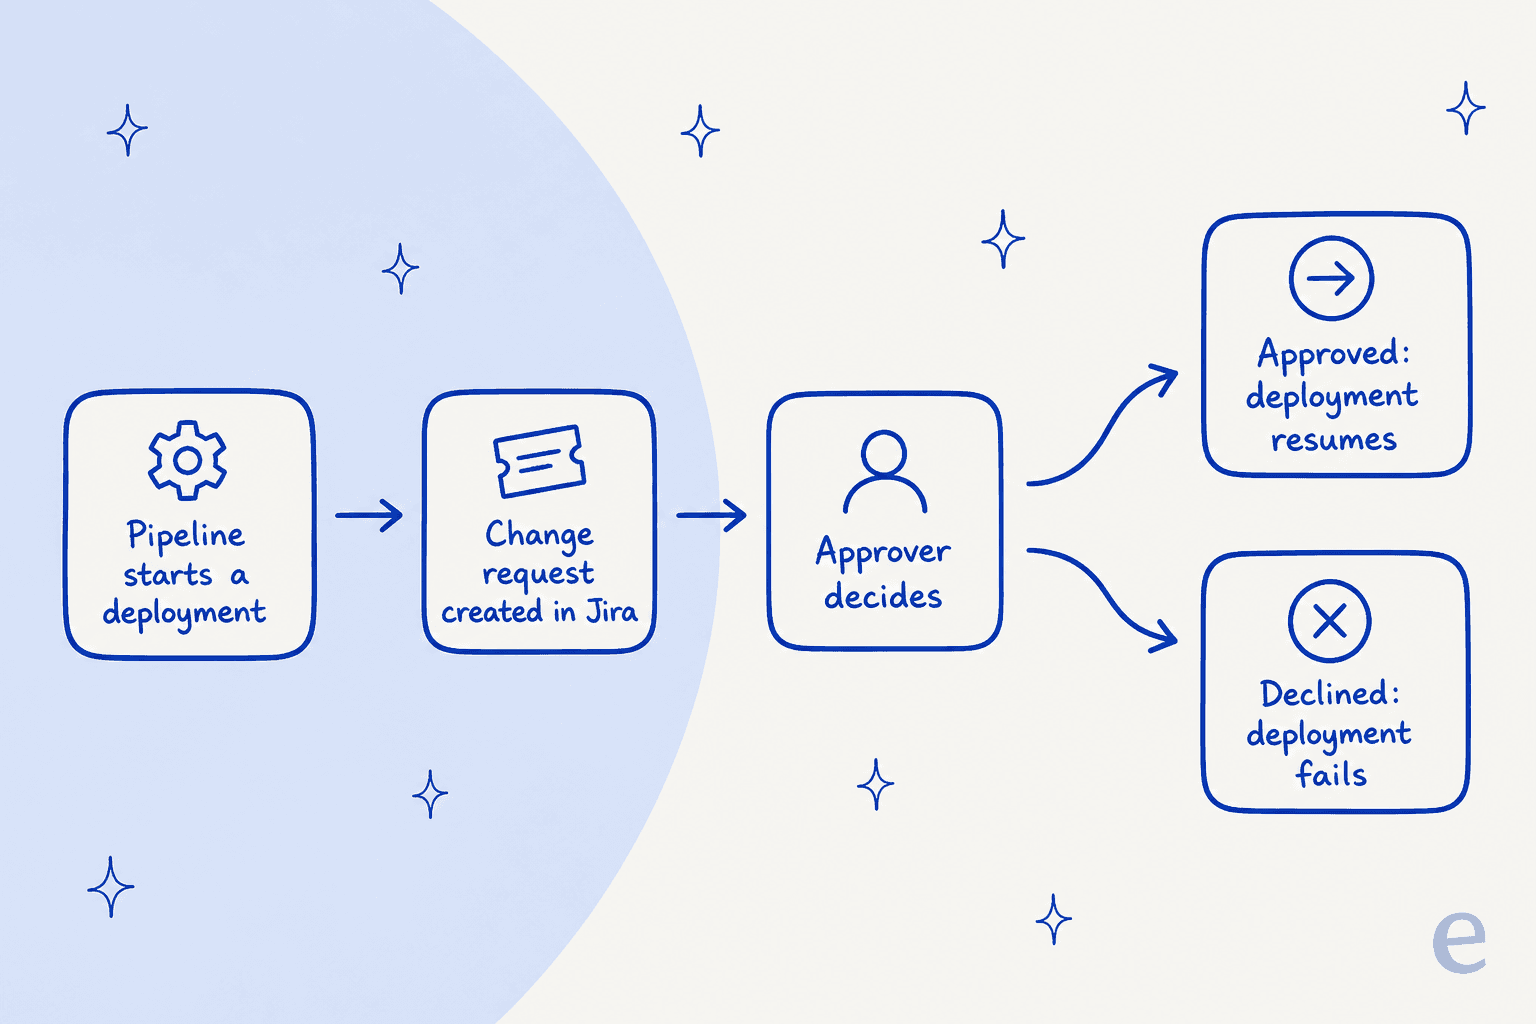
設定は2段階に分かれる。まずデプロイメントトラッキングを設定する。これはパイプラインを接続し、チームが選択したサービスへデプロイしたときに変更リクエストを作成する。BitbucketはUIから接続し、Jenkins、CircleCI、Octopus Deployはパイプラインに貼り付けるサービスIDで接続する。その後、Atlassianの設定ページによれば、スペース設定、オペレーション、Change Managementに進み、どのワークフローステータスが「許可」を意味し、どれが「阻止」を意味するかを選ぶ。
CI/CDツールごとに要件が異なる。
| ツール | ドキュメントが要求する内容 | ゲーティングの方法 |
|---|---|---|
| Bitbucket | スタンダードまたはプレミアムのBitbucketライセンス、リポジトリ管理者、接続済みのサービス | Bitbucket Pipelinesで環境ごとにゲーティングを有効化 |
| GitHub | Jiraアプリをインストール、リポジトリを接続、トラッキングとゲーティングを設定 | 環境でJiraをカスタム保護ルールとして選択し、.jira/config.ymlを編集 |
| GitLab | GitLab PremiumまたはUltimate、サービスアカウントトークン | GitLab for Jira Cloudアプリでゲーティングを有効化。環境名は小文字で |
| Jenkins | JiraをJenkinsにリンクし、サービスIDをコピー | パイプラインでサービスIDを使用 |
GitHubについては、AtlassianのGitHubゲーティングページに、判断をポーリングするサンプル設定が載っている。retry: 50、ポーリング間隔はsleep: 30秒で、約25分の待機になる。承認者が拒否すると、デプロイは失敗として表示され、コメントが変更リクエストにリンクされる。GitLabのページには同等の手順がある。
ドキュメントが矛盾している箇所はどこですか?
3か所あり、これを自動化するなら重要になる。
- 許可ステータス。 設定ページは、Bitbucketの経路ではデフォルトワークフローの「許可」ステータスとしてImplementingを推奨しているが、Jenkinsの経路ではAwaiting Implementationを推奨している。
- 対応ツール。 同じ設定ページでは「他のCI/CDツールへの対応は近日公開」とあるが、GitHubとGitLabにはそれぞれ専用のゲーティングページがある。個別のページを最新のものとして扱い、「近日公開」の記述は古いと考えたほうがいい。
- プランのバナー。 一部の古いページはPremiumのみとしているが、新しいページはPremiumまたはEnterpriseとしている。価格ページは両方のプランにマークをつけているので、私はそれに従う。
Jira Service Managementの変更管理にはどんな制限がありますか?
契約する前に確認しておきたい短いリスト。
- プラン。 新規利用はPremiumまたはEnterpriseのみ。AIリスク評価はHIPAAに準拠していない。
- 承認はオプトイン。 Jira管理者が承認ステップを有効化しない限り何もレビューを強制しないし、そのページは企業管理スペースのみを対象としている。
- データ品質。 リスクパネルは、サービス、計画日、Assetsオブジェクトが入力されるまで空のままだ。変更がサービスに紐づいていないなら、比較する対象が何もない。
- カレンダーのフィールド。 4つの日付フィールドが3つの画面に存在し、表示されていないと、変更はカレンダーから消える。
- パイプラインのカバレッジ。 Bitbucketのゲーティングには有料のBitbucketプランが必要で、GitLabのゲーティングにはGitLab PremiumまたはUltimateが必要。
- ウィンドウは助言はするが、ブロックはしない。 フリーズウィンドウは競合を示すだけで、実際にノーと言うのは人だ。
ITSMツール全体を通して見える、より広い教訓は、インプットのデータが良くない限り、変更プロセスはあなたを守ってくれないということだ。比較を見たいなら、私のServiceNowレビューとFreshservice対ServiceNowの比較で競合のアプローチをカバーしており、サービスデスクの自動化では、こうしたルールが他にどこで役立つかを示している。
変更管理の横で、AIはどこに収まりますか?
リクエストキュー側であり、承認側ではない。Atlassian自身のAIリスク評価は、承認の手前で明確に止まっており、そのままにしておくべきだと思う。自動化する価値がある仕事は、変更の周辺にあるものだ。Confluence内のポリシーから「変更を申請するには?」に答えること、土曜日のファイアウォール変更に起因する5件の新しいチケットを検知すること、ステータスページの更新を作成することなどだ。この切り分けについては私の変更管理向けAIガイドで扱っており、ITSM向けAIの概要では各ツールの位置づけを示している。
eeselは、あなたが既に運用しているキューの中でこの仕事をこなす。Orosoftは、Freshdesk上でインゴット向けERPをサポートするソフトウェア企業で、サポート担当者がチケットでeeselにメンションすると、約6,100件の過去のチケットに基づいたドラフトが返ってくる。そのドラフトは根拠にしたチケットや記事を明記している。回答を裏付けるものが何もない場合、eeselは何かを作り上げる代わりに人にお願いするメモを残す。これはJiraとは別のヘルプデスクだが、JSMのデスクで使うのと同じパターンだ。eeselがドラフトを作り、人が承認する。この設定を先に過去のリクエストでテストするには、AIサポートシミュレーションが使え、私のセキュリティレビューガイドではアクセスレベルを扱っている。
Jira自体に向けたAIを選ぶなら、Jira Service Management向けAIとJSM向けベストAIのランキングを参照。私のJSMへのAI追加ガイドでは導入の経路を扱っている。
最初に何を設定しますか?
この順番で、小さく始めるのがいい。
- プランを確認する。 ワークフローに触れる前に、サイトがPremiumまたはEnterpriseかどうかを確認する。
- 日付フィールドを入力する。 カレンダーが実際の変更を表示するように、4つの日付フィールドを画面に追加する。
- 承認ステップを1つ強制する。 CABレビュー用に承認ステップを有効化し、影響を受けるサービスから承認者を設定する。
- 標準変更のリストを作る。 事前承認済みの変更を名前で指定し、プリセットのオートメーションに承認させる。
- メンテナンスとフリーズウィンドウを追加する。 休日や多忙な時期をマークして、リスクパネルに競合が表示されるようにする。
- サービスと計画日を紐づける。 リスクインサイトにデータが入るよう、すべての変更で影響を受けるサービスを入力する。
- パイプラインを1つゲートする。 ステージングのような単一の環境を選び、本番の前にデプロイメントゲーティングを試す。
- 役立つ場所にAIを追加する。 リクエストキューにチームメイトを置き、承認は人に残す。Jira向けAIアドオンとJSMオートメーションに関する私のメモでオプションを一覧にしている。
人間側のために、背景として読んでおきたい記事が2つある。変更中も動き続ける時計についてはSLAのベストプラクティス、何かが失敗したときに誰が呼ばれるかについてはチケットエスカレーションプロセスを参照してほしい。
Jira Service Management向けにeeselを試す
変更リクエスト自体は問題ないのに、リリースのたびにキューが溢れてしまうなら、eeselは、あなたのJira Service Managementデスクにつながる新しい同僚のように働く。新しいリクエストを読み、変更ポリシーとナレッジベースから回答し、チケットが直近の変更に関係している場合は内部メモを残しながら、承認はすべて承認者に残す。無料で試せる。

よくある質問
Jira Service Managementの変更管理とは何ですか?
変更管理が含まれるJira Service Managementのプランはどれですか?
Jira Service Managementで変更承認とCABを設定するにはどうすればいいですか?
Jira Service Managementの変更リスク評価はどのように機能しますか?
Jira Service Managementには変更カレンダーがありますか?
BitbucketやGitHubでデプロイメントゲーティングはどう機能しますか?
.jira/config.ymlファイルが必要。AtlassianのGitHubゲーティングページに手順が載っている。