Codex Security Cloudとは?
Codex Securityは、OpenAI Codex内にあるOpenAIのアプリケーションセキュリティエージェントです。脆弱性を見つけて確認し、修正も提案します。Codex Security Cloudは、接続したGitHubリポジトリに対してCodex cloud上で動くバージョンです。プラグインとしてインストールしてリポジトリを指定すれば、マシンの電源が入っていなくても動き続けます。
OpenAIのDevDayまとめははっきり述べています:Codexは「investigates findings, removes duplicates and prepares fixes in the cloud, even with your laptop closed.」WebとCodexアプリでリサーチプレビューとして利用できます。
DevDayの複数の発表の一つで、常時稼働のOpenAI DotsやGPT-6.1 Solモデルと並んで発表されました。
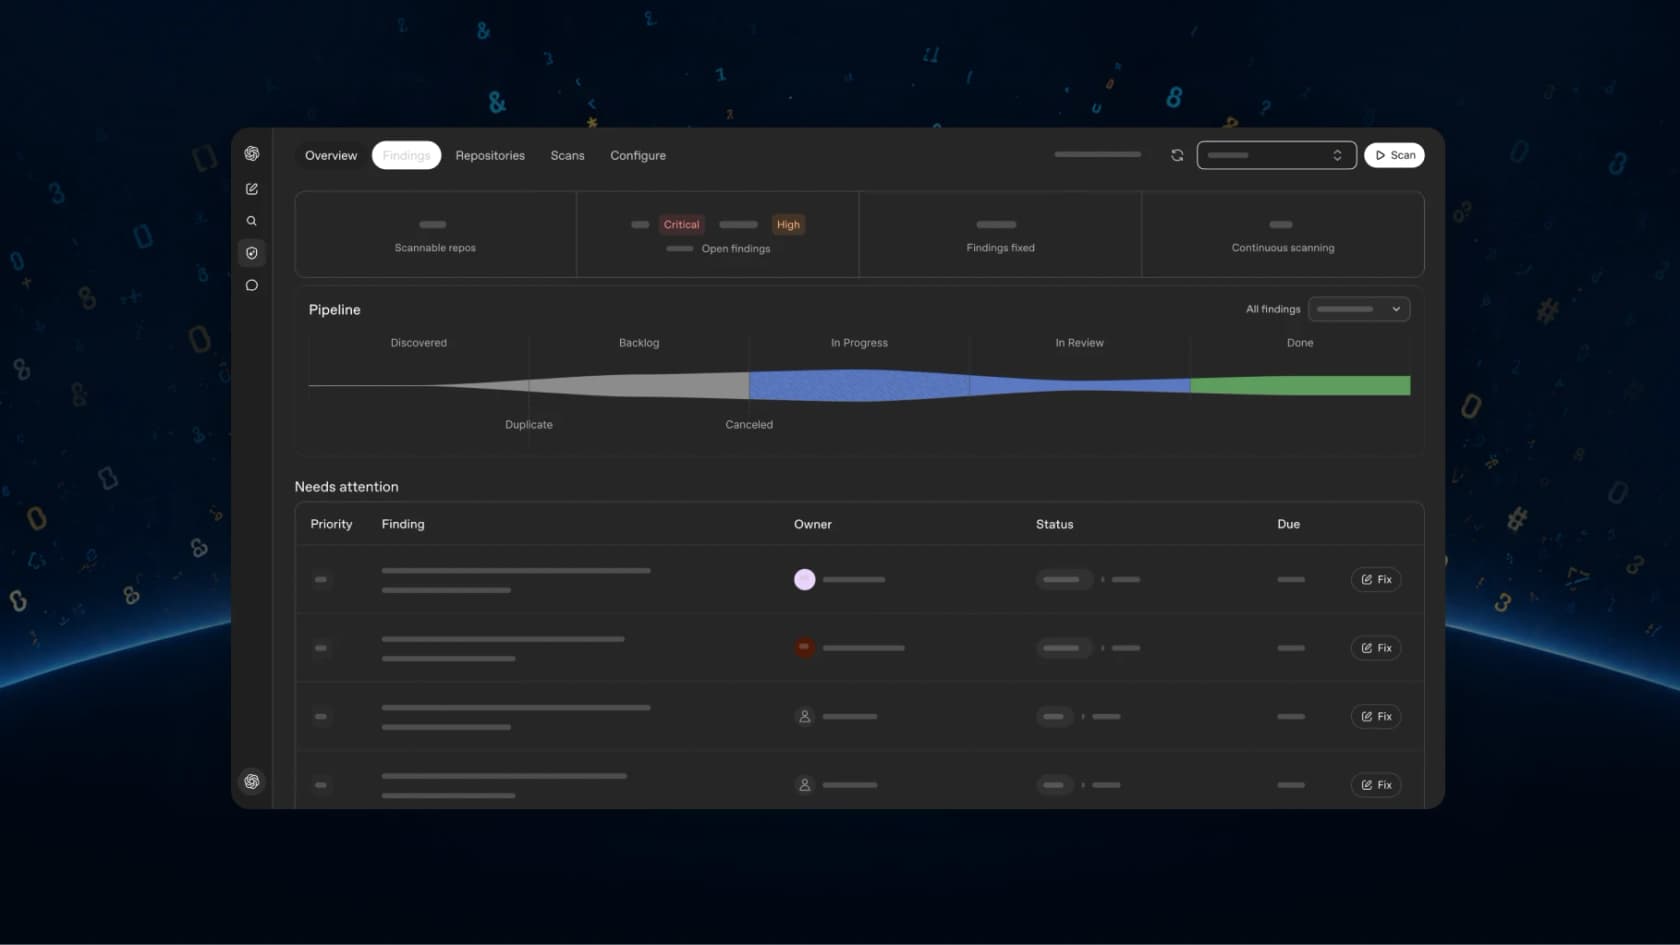
これは突然現れたものではありません。製品にはもっと長い歴史があり、OpenAIが引用する数字は以前の段階のものなので、知っておく価値があります:
| 日付 | 提供されたもの | 利用できた人 |
|---|---|---|
| 2025年10月30日 | Aardvark、「an agentic security researcher powered by GPT-5」 | プライベートベータ、選ばれたパートナー |
| 2026年3月6日 | Codex Securityに改名、Codex Webでリサーチプレビュー | Pro、Enterprise、Business、Edu、最初の1か月は無料 |
| 2026年7月 | GitHubで公開されたCLIとTypeScript SDK、Apache-2.0 | 誰でもインストール可能。スキャンにはCodex Securityへのアクセスが必要 |
| 2026年9月29日 | Codex Security Cloudプラグイン、Daybreak Blue込み | Pro、Business、Enterprise、Edu |
OpenAIが挙げる実績は本物です。Aardvarkは、「golden」テストリポジトリで既知および人工的に混入した脆弱性の92%を見つけました。3月のローンチ前の30日間で、ベータグループのスキャンは120万件超のコミットを対象とし、重大な検出結果792件と高重大度の検出結果10,561件を見つけました。OpenAIはさらに、全リポジトリで誤検知率が50%以上低下したと述べており、オープンソースでの取り組みから14件のCVEが割り当てられています。OpenSSH、GnuTLS、Chromiumへの報告も含まれます。
Codex Security Cloudの仕組み
パイプラインは4段階で、CloudのFAQが順番に説明しています。私はeeselでこのようなエージェントパイプラインを作ってきたので、面白いと思うのは順序です。人に届く前に検証が入ります。
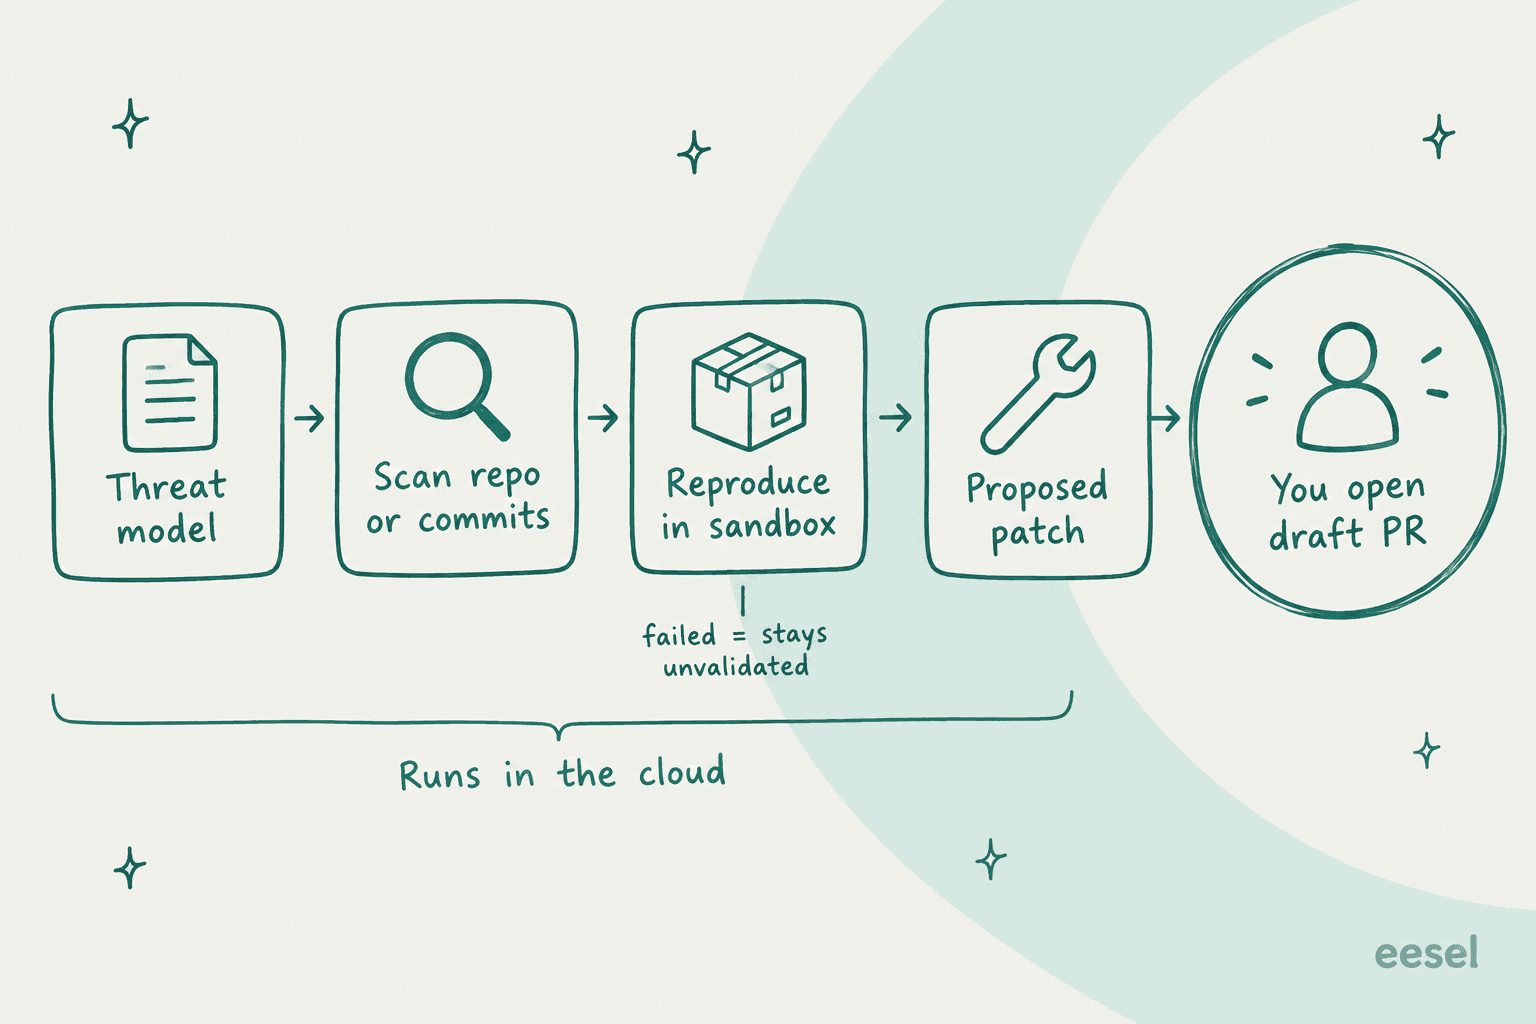
- 分析。 Codexはリポジトリを読み、脅威モデルを書きます:エントリーポイント、信頼境界、認証の前提、リスクの高いコンポーネント。
- スキャン。 Repositoryスキャンは全体を一度レビューします。Commit changesは新しいコミットを監視し、既存の履歴をさかのぼることもできます。
- 検証。 可能性の高い問題ごとに、クリーンなコンテナで再現を試み、コマンドやテストを実行して証拠としてログを添付します。再現できた検出結果は検証済みとマークされます。再現できなかったものは未検証のままになり、試行はログに残ります。
- 修正。 ガイダンスと、生成できる場合はファイルと行のコンテキスト付きの「minimal actionable diff」が得られます。
出力を信頼する前に知っておくべき動作がいくつかあります。言語に依存しませんが、OpenAIは、品質はモデルがその言語やフレームワークをどれだけうまく推論できるかに左右されると述べています。問題を見つけるのにビルド手順は不要ですが、再現のためにコンテナ内でビルドを試みることがあります。そして各ジョブは「ephemeral Codex container with session-scoped tools」で実行され、ジョブ終了時に破棄されます。
多くのチームは脅威モデルを活用しきれないでしょう。Codexがコードから下書きを作り、その後それが今後のすべてのコミットスキャンと検出結果の優先順位付けを導きます。OpenAIの脅威モデルガイドは、アーキテクチャが変わったとき、または「when findings miss the areas you care about」ときに編集するよう述べています。実際には初日に編集します。モデルはコードを知っていても、監査担当者が気にするのは課金サービスだということは知らないからです。
Codex Securityの4つの使い方と、Cloudはどれか
ここで混乱しやすいので、整理します。OpenAIは同じスキャナーを4つの形で提供しており、「Cloud」と呼ばれるのはそのうち1つだけです。
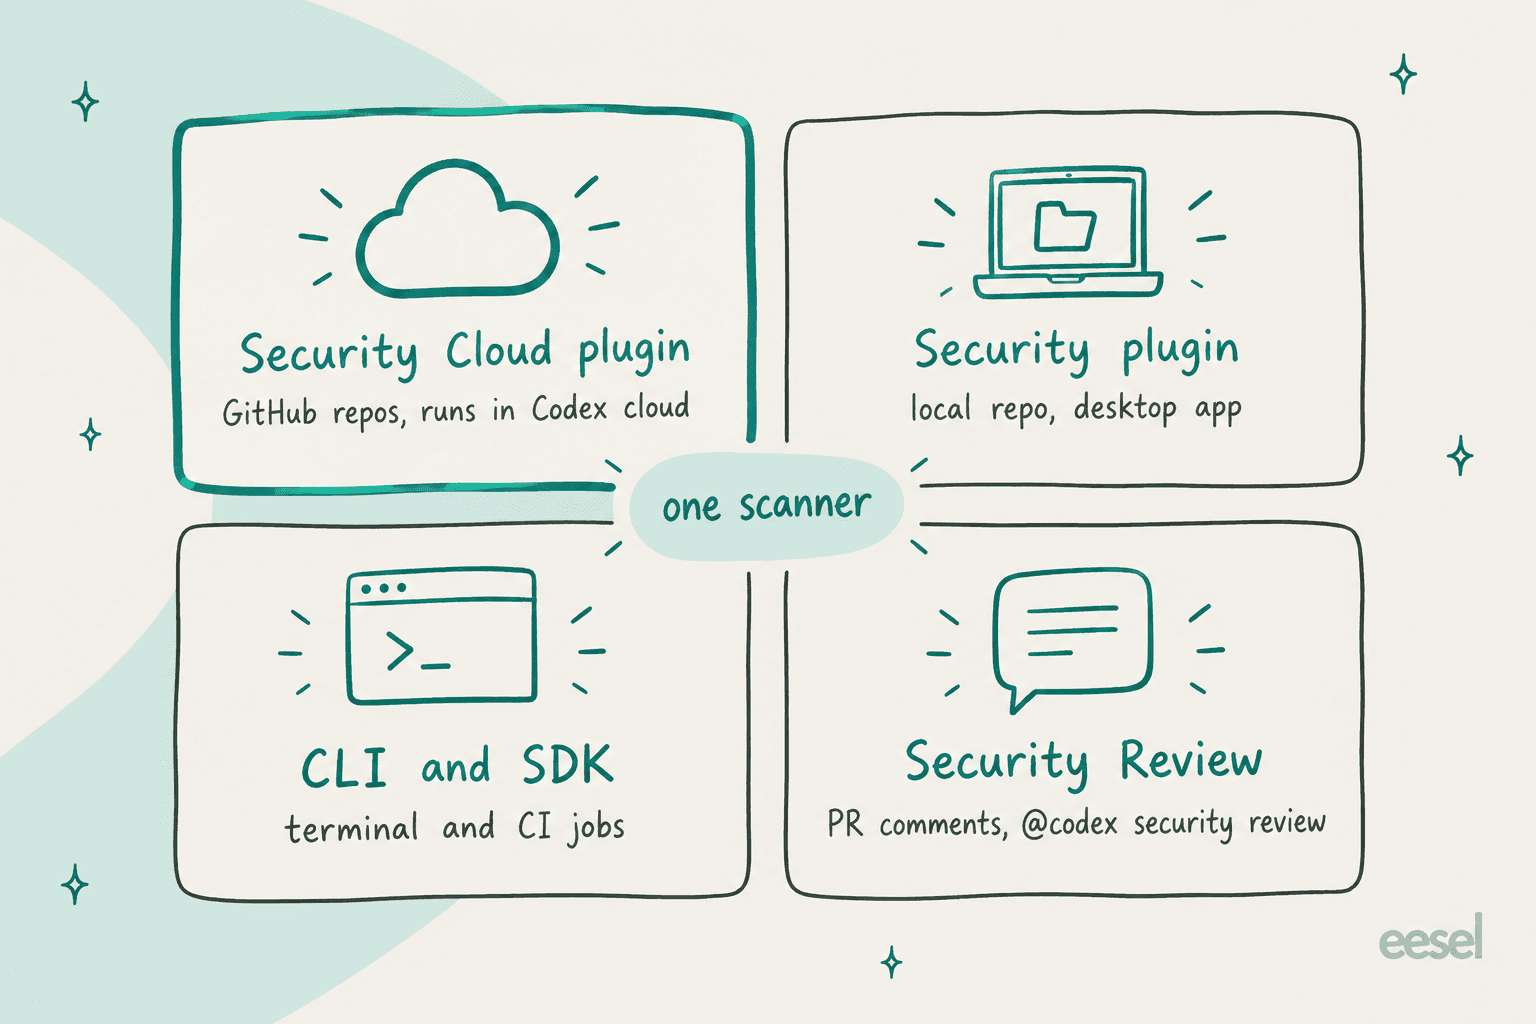
| サーフェス | 実行場所 | 最適な用途 |
|---|---|---|
| Codex Security Cloudプラグイン | Codex cloud、接続したGitHubリポジトリ上 | 常時稼働のリポジトリスキャンとコミット監視 |
| Codex Securityプラグイン | デスクトップのSecurityワークベンチ経由で、手元のマシン上のCodexタスク | ローカルリポジトリや1つのフォルダのスキャン、ディープスキャン |
| CLIとTypeScript SDK | ターミナルまたはCI、npx @openai/codex-security | 多数のリポジトリの一括スキャン、CIゲート、SARIFエクスポート |
| Codex Security Review | GitHubプルリクエスト | 各PRでのセキュリティ重視のチェック、@codex security review |
Security ReviewはCloudとよく合います。セキュリティリスクについてはCodexの一般的なコードレビューより深く掘り下げ、PRが開かれたとき、またはプッシュのたび、あるいはコードレビューと併せて実行できます。デフォルトでは、自動レビューはHighとCriticalの検出結果だけをPRに投稿します。すでにCodexのGitHub連携を使っているなら、新しいツールではなく設定の切り替えだけです。
Cloudを中心に使うつもりでも、CLIは一見の価値があります。仕組みが見える部分だからです。推定の支出上限を設定する--max-cost、CI用の--fail-on-severity high、検出結果が当てはまらない理由を記録するfindings false-positiveがあります。このメモは今後のスキャンのコンテキストとして渡されますが、ルールを抑制するわけではありません。どんなエージェントにも本物のCLIが欲しい理由は同じで、AIエージェントCLIのパターンがあれば、エージェントは見張りが必要なダッシュボードではなく、スクリプト化できるものになります。
Codex Security Cloudのセットアップ方法
OpenAIのセットアップガイドによると手順は5つで、ワークスペースでCodex cloudがすでに設定されている必要があります。
- プラグインをインストールする。 WebまたはデスクトップのChatGPTでPluginsを開き、Codex Security Cloudを検索してインストール・有効化し、Security Cloudを開きます。
- GitHubを接続する。 New scanを選び、求められたらConnect GitHubを選んで、スキャンしたいリポジトリへのアクセスを許可します。
- リポジトリスキャンを開始する。 リポジトリを選び、互換性のあるCloud environmentを選択(または作成)し、What to scanはRepositoryのままにしてStart scanを選びます。
- 検出結果を確認する。 Findingsを開くと、影響を受けるコード、検証の証拠、修正ガイダンスが見られます。Fix with Codexが表示されていればパッチを生成し、確認してからCreate draft pull requestを選びます。
- コミット監視をオンにする。 New scanを開始し、Commit changesを選んでCreateを選びます。Monitoring settingsでは、環境の変更、確認する履歴の日数の設定、監視の一時停止、Project contextでの脅威モデルの編集ができます。
プラグインがまったく表示されない場合、ドキュメントの答えは1つだけです:「check with your workspace administrator.」これがローンチで最も混乱している部分につながります。
Codex Security Cloudは誰が使えますか?
書類上は4つのプランです。OpenAIのDevDayまとめは、Cloudは「Available to all Pro, Business, Enterprise and Edu users on desktop and web.」と述べています。Plusはリストにありません。Security Reviewのドキュメントも、はっきり「not available on Plus.」と述べています。
ここに食い違いがあります。同じ日に、OpenAIのCodex料金ページの機能表では、「Codex Security for connected GitHub repositories」がEnterprise / Educationのみ利用可能とされ、ProとBusinessは利用不可と表示されています。2つのページのうち1つは古く、ローンチ記事のほうが新しいので、私は表のほうが古いと見ています。それでも、ProやBusinessのユーザーが自分のマーケットプレイスでプラグインを確認するまでは、利用できるとは約束しません。
| プラン | 料金 | Codex Security Cloud(DevDayによる) | Codex cloud |
|---|---|---|---|
| Plus | $20/月 | 利用不可 | あり |
| Pro | $100、$200、または$500/月 | あり | あり |
| Business | 年払いで$20/ユーザー/月、月払いで$25 | あり | あり |
| EnterpriseとEdu | 営業に問い合わせ | あり | あり |
| APIキーのみ | APIレート | なし(クラウド機能なし) | なし |
料金はOpenAIのCodex料金ページのものです。もう1点:APIキーでもCLIは実行できますが、APIキーのオプションには「No cloud-based features」とあるため、CloudにはChatGPTのプランが必要です。
Codex Security Cloudの料金は?
Codex Securityという料金項目はどこにもありません。スキャンはCodex cloudの作業として実行されるため、ほかのすべてと同じ枠から消費されます。Security Reviewのドキュメントによると、セキュリティレビューは「consume included Codex allowance or ChatGPT credits.」プランに含まれる利用分を使い切ると、PlusとProのユーザーはクレジットを購入でき、柔軟な料金体系のBusiness、Edu、Enterpriseプランはワークスペースのクレジットを購入します。詳しくはCodexの料金ガイドをご覧ください。
重要なのはモデルのレートです。OpenAIのクレジット表には「Daybreak Blue uses GPT-5.6 Sol credit rates」とあり、入力は100万トークンあたり100クレジット、キャッシュ入力は10、出力は500です。
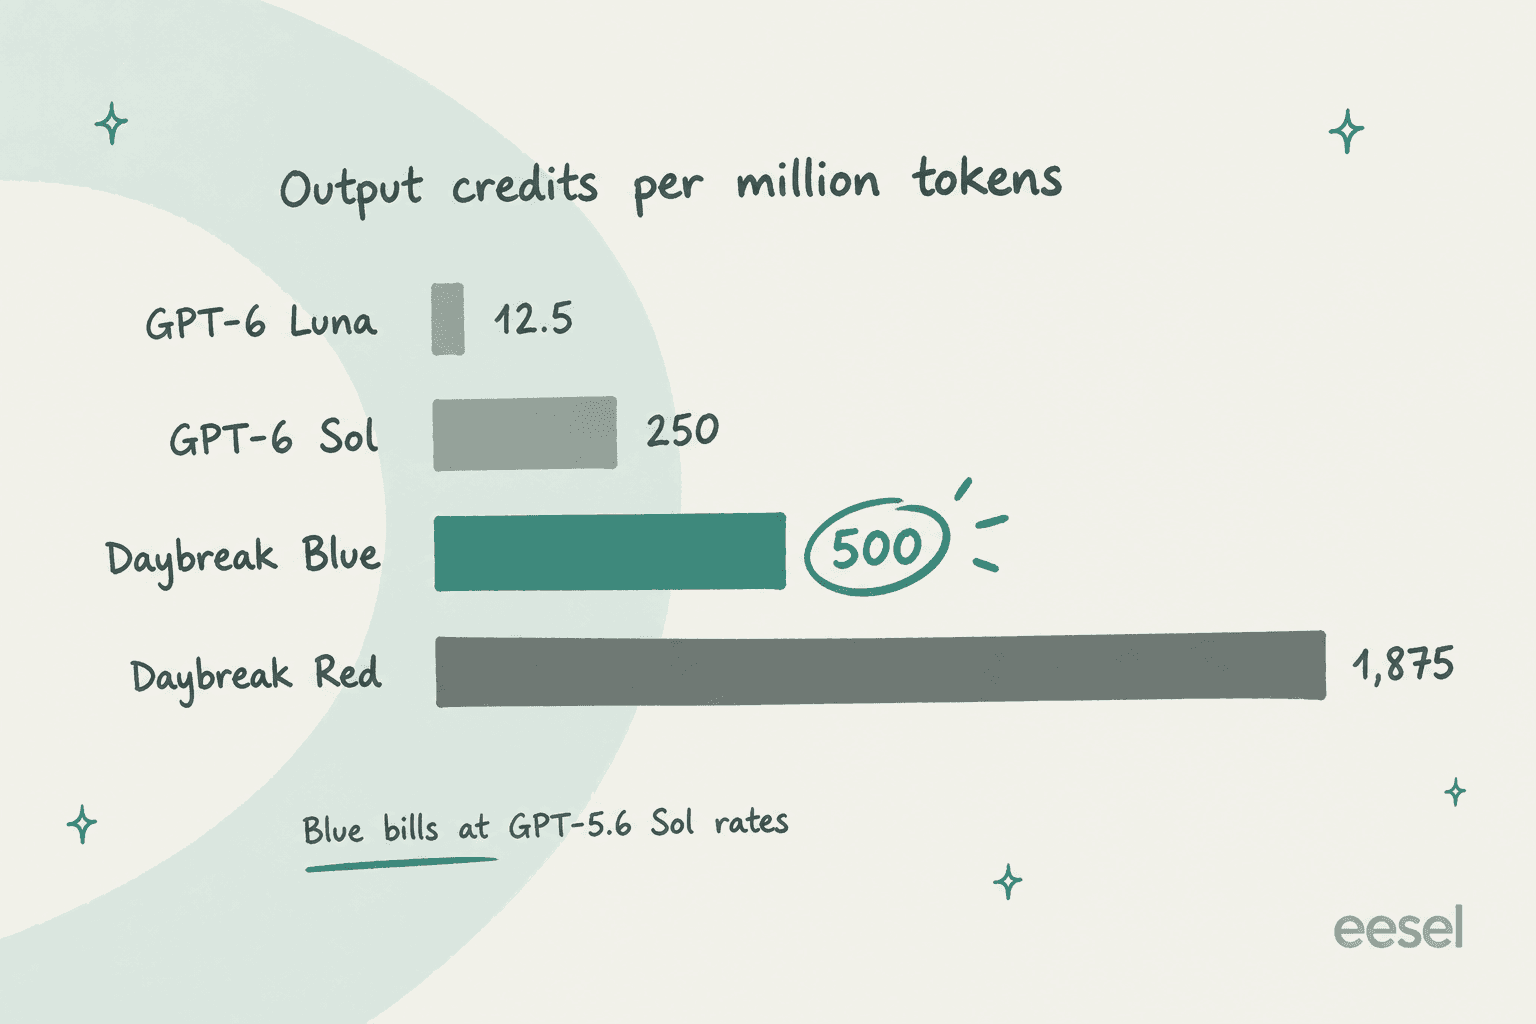
これはGPT-6 Solのトークン単価の2倍(50 / 5 / 250)で、出力ではGPT-6 Lunaの40倍です。つまり、拒否の少ないアクセスは無料ではなく、旧GPT-5.6 Solの価格を払うことになります。
別途承認が必要な専門モデルのDaybreak Redは、312.5 / 31.25 / 1,875です。Blueのために公平に言うと、ローカルプラグインのディープスキャンのドキュメントは、最高のスキャン品質のためにgpt-5.6-solをすでに推奨しているので、本格的なスキャンならどのみちそのくらいのレートで動くことになります。
具体的にするため、実測ではなく説明用の計算を示します。リポジトリ全体のスキャンが、入力500万トークン(半分はキャッシュ)を読み込み、Daybreak Blueで出力40万トークンを書くとします:
| 項目 | トークン | レート(100万あたりのクレジット) | クレジット |
|---|---|---|---|
| 新規入力 | 250万 | 100 | 250 |
| キャッシュ入力 | 250万 | 10 | 25 |
| 出力 | 40万 | 500 | 200 |
| 合計 | 475 |
規模の目安として、OpenAIは典型的なGPT-5.6 Solのタスクは5〜30クレジットを使うと述べています。検証付きのリポジトリスキャンは多数のタスク分の作業にあたり、コミット監視は続きます。代わりにOpenAI APIキーでCLIを実行する場合、課金はクレジットではなくOpenAI APIの料金に従います。実際のCLIユーザーも同様に報告しています:あるユーザーはスキャンが「ate through 25% of my weekly credits」と言い、別のユーザーは失敗した実行に約$13かかったと言っています。CLIの--max-costの上限は役立ちますが、OpenAIのCLI FAQは、それが「an estimate, not a hard spending cap」であることを明確にしています。
私のおすすめは、中規模のリポジトリで1回リポジトリスキャンを実行し、その前後で利用状況ダッシュボードを確認することです。そのあとで初めて、組織全体でコミット監視をオンにしてください。
同梱のDaybreak Blueが最も重要な理由
1つのセクションしか読まないなら、ここを読んでください。Cloud以前のCodex Securityで最も多かった不満は、誤検知ではなく拒否でした。
Daybreakは、防御側のためのOpenAIのプログラムです。Daybreak Blueは、脆弱性の発見、安全なコードレビュー、脅威モデリング、パッチ検証などの「access to flagship models with reduced refusals for authorized defensive workflows」を提供します。通常はTrusted Access for Cyberに申請して取得しますが、承認は保証されません。ティアについてはGPT-5.6-Cyberの記事で詳しく解説しています。
それがなければ、標準モデルのサイバーガードレールは、セキュリティエージェントが存在する目的そのものの作業で作動します。OpenAIが7月にCLIをオープンソース化したとき、Hacker Newsのスレッドはこの壁にぶつかった人であふれました:
"Thing is, you WILL encounter refusals with Sol doing anything remotely adjacent to security work. Which for Codex Security is kinda... problematic."

別のユーザーは、小さなオープンソースライブラリで実行し、41分間見守った末に、最後に「This content was flagged for possible cybersecurity risk」と表示されました:
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("
Codex Security Cloudは、DevDayまとめによると「includes access to models offered through Daybreak Blue without a separate Daybreak application」です。これが本当のアップグレードです。正直な注意点として、ローンチからまだ2日で、Cloudで拒否がなくなったと確認している人は見つかっていません。私が確認した時点で、Hacker Newsのローンチスレッドのコメントはゼロでした。
初期ユーザーのこれまでの声
実際の使用報告は、同じスキャナーを使っているため、今のところ主にCLIと以前のプラグインに関するものです。称賛は本物ですが、まだ初期の段階です。4月にプレビューを試したSimon Willisonは、こう述べました:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
懸念は3つに分かれます:
- コストと耐障害性。 拒否の話に加えて、あるユーザーのスキャンはアカウントのレート制限に達し、1分で諦めて約$13かかりました。OpenAIのチームメンバーは、リトライと再開機能はこれから来ると、スレッドで返信しました(Hacker News)。
- コードが外に出る。 これはオフラインのスキャナーではありません。OpenAIのチームメンバーがHacker Newsで説明したように、コードとコンテキストはOpenAIのホスト型モデルに送信され、「If your company doesn't allow source code to leave its environment, you shouldn't run this against that codebase.」
- カバレッジの主張。 Hacker Newsのコメント投稿者が、curlのメンテナーDaniel Stenbergの投稿を伝える形で、Codex SecurityとAnthropicのClaude Mythosの両方がcurlで問題ゼロを返し、その後に別のツールのスキャンで6件のCVEにつながったと述べました。これは又聞きなので、ベンチマークではなく、1つのスキャナーだけに頼ることへの警告として受け止めてください。
すでに使っているツールとの位置づけ
OpenAI自身のFAQは、置き換えの疑問に一言で答えています:「Does it replace SAST? No. Codex Security complements SAST.」ルールベースのスキャナーは広く決定論的なカバレッジを提供し、Codex Securityはコードがどう組み合わさっているかの推論とサンドボックス検証をその上に加えます。また、AIスキャンなので、同じ設定でも結果は実行ごとに異なる場合があります。
各ベンダー自身のページに基づく、最も近い選択肢の比較です:
| ツール | 公表価格 | 検出結果をテストする? | パッチを提案する? |
|---|---|---|---|
| Codex Security Cloud | Codex利用分に含まれ、その後クレジット | はい、サンドボックスで再現 | はい、ドラフトPRはあなたが開く |
| Claude Code Security | 価格なし。EnterpriseとTeam向けの限定プレビュー | 各検出結果を再検討して「prove or disprove」する | はい、人間の承認つき |
| GitHub Code Security | アクティブなコミッターあたり月$30 | 記載なし(CodeQLの静的解析) | はい、Copilot Autofix |
| Snyk | 無料。Teamは月$25から | 各修正候補を再スキャン | はい、Snyk Agent Fix |
| Semgrep | 10人のコントリビューターまで無料。Teamsはコントリビューターあたり月$30から | 記載なし | 修復が記載されている |
実際に私が運用する組み合わせは、ルールベースのスキャナー(GitHubの有料プラン経由のCodeQL、またはSnykやSemgrep)を土台として維持し、ルールでは表現できない推論が必要なバグのためにCodex Security Cloudを加えることです。チームがClaude Codeを使っているなら、その/security-reviewコマンドとGitHub Actionが最も近い代替になります。
Claude Codeのレビューでは、そのエージェントが日々どう動くかを取り上げています。そもそもコーディングエージェントを選んでいる段階なら、おすすめのAIコーディングアシスタントツールのリストが出発点で、Claude CodeのGitHub連携ではPR側の設定がわかります。
より広い選択肢は、OpenAI Codexの代替のまとめとGPT-5.6-Cyberの代替のリストをご覧ください。
オンにする前に確認すべき5つのこと
これらはドキュメントから直接取ったものです。どれも誰かがつまずいたか、これからつまずくことです。
- PRコメントは、PRと同じだけ公開される。 Security Reviewのドキュメントによると、プルリクエストに投稿された検出結果は「inherit that pull request's GitHub visibility.」公開リポジトリでは、修正する前に誰でも脆弱性の報告を読めます。報告のしきい値を適切に設定するか、検出結果をCodex内にとどめてください。
- 検出結果が消えても、修正されたとは限らない。 CLI FAQは「A missing finding or scan comparison alone doesn't prove that a fix worked.」と述べています。元のスキャンを再実行し、その問題をもう一度確認してください。
- 検出結果だけでなくカバレッジも見る。 スキャンはカバレッジを
complete、partial、unknownで報告します。カバレッジが部分的で結果がきれいなレポートは、「何もない」ではなく「見ていない」という意味です。 - パッチは提案にすぎない。 Codexは修正を自動適用したり、PRブランチを編集したりしません。これは良いことです。プロセスでもそのままにして、開かれたドラフトPRごとにテストを実行してください。
- リサーチプレビューである。 動作、制限、プランの対象は変わる可能性があります。このプラグインは、2026年8月21日から9月24日の間に6回リリースされているので、目の前にあるバージョンに合わせて期待値を調整してください。
eesel:セキュリティエージェントが担当しない仕事のために
Codex Security Cloudは、すぐに働けるAIチームメイトがどういうものかの良い例です。1つの仕事、そのための適切なツール、そして人に行動を求める前の証拠があります。私がeeselで作っているのも同じ形で、違うのは対象の仕事だけです。eeselはAIチームメイトのプラットフォームで、現在2人のチームメイトを採用できます:Zendesk、Freshdesk、Gorgias、Frontに参加するAIヘルプデスクチームメイトと、コンテンツとSEO向けのAIブログライターです。おすすめのAIチームメイトのまとめでは、他社が同じ考え方にどう取り組んでいるかがわかります。
「まず検証する」という考え方はそのまま当てはまります。Codexは脆弱性を見せる前に再現します。eeselは、ヘルプデスクチームメイトが実際の顧客に触れる前に、過去の何百ものチケットを使ったシミュレーションで動かします。そして「検証済み」と「出荷可能」の差は、サポートでも現実です。ECのZendeskの受信箱での実トラフィックの試験では、チームメイトはトリアージ精度93%、スパム検出100%を達成しましたが、担当者が下書きをそのまま送ったのは12%だけで、残りは書き直されました。正確であることは準備ができていることと同じではないので、チームメイトのルール外の操作は人の承認を待ち、すべての実行は共有のアクティビティログに残ります。

Codex Security CLIに魅力を感じたなら、eeselにも同じ種類のインターフェースがあります。eesel CLIでは、ターミナルからチームメイトとワークスペースを操作できます:eesel approvals listは人の対応待ちのものを表示し、eesel activityはすべての実行を一覧表示し、スクリプトで残りを自動化できます。各ワークスペースはMCPサーバーとしても機能するため、CodexやClaude Codeが、ダッシュボードで見ているのと同じチームメイトを操作できます。モデルについてさらに詳しくは、AIチームメイトの解説をご覧ください。
料金は公開されています:100クレジットの無料プラン、その後は500クレジットで月$299からのチームメイトプランで、1チケットまたは1チャットが1クレジットです。料金ページをご覧になるか、eeselを試して、その日の午後にヘルプデスクチームメイトがあなたの実際の過去のチケットに答えるのを確認してください。
よくある質問
Codex Security Cloudとは何ですか?
Codex Security Cloudは誰が使えますか?
Codex Security Cloudの料金はいくらですか?
Codex Security CloudはCodeQLやSnykのようなSASTツールの代わりになりますか?
Codex Security Cloudは脆弱性を自動で修正しますか?
Codex Security CloudのDaybreak Blueとは何ですか?
Codex Security Cloudで自分のコードは安全ですか?
Codex Security CloudとCodex Security CLIの違いは何ですか?
@openai/codex-security)はターミナルやCIから実行し、APIキーを使えます。一方、Codex Security CloudはCodex cloud上で接続したGitHubリポジトリに対して動き、ノートパソコンを閉じても作業を続けます。スクリプト化にCLIがなぜ重要かは、AIエージェントCLIのガイドで解説しています。

Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.