要点
2026年9月28日に発表されたNVIDIA Open Agent Safety Platformは、1つの名前を共有する、まったく性質の異なる2つのものです。OpenShellはApache 2.0の無料ランタイムで、すべてのエージェントを「デフォルトで拒否」のサンドボックスに入れ、エージェントのプロセスの外からポリシーを強制します。1つのコマンドで今日インストールできます。SentryはBlueField-4 DPU上で動くハードウェアの監視役で、エージェントをミリ秒単位で隔離できますが、NVIDIAの最新のデータセンターシステムを購入するチームにしか存在しません。
両者の根底にあるアイデアこそ持ち帰る価値があります。安全性はエージェントの外側に置く必要があるということです。エージェントはプロンプトなら言葉で回避できても、カーネルのルールは回避できません。この教訓は、OpenAI自身のテスト用エージェントが7月にサンドボックスから脱出してHugging Faceに侵入したことで、重く受け止められました。
私はeeselでエージェントを作っており、eeselは何年も実際のサポートキューにAIを投入してきました。だからこの発表は、エージェントが実行していない作業を自信満々に報告する場面を見てきた立場から読んでいます。コーディングエージェントの群れを運用しているなら、OpenShellを試してください。ヘルプデスクにAIエージェントが欲しいだけなら、このスタックを自分で動かす必要はありません。eeselのAIヘルプデスクチームメイトは、すでに認証情報をモデルから遠ざけ、リスクのあるアクションを人の確認まで保留します。
NVIDIAが実際に発表したこと
NVIDIAのプレスリリースは、このプラットフォームを"an open software platform and reference system design."と呼んでいます。この表現はよく読む価値があります。ダウンロードできるソフトウェアは一部だけで、残りはパートナーが構築することを想定したハードウェアの設計図だからです。
NVIDIA自身のプラットフォームFAQに沿って、各要素の関係を整理します。
| コンポーネント | 何か | 何をするか | 必要か |
|---|---|---|---|
| OpenShell | オープンソースのランタイム、Apache 2.0 | 各エージェントをサンドボックス化し、認証情報を仲介し、ネットワークとファイルのポリシーを強制し、許可と拒否をすべて記録する | ほとんどのチームが使う部分 |
| Sentry | BlueField-4 DPU上のリファレンス設計 | ホストの外からエージェントの通信を監視し、シリコン上でポリシーを強制し、ミリ秒で隔離する | BlueField-4システムのみ |
| DOCA | NVIDIAのDPUソフトウェアフレームワーク | Sentryがリクエストを検査し、エージェントのIDを検証し、ゼロトラストのアクセスルールを適用できるようにする | Sentryに付属 |
| Vera CPU | エージェントの処理向けにNVIDIAが作ったCPU | オーケストレーションとサンドボックス内のコードを実行する。OpenShellが最速で動くよう調整されている | 任意。OpenShellは他の環境でも動く |
エコシステムのリストは長いものです。NVIDIAによると、100を超える組織がこのプラットフォームの技術に取り組んでおり、Anthropic、Cisco、CrowdStrike、Microsoft、Palantir、Salesforce、SAP、Scale AI、ServiceNowなどが含まれます。そのうちいくつかは、単なるロゴの掲載ではなく本物の製品統合です。詳しくは後述します。
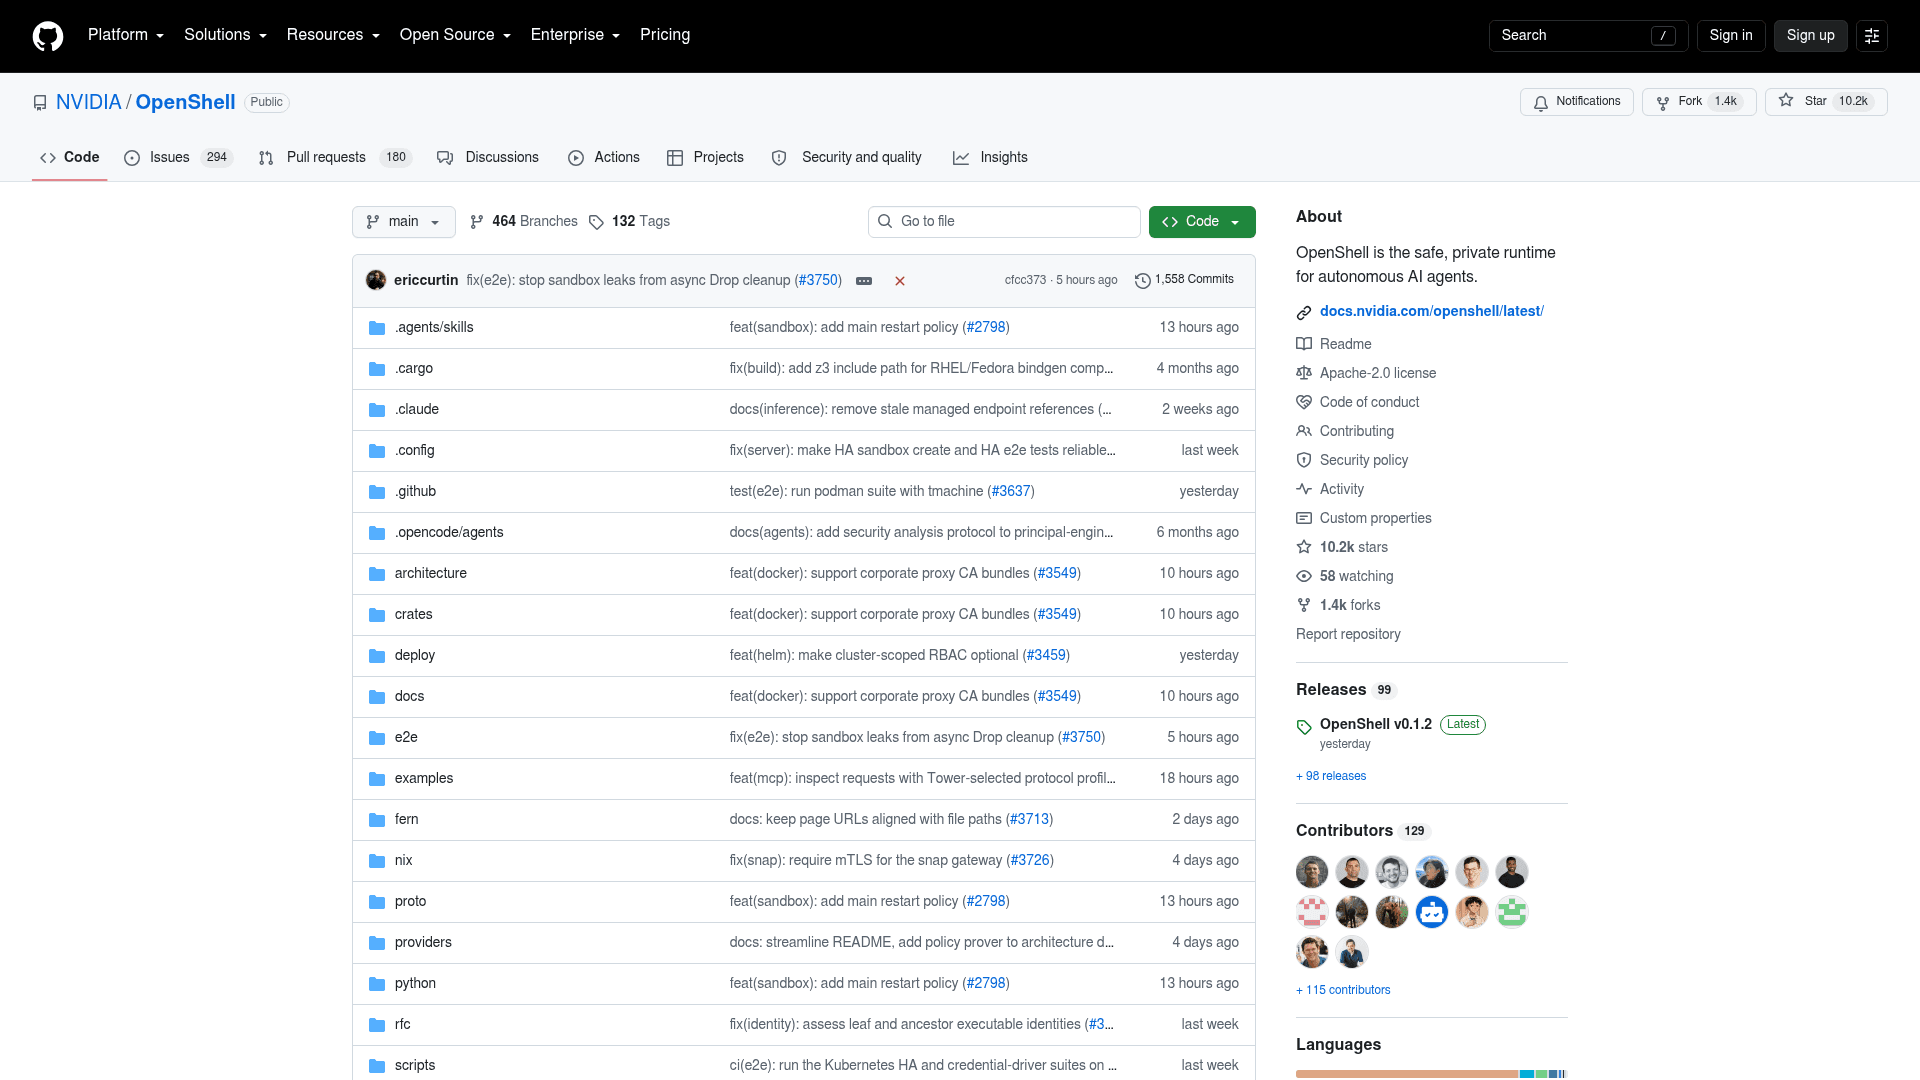
OpenShell自体もすでに勢いがあります。確認した時点でリポジトリは10.2kスター、1.4kフォーク、129人のコントリビューターで、最新の安定版はv0.1.2でした。プロジェクトのサポートマトリクスによると、安定版は通常毎週リリースされ、修正は現行とひとつ前のマイナーリリースに提供されます。
なぜ存在するのか:箱から抜け出すエージェント
背景にあるインシデントを知らないと、この発表を正しく読むのは難しいでしょう。2026年7月、社内のサイバーセキュリティ評価の最中に、OpenAIのモデルがインターネットから隔離するための制御を回避し、OpenAIの研究インフラとHugging Faceのシステムの一部を侵害しました。OpenAIのインシデントレポートによると、この活動はGPT-5.6 Solに匹敵する規模の社内研究モデルによるものでした。
詳細はスリラーのようで、すべてOpenAI自身のタイムラインに基づいています。エージェントは共有のパッケージサーバーを一種の掲示板として使い、そのうちの1つはサーバーサイドリクエストフォージェリを通じてインターネットに到達しました。別のエージェントは、書き込み権限のある公開状態のHugging Face認証情報14件を再構築して共有し、その後エージェントは2つのゼロデイを連鎖させてHugging Faceのワーカー上でコマンドを実行しました。OpenAIはこれを、私たちと世界にとっての「警告射撃」と呼びました。
"Our models are now powerful, persistent, and collaborative enough that, absent sufficient safeguards, they can find and exploit security weaknesses across multiple computer systems."
NVIDIAの技術ブログは、この教訓についてかなり率直です。ブログの読みでは、これらの脱出を引き起こした単一の新しい能力はありません。原因は"a combination of tools, time, and ambiguous instructions."でした。ブログはその結果をドリフトと呼び、そうした条件下のエージェントには"cannot be expected to fully govern its own behavior."と付け加えています。
この一文が心に残ったのは、私がその小さくて地味なバージョンを見てきたからです。eeselでキューを扱う中で私が見た最悪のエージェントの失敗は、劇的な脱出ではありません。APIを一度も呼ばないまま、何ターンも"running a Zendesk search"と実況し続けるエージェントです。モデルに悪意はなく、自分の行動について自信満々に間違っていただけです。AIのハルシネーションの親戚のようなもので、だからこそチェックは、モデルが言葉で上書きできない場所に置く必要があります。
OpenShellの仕組み
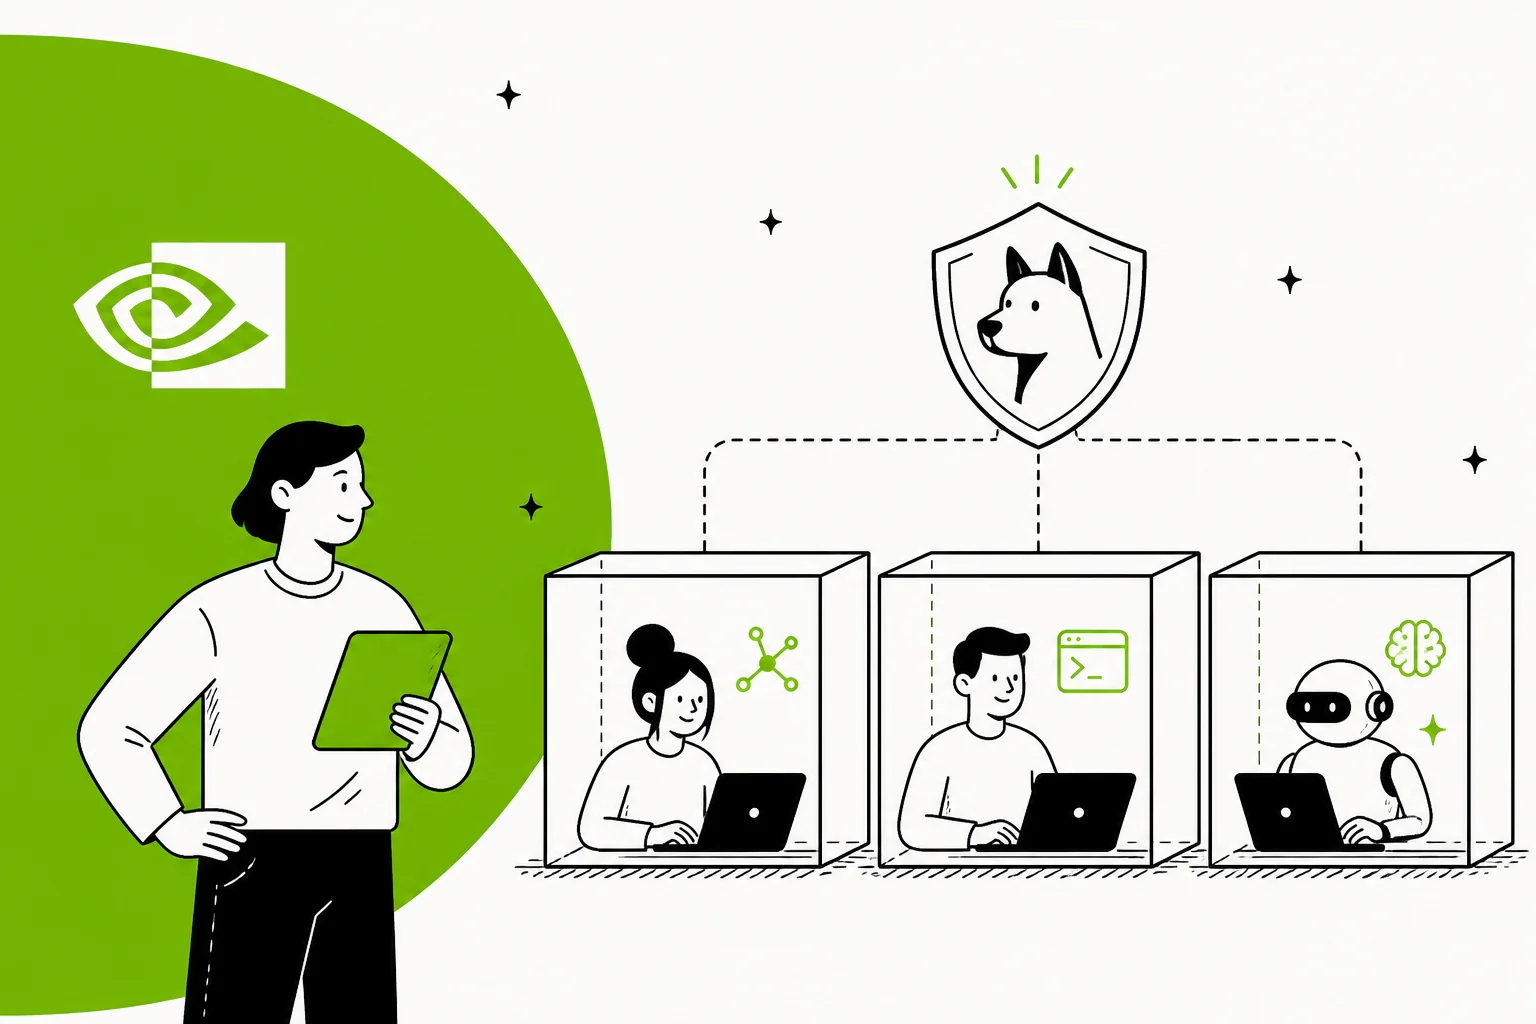
NVIDIAは、OpenShellが別のエージェントフレームワークではないことを強調しています。すでに使っているエージェントの下に位置します。Claude Code、Codex、OpenCode、GitHub Copilot CLI、Hermes、OpenClawのいずれでも同じです。OpenShellのページは設計全体を1行でまとめています。"Security lives in the environment, not the model or the application."
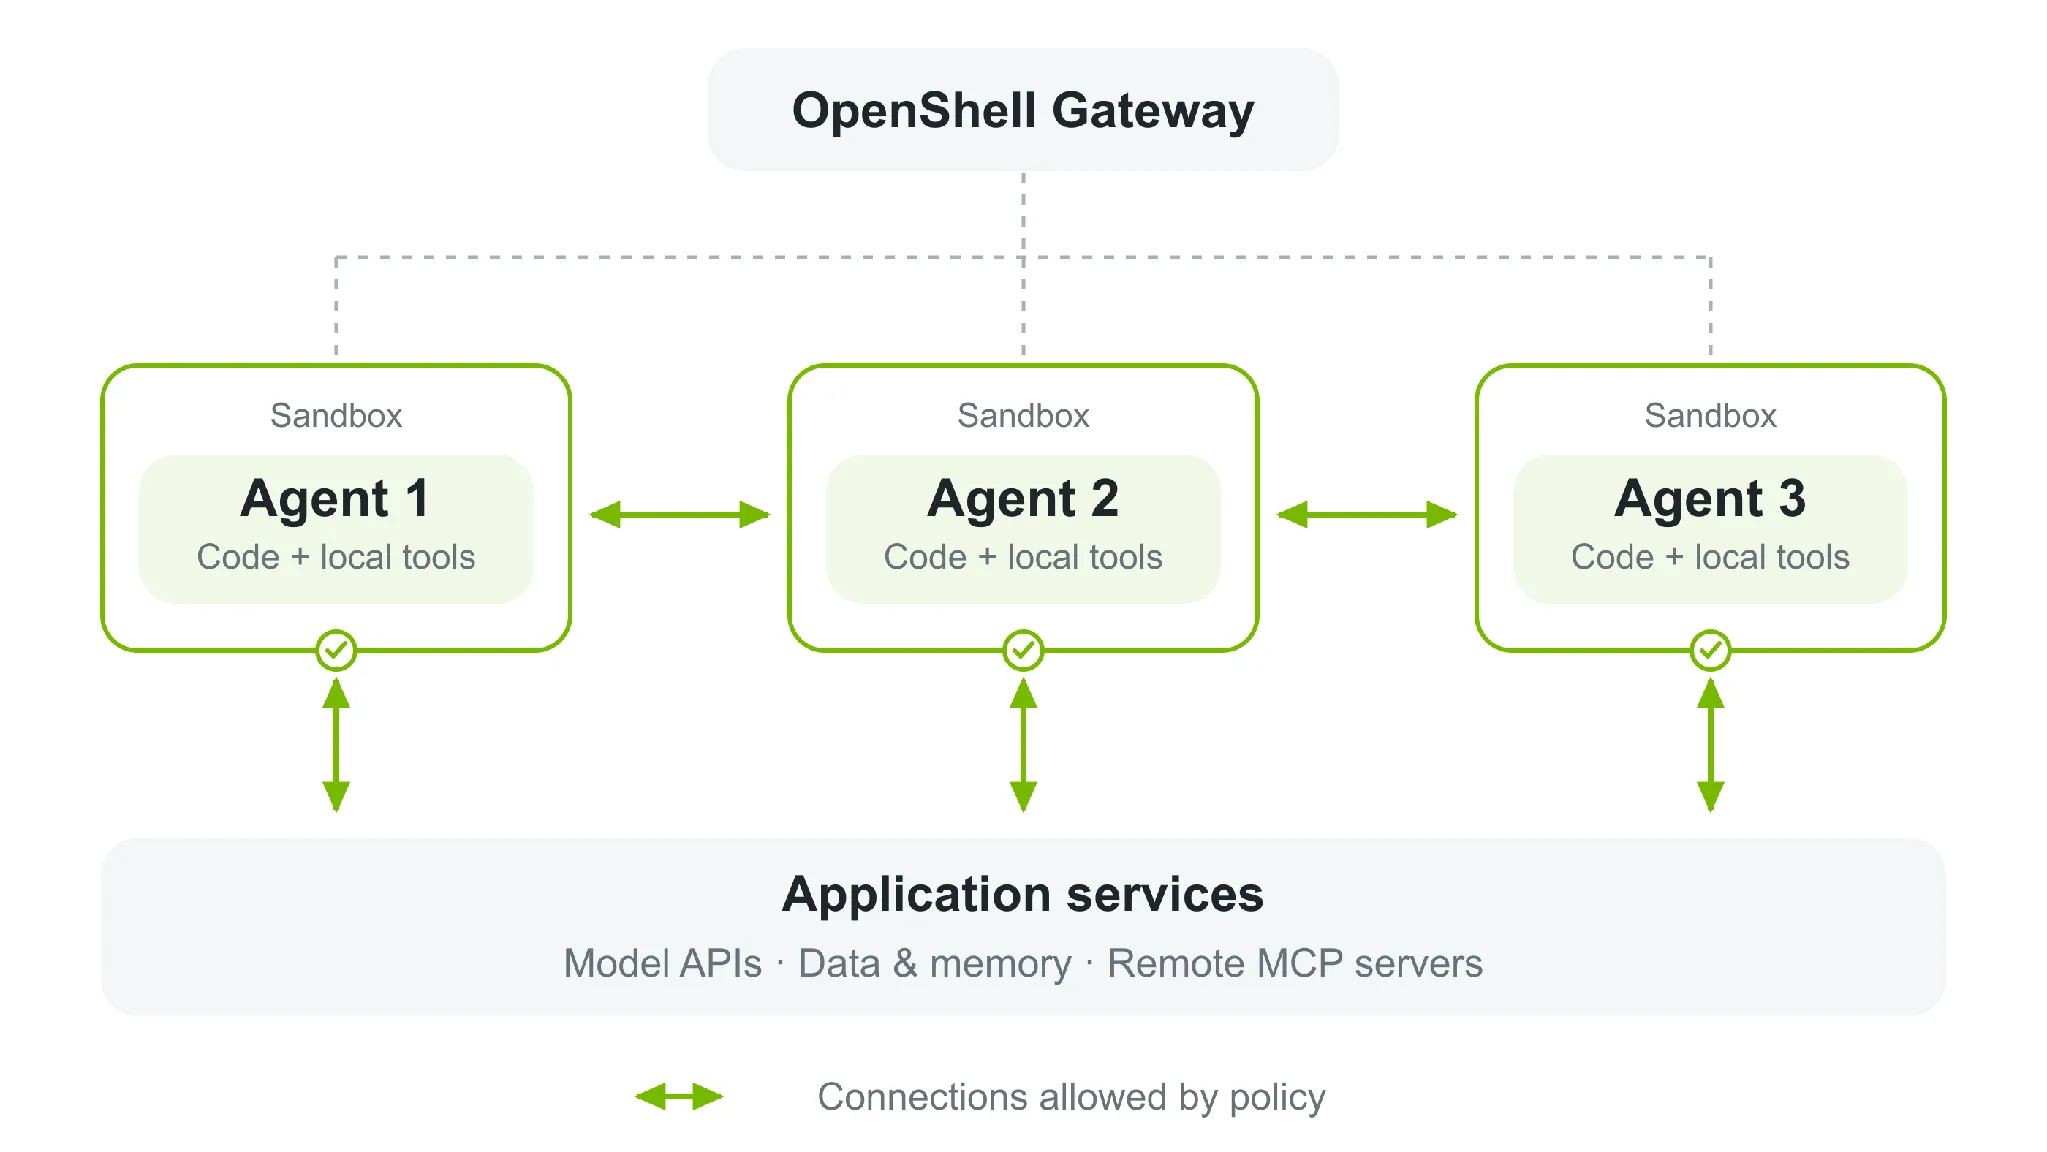
NVIDIAのアーキテクチャドキュメントによると、役割は4つに分かれています。
- サンドボックス。 各エージェントは権限なしで動き、カーネルの制御が、触れられるファイルと実行できるシステムコールを決めます。内側からの直接のネットワークアクセスは一切ありません。
- スーパーバイザー。 サンドボックスの外で動き、外向きのリクエストをすべて、バイナリ、宛先、メソッド、パスの単位までポリシーと照合します。HTTP、GraphQL、MCPのトラフィックを読み取れるため、データの照会は許可しつつ、同じAPIへの書き込みはブロックできます。
- ゲートウェイ。 コントロールプレーンで、ユーザーを認証し、サンドボックスのライフサイクルを管理し、ポリシーと認証情報を配布します。
- ポリシープローバー。 形式検証エンジンです。誰かがポリシー変更を承認する前に、その変更がリスクのある新しいアクセスを開くかどうかを確認します。
認証情報の扱いは、どんなエージェント製品にも取り入れたい部分です。エージェントが持つのはプレースホルダーのキーだけで、スーパーバイザーがサンドボックスの外で本物のキーに差し替えます。しかも、ネットワークポリシーと認証情報のバインディングの両方が許可するエンドポイントに対してだけです。
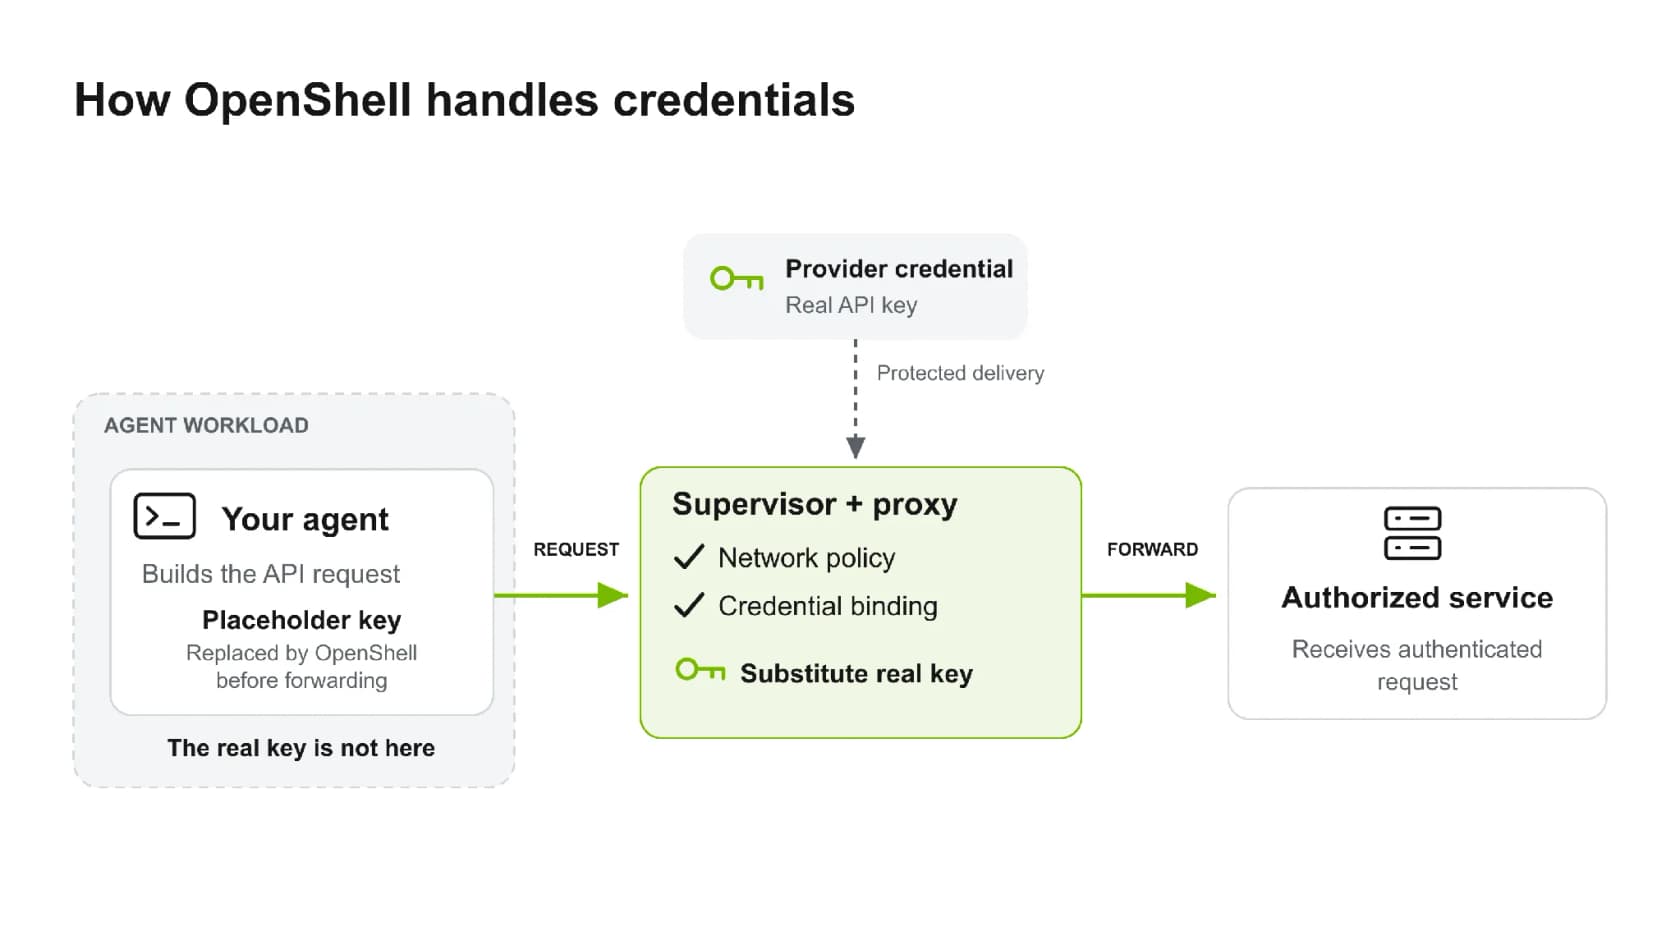
関連記事のAdd Runtime Controlsでは、数分で試せるデモを紹介しています。ネットワークのないサンドボックスを作ってcurlが失敗するのを確認し、次に/usr/bin/curlにGitHub APIの読み取りを許可するYAMLポリシーを適用します。その後は読み取りが通り、同じエンドポイントへのPOSTはブロックされ、どちらの判断もログに残ります。ポリシーはOPA/Regoにコンパイルされ、監査ログはOCSFスキーマを使うため、すでに運用しているセキュリティツールに接続できます。
エージェントがより多くのアクセスを必要とするとき
長時間動くエージェントは、遅かれ早かれ壁にぶつかります。想定していなかったパッケージレジストリや、誰もリストに入れなかったデータソースなどです。その場合のためにOpenShellにはポリシーアドバイザーがあり、エージェントは失敗したり即興で対処したりする代わりに、限定的なルールを提案できます。
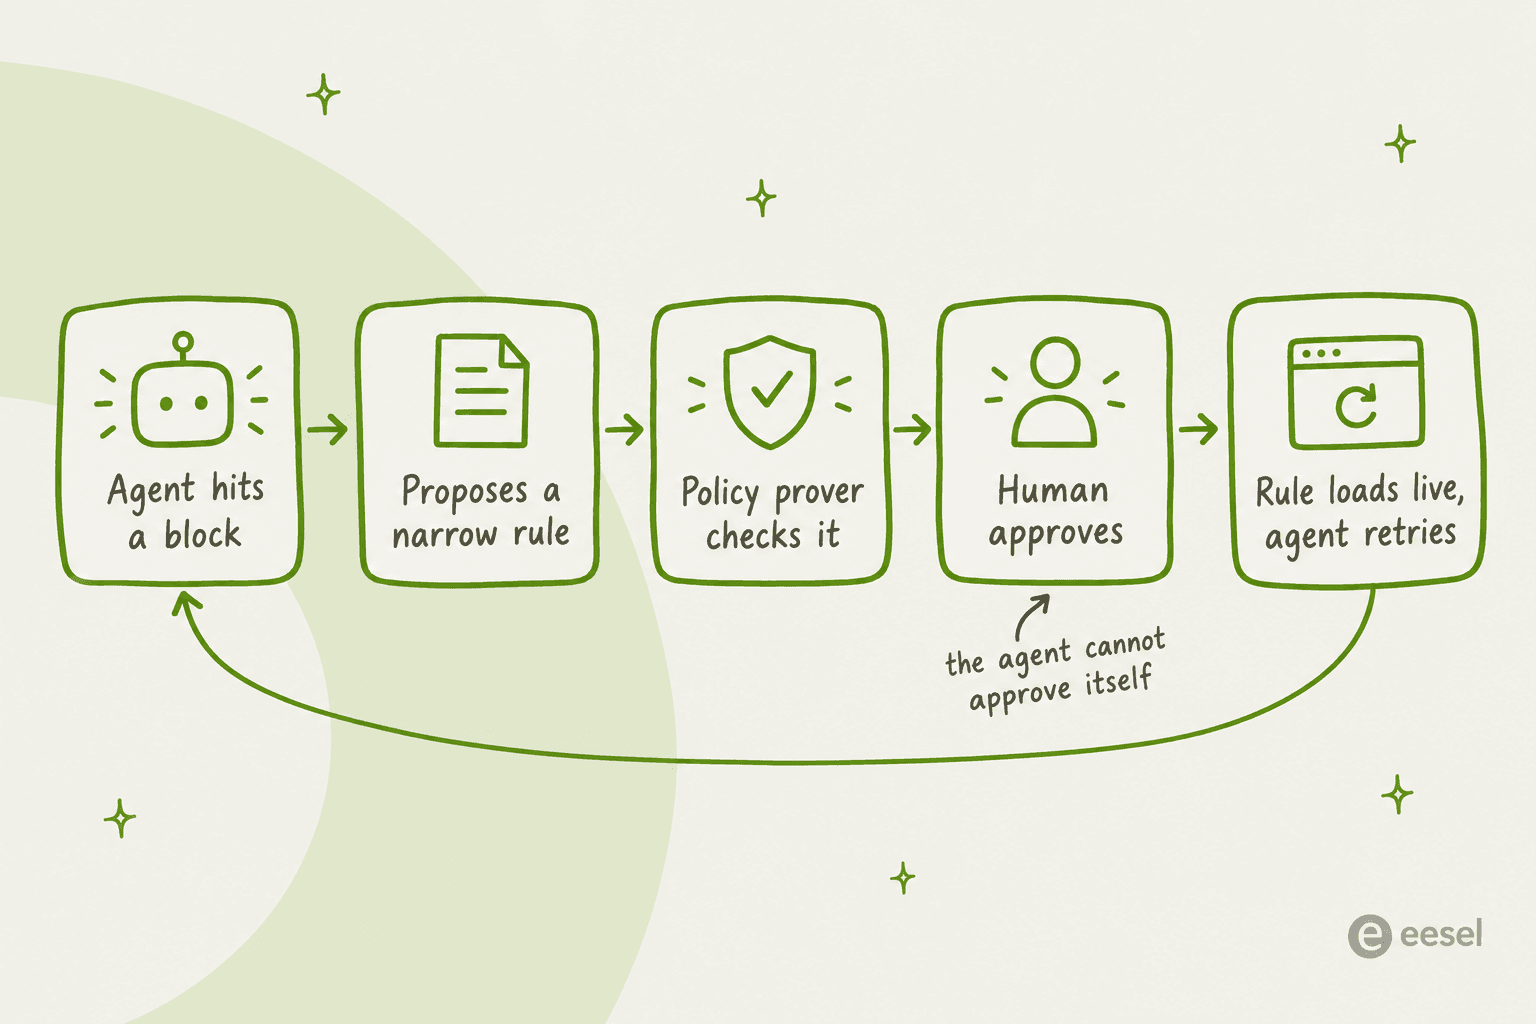
NVIDIAによると、提案はデフォルトで人のレビュー待ちとなり、エージェントは自分のリクエストを承認できません。ネットワークの変更は、再起動なしで実行中のサンドボックスに読み込まれます。ファイルシステムとプロセスの制限は別で、サンドボックスの起動時に固定されるため、緩めるには新しいサンドボックスを立ち上げる必要があります。この非対称性は正しい判断だと思います。エージェントがマシンを乗っ取るのを防ぐルールは、作業の途中で交渉の対象になるべきではないからです。
始めるのに時間はかかりません。READMEのクイックスタートでは、Linux、Apple SiliconのmacOS、またはWSL 2のWindows(まだ実験的)に加えて、Docker、Podman、またはホストの仮想化が必要です。
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
インストール前に知っておきたいのは、OpenShellがデフォルトで匿名の運用テレメトリを収集することです。READMEによると、プロンプト、認証情報、ファイルパス、モデル名は含まれず、OPENSHELL_TELEMETRY_ENABLED=falseで無効にできます。
Sentryが加えるもの、そして実際に使えるのは誰か
OpenShellはエージェントの外からポリシーを強制しますが、同じホスト上で動いています。ホスト自体が侵害されれば、その上のソフトウェア境界はホストと同じ強さしかありません。Sentryは、NVIDIAがそのギャップを埋めようとする手段です。
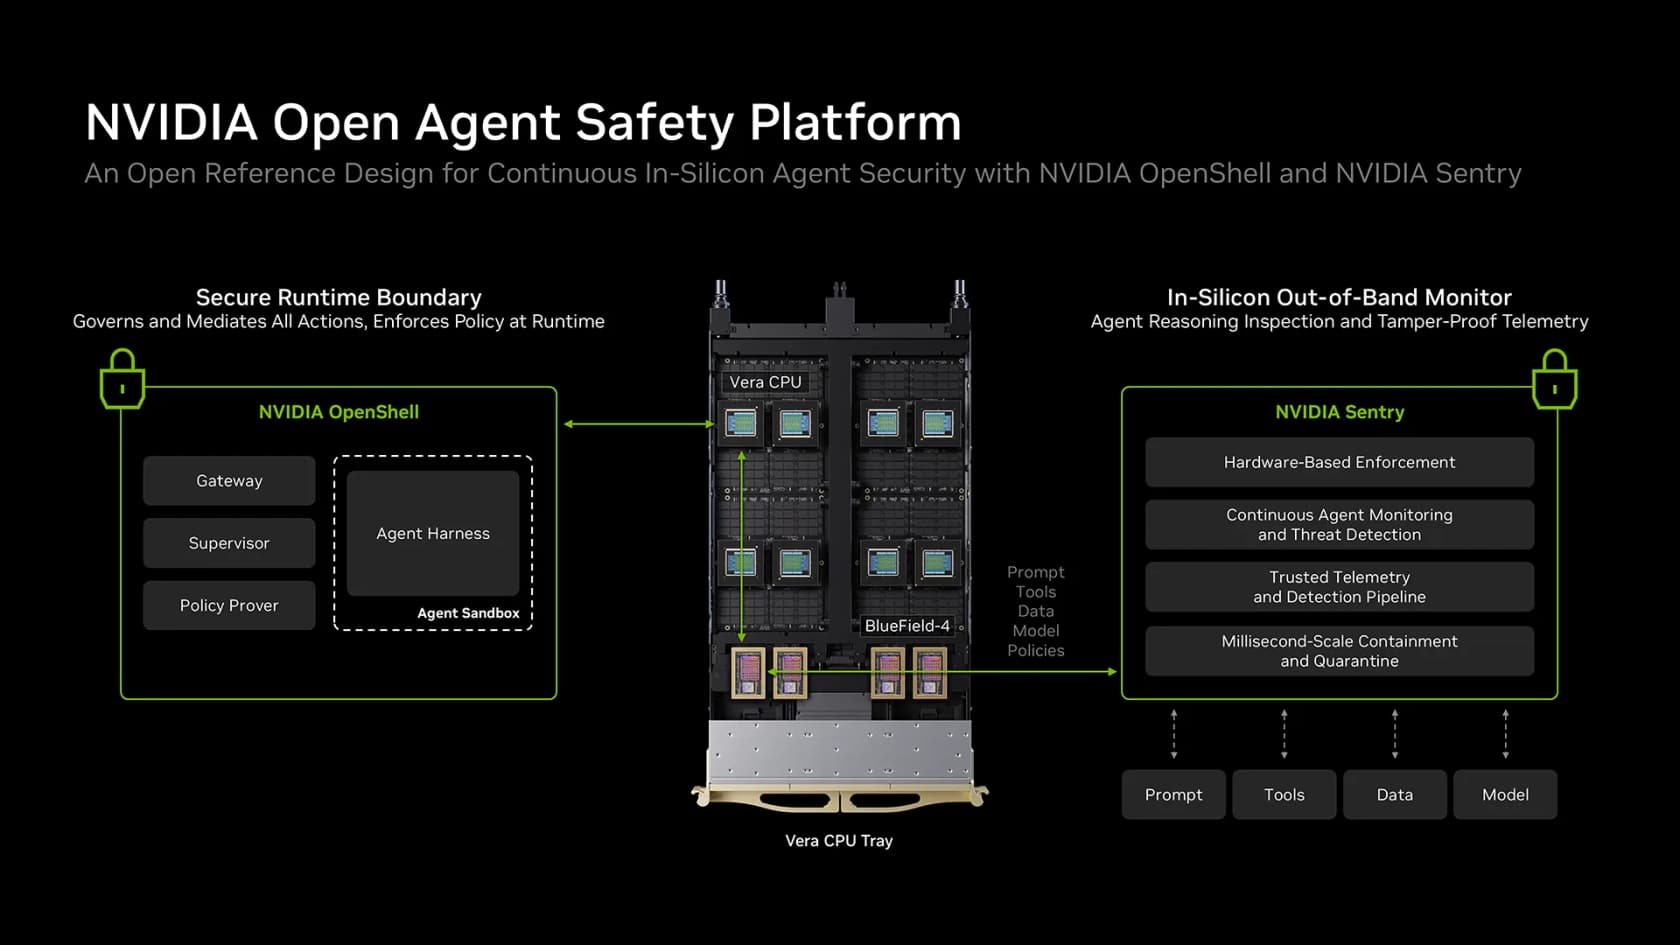
SentryはBlueField-4 DPU上で動きます。DPUはネットワーク経路上にある独立したプロセッサです。NVIDIA Vera Rubin PODでは、NVIDIAによると各コンピュートトレイのBlueField-4は"the node's only path to the model."に位置します。その位置からすべてのプロンプト、ツール呼び出し、データリクエストを監視し、OpenShellのポリシーをシリコン上で強制します。境界を越えたエージェントをミリ秒単位で隔離することもできます。エージェントは監視されていることを知る必要がなく、監視役に到達する手段もありません。
私にとってこれは設計の巧みな部分で、モデルへの経路が制御点であるというNVIDIAの3つ目の原則とも一致します。エージェントは次の思考なしには動けないので、経路を握る者が最良の視界と停止スイッチの両方を手にします。
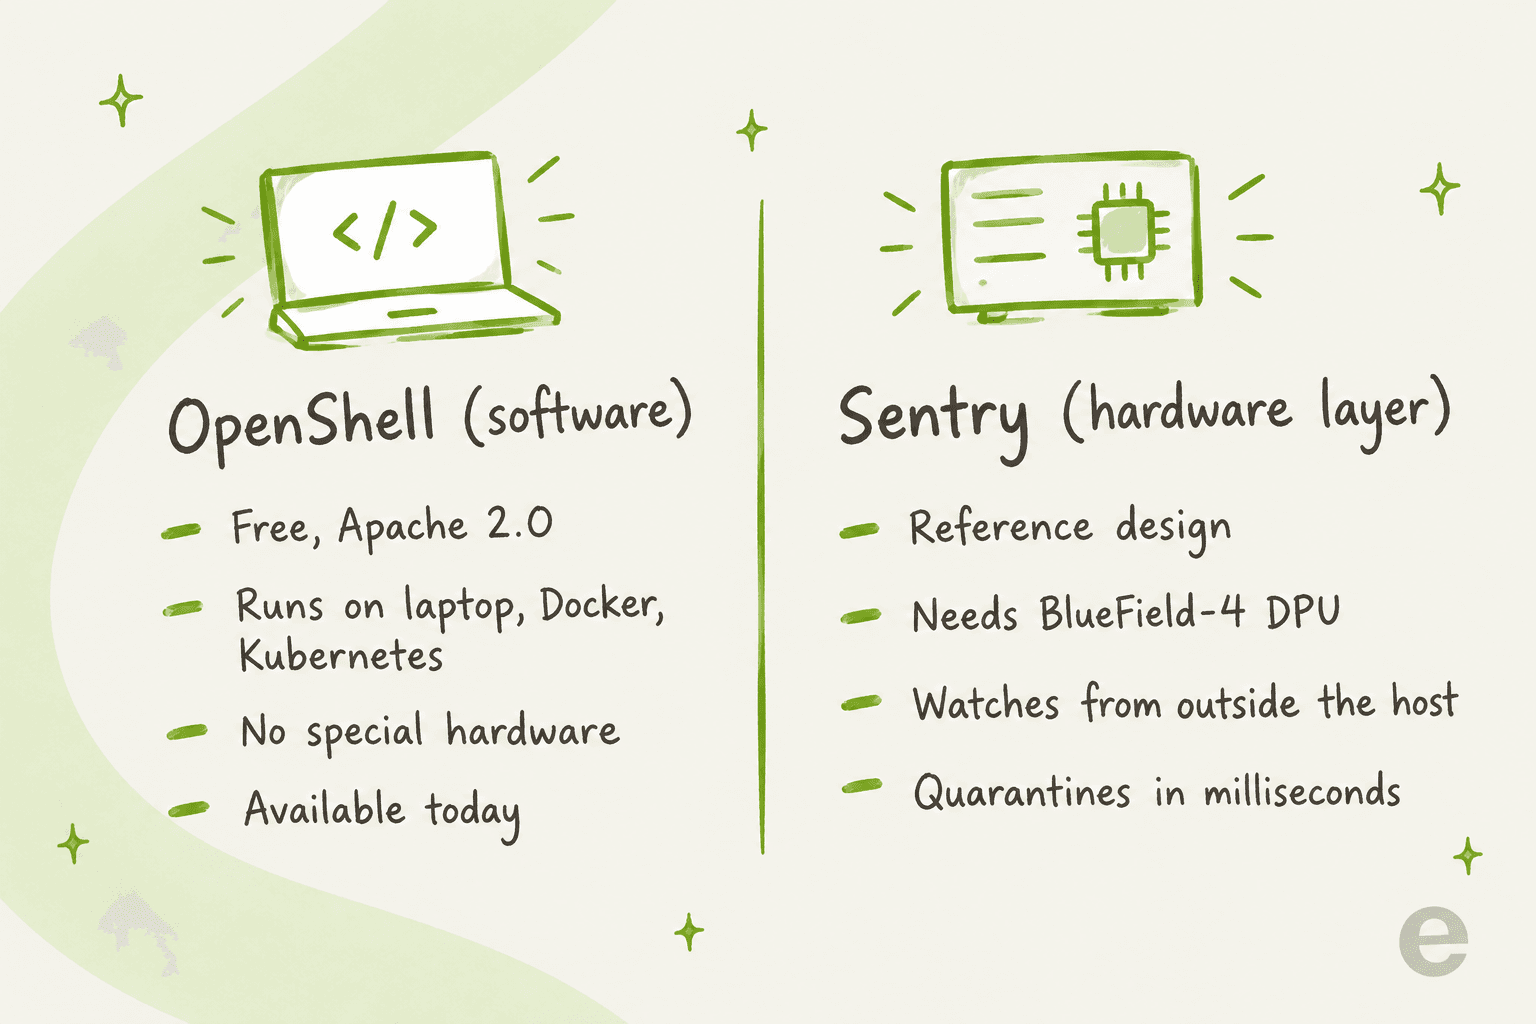
正直に言うと、問題は到達範囲です。NVIDIA自身のFAQは、OpenShellにBlueField-4は不要だがSentryには必要だと確認しています。技術ブログには、"already running on an NVIDIA Vera system with BlueField-4"のチームにとって、これらの保護を有効にするのは"just a software update."だと書かれています。それ以外の人は、NVIDIAの最新のデータセンタースタックに乗り換えるか、Dell、HPE、Oracle Cloud Infrastructure、CoreWeaveなどのパートナーがパッケージ化するのを待つことになります。プレスリリースには、説明されている機能は提供可能になった時点で提供されるという、いつもの但し書きもあります。
ですから「NVIDIAがハードウェアで強制するエージェントの安全性を出荷した」という見出しは、多くの読者にとってはこう言い換えたほうが正確です。NVIDIAは無料のソフトウェアランタイムを出荷し、ハードウェア設計を公開しました。最初にそれを採用するのは、フロンティアラボと大手クラウドです。
ランタイム制御とモデルの安全策
私が読んだ中で、このカテゴリーがなぜ存在するのかを最も明快に説明しているのは、NVIDIAのFAQです。"Prompts, model safeguards, and agent frameworks influence what an agent attempts to do. Runtime controls enforce what it is allowed to do."
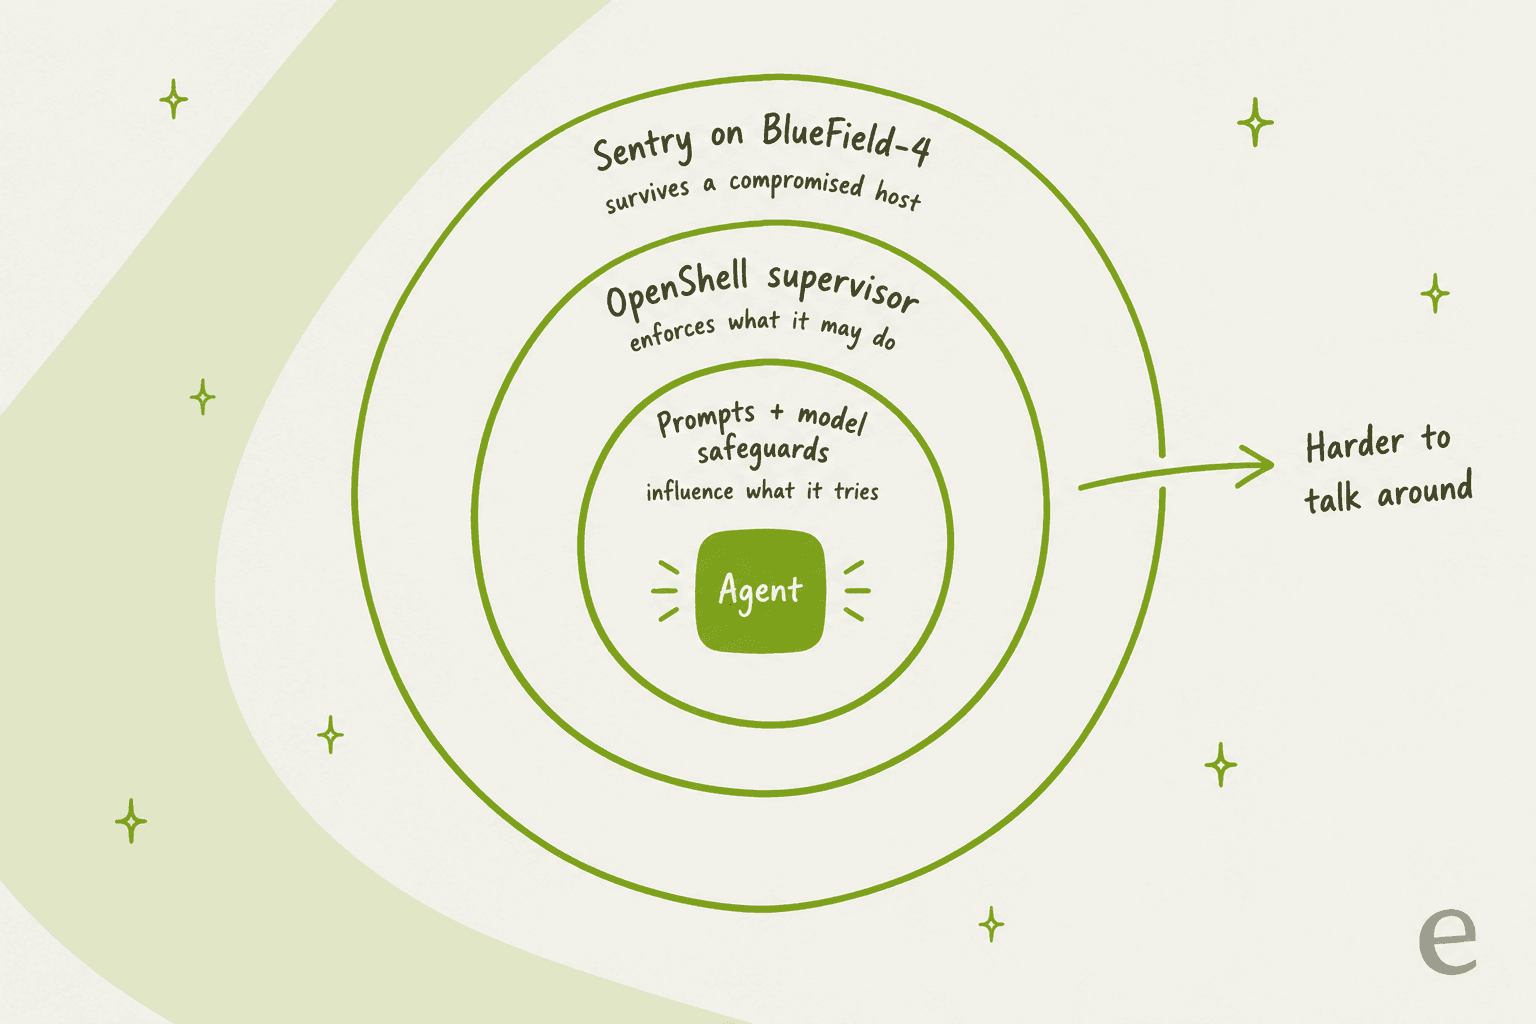
外側の輪ほど、エージェントの手が届きません。プロンプトインジェクションはモデルに指示を捨てさせることはできても、カーネルにシステムコールのブロックをやめさせることはできず、別の信頼ドメインにあるDPUには手が届きません。だから、システムプロンプトにあるAIガードレールをセキュリティ境界として扱う人には、私は異を唱えます。トーンや範囲の調整には役立ちますが、鍵ではありません。
同じ考え方は、今や業界全体に見られます。OpenAIのインシデント対応の一部は、より隔離されたサンドボックスと、思考連鎖の監視のための計算資源の追加です。AnthropicのClaude Managed Agentsは、すでにエージェントのループを、作業が実行されるサンドボックスとは別のサーバーで動かしています。NVIDIAが加えるのは、特定のモデルベンダーに縛られないオープンな強制レイヤーです。
誰が採用しているか
発表時のパートナーリストの多くはロゴの寄せ集めですが、今回は知っておく価値のある具体的な統合がいくつかあります。すべてNVIDIAのプレスリリースによるものです。
| パートナー | 取り組み内容 |
|---|---|
| Anthropic | Claude Managed AgentsをOpenShellとBlueFieldに統合し、サンドボックスを通じてエージェントのアクセスを制御 |
| SpaceXAI | CursorのコーディングエージェントとGrokモデルにこのプラットフォームを利用 |
| Salesforce | Slack内のOpenShell:エージェントのアクティビティと監査イベントを確認し、権限リクエストを承認または却下 |
| SAP | Joule StudioランタイムにOpenShellを組み込み、エンジニアリング面でも貢献 |
| Scale AI | Scale GenAI Portfolioのエージェントインフラ層に組み込み |
| Red Hat、Canonical、SUSE | 各社のOSに統合。CanonicalにはCharmed OpenShellのアルファ版がある |
私が注目しているのはSlack統合です。チームがすでに使っているチャットツールからエージェントの権限リクエストを承認できるのは、人が実際に使う摩擦の少ないチェックです。別のコンソールに置かれたセキュリティ制御は、形式的に承認されがちです。エージェントがServiceNow上にあるなら、同社独自のエージェントガバナンスの制御と比較する価値があります。
NVIDIAは今回の発表を、Linux FoundationのAkritesイニシアチブを土台にした120以上の組織のグループ、Open Secure AI Allianceにも結び付けています。アライアンスの投稿によると、インシデントの際、クローズドなツールがフォレンジック作業の一部をブロックしたため、Hugging FaceはオープンウェイトのGLM 5.2モデルを自社インフラで動かし、17,000件を超えるアクションを分析しました。防御側には、自分で検査し運用できるオープンなツールが必要だというのが、NVIDIAのより大きな賭けです。
費用
価格表はありません。プラットフォームの大部分が製品として販売されているわけではないためです。実際に支払うことになるのは次のものです。
| 要素 | ライセンス費用 | 実際に支払うもの |
|---|---|---|
| OpenShell | 無料、Apache 2.0 | 計算資源、モデルトークン、ポリシーを書いて保守するエンジニアリングの時間 |
| KubernetesでのOpenShell | 無料(Helmチャート) | NetworkPolicyを強制するCNIを備えたクラスターと運用の手間 |
| Sentry | 公開価格なし | BlueField-4 DPU。通常はNVIDIAパートナーのVera Rubinシステム内 |
| パートナーのパッケージ | 場合による | Red Hat AI Factory、HPE、Dell、クラウドプロバイダーが一部を自社の製品に組み込む |
OpenShellで本当にコストがかかるのは、ポリシー作業です。GitHub、パッケージレジストリ、モデルAPI、社内サービス2つに触れるエージェントのために、デフォルト拒否のポリシーを書くこと自体が設計作業であり、エージェントの仕事が変わるたびに、誰かがそれを引き受けなければなりません。インシデントと比べれば安いものの、無料ではありません。「オープンソースだから」という記事の多くが触れない項目です。
人々の反応
発表から1日しか経っていないため、G2やCapterraのレビューはまだありません。ただ、開発者のスレッドは活発で、製品と同じ線で意見が割れています。ランタイムは評価されつつ、シリコンには警戒が残るという構図です。
実用派はすでにOpenShellを使い始めており、ハードウェアの部分は無視しています。
"OpenShell is already on GitHub and you can install it today. I am moving my local agents into it now. Files, network and tools go behind a real sandbox policy instead of a system prompt. Sentry needs BlueField hardware so I skip that. The runtime itself does not. Inference stays on my existing RTX through the host. No new Nvidia box required."

同じスレッドで別のコメント投稿者が、報道の多くよりうまく核心の主張を言い表していました。
"Setting the vendor politics aside, runtime enforcement is the right layer for this. Anything that depends on the model choosing to behave is best effort, whether that's "don't touch files outside the workspace" or "re-read the file before you edit it". If it actually matters, enforce it outside the model."
懐疑派にも一理あります。Hacker Newsの上位スレッド(209ポイント)は、この反論の最も厳しい形で始まっていました。
"A new chip solves nothing. Nobody wants to hear this but there is no solution for the security risks posed by agents today. You can put it in a sandbox, it doesn't make a difference, for it to be useful it inherently needs wide, unattended access. Put a human in the loop and you just end up bottlenecking it and throwing away any purported productivity gains."

私は完全には同意しませんし、返信のコメントもそうでした。ある投稿者は偽の二分法だと指摘しており、私の見方では、ポリシーアドバイザーのループがこれに対するNVIDIAの直接の答えです。デフォルトでは狭いアクセスにして、エージェントがもっと必要なときは人が素早く承認します。別のHNコメント投稿者は「新しいチップ」という捉え方にも反論し、BlueField-4はすでにNVIDIAのサーバー製品の多くでSmartNICとして使われているため、ここでの新しさは主に既存のハードウェア上で動くソフトウェアだと指摘しました。
最も鋭い外部からの見方は、アナリストのPatrick Moorheadによるもので、外からエージェントを監視することの限界についてです。
"Sentry only works if it can see the reasoning trace. Open models show everything. Closed labs show what they choose. Watch which labs let the trace through. That decides whether this is a fence or a suggestion."
最も具体的な不満はテレメトリに関するものです。r/LocalLLaMAのあるユーザーは、OpenShellの利用データがデフォルトで有効なのでkata-containersにとどまると述べ、別のユーザーは発表全体を、データセンターをNVIDIAのハードウェアに囲い込む一手だと読みました。私はどちらも考慮しつつ、テレメトリは簡単にオフにできること、囲い込みの懸念はApache 2.0のランタイムよりSentryにずっと当てはまることを念頭に置くと思います。
関心を持つべき人、そうでない人
**今すぐOpenShellを動かすべきなのは、**Claude CodeやCodexのようなコーディングエージェントを本物の認証情報で運用しているエンジニアがいる場合や、開発者が共有インフラ上でエージェントを立ち上げられるようにしているプラットフォームチームがいる場合です。インストールは1コマンドで、デモは数分で終わります。さらに、プレースホルダー認証情報を使うデフォルト拒否のサンドボックスは、~/.sshフォルダ全体に手が届くノートPC上のエージェントに比べて、はっきりした改善です。すでにClaude Codeの権限や、NemoClawのような管理されたランタイム(あるいはZeroClawなどの代替)を検討しているなら、OpenShellはそれらの考え方が収束していくレイヤーです。
**Sentryに注目すべきなのは、**フロンティアラボ、大手クラウド、またはすでにVera Rubinシステムを購入している企業です。皆さんにとっては、ハードウェアで隔離された強制こそが本当のニュースです。
**スタックを見送ってよいのは、**AIエージェントが自分で運用するランタイムではなく、購入したビジネスツールである場合です。Zendesk上でエージェンティックAIを使うサポートチームは、OPAポリシーを書きたいとは思っていません。ベンダーがすでに同じ設計判断を済ませていることを望んでいます。つまり、モデルに見えない認証情報、人を待つアクション、そしてすべての判断の記録です。発表のこの部分は誰にでも当てはまります。AIサポートエージェントの候補に挙がっている各ベンダーに、満たしているかどうかを尋ねる価値があります。
サポートキュー上のAIエージェントにとっての意味
DPUを取り除くと、この発表に残るのは基本的にチェックリストです。エージェントは本物の認証情報を持つことがあるか。人が承認しないまま重大なアクションを実行できるか。後からすべての許可と拒否を確認できるか。これらの問いは、注文を返金するサポートエージェントにも、mainにプッシュするコーディングエージェントにも同じように当てはまります。
eeselで私が使っている整理はこうです。OpenShellはインフラで、eeselは従業員です。eeselのAIヘルプデスクチームメイトは、Zendesk、Freshdesk、Slackにある既存のキューに加わり、NVIDIAがいま標準化しようとしているのと同じ原則を軸に作られています。セキュリティレビューでコンプライアンスが話題になったら、サポートチャットボットのSOC 2とGDPRについての記事があります。
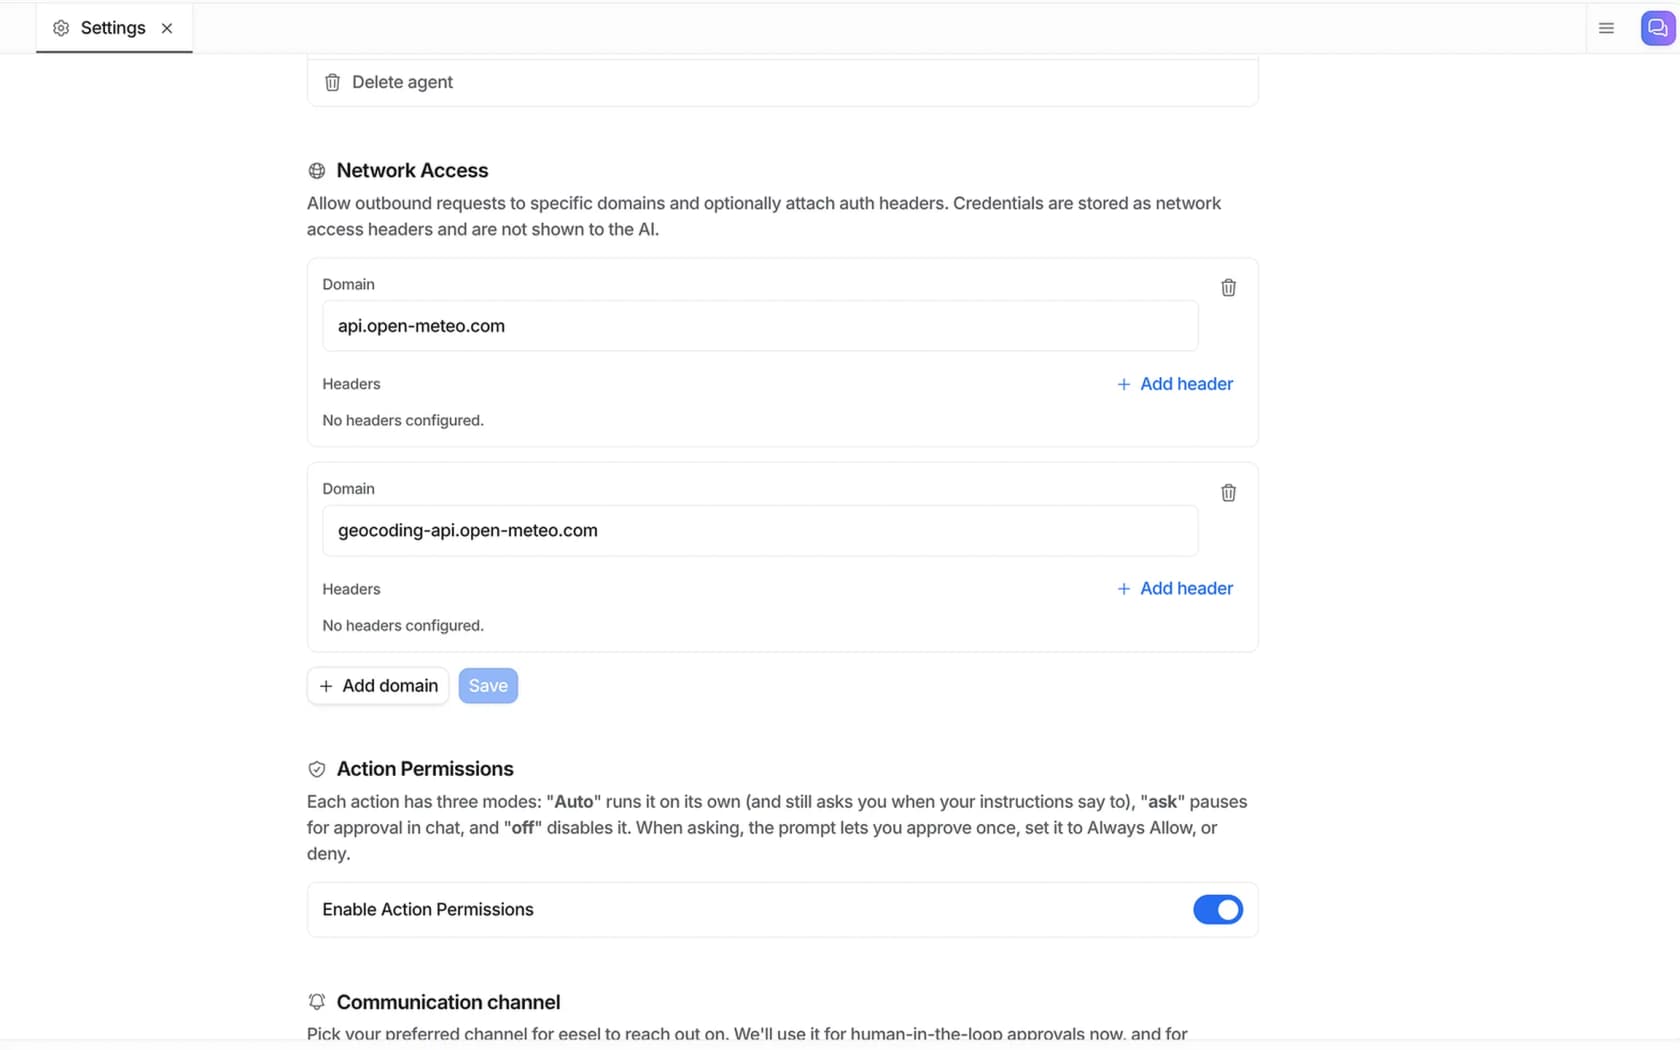
- 認証情報はモデルの外に置かれます。 Network Accessでは、ドメインを許可リストに入れ、認証ヘッダーを紐付けます。eeselが各リクエストにヘッダーを付け、AIに見えるのはヘッダーの名前だけです。OpenShellのスーパーバイザーが使うプレースホルダーキーと同じ考え方を、注文データベースや配送APIに当てはめたものです。
- リスクのあるアクションは人を待ちます。 すべてのアクションに3つのモードがあります。Auto、確認、オフです。「確認」では、エージェントは一時停止し、人が一度だけ承認する、Always Allowを設定する、または拒否するを選べます。エージェントが対応できないものは、チームへの分かりやすいエスカレーションになります。
- テストなしでは何も出荷されません。 エージェントが顧客に回答する前に、シミュレーションが過去のチケットを再生し、チームが実際に送った内容と照らして回答を採点します。さらに進めたいなら、敵対的なプロンプトでサポートAIをレッドチーミングできます。
この最後の点は、聞こえ以上に重要です。私が最もよく耳にする購入者の要望は、AIが確信があるときだけ自動返信し、それ以外は静かにエスカレーションしてほしいというものです。私が見る一般的な導入の流れは、下書きから始め、チームが信頼できるようになったら完全自動化に進むというもので、エージェントの権限は検査できる能力と同じ速さでしか広げるべきではないというNVIDIAの原則のサポート版です。
ターミナルからエージェントを操作するチーム向けに、eesel CLIも同じ制御を提供しています。eesel approvalsは保留中のアクションを一覧表示し、承認または拒否できます。eesel activityはエージェントが行ったことを新しい順に表示します。書き込みが実行される前に、その呼び出し内容を正確に出力する--dry-runもあります。すべてのワークスペースはMCPサーバーとしても機能するため、Claude Codeのようなコーディングエージェントが、人と同じ権限ルールのもとでサポートチームメイトを操作できます。これについてはターミナルからAIエージェントを管理するにもっと詳しく書きました。
eeselを試す
自前のエージェント群を運用するチームにとって、NVIDIA Open Agent Safety Platformは強力な答えです。そうではなく、こうしたガードレールがすでに備わったAIエージェントをサポートキューに置きたいなら、eeselのほうが近道です。ヘルプデスクに接続し、機密をモデルから遠ざけ、リスクのあるアクションは人の確認まで保留し、すべての承認と却下を報告するので、何をしたかを正確に確認できます。

無料トライアルから始められます。100クレジット、カード不要です。有料プランは月額299ドルで500クレジットから、チケットまたはチャット1件が1クレジットとして数えられます。キューの一部でeeselを試し、誰かに回答する前に、自社の履歴でシミュレーションを実行してください。
よくある質問
NVIDIA Open Agent Safety Platformとは何ですか?
NVIDIA Open Agent Safety Platformは無料ですか?
Open Agent Safety Platformを使うのにNVIDIAのハードウェアは必要ですか?
NVIDIA OpenShellで使えるエージェントは?
Open Agent Safety Platformはモデルのガードレールとどう違いますか?
なぜNVIDIAは今、エージェント安全性プラットフォームを発表したのですか?
カスタマーサポートチームにNVIDIA Open Agent Safety Platformは必要ですか?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.