2026年版 Codex Security Cloudのおすすめ代替ツール8選(比較)

Kira

Katelin Teen
最終更新 October 1, 2026
チームがCodex Security Cloudの代替ツールを探す理由
Codex Security Cloudは、公平に言って、役割をきちんと果たしています。基本的には、OpenAI Codexの中で動くホスト型のセキュリティエージェントです。GitHubリポジトリを接続すると、脅威モデルを作成してコード(または新しいコミットごと)をスキャンし、修正を提案する前に、可能性の高いバグごとに使い捨てのサンドボックスで再現を試みます。同僚のRamaがCodex Security Cloudのレビューのために実際にスキャナーを試したところ、56行のFlaskアプリに仕込んだ5つのバグをすべて、8分56秒、トークン費用$3.75〜$6.77で検出しました。
では、なぜ他を探すのでしょうか。私の見るところ、繰り返し挙がる理由は5つあり、どれも「動かない」ではありません。
- GitHub専用です。 OpenAIのセットアップガイドによると、Cloudがスキャンするのは「connected GitHub repositories」です。コードがGitLabやBitbucket、あるいは閉域網にある場合は、今必要なのがCodexのGitHub連携だけだとしても、対象外です。
- 対象プランが固まっていません。 OpenAIのDevDay総括ではPro、Business、Enterprise、Eduとされています。Codexの料金ページの機能表では、GitHubリポジトリのスキャンはいまだEnterpriseとEdu限定です。いずれにせよPlusは対象外で、APIキーのアカウントにはクラウド機能が一切ありません。
- 価格表がありません。 スキャンはプランに含まれるCodexの利用枠を消費し、その後はクレジットを消費します。同梱される、拒否が少ないセキュリティ特化モデルのDaybreak BlueはGPT-5.6 Solのクレジット料金で課金されるため、費用はスキャンの前ではなく後でわかります。
- コードがOpenAIに送られます。 定義上ホスト型サービスなので、ChatGPTを許可していない会社は、これも許可しないでしょう。
- リサーチプレビューです。 2026年9月29日に公開されたばかりで、私がこの記事を書く2日前のことです。以前のCLIも、この夏は拒否の問題で苦戦しました。
最後の点を私は最も重く見ています。Daybreak Blueが同梱される前、CLIユーザーは長いスキャンをサイバー系のガードレールで何度も失っていました。
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

Blueを標準で同梱するのは、まさにこれを直すためのOpenAIの対策です。効果があったかどうかは、Cloudの実機レビューがまだ公開されていないため、今のところ誰にもわかりません。
代替ツールの選び方
Codex Security Cloudが行う3つの仕事、つまりコード内の脆弱性を見つけること、それが本物か検証すること、パッチを提案することのうち、少なくとも1つを行うツールを探しました。以下の価格と機能はすべて、ベンダー自身の料金ページまたはドキュメントから取り、2026年10月1日に確認したものです。
最も注目したのは検証です。400件の「たぶんバグ」を浴びせてくるスキャナーは、時間を節約してくれたのではなく、トリアージの仕事を渡してきただけです。eeselでは、自信ありげなボットが誤った答えを返す場面を何度も見てきました。だからこそ、eeselのヘルプデスクチームメイトは、本番のチケットに触れる前に、過去の何百件ものチケットに対してシミュレーションで動かします。あるサプリメントブランドのCXリードは、この要件を私よりうまく言い表しました。
"The AI will never be able to answer 100% of the questions... I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
CX lead at a DTC supplements brand, on an eesel customer call
「チケット」を「検出結果」に置き換えれば、セキュリティも含め、あなたに代わって行動するあらゆるAIエージェントの基準はほぼこれです。そこで各ツールに1つだけ問いました。ルールを照合するだけか、自分の作業を再チェックするのか、それとも実際にエクスプロイトを実行するのか。
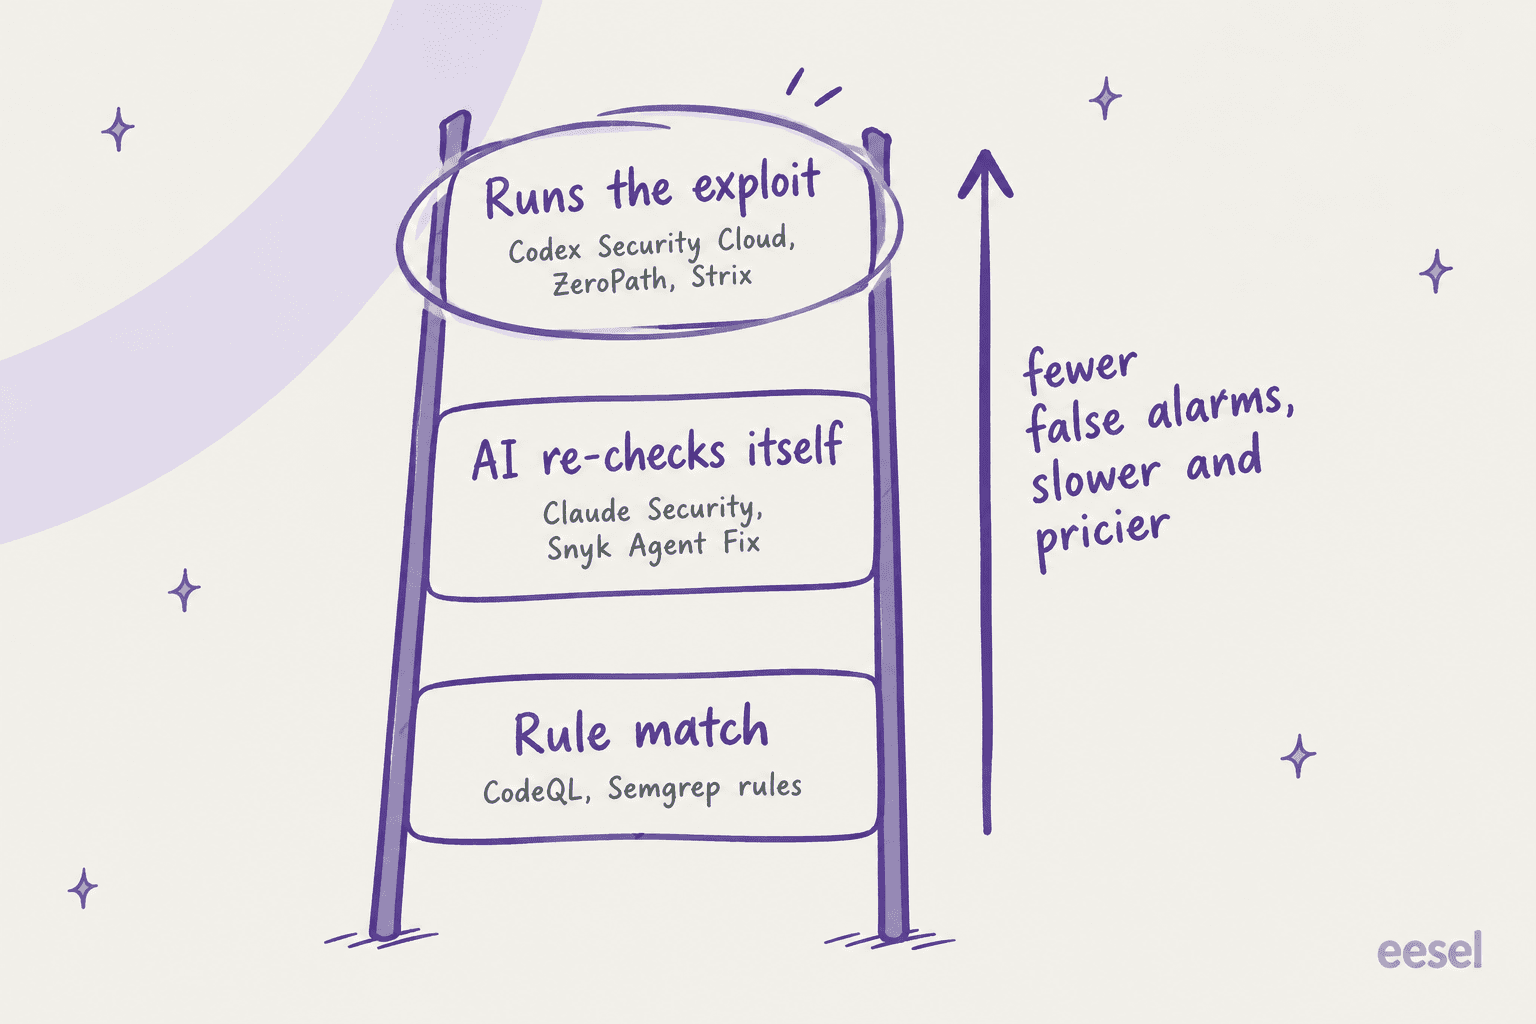
はしごの上に行くほどノイズは減りますが、スキャンは時間がかかり、費用も増えます。どちらの端が悪いわけでもありません。失敗するのは、最上段のツールを買っておきながら、CIで最下段の速さを期待する場合です。
Codex Security Cloudの代替ツール一覧
| ツール | バグの見つけ方 | 検出結果の検証方法 | パッチ提案 | 実行場所 | 無料オプション | 公開されている入門価格 | ステータス |
|---|---|---|---|---|---|---|---|
| Claude Security | 推論エージェント(Mythos 5.1) | 敵対的検証パス、信頼度評価 | あり、Web版Claude Codeで開く | Anthropicクラウド、GitHubリポジトリ | なし | Claude Enterprise、$20/シート/月 + API利用料 | パブリックベータ |
| Claude Securityプラグイン | マルチエージェントスキャン、セッションのモデル | 独立した検証エージェント。パッチレビュアーがテストを実行 | あり、git applyで適用する.patchファイル | 自分のマシン、任意のgitリポジトリ | なし | 有料Claudeプランまたは API利用料 | ベータ |
| Codex Security CLI | 推論エージェント(既定はGPT-5.6 Sol) | ソースを追跡する検証 | 文書による修正案 | 自分のターミナルまたはCI | Apache-2.0、トークン代は自己負担 | API利用料(当社テストで小規模スキャン約$3.75〜6.77) | オープンソース |
| GitHub Code Security | CodeQLルール | 静的解析、エクスプロイト証明の記載なし | Copilot Autofixの提案 | GitHub | 公開リポジトリでCodeQL + Autofix | $30/アクティブコミッター/月 | GA |
| Snyk | 静的エンジン + Agent Fix | 修正候補ごとに再スキャン | あり、Snyk Agent Fix | Snykクラウド + IDE/CI | $0プラン | 開発者1人あたり月額$25から | GA |
| Semgrep | ルール + AI推論(Multimodal) | 検出結果ごとのAIトリアージ | AI Autofix | Semgrepクラウド + CI | 10コントリビューターまで無料 | コントリビューター1人あたり月額$30(Code) | GA |
| ZeroPath | AIネイティブのSAST、SCA、シークレット、IaC | 悪用可能な検出結果の実行時検証 | PRレビュー、ワンクリックのautofix | ZeroPathクラウド、Enterpriseならセルフホスト | 無料の個人ワークスペース | 月額$1,000 + 開発者1人$60 | GA |
| Strix | 自律型ペンテストエージェント | 検出結果ごとのエクスプロイト証明 | AutofixのPR | Strixクラウド、または自分のDocker | Apache-2.0のCLI | $29/シート/月 + テストごと | GA + オープンソース |
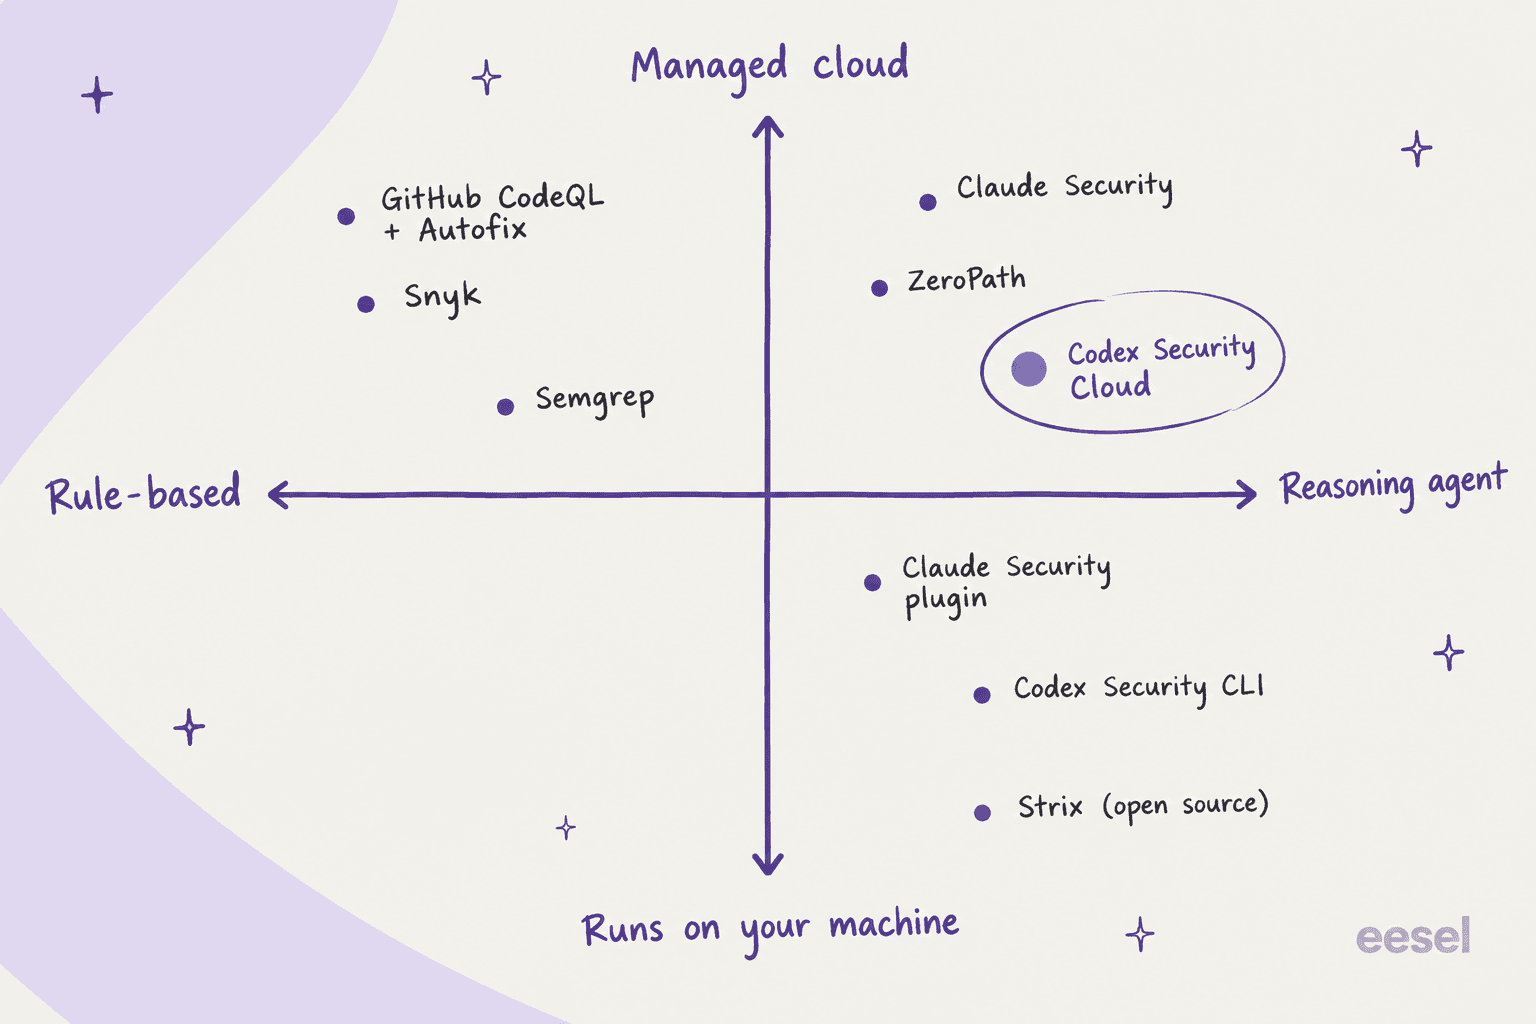
下のマップは、機能よりも重要だと私が考える2つの問いで並べたものです。推論するのかルールを照合するのか、そしてコードが自分のマシンの外に出るのか。
1. Claude Security
こんなチームに最適: Claude Enterpriseを使っていて、Codex Security Cloudのようなマネージド型スキャナーを、別のラボのモデルで使いたいチーム。
8つの中で、最も同条件で入れ替えられる選択肢です。2026年2月に限定リサーチプレビューのClaude Code Securityとして始まり、4月30日に名称を変更して、Enterprise向けパブリックベータとして公開されました。Anthropicによると、プレビュー期間中に数百の組織がテストしたとのことです。製品ページには、スキャンはすべてのEnterprise顧客向けにClaude Mythos 5.1で実行されると書かれています。これはAnthropicで最もサイバー能力の高いモデルで、Mythos自体への直接アクセスは不要です。
流れはおなじみのものです。Claude.aiのサイドバーから開き、GitHubリポジトリ(または特定のディレクトリやブランチだけ)を選んで、スキャンを開始します。すべての検出結果は「adversarial verification pass」を通り、Claudeが自分の結果に反論します。その後、信頼度評価、重大度、想定される影響、再現手順、提案パッチとともに戻ってきます。修正は、アカウントで使えるモデルで、WebのClaude Code上で行います。
際立つ点:
- スケジュールスキャンとディレクトリ指定スキャンにより、全体を再スキャンせずに認証コードを毎週カバーできます。
- 却下には必ず理由が記録されるため、次のレビュアーが前のトリアージを信頼できます。
- 検出結果はWebhookでSlackやJiraなどに送られ、監査用にCSVやMarkdownでエクスポートできます。
弱点:
- Enterprise限定です。Anthropicの料金ページでは、TeamでのClaude Securityは「No」とされています。
- GitHubリポジトリに接続するため、GitLabやBitbucketのチームは代わりにプラグインが必要です。
- ページに書かれているのは自己検証と再現手順で、Codex Security Cloudのようにサンドボックスでエクスプロイトを実行するものではありません。
料金: Claude Enterpriseに含まれます。Anthropicの表示は、1シートあたり月額$20にAPI料金での従量課金を加えた額で、年払いです。これに加えたスキャンごとの料金はありません。
私の見解: すでに会社がClaudeに標準化しているなら、これが既定の選択肢で、Mythos 5.1がすぐ使えること自体が大きな魅力です。ChatGPT Enterpriseに満足しているなら、スキャナーのためだけにラボを乗り換えるのは、基本的には横滑りの動きのわりに調達の手間が大きいです。
2. Claude Code用のClaude Securityプラグイン
こんなチームに最適: 有料のClaudeプランを使う開発者と、コードがGitHub以外にある人。
多くの読者にまず試すよう勧めたいのがこれです。理由は単純で、今日、本物の深いスキャンを得る最も安い方法だからです。これはClaude Codeプラグインで、すべてのClaude Codeユーザー向けにベータとして提供されています。/plugin install claude-security@claude-plugins-officialでインストールし、/claude-securityを実行すると、エージェントのチームがアーキテクチャをマップして脅威モデルを作り、バグを探しに行き、レポートに載る前にすべての検出結果を独立した検証エージェントがレビューします。
プラグインのドキュメントは、限界について珍しいほど正直です。スキャンは非決定的なので、「two scans of the same code can surface different findings」とあります。パッチはリポジトリの作業用コピーで下書きされ、テストを実行する別のエージェントがレビューし、そのレビュアーが、新たな穴を作らずに該当の1件だけを修正できていると保証できる場合にのみ書き出されます。適用はgit applyで自分で行います。自動では何も起きません。
際立つ点:
- マネージド版では届かないコードに届きます。GitLab、Bitbucket、受信接続をブロックするネットワークなどです。
- リポジトリ全体、ブランチの差分、プルリクエスト、単一のコミットをスキャンできます。
- 出力は
CLAUDE-SECURITY-<timestamp>/フォルダに入り、Markdownレポート、JSONL、GitHubコードスキャン用のSARIF 2.1.0ファイルのほか、うっかりgit addしてもコミットされないよう専用の.gitignoreも含まれます。 - AnthropicのAPI、Amazon Bedrock、Google Cloud、Microsoft Foundryで動作します。
弱点:
- Mythosは使えません。Mythos 5.1のスキャンはマネージドアプリにしかなく、プラグインはセッションのモデルを使います。
PATHにPython 3.9以上が必要で、スキャン中はClaude Codeを開いたままにする必要があります。- 各スキャンは利用枠を消費し、ドキュメント自身が「may use a significant number of tokens」と警告しています。
- Fableモデルでは「safeguards flagged this message」という通知が出ることがあり、その場合Claude CodeはOpusでリクエストをやり直します。
料金: 別料金はありません。有料のClaudeプラン、APIアクセス、クラウドプロバイダーで、通常のClaude Codeの料金で動きます。
私の見解: 小さなチームには、このリストで最も費用対効果が高いものです。検証済みでパッチを生成するスキャンを、トークン代だけで、好きなgitホストで使えます。ただし、長くかかり、実行ごとにばらつくスキャンのための予算は見込んでおいてください。
3. Codex Security CLI
こんなチームに最適: OpenAIのスキャナーが好きだが、Plusであったり、APIのみだったり、CIで使いたいチーム。
OpenAIを完全に離れる前に、Cloudの裏にあるスキャナーが無料のオープンソースツールとしても存在することは知っておく価値があります。Codex Security CLIは2026年7月にApache-2.0で公開され、私が確認した時点でGitHubのスターは10,941でした。任意のローカルチェックアウトに対してnpx @openai/codex-securityで実行でき、GitLabやBitbucketのコードでも問題なく動き、CI向けにSARIFもエクスポートします。
私が出せる最良の実測値は、Ramaのテストによるものです。56行のテストアプリで、GPT-5.6 Solによる既定のスキャンは仕込んだ5つのバグのうち5つを検出し、3,623,546トークン(うち93%がキャッシュ読み取り)を使い、$3.75〜$6.77かかりました。実際には、CI用のフラグに利点があります。マージをブロックする--fail-on-severity highと、推定支出の上限を指定する--max-costです。
際立つ点:
- Cloudと同じスキャナーで、ChatGPTプランは不要です。
- CIランナーを含め、Nodeを実行できる場所ならどこでも動きます。
findings false-positiveは、検出結果が当てはまらない理由を記録し、その文脈を将来のスキャンに反映します。
弱点:
--max-costは上限ではなく推定です。Ramaの--max-cost 4の実行は、高めの推定$6.77で終わりました。- GitHub issue #1024によると、APIキー認証ではDaybreak Blueが外れるため、CIスキャンは通常のガードレールとその拒否リスクのもとで動きます。
- Cloudのようなサンドボックスでの再現はなく、標準スキャンはソースの追跡で検証します。
- Ramaのテストでは、最初の実行がプリフライトで失敗し、Ramaが
--pythonを渡してシェル環境を引き継ぐまで失敗し続けました。
料金: ソフトウェアは無料で、トークンはOpenAI APIの料金で支払います。
私の見解: Cloudで詰まっている原因がスキャナーではなく、プランやgitホストである場合に適した選択です。拒否が原因だったなら、APIキー経由ではまだ解決しません。
4. GitHub Code Security(CodeQLとCopilot Autofix)
こんなチームに最適: すべてのプルリクエストで、安価で予測しやすいルールベースの土台がほしいGitHubチーム。
GitHubの答えは、設計が正反対です。CodeQLはクエリで問題を見つけるため、高速で再現性があり、監査もしやすい仕組みです。そしてCopilot Autofixが「automatically generates fix suggestions for CodeQL alerts on pull requests and the default branch」を行い、それぞれに説明が付きます。GitHub Copilotのサブスクリプションは不要です。
際立つ点:
- すでにコードがある場所で動くため、新しいベンダーやデータフローを扱う必要がありません。
- 決定的です。同じコードなら同じアラートが出るので、監査人に好まれます。
- GitHubのプランページによると、CodeQLとAutofixは公開リポジトリなら無料です。
弱点:
- ルール駆動なので、どのクエリにも書かれていないビジネスロジックのバグや壊れたアクセス制御はすり抜けます。
- ドキュメントに書かれているのは修正提案で、エクスプロイトの証明ではありません。
- Codex Security Cloudと同じくGitHub専用です。
料金: Code Securityはアクティブコミッター1人あたり月額$30で、Secret Protectionは別途$19です。基本プランについてはGitHubの料金の解説をご覧ください。
私の見解: 他に何を買うにせよ、これは動かし続けてください。すべてのPRで一般的な問題を拾う安価な土台と考え、その上のAIエージェントは、これが見えないバグのためにあります。
5. Snyk
こんなチームに最適: コード、依存関係、コンテナ、IaCのスキャンを一か所で行い、本物の無料プランがほしいチーム。
カバー範囲では、Snykはこのリストのどのエージェントよりも広いです。AI修正レイヤーのSnyk Agent Fix(2026年5月にDeepCode AI Fixから名称変更)は、修正候補を下書きし、それぞれを再スキャンして「to ensure the vulnerability is gone and no new ones have been introduced」を確かめ、失敗したら再試行します。専門家が書いた35,000件以上の修正のデータベースを参照します。
Snykユーザー全員がファンというわけではなく、それがCodex Securityのようなエージェントが注目される理由の一部です。
"I wonder if tools like this will put companies like snyk out of business. We use snyk at work and I have not been satisfied."
際立つ点:
- 自分のソースだけでなく、依存関係、コンテナ、Infrastructure as Codeも対象です。
- 修正の検証は具体的です。静的エンジンがその問題を指摘しなくなる必要があります。
- 営業との会話なしで始められる$0プランがあります。
弱点:
- ここでの検証は、スキャナーがその問題を指摘しなくなったという意味で、エクスプロイトが証明されたという意味ではありません。
- SnykのAIペンテスト(Evo)はFreeとTeamにはありません。Enterpriseが必要で、1回の評価あたり4,000クレジット、1クレジット$1で約$4,000とされています。
- Freeプランは厳しめで、プロジェクト5件、Codeテストは月100回です。
料金:
| プラン | 価格 | 上限 |
|---|---|---|
| Free | $0 | プロジェクト5件、Codeテスト月100回 |
| Team | コントリビューター開発者1人あたり月額$25から | 開発者10人まで、プロジェクト100件、Codeテスト月1,000回 |
| Enterprise | クレジット(1クレジット = $1)、営業に問い合わせ | Codeはアクティブコントリビューター1人あたり1日1.0クレジット |
私の見解: 自分のロジックよりも依存関係のほうがリスクが大きい場合には有力な選択です。実際そうであることはよくあります。Agent Fixは、ファイルをまたいで推論するエージェントの代わりではなく、素早いパッチの補助として扱うのがよいでしょう。
6. Semgrep
こんなチームに最適: カスタムルールのある無料のスキャナーと、従量制のAIトリアージがほしい小さなチーム。
Semgrepは、自分で書けるルールで名を上げ、時間とともにその上にAIレイヤーを加えてきました。Semgrep Multimodalは「AI reasoning with rule-based analysis for detection, triage, and remediation」を組み合わせ、新しいAgentic Workflowsは、信頼できない入力をSQLインジェクション、XSS、SSRF、コマンドインジェクションの検査にわたって追跡します。
際立つ点:
- 最大10コントリビューターと10リポジトリまで無料で、AIクレジットは月60です。
- カスタムルールなら、AIエージェントには約束できない形で、「うちのコードベースでは絶対にこうしない」をコード化できます。
- AIは検出結果ごとの従量制なので、費用が見えます。
弱点:
- 私が確認したページには、エクスプロイトの証明や、自動のパッチPRフローの記載がありません。
- Teamsの価格はチェックアウトではなく「Contact us」経由です。
- 有料プランのAIクレジットは少なめで、Teamsでは開発者1人あたり月20です。
料金: Free Editionは$0です。Teamsはコントリビューター1人あたり月額$30からでCode向け、Supply Chainはさらに$30、Secretsは$15です。Enterpriseは個別見積もりです。
私の見解: コントリビューターが10人以下なら、最良の無料の出発点です。たまの深いスキャンにClaude Securityプラグインを組み合わせれば、はしごの両方の段を、ごく少ない費用でカバーできます。
7. ZeroPath
こんなチームに最適: 実行時検証と定額の無制限スキャンを備えた、AIネイティブなプラットフォームを求めるセキュリティチーム。
思想の面では、ZeroPathはCodex Security Cloudに最も近い商用の相手です。Teamプランには、「with business logic & broken auth detection」を謳うAIネイティブのSAST、到達可能性分析つきのSCA、シークレットとIaCのスキャン、悪用可能な検出結果の実行時検証に加え、PRレビューとワンクリックのautofixが並びます。DAST層は「live testing, exploit proof, and fix verification」と説明されています。
際立つ点:
- Teamではリポジトリ、PRスキャン、フルスキャンが無制限なので、スキャン回数が増えても費用は増えません。
- 検証はコードの読み直しにとどまらず、実際のテストにまで及びます。
- Enterpriseではオンプレミスまたはセルフホストのデプロイと、自前のLLMキーの持ち込みが加わります。
弱点:
- Teamはデモ必須で、ボタンは「Book a Demo」だけです。
- スキャンごとの従量クレジットプランは、まだ「Coming soon」のままです。
- 小さなチームには、ここまでのどれと比べても高価です。
料金: Teamは月額$1,000に開発者1人あたり$60からで、Enterpriseは個別見積もり、スタートアップは最大50%割引になります。ZeroPathのクイックスタートドキュメントには、個人開発者向けの無料のPersonal Workspaceも載っています。
私の見解: セキュリティチームがあり、無制限スキャンが元を取れるだけのリポジトリ数があるなら、デモを受ける価値があります。10人の開発チームにとって、プラグインと比べて月額$1,600を正当化するのは難しいでしょう。
8. Strix
こんなチームに最適: すべての検出結果にエクスプロイトの証明がつく、オープンソースでエージェント駆動のペンテストを求めるチーム。
Strixは、問題に攻撃者側から迫ります。APIやWebアプリ、さらにコードやプルリクエストに対して自律的なペンテストを実行し、そのオープンソースリポジトリは、すべての検出結果へのエクスプロイト証明と、マージ可能なautofix PRを約束しています。Apache-2.0で、2026年10月1日時点でGitHubスター65,804、同日にもコミットが入っていました。
得られるのは、本物のペンテスターの道具一式です。HTTPインターセプトプロキシ、XSSや認証バイパスのためのブラウザ上でのエクスプロイト、概念実証のエクスプロイト用のPythonサンドボックス、偵察、そしてSASTとDAST。エージェントスキルも付属しているので、Claude Code、Cursor、Codexから操作させることもできます。
際立つ点:
- はしごの最上段であるエクスプロイト証明が、セルフホストなら無料で使えます。
- ソースだけでなく稼働中のアプリをテストするため、コードスキャナーでは捕まえられない設定やデプロイのバグも見つけます。
- Enterpriseでは、自前のモデルキーの持ち込みと、VPCまたはオンプレミスのデプロイに対応します。
弱点:
- セルフホストのCLIにはDockerと自前のLLMキーが必要なので、「無料」といっても、モデル代は自分で払います。
- マネージド版のテスト単価は公開されておらず、Proの請求額を事前に合計できません。
- 本番ターゲットのペンテストには許可とテスト環境が必要で、リポジトリにスキャナーを向けるだけよりも準備が増えます。
料金: Proはシート1つあたり月額$29で、ペンテストは「billed separately, pay per test」、7日間の無料トライアルがあります。Enterpriseは個別見積もりで、初期段階のスタートアップはProが6か月間50%割引です。
私の見解: ステージング環境に対して実行できるなら、ここで最も興味深いツールです。やっている仕事が違い、代わりにはならないので、コードスキャナーと組み合わせてください。
開発者10人のチームで、これらの代替ツールは実際いくらかかるか
ベンダーごとに課金単位が違うため、価格の比較は面倒になります。アクティブコミッター、コントリビューター開発者、コントリビューター、シート、トークンなどです。そこで、同じ開発者10人のチームを定価で並べました。
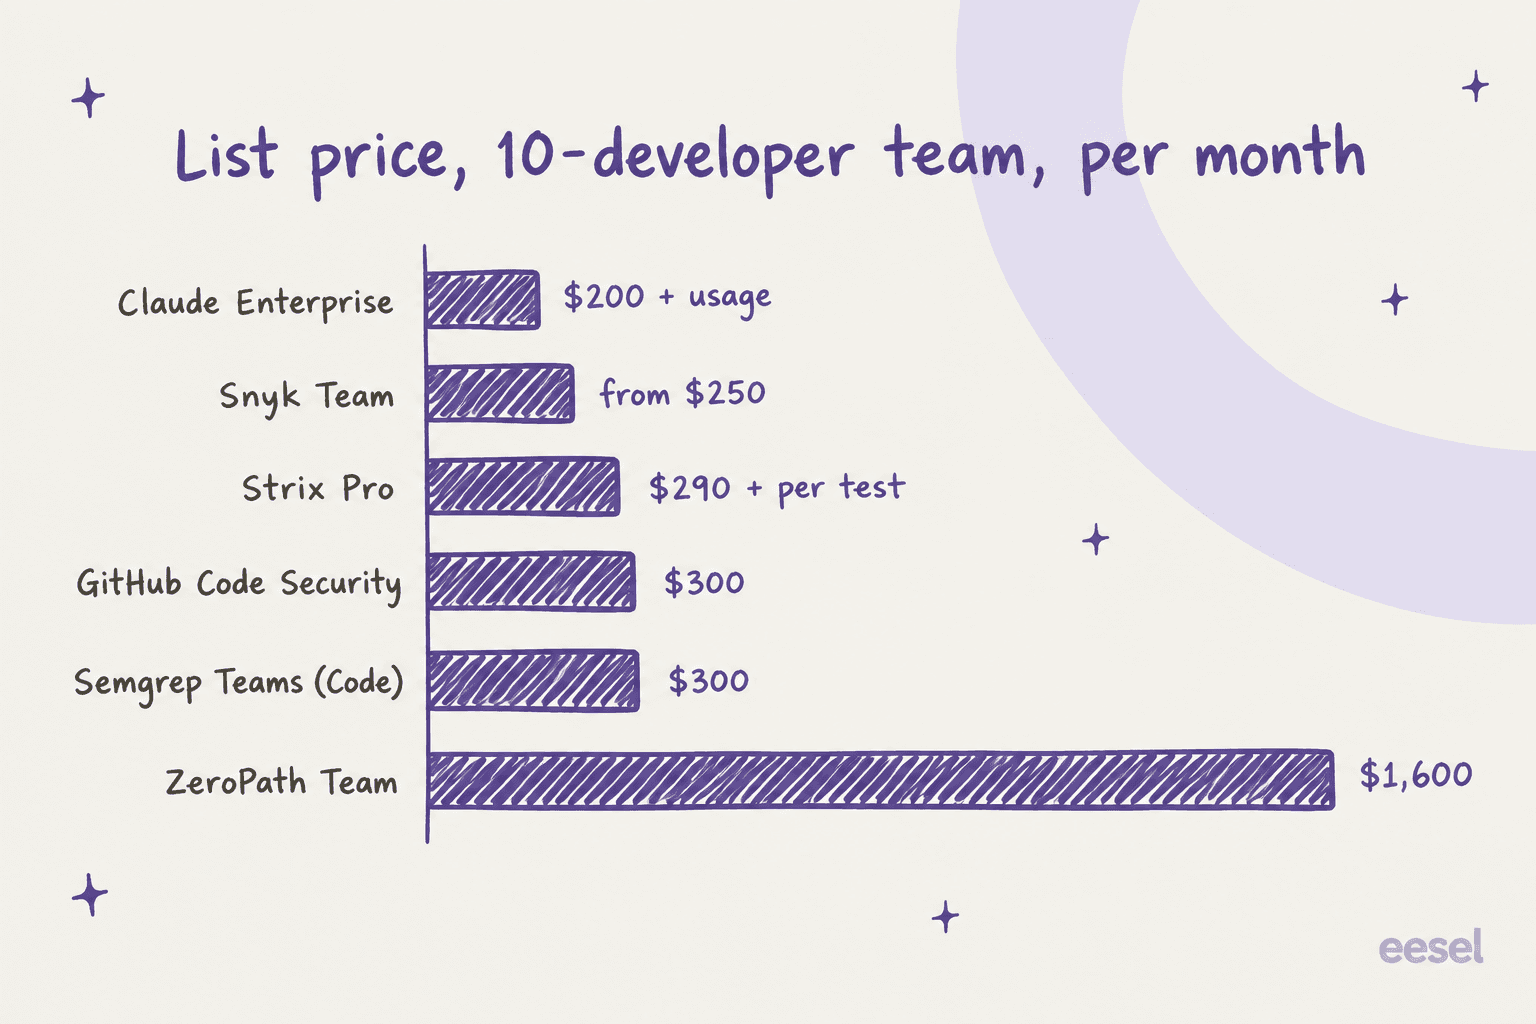
このグラフが隠している点が3つあります。Claude EnterpriseとStrixはどちらも利用料が上乗せされ、どちらも事前に見積もる手段がありません。SnykのTeamプランは開発者10人までなので、11人目を採用すると営業主導のプランに移ることになります。そしてトークン課金の選択肢、つまりCodex Security Cloud、Claudeプラグイン、Codex CLIは、スキャンにかかった分だけ費用になります。Ramaの小さなアプリでのCLIテストは$3.75〜$6.77でしたが、実際のコードベースではその何倍にもなるでしょう。
すでにChatGPT Businessを使っているなら、Codex Security Cloudは依然として最も安く始められる場所です。スキャンが、すでに払っている利用枠から消費されるからです。代替ツールが勝つのは、プランやgitホストが合わない場合や、スキャンの実行前に経理が承認できる金額が必要な場合です。
どのCodex Security Cloud代替ツールを選ぶべきか
友人に伝えるとしたら、次の短いバージョンになります。
| あなたの状況 | おすすめ |
|---|---|
| Claude Enterpriseを使っていて、マネージドなスキャンがほしい | Claude Security |
| 有料のClaudeプラン、またはコードがGitLabやBitbucketにある | Claude Securityプラグイン |
| OpenAIのスキャナーは好きだが、PlusまたはAPIのみ | Codex Security CLI |
| GitHubチームで、すべてのPRに安価な土台がほしい | GitHub Code Security |
| 依存関係とコンテナのほうがリスクが大きい | Snyk |
| コントリビューター10人以下で、無料がいい | Semgrep Free Edition |
| セキュリティチームがあり、リポジトリが多く、実行時検証がほしい | ZeroPath |
| 稼働中のステージングアプリに対するエクスプロイト証明がほしい | Strix |
どれを選ぶにしても、地味な層を飛ばさないでください。OpenAIもAnthropicも、自社のエージェントは静的解析を置き換えるのではなく補完するものだと述べており、Anthropicのプラグインドキュメントは「your existing static analysis and dependency scanners」を、すべての下にあるCI層として挙げています。すべてのPRでルールベースのツールを動かし、深いロジックのバグ向けにエージェントを足し、マージには人間を残してください。Anthropic自身のClaude Codeのセキュリティモデルも、自分が承認する権限という形で、同じように機能します。
Simon WillisonによるCodex Securityへの初期の感想は、どのツールを選ぶにしても真似する価値のある使い方を指し示しています。
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
このクロスチェックの発想は双方向に働きます。チームがClaudeでコードを書いているなら、OpenAIのモデルでスキャンする(またはその逆)ことで、安価なセカンドオピニオンになります。書く側については、おすすめのAIコーディングアシスタントツールのまとめで扱っています。
最後に、プライバシーについて1点だけ注意があります。マネージドな選択肢はすべて、コードを誰かのホスト型モデルに送ります。Hacker Newsでは、ある開発者がこの障壁を端的にまとめていました。
"Yes, I suspect companies that don't allow ChatGPT will not be able to use the ChatGPT security analysis tool."
これが自社に当てはまるなら、自分のマシンや自分のクラウドで動く選択肢を検討してください。BedrockやGoogle CloudでのClaudeプラグイン、セルフホストのStrix、オンプレミスのZeroPath Enterpriseです。
行動する前に証拠が要る仕事には、eeselを試してください
このリストの優れたツールはどれも、1つのルールに従っています。エージェントが自分の仕事を証明し、そのうえで人間が変更を承認する、というルールです。eeselでは、同じルールでAIエージェントを作っています。eeselはAIチームメイトのプラットフォームで、ほとんどのチームにとって該当する採用はAIヘルプデスクチームメイトです。Zendesk、Freshdesk、Gorgias、Frontにある既存のキューに加わり、新しいサポート担当のようにチケットを処理します。
この記事とつながるのは、検証のステップです。チームメイトは、実際の顧客に1件でも返信する前に、過去の何百件ものチケットをシミュレーションで再現するので、送るはずだった返信をすべて読めます。本番稼働後は、ルールの範囲外のものは承認待ちになります。セキュリティパッチがあなたのレビューを待つのと同じです。
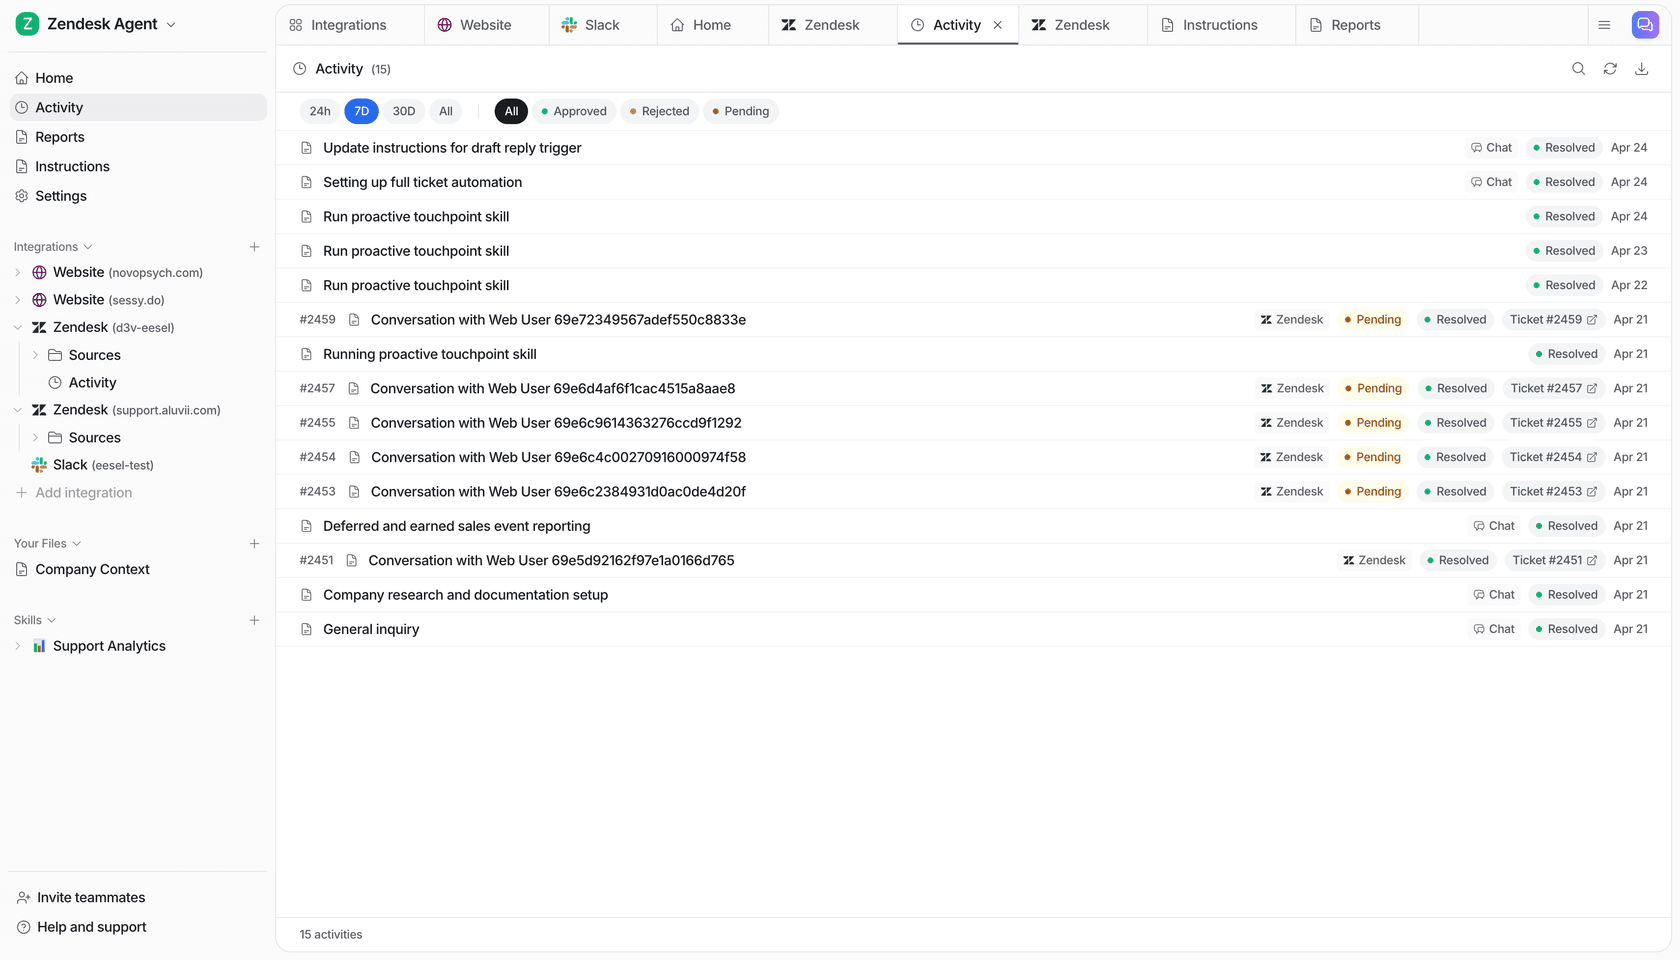
ここで紹介したCLIツールのほうが好みなら、eeselはターミナルからも同じように使えます。eesel CLIは、ダッシュボードと同じチームメイトとワークスペースを実行します。eesel approvals listは人間待ちのものを表示し、eesel activityは監査証跡としてすべての実行を一覧し、--dry-runは書き込みが行う呼び出しを、送信せずにそのまま出力します。各ワークスペースはMCPサーバーでもあるため、Claude CodeやCodexが他のツールと同じように操作できます。さらに詳しくはAIエージェントCLIのガイドをご覧ください。
料金はeeselの料金ページにあります。100クレジットの無料プランがあり、その後は500クレジットで月額$299からのプランで、チケット1件またはチャット1件が1クレジットです。eeselを試して、ご自身のチケット履歴でシミュレーションを実行してください。チームメイトのモデル全体がどう動くのか気になる方は、AIチームメイトの解説をご覧ください。
よくある質問
Codex Security Cloudの最良の代替ツールは何ですか?
Codex Security Cloudの無料の代替ツールはありますか?
Codex Security CloudとClaude Securityはどう違いますか?
Codex Security Cloudの代替ツールをGitLabやBitbucketで使えますか?
Codex Security Cloudの代替ツールにはいくらかかりますか?
Codex Security Cloudの代替ツールは静的解析の代わりになりますか?
ChatGPTプランなしで使えるCodex Security Cloudの代替ツールはどれですか?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.