

データ漏洩後のサポートチケットに対応するには、通知を出す前にキューを整えておきます。ブリーチ関連チケットの種類ごとにタグと担当者を一つずつ決め、マクロは承認済みの声明だけから作り、担当者がパスワード、コード、カード番号を聞かないという厳格なルールを設けます。顧客が送ってくる機密データはどのみち塗りつぶし、法務・広報・プライバシー・フィッシング報告は最前線から外します。
理由は単純です。ブリーチ週間は、キューが最も模倣しやすく、最も扱いを誤りやすい時期です。eeselのようなAIエージェントは、アカウント固有のチケットがすべて人に渡る限り、承認済みFAQにある繰り返しの質問を引き受けられます。
データ漏洩後、サポートキューでは何が変わりますか?
同時に三つのことが変わります。量、リスク、言葉遣いです。通知メールが送られると、数時間でキューは同じ五つの質問で埋まります。同時に、ニュースを読んだ詐欺師がそれらしいメールを送り始め、チームが送るすべての返信は、後で弁護士や監督当局、記者が読むかもしれないものになります。
私は毎日eeselのサポートキューで作業していますが、いつも立ち返るのは、通常のキューは役立つことと速さのために作られているという点です。ブリーチ用のキューは役立ち、場当たり的な対応は慎重に、本人確認は厳格にでなければなりません。これらの目標は互いに引っ張り合うので、仕組み自体で安全な道を簡単な道にする必要があります。
顧客側から見ると、これは混乱を招きます。通知は波状に送られることが多く、ある顧客にはメールが届いても同僚には届かず、両方が問い合わせてきます。最近のある漏洩の後、顧客の立場からはこう感じられました。
"I only received this same email a few hours ago, Oct 30. Why not tell all customers at once, especially if payment information was involved?"

その裏にあるのは二つの問いです。自分は対象なのか、そしてなぜ今まで知らなかったのか。一次対応チームには、この両方に対する承認済みの答えが必要です。
この記事はキューの運用についてのものです。通知文そのもの、五つの見出し、期限、件名がまだ必要であれば、まず私の姉妹記事データ漏洩時の顧客コミュニケーションから始めて、それからここに戻ってください。インシデントがデータ盗難よりも障害に近いなら、障害コミュニケーションのテンプレートの方が合います。
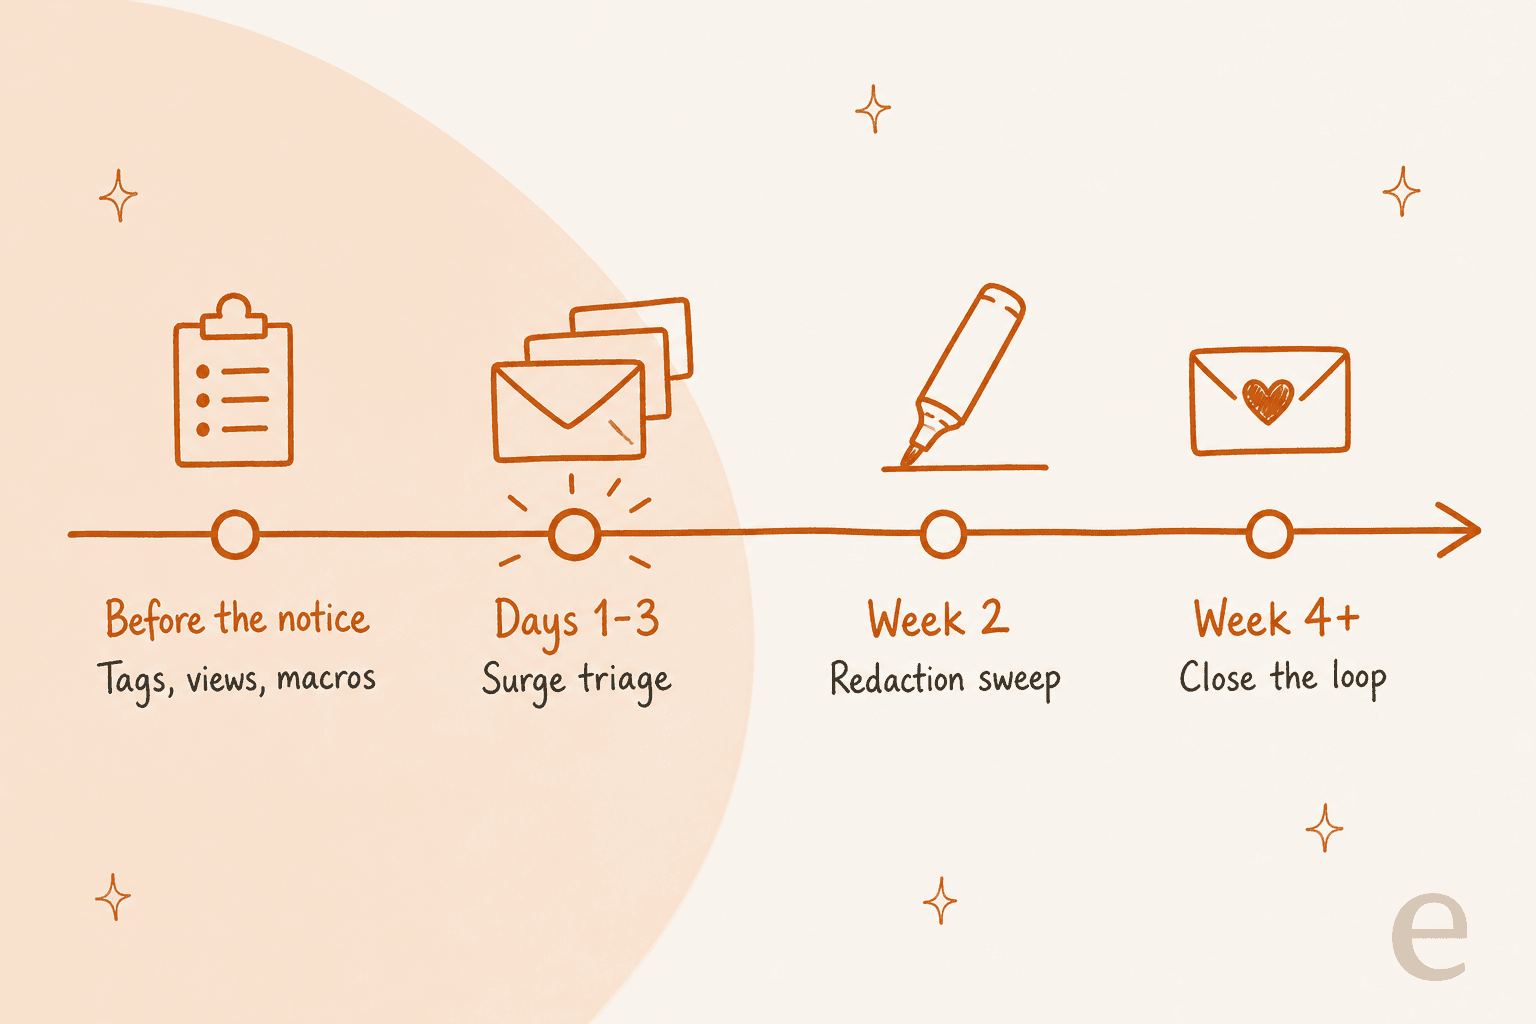
AIコーディングエージェントがサポートの仕組み作りを手伝ってくれるなら、eeselのCLIを使って承認済みのブリーチFAQや仮の返信をナレッジとしてアップロードし、エージェントの指示を絞り込み、公開前にテストの質問で回答を確認できます。ヘルプデスク自体の接続には、管理者権限を持つ人の承認が今も必要です。
ブリーチ関連チケットが溜まる前にどう仕分けますか?
ブリーチ関連チケットの種類ごとに専用のタグ、担当者、ビューを用意し、それを通知が来る前に済ませておきます。FTCのブリーチ対応ガイドは、カスタマーサービスセンターを持つ企業に対して、調査の助けになる情報をどこに回すべきかをスタッフが把握しておくように求めています。タグとビューは、その指示をヘルプデスク上で現実にする手段です。
私は五つのレーンを使っています。ほとんどのブリーチ関連チケットはそのどれかに当たり、当たらないものはたいてい、同じ週にたまたま届いた通常のチケットです。
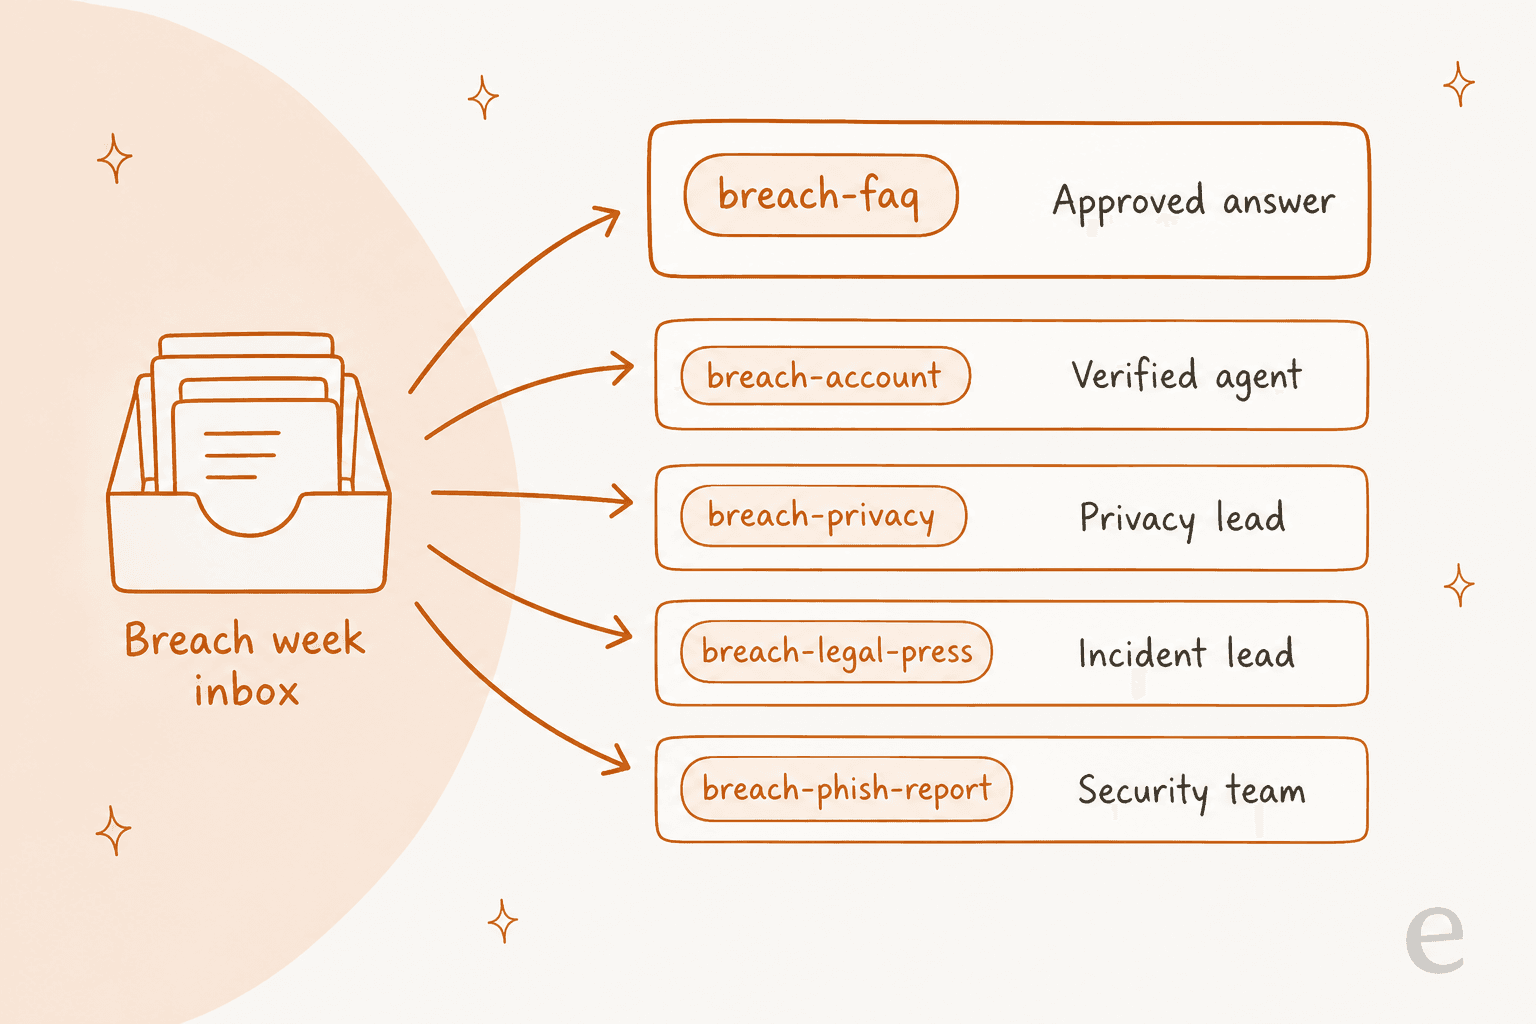
| タグ | ここに来るもの | 担当者 | 最初の返信 |
|---|---|---|---|
breach-faq | 「何が起きたのか」「どのデータか」「何をすればいいか」 | 誰でも、またはAIエージェント | 承認済みFAQマクロ |
breach-account | 「自分のデータは漏れたか」、不審な課金、ロックされたアカウント | 本人確認済みの担当者 | 確認マクロ、その後人が対応 |
breach-privacy | データを削除して、データを送って | プライバシー担当者 | 正しい期限付きの受領確認 |
breach-legal-press | 弁護士、ジャーナリスト、監督当局 | インシデント責任者 | 受領確認のみ、詳細なし |
breach-phish-report | 「このメールはあなたから?」 | セキュリティチーム | フィッシング用マクロ |
仕組みを作るには、まずチケットタグとキーワードトリガーから始めます。Zendeskでは、チケットトリガーを使って、新しいチケットが「breach」「hacked」「leak」やインシデント名などの語を含むときにタグを追加し、グループを設定できます。条件の詳細はZendeskのトリガーのガイドにまとめています。キーワードトリガーは一部のチケットを取り逃がし、一部は誤って拾ってしまうので、まずは一次チェックとして扱い、担当者が後でタグを付け直せるようにしてください。
次に、レーンごとにビューを一つ作ります。Zendeskのビューのドキュメントでは最大15列まで追加できるので、タグ、依頼者、作成時刻、担当者には十分です。後で知っておくべき落とし穴が一つあります。ビューにはアーカイブされたチケットが含まれないため、2週目の塗りつぶし確認にはビューだけでなく検索が必要です。初めてビューを設定するなら、担当者向けビューのガイドが手早い入口になります。
チームがすでにAIタグ付けを使っているなら、ここで効果が出ます。Dokument 24はZendesk上でeeselを動かしており、新しいチケットはすべて製品別にタグ付けされ、内部メモとして返信案が付いて届きます。ある1か月では、約430件のチケットがタグ付けされ、約670件の返信案がチームの送信待ちになりました。ブリーチ用のレーンは、同じ仕組みの中のもう一つのタグにすぎません。この方向で進めたいならAIによるチケットタグ付けの記事も参考にしてください。
実際のブリーチ週間チケットで仕分けを試す
下のチケットを選ぶと、どのレーンに進むか、誰が担当するか、最初の返信、そしてしてはいけないことが分かります。最初の72時間で想定される八つの形はこちらです。
ブリーチチケット仕分けツール
チケットを選んでください。レーン、担当者、最初の返信は上記の五レーン構成に従います。
担当者が一字一句そのまま送るべき返信はどれですか?
ブリーチ週間中は、顧客向けの文章はすべて承認済みマクロから出すべきで、担当者が個人化していいのは挨拶だけで、事実ではありません。FTCは企業に対し、情報公開の担当者を一人決めるよう指示しています。サポート版のこのルールは、その担当者か、その人が許可した人だけが編集できるマクロ集です。
同じFTCのガイドは、人々が尋ねそうな質問を先回りし、明確で平易な言葉の答えをウェブサイトに掲載するよう勧めています。マクロはそのページから作るべきで、別々には作りません。マクロとFAQページがずれてしまうと、顧客はそのズレをスクリーンショットに収めます。
私が作る最初のセットはこちらです。
- ブリーチFAQ返信。 通知にある五つの見出しを短くまとめ、ブリーチページへのリンクを添えます。ほとんどの
breach-faqチケットはこれで完結します。 - 仮の返信。 声明がまだカバーしていない質問向け:「その点についてまだ確定した答えがありません。更新情報は(リンク)で公開し、分かり次第このチケットも更新します。」隙間を推測で埋めることは絶対にしません。
- 連絡方法について。 FTCは今後どのように連絡するかを人々に伝えるよう提案しています。例えば「この件について電話することは絶対にありません」などです。このマクロは最良のフィッシング対策なので、他のすべてのマクロからリンクしてください。
- 本人確認の依頼。 秘密情報を聞かずに本人確認する方法を説明します(詳細は後述)。
- プライバシー依頼の受領確認。 日付を記録し、期限を明示します。
- 法務・広報向けの受領確認。 二文、詳細なし。
Zendeskを使っているなら、マクロ101が基本を解説しています。
Freshdeskのチームはこれを定型文と呼び、Help Scoutは保存済み返信と呼び、Gorgiasには独自のマクロがあります。ツールが何と呼んでいても、ルールは同じです。
マクロについてもう一つ。各マクロのタイトルにバージョンや日付を入れます。「ブリーチFAQ v3、11月19日」のようにです。声明は最初の1週間で2〜3回変わるので、担当者は一目で最新版を送っているか確認できる必要があります。ライブラリを最新に保つコツはAIマクロのガイドにまとめています。
フィッシングに慣れさせずに顧客を本人確認する方法は?
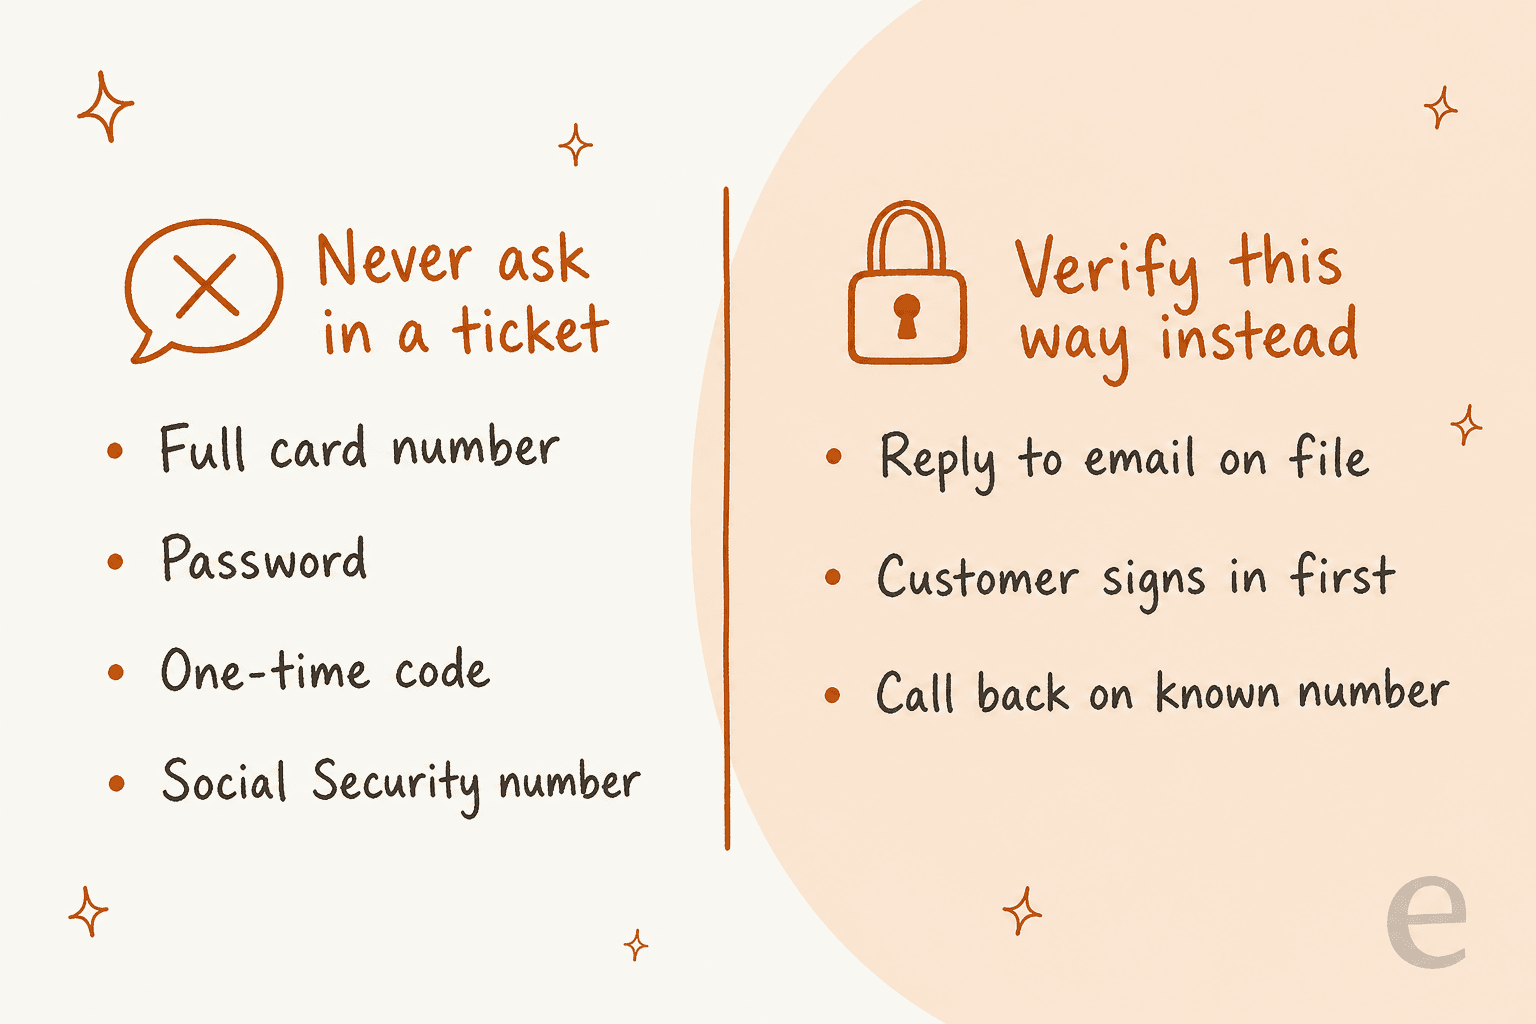
顧客がすでに信頼しているチャネルを通じて確認し、チケット内でパスワード、ワンタイムコード、カード番号全体、社会保障番号を聞くことは絶対にしません。漏洩後、犯罪者は顧客がこちらからのメールを待っていることを知っているので、FTCは今後どのように連絡するかを伝えることが、漏洩に関連したフィッシング詐欺を避ける助けになると指摘しています。
英国の監督当局も反対側から同じことを述べています。ICOの72時間ガイドは、影響を受けた人々にフィッシングメールやアカウントの不正利用に注意するよう伝えることを勧めています。そうなると、サポートチームは自分たちが今まさに警告したフィッシャーのような振る舞いを避けなければなりません。
模倣メールは速く届き、本物の盗まれた情報を使っているためしばしば説得力があります。ある航空会社の漏洩の後、スレッドの最初のコメントはこうでした。
"Various users are reporting scam emails with full booking details. Stay safe guys."
そして、サポートの手順が自分自身の警告を台無しにしている様子はこうです。
"Then, I've called my customer representative for help, who promptly asked me to tell her the security code in the email so that she can reset the app. Yet, the email, in bold letters, said to never divulge the code to anybody, including the bank personnel..."
今週すべての担当者に伝えたい三つのルールです。
- こちらから連絡せず、返信する。 ヘルプデスクからチケットに返信します。個人の受信箱から新しいスレッドを始めたり、顧客が求めていないリンクをSMSで送ったりしません。
- アカウントを通じて本人確認する。 顧客にログインしてアカウントから書くよう求めるか、登録済みメールにのみ返信します。新しいアドレスから書いてきた場合は、持っているメールアドレスでしかアカウントの詳細を話せないと伝えます。
- 不審なメールを「おそらく当社です」と絶対に認めない。 顧客が何かを転送してきたら、答えは「連絡方法について」のマクロであり、その転送は
breach-phish-reportレーンに回します。もっと知りたい顧客にはCISAのフィッシング対策情報が良いリンクです。
担当者自身を狙った迷惑メールやなりすましも想定してください。すでにAIでスパムをフィルタしているなら、ブリーチ関連チケットがそれと一緒に捨てられていないか確認してください。調整方法はAIによるスパムフィルタリングの記事で解説しています。
ブリーチ関連チケットから機密データをどう遠ざけますか?
集めないことと、届いたものはどのみち塗りつぶすことです。心配した顧客は必要以上のものを送ってきます。銀行取引明細のスクリーンショット、カード番号、本人確認書類の写真、時にはパスワードまで。そのどれもが、ヘルプデスクを、まさに漏洩したデータの二つ目のコピーにしてしまいます。
まずマクロから始めます。ブリーチ用マクロはすべて「このチケットにカード番号、パスワード、本人確認書類は送らないでください」のような一文で終えるべきです。それから、ヘルプデスクが提供する塗りつぶし機能を有効にします。
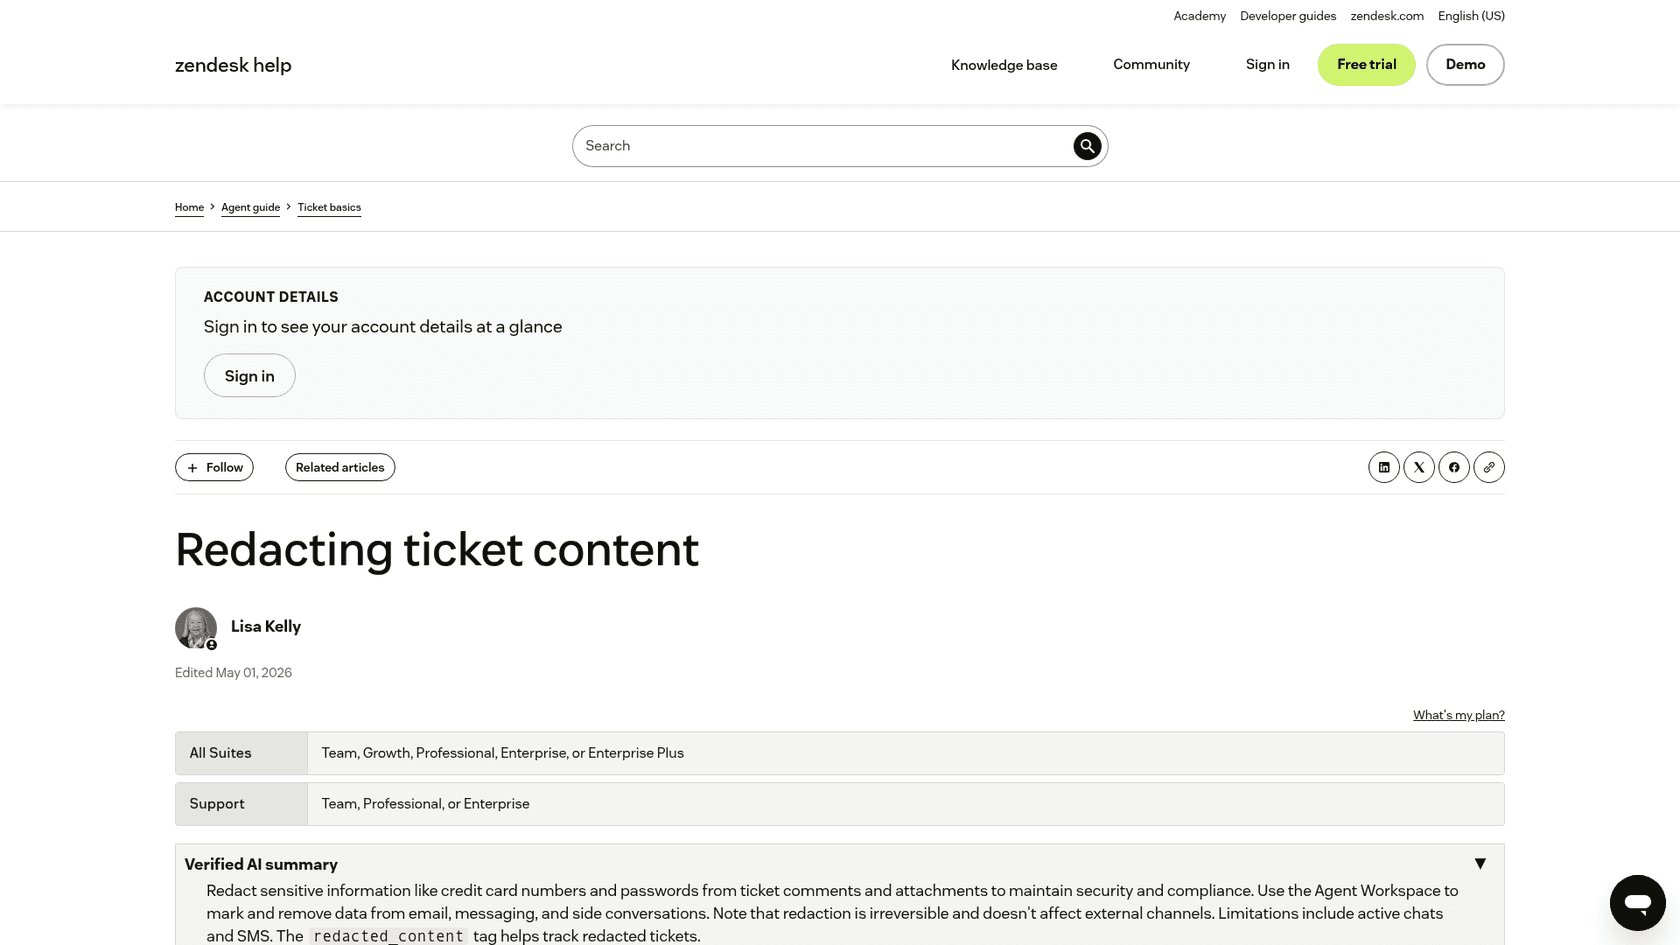
Zendesk。 チケットの塗りつぶしはメール、メッセージング、内部メモ、画像、添付ファイルに対応し、複数チャネルのクローズ済みチケットも含みますが、Agent Workspaceが必要です。権限を持つ管理者とカスタムロールの担当者が塗りつぶしできます。漏洩時に重要な点が二つあります。
- 塗りつぶしは取り消せないので、誰が行うかを先に決めておきます。
- チケット全体は塗りつぶせず、マージ後に元のチケットを塗りつぶしても、マージ済みチケットには内容が残ります。先に塗りつぶし、後でマージします。
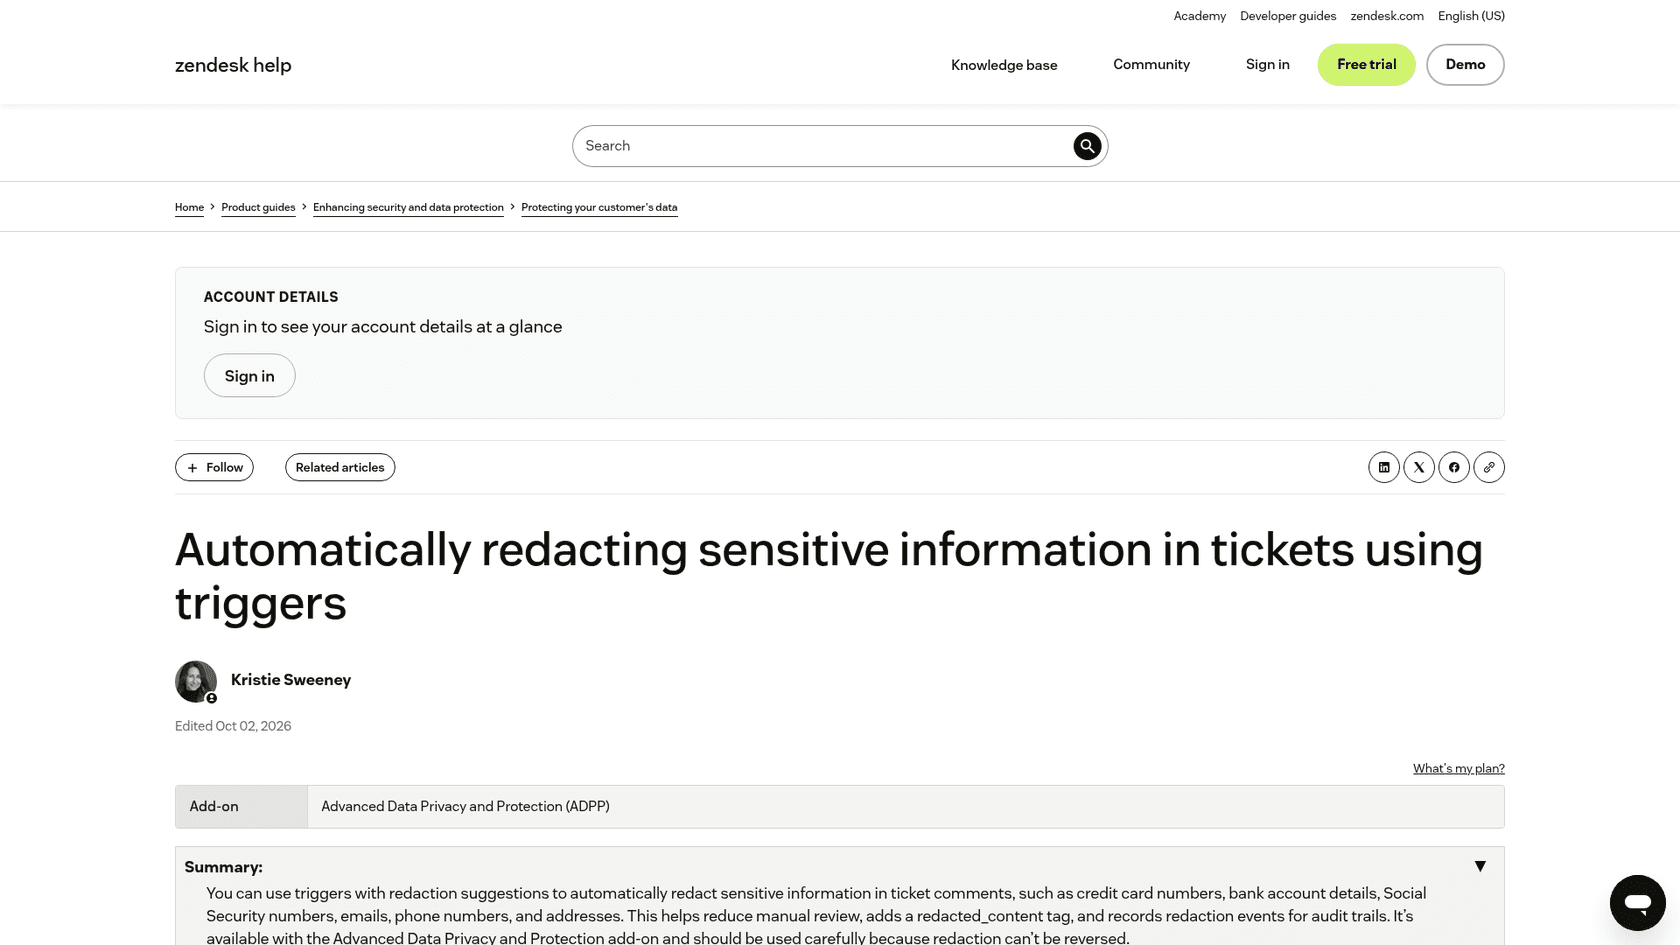
Zendeskにはクレジットカード番号の自動塗りつぶしもあり、新しいチケットで12〜19桁のカード番号を最初の6桁と最後の4桁を残してマスキングします。システムに既にあるカード番号はクリーンアップされません。Advanced Data Privacy and Protectionアドオンを使えばさらに進んで、自動で塗りつぶすトリガーを使えます。カード番号、銀行情報、社会保障番号、メール、電話番号、住所を対象に、redacted_contentタグが追加されます。設定方法はZendeskチケットの塗りつぶしのガイドで説明しています。
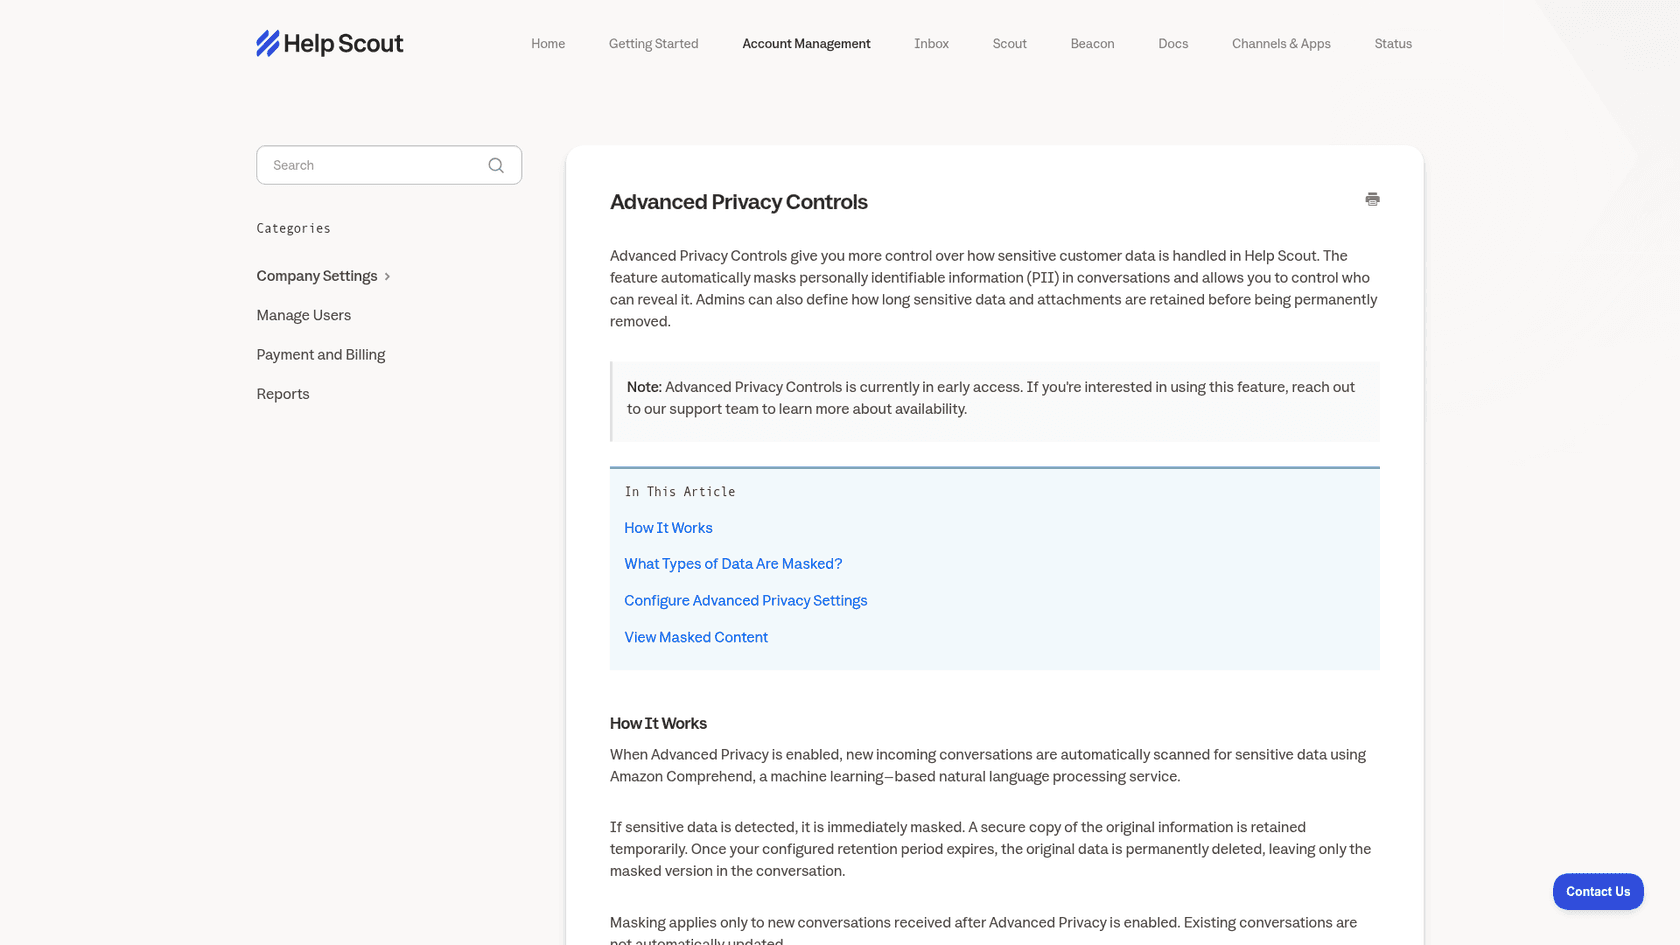
Help Scout。 Advanced Privacy ControlsはPIIを自動でマスキングし、誰がそれを表示できるかを管理者が決められます。現在Early Access中なので、Help Scoutに申請が必要です。有効化した後の新しい会話しかマスキングされず、添付ファイルはマスキングされないため、本人確認書類の写真は保存期間が削除するまでチーム全員に見える状態のままです。
どのツールを使っていても、2週目に塗りつぶしの一斉確認を予定してください。Zendeskのビューはアーカイブされたチケットを飛ばすため、ビューではなく検索を使います。ブリーチタグの付いたチケットで、カード番号のパターン、「SSN」「パスワード」「パスポート」、添付ファイルを検索してください。AIを使った広い視点についてはAIによるPII塗りつぶしを参照してください。
ヘルプデスクの上でAIエージェントを使っているなら、それが何を保存しているかも確認してください。eeselのセキュリティページでは、オプションのPII塗りつぶしが、同期されたヘルプデスクチケットから保存・インデックス化の前にメール、電話番号、カード番号を取り除き、eeselはお客様のデータでモデルを学習させません。これは、スタック内のどのベンダーにも尋ねるべき質問であり、残りはベンダー向けセキュリティチェックリストにまとめています。
漏洩後、AIエージェントは何に回答し、何を引き渡すべきですか?
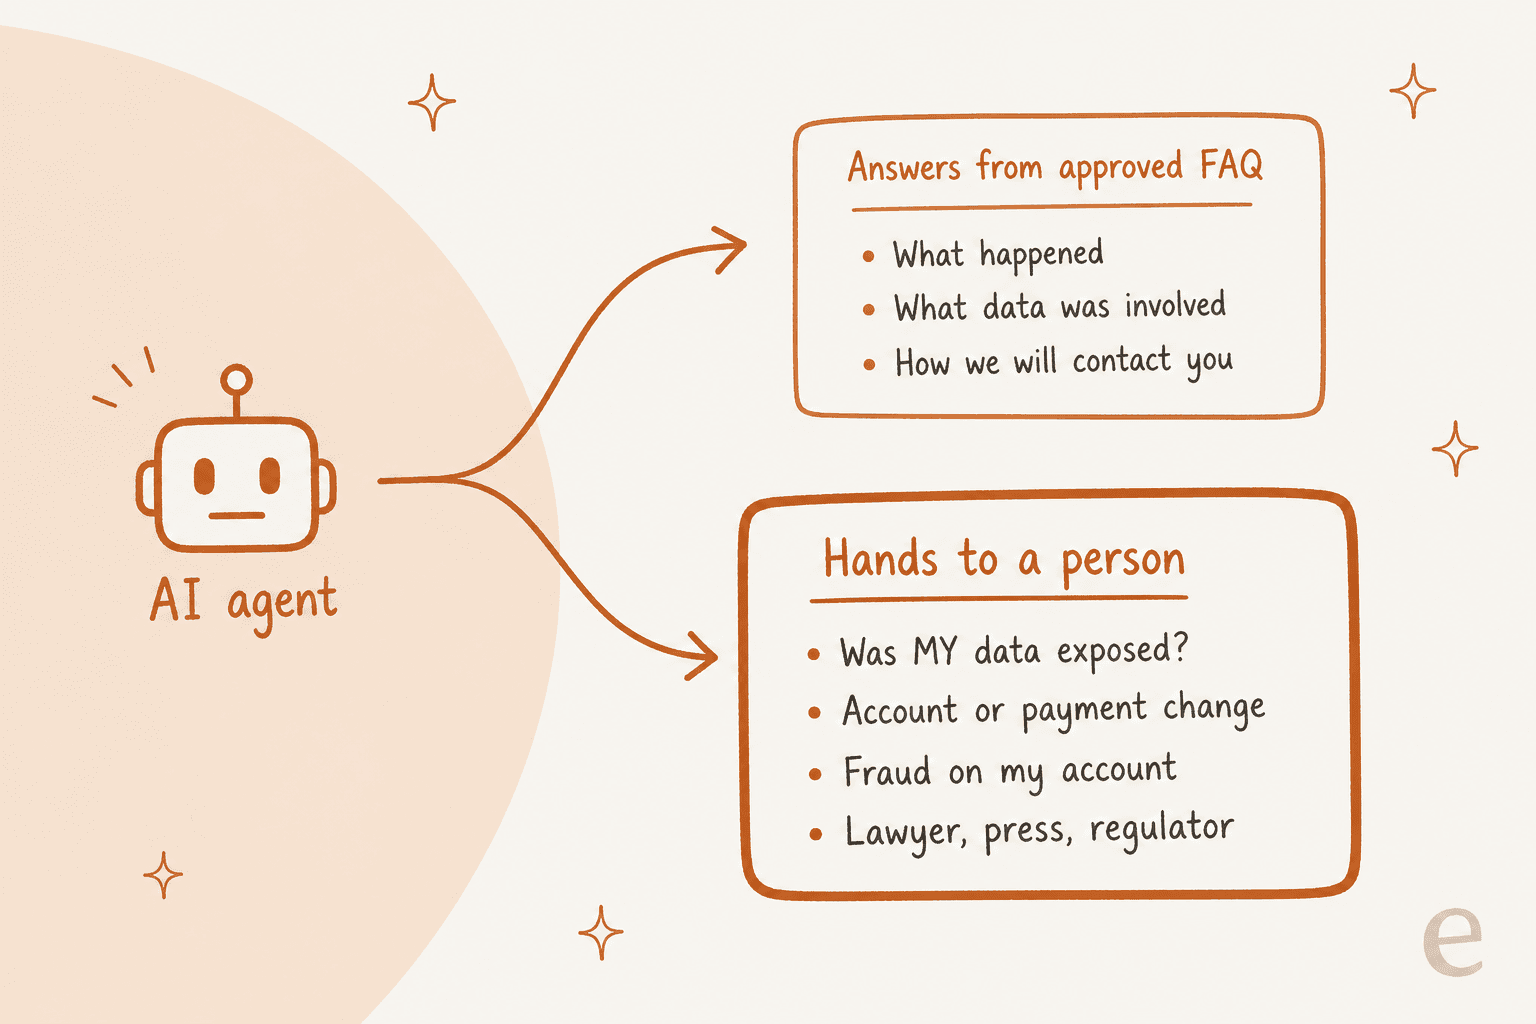
AIエージェントは承認済みFAQが答える範囲だけに回答し、「自分はどうなのか」というチケットはすべて人に引き渡すべきです。一般的な質問は誰にとっても同じなので、AIは午前3時でも一貫して答えられます。個人的な質問は照会、判断、法的リスクに依存するため、チームに属します。
私が最も心配する失敗は、AIが声明から一般化してしまうことです。FAQに「ほとんどの顧客は影響を受けていません」と書かれていれば、緩いエージェントは影響を受けた顧客に大丈夫だと言ってしまいます。漏洩でない場合のこの問題は、自社の商談でも見たことがあります。あるB2Bのテクニカルサポートチームは、ナレッジベースに「すべてのモデルをサポートしています」と書かれていたために、自社のボットが対応していない製品をサポートしていると答えてしまうのを発見しました。彼らの学びは、仕組み作りは最初は試行錯誤だということでした。漏洩時には、その誤りは文書に残る誤った安心感になります。
そのため、エージェントへのルールは狭く絞ります。
- 承認済みのブリーチFAQとマクロだけから回答する。 声明と矛盾するセキュリティ関連の古いヘルプ記事は取り除きます。
- 特定の顧客が影響を受けたかどうかは絶対に言わない。影響を受けた人のリストに対する照会で確認でき、かつ顧客が本人確認済みの場合を除きます。
- 推測ではなくタグで引き渡す。
breach-account、breach-privacy、breach-legal-press、breach-phish-reportのいずれかに入るものは、内部メモ付きで人に渡します。 - 返信をAI作成と明示する。 AIの回答を、名前のある人物による公式声明と誤解されないようにします。
これらのルールを備えた実際の仕組みがSwiftregです。英国のナンバープレート販売会社で、Zendesk上でeeselを動かしています。漏洩のケースではありませんが、そのルールはブリーチ用キューに必要な形をしています。注文の詳細は常に本人確認済みのアカウント保有者にだけ伝えられ、その確認に失敗すれば非公開のままです。eeselはライブの照会で確認していない返金や発送を報告することはなく、一部のトピックは常に人に回り、公開の返信はすべてAIが書いたという注記で終わります。ある1か月で、この仕組みは約2,100件のZendeskチケットを処理し、公開返信が1,494件、担当すべき作業がスタッフの手に渡った社内メモが1,055件でした。
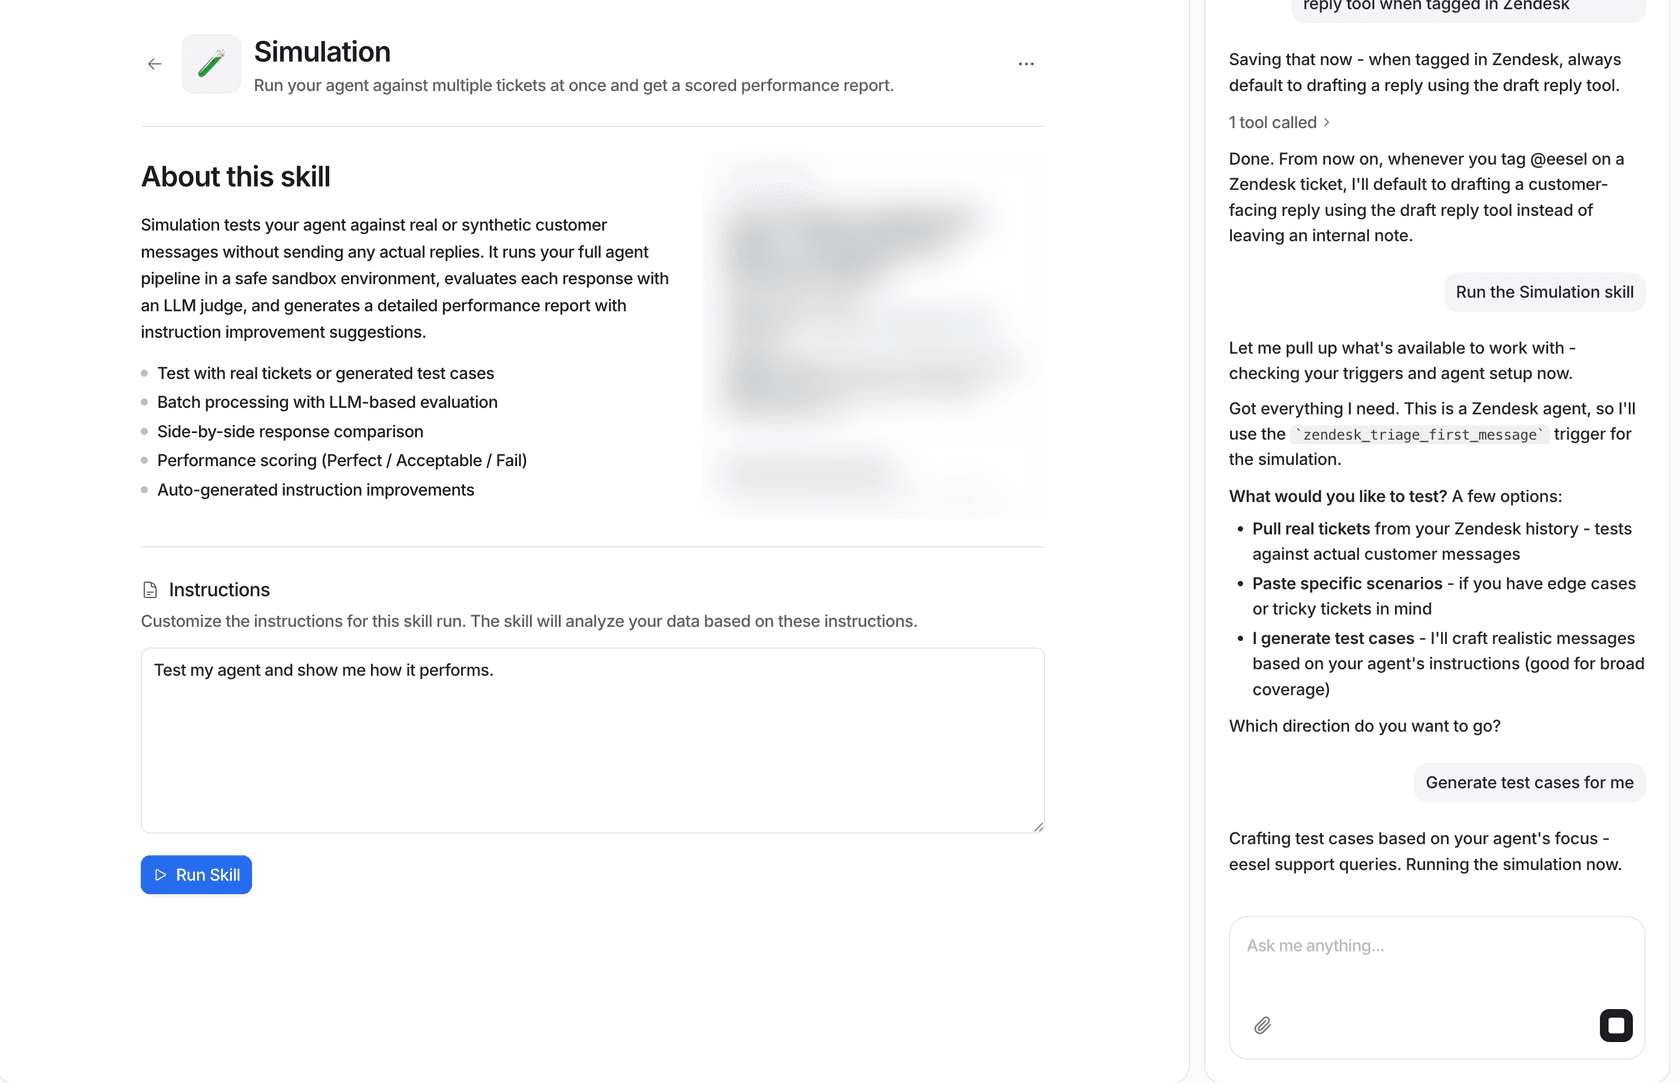
ブリーチ関連チケットでエージェントを有効にする前に、そこで試してください。eeselのシミュレーションは、実際のチケットや生成したチケットに対してエージェントを動かし、返信を送らずに各回答を採点するので、仕分けで出てきた質問をそのまま与え、送る前にすべての回答を読むことができます。
より丁寧な引き渡しについては、AIエージェントの引き渡しのベストプラクティスとZendeskのAIエスカレーションルールの記事も参考にしてください。
どのチケットを法務・セキュリティ・プライバシーチームに回しますか?
通常のエスカレーションプロセスが回すよりも早い段階です。漏洩時には、担当者が一文字も書く前に、到着した時点で三種類のチケットが最前線から外れます。
法務、報道、監督当局。 法律事務所、ジャーナリスト、監督当局からのチケットは二行の受領確認を受け、そのままインシデント責任者に直行します。ICOは、何が起きたか、誰が関与しているか、何をしているかを記録するブリーチログを組織に求めており、これらのチケットはそこに属します。引き渡しの仕組みはチーム間エスカレーションのガイドで説明しています。
調査の助けになりそうなもの。 FTCがカスタマーサービスセンターに求めているのは、調査の助けになりそうな情報の転送です。「3日にこんな変なログインを見た」という顧客は証拠を渡してくれているので、そのようにチケットを扱ってください。担当者にはこのための内部メモのテンプレートと、指定されたセキュリティ担当の連絡先を用意しておきます。
プライバシー関連の依頼。 ブリーチ週間には「自分に関するデータをすべて削除して」というチケットが押し寄せます。Frameworkの漏洩スレッドからの一つです。
"There's no reason Framework needed to be storing this much PII about me all this time including my address, IP addresses and phone number. I just requested a full delete courtesy of GDPR and CCPA and encourage others to do the same."
これらには独自の時計があります。英国GDPRでは、ICOの消去ガイダンスにより回答までに1か月与えられます。CCPAでは、カリフォルニア州司法長官が、企業は45日以内(通知すれば90日まで延長可)に回答しなければならないとしています。誰かが気づいたときではなく、レポート上で時計が動き出すよう、届いた時点でタグ付けしてください。
詳しくはGDPR対応のためのAIとFreshdeskのGDPR対応の記事で扱っています。
不正利用。 顧客が不正利用を報告したら、FTCはIdentityTheft.govに案内して報告と復旧計画の取得を勧めています。そのリンクをマクロに入れてください。決済面は不正関連サポートとチャージバックに関する問い合わせの記事で扱っています。
急増が収まったら、どう締めくくりますか?
多くのチームは量が減ったところで止まります。私はさらに1週間続けます。理由は、後片付けこそ、ブリーチ週間の失敗が直されるか、そのまま固定されるかの分かれ目だからです。
- ブリーチ用マクロを下げる。 FAQ返信は残し、仮の返信はアーカイブし、インシデントが終わったらAIエージェントのナレッジからブリーチ関連の記事を外します。残った仮の返信が、何か月も後に顧客へ「まだ調査中です」を届けてしまう原因です。
- 最後の塗りつぶし確認を行い、その後に重複を統合します。統合後に塗りつぶした内容は元のチケットに残るため、先に塗りつぶし、後で統合します。
- 開いている
breach-accountチケットすべてに回答する。 仮の返信は更新を約束しているので、それを送ります。更新内容が「あなたのアカウントに新しい情報はありません」であっても送ります。 - タグ別に報告する。 レーンごとの件数、最初の返信までの時間、再オープン率を見れば、どのマクロが分かりにくかったかが分かります。再オープンが多いレーンは、たいていマクロが本当の質問に答えていなかったことを意味します。
- サポートの振り返りを行う。 担当者は何を場当たり的に対応したか。その瞬間が次のマクロになります。
どうだったかの満足度を知りたいなら、慎重に調査してください。漏洩直後のCSATメールは、こちらが今まさに警告した相手にはフィッシングのように見えます。タイミングについてはAIによるCSATの記事で扱っています。
ここにあるパターンは、大きなキューの出来事全般と重なります。量の面をさらに深く知りたいなら、季節性のサポート急増と大規模インシデントのコミュニケーションが次に読むのに良い記事です。
ブリーチ週間のキューで最もよくある間違いは何ですか?
- 事実を即興で話す。 調査が確認する前に「メールだけが持ち出された」と言う担当者は、公式な発言をしてしまっています。
- 「確認のため」と秘密情報を聞く。 チケット内のカード番号、コード、パスワードは、送った警告をすべて無にします。
- PIIをチケットに残す。 「急増が収まった後」まで待つ塗りつぶしは、結局いつまでも行われません。
- AIを自由に任せる。 全ヘルプセンターにアクセスでき、ブリーチのルールを持たないエージェントは、一般的な記事から「自分は影響を受けたか」に答えてしまいます。
- プライバシー依頼を埋もれさせる。 クレーム扱いされた削除依頼は、期限を逃します。
- 通常の顧客を忘れる。 遅延注文のチケットにブリーチタグが付くと、本当の問題がキューの後ろに押し出されます。
eeselでブリーチ週間のキューを運用する
ブリーチ対応計画の中で一番難しい部分がキューなら、それはまさにeeselのAIヘルプデスクチームメイトが作られた理由です。すでに使っているヘルプデスク、Zendesk、Freshdesk、Help Scoutに参加し、ブリーチ関連チケットをレーンにタグ付けし、与えた承認済みFAQから繰り返しの質問に回答し、アカウント・法務・プライバシー・不正関連のチケットにはすべてチーム向けの内部メモを残します。担当者が承認する返信案から始め、まずシミュレーションでブリーチ風のチケットでテストし、信頼できるようになったらFAQレーンの直接返信を有効にできます。
SwiftregはZendesk上での本人確認済みアカウントのルールを実際に示し、Dokument 24はタグと返信案の仕組みを示しています。プランと上限は料金ページにあります。
必要になる前に、eeselを試して自分のキューで確認してください。