

A IA para suporte em setores regulados funciona quando você separa os tickets pelo que a resposta exige, e não pelo canal. Perguntas de procedimento (extratos, logins, qual formulário enviar) a IA pode responder com base em conteúdo de ajuda aprovado. Perguntas específicas de conta recebem um rascunho da IA que uma pessoa confere e envia. Disputas, reclamações, perguntas clínicas e decisões de crédito vão direto para uma pessoa, e a única tarefa da IA ali é reconhecê-las rápido.
A armadilha que a maioria das equipes não vê: o BAA de um helpdesk não cobre automaticamente a IA dele. A Zendesk cita suas funções de IA como cobertas, a Salesforce limita dados de pacientes a uma lista nomeada de serviços de IA, e a Freshworks restringe seu BAA a produtos nomeados no Enterprise sem mencionar a Freddy AI. Verifique a função de IA pelo nome, não o helpdesk.
A prova de que isso passa em uma revisão de conformidade já está em produção. A smava, plataforma alemã de comparação de empréstimos, roda a eesel em cerca de 27.000 tickets do Zendesk por mês: a eesel classifica cada ticket e redige a partir de macros aprovadas, e uma pessoa faz o envio. Se você atua em saúde, finanças ou seguros, a eesel começa em modo rascunho no seu helpdesk e assina um BAA no Enterprise.
Dá para usar IA no suporte de um setor regulado?
Sim. A pergunta que a conformidade realmente faz é mais estreita: quais tickets, em que etapa, com quais dados e quem aprova antes de um cliente ler a resposta.
Eu construo os agentes de IA da eesel e já estive mais de uma vez do outro lado dessa conversa. Em março de 2026, uma equipe de suporte de saúde dos EUA no Zendesk interrompeu uma demonstração da eesel com uma única pergunta: a eesel assinaria um Business Associate Agreement? Não era uma preocupação branda. Era uma parada total, e eles estavam certos em tratá-la assim. Uma equipe de financiamento médico com quem conversei no mesmo mês precisava de outra coisa: uma garantia de que a IA só responderia sozinha aos tickets que realmente conseguisse resolver. Dois compradores regulados, dois bloqueios diferentes, e nenhum era "a IA é arriscada demais".
Esse é o padrão. As equipes de conformidade raramente bloqueiam a IA por completo. Elas bloqueiam texto gerado que ninguém aprovou, dados indo para um fornecedor sem contrato e respostas que parecem uma decisão sobre uma pessoa. Projete em torno desses três pontos e a maior parte da resistência some.
O resto deste guia é a versão que eu entregaria a um líder de suporte que vai a essa reunião. Se você quer guias por setor, também escrevi sobre IA para suporte em saúde. Equipes de fintech podem começar com o suporte em fintech, e seguradoras com o guia de suporte em seguros.
Quais tickets a IA pode tratar no suporte regulado?
Comece separando sua fila pelo que uma resposta correta exige, porque isso define o risco muito mais do que o canal.
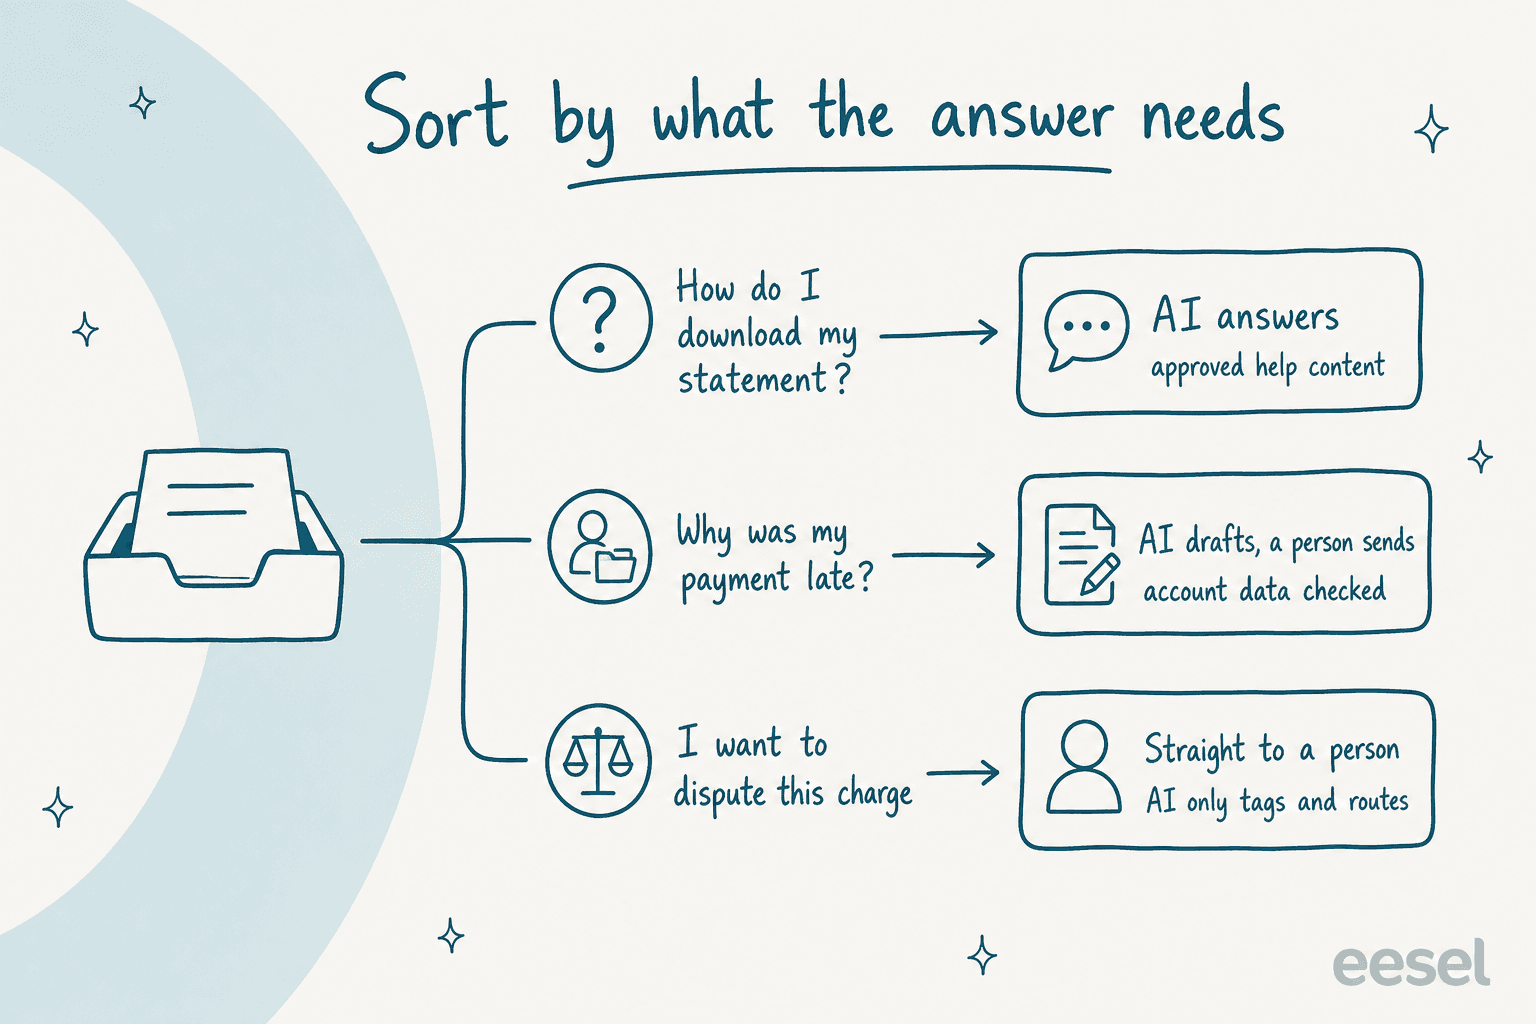
Há três tipos de ticket em toda fila regulada que já vi:
- De procedimento. A resposta é a mesma para todo cliente e está na sua central de ajuda. "Como baixo meu extrato?" "Qual formulário envio para um sinistro?" A IA pode responder, porque nada sobre a pessoa é necessário para responder.
- Específicos de conta. A resposta depende do registro de um cliente: um pagamento, uma solicitação, o status de um sinistro, uma fatura. A IA pode ler o registro e redigir, mas uma pessoa deve conferir a identidade e a conta antes de a resposta sair. É aqui que o human-in-the-loop se paga.
- Julgamento ou decisão regulada. Sintomas e medicamentos, uma recusa de crédito, uma negativa de sinistro, uma disputa, uma reclamação. Esses pertencem a uma pessoa desde o primeiro segundo. O trabalho da IA é etiquetar e encaminhar, não responder.
A terceira faixa é onde está o risco real, e não é o risco que as pessoas esperam. O relatório de 2023 da CFPB sobre chatbots em finanças do consumidor se preocupava menos com bots dizendo algo grosseiro e mais com bots que não percebem uma disputa, alertando que "only specific words or syntax may trigger the recognition of a dispute." Um cliente que escreve "Eu nunca comprei isso" em vez de "Quero contestar esta cobrança" continua tendo uma disputa.
"And even then the risk of AI misclassifying it as a routine question and not an urgent payments related question."

Então o que testar primeiro não é o quanto a IA escreve bem. É com que confiabilidade ela reconhece os tickets dos quais deve ficar longe. Se você está montando a parte de roteamento, minhas notas sobre triagem de tickets com IA vão mais fundo, assim como meu guia de IA para disputas de pagamento.
Veja como eu começaria os tipos de ticket comuns em cada setor. Escolha o seu:
Quais tickets a IA pode tocar no seu setor?
Escolha seu setor para ver os tipos de ticket comuns, o modo em que eu começaria cada um e por quê.
Nenhum desses modos é permanente. Um tipo de ticket passa de "redige" para "responde" quando um teste com seus próprios tickets antigos mostra que a IA acerta, e esse teste é o que você mostra à conformidade.
O que as regras realmente dizem sobre IA no atendimento ao cliente?
Menos do que você teme, e de forma mais específica do que a maioria das páginas de fornecedores admite. Nenhum dos reguladores abaixo proíbe a IA no suporte. Todos dizem que suas obrigações atuais continuam valendo quando uma máquina faz o trabalho.
| Regra | A quem se aplica | O que significa para a IA nos tickets |
|---|---|---|
| HIPAA, associados comerciais | Prestadores de saúde dos EUA, planos e seus fornecedores | Todo fornecedor de IA que lê dados de pacientes precisa antes de um BAA assinado |
| HIPAA, mínimo necessário | Os mesmos | A IA deve ler apenas o que a resposta exige, não o prontuário inteiro |
| Relatório da CFPB sobre chatbots | Finanças do consumidor dos EUA | Chatbots "must comply with all applicable federal consumer financial laws", incluindo o tratamento de disputas |
| Regra de Salvaguardas da FTC | Empresas financeiras dos EUA que não são bancos | Seu contrato com o fornecedor de IA deve definir expectativas de segurança e permitir monitoramento |
| FAQ de mensageria do PCI DSS | Qualquer um que aceite pagamentos com cartão | Um número de cartão no chat ou no e-mail coloca esse canal no escopo do PCI |
| Lei de IA da UE, artigo 50 | IA que conversa com pessoas na UE | Os clientes devem ser informados de que falam com uma IA, aplicável desde 2 de agosto de 2026 |
| GDPR, artigo 22 | Qualquer um que atenda pessoas na UE | Sem decisões totalmente automatizadas com efeito jurídico, como recusar crédito |
| Boas práticas de IA da FCA | Empresas financeiras do Reino Unido | As empresas "remain responsible for consumer outcomes", suporte incluído |
Três delas mudam como você configura a IA, não apenas o que você assina.
Criptografia não livra um fornecedor de um BAA. O HHS é direto sobre isso em seu guia de computação em nuvem: "Lacking an encryption key does not exempt a CSP from business associate status." Se a IA toca dados de pacientes de alguma forma, criptografados ou não, você precisa do acordo. Trato do lado da saúde com mais profundidade em IA compatível com HIPAA.
A FCA escreveu o padrão que funciona. Sua revisão de 2026 sobre IA em serviços financeiros lista como boa prática as empresas que "limited chatbots and generative AI assistants to approved source material, with checks and escalation routes." Esse é o modelo de faixas acima, nas palavras de um regulador.
A divulgação agora é lei na UE. Desde 2 de agosto de 2026, um cliente que fala com uma IA na UE deve ser informado, a menos que seja óbvio. O guia da Lei de IA da UE que escrevi cobre o que isso significa para widgets de chat e respostas por e-mail.
Uma ressalva honesta: esta tabela é um ponto de partida para sua equipe de conformidade, não aconselhamento jurídico. Seu setor pode ter regras próprias (reguladores estaduais de seguros, órgãos bancários, leis nacionais de dados de saúde), e seu jurídico saberá quais se aplicam.
O BAA do seu helpdesk cobre as funções de IA dele?
Não automaticamente. Esta é a coisa mais útil a verificar antes de assinar qualquer coisa, e é onde a maioria das equipes tropeça. Os fornecedores escrevem seus BAAs em torno de produtos nomeados, e as funções de IA são adicionadas a essa lista uma a uma, muitas vezes meses depois do lançamento.
| Helpdesk | Como obter um BAA | A IA está nomeada no escopo? | O que verificar |
|---|---|---|---|
| Zendesk | Advanced Compliance, Suite Professional e acima | Sim: Copilot, AI Agents, resolução do Answer Bot listados | Funções de acesso antecipado "should not be used with PHI" |
| Salesforce | BAA com restrições específicas por serviço | Sim: Agentforce e outros 13 serviços Einstein nomeados | O mascaramento do Trust Layer está desativado para agentes |
| Freshdesk | Somente plano Enterprise | O BAA lista Freshdesk, Freshchat, Freshcaller, Omnichannel; Freddy AI não é mencionada | Peça a Freddy AI por escrito |
| HubSpot | Enterprise mais a configuração Sensitive Data | O Breeze funciona com restrições; nenhuma página o nomeia no BAA | Chatbots não suportam Sensitive Data |
| Zoho Desk | Solicitar o modelo de BAA por e-mail | Os campos de PHI são mantidos longe da Zia | PHI digitada no texto do ticket "will NOT be masked" |
| Gorgias | Não informado em suas páginas | A documentação do AI Agent diz "HIPAA compliant" | Pergunte qual plano inclui um BAA assinado |
Algumas delas merecem um olhar mais atento.
A Zendesk é a mais clara. Sua página de produtos no escopo lista AI Agents e Copilot sob a HIPAA, e o BAA vem com o Advanced Compliance no Suite Professional e acima. Mas as regras de configuração da HIPAA acrescentam condições que a maioria das equipes nunca lê: a IA não deve ser usada de uma forma "which could be construed as (i) providing medical or healthcare advice", e as conversas do AI Agent que nunca viram tickets "are still stored in the system and it is the responsibility of Subscriber to delete those." Se você está comparando opções, meu detalhamento da segurança da Zendesk tem o resto.
A Salesforce nomeia seus serviços de IA "PHI-Permitted" no documento de segurança da plataforma Einstein, Agentforce incluído. Dois detalhes importam. Prestadores de saúde e planos só podem enviar dados de pacientes "where ... Salesforce has expressly permitted such submission contractually". E para agentes, "Data masking through the Einstein Trust Layer is disabled to improve the performance and accuracy of agents", segundo Trust e Agentforce. Para bancos, o mesmo documento de segurança diz que números de conta bancária e de cartão não podem ser enviados aos serviços Einstein. Mais sobre como essa camada funciona no meu texto sobre o Einstein Trust Layer.
Freshdesk e HubSpot oferecem um BAA no Enterprise, e ambos deixam a questão da IA em aberto em suas próprias páginas. O guia da Freshworks restringe o BAA a produtos nomeados e não menciona a Freddy AI. A HubSpot deixa o Breeze rodar em contas com Sensitive Data, mas também diz aos clientes para "avoid sharing any sensitive information in your configured data inputs for Breeze features, including your prompts." Nenhum dos dois é motivo para descartá-los. É motivo para ter a função de IA nomeada por escrito antes de os dados de pacientes chegarem perto dela.
"If a vendor handles PHI in any capacity you need to have a BAA and a Confidentiality agreement with them. ... A BAA is just a pinky-promise."

O segundo ponto desse comentário é o certo. Um BAA é necessário, não suficiente. As configurações que você escolhe decidem o que a IA realmente vê, o que leva à parte que você controla.
Por que equipes reguladas devem redigir a partir de texto aprovado?
Porque a objeção de conformidade mais comum não é sobre dados. É sobre palavras. Uma resposta de suporte em finanças ou saúde pode fazer uma promessa, dar um conselho ou descrever uma decisão, e quando uma IA a escreve do zero, ninguém aprovou aquelas frases exatas.
"User asked "should I dispute this charge." Normal enough question. The bot answered like it had passed the bar. Walked through their rights, grounds for dispute, how to approach it. Clean language, no red flags, passed every content check without a hiccup."
A solução que mais se sustentou nas configurações com que trabalhei é simples: a IA escolhe o texto aprovado em vez de escrever o seu. Sua equipe já tem esse texto, em macros e artigos da central de ajuda que a conformidade aprovou anos atrás.
A smava é o exemplo mais claro que posso apontar. É uma plataforma de comparação de crédito ao consumidor de Berlim e, desde que adquiriu a Finanzcheck, opera o suporte das duas marcas a partir de um único Zendesk. O caso de cliente deixa claro o que está em jogo: "This is regulated finance, so wording matters: a reply that promises something the team will do, names a competitor, or guesses at a loan the company can no longer see does harm."
Veja como a configuração da eesel lida com isso:
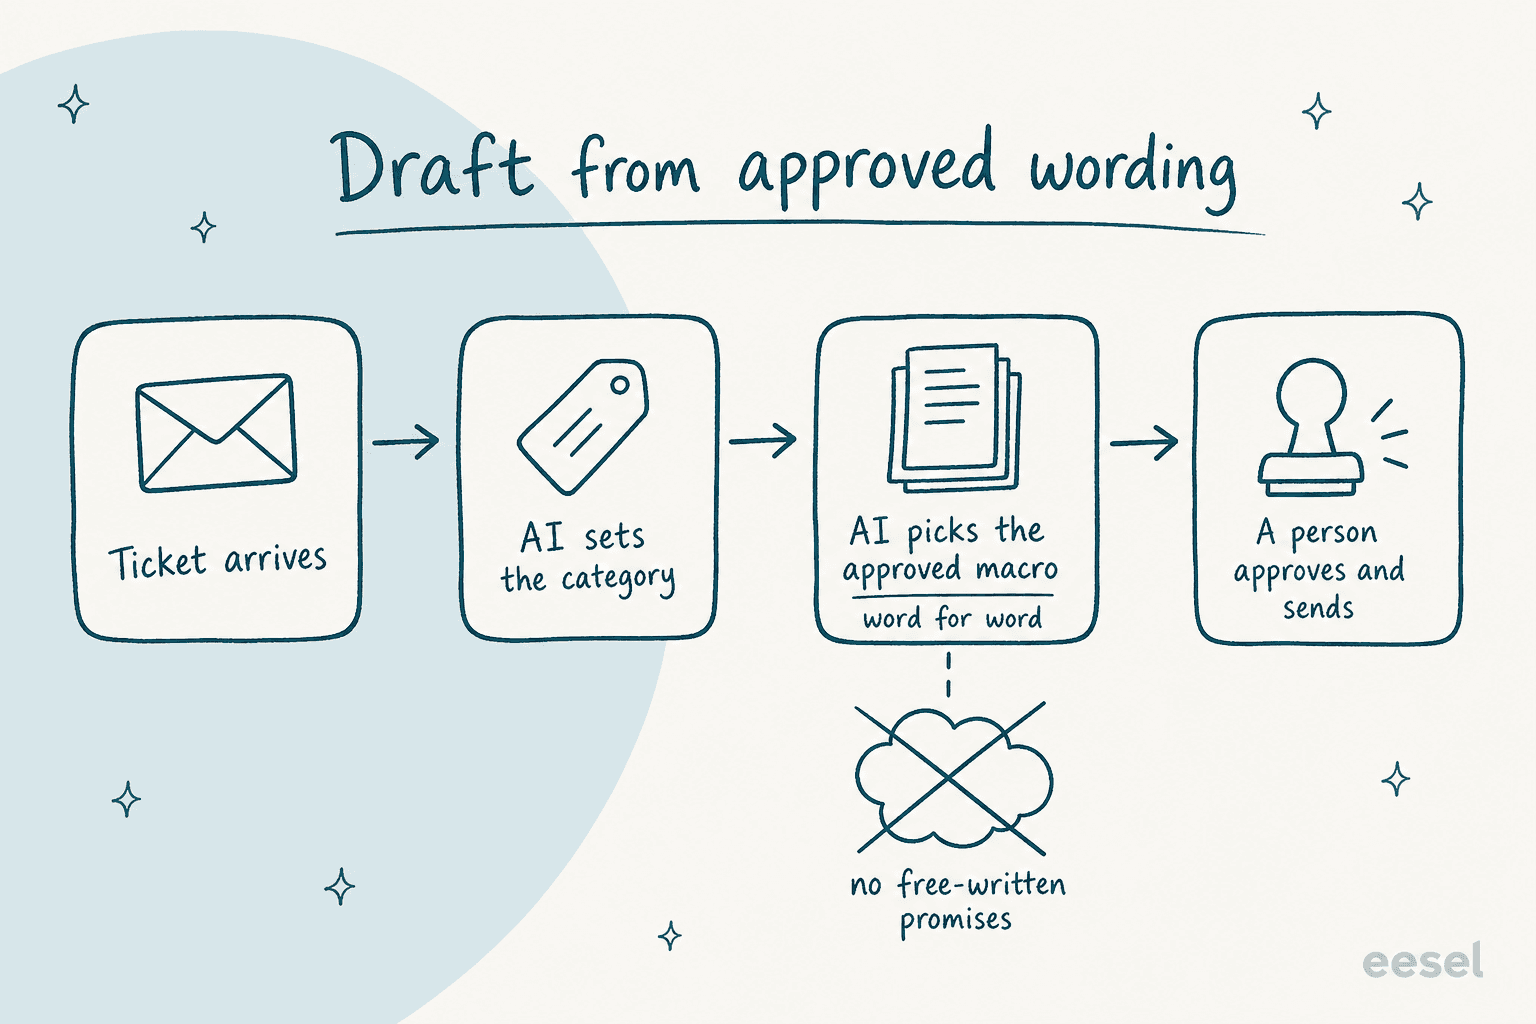
- Um agente de categorização etiqueta cada novo ticket, lê o campo de consultor e marca um ticket como elegível para resposta automática somente quando não há consultor designado. Ele grava a categoria em campos do Zendesk e não mexe em mais nada.
- Um agente de redação busca entre cerca de
820macros e artigos da central de ajuda sincronizados, lê cada candidato por inteiro e redige a macro correspondente palavra por palavra com os marcadores preenchidos. Sua única saída é um rascunho com botões de Aprovar e Rejeitar. - Dois agentes de resposta, um por marca, preparam respostas prontas para o cliente nos tickets elegíveis sob regras fixas: sem promessas de que a equipe vai verificar ou providenciar algo, sem links para comparadores concorrentes, uma de quatro frases de encerramento fixas. A eesel nunca as envia sozinha.
Entre 8 de agosto e 8 de setembro de 2026, isso significou cerca de 27.000 tickets tratados, 14.600 categorizados e 15.300 rascunhos preparados. O agente de redação, cuja saída espera por uma pessoa, rodou em cerca de 12.200 tickets; os agentes de resposta em cerca de 1.100. A maior parte do mês foi a eesel classificando e redigindo, e uma pessoa enviando. Um cliente que já tem um consultor de crédito nunca recebe uma resposta automática.
O mesmo formato funciona fora das finanças. A Timengo, empresa dinamarquesa cujo produto de e-mail seguro é usado por municípios, escolas e fundos de pensão, roda a eesel no Freshdesk para redigir cada ticket em dinamarquês a partir de sua documentação e de cerca de 5.300 tickets e artigos antigos. Um engenheiro de suporte revisa e envia; a eesel nunca responde sozinha a um ticket de cliente. A Dokument 24, que vende documentos jurídicos on-line na Dinamarca, faz a eesel deixar cerca de 670 rascunhos de resposta em dinamarquês por mês como notas internas e etiquetar tickets por produto (testamentos, pactos antenupciais, abertura de empresas).
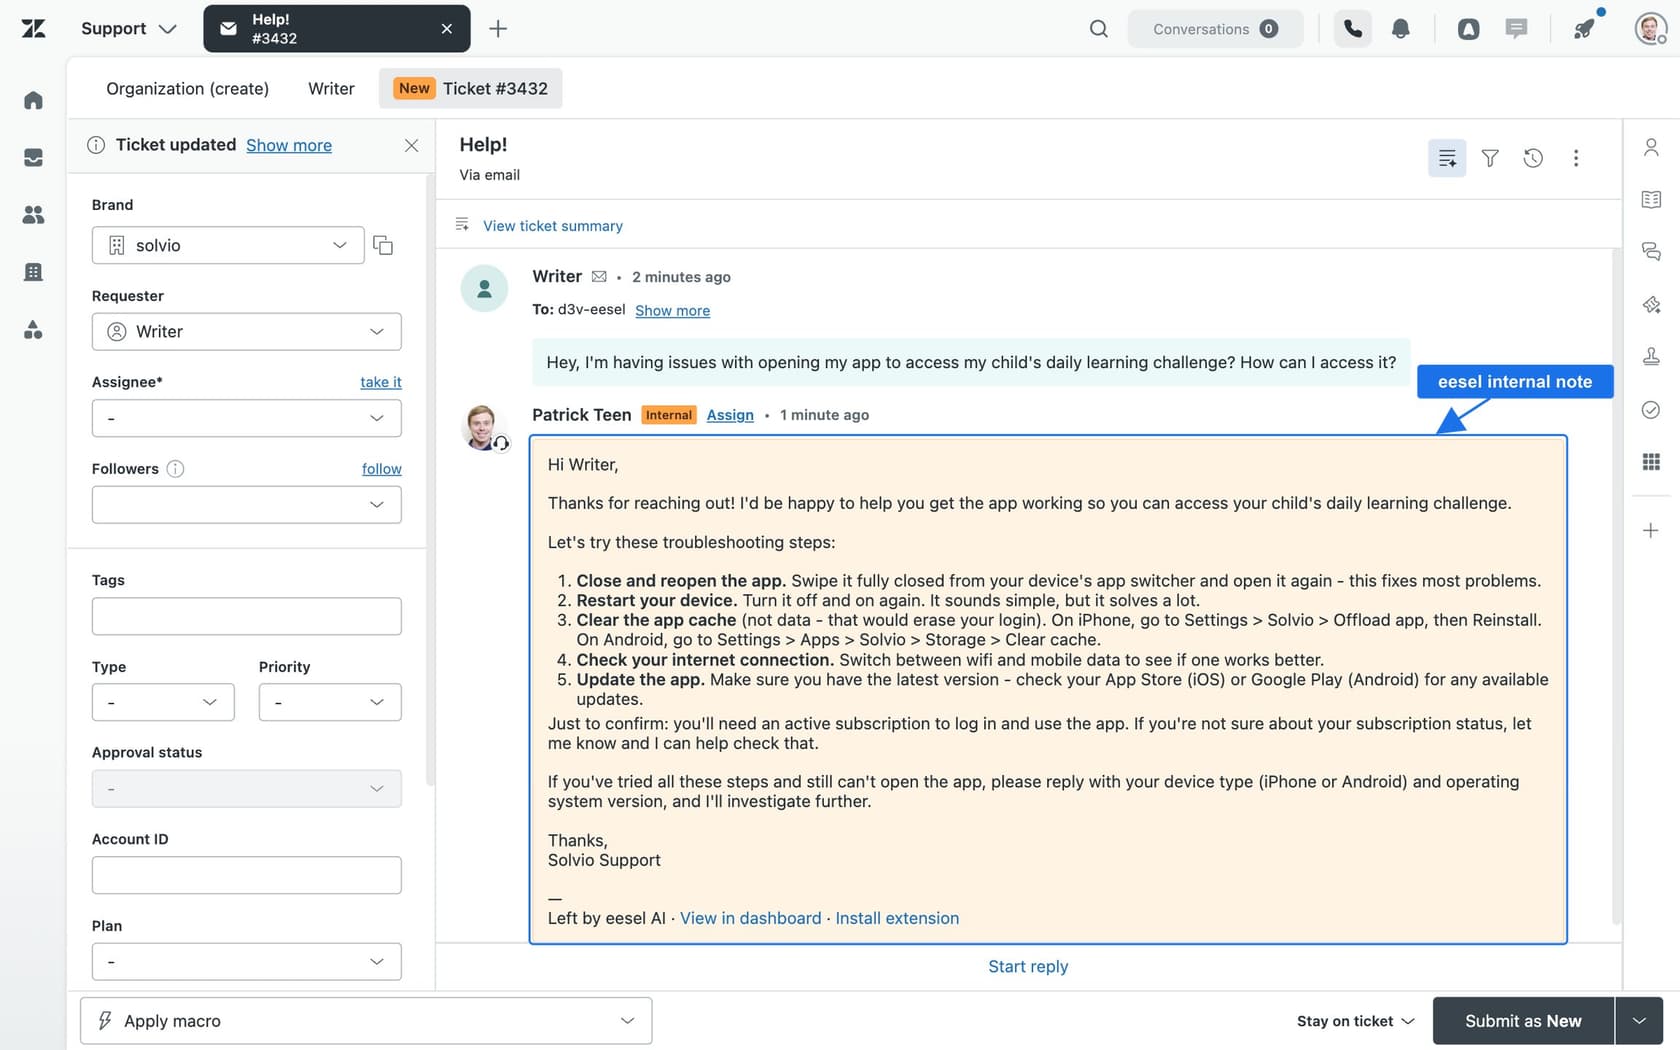
Se sua equipe ainda não tem uma biblioteca de macros organizada, esse é o primeiro projeto, não a IA. Ancorar as respostas em conteúdo aprovado é também a defesa mais confiável contra as alucinações de IA no suporte.
Como conseguir que a conformidade diga sim?
Leve evidências, não uma projeção de economia. As equipes que travam costumam ser as que chegam com uma taxa de desvio projetada e nenhuma resposta para "o que exatamente ela vai ver e como vamos saber o que ela fez?"
"real blocker, not imagined. the prototype-to-prod gap is almost never engineering, it's the 6 to 10 week back and forth with risk and second line. teams either ship a neutered version (read-only, internal-only) or it dies in committee."
O mesmo comentarista listou o que a segunda linha realmente quer: logs de prompts e chamadas de ferramentas, prova de redação de PII, um replay de qualquer decisão, uma lista de ações permitidas e um caminho de saída para o cliente. É uma lista curta, e você pode montar a maior parte antes da primeira reunião.
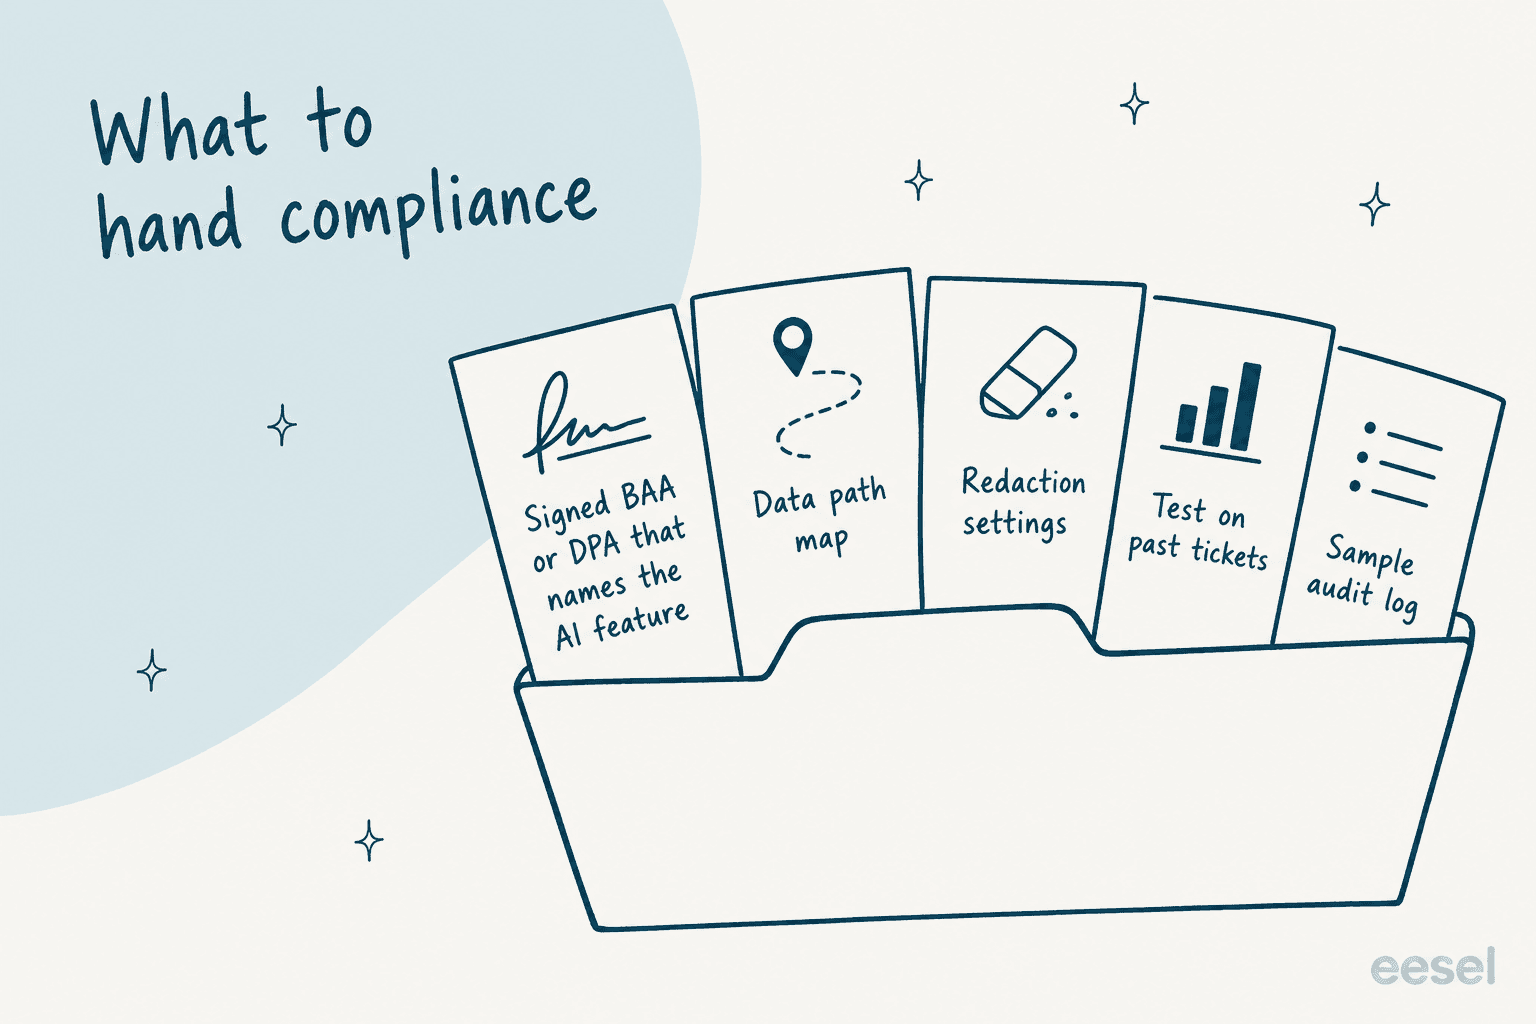
Este é o pacote que eu montaria:
- O acordo assinado, com a IA nomeada. Um BAA para dados de saúde, um DPA para o GDPR e, pela Regra de Salvaguardas da FTC, um contrato que vai "spell out your security expectations" para o fornecedor. Verifique a função de IA pelo nome, como na tabela acima.
- Um mapa do caminho dos dados. Uma página: quais campos do helpdesk a IA lê, qual provedor de modelo os processa, onde está hospedado e por quanto tempo qualquer coisa é mantida. Se precisar de um modelo, minha lista de verificação de segurança de fornecedores tem as perguntas.
- Suas configurações de redação e seus limites. O que é mascarado antes de a IA indexar e o que não é. Seja específico sobre as lacunas; a conformidade confia muito mais em uma lacuna conhecida do que em uma promessa vaga.
- Um teste com seus próprios tickets antigos. Rode a IA em tickets que sua equipe já resolveu e compare. Escrevi como fazer um teste de simulação consistente, incluindo quantos tickets você precisa por tópico.
- Um log de auditoria de exemplo. Mostre um ticket de ponta a ponta: o que entrou, o que a IA leu, o que redigiu, quem aprovou.
"Usually the narrative. Raw logs exist, approvals happen, but nobody documented WHY the decision was made in language compliance can actually audit."
Essa última citação merece ser levada a sério. Um log do que a IA fez é útil; um log que registra o raciocínio dela é o que torna uma auditoria rápida. Peça a qualquer fornecedor que mostre um antes de você comprar. Para o processo de revisão completo, meu guia de revisão de segurança de IA no suporte mostra quem é dono de cada etapa.
Como é um lançamento que sobrevive à conformidade?
Etapas, não uma data de lançamento. Cada etapa só abre quando a anterior tem evidências por trás, e cada uma tem uma condição que faz você voltar um passo.
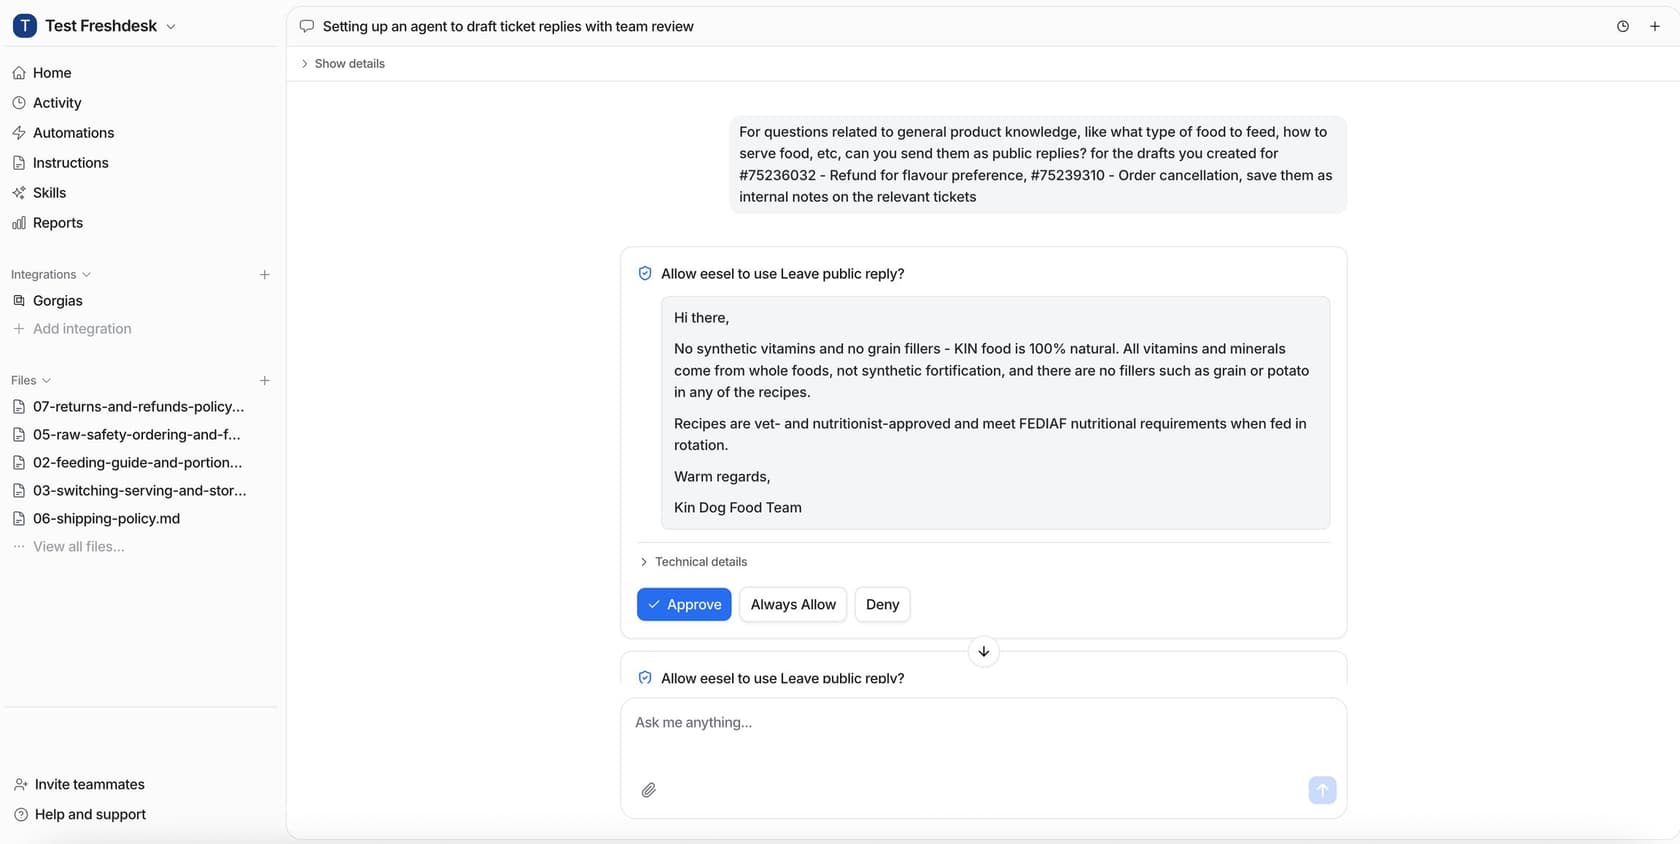
- Modo rascunho em tudo. A IA escreve rascunhos como notas internas; ninguém fora da sua equipe vê texto de IA. É aqui que você aprende onde ela erra, com segurança.
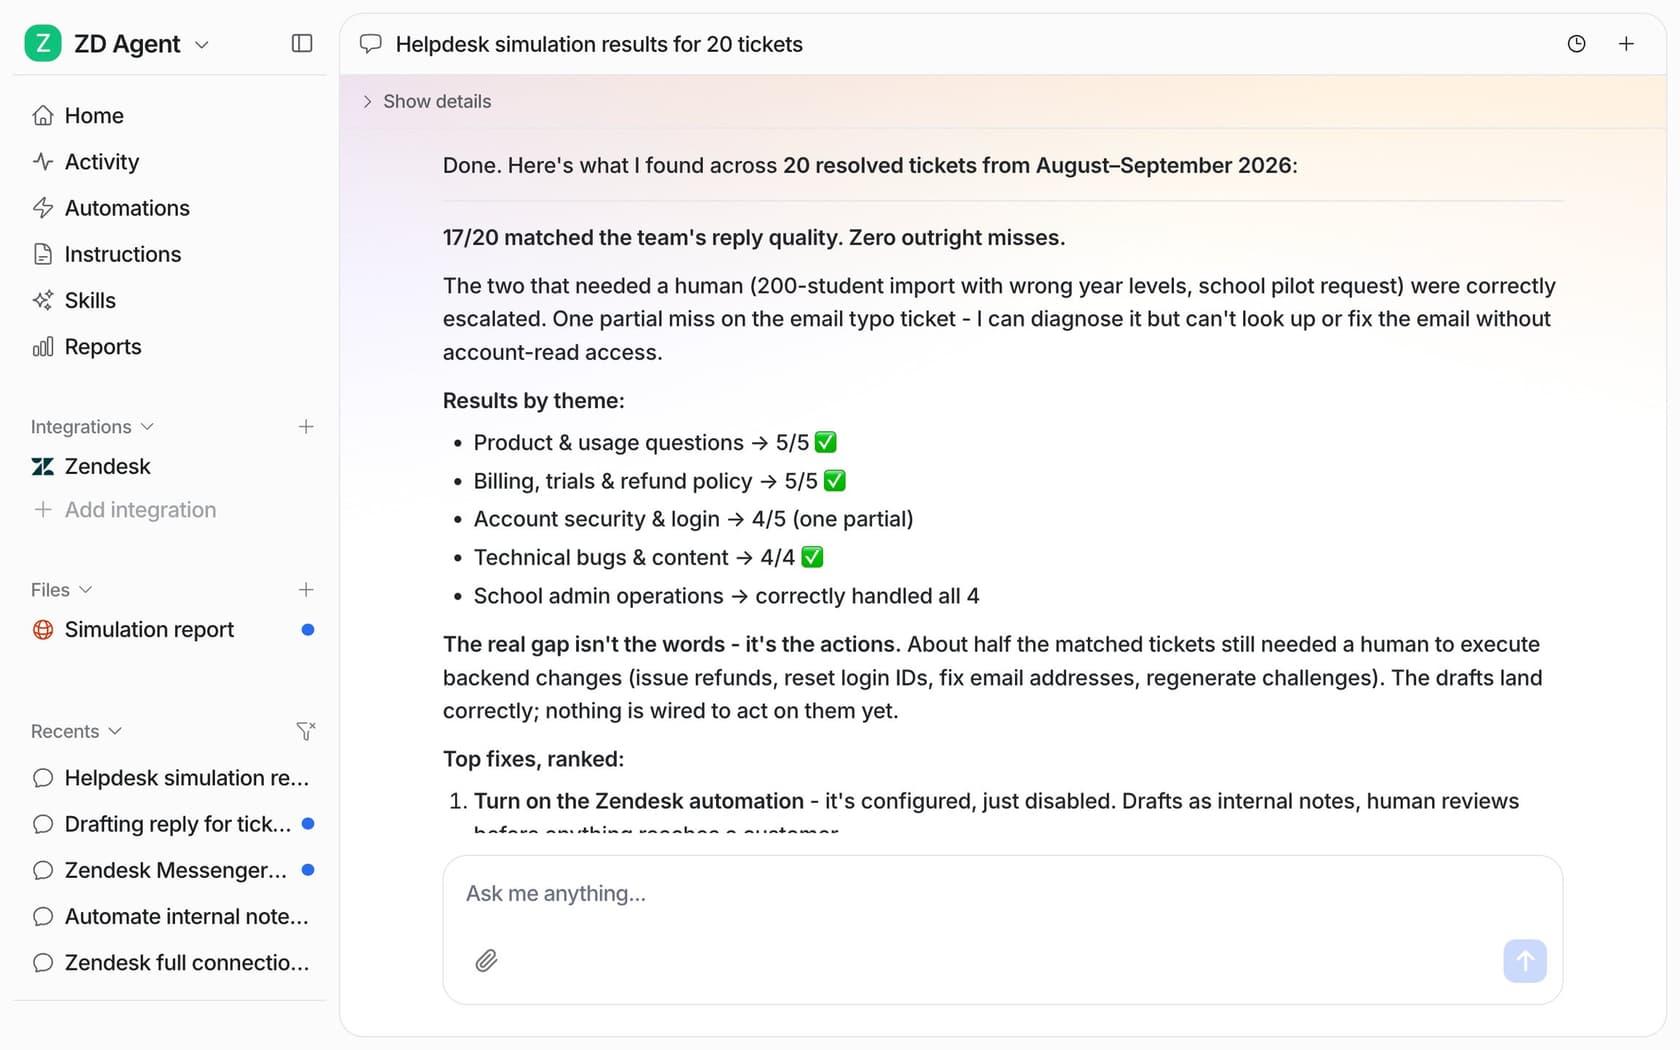
- Um teste com tickets resolvidos. Antes de qualquer cliente ver saídas da IA, compare os rascunhos dela com o que sua equipe realmente enviou, por tipo de ticket.
- Um tipo de ticket de procedimento entra em produção. Escolha a pergunta mais sem graça e de maior volume que você tem (ajuda com login, download de extratos) e deixe a IA responder só isso, com uma divulgação clara de IA.
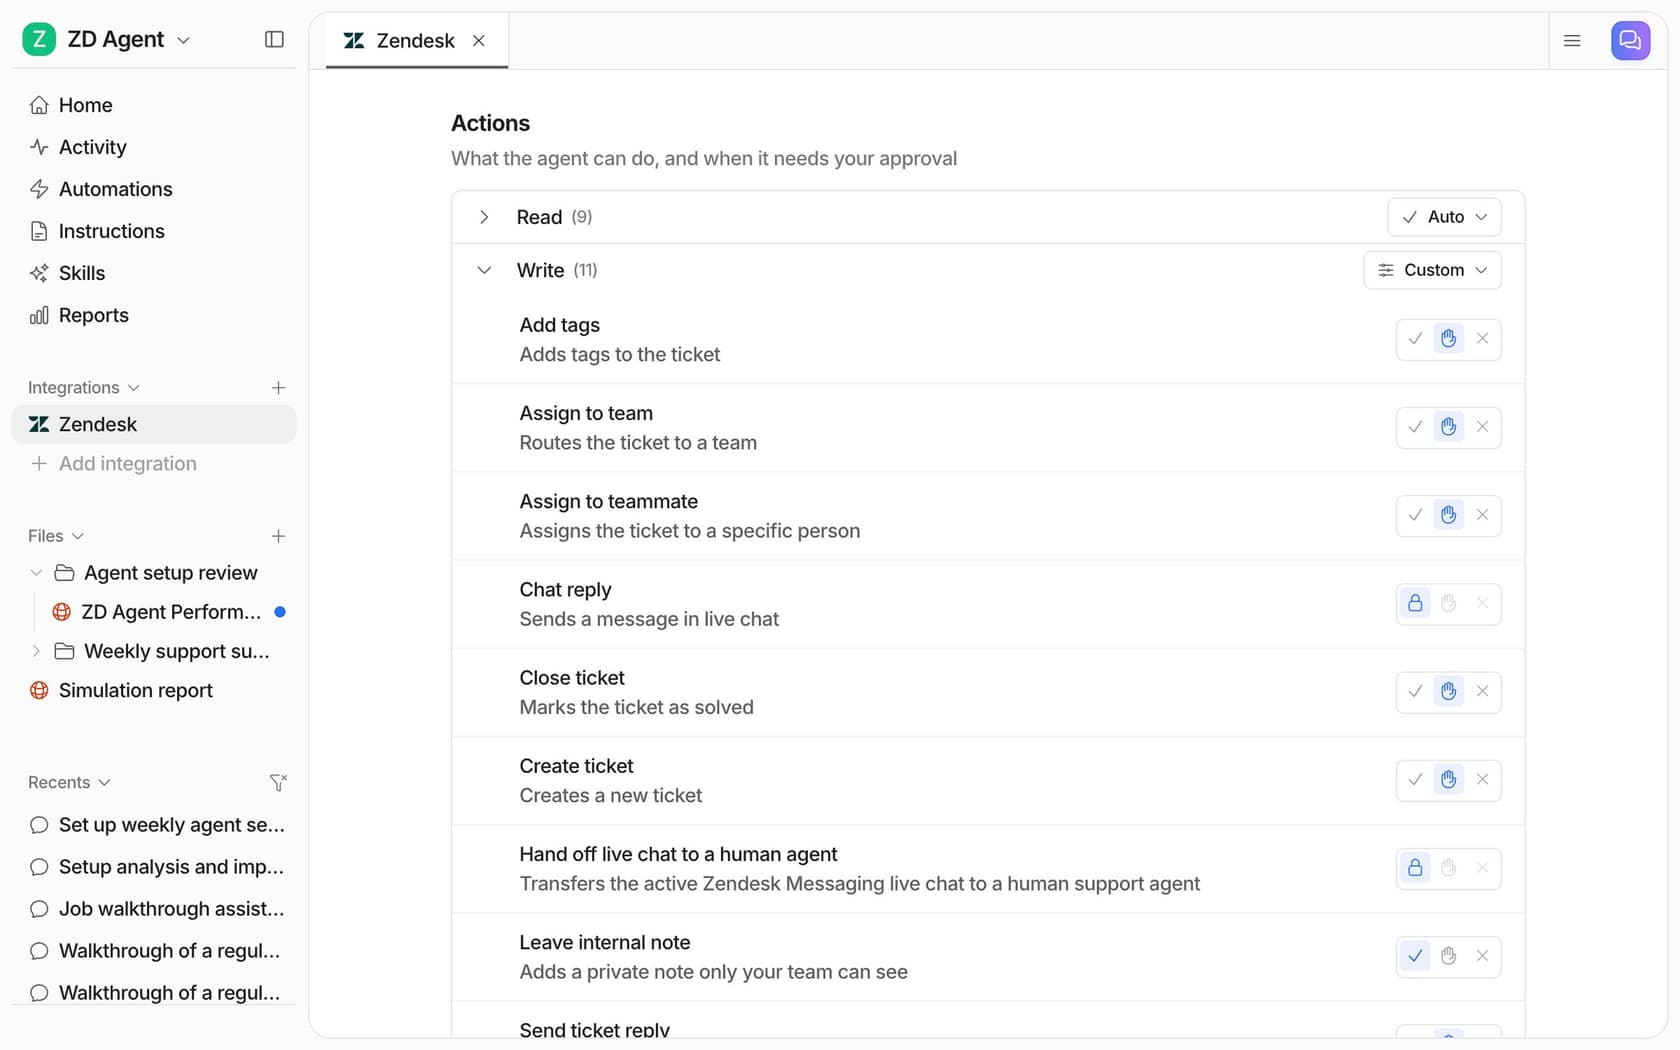
- As ações continuam sob aprovação. Tudo que altera um registro, libera dinheiro ou fecha um ticket espera a confirmação de uma pessoa.
Na eesel, cada ação que um agente pode executar é definida como Auto, Needs approval ou Disabled, conforme ações e aprovações. O próprio conselho da documentação é o padrão certo para equipes reguladas: "Start supervised" e "Keep refunds, cancellations and anything that costs money behind an approval."
Para a etapa 2, a simulação de helpdesk da eesel roda em 20 tickets que sua equipe resolveu recentemente, redige sua própria resposta a cada um, compara com a que sua equipe enviou e agrupa os resultados por tema. Segundo a documentação de Skills, "It sends nothing to customers." Esse relatório é o tipo de evidência que a conformidade consegue de fato ler.
Quanto tempo leva? Meu texto sobre o cronograma de implementação fala em 2 a 8 semanas, e em equipes reguladas a variável é o processo de revisão, não o software. Se você está escrevendo uma solicitação formal a fornecedores, o modelo de RFP para IA de suporte transforma as etapas e o teste de tickets em perguntas que um fornecedor precisa responder.
Onde manter a IA fora do suporte regulado?
Em alguns lugares, e dizer isso com clareza faz parte do que torna o resto do plano crível.
- Aconselhamento clínico. As próprias regras de HIPAA da Zendesk dizem aos clientes para não usar a IA dela para diagnóstico, tratamento ou "making decisions scoping them into or out of any healthcare plan." É uma linha sensata para qualquer fornecedor.
- Decisões sobre uma pessoa. Recusas de crédito, negativas de sinistro e elegibilidade. O artigo 22 do GDPR dá às pessoas o direito de "not to be subject to a decision based solely on automated processing", e os termos da Salesforce exigem que "the final decision is made by a human being" para decisões com efeito jurídico.
- Números de cartão na conversa. Direcione os clientes ao seu fluxo de pagamento e mascare números de cartão antes de qualquer indexação, porque um número de cartão no chat coloca esse canal no escopo do PCI.
- Clientes vulneráveis sem outro caminho. A FCA apontou empresas que "automatically excluded consumers with vulnerability indicators from AI journeys" sem oferecer outra forma de obter ajuda. Mantenha um caminho rápido até uma pessoa para quem precisar.
Nada disso é motivo para esperar. É o limite que permite dizer sim a todo o resto, e é o mesmo limite que eu recomendaria para o escalonamento com IA em qualquer fila.
Experimente a eesel no suporte regulado
A eesel é um colega de IA para o seu helpdesk. Ela entra na sua fila existente do Zendesk, Freshdesk ou Salesforce, aprende com seus tickets antigos, macros e central de ajuda, e começa em modo rascunho, de modo que nada chega a um cliente até sua equipe aprovar. Você escolhe por ação se ela roda sozinha, espera aprovação ou fica desativada, e cada conversa e ação é registrada com o raciocínio.
Veja como ela está nos pontos que sua equipe de conformidade vai perguntar, segundo a Trust Center da eesel:
- HIPAA: a eesel assina BAAs com clientes Enterprise após uma revisão de como você a usará com informações de saúde. Um workspace com BAA executa toda chamada a modelo de IA no AWS Bedrock, na própria conta AWS da eesel, com ferramentas como busca na web desativadas.
- Treinamento: a eesel não treina nem ajusta modelos com seus dados.
- Redação: a redação de PII mascara
15categorias, incluindo números de cartão, contas bancárias e documentos de identidade nacionais, de tickets antigos antes de serem indexados. Ela vem desativada por padrão em workspaces mais novos, e as consultas de tickets ao vivo chegam ao modelo sem redação, então confira a configuração e combine com controles de acesso. - SOC 2: a auditoria Type II está em andamento, com o período de observação de 1º de outubro a 31 de dezembro de 2026 e o relatório previsto para 2027 sob NDA.
Essa é a versão honesta: se você precisa de um relatório SOC 2 concluído antes de qualquer fornecedor tocar nos seus dados, a eesel só chega lá em 2027. Se você precisa de uma IA que redija a partir do seu texto aprovado, espere uma pessoa e mostre seu trabalho, a configuração da smava está rodando hoje em 27.000 tickets por mês. Experimente a eesel em modo rascunho na sua própria fila, ou agende uma demonstração com seu líder de conformidade na sala.