O que é o Codex Security Cloud?
O Codex Security é o agente de segurança de aplicações da OpenAI dentro do OpenAI Codex. Ele encontra e confirma vulnerabilidades e também propõe a correção. O Codex Security Cloud é a versão que roda no Codex cloud sobre seus repositórios do GitHub conectados. Você o instala como plugin e aponta para um repositório; depois ele continua trabalhando com a sua máquina ligada ou não.
O resumo da DevDay da OpenAI diz de forma direta: o Codex "investigates findings, removes duplicates and prepares fixes in the cloud, even with your laptop closed." Está disponível em prévia de pesquisa na web e no app do Codex.
Foi um entre vários lançamentos da DevDay, ao lado do OpenAI Dots, sempre ativo, e do modelo GPT-6.1 Sol.
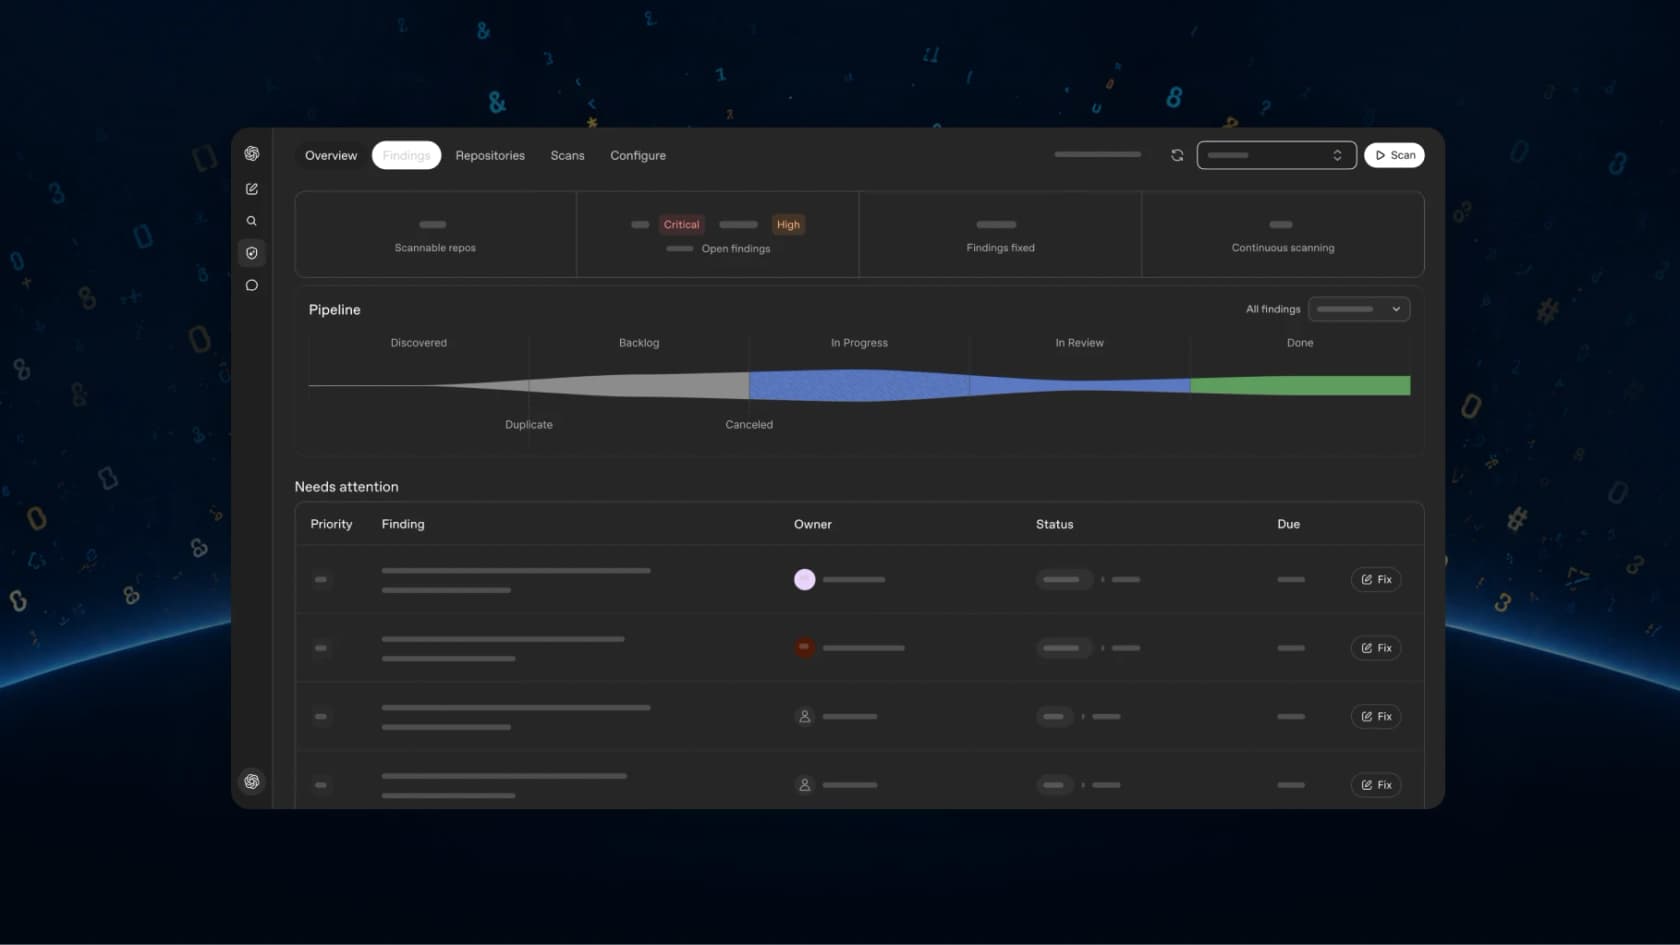
Isso não surgiu do nada. O produto tem uma história mais longa, e vale conhecê-la porque os números que a OpenAI cita vêm das etapas anteriores:
| Data | O que foi lançado | Quem podia usar |
|---|---|---|
| 30 out 2025 | Aardvark, "an agentic security researcher powered by GPT-5" | Beta privado, parceiros selecionados |
| 6 mar 2026 | Renomeado para Codex Security, prévia de pesquisa no Codex web | Pro, Enterprise, Business, Edu, grátis no primeiro mês |
| Jul 2026 | CLI e SDK TypeScript públicos no GitHub, Apache-2.0 | Qualquer pessoa pode instalar; os escaneamentos exigem acesso ao Codex Security |
| 29 set 2026 | Plugin Codex Security Cloud, Daybreak Blue incluído | Pro, Business, Enterprise, Edu |
O histórico que a OpenAI aponta é real. O Aardvark encontrou 92% das vulnerabilidades conhecidas e introduzidas sinteticamente em seus repositórios de teste "golden". Nos 30 dias anteriores ao lançamento de março, os escaneamentos do grupo beta cobriram mais de 1,2 milhão de commits e revelaram 792 achados críticos e 10.561 de alta gravidade. A OpenAI também diz que as taxas de falsos positivos caíram mais de 50% em todos os repositórios, e 14 CVEs foram atribuídos a partir de seu trabalho em código aberto, incluindo relatos ao OpenSSH e ao GnuTLS, e também ao Chromium.
Como o Codex Security Cloud funciona
O pipeline tem quatro etapas, e o FAQ do Cloud as apresenta em ordem. Já construí pipelines de agentes como esse na eesel, então o que acho interessante é a ordem: a validação fica antes de qualquer coisa chegar a uma pessoa.
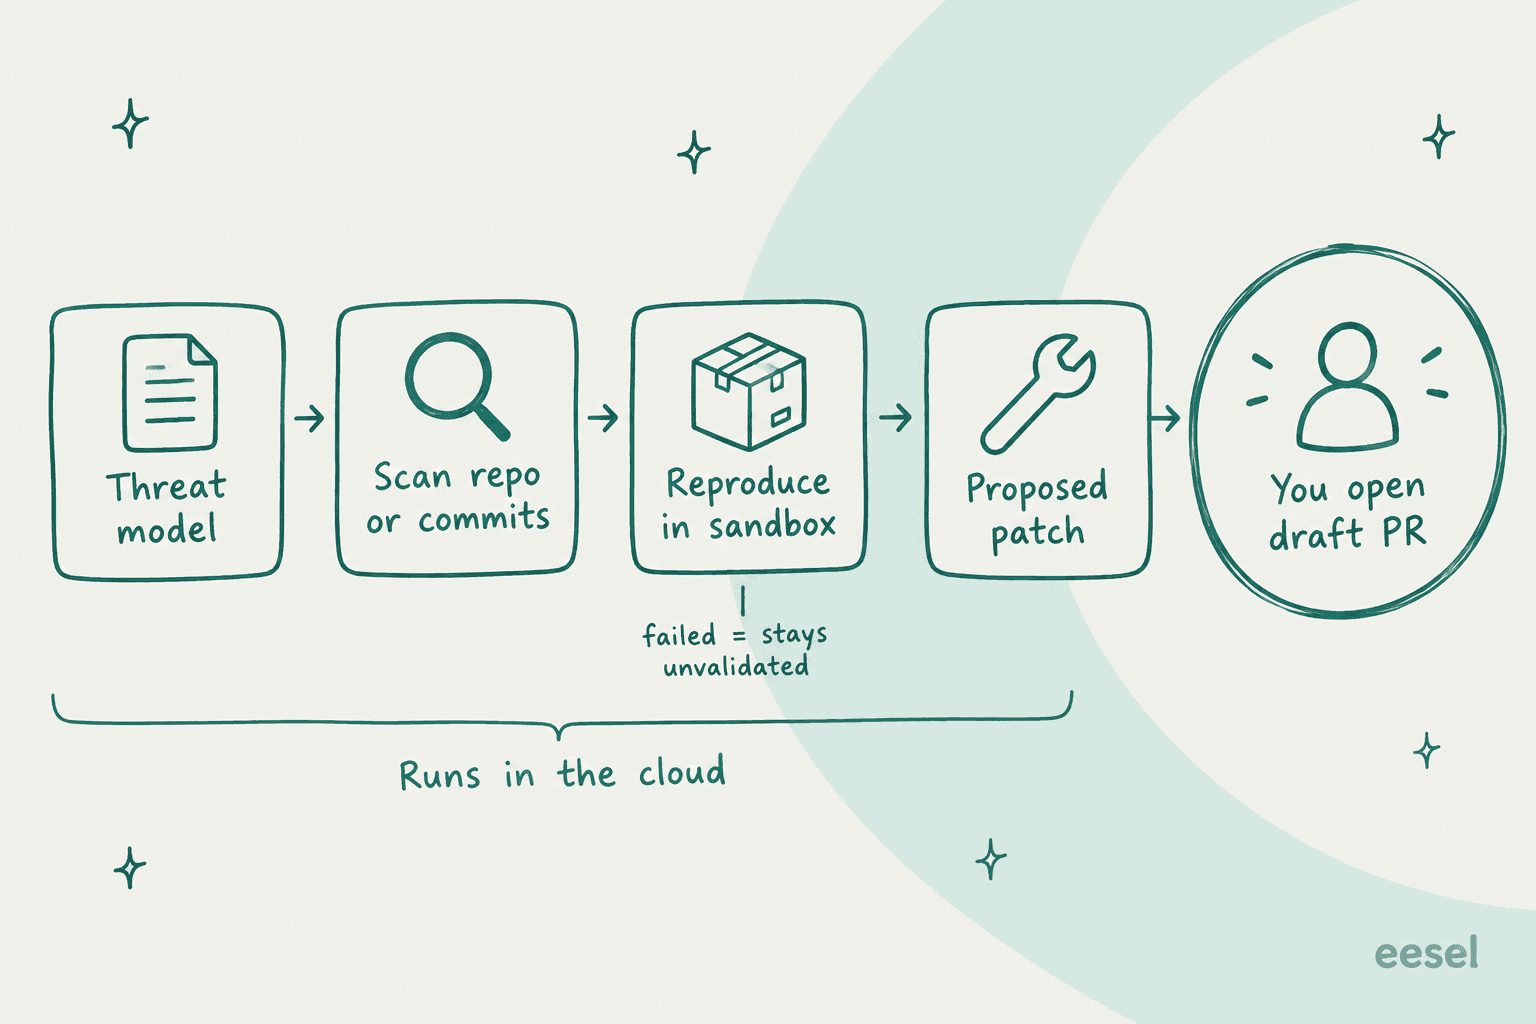
- Análise. O Codex lê o repositório e escreve um modelo de ameaças: pontos de entrada, limites de confiança, premissas de autenticação, componentes de risco.
- Escaneamento. Um escaneamento de Repository revisa tudo uma vez. Commit changes monitora novos commits e pode olhar também o histórico existente.
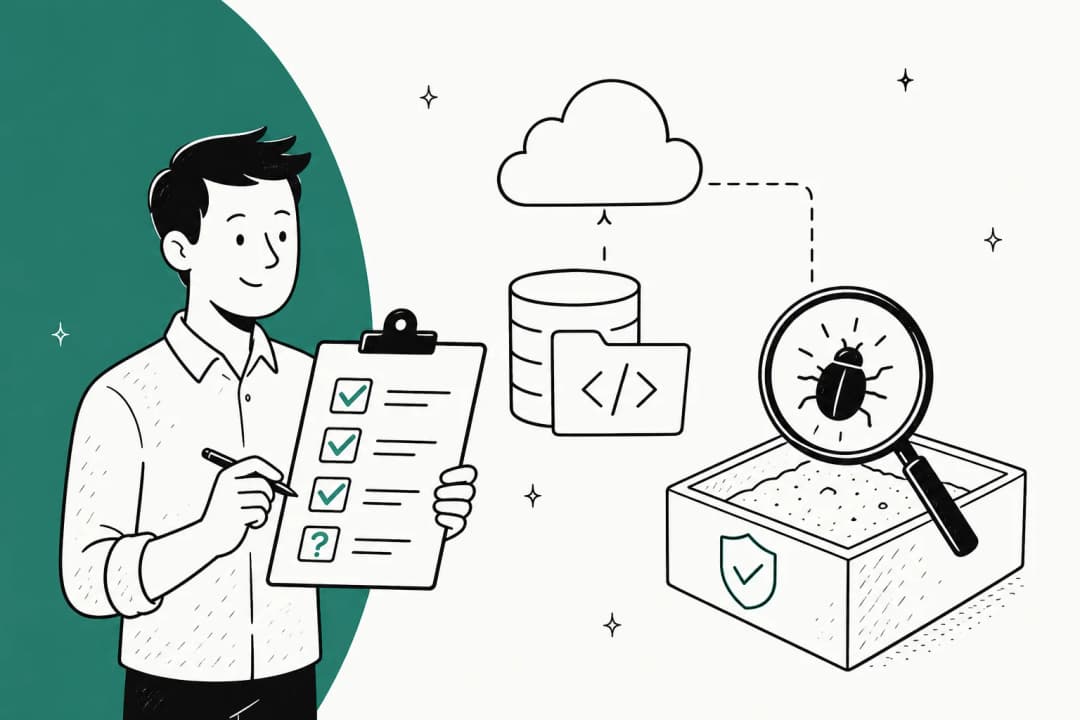
- Validação. Para cada problema provável, ele tenta reproduzi-lo em um contêiner limpo, executando comandos ou testes e anexando logs como evidência. Os achados que reproduzem são marcados como validados. Os que não reproduzem ficam sem validação, com a tentativa registrada.
- Correção. Você recebe orientação e, quando é possível gerar, um "minimal actionable diff" com contexto de arquivo e linha.
Alguns comportamentos valem ser conhecidos antes de confiar no resultado. Ele é agnóstico de linguagem, embora a OpenAI observe que a qualidade depende de quão bem o modelo raciocina sobre a sua linguagem e framework. Não precisa de uma etapa de build para encontrar problemas, mas pode tentar compilar dentro do contêiner para reproduzir um. E cada job roda em um "ephemeral Codex container with session-scoped tools" que é destruído quando o job termina.
A maioria das equipes vai subutilizar o modelo de ameaças. O Codex o redige a partir do seu código e, depois, ele guia cada escaneamento de commits e como os achados são ordenados. O guia de modelo de ameaças da OpenAI diz para editá-lo quando sua arquitetura mudar ou "when findings miss the areas you care about." Na prática, eu o editaria já no primeiro dia, porque o modelo conhece o seu código, mas não sabe que o serviço de cobrança é o que os seus auditores perguntam.
Quatro formas de rodar o Codex Security, e qual delas é o Cloud
É aqui que as pessoas se confundem, então vai o mapa. A OpenAI entrega o mesmo scanner por quatro superfícies, e só uma delas se chama "Cloud".
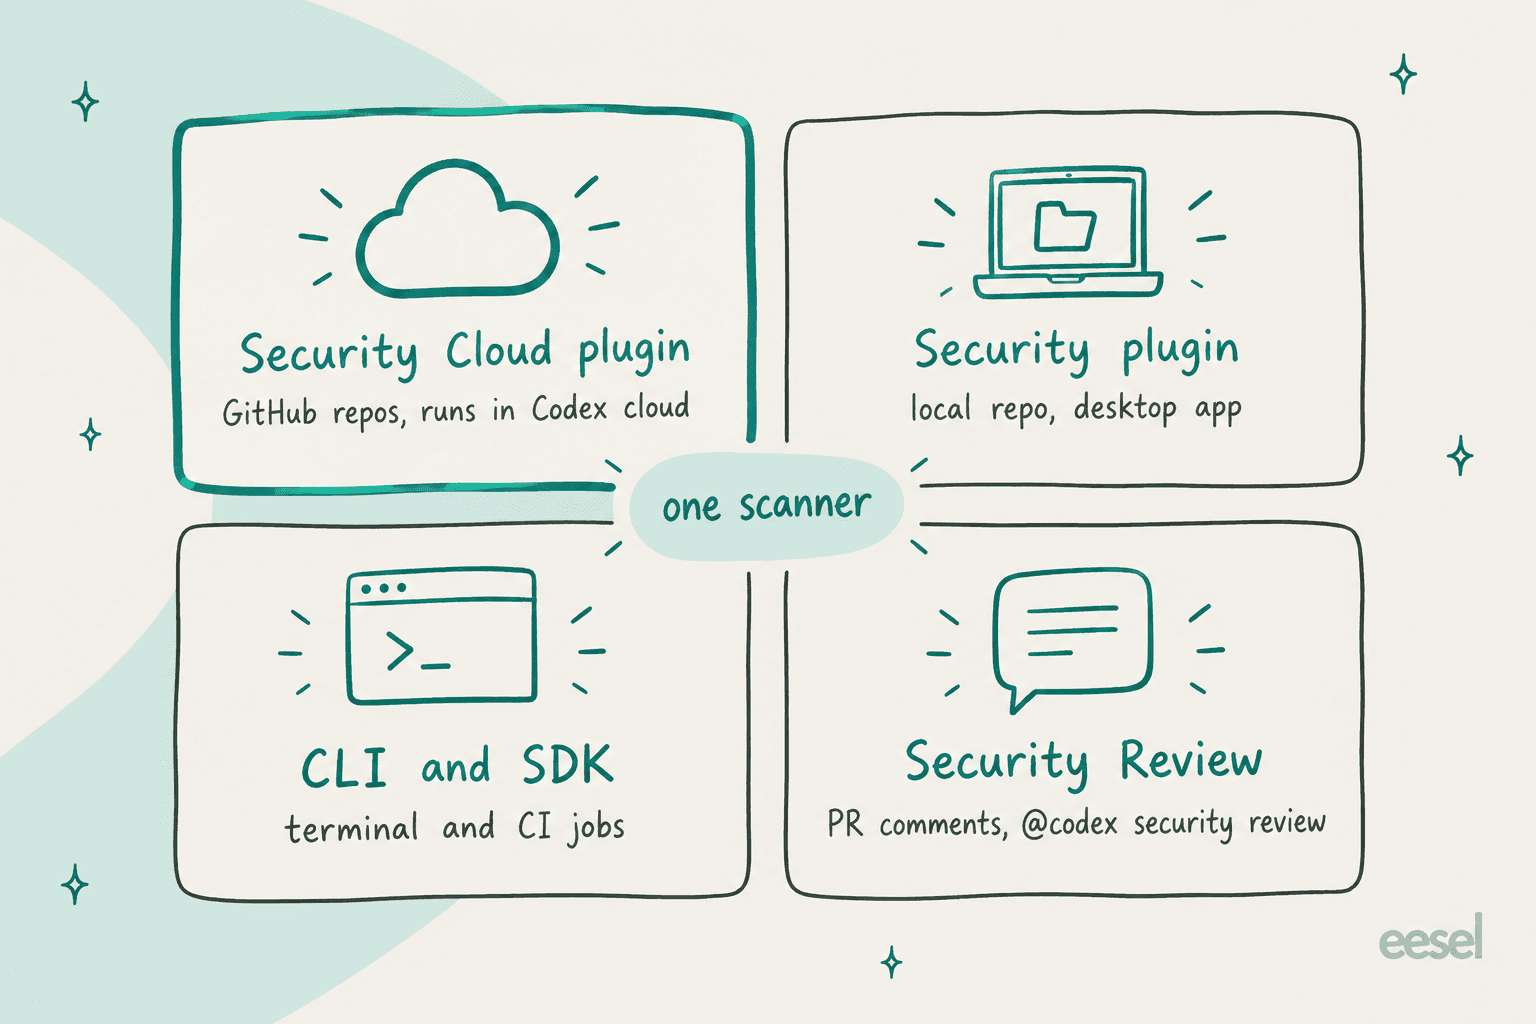
| Superfície | Onde roda | Melhor para |
|---|---|---|
| Plugin Codex Security Cloud | Codex cloud, em repositórios do GitHub conectados | Escaneamentos de repositório sempre ativos e monitoramento de commits |
| Plugin Codex Security | Uma tarefa do Codex na sua máquina, pelo workbench de Security do desktop | Escanear um repositório local ou uma pasta, escaneamentos profundos |
| CLI e SDK TypeScript | Seu terminal ou CI, npx @openai/codex-security | Escaneamentos em massa em vários repositórios, gates de CI, exportação SARIF |
| Codex Security Review | Pull requests do GitHub | Uma passada focada em segurança em cada PR, @codex security review |
O Security Review combina bem com o Cloud. Ele vai mais fundo em riscos de segurança do que a revisão de código geral do Codex, e você pode acioná-lo quando um PR é aberto ou a cada push, ou junto com a revisão de código. Por padrão, as revisões automáticas só publicam no PR os achados High e Critical. Se você já usa a integração do Codex com o GitHub, é uma opção nas configurações, não uma ferramenta nova.
A CLI vale uma olhada mesmo que você pretenda viver no Cloud. É onde a mecânica aparece. Você tem --max-cost para um limite de gasto estimado e --fail-on-severity high para CI, e também findings false-positive para registrar por que um achado não se aplica. Essa nota é repassada como contexto para escaneamentos futuros, mas não suprime a regra. É a mesma razão pela qual gosto de uma CLI de verdade em qualquer agente: o padrão da CLI de agentes de IA torna o agente automatizável por script, em vez de um painel que você precisa vigiar.
Como configurar o Codex Security Cloud
A configuração leva cinco passos segundo o guia de configuração da OpenAI, e o Codex cloud já precisa estar configurado no seu workspace.
- Instale o plugin. Abra Plugins no ChatGPT na web ou no desktop, procure por Codex Security Cloud, instale e ative, e depois abra Security Cloud.
- Conecte o GitHub. Selecione New scan, depois Connect GitHub se for solicitado, e conceda acesso aos repositórios que você quer escanear.
- Inicie um escaneamento de repositório. Escolha o repositório, selecione um Cloud environment compatível (ou crie um), deixe What to scan em Repository e selecione Start scan.
- Revise os achados. Abra Findings para ver o código afetado, a evidência de validação e a orientação de correção. Onde aparecer Fix with Codex, gere um patch, revise e selecione Create draft pull request.
- Ative o monitoramento de commits. Inicie um New scan, escolha Commit changes e selecione Create. Em Monitoring settings você pode mudar o ambiente, definir quantos dias de histórico revisar, pausar o monitoramento e editar o modelo de ameaças em Project context.
Se o plugin simplesmente não aparecer, a documentação dá uma só resposta: "check with your workspace administrator." Isso leva à parte mais confusa do lançamento.
Quem pode usar o Codex Security Cloud?
No papel, são quatro planos. O resumo da DevDay da OpenAI diz que o Cloud está "Available to all Pro, Business, Enterprise and Edu users on desktop and web." O Plus não está na lista, e a documentação do Security Review diz sem rodeios que "not available on Plus."
Eis o detalhe: no mesmo dia, a matriz de recursos da página de preços do Codex da OpenAI ainda marca "Codex Security for connected GitHub repositories" como disponível apenas no Enterprise / Education, com Pro e Business como indisponíveis. Uma das duas páginas está desatualizada, e eu aposto na matriz porque o post de lançamento é mais novo. Mesmo assim, eu não prometeria acesso a um usuário Pro ou Business até ele ver o plugin no próprio marketplace.
| Plano | Preço | Codex Security Cloud (segundo a DevDay) | Codex cloud |
|---|---|---|---|
| Plus | $20/mês | Não disponível | Sim |
| Pro | $100, $200 ou $500/mês | Sim | Sim |
| Business | $20/usuário/mês anual, $25 mensal | Sim | Sim |
| Enterprise e Edu | Fale com vendas | Sim | Sim |
| Somente chave de API | Tarifas da API | Não (sem recursos em nuvem) | Não |
Os preços são da página de preços do Codex da OpenAI. Mais um detalhe: uma chave de API pode rodar a CLI, mas a opção de chave de API tem "No cloud-based features", então o Cloud exige um plano do ChatGPT.
Quanto custa o Codex Security Cloud?
Não existe nenhum item de linha para o Codex Security. Os escaneamentos rodam como trabalho do Codex cloud, então saem do mesmo pool que todo o resto. Segundo a documentação do Security Review, as revisões de segurança "consume included Codex allowance or ChatGPT credits." Quando o uso incluído do seu plano acaba, usuários Plus e Pro podem comprar créditos, enquanto os planos Business, Edu e Enterprise com preço flexível compram créditos de workspace, como explico no meu guia de preços do Codex.
O número que importa é a tarifa do modelo. A tabela de créditos da OpenAI afirma "Daybreak Blue uses GPT-5.6 Sol credit rates", ou seja, 100 créditos por milhão de tokens de entrada, 10 por milhão de entrada em cache e 500 por milhão de saída.
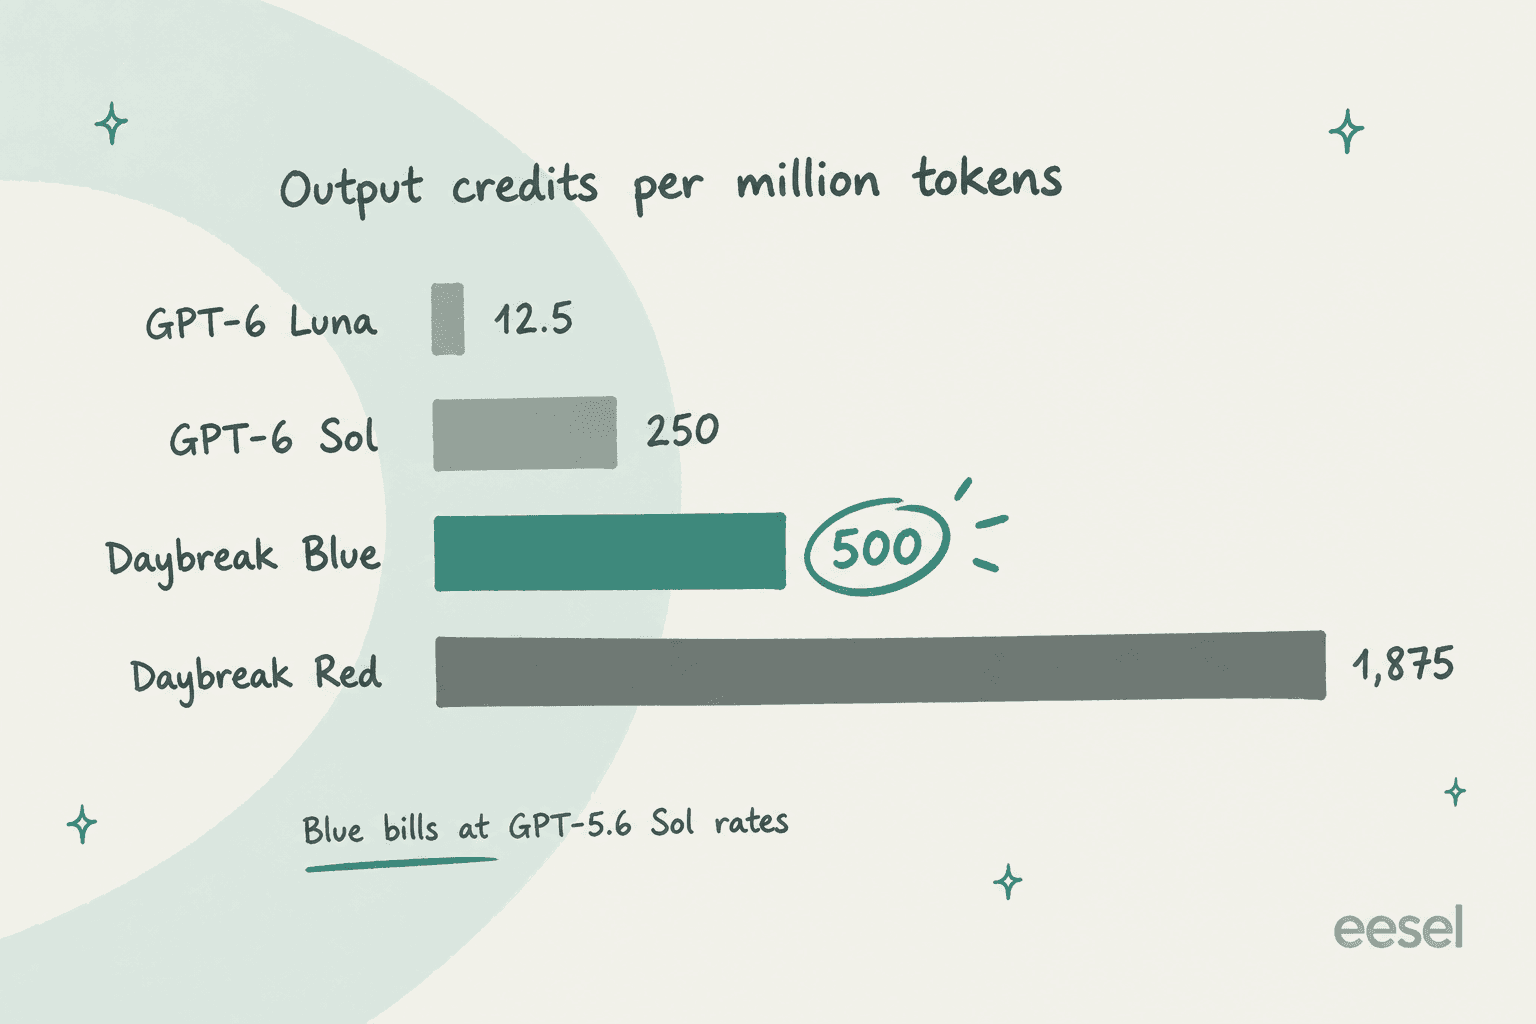
Isso é o dobro da tarifa por token do GPT-6 Sol (50 / 5 / 250) e 40 vezes a do GPT-6 Luna na saída. Ou seja, o acesso com menos recusas não é de graça, e você paga por ele o preço do antigo GPT-5.6 Sol.
O Daybreak Red, o modelo especializado que exige aprovação separada, fica em 312,5 / 31,25 / 1.875. Em defesa do Blue, a documentação de escaneamentos profundos do plugin local já recomenda o gpt-5.6-sol para a melhor qualidade de escaneamento, então é mais ou menos a tarifa em que um escaneamento sério rodaria de qualquer forma.
Para tornar isso concreto, segue uma conta ilustrativa, não um escaneamento medido. Digamos que um escaneamento de repositório completo leia 5 milhões de tokens de entrada, metade deles em cache, e escreva 400.000 tokens de saída no Daybreak Blue:
| Linha | Tokens | Tarifa (créditos por 1M) | Créditos |
|---|---|---|---|
| Entrada nova | 2,5M | 100 | 250 |
| Entrada em cache | 2,5M | 10 | 25 |
| Saída | 0,4M | 500 | 200 |
| Total | 475 |
Como referência de escala, a OpenAI diz que uma tarefa típica do GPT-5.6 Sol usa de 5 a 30 créditos. Um escaneamento de repositório com validação equivale ao trabalho de muitas tarefas, e o monitoramento de commits continua rodando. Se você rodar a CLI com uma chave de API da OpenAI, a cobrança segue os preços da API da OpenAI, não créditos. Usuários reais da CLI relataram isso do mesmo jeito: um disse que um escaneamento "ate through 25% of my weekly credits", outro que uma execução com falha custou cerca de $13. O limite --max-cost da CLI ajuda, mas o FAQ da CLI da OpenAI deixa claro que é "an estimate, not a hard spending cap."
Meu conselho é rodar um escaneamento de repositório em um repositório de tamanho médio e conferir seu painel de uso antes e depois. Só então ative o monitoramento de commits na organização inteira.
Por que o Daybreak Blue incluído é o que mais importa
Se você ler só uma seção, que seja esta. A reclamação mais comum sobre o Codex Security antes do Cloud não eram os falsos positivos, eram as recusas.
O Daybreak é o programa da OpenAI para defensores. O Daybreak Blue dá "access to flagship models with reduced refusals for authorized defensive workflows" como descoberta de vulnerabilidades, revisão segura de código, modelagem de ameaças e validação de patches. Normalmente você consegue se inscrevendo no Trusted Access for Cyber, e a aprovação não é garantida. Os níveis estão detalhados no meu post sobre o GPT-5.6-Cyber.
Sem ele, as barreiras de ciber do modelo padrão disparam justamente no trabalho para o qual um agente de segurança existe. Quando a OpenAI abriu o código da CLI em julho, o tópico no Hacker News ficou cheio de gente que bateu nessa parede:
"Thing is, you WILL encounter refusals with Sol doing anything remotely adjacent to security work. Which for Codex Security is kinda... problematic."

Outro usuário rodou em uma pequena biblioteca de código aberto e, depois de acompanhar por 41 minutos, recebeu no final "This content was flagged for possible cybersecurity risk":
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("
O Codex Security Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", segundo o resumo da DevDay. Essa é a melhoria de verdade. Uma ressalva honesta: o lançamento tem só dois dias e ainda não encontrei ninguém confirmando que as recusas sumiram especificamente no Cloud. O tópico de lançamento no Hacker News tinha zero comentários quando conferi.
O que os primeiros usuários disseram até agora
Os relatos práticos ainda são sobretudo sobre a CLI e o plugin anterior, já que usam o mesmo scanner. O elogio é real, mesmo que seja cedo. Simon Willison, que o testou em prévia em abril, disse assim:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
As preocupações se dividem em três grupos:
- Custo e resiliência. Além das histórias de recusas, o escaneamento de um usuário bateu no limite de taxa da conta e desistiu após um minuto, custando cerca de $13. Um membro da equipe da OpenAI respondeu no tópico que novas tentativas e retomada ainda viriam (Hacker News).
- Código saindo de casa. Este não é um scanner offline. Como um membro da equipe da OpenAI explicou no Hacker News, código e contexto são enviados ao modelo hospedado da OpenAI, e "If your company doesn't allow source code to leave its environment, you shouldn't run this against that codebase."
- Alegações de cobertura. Um comentarista do Hacker News, repassando posts do mantenedor do curl Daniel Stenberg, disse que tanto o Codex Security quanto o Claude Mythos da Anthropic não encontraram nenhum problema no curl, antes de o escaneamento de outra ferramenta levar a seis CVEs. Isso é de segunda mão, então trate como um alerta contra depender de um único scanner, e não como um benchmark.
Onde ele se encaixa ao lado das ferramentas que você já usa
O próprio FAQ da OpenAI responde à dúvida de substituição em uma palavra: "Does it replace SAST? No. Codex Security complements SAST." Scanners baseados em regras dão cobertura ampla e determinística, enquanto o Codex Security acrescenta raciocínio sobre como o seu código se encaixa e validação em sandbox por cima. E, por ser um escaneamento de IA, os resultados podem variar entre execuções mesmo com a mesma configuração.
Veja como se comparam as opções mais próximas, segundo as páginas de cada fornecedor:
| Ferramenta | Preço publicado | Testa os achados? | Propõe patches? |
|---|---|---|---|
| Codex Security Cloud | Uso do Codex incluído, depois créditos | Sim, reproduz em um sandbox | Sim, você abre o PR em rascunho |
| Claude Code Security | Sem preço; prévia limitada para Enterprise e Team | Reexamina cada achado para "prove or disprove" | Sim, com aprovação humana |
| GitHub Code Security | $30 por committer ativo/mês | Não informado (análise estática do CodeQL) | Sim, Copilot Autofix |
| Snyk | Grátis; Team a partir de $25/mês | Reescaneia cada candidato de correção | Sim, Snyk Agent Fix |
| Semgrep | Grátis até 10 contribuidores; Teams a partir de $30/contribuidor/mês | Não informado | Correção listada |
A combinação que eu realmente rodaria: mantenha seu scanner baseado em regras (CodeQL pelos planos pagos do GitHub, ou Snyk ou Semgrep) como base e adicione o Codex Security Cloud para os bugs que exigem raciocínio e que uma regra não consegue expressar. Se sua equipe vive no Claude Code, o comando /security-review e a GitHub Action dele são o equivalente mais próximo.
Minha análise do Claude Code mostra como esse agente se comporta no dia a dia. Se você ainda está escolhendo um agente de programação, minha lista das melhores ferramentas de assistente de programação com IA é o ponto de partida, e a integração do Claude Code com o GitHub mostra a configuração do lado do PR.
Para um panorama mais amplo, veja o levantamento de alternativas ao OpenAI Codex e a lista de alternativas ao GPT-5.6-Cyber.
Cinco coisas para verificar antes de ligar
Elas vêm direto da documentação. Cada uma já pegou alguém, ou vai pegar.
- Comentários no PR são tão públicos quanto o seu PR. Segundo a documentação do Security Review, os achados publicados em um pull request "inherit that pull request's GitHub visibility." Em um repositório público, qualquer pessoa pode ler o relatório de uma vulnerabilidade antes de você corrigi-la. Ajuste o limite de reporte de acordo, ou mantenha os achados no Codex.
- Um achado que sumiu não é um achado corrigido. O FAQ da CLI diz "A missing finding or scan comparison alone doesn't prove that a fix worked." Rode de novo o escaneamento original e reverifique o problema específico.
- Observe a cobertura, não só os achados. Os escaneamentos informam a cobertura como
complete,partialouunknown. Um relatório limpo com cobertura parcial significa "não olhou", não "não há nada". - Patches são propostas. O Codex nunca aplica uma correção automaticamente nem edita a branch do seu PR, o que é bom. Mantenha isso também no seu processo e rode seus testes em cada PR em rascunho que ele abrir.
- É uma prévia de pesquisa. Comportamento, limites e disponibilidade por plano podem mudar. O plugin lançou seis versões entre 21 de agosto e 24 de setembro de 2026, então ajuste suas expectativas à versão que está na sua frente.
eesel, para os trabalhos que um agente de segurança não cobre
O Codex Security Cloud é um bom exemplo de como é um colega de IA pronto para trabalhar: uma função, as ferramentas certas para ela e evidência antes de pedir a uma pessoa que aja. É esse o formato que construo na eesel, só que para outros trabalhos. A eesel é uma plataforma de colegas de IA, e hoje você pode contratar dois: um colega de IA para helpdesk que entra no Zendesk, Freshdesk, Gorgias ou Front, e um redator de blog com IA para conteúdo e SEO. O levantamento dos melhores colegas de IA mostra como outros abordam a mesma ideia.
A ideia de validar primeiro se aplica diretamente. O Codex reproduz uma vulnerabilidade antes de mostrá-la a você; a eesel roda o colega de helpdesk contra centenas dos seus tickets antigos em uma simulação antes de ele tocar em um cliente real. E a distância entre "validado" e "pronto para enviar" também é real no suporte. Em um teste com tráfego real em uma caixa de e-commerce no Zendesk, o colega atingiu 93% de precisão na triagem e 100% de detecção de spam, mas os agentes enviaram apenas 12% dos rascunhos como estavam e reescreveram o resto. Preciso não é o mesmo que pronto, e por isso as ações fora das regras de um colega esperam aprovação humana e cada execução vai para um registro de atividade compartilhado.

Se o que atraiu você foi a CLI do Codex Security, a eesel tem o mesmo tipo de superfície. A CLI da eesel permite operar seu colega e seu workspace a partir de um terminal: eesel approvals list mostra o que está esperando uma pessoa, eesel activity lista cada execução, e scripts podem automatizar o resto. Cada workspace também funciona como um servidor MCP, então o Codex ou o Claude Code podem controlar o mesmo colega que você vê no painel. Minha explicação sobre colegas de IA aprofunda o modelo.
Os preços são públicos: um plano gratuito com 100 créditos e depois planos de colega a partir de $299/mês por 500 créditos, em que um ticket ou chat custa um crédito. Veja a página de preços, ou experimente a eesel e veja o colega de helpdesk responder seus tickets antigos reais na mesma tarde.
Perguntas frequentes
O que é o Codex Security Cloud?
Quem pode usar o Codex Security Cloud?
Quanto custa o Codex Security Cloud?
O Codex Security Cloud substitui ferramentas SAST como CodeQL ou Snyk?
O Codex Security Cloud corrige vulnerabilidades automaticamente?
O que é o Daybreak Blue no Codex Security Cloud?
Meu código está seguro com o Codex Security Cloud?
Qual a diferença entre o Codex Security Cloud e a CLI do Codex Security?
@openai/codex-security) roda no seu terminal ou em CI e pode usar uma chave de API, enquanto o Codex Security Cloud roda no Codex cloud sobre repositórios do GitHub conectados e continua trabalhando com o notebook fechado. O guia da CLI de agentes de IA explica por que uma superfície de CLI importa para automação por script.

Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.