As 8 melhores alternativas ao Codex Security Cloud em 2026 (comparadas)

Kira

Katelin Teen
Última edição October 1, 2026
Por que as equipes procuram alternativas ao Codex Security Cloud
O Codex Security Cloud faz bem o seu trabalho, justiça seja feita. Basicamente, ele é o agente de segurança hospedado que vive dentro do OpenAI Codex. Quando você conecta um repositório do GitHub, ele escreve um modelo de ameaças e escaneia o código (ou cada novo commit), e depois tenta reproduzir cada provável bug em um sandbox descartável antes de sugerir qualquer correção. Minha colega Rama testou o scanner na prática para a análise do Codex Security Cloud: ele pegou os 5 bugs plantados em um app Flask de 56 linhas, em 8 minutos e 56 segundos, por $3,75 a $6,77 em tokens.
Então por que alguém procuraria outra coisa? Pela minha leitura, há cinco motivos que aparecem sempre, e nenhum deles é "não funciona".
- É só GitHub. O Cloud escaneia "connected GitHub repositories", segundo o guia de configuração da OpenAI. Se o seu código está no GitLab ou no Bitbucket, ou em uma rede fechada, ele fica fora de alcance, mesmo que a integração do Codex com o GitHub seja a única de que você precisa hoje.
- A lista de planos é um alvo móvel. O resumo do DevDay da OpenAI diz Pro, Business, Enterprise e Edu. A matriz de recursos na página de preços do Codex ainda lista o escaneamento de repositórios do GitHub só para Enterprise e Edu. De qualquer forma, o Plus fica de fora, e contas com chave de API não recebem nenhum recurso de nuvem.
- Não há etiqueta de preço. Os escaneamentos consomem o uso do Codex incluído no seu plano, depois créditos. O Daybreak Blue, o modelo de segurança com menos recusas que vem junto, é cobrado às tarifas de crédito do GPT-5.6 Sol, o que significa que você descobre o custo depois do escaneamento e não antes.
- Seu código vai para a OpenAI. Por definição é um serviço hospedado, então uma empresa que não permite o ChatGPT também não vai permitir este.
- É uma prévia de pesquisa. Foi lançado em 29 de setembro de 2026, apenas dois dias antes de eu escrever isto, e a CLI anterior passou por um verão difícil com recusas.
Esse último ponto é o que eu pesaria mais. Antes de o Daybreak Blue vir junto, usuários da CLI perdiam escaneamentos longos para a barreira de segurança cibernética o tempo todo:
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

Incluir o Blue por padrão é a forma de a OpenAI tentar corrigir exatamente isso. Se funcionou, ninguém sabe dizer ainda, já que não há nenhuma análise prática do Cloud publicada até agora.
Como escolhi estas alternativas
Procurei ferramentas que façam pelo menos um dos três trabalhos que o Codex Security Cloud faz: encontrar as vulnerabilidades no seu código, verificar que são reais e propor um patch. Cada preço e recurso abaixo eu tirei da página de preços ou da documentação do próprio fornecedor, conferidas em 1º de outubro de 2026.
O que mais observei foi a validação. Um scanner que te inunda com 400 talvez-bugs não economizou seu tempo, só te passou um trabalho de triagem. Na eesel já vi mais de uma vez bots que soam confiantes darem respostas erradas, e é por isso que o colega de helpdesk da eesel roda em uma simulação contra centenas de tickets passados antes de tocar em um real. O líder de CX de uma marca de suplementos expressou o requisito melhor do que eu:
"The AI will never be able to answer 100% of the questions... I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
CX lead at a DTC supplements brand, on an eesel customer call
Se você trocar "tickets" por "achados", essa é praticamente a régua para qualquer agente de IA que age em seu nome, inclusive em segurança. Então, para cada ferramenta, fiz uma pergunta: ela só compara regras ou reverifica o próprio trabalho, ou de fato executa o exploit?
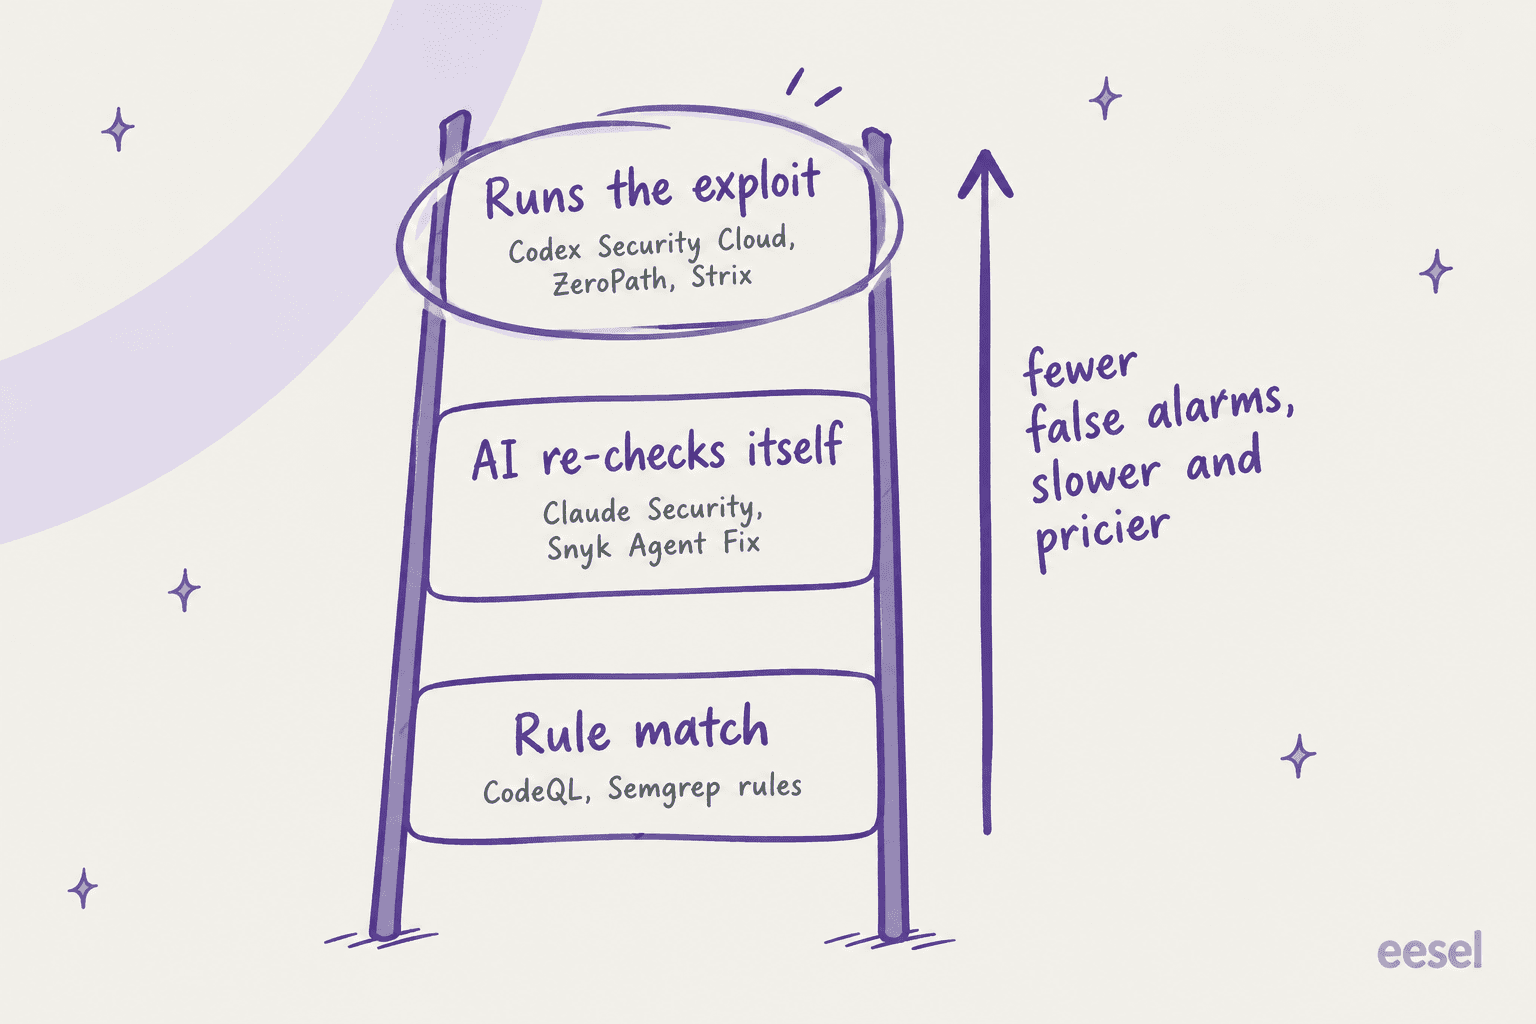
Quanto mais alto na escada, menos ruído, mas cada escaneamento demora mais e também custa mais. Nenhuma das pontas está errada em si; o erro é comprar uma ferramenta do degrau de cima e esperar a velocidade do degrau de baixo no CI.
Alternativas ao Codex Security Cloud num relance
| Ferramenta | Como encontra bugs | Como verifica os achados | Propõe patches | Onde roda | Opção gratuita | Preço de entrada publicado | Status |
|---|---|---|---|---|---|---|---|
| Claude Security | Agente de raciocínio (Mythos 5.1) | Passagem de verificação adversarial, nota de confiança | Sim, abertos no Claude Code na web | Nuvem da Anthropic, repositórios do GitHub | Não | Claude Enterprise, $20/assento/mês + uso de API | Beta pública |
| Plugin Claude Security | Escaneamento multiagente, o modelo da sua sessão | Agentes verificadores independentes; revisor de patches executa os testes | Sim, arquivos .patch que você aplica com git apply | Sua máquina, qualquer repositório git | Não | Qualquer plano pago do Claude ou uso de API | Beta |
| Codex Security CLI | Agente de raciocínio (GPT-5.6 Sol por padrão) | Validação com rastreamento do código-fonte | Remediação escrita | Seu terminal ou CI | Apache-2.0, você paga os tokens | Uso de API (~$3,75-6,77 por escaneamento pequeno no nosso teste) | Código aberto |
| GitHub Code Security | Regras do CodeQL | Análise estática, sem prova de exploit declarada | Sugestões do Copilot Autofix | GitHub | CodeQL + Autofix em repositórios públicos | $30/committer ativo/mês | GA |
| Snyk | Motor estático + Agent Fix | Reescaneia cada candidato de correção | Sim, Snyk Agent Fix | Nuvem do Snyk + IDE/CI | Plano de $0 | A partir de $25/mês por desenvolvedor | GA |
| Semgrep | Regras + raciocínio de IA (Multimodal) | Triagem por IA por achado | AI Autofix | Nuvem do Semgrep + CI | Grátis até 10 contribuidores | $30/mês por contribuidor (Code) | GA |
| ZeroPath | SAST, SCA, segredos e IaC nativos de IA | Validação em tempo de execução para achados exploráveis | Revisões de PR, autofix em um clique | Nuvem do ZeroPath, ou autohospedado no Enterprise | Workspace pessoal gratuito | $1.000/mês + $60/dev | GA |
| Strix | Agentes autônomos de pentest | Prova de exploit por achado | PRs de autofix | Nuvem do Strix, ou seu Docker | CLI Apache-2.0 | $29/assento/mês + por teste | GA + código aberto |
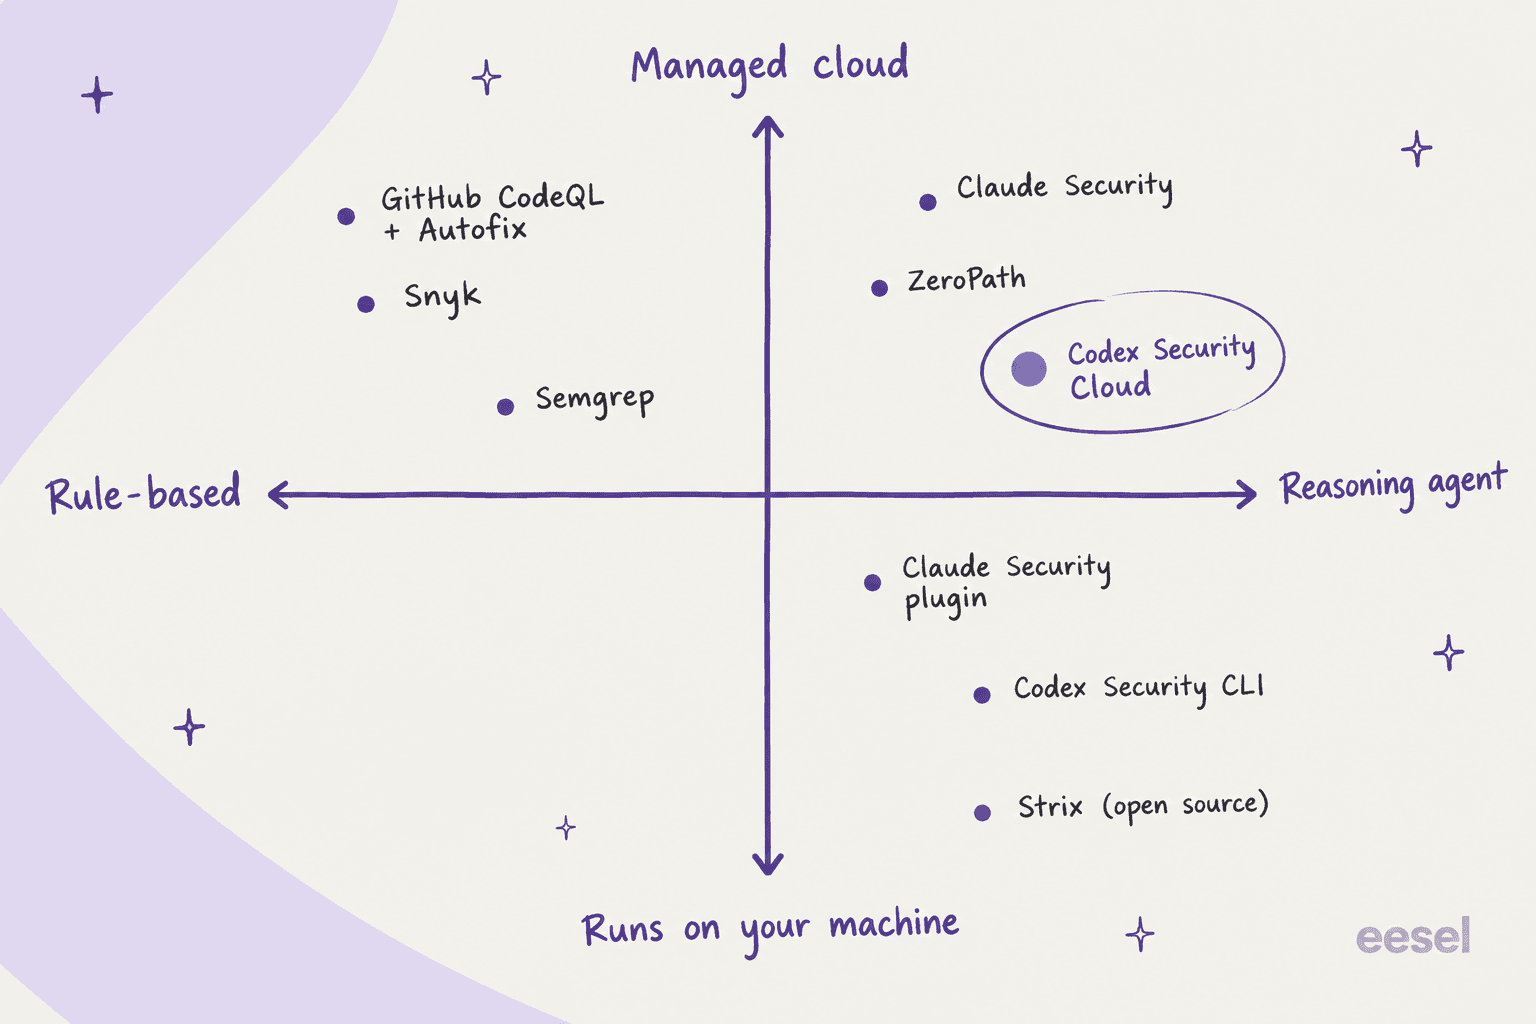
O mapa abaixo as organiza por duas perguntas que, para mim, importam mais que recursos: ela raciocina ou compara regras, e seu código sai da sua máquina?
1. Claude Security
Ideal para: equipes no Claude Enterprise que querem um scanner gerenciado como o Codex Security Cloud, mas com o modelo de outro laboratório.
Dos oito, esta é a troca mais parecida, um por um. Começou como Claude Code Security, uma prévia de pesquisa limitada em fevereiro de 2026, e foi renomeado e aberto como beta pública para Enterprise em 30 de abril. Segundo a Anthropic, centenas de organizações o testaram durante a prévia. A página do produto agora diz que os escaneamentos rodam no Claude Mythos 5.1 para todos os clientes Enterprise, o modelo mais capaz em segurança cibernética da Anthropic, sem que você precise de acesso direto ao próprio Mythos.
O fluxo vai parecer familiar. Você o abre pela barra lateral do Claude.ai e escolhe um repositório do GitHub (ou só um diretório ou uma branch), depois inicia um escaneamento. Cada achado passa por uma "adversarial verification pass" em que o Claude questiona o próprio resultado, e depois volta com uma nota de confiança, severidade, impacto provável, passos de reprodução e um patch sugerido. A correção acontece então no Claude Code na web, com os modelos que sua conta tiver.
O que se destaca:
- Escaneamentos agendados e escaneamentos limitados a um diretório, que permitem cobrir o código de autenticação toda semana sem reescanear tudo.
- Cada descarte traz um motivo documentado, para que o próximo revisor possa confiar na triagem anterior.
- Os achados saem por webhook para Slack, Jira ou qualquer outra coisa, e podem ser exportados como CSV ou Markdown para auditorias.
Onde deixa a desejar:
- Apenas Enterprise. A página de preços da Anthropic marca o Claude Security como "No" no Team.
- Ele se conecta a repositórios do GitHub, o que significa que equipes no GitLab e no Bitbucket precisam do plugin.
- O que a página descreve é autoverificação mais passos de reprodução, não a execução de um exploit em um sandbox como faz o Codex Security Cloud.
Preço: incluído no Claude Enterprise, que a Anthropic lista a $20 por assento por mês mais uso às tarifas de API, cobrado anualmente. Não há preço separado por escaneamento além disso.
Minha opinião: se a sua empresa já padronizou no Claude, esta é a escolha padrão, e ter o Mythos 5.1 à mão é um atrativo real por si só. Se você está no ChatGPT Enterprise e satisfeito, trocar de laboratório só por causa do scanner dá muito trabalho de compras para o que é basicamente um movimento lateral.
2. Plugin Claude Security para o Claude Code
Ideal para: desenvolvedores em qualquer plano pago do Claude e quem tem código fora do GitHub.
Este é o que eu diria à maioria dos leitores para testar primeiro, pelo simples motivo de que é a forma mais barata de ter hoje um escaneamento profundo de verdade. É um plugin do Claude Code, em beta para todos os usuários do Claude Code. Instale com /plugin install claude-security@claude-plugins-official, execute /claude-security, e uma equipe de agentes mapeia sua arquitetura e monta um modelo de ameaças, depois sai à caça de bugs e faz com que agentes verificadores independentes revisem cada achado antes de ele chegar ao relatório.
A documentação do plugin é incomumente honesta sobre os limites. Os escaneamentos são não determinísticos, então "two scans of the same code can surface different findings". Os patches são redigidos em uma cópia temporária do seu repositório e revisados por um agente separado que executa seus testes, e só são escritos quando esse revisor consegue garantir que a correção resolve aquele achado sem abrir uma nova brecha. Aplicá-los fica por sua conta, com git apply. Nada acontece automaticamente.
O que se destaca:
- Alcança código que o produto gerenciado não alcança: GitLab, Bitbucket ou redes que bloqueiam conexões de entrada.
- Escaneia um repositório inteiro, o diff de uma branch, um pull request ou um único commit.
- A saída cai em uma pasta
CLAUDE-SECURITY-<timestamp>/com um relatório em Markdown, JSONL e um arquivo SARIF 2.1.0 para o code scanning do GitHub, além de um.gitignorepróprio para que umgit adddescuidado nunca o suba. - Roda na API da Anthropic, no Amazon Bedrock, no Google Cloud ou no Microsoft Foundry.
Onde deixa a desejar:
- Sem Mythos. Os escaneamentos com Mythos 5.1 só existem no app gerenciado; o plugin usa o modelo da sua sessão.
- Precisa de Python 3.9+ no seu
PATH, e o Claude Code precisa ficar aberto durante todo o escaneamento. - Cada escaneamento conta no seu uso, e a própria documentação avisa que ele "may use a significant number of tokens".
- Em um modelo Fable, você pode ver um aviso "safeguards flagged this message", e o Claude Code refaz a solicitação no Opus.
Preço: sem taxa separada. Roda no seu plano pago do Claude, acesso à API ou provedor de nuvem, aos preços normais do Claude Code.
Minha opinião: para uma equipe pequena, é o melhor custo-benefício da lista. Você recebe um escaneamento verificado que produz patches pelo custo dos tokens, em qualquer host de git que quiser. Só reserve orçamento para escaneamentos que demoram e variam de uma execução para outra.
3. Codex Security CLI
Ideal para: equipes que gostam do scanner da OpenAI mas estão no Plus, só com API, ou precisam dele no CI.
Antes de largar a OpenAI de vez, vale saber que o scanner por trás do Cloud também existe como uma ferramenta gratuita de código aberto. A Codex Security CLI foi lançada em julho de 2026 sob Apache-2.0 e tinha 10.941 estrelas no GitHub quando conferi. Você a executa com npx @openai/codex-security em qualquer checkout local, o que significa que código no GitLab e no Bitbucket funciona sem problema, e ela também exporta SARIF para o CI.
O melhor número real que posso dar vem do teste da Rama. No app de teste de 56 linhas, o escaneamento padrão no GPT-5.6 Sol encontrou 5 dos 5 bugs plantados, usou 3.623.546 tokens (93% deles leituras de cache) e custou $3,75 a $6,77. Na prática, o ganho está nas flags de CI: --fail-on-severity high para bloquear um merge e --max-cost para um limite de gasto estimado.
O que se destaca:
- O mesmo scanner do Cloud, sem precisar de um plano do ChatGPT.
- Funciona em qualquer lugar onde você consiga rodar Node, inclusive runners de CI.
findings false-positiveregistra por que um achado não se aplica e leva esse contexto para escaneamentos futuros.
Onde deixa a desejar:
--max-costé uma estimativa, não um teto. A execução da Rama com--max-cost 4terminou com uma estimativa alta de $6,77.- O issue #1024 do GitHub relata que o Daybreak Blue é descartado com autenticação por chave de API, então os escaneamentos no CI rodam com as barreiras padrão e o risco de recusa que elas trazem.
- Não há reprodução em sandbox como no Cloud; o escaneamento padrão faz sua validação rastreando o código-fonte.
- No teste da Rama, a primeira execução falhou na verificação prévia e continuou falhando até a Rama passar
--pythone herdar o ambiente do shell.
Preço: software gratuito; você paga as tarifas da API da OpenAI pelos tokens.
Minha opinião: é a escolha certa quando o seu bloqueio com o Cloud é o plano ou o host de git, e não o scanner. Se o bloqueio eram as recusas, o caminho da chave de API ainda não resolve isso.
4. GitHub Code Security (CodeQL e Copilot Autofix)
Ideal para: equipes de GitHub que querem uma base barata, previsível e baseada em regras em cada pull request.
A resposta do GitHub vai no sentido oposto no design. O CodeQL encontra problemas com consultas, o que o torna rápido, repetível e também auditável. Depois o Copilot Autofix "automatically generates fix suggestions for CodeQL alerts on pull requests and the default branch", com uma explicação para cada uma, e não exige uma assinatura do GitHub Copilot.
O que se destaca:
- Vive onde seu código já está, então não há novo fornecedor nem novo fluxo de dados para lidar.
- Determinístico: o mesmo código gera os mesmos alertas, algo de que auditores gostam.
- CodeQL e Autofix são gratuitos em repositórios públicos, segundo a página de planos do GitHub.
Onde deixa a desejar:
- Por ser guiado por regras, bugs de lógica de negócio e controle de acesso quebrado que nenhuma consulta descreve vão passar.
- A documentação descreve sugestões de correção, não prova de exploit.
- Só GitHub, como o Codex Security Cloud.
Preço: o Code Security custa $30 por committer ativo por mês, e o Secret Protection são $19 à parte. Veja meu detalhamento dos preços do GitHub para os planos básicos.
Minha opinião: mantenha isto rodando, não importa o que mais você compre. Pense nisso como o piso barato que pega o comum em cada PR, e o agente de IA por cima serve para os bugs que ele não enxerga.
5. Snyk
Ideal para: equipes que querem escaneamento de código, dependências, contêineres e IaC em um só lugar, com um plano gratuito de verdade.
Em abrangência, o Snyk cobre mais do que qualquer agente desta lista. Sua camada de correção com IA, o Snyk Agent Fix (renomeado de DeepCode AI Fix em maio de 2026), redige candidatos de correção e reescaneia cada um "to ensure the vulnerability is gone and no new ones have been introduced", e tenta de novo quando isso falha. Ele se baseia em um banco de mais de 35.000 correções escritas por especialistas.
Nem todo usuário do Snyk é fã, o que explica em parte por que agentes como o Codex Security recebem tanta atenção:
"I wonder if tools like this will put companies like snyk out of business. We use snyk at work and I have not been satisfied."
O que se destaca:
- Dependências, contêineres e infraestrutura como código, não só o seu próprio código-fonte.
- A verificação da correção é concreta: o motor estático precisa parar de sinalizar o problema.
- Há um plano de $0 com o qual você pode começar sem falar com vendas.
Onde deixa a desejar:
- Verificação aqui significa que o scanner não sinaliza mais o problema, não que um exploit foi provado.
- O pentest com IA do Snyk (Evo) não está no Free nem no Team. Exige Enterprise e custa 4.000 créditos por avaliação, cerca de $4.000 a $1 por crédito.
- O plano Free é apertado: 5 projetos e 100 testes de Code por mês.
Preço:
| Plano | Preço | Limites |
|---|---|---|
| Free | $0 | 5 projetos, 100 testes de Code/mês |
| Team | A partir de $25/mês por desenvolvedor contribuidor | Até 10 desenvolvedores, 100 projetos, 1.000 testes de Code/mês |
| Enterprise | Créditos (1 crédito = $1), fale com vendas | Code a 1,0 crédito por contribuidor ativo por dia |
Minha opinião: uma escolha forte se as dependências são um risco maior para você do que a sua própria lógica, o que costuma ser o caso. Eu trataria o Agent Fix como um auxiliar rápido de patches, não como substituto de um agente que raciocina entre arquivos.
6. Semgrep
Ideal para: equipes pequenas que querem um scanner gratuito com regras personalizadas, mais triagem por IA medida.
O Semgrep fez seu nome com regras que você mesmo pode escrever, e com o tempo adicionou uma camada de IA por cima. O Semgrep Multimodal combina "AI reasoning with rule-based analysis for detection, triage, and remediation", e os mais recentes Agentic Workflows rastreiam entrada não confiável por verificações de injeção de SQL, XSS, SSRF e injeção de comandos.
O que se destaca:
- Grátis para até 10 contribuidores e 10 repositórios, com 60 créditos de IA por mês.
- Com regras personalizadas, você pode codificar "nunca faça isso na nossa base de código" de um jeito que um agente de IA não consegue prometer.
- A IA é medida por achado, então dá para ver quanto ela custa.
Onde deixa a desejar:
- As páginas que conferi não descrevem prova de exploit nem um fluxo automático de PR com patch.
- O preço do Teams passa por "Contact us" em vez de um checkout.
- Os créditos de IA são pequenos nos planos pagos: 20 por desenvolvedor por mês no Teams.
Preço: Free Edition a $0. O Teams começa em $30 por mês por contribuidor para Code, com Supply Chain por mais $30 e Secrets por $15. O Enterprise é sob consulta.
Minha opinião: se você tem 10 contribuidores ou menos, é o melhor ponto de partida gratuito. Combine com o plugin Claude Security para escaneamentos profundos ocasionais e você cobre os dois degraus da escada por muito pouco dinheiro.
7. ZeroPath
Ideal para: equipes de segurança que querem uma plataforma nativa de IA com validação em tempo de execução e escaneamento ilimitado a preço fixo.
Em filosofia, o ZeroPath é o equivalente comercial mais próximo do Codex Security Cloud. O plano Team lista SAST nativo de IA "with business logic & broken auth detection", SCA com análise de alcançabilidade, escaneamento de segredos e IaC, e validação em tempo de execução para achados exploráveis, além de revisões de PR e autofix em um clique. Sua camada de DAST é apresentada como "live testing, exploit proof, and fix verification".
O que se destaca:
- Repositórios, escaneamentos de PR e escaneamentos completos ilimitados no Team, então o custo não cresce com o número de escaneamentos.
- A validação vai além de reler o código, até testes ao vivo.
- O Enterprise adiciona implantação on-prem ou autohospedada e chaves de LLM próprias.
Onde deixa a desejar:
- O Team exige demo, com "Book a Demo" como único botão.
- O plano de créditos por escaneamento ainda está marcado como "Coming soon".
- Para uma equipe pequena, é caro comparado a tudo o que vem antes.
Preço: o Team começa em $1.000 por mês mais $60 por desenvolvedor, o Enterprise é sob consulta, e startups podem ter até 50% de desconto. A documentação de início rápido do ZeroPath também oferece um Workspace Pessoal gratuito para desenvolvedores individuais.
Minha opinião: vale pedir a demo se você tem uma equipe de segurança e repositórios suficientes para o escaneamento ilimitado se pagar. Para uma equipe de desenvolvimento de 10 pessoas, $1.600 por mês são difíceis de justificar frente ao plugin.
8. Strix
Ideal para: equipes que querem pentest de código aberto conduzido por agentes, com prova de exploit para cada achado.
O Strix aborda o problema pelo lado do atacante. Ele executa pentests autônomos em APIs e apps web, e também em código e pull requests, e seu repositório de código aberto promete prova de exploit para cada achado e PRs de autofix prontos para merge. É Apache-2.0 e tinha 65.804 estrelas no GitHub em 1º de outubro de 2026, com commits chegando naquele mesmo dia.
O que você recebe é um kit de pentester de verdade: um proxy de interceptação HTTP, exploração no navegador para XSS e bypass de autenticação, um sandbox Python para exploits de prova de conceito, reconhecimento, e SAST mais DAST. Ele também traz agent skills, para que o Claude Code, o Cursor ou o Codex possam operá-lo.
O que se destaca:
- Prova de exploit, o degrau mais alto da escada, de graça se você autohospedar.
- Testa o app em execução, não só o código-fonte, então pega bugs de configuração e implantação que um scanner de código não pega.
- O Enterprise oferece chaves de modelo próprias e implantação em VPC ou on-prem.
Onde deixa a desejar:
- A CLI autohospedada precisa de Docker e da sua própria chave de LLM, então "grátis" significa que você paga a conta do modelo.
- O preço por teste gerenciado não é publicado, então não dá para somar antecipadamente uma fatura Pro.
- Fazer pentest em um alvo ao vivo exige autorização e um ambiente de teste, o que dá mais trabalho de configuração do que apontar um scanner para um repositório.
Preço: o Pro custa $29 por assento por mês, com pentests "billed separately, pay per test", e um teste gratuito de 7 dias. O Enterprise é sob consulta, e startups em estágio inicial recebem 50% de desconto no Pro por 6 meses.
Minha opinião: a ferramenta mais interessante daqui, se você puder rodá-la contra um ambiente de staging. Combine com um scanner de código, já que ela faz um trabalho diferente e não é substituta.
O que estas alternativas realmente custam para uma equipe de 10 pessoas
Comparar preços fica confuso porque cada fornecedor cobra por uma unidade diferente: committers ativos, desenvolvedores contribuidores, contribuidores, assentos ou tokens. Então aqui está a mesma equipe de 10 desenvolvedores, a preço de tabela:
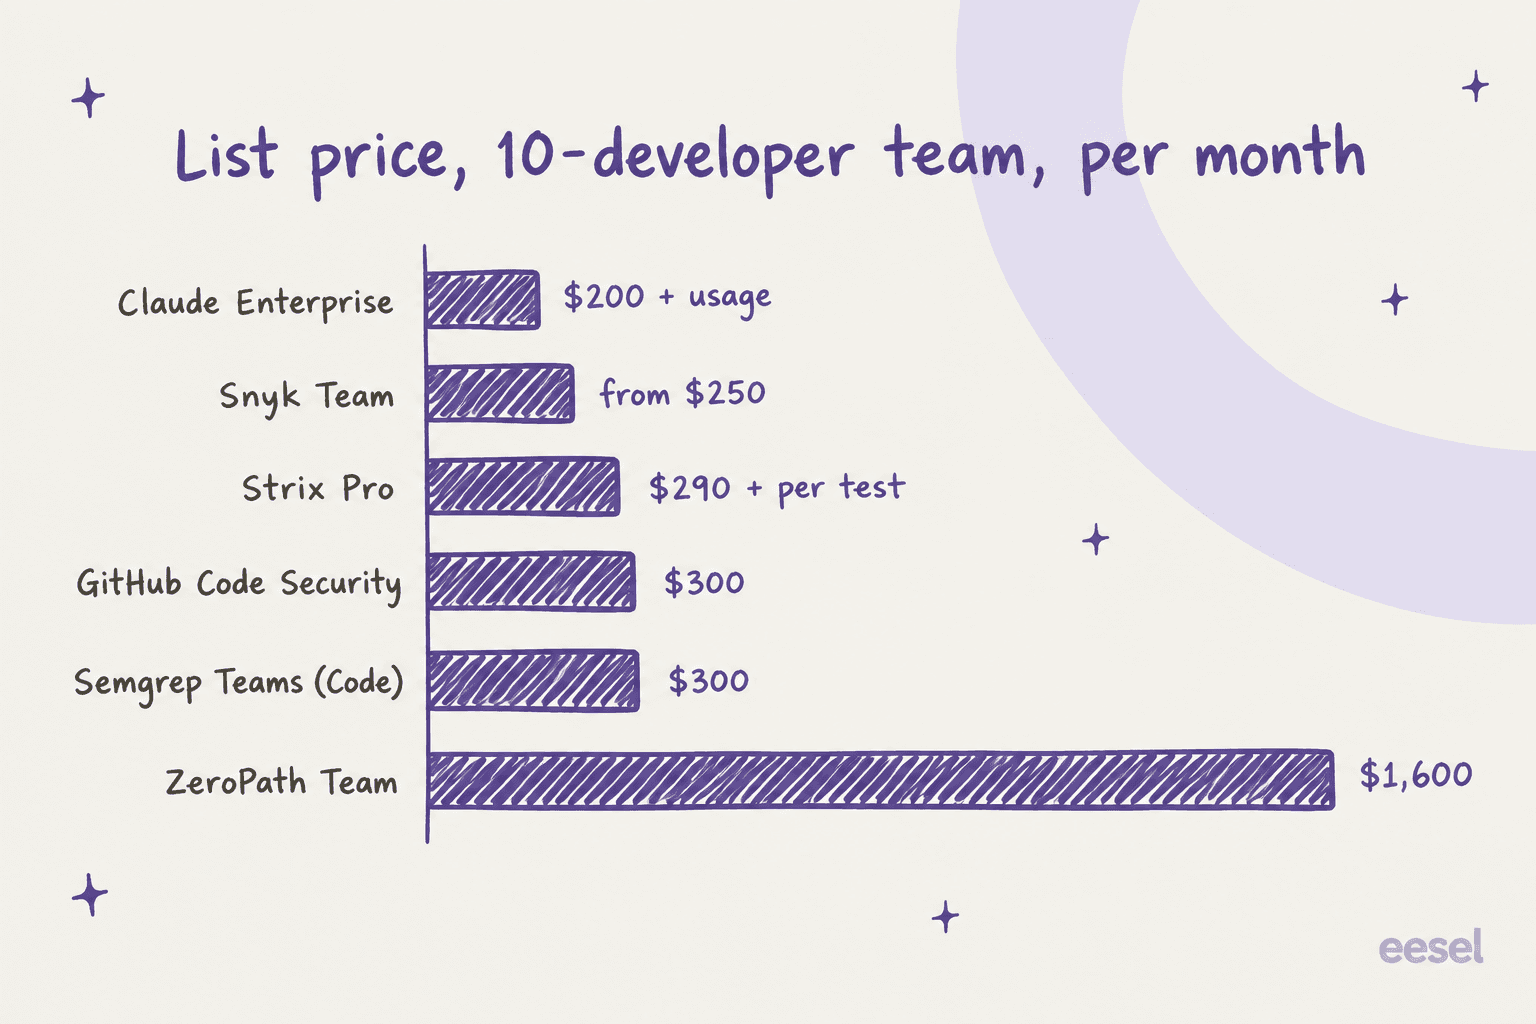
O gráfico esconde três coisas. O Claude Enterprise e o Strix somam uso por cima, e nenhum dos dois dá um jeito de estimá-lo de antemão. O plano Team do Snyk termina em 10 desenvolvedores, então uma 11ª contratação leva você a um plano conduzido por vendas. E as opções cobradas por tokens, o Codex Security Cloud, o plugin do Claude e a Codex CLI, custam o que seus escaneamentos custarem. O teste da CLI com o app pequeno da Rama ficou entre $3,75 e $6,77, e uma base de código real vai custar muitas vezes isso.
Se você já está no ChatGPT Business, o Codex Security Cloud continua sendo o lugar mais barato para começar, porque os escaneamentos consomem um uso que você já paga. As alternativas ganham quando você está no plano errado ou no host de git errado, ou quando precisa de um número que seu financeiro possa aprovar antes de o escaneamento rodar.
Qual alternativa ao Codex Security Cloud você deve escolher?
Esta é a versão curta que eu daria a um amigo:
| Sua situação | Escolha |
|---|---|
| No Claude Enterprise, quer escaneamentos gerenciados | Claude Security |
| Qualquer plano pago do Claude, ou código no GitLab ou Bitbucket | Plugin Claude Security |
| Gosta do scanner da OpenAI, mas está no Plus ou só com API | Codex Security CLI |
| Equipe de GitHub, quer uma base barata em cada PR | GitHub Code Security |
| Dependências e contêineres são o maior risco | Snyk |
| 10 contribuidores ou menos, quer de graça | Semgrep Free Edition |
| Equipe de segurança, muitos repositórios, quer validação em tempo de execução | ZeroPath |
| Quer prova de exploit contra um app de staging ao vivo | Strix |
Seja qual for sua escolha, não pule a camada chata. Tanto a OpenAI quanto a Anthropic dizem que seus agentes complementam a análise estática em vez de substituí-la, e a documentação do plugin da Anthropic lista "your existing static analysis and dependency scanners" como a camada de CI por baixo de tudo. Rode uma ferramenta de regras em cada PR e adicione um agente para os bugs de lógica profundos, e mantenha uma pessoa no merge. O próprio modelo de segurança do Claude Code da Anthropic funciona assim, com permissões que você aprova.
A primeira impressão de Simon Willison sobre o Codex Security aponta para um uso que vale copiar, seja qual for a ferramenta escolhida:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Essa ideia de verificação cruzada funciona nos dois sentidos. Se sua equipe escreve código com o Claude, escaneá-lo com um modelo da OpenAI (ou o contrário) é uma segunda opinião barata. Meu panorama das melhores ferramentas de assistente de programação com IA cobre o lado de escrever.
Uma última ressalva, sobre privacidade. Toda opção gerenciada envia seu código para o modelo hospedado de outra empresa. No Hacker News, um desenvolvedor resumiu o bloqueio com clareza:
"Yes, I suspect companies that don't allow ChatGPT will not be able to use the ChatGPT security analysis tool."
Se isso soa como a sua empresa, olhe as opções que rodam na sua própria máquina ou na sua própria nuvem: o plugin do Claude no Bedrock ou no Google Cloud, o Strix autohospedado ou o ZeroPath Enterprise on-prem.
Experimente a eesel para o trabalho que precisa de prova antes de agir
Toda boa ferramenta desta lista segue uma regra: o agente prova o seu trabalho, e depois uma pessoa aprova a mudança. Na eesel, construo agentes de IA com essa mesma regra. A eesel é uma plataforma de colegas de IA, e para a maioria das equipes a contratação relevante é o colega de IA para helpdesk, que entra na sua fila atual no Zendesk, Freshdesk, Gorgias ou Front e trabalha os tickets como um novo contratado de suporte.
A parte que se conecta a este artigo é a etapa de validação. Antes de responder a um único cliente real, o colega reproduz centenas dos seus tickets passados em uma simulação para que você possa ler cada resposta que ele teria enviado. Depois de ativo, tudo fora das suas regras espera uma aprovação, do mesmo jeito que um patch de segurança espera a sua revisão.
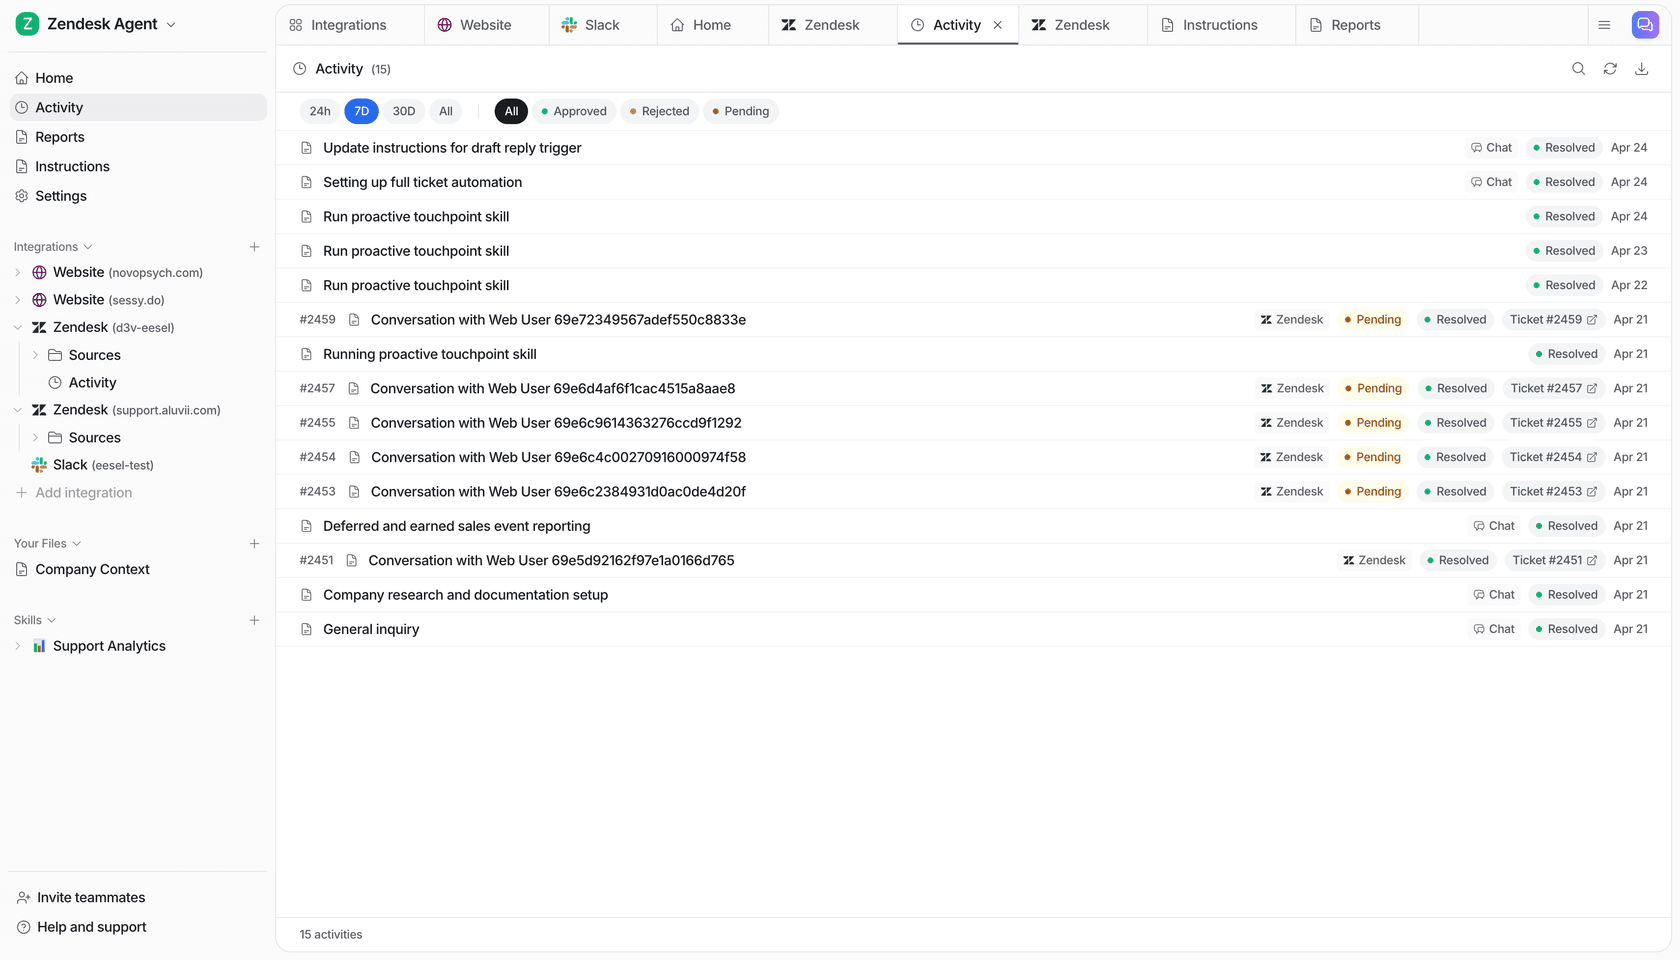
Se você prefere as ferramentas de CLI daqui, a eesel funciona do mesmo jeito no terminal. A CLI da eesel executa o mesmo colega e workspace do painel: eesel approvals list mostra o que está esperando uma pessoa, eesel activity lista cada execução como trilha de auditoria, e --dry-run imprime a chamada exata que uma escrita faria sem enviá-la. Como cada workspace também é um servidor MCP, o Claude Code e o Codex podem operá-lo como qualquer outra ferramenta. Meu guia da CLI de agentes de IA aprofunda o assunto.
Os preços estão na página de preços da eesel: um plano gratuito com 100 créditos, depois planos a partir de $299 por mês por 500 créditos, onde um ticket ou chat é um crédito. Experimente a eesel e execute a simulação com seu próprio histórico de tickets. Se você tem curiosidade sobre como o modelo de colegas funciona de forma mais ampla, minha explicação sobre colegas de IA cobre isso.
Perguntas frequentes
Qual é a melhor alternativa ao Codex Security Cloud?
Existe uma alternativa gratuita ao Codex Security Cloud?
Como o Codex Security Cloud se compara ao Claude Security?
Posso usar uma alternativa ao Codex Security Cloud com GitLab ou Bitbucket?
Quanto custam as alternativas ao Codex Security Cloud?
As alternativas ao Codex Security Cloud substituem a análise estática?
Qual alternativa ao Codex Security Cloud funciona sem um plano do ChatGPT?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.