Quanto custa o Codex Security Cloud?
A maioria das pessoas que pesquisa "preços do Codex Security Cloud" quer um único número, e eu também fui atrás dele. A OpenAI não publica nenhum. A página de preços do Codex não tem uma linha do Codex Security, e o FAQ do Cloud nem menciona custo. A única afirmação de disponibilidade está no resumo do DevDay 2026: "Available to all Pro, Business, Enterprise and Edu users on desktop and web."
Então a resposta honesta, até onde consigo ver, é que o Codex Security Cloud custa o que seus tokens custarem no seu plano. Ele roda na nuvem do Codex, e a página de preços diz claramente que "ChatGPT Work and Codex share usage." Seus scans disputam a mesma franquia com suas tarefas de código e seus trabalhos do ChatGPT Work, e também com o suplemento do Excel.
Escrevo sobre preços de IA para a eesel e li notas suficientes de chamadas de vendas da eesel para saber por que isso importa. Numa chamada da eesel este ano, um comprador disse que tinha visto o preço de um fornecedor anterior mais que dobrar, e a primeira coisa que pediu foi preço travado. Um medidor de uso sem preço publicado por tarefa é praticamente o oposto disso, o que é aceitável para um piloto, mas mais difícil de colocar num orçamento.
Quais planos incluem o Codex Security Cloud?
Aqui a coisa fica confusa, porque duas páginas da OpenAI se contradizem. O resumo do DevDay cita quatro famílias de planos. A matriz de recursos no fim da página de preços do Codex lista "Codex Security for connected GitHub repositories" como disponível apenas no Enterprise, e indisponível em Plus, Pro, Business e chave de API.
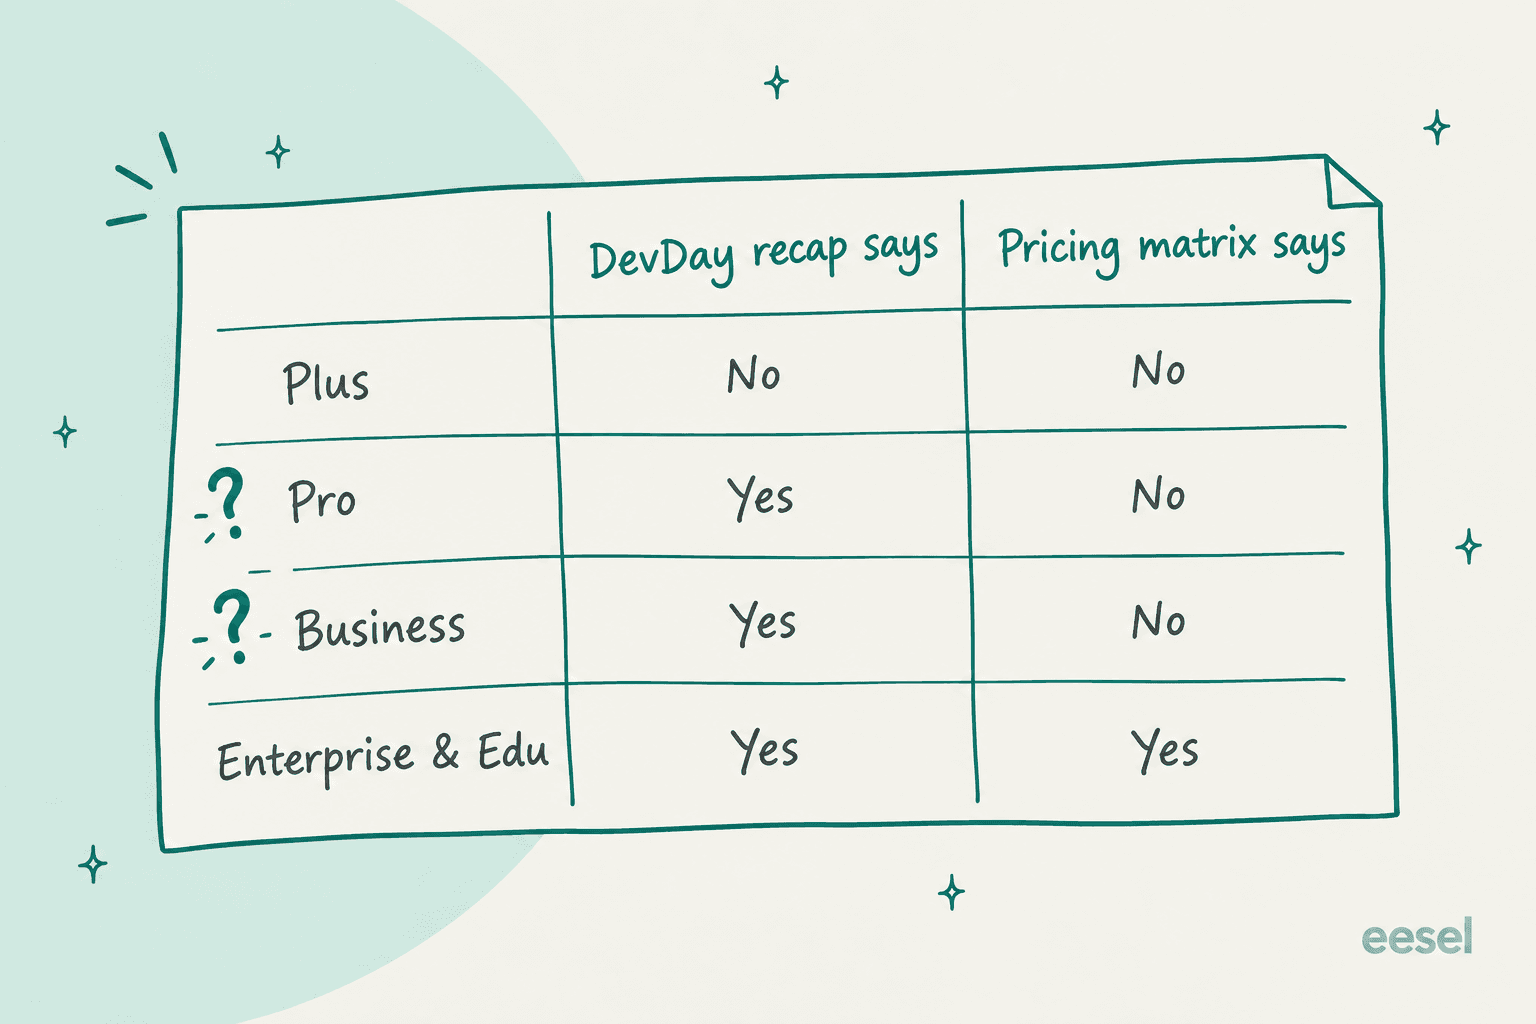
Minha leitura é que a matriz simplesmente ainda não acompanhou o lançamento, já que o resumo é a página mais nova. A documentação do Codex Security também se resguarda: "If access is unavailable, check with your workspace administrator." Eu não faria upgrade de plano só por isso até você ver o plugin no seu próprio workspace.
Aqui estão os planos, com o preço base que você paga antes de qualquer scan acontecer:
| Plano | Preço | Acesso ao Cloud segundo o DevDay | Matriz de preços | Depois da franquia incluída |
|---|---|---|---|---|
| Free | US$ 0/mês | Não | Não | Piloto de créditos limitado |
| Go | US$ 8/mês | Não | Não | Piloto de créditos limitado |
| Plus | US$ 20/mês | Não | Não | Créditos pessoais |
| Pro | US$ 100, US$ 200 ou US$ 500/mês | Sim | Não | Créditos pessoais |
| Business, assento padrão | US$ 20/usuário/mês anual, US$ 25 mensal | Sim | Não | Pool de créditos do workspace |
| Business, assento premium | US$ 100/usuário/mês anual, US$ 125 mensal | Sim | Não | Pool de créditos do workspace |
| Enterprise e Edu | Fale com vendas | Sim | Sim | Pool de créditos por contrato |
| Chave de API | Taxas de API | Sem recursos de nuvem | Não | Cobrado por token |
Os preços vêm da página de preços do Codex e dos preços empresariais da OpenAI. O Business exige pelo menos 2 assentos. O Pro não tem limite de cinco horas, embora limites semanais ainda possam valer, e isso importa se você pretende deixar o monitoramento de commits rodando.
Como os créditos do Codex Security Cloud são calculados?
Quando o uso incluído acaba, cada scan é cobrado por tokens. A tabela de taxas do ChatGPT dá a fórmula: tokens de entrada vezes a taxa de entrada, mais entrada em cache vezes a taxa de cache, mais saída vezes a taxa de saída, cada uma por milhão.
O modelo que importa aqui é o Daybreak Blue. O Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", segundo o resumo do DevDay. Esse acesso é a solução da OpenAI para as recusas que usuários da CLI enfrentaram em julho, e a tabela de taxas o precifica às taxas do GPT-5.6 Sol. Aqui está o trecho da tabela que vale para trabalho de segurança:
| Modelo | Entrada (créditos por 1 mi) | Entrada em cache | Saída |
|---|---|---|---|
| Daybreak Blue (taxas do GPT-5.6 Sol) | 100 | 10 | 500 |
| Daybreak Red | 312,5 | 31,25 | 1.875 |
| GPT-6.1 Sol | 50 | 2,5 | 250 |
| GPT-6 Sol | 50 | 5 | 250 |
| GPT-6 Luna | 2,5 | 0,25 | 12,5 |
Três detalhes das mesmas páginas mudam a conta. O Codex não cobra escritas em cache. O modo rápido custa 2 vezes a taxa de créditos e consome a franquia incluída a 2,5 vezes. Além disso, a página de preços observa "GPT-5.6 Sol's promotional pricing is available at least through November 21, 2026", para uso pago com créditos comprados. A OpenAI não diz no que a taxa se transforma depois disso, então eu trataria a taxa do Blue como um número que ainda pode mudar.
O Daybreak Red é uma trilha totalmente separada. Ele exige a aprovação do Trusted Access for Cyber além do Blue, e a aprovação do Blue "doesn't grant access to Daybreak Red." A maioria das equipes que escaneia o próprio código nunca vai tocar nele. Meu texto sobre o GPT-5.6 Cyber cobre os níveis de modelos de cibersegurança.
Quanto custa um scan real em créditos?
A OpenAI não conta isso, então medi um eu mesmo. Para minha análise do Codex Security Cloud, rodei a CLI do Codex Security de código aberto num app Flask de 56 linhas com 5 bugs plantados. Ela encontrou os 5. O scan levou 8 minutos e 56 segundos e registrou estes tokens:
18,684tokens de entrada novos173,804escritas em cache3,357,854leituras de cache73,204tokens de saída
Como o Codex não cobra escritas em cache separadamente, contei como entrada. Passando esses números pela tabela de taxas, o resultado é este:
| Taxa aplicada | Entrada | Entrada em cache | Saída | Total |
|---|---|---|---|---|
| Daybreak Blue | 19,2 créditos | 33,6 créditos | 36,6 créditos | 89 créditos |
| GPT-6 Sol | 9,6 créditos | 16,8 créditos | 18,3 créditos | 45 créditos |
| GPT-6.1 Sol | 9,6 créditos | 8,4 créditos | 18,3 créditos | 36 créditos |
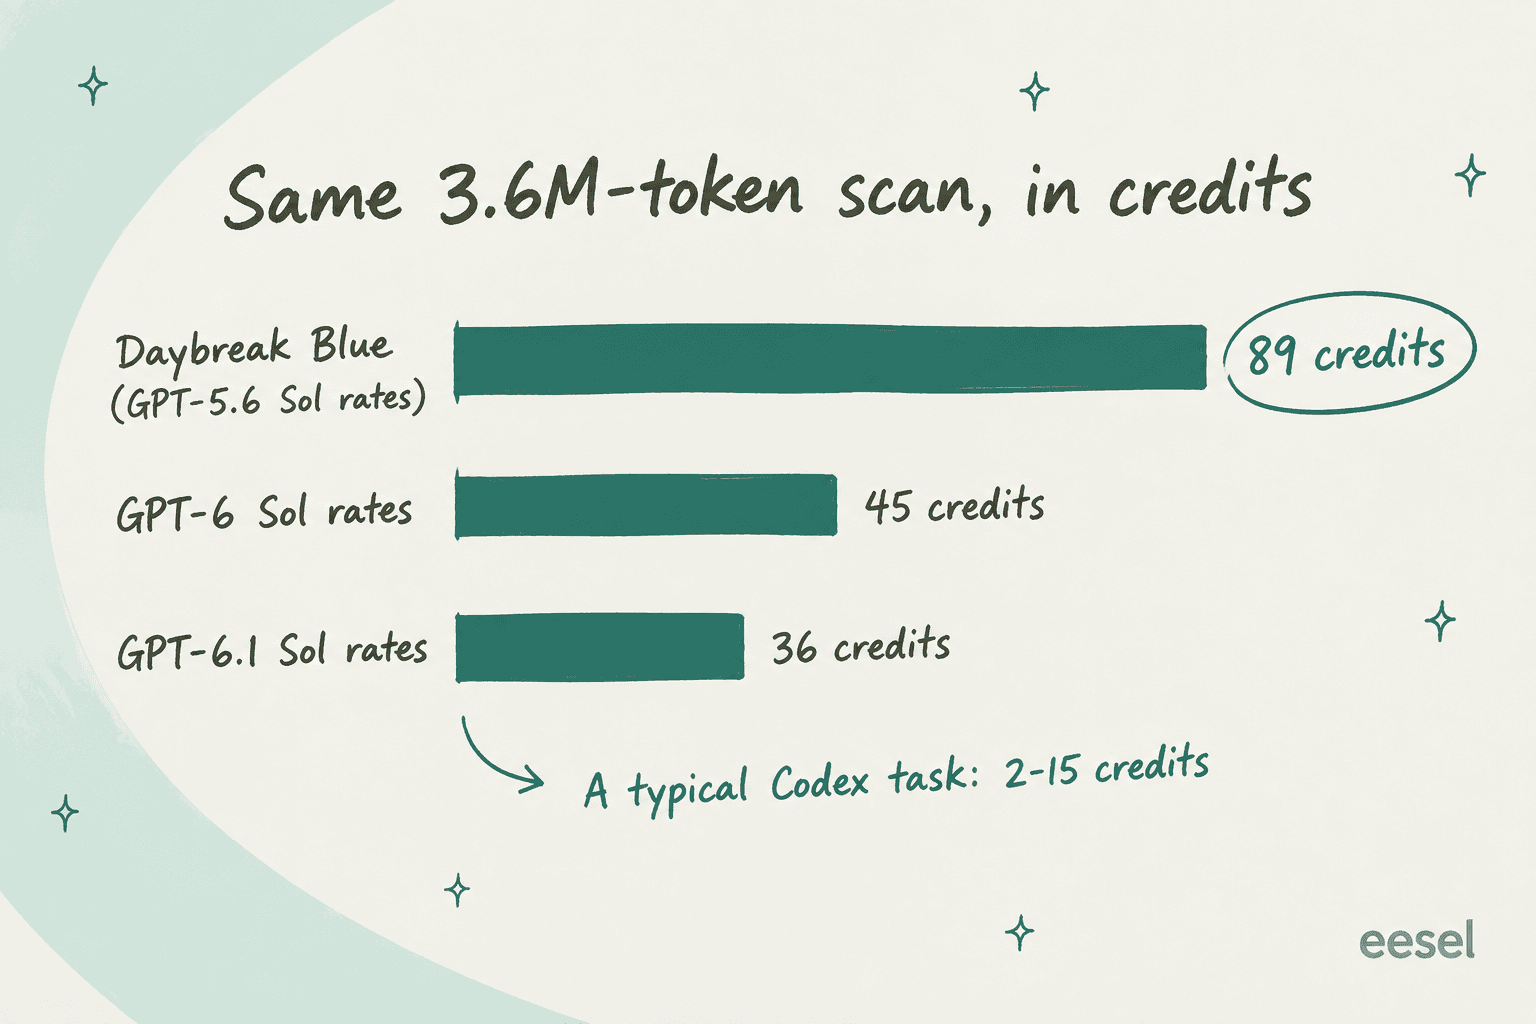
Para ter noção de escala, a tabela de taxas diz "a typical Codex task using GPT-6.1 Sol may consume between 2 and 15 credits", e a página de preços coloca uma tarefa típica do GPT-5.6 Sol entre 5 e 30. Um scan de um app de brinquedo custou cerca de 6 a 45 tarefas comuns do Codex.
E em dólares? A OpenAI não publica um preço por crédito para os planos pessoais ou Business, então a referência mais próxima que encontrei é o e-mail de concessão de um assinante Pro, publicado no Hacker News, descrevendo "62,500 usage credits (a $2,500 USD value)." Isso dá US$ 0,04 por crédito, ou cerca de US$ 3,58 pelo meu scan. Fica mais ou menos alinhado com a própria estimativa da CLI pelo caminho da API, que foi de US$ 3,75 a US$ 6,77.
Há duas ressalvas sobre o meu número. É um repositório minúsculo, e uma base de código real vai usar mais tokens, embora 93% dos meus tenham sido leituras de cache do agente relendo o próprio contexto, que é em grande parte custo fixo. E o plugin do Cloud pode não executar exatamente os mesmos passos que a CLI. Trate os 89 créditos como uma referência quase mínima, não como um orçamento.
Quanto custa para uma equipe inteira?
Aqui está o exemplo calculado que eu usaria num orçamento. Uma equipe de 10 pessoas no ChatGPT Business, cobrada anualmente, paga US$ 200 por mês em assentos. Suponha que façam um scan completo por semana em cada um de 5 repositórios, cerca de 20 scans por mês. Se cada scan custasse o que o meu custou, são cerca de 1.780 créditos, ou cerca de US$ 71 pela referência de US$ 0,04, depois que a franquia incluída acabar. Repositórios maiores empurram esse número para cima, e o monitoramento de commits também.
Para comparar, a tabela de taxas da OpenAI diz "Codex costs approximately $100–$200 per developer per month" em média, antes de alguém ligar os scans de segurança. O complemento GitHub Code Security é um valor fixo de US$ 30 por committer ativo, ou seja, US$ 300 por mês para as mesmas 10 pessoas, sem medidor.
Você pode inserir seus próprios números abaixo. O padrão de créditos por scan é o 89 que medi, e trocar a taxa mostra o que acontece se o Cloud migrar para um modelo GPT-6.
Se os números parecem altos, a alavanca não é o plano, é a frequência dos scans. Um scan completo semanal mais monitoramento de commits nos seus 2 ou 3 repositórios mais arriscados cobre a maior parte do valor por uma fração dos créditos.
De onde vêm os custos escondidos?
A tabela de taxas é a parte fácil. O dinheiro que você não planeja costuma vir de scans que cobram e não devolvem nada.
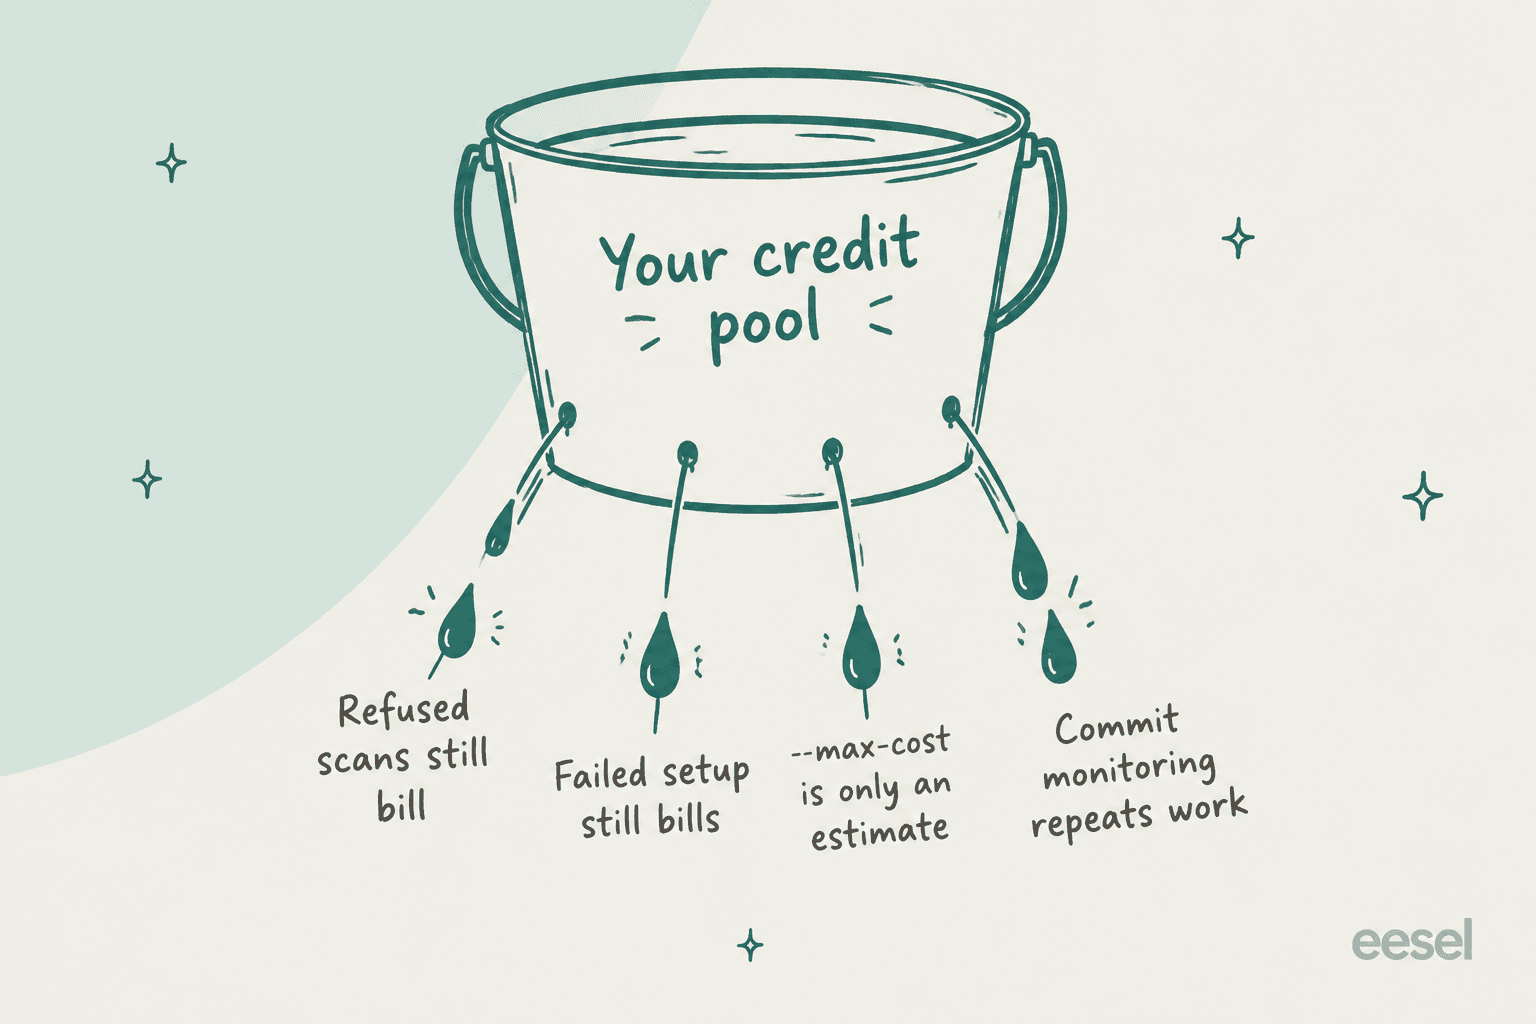
- Scans recusados ainda são cobrados. Antes de o Daybreak Blue vir incluído, usuários da CLI rodavam scans longos que terminavam numa recusa por risco cibernético, e pagavam pela execução inteira mesmo assim.
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

- Configuração falha ainda é cobrada. Minha própria primeira execução parou no preflight e deixou uma pasta de saída vazia, depois de usar de US$ 0,74 a US$ 1,40 em tokens. Outro usuário relatou uma falha por limite de uso que "cost me ~$13", e um membro da equipe da OpenAI respondeu no mesmo tópico que novas tentativas e retomada ainda não tinham sido construídas.
"it started a scan but stopped after hitting the rate-limit of my account. It gave up after just a minute of retrying"
- O teto de custo não é um teto. A flag
--max-costda CLI é, segundo o FAQ da CLI da OpenAI, "an estimate, not a hard spending cap." Defini$4, e minha estimativa alta final ainda ficou em US$ 6,77. - O monitoramento de commits repete trabalho. O modo Commit changes revisa commits novos e pode alcançar o histórico existente, segundo a documentação de configuração. Cada push come mais um pedaço da franquia. Você pode pausá-lo por repositório em Monitoring settings.
- Tarefas na nuvem custam mais que as locais. A página de preços avisa que "Cloud tasks may use more of your allowance than local messages", e o scanner roda inteiramente na nuvem.
O pacote do Blue deve reduzir o primeiro problema, mas ninguém publicou ainda uma fatura real do Cloud, então não posso confirmar isso com uso real. O tópico de lançamento no Hacker News tinha zero comentários quando conferi.
Como os créditos funcionam em cada plano?
Como você recarrega depende de qual lado da casa ChatGPT você está.
Plus e Pro. Quando você atinge um limite, pode comprar créditos pessoais em Configurações, com recarga automática opcional e um máximo mensal. Segundo o artigo de créditos da OpenAI, os créditos são "valid for 12 months from purchase", não reembolsáveis fora erros de cobrança e "not API credits." Os preços "can vary by account, region, and plan."
Business. Os créditos são opcionais e compartilhados em todo o workspace, comprados em Settings > Billing, válidos por 12 meses. Segundo o FAQ de preços flexíveis da OpenAI, se o pool estiver vazio "the feature is blocked". Para uma equipe atenta a custos, esse é um bom padrão. Configure os Usage Alerts antes de conectar um repositório.
Enterprise e Edu. Um pool compartilhado por contrato, sem limites por assento por padrão. Administradores podem definir limites de excedente, mas mesmo um limite de 0 "does not guarantee that your credit balance stays at or above zero", já que as solicitações em andamento terminam. Scans longos são exatamente o tipo de solicitação a que isso se aplica.
O fluxo de configuração do Codex Security Cloud vai da instalação do plugin até a escolha entre um scan pontual de Repository e o monitoramento Commit changes. Essa escolha é a sua maior alavanca de custo:
Dá para usar uma chave de API em vez disso?
Não para o Cloud. A página de preços diz que contas com chave de API têm "No cloud-based features (GitHub code review, Slack, etc.)." O que você pode fazer é rodar a CLI de código aberto em CI com uma chave de API da OpenAI e pagar taxas de API por token. Esse é o caminho que testei, e também o único com um valor real em dólares: de US$ 3,75 a US$ 6,77 para meu app minúsculo.
Há um porém. Uma issue aberta no GitHub, a #1024, relata que a seleção do Daybreak Blue é descartada com autenticação por chave de API. Então o caminho de CI pode escanear com as proteções padrão, que foi o que causou as recusas acima. Se recusas são sua preocupação, o Cloud com login do ChatGPT é a aposta mais segura. Meu guia da integração do OpenAI Codex com o GitHub cobre os outros ganchos do GitHub.
Há também um caminho mais barato a caminho. Um commit recente no repositório codex-security muda o padrão da CLI para o GPT-6 Sol. Às taxas do GPT-6 Sol, meu scan teria dado 45 créditos em vez de 89. A OpenAI não disse se o Cloud vai seguir.
Existem opções gratuitas ou com desconto?
Existem algumas, e são mais restritas do que as manchetes fazem parecer.
- O mês grátis de preview acabou. A research preview de março de 2026 veio "with free usage for the next month." Essa janela fechou faz tempo.
- Créditos Daybreak para defensores. A página do Daybreak da OpenAI promete "$1 billion in Daybreak credits for defenders", voltados a governos estaduais e locais, operadores de infraestrutura crítica, bancos comunitários, organizações sem fins lucrativos e mantenedores de código aberto. É preciso se candidatar.
- Codex for OSS. O post da research preview diz que mantenedores de código aberto podem obter contas gratuitas do ChatGPT Pro e Plus mais o Codex Security pelo Codex for OSS. O acesso não é imediato, porém. Um mantenedor do vim disse no Hacker News que havia "applied twice already never heard anything back."
O Codex Security Cloud vale o preço?
Para uma equipe que já paga ChatGPT Business, Pro ou Enterprise, um piloto quase não custa nada a mais. O scanner em si é bom: no meu teste ele encontrou todos os bugs plantados e explicou bem cada um. O problema de preço não é o tamanho da fatura, é que você não consegue vê-la antes.
Veja como ele se compara às ferramentas por assento que a maioria das equipes já conhece:
| Ferramenta | Preço | Unidade de cobrança | Melhor para |
|---|---|---|---|
| Codex Security Cloud | Uso incluído no plano, depois créditos | Tokens (cerca de 89 créditos no meu scan de teste) | Descobertas profundas e validadas em alguns repositórios-chave |
| GitHub Code Security | US$ 30 por committer ativo/mês | Assento | Um piso determinístico em cada PR |
| Snyk | Grátis; Team a partir de US$ 25/mês | Plano, até 10 desenvolvedores no Team | Risco de dependências e de código aberto |
| Semgrep | Grátis até 10 contribuidores; Code a partir de US$ 30/contribuidor/mês | Assento | Regras personalizadas que você mesmo escreve |
O próprio FAQ da OpenAI responde à pergunta "substituir ou somar": "Codex Security complements SAST." Então eu orçaria o Codex Security além de uma ferramenta com preço por assento, não no lugar de uma. Se você também está comparando agentes de código, meus posts sobre alternativas ao OpenAI Codex e preços do Claude Code cobrem a mesma questão de medição pelo outro lado. O Claude Mythos é o rival mais próximo para pesquisa de segurança.
Meu veredito: vale um piloto, ainda não vale uma linha no orçamento. Eu reavaliaria depois de 21 de novembro, quando a janela promocional do GPT-5.6 Sol termina e as primeiras faturas reais do Cloud começam a aparecer.
Quer IA com um preço que você conhece de antemão?
A eesel não escaneia código. É uma plataforma de colegas de IA que você contrata para tarefas específicas, começando por um colega de IA para o helpdesk que cuida da sua fila de suporte e um redator de blog com IA. O preço funciona como o oposto de um medidor de tokens. Um ticket ou chat é um crédito, com um plano grátis de 100 créditos e planos pagos a partir de US$ 299 por mês por 500, tudo na página de preços.

Antes de responder a um cliente, o colega do helpdesk roda sobre seus tickets passados, então você vê o que ele diria e quanto isso custaria. Se preferir comandá-lo por um terminal, a CLI da eesel permite que você execute o mesmo colega por conta própria, ou o entregue a um script ou a um agente de código como o Claude Code. Experimente a eesel com uma semana de tickets reais.
Perguntas frequentes
Quanto custa o Codex Security Cloud?
O Codex Security Cloud é grátis?
Qual plano do ChatGPT preciso para o Codex Security Cloud?
Qual é a taxa de créditos do Daybreak Blue nos preços do Codex Security Cloud?
Quanto custa um scan do Codex Security com chave de API?
Scans do Codex Security que falham ainda consomem créditos?
O Codex Security Cloud é mais barato que o GitHub Code Security?


Article by
Kurnia Kharisma
Kurnia is a software engineer and writer at eesel AI with two years of SEO experience, writing about AI tools, helpdesk software, and customer support. He pairs a developer's understanding of how these products are built with search-driven research into what actually ranks and resonates with the people searching for them.