

Donnez à un agent IA support un accès en lecture à ce qu'un client pourrait déjà apprendre, un accès en écriture seulement aux actions que vous confieriez à une nouvelle recrue, et une étape d'approbation pour tout ce qui déplace de l'argent ou est irréversible. Le piège, c'est que les jetons des helpdesks sont grossiers : la seule permission d'écriture de Zendesk couvre les réponses, les notes internes et les suppressions définitives, donc la vraie limite doit être un réglage par action. eesel met chaque action sur Activé, Demander d'abord ou Désactivé, par agent, après qu'un admin a approuvé la connexion au helpdesk. Avec la CLI eesel, un agent de code peut modifier ces réglages et lister les approbations en attente, mais c'est toujours une personne qui décide.
Pourquoi les permissions d'un agent IA comptent-elles plus que le prompt ?
Je travaille sur les intégrations et les API d'eesel, donc je passe beaucoup de temps à lire les tableaux de permissions des fournisseurs. Le schéma que je vois sans cesse : les équipes passent une semaine sur les instructions de l'agent et dix minutes sur ses identifiants. C'est à l'envers. Une instruction est une demande dont on peut dissuader le modèle. Un identifiant est un fait : si le jeton peut supprimer des tickets, l'agent peut supprimer des tickets, quoi que dise le prompt.
Un développeur a décrit le problème de l'autre côté sur Hacker News, en essayant de donner à un agent un accès en lecture seule à une plateforme d'hébergement :
"If I want an agent to read logs or inspect env vars, I have to give it a token that also allows it to modify or delete things."

Les outils de support ont la même forme. L'API du helpdesk a été conçue pour un agent humain, qui est digne de confiance, lent et responsable. Un agent IA est rapide, infatigable et parle à des inconnus toute la journée. La question que répond ce guide est donc plus précise que « l'IA est-elle sûre ? ». C'est : que devrait exactement pouvoir lire cet agent, que devrait-il pouvoir faire, et où chaque limite est-elle imposée ?
Je vais couvrir la lecture, l'écriture, ce que les jetons des fournisseurs peuvent et ne peuvent pas restreindre, une attribution étape par étape, les approbations et l'audit. Si seul l'argent vous préoccupe, mon guide sur les garde-fous de remboursement va plus loin sur cette seule action. Cet article est la carte plus large autour, et il complète les bases des garde-fous IA si vous voulez d'abord le terme défini.
Que devrait pouvoir lire un agent IA support ?
Lire semble inoffensif, donc on l'ouvre largement. Je traiterais ça comme la moitié la plus intéressante, car un agent orienté client peut répéter tout ce qu'il lit. Trois types de lecture comptent.
La conversation et le dossier client. Le fil du ticket, l'historique de commandes du client lui-même, son forfait. C'est le travail. Limitez-le au client qui pose la question, pas à toute la table clients.
Les sources de connaissance. Articles du centre d'aide, macros, tickets passés, documents internes. Ici la question n'est pas « peut-il lire ceci » mais « peut-il le dire à un inconnu ». Un guide interne qui dit « proposez 20 % de crédit s'ils menacent de partir » est utile pour votre équipe et nuisible dans la boîte de réception d'un client.
Les recherches en direct. Commandes, abonnements, paiements. Ce sont des lectures qui renvoient de vraies données personnelles, donc elles méritent leur propre interrupteur, pas un laissez-passer parce qu'elles sont « juste des lectures ».
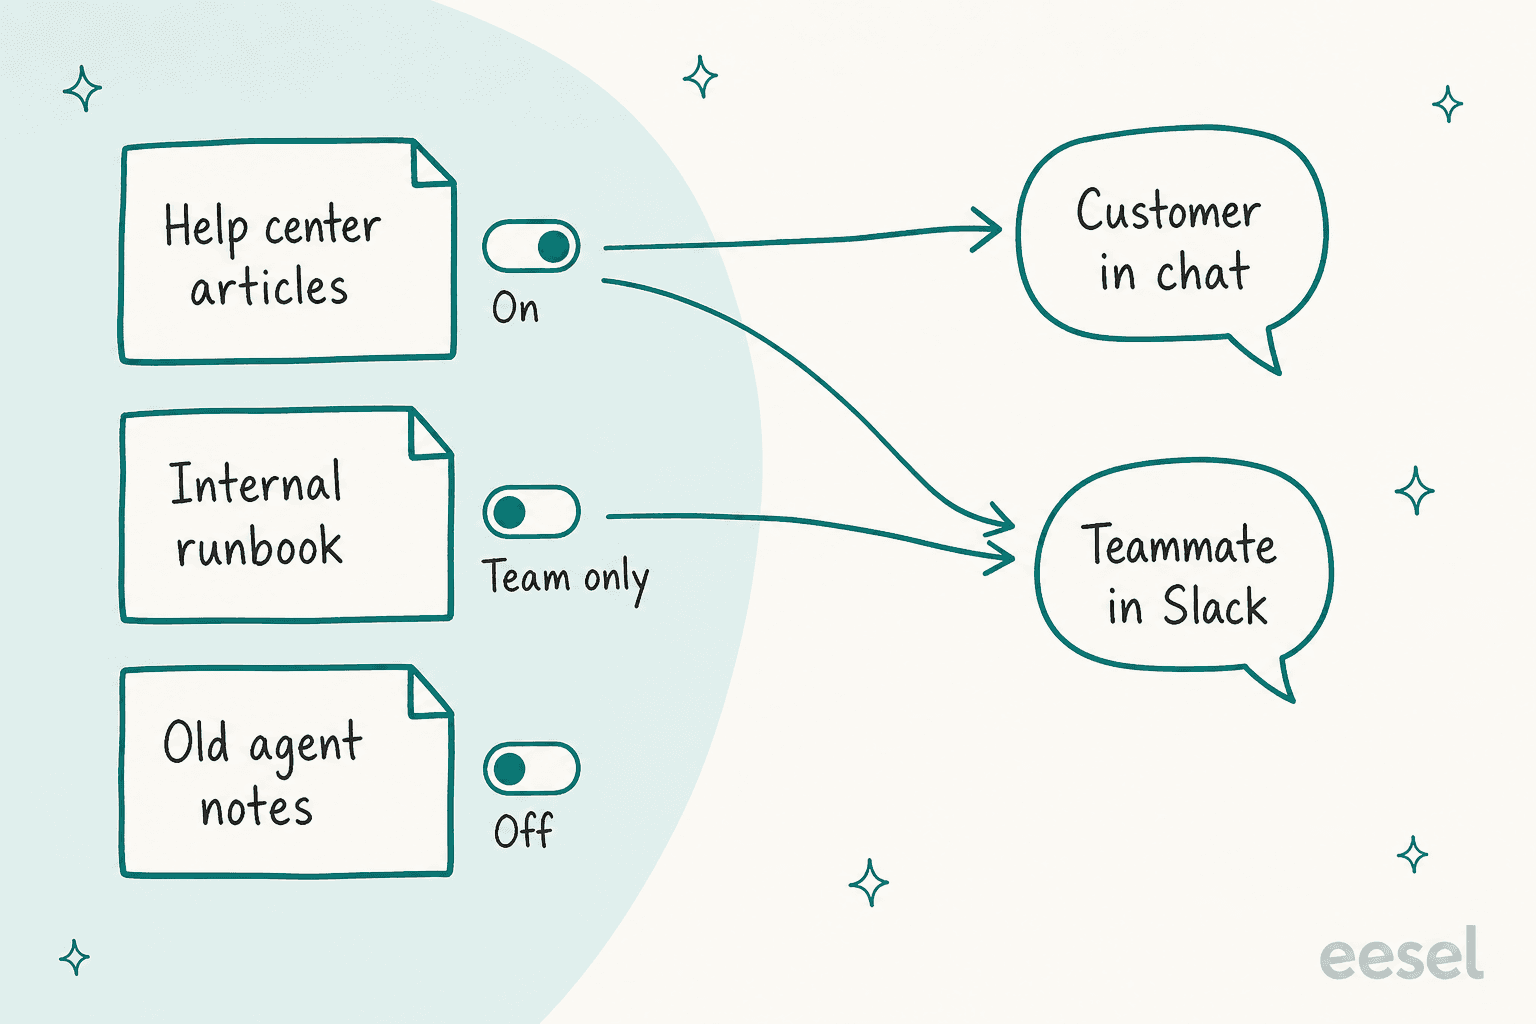
eesel gère cela avec des interrupteurs de source par agent et un réglage « Équipe uniquement ». Chaque source sur une page d'intégration (articles du centre d'aide, macros, tickets passés) a son propre interrupteur, et désactiver l'une d'elles empêche cet agent de lire à partir de là, tandis que vos autres agents gardent leur propre réglage. Les fichiers peuvent être mis sur Équipe uniquement, ce qui signifie qu'eesel ne les utilise que lorsque quelqu'un de votre équipe pose la question et n'envoie jamais le fichier ni un lien vers celui-ci à des personnes hors de votre équipe. La même logique s'applique aux données CRM : dans la configuration HubSpot, les contacts, entreprises et affaires n'atteignent un agent que si le compte a accordé ces permissions et que vous les avez activées pour cet agent, car être connecté n'équivaut pas à accepter qu'il réponde depuis votre CRM.
SamCart est un exemple limpide de la règle du public uniquement. Ses agents répondent à partir d'environ 280 articles du centre d'aide plus des tickets Freshdesk passés, et il leur est dit de ne citer que des liens publics du centre d'aide, afin que les documents internes plus anciens puissent informer une réponse sans être envoyés à un vendeur. Pour en savoir plus sur le nettoyage de ce que lit un agent, voir mon guide sur l'audit de base de connaissances et l'article sur un centre d'aide lisible par l'IA.
Encore une habitude côté lecture : anonymisez avant d'importer. Les numéros de carte et les adresses dans les anciens tickets n'ont pas besoin de figurer dans une source de connaissance, et la suppression des données personnelles les retire d'abord. La documentation de sécurité d'eesel indique que les données ne sont utilisées que pour votre propre agent et jamais pour entraîner les modèles sous-jacents, ce qui est un plancher, pas un substitut au choix des sources.
Que devrait-il pouvoir faire ?
Les actions sont l'endroit où les erreurs coûtent quelque chose, donc je les classe selon leur difficulté à être annulées. Un tag est trivial à inverser. Un e-mail envoyé ne l'est pas. Un remboursement ne peut pas être annulé du tout.
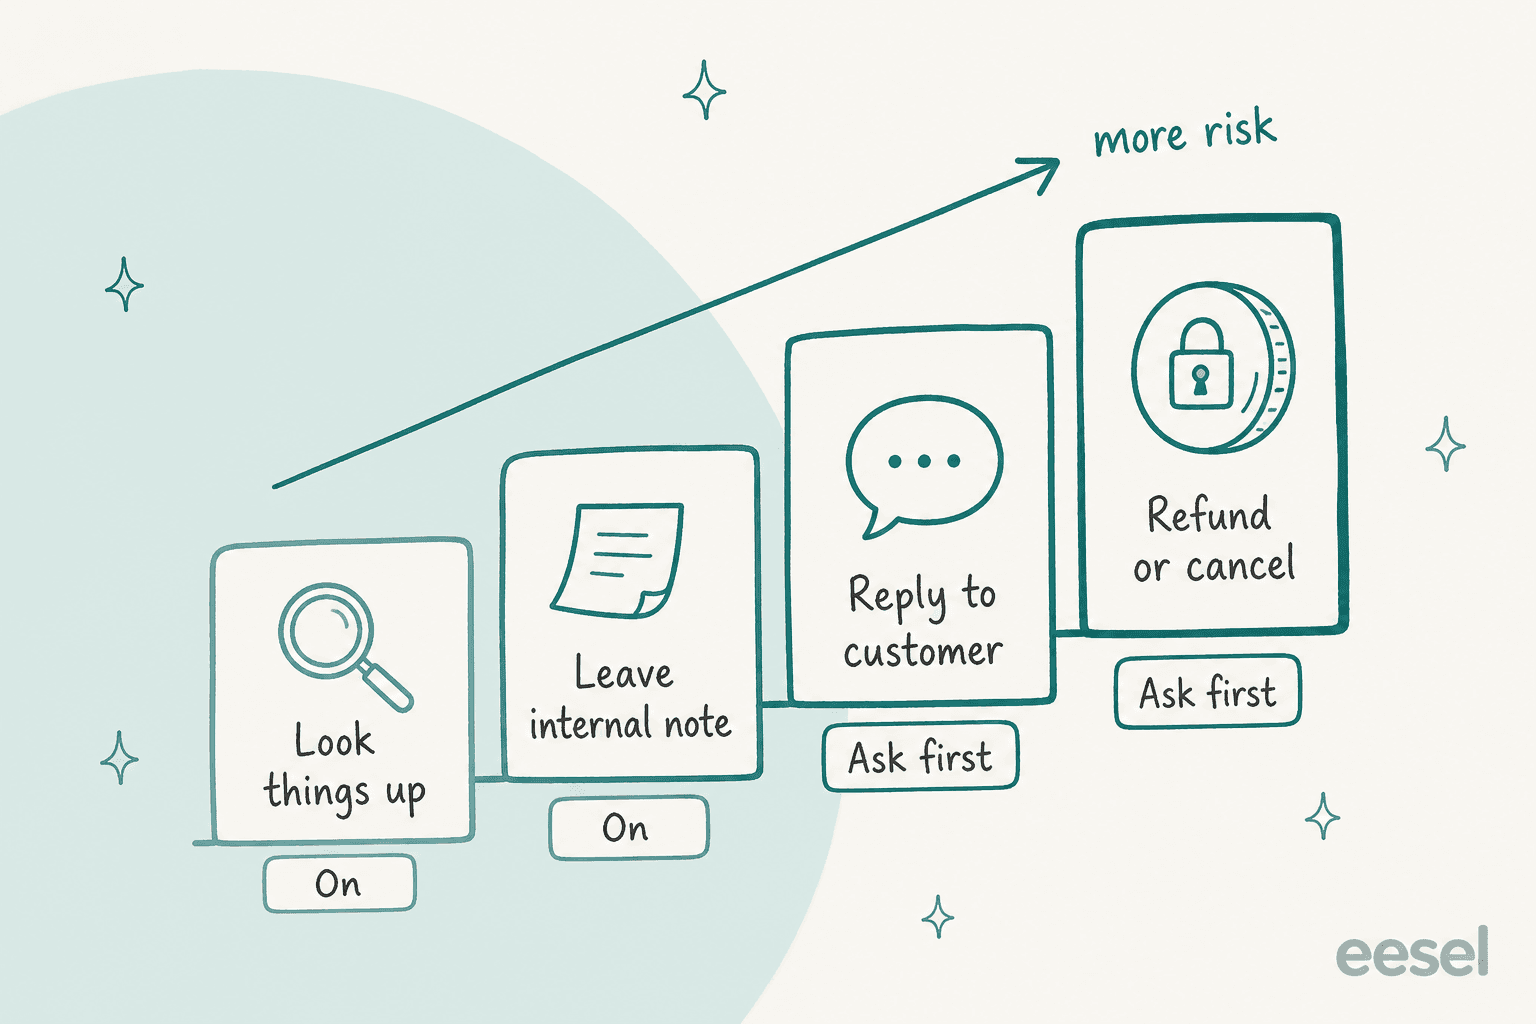
Voici l'échelle que j'utiliserais pour un nouvel agent, avec les trois réglages d'eesel comme vocabulaire. Les réglages d'actions d'eesel sont Activé (il agit seul), Demander d'abord (un coéquipier approuve chaque fois) et Désactivé (il ne le fait jamais).
| Action | Réversible ? | Réglage de départ | Passer à Activé quand |
|---|---|---|---|
| Rechercher un ticket, une commande ou un article | Oui, sans effets secondaires | Activé | Dès le premier jour |
| Laisser une note interne | Oui, seule votre équipe la voit | Activé | Dès le premier jour |
| Ajouter un tag ou assigner un ticket | La plupart du temps. Les tags peuvent déclencher des automatisations | Activé | Vous avez vérifié ce que font vos triggers avec ce tag |
| Répondre au client | Non, le client l'a déjà reçue | Demander d'abord | Les brouillons sont constamment corrects |
| Fermer un ticket | Se rouvre facilement, mais le cache de la vue | Demander d'abord | Un échantillon de fermetures semble correct |
| Rembourser, annuler ou modifier une commande | Non | Demander d'abord, indéfiniment | Rarement. Plafonnez-la d'abord dans le code |
| Exécuter des scripts contre une API | Dépend entièrement du script | Désactivé | Seulement pour une tâche nommée |
Le propre conseil d'eesel va dans ce sens : pour superviser un nouvel agent, mettez les réponses et tout ce qui est irréversible sur Demander d'abord, et gardez les remboursements, annulations et tout ce qui coûte de l'argent sous approbation. Un détail à connaître : sur la plupart des workspaces, les actions démarrent sur Activé, avec un contrôle de sécurité qui retient les appels risqués, donc « supervisé » est quelque chose que vous choisissez, pas la valeur par défaut. Sur un workspace HIPAA, il n'y a pas de contrôle de sécurité et la plupart des actions d'écriture démarrent sur Demander d'abord.
Quelques éléments se comportent différemment. Les actions de chat en direct sont toujours sur Activé, car personne ne peut mettre un chat en direct en pause pour approuver un message. Les actions qui modifient les propres instructions ou automatisations de l'agent, ou qui exécutent des scripts, portent une étiquette Équipe uniquement et ne s'exécutent jamais pour quelqu'un hors de votre équipe.
Si vous préférez cliquer plutôt que lire, le widget ci-dessous applique la même échelle.
Quel réglage cette action devrait-elle avoir ?
Choisissez ce que fait l'action. Le réglage utilise les valeurs Activé, Demander d'abord et Désactivé d'eesel.
Jusqu'où un jeton ou un rôle de helpdesk peut-il vraiment limiter ?
Moins que vous ne l'espériez, et c'est la partie qui change la façon dont j'organiserais tout cela. La plupart des helpdesks vous donnent trois leviers : un rôle utilisateur, un jeton API ou une permission OAuth, et parfois une permission par ressource. Ils sont conçus pour des intégrations qui font un seul travail, pas pour un agent qui doit lire largement et écrire de façon étroite.
Voici ce que dit la documentation des fournisseurs eux-mêmes.
| Plateforme | Identifiant | Degré de granularité | Le piège |
|---|---|---|---|
| Zendesk | OAuth avec des permissions telles que tickets:read, tickets:write | Par ressource, lecture ou écriture | tickets:write couvre aussi la suppression définitive des tickets |
| Freshdesk | Clé API d'un agent | Hérite du rôle de cet agent | Freshworks MCP n'accorde rien au-delà de ce que permet le rôle de la clé |
| Gorgias | OAuth avec des permissions de lecture et d'écriture | Par ressource (tickets, clients, macros, règles, utilisateurs) | L'ancien write:all est obsolète, et tickets regroupe messages, tags et assignations |
| HubSpot | Jeton d'application privée | Permissions choisies par app | Créé par un super admin. Si la personne créatrice est supprimée, certains appels échouent |
| Front | Jeton API | Fonctionnalités, espaces de noms, puis lecture, écriture, suppression, envoi | Au niveau de l'entreprise, admin uniquement, et la valeur n'est affichée qu'une fois |
| Shopify | Permissions d'accès | read_orders ou write_orders | write_orders inclut la lecture et couvre les 60 derniers jours sauf si vous ajoutez read_all_orders |
| Stripe | Clé restreinte | Aucune, Lecture ou Écriture par ressource | Écriture implique lecture, donc aucun palier entre les deux |
Trois leçons se dégagent.
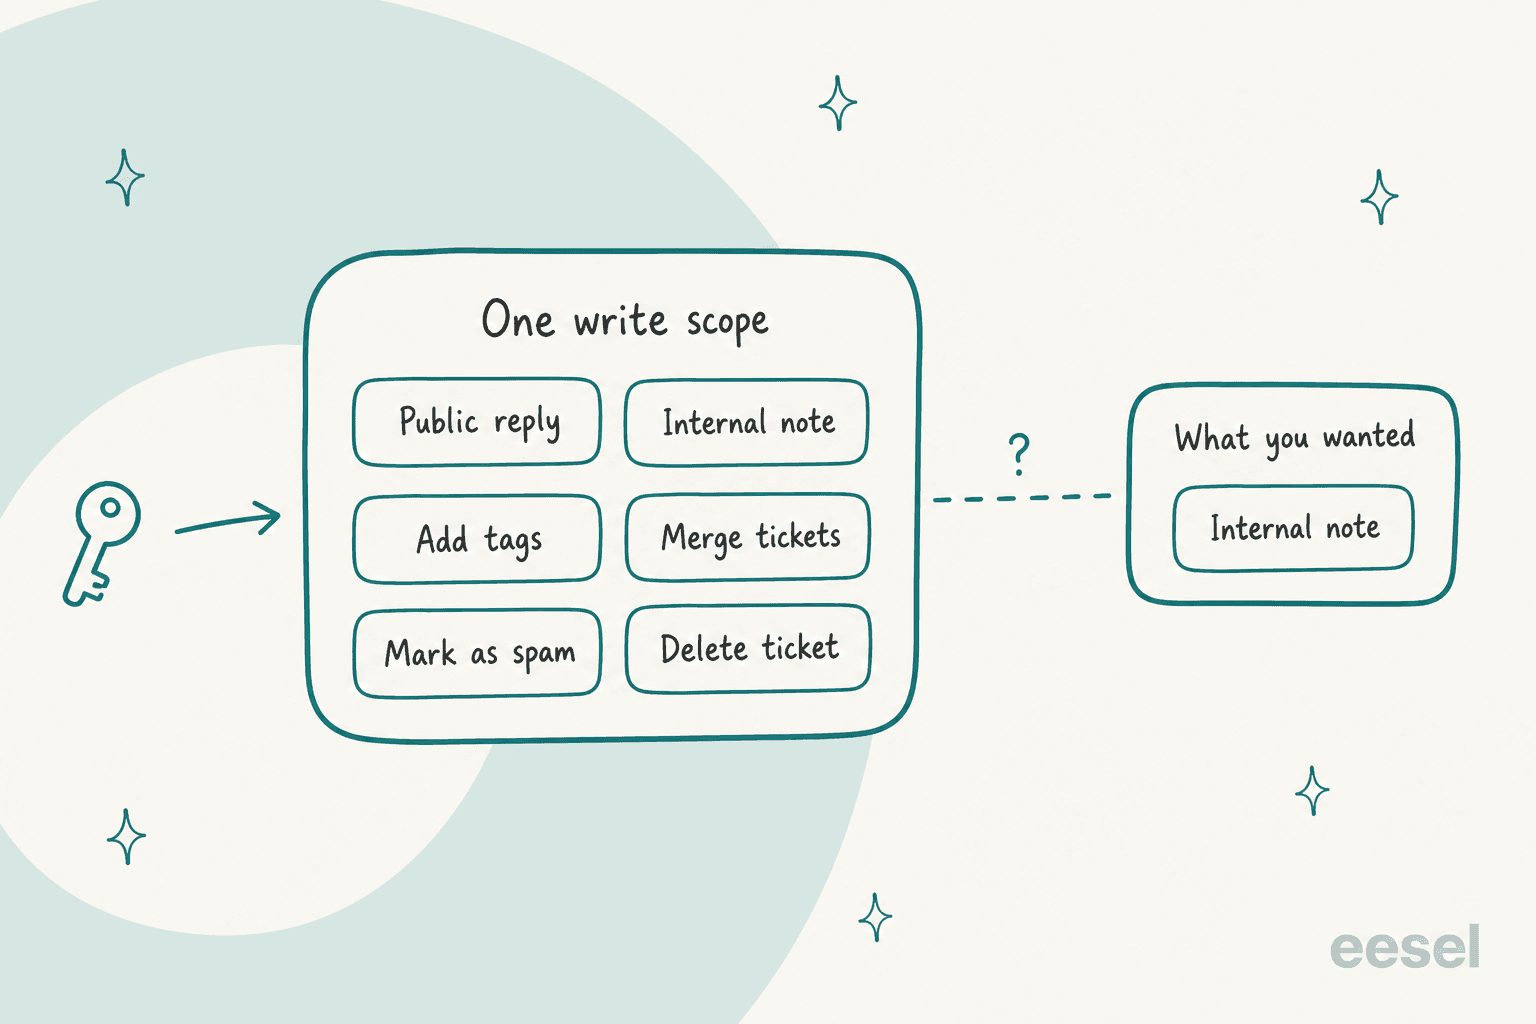
Les permissions distinguent rarement « note » de « réponse ». Dans Zendesk, un commentaire porte un indicateur public : true pour un commentaire public, false pour une note interne. Les deux passent par le même appel d'écriture de ticket. Un jeton avec tickets:write peut faire l'un ou l'autre, donc la ligne entre « rédiger en privé » et « envoyer un e-mail au client » est un réglage d'action côté agent, pas une propriété du jeton.
L'identifiant porte l'identité. La clé de Freshdesk hérite du rôle de l'agent, et les réponses Zendesk sont publiées au nom de la personne qui a approuvé la connexion. Donnez donc à l'agent son propre siège ou un utilisateur de service avec un rôle conçu pour le poste, plutôt que d'emprunter le login d'une personne. La note HubSpot ci-dessus en est la raison : si la personne qui a créé une application privée est supprimée, les appels qui en dépendaient peuvent échouer.
Front est l'exception qui vaut la peine d'être copiée. Il sépare écriture de envoi : créer et envoyer des messages nécessite une permission d'Envoi distincte, et importer des messages historiques ne nécessite que l'Écriture. C'est la forme de permission que tout helpdesk devrait proposer. Quand un helpdesk ne le fait pas, vous construisez vous-même cette séparation.
Le guide d'installation de Stripe pour eesel pose la limite clairement : Stripe n'a aucun réglage entre Write et Read, donc Write sur Customers permet aussi à la clé de supprimer un client. Si l'agent n'a besoin que de rechercher des clients, mettez Customers sur Read. Stripe lui-même indique que les clés restreintes sont recommandées pour les agents IA, car une clé restreinte limite les dégâts si la clé est un jour exposée.
Pour une conception de rôles plus approfondie sur chaque plateforme, mes guides vont plus loin :
- Zendesk : rôles et permissions
- Freshdesk : rôles et permissions
- Gorgias : rôles et permissions
- HubSpot : permissions d'envoi
Comment donner accès à un agent IA support, étape par étape ?
C'est l'ordre que je suivrais sur n'importe quel helpdesk. Cela prend environ 30 minutes pour le premier agent.
- Écrivez le poste en une phrase. « Rédige les premières réponses aux questions d'expédition sur les tickets e-mail. » Chaque permission que vous accordez devrait se rattacher à cette phrase. Une permission qui ne s'y rattache pas est candidate à la suppression.
- Créez une identité dédiée. Un siège nommé, un utilisateur de service ou une autorisation d'app pour l'agent, jamais un login admin partagé. Cela rend ses actions attribuables et son accès révocable sans toucher à une personne.
- Choisissez le type d'identifiant le plus étroit que propose le fournisseur. OAuth avec permissions bat une clé API. Une clé restreinte bat une clé secrète. Un rôle personnalisé bat un rôle admin intégré. Utilisez les tableaux ci-dessus.
- Choisissez ce qui est importé avant d'approuver. Dans la connexion complète Zendesk d'eesel, une étape Choisir ce qu'il faut importer arrive avant l'approbation dans Zendesk : décochez Centre d'aide, Macros ou Tickets passés, et eesel ne télécharge jamais cette source. Vérifiez la liste que Zendesk affiche de ce que l'app peut lire et faire avant de cliquer sur autoriser.
- Commencez par un démarrage rapide là où il en existe un. Le démarrage rapide Zendesk d'eesel ne lit que votre centre d'aide public, sans connexion. Il n'a ni tickets, ni macros, ni triggers, ni actions, ce qui est un bon endroit pour tester la qualité des réponses.
- Réglez les actions selon l'échelle. Notes sur Activé, réponses sur Demander d'abord, argent sur Demander d'abord, scripts sur Désactivé. Avec un terminal, le réglage d'une action est une seule commande,
eesel integrations <app> actions set <key> --access ask-first. - Définissez où arrivent les approbations avant de les activer. Un agent eesel démarre sur Uniquement dans l'app, donc une action retenue attend dans le dashboard et rien n'est envoyé à personne. Choisissez E-mail ou Slack dans les réglages de l'agent et décidez qui les reçoit.
- Connectez une automatisation en dernier. Se connecter seul ne démarre pas l'agent. Il lui faut un trigger plus des instructions sur quels tickets traiter, et vous pouvez le limiter par canal.
- Testez sur des tickets passés, puis sur une petite tranche en direct. Mes guides sur les tests de simulation et les tests d'agents support montrent comment faire.
L'approbation admin est une fonctionnalité ici, pas une friction. Les connexions Zendesk, Gorgias et Shopify d'eesel nécessitent chacune une personne ayant les bons droits pour approuver sur l'écran propre du fournisseur : un admin Zendesk, un admin Gorgias, un propriétaire de boutique ou un membre du personnel avec les permissions d'app. Qui approuve sur HubSpot a besoin de la permission App Marketplace Access, que les super admins ont par défaut. L'agent peut demander la connexion, mais c'est un humain ayant autorité qui l'accorde.
Comment les actions risquées devraient-elles être approuvées ?
Une approbation est une pause, concevez-la comme telle. Quand une action eesel réglée sur Demander d'abord se présente, l'agent s'arrête, enregistre ce qu'il veut faire, et attend. La personne qui approuve voit l'action exacte et ses détails (le texte de la réponse, le montant du remboursement, le tag) et choisit Approuver ou Refuser.
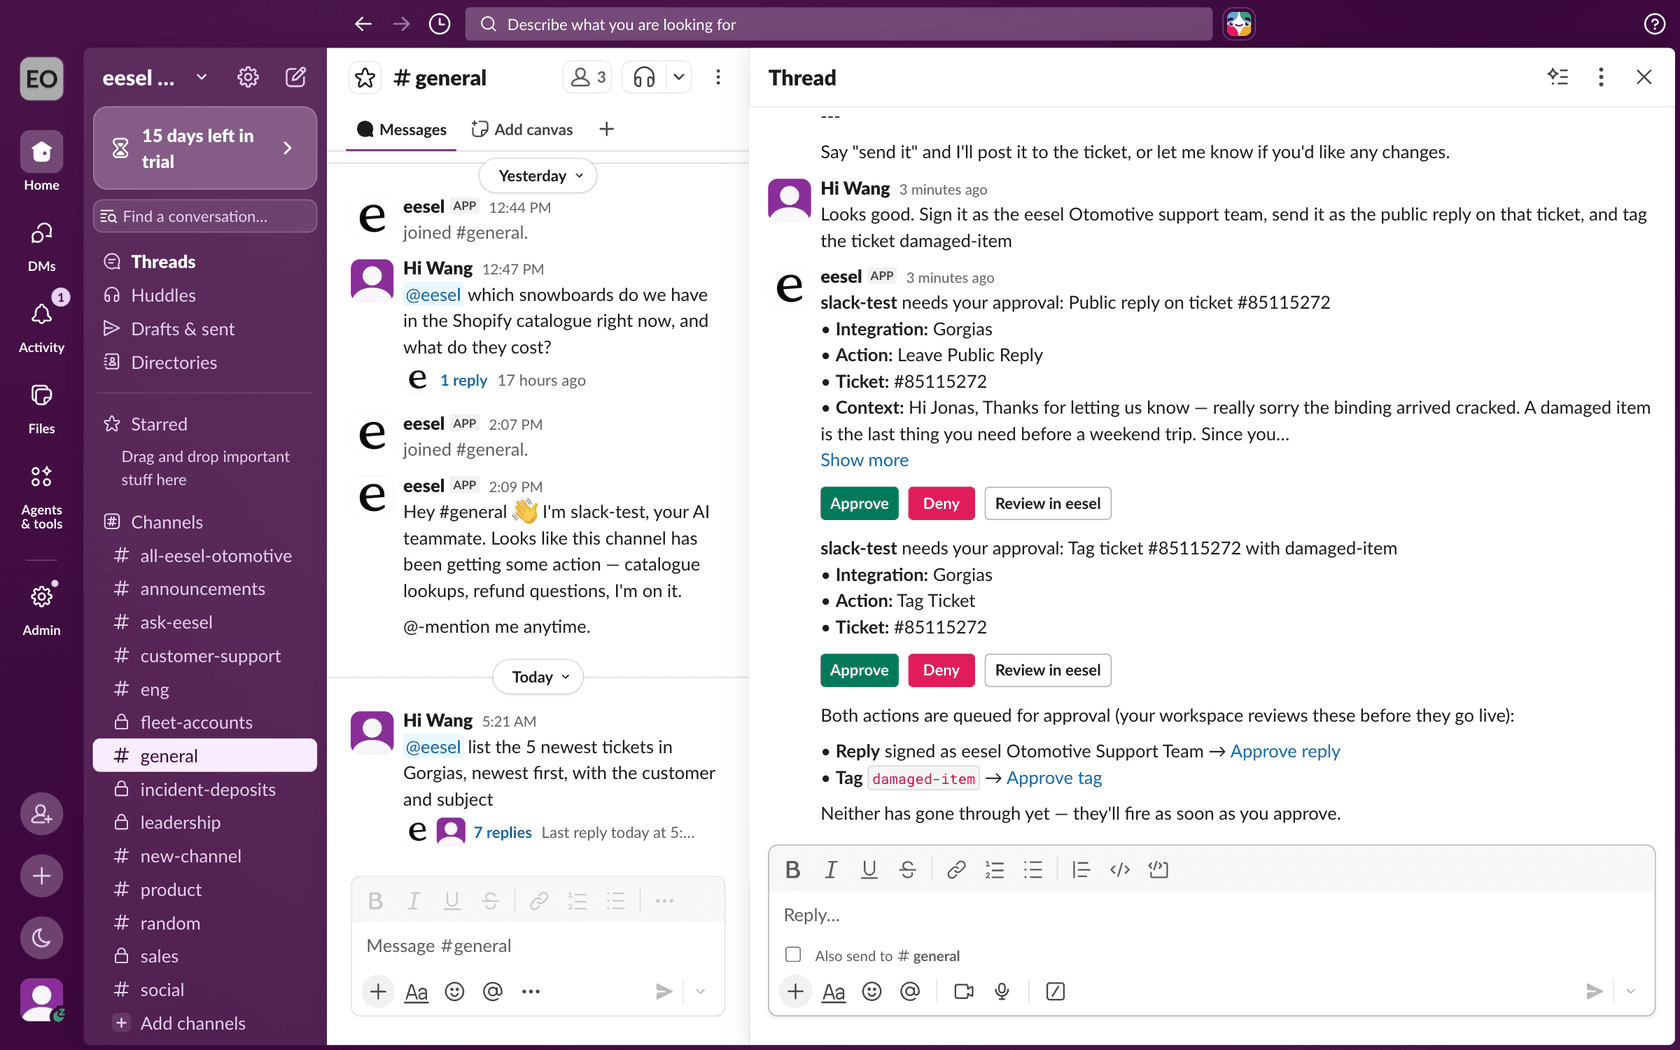
Les règles autour de cela sont ce qui en fait la fiabilité, et elles valent la peine d'être vérifiées dans n'importe quel outil que vous évaluez :
- Qui décide. Dans eesel, seuls le propriétaire et les éditeurs peuvent approuver. Les lecteurs voient les approbations mais ne peuvent pas les décider. Dans Slack, la personne qui clique est rapprochée par e-mail de profil d'un éditeur du workspace, et si les e-mails ne correspondent pas, le clic ne fait rien.
- Où elle arrive. Dashboard, Slack, e-mail ou terminal. Une action retenue n'apparaît pas dans le ticket du helpdesk d'où elle vient, donc une équipe qui ne surveille que le ticket ne voit rien. C'est la raison pour laquelle l'étape 7 ci-dessus compte.
- Ce qui se passe en cas de silence. L'action reste en attente pendant 72 heures puis expire, et elle ne s'exécute jamais toute seule après ce délai.
- Approbation partielle. Vous pouvez laisser une action sur Activé et demander à l'agent, dans ses instructions, de retenir des cas précis, comme tout ce qui concerne les remboursements.
Les mêmes règles s'appliquent aux agents de code. Les requêtes CLI et MCP conservent le rôle du workspace et les règles d'approbation des actions, un jeton MCP porte votre rôle au moment où il a été émis, et la documentation d'eesel indique qu'un agent de code doit laisser les décisions d'approbation à la personne autorisée, à moins que l'utilisateur ne l'ait explicitement autorisé à décider. C'est le bon réglage par défaut : l'agent qui demande la permission ne devrait pas être celui qui l'accorde.
Pour les transferts, le même raisonnement s'applique. Décidez à l'avance quels sujets contournent complètement l'agent. Mes notes sur les meilleures pratiques de transfert IA et le human-in-the-loop couvrent cela, de même que l'injection de prompt, la raison pour laquelle le message d'un client ne devrait jamais être ce qui déverrouille une action.
Comment auditer ce qu'a fait l'agent ?
Deux registres valent mieux qu'un. Le propre journal de l'agent vous dit pourquoi il a agi. Le journal du helpdesk vous dit ce qui a vraiment changé.
Dans eesel, la page Activity liste chaque ticket traité par l'agent, ce qu'il a cherché, chaque action qu'il a prise, qui l'a approuvée et son raisonnement, et eesel activity affiche la même chose depuis un terminal. Les tickets ignorés sont listés avec la raison. Le côté helpdesk est une seconde source : Freshworks indique que les actions MCP sont journalisées comme les opérations API et UI, et apparaissent dans l'historique d'activité. Vérifiez aussi l'équivalent de votre propre plateforme ; j'ai détaillé le journal d'audit Zendesk et le journal d'audit Gorgias.
Et ensuite, regardez vraiment. Je lirais un échantillon chaque semaine : cinq actions approuvées, cinq refusées, cinq qui se sont exécutées sans approbation. Mon guide pour examiner les conversations de support IA propose une routine à reprendre. Un schéma de refus est aussi un signal : si la même action est refusée trois fois, c'est l'instruction qui est fausse, ou le réglage.
À quoi cela ressemble-t-il sur de vrais helpdesks ?
Trois clients d'eesel publiés montrent différents points de l'échelle.
STIL Classics utilise eesel sur Gorgias et Shopify, et son agent est délibérément restreint du côté écriture. Il recherche d'abord la commande dans Shopify, puis laisse un brouillon comme note interne. Selon son propre témoignage client, l'équipe traite chaque remboursement, modifie le brouillon et l'envoie, et eesel n'envoie jamais et ne change jamais de commande. C'est le premier échelon de l'échelle, maintenu volontairement : lire largement, n'écrire qu'une note.
smava montre l'autre principe, un poste par agent. Sur un Zendesk partagé par deux marques, un agent de catégorisation se contente de taguer la langue, vérifier un champ du ticket et écrire une catégorie, sans rien toucher d'autre. Un agent de rédaction distinct ne produit qu'un brouillon avec des boutons Approuver et Rejeter. En un mois, eesel y a traité environ 27 000 tickets, et l'agent qui attend une personne a fonctionné sur environ 12 200 d'entre eux. Répartir les permissions par agent coûte moins cher que d'essayer de restreindre un agent par ticket.
SamCart utilise une permission par situation. Son agent Freshdesk ne répond que lorsque personne n'est assigné, se retire dès qu'un coéquipier reprend le ticket, et tague le ticket pour le transfert quand un vendeur demande une personne. Il ne cite aussi que des articles publics du centre d'aide.
Remarquez ce qu'aucun d'eux n'a fait : aucun n'a donné à l'agent des droits admin en lui disant de se bien comporter.
Essayez eesel
eesel est le coéquipier de helpdesk IA qui fonctionne comme le décrit ce guide : une personne approuve la connexion au helpdesk, chaque action est sur Activé, Demander d'abord ou Désactivé par agent, et les appels risqués attendent une personne qui approuve dans le dashboard, Slack, e-mail ou terminal. Si vous utilisez Zendesk, Freshdesk, Gorgias, HubSpot ou Front, commencez par les notes internes, vérifiez le premier lot et élargissez à partir de là. Les boutiques Shopify ont les mêmes contrôles sur les recherches de commandes et remboursements. Connecter le helpdesk nécessite toujours quelqu'un avec un accès admin pour l'approuver, et les connaissances importées devraient être testées avant d'affronter des clients.
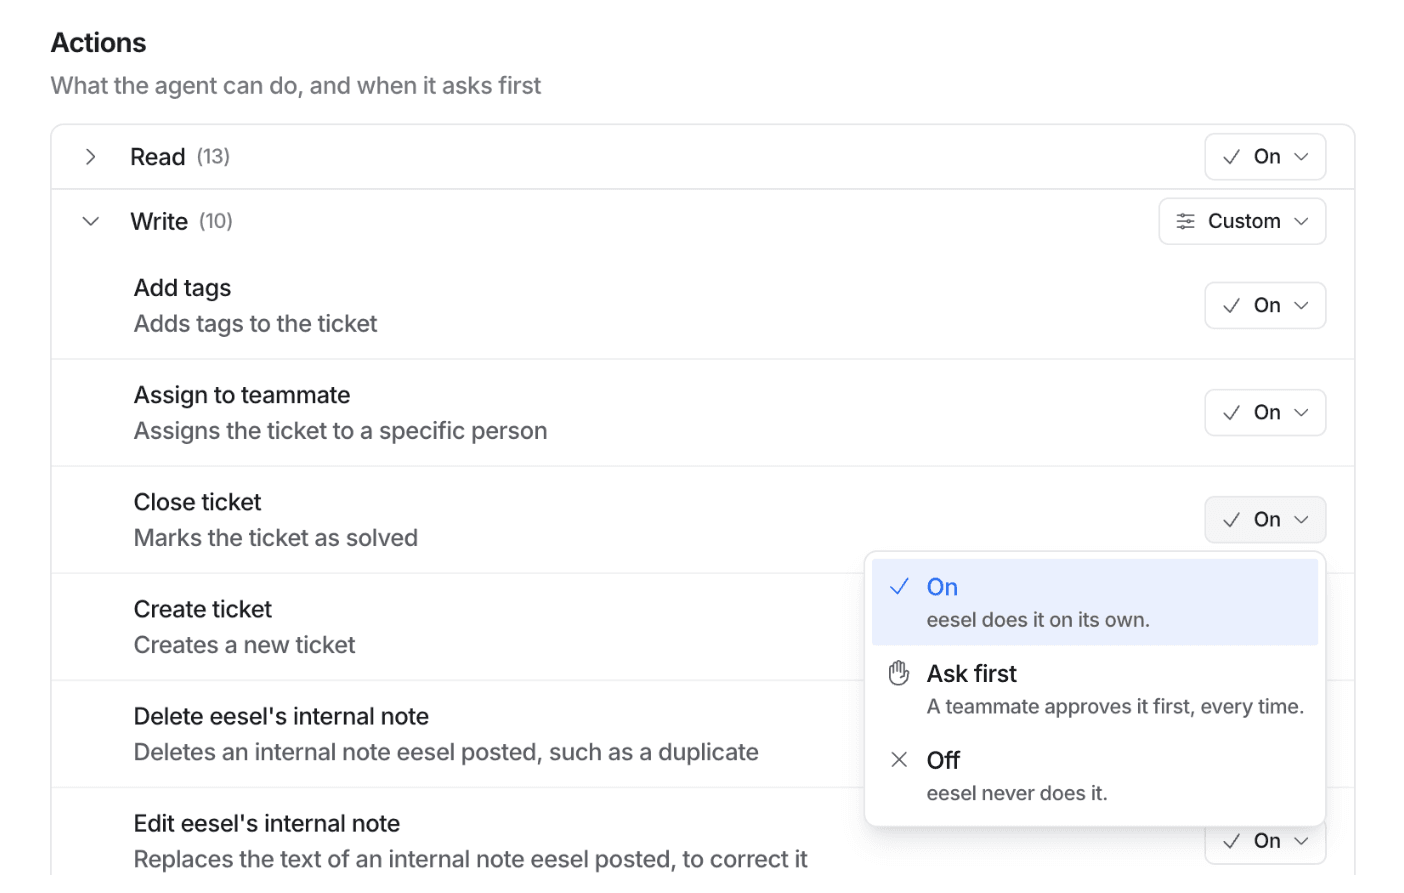
Essayez eesel et mettez chaque action d'écriture sur Demander d'abord dès le premier jour. Vous verrez ce qu'il veut faire avant qu'il ne le fasse.
Comment empêcher un agent IA de partager des notes internes avec les clients ?