

La IA para soporte en industrias reguladas funciona cuando clasificas los tickets según lo que necesita la respuesta, no según el canal. Las preguntas de procedimiento (extractos, inicios de sesión, qué formulario enviar) la IA puede responderlas a partir de contenido de ayuda aprobado. Las preguntas específicas de cuenta reciben un borrador de la IA que una persona revisa y envía. Las disputas, quejas, preguntas clínicas y decisiones de crédito van directamente a una persona, y el único trabajo de la IA ahí es reconocerlas rápido.
La trampa que la mayoría de los equipos pasa por alto: el BAA de un helpdesk no cubre automáticamente su IA. Zendesk nombra sus funciones de IA como incluidas, Salesforce limita los datos de pacientes a una lista nombrada de servicios de IA, y Freshworks limita su BAA a productos nombrados en Enterprise sin mencionar Freddy AI. Comprueba la función de IA por su nombre, no el helpdesk.
La prueba de que esto pasa una revisión de cumplimiento ya está en producción. smava, una plataforma alemana de comparación de préstamos, ejecuta eesel sobre unos 27.000 tickets de Zendesk al mes: eesel clasifica cada ticket y redacta a partir de macros aprobadas, y una persona hace el envío. Si trabajas en salud, finanzas o seguros, eesel empieza en modo borrador en tu helpdesk y firma un BAA en Enterprise.
¿Se puede usar IA en el soporte de una industria regulada?
Sí. La pregunta que en realidad hace cumplimiento es más estrecha: qué tickets, en qué paso, con qué datos y quién da el visto bueno antes de que un cliente lea la respuesta.
Construyo los agentes de IA de eesel y he estado más de una vez al otro lado de esta conversación. En marzo de 2026, un equipo de soporte de salud de EE. UU. en Zendesk detuvo una demo de eesel con una sola pregunta: ¿firmaría eesel un Business Associate Agreement? No era una preocupación blanda. Era un alto total, y tenían razón en tratarlo así. Un equipo de financiación médica con el que hablé ese mismo mes necesitaba algo distinto: una garantía de que la IA solo respondería por sí sola a los tickets que realmente pudiera manejar. Dos compradores regulados, dos bloqueos distintos, y ninguno era "la IA es demasiado arriesgada".
Ese es el patrón. Los equipos de cumplimiento rara vez bloquean la IA por completo. Bloquean redacción generada que nadie aprobó, datos que van a un proveedor sin contrato y respuestas que parecen una decisión sobre una persona. Diseña en torno a esos tres puntos y la mayor parte de la resistencia desaparece.
El resto de esta guía es la versión que le daría a un responsable de soporte que entra a esa reunión. Si quieres guías por industria, también escribí sobre IA para soporte en salud. Los equipos fintech pueden empezar con el soporte fintech, y las aseguradoras con la guía de soporte de seguros.
¿Qué tickets puede manejar la IA en el soporte regulado?
Empieza por clasificar tu cola según lo que necesita una respuesta correcta, porque eso decide el riesgo mucho más que el canal.
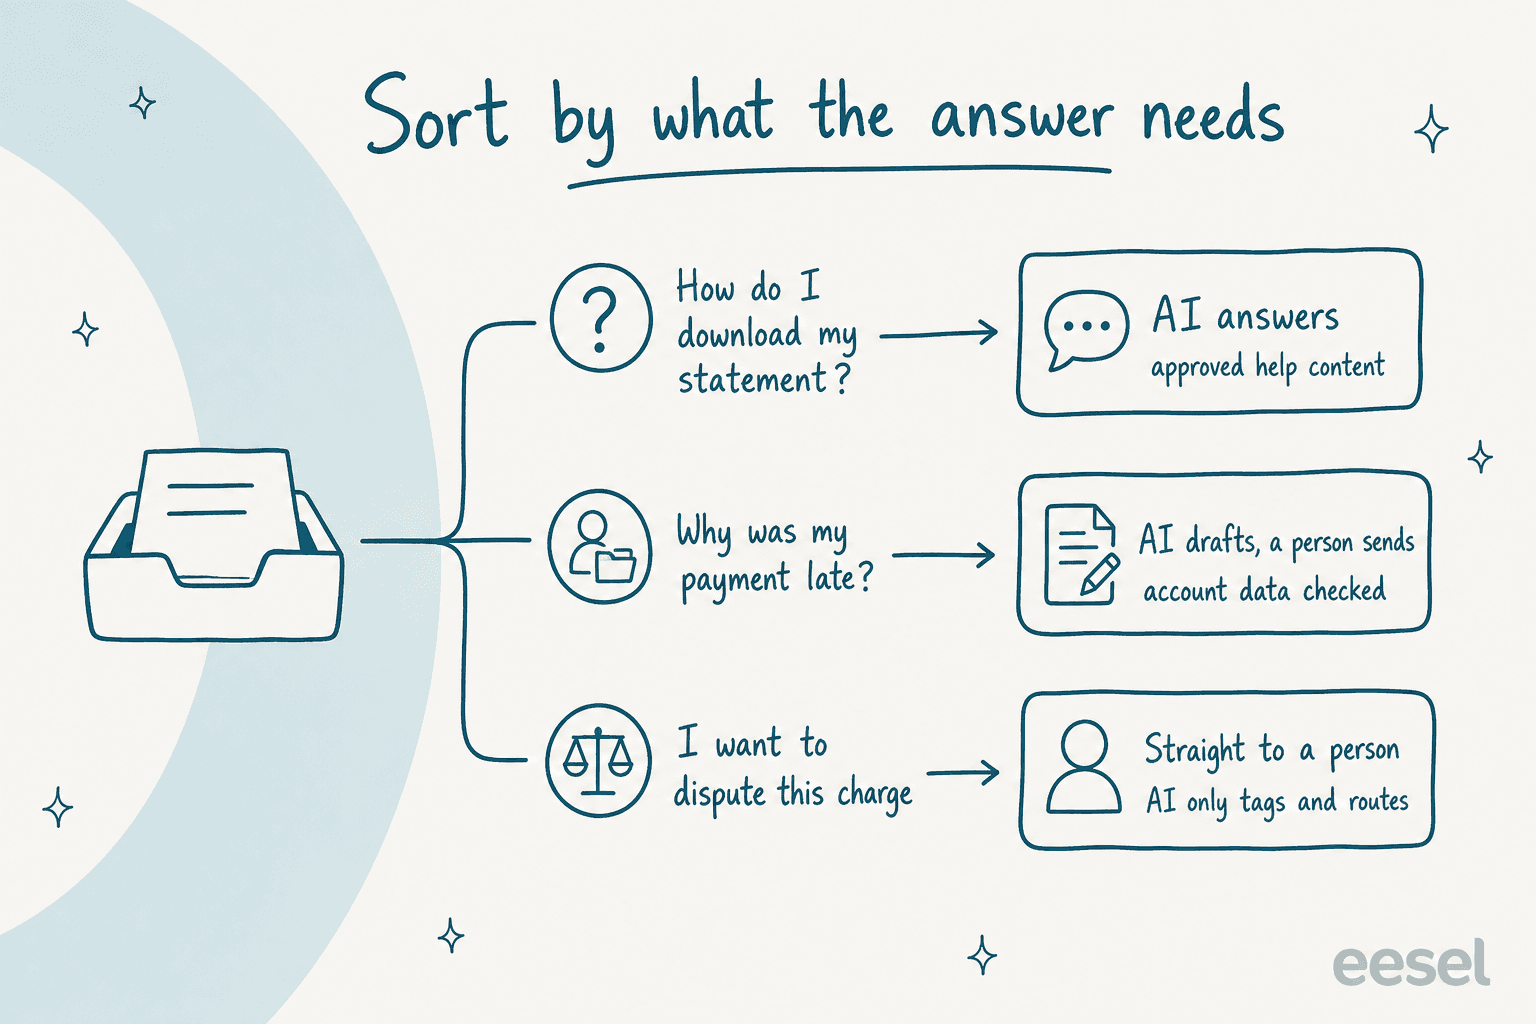
En cada cola regulada que he visto hay tres tipos de ticket:
- De procedimiento. La respuesta es la misma para todos los clientes y está en tu centro de ayuda. "¿Cómo descargo mi extracto?" "¿Qué formulario envío para una reclamación?" La IA puede responderlas, porque no hace falta nada de la persona para contestar.
- Específicos de cuenta. La respuesta depende del registro de un cliente: un pago, una solicitud, el estado de una reclamación, una factura. La IA puede leer el registro y redactar, pero una persona debe comprobar la identidad y la cuenta antes de que salga la respuesta. Aquí es donde el human-in-the-loop demuestra su valor.
- Juicio o decisión regulada. Síntomas y medicación, un rechazo de crédito, una denegación de reclamación, una disputa, una queja. Estos pertenecen a una persona desde el primer segundo. El trabajo de la IA es etiquetar y derivar, no responder.
El tercer carril es donde está el riesgo real, y no es el riesgo que la gente espera. El informe de 2023 de la CFPB sobre chatbots en finanzas del consumidor se preocupaba menos de que los bots dijeran algo grosero y más de que no detectaran una disputa, y advertía que "only specific words or syntax may trigger the recognition of a dispute." Un cliente que escribe "Yo nunca compré esto" en lugar de "Quiero disputar este cargo" sigue teniendo una disputa.
"And even then the risk of AI misclassifying it as a routine question and not an urgent payments related question."

Así que lo primero que hay que probar no es lo bien que escribe la IA. Es con qué fiabilidad reconoce los tickets de los que debe mantenerse alejada. Si estás construyendo la parte de enrutamiento, mis notas sobre el triaje de tickets con IA profundizan más, igual que mi guía de IA para disputas de pago.
Así empezaría yo los tipos de ticket comunes en cada industria. Elige la tuya:
¿Qué tickets puede tocar la IA en tu industria?
Elige tu industria para ver los tipos de ticket comunes, el modo en el que empezaría cada uno y por qué.
Ninguno de estos modos es permanente. Un tipo de ticket pasa de "redacta" a "responde" cuando una prueba con tus propios tickets pasados muestra que la IA lo hace bien, y esa prueba es lo que le enseñas a cumplimiento.
¿Qué dicen realmente las normas sobre la IA en el servicio al cliente?
Menos de lo que temes, y de forma más concreta de lo que admiten la mayoría de las páginas de proveedores. Ninguno de los reguladores de abajo prohíbe la IA en el soporte. Todos dicen que tus obligaciones actuales siguen vigentes cuando el trabajo lo hace una máquina.
| Norma | A quién se aplica | Qué significa para la IA en los tickets |
|---|---|---|
| HIPAA, asociados comerciales | Proveedores de salud de EE. UU., planes y sus proveedores | Todo proveedor de IA que lea datos de pacientes necesita antes un BAA firmado |
| HIPAA, mínimo necesario | Los mismos | La IA debería leer solo lo que necesita la respuesta, no todo el historial |
| Informe de la CFPB sobre chatbots | Finanzas del consumidor de EE. UU. | Los chatbots "must comply with all applicable federal consumer financial laws", incluida la gestión de disputas |
| Regla de Salvaguardas de la FTC | Empresas financieras de EE. UU. que no son bancos | Tu contrato con el proveedor de IA debe fijar expectativas de seguridad y permitir la supervisión |
| FAQ de PCI DSS sobre mensajería | Cualquiera que acepte pagos con tarjeta | Un número de tarjeta en el chat o el correo mete ese canal en el ámbito de PCI |
| Ley de IA de la UE, artículo 50 | IA que habla con personas en la UE | Hay que informar a los clientes de que hablan con una IA, aplicado desde el 2 de agosto de 2026 |
| GDPR, artículo 22 | Cualquiera que atienda a personas en la UE | Sin decisiones totalmente automatizadas con efectos jurídicos, como denegar un crédito |
| Buenas prácticas de IA de la FCA | Empresas financieras del Reino Unido | Las empresas "remain responsible for consumer outcomes", el soporte incluido |
Tres de ellas cambian cómo configuras la IA, no solo lo que firmas.
El cifrado no libera a un proveedor de un BAA. El HHS es directo en su guía de computación en la nube: "Lacking an encryption key does not exempt a CSP from business associate status." Si la IA toca datos de pacientes de algún modo, cifrados o no, necesitas el acuerdo. Cubro el lado sanitario con más profundidad en IA compatible con HIPAA.
La FCA dejó por escrito el patrón que funciona. Su revisión de 2026 sobre IA en servicios financieros recoge como buena práctica a las empresas que "limited chatbots and generative AI assistants to approved source material, with checks and escalation routes." Es el modelo de carriles de arriba, con las palabras de un regulador.
La divulgación ya es ley en la UE. Desde el 2 de agosto de 2026, un cliente que habla con una IA en la UE debe ser informado, salvo que sea evidente. La guía de la Ley de IA de la UE que escribí cubre lo que eso implica para los widgets de chat y las respuestas por correo.
Una salvedad honesta: esta tabla es un punto de partida para tu equipo de cumplimiento, no asesoramiento jurídico. Tu sector puede añadir sus propias reglas (reguladores estatales de seguros, organismos bancarios, leyes nacionales de datos de salud), y tu equipo legal sabrá cuáles se aplican.
¿El BAA de tu helpdesk cubre sus funciones de IA?
No automáticamente. Es lo más útil que puedes comprobar antes de firmar nada, y es donde la mayoría de los equipos se tropieza. Los proveedores redactan sus BAA en torno a productos nombrados, y las funciones de IA se añaden a esa lista de una en una, a menudo meses después del lanzamiento.
| Helpdesk | Cómo conseguir un BAA | ¿La IA está nombrada en el alcance? | Qué comprobar |
|---|---|---|---|
| Zendesk | Advanced Compliance, Suite Professional y superiores | Sí: Copilot, AI Agents y resolución de Answer Bot listados | Las funciones de acceso anticipado "should not be used with PHI" |
| Salesforce | BAA con restricciones específicas por servicio | Sí: Agentforce y otros 13 servicios Einstein nombrados | El enmascaramiento del Trust Layer está desactivado para los agentes |
| Freshdesk | Solo plan Enterprise | El BAA lista Freshdesk, Freshchat, Freshcaller, Omnichannel; Freddy AI no se menciona | Pide Freddy AI por escrito |
| HubSpot | Enterprise más el ajuste Sensitive Data | Breeze funciona con restricciones; ninguna página lo nombra en el BAA | Los chatbots no admiten Sensitive Data |
| Zoho Desk | Solicitar la plantilla de BAA por correo | Los campos PHI no llegan a Zia | La PHI escrita en el texto del ticket "will NOT be masked" |
| Gorgias | No se indica en sus páginas | La documentación de AI Agent dice "HIPAA compliant" | Pregunta qué plan incluye un BAA firmado |
Algunas merecen una mirada más de cerca.
Zendesk es la más clara. Su página de productos incluidos lista AI Agents y Copilot bajo HIPAA, y el BAA viene con Advanced Compliance en Suite Professional y superiores. Pero las reglas de configuración de HIPAA añaden condiciones que la mayoría de los equipos nunca lee: la IA no debe usarse de una forma "which could be construed as (i) providing medical or healthcare advice", y las conversaciones del AI Agent que nunca se convierten en tickets "are still stored in the system and it is the responsibility of Subscriber to delete those." Si estás comparando opciones, mi desglose de seguridad de Zendesk tiene el resto.
Salesforce nombra sus servicios de IA "PHI-Permitted" en su documento de seguridad de la plataforma Einstein, Agentforce incluido. Dos detalles importan. Los proveedores de salud y los planes solo pueden enviar datos de pacientes "where ... Salesforce has expressly permitted such submission contractually". Y para los agentes, "Data masking through the Einstein Trust Layer is disabled to improve the performance and accuracy of agents", según Trust y Agentforce. Para los bancos, el mismo documento de seguridad dice que no se pueden enviar números de cuenta bancaria ni de tarjeta a los servicios Einstein. Más sobre cómo funciona esa capa en mi artículo sobre el Einstein Trust Layer.
Freshdesk y HubSpot ofrecen un BAA en Enterprise, y ambos dejan abierta la cuestión de la IA en sus propias páginas. La guía de Freshworks limita el BAA a productos nombrados y no menciona Freddy AI. HubSpot deja que Breeze funcione en cuentas con Sensitive Data, pero también dice a los clientes que "avoid sharing any sensitive information in your configured data inputs for Breeze features, including your prompts." Ninguna de las dos es una razón para descartarlas. Es una razón para que la función de IA quede nombrada por escrito antes de que los datos de pacientes se acerquen a ella.
"If a vendor handles PHI in any capacity you need to have a BAA and a Confidentiality agreement with them. ... A BAA is just a pinky-promise."

El segundo punto de ese comentario es el correcto. Un BAA es necesario, no suficiente. Los ajustes que eliges deciden qué ve realmente la IA, lo que nos lleva a la parte que controlas tú.
¿Por qué los equipos regulados deberían redactar con texto aprobado?
Porque la objeción de cumplimiento más común no trata de los datos. Trata de las palabras. Una respuesta de soporte en finanzas o salud puede hacer una promesa, dar un consejo o describir una decisión, y una vez que una IA la escribe desde cero, nadie aprobó esas frases exactas.
"User asked "should I dispute this charge." Normal enough question. The bot answered like it had passed the bar. Walked through their rights, grounds for dispute, how to approach it. Clean language, no red flags, passed every content check without a hiccup."
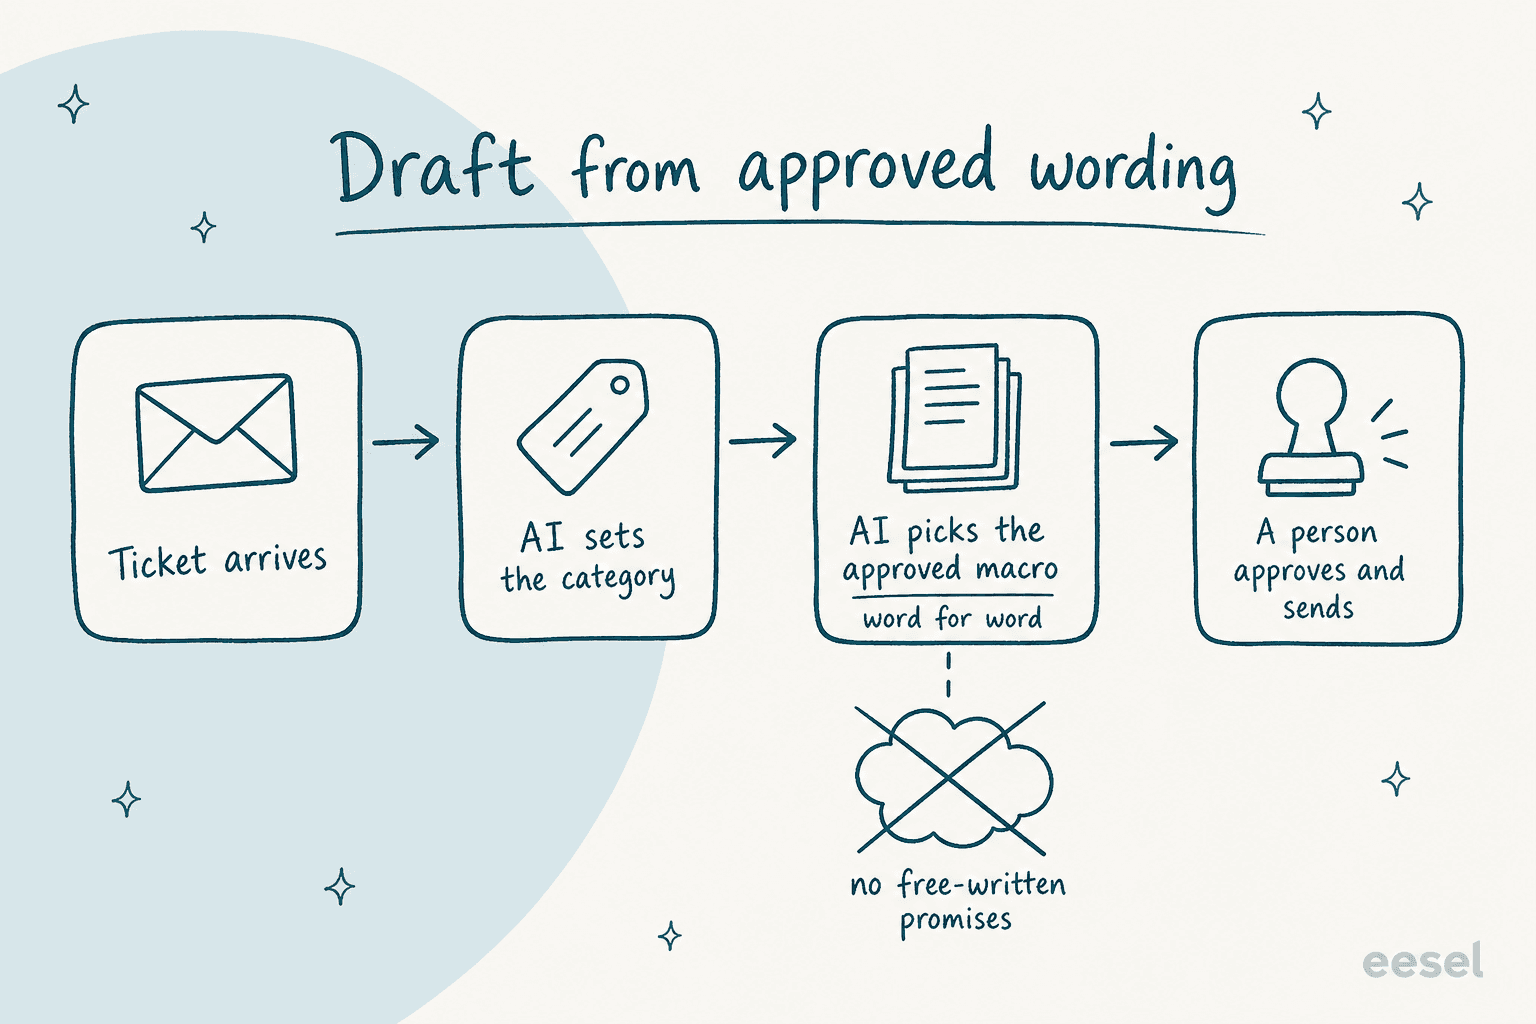
La solución que mejor ha funcionado en las configuraciones con las que he trabajado es simple: la IA elige el texto aprobado en lugar de escribir el suyo. Tu equipo ya tiene ese texto, en macros y artículos del centro de ayuda que cumplimiento aprobó hace años.
smava es el ejemplo más claro que puedo señalar. Es una plataforma de Berlín para comparar crédito al consumo y, desde que adquirió Finanzcheck, gestiona el soporte de ambas marcas desde un solo Zendesk. Su caso de cliente expone lo que está en juego: "This is regulated finance, so wording matters: a reply that promises something the team will do, names a competitor, or guesses at a loan the company can no longer see does harm."
Así lo gestiona su configuración de eesel:
- Un agente de categorización etiqueta cada ticket nuevo, lee el campo de asesor y marca un ticket como apto para respuesta automática solo cuando no hay asesor asignado. Escribe la categoría en campos de Zendesk y no toca nada más.
- Un agente de redacción busca entre unas
820macros y artículos del centro de ayuda sincronizados, lee cada candidato completo y redacta la macro correspondiente palabra por palabra con los marcadores completados. Su única salida es un borrador con botones de Aprobar y Rechazar. - Dos agentes de respuesta, uno por marca, preparan respuestas listas para el cliente en los tickets aptos bajo reglas fijas: sin promesas de que el equipo comprobará o gestionará algo, sin enlaces a comparadores de la competencia, una de cuatro frases de cierre fijas. eesel nunca las envía por sí mismo.
Entre el 8 de agosto y el 8 de septiembre de 2026 eso significó unos 27.000 tickets gestionados, 14.600 categorizados y 15.300 borradores preparados. El agente de redacción, cuya salida espera a una persona, se ejecutó en unos 12.200 tickets; los agentes de respuesta en unos 1.100. La mayor parte del mes fue eesel clasificando y redactando, y una persona enviando. Un cliente que ya tiene un asesor de crédito nunca recibe una respuesta automática.
El mismo esquema funciona fuera de las finanzas. Timengo, una empresa danesa cuyo producto de correo seguro usan municipios, escuelas y fondos de pensiones, ejecuta eesel sobre Freshdesk para redactar cada ticket en danés a partir de su documentación y unos 5.300 tickets y artículos pasados. Un ingeniero de soporte revisa y envía; eesel nunca responde por sí solo a un ticket de cliente. Dokument 24, que vende documentos legales en línea en Dinamarca, hace que eesel deje unas 670 respuestas borrador en danés al mes como notas internas y etiquete los tickets por producto (testamentos, capitulaciones matrimoniales, constitución de empresas).
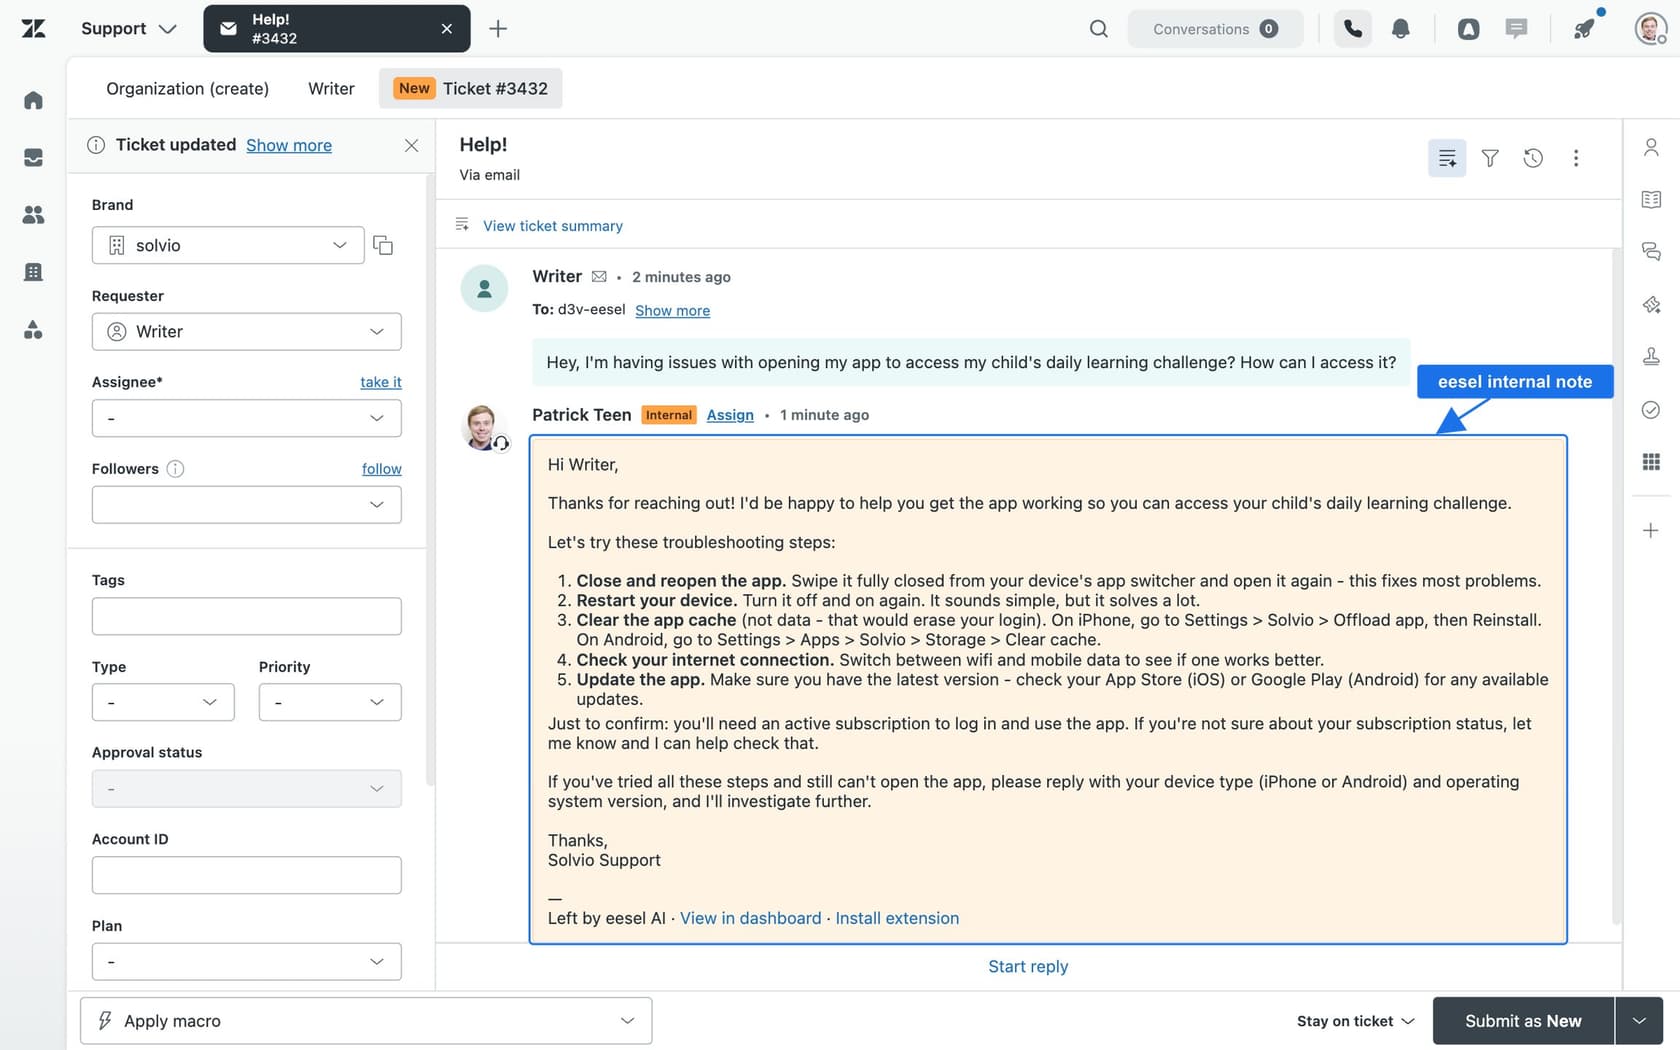
Si tu equipo aún no tiene una biblioteca de macros limpia, ese es el primer proyecto, no la IA. Anclar las respuestas en contenido aprobado es también la defensa más fiable contra las alucinaciones de la IA en el soporte.
¿Cómo consigues que cumplimiento diga que sí?
Lleva pruebas, no una previsión de ahorro. Los equipos que se atascan suelen ser los que llegan con una tasa de desvío proyectada y sin respuesta a "¿qué verá exactamente y cómo sabremos qué hizo?"
"real blocker, not imagined. the prototype-to-prod gap is almost never engineering, it's the 6 to 10 week back and forth with risk and second line. teams either ship a neutered version (read-only, internal-only) or it dies in committee."
El mismo comentarista enumeró lo que realmente quiere la segunda línea: registros de prompts y llamadas a herramientas, prueba de la redacción de PII, una repetición de cualquier decisión, una lista de acciones permitidas y una vía de exclusión para el cliente. Es una lista corta, y puedes reunir la mayor parte antes de la primera reunión.
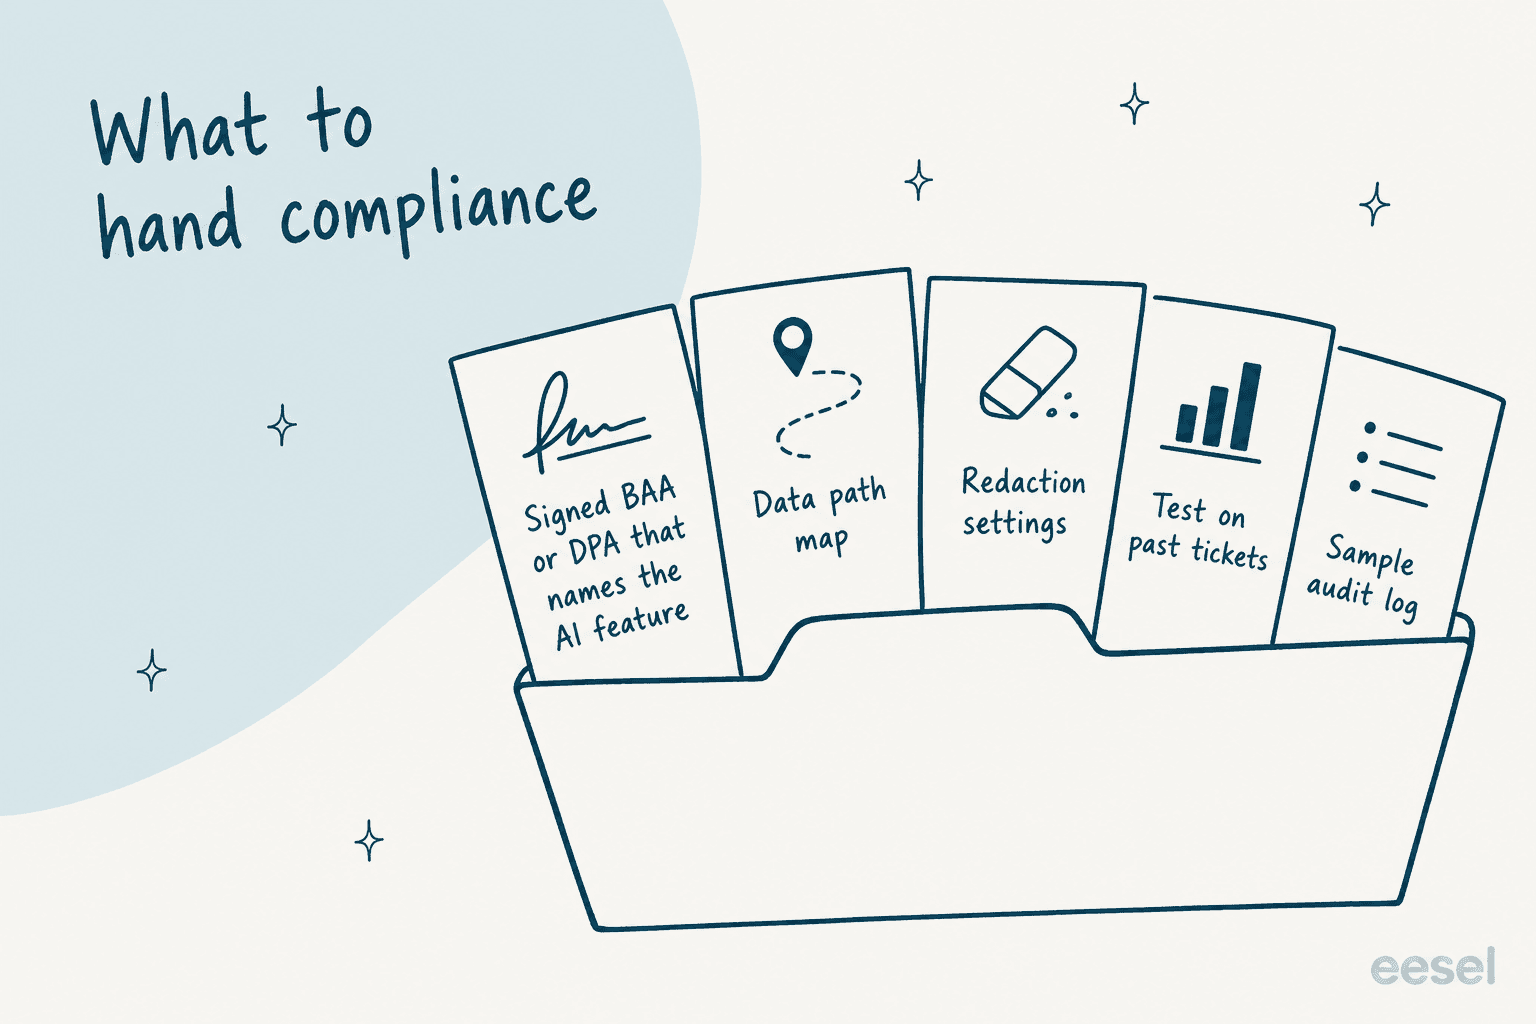
Este es el paquete que yo prepararía:
- El acuerdo firmado, con la IA nombrada. Un BAA para datos de salud, un DPA para GDPR y, según la Regla de Salvaguardas de la FTC, un contrato que "spell out your security expectations" para el proveedor. Comprueba la función de IA por su nombre, como en la tabla de arriba.
- Un mapa del recorrido de los datos. Una página: qué campos del helpdesk lee la IA, qué proveedor de modelo los procesa, dónde está alojado y cuánto tiempo se conserva cualquier cosa. Si necesitas una plantilla, mi lista de verificación de seguridad de proveedores tiene las preguntas.
- Tus ajustes de redacción y sus límites. Qué se enmascara antes de que la IA lo indexe y qué no. Sé específico sobre las lagunas; cumplimiento confía mucho más en una laguna conocida que en una promesa vaga.
- Una prueba con tus propios tickets pasados. Ejecuta la IA sobre tickets que tu equipo ya resolvió y compara. He escrito cómo hacer una prueba de simulación sólida, incluido cuántos tickets necesitas por tema.
- Un registro de auditoría de ejemplo. Muestra un ticket de principio a fin: qué entró, qué leyó la IA, qué redactó, quién lo aprobó.
"Usually the narrative. Raw logs exist, approvals happen, but nobody documented WHY the decision was made in language compliance can actually audit."
Esa última cita merece tomarse en serio. Un registro de lo que hizo la IA es útil; un registro que anota su razonamiento es lo que agiliza una auditoría. Pide a cualquier proveedor que te enseñe uno antes de comprar. Para el proceso de revisión completo, mi guía de revisión de seguridad de la IA de soporte explica quién es responsable de cada paso.
¿Cómo es un despliegue que sobrevive a cumplimiento?
Puertas, no una fecha de lanzamiento. Cada puerta se abre solo cuando la anterior tiene pruebas detrás, y cada una tiene una condición que te hace retroceder un paso.
- Modo borrador en todo. La IA escribe borradores como notas internas; nadie fuera de tu equipo ve texto de IA. Aquí aprendes, sin riesgo, en qué se equivoca.
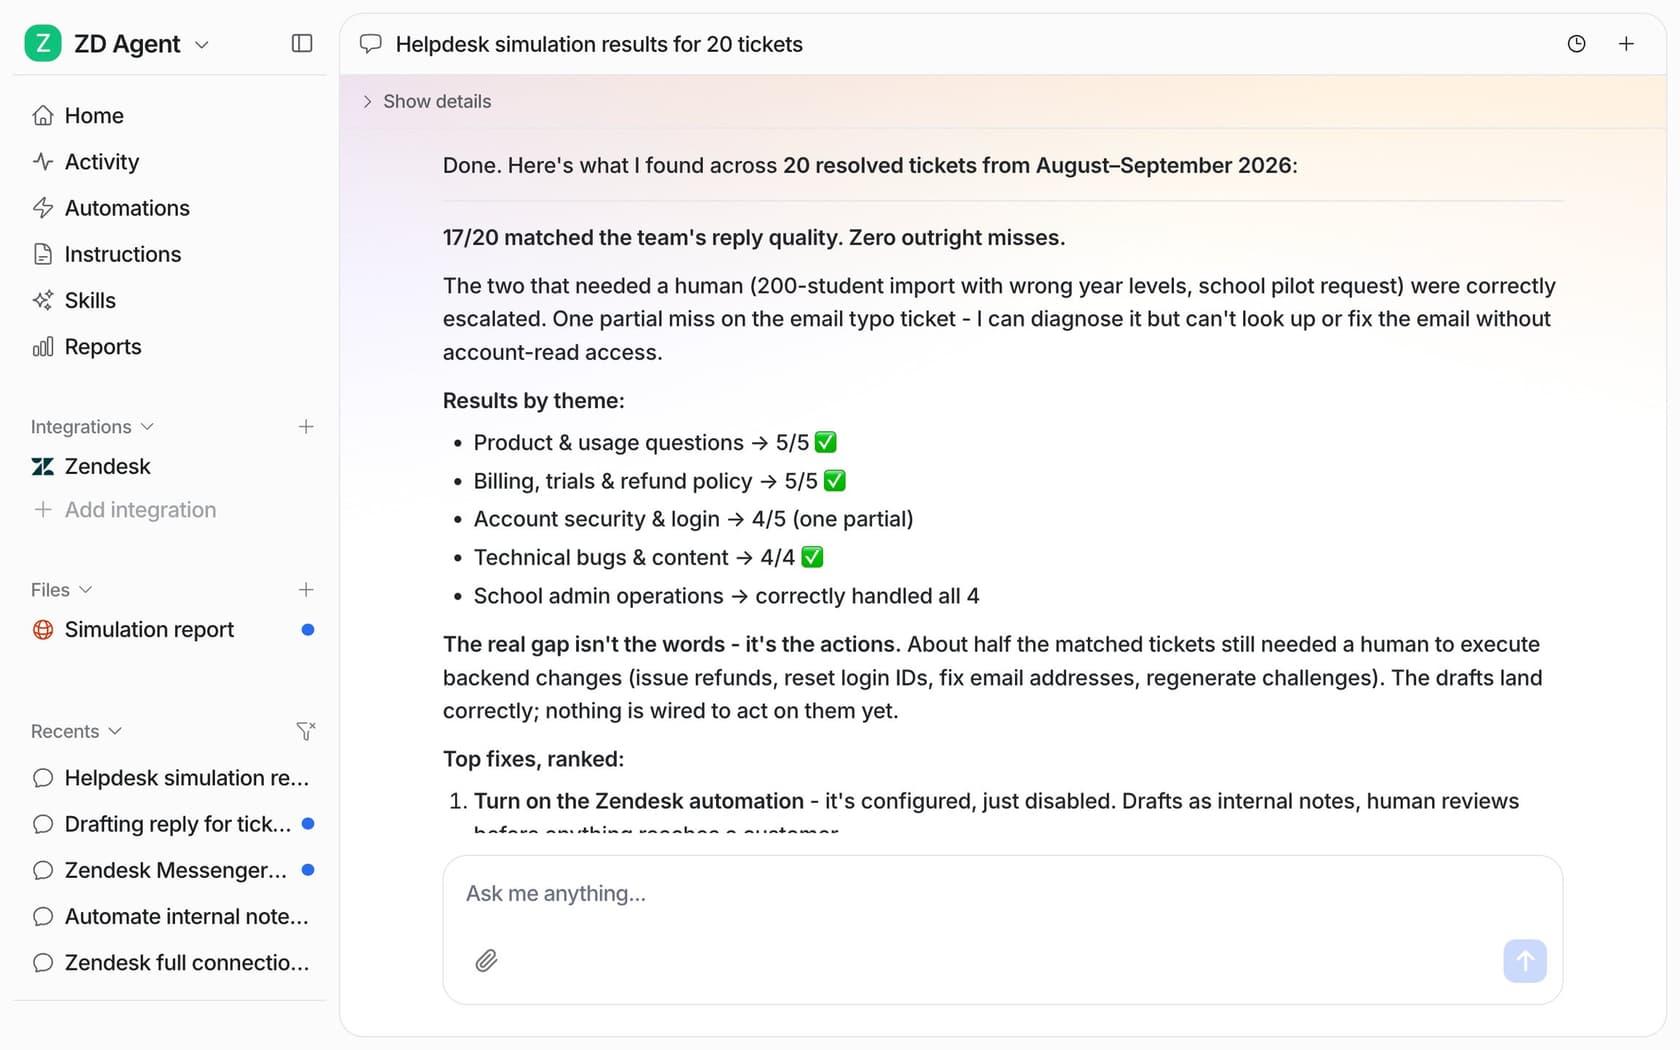
- Una prueba con tickets resueltos. Antes de que ningún cliente vea salidas de la IA, compara sus borradores con lo que tu equipo envió realmente, por tipo de ticket.
- Un tipo de ticket de procedimiento pasa a producción. Elige la pregunta más aburrida y de mayor volumen que tengas (ayuda con el inicio de sesión, descarga de extractos) y deja que la IA responda solo eso, con una divulgación clara de IA.
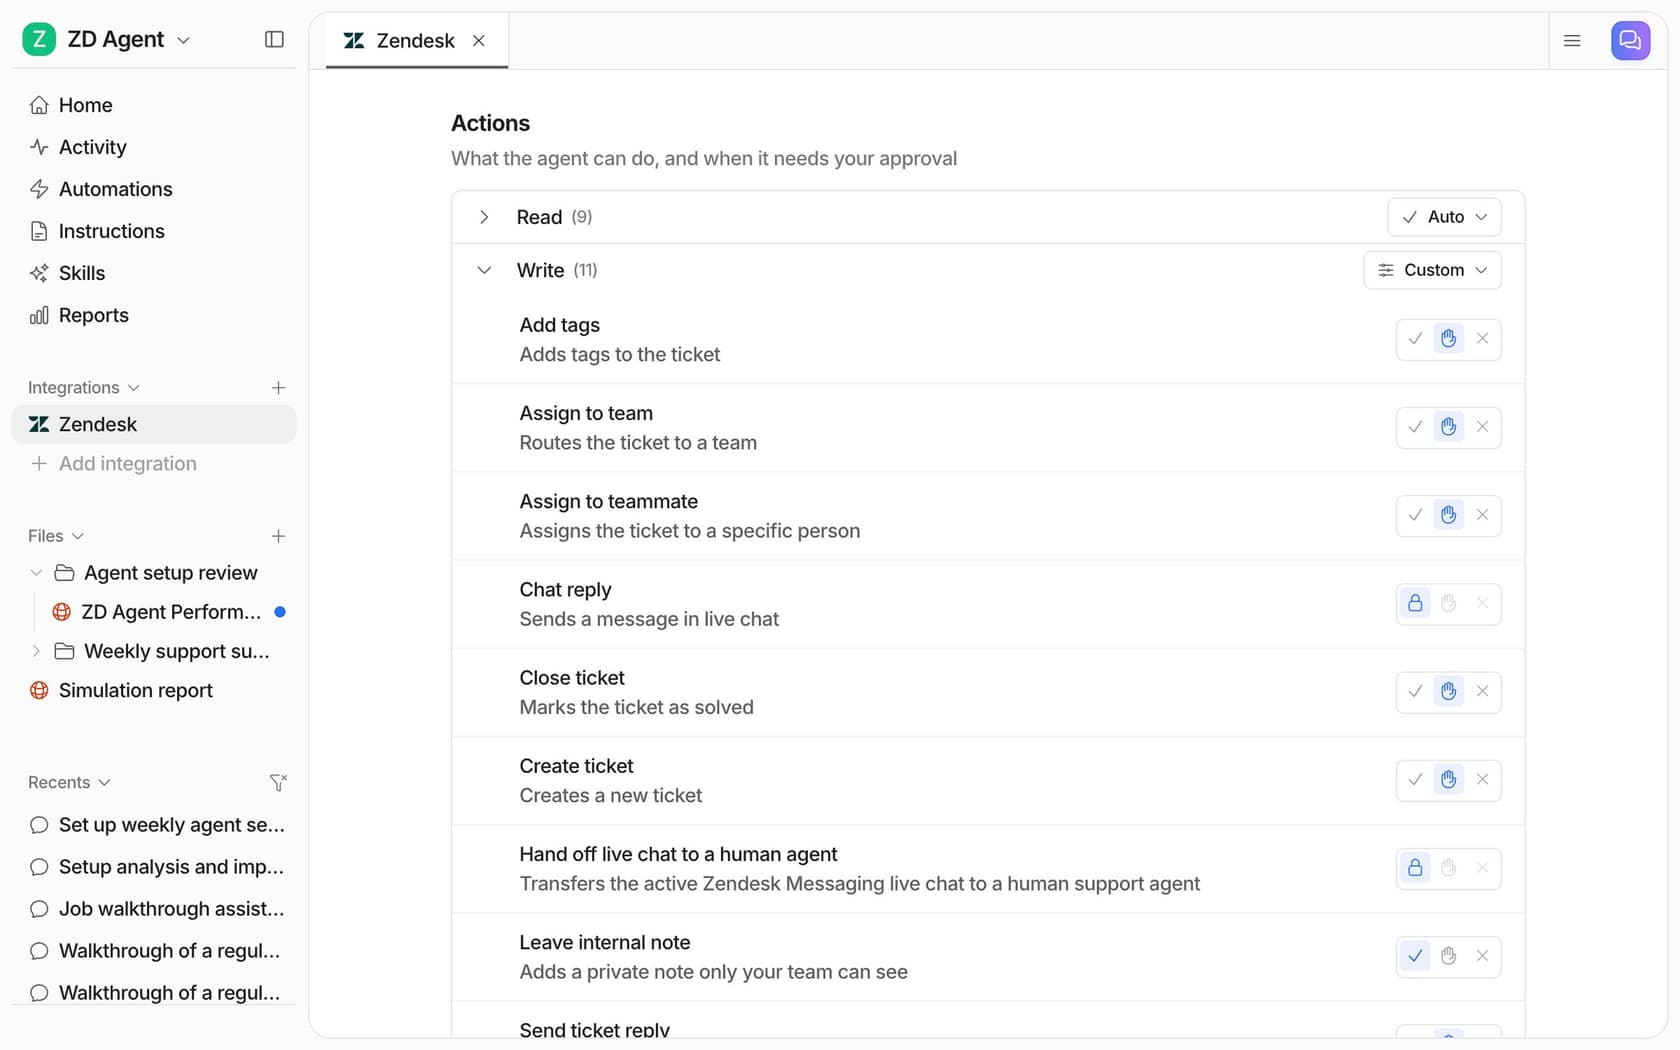
- Las acciones siguen bajo aprobación. Todo lo que cambie un registro, emita dinero o cierre un ticket espera a que una persona lo confirme.
En eesel, cada acción que puede realizar un agente se configura como Auto, Needs approval o Disabled, según acciones y aprobaciones. El propio consejo de la documentación es el valor por defecto adecuado para equipos regulados: "Start supervised" y "Keep refunds, cancellations and anything that costs money behind an approval."
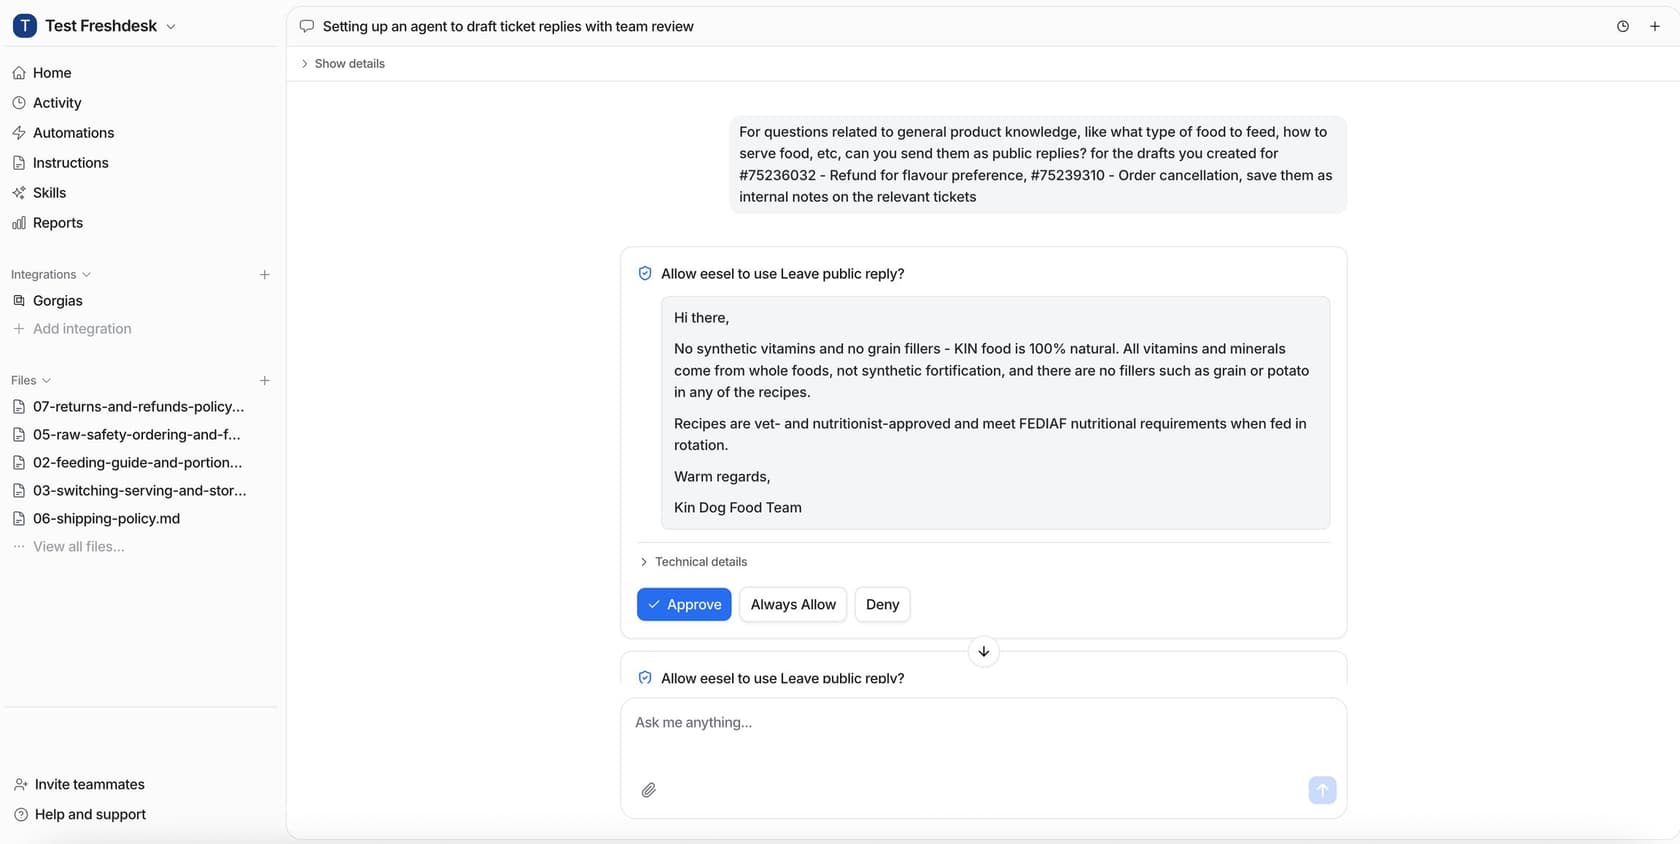
Para el paso 2, la simulación del helpdesk de eesel se ejecuta con 20 tickets que tu equipo resolvió recientemente, redacta su propia respuesta a cada uno, la compara con la que envió tu equipo y agrupa los resultados por tema. Según la documentación de Skills, "It sends nothing to customers." Ese informe es el tipo de prueba que cumplimiento puede leer de verdad.
¿Cuánto tarda? Mi artículo sobre el calendario de implementación lo sitúa entre 2 y 8 semanas, y en los equipos regulados la variable es el proceso de revisión, no el software. Si estás redactando una solicitud formal a proveedores, la plantilla de RFP para IA de soporte convierte las puertas y la prueba de tickets en preguntas que un proveedor debe responder.
¿Dónde debes mantener a la IA fuera del soporte regulado?
En unos pocos sitios, y decirlo con claridad es parte de lo que hace creíble el resto del plan.
- Consejo clínico. Las propias reglas de HIPAA de Zendesk indican a los clientes que no usen su IA para diagnóstico, tratamiento o "making decisions scoping them into or out of any healthcare plan." Es una línea sensata para cualquier proveedor.
- Decisiones sobre una persona. Rechazos de crédito, denegaciones de reclamaciones y elegibilidad. El artículo 22 del GDPR da a las personas el derecho de "not to be subject to a decision based solely on automated processing", y los términos de Salesforce exigen que "the final decision is made by a human being" en las decisiones con efectos jurídicos.
- Números de tarjeta en la conversación. Remite a los clientes a tu flujo de pago y enmascara los números de tarjeta antes de que se indexe nada, porque un número de tarjeta en el chat mete ese canal en el ámbito de PCI.
- Clientes vulnerables sin otra vía. La FCA señaló a empresas que "automatically excluded consumers with vulnerability indicators from AI journeys" sin ofrecer otra forma de obtener ayuda. Mantén una vía rápida hacia una persona para quien la necesite.
Nada de esto es motivo para esperar. Es el límite que te permite decir que sí a todo lo demás, y es el mismo límite que recomendaría para la escalación con IA en cualquier cola.
Prueba eesel para soporte regulado
eesel es un compañero de IA para tu helpdesk. Se une a tu cola existente de Zendesk, Freshdesk o Salesforce, aprende de tus tickets pasados, macros y centro de ayuda, y empieza en modo borrador, de modo que nada llega a un cliente hasta que tu equipo lo aprueba. Eliges por acción si se ejecuta sola, espera aprobación o está desactivada, y cada conversación y acción se registra con su razonamiento.
Así está en lo que preguntará tu equipo de cumplimiento, según el Trust Center de eesel:
- HIPAA: eesel firma BAA con clientes Enterprise tras revisar cómo lo usarás con información de salud. Un espacio de trabajo con BAA ejecuta cada llamada a un modelo de IA en AWS Bedrock en la propia cuenta de AWS de eesel, con herramientas como la búsqueda web desactivadas.
- Entrenamiento: eesel no entrena ni ajusta modelos con tus datos.
- Redacción: la redacción de PII enmascara
15categorías, incluidos números de tarjeta, cuentas bancarias e identificaciones nacionales, de los tickets pasados antes de indexarlos. Está desactivada por defecto en los espacios de trabajo más nuevos, y las consultas de tickets en vivo llegan al modelo sin redactar, así que comprueba el ajuste y combínalo con controles de acceso. - SOC 2: la auditoría Type II está en curso, con el periodo de observación del 1 de octubre al 31 de diciembre de 2026 y el informe previsto para 2027 bajo NDA.
Esa es la versión honesta: si necesitas un informe SOC 2 terminado antes de que cualquier proveedor toque tus datos, eesel no lo tiene hasta 2027. Si necesitas una IA que redacte con tu texto aprobado, espere a una persona y muestre su trabajo, la configuración de smava funciona hoy con 27.000 tickets al mes. Prueba eesel en modo borrador en tu propia cola, o reserva una demo con tu responsable de cumplimiento en la sala.