¿Qué es Codex Security Cloud?
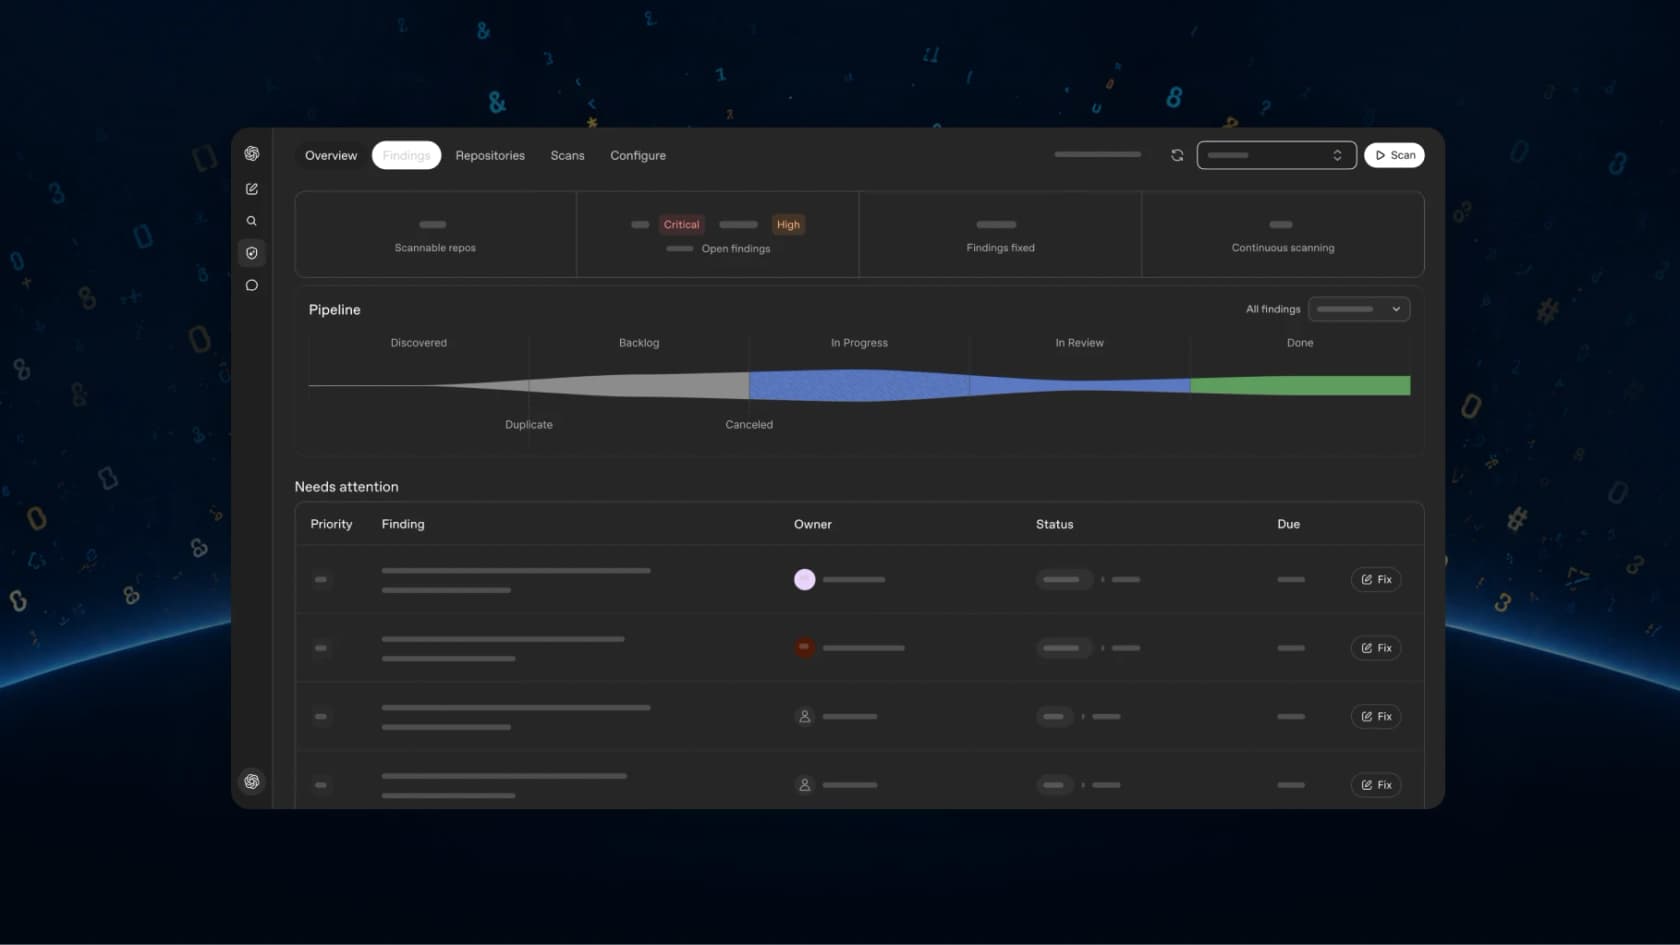
Codex Security es el agente de seguridad de aplicaciones de OpenAI dentro de OpenAI Codex. Encuentra y confirma vulnerabilidades, y además propone la corrección. Codex Security Cloud es la versión que se ejecuta en la nube de Codex sobre tus repositorios de GitHub conectados. Lo instalas como plugin y lo apuntas a un repo; después sigue trabajando tengas tu equipo encendido o no.
El resumen del DevDay de OpenAI lo dice claro: Codex "investigates findings, removes duplicates and prepares fixes in the cloud, even with your laptop closed." Está disponible en research preview en la web y en la app de Codex.
Fue uno de varios lanzamientos del DevDay, junto con OpenAI Dots, siempre activo, y el modelo GPT-6.1 Sol.
Esto no apareció de la nada. El producto tiene una historia más larga, y conviene conocerla porque las cifras que cita OpenAI vienen de las etapas anteriores:
| Fecha | Qué se lanzó | Quién podía usarlo |
|---|---|---|
| 30 oct 2025 | Aardvark, "an agentic security researcher powered by GPT-5" | Beta privada, socios seleccionados |
| 6 mar 2026 | Renombrado Codex Security, research preview en Codex web | Pro, Enterprise, Business, Edu, gratis el primer mes |
| Jul 2026 | CLI y SDK de TypeScript públicos en GitHub, Apache-2.0 | Cualquiera puede instalarlo; los análisis requieren acceso a Codex Security |
| 29 sep 2026 | Plugin Codex Security Cloud, Daybreak Blue incluido | Pro, Business, Enterprise, Edu |
El historial que cita OpenAI es real. Aardvark encontró el 92% de las vulnerabilidades conocidas e introducidas sintéticamente en sus repos de prueba "golden". En los 30 días previos al lanzamiento de marzo, los análisis de la cohorte beta cubrieron más de 1,2 millones de commits y revelaron 792 hallazgos críticos y 10.561 de severidad alta. OpenAI también dice que la tasa de falsos positivos cayó más de un 50% en todos los repositorios, y que se han asignado 14 CVE a partir de su trabajo en código abierto, incluidos reportes a OpenSSH y GnuTLS, y también a Chromium.
Cómo funciona Codex Security Cloud
El pipeline tiene cuatro etapas, y el FAQ de Cloud las enumera en orden. He construido pipelines de agentes como este en eesel, así que para mí lo interesante es el orden: la validación va antes de que algo llegue a una persona.
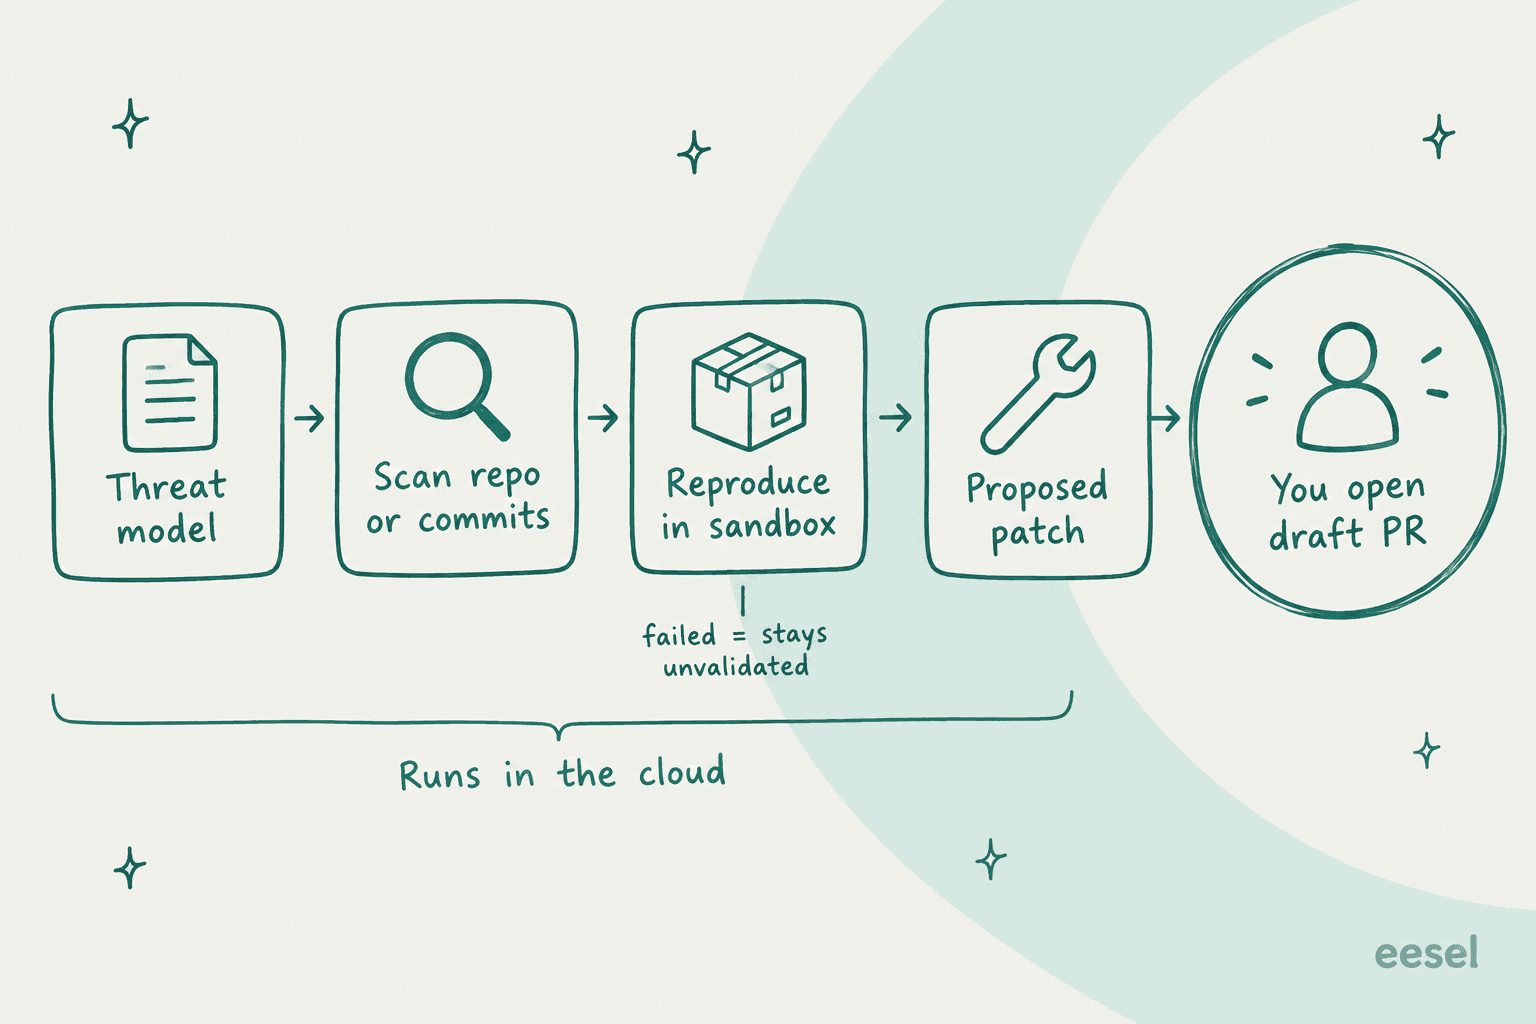
- Análisis. Codex lee el repo y escribe un modelo de amenazas: puntos de entrada, límites de confianza, supuestos de autenticación y componentes de riesgo.
- Escaneo. Un análisis de Repository revisa todo una vez. Commit changes vigila los commits nuevos y puede revisar también el historial existente.
- Validación. Para cada posible problema, intenta reproducirlo en un contenedor limpio, ejecutando comandos o pruebas y adjuntando logs como evidencia. Los hallazgos que se reproducen se marcan como validados. Los que no, quedan sin validar, con el intento registrado igualmente.
- Remediación. Recibes orientación y, cuando se puede generar, un "minimal actionable diff" con contexto de archivo y línea.
Conviene conocer algunos comportamientos antes de fiarte del resultado. Es independiente del lenguaje, aunque OpenAI aclara que la calidad depende de lo bien que el modelo razone sobre tu lenguaje y framework. No necesita un paso de compilación para encontrar problemas, pero puede intentar compilar dentro del contenedor para reproducir uno. Y cada trabajo se ejecuta en un "ephemeral Codex container with session-scoped tools" que se destruye cuando termina.
La mayoría de los equipos subutilizará el modelo de amenazas. Codex lo redacta a partir de tu código y luego guía cada análisis de commits futuro y cómo se priorizan los hallazgos. La guía de modelo de amenazas de OpenAI dice que lo edites cuando cambie tu arquitectura o "when findings miss the areas you care about." En la práctica yo lo editaría el primer día, porque el modelo conoce tu código pero no sabe que el servicio de facturación es lo que te preguntan los auditores.
Cuatro formas de ejecutar Codex Security, y cuál es Cloud
Aquí es donde la gente se confunde, así que va el mapa. OpenAI ofrece el mismo escáner a través de cuatro superficies, y solo una se llama "Cloud".
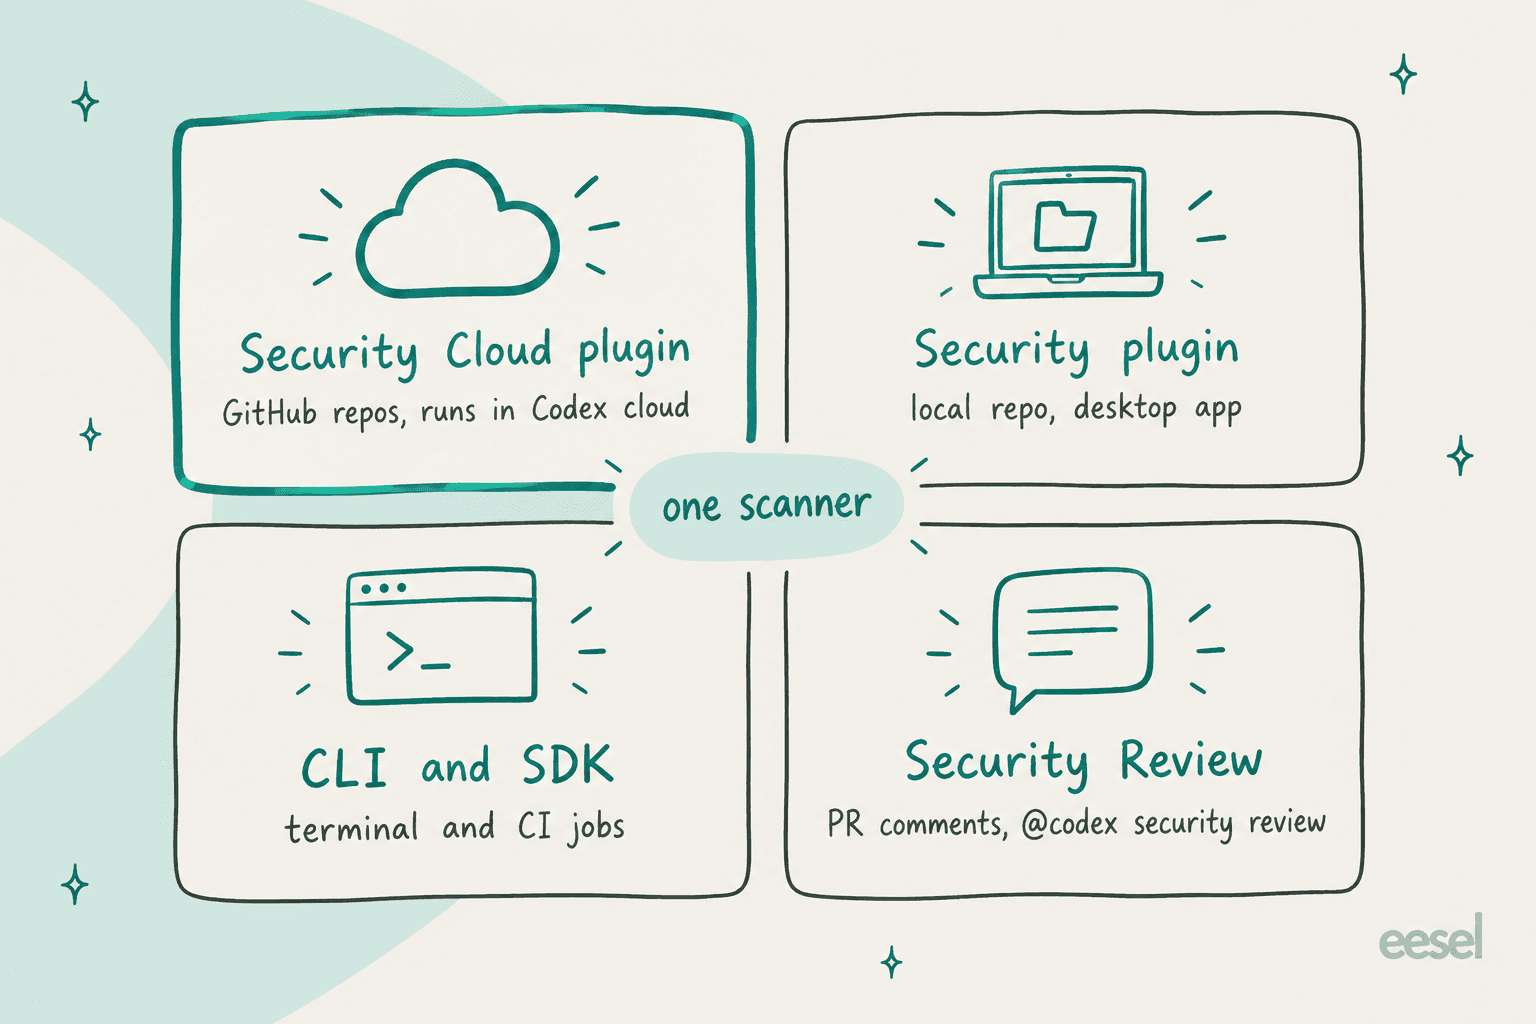
| Superficie | Dónde se ejecuta | Ideal para |
|---|---|---|
| Plugin Codex Security Cloud | Nube de Codex, sobre repos de GitHub conectados | Análisis de repos siempre activos y vigilancia de commits |
| Plugin Codex Security | Una tarea de Codex en tu máquina, mediante el workbench de Security de escritorio | Analizar un repo local o una carpeta, análisis profundos |
| CLI y SDK de TypeScript | Tu terminal o CI, npx @openai/codex-security | Análisis masivos en muchos repos, controles en CI, exportación SARIF |
| Codex Security Review | Pull requests de GitHub | Una revisión centrada en seguridad en cada PR, @codex security review |
Security Review combina bien con Cloud. Profundiza en los riesgos de seguridad más que la revisión de código general de Codex, y puedes activarlo cuando se abre un PR o en cada push, o junto con la revisión de código. Por defecto, las revisiones automáticas publican en el PR solo hallazgos High y Critical. Si ya usas la integración de Codex con GitHub, es un ajuste que se activa, no una herramienta nueva.
Vale la pena mirar la CLI aunque pienses vivir en Cloud. Ahí se ve la fontanería. Tienes --max-cost para un límite de gasto estimado y --fail-on-severity high para CI, y también findings false-positive para registrar por qué un hallazgo no aplica. Esa nota se devuelve como contexto a futuros análisis, aunque no suprime la regla. Es la misma razón por la que me gusta una CLI de verdad en cualquier agente: el patrón de CLI para agentes de IA hace que el agente sea automatizable en lugar de un panel que tienes que vigilar.
Cómo configurar Codex Security Cloud
La configuración lleva cinco pasos según la guía de configuración de OpenAI, y necesitas que Codex cloud ya esté configurado para tu workspace.
- Instala el plugin. Abre Plugins en ChatGPT en la web o el escritorio, busca Codex Security Cloud, instálalo y actívalo, y abre Security Cloud.
- Conecta GitHub. Selecciona New scan y, si te lo pide, Connect GitHub, y da acceso a los repos que quieres analizar.
- Inicia un análisis de repositorio. Elige el repo, selecciona un Cloud environment compatible (o crea uno), deja What to scan en Repository y selecciona Start scan.
- Revisa los hallazgos. Abre Findings para ver el código afectado, la evidencia de validación y la orientación de remediación. Donde veas Fix with Codex, genera un parche, revísalo y selecciona Create draft pull request.
- Activa la vigilancia de commits. Inicia un New scan, elige Commit changes y selecciona Create. En Monitoring settings puedes cambiar el entorno, definir cuántos días de historial revisar, pausar la vigilancia y editar el modelo de amenazas en Project context.
Si el plugin ni siquiera aparece, la documentación da una sola respuesta: "check with your workspace administrator." Eso nos lleva a la parte más confusa del lanzamiento.
¿Quién puede usar Codex Security Cloud?
Sobre el papel, son cuatro planes. El resumen del DevDay de OpenAI dice que Cloud está "Available to all Pro, Business, Enterprise and Edu users on desktop and web." Plus no está en la lista, y la documentación de Security Review dice sin rodeos que "not available on Plus."
Ahora la complicación: ese mismo día, la matriz de funciones de la página de precios de Codex de OpenAI sigue marcando "Codex Security for connected GitHub repositories" como disponible solo en Enterprise / Education, con Pro y Business como no disponibles. Una de esas dos páginas está desactualizada, y mi apuesta es que la desactualizada es la matriz, porque el post del lanzamiento es más reciente. Aun así, no le prometería acceso a un usuario de Pro o Business hasta que vea el plugin en su propio marketplace.
| Plan | Precio | Codex Security Cloud (según DevDay) | Codex cloud |
|---|---|---|---|
| Plus | $20/mes | No disponible | Sí |
| Pro | $100, $200 o $500/mes | Sí | Sí |
| Business | $20/usuario/mes anual, $25 mensual | Sí | Sí |
| Enterprise y Edu | Contactar con ventas | Sí | Sí |
| Solo API key | Tarifas de API | No (sin funciones en la nube) | No |
Los precios vienen de la página de precios de Codex de OpenAI. Un detalle más: una API key puede ejecutar la CLI, pero la opción de API Key tiene "No cloud-based features", así que Cloud necesita un plan de ChatGPT.
¿Cuánto cuesta Codex Security Cloud?
No hay ninguna línea de precio de Codex Security. Los análisis se ejecutan como trabajo de Codex cloud, así que consumen del mismo fondo que todo lo demás. Según la documentación de Security Review, las revisiones de seguridad "consume included Codex allowance or ChatGPT credits." Cuando se agota el uso incluido en tu plan, los usuarios de Plus y Pro pueden comprar créditos, mientras que los planes Business, Edu y Enterprise con precios flexibles compran créditos del workspace, como explico en mi guía de precios de Codex.
El número que importa es la tarifa del modelo. La tabla de créditos de OpenAI indica que "Daybreak Blue uses GPT-5.6 Sol credit rates", es decir, 100 créditos por millón de tokens de entrada, 10 por millón de entrada en caché y 500 por millón de salida.
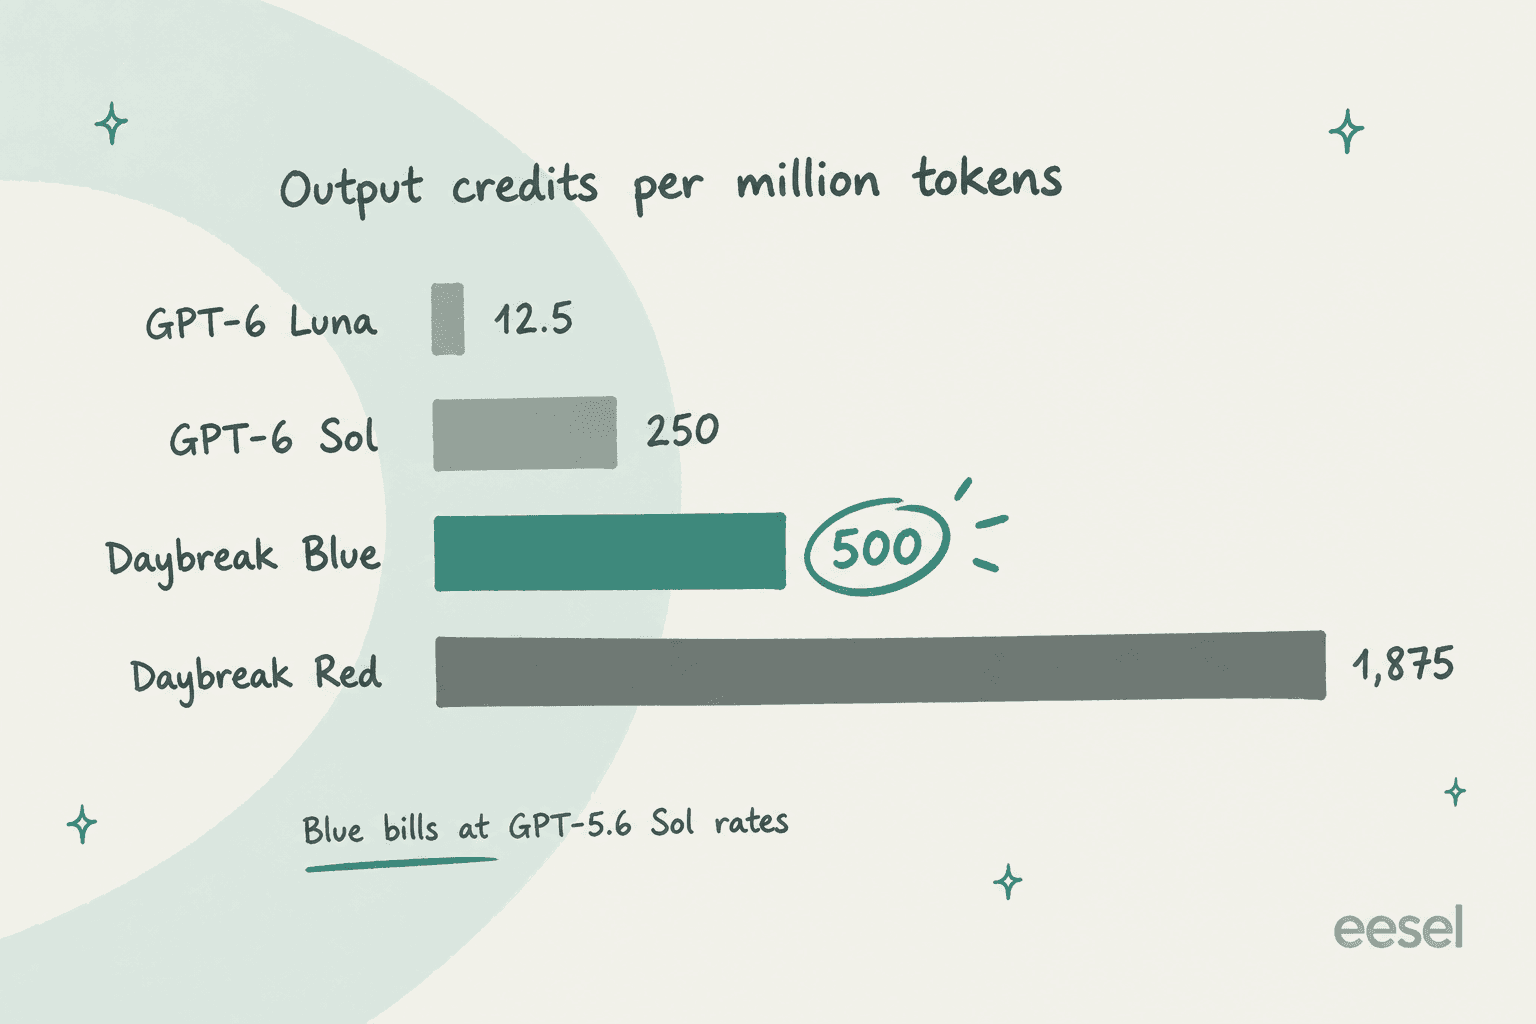
Eso es el doble de la tarifa por token de GPT-6 Sol (50 / 5 / 250) y 40 veces la de GPT-6 Luna en salida. Así que el acceso con menos rechazos no es gratis, y pagas por él el precio del antiguo GPT-5.6 Sol.
Daybreak Red, el modelo especializado que requiere aprobación aparte, está en 312,5 / 31,25 / 1.875. Para ser justos con Blue, la documentación de análisis profundos del plugin local ya recomienda gpt-5.6-sol para la mejor calidad de análisis, así que es más o menos la tarifa a la que correría un análisis serio de todos modos.
Para hacerlo concreto, aquí va un cálculo ilustrativo, no un análisis medido. Supongamos que un análisis de repo completo lee 5 millones de tokens de entrada, la mitad en caché, y escribe 400.000 tokens de salida en Daybreak Blue:
| Línea | Tokens | Tarifa (créditos por 1M) | Créditos |
|---|---|---|---|
| Entrada nueva | 2,5M | 100 | 250 |
| Entrada en caché | 2,5M | 10 | 25 |
| Salida | 0,4M | 500 | 200 |
| Total | 475 |
Para tener una escala, OpenAI dice que una tarea típica de GPT-5.6 Sol usa de 5 a 30 créditos. Un análisis de repo con validación equivale al trabajo de muchas tareas, y la vigilancia de commits sigue consumiendo. Si ejecutas la CLI con una API key de OpenAI, la facturación sigue los precios de la API de OpenAI, no los créditos. Usuarios reales de la CLI lo han contado igual: uno dijo que un análisis "ate through 25% of my weekly credits", otro que una ejecución fallida costó unos $13. El límite --max-cost de la CLI ayuda, pero el FAQ de la CLI de OpenAI deja claro que es "an estimate, not a hard spending cap."
Mi consejo es que ejecutes un análisis de repositorio en un repo de tamaño medio y revises tu panel de uso antes y después. Solo entonces activa la vigilancia de commits en toda la organización.
Por qué importa más Daybreak Blue incluido
Si solo lees una sección, que sea esta. La queja más común sobre Codex Security antes de Cloud no eran los falsos positivos, sino los rechazos.
Daybreak es el programa de OpenAI para defensores. Daybreak Blue da "access to flagship models with reduced refusals for authorized defensive workflows" como descubrimiento de vulnerabilidades, revisión segura de código, modelado de amenazas y validación de parches. Normalmente se obtiene solicitándolo mediante Trusted Access for Cyber, y la aprobación no está garantizada. Los niveles se explican en detalle en mi artículo sobre GPT-5.6-Cyber.
Sin él, las barreras de ciberseguridad del modelo estándar saltan justo con el trabajo para el que existe un agente de seguridad. Cuando OpenAI liberó la CLI como código abierto en julio, el hilo de Hacker News se llenó de gente que chocó con ese muro:
"Thing is, you WILL encounter refusals with Sol doing anything remotely adjacent to security work. Which for Codex Security is kinda... problematic."

Otro usuario lo ejecutó en una pequeña librería de código abierto y, tras mirarlo durante 41 minutos, recibió al final "This content was flagged for possible cybersecurity risk":
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("
Codex Security Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", según el resumen del DevDay. Esa es la mejora real. Una salvedad honesta: el lanzamiento tiene solo dos días y todavía no he encontrado a nadie que confirme que los rechazos desaparecen específicamente en Cloud. El hilo de lanzamiento en Hacker News tenía cero comentarios cuando lo revisé.
Qué han dicho los primeros usuarios
Los reportes prácticos siguen siendo sobre todo de la CLI y del plugin anterior, ya que ejecutan el mismo escáner. Los elogios son reales, aunque tempranos. Simon Willison, que lo probó en abril, lo resumió así:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Las preocupaciones caen en tres grupos:
- Coste y resiliencia. Además de las historias de rechazos, el análisis de un usuario alcanzó el límite de tasa de su cuenta y se rindió al cabo de un minuto, con un coste de unos $13. Un miembro del equipo de OpenAI respondió en el hilo que los reintentos y la reanudación aún estaban por llegar (Hacker News).
- El código sale de casa. No es un escáner sin conexión. Como explicó en Hacker News un miembro del equipo de OpenAI, el código y el contexto se envían al modelo alojado de OpenAI, y "If your company doesn't allow source code to leave its environment, you shouldn't run this against that codebase."
- Afirmaciones de cobertura. Un comentarista de Hacker News, retransmitiendo las publicaciones de Daniel Stenberg, mantenedor de curl, dijo que tanto Codex Security como Claude Mythos de Anthropic devolvieron cero problemas en curl, antes de que el análisis de otra herramienta llevara a seis CVE. Es de segunda mano, así que tómalo como una advertencia sobre depender de un solo escáner y no como un benchmark.
Dónde encaja junto a las herramientas que ya usas
El propio FAQ de OpenAI responde a la pregunta del reemplazo en una palabra: "Does it replace SAST? No. Codex Security complements SAST." Los escáneres basados en reglas dan una cobertura amplia y determinista, mientras que Codex Security añade razonamiento sobre cómo encaja tu código y validación en sandbox encima. Y como es un análisis con IA, los resultados pueden variar entre ejecuciones incluso con la misma configuración.
Así se comparan las opciones más cercanas, según las páginas de cada proveedor:
| Herramienta | Precio publicado | ¿Prueba los hallazgos? | ¿Propone parches? |
|---|---|---|---|
| Codex Security Cloud | Uso de Codex incluido, luego créditos | Sí, reproduce en un sandbox | Sí, tú abres el PR en borrador |
| Claude Code Security | Sin precio; vista previa limitada para Enterprise y Team | Reexamina cada hallazgo para "prove or disprove" | Sí, con aprobación humana |
| GitHub Code Security | $30 por committer activo/mes | No se indica (análisis estático con CodeQL) | Sí, Copilot Autofix |
| Snyk | Gratis; Team desde $25/mes | Reanaliza cada candidato de corrección | Sí, Snyk Agent Fix |
| Semgrep | Gratis hasta 10 contribuidores; Teams desde $30/contribuidor/mes | No se indica | Remediación listada |
La combinación que yo ejecutaría es mantener tu escáner basado en reglas (CodeQL mediante los planes de pago de GitHub, o Snyk o Semgrep) como base, y añadir Codex Security Cloud para los bugs que exigen razonamiento y que una regla no puede expresar. Si tu equipo vive en Claude Code, su comando /security-review y su GitHub Action son lo más parecido.
Mi reseña de Claude Code cuenta cómo se comporta ese agente en el día a día. Si todavía estás eligiendo un agente de programación, mi lista de mejores herramientas de asistente de programación con IA es el lugar para empezar, y la integración de Claude Code con GitHub muestra la configuración del lado del PR.
Para ver el panorama más amplio, consulta el resumen de alternativas a OpenAI Codex y la lista de alternativas a GPT-5.6-Cyber.
Cinco cosas que revisar antes de activarlo
Salen directamente de la documentación. Cada una ha mordido a alguien, o lo hará.
- Los comentarios del PR son tan públicos como tu PR. Según la documentación de Security Review, los hallazgos publicados en un pull request "inherit that pull request's GitHub visibility." En un repo público, cualquiera puede leer el informe de una vulnerabilidad antes de que la corrijas. Ajusta el umbral de reporte en consecuencia, o deja los hallazgos dentro de Codex.
- Un hallazgo que desaparece no es un hallazgo corregido. El FAQ de la CLI dice "A missing finding or scan comparison alone doesn't prove that a fix worked." Vuelve a ejecutar el análisis original y revisa el problema concreto.
- Mira la cobertura, no solo los hallazgos. Los análisis reportan la cobertura como
complete,partialounknown. Un informe limpio con cobertura parcial significa "no miró", no "no hay nada". - Los parches son propuestas. Codex nunca aplica una corrección automáticamente ni edita la rama de tu PR, lo cual es bueno. Mantenlo así también en tu proceso, y ejecuta tus pruebas en cada PR en borrador que abra.
- Es un research preview. El comportamiento, los límites y la disponibilidad por plan pueden cambiar. El plugin ha publicado seis versiones entre el 21 de agosto y el 24 de septiembre de 2026, así que ajusta tus expectativas a la versión que tengas delante.
eesel, para los trabajos que un agente de seguridad no cubre
Codex Security Cloud es un buen ejemplo de cómo es un teammate de IA listo para trabajar: un solo trabajo, las herramientas adecuadas y evidencia antes de pedirle a una persona que actúe. Es la misma forma que construyo en eesel, solo que para otros trabajos. eesel es una plataforma de teammates de IA, y hoy puedes contratar dos: un teammate de helpdesk con IA que se une a Zendesk, Freshdesk, Gorgias o Front, y un redactor de blog con IA para contenido y SEO. El resumen de los mejores teammates de IA muestra cómo otros abordan la misma idea.
La idea de validar primero se traslada directamente. Codex reproduce una vulnerabilidad antes de mostrártela; eesel ejecuta el teammate de helpdesk contra cientos de tus tickets pasados en una simulación antes de que toque a un cliente real. Y la distancia entre "validado" y "listo para enviar" también es real en soporte. En una prueba con tráfico real en una bandeja de Zendesk de un e-commerce, el teammate alcanzó un 93% de precisión en la clasificación y un 100% de detección de spam, pero los agentes enviaron solo el 12% de los borradores tal cual y reescribieron el resto. Ser preciso no es lo mismo que estar listo, y por eso las acciones fuera de las reglas de un teammate esperan aprobación humana y cada ejecución queda en un registro de actividad compartido.

Si lo que te atrajo fue la CLI de Codex Security, eesel tiene el mismo tipo de superficie. La CLI de eesel te permite operar tu teammate y tu workspace desde una terminal: eesel approvals list muestra lo que espera a una persona, eesel activity lista cada ejecución y los scripts pueden automatizar el resto. Cada workspace también funciona como servidor MCP, así que Codex o Claude Code pueden manejar el mismo teammate que ves en el panel. Mi explicación de los teammates de IA profundiza en el modelo.
El precio es público: un plan gratuito con 100 créditos y luego planes de teammate desde $299/mes por 500 créditos, donde un ticket o chat equivale a un crédito. Consulta la página de precios, o prueba eesel y mira cómo el teammate de helpdesk responde tus tickets pasados reales esa misma tarde.
Preguntas frecuentes
¿Qué es Codex Security Cloud?
¿Quién puede usar Codex Security Cloud?
¿Cuánto cuesta Codex Security Cloud?
¿Codex Security Cloud reemplaza herramientas SAST como CodeQL o Snyk?
¿Codex Security Cloud corrige las vulnerabilidades automáticamente?
¿Qué es Daybreak Blue en Codex Security Cloud?
¿Está seguro mi código con Codex Security Cloud?
¿En qué se diferencia Codex Security Cloud de la CLI de Codex Security?
@openai/codex-security) se ejecuta desde tu terminal o CI y puede usar una API key, mientras que Codex Security Cloud corre en la nube de Codex sobre repos de GitHub conectados y sigue trabajando con tu portátil cerrado. La guía de CLI para agentes de IA explica por qué una CLI importa para automatizar.

Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.