¿Cuánto cuesta Codex Security Cloud?
La mayoría de quienes buscan "precios de Codex Security Cloud" quieren un solo número, y yo también lo busqué. OpenAI no publica ninguno. La página de precios de Codex no tiene una fila de Codex Security, y las preguntas frecuentes de Cloud no mencionan el coste en absoluto. La única afirmación sobre disponibilidad está en el resumen del DevDay 2026: "Available to all Pro, Business, Enterprise and Edu users on desktop and web."
Así que la respuesta honesta, hasta donde alcanzo a ver, es que Codex Security Cloud cuesta lo que cuesten sus tokens en tu plan. Se ejecuta en la nube de Codex, y la página de precios dice claramente que "ChatGPT Work and Codex share usage." Tus escaneos compiten por la misma asignación con tus tareas de programación y tus trabajos de ChatGPT Work, y también con el complemento de Excel.
Escribo sobre precios de IA para eesel y he leído suficientes notas de llamadas de ventas de eesel para saber por qué esto importa. En una llamada de eesel este año, un comprador dijo que había visto cómo el precio de un proveedor anterior se más que duplicaba, y lo primero que pidió fue un precio garantizado. Un medidor de uso sin precio publicado por trabajo es más o menos lo contrario, lo cual está bien para un piloto pero es más difícil de meter en un presupuesto.
¿Qué planes incluyen Codex Security Cloud?
Aquí es donde se complica, porque dos páginas de OpenAI se contradicen. El resumen del DevDay nombra cuatro familias de planes. La matriz de funciones al final de la página de precios de Codex lista "Codex Security for connected GitHub repositories" como disponible solo en Enterprise, y no disponible en Plus, Pro, Business ni clave de API.
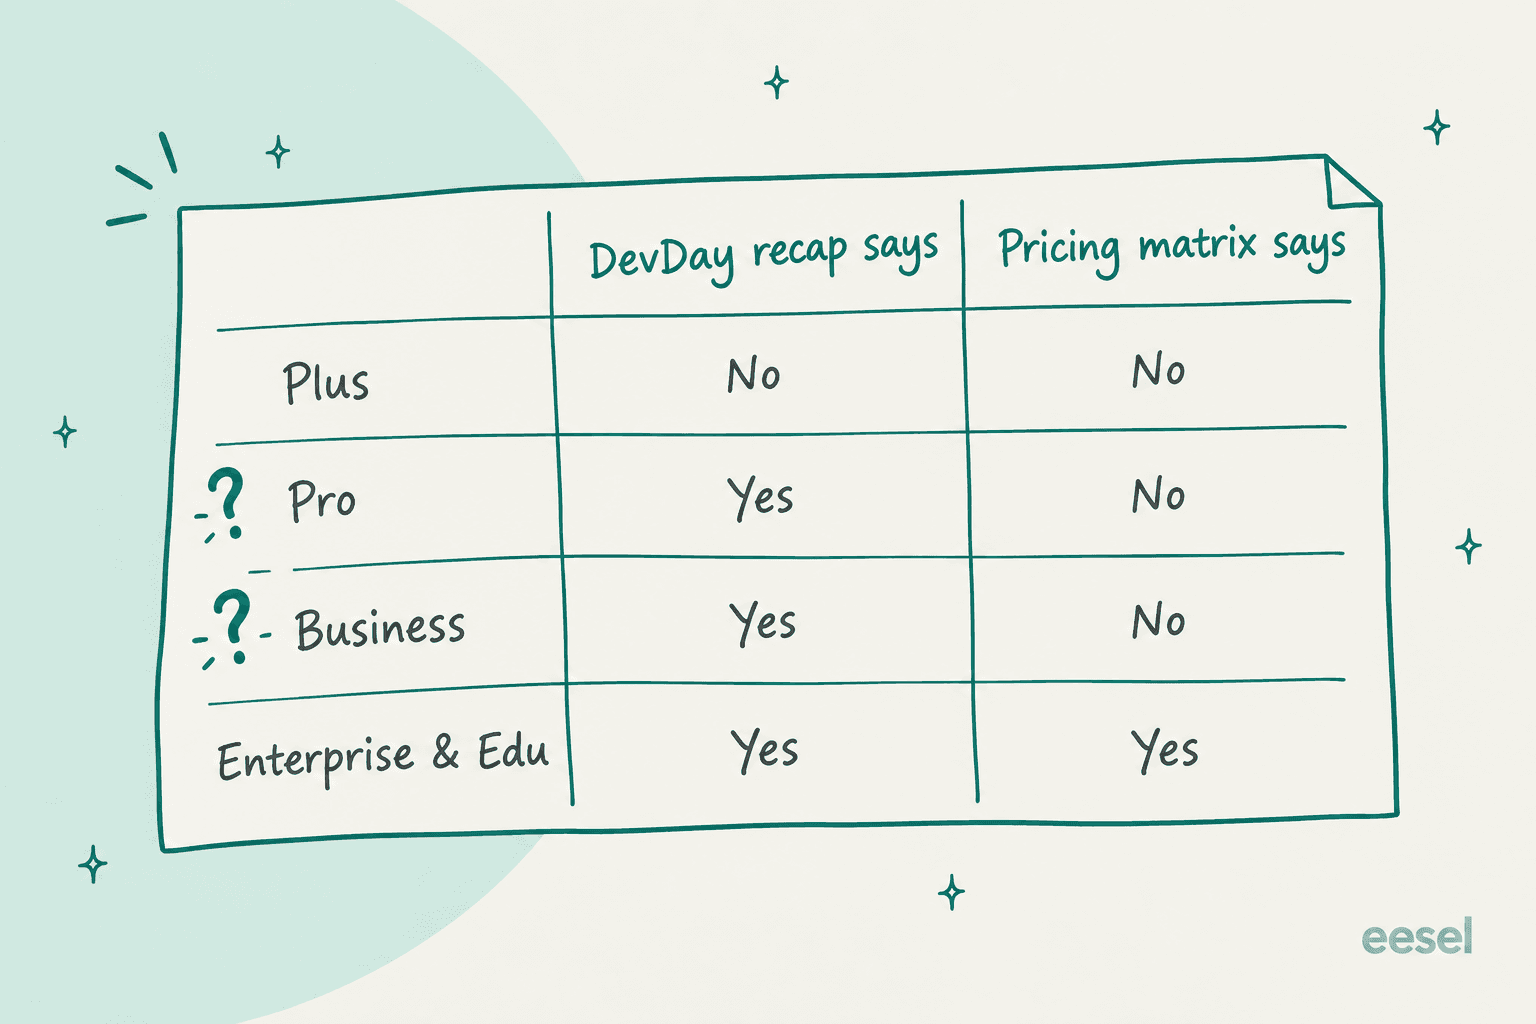
Mi lectura es que la matriz simplemente no se ha puesto al día con el lanzamiento, ya que el resumen es la página más reciente. La documentación de Codex Security también se cubre: "If access is unavailable, check with your workspace administrator." No subiría de plan solo por esto hasta que hayas visto el plugin en tu propio espacio de trabajo.
Estos son los planes, con el precio base que pagas antes de escanear nada:
| Plan | Precio | Acceso a Cloud según el DevDay | Matriz de precios | Tras la asignación incluida |
|---|---|---|---|---|
| Free | 0 $/mes | No | No | Piloto de créditos limitado |
| Go | 8 $/mes | No | No | Piloto de créditos limitado |
| Plus | 20 $/mes | No | No | Créditos personales |
| Pro | 100, 200 o 500 $/mes | Sí | No | Créditos personales |
| Business, asiento estándar | 20 $/usuario/mes anual, 25 $ mensual | Sí | No | Bolsa de créditos del espacio de trabajo |
| Business, asiento premium | 100 $/usuario/mes anual, 125 $ mensual | Sí | No | Bolsa de créditos del espacio de trabajo |
| Enterprise y Edu | Contactar con ventas | Sí | Sí | Bolsa de créditos por contrato |
| Clave de API | Tarifas de API | Sin funciones en la nube | No | Facturado por token |
Los precios vienen de la página de precios de Codex y de los precios de empresa de OpenAI. Business requiere al menos 2 asientos. Pro no tiene límite de cinco horas, aunque aún pueden aplicarse límites semanales, y eso importa si piensas dejar la monitorización de commits en marcha.
¿Cómo se calculan los créditos de Codex Security Cloud?
Cuando se agota el uso incluido, cada escaneo se factura por tokens. La tarifa de referencia de ChatGPT da la fórmula: tokens de entrada por la tarifa de entrada, más entrada en caché por la tarifa de caché, más salida por la tarifa de salida, cada una por millón.
El modelo que importa aquí es Daybreak Blue. Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", según el resumen del DevDay. Ese acceso es la solución de OpenAI a los rechazos con los que se encontraron los usuarios de la CLI en julio, y la tarifa de referencia lo valora a las tarifas de GPT-5.6 Sol. Esta es la parte de la tarifa de referencia que aplica al trabajo de seguridad:
| Modelo | Entrada (créditos por 1 M) | Entrada en caché | Salida |
|---|---|---|---|
| Daybreak Blue (tarifas de GPT-5.6 Sol) | 100 | 10 | 500 |
| Daybreak Red | 312,5 | 31,25 | 1.875 |
| GPT-6.1 Sol | 50 | 2,5 | 250 |
| GPT-6 Sol | 50 | 5 | 250 |
| GPT-6 Luna | 2,5 | 0,25 | 12,5 |
Tres detalles de las mismas páginas cambian las cuentas. Codex no cobra las escrituras en caché. El modo rápido cuesta 2 veces la tarifa de créditos y consume la asignación incluida a 2,5 veces. Además, la página de precios señala "GPT-5.6 Sol's promotional pricing is available at least through November 21, 2026", para el uso pagado con créditos comprados. OpenAI no dice en qué se convierte la tarifa después, así que trataría la tarifa de Blue como un número que aún puede moverse.
Daybreak Red es una vía completamente aparte. Necesita la aprobación de Trusted Access for Cyber además de Blue, y la aprobación de Blue "doesn't grant access to Daybreak Red." La mayoría de los equipos que escanean su propio código nunca lo tocarán. Mi artículo sobre GPT-5.6 Cyber cubre los niveles de modelos de ciberseguridad.
¿Cuánto cuesta un escaneo real en créditos?
OpenAI no te lo dice, así que medí uno yo mismo. Para mi reseña de Codex Security Cloud, ejecuté la CLI de Codex Security de código abierto sobre una app Flask de 56 líneas con 5 errores plantados. Encontró los 5. El escaneo tardó 8 minutos y 56 segundos y registró estos tokens:
18,684tokens de entrada nuevos173,804escrituras en caché3,357,854lecturas de caché73,204tokens de salida
Como Codex no factura las escrituras en caché por separado, las conté como entrada. Pasando esas cifras por la tarifa de referencia sale esto:
| Tarifa aplicada | Entrada | Entrada en caché | Salida | Total |
|---|---|---|---|---|
| Daybreak Blue | 19,2 créditos | 33,6 créditos | 36,6 créditos | 89 créditos |
| GPT-6 Sol | 9,6 créditos | 16,8 créditos | 18,3 créditos | 45 créditos |
| GPT-6.1 Sol | 9,6 créditos | 8,4 créditos | 18,3 créditos | 36 créditos |
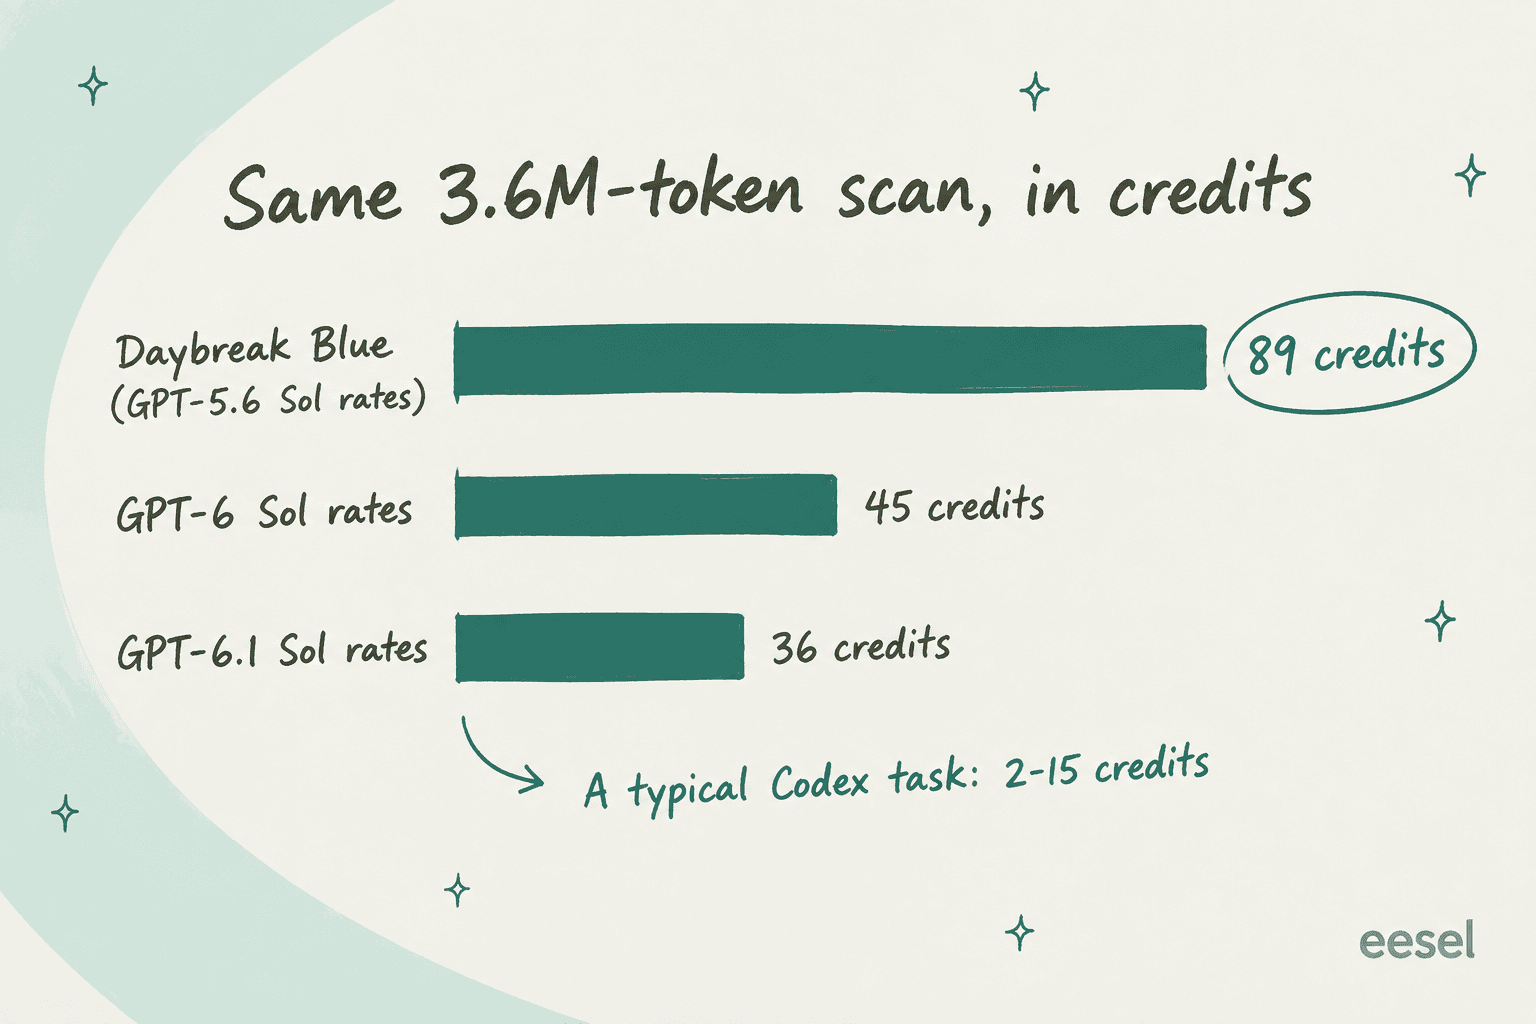
Para tener una idea de escala, la tarifa de referencia dice "a typical Codex task using GPT-6.1 Sol may consume between 2 and 15 credits", y la página de precios sitúa una tarea típica de GPT-5.6 Sol entre 5 y 30. Un escaneo de una app de juguete costó aproximadamente lo mismo que de 6 a 45 tareas normales de Codex.
¿Y en dólares? OpenAI no publica un precio por crédito para los planes personales o Business, así que la vara de medir más cercana que he encontrado es el correo de concesión de un suscriptor Pro, publicado en Hacker News, que describe "62,500 usage credits (a $2,500 USD value)." Eso sale a 0,04 $ por crédito, o unos 3,58 $ por mi escaneo. Está más o menos en línea con la propia estimación de la CLI por la vía de API, que fue de 3,75 a 6,77 $.
Hay dos salvedades sobre mi número. Es un repo diminuto, y una base de código real usará más tokens, aunque el 93 % de los míos fueron lecturas de caché del agente releyendo su propio contexto, que es sobre todo gasto fijo. Y el plugin de Cloud puede no ejecutar exactamente los mismos pasos que la CLI. Toma los 89 créditos como un punto de referencia casi mínimo, no como un presupuesto.
¿Cuánto cuesta para un equipo entero?
Este es el ejemplo desarrollado que usaría para un presupuesto. Un equipo de 10 personas en ChatGPT Business, facturado anualmente, paga 200 $ al mes por los asientos. Supongamos que hacen un escaneo completo por semana en cada uno de 5 repos, unos 20 escaneos al mes. Si cada escaneo costara lo que el mío, son unos 1.780 créditos, o unos 71 $ con la vara de 0,04 $, una vez agotada la asignación incluida. Los repos más grandes empujan ese número hacia arriba, y la monitorización de commits también.
Como comparación, la tarifa de referencia de OpenAI dice "Codex costs approximately $100–$200 per developer per month" de media, antes de que nadie active los escaneos de seguridad. El complemento GitHub Code Security es una tarifa fija de 30 $ por committer activo, es decir, 300 $ al mes para las mismas 10 personas, sin medidor.
Puedes introducir tus propios números abajo. Los créditos por escaneo por defecto son los 89 que medí, y cambiar la tarifa te muestra qué pasa si Cloud pasa a un modelo GPT-6.
Si las cifras te parecen altas, la palanca no es el plan sino la frecuencia con la que escaneas. Un escaneo completo semanal más la monitorización de commits en tus 2 o 3 repos más arriesgados cubre la mayor parte del valor con una fracción de los créditos.
¿De dónde vienen los costes ocultos?
La tarifa de referencia es la parte fácil. El dinero que no planificas suele venir de escaneos que te cobran y no devuelven nada.
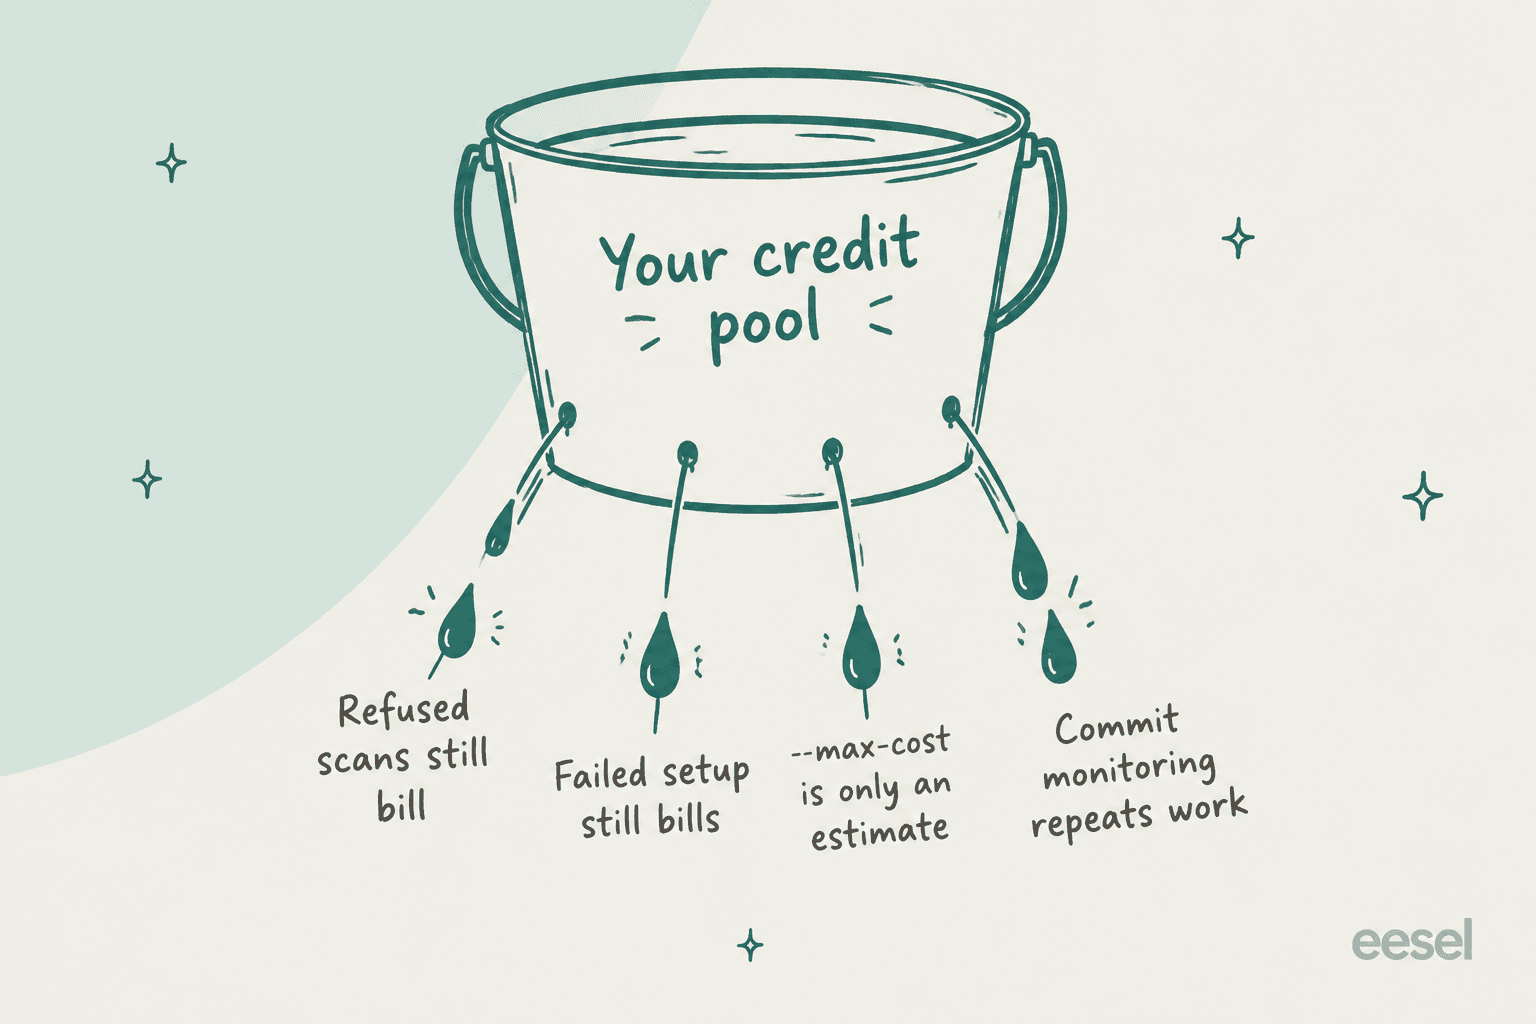
- Los escaneos rechazados se cobran igualmente. Antes de que Daybreak Blue viniera incluido, los usuarios de la CLI ejecutaban escaneos largos que acababan en un rechazo por riesgo cibernético, y pagaban la ejecución entera de todos modos.
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

- La configuración fallida se cobra igualmente. Mi propia primera ejecución se cerró en el preflight y dejó una carpeta de salida vacía, tras usar entre 0,74 y 1,40 $ de tokens. Otro usuario reportó un fallo por límite de uso que "cost me ~$13", y un miembro del equipo de OpenAI respondió en el mismo hilo que los reintentos y la reanudación aún no estaban construidos.
"it started a scan but stopped after hitting the rate-limit of my account. It gave up after just a minute of retrying"
- El tope de coste no es un tope. La opción
--max-costde la CLI es, según las preguntas frecuentes de la CLI de OpenAI, "an estimate, not a hard spending cap." Puse$4, y mi estimación alta final salió igualmente en 6,77 $. - La monitorización de commits repite trabajo. El modo Commit changes revisa commits nuevos y puede llegar al historial existente, según la documentación de configuración. Cada push se come otro trozo de la asignación. Puedes pausarlo por repo en Monitoring settings.
- Las tareas en la nube cuestan más que las locales. La página de precios advierte que "Cloud tasks may use more of your allowance than local messages", y el escáner se ejecuta enteramente en la nube.
El paquete de Blue debería reducir el primer problema, pero nadie ha publicado aún una factura real de Cloud, así que no puedo confirmarlo con uso real. El hilo de lanzamiento en Hacker News tenía cero comentarios cuando lo miré.
¿Cómo funcionan los créditos en cada plan?
Cómo recargas depende de en qué lado de la casa de ChatGPT estés.
Plus y Pro. Cuando alcanzas un límite, puedes comprar créditos personales desde Ajustes, con recarga automática opcional y un máximo mensual. Según el artículo de créditos de OpenAI, los créditos son "valid for 12 months from purchase", no reembolsables salvo errores de facturación y "not API credits." Los precios "can vary by account, region, and plan."
Business. Los créditos son opcionales y se agrupan en todo el espacio de trabajo, se compran en Settings > Billing y son válidos 12 meses. Según las preguntas frecuentes de precios flexibles de OpenAI, si la bolsa está vacía "the feature is blocked". Para un equipo atento a los costes, es un buen valor por defecto. Configura Usage Alerts antes de conectar un repo.
Enterprise y Edu. Una bolsa compartida por contrato, sin límites por asiento por defecto. Los administradores pueden fijar límites de exceso, pero incluso un límite de 0 "does not guarantee that your credit balance stays at or above zero", ya que las solicitudes en curso terminan. Los escaneos largos son justo el tipo de solicitud al que esto se aplica.
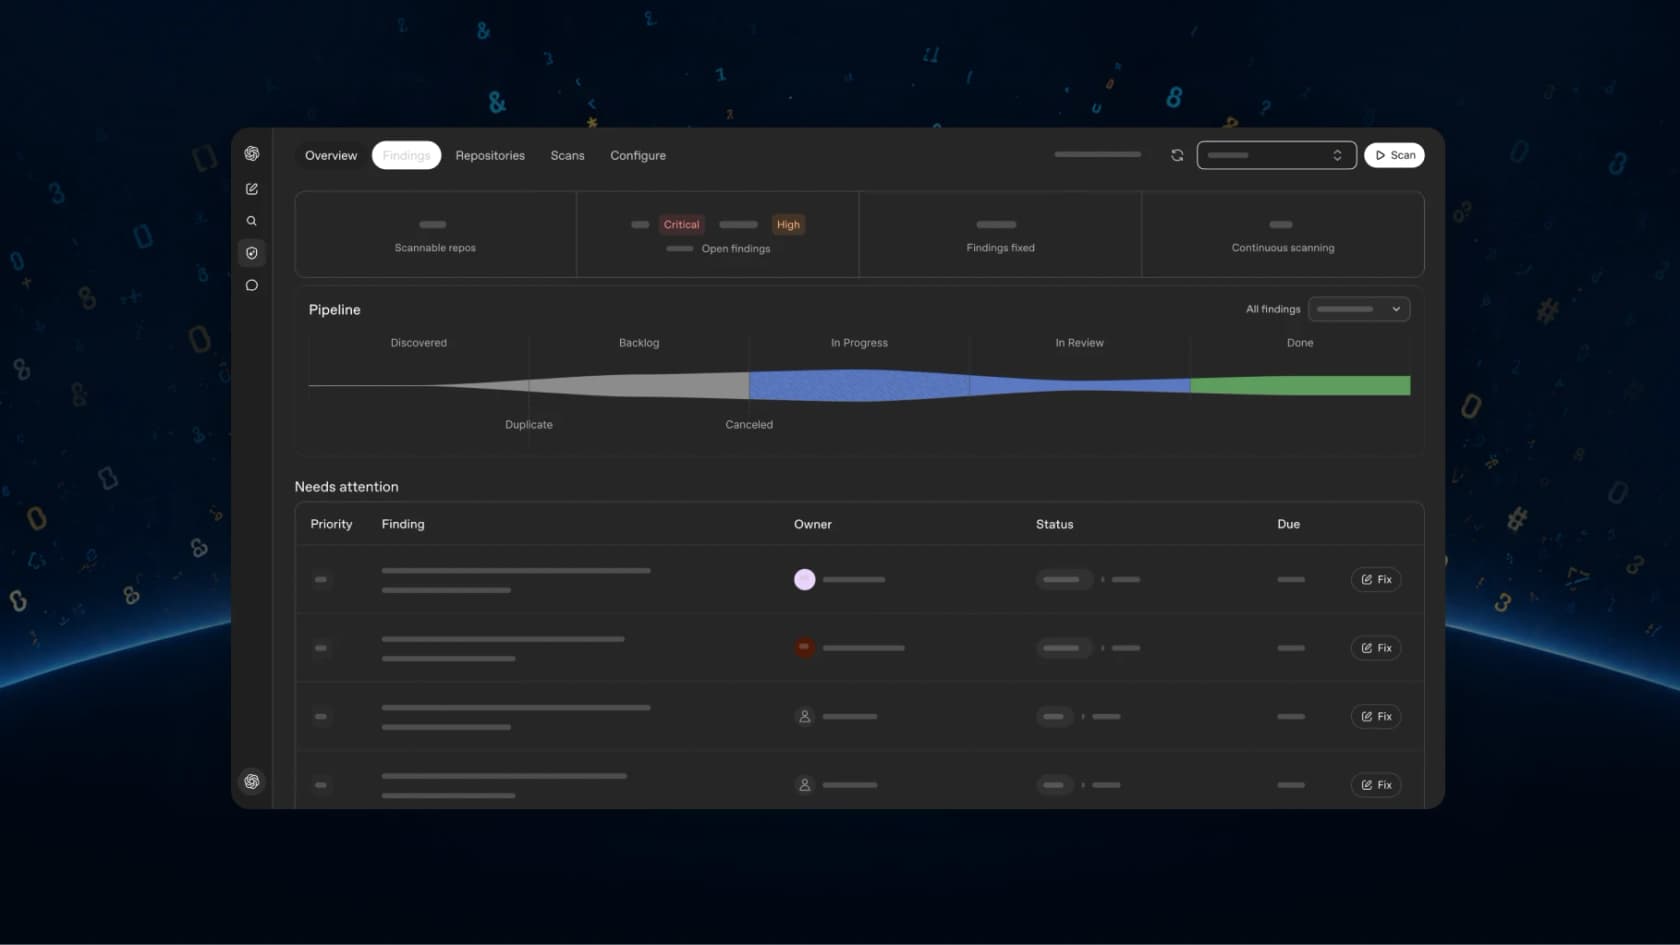
El flujo de configuración de Codex Security Cloud va desde instalar el plugin hasta elegir entre un escaneo puntual de Repository y la monitorización Commit changes. Esa elección es tu mayor palanca de coste:
¿Puedes usar una clave de API en su lugar?
No para Cloud. La página de precios dice que las cuentas con clave de API tienen "No cloud-based features (GitHub code review, Slack, etc.)." Lo que sí puedes hacer es ejecutar la CLI de código abierto en CI con una clave de API de OpenAI y pagar tarifas de API por token. Esa es la vía que probé, y también la única que tiene una cifra real en dólares: de 3,75 a 6,77 $ para mi app diminuta.
Hay un inconveniente, sin embargo. Una incidencia abierta en GitHub, #1024, informa de que la selección de Daybreak Blue se pierde con autenticación por clave de API. Así que la vía de CI puede escanear con las protecciones estándar, que fue lo que produjo los rechazos de arriba. Si te preocupan los rechazos, Cloud con inicio de sesión de ChatGPT es la apuesta más segura. Mi guía de la integración de OpenAI Codex con GitHub cubre los demás enlaces con GitHub.
También viene en camino una vía más barata. Un commit reciente en el repo codex-security cambia el valor por defecto de la CLI a GPT-6 Sol. A tarifas de GPT-6 Sol, mi escaneo habría sido de 45 créditos en lugar de 89. OpenAI no ha dicho si Cloud seguirá el mismo camino.
¿Hay opciones gratuitas o con descuento?
Hay algunas, y son más limitadas de lo que sugieren los titulares.
- El mes de preview gratuito terminó. La research preview de marzo de 2026 vino "with free usage for the next month." Esa ventana se cerró hace mucho.
- Créditos Daybreak para defensores. La página de Daybreak de OpenAI promete "$1 billion in Daybreak credits for defenders", dirigidos a gobiernos estatales y locales, operadores de infraestructura crítica, bancos comunitarios, organizaciones sin ánimo de lucro y mantenedores de código abierto. Tienes que solicitarlos.
- Codex for OSS. La publicación de la research preview dice que los mantenedores de código abierto pueden obtener cuentas gratuitas de ChatGPT Pro y Plus más Codex Security a través de Codex for OSS. El acceso no es inmediato, sin embargo. Un mantenedor de vim dijo en Hacker News que había "applied twice already never heard anything back."
¿Vale la pena el precio de Codex Security Cloud?
Para un equipo que ya paga ChatGPT Business, Pro o Enterprise, un piloto casi no te cuesta nada extra. El escáner en sí es bueno: en mi prueba encontró todos los errores plantados y explicó bien cada uno. El problema del precio no es el tamaño de la factura, sino que no puedes verla de antemano.
Así se compara con las herramientas por asiento que la mayoría de equipos ya conoce:
| Herramienta | Precio | Unidad de facturación | Mejor para |
|---|---|---|---|
| Codex Security Cloud | Uso incluido del plan, luego créditos | Tokens (unos 89 créditos en mi escaneo de prueba) | Hallazgos profundos y validados en unos pocos repos clave |
| GitHub Code Security | 30 $ por committer activo/mes | Asiento | Un suelo determinista en cada PR |
| Snyk | Gratis; Team desde 25 $/mes | Plan, hasta 10 desarrolladores en Team | Riesgo de dependencias y de código abierto |
| Semgrep | Gratis hasta 10 contribuidores; Code desde 30 $/contribuidor/mes | Asiento | Reglas personalizadas que escribes tú mismo |
Las propias preguntas frecuentes de OpenAI responden a la duda "reemplazar o añadir": "Codex Security complements SAST." Así que presupuestaría Codex Security además de una herramienta con precio por asiento, no en lugar de una. Si además estás comparando agentes de programación, mis artículos sobre alternativas a OpenAI Codex y precios de Claude Code cubren la misma cuestión de medición desde el otro lado. Claude Mythos es el rival más cercano para la investigación de seguridad.
Mi veredicto: merece un piloto, todavía no merece una partida de presupuesto. Lo revisaría después del 21 de noviembre, cuando termina la ventana promocional de GPT-5.6 Sol y empiezan a aparecer las primeras facturas reales de Cloud.
¿Quieres IA con un precio que conoces de antemano?
eesel no escanea código. Es una plataforma de compañeros de equipo de IA que contratas para trabajos concretos, empezando por un compañero de IA para el helpdesk que atiende tu cola de soporte y un redactor de blog con IA. Los precios funcionan como lo opuesto a un medidor de tokens. Un ticket o chat es un crédito, con un plan gratuito de 100 créditos y planes de pago desde 299 $ al mes por 500, todo en la página de precios.

Antes de responder a un cliente, el compañero del helpdesk se ejecuta sobre tus tickets pasados, así que ves lo que diría y lo que eso costaría. Si prefieres manejarlo desde una terminal, la CLI de eesel te permite ejecutar tú mismo el mismo compañero, o dárselo a un script o a un agente de programación como Claude Code. Prueba eesel con una semana de tickets reales.
Preguntas frecuentes
¿Cuánto cuesta Codex Security Cloud?
¿Codex Security Cloud es gratis?
¿Qué plan de ChatGPT necesito para Codex Security Cloud?
¿Cuál es la tarifa de créditos de Daybreak Blue en los precios de Codex Security Cloud?
¿Cuánto cuesta un escaneo de Codex Security con una clave de API?
¿Los escaneos fallidos de Codex Security siguen consumiendo créditos?
¿Codex Security Cloud es más barato que GitHub Code Security?


Article by
Kurnia Kharisma
Kurnia is a software engineer and writer at eesel AI with two years of SEO experience, writing about AI tools, helpdesk software, and customer support. He pairs a developer's understanding of how these products are built with search-driven research into what actually ranks and resonates with the people searching for them.