Las 8 mejores alternativas a Codex Security Cloud en 2026 (comparadas)

Kira

Katelin Teen
Última edición October 1, 2026
Por qué los equipos buscan alternativas a Codex Security Cloud
Codex Security Cloud hace bien su trabajo, hay que decirlo. Básicamente es el agente de seguridad alojado que vive dentro de OpenAI Codex. Cuando conectas un repo de GitHub, escribe un modelo de amenazas y escanea el código (o cada commit nuevo), y luego intenta reproducir cada posible fallo en un sandbox desechable antes de sugerir ningún arreglo. Mi compañera Rama probó el escáner en la práctica para la reseña de Codex Security Cloud: detectó los 5 fallos plantados en una app Flask de 56 líneas, en 8 minutos y 56 segundos, por $3.75 a $6.77 en tokens.
Entonces, ¿por qué buscar otra cosa? Según mi lectura, hay cinco motivos que se repiten, y ninguno es "no funciona".
- Solo GitHub. Cloud escanea "connected GitHub repositories", según la guía de configuración de OpenAI. Si tu código está en GitLab o Bitbucket, o en una red cerrada, queda fuera de alcance, aunque la integración de Codex con GitHub sea la única que necesitas hoy.
- La lista de planes es un blanco móvil. El resumen del DevDay de OpenAI dice Pro, Business, Enterprise y Edu. La matriz de funciones de la página de precios de Codex sigue listando el escaneo de repos de GitHub solo para Enterprise y Edu. De cualquier modo, Plus queda fuera, y las cuentas con clave de API no tienen ninguna función en la nube.
- No hay etiqueta de precio. Los escaneos consumen el uso de Codex incluido en tu plan, y después créditos. Daybreak Blue, el modelo de seguridad con menos rechazos que incluye, se factura a tarifas de créditos de GPT-5.6 Sol, lo que significa que te enteras del coste después del escaneo y no antes.
- Tu código va a OpenAI. Por definición es un servicio alojado, así que una empresa que no permite ChatGPT tampoco permitirá este.
- Es una vista previa de investigación. Se lanzó el 29 de septiembre de 2026, solo dos días antes de que escribiera esto, y la CLI anterior pasó un verano difícil con rechazos.
Ese último punto es al que daría más peso. Antes de que Daybreak Blue se incluyera, los usuarios de la CLI perdían una y otra vez escaneos largos por la barrera de ciberseguridad:
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

Incluir Blue por defecto es la forma en que OpenAI intenta arreglar justo eso. Si funcionó, nadie puede decirlo todavía, ya que hasta ahora no hay ninguna reseña práctica de Cloud publicada.
Cómo elegí estas alternativas
Busqué herramientas que hagan al menos uno de los tres trabajos que hace Codex Security Cloud: encontrar las vulnerabilidades en tu código, comprobar que son reales y proponer un parche. Cada precio y función de abajo lo tomé de la página de precios o la documentación del propio proveedor, revisadas el 1 de octubre de 2026.
Lo que más cuidé fue la validación. Un escáner que te inunda con 400 posibles fallos no te ha ahorrado tiempo, solo te ha pasado una tarea de triaje. En eesel he visto más de una vez a bots que suenan seguros dar respuestas incorrectas, y por eso el compañero de helpdesk de eesel se ejecuta en una simulación contra cientos de tickets pasados antes de tocar uno real. El responsable de CX de una marca de suplementos expresó el requisito mejor que yo:
"The AI will never be able to answer 100% of the questions... I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
CX lead at a DTC supplements brand, on an eesel customer call
Si cambias "tickets" por "hallazgos", esa es más o menos la vara para cualquier agente de IA que actúe en tu nombre, también en seguridad. Así que para cada herramienta hice una pregunta: ¿solo compara reglas o revisa su propio trabajo, o de verdad ejecuta el exploit?
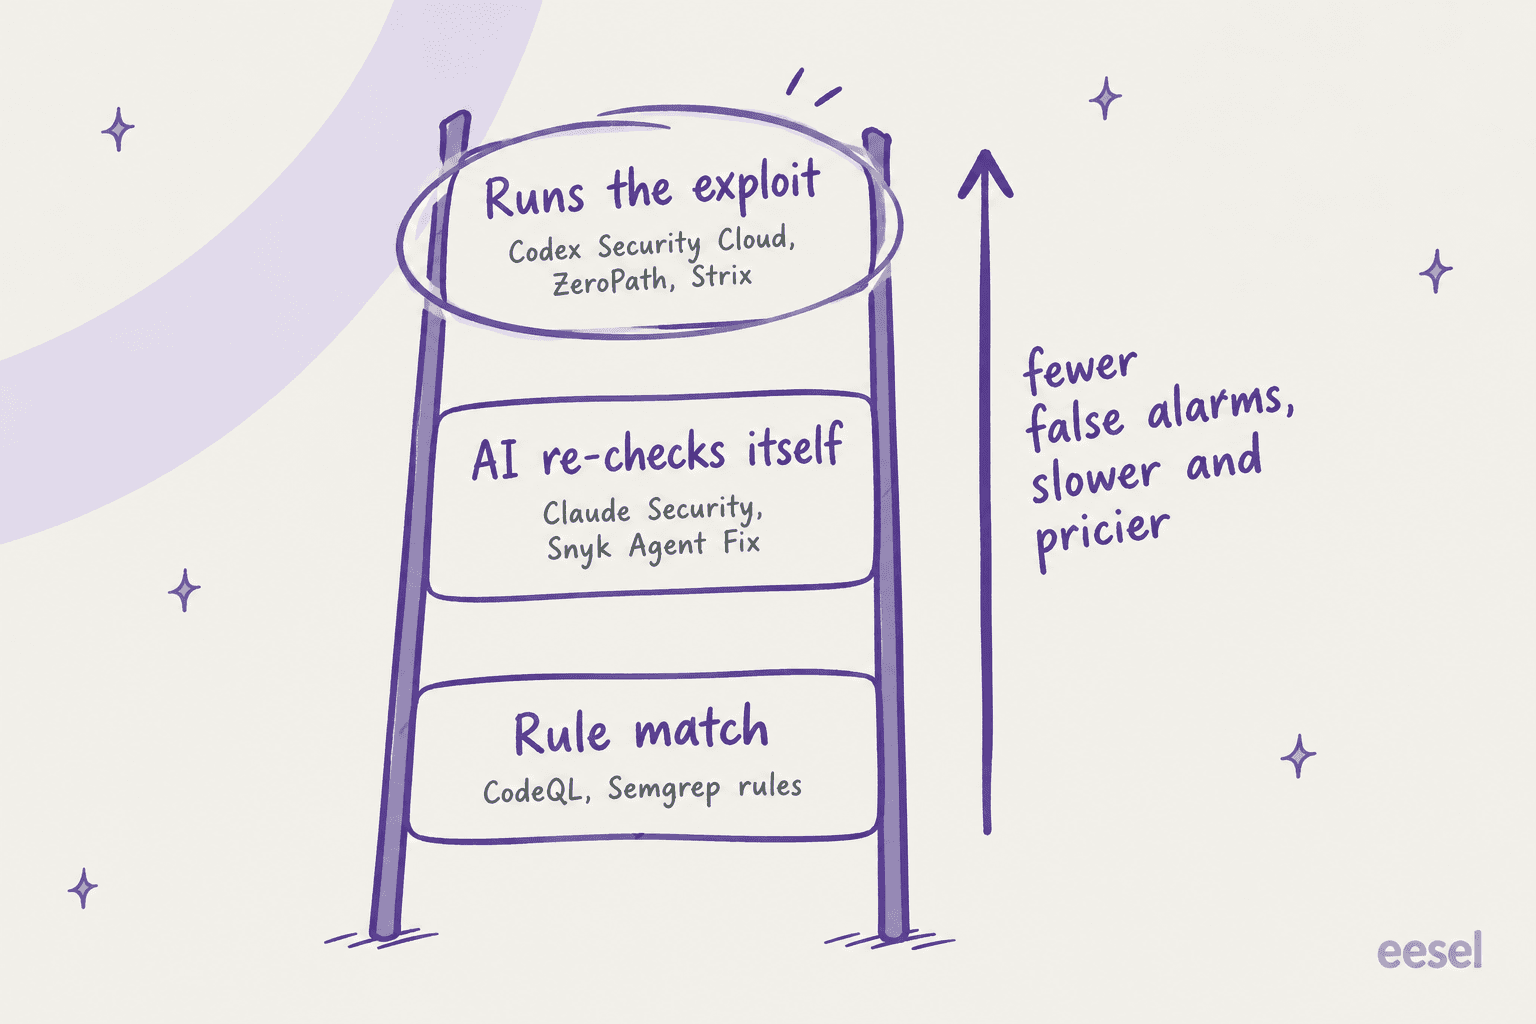
Cuanto más arriba en la escalera, menos ruido, pero cada escaneo tarda más y también cuesta más. Ningún extremo es malo en sí mismo; el error está en comprar una herramienta del peldaño superior y esperar la velocidad del inferior en la CI.
Alternativas a Codex Security Cloud de un vistazo
| Herramienta | Cómo encuentra fallos | Cómo comprueba los hallazgos | Propone parches | Dónde se ejecuta | Opción gratuita | Precio de entrada publicado | Estado |
|---|---|---|---|---|---|---|---|
| Claude Security | Agente de razonamiento (Mythos 5.1) | Pasada de verificación adversarial, nivel de confianza | Sí, se abren en Claude Code en la web | Nube de Anthropic, repos de GitHub | No | Claude Enterprise, $20/puesto/mes + uso de API | Beta pública |
| Plugin Claude Security | Escaneo multiagente, el modelo de tu sesión | Agentes verificadores independientes; el revisor de parches ejecuta pruebas | Sí, archivos .patch que aplicas con git apply | Tu máquina, cualquier repo git | No | Cualquier plan de pago de Claude o uso de API | Beta |
| Codex Security CLI | Agente de razonamiento (GPT-5.6 Sol por defecto) | Validación con rastreo del código fuente | Remediación escrita | Tu terminal o CI | Apache-2.0, pagas los tokens | Uso de API (~$3.75-6.77 por escaneo pequeño en nuestra prueba) | Código abierto |
| GitHub Code Security | Reglas de CodeQL | Análisis estático, sin prueba de exploit indicada | Sugerencias de Copilot Autofix | GitHub | CodeQL + Autofix en repos públicos | $30/committer activo/mes | GA |
| Snyk | Motor estático + Agent Fix | Vuelve a escanear cada candidato de arreglo | Sí, Snyk Agent Fix | Nube de Snyk + IDE/CI | Plan de $0 | Desde $25/mes por desarrollador | GA |
| Semgrep | Reglas + razonamiento de IA (Multimodal) | Triaje con IA por hallazgo | AI Autofix | Nube de Semgrep + CI | Gratis hasta 10 contribuyentes | $30/mes por contribuyente (Code) | GA |
| ZeroPath | SAST, SCA, secretos e IaC nativos de IA | Validación en tiempo de ejecución para hallazgos explotables | Revisiones de PR, autofix con un clic | Nube de ZeroPath, o autoalojado en Enterprise | Espacio de trabajo personal gratuito | $1,000/mes + $60/desarrollador | GA |
| Strix | Agentes autónomos de pentesting | Prueba de exploit por hallazgo | PRs de autofix | Nube de Strix, o tu Docker | CLI Apache-2.0 | $29/puesto/mes + por prueba | GA + código abierto |
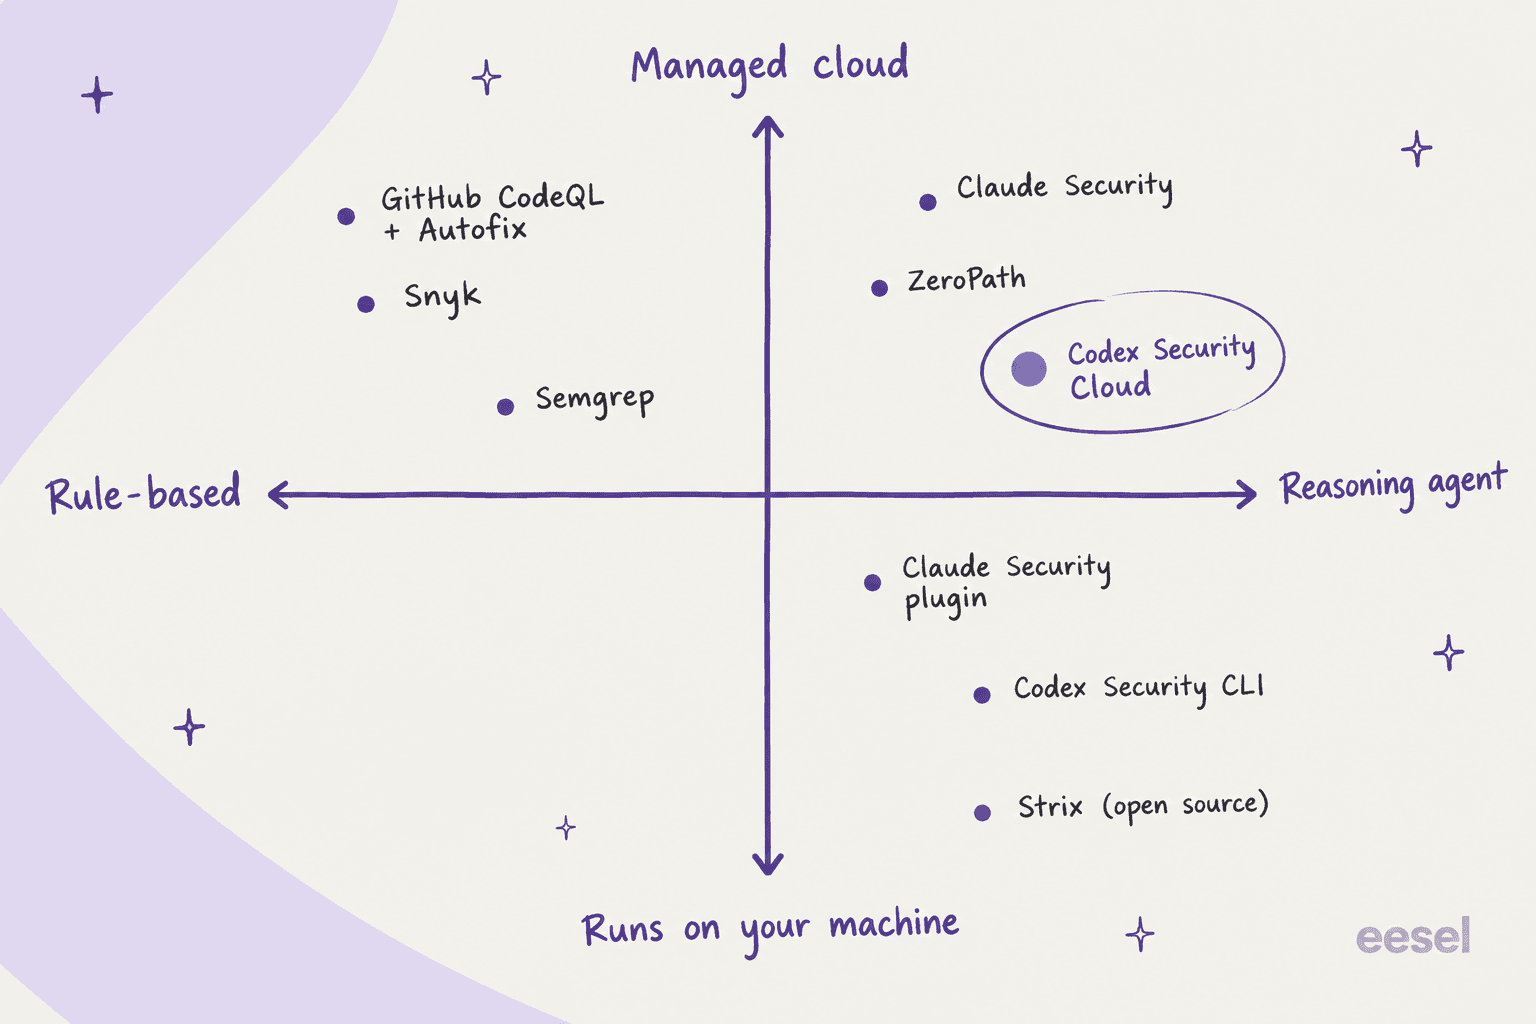
El mapa de abajo las ordena según dos preguntas que para mí importan más que las funciones: ¿razona o compara reglas, y tu código sale de tu máquina?
1. Claude Security
Ideal para: equipos con Claude Enterprise que quieren un escáner gestionado como Codex Security Cloud, pero con el modelo de otro laboratorio.
De los ocho, este es el reemplazo más parecido uno a uno. Empezó como Claude Code Security, una vista previa de investigación limitada en febrero de 2026, y se renombró y abrió como beta pública para Enterprise el 30 de abril. Según Anthropic, cientos de organizaciones lo probaron durante la vista previa. La página del producto ahora dice que los escaneos funcionan con Claude Mythos 5.1 para todos los clientes Enterprise, el modelo más capaz en ciberseguridad de Anthropic, sin que necesites acceso directo a Mythos en sí.
El flujo te resultará familiar. Lo abres desde la barra lateral de Claude.ai, eliges un repo de GitHub (o solo un directorio o una rama) y lanzas un escaneo. Cada hallazgo pasa por una "adversarial verification pass" en la que Claude cuestiona su propio resultado, y después vuelve con un nivel de confianza, gravedad, impacto probable, pasos de reproducción y un parche sugerido. El arreglo se hace luego en Claude Code en la web, con los modelos que tenga tu cuenta.
Lo que destaca:
- Escaneos programados y escaneos limitados a un directorio, que te permiten cubrir el código de autenticación cada semana sin volver a escanear todo.
- Cada descarte lleva un motivo documentado, para que el siguiente revisor pueda confiar en el triaje anterior.
- Los hallazgos salen por webhook a Slack, Jira o cualquier otra cosa, y se exportan como CSV o Markdown para auditorías.
Dónde se queda corto:
- Solo Enterprise. La página de precios de Anthropic marca Claude Security como "No" en Team.
- Se conecta a repositorios de GitHub, lo que significa que los equipos en GitLab y Bitbucket necesitan el plugin.
- Lo que describe la página es autocomprobación más pasos de reproducción, no ejecutar un exploit en un sandbox como hace Codex Security Cloud.
Precio: incluido con Claude Enterprise, que Anthropic lista a $20 por puesto al mes más uso a tarifas de API, facturado anualmente. No hay un precio por escaneo aparte además de eso.
Mi opinión: si tu empresa ya estandarizó en Claude, es la opción por defecto, y tener Mythos 5.1 a mano es un atractivo real por sí solo. Si estás en ChatGPT Enterprise y contento, cambiar de laboratorio solo por el escáner es mucho trabajo de compras para lo que básicamente es un movimiento lateral.
2. Plugin Claude Security para Claude Code
Ideal para: desarrolladores en cualquier plan de pago de Claude y para quien tenga el código fuera de GitHub.
Este es el que les diría a la mayoría de los lectores que prueben primero, por la sencilla razón de que es la forma más barata de conseguir hoy un escaneo profundo de verdad. Es un plugin de Claude Code, en beta para todos los usuarios de Claude Code. Instálalo con /plugin install claude-security@claude-plugins-official, ejecuta /claude-security, y un equipo de agentes mapea tu arquitectura y construye un modelo de amenazas, luego sale a buscar fallos y hace que agentes verificadores independientes revisen cada hallazgo antes de que llegue al informe.
La documentación del plugin es inusualmente honesta sobre los límites. Los escaneos no son deterministas, así que "two scans of the same code can surface different findings". Los parches se redactan en una copia temporal de tu repo y los revisa un agente aparte que ejecuta tus pruebas, y solo se escriben cuando ese revisor puede garantizar que el arreglo resuelve el hallazgo concreto sin añadir un nuevo agujero. Aplicarlos depende de ti, con git apply. No pasa nada automáticamente.
Lo que destaca:
- Llega a código al que el producto gestionado no llega: GitLab, Bitbucket o redes que bloquean conexiones entrantes.
- Escanea un repo completo, el diff de una rama, un pull request o un solo commit.
- La salida cae en una carpeta
CLAUDE-SECURITY-<timestamp>/con un informe en Markdown, JSONL y un archivo SARIF 2.1.0 para el escaneo de código de GitHub, más su propio.gitignorepara que ungit adddescuidado nunca lo suba. - Funciona con la API de Anthropic, Amazon Bedrock, Google Cloud o Microsoft Foundry.
Dónde se queda corto:
- Sin Mythos. Los escaneos con Mythos 5.1 solo están en la app gestionada; el plugin usa el modelo de tu sesión.
- Necesita Python 3.9+ en tu
PATH, y Claude Code tiene que seguir abierto durante todo el escaneo. - Cada escaneo cuenta para tu uso, y la propia documentación advierte que "may use a significant number of tokens".
- Con un modelo Fable puede aparecer el aviso "safeguards flagged this message", y Claude Code repite la solicitud en Opus.
Precio: sin cargo aparte. Funciona con tu plan de pago de Claude, acceso a la API o proveedor de nube, a los precios normales de Claude Code.
Mi opinión: para un equipo pequeño es la mejor relación calidad-precio de la lista. Obtienes un escaneo verificado y que produce parches por el coste de los tokens, en el host de git que prefieras. Solo presupuesta escaneos que se alargan y varían de una ejecución a otra.
3. Codex Security CLI
Ideal para: equipos a los que les gusta el escáner de OpenAI pero están en Plus, solo con API, o lo necesitan en CI.
Antes de dejar OpenAI del todo, conviene saber que el escáner detrás de Cloud también existe como herramienta gratuita de código abierto. La Codex Security CLI salió en julio de 2026 bajo Apache-2.0 y tenía 10,941 estrellas en GitHub cuando lo comprobé. La ejecutas con npx @openai/codex-security sobre cualquier checkout local, lo que significa que el código en GitLab y Bitbucket funciona sin problema, y también exporta SARIF para la CI.
El mejor dato real que puedo darte viene de la prueba de Rama. En la app de prueba de 56 líneas, el escaneo por defecto con GPT-5.6 Sol encontró 5 de 5 fallos plantados, usó 3,623,546 tokens (el 93 % lecturas de caché) y costó $3.75 a $6.77. En la práctica, la ventaja está en las opciones de CI: --fail-on-severity high para bloquear un merge y --max-cost como límite de gasto estimado.
Lo que destaca:
- El mismo escáner que Cloud, sin necesitar un plan de ChatGPT.
- Funciona en cualquier lugar donde puedas ejecutar Node, incluidos los runners de CI.
findings false-positiveregistra por qué un hallazgo no aplica y pasa ese contexto a escaneos futuros.
Dónde se queda corto:
--max-costes una estimación, no un tope. La ejecución de Rama con--max-cost 4terminó con una estimación alta de $6.77.- El issue #1024 de GitHub informa que Daybreak Blue se descarta con autenticación por clave de API, así que los escaneos en CI funcionan con las barreras estándar y su riesgo de rechazo.
- No hay reproducción en sandbox como en Cloud; el escaneo estándar hace su validación rastreando el código fuente.
- En la prueba de Rama, la primera ejecución falló en la comprobación previa y siguió fallando hasta que Rama pasó
--pythony heredó el entorno del shell.
Precio: software gratuito; pagas los tokens a tarifas de la API de OpenAI.
Mi opinión: es la opción correcta cuando tu obstáculo con Cloud es el plan o el host de git en lugar del escáner. Si el obstáculo eran los rechazos, la vía de clave de API todavía no lo soluciona.
4. GitHub Code Security (CodeQL y Copilot Autofix)
Ideal para: equipos de GitHub que quieren una base barata, predecible y basada en reglas en cada pull request.
La respuesta de GitHub va en sentido contrario en el diseño. CodeQL encuentra problemas con consultas, lo que lo hace rápido, repetible y también auditable. Luego Copilot Autofix "automatically generates fix suggestions for CodeQL alerts on pull requests and the default branch", con una explicación para cada una, y no necesita una suscripción a GitHub Copilot.
Lo que destaca:
- Vive donde ya está tu código, así que no hay un proveedor nuevo ni un flujo de datos nuevo que gestionar.
- Determinista: el mismo código da las mismas alertas, algo que gusta a los auditores.
- CodeQL y Autofix son gratuitos en repositorios públicos, según la página de planes de GitHub.
Dónde se queda corto:
- Al estar guiado por reglas, se le escaparán los fallos de lógica de negocio y el control de acceso roto que ninguna consulta describe.
- La documentación describe sugerencias de arreglo, no prueba de exploit.
- Solo GitHub, como Codex Security Cloud.
Precio: Code Security cuesta $30 por committer activo al mes, y Secret Protection son $19 aparte. Mira mi desglose de precios de GitHub para los planes base.
Mi opinión: mantenlo funcionando pase lo que pase con lo demás que compres. Piénsalo como el suelo barato que atrapa lo habitual en cada PR, y el agente de IA encima está para los fallos que no ve.
5. Snyk
Ideal para: equipos que quieren escaneo de código, dependencias, contenedores e IaC en un solo lugar, con un plan gratuito de verdad.
En cuanto a superficie, Snyk cubre más que cualquier agente de esta lista. Su capa de arreglos con IA, Snyk Agent Fix (renombrada desde DeepCode AI Fix en mayo de 2026), redacta arreglos candidatos y vuelve a escanear cada uno "to ensure the vulnerability is gone and no new ones have been introduced", y reintenta cuando eso falla. Se apoya en una base de datos de más de 35,000 arreglos escritos por expertos.
No todos los usuarios de Snyk son fans, lo que explica en parte por qué agentes como Codex Security reciben tanta atención:
"I wonder if tools like this will put companies like snyk out of business. We use snyk at work and I have not been satisfied."
Lo que destaca:
- Dependencias, contenedores e infraestructura como código, no solo tu propio código fuente.
- La verificación del arreglo es concreta: el motor estático tiene que dejar de marcar el problema.
- Hay un plan de $0 con el que puedes empezar sin hablar con ventas.
Dónde se queda corto:
- Aquí verificación significa que el escáner ya no marca el problema, no que se haya demostrado un exploit.
- El pentesting con IA de Snyk (Evo) no está en Free ni en Team. Requiere Enterprise y está tasado en 4,000 créditos por evaluación, unos $4,000 a $1 por crédito.
- El plan Free es justo: 5 proyectos y 100 pruebas de Code al mes.
Precio:
| Plan | Precio | Límites |
|---|---|---|
| Free | $0 | 5 proyectos, 100 pruebas de Code/mes |
| Team | Desde $25/mes por desarrollador colaborador | Hasta 10 desarrolladores, 100 proyectos, 1,000 pruebas de Code/mes |
| Enterprise | Créditos (1 crédito = $1), contactar con ventas | Code a 1.0 crédito por contribuyente activo al día |
Mi opinión: una opción sólida si las dependencias son un riesgo mayor para ti que tu propia lógica, que es lo habitual. Yo trataría Agent Fix como un ayudante rápido de parches, no como un reemplazo de un agente que razona entre archivos.
6. Semgrep
Ideal para: equipos pequeños que quieren un escáner gratuito con reglas personalizadas, más triaje con IA medido.
Semgrep se hizo un nombre con reglas que puedes escribir tú mismo, y con el tiempo ha añadido una capa de IA encima. Semgrep Multimodal combina "AI reasoning with rule-based analysis for detection, triage, and remediation", y sus más recientes Agentic Workflows rastrean entradas no confiables a través de comprobaciones de inyección SQL, XSS, SSRF e inyección de comandos.
Lo que destaca:
- Gratis hasta 10 contribuyentes y 10 repositorios, con 60 créditos de IA al mes.
- Con reglas personalizadas puedes codificar "nunca hagas esto en nuestra base de código" de una forma que un agente de IA no puede prometer.
- La IA se mide por hallazgo, así que puedes ver lo que cuesta.
Dónde se queda corto:
- Las páginas que revisé no describen prueba de exploit ni un flujo automático de PR con parches.
- Los precios de Teams pasan por "Contact us" en lugar de un checkout.
- Los créditos de IA son pocos en los planes de pago: 20 por desarrollador al mes en Teams.
Precio: Free Edition a $0. Teams empieza en $30 al mes por contribuyente para Code, con Supply Chain otros $30 y Secrets $15. Enterprise es a medida.
Mi opinión: si tienes 10 contribuyentes o menos, es el mejor punto de partida gratuito. Combínalo con el plugin Claude Security para escaneos profundos ocasionales y tendrás cubiertos ambos peldaños de la escalera por muy poco dinero.
7. ZeroPath
Ideal para: equipos de seguridad que quieren una plataforma nativa de IA con validación en tiempo de ejecución y escaneo ilimitado a tarifa fija.
En filosofía, ZeroPath es el equivalente comercial más cercano a Codex Security Cloud. Su plan Team incluye SAST nativo de IA "with business logic & broken auth detection", SCA con análisis de alcanzabilidad, escaneo de secretos e IaC, y validación en tiempo de ejecución para hallazgos explotables, además de revisiones de PR y autofix con un clic. Su capa DAST se presenta como "live testing, exploit proof, and fix verification".
Lo que destaca:
- Repositorios, escaneos de PR y escaneos completos ilimitados en Team, así que el coste no crece con el número de escaneos.
- La validación va más allá de releer el código, hasta las pruebas en vivo.
- Enterprise añade despliegue on-prem o autoalojado y claves de LLM propias.
Dónde se queda corto:
- Team requiere demo, con "Book a Demo" como único botón.
- Su plan de créditos por escaneo sigue marcado como "Coming soon".
- Para un equipo pequeño es caro comparado con todo lo anterior.
Precio: Team empieza en $1,000 al mes más $60 por desarrollador, Enterprise es a medida, y las startups pueden obtener hasta un 50 % de descuento. La documentación de inicio rápido de ZeroPath también ofrece un espacio de trabajo personal gratuito para desarrolladores individuales.
Mi opinión: merece la pena pedir la demo si tienes un equipo de seguridad y suficientes repos para que el escaneo ilimitado se amortice. Para un equipo de desarrollo de 10 personas, $1,600 al mes son difíciles de justificar frente al plugin.
8. Strix
Ideal para: equipos que quieren pentesting de código abierto dirigido por agentes, con prueba de exploit para cada hallazgo.
Strix aborda el problema desde el lado del atacante. Ejecuta pentests autónomos sobre APIs y apps web, y también sobre código y pull requests, y su repo de código abierto promete prueba de exploit para cada hallazgo y PRs de autofix listos para merge. Es Apache-2.0 y tenía 65,804 estrellas en GitHub el 1 de octubre de 2026, con commits ese mismo día.
Lo que obtienes es un kit de pentester de verdad: un proxy de interceptación HTTP, explotación en el navegador para XSS y bypass de autenticación, un sandbox de Python para exploits de prueba de concepto, reconocimiento, y SAST más DAST. También incluye agent skills, de modo que Claude Code, Cursor o Codex pueden manejarlo.
Lo que destaca:
- Prueba de exploit, el peldaño más alto de la escalera, gratis si lo autoaloja.
- Prueba la app en ejecución, no solo el código fuente, así que detecta fallos de configuración y despliegue que un escáner de código no ve.
- Enterprise admite claves de modelo propias y despliegue en VPC u on-prem.
Dónde se queda corto:
- La CLI autoalojada necesita Docker y tu propia clave de LLM, así que "gratis" significa que pagas la factura del modelo.
- El precio gestionado por prueba no está publicado, así que no puedes sumar de antemano una factura Pro.
- Hacer pentesting a un objetivo en vivo requiere autorización y un entorno de pruebas, lo que supone más configuración que apuntar un escáner a un repo.
Precio: Pro cuesta $29 por puesto al mes con pentests "billed separately, pay per test", y una prueba gratuita de 7 días. Enterprise es a medida, y las startups en fase inicial obtienen un 50 % de descuento en Pro durante 6 meses.
Mi opinión: la herramienta más interesante de aquí, si puedes ejecutarla contra un entorno de staging. Combínala con un escáner de código, ya que hace un trabajo distinto y no es un sustituto.
Lo que cuestan realmente estas alternativas para un equipo de 10 personas
Comparar precios se vuelve confuso porque cada proveedor factura con una unidad distinta: committers activos, desarrolladores colaboradores, contribuyentes, puestos o tokens. Así que aquí está el mismo equipo de 10 desarrolladores, a precio de lista:
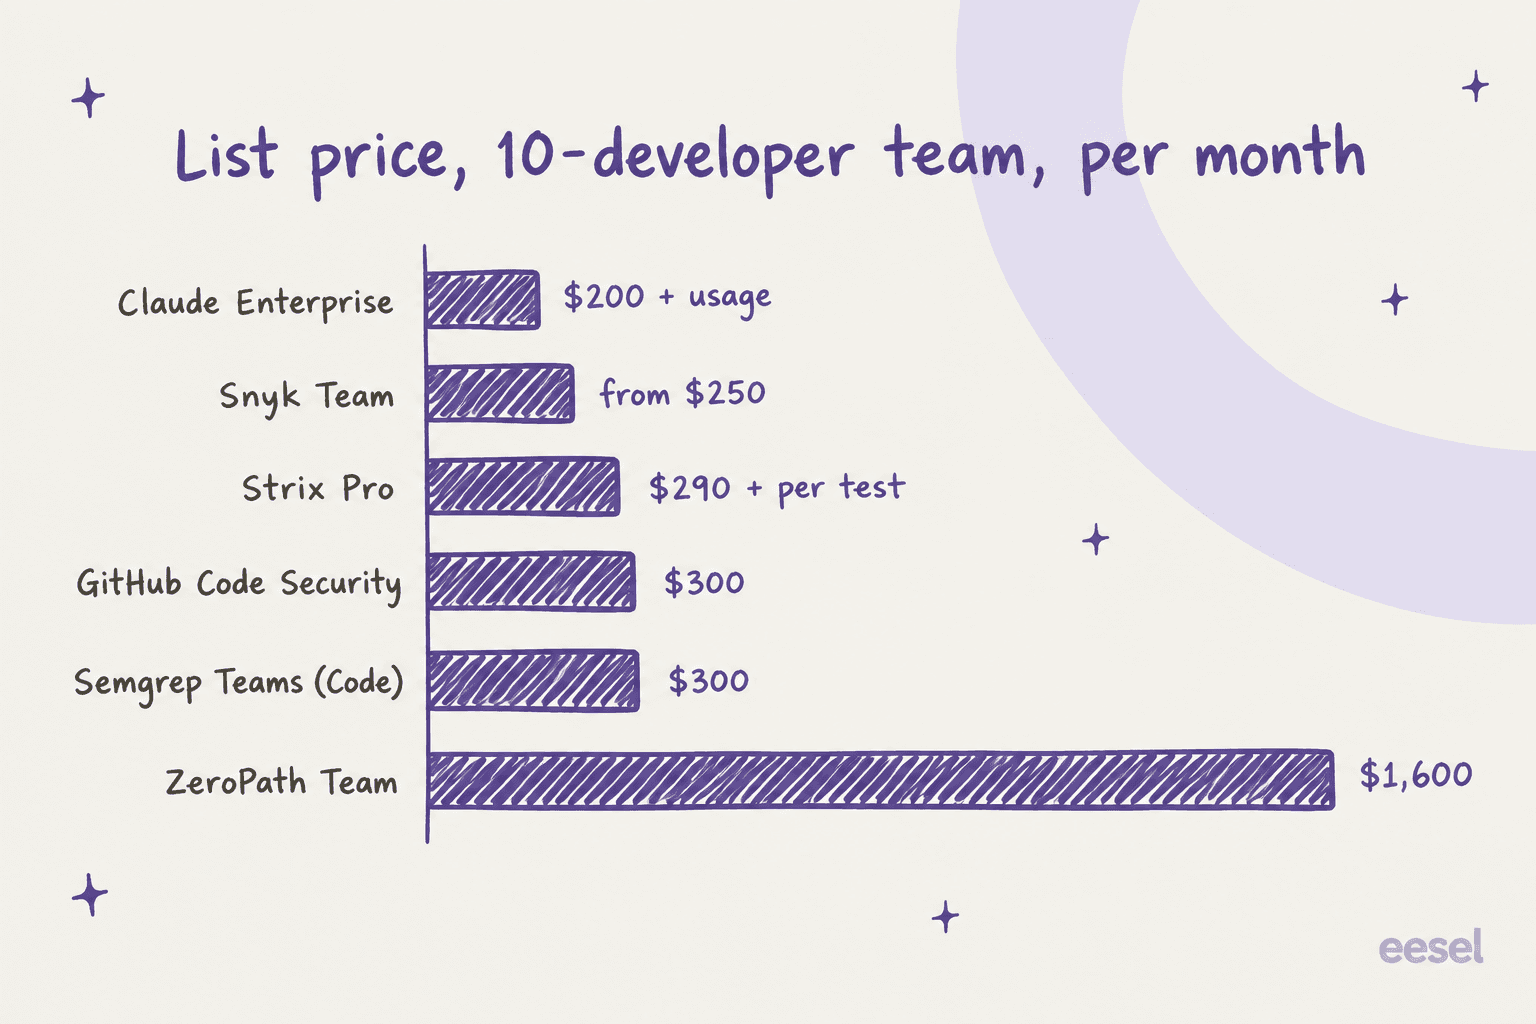
El gráfico oculta tres cosas. Claude Enterprise y Strix suman uso encima, y ninguno te da forma de estimarlo de antemano. El plan Team de Snyk llega hasta 10 desarrolladores, así que la contratación número 11 te lleva a un plan gestionado por ventas. Y las opciones facturadas por tokens, Codex Security Cloud, el plugin de Claude y la Codex CLI, cuestan lo que cuesten tus escaneos. La prueba de la CLI con la app pequeña de Rama quedó entre $3.75 y $6.77, y una base de código real costará muchas veces eso.
Si ya estás en ChatGPT Business, Codex Security Cloud sigue siendo el lugar más barato para empezar, porque los escaneos consumen un uso que ya estás pagando. Las alternativas ganan cuando estás en el plan equivocado o en el host de git equivocado, o cuando necesitas una cifra que tu equipo de finanzas pueda aprobar antes de que se ejecute el escaneo.
¿Qué alternativa a Codex Security Cloud deberías elegir?
Esta es la versión corta que le daría a un amigo:
| Tu situación | Elección |
|---|---|
| En Claude Enterprise, quieres escaneos gestionados | Claude Security |
| Cualquier plan de pago de Claude, o código en GitLab o Bitbucket | Plugin Claude Security |
| Te gusta el escáner de OpenAI, pero estás en Plus o solo con API | Codex Security CLI |
| Equipo de GitHub, quieres una base barata en cada PR | GitHub Code Security |
| Las dependencias y los contenedores son el mayor riesgo | Snyk |
| 10 contribuyentes o menos, quieres gratis | Semgrep Free Edition |
| Equipo de seguridad, muchos repos, quieres validación en tiempo de ejecución | ZeroPath |
| Quieres prueba de exploit contra una app de staging en vivo | Strix |
Elijas lo que elijas, no te saltes la capa aburrida. Tanto OpenAI como Anthropic dicen que sus agentes complementan el análisis estático en lugar de reemplazarlo, y la documentación del plugin de Anthropic lista "your existing static analysis and dependency scanners" como la capa de CI bajo todo lo demás. Ejecuta una herramienta de reglas en cada PR y añade un agente para los fallos de lógica profundos, y mantén a una persona en el merge. El propio modelo de seguridad de Claude Code de Anthropic funciona igual, con permisos que tú apruebas.
La primera opinión de Simon Willison sobre Codex Security señala un uso que vale la pena copiar, elijas la herramienta que elijas:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Esa idea de verificación cruzada funciona en ambos sentidos. Si tu equipo escribe código con Claude, escanearlo con un modelo de OpenAI (o al revés) es una segunda opinión barata. Mi repaso de las mejores herramientas de asistente de programación con IA cubre el lado de escribir.
Una última advertencia, sobre privacidad. Todas las opciones gestionadas envían tu código al modelo alojado de otra empresa. En Hacker News, un desarrollador resumió el obstáculo con claridad:
"Yes, I suspect companies that don't allow ChatGPT will not be able to use the ChatGPT security analysis tool."
Si eso suena a tu empresa, mira las opciones que se ejecutan en tu propia máquina o en tu propia nube: el plugin de Claude en Bedrock o Google Cloud, Strix autoalojado o ZeroPath Enterprise on-prem.
Prueba eesel para el trabajo que necesita pruebas antes de actuar
Toda buena herramienta de esta lista sigue una regla: el agente demuestra su trabajo y luego una persona aprueba el cambio. En eesel construyo agentes de IA con esa misma regla. eesel es una plataforma de compañeros de IA, y para la mayoría de los equipos la contratación relevante es el compañero de IA para el helpdesk, que se une a tu cola actual en Zendesk, Freshdesk, Gorgias o Front y trabaja los tickets como una nueva incorporación de soporte.
La parte que conecta con este artículo es el paso de validación. Antes de responder a un solo cliente real, el compañero repite cientos de tus tickets pasados en una simulación para que puedas leer cada respuesta que habría enviado. Una vez en marcha, todo lo que quede fuera de sus reglas espera una aprobación, igual que un parche de seguridad espera tu revisión.
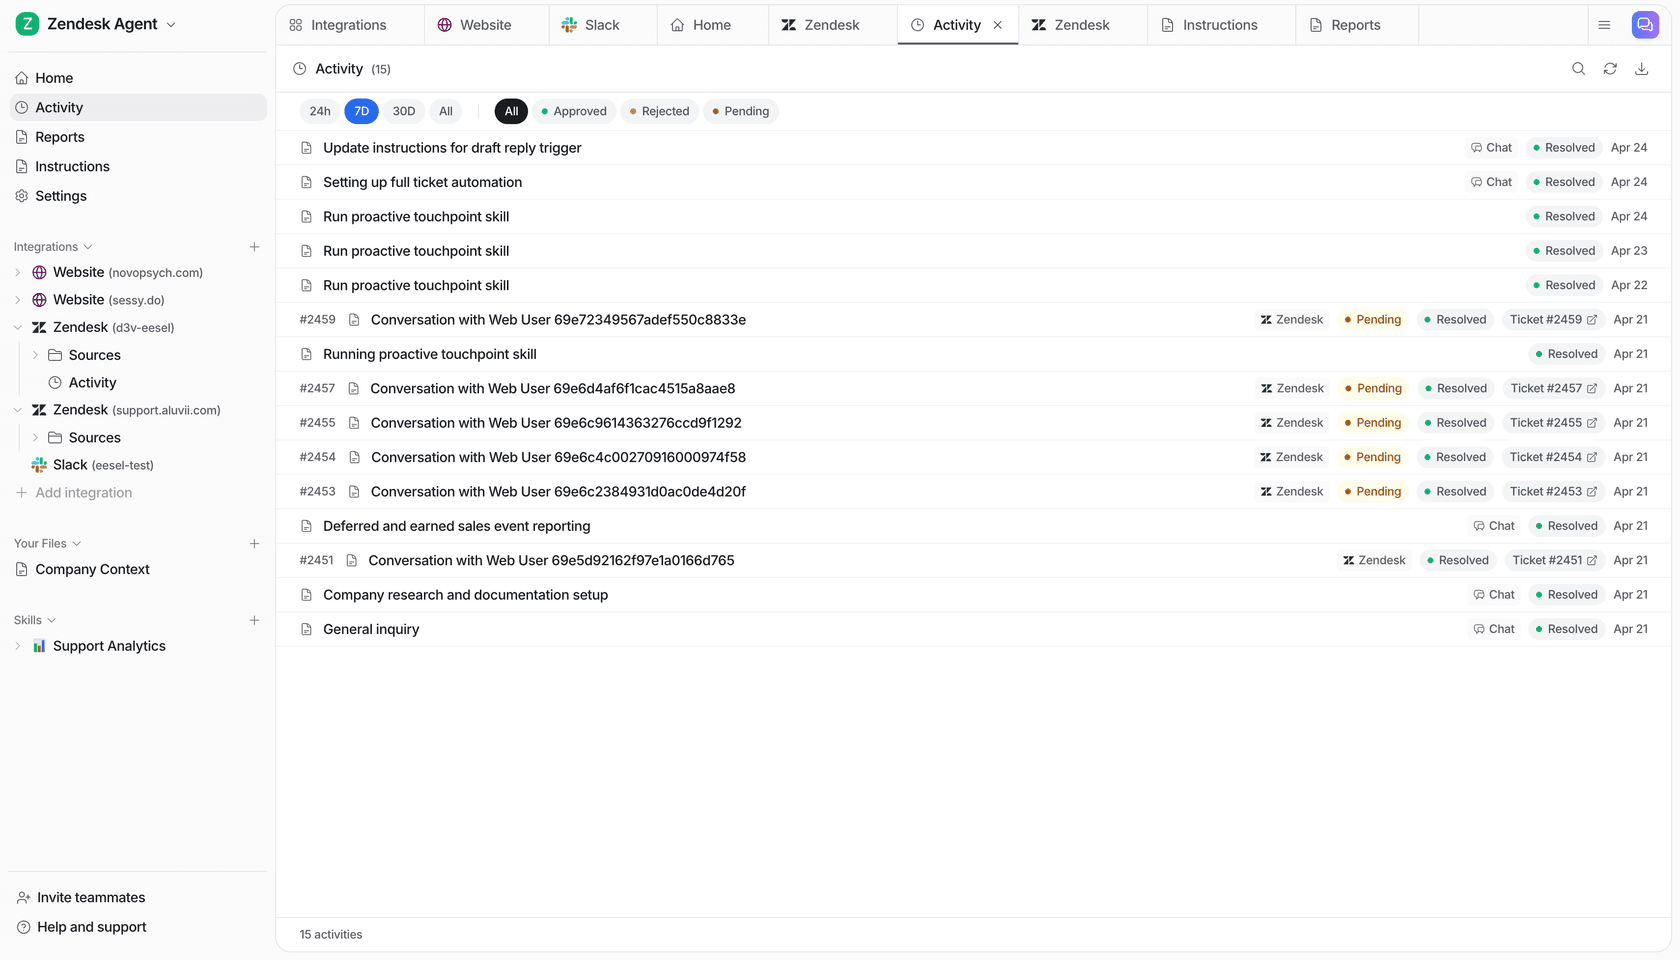
Si lo tuyo son más las herramientas de CLI de aquí, eesel funciona igual desde una terminal. La CLI de eesel ejecuta el mismo compañero y espacio de trabajo que el panel: eesel approvals list muestra lo que espera a una persona, eesel activity lista cada ejecución como rastro de auditoría, y --dry-run imprime la llamada exacta que haría una escritura sin enviarla. Como cada espacio de trabajo es también un servidor MCP, Claude Code y Codex pueden manejarlo como cualquier otra herramienta. Mi guía de la CLI de agentes de IA profundiza más.
Los precios están en la página de precios de eesel: un plan gratuito con 100 créditos, y luego planes desde $299 al mes por 500 créditos, donde un ticket o chat es un crédito. Prueba eesel y ejecuta la simulación con tu propio historial de tickets. Si te interesa cómo funciona el modelo de compañeros en general, mi explicación sobre los compañeros de IA lo cubre.
Preguntas frecuentes
¿Cuál es la mejor alternativa a Codex Security Cloud?
¿Hay una alternativa gratuita a Codex Security Cloud?
¿Cómo se compara Codex Security Cloud con Claude Security?
¿Puedo usar una alternativa a Codex Security Cloud con GitLab o Bitbucket?
¿Cuánto cuestan las alternativas a Codex Security Cloud?
¿Las alternativas a Codex Security Cloud reemplazan el análisis estático?
¿Qué alternativa a Codex Security Cloud funciona sin un plan de ChatGPT?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.