Alternativas ao GPT-5.6-Cyber: 9 opções que você pode usar em 2026

Kira

Katelin Teen
Última edição August 10, 2026
Se você chegou aqui porque o GPT-5.6-Cyber está atrás de uma barreira que você não consegue atravessar, a primeira coisa a saber é que isso não é uma peculiaridade da OpenAI. É o padrão do setor, e a OpenAI nem foi a primeira. O Project Glasswing da Anthropic foi lançado em 7 de abril de 2026, mais de dois meses antes do Daybreak. O Gemini 3.5 Flash Cyber do Google é ainda mais restrito, limitado a "governments and trusted partners" em um piloto limitado.
A jogada mais útil para a maioria dos defensores é o Cyber Verification Program da Anthropic. É gratuito, decidido em dois dias úteis e ajusta o bloqueio de uso duplo de alto risco que atrapalha o trabalho legítimo de segurança no Claude Opus 5. Com preço publicado de $5 e $25 por milhão de tokens, disponível agora, contra uma inscrição de duração desconhecida para um modelo de preço não publicado.
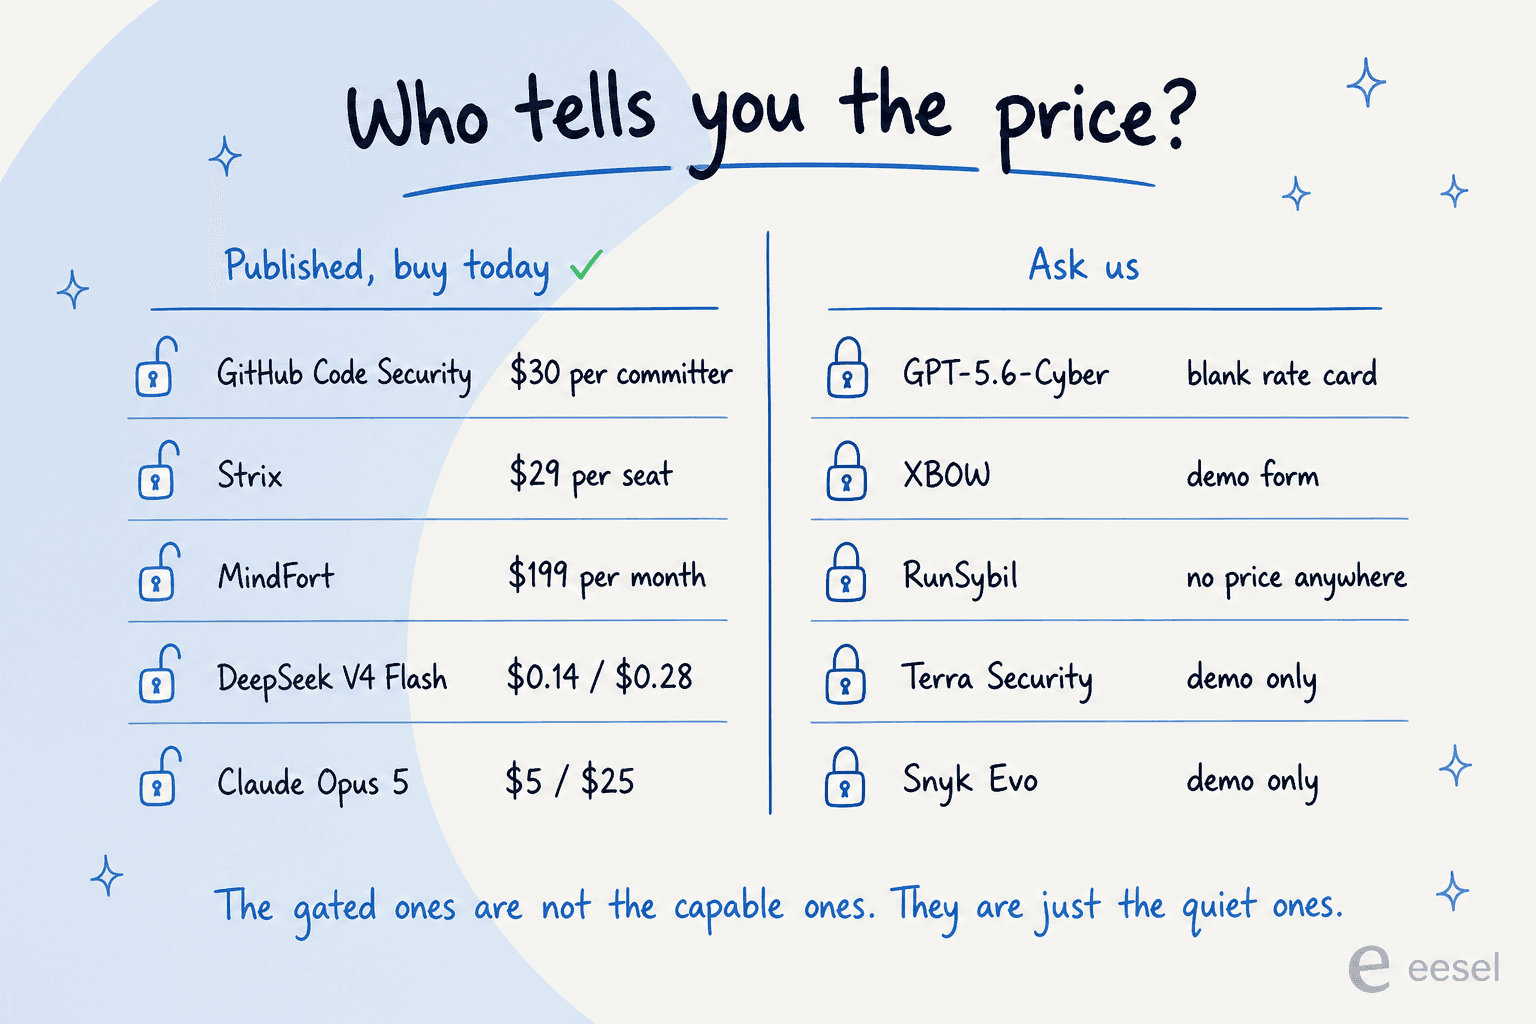
Abaixo disso, o quadro real é melhor do que o debate sugere. Existem ferramentas de segurança com IA reais e compráveis, com preços publicados: Strix a $29 por assento, MindFort a partir de $199 por mês, GitHub Code Security a $30 por committer. E se você não quer nenhum fornecedor, o DeepSeek V4 Flash tem licença MIT e publica uma pontuação de 76,7 no Cybergym.
Se você procura a comparação geral de modelos e não o ângulo cibernético, GPT-5.6 alternatives é a página melhor.
Todos restringiram o modelo cibernético
Eu construo agentes de IA para viver, então a primeira coisa que notei no lançamento do GPT-5.6-Cyber não foi a afirmação sobre capacidade. Foi o quanto o formato era familiar.
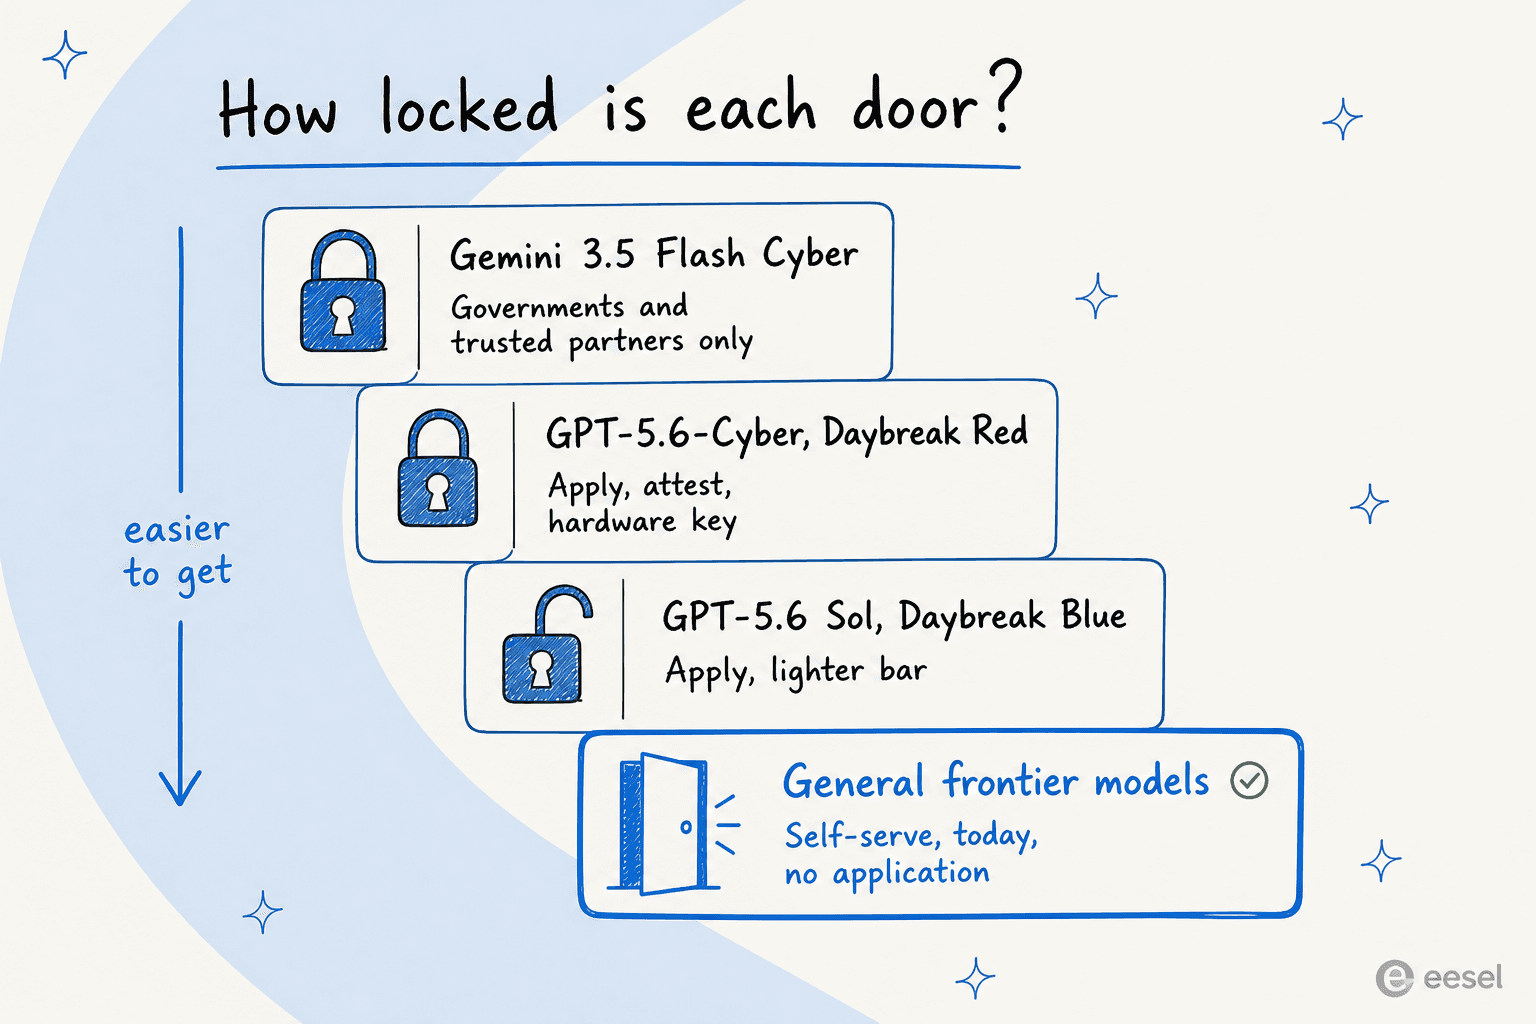
Todo laboratório de fronteira agora construiu a mesma coisa: um modelo cibernético especializado e trancado, com um nível mais leve abaixo para todos os outros. As diferenças estão nos detalhes, e nos detalhes está o conselho de verdade.
Duas delas importam o bastante para serem ditas com clareza antes da lista.
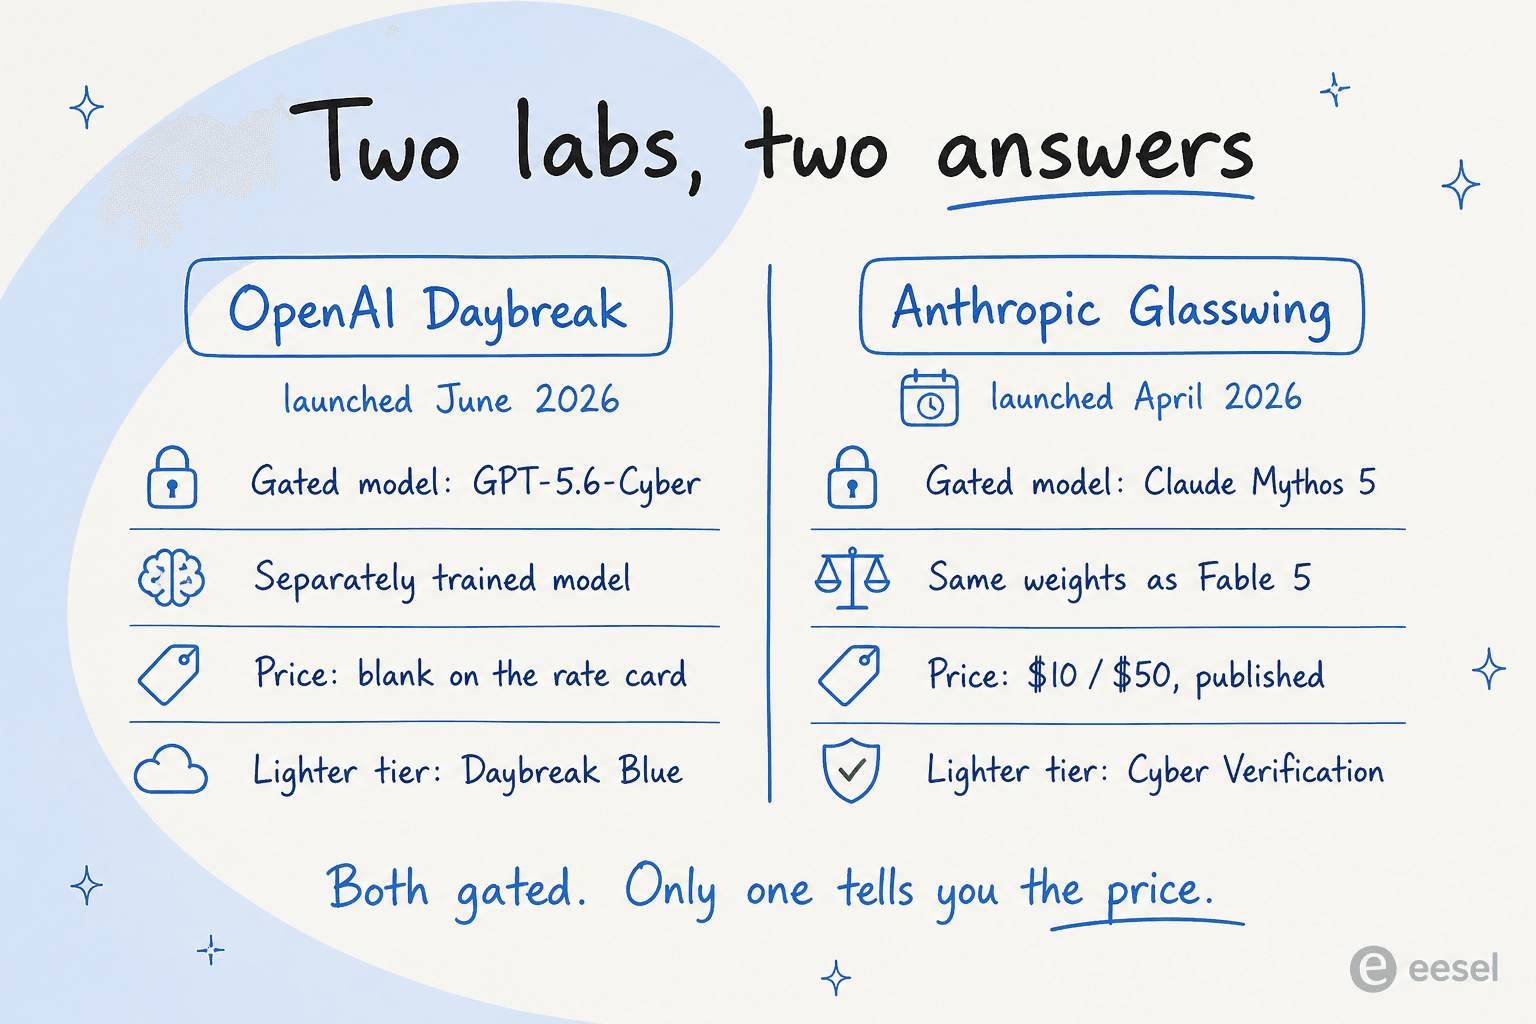
A arquitetura da Anthropic é mais limpa. O Claude Mythos 5 e o Claude Fable 5 têm os mesmos pesos subjacentes, segundo a página de produto da Anthropic; só as salvaguardas mudam. A OpenAI treinou o GPT-5.6-Cyber separadamente, por isso ele supera o Sol na descoberta de zero-days e perde para ele na redação de relatórios. Uma abordagem dá um modelo diferente com compromissos diferentes. A outra dá o mesmo modelo com os freios soltos.
Só um deles diz o preço. A Anthropic publica o Mythos 5 a $10 e $50 por milhão de tokens. A tabela de preços da OpenAI tem uma linha Cyber com traços literais, que analisamos no detalhamento do preço do Cyber.
Como escolhi estas nove
Três filtros, aplicados com honestidade.
Tem que ser alcançável. Ou você pode pagar hoje, baixar hoje, ou se candidatar por um processo com prazo publicado. "Contact sales" sem preço e sem prazo não entrou na lista como recomendação, embora eu tenha nomeado os que funcionam assim para você saber que deve pulá-los.
O preço tem que ser verificável. Cada número abaixo vem da página de preços, do model card ou da listagem no marketplace do próprio fornecedor, conferidos em 11 de agosto de 2026.
A afirmação de capacidade tem que ser do próprio fornecedor. Não os testei uns contra os outros. Onde existe um benchmark cibernético, eu o citei e nomeei a fonte; onde não existe, digo isso em vez de sugerir um.
A tabela comparativa
| # | Opção | Tipo | Autoatendimento? | Preço de entrada | Preço publicado? | Hospedagem própria? | Pontuação cibernética do fornecedor | Ideal para |
|---|---|---|---|---|---|---|---|---|
| 1 | Daybreak Blue | Nível de modelo restrito | Inscrição | Sol a $5 / $30 por 1M | Sim, a tarifa do Sol | Não | ExploitBench 73,5% | Continuar na OpenAI |
| 2 | Anthropic CVP | Programa de acesso gratuito | Inscrição, 2 dias úteis | Opus 5 a $5 / $25 por 1M | Sim | Não | Cyber fallbacks 85% menores que o Fable 5 | A maioria dos defensores |
| 3 | Claude Mythos 5 | Modelo restrito | Somente por convite | $10 / $50 por 1M | Sim | Não | ExploitBench Cap% 78 | Parceiros do Glasswing |
| 4 | Gemini 3.6 Flash | Modelo geral | Sim | $1,50 / $7,50 por 1M | Sim | Não | Não publicada | O quase-fronteira mais barato |
| 5 | DeepSeek V4 Flash | Pesos abertos, MIT | Sim | $0,14 / $0,28 por 1M | Sim | Sim, ~167 GB | Cybergym 76,7 | Nenhum fornecedor |
| 6 | Strix | Pentest autônomo | Sim, cartão | $29 / assento / mês | Parcialmente | Sim, Apache-2.0 | Não publicada | Equipes pequenas |
| 7 | MindFort | Pentest contínuo | Sim | $199 / mês | Sim | Não | Não publicada | Menor piso publicado |
| 8 | GitHub Advanced Security | Varredura e autofix | Sim | $30 / committer / mês | Sim | Não | Não publicada | Já está no GitHub |
| 9 | Horizon3 NodeZero | Pentest autônomo | Via AWS Marketplace | $25.000 / 12 meses | Só no marketplace | Não | Não publicada | Compras corporativas |
Interativo
O que realmente está bloqueando você?
Escolha a restrição que mais incomoda. O resto da lista é ruído até você resolver esta.
A categoria de uso duplo de alto risco é exatamente o que está bloqueando você, e é a que o CVP ajusta. Gratuito, decidido em dois dias úteis, no Opus 5 a $5 e $25 por 1M.
Inscreva-se também no: Daybreak Blue, se você já está na OpenAI. Outro fornecedor, mesma solução, nenhum motivo para não fazer as duas inscrições ao mesmo tempo.
Verifique antes: o CVP exige retenção de dados ativada, não está disponível no Google Vertex AI e não está disponível no Opus 5 pelo Amazon Bedrock.
<div class="altpick-card ap-b">
  <span class="altpick-tag">Vá de: GitHub, Strix ou MindFort</span>
  <p>Os três publicam um número que você pode citar hoje: $30 por committer, $29 por assento, $199 por mês. Sem ligação, sem reunião de escopo.</p>
  <p class="altpick-alt"><strong>A mudança real mais barata:</strong> GitHub Code Security, porque o código já está lá e o CodeQL mais o Copilot Autofix são gratuitos em repositórios públicos.</p>
  <p class="altpick-warn"><strong>Atenção:</strong> o Strix cobra os pentests por teste além da taxa por assento, e essa tarifa por teste não é publicada.</p>
</div>

<div class="altpick-card ap-c">
  <span class="altpick-tag">Vá de: DeepSeek V4 Flash</span>
  <p>Licença MIT, cerca de 167 GB em disco, executável em um único nó GB300 de 4 vias. Sem política de uso aceitável, sem restrição de campo de uso, nada sobre uso duplo em lugar nenhum da licença.</p>
  <p class="altpick-alt"><strong>Considere também:</strong> o GLM-5.2 em um nó H200 de 8 vias, também MIT. A CLI Apache-2.0 do Strix roda localmente com sua própria chave de modelo.</p>
  <p class="altpick-warn"><strong>A armadilha:</strong> a licença só liberta você se você hospedar por conta própria. As APIs hospedadas de vários desses laboratórios proíbem totalmente a varredura de vulnerabilidades, sem exceção para testes autorizados.</p>
</div>

<div class="altpick-card ap-d">
  <span class="altpick-tag">Vá de: GitHub Advanced Security</span>
  <p>Seu gargalo é a correção, não a descoberta. O Copilot Autofix gera correções para 90% dos tipos de alerta em JavaScript, TypeScript, Java e Python e as entrega como mudanças revisáveis.</p>
  <p class="altpick-alt"><strong>Opção gratuita:</strong> o Buttercup da Trail of Bits é AGPL-3.0 e não custa nada além das suas próprias contas de modelo.</p>
  <p class="altpick-warn"><strong>Isto não:</strong> um modelo de fronteira mais permissivo. Mais achados é o oposto do que você precisa agora.</p>
</div>

<div class="altpick-card ap-e">
  <span class="altpick-tag">Vá de: MindFort ou Strix</span>
  <p>Ambos executam pentest autônomo com prova de exploração, e ambos deixam você começar sem uma ligação comercial. O MindFort publica até 2 pentests por mês a $199; o Strix cobra por teste sobre um assento de $29.</p>
  <p class="altpick-alt"><strong>Em escala corporativa:</strong> o Horizon3 NodeZero custa $25.000 por doze meses com 500 ativos no AWS Marketplace, um preço de contrato real e publicado.</p>
  <p class="altpick-warn"><strong>Pule por enquanto:</strong> XBOW, RunSybil e Terra Security. Todos capazes, nenhum diz o preço sem uma reunião.</p>
</div>
Uma observação sobre a coluna "pontuação cibernética do fornecedor", porque é a coisa mais fácil de interpretar errado aqui. Esses números não são comparáveis entre si. São benchmarks diferentes, executados por laboratórios diferentes, com configurações de salvaguarda diferentes. O Cap% 78 da Anthropic, em particular, é uma escada de capacidade de 16 flags, não uma taxa de sucesso, e foi executado com todas as salvaguardas desligadas. A própria Anthropic diz isso e avisa que os resultados "may not be directly comparable to public leaderboard entries." Use a coluna para ver se um fornecedor publica alguma coisa, não para ranqueá-los.
1. Daybreak Blue (GPT-5.6 Sol)
Ideal para: equipes que já padronizaram na OpenAI e querem remover o atrito sem trocar de fornecedor.
O que é. A outra metade do mesmo programa. O Daybreak Blue dá a você modelos de fronteira de uso geral, Sol incluído, com as barreiras cibernéticas em nível de sistema removidas. A OpenAI o chama de "the recommended starting point for most defenders" e nomeia as cargas de trabalho: descoberta de vulnerabilidades, revisão segura de código, análise de malware, resposta a incidentes, validação de patches.
Acesso. Pessoas físicas verificam a identidade na página cyber do ChatGPT; organizações usam o formulário corporativo. Sem prazo publicado. Chaves de segurança de hardware se tornam obrigatórias para contas individuais em 1º de setembro de 2026.
Preço. A tarifa padrão do Sol, $5 de entrada e $30 de saída por milhão de tokens em contexto curto, dobrando para $10 e $45 em contexto longo. O batch corta pela metade. O detalhamento completo está em nosso guia de preços do GPT-5.6, e o modelo principal isolado no post de preços do Sol. Existem níveis mais baratos se a carga permitir: Terra a $2 e $12, Luna a $0,20 e $1,20.
Veredito. Aceite se você vai continuar na OpenAI, e entenda o que ele muda e o que não muda. No conjunto de prompts cibernéticos avançados da OpenAI, o Blue move a taxa de conclusão de 1,5% para 2,0%, então ele não vai desbloquear trabalho com cadeias de exploits. O que ele desbloqueia é o trabalho defensivo comum que estava sendo pego pela camada de triagem. É um problema real resolvido, só menor do que o nome do nível sugere.
2. Anthropic Cyber Verification Program
Ideal para: quase todos que estão lendo isto. É a recomendação.
O que é. A Anthropic divide o trabalho cibernético bloqueado em duas categorias. Prohibited use cobre coisas "almost always used maliciously and have little to no legitimate defensive application such as mass data exfiltration or ransomware code development", e não é ajustável. High Risk Dual use cobre trabalho com "legitimate defensive applications, such as vulnerability exploitation or offensive security tooling development", e essa categoria é ajustável pelo Cyber Verification Program.
Acesso. Inscrição gratuita sobre sua organização existente, com decisão por e-mail "within 2 business days". Cobre modelos das classes Opus e Sonnet, não o Mythos 5. A Anthropic também publica um caminho de recurso e admite abertamente a taxa de erro: "We expect to occasionally decline eligible applications incorrectly, and approved users may still experience blocks on legitimate work."
Preço. O programa é gratuito. Você paga a tarifa normal do modelo: Claude Opus 5 a $5 de entrada e $25 de saída por milhão de tokens, ou Sonnet 5 a $2 e $10. Uma coisa para anotar na agenda: a tarifa do Sonnet 5 é promocional e passa para $3 e $15 depois de 31 de agosto de 2026. Nossa análise do Opus 5 cobre o que você realmente recebe por ele.
Veredito. Esta é a resposta para a maioria das pessoas, e não é por pouco. Dois dias úteis contra uma análise de Daybreak sem fim definido, uma inscrição gratuita e um preço publicado em um modelo que já é excelente. A Anthropic também relata que o tráfego do Opus 5 "ran into cyber fallbacks 85% less than Fable 5", a coisa mais próxima que alguém publica da tabela de taxas de conclusão da OpenAI. As pegadinhas reais são lacunas de cobertura que você deve verificar primeiro: o CVP exige retenção de dados ativada, não está disponível no Google Vertex AI e não está disponível no Opus 5 pelo Amazon Bedrock.
3. Claude Mythos 5 via Project Glasswing
Ideal para: organizações grandes o bastante para serem convidadas, que é a descrição honesta.
O que é. O verdadeiro equivalente do Daybreak Red, e o que foi lançado primeiro. O Glasswing começou em 7 de abril de 2026 com 12 parceiros nomeados, incluindo AWS, Apple, Cisco, CrowdStrike e a Linux Foundation, e se expandiu em junho para cerca de 150 organizações a mais. Os parceiros encontraram "more than 10,000 high- or critical-severity security flaws".
Acesso. Somente por convite. Não há caminho de autoatendimento, o que o torna uma barreira mais dura que a rota individual da OpenAI.
Preço. $10 de entrada e $50 de saída por milhão de tokens, informado tanto no post de lançamento quanto na página de produto do Mythos. O Mythos Preview custava $25 e $125, então o modelo cibernético restrito ficou 60% mais barato entre abril e junho.
Veredito. Vale entender mesmo que você não consiga acesso, porque ele reformula todo o debate. A Anthropic restringe um modelo cujo preço publica e cujos pesos são idênticos aos de um modelo de disponibilidade geral. É uma decisão de política vestindo uma roupa muito fina, e torna mais difícil sustentar o argumento de que "a capacidade é o segredo". Se você está comparando os dois laboratórios em geral, Claude contra o GPT-5.6 cobre o lado não cibernético.
4. Gemini 3.6 Flash
Ideal para: equipes que querem um modelo geral capaz, com comportamento de recusa ajustado para cibersegurança e nenhuma inscrição.
O que é. O modelo de trabalho pesado do Google, lançado em 21 de julho de 2026. O detalhe relevante está na nota de segurança: o 3.6 Flash vem com salvaguardas Frontier Safety reforçadas contra o uso indevido ofensivo em cibersegurança, e o Google diz que "the model has been trained to minimize refusals for beneficial uses." É o mesmo problema que o Daybreak resolve, tratado no modelo base em vez de atrás de uma inscrição.
Acesso. Totalmente de autoatendimento pelo Google AI Studio e pela API do Gemini. Sem formulário, sem declaração.
Preço. $1,50 de entrada e $7,50 de saída por milhão de tokens, o que corta o preço do Sol em mais da metade na entrada. O detalhamento do Gemini 3.6 Flash traz o quadro completo, e GPT-5.6 contra o Gemini 3 cobre o confronto direto.
Veredito. A melhor opção sem atrito se você não quer se inscrever em nada. Dois limites honestos. O Google não publica nenhum benchmark cibernético para o 3.6 Flash, então você confia na afirmação sobre recusas sem um número por trás. E o modelo especializado, o Gemini 3.5 Flash Cyber, é trancado para governos e parceiros de confiança dentro do CodeMender, uma barreira mais estreita que qualquer uma operada pela OpenAI ou pela Anthropic. Vale saber também: o próprio model card do Gemini 3.1 Pro diz que a área cibernética "has reached the alert threshold" e que o Google continua a "deploy mitigations in this domain", então o atrito pode aumentar em vez de diminuir.
5. DeepSeek V4 Flash
Ideal para: equipes que querem nenhuma relação com fornecedor, nenhuma política de uso aceitável e ninguém lendo seus prompts.
O que é. O único modelo desta lista que é barato, baixável, com licença MIT e com um número cibernético publicado pelo fornecedor. Seu model card informa Cybergym 76,7, contra 83,1 do Claude Opus 4.8 na mesma linha.
Acesso. Baixe os pesos. Cerca de 167 GB em disco, executável em um único nó GB300 de 4 vias usando o comando publicado pela própria DeepSeek.
Preço. $0,14 de entrada e $0,28 de saída por milhão de tokens na API hospedada, aproximadamente 107 vezes mais barato que a tarifa de saída do Sol. Um aviso que muda a conta: a página de preços da DeepSeek agora diz que se espera um "significant increase", sem data. Qualquer orçamento construído sobre esses números tem um prazo de validade anunciado.
Veredito. A rota de escape genuína mais forte aqui, com uma grande ressalva sobre por qual porta você entra. MIT significa MIT: nenhuma restrição de campo de uso, nenhuma política de uso aceitável, nada sobre uso duplo em lugar nenhum da licença. Isso é categoricamente diferente de todas as opções hospedadas acima. Mas essa liberdade só existe se você hospedar por conta própria. Se você passar pela API da própria DeepSeek, está de volta aos termos de serviço, e os 6,4 pontos de diferença no Cybergym para o Opus 4.8 são a medida honesta do que você abre mão.
Nossa análise do DeepSeek V4 Flash cobre o quadro geral de capacidade, e o confronto direto com o GPT-5.6 é a comparação mais equivalente que alguém publicou.
6. Strix
Ideal para: equipes de segurança pequenas que querem pentest autônomo hoje pelo preço de um almoço.
O que é. Pentest autônomo em APIs, aplicações web, código e pull requests, infraestrutura e nuvem, com prova de exploração para cada achado e pull requests de autofix prontos para merge. Vem com um kit ofensivo de verdade: um proxy de interceptação HTTP, exploração em navegador para XSS e bypass de autenticação, execução de shell e um sandbox Python para exploits de prova de conceito.
Acesso. As duas portas estão abertas. Pagamento com cartão e 7 dias de teste gratuito, ou clone. O repositório do Strix é Apache-2.0, com 50.707 estrelas e último push em 10 de agosto de 2026. Rodar a CLI localmente exige Docker e sua própria chave de modelo.
Preço. O Pro custa $29 por assento por mês com "pentests billed separately, pay per test". O Enterprise é personalizado e adiciona implantação em VPC ou on-prem, além de suporte a modelo próprio.
Veredito. O produto mais genuinamente de autoatendimento da categoria, e o caminho de código aberto significa que você pode avaliá-lo sem nenhuma conversa com o fornecedor. Seja lúcido sobre o preço, porém: o preço por teste não é publicado, então $29 é uma taxa por assento, não a conta. É uma lacuna real em uma listagem de resto incomumente transparente, e é a primeira pergunta a fazer no teste.
7. MindFort
Ideal para: equipes que querem um número mensal publicado para pôr em uma linha de orçamento sem precisar ligar.
O que é. Agentes de IA que executam pentest contínuo, revisão de código de segurança, revisão de pull requests e aplicação de patches, com cada achado entregue como um PR validado, retestado e pronto para merge. Também coloca agentes de segurança no Slack.
Acesso. Cadastro de autoatendimento nos dois níveis pagos, com uma avaliação inicial gratuita. Só o Enterprise leva a uma demo.
Preço. O Growth começa em $199 por mês por 400 créditos e até 2 pentests. O Scale começa em $999 por mês por 800 créditos e até 4 pentests. Os pacotes de créditos têm descontos por volume de até 30%, e a cobrança de excedente é opcional para que as avaliações continuem rodando com zero crédito.
Veredito. O menor piso publicado da categoria e a resposta mais clara para "o que consigo por menos de $250 por mês". Duas ressalvas. As afirmações da página inicial de menos de 1% de falsos positivos e primeiros resultados em horas são afirmações do fornecedor, não verificadas de forma independente. E a própria descrição do nível Growth diz "scope and usage are tailored in the demo", então o cadastro de autoatendimento ainda pode acabar em uma conversa. O preço é publicado, o que já o coloca à frente da maior parte do setor.
8. GitHub Advanced Security
Ideal para: qualquer pessoa cujo código já esteja no GitHub, que é a maioria.
O que é. Agora desmembrado em dois complementos com preço separado. O Code Security cobre CodeQL e Copilot Autofix em repositórios privados, revisão de dependências e regras de triagem automática do Dependabot. O Secret Protection cobre verificações de validade, varredura de segredos do Copilot para segredos não estruturados como senhas e controles de push protection.
Acesso. Totalmente de autoatendimento. Ative nas configurações do repositório, sem ligação, com teste de 30 dias disponível.
Preço. $30 por committer ativo por mês para o Code Security, $19 para o Secret Protection. CodeQL e Copilot Autofix são gratuitos em repositórios públicos em todos os planos, e o GitHub diz que o Autofix gera correções para 90% dos tipos de alerta em JavaScript, TypeScript, Java e Python.
Veredito. A correção de vulnerabilidades assistida por IA e confiável mais barata desta lista, e a de menor atrito de adoção porque o código já está lá. Não é um produto de pentest e não vai perseguir uma cadeia de exploits, então resolve uma parte diferente do problema que o Strix ou o MindFort. Se a sua lacuna é "encontramos coisas e nunca as corrigimos", esta é a resposta direta, e em código público começa em zero.
9. Horizon3.ai NodeZero
Ideal para: empresas que precisam de um contrato de verdade e têm gasto no AWS Marketplace para consumir.
O que é. Teste de penetração autônomo em escala corporativa, vendido por ativos em vez de assentos.
Acesso. Atrás de uma demo no próprio site, mas com preço completo no AWS Marketplace. Essa porta dos fundos vale ser conhecida em geral, porque é onde vários fornecedores desta categoria publicam números que não colocam em seus próprios sites.
Preço. Segundo a listagem do marketplace: $25.000, $32.500 e $42.500 por doze meses de Core, Pro e Elite com 500 ativos, mais $15.000 por um teste Flex avulso.
Veredito. Inclua na lista curta apenas se o seu problema for escala corporativa e compras, não acesso. O motivo de merecer um lugar é o padrão que demonstra: quando o site de um fornecedor diz "contact sales", verifique os marketplaces de nuvem antes de presumir que o preço é segredo. A XBOW publica $50.000 por doze meses de créditos de ataque Enterprise da mesma forma.
A história de advertência: XBOW
Merece uma seção própria, porque é a ilustração mais nítida de para onde este mercado está indo.
A XBOW é o fornecedor que argumentou publicamente contra restringir a capacidade cibernética de fronteira. Seu post de abril de 2026 sobre o GPT-5.5 apresenta o argumento diretamente: "Capability doesn't vanish when you gate it. It gets rediscovered, leaked, replicated." Ela chama o acesso restrito de "private club" e nomeia quem fica de fora: "the mom-and-pop business, the regional hospital, the mid-market company with a part-time security lead."
Em novembro de 2025, a XBOW lançou o Pentest On-Demand explicitamente como "self-serve, on-demand, self-explanatory", com "no scoping meeting required" e um preço na faixa de $4.000 a $6.000, dependendo de qual das duas páginas de anúncio você ler.
Hoje, a URL para a qual os dois posts apontam como o lugar de comprar redireciona para um formulário de captação de demo, e a página de preços é um formulário "Request Pricing" cuja única linguagem de preço é "Pricing is scoped to your environment."
Quero ser justo, porque o argumento da XBOW é bom e a empresa faz um trabalho real: ela afirma ter encontrado mais de 14.000 zero-days em aplicações de clientes e o primeiro lugar no ranking da HackerOne. Mas o fornecedor que fazia o argumento mais forte pelo acesso democratizado removeu o próprio nível de autoatendimento em nove meses. Isso diz algo sobre a economia desta categoria que nenhuma tomada de posição vai mudar.
O que as pessoas entendem errado: "é só usar o Kimi K3"
Este é o conselho mais comum nos threads do Hacker News sobre restrição cibernética, e está meio certo de uma forma que importa.
O argumento da licença está completamente certo. A licença personalizada do Kimi K3, a MIT do DeepSeek V4 e a MIT do GLM-5.2 não contêm política de uso aceitável, restrição de campo de uso nem qualquer menção a cibersegurança ou uso duplo. A única linguagem de conduta em todo o arquivo de licença do Kimi K3 é "must comply with applicable laws." Diante de um modelo hospedado com varredura de prompts e revisão humana de conteúdo sinalizado, isso é uma diferença categórica, não marginal.
O conselho de execução está errado em dois pontos específicos.
Primeiro, a licença só liberta você se você realmente hospedar por conta própria, e o caminho da API hospedada é pior do que o que você deixou. Os termos da Moonshot proíbem "providing programs or tools specifically designed for engaging in activities that endanger network security, such as network intrusion", sem exceção para testes autorizados. Os termos do QwenCloud da Alibaba proíbem qualquer tentativa de "probe, test, or scan the vulnerability of any System", também sem exceção. Ambos são mais rígidos com ferramentas ofensivas do que a política do Google. Cancelar uma assinatura do ChatGPT por créditos da API da Moonshot não escapa de nada.
Segundo, o Kimi K3 é o modelo errado para citar. A $3 e $15 por milhão de tokens, é a opção de pesos abertos mais cara, o dobro do Gemini 3.6 Flash na saída e dentro da faixa do Sol. Seus pesos têm 1,56 TB, e a própria receita de serviço da Moonshot pede "at least 8x GB300. Multi-node for real production traffic." Ele é recomendado por ser o mais novo, não por ser prático, como nossa análise do Kimi K3 e o post de preços do K3 confirmam. O DeepSeek V4 Flash, com 167 GB, é a versão deste argumento que sobrevive ao contato com um orçamento de hardware.
Terceiro, e o mais desconfortável: ninguém consegue realmente medir a distância até o GPT-5.6-Cyber, porque a OpenAI não publicou nenhum system card para ele. Toda afirmação de que "os pesos abertos já estão próximos" é medida contra o Sol, não contra o modelo atrás da barreira.
O que eu realmente faria
Em ordem, partindo do princípio de que você tem um programa de segurança de verdade e um ciclo orçamentário que não vai esperar.
- Inscreva-se hoje no Cyber Verification Program da Anthropic. Gratuito, dois dias úteis, preço de modelo publicado. Não há motivo para não tê-lo rodando enquanto você decide todo o resto.
- Inscreva-se no Daybreak Blue em paralelo se você já está na OpenAI. Também gratuito, e remove a camada de triagem que bloqueia o trabalho defensivo comum.
- Ative o GitHub Code Security se seu código está no GitHub. A $30 por committer, é a coisa mais barata desta lista que muda alguma coisa, e é gratuito em repositórios públicos.
- Teste o Strix ou o MindFort dependendo de você querer por assento ou por mês. Ambos são de autoatendimento, ambos publicam um piso, e o Strix tem um caminho Apache-2.0 se você quiser avaliar sem nenhum fornecedor.
- Só então considere hospedar por conta própria. O DeepSeek V4 Flash ou o GLM-5.2 são opções reais com licenças permissivas, mas é uma decisão de investimento e de pessoal, não uma troca de assinatura.
O que não está nessa lista é esperar pelo Daybreak Red. Se seu trabalho realmente precisa dele, inscreva-se. Mas não trate isso como o plano, porque é uma inscrição sem prazo publicado para um modelo sem preço publicado e sem system card.
Experimente a eesel
Outro problema, a mesma lição. Passo meus dias construindo agentes de IA que tocam dados reais de clientes, e o padrão deste post é o que encontro o tempo todo: a capacidade raramente é o gargalo, a superfície de controle é.
É disso que a eesel é feita. Antes que um agente de IA responda a um único cliente real, você o simula em milhares dos seus próprios tickets antigos e vê exatamente o que ele teria dito. Depois você o limita aos tipos de ticket em que confia e escala o restante.
Toda ação de ferramenta é registrada, e as sensíveis ficam atrás de aprovação humana, que é a versão da fila de suporte da disciplina de sandbox e escopo que todo laboratório neste post recomenda. É também o que torna uma revisão de segurança superável, e a mesma lógica escala para trabalho de nível HIPAA quando você precisar.
Sem inscrição, sem declaração, sem lista de espera. Você pode estar rodando uma simulação esta tarde.
