なぜ「ServiceNow向けGrok Bot」がそもそも検索されるのか
xAIが2026年8月11日にGrok Botをローンチしたとき、製品ページにはサポートを直接狙ったサンプルプロンプトが掲載されていた。「Sign in to Zendesk so I can work the support queue.」このメカニズムにZendesk固有の部分は何もない。サインインしてブラウザを操作するエージェントは、ログイン画面の裏側に何があるかを気にしないため、同じ問いはServiceNowについても浮上する。そしてここでは、より軽量なヘルプデスクツールの場合よりも大きな問いとなる。なぜならServiceNowインスタンスは通常、IT、人事、施設管理の業務すべてを一度に記録するシステムだからだ。
私はeesel自身のAIエージェントが実際のキューに参加できるようにする統合、API、MCPサーフェスを開発している立場なので、「とにかくサインインさせるだけ」というピッチに対する私の第一の直感は、デモと本番の間の継ぎ目を探しに行くことだ。あらかじめ正直なところを言っておくと、私は自信たっぷりに聞こえるボットが、ナレッジベースが空だったときにさりげなく誤った答えを返すのを見てきた。だからこそeeselのすべてのロールアウトは、ライブの顧客に触れる前に実際の過去のチケットに対してリハーサルされる。だから、まっさらなエージェントが「私のServiceNowキューを処理します」と言ってきたとき、私の最初の問いは「クリックできるか」ではない。「規制対象のケースで初めて自信満々に間違えたとき何が起きるのか、そして誰がそれに気づくのか」だ。
これが本稿の残りを見るレンズになる。Grok Botは有能な汎用ワーカーだ。実際にどうServiceNowに向けて設定するのか、何が得意なのか、そしてライブのサポートおよびITキューに特有のどこで継ぎ目が見えるのかを見ていこう。
GrokをServiceNowに接続する2つの方法
公式のGrok-to-ServiceNow統合はなく、ServiceNow Storeへの掲載もない。「ServiceNow向けGrok Bot」は実際には、非常に異なる2つの設定のうちどちらかを意味する。
経路A: Grok Botが画面を操作する。 これが目玉機能だ。Grok Botはマネージドクラウドコンピューターを起動し、ServiceNowにサインインするよう指示すると、画面の受け渡しで自分の認証情報を入力する。それ以降は、ログイン済みのフルフィラーのようにAgent Workspaceを操作する。インシデントとケースを開き、スレッドを読み、フィールドを更新し、カタログ主導の作業ではリクエストをREQからその下のRITM、さらにはフルフィラーが完了させる個々のSCTASKまで、そのライフサイクルを通じて動かしていく。ServiceNow側は何も設定する必要がない。なぜならインスタンスから見れば、人間がその席を使っているのと同じだからだ。それが魅力のすべてであり、それがまさに問題のすべてでもある理由には後で触れる。
これを試す前にすら知っておく価値があること: ServiceNowはチケット単位ではなくフルフィラー席単位でライセンスされる。リクエスターは無料だが、HR Service Deliveryのような従業員向け製品は事実上会社内のアクティブな全員をカウントする「Unrestricted User」料金を課金し、ライセンスはインスタンス単位だ。Grok Botが席を占有するということは、無料のAPI呼び出し元ではなく、実際に課金されるライセンスを占有するということだ。
経路B: Grok APIを呼び出し、ServiceNow独自のMCP経路に接続する。 より制御しやすい道は、Grokを画面操作ワーカーではなくモデルとして扱う。自社のミドルウェアからgrok-4.6を呼び出し、Table API、Flow、あるいはますます増えているServiceNow独自のMCP Server Console経由で結果を書き戻す。このコンソールは正確に4つのツールを持つQuickstartサーバーを提供する。インシデントレコードの検索、ケースレコードの検索、インシデント要約、ケース要約だ。今日の時点では読み取りと要約のみで、標準では書き込みやアクションのツールはなく、Now AssistおよびAI Native SKUにバンドルされており、通常のITSM階層には含まれない。
MCP経路には、これを構築する前に知っておくべきコストの癖もある。あるServiceNow社員はプラットフォーム自身のコミュニティフォーラムで、MCPツールとして呼び出されたNow Assistスキルは通常のアシストコストに加えて固定で追加のアシストを1つ消費すると確認しており、つまりネイティブUI経由ではなくMCP経由で呼び出された瞬間、1アシストのインシデント要約は実質的に価格が倍になる。そしてデフォルトでは、これらの呼び出しの背後にあるデータはあなたのインスタンスを離れ、異なるリージョンやサードパーティのクラウド上にあるかもしれない集中管理されたServiceNow環境へ向かい、オプトアウトしない限り入力と出力がServiceNow自身のモデル開発に供される。
これを評価しているほとんどのチームにとって、経路Aが実際に「ServiceNow向けGrok Bot」の意味するところなので、そこに最も多くの時間を割くことにする。
Grok Botが得意なこと
功績は認めるべきで、設計は巧妙だ。Grok Botは、人間と同じようにUIを操作することで、きれいなAPIを持たないツールにも手が届く。これはRPAの正統な後継と言える。あなたのServiceNowインスタンスがカスタムUI Builderページ、スコープ付きアプリ、そしてコンサルタントが去って以来誰も触っていないワークフローの迷路であるなら、画面をただ使うだけのエージェントはそのすべてを迂回する。スコープすべき統合プロジェクトは存在しない。
また、ロングテールでアドホックなタスクにも強い。「先週タグ付けされたVPN関連のオープンインシデントをすべて取得し、パターンを要約して」というのは、パワーユーザー向けのリサーチ兼トリアージアシスタントとしてうまくこなせる種類の仕事だ。何も配線することなく、1つのセッション内でServiceNowとドキュメントやSlackチャンネルの間を行き来できるからだ。
そして根底にあるモデルは強力だ。Grok 4.6は有能な推論モデルなので、書き出す下書きや要約は読みやすい。ただし常につきまとう落とし穴は、「読みやすい」ことと「正しい」ことは別のテストだということであり、ライブキューが報いるのは後者だけだ。
ライブキューにとってリスクとなる部分
ここで「とにかく画面を使う」ことは機能から負債へと転じる。それはGrokというモデルが弱いという話では一切ない。共有ブラウザセッションを持つ汎用ワーカーは、本番キューにとって誤った形であり、ServiceNowのエンタープライズかつ規制対象という性質が、そのミスマッチを小さくするどころか大きくするということだ。
ドライランが存在しない。 xAI自身のドキュメントはこう明言している。「A test run performs real work. It can navigate websites, change files, and call connected tools.」つまり、Grok Botを直近数百件のクローズ済みインシデントに向けて、ライブのものに触れる前にどう処理していたかを確認する方法はない。特にITSMを扱うヘルプデスクコパイロットにとって、これは単一最大のギャップだ。実履歴に対するリハーサルこそが安全なロールアウトの規律のすべてであり、この経路はそれを飛ばしていきなり本番初日に突入する。
共有された一台のコンピューター、使い回されるログイン。 あるユーザーのすべてのボットは単一のクラウドコンピューターを共有し、一度ServiceNowにサインインすると、そのセッションは持続し、他のどのボットもそれを再利用できる。xAIはドキュメント内で二度こう述べている。「Do not use separate Bots as a security boundary.」ボットを削除しても、そのファイルとサインイン情報は残る。
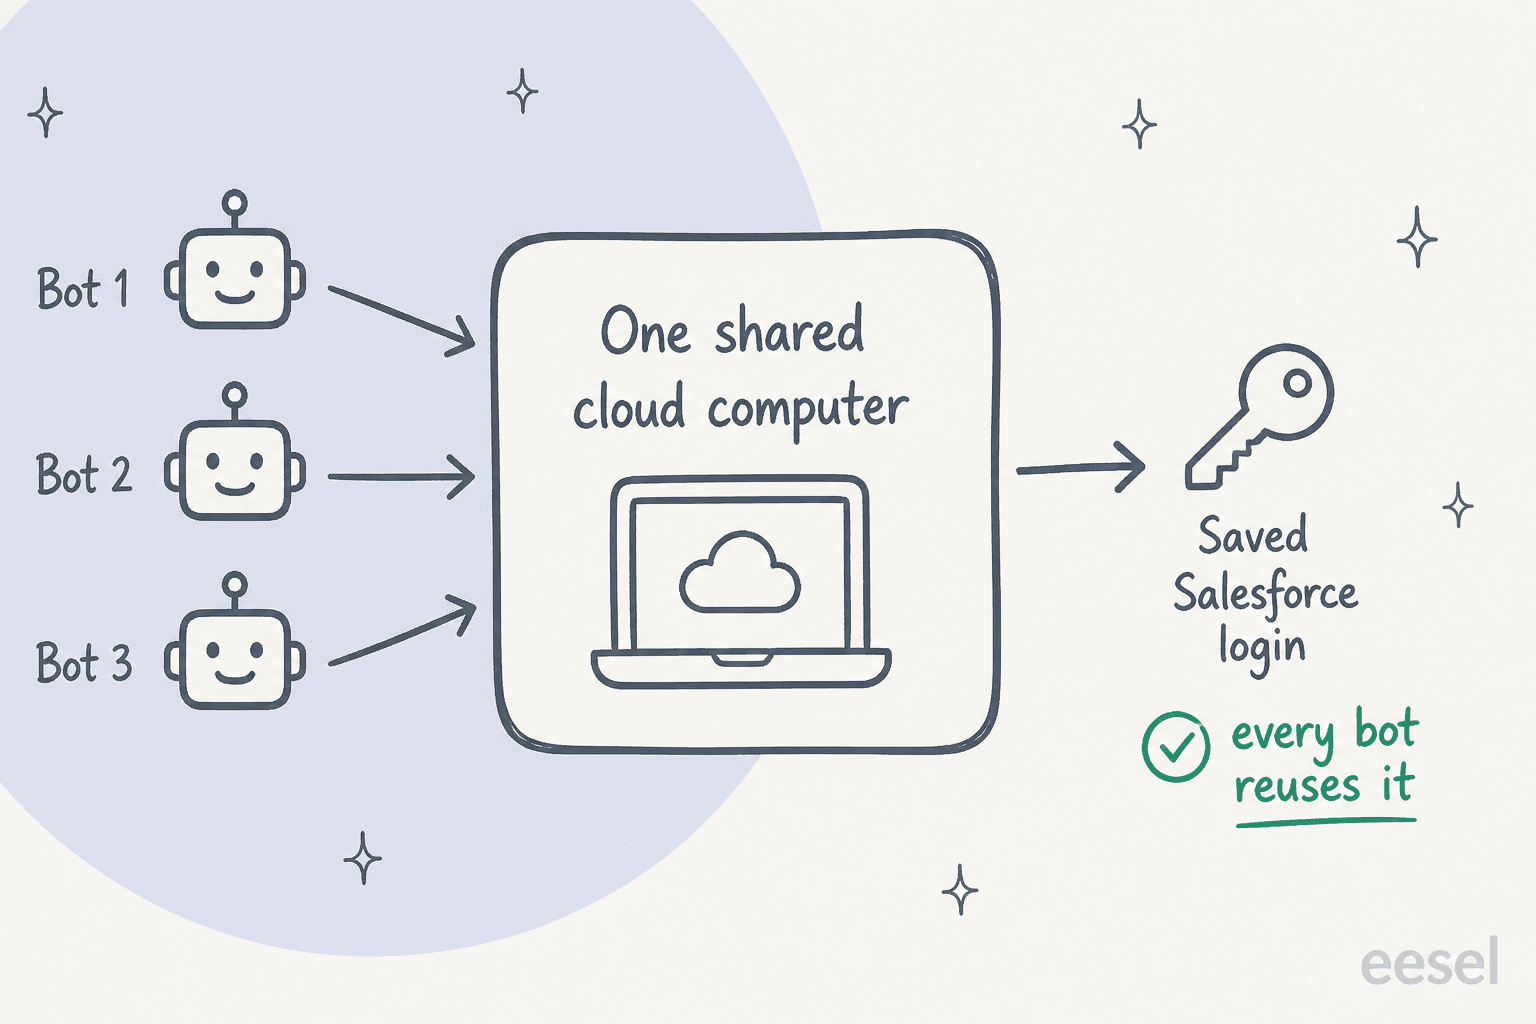
ServiceNowのフルフィラー席が実際に触れるものを想像してみてほしい。インシデントや人事ケースには従業員の記録、デバイスの詳細、時には健康情報や給与情報の参照が含まれ、そのインスタンスへの持続的なログインは、それらすべてへの常設の鍵となる。これはまさに、真剣なセキュリティレビューが捕捉するよう設計されている類の面であり、プラットフォーム全体がただ一つの規制対象システムであることを存在理由としているため、軽量なツールよりもServiceNowにおいてより重要になる。
応答ごとの監査もなければ、スコープ設定もない。 Grok Botのドキュメントは未来形で「An audit view of Bot actions is coming」と述べている。つまり今日の時点では、なぜそのように行動したのかについて応答ごとの記録は存在せず、人間としてサインインして席全体を操作しているため、「このタイプのインシデントだけに触れて」とか「私が明示的に頼んだときだけ行動して」とすっきり指定する方法もない。私が話を聞いたあるサポートリーダーは、この自律性の問題を私より上手く言い表していた。
"The AI will never be able to answer 100% of the questions, but if it tries and just answers 'sorry I don't know this,' I cannot go and check all my 7,000 tickets to see if the AI actually made a good answer, then the point is a little bit gone. I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
月間約7,000件のチケットを扱うDTCブランドのCXリーダー
サインインしたワーカーにはモードが一つしかない。それはキューを処理することだ。承認機能もこのギャップを完全には埋めない。なぜならxAIのドキュメントは、承認は「controls the proposed action. It does not reverse work already completed.」と述べているからだ。SCTASKがクローズされたり、ケースノートが送信されたりした後では、呼び戻すことはできない。
コンプライアンス認証がない。 Grok BotはSOC 2、ISO 27001、GDPR、HIPAAのいずれも謳っておらず、保持期間も公開せず、Cursorの規約に委ねている。あなたのServiceNowインスタンスが人事、給与、あるいは何らかの規制対象の従業員データに触れているなら(大半のエンタープライズインスタンスがどこかしらで触れている)、それだけでライブロールアウトの検討は終わってしまう。
誰もスクリーンショットに撮らないコストの実態
経路Aは価格表の上では安く見える。x.ai/botによればCursor Ultraで月額200ドル、あるいはCursor Premium Teamsで席あたり月額120ドルだ。しかしそれは席の価格であり、購入するのはワーカーへのアクセスであって完了した仕事ではなく、その上に週次のAIトークン割り当てを支払い、超過分はモデルとトークンのコストで課金される。Grok Bot特有の支出上限はまだ存在せず、ライブキューを処理する自律型エージェントにとって、それ自体が一つのリスクだ。
経路Bは、どちらも見極めにくい2つの計測を積み重ねる。GrokのAPIを直接支払い、grok-4.6は100万トークンあたり入力2.00ドル、出力6.00ドルで公示されており、それとは別にServiceNow独自のNow Assist消費分も払い続ける。ServiceNowの公開料金表では、インシデント要約は1アシスト、チケットアクションは10アシスト、作業ノート分析は250アシスト、そしてマルチツールのエージェント型ワークフローは触れるツールの数に応じて25から150アシストとされ、アシストはアカウント単位でプールされ、超過分はServiceNowが公表していないレートで請求される。これをMCP経由で呼び出すと、それぞれのNow Assistスキルが固定の1アシスト割増をその上にさらに加える。
これらのいずれにもドル金額はついてこない。なぜならServiceNowは2026年7月1日に公開されていたレガシー階層を廃止し、現行のFoundation、Advanced、Prime階層は見積もり制のみで、「Get Custom Quote」ボタンが一つあるだけだからだ。席の価格に、上限のないトークン割り当て、さらに公開レートのない消費計測が加わると、予測しづらい数字になる。それはサポートのROIを測定する際に望む姿とは正反対だ。
代替策: ServiceNowの前にサポート向けに構築されたAIレイヤーを置く
2つのGrok経路に共通しているのはこれだ。どちらも安全レイヤーをあなた任せにし、どちらも事前にリハーサルする方法を提供しない。それこそがeeselが埋めるために存在するギャップだ。
eeselはAIチームメイトのプラットフォームであり、サポート向けにはAIヘルプデスクチームメイトを雇うことになる。eeselにはZendeskやFreshdeskの場合のようなネイティブのServiceNowプラグインはないため、そうではないふりをする代わりに、顧客向けのServiceNow向けAIチャットボットとして前面に配置して運用する。チャットバブル、インライン埋め込み、または公開チャットリンクとしてデスクの前に立ち、チームがすでに信頼している素材、つまりヘルプセンターの記事と過去のチケット履歴でトレーニングされる。解決できないものはメールで引き継がれ、フルフィラーが拾えるようにServiceNowのインシデントやチケットとしてきれいに着地する。
最も重要な違いは、どちらのGrok経路にもないものだ。ライブの顧客に応答する前に、実際の過去のチケット数百件に対してエージェントをシミュレーションできる。過去の会話を再生し、チームが実際に送った内容と照らして回答を採点し、ギャップと提案される指示の変更を返してくれる。だから顧客が関わる前に本当の精度の読み取りが得られ、事後ではない。ライブキューが実際に必要とする制御も手に入る。タグ付けとルーティングだけを行うトリアージ専用モードから始め、数字を信頼できるようになったら公開返信を追加し、確信度が低いときはいつでも人間への引き継ぎをさせられる。
Grok側ではまだ「coming」となっている監査証跡も手に入る。すべての実行は、使用した根拠とソースとともにアクティビティログに表示されるため、チケット分類とすべての返信がブラックボックスではなくレビュー可能な状態を保つ。

そして、あなたがAPIやMCP経路に惹かれた理由がプログラム可能性だったとしても、それを失うことはない。eeselは本物のターミナルサーフェスを備えている。ドキュメントに文字通り「everything on this site can be done from the terminal」と書かれているCLI(@eesel/cli)、Claude CodeやCursorのようなコーディングエージェントが同じワークスペースを操作できるMCPサーバー、さらに自社システムを呼び出すためのウェブフックとNetwork Accessだ。すべてのコマンドはJSONを出力し、--dry-runは書き込みを実行前にプレビューできる。これはまさに、今日のGrok Bot自身のMCP呼び出しに欠けているリハーサルのステップだ。
コスト面では、結果にかかわらず処理したチケット1件あたり定額0.40ドルで課金され、席あたりの料金はなく、任意で厳格な月次支出上限も設定できるため、上限のないトークン割り当てや非公開のアシストレートを監視する必要がない。セキュリティ面では、eeselは取り込み時にPIIをredactし、あなたのデータでモデルを訓練することは一切なく、要望に応じたEU居住地でGDPRに準拠し、SOC 2 Type IIを取得準備中で、Enterpriseプランで BAA付きのHIPAAを提供している。
ServiceNow向けにeeselを試す
もしあなたがServiceNowの前に信頼できるAIエージェントを求めてここに来たのなら、それこそがeeselの存在意義であり、数分でライブになる。ヘルプセンターとチケット履歴をすでに知っている新入社員のように機能し、最初に行うのは直近数百件の会話をどう処理していたかを見せることなので、スイッチを入れてただ祈るということは決してない。

チケットあたり定額0.40ドル、席あたりのコストなし、そして50ドル分の利用枠とブログ生成2回分を含む無料トライアル、クレジットカード不要。
まず広い選択肢を見たいなら、ServiceNow向けの最良のAIとServiceNowへのAIの追加のまとめ、そしてServiceNow独自のAIとその比較についての考察も次に読むのに良い記事だ。
よくある質問
Grok Botは自社のServiceNowキューを処理できますか?
ServiceNow自動化においてGrok Botの費用はいくらですか?
Grok BotはServiceNowの規制対象データに対して十分安全ですか?
Grok BotとServiceNow独自のNow Assistの違いは何ですか?
MCPを通じてGrokをServiceNowに接続できますか?
ServiceNowは自社のAI料金を公表していますか?
ServiceNowに信頼できるAIエージェントを追加する最も簡単な方法は何ですか?
Grok BotはServiceNow Virtual Agentを置き換えますか?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.