Alternativas a GPT-5.6-Cyber: 9 opciones que puedes usar en 2026

Kira

Katelin Teen
Última edición August 10, 2026
Si has llegado aquí porque GPT-5.6-Cyber está tras una puerta que no puedes cruzar, lo primero que conviene saber es que esto no es una rareza de OpenAI. Es el patrón de la industria, y OpenAI ni siquiera fue la primera. Project Glasswing de Anthropic se lanzó el 7 de abril de 2026, más de dos meses antes que Daybreak. Gemini 3.5 Flash Cyber de Google es aún más restrictivo, limitado a "governments and trusted partners" en un piloto acotado.
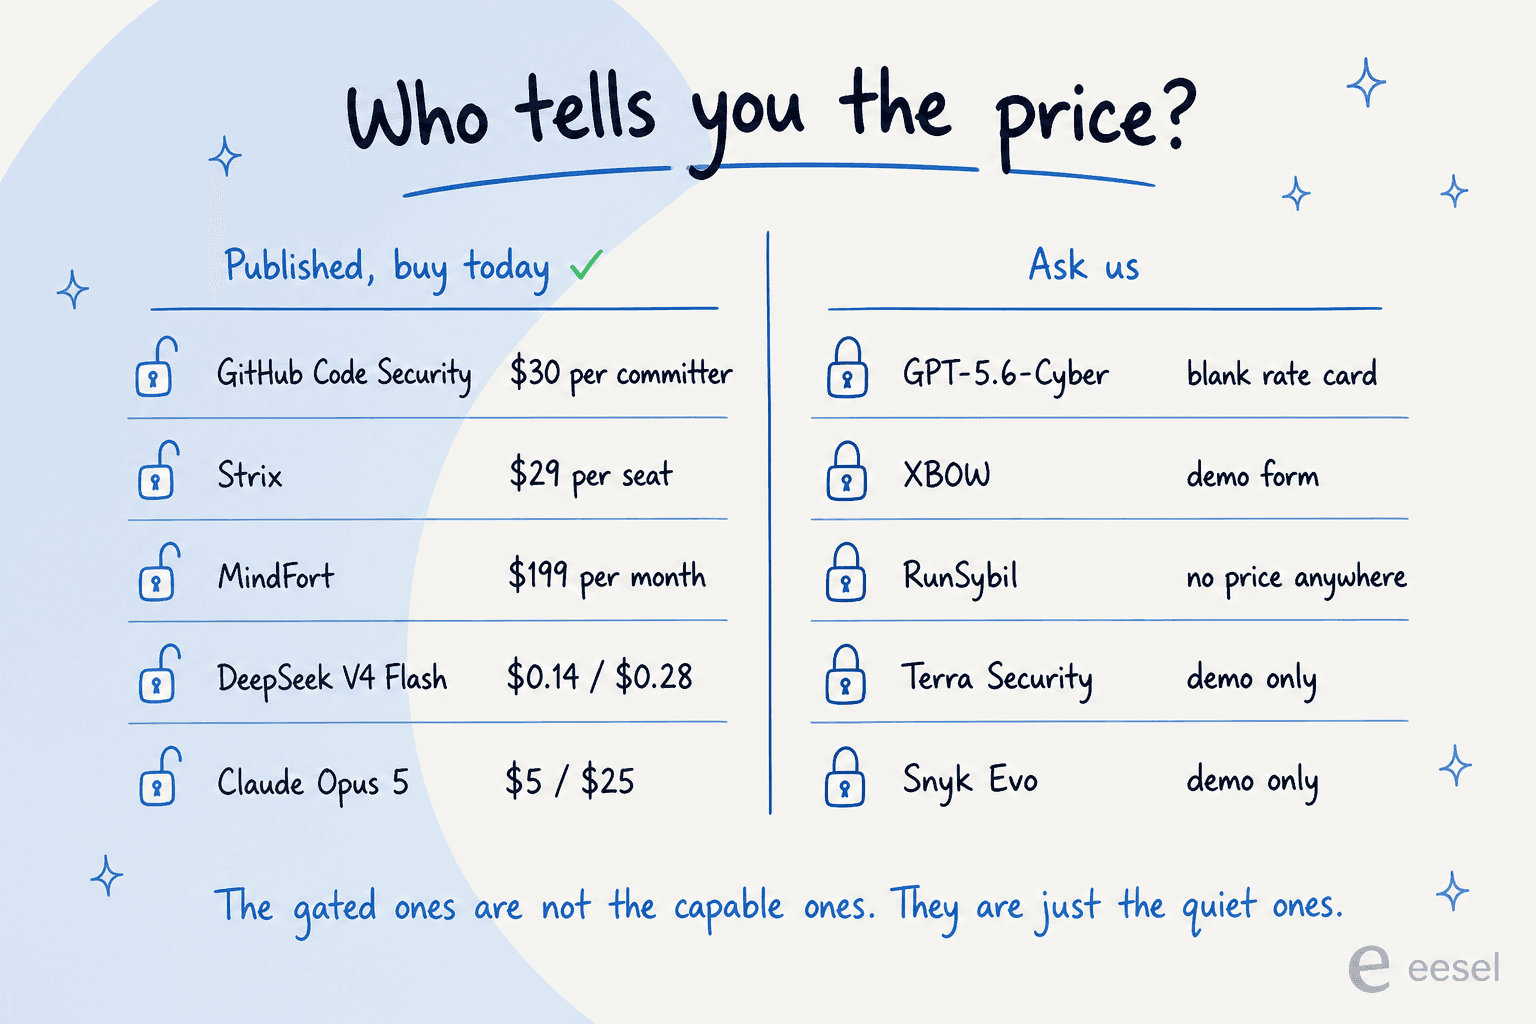
La jugada más útil para la mayoría de los defensores es el Cyber Verification Program de Anthropic. Es gratis, se decide en dos días laborables y ajusta el bloqueo de usos duales de alto riesgo que frena el trabajo legítimo de seguridad en Claude Opus 5. Con un precio publicado de $5 y $25 por millón de tokens, disponible ya, frente a una solicitud de duración desconocida para un modelo de precio sin publicar.
Por debajo de eso, el panorama real es mejor de lo que sugiere el debate. Hay herramientas de seguridad con IA reales y comprables con precios publicados: Strix a $29 por puesto, MindFort desde $199 al mes, GitHub Code Security a $30 por committer. Y si no quieres ningún proveedor, DeepSeek V4 Flash tiene licencia MIT y publica una puntuación de 76,7 en Cybergym.
Si buscas la comparación general de modelos y no el ángulo cibernético, GPT-5.6 alternatives es la mejor página.
Todos restringieron el modelo cibernético
Construyo agentes de IA para ganarme la vida, así que lo primero que noté del lanzamiento de GPT-5.6-Cyber no fue la afirmación sobre su capacidad. Fue lo familiar que resultaba la forma.
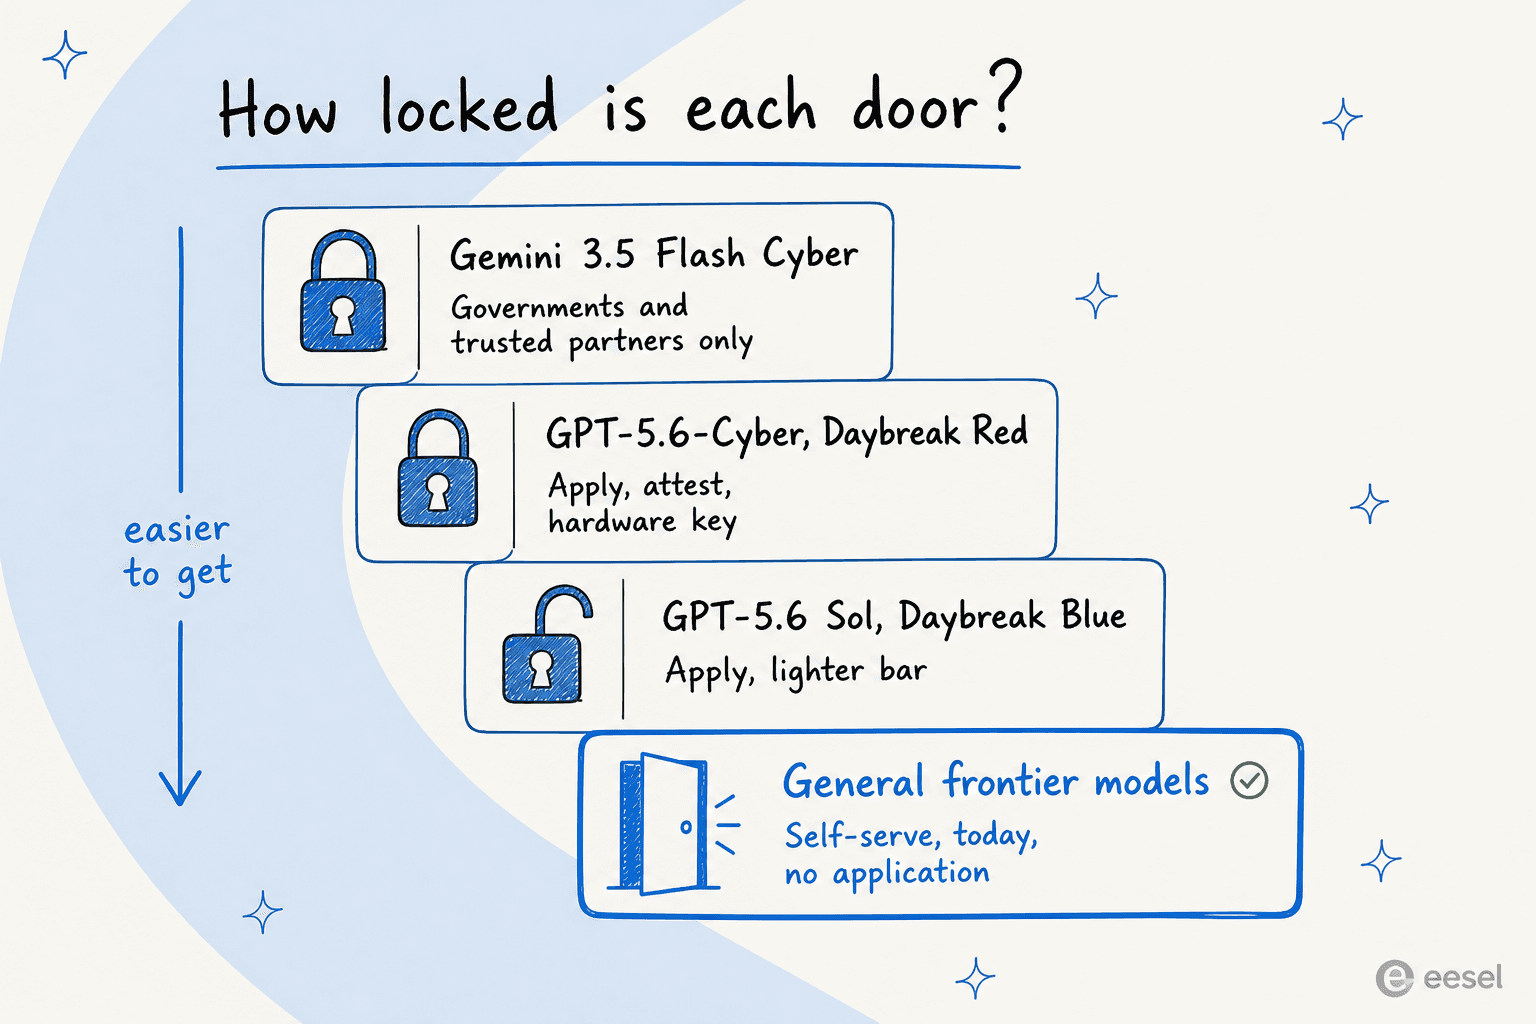
Todos los laboratorios de frontera han construido ya lo mismo: un modelo cibernético especializado y bloqueado, con un nivel más ligero debajo para todos los demás. Las diferencias están en los detalles, y en los detalles está el consejo real.
Dos de ellas importan lo suficiente como para decirlas claramente antes de la lista.
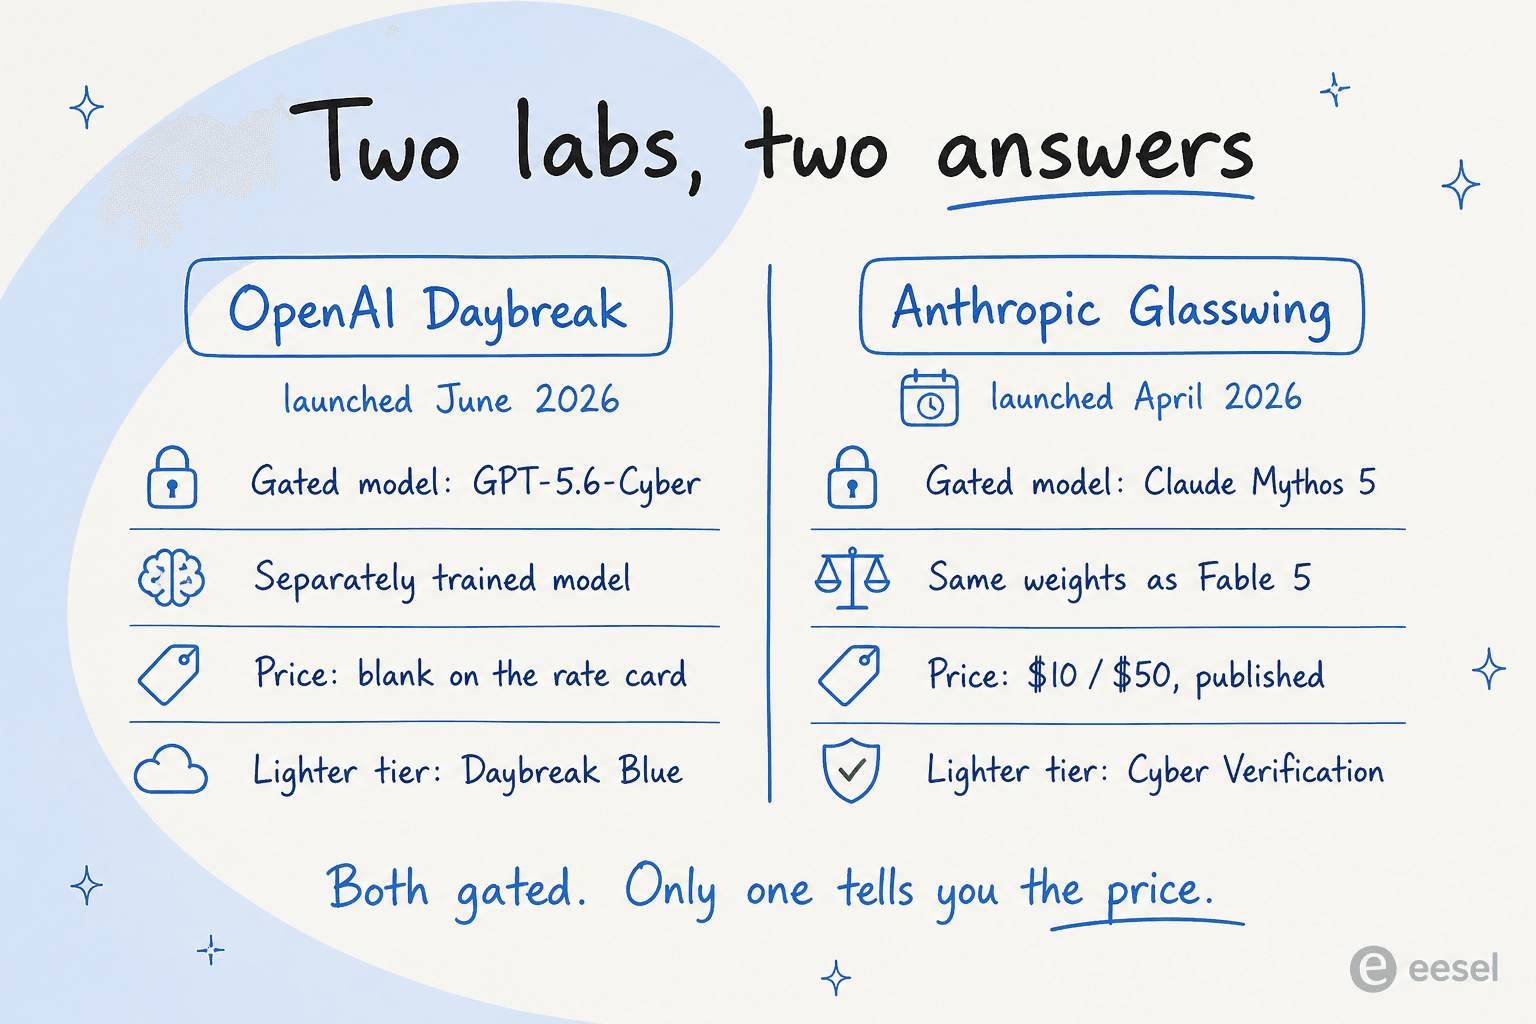
La arquitectura de Anthropic es más limpia. Claude Mythos 5 y Claude Fable 5 tienen los mismos pesos de base, según la página de producto de Anthropic; solo cambian las salvaguardas. OpenAI entrenó GPT-5.6-Cyber por separado, por eso supera a Sol en descubrimiento de zero-days y pierde frente a él en redacción de informes. Un enfoque te da un modelo distinto con compromisos distintos. El otro te da el mismo modelo con los frenos quitados.
Solo uno te dice el precio. Anthropic publica Mythos 5 a $10 y $50 por millón de tokens. La tarifa de OpenAI tiene una fila Cyber con guiones literales, que analizamos en el desglose del precio de Cyber.
Cómo elegí estas nueve
Tres filtros, aplicados con honestidad.
Tiene que ser accesible. O puedes pagarlo hoy, descargarlo hoy, o solicitarlo mediante un proceso con plazo publicado. "Contact sales" sin precio y sin plazo no entró en la lista como recomendación, aunque he nombrado los que funcionan así para que sepas que debes saltártelos.
El precio tiene que poder comprobarse. Cada cifra de abajo viene de la página de precios, la ficha del modelo o el listado en el marketplace del propio proveedor, revisados el 11 de agosto de 2026.
La afirmación de capacidad tiene que ser del propio proveedor. No las he enfrentado entre sí. Donde existe un benchmark cibernético, lo cito y nombro la fuente; donde no existe, lo digo en lugar de insinuar uno.
La tabla comparativa
| # | Opción | Tipo | ¿Autoservicio? | Precio de entrada | ¿Precio publicado? | ¿Autoalojable? | Puntuación cibernética del proveedor | Ideal para |
|---|---|---|---|---|---|---|---|---|
| 1 | Daybreak Blue | Nivel de modelo restringido | Solicitud | Sol a $5 / $30 por 1M | Sí, la tarifa de Sol | No | ExploitBench 73,5 % | Seguir en OpenAI |
| 2 | Anthropic CVP | Programa de acceso gratuito | Solicitud, 2 días laborables | Opus 5 a $5 / $25 por 1M | Sí | No | Cyber fallbacks un 85 % menos que Fable 5 | La mayoría de los defensores |
| 3 | Claude Mythos 5 | Modelo restringido | Solo por invitación | $10 / $50 por 1M | Sí | No | ExploitBench Cap% 78 | Socios de Glasswing |
| 4 | Gemini 3.6 Flash | Modelo general | Sí | $1,50 / $7,50 por 1M | Sí | No | No publicada | El casi-frontera más barato |
| 5 | DeepSeek V4 Flash | Pesos abiertos, MIT | Sí | $0,14 / $0,28 por 1M | Sí | Sí, ~167 GB | Cybergym 76,7 | Ningún proveedor |
| 6 | Strix | Pentest autónomo | Sí, tarjeta | $29 / puesto / mes | Parcialmente | Sí, Apache-2.0 | No publicada | Equipos pequeños |
| 7 | MindFort | Pentest continuo | Sí | $199 / mes | Sí | No | No publicada | El suelo publicado más bajo |
| 8 | GitHub Advanced Security | Escaneo y autofix | Sí | $30 / committer / mes | Sí | No | No publicada | Ya estás en GitHub |
| 9 | Horizon3 NodeZero | Pentest autónomo | Vía AWS Marketplace | $25.000 / 12 meses | Solo en el marketplace | No | No publicada | Compras empresariales |
Interactivo
¿Qué es lo que realmente te bloquea?
Elige la restricción que más duele. El resto de la lista es ruido hasta que resuelvas esta.
La categoría de uso dual de alto riesgo es justo lo que te bloquea, y es la que ajusta CVP. Gratis, decidido en dos días laborables, sobre Opus 5 a $5 y $25 por 1M.
Solicita también: Daybreak Blue, si ya estás en OpenAI. Distinto proveedor, misma solución, ningún motivo para no tramitar ambas solicitudes a la vez.
Comprueba antes: CVP requiere tener activada la retención de datos, no está disponible en Google Vertex AI y no está disponible en Opus 5 a través de Amazon Bedrock.
<div class="altpick-card ap-b">
  <span class="altpick-tag">Elige: GitHub, Strix o MindFort</span>
  <p>Los tres publican una cifra que puedes citar hoy: $30 por committer, $29 por puesto, $199 al mes. Sin llamada, sin reunión de alcance.</p>
  <p class="altpick-alt"><strong>El cambio real más barato:</strong> GitHub Code Security, porque el código ya está ahí y CodeQL más Copilot Autofix son gratuitos en repositorios públicos.</p>
  <p class="altpick-warn"><strong>Ojo:</strong> Strix factura los pentests por prueba además de la cuota por puesto, y esa tarifa por prueba no está publicada.</p>
</div>

<div class="altpick-card ap-c">
  <span class="altpick-tag">Elige: DeepSeek V4 Flash</span>
  <p>Licencia MIT, unos 167 GB en disco, ejecutable en un solo nodo GB300 de 4 vías. Sin política de uso aceptable, sin restricción de ámbito de uso, nada sobre uso dual en ningún punto de la licencia.</p>
  <p class="altpick-alt"><strong>Considera también:</strong> GLM-5.2 en un nodo H200 de 8 vías, también MIT. La CLI Apache-2.0 de Strix se ejecuta en local con tu propia clave de modelo.</p>
  <p class="altpick-warn"><strong>La trampa:</strong> la licencia solo te libera si lo alojas tú. Las API alojadas de varios de estos laboratorios prohíben por completo el escaneo de vulnerabilidades, sin excepción para pruebas autorizadas.</p>
</div>

<div class="altpick-card ap-d">
  <span class="altpick-tag">Elige: GitHub Advanced Security</span>
  <p>Tu cuello de botella es la corrección, no el descubrimiento. Copilot Autofix genera correcciones para el 90 % de los tipos de alerta en JavaScript, TypeScript, Java y Python, y las entrega como cambios revisables.</p>
  <p class="altpick-alt"><strong>Opción gratuita:</strong> Trail of Bits Buttercup es AGPL-3.0 y no cuesta nada más allá de tus propias facturas de modelo.</p>
  <p class="altpick-warn"><strong>Esto no:</strong> un modelo de frontera más permisivo. Más hallazgos es lo contrario de lo que necesitas ahora mismo.</p>
</div>

<div class="altpick-card ap-e">
  <span class="altpick-tag">Elige: MindFort o Strix</span>
  <p>Ambos ejecutan pentesting autónomo con prueba de explotación, y ambos te dejan empezar sin llamada comercial. MindFort publica hasta 2 pentests al mes por $199; Strix factura por prueba sobre un puesto de $29.</p>
  <p class="altpick-alt"><strong>A escala empresarial:</strong> Horizon3 NodeZero cuesta $25.000 por doce meses con 500 activos en AWS Marketplace, un precio de contrato real y publicado.</p>
  <p class="altpick-warn"><strong>Descarta por ahora:</strong> XBOW, RunSybil y Terra Security. Todos capaces, ninguno te dirá un precio sin una reunión.</p>
</div>
Una nota sobre esa columna de "puntuación cibernética del proveedor", porque es lo más fácil de malinterpretar aquí. Estas cifras no son comparables entre sí. Son benchmarks distintos, ejecutados por laboratorios distintos, con ajustes de salvaguardas distintos. El Cap% 78 de Anthropic, en concreto, es una escalera de capacidad de 16 flags, no una tasa de éxito, y se ejecutó con todas las salvaguardas desactivadas. Anthropic lo dice él mismo y advierte de que los resultados "may not be directly comparable to public leaderboard entries." Usa la columna para ver si un proveedor publica algo, no para clasificarlos.
1. Daybreak Blue (GPT-5.6 Sol)
Ideal para: equipos que ya estandarizaron en OpenAI y quieren eliminar la fricción sin cambiar de proveedor.
Qué es. La otra mitad del mismo programa. Daybreak Blue te da modelos de frontera de propósito general, Sol incluido, con las barreras cibernéticas a nivel de sistema retiradas. OpenAI lo llama "the recommended starting point for most defenders" y nombra las cargas de trabajo: descubrimiento de vulnerabilidades, revisión segura de código, análisis de malware, respuesta a incidentes, validación de parches.
Acceso. Las personas verifican su identidad en la página cyber de ChatGPT; las organizaciones usan el formulario empresarial. Sin plazo publicado. Las llaves de seguridad por hardware pasan a ser obligatorias para las cuentas individuales el 1 de septiembre de 2026.
Precio. La tarifa estándar de Sol, $5 de entrada y $30 de salida por millón de tokens en contexto corto, que se duplica a $10 y $45 en contexto largo. Batch la reduce a la mitad. El desglose completo está en nuestra guía de precios de GPT-5.6, y el modelo estrella por separado en el artículo de precios de Sol. Existen niveles más baratos si la carga lo permite: Terra a $2 y $12, Luna a $0,20 y $1,20.
Veredicto. Tómalo si te quedas en OpenAI, y entiende qué cambia y qué no. En el conjunto de prompts cibernéticos avanzados de OpenAI, Blue sube la tasa de finalización del 1,5 % al 2,0 %, así que no desbloqueará trabajo de cadenas de exploits. Lo que desbloquea es el trabajo defensivo ordinario que quedaba atrapado en la capa de filtrado. Es un problema real resuelto, solo que más pequeño de lo que sugiere el nombre del nivel.
2. Anthropic Cyber Verification Program
Ideal para: casi todos los que leen esto. Es la recomendación.
Qué es. Anthropic divide el trabajo cibernético bloqueado en dos categorías. Prohibited use cubre cosas "almost always used maliciously and have little to no legitimate defensive application such as mass data exfiltration or ransomware code development", y no es ajustable. High Risk Dual use cubre trabajo con "legitimate defensive applications, such as vulnerability exploitation or offensive security tooling development", y esa categoría es ajustable mediante el Cyber Verification Program.
Acceso. Solicitud gratuita sobre tu organización existente, con decisión por correo "within 2 business days". Cubre modelos de la clase Opus y Sonnet, no Mythos 5. Anthropic también publica una vía de apelación y admite abiertamente la tasa de error: "We expect to occasionally decline eligible applications incorrectly, and approved users may still experience blocks on legitimate work."
Precio. El programa es gratuito. Pagas la tarifa normal del modelo: Claude Opus 5 a $5 de entrada y $25 de salida por millón de tokens, o Sonnet 5 a $2 y $10. Algo para anotar: la tarifa de Sonnet 5 es promocional y pasa a $3 y $15 después del 31 de agosto de 2026. Nuestra reseña de Opus 5 cubre lo que realmente obtienes por ese precio.
Veredicto. Esta es la respuesta para la mayoría, y no hay color. Dos días laborables frente a una revisión de Daybreak sin plazo, una solicitud gratuita y un precio publicado en un modelo que ya es excelente. Anthropic también informa de que el tráfico de Opus 5 "ran into cyber fallbacks 85% less than Fable 5", lo más parecido que alguien publica a la tabla de tasas de finalización de OpenAI. Los verdaderos inconvenientes son lagunas de cobertura que debes comprobar primero: CVP requiere tener activada la retención de datos, no está disponible en Google Vertex AI en absoluto y no está disponible en Opus 5 a través de Amazon Bedrock.
3. Claude Mythos 5 via Project Glasswing
Ideal para: organizaciones lo bastante grandes como para ser invitadas, que es el planteamiento honesto.
Qué es. El verdadero equivalente de Daybreak Red, y el que se lanzó primero. Glasswing empezó el 7 de abril de 2026 con 12 socios nombrados, entre ellos AWS, Apple, Cisco, CrowdStrike y la Linux Foundation, y se amplió en junio a unas 150 organizaciones más. Los socios han encontrado "more than 10,000 high- or critical-severity security flaws".
Acceso. Solo por invitación. No hay vía de autoservicio, lo que lo convierte en una barrera más dura que la ruta individual de OpenAI.
Precio. $10 de entrada y $50 de salida por millón de tokens, indicado tanto en el anuncio de lanzamiento como en la página de producto de Mythos. Mythos Preview costaba $25 y $125, así que el modelo cibernético restringido se abarató un 60 % entre abril y junio.
Veredicto. Merece la pena entenderlo aunque no puedas conseguirlo, porque replantea todo el debate. Anthropic restringe un modelo cuyo precio publica y cuyos pesos son idénticos a los de un modelo de disponibilidad general. Es una decisión de política con un disfraz muy fino, y hace más difícil sostener el planteamiento de que "la capacidad es el secreto". Si comparas los dos laboratorios en general, Claude frente a GPT-5.6 cubre el lado no cibernético.
4. Gemini 3.6 Flash
Ideal para: equipos que quieren un modelo general capaz, con comportamiento de rechazo ajustado para ciberseguridad y sin ninguna solicitud.
Qué es. El modelo de batalla de Google, lanzado el 21 de julio de 2026. El detalle relevante está en su nota de seguridad: 3.6 Flash incluye salvaguardas Frontier Safety mejoradas contra el uso indebido ofensivo en ciberseguridad, y Google dice que "the model has been trained to minimize refusals for beneficial uses." Es el mismo problema que resuelve Daybreak, abordado en el modelo base en lugar de tras una solicitud.
Acceso. Totalmente de autoservicio a través de Google AI Studio y la API de Gemini. Sin formulario, sin declaración.
Precio. $1,50 de entrada y $7,50 de salida por millón de tokens, lo que reduce el precio de Sol en más de la mitad en la entrada. El desglose de Gemini 3.6 Flash tiene el panorama completo, y GPT-5.6 frente a Gemini 3 cubre el cara a cara.
Veredicto. La mejor opción sin fricción si no quieres solicitar nada. Dos límites honestos. Google no publica ningún benchmark cibernético de 3.6 Flash, así que confías en la afirmación sobre los rechazos sin una cifra detrás. Y el modelo especializado, Gemini 3.5 Flash Cyber, está reservado a gobiernos y socios de confianza dentro de CodeMender, una barrera más estrecha que cualquiera de las que operan OpenAI o Anthropic. También conviene saber que la propia ficha de Gemini 3.1 Pro dice que la ciberseguridad "has reached the alert threshold" y que Google sigue "deploy mitigations in this domain", así que la fricción podría aumentar en lugar de disminuir.
5. DeepSeek V4 Flash
Ideal para: equipos que no quieren relación con un proveedor, ni política de uso aceptable, ni a nadie leyendo sus prompts.
Qué es. El único modelo de esta lista que es barato, descargable, con licencia MIT y con una cifra cibernética publicada por el proveedor. Su ficha del modelo informa de Cybergym 76,7, frente al 83,1 de Claude Opus 4.8 en la misma fila.
Acceso. Descarga los pesos. Unos 167 GB en disco, ejecutable en un solo nodo GB300 de 4 vías con el comando publicado por la propia DeepSeek.
Precio. $0,14 de entrada y $0,28 de salida por millón de tokens en la API alojada, aproximadamente 107 veces más barato que la tarifa de salida de Sol. Una advertencia que cambia las cuentas: la página de precios de DeepSeek dice ahora que se espera un "significant increase", sin fecha. Cualquier presupuesto construido sobre estas cifras tiene una caducidad anunciada.
Veredicto. La vía de escape real más sólida aquí, con una gran salvedad sobre por qué puerta entras. MIT significa MIT: sin restricción de ámbito de uso, sin política de uso aceptable, nada sobre uso dual en ningún punto de la licencia. Eso es categóricamente distinto de todas las opciones alojadas anteriores. Pero esa libertad solo existe si lo alojas tú. Si pasas por la API de DeepSeek vuelves a estar bajo condiciones de servicio, y los 6,4 puntos de diferencia en Cybergym con Opus 4.8 son la medida honesta de lo que cedes.
Nuestra reseña de DeepSeek V4 Flash cubre el panorama general de capacidad, y el cara a cara con GPT-5.6 es la comparación más equivalente que alguien ha publicado.
6. Strix
Ideal para: equipos de seguridad pequeños que quieren pentesting autónomo hoy por el precio de una comida.
Qué es. Pentesting autónomo en API, aplicaciones web, código y pull requests, infraestructura y nube, con prueba de explotación para cada hallazgo y pull requests de autofix listos para fusionar. Incluye un conjunto ofensivo real: un proxy de interceptación HTTP, explotación en navegador para XSS y evasión de autenticación, ejecución de shell y un sandbox de Python para exploits de prueba de concepto.
Acceso. Las dos puertas están abiertas. Pago con tarjeta con 7 días de prueba gratuita, o clónalo. El repositorio de Strix es Apache-2.0, con 50.707 estrellas y su último push fue el 10 de agosto de 2026. Ejecutar la CLI en local requiere Docker y tu propia clave de modelo.
Precio. Pro cuesta $29 por puesto al mes con "pentests billed separately, pay per test". Enterprise es a medida y añade despliegue en VPC o on-prem además de compatibilidad con modelo propio.
Veredicto. El producto más genuinamente de autoservicio de la categoría, y la vía de código abierto permite evaluarlo sin ninguna conversación con el proveedor. Sé lúcido con el precio, eso sí: el precio por prueba no está publicado, así que $29 es una cuota por puesto, no la factura. Es una laguna real en un listado por lo demás inusualmente transparente, y es la primera pregunta que hacer durante la prueba.
7. MindFort
Ideal para: equipos que quieren una cifra mensual publicada que puedan poner en una partida de presupuesto sin llamar.
Qué es. Agentes de IA que ejecutan pentesting continuo, revisión de código de seguridad, revisión de pull requests y aplicación de parches, con cada hallazgo entregado como un PR validado, reprobado y listo para fusionar. También lleva agentes de seguridad a Slack.
Acceso. Alta de autoservicio en los dos niveles de pago, con una evaluación inicial gratuita. Solo Enterprise pasa por una demo.
Precio. Growth empieza en $199 al mes por 400 créditos y hasta 2 pentests. Scale empieza en $999 al mes por 800 créditos y hasta 4 pentests. Los paquetes de créditos tienen descuentos por volumen de hasta el 30 %, y la facturación por exceso es opcional para que las evaluaciones sigan ejecutándose con cero créditos.
Veredicto. El suelo publicado más bajo de la categoría, y la respuesta más clara a "qué puedo conseguir por menos de $250 al mes". Dos salvedades. Las afirmaciones de la página de inicio de menos de un 1 % de falsos positivos y primeros resultados en horas son afirmaciones del proveedor, no verificadas de forma independiente. Y la propia descripción del nivel Growth dice "scope and usage are tailored in the demo", así que el alta de autoservicio aún puede acabar en una conversación. El precio está publicado, lo que ya lo sitúa por delante de la mayor parte del sector.
8. GitHub Advanced Security
Ideal para: cualquiera cuyo código ya viva en GitHub, que es la mayoría.
Qué es. Ahora desglosado en dos complementos con precio independiente. Code Security cubre CodeQL y Copilot Autofix en repositorios privados, revisión de dependencias y reglas de triaje automático de Dependabot. Secret Protection cubre comprobaciones de validez, el escaneo de secretos con Copilot para secretos no estructurados como contraseñas, y controles de push protection.
Acceso. Totalmente de autoservicio. Actívalo desde los ajustes del repositorio, sin llamada, con una prueba de 30 días disponible.
Precio. $30 por committer activo al mes para Code Security, $19 para Secret Protection. CodeQL y Copilot Autofix son gratuitos en repositorios públicos en todos los planes, y GitHub dice que Autofix genera correcciones para el 90 % de los tipos de alerta en JavaScript, TypeScript, Java y Python.
Veredicto. La corrección de vulnerabilidades asistida por IA creíble más barata de esta lista, y la de menor fricción de adopción porque el código ya está ahí. No es un producto de pentesting y no perseguirá una cadena de exploits, así que resuelve una parte distinta del problema que Strix o MindFort. Si tu carencia es "encontramos cosas y nunca las corregimos", esta es la respuesta directa, y en código público empieza en cero.
9. Horizon3.ai NodeZero
Ideal para: empresas que necesitan un contrato real y tienen gasto en AWS Marketplace que consumir.
Qué es. Pruebas de penetración autónomas a escala empresarial, vendidas por activos en lugar de por puestos.
Acceso. Tras una demo en su propia web, pero con precios completos en AWS Marketplace. Esa puerta trasera merece conocerse en general, porque es donde varios proveedores de esta categoría publican cifras que no ponen en sus propios sitios.
Precio. Según el listado del marketplace: $25.000, $32.500 y $42.500 por doce meses de Core, Pro y Elite con 500 activos, más $15.000 por una prueba Flex puntual.
Veredicto. Inclúyelo en una preselección solo si tu problema es la escala empresarial y las compras, no el acceso. La razón por la que se gana un puesto es el patrón que demuestra: cuando la web de un proveedor dice "contact sales", comprueba los marketplaces de nube antes de asumir que el precio es un secreto. XBOW publica de la misma forma $50.000 por doce meses de créditos de ataque Enterprise.
La historia con moraleja: XBOW
Merece una sección propia, porque es la ilustración más nítida de hacia dónde va este mercado.
XBOW es el proveedor que argumentó públicamente en contra de restringir las capacidades cibernéticas de frontera. Su publicación de abril de 2026 sobre GPT-5.5 lo plantea directamente: "Capability doesn't vanish when you gate it. It gets rediscovered, leaked, replicated." Llama al acceso restringido un "private club" y nombra a quién deja fuera: "the mom-and-pop business, the regional hospital, the mid-market company with a part-time security lead."
En noviembre de 2025, XBOW lanzó Pentest On-Demand explícitamente como "self-serve, on-demand, self-explanatory", con "no scoping meeting required" y un precio de entre $4.000 y $6.000 según cuál de sus dos páginas de anuncio leas.
Hoy, la URL a la que ambas publicaciones apuntan como lugar de compra redirige a un formulario de captación de demo, y la página de precios es un formulario "Request Pricing" cuyo único lenguaje sobre precios es "Pricing is scoped to your environment."
Quiero ser justo, porque el argumento de XBOW es bueno y la empresa hace un trabajo real: afirma haber encontrado más de 14.000 zero-days en aplicaciones de clientes y un primer puesto en el ranking de HackerOne. Pero el proveedor que defendía con más fuerza el acceso democratizado eliminó su propio nivel de autoservicio en nueve meses. Eso te dice algo sobre la economía de esta categoría que ninguna toma de postura cambiará.
Lo que la gente entiende mal: "usa simplemente Kimi K3"
Este es el consejo más habitual en los hilos de Hacker News sobre las restricciones cibernéticas, y es medio acertado de una forma que importa.
El argumento de la licencia es completamente correcto. La licencia propia de Kimi K3, la MIT de DeepSeek V4 y la MIT de GLM-5.2 no contienen política de uso aceptable, restricción de ámbito de uso ni mención alguna a lo cibernético o al uso dual. El único lenguaje de conducta en todo el archivo de licencia de Kimi K3 es "must comply with applicable laws." Frente a un modelo alojado con escaneo de prompts y revisión humana del contenido señalado, eso es una diferencia categórica, no marginal.
El consejo de ejecución es erróneo en dos puntos concretos.
Primero, la licencia solo te libera si de verdad lo alojas tú, y la vía de la API alojada es peor que lo que dejaste. Las condiciones de Moonshot prohíben "providing programs or tools specifically designed for engaging in activities that endanger network security, such as network intrusion", sin excepción para pruebas autorizadas. Las condiciones de QwenCloud de Alibaba prohíben cualquier intento de "probe, test, or scan the vulnerability of any System", también sin excepción. Ambas son más estrictas con las herramientas ofensivas que la política de Google. Cancelar una suscripción a ChatGPT para comprar créditos de la API de Moonshot no te libera de nada.
Segundo, Kimi K3 es el modelo equivocado que nombrar. A $3 y $15 por millón de tokens es la opción de pesos abiertos más cara, el doble que Gemini 3.6 Flash en salida y dentro de la banda de Sol. Sus pesos ocupan 1,56 TB, y la propia receta de despliegue de Moonshot exige "at least 8x GB300. Multi-node for real production traffic." Se recomienda por ser el más nuevo, no por ser práctico, como confirman nuestra reseña de Kimi K3 y el artículo de precios de K3. DeepSeek V4 Flash, con 167 GB, es la versión de este argumento que sobrevive al contacto con un presupuesto de hardware.
Tercero, y lo menos cómodo: nadie puede medir realmente la distancia con GPT-5.6-Cyber, porque OpenAI no ha publicado ninguna system card para él. Toda afirmación de que "los pesos abiertos ya están cerca" se mide contra Sol, no contra el modelo que hay tras la puerta.
Lo que yo haría en realidad
Ordenado, asumiendo que tienes un programa de seguridad real y un ciclo presupuestario que no va a esperar.
- Solicita hoy el Cyber Verification Program de Anthropic. Gratis, dos días laborables, precio de modelo publicado. No hay motivo para no tenerlo en marcha mientras decides todo lo demás.
- Solicita Daybreak Blue en paralelo si ya estás en OpenAI. También gratis, y elimina la capa de filtrado que bloquea el trabajo defensivo ordinario.
- Activa GitHub Code Security si tu código está en GitHub. A $30 por committer es lo más barato de esta lista que cambia algo, y es gratis en repos públicos.
- Prueba Strix o MindFort según prefieras por puesto o por mes. Ambos son de autoservicio, ambos publican un suelo, y Strix tiene una vía Apache-2.0 si quieres evaluar sin ningún proveedor.
- Solo entonces plantéate alojarlo tú. DeepSeek V4 Flash o GLM-5.2 son opciones reales con licencias permisivas, pero es una decisión de inversión y de personal, no un cambio de suscripción.
Lo que no está en esa lista es esperar a Daybreak Red. Si tu trabajo de verdad lo necesita, solicítalo. Pero no lo trates como el plan, porque es una solicitud sin plazo publicado para un modelo sin precio publicado y sin system card.
Prueba eesel
Otro problema, la misma lección. Paso mis días construyendo agentes de IA que tocan datos reales de clientes, y el patrón de este artículo es el que me encuentro constantemente: la capacidad rara vez es el cuello de botella, lo es la superficie de control.
Eso es lo que eesel tiene como base. Antes de que un agente de IA responda a un solo cliente real, lo simulas sobre miles de tus propios tickets pasados y ves exactamente qué habría dicho. Luego lo limitas a los tipos de ticket en los que confías y escalas el resto.
Cada acción de herramienta queda registrada, y las sensibles pasan por aprobación humana, que es la versión de la cola de soporte de la disciplina de sandbox y alcance que recomienda cada laboratorio de este artículo. También es lo que hace superable una revisión de seguridad, y la misma lógica escala hasta el trabajo con nivel HIPAA cuando lo necesitas.
Sin solicitud, sin declaración, sin lista de espera. Puedes tener una simulación en marcha esta tarde.
