

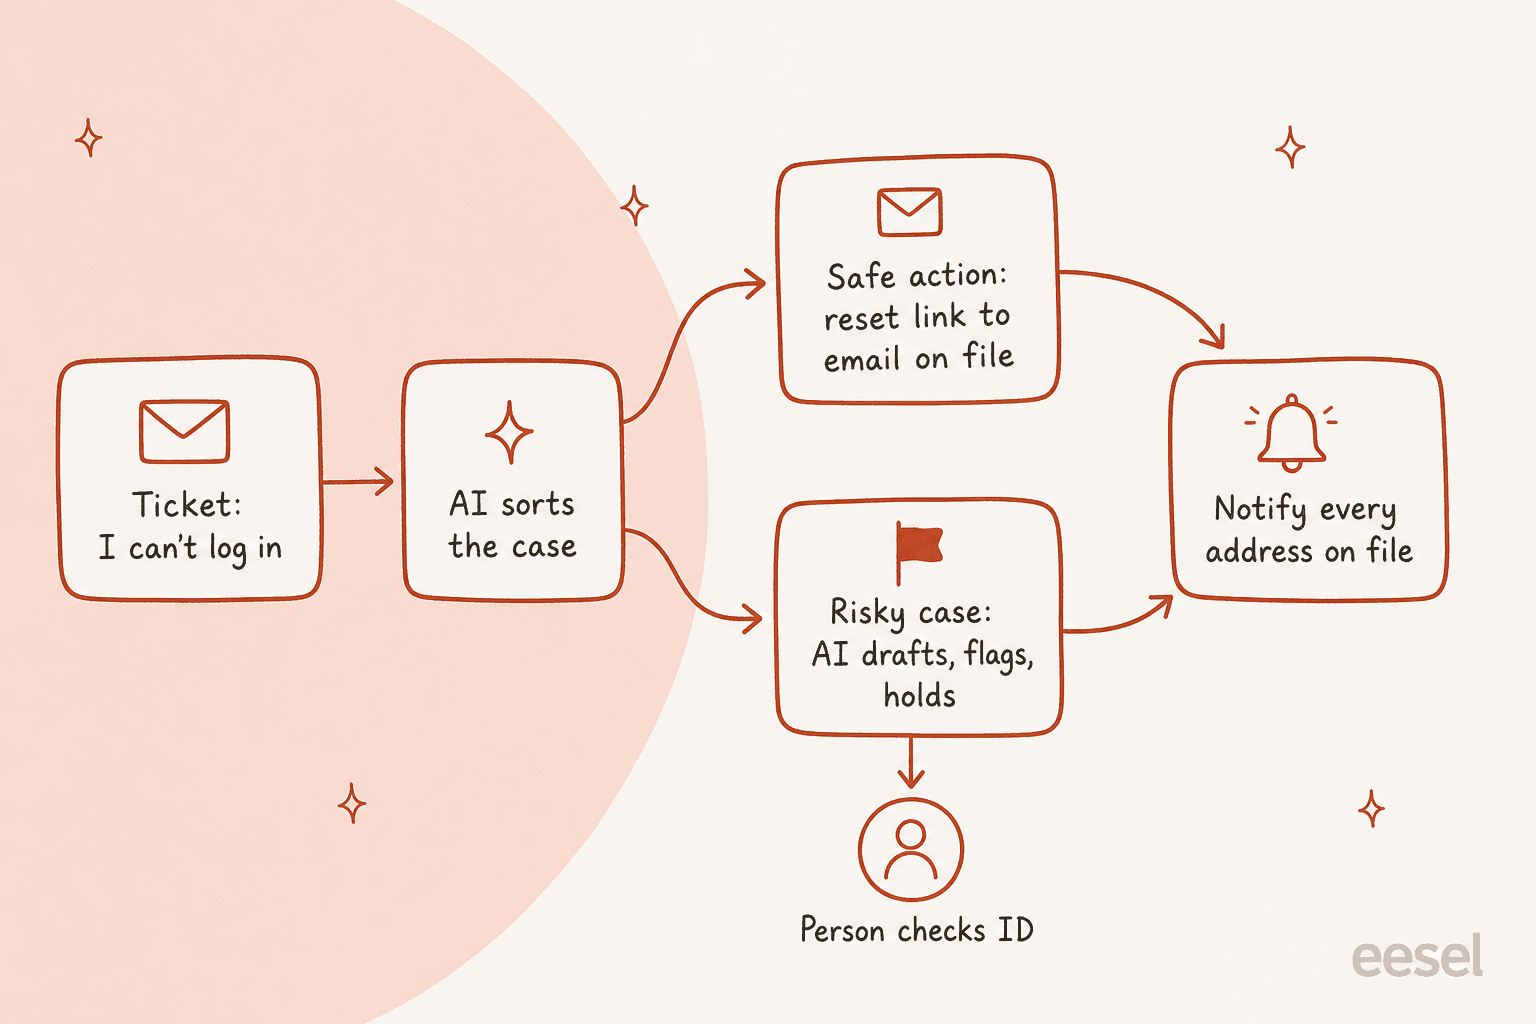
KI im Support für Kontowiederherstellung ist sicher, wenn jede Aktion, die sie ausführen kann, dem echten Inhaber hilft, selbst wenn die anfragende Person lügt. Ihre normale Reset-E-Mail an die bereits im Konto hinterlegte Adresse zu senden, besteht diesen Test: Ein Angreifer kann sie den ganzen Tag anfordern, und der Link landet trotzdem im Posteingang des Inhabers. Die E-Mail zu ändern, 2FA zurückzusetzen oder sie „einfach auszuschalten“ besteht ihn nicht. Lassen Sie die KI also vergessene Passwörter und Kontosperren lösen, die 2FA- und E-Mail-Änderungsfälle sortieren und vorformulieren und alles, was nach Kontoübernahme riecht, direkt an einen Menschen geben.
Die Aufteilung ist wichtig, weil Support-Desks ein bekannter Einstiegspunkt sind. Die Scattered-Spider-Warnung der US-Cyberbehörde CISA beschreibt Angreifer, die beim Help Desk anrufen, um Passwörter zurückzusetzen und MFA auf ihre eigenen Geräte zu verschieben. Eine KI, die sich zum Gleichen überreden lässt, ist eine schnellere Version dieser Lücke.
eesel arbeitet so in Zendesk, Freshdesk, HubSpot und anderen Helpdesks: Es ruft nur den Reset-Endpunkt auf, den Sie erlauben, hält riskante Aktionen zur Freigabe zurück und sieht Ihre API-Schlüssel nie. XAP, das Studierendenportale für US-Bundesstaaten und Colleges betreibt, lässt seinen eesel-Agenten Portal-Passwort-Resets in Freshdesk übernehmen, während Kontolöschungen beim Team bleiben und ein Mensch jede Antwort sendet.
Warum sind Tickets zur Kontowiederherstellung so schwer zu automatisieren?
Weil dies der eine Tickettyp ist, bei dem Hilfsbereitschaft und Sicherheit in entgegengesetzte Richtungen ziehen. Der Kunde ist ausgesperrt, oft gestresst und will sein Konto sofort zurück. Der Angreifer schreibt genau dieselbe Nachricht.
Es ist außerdem viel Volumen. Bron Gondwana vom E-Mail-Anbieter Fastmail hat auf Hacker News eine Zahl genannt:
"In 2016 before we had automated account recovery, lost password was in the top 3 categories of ticket every single week! Every member of the support team dealt with multiple account-loss tickets per day, both forgotten password or stolen account."

Dass vergessene Passwörter und gestohlene Konten in derselben Warteschlange liegen, ist das ganze Problem. Ich bearbeite täglich die Support-Warteschlange von eesel, und „Ich kann mich nicht einloggen“ ist eine dieser Nachrichten, bei denen die freundlichste Antwort manchmal genau die ist, die Sie nicht senden dürfen. Ein Mensch spürt das Zögern. Ein Chatbot, der Tickets lösen soll, schließt die Sache bereitwillig für jeden ab, der am anderen Ende sitzt.
Die andere Seite ist, wie müde Kunden schlechter Wiederherstellungsabläufe werden. Ein Hacker-News-Nutzer fasste den Frust über MFA-Backups und Support-Desks in einem Satz zusammen:
"Plus a ton of vendors allow customer support to trivially turn off MFA via social-engineering, so what is the point?"
Die Aufgabe lautet also nicht „Kontowiederherstellung automatisieren“. Sie lautet, die Teile zu automatisieren, bei denen eine falsche Vermutung nichts kostet, und die Teile zu verlangsamen, bei denen eine falsche Vermutung jemandem das Konto in die Hand gibt. Die gute Nachricht: Der Großteil des Volumens liegt in der ersten Gruppe. Wenn Sie nur Passwort-Resets bearbeiten, behandelt mein Beitrag über KI für Passwort-Reset-Anfragen diesen einen Tickettyp ausführlicher. Dieser Leitfaden deckt die gesamte Wiederherstellungs-Warteschlange ab.
Welchen einen Test muss eine KI-Wiederherstellungsaktion bestehen?
Fragen Sie: Wenn die Person in diesem Chat ein Angreifer ist, hilft diese Aktion dann immer noch nur dem echten Inhaber? Wenn ja, darf die KI sie ausführen. Wenn nein, entscheidet ein Mensch.
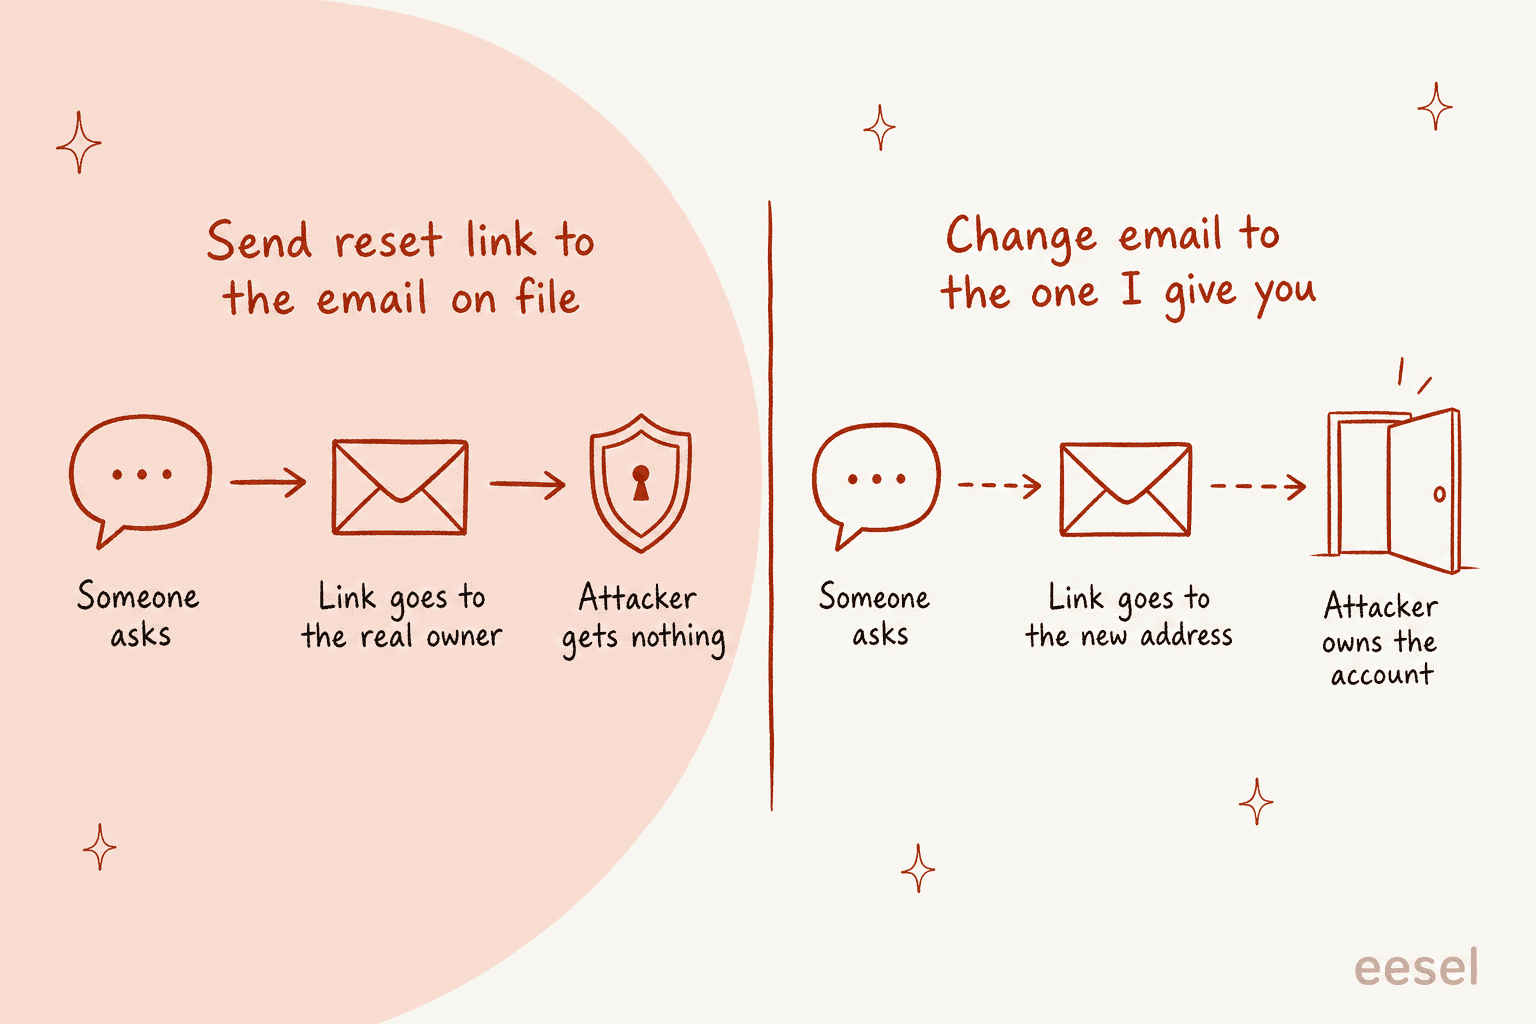
Dieser Test klingt einfach und sortiert fast jede Wiederherstellungsaktion sauber:
| Aktion, die der Kunde verlangt | Hilft sie weiterhin nur dem echten Inhaber? | Wer führt sie aus |
|---|---|---|
| Den Standard-Reset-Link senden | Ja, er geht an die hinterlegte Adresse | KI, eigenständig |
| Erklären, warum das Konto gesperrt ist und wann es entsperrt wird | Ja, das ist Information, kein Zugang | KI, eigenständig |
| Durch die Nutzung eines gespeicherten Wiederherstellungscodes führen | Ja, nur der Inhaber hat den Code | KI, eigenständig |
| Einen Code erneut an eine bereits hinterlegte Wiederherstellungsadresse senden | Ja | KI, eigenständig |
| E-Mail oder Telefonnummer des Kontos ändern | Nein, die neue Adresse könnte jedem gehören | Ein Mensch, nach Prüfungen |
| 2FA zurücksetzen oder entfernen | Nein, es entfernt die zweite Sperre | Ein Mensch, nach Prüfungen |
| Dem Kunden sagen, ob eine E-Mail ein Konto hat | Nein, es verrät, wer Ihre Kunden sind | Niemand, nie |
| Einen Reset-Link oder Code in den Chat einfügen | Nein, der Chat ist der nicht vertrauenswürdige Kanal | Niemand, nie |
Die letzten beiden Zeilen stammen direkt aus dem OWASP Forgot Password Cheat Sheet, der Referenz der Sicherheits-Community für Reset-Abläufe. Dort heißt es, man solle für existierende und nicht existierende Konten eine einheitliche Meldung zurückgeben. Eine Antwort wie „Wenn diese E-Mail ein Konto hat, ist ein Reset-Link unterwegs“ ist also auch dann richtig, wenn die KI sehen kann, dass das Konto existiert.
Die Tabelle sagt Ihnen auch, was Sie anbinden sollten. Ein KI-Agent, der nur einen „Reset-E-Mail senden“-Knopf hat, kann nicht zu den gefährlichen Zeilen überredet werden, weil er dafür keinen Knopf hat. Das ist eine viel stärkere Garantie als eine Anweisung, vorsichtig zu sein. Über Anweisungen lässt sich diskutieren. Über eine fehlende Berechtigung nicht. Darauf komme ich im Abschnitt zur Einrichtung zurück.
Welche Anfragen zur Kontowiederherstellung kann KI bearbeiten?
Sortieren Sie sie danach, was schiefgeht, wenn die KI getäuscht wird. Ich würde jedes Team mit drei Spuren starten:
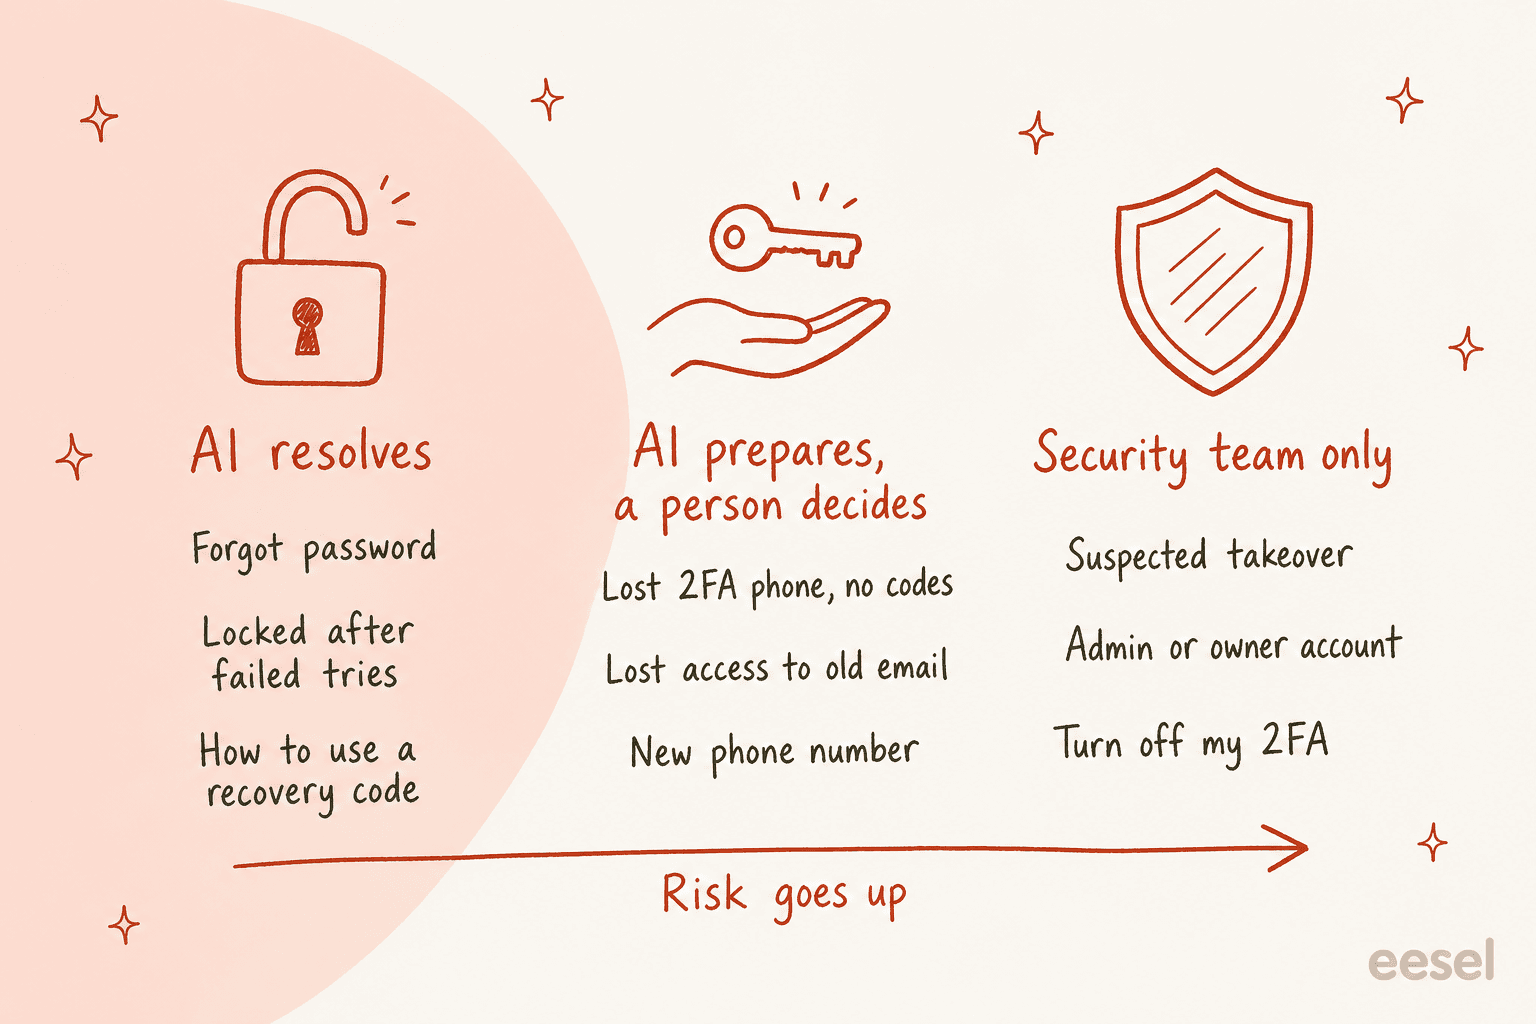
Spur 1: Die KI löst es. Vergessene Passwörter, Sperren nach Fehlversuchen und Kunden, die noch einen Wiederherstellungscode oder ein zweites Gerät haben. Die Lösung läuft über etwas, das der Inhaber bereits kontrolliert. Die KI löst den Reset aus, erklärt die Sperre oder führt durch den Code und schließt dann das Ticket. Hier liegt der Großteil Ihres Volumens, und hier holt eine KI die meisten Stunden zurück. Es ist auch die Spur, die Sie rund um die Uhr laufen lassen sollten, denn wer samstags ausgesperrt ist, will nicht bis Montag warten.
Spur 2: Die KI bereitet vor, ein Mensch entscheidet. Ein verlorenes 2FA-Handy ohne Wiederherstellungscodes, kein Zugang zur hinterlegten E-Mail oder eine neue Telefonnummer. Es gibt keinen Kanal mehr, der den Besitz belegt, also muss jemand prüfen. Die KI erledigt trotzdem den Großteil der Arbeit: Sie liest das Konto, listet auf, welche Wiederherstellungsoptionen existieren, eröffnet den Fall, formuliert die Ausweisanfrage und schreibt eine interne Notiz, damit der übernehmende Mitarbeiter mit den Fakten startet. Das hat dieselbe Form wie eine menschliche Übergabe bei Erstattungen, nur mit einer strengeren Regel dafür, wer den Knopf drückt.
Spur 3: Nur das Sicherheitsteam. „Jemand hat mein Passwort geändert“, eine Bitte, 2FA zu entfernen, oder jede Anfrage zu einem Admin- oder Inhaber-Login. Die Aufgabe der KI ist hier Tempo und Zurückhaltung: als dringend taggen, weiterleiten, dem Kunden sagen, was als Nächstes passiert, und nichts an Adressen senden, die sich kürzlich geändert haben.
Eine Kundengeschichte zeigt, warum Spur 1 Kontext braucht und nicht nur ein Stichwort. MentorShow, ein französisches Online-Lernunternehmen, lässt eesel jedes HubSpot-Ticket zusammen mit dem Datensatz des Mitglieds lesen, einschließlich Abo-Status und Verlängerungsdatum. Ihre Anweisungen enthalten eine Zeile, die ich in jedes Setup übernehmen würde: Ein Login-Problem von jemandem ohne aktives Abonnement ist kein Login-Problem. Dieses Ticket braucht eine Antwort zur Abrechnung, und ein Reset-Link würde das Mitglied nur im Kreis schicken.
Was sagen Sicherheitsstandards zur Kontowiederherstellung?
Die beiden Referenzen, zu denen die meisten Sicherheitsteams bei dieser Frage greifen, sind NIST SP 800-63B-4, die Richtlinien der US-Regierung für digitale Identität, und OWASP. Sie wurden für Entwickler von Login-Systemen geschrieben, aber die meisten Regeln lassen sich direkt darauf übertragen, was ein Support-Mitarbeiter, ob Mensch oder KI, tun und lassen sollte.
| Was der Standard sagt | Was es in einem Support-Ticket bedeutet |
|---|---|
| NIST nennt vier Wiederherstellungsmethoden: gespeicherte Wiederherstellungscodes, ausgestellte Codes an eine Wiederherstellungsadresse, Wiederherstellungskontakte und erneute Identitätsprüfung | Ihr Agent sollte prüfen, welche davon das Konto hat, bevor er etwas verspricht |
| Die Wiederherstellung eines Kontos mit 2FA braucht zwei Wiederherstellungscodes aus verschiedenen Methoden, einen Code plus einen weiteren funktionierenden Faktor oder wiederholte Identitätsprüfung (NIST) | „Nennen Sie mir Ihr Geburtsdatum“ gehört nicht zu den Optionen. Ein Fall mit verlorenem Handy und nichts Hinterlegtem geht an einen Menschen |
Ein ausgestellter Wiederherstellungscode gilt höchstens 10 Minuten per SMS oder Sprachanruf und 24 Stunden per E-Mail (NIST) | Sagen Sie Kunden, wie lange der Link gültig ist, und dass sie einen neuen anfordern sollen, statt auf eine alte E-Mail zu antworten |
| Eine neue Wiederherstellungsadresse muss vor der Nutzung per Code bestätigt werden (NIST) | Behandeln Sie eine im Chat eingetippte E-Mail nie als die des Kunden |
| Jede Kontowiederherstellung sendet eine Benachrichtigung an die hinterlegten Adressen, mit einer Möglichkeit zu sagen „Das war ich nicht“ (NIST) | Die alte Adresse erfährt von jeder Wiederherstellung, sodass der echte Inhaber eine gefälschte stoppen kann |
Fehlversuche bei einem Authentifikator sind auf 100 begrenzt, bevor er deaktiviert wird (NIST) | Sperren sind Absicht. Erklären Sie sie, suchen Sie keine Umgehung |
| Dieselbe Meldung zurückgeben, egal ob das Konto existiert (OWASP) | Die KI bestätigt nie „Ja, diese E-Mail gehört zu einem Kunden“ |
| Den Nutzer nach einem Reset nicht automatisch einloggen und anbieten, andere Sitzungen zu beenden (OWASP) | Nach einer Übernahme sperrt ein neues Passwort allein den Angreifer möglicherweise nicht aus |
| Sicherheitsfragen sollten nicht die einzige Reset-Prüfung sein (OWASP) | Antworten wie Geburtstag oder Name eines Haustiers sind oft online auffindbar |
Die Benachrichtigungsregel vergessen Support-Teams am häufigsten, und sie ist Ihr günstigster Schutz. NIST sagt, Wiederherstellungsbenachrichtigungen gehen an alle Benachrichtigungsadressen des Kontos, und die Mitteilung muss klare Anweisungen und Kontaktdaten enthalten, falls der Empfänger sie nicht angefordert hat. Wenn Ihre KI eine Wiederherstellung auslöst, sorgen Sie dafür, dass Ihr System diese Mitteilung auch an die alte Adresse sendet. Wird das Konto gerade gekapert, erfährt der Inhaber es in Minuten und nicht erst beim nächsten Login-Versuch.
OWASP weist außerdem auf etwas hin, das ändert, wie Sie „Ich glaube, ich wurde gehackt“-Tickets behandeln. Es sagt, ein Passwort-Reset allein stellt die Kontrolle über ein kompromittiertes Konto womöglich nicht wieder her, weil der Angreifer noch eine aktive Sitzung haben oder die Wiederherstellungsdaten geändert haben kann. Deshalb liegen Übernahmefälle in Spur 3, wo jemand jede Sitzung beenden und prüfen kann, was sich geändert hat, und nicht in Spur 1 mit einem fröhlichen Reset-Link.
Warum sollte KI E-Mails nicht ändern oder 2FA nicht allein zurücksetzen?
Weil genau das die Anfragen sind, die Angreifer an Support-Desks richten, und ein Modell, das einen einzelnen Chat liest, sie nicht von einem echten Kunden unterscheiden kann.
Die Warnung der CISA zu Scattered Spider, einer Gruppe hinter mehreren großen Einbrüchen, listet die Vorgehensweisen auf. Die Gruppe gab sich als Mitarbeiter aus, "to convince IT and/or helpdesk staff to provide sensitive information, reset the employee's password, and transfer the employee's MFA to a device they control". Die Warnung ergänzt, dass diese Anrufe oft über mehrere Gespräche verteilt kommen: Erst erfahren sie, was der Help Desk fragt, dann kommen sie mit den Antworten zurück. Ihre Recherche stammt aus sozialen Medien, Datenlecks und offenen Quellen, und genau deshalb ist „Bestätigen Sie Ihre Adresse und Ihr Geburtsdatum“ eine schwache Prüfung.
Okta sah dasselbe Muster. In seinem Sicherheitsbericht von 2023 schrieb Okta, mehrere US-Kunden hätten Anrufer gemeldet, die versuchten, Service-Desk-Mitarbeiter zu überreden, alle MFA-Faktoren zurückzusetzen, und zwar bei ihren mächtigsten Admin-Konten. Oktas Empfehlungen umfassen stärkere Identitätsprüfungen am Help Desk, die Beschränkung von Help-Desk-Rollen, sodass sie Admin-Konten nicht anfassen können, und Alarme, sobald alle MFA-Faktoren eines Nutzers zurückgesetzt werden.
Stellen Sie sich nun denselben Angriff gegen einen KI-Agenten vor. Er wird nicht müde, antwortet sofort, und ein Angreifer kann in einer Stunde fünfzig Formulierungen ausprobieren. Hat der Agent eine eingeschaltete Aktion „MFA entfernen“, funktioniert vielleicht eine davon. Hat er diese Aktion gar nicht, funktioniert keine. Diese Regel würde ich in das Setup jedes Agenten schreiben: Die KI darf eine Wiederherstellung starten, aber eine riskante nicht abschließen.
E-Mail-Änderungen verdienen eine eigene Warnung. Ein Hacker-News-Kommentator, der eine Website mit hohem Traffic betrieben hat, listete auf, was man vermeidet, wenn man E-Mail-Änderungen gar nicht zulässt:
"Email change is one of the most abused recovery vectors in account takeover (ATO)."
Sie können E-Mail-Änderungen wahrscheinlich nicht verbieten, aber Sie können sicherstellen, dass eine KI nie eine aufgrund einer Chat-Anfrage durchführt. Wenn Ihre Sorgen um KI-Halluzinationen falschen Antworten gelten, ist das die größere Sorge: eine richtig klingende Aktion, ausgeführt für die falsche Person.
Wie sollte die KI mit Ihrem Login-System sprechen?
Über einen schmalen Endpunkt, der von Grund auf sicher ist, nicht über Admin-Zugriff auf Ihre Nutzerdatenbank.
Die meisten Identitätsanbieter haben den nötigen Aufruf bereits, und er ist der langweilige: die Standard-Reset-E-Mail an die hinterlegte Adresse senden. Ich habe die Dokumentation von vier gängigen Systemen geprüft:
| Login-System | Der sichere Aufruf für eine KI | Der riskante Aufruf, den Sie fernhalten sollten |
|---|---|---|
| Amazon Cognito | AdminResetUserPassword, der einen Reset-Code genauso sendet wie das eigene „Passwort vergessen“ des Nutzers | AdminSetUserPassword, der ein Passwort direkt setzt |
| Firebase Authentication | Einen Passwort-Reset-Link erzeugen und an die bestehende Adresse des Nutzers mailen | E-Mail oder Passwort auf Anfrage über das Admin-SDK setzen |
| Auth0 | Die Standard-E-Mail zum Passwortwechsel auslösen | Die MFA-Registrierung eines Nutzers über die Management API löschen, was Auth0 als dasselbe beschreibt wie das Entfernen seiner MFA-Registrierung |
| Okta | Vom Nutzer ausgelöste Selbstbedienungs-Wiederherstellung | Alle Faktoren zurücksetzen, genau die Anfrage aus Oktas Vorfallbericht von 2023 |
Ein wissenswertes Detail zu Cognito: Laut Dokumentation gehen Wiederherstellungsnachrichten nur an Nutzer mit verifizierter E-Mail oder Telefonnummer. Ist keins von beiden bestätigt, muss ein Administrator eingreifen. Das ist ein natürlicher Spur-2-Fall, und Ihre KI sollte das klar sagen, statt es erneut zu versuchen.
Hat Ihre eigene App einen „Passwort vergessen“-Knopf, ist die sauberste Lösung oft, dasselbe als kleinen internen Endpunkt bereitzustellen: nimmt eine E-Mail, sendet die normale Reset-E-Mail, falls das Konto existiert, und gibt immer dieselbe Antwort zurück. Ihre KI ruft diesen auf. Sie kann nichts tun, was Ihre öffentliche Login-Seite nicht ohnehin jedem erlaubt.
So richten Sie KI für die Kontowiederherstellung in Ihrem Helpdesk ein
In dieser Reihenfolge würde ich es durchführen. Die Schritte 1 bis 3 lohnen sich auch dann, wenn Sie die KI nie eine Aktion ausführen lassen.
Schritt 1: Zählen Sie, was Sie tatsächlich bekommen
Bevor Sie eine Regel schreiben, taggen Sie einen Monat an Tickets nach Wiederherstellungstyp: Passwort vergessen, ausgesperrt, 2FA verloren, E-Mail verloren, neues Handy, vermutete Kontoübernahme und „eigentlich kein Login-Problem“. KI-Ticket-Tagging kann das rückwirkend über vergangene Tickets erledigen. Die Verteilung entscheidet alles Weitere. Eine Warteschlange mit 90 % vergessenen Passwörtern braucht einen Endpunkt und eine gute Antwort. Eine Warteschlange voller verlorener 2FA braucht zuerst einen besseren Ablauf zur Ausweisprüfung.
Schritt 2: Schreiben Sie die Spuren in die Anweisungen
Schreiben Sie die drei Spuren in einfachen Worten in die Anweisungen des Agenten, mit Beispielen dafür, was Kunden tatsächlich schreiben: „komme nicht rein“, „neues Handy, Authenticator weg“, „ich nutze diese E-Mail nicht mehr“, „jemand hat mein Passwort geändert“. Fügen Sie auch die harten Regeln hinzu: nie bestätigen, ob ein Konto existiert, nie einen Link oder Code in den Chat einfügen, nie Kontaktdaten auf Anfrage ändern. In eesel sind Anweisungen Klartext, den Sie bearbeiten, und der Agent kann sie verschärfen, wenn Sie ihn im Chat korrigieren, wie die Dokumentation zu Anweisungen erklärt.
Schritt 3: Geben Sie ihm den Kontokontext
Binden Sie alles an, was der KI sagt, wer das ist: Ihr Abo- oder Abrechnungssystem, Ihr CRM, den Kundendatensatz Ihres Helpdesks. Das ist die MentorShow-Lektion. Die Hälfte der „Ich kann mich nicht einloggen“-Tickets sind abgelaufene Tarife, das falsche Produkt oder ein Portal, das Sie gar nicht betreiben. XAP fand dasselbe: Manche Studierende, die sich nicht einloggen können, nutzen das eigene Portal eines Colleges, das XAP nicht betreibt, also ist die richtige Antwort eine Weiterleitung, kein Reset.
Schritt 4: Verbinden Sie einen sicheren Endpunkt
Geben Sie dem Agenten den einen Reset-Aufruf aus dem Abschnitt oben und sonst nichts, was den Login berührt. In eesel geht das über Network Access: Sie erlauben eine Domain, fügen den Auth-Header in den Einstellungen hinzu, und der Agent kann ihn aufrufen. Anfragen an jede andere Domain werden abgelehnt.
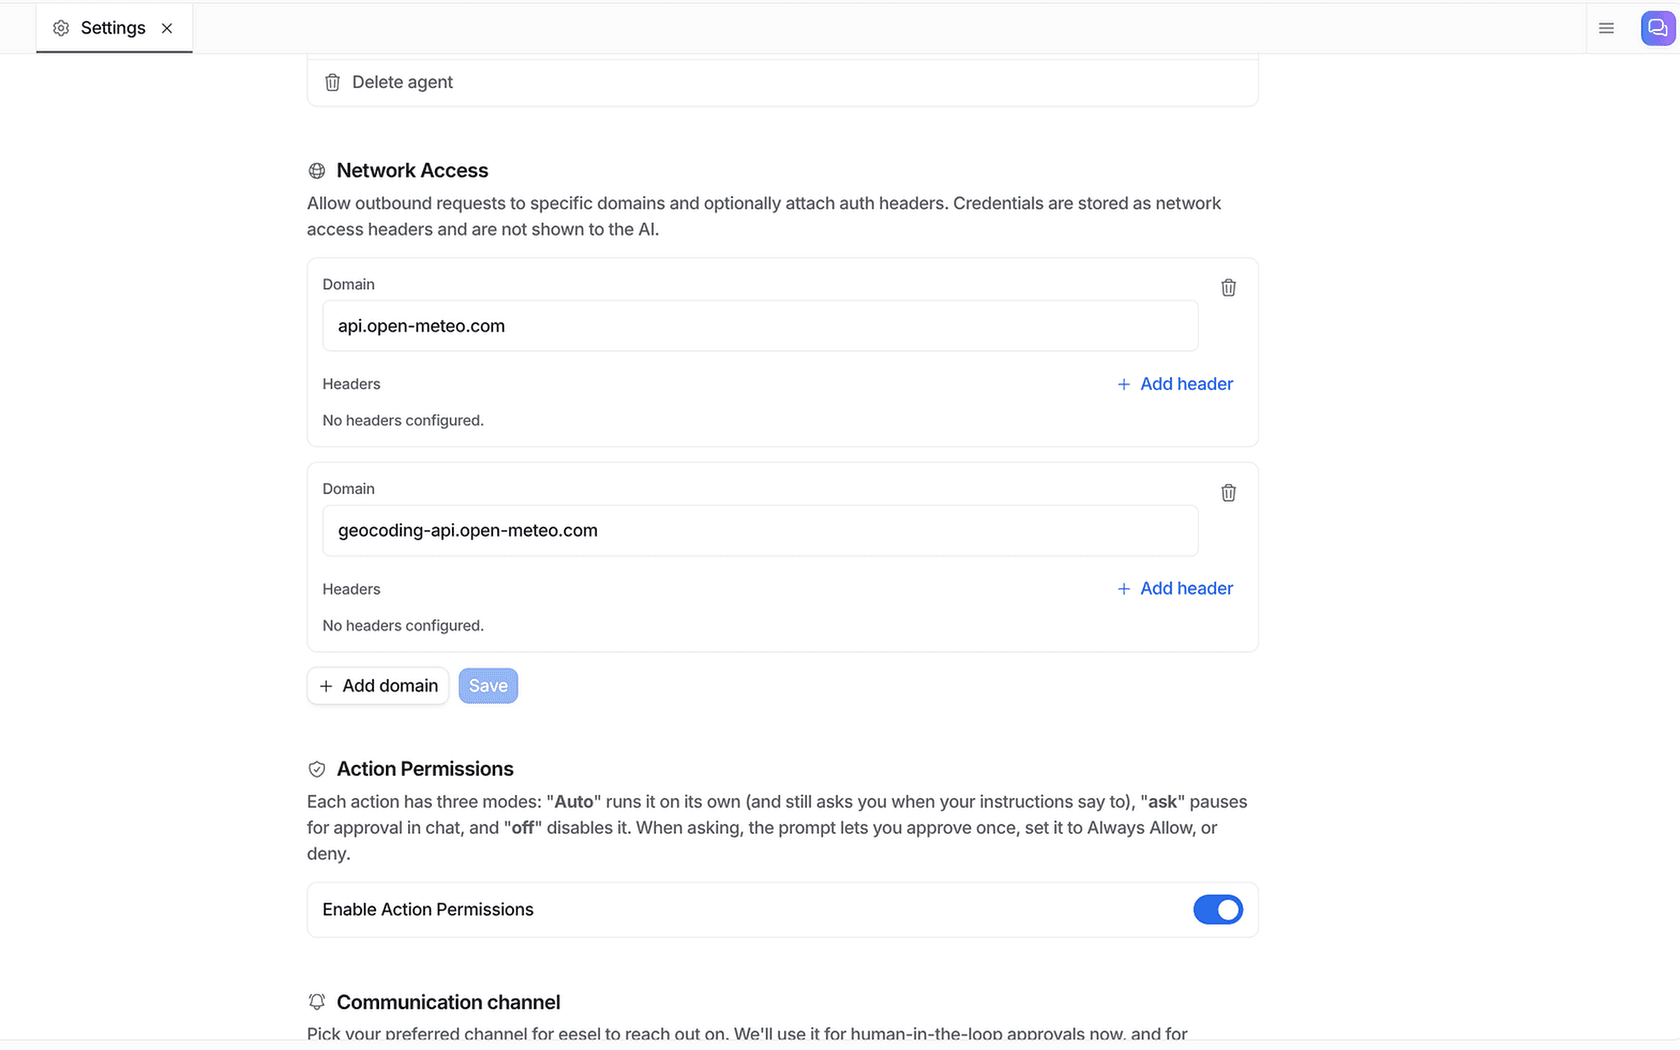
Wichtig für die Wiederherstellung ist die Zeile oben auf diesem Bildschirm: Zugangsdaten werden als Header gespeichert und der KI nicht angezeigt. Der Schlüssel, der Resets auslösen kann, steht nie in einem Prompt, sodass er dem Agenten nicht abgeschwatzt werden kann. Ihre Entwickler können das auch über ein Terminal einrichten. Die eesel CLI betreibt denselben Agenten und Workspace wie das Dashboard, sodass ein Ingenieur, ein Skript oder ein Coding-Agent wie Claude Code oder Cursor den Endpunkt anbinden, die Wiederherstellungsanweisungen bearbeiten und den Agenten testen kann, ohne den Browser zu öffnen.
Schritt 5: Legen Sie fest, dass jede Helpdesk-Aktion mit Identitätsbezug eine Freigabe braucht
Jede Aktion, die ein eesel-Agent ausführen kann, wird pro Agent auf „läuft eigenständig“, „erst fragen“ oder „aus“ gesetzt. Die Dokumentation zu Aktionen und Freigaben empfiehlt, beaufsichtigt zu starten, mit Antworten und allem Unumkehrbaren unter Freigabe.
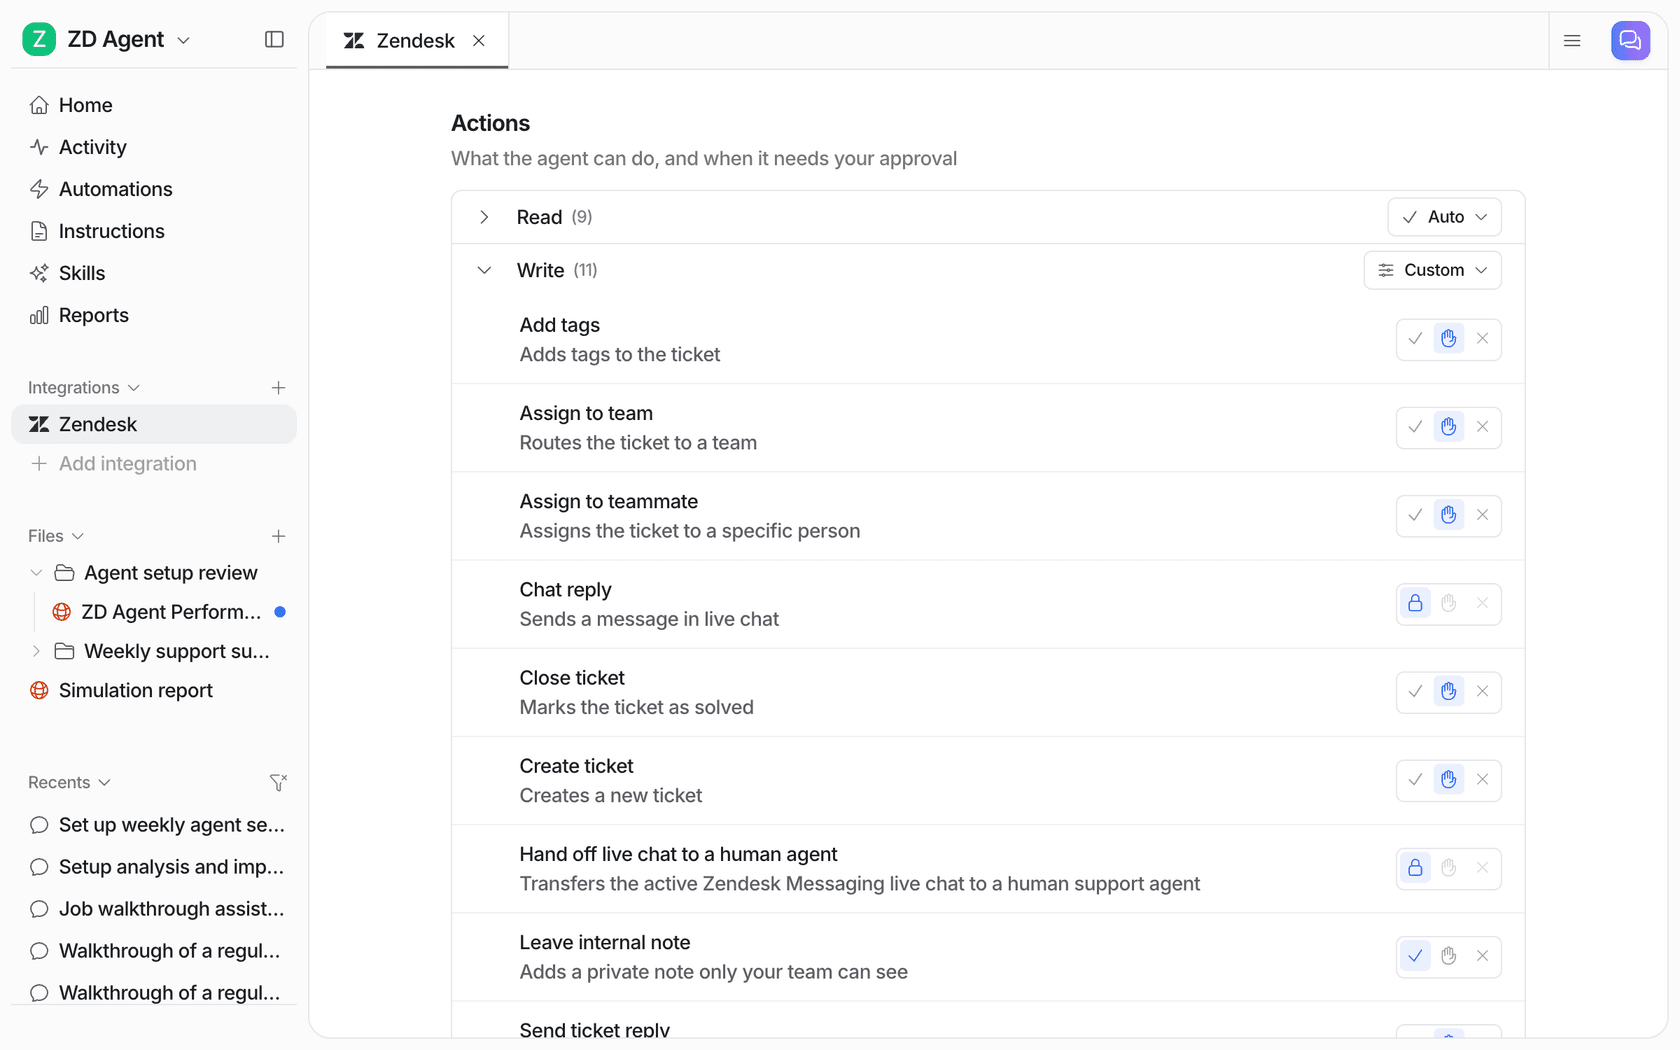
Für die Wiederherstellung würde ich Tagging und interne Notizen von Anfang an eigenständig laufen lassen und öffentliche Antworten in der ersten oder zweiten Woche unter Freigabe stellen. Sie können auch eine Art von Fall zurückhalten, selbst wenn Antworten freigeschaltet sind: Eine Anweisung wie „vor Antworten zu 2FA oder dem Ändern einer E-Mail erst fragen“ lässt den Agenten nur bei diesen Fällen anhalten.
Schritt 6: Leiten Sie Spur 2 und 3 an benannte Personen
Spur 2 geht an jemanden, der Ihre Ausweisprüfung durchführen kann, meist ein erfahrener Mitarbeiter oder Tier 2. Spur 3 geht namentlich an die Sicherheit, mit einem Dringend-Tag und kurzer SLA. Eine KI kann per Tag routen, und zwar sofort; sie kann keine Routing-Regel reparieren, die auf ein gemeinsames Postfach zeigt, das am Wochenende niemand beobachtet. Ist Ihr Tier-2-Team klein, lassen Sie die KI die interne Notiz schreiben, damit es mit den Kontofakten startet.
Schritt 7: Testen Sie es an Ihren früheren Login-Tickets
Lassen Sie den Agenten über die Wiederherstellungstickets laufen, die Sie bereits bearbeitet haben, bevor er ein Live-Ticket anfasst. Hat er Reset-Links nur in Spur 1 gesendet? Hat er je bestätigt, dass eine E-Mail ein Konto hatte? Hat er die Kontoübernahme erkannt, die sich in einer wütenden Abrechnungsbeschwerde versteckte? Eine Simulation an vergangenen Tickets beantwortet das an einem Nachmittag, und diesen Schritt würde ich bei diesem Tickettyp nie überspringen.
In welche Spur gehört dieses Ticket?
Wählen Sie einen Anfragetyp, um zu sehen, wer ihn bearbeitet, was die KI tut und welche Regel dahintersteht.
Wie messen Sie, ob es funktioniert?
Verfolgen Sie Tempo und Sicherheit nebeneinander. Ein Wiederherstellungs-Setup, das schnell ist, aber gelegentlich ein Konto herausgibt, ist schlechter als gar keine KI.
- Anteil der Wiederherstellungstickets, die die KI schließt. Das sollte ungefähr Ihrem Spur-1-Anteil aus Schritt 1 entsprechen. Ist er deutlich höher, schließt die KI Tickets, die sie nicht schließen sollte.
- Zeit bis zur ersten Antwort in Spur 1. Ausgesperrte Kunden spüren jede Minute. Diese Zahl sollte am stärksten sinken.
- Reaktionszeit in Spur 3. Eine Kontoübernahme, die sechs Stunden in einer Warteschlange liegt, ist der Fehler, der in einer Schlagzeile endet. Beobachten Sie sie in Ihrem SLA-Reporting.
- „Das war ich nicht“-Antworten auf Wiederherstellungsbenachrichtigungen. Jede ist eine Wiederherstellung, die jemand nicht angefordert hat. Lesen Sie jede einzelne.
- Wiederholte Kontakte innerhalb von 7 Tagen. Ist derselbe Kunde zurück, hat ihn der Reset-Link nicht erreicht oder die Antwort hat das eigentliche Problem verfehlt.
Der Leitfaden zum KI-Support-Reporting zeigt, wie Sie diese aus getaggten Tickets aufbauen.
Häufige Fehler bei KI und Kontowiederherstellung
Auf diese würde ich im ersten Monat achten:
- Die KI bestätigen lassen, dass das Konto existiert. „Ich habe Ihr Konto gefunden, sende jetzt einen Link“ fühlt sich hilfreich an und verrät einem Angreifer, welche E-Mails Kunden sind. Verwenden Sie in beiden Fällen dieselbe Antwort.
- Chat-Angaben als Beweis behandeln. Name, Adresse, letzte vier Ziffern, Geburtsdatum: Alles steckt in irgendeinem Datenleck. Die CISA weist darauf hin, dass Angreifer genau das sammeln, bevor sie anrufen.
- Einen Link oder Code in die Unterhaltung einfügen. Der Chat ist der eine Kanal, dem Sie bei einer Wiederherstellung nicht trauen können. Codes gehen an die hinterlegte Adresse.
- Der KI Admin-API-Schlüssel „für später zur Sicherheit“ geben. Wenn der Schlüssel MFA entfernen kann, gehen Sie davon aus, dass jemand den Agenten eines Tages überredet, es zu versuchen. Geben Sie ihm den einen Aufruf, den er braucht.
- Die Benachrichtigung überspringen. Jede Wiederherstellung sollte die alte Adresse informieren. Es ist der günstigste Übernahmealarm, den Sie je einrichten werden.
- Das andere Login vergessen. Die Warteschlange von XAP zeigte es: Manchmal gehört das Portal, das der Student nicht erreicht, nicht Ihnen. Eine Weiterleitung schlägt einen Reset-Link.
Wenn Sie das größere Bild sehen möchten, wie ein solcher Rollout von beaufsichtigt zu freihändig geht, behandelt der Beitrag zum Implementierungszeitplan den Regler.
eesel für Tickets zur Kontowiederherstellung testen
eesel stößt als KI-Teammitglied für den Support zu Ihrem Helpdesk. Bei Login-Tickets liest es jedes mit dem Kontokontext des Kunden, löst nur den Reset-Aufruf aus, den Sie erlauben, antwortet gleich, egal ob das Konto existiert, und hält 2FA-Änderungen, E-Mail-Wechsel und alles, was nach Kontoübernahme aussieht, für Ihr Team zurück. Es funktioniert in Zendesk, HubSpot und den anderen großen Helpdesks sowie in Freshdesk über die Freshdesk-Integration.
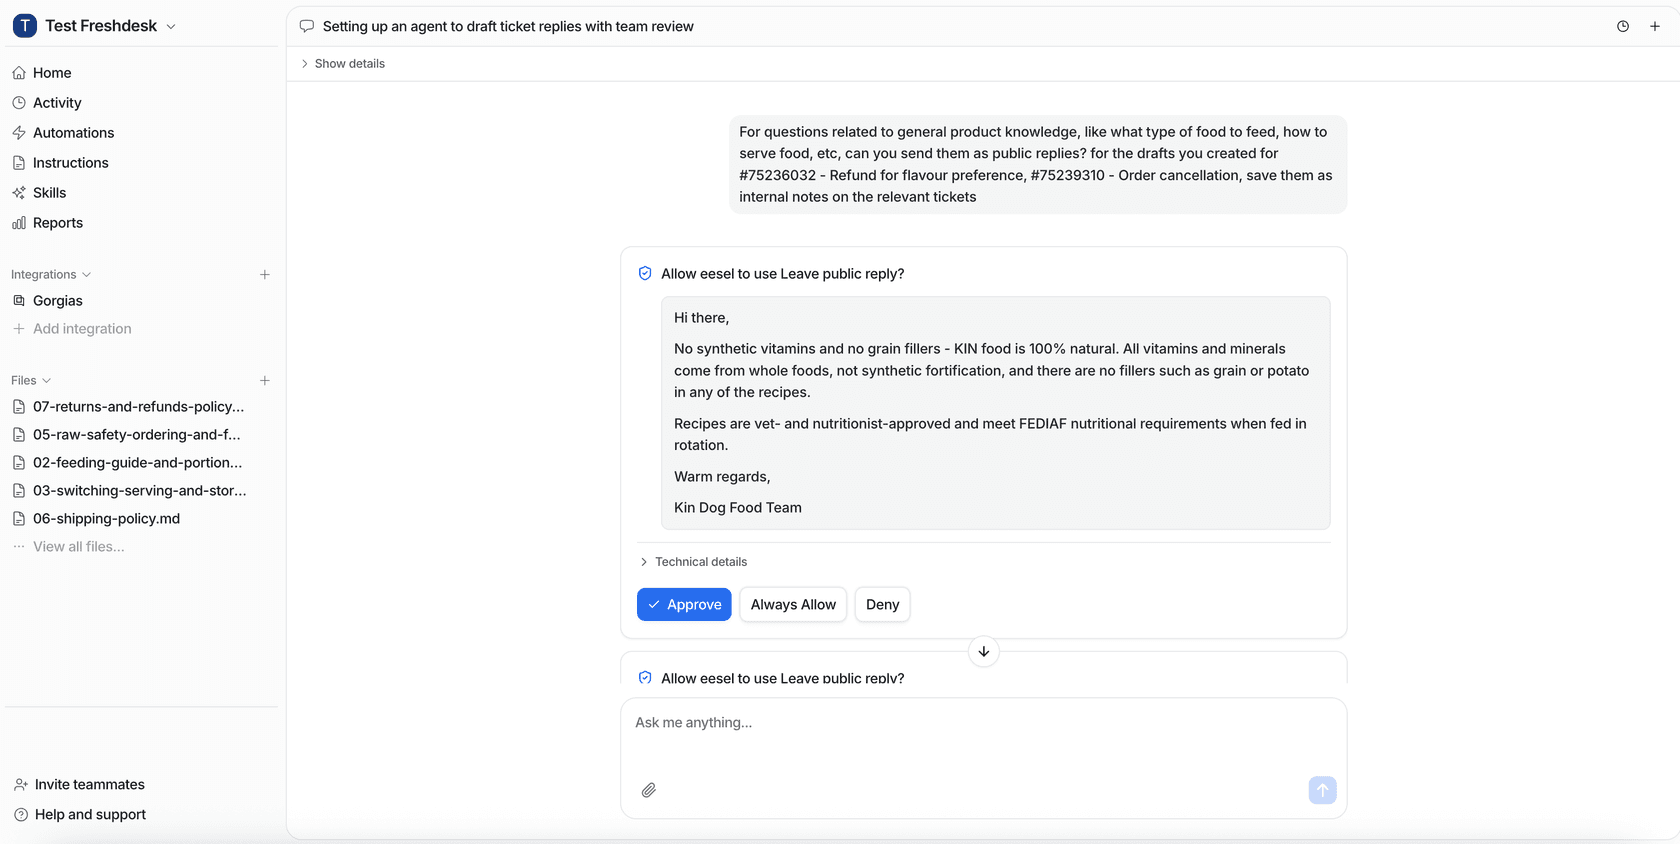
Freigaben landen dort, wo Ihr Team ohnehin arbeitet: im Dashboard, in einem Slack-Thread oder über einen Link in der Helpdesk-Notiz, und jede Freigabe hält fest, wer wann entschieden hat. Ihre API-Schlüssel bleiben in den Einstellungen, nie im Sichtfeld der KI, und eesel nutzt Ihre Daten laut Trust Center nie zum Training der zugrunde liegenden Modelle. Eine ehrliche Lücke: Das SOC-2-Type-II-Audit von eesel läuft noch. Wenn Ihr Sicherheitsteam den Bericht heute in der Hand haben muss, fragen Sie zuerst nach dem aktuellen Stand; meine Checkliste zur Anbietersicherheit zeigt, was Sie stattdessen anfordern können.
XAP ist ein gutes Vorbild für einen kleinen Start. Ein Filter vor seinem eesel-Agenten lässt nur Weiterleitungsfälle und Portal-Passwort-Resets durch, nichts geht ohne Absenden durch einen Menschen an einen Studierenden, und Kontolöschungen bleiben beim Team. Starten Sie dort, messen Sie einen Monat und öffnen Sie dann Spur 1. Sie können eesel testen, 7 Tage kostenlos mit 100 Credits.