

KI für DSGVO-Anfragen ist am besten Spürhund und Fristenwächter, nicht diejenige, die löscht. Lass die KI jedes Ticket lesen, „Schickt mir meine Daten“ oder „Löscht mein Konto“ erkennen, auch wenn niemand das Wort DSGVO tippt, den Anfragetyp taggen, die Monatsfrist starten und die Eingangsbestätigung entwerfen. Drei Schritte bleiben bei einem Menschen: die Identität bestätigen, wenn sie zweifelhaft ist, den Datenexport freigeben und jede Löschung freigeben.
Die Aufteilung ist wichtig, weil eine Löschung unumkehrbar ist und das Recht auf Löschung nicht absolut gilt. Ein Kunde mit einer offenen Rechnung oder einem laufenden Streitfall verlangt womöglich etwas, das du rechtlich teilweise ablehnen musst. Ein Modell, das eine einzelne E-Mail liest, kann das nicht wissen. Ein Mensch mit dem Konto vor sich schon.
Zwei Dinge, die die meisten Leitfäden auslassen: Dein Helpdesk hat bereits ein Lösch- oder Schwärzungswerkzeug, auf das du dich stützen wirst (das von Zendesk ist das umfangreichste), und dein KI-Tool steht ebenfalls auf der Löschliste, wenn es aus früheren Tickets gelernt hat. eesel übernimmt das Erkennen, Taggen und Entwerfen in Zendesk, Freshdesk und anderen Helpdesks, hält jede von dir gewählte Aktion zur Freigabe zurück und kann persönliche Angaben in früheren Tickets maskieren, bevor es sie speichert. smava, ein deutsches Kreditvergleichsportal, betreibt ein solches Setup mit zuerst kategorisieren bei rund 27.000 Zendesk-Tickets im Monat.
Was zählt in einer Support-Warteschlange als DSGVO-Anfrage?
Eine DSGVO-Anfrage ist jede Nachricht, in der eine Person verlangt, die bei dir gespeicherten personenbezogenen Daten einzusehen, mitzunehmen, zu berichtigen oder zu entfernen. In einer Support-Warteschlange kommt sie fast nie mit Etikett an.
Die britische Aufsichtsbehörde ist hier deutlich. Ihre Hinweise zum Erkennen von Anfragen besagen, dass eine Person mündlich oder schriftlich anfragen kann, auch über soziale Medien, bei jeder Stelle deiner Organisation, und weder die Worte „Auskunftsersuchen“ verwenden noch das Gesetz nennen muss. Es muss nur klar sein, dass sie ihre personenbezogenen Daten möchte. Auf derselben Seite steht, dass jeder Mitarbeiter eine gültige Anfrage erhalten kann und du jede einzelne richtig erkennen und bearbeiten musst.
Das ist das ganze Argument für KI an dieser Stelle. Eine Stichwortregel auf „DSGVO“ erwischt die Kunden, die eine Datenschutzerklärung gelesen haben. Sie übersieht die, die am Ende einer Beschwerde über die Abrechnung schreiben „Was habt ihr eigentlich über mich?“ oder „Schließt mein Konto und löscht alles“. Ein KI-Agent liest jedes Ticket so wie ein Mensch und erwischt daher beide.
Ich baue die Helpdesk-Integrationen von eesel, und die folgenden Anfragetypen würde ich einem Agenten zuerst beibringen. Sie entsprechen den Rechten in den Artikeln 15 bis 21 der DSGVO.
| Anfragetyp | Was der Kunde tatsächlich schreibt | Was die KI tun kann | Was bei einem Menschen bleibt |
|---|---|---|---|
| Auskunft (eine Kopie der Daten) | „Könnt ihr mir alles schicken, was ihr über mich habt?“ | Taggen, die Frist starten, die Eingangsbestätigung entwerfen, bei Bedarf einen Ausweis anfordern | Identität bestätigen, den Export auf Daten anderer Personen prüfen, den Versand freigeben |
| Löschung | „Löscht mein Konto und alle meine Daten“ | Taggen, auf offene Bestellungen oder Streitfälle prüfen und sie melden, die Antwort entwerfen | Entscheiden, was gelöscht werden kann und was aufbewahrt werden muss, die Löschung ausführen |
| Berichtigung | „Meine Adresse ist in eurem System falsch“ | Die Aktualisierung und die Bestätigung entwerfen | Die Änderung freigeben, wenn sie Abrechnungs- oder Identitätsfelder betrifft |
| Datenübertragbarkeit | „Ich möchte meine Bestellhistorie als Datei“ | Taggen, zusammentragen, welche Systeme sie enthalten | Die Datei und die Art der Zustellung freigeben |
| Widerspruch oder Widerruf der Einwilligung | „Schickt mir keine E-Mails mehr“ / „Ich möchte nicht, dass ihr meine Daten für Marketing nutzt“ | Taggen und an die Person weiterleiten, die die E-Mail-Liste verantwortet | Bestätigen, dass der Opt-out in jedem Tool angekommen ist |
Die letzte Zeile wirkt banal und ist die, bei der Teams am häufigsten patzen. „Meldet mich ab“, als normales Ticket behandelt, bekommt eine höfliche Antwort und sonst nichts. Als Widerspruch behandelt, wird es in jedem Marketing-Tool geprüft. KI-Ticket-Tagging, das den Unterschied kennt, ist mehr wert als jede clevere Antwort.
Wie lange hast du Zeit, eine DSGVO-Anfrage zu beantworten?
Du hast einen Kalendermonat ab dem Tag, an dem du die Anfrage erhältst, nach Artikel 12 der DSGVO. Du kannst um zwei weitere Monate verlängern, wenn die Anfrage komplex ist oder du sehr viele erhalten hast, musst es der Person aber mit Begründung innerhalb dieses ersten Monats mitteilen.
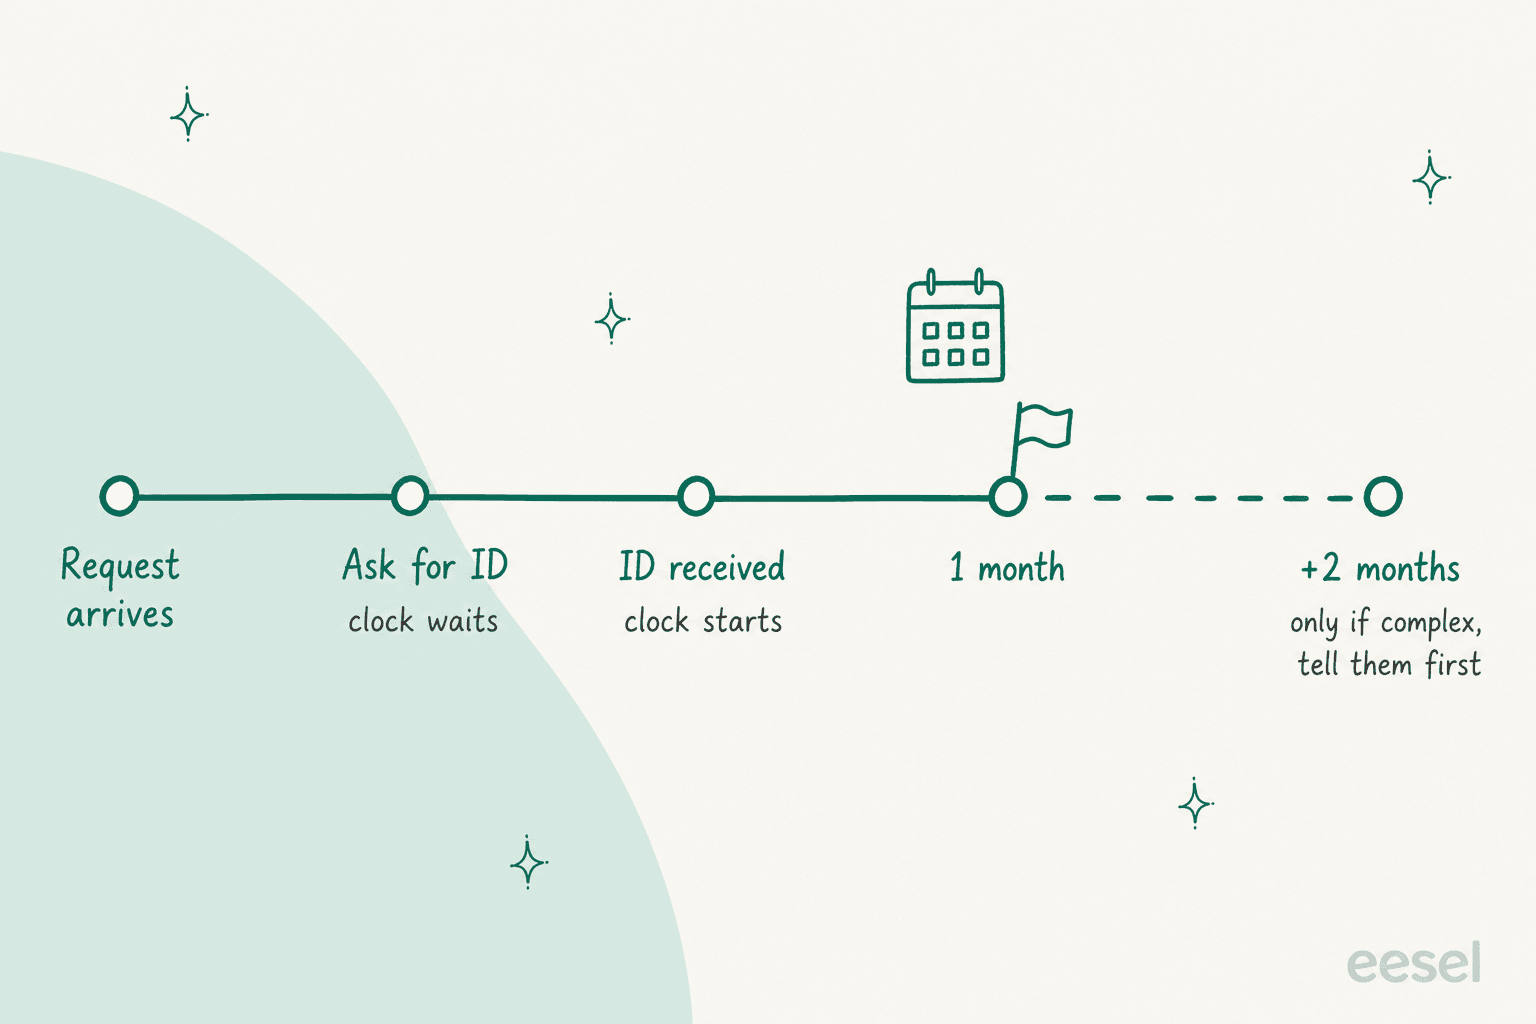
Die Hinweise zur Beantwortung der britischen Aufsichtsbehörde ergänzen die Zählregeln, bei denen man leicht stolpert:
- Der Monat läuft bis zum gleichen Datum im nächsten Monat. Eine Anfrage vom 14. Mai ist bis zum Ende des 14. Juni fällig. Gibt es das Datum nicht (31. Januar), gilt der letzte Tag des Folgemonats.
- Die Uhr wartet auf den angeforderten Ausweis. Hast du echte Zweifel, wer anfragt, beginnt der Monat erst, wenn der Ausweis oder die Vollmacht eines Dritten eintrifft, nicht früher.
- Rückfragen halten die Uhr an. Fragst du am 15. Mai nach, was gemeint ist, und erhältst die Antwort am 18. Mai, rechnest du diese 4 Tage hinzu.
- Wochenenden rollen vorwärts. Eine Frist an einem Samstag verschiebt sich auf das Ende des nächsten Werktags.
- Ein internes Ziel von 28 Tagen ist erlaubt, wenn deine Systeme eine feste Tageszahl brauchen, und es liegt immer innerhalb des Monats.
Bei dieser Ausweisregel verdient sich ein KI-Agent sein Geld. Je schneller du um Bestätigung bittest, desto weniger von deinem Monat verbrauchst du, bevor die Uhr überhaupt gestartet ist, und der Agent kann diese Bitte in der ersten Minute senden statt dann, wenn jemand die Warteschlange das nächste Mal öffnet. Eine ehrliche Einschränkung: Diese Zählregeln sind die Auslegung der britischen Aufsichtsbehörde, prüfe also in der EU die Hinweise deiner eigenen Aufsichtsbehörde dazu, wann die Uhr startet. Fordere den Ausweis am Tag des Eingangs an, dann spielt der Unterschied keine Rolle.
Gib die Daten eines echten Tickets hier ein, um die Frist zu sehen. Der Rechner nutzt die oben genannten britischen Zählregeln.
Hat dein Helpdesk einen SLA-Timer, ist dies das Datum, bis zu dem er zählen sollte. Die meisten haben einen, und der Leitfaden zum SLA-Management zeigt, wie du pro Tickettyp einen einrichtest.
Welche Teile einer DSGVO-Anfrage kann KI übernehmen?
KI kann alles übernehmen, was Lesen, Sortieren, Fristen und Schreiben ist. Sie sollte nichts übernehmen, was Daten an jemanden weitergibt oder vernichtet.
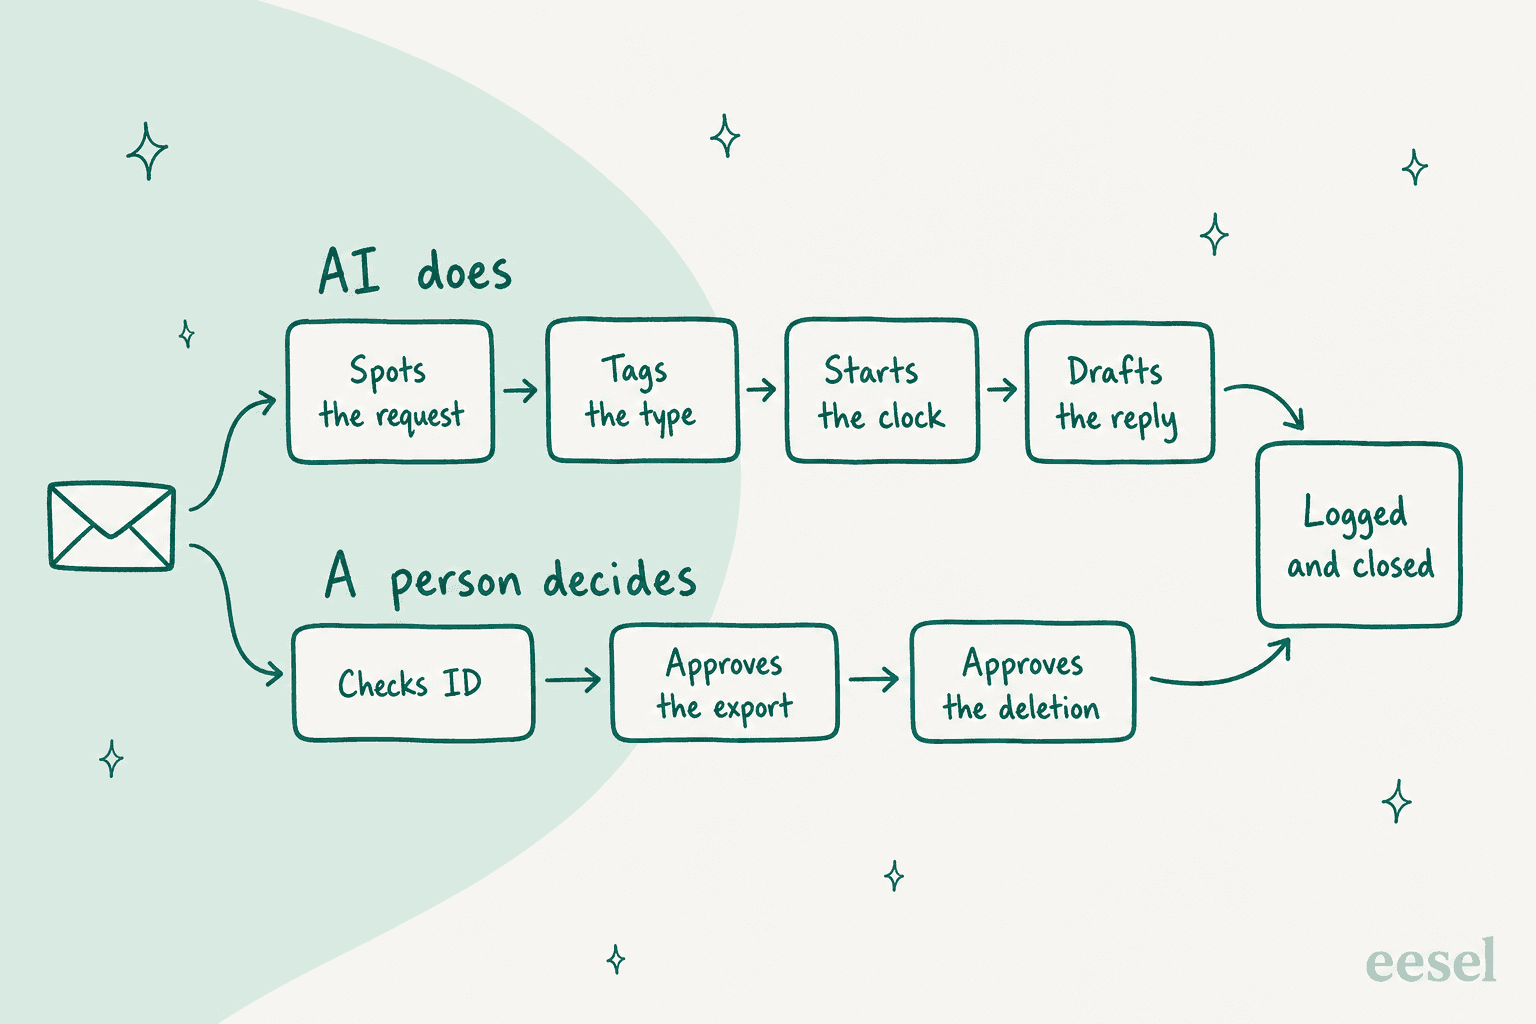
So würde ich jedes Team starten lassen:
Von Tag eins an der KI überlassen
- Erkennen. Jedes neue Ticket und jeden Kommentar lesen und die markieren, die nach personenbezogenen Daten fragen, in jeder Sprache. An diesem Schritt scheitert eine Stichwortregel.
- Den Typ taggen. Auskunft, Löschung, Berichtigung, Übertragbarkeit oder Widerspruch, in ein Ticketfeld geschrieben, damit sich darüber berichten lässt.
- Die Uhr starten. Eingangsdatum und Fälligkeitsdatum setzen, sobald das Ticket eintrifft, nicht erst, wenn ein Mensch dazu kommt.
- Entwerfen. Die Eingangsbestätigung, die Ausweisanforderung, die Rückfrage-Notiz und die abschließende Bestätigung, alles aus Vorlagen, die dein Datenschutzverantwortlicher einmal freigegeben hat.
- Zusammentragen. Das Konto nachschlagen, auflisten, welche Systeme Daten zu dieser Person enthalten, und alles melden, was eine Löschung blockiert, etwa eine offene Bestellung oder eine unbezahlte Rechnung.
Bei einem Menschen lassen
- Die Identität, wenn sie zweifelhaft ist. Die Aufsichtsbehörde sagt, du sollst angemessen und verhältnismäßig vorgehen und Prüfungen nutzen, die du ohnehin hast, wie ein eingeloggtes Konto. Eine Anfrage von der E-Mail-Adresse eines bekannten Kundenkontos braucht meist nichts weiter. Eine Anfrage von einer neuen Adresse, die die Bestellhistorie einer anderen Person verlangt, braucht einen Menschen.
- Den Export freigeben. Jemand liest die Datei, bevor sie rausgeht, denn Support-Tickets sind voller Namen anderer Personen: der Kurier, der Kollege in CC, die Person, über die sich jemand beschwert hat.
- Die Löschung freigeben. Behandle ich im nächsten Abschnitt, denn hier geht es schief.
Wenn du für Erstattungen bereits eine Übergabe an Menschen betreibst, ist das dasselbe Muster mit einer strengeren Regel: Die KI bereitet vor, der Mensch drückt den Knopf.
Warum sollte KI Kundendaten nicht von sich aus löschen?
Weil sich eine Löschung nicht rückgängig machen lässt und das Gesetz oft verlangt, dass du einen Teil der Daten trotzdem aufbewahrst.
Die Hinweise zum Recht auf Löschung der britischen Aufsichtsbehörde beginnen damit: Das Recht ist nicht absolut und gilt nur unter bestimmten Umständen. Du kannst ganz oder teilweise ablehnen, wenn du die Daten brauchst, um einer rechtlichen Verpflichtung nachzukommen oder um Rechtsansprüche geltend zu machen, auszuüben oder zu verteidigen. Im Support heißt das: der Kunde, der alles gelöscht haben will, während eine Rückbuchung läuft, oder dessen Rechnungen du aus steuerlichen Gründen aufbewahren musst.
Die Helpdesk-Tools selbst sind auf derselben Annahme gebaut. Die Ticket-Schwärzung von Zendesk ist unumkehrbar. Das Löschen von Profilen bei Help Scout entfernt jede verknüpfte Konversation ohne Rückgängig-Option. Delete forever in Freshdesk entfernt die Tickets und Notizen eines Kontakts, und der eigene Leitfaden sagt, Lösch- und Exportanfragen sollten über einen Admin laufen, der prüft, ob die anfragende Person echt ist.
Auch die Reihenfolge ist wichtig. Der DSGVO-Leitfaden von Zendesk sagt, man solle den Nutzer zuletzt löschen: erst die personenbezogenen Daten aus den Ticket-Konversationen entfernen, weil du das Profil brauchst, um diese Tickets zu finden. Ein Agent, der zuerst das Profil löscht, hat den Rest der Arbeit gerade schwieriger gemacht.
Die Regel, die ich in die Anweisungen jedes Agenten schreiben würde, ist deshalb kurz: nie eine Löschung ausführen, immer eine vorbereiten. Die Liste entwerfen, was entfernt und was behalten wird, die Gründe markieren und sie einem Menschen zur Freigabe geben.
Welche DSGVO-Werkzeuge hat dein Helpdesk schon?
Jeder große Helpdesk kann einen Kunden löschen. Unterschiede gibt es bei der Schwärzung, bei der KI-Hilfe und dort, wo die Anfrage eingeht. Ich habe das Hilfe-Center jedes Anbieters geprüft:
| Helpdesk | Integriertes Löschen | Schwärzung in Tickets | KI-Hilfe | Anfrage-Eingang | Gut zu wissen |
|---|---|---|---|---|---|
| Zendesk | Dauerhaft löschen von Nutzer und Tickets; gelöschte Tickets 30 Tage wiederherstellbar | Ja, in jedem Suite-Tarif, unumkehrbar | Schwärzungsvorschläge markieren 12 Arten personenbezogener Daten, im kostenpflichtigen Add-on Advanced Data Privacy and Protection | Nicht integriert | Löschpläne entfernen archivierte Tickets automatisch |
| Freshdesk | Weiches Löschen, dann Delete forever | In den DSGVO-Dokumenten nicht gefunden | Nicht in den DSGVO-Dokumenten | Nicht integriert | Delete forever geht jeweils nur für einen Kontakt |
| Gorgias | Kunde löschen, Mehrfachauswahl möglich | In den DSGVO-Dokumenten nicht gefunden | Nicht in den DSGVO-Dokumenten | Nicht integriert | Löscht keine Daten in Shopify, Klaviyo oder internen Notizen |
| Help Scout | Profil löschen entfernt alle verknüpften Konversationen | In den DSGVO-Dokumenten nicht gefunden | Nicht in den DSGVO-Dokumenten | Nicht integriert | Profile mit über 100 Konversationen brauchen den Help-Scout-Support |
| HubSpot | Dauerhaft löschen, innerhalb von 30 Tagen bereinigt | In den DSGVO-Dokumenten nicht gefunden | Nicht in den DSGVO-Dokumenten | Ja: eine öffentliche Anfrageseite und eine Anfrage-Warteschlange, in allen Tarifen | Eine Sperrliste verhindert, dass die E-Mail erneut hinzugefügt wird |
| Front | Private Kontakte selbst löschbar; geteilte Kontakte brauchen eine Anfrage an den Front-Support | Einzelne Nachrichten löschen | Nicht in den DSGVO-Dokumenten | Nicht integriert | Das Löschen eines geteilten Kontakts in der App blendet ihn nur aus |
„Nicht gefunden“ heißt, dass die DSGVO-Hilfeseiten des Anbieters es nicht beschreiben, nicht, dass die Funktion anderswo im Produkt nicht existieren kann.
Zendesk ist der einzige der sechs, bei dem KI direkt in die DSGVO-Seite eingebaut ist. Die Schwärzungsvorschläge heben personenbezogene Daten orange hervor, damit ein Agent sie in einem Durchgang schwärzen kann:
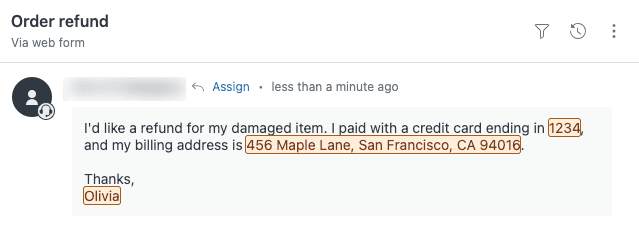
Diese Funktion steckt im Add-on Advanced Data Privacy and Protection für Suite Enterprise und höher, prüfe also deinen Zendesk-Tarif, bevor du darauf planst. Zendesk weist außerdem darauf hin, dass sie bei Tickets von KI-Agenten nicht funktioniert.
Die Anfrageseite von HubSpot würde ich bei anderen Helpdesks nachbauen. Ein Formular, das fragt „löschen oder exportieren?“, macht aus einer vagen E-Mail eine typisierte Anfrage mit verifizierter Adresse, genau die Eingabe, mit der ein KI-Agent am besten arbeitet. Wenn du Freshdesk nutzt, behandle ich das DSGVO-Setup separat. Gorgias-Teams finden dasselbe in Gorgias und DSGVO.
So richtest du KI für DSGVO-Anfragen in deinem Helpdesk ein
So würde ich es in jedem Helpdesk aufsetzen, in dieser Reihenfolge. Die Schritte 1 bis 3 lohnen sich in deiner ersten Woche, auch wenn du die KI sonst nie etwas anfassen lässt.
Schritt 1: Die Erkennungsregel in einfachen Worten schreiben
Gib dem Agenten Beispiele dafür, wie eine Anfrage aussieht, keine Stichwortliste. „Welche Daten habt ihr über mich“, „löscht mein Konto“, „entfernt mich überall“, „ich möchte eine Kopie meiner Bestellhistorie“, „nutzt meine Daten nicht mehr“, in jeder Sprache, die du unterstützt. Sag ihm, dass eine in einer Beschwerde versteckte Anfrage trotzdem zählt und dass auch die Anfrage eines Anwalts oder Angehörigen im Namen einer Person eine Anfrage ist.
Schritt 2: Den Typ taggen und die Fristen setzen
Lass den Agenten den Anfragetyp in ein Ticketfeld schreiben und das Eingangsdatum setzen. Dann übernimmt das SLA deines Helpdesks die Zeitmessung. Mit einem Bericht über dieses Feld erkennst du, ob du fünf oder fünfzig davon im Monat bekommst; das behandelt der Leitfaden zum KI-Support-Reporting.
smava betreibt genau dieses Muster in der regulierten Finanzbranche. Ein eesel-Agent springt bei jedem neuen Ticket und Kommentar an, taggt die Sprache, wählt eine Kategorie aus einem vom Team geschriebenen Zuordnungsdokument und schreibt sie in zwei Zendesk-Felder. Er fasst sonst nichts an. Bei rund 27.000 Tickets in einem Monat kategorisierte er etwa 14.600, und nur etwa 1.100 wurden als geeignet für eine automatische Antwort markiert. In einer regulierten Warteschlange liegt der meiste Wert im Sortieren.
Schritt 3: Die Eingangsbestätigung und die Ausweisanforderung entwerfen
Schreibe die Vorlagen einmal mit deinem Datenschutzverantwortlichen: die Eingangsbestätigung mit dem Fälligkeitsdatum, die Nachricht „Bitte bestätige, dass du es bist“, die Rückfrage-Notiz und die Verlängerungsmitteilung. Der Agent füllt sie aus. Kam die Anfrage über soziale Medien, lass ihn um einen privaten Kanal bitten, denn die Aufsichtsbehörde merkt an, dass soziale Medien kein sicherer Weg sind, jemandem seine Daten zu schicken.
Schritt 4: Jede unumkehrbare Aktion unter Freigabe stellen
Dieser Schritt macht den Rest sicher. In eesel lässt sich jede Aktion eines Agenten pro Agent auf selbstständig ausführen, vorher fragen oder aus einstellen. Die Doku zu Aktionen und Freigaben empfiehlt, beaufsichtigt zu starten, mit Antworten und allem Unumkehrbaren unter Freigabe.
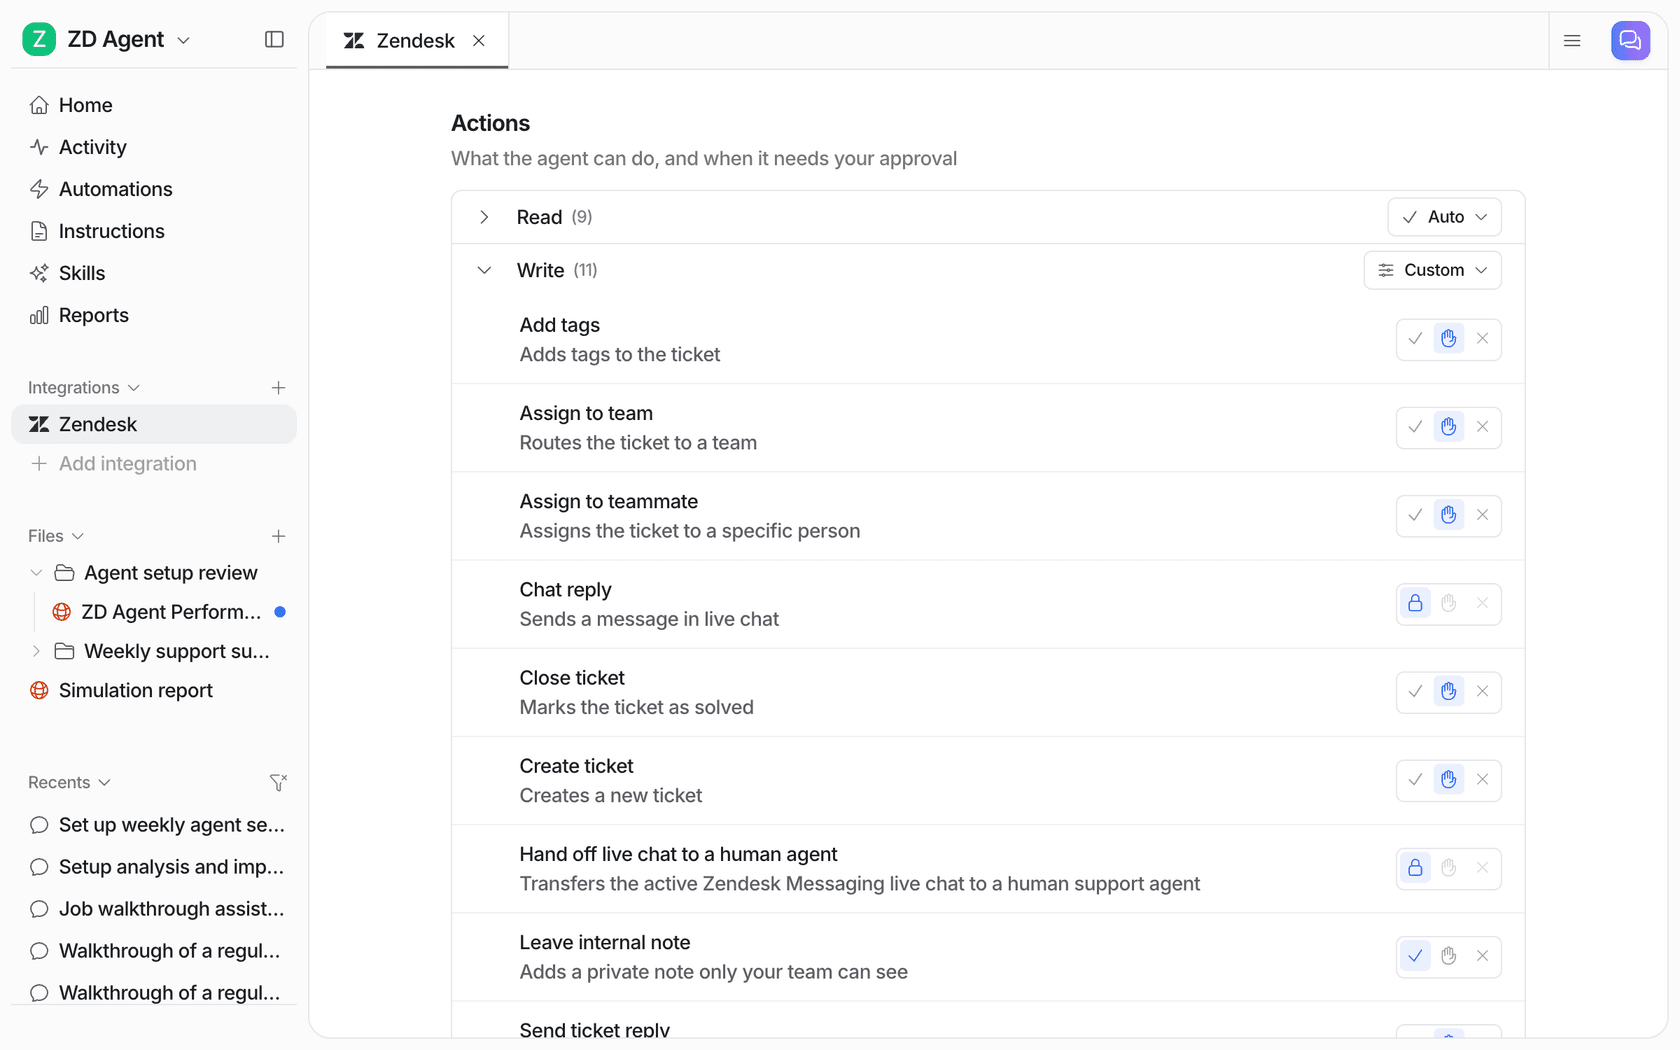
Bei DSGVO-Tickets würde ich Tagging und interne Notizen selbstständig laufen lassen, öffentliche Antworten unter Freigabe stellen und jede Lösch- oder Datenexport-Aktion ausschalten oder unter Freigabe halten. Du kannst auch einen Fall zurückhalten, obwohl eine Aktion aktiv ist: Eine Anweisung wie „frage nach, bevor du auf etwas zum Löschen von Daten antwortest“ lässt den Agenten nur in diesem Fall anhalten. Mein Beitrag zu Freigabe-Workflows behandelt das Muster für andere Tickettypen.
Schritt 5: An einen benannten Verantwortlichen weiterleiten
Jeder Anfragetyp sollte bei einer Person landen, nicht in einem Gruppenpostfach. Meist ist das dein Datenschutzbeauftragter für Löschung und Auskunft und das Support-Ops-Team für Berichtigung und Opt-outs. Ein KI-Agent kann sofort nach Tag weiterleiten; er kann keine Routingregel reparieren, die ins Leere zeigt. Wenn du klärst, wer dieser Verantwortliche ist, bietet der Beitrag zu Support-Rollen ein Modell.
Schritt 6: Das Protokoll führen
Du musst zeigen können, was passiert ist, wenn eine Aufsichtsbehörde oder der Kunde fragt. Der Helpdesk bewahrt den Ticketverlauf auf, und das KI-Tool sollte ein eigenes Protokoll jeder Aktion führen. In eesel steht jeder Lauf mit seinem Freigabestatus in der Ansicht Aktivität:

Schritt 7: An deinen bisherigen DSGVO-Tickets testen
Lass den Agenten vor dem Livegang gegen die Anfragen laufen, die du bereits bearbeitet hast. Hat er alle erkannt, auch die in Beschwerden versteckten? Hat er „meldet mich ab“ als Widerspruch statt als allgemeine Frage getaggt? Eine Simulation an früheren Tickets beantwortet das an einem Nachmittag und ist der günstigste Weg, die Anfrage zu finden, die deine Regel übersehen hätte.
Gehört dein KI-Tool zur DSGVO-Anfrage?
Ja, und das ist der Schritt, den fast jeder Leitfaden weglässt. Hat dein KI-Agent aus früheren Tickets gelernt, kann der Kunde, der vergessen werden will, nach der Löschung im Helpdesk weiterhin im gespeicherten Ticketverlauf und im Suchindex des KI-Tools liegen.
Es gibt zwei Wege, damit umzugehen. Der erste: personenbezogene Daten gar nicht erst in den Index der KI lassen. Die PII-Schwärzung von eesel schickt frühere Tickets durch einen Detektor, bevor etwas gespeichert oder indexiert wird, und maskiert 15 Kategorien, darunter Namen, E-Mails, Telefonnummern, Adressen, IBANs und nationale Ausweisnummern. Der Agent lernt weiterhin, wie dein Team antwortet; er speichert nur nie, wer gefragt hat. Sie ist pro Integration optional, gilt für aus deinem Helpdesk synchronisierte frühere Tickets und deckt keine Tickets ab, die indexiert wurden, bevor du sie eingeschaltet hast, schalte sie also vor der ersten Synchronisierung ein. Der zweite Weg: den KI-Anbieter auf deine Löschliste setzen und klären, wie lange seine Backups Daten behalten. Das Trust Center von eesel nennt, dass verschlüsselte Backups innerhalb von 35 Tagen auslaufen.
Dieses 35-Tage-Fenster ist üblich, und die Hinweise zur Löschung der Aufsichtsbehörde akzeptieren es: Daten dürfen in einem Backup bleiben, bis sie überschrieben werden, solange sie der Nutzung entzogen sind und du der Person klar sagst, was passieren wird.
Der Rest der Anbieterprüfung ist derselbe, den du bei jedem KI-Support-Anbieter durchführen würdest:
- Ein Auftragsverarbeitungsvertrag. Der von eesel deckt die DSGVO ab, mit Standardvertragsklauseln für internationale Übermittlungen.
- Eine veröffentlichte Liste der Unterauftragsverarbeiter. Im Trust Center, einschließlich der Anbieter der KI-Modelle.
- Kein Training mit deinen Daten. eesel trainiert oder feintuned keine Modelle mit Kundendaten.
- Wo die Daten liegen. EU- oder US-Datenspeicherung ist in jedem eesel-Tarif aufgeführt, auch im kostenlosen.
Eine Lücke, die ich offen benenne: Das SOC-2-Type-II-Audit von eesel läuft, der Beobachtungszeitraum geht vom 1. Oktober bis 31. Dezember 2026, der Bericht wird 2027 erwartet. Braucht dein Einkauf den Bericht schon heute, ist das eine echte Einschränkung. Mein Leitfaden zur Sicherheitsprüfung zeigt, was du stattdessen anfordern kannst.
Teams in der EU betreiben eesel schon eine Weile mit diesen Anforderungen. Simployer, ein nordischer Anbieter von HR-Compliance-Software, formulierte es in seiner Fallstudie so:
"We needed a turnkey solution for Confluence that met our GDPR requirements and could serve different teams through dedicated Slack bots. eesel AI delivered exactly that, with EU data residency included."
Flemming Ottosen, Development Director, Simployer
Häufige Fehler bei KI und DSGVO-Anfragen
Auf diese würde ich im ersten Monat achten:
- Den Agenten „erledigt“ antworten lassen, bevor etwas erledigt ist. Eine Bestätigungs-E-Mail ist eine Tatsachenbehauptung. Lass den Agenten sie entwerfen und erst senden, wenn die Löschung oder der Export freigegeben und abgeschlossen ist.
- Eine Auskunftsanfrage mit einem Chatverlauf beantworten. Eine Auskunftsanfrage umfasst jedes System, nicht nur den Ticketverlauf. Die Aufgabe des Agenten ist, die Systeme aufzulisten; ein Mensch bestätigt, dass die Liste vollständig ist.
- Den Export an jeden schicken, der fragt. Eine Anfrage von einer neuen E-Mail-Adresse nach den Daten eines bestehenden Kunden ist der klassische Social-Engineering-Zug. Genau dann greift die Identitätsprüfung der Aufsichtsbehörde.
- Die anderen Tools vergessen. Gorgias sagt klar, dass das Löschen eines Kunden Shopify oder Klaviyo nicht berührt. Deine Checkliste braucht jedes Tool, auch das KI-Tool.
- „Abmelden“ als Smalltalk behandeln. Es ist ein Widerspruch gegen die Verarbeitung. Taggen, weiterleiten und bestätigen, dass der Opt-out angekommen ist.
Wenn du eine zweite Meinung dazu willst, wo ein solcher Rollout schiefgeht, behandelt der Beitrag zum Implementierungszeitplan den Regler für den Livegang ausführlicher.
eesel für DSGVO-Anfragen in deinem Helpdesk testen
eesel kommt als KI-Teamkollege für den Support in deinen Helpdesk. Für DSGVO-Anfragen heißt das: Es liest jedes neue Ticket, erkennt eine Datenanfrage in jeder Formulierung und Sprache, taggt den Typ, entwirft die Eingangsbestätigung und die Ausweisanforderung aus deinen Vorlagen und hält jede Antwort oder Aktion, die du auswählst, zur Freigabe durch einen Menschen zurück. Es funktioniert in Zendesk und den anderen Helpdesks in der Tabelle oben. Bei Freshdesk funktioniert die Freshdesk-Integration genauso.
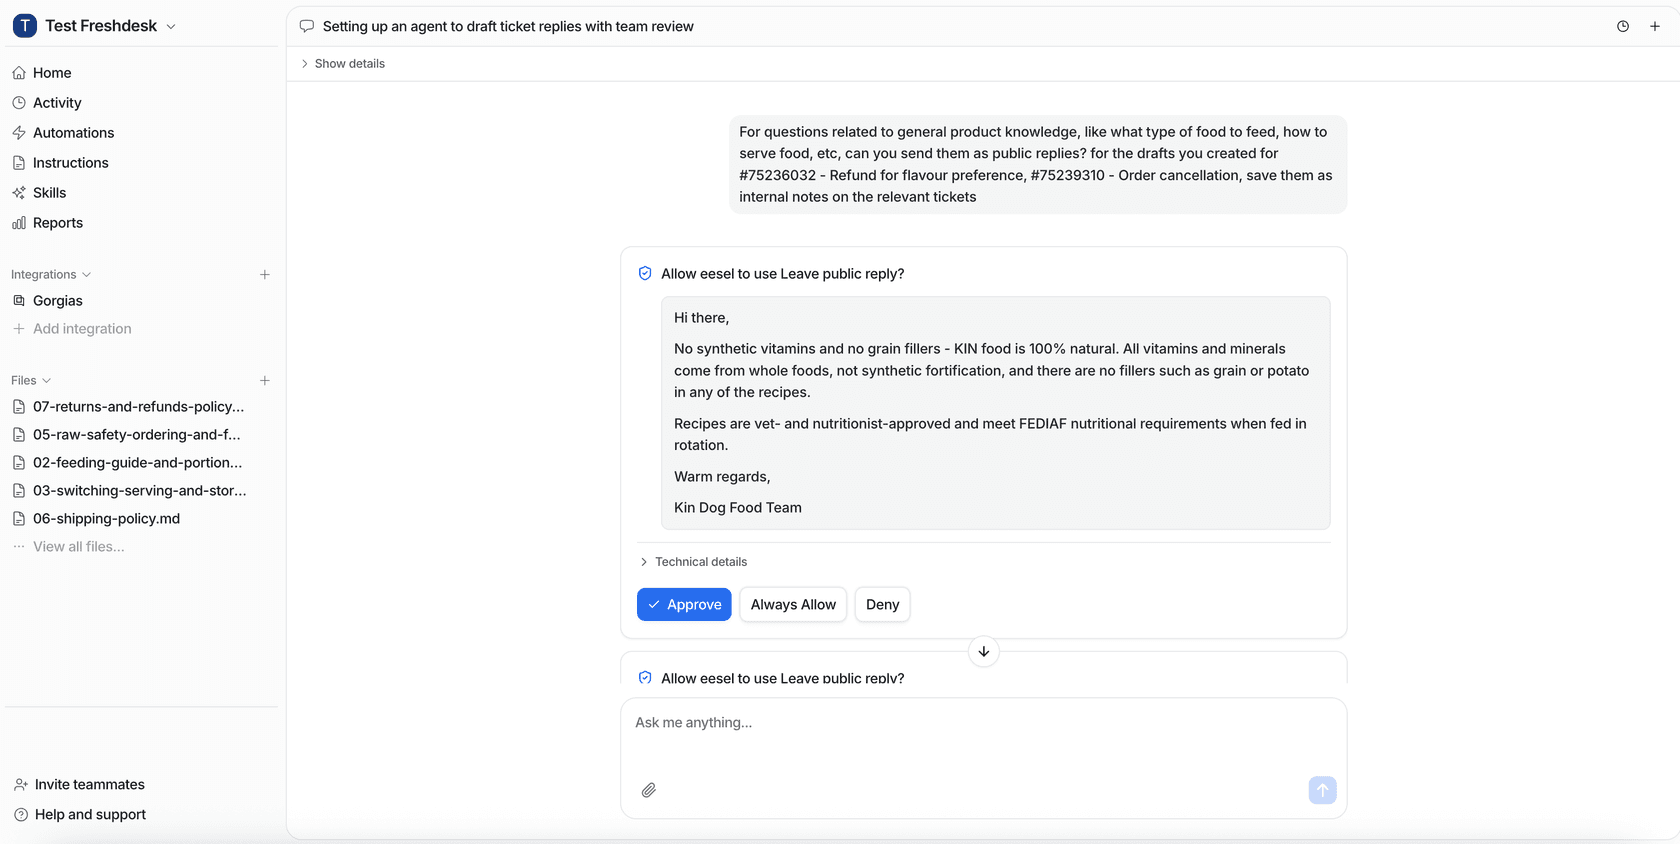
Freigaben landen dort, wo dein Team ohnehin arbeitet: im Dashboard, in einem Slack-Thread oder über einen Link in der Helpdesk-Notiz. Teams, die Datenschutzarbeit im Terminal erledigen, können zurückgehaltene Aktionen mit der eesel CLI (eesel approvals) auflisten und freigeben, die sich auch von Coding-Agenten wie Claude Code steuern lässt.
Die Regeln sind Klartext, den du schreibst. Swiftreg, ein britischer Händler für Kfz-Kennzeichen, betreibt einen eesel-Agenten in Zendesk, der private Verkäufer nur als „den Verkäufer“ oder „den aktuellen Besitzer“ bezeichnet, nie mit Namen, weil es so in seinen Anweisungen steht. Bei Dokument 24 in Dänemark taggt der Agent etwa 430 Tickets im Monat nach Produkt und lässt etwa 670 dänische Entwurfsantworten als interne Notizen, die das Team verschickt. So würde ich es auch für DSGVO-Anfragen machen: Der Agent sortiert und entwirft, Menschen entscheiden.
Die Tarife beginnen kostenlos mit 100 Credits, und ein DSGVO-Ticket kostet genauso 1 Credit wie jedes andere. Teste eesel an deiner eigenen Warteschlange oder lies vorher mehr Kundengeschichten.