Hermes Agent für Zendesk: so verbindest du ihn sicher (2026)

Rama Adi

Katelin Teen
Zuletzt bearbeitet October 11, 2026
Warum ich mir Hermes in Zendesk angesehen habe
Mein Job bei eesel ist der Bau von Integrationen, und Zendesk ist das Helpdesk, in dem ich die meiste Zeit verbracht habe. Das ist kein Zufall: Der Zendesk Marketplace war einer der ersten Wachstumskanäle von eesel, und wir setzen seit Jahren KI auf Live-Zendesk-Warteschlangen. Die Lektion, die immer wiederkehrt: Das Modell ist der einfache Teil. Schwer ist es, festzulegen, was die KI anfassen darf, und dann zu beweisen, dass sie bereit ist, bevor ein Kunde merkt, dass sie es nicht ist.
Hermes Agent ist der Open-Source-Agent von Nous Research zum Selbst-Hosten, mit 252,613 GitHub-Sternen unter einer MIT-Lizenz. Die allgemeine Frage habe ich in Hermes Agent for customer support behandelt, die Freshdesk-Variante in Hermes Agent for Freshdesk. Zendesk bekommt einen eigenen Beitrag, weil die Antwort hier von einer Frist geprägt ist, die die anderen Helpdesks nicht haben.
Hermes liefert nichts Zendesk-Spezifisches mit. Der kuratierte Katalog mit 68 MCP-Servern hat keinen Zendesk-Eintrag, und ich habe auf Hacker News, Reddit oder X niemanden gefunden, der ein Setup aus Hermes und Zendesk beschreibt. Alles Folgende habe ich aus der Dokumentation beider Anbieter und dem Community-Code zusammengesetzt, so müsstest du es ohnehin bauen.
Die Zendesk-Frist, die jedes Setup prägt
Die meisten Tutorials für Hermes und Helpdesks beginnen mit "füge deinen API-Schlüssel in .env ein." Bei Zendesk hat dieser Rat jetzt ein Verfallsdatum. Der OAuth-Migrationsleitfaden von Zendesk beginnt damit: "Zendesk API tokens will be permanently deactivated on April 30, 2027."
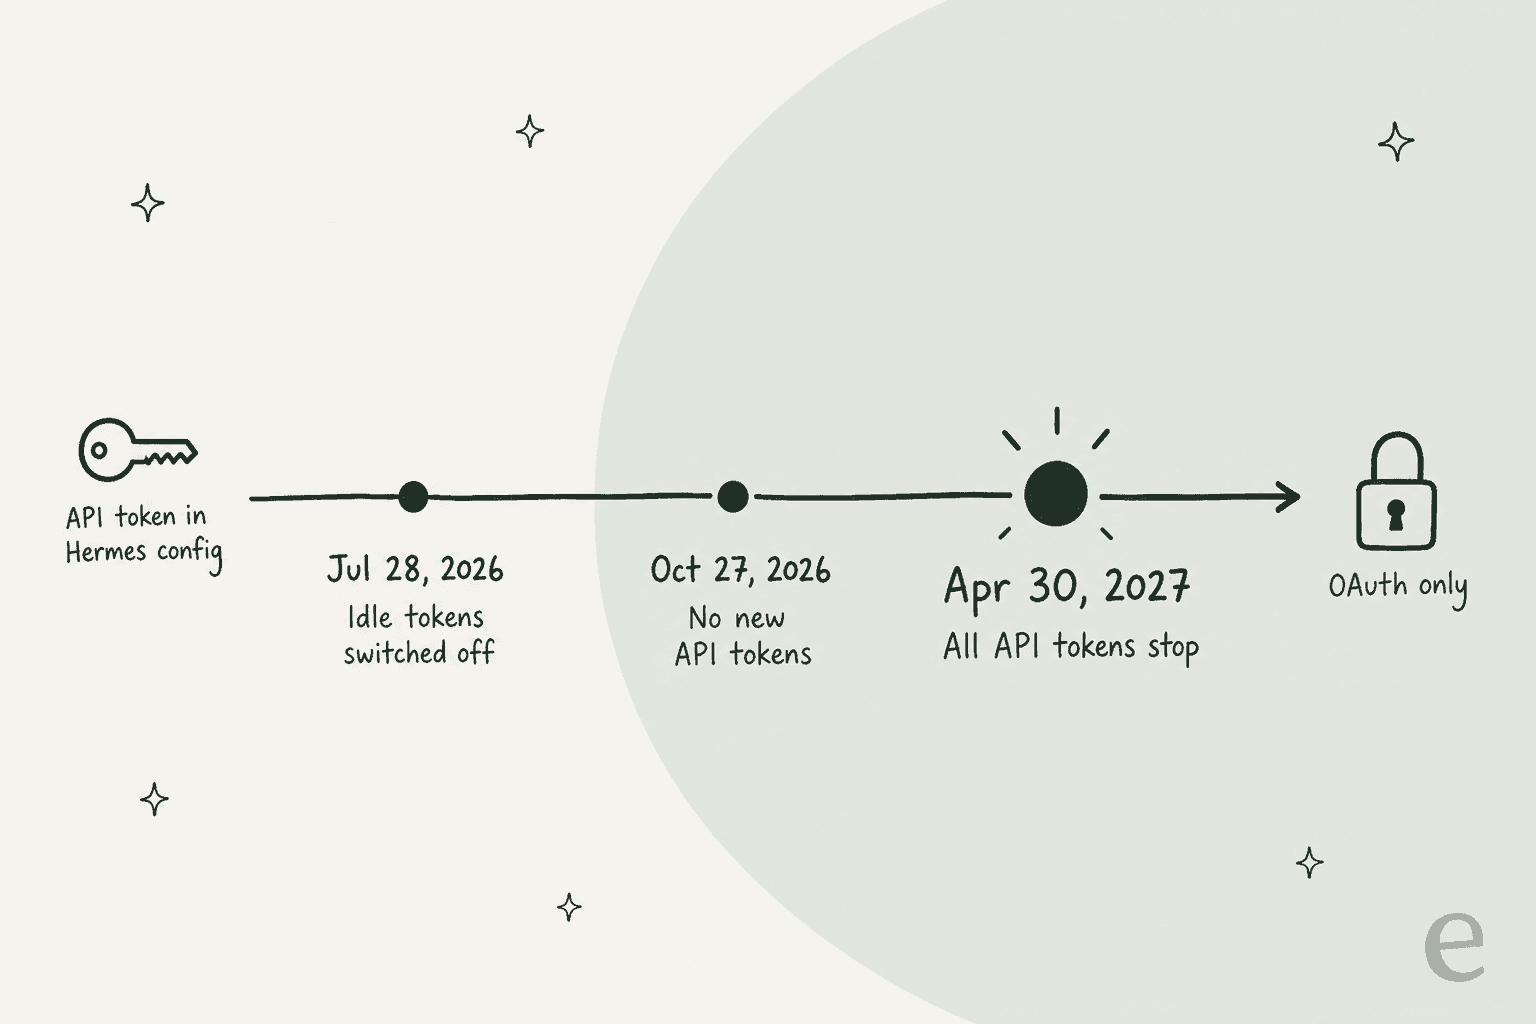
Die drei Phasen, alle aus diesem Leitfaden:
- 28. Juli 2026. Jeder Token, der 30 Tage ungenutzt bleibt, wird automatisch abgeschaltet, und nach diesem Datum erstellte Konten können Tokens gar nicht mehr nutzen.
- 27. Oktober 2026. Kein Konto kann mehr einen neuen API-Token erstellen, weder über die Oberfläche noch über die API.
- 30. April 2027. Jeder verbleibende Token funktioniert nicht mehr.
Die 30-Tage-Regel ist für einen Agenten die heimtückische: Ein Hermes-Cron-Job, den du über die Feiertage pausierst, kann auf einen toten Token stoßen. Und Zendesks Gründe für die Abschaltung der Tokens sind genau die Risiken, wenn du einen an einen Agenten gibst: "No expiry", "No scope restrictions", und die Auth-Referenz ergänzt, dass ein Token "can be used to impersonate anyone in the account, including admins."
OAuth behebt das, ändert aber die Technik dahinter ziemlich stark. Access-Tokens gelten standardmäßig 30 Minuten und höchstens 48 Stunden, daher hält ein statischer Authorization-Header in der config.yaml von Hermes nicht. Irgendetwas muss den Token erneuern. Hermes kann OAuth selbst mit auth: oauth, aber nur für entfernte MCP-Server, und Zendesk betreibt noch keinen, auf den du zeigen könntest. In der Praxis passiert die Erneuerung im Zendesk-MCP-Server, den du wählst, und diesen Server gut auszuwählen ist der Großteil der Arbeit. Mein Leitfaden zur Zendesk-API-Authentifizierung geht tiefer auf die Token-Typen ein.
Vier Wege, Hermes mit Zendesk zu verbinden
Das sind alle Wege, die ich gefunden habe, und wer jeweils deine Zendesk-Zugangsdaten hält:
| Weg | So nutzt Hermes ihn | Auth | Hält deine Zugangsdaten |
|---|---|---|---|
| reminia/zendesk-mcp-server | Lokaler stdio-Prozess unter mcp_servers | OAuth mit PKCE, pro Nutzer | Eine Token-Datei auf deinem Server (124 Sterne, Apache-2.0) |
| Swifteq MCP Server | Gehosteter MCP-Endpunkt | Installation der Marketplace-App | Der Dienst von Swifteq |
| skills.sh-Skills | hermes skills install | Je nach Skill unterschiedlich | Das Setup des Skill-Autors (der beste: 4,102 Installationen) |
| Zendesk-Trigger + Hermes-Webhook | Ticket-Ereignis sendet POST an eine Hermes-Route | Webhook-Auth-Header | Ein Route-Secret, plus einer der anderen Wege zum Zurückschreiben |
Und der, auf den du vielleicht wartest: der Zendesk MCP Server. Zendesk hat ihn auf der Relate angekündigt, am 19. Mai 2026, mit der Fußnote "Early access this summer." In den Release Notes von Zendesk vom September 2026 und in der Early-Access-Liste habe ich keine Meldung zur allgemeinen Verfügbarkeit gefunden. Verwechsle ihn nicht mit dem MCP-Client, der am 10. August 2026 allgemein verfügbar wurde: Er lässt Zendesks eigene KI andere Server aufrufen und hilft Hermes nicht.
Heute würde ich den Server von reminia wählen. Er wurde vor der Token-Frist auf OAuth umgeschrieben und erneuert Tokens selbstständig. Seine README macht auch einen Punkt, dem ich zustimme: Jeder Operator autorisiert "with their own Zendesk login", sodass Zendesk genau die Berechtigungen anwendet, die es auch in der Oberfläche anwendet. Swifteq ist am einfachsten, wenn du nichts hosten willst, mit 500 kostenlosen MCP-Aufrufen pro Monat und Konto, dann ab dem 1. Oktober 2026 49 EUR im Monat, aber deine Ticketdaten laufen dann über einen Dritten. Die Webhook-Route ist weniger eine vierte Option als ein Auslöser: Sie sagt Hermes, dass ein Ticket eingetroffen ist, und Hermes braucht weiterhin einen der anderen Wege, um zu handeln.
So richtest du es sicher ein
In dieser Reihenfolge würde ich vorgehen. Die Schritte wirken pedantisch, aber jeder steht da wegen eines bestimmten Zendesk- oder Hermes-Standards, der dich erwischt, wenn du ihn ignorierst.
1. Gib Hermes einen eigenen Light-Agent-Nutzer
Dieser Schritt ist wichtiger als alle anderen. Das Tool create_ticket_comment von reminia hat ein public-Flag, das im Quellcode standardmäßig True ist. Wenn das Modell vergisst, public: false zu übergeben, geht der "Entwurf" als Antwort an den Kunden und wird per E-Mail verschickt. Der Tool-Filter von Hermes kann ein Tool verstecken, aber kein Argument festlegen, der Filter allein rettet dich also nicht.
Das Rollensystem von Zendesk kann es. Laut der Light-Agent-Doku von Zendesk: "Ticket comments by light agents are private, including the first comment of any tickets they create." Wenn sich Hermes also als Light Agent authentifiziert, macht Zendesk jeden Kommentar zu einer internen Notiz, egal was das Modell sendet.
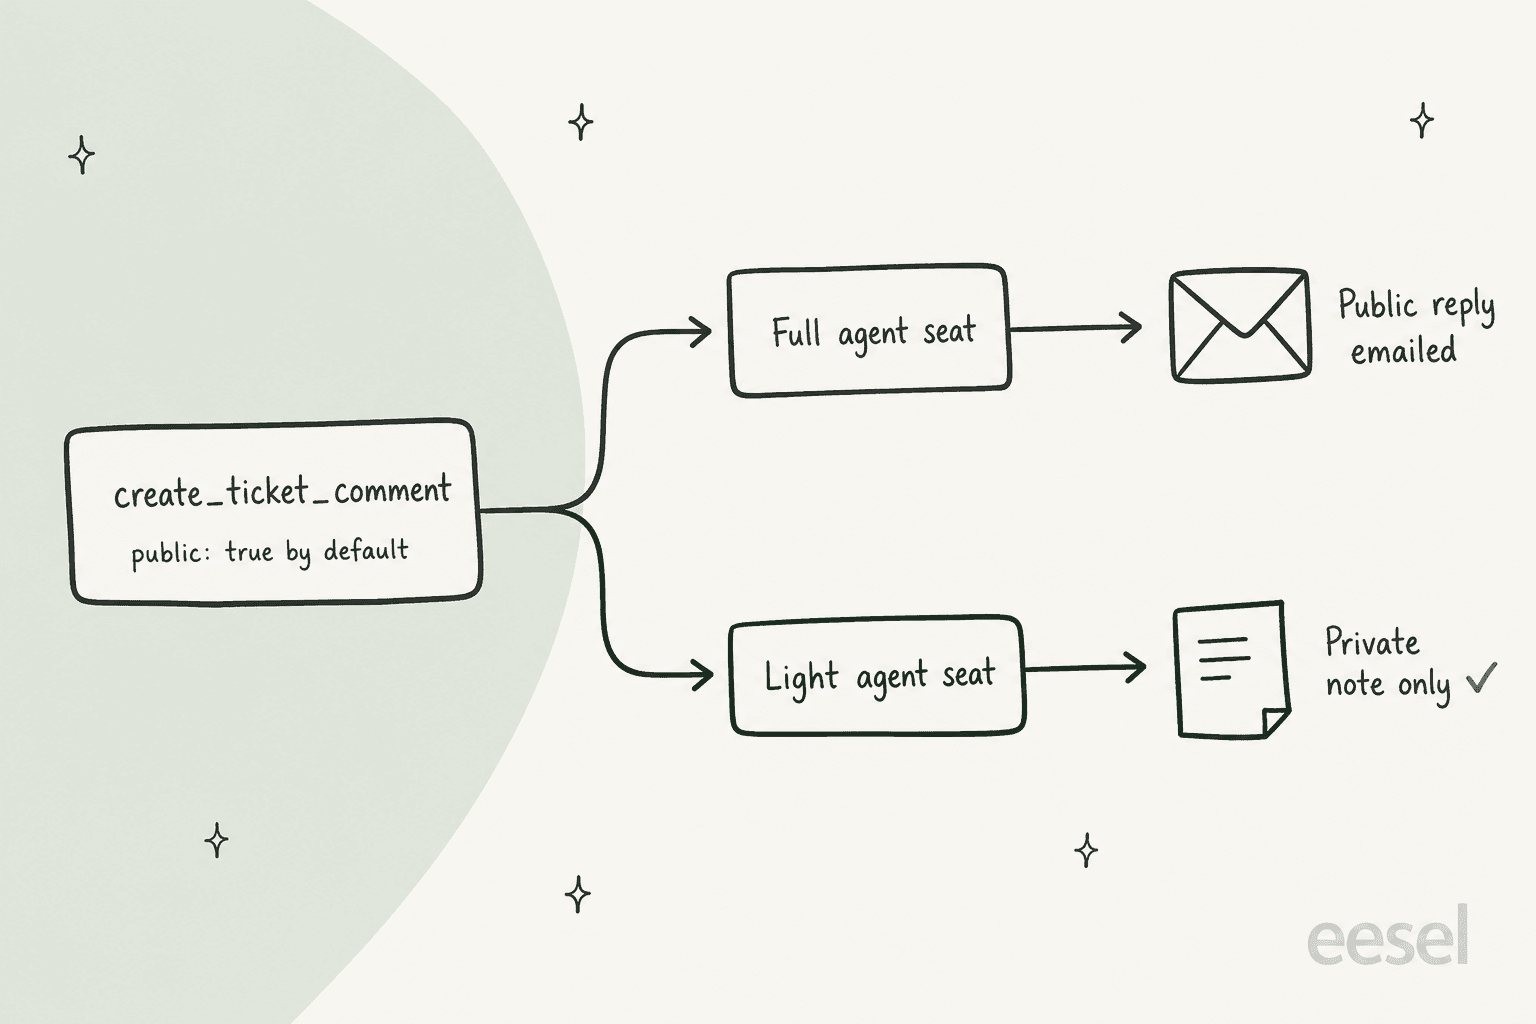
Lege einen Nutzer an, etwa "Hermes (draft only)", gib ihm die Light-Agent-Rolle und lass ihn alle Tickets sehen (oder nur die Gruppen, für die er Entwürfe schreiben soll). Light-Agent-Plätze sind in den meisten Suite-Plänen enthalten: bis zu 50 in Growth, 100 in Professional, 1,000 in Enterprise und ein Add-on in Team. Zwei Vorbehalte. Zendesk verbietet, per API Light Agents mehr zu geben, als sie in der Oberfläche bekommen, was dieses Setup nicht tut. Und weil ein Platz normalerweise der Login einer Person ist, würde ich mit deinem Zendesk-Ansprechpartner klären, ob ein Bot-Nutzer darauf in Ordnung ist. Wenn nicht, plane einen vollen Platz ein und setze stärker auf Schritt 3. Zendesks Rollen und Berechtigungen decken den Rest der Rollen-Einrichtung ab.
2. Registriere einen OAuth-Client mit engen Scopes
Gehe im Admin Center zu Apps and integrations > APIs > OAuth clients und erstelle einen öffentlichen Client, denn der Server von reminia nutzt PKCE statt eines gespeicherten Secrets. Setze Allowed scopes, was Zendesk als Obergrenze beschreibt: "no token issued by this client can exceed these scopes." Für einen Entwurfs-Bot reicht tickets:read tickets:write users:read hc:read. Wenn du Scopes weglässt, nimmt Zendesk standardmäßig das volle read write.
Melde dich dann als Hermes-Light-Agent an und führe einmal uv run zendesk-auth aus. Das ist der einzige Browser-Schritt. Danach erneuert der Server die Tokens selbst, rotiert jedes Mal das Refresh-Token und hält die Datei auf 0600-Berechtigungen. Ein zweiter Grund für diesen Ablauf, direkt aus der README von reminia: Client-Credentials-Tokens "are attributed to the Zendesk user who created the OAuth client", meist ein Admin, jede Notiz sähe also aus, als hätte sie dein Admin geschrieben. Meine Anleitung zur Zendesk-OAuth-App hat Screenshots des Client-Formulars.
3. Füge den Server hinzu und filtere seine Tools
Hermes hält MCP-Server unter mcp_servers in ~/.hermes/config.yaml, und tools.include setzt pro Server eine Whitelist an Tools (Hermes-MCP-Doku). Hier ist meine Zusammenstellung aus der README von reminia und der Syntax von Hermes. Es ist kein offizielles Beispiel eines der beiden Projekte:
mcp_servers:
  zendesk:
    command: "uv"
    args: ["--directory", "/opt/zendesk-mcp-server", "run", "zendesk"]
    env:
      ZENDESK_SUBDOMAIN: "yourcompany"
      ZENDESK_CLIENT_ID: "${ZENDESK_CLIENT_ID}"
      ZENDESK_OAUTH_SCOPES: "tickets:read tickets:write users:read hc:read"
    tools:
      include:
        - get_ticket
        - get_ticket_comments
        - get_tickets
        - create_ticket_comment
Ohne update_ticket und create_ticket kann Hermes weder Status ändern noch neu zuweisen und auch keine neuen Tickets eröffnen, nichts davon braucht ein Entwurfs-Bot. Hermes hat außerdem einen trust-Schlüssel pro Server. Bei einem untrusted-Server "every write-capable tool call... requires user approval" (MCP-Konfigurationsreferenz), aber der Standard ist full. Wenn jemand Hermes in Slack beobachtet, gibt dir untrusted eine zweite Kontrolle bei jeder Notiz.
4. Wähle einen Auslöser: Chat, Cron oder Webhook
Hermes muss wissen, wann es sich ein Ticket ansehen soll:
- Auf Anfrage. Ein Agent fügt eine Ticketnummer in Slack ein und bittet um einen Entwurf. Ein Mensch bleibt die ganze Zeit im Loop.
- Cron-Abfrage. Der Scheduler von Hermes tickt alle 60 Sekunden, und ein Prüfskript kann
{"wakeAgent": false}ausgeben, damit das Modell nur läuft, wenn es etwas Neues gibt (Cron-Doku). - Webhook. Ein Zendesk-Trigger löst einen Webhook an eine Route wie
https://your-server:8644/webhooks/zendeskaus.
Der Webhook ist der schnellste und zugleich der kniffligste, weil beide Seiten Anfragen unterschiedlich signieren. Zendesk sendet X-Zendesk-Webhook-Signature, ein Base64-HMAC aus Zeitstempel plus Body (Zendesk-Doku). Hermes weist jede Anfrage ohne "a recognized signature header" ab, und seine Liste umfasst die von GitHub, GitLab, Standard Webhooks oder seinen eigenen hex-codierten X-Webhook-Signature-V2 (Webhook-Doku). Keiner davon passt zum Format von Zendesk.
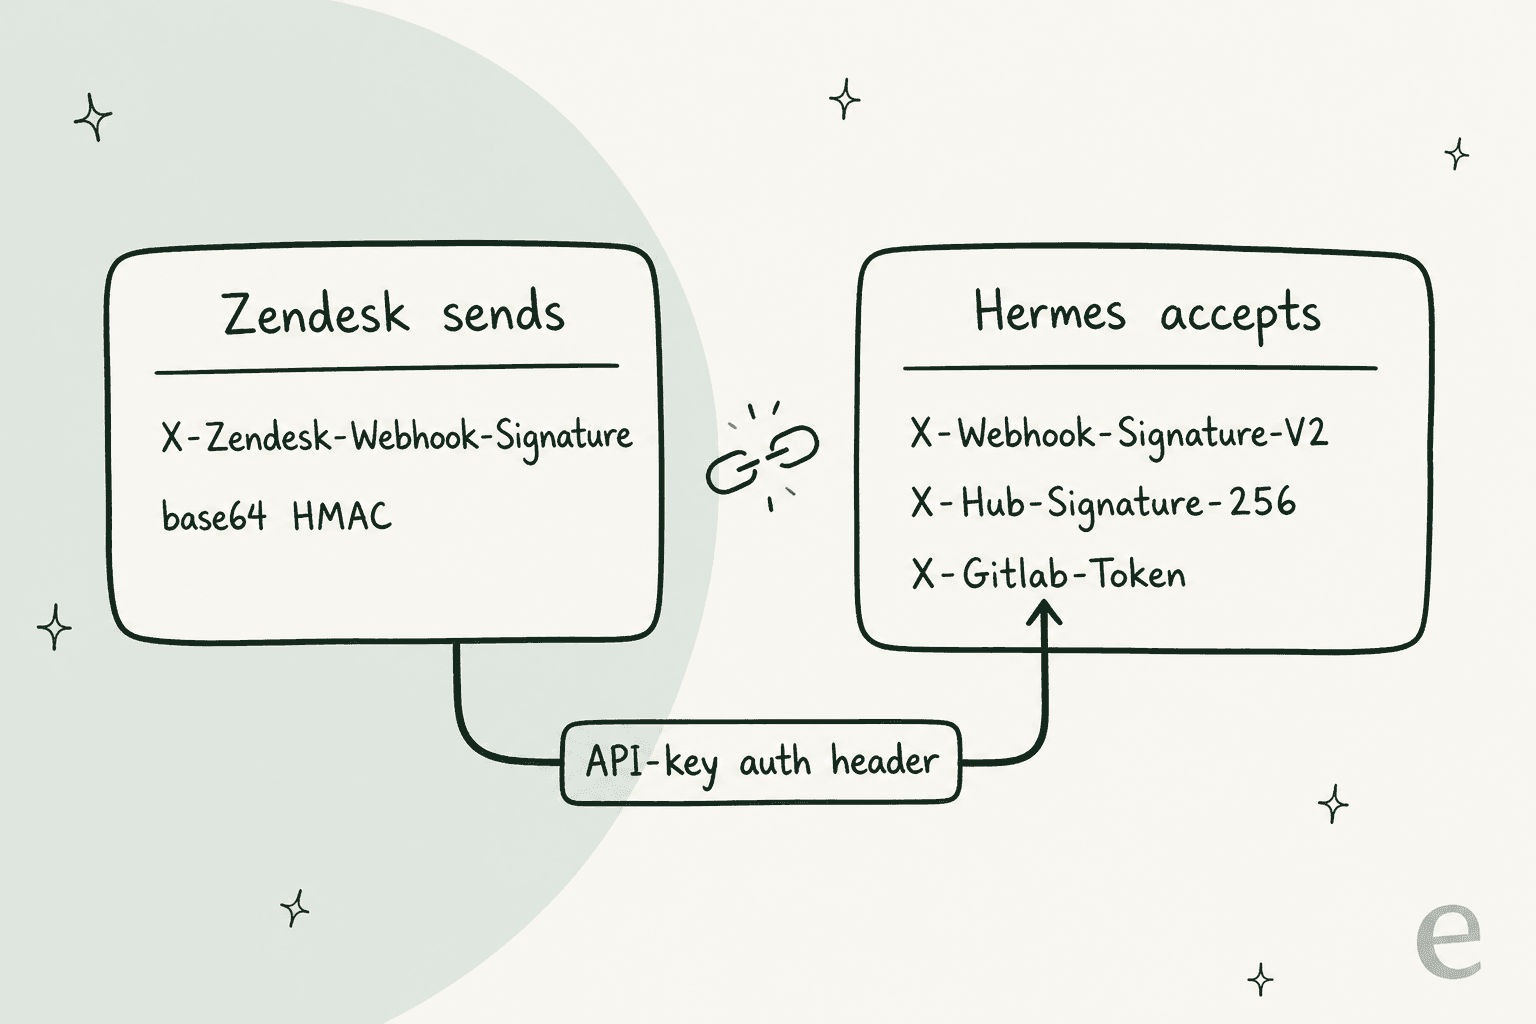
Es gibt allerdings eine Brücke, auch wenn ich sie nicht von Anfang bis Ende getestet habe. Betrachte sie also als meine Lesart beider Dokus. Zendesk-Webhooks unterstützen API-Key-Authentifizierung, die einen Header-Namen und -Wert sendet, die du wählst. Das GitLab-Schema von Hermes ist ein einfacher Secret-Abgleich auf X-Gitlab-Token. Setze den API-Key-Header des Zendesk-Webhooks auf X-Gitlab-Token mit deinem Route-Secret als Wert, und Hermes sollte ihn akzeptieren. Das ist schwächer als ein HMAC (kein Replay-Schutz), halte die Route also hinter HTTPS.
Zwei weitere Details. Webhook-Läufe starten mit einem schmalen Standard-Toolset, die Route braucht also eine manuelle Freigabe toolsets: ["mcp-zendesk"], bevor sie Tickets lesen kann. Und Zendesk gibt jedem Webhook ein Timeout von 12 Sekunden und wiederholt Timeouts bis zu fünfmal (Webhook-Doku), ein langsamer Hermes-Host kann dasselbe Ticket also mehrfach sehen. Die Einstellung coalesce auf Route-Ebene in Hermes, die wiederholte Ereignisse zum selben Ticket zu einem Lauf bündelt, hilft hier.
5. Teste an alten Tickets, bevor du ihm vertraust
Hier würde ich die meiste Zeit verbringen, und hier hilft Hermes am wenigsten. Es hat keinen Replay-Modus, um die Tickets des letzten Monats durchzuspielen und die Entwürfe mit dem abzugleichen, was dein Team tatsächlich gesendet hat.
Du kannst einen bauen: Hole gelöste Tickets über die Incremental-Export-API, lass Hermes in einem Sandbox-Profil darüber laufen und vergleiche. Inkrementelle Exporte sind auf 10 Anfragen pro Minute begrenzt (Rate Limits), also lohnt es sich, den Datensatz einmal zu holen und zu cachen. Was "gut genug" bedeutet, steht in meinem Leitfaden dazu, wie du KI trainierst, anhand einer Wissensdatenbank.
Geh vor dem Go-live diese Liste durch. Sie ist das, was ich abgehakt haben wollte, bevor ein Bot eine echte Warteschlange anfasst:
Was Hermes in Zendesk wirklich kostet
Die Lizenz ist kostenlos. Alles drumherum nicht.
Der Platz des Bots. Ein Light-Agent-Platz, wenn dein Plan einen enthält, sonst ein voller Agentenplatz. Auf der Preisseite von Zendesk stehen Support Team mit $19, Suite Team mit $55 und Suite Professional mit $115 pro Agent und Monat bei jährlicher Abrechnung. Meine Aufschlüsselung der Zendesk-Preise behandelt die anderen Stufen.
API-Spielraum. Hermes teilt sich das Rate Limit deines Kontos mit jeder anderen Integration. Ein brauchbarer Entwurf braucht etwa vier Aufrufe: das Ticket, seine Kommentare, ähnliche Tickets, dann die Notiz.
| Plan | Support-API-Anfragen/Min. | Enthaltene Light Agents |
|---|---|---|
| Suite Team | 200 | Add-on |
| Suite Growth | 400 | Bis zu 50 |
| Suite Professional | 400 | Bis zu 100 |
| Suite Enterprise | 700 | Bis zu 1,000 |
| Suite Enterprise Plus | 2,500 | Bis zu 5,000 |
Die Limits stammen von der Rate-Limits-Seite von Zendesk. Bei Entwurfs-Volumen erreichst du sie nicht, allerdings hat der Update-Ticket-Endpunkt eine eigene Grenze von 100 Anfragen pro Minute und Konto, und eine ausgelastete Zendesk-API-Integration anderswo kann an Hermes' Anteil zehren.
Modell-Tokens und ein Server. Bring deinen eigenen Provider-Schlüssel mit oder nutze ein Nous-Portal-Abo, dazu ein kleiner VPS für das Gateway und den MCP-Server.
Der Bau. Das ist der Punkt, den viele überspringen. Ein Support-Manager eines Bus-Tracking-Unternehmens mit etwa 200 Zendesk-Tickets im Monat beschrieb uns das Ziel in einem Sales-Call so:
"create an application that will be able to handle 60% of the incoming zendesk tickets and know when to pull a real person in for better analysis and resolution."
Dieser Satz ist ein ganzes Produkt. Da ist die Bearbeitung und die Eskalationslogik, und dann der Teil "know when", der am schwersten ist. Mit Hermes baust du das selbst und zahlst zusätzlich zu Tokens und Plätzen in Entwicklerstunden. Meine Aufschlüsselung zu Build vs. Buy beziffert das.
Wo Hermes in Zendesk an Grenzen stößt
Alles oben setzt die Entwurfs-Form voraus. Sobald du Hermes direkt auf Zendesk-Kunden richtest, stößt du auf dieselben Mauern wie im allgemeinen Support-Review:
- Der Speicher gilt pro Profil, nicht pro Anfragendem. Der eingebaute Speicher besteht aus
MEMORY.md(2,200 Zeichen) undUSER.md(1,375), geladen in jede Sitzung, die das Profil ausführt (Speicher-Doku). Was er aus dem Ticket eines Kunden speichert, steht im Prompt für den nächsten. - Kein Zendesk-Zustellziel. Die
deliver-Optionen eines Webhook-Laufs sind Chat-Plattformen, E-Mail oder ein Log. Die Antwort zurück ins Ticket zu bekommen, läuft immer über einen Tool-Aufruf. - Keine Probe. Oben behandelt, und es ist die Lücke, die ich am stärksten gewichten würde.
- Den nativen Bot gibt es schon. Zendesk AI Agents sind in jedem Suite-Plan enthalten, mit 5 automatisierten Lösungen pro Agent und Monat in Team und 10 in Professional, danach $1.50 (Commitment) oder $2.00 (Pay-as-you-go). Wenn du einen kundenseitigen Bot in Zendesk willst, würde Hermes nachbauen, was das Helpdesk bereits verkauft.
Die ehrlichste Beschreibung des Entwurfs-Aufbaus, die ich gefunden habe, stammt von jemandem, der es in einem anderen Helpdesk macht:
"My current set up…Hermes agent logs into front with write only API token and reads whole context of customer thread. Then tries to look in our software for answers. (Unreliable right now). Then writes draft. This has been way harder than I expected. Been a side project for a while. Really focused on it right now. Goal - save CSR 80% of email writing time."
Beachte die Form: lesen und nachschlagen, dann einen Entwurf schreiben, und ein Mensch sendet. Das ist das Setup, das ich auch bei Zendesk verteidigen würde. Das "way harder than I expected" liegt bei der Recherche und der Qualitätslatte, nicht bei der Verdrahtung.
Hermes vs. Zendesk AI vs. eesel in Zendesk
| Hermes Agent | Zendesk AI Agents + Copilot | eesel | |
|---|---|---|---|
| Was es ist | Allgemeiner Agent zum Selbst-Hosten | Zendesks native KI | AI-Helpdesk-Teammitglied |
| Anbindung an Zendesk | Du verdrahtest MCP oder Webhooks | Eingebaut | Ein Freigabe-Link |
| Übersteht die Token-Abschaltung | Nur mit Umstieg auf OAuth | Ja | Ja, kein API-Token im Einsatz |
| Antworten an Kunden | Möglich, nicht empfohlen | Ja | Ja, oder nur Entwürfe |
| Entwürfe als interne Notiz | Ja, als Light Agent | Copilot-Vorschläge, Add-on ab Professional | Ja, plus Replay an alten Tickets |
| Preiseinheit | Tokens + Server + Platz | $1.50 bis $2.00 pro automatisierter Lösung | 1 Credit pro Ticket |
| Wer es pflegt | Du | Zendesk | eesel |
Für das breitere Feld gehen meine Übersicht best AI for Zendesk und die Liste Zendesk AI alternatives tiefer, während Hermes Agent alternatives allgemeine Agenten abdeckt. Wenn du andere modellzentrierte Setups abwägst, werfen Claude for Zendesk und ChatGPT for Zendesk dieselben Verdrahtungsfragen auf.
Solltest du Hermes in deiner Zendesk-Warteschlange einsetzen?
Nachdem ich beide Dokus und den Community-Code gelesen habe, lande ich hier.
Ja, wenn du einen Entwickler hast, dem das Spaß macht, die Aufgabe darin besteht, interne Notizen für Agenten zu entwerfen, die sie prüfen, und du bereit bist, einen OAuth-Client und ein Eval-Harness zu verantworten. Der Server von reminia, ein Light-Agent-Platz und eine include-Liste mit vier Tools ist ein Setup, das du vertreten kannst. Hermes passt auch gut als interner Support-Chatbot, den dein eigenes Team in Slack befragt.
Nein, wenn du willst, dass KI Kunden antwortet, oder wenn du ein Protokoll jeder KI-Aktion brauchst, das ein Support-Manager ohne SSH lesen kann. Gleiche Antwort, wenn niemand eine YAML-Datei durch die Token-Migration pflegen kann. Das Review zur Zendesk-Sicherheit, das du bei jedem Anbieter durchführen würdest, wird zu einem, das du auf deinem eigenen Server durchführst.
Die Verdrahtung ist ein Wochenende Arbeit. Was danach bleibt, ist das Problem der KI-Halluzination, plus die Probe und die Leitplanken darum, und das ist die eigentliche Arbeit, KI auf eine Warteschlange zu setzen.
eesel für Zendesk
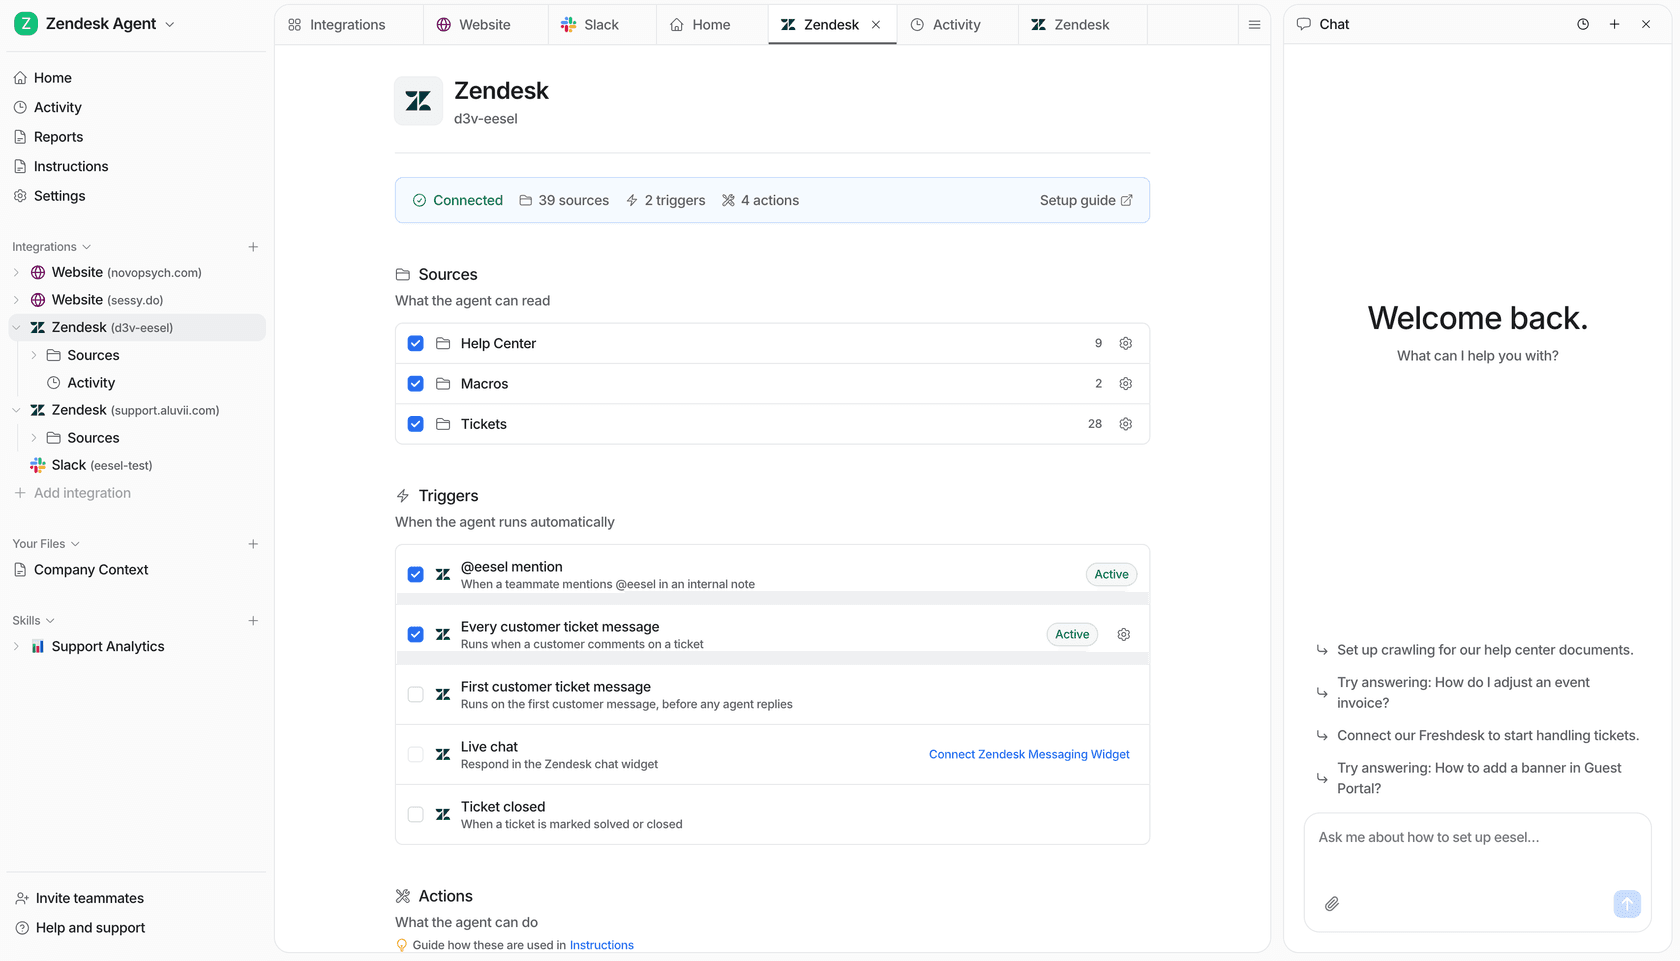
Wenn du dir Hermes angesehen hast, weil du willst, dass KI deine Zendesk-Tickets bearbeitet, ist eesel das Teammitglied, das genau dafür gebaut ist. Du verbindest Zendesk über einen Freigabe-Link, angemeldet als Agent, es gibt also keinen API-Token, den du migrieren müsstest, und es lernt aus deinem Help Center, deinen Makros und alten Tickets (eesel-Doku).
So deckt es die obigen Lücken ab:
- Erst die Probe. Der Simulation-Skill spielt alte Zendesk-Tickets durch und bewertet die Abweichung, bevor er jemandem antwortet.
- Du wählst die Schreibstufe. Eine interne Notiz hinterlassen, einen Entwurf im Dashboard zur Freigabe zurückhalten oder senden. Er kann auch taggen, einer Person oder einem Team zuweisen und schließen, was auch Zendesk-Ticket-Triage abdeckt.
- Zendesk-Trigger eingebaut. Läuft bei jeder Kundennachricht, nur bei der ersten, beim Schließen eines Tickets oder wenn ein Teammitglied @eesel in eine Notiz schreibt.
- Einfache Preise. Ein Ticket ist 1 Credit, egal wie lang der Verlauf ist. Pläne beginnen bei $299 im Monat für 500 Credits, und der kostenlose Plan enthält 100 Credits.

Und wenn die Hälfte der Anziehungskraft von Hermes das Terminal war, hat eesel das auch. Die eesel-CLI steuert dasselbe Teammitglied, das du im Dashboard siehst, alles, was du in einem einrichtest, erscheint also im anderen. eesel integrations connect zendesk startet die Verbindung (ein Mensch bestätigt sie weiterhin im Browser), eesel integrations download start zendesk kopiert dein Help Center, deine Makros und Tickets herein, und eesel automations listet auf und schaltet ein, was der Agent pro Trigger tut. eesel integrations zendesk actions zeigt jede Aktion mit ihrer Freigabe-Einstellung, sodass du im Terminal siehst, ob er senden darf oder nur Entwürfe schreibt. Jeder Befehl gibt JSON aus, das heißt, Claude Code, Cursor oder Codex können das gesamte Zendesk-Setup für dich ausführen. Mehr dazu in meinem Beitrag CLI for customer support.
Behalte Hermes für die Aufgaben, bei denen er stark ist. Für die Zendesk-Warteschlange probiere eesel zuerst an deinen echten Tickets aus.
Häufig gestellte Fragen
Kann ich Hermes Agent mit Zendesk verbinden?
mcp_servers in config.yaml hinzu, installierst einen Skill von skills.sh oder richtest einen Zendesk-Trigger auf eine Hermes-Webhook-Route. Mein Leitfaden MCP for customer support zeigt, was ein MCP-Server für den Support bereitstellen sollte.Gibt es einen offiziellen Zendesk-MCP-Server für Hermes Agent?
Bricht mein Hermes-Agent-Zendesk-Setup, wenn API-Tokens abgeschaltet werden?
Was kostet der Betrieb von Hermes Agent in Zendesk?
Kann Hermes Agent Zendesk-Kunden automatisch antworten?
create_ticket_comment dieses Servers postet öffentliche Kommentare, sofern das Modell nicht public: false übergibt. Zendesk-Kommentare lassen sich nach dem Posten nicht bearbeiten, nur schwärzen. Ich betreibe den Bot als Light Agent, damit Zendesk jeden Kommentar zu einer internen Notiz macht.