GPT-5.6-Cyber-Alternativen: 9 Optionen, die du 2026 nutzen kannst

Kira

Katelin Teen
Zuletzt bearbeitet August 10, 2026
Wenn du hier bist, weil GPT-5.6-Cyber hinter einer Sperre liegt, durch die du nicht kommst, solltest du zuerst wissen: Das ist keine Eigenheit von OpenAI. Es ist das Muster der Branche, und OpenAI war nicht einmal der Erste. Anthropics Project Glasswing startete am 7. April 2026, über zwei Monate vor Daybreak. Googles Gemini 3.5 Flash Cyber ist noch enger gefasst, in einem begrenzten Pilotprogramm nur für "governments and trusted partners".
Der nützlichste Schritt für die meisten Verteidiger ist Anthropics Cyber Verification Program. Es ist kostenlos, wird innerhalb von zwei Werktagen entschieden und lockert die Sperre für riskante Dual-Use-Anfragen, die legitime Security-Arbeit mit Claude Opus 5 blockiert. Der veröffentlichte Preis liegt bei $5 und $25 pro Million Tokens, sofort verfügbar, gegenüber einer Bewerbung mit unbekannter Dauer für ein Modell mit unveröffentlichtem Preis.
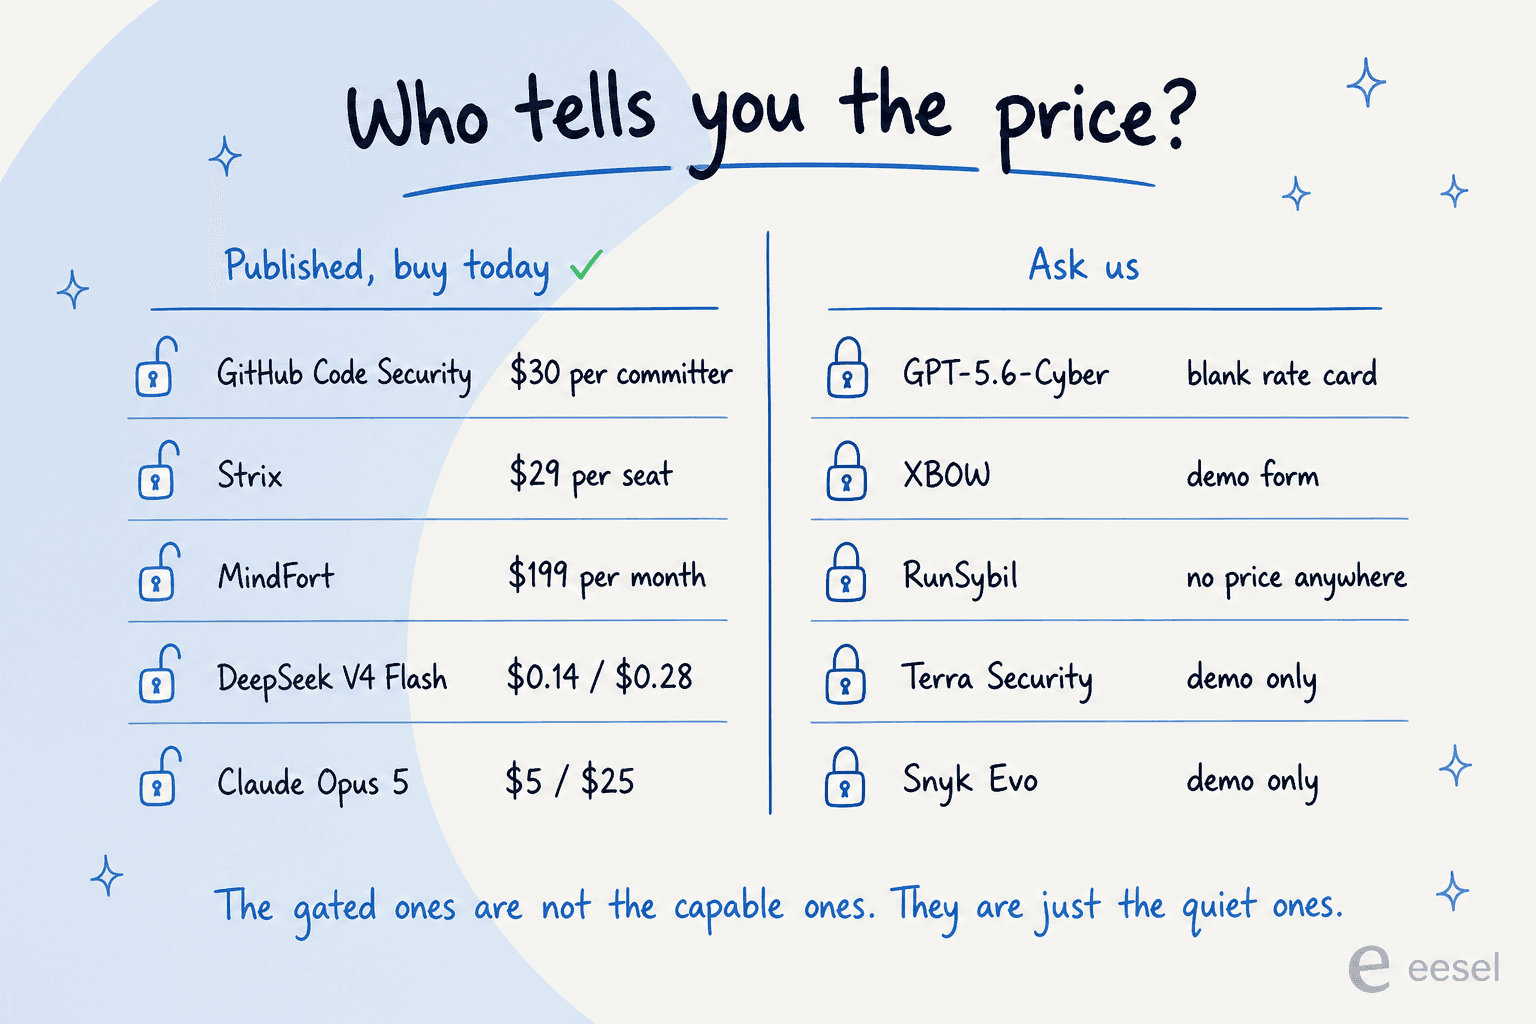
Darunter sieht das ehrliche Bild besser aus, als die Debatte vermuten lässt. Es gibt echte, kaufbare KI-Security-Tools mit veröffentlichten Preisen: Strix für $29 pro Seat, MindFort ab $199 im Monat, GitHub Code Security für $30 pro Committer. Und wenn du gar keinen Anbieter willst, ist DeepSeek V4 Flash MIT-lizenziert und veröffentlicht einen Cybergym-Wert von 76,7.
Wenn du eher den allgemeinen Modellvergleich suchst und nicht den Cyber-Aspekt, ist GPT-5.6 alternatives die bessere Seite.
Alle haben das Cyber-Modell gesperrt
Ich baue beruflich KI-Agenten, und das Erste, was mir am Launch von GPT-5.6-Cyber auffiel, war nicht die Aussage zur Leistungsfähigkeit. Es war, wie vertraut das Muster aussah.
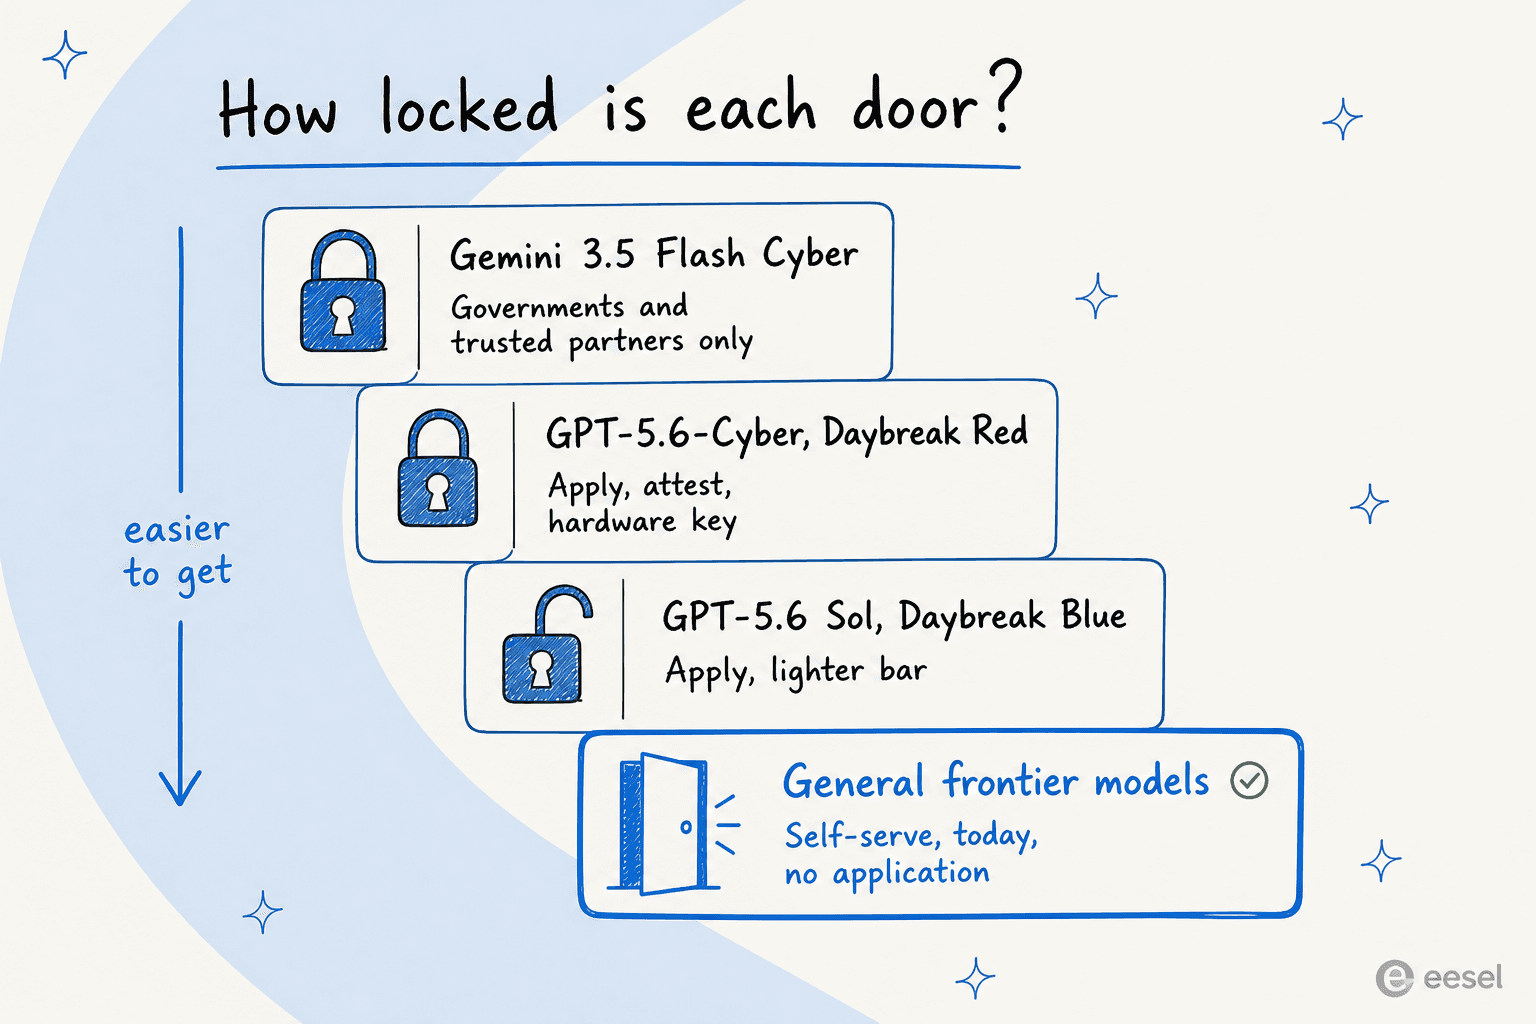
Jedes Frontier-Labor hat inzwischen dasselbe gebaut: ein spezialisiertes, gesperrtes Cyber-Modell, mit einer leichteren Stufe darunter für alle anderen. Die Unterschiede liegen im Detail, und im Detail steckt der eigentliche Rat.
Zwei davon sind wichtig genug, um sie vor der Liste klar zu benennen.
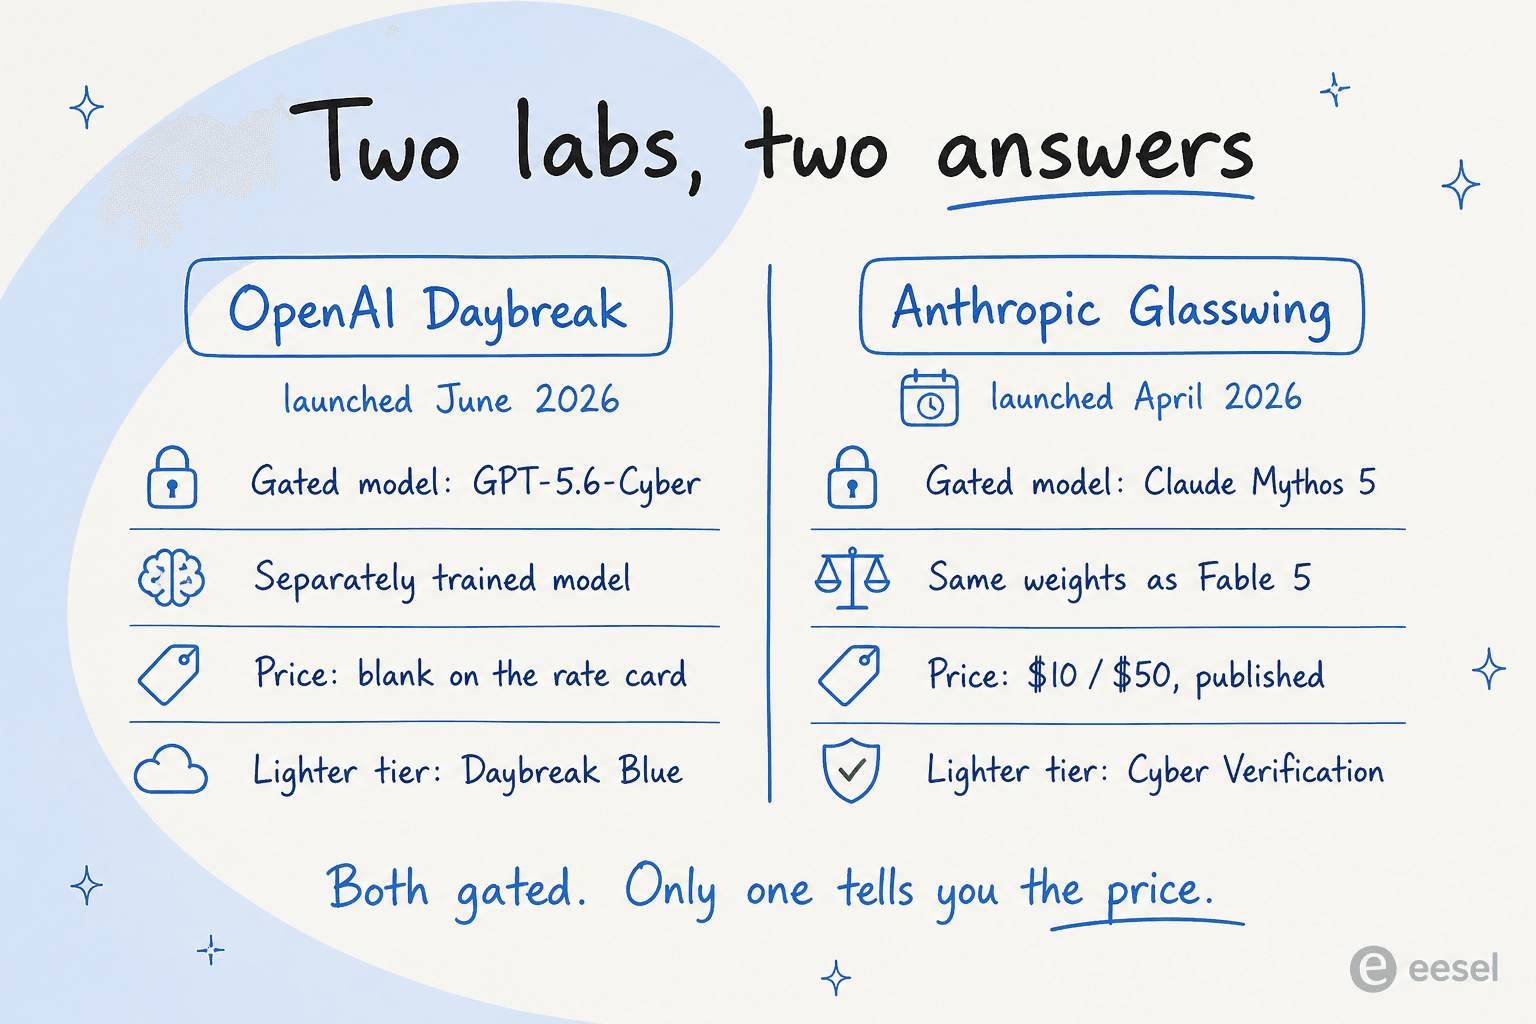
Anthropics Architektur ist sauberer. Claude Mythos 5 und Claude Fable 5 haben laut Anthropics Produktseite dieselben zugrunde liegenden Gewichte; nur die Schutzmechanismen unterscheiden sich. OpenAI hat GPT-5.6-Cyber separat trainiert, weshalb es Sol bei der Zero-Day-Entdeckung schlägt und beim Schreiben von Berichten unterliegt. Der eine Ansatz liefert ein anderes Modell mit anderen Kompromissen. Der andere liefert dasselbe Modell mit gelösten Bremsen.
Nur einer nennt dir den Preis. Anthropic veröffentlicht Mythos 5 mit $10 und $50 pro Million Tokens. OpenAIs Preisliste enthält eine Cyber-Zeile mit wörtlichen Strichen darin, die wir in der Aufschlüsselung der Cyber-Preise untersucht haben.
Wie ich diese neun ausgewählt habe
Drei Filter, ehrlich angewendet.
Es muss erreichbar sein. Entweder kannst du es heute bezahlen, heute herunterladen oder dich über einen Prozess mit veröffentlichter Bearbeitungszeit bewerben. "Contact sales" ohne Preis und ohne Zeitplan hat es nicht als Empfehlung auf die Liste geschafft, auch wenn ich diejenigen nenne, die so funktionieren, damit du sie überspringen kannst.
Der Preis muss überprüfbar sein. Jede Zahl unten stammt von der Preisseite, der Model Card oder dem Marketplace-Eintrag des Anbieters und wurde am 11. August 2026 geprüft.
Die Leistungsangabe muss vom Anbieter selbst stammen. Ich habe diese Tools nicht gegeneinander laufen lassen. Wo ein Cyber-Benchmark existiert, habe ich ihn zitiert und die Quelle genannt; wo keiner existiert, sage ich das, statt einen anzudeuten.
Die Vergleichstabelle
| # | Option | Typ | Self-Service? | Einstiegspreis | Preis veröffentlicht? | Selbst hosten? | Cyber-Wert des Anbieters | Am besten für |
|---|---|---|---|---|---|---|---|---|
| 1 | Daybreak Blue | Gesperrte Modellstufe | Bewerbung | Sol zu $5 / $30 pro 1M | Ja, Sols Preis | Nein | ExploitBench 73,5 % | Bei OpenAI bleiben |
| 2 | Anthropic CVP | Kostenloses Zugangsprogramm | Bewerbung, 2 Werktage | Opus 5 zu $5 / $25 pro 1M | Ja | Nein | Cyber-Fallbacks 85 % niedriger als bei Fable 5 | Die meisten Verteidiger |
| 3 | Claude Mythos 5 | Gesperrtes Modell | Nur auf Einladung | $10 / $50 pro 1M | Ja | Nein | ExploitBench Cap% 78 | Glasswing-Partner |
| 4 | Gemini 3.6 Flash | Allgemeines Modell | Ja | $1,50 / $7,50 pro 1M | Ja | Nein | Nicht veröffentlicht | Günstigstes Fast-Frontier-Modell |
| 5 | DeepSeek V4 Flash | Open Weights, MIT | Ja | $0,14 / $0,28 pro 1M | Ja | Ja, ca. 167 GB | Cybergym 76,7 | Gar kein Anbieter |
| 6 | Strix | Autonomer Pentest | Ja, Karte | $29 / Seat / Monat | Teilweise | Ja, Apache-2.0 | Nicht veröffentlicht | Kleine Teams |
| 7 | MindFort | Kontinuierlicher Pentest | Ja | $199 / Monat | Ja | Nein | Nicht veröffentlicht | Niedrigste veröffentlichte Einstiegshürde |
| 8 | GitHub Advanced Security | Scan und Autofix | Ja | $30 / Committer / Monat | Ja | Nein | Nicht veröffentlicht | Bereits auf GitHub |
| 9 | Horizon3 NodeZero | Autonomer Pentest | Über AWS Marketplace | $25.000 / 12 Monate | Nur im Marketplace | Nein | Nicht veröffentlicht | Enterprise-Beschaffung |
Interaktiv
Was blockiert dich tatsächlich?
Wähle die Einschränkung, die am meisten wehtut. Der Rest der Liste ist Rauschen, bis diese gelöst ist.
Genau der Bereich riskanter Dual-Use-Anfragen blockiert dich, und genau den passt CVP an. Kostenlos, Entscheidung in zwei Werktagen, auf Opus 5 zu $5 und $25 pro 1M.
Bewirb dich auch für: Daybreak Blue, wenn du schon bei OpenAI bist. Anderer Anbieter, gleiche Lösung, kein Grund, nicht beide Bewerbungen gleichzeitig laufen zu lassen.
Vorher prüfen: CVP setzt aktivierte Datenspeicherung voraus, ist auf Google Vertex AI nicht verfügbar und auf Opus 5 über Amazon Bedrock nicht verfügbar.
<div class="altpick-card ap-b">
  <span class="altpick-tag">Nimm: GitHub, Strix oder MindFort</span>
  <p>Alle drei veröffentlichen eine Zahl, die du heute zitieren kannst: $30 pro Committer, $29 pro Seat, $199 pro Monat. Kein Anruf, kein Scoping-Termin.</p>
  <p class="altpick-alt"><strong>Günstigste echte Veränderung:</strong> GitHub Code Security, weil der Code schon da ist und CodeQL plus Copilot Autofix in öffentlichen Repos kostenlos sind.</p>
  <p class="altpick-warn"><strong>Achtung:</strong> Strix rechnet Pentests zusätzlich zur Seat-Gebühr pro Test ab, und dieser Preis pro Test ist nicht veröffentlicht.</p>
</div>

<div class="altpick-card ap-c">
  <span class="altpick-tag">Nimm: DeepSeek V4 Flash</span>
  <p>MIT-Lizenz, rund 167 GB auf der Festplatte, auf einem einzelnen 4-fach-GB300-Knoten betreibbar. Keine Nutzungsrichtlinie, keine Einsatzbeschränkung, nirgends in der Lizenz ein Wort zu Dual Use.</p>
  <p class="altpick-alt"><strong>Ebenfalls denkbar:</strong> GLM-5.2 auf einem 8-fach-H200-Knoten, ebenfalls MIT. Die Apache-2.0-CLI von Strix läuft lokal mit deinem eigenen Modell-Key.</p>
  <p class="altpick-warn"><strong>Die Falle:</strong> Die Lizenz befreit dich nur, wenn du selbst hostest. Die gehosteten APIs mehrerer dieser Labs verbieten Schwachstellen-Scans komplett, ohne Ausnahme für autorisierte Tests.</p>
</div>

<div class="altpick-card ap-d">
  <span class="altpick-tag">Nimm: GitHub Advanced Security</span>
  <p>Dein Engpass ist die Behebung, nicht die Entdeckung. Copilot Autofix erzeugt Fixes für 90 % der Alert-Typen in JavaScript, TypeScript, Java und Python und liefert sie als prüfbare Änderungen.</p>
  <p class="altpick-alt"><strong>Kostenlose Option:</strong> Trail of Bits Buttercup steht unter AGPL-3.0 und kostet nichts außer deinen eigenen Modellrechnungen.</p>
  <p class="altpick-warn"><strong>Nicht das:</strong> ein freizügigeres Frontier-Modell. Mehr Funde sind genau das Gegenteil dessen, was du gerade brauchst.</p>
</div>

<div class="altpick-card ap-e">
  <span class="altpick-tag">Nimm: MindFort oder Strix</span>
  <p>Beide führen autonomes Pentesting mit Exploit-Nachweis durch, und bei beiden kannst du ohne Vertriebsgespräch starten. MindFort veröffentlicht bis zu 2 Pentests im Monat für $199; Strix rechnet pro Test ab, auf Basis eines Seats für $29.</p>
  <p class="altpick-alt"><strong>Im Enterprise-Maßstab:</strong> Horizon3 NodeZero kostet $25.000 für zwölf Monate bei 500 Assets im AWS Marketplace, ein echter veröffentlichter Vertragspreis.</p>
  <p class="altpick-warn"><strong>Vorerst überspringen:</strong> XBOW, RunSybil und Terra Security. Alle leistungsfähig, aber keiner nennt dir ohne Termin einen Preis.</p>
</div>
Ein Hinweis zur Spalte "Cyber-Wert des Anbieters", denn sie ist das Missverständlichste hier. Diese Zahlen sind nicht miteinander vergleichbar. Es sind unterschiedliche Benchmarks, von unterschiedlichen Labs, mit unterschiedlichen Schutzeinstellungen durchgeführt. Anthropics Cap% 78 ist insbesondere eine Fähigkeitsleiter mit 16 Flags und keine Erfolgsquote, und sie wurde mit komplett deaktivierten Schutzmechanismen gemessen. Anthropic sagt das selbst und warnt, die Ergebnisse seien möglicherweise nicht direkt mit öffentlichen Leaderboard-Einträgen vergleichbar ("may not be directly comparable to public leaderboard entries"). Nutze die Spalte, um zu sehen, ob ein Anbieter überhaupt etwas veröffentlicht, nicht um sie zu ranken.
1. Daybreak Blue (GPT-5.6 Sol)
Am besten für: Teams, die bereits auf OpenAI standardisiert sind und die Reibung loswerden wollen, ohne den Anbieter zu wechseln.
Was es ist. Die andere Hälfte desselben Programms. Daybreak Blue gibt dir allgemeine Frontier-Modelle, Sol eingeschlossen, ohne die Cyber-Schutzmechanismen auf Systemebene. OpenAI nennt es "the recommended starting point for most defenders" und benennt die Einsatzfelder: Schwachstellenerkennung, sicheres Code-Review, Malware-Analyse, Incident Response, Patch-Validierung.
Zugang. Einzelpersonen verifizieren ihre Identität auf der Cyber-Seite von ChatGPT; Organisationen nutzen das Enterprise-Formular. Keine veröffentlichte Bearbeitungszeit. Hardware-Sicherheitsschlüssel werden für Einzelkonten ab dem 1. September 2026 verpflichtend.
Preise. Sols Standardpreis, $5 Input und $30 Output pro Million Tokens bei kurzem Kontext, bei langem Kontext doppelt so viel mit $10 und $45. Batch halbiert ihn. Die komplette Aufschlüsselung steht in unserem GPT-5.6-Preisleitfaden, das Flaggschiff allein im Sol-Preisbeitrag. Günstigere Stufen gibt es, wenn die Arbeitslast es zulässt: Terra für $2 und $12, Luna für $0,20 und $1,20.
Fazit. Nimm es, wenn du bei OpenAI bleibst, und verstehe, was es ändert und was nicht. Bei OpenAIs Prompt-Set für fortgeschrittene Cyber-Aufgaben steigt die Abschlussquote mit Blue von 1,5 % auf 2,0 %, es schaltet also keine Exploit-Chain-Arbeit frei. Was es freischaltet, ist die gewöhnliche Verteidigungsarbeit, die in der Prüfschicht hängen blieb. Das ist ein echtes gelöstes Problem, nur ein kleineres, als der Name der Stufe vermuten lässt.
2. Anthropic Cyber Verification Program
Am besten für: fast alle, die das hier lesen. Es ist die Empfehlung.
Was es ist. Anthropic teilt blockierte Cyber-Arbeit in zwei Bereiche. Prohibited use umfasst Dinge, die "almost always used maliciously and have little to no legitimate defensive application such as mass data exfiltration or ransomware code development", und ist nicht anpassbar. High Risk Dual use umfasst Arbeit mit "legitimate defensive applications, such as vulnerability exploitation or offensive security tooling development", und dieser Bereich ist über das Cyber Verification Program anpassbar.
Zugang. Kostenlose Bewerbung für deine bestehende Organisation, Entscheidung per E-Mail "within 2 business days". Es gilt für Modelle der Klassen Opus und Sonnet, nicht für Mythos 5. Anthropic veröffentlicht außerdem einen Einspruchsweg und räumt die Fehlerquote offen ein: "We expect to occasionally decline eligible applications incorrectly, and approved users may still experience blocks on legitimate work."
Preise. Das Programm ist kostenlos. Du zahlst den normalen Modellpreis: Claude Opus 5 für $5 Input und $25 Output pro Million Tokens oder Sonnet 5 für $2 und $10. Ein Termin zum Vormerken: Der Preis von Sonnet 5 ist ein Einführungspreis und steigt nach dem 31. August 2026 auf $3 und $15. Unser Opus-5-Test beschreibt, was du dafür tatsächlich bekommst.
Fazit. Das ist die Antwort für die meisten, und zwar mit deutlichem Abstand. Zwei Werktage gegenüber einer offenen Daybreak-Prüfung, eine kostenlose Bewerbung und ein veröffentlichter Preis für ein Modell, das schon jetzt hervorragend ist. Anthropic berichtet außerdem, dass der Opus-5-Traffic "ran into cyber fallbacks 85% less than Fable 5", das Nächstliegende zu OpenAIs Tabelle der Abschlussraten, das irgendjemand veröffentlicht. Die eigentlichen Haken sind Abdeckungslücken, die du vorher prüfen solltest: CVP setzt aktivierte Datenspeicherung voraus, ist auf Google Vertex AI gar nicht verfügbar und auf Opus 5 über Amazon Bedrock nicht verfügbar.
3. Claude Mythos 5 via Project Glasswing
Am besten für: Organisationen, die groß genug sind, um eingeladen zu werden. So lautet die ehrliche Beschreibung.
Was es ist. Das echte Pendant zu Daybreak Red, und das, das zuerst startete. Glasswing begann am 7. April 2026 mit 12 namentlich genannten Partnern, darunter AWS, Apple, Cisco, CrowdStrike und die Linux Foundation, und wurde im Juni um rund 150 weitere Organisationen erweitert. Partner haben "more than 10,000 high- or critical-severity security flaws" gefunden.
Zugang. Nur auf Einladung. Es gibt keinen Self-Service-Weg, was es zu einer härteren Hürde macht als OpenAIs Weg für Einzelpersonen.
Preise. $10 Input und $50 Output pro Million Tokens, genannt im Launch-Post und auf der Mythos-Produktseite. Mythos Preview kostete $25 und $125, das gesperrte Cyber-Modell wurde also zwischen April und Juni 60 % günstiger.
Fazit. Es lohnt sich, das zu verstehen, auch wenn du es nicht bekommst, denn es verändert die ganze Debatte. Anthropic sperrt ein Modell, dessen Preis es veröffentlicht und dessen Gewichte mit einem allgemein verfügbaren Modell identisch sind. Das ist eine politische Entscheidung in sehr dünnem Gewand, und sie macht die Erzählung "die Fähigkeit ist das Geheimnis" schwerer haltbar. Wenn du die beiden Labs allgemein vergleichst, behandelt Claude gegen GPT-5.6 die Seite abseits von Cyber.
4. Gemini 3.6 Flash
Am besten für: Teams, die ein leistungsfähiges allgemeines Modell mit auf Cyber abgestimmtem Ablehnungsverhalten wollen, ganz ohne Bewerbung.
Was es ist. Googles Arbeitspferd-Modell, erschienen am 21. Juli 2026. Das Relevante steht im Sicherheitshinweis: 3.6 Flash wird mit erweiterten Frontier-Safety-Schutzmechanismen gegen den Missbrauch für offensive Cyber-Zwecke ausgeliefert, und Google sagt: "the model has been trained to minimize refusals for beneficial uses." Das ist dasselbe Problem, das Daybreak löst, nur im Basismodell angegangen statt hinter einer Bewerbung.
Zugang. Vollständig per Self-Service über Google AI Studio und die Gemini API. Kein Formular, keine Erklärung.
Preise. $1,50 Input und $7,50 Output pro Million Tokens, womit es Sol beim Input um mehr als die Hälfte unterbietet. Die Gemini-3.6-Flash-Aufschlüsselung zeigt das ganze Bild, und GPT-5.6 gegen Gemini 3 behandelt den direkten Vergleich.
Fazit. Die beste reibungslose Option, wenn du dich für nichts bewerben willst. Zwei ehrliche Grenzen. Google veröffentlicht keinen Cyber-Benchmark für 3.6 Flash, du vertraust der Aussage zur Ablehnungsquote also ohne eine Zahl dahinter. Und das spezialisierte Modell, Gemini 3.5 Flash Cyber, ist innerhalb von CodeMender auf Regierungen und vertrauenswürdige Partner beschränkt, eine engere Hürde als bei OpenAI oder Anthropic. Auch wissenswert: Die Model Card von Gemini 3.1 Pro sagt selbst, Cyber "has reached the alert threshold" und Google werde weiterhin "deploy mitigations in this domain", die Reibung könnte also eher zu- als abnehmen.
5. DeepSeek V4 Flash
Am besten für: Teams, die keine Anbieterbeziehung, keine Nutzungsrichtlinie und niemanden wollen, der ihre Prompts liest.
Was es ist. Das einzige Modell auf dieser Liste, das günstig, herunterladbar und MIT-lizenziert ist und eine vom Anbieter veröffentlichte Cyber-Zahl trägt. Seine Model Card nennt Cybergym 76,7, gegenüber 83,1 bei Claude Opus 4.8 in derselben Zeile.
Zugang. Lade die Gewichte herunter. Etwa 167 GB auf der Festplatte, mit dem von DeepSeek selbst veröffentlichten Befehl auf einem einzelnen 4-fach-GB300-Knoten betreibbar.
Preise. $0,14 Input und $0,28 Output pro Million Tokens in der gehosteten API, grob 107-mal günstiger als Sols Output-Preis. Eine Warnung, die die Rechnung verändert: DeepSeeks Preisseite kündigt jetzt einen "significant increase" an, ohne Datum. Jedes Budget, das auf diesen Zahlen aufbaut, hat ein angekündigtes Verfallsdatum.
Fazit. Der stärkste echte Ausweg hier, mit einem großen Vorbehalt, durch welche Tür du gehst. MIT heißt MIT: keine Einsatzbeschränkung, keine Nutzungsrichtlinie, nirgends in der Lizenz ein Wort zu Dual Use. Das ist grundsätzlich anders als bei jeder gehosteten Option oben. Aber diese Freiheit existiert nur, wenn du selbst hostest. Wer über DeepSeeks eigene API geht, ist wieder unter Nutzungsbedingungen, und die 6,4 Punkte Cybergym-Abstand zu Opus 4.8 sind das ehrliche Maß dafür, worauf du verzichtest.
Unser DeepSeek-V4-Flash-Test beschreibt das allgemeine Leistungsbild, und der direkte Vergleich mit GPT-5.6 ist der engste Vergleich auf gleicher Basis, den bisher jemand veröffentlicht hat.
6. Strix
Am besten für: kleine Security-Teams, die heute autonomes Pentesting zum Preis eines Mittagessens wollen.
Was es ist. Autonomes Pentesting für APIs, Web-Apps, Code und Pull Requests, Infrastruktur und Cloud, mit Exploit-Nachweis für jeden Fund und Autofix-Pull-Requests, die bereit zum Mergen sind. Es bringt ein echtes Offensiv-Toolkit mit: einen HTTP-Abfang-Proxy, Browser-Exploitation für XSS und Auth-Bypass, Shell-Ausführung und eine Python-Sandbox für Proof-of-Concept-Exploits.
Zugang. Beide Türen sind offen. Kartenzahlung mit 7 Tagen kostenloser Testphase, oder einfach klonen. Das Strix-Repo steht unter Apache-2.0, hat 50.707 Sterne und wurde zuletzt am 10. August 2026 gepusht. Die CLI lokal zu betreiben erfordert Docker und deinen eigenen Modell-Key.
Preise. Pro kostet $29 pro Seat und Monat, mit "pentests billed separately, pay per test". Enterprise ist individuell und ergänzt VPC- oder On-Prem-Deployment sowie Unterstützung für eigene Modelle.
Fazit. Das echteste Self-Service-Produkt der Kategorie, und der Open-Source-Weg bedeutet, dass du es ganz ohne Gespräch mit dem Anbieter bewerten kannst. Sei beim Preis aber nüchtern: Der Preis pro Test ist nicht veröffentlicht, $29 ist also eine Seat-Gebühr, nicht die Rechnung. Das ist eine echte Lücke in einem sonst ungewöhnlich transparenten Eintrag, und es ist die erste Frage, die du in der Testphase stellen solltest.
7. MindFort
Am besten für: Teams, die eine veröffentlichte Monatszahl wollen, die sie ohne Anruf in eine Budgetzeile schreiben können.
Was es ist. KI-Agenten, die kontinuierliches Pentesting, Security-Code-Review, Pull-Request-Review und Patching übernehmen, wobei jeder Fund als validierter, erneut getesteter, mergebereiter PR geliefert wird. Außerdem bringt es Security-Agenten in Slack.
Zugang. Self-Service-Anmeldung bei beiden bezahlten Stufen, mit einer kostenlosen Erstbewertung. Nur Enterprise führt zu einer Demo.
Preise. Growth beginnt bei $199 im Monat für 400 Credits und bis zu 2 Pentests. Scale beginnt bei $999 im Monat für 800 Credits und bis zu 4 Pentests. Credit-Pakete haben Mengenrabatte bis zu 30 %, und die Überschreitungsabrechnung ist optional, damit Bewertungen auch bei null Credits weiterlaufen.
Fazit. Die niedrigste veröffentlichte Einstiegshürde der Kategorie und die klarste Antwort auf "was bekomme ich für unter $250 im Monat". Zwei Vorbehalte. Die Aussagen auf der Startseite zu unter 1 % False Positives und ersten Ergebnissen in Stunden sind Herstellerangaben, nicht unabhängig geprüft. Und die Beschreibung der Growth-Stufe selbst sagt "scope and usage are tailored in the demo", die Self-Service-Anmeldung kann also trotzdem in ein Gespräch münden. Der Preis ist veröffentlicht, und das stellt es schon vor den größten Teil des Feldes.
8. GitHub Advanced Security
Am besten für: alle, deren Code ohnehin auf GitHub liegt, und das sind die meisten.
Was es ist. Jetzt in zwei separat bepreiste Add-ons aufgeteilt. Code Security umfasst CodeQL und Copilot Autofix für private Repositories, Dependency Review und Auto-Triage-Regeln für Dependabot. Secret Protection umfasst Gültigkeitsprüfungen, Copilot Secret Scanning für unstrukturierte Secrets wie Passwörter und Push-Protection-Kontrollen.
Zugang. Vollständig Self-Service. Aktiviere es in den Repository-Einstellungen, kein Anruf nötig, mit 30 Tagen Testphase.
Preise. $30 pro aktivem Committer und Monat für Code Security, $19 für Secret Protection. CodeQL und Copilot Autofix sind in öffentlichen Repositories in jedem Tarif kostenlos, und GitHub sagt, Autofix erzeuge Fixes für 90 % der Alert-Typen in JavaScript, TypeScript, Java und Python.
Fazit. Das günstigste glaubwürdige KI-gestützte Beheben von Schwachstellen auf dieser Liste und das mit der geringsten Einführungsreibung, weil der Code schon da ist. Es ist kein Pentesting-Produkt und verfolgt keine Exploit-Chain, löst also einen anderen Teil des Problems als Strix oder MindFort. Wenn deine Lücke "wir finden Dinge und beheben sie nie" lautet, ist das die direkte Antwort, und bei öffentlichem Code startet es bei null.
9. Horizon3.ai NodeZero
Am besten für: Unternehmen, die einen echten Vertrag brauchen und AWS-Marketplace-Budget abbauen müssen.
Was es ist. Autonomes Penetration Testing im Enterprise-Maßstab, verkauft nach Assets statt nach Seats.
Zugang. Auf der eigenen Website hinter einer Demo, aber im AWS Marketplace vollständig mit Preisen. Diese Hintertür ist generell gut zu kennen, denn dort veröffentlichen mehrere Anbieter dieser Kategorie Zahlen, die sie nicht auf ihre eigenen Seiten stellen.
Preise. Laut Marketplace-Eintrag: $25.000, $32.500 und $42.500 für zwölf Monate Core, Pro und Elite bei 500 Assets, plus $15.000 für einen einmaligen Flex-Test.
Fazit. Nimm es nur in die engere Auswahl, wenn dein Problem Enterprise-Maßstab und Beschaffung ist statt Zugang. Seinen Platz verdient es wegen des Musters, das es zeigt: Wenn die Website eines Anbieters "contact sales" sagt, prüfe die Cloud-Marketplaces, bevor du annimmst, der Preis sei ein Geheimnis. XBOW veröffentlicht auf dieselbe Weise $50.000 für zwölf Monate Enterprise-Attack-Credits.
Die Warngeschichte: XBOW
Einen eigenen Abschnitt wert, denn es ist die schärfste Illustration dafür, wohin dieser Markt geht.
XBOW ist der Anbieter, der öffentlich gegen die Sperrung von Frontier-Cyber-Fähigkeiten argumentiert hat. Sein Beitrag vom April 2026 zu GPT-5.5 formuliert es direkt: "Capability doesn't vanish when you gate it. It gets rediscovered, leaked, replicated." Er nennt eingeschränkten Zugang einen "private club" und benennt, wer ausgesperrt wird: "the mom-and-pop business, the regional hospital, the mid-market company with a part-time security lead."
Im November 2025 startete XBOW Pentest On-Demand ausdrücklich als "self-serve, on-demand, self-explanatory", mit "no scoping meeting required" und einem Preis im Bereich von $4.000 bis $6.000, je nachdem, welche der beiden Ankündigungsseiten du liest.
Heute leitet die URL, auf die beide Beiträge als Kaufort verweisen, zu einem Demo-Lead-Formular weiter, und die Preisseite ist ein "Request Pricing"-Formular, dessen einzige Preisaussage "Pricing is scoped to your environment." lautet.
Ich will hier fair sein, denn XBOWs Argument ist gut und das Unternehmen leistet echte Arbeit: Es behauptet, über 14.000 Zero-Days in Kundenanwendungen gefunden zu haben, und einen ersten Platz im HackerOne-Ranking. Aber der Anbieter mit dem lautesten Plädoyer für demokratisierten Zugang hat seine eigene Self-Service-Stufe innerhalb von neun Monaten abgeschafft. Das sagt dir etwas über die Ökonomie dieser Kategorie, das keine noch so deutliche Positionierung ändern wird.
Was Leute falsch verstehen: "nimm einfach Kimi K3"
Das ist der häufigste Rat in Hacker-News-Threads zur Cyber-Sperre, und er ist auf eine Weise halb richtig, die zählt.
Das Lizenzargument stimmt vollständig. Die eigene Lizenz von Kimi K3, DeepSeek V4 unter MIT und GLM-5.2 unter MIT enthalten keine Nutzungsrichtlinie, keine Einsatzbeschränkung und überhaupt keine Erwähnung von Cyber oder Dual Use. Die einzige Verhaltensformulierung in der gesamten Lizenzdatei von Kimi K3 ist "must comply with applicable laws." Gegenüber einem gehosteten Modell mit Prompt-Scanning und menschlicher Prüfung markierter Inhalte ist das ein grundsätzlicher, kein marginaler Unterschied.
Der Rat zur Umsetzung ist in zwei konkreten Punkten falsch.
Erstens: Die Lizenz befreit dich nur, wenn du wirklich selbst hostest, und der Weg über die gehostete API ist schlechter als das, was du verlassen hast. Moonshots Bedingungen verbieten "providing programs or tools specifically designed for engaging in activities that endanger network security, such as network intrusion", ohne Ausnahme für autorisierte Tests. Die Bedingungen von Alibabas QwenCloud verbieten jeden Versuch, "probe, test, or scan the vulnerability of any System", ebenfalls ohne Ausnahme. Beide sind bei offensiven Tools strenger als Googles Richtlinie. Ein ChatGPT-Abo zu kündigen, um Moonshot-API-Credits zu kaufen, entkommt nichts.
Zweitens ist Kimi K3 das falsche Modell, das man nennt. Mit $3 und $15 pro Million Tokens ist es die teuerste Open-Weight-Option, beim Output doppelt so teuer wie Gemini 3.6 Flash und innerhalb von Sols Spanne. Die Gewichte umfassen 1,56 TB, und Moonshots eigenes Serving-Rezept verlangt "at least 8x GB300. Multi-node for real production traffic." Es wird empfohlen, weil es das neueste ist, nicht weil es praktisch ist, wie unser Kimi-K3-Test und der K3-Preisbeitrag beide belegen. DeepSeek V4 Flash mit 167 GB ist die Version dieses Arguments, die den Kontakt mit einem Hardware-Budget übersteht.
Drittens, und am unbequemsten: Niemand kann die Lücke zu GPT-5.6-Cyber tatsächlich messen, weil OpenAI keine System Card dafür veröffentlicht hat. Jede Behauptung "Open Weights sind jetzt nah dran" wird an Sol gemessen, nicht an dem Modell hinter der Sperre.
Was ich tatsächlich tun würde
Nach Rang geordnet, unter der Annahme, dass du ein echtes Security-Programm hast und einen Budgetzyklus, der nicht warten wird.
- Bewirb dich heute für Anthropics Cyber Verification Program. Kostenlos, zwei Werktage, veröffentlichter Modellpreis. Es gibt keinen Grund, das nicht laufen zu haben, während du alles andere entscheidest.
- Bewirb dich parallel für Daybreak Blue, wenn du schon bei OpenAI bist. Ebenfalls kostenlos, und es entfernt die Prüfschicht, die gewöhnliche Verteidigungsarbeit blockiert.
- Aktiviere GitHub Code Security, wenn dein Code auf GitHub liegt. Mit $30 pro Committer ist es das Günstigste auf dieser Liste, das überhaupt etwas verändert, und in öffentlichen Repos ist es kostenlos.
- Teste Strix oder MindFort, je nachdem, ob du pro Seat oder pro Monat willst. Beide sind Self-Service, beide veröffentlichen eine Einstiegshürde, und Strix hat einen Apache-2.0-Weg, wenn du ganz ohne Anbieter evaluieren willst.
- Erst dann Selbsthosting erwägen. DeepSeek V4 Flash oder GLM-5.2 sind echte Optionen mit freizügigen Lizenzen, aber das ist eine Investitions- und Personalentscheidung, kein Abo-Wechsel.
Nicht auf dieser Liste steht das Warten auf Daybreak Red. Wenn deine Arbeit es wirklich braucht, bewirb dich. Aber mach es nicht zum Plan, denn es ist eine Bewerbung ohne veröffentlichte Bearbeitungszeit für ein Modell ohne veröffentlichten Preis und ohne System Card.
eesel testen
Anderes Problem, gleiche Lektion. Ich verbringe meine Tage damit, KI-Agenten zu bauen, die echte Kundendaten anfassen, und das Muster in diesem Beitrag begegnet mir ständig: Die Fähigkeit ist selten der Engpass, die Kontrollfläche ist es.
Darum dreht sich eesel. Bevor ein KI-Agent einem einzigen echten Kunden antwortet, simulierst du ihn an Tausenden deiner eigenen vergangenen Tickets und siehst genau, was er gesagt hätte. Dann begrenzt du ihn auf die Ticket-Typen, denen du vertraust, und eskalierst den Rest.
Jede Tool-Aktion wird protokolliert, und die sensiblen stehen hinter menschlicher Freigabe, die Support-Queue-Version der Sandbox-und-Scope-Disziplin, die jedes Lab in diesem Beitrag empfiehlt. Genau das macht auch ein Security-Review überstehbar, und dieselbe Logik skaliert bis hin zu HIPAA-tauglicher Arbeit, wenn du sie brauchst.
Keine Bewerbung, keine Erklärung, keine Warteliste. Du kannst heute Nachmittag eine Simulation laufen haben.
